Hãy nhìn vào biểu tượng ổ khóa ở thanh địa chỉ trình duyệt của bạn. Bạn đã nhập tên ngân hàng, và bằng một cách nào đó laptop của bạn giờ đây chắc chắn rằng mình đang nói chuyện trực tiếp với ngân hàng — và…
English narration · English + 中文 subtitles burned in · Giọng đọc tiếng Anh · phụ đề tiếng Anh + 中文 được ghi trực tiếp
17.1
How encryption works · Cách mã hóa hoạt động
Syllabus · Chương trình
English
Candidates should be able to:
Notes and guidance
Show understanding of how encryption works
Including the use of public key, private key, plain text, cipher text, encryption, symmetric key cryptography and asymmetric key cryptography How the keys can be used to send a private message from the public to an individual/organisation How the keys can be used to send a verified message to the public How data is encrypted and decrypted, using symmetric and asymmetric cryptography Purpose, benefits and drawbacks of quantum cryptography
Show awareness of the Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Purpose of SSL/TLS Use of SSL/TLS in client-server communication Situations where the use of SSL/TLS would be appropriate
Show understanding of digital certification
How a digital certificate is acquired How a digital certificate is used to produce digital signatures
Tiếng Việt
Thí sinh cần có thể:
Ghi chú và hướng dẫn
Thể hiện sự hiểu biết về cách mã hóa hoạt động
Bao gồm việc sử dụng khóa công khai (public key), khóa riêng tư (private key), dữ liệu rõ (plain text), dữ liệu mã hóa (cipher text), mã hóa, mã hóa khóa đối xứng (symmetric key cryptography) và mã hóa khóa bất đối xứng (asymmetric key cryptography) Cách các khóa có thể được sử dụng để gửi tin nhắn riêng tư từ công khai đến cá nhân/tổ chức Cách các khóa có thể được sử dụng để gửi tin nhắn đã xác minh đến công khai Dữ liệu được mã hóa và giải mã như thế nào, sử dụng mã hóa đối xứng và bất đối xứng Mục đích, lợi ích và nhược điểm của mã hóa lượng tử (quantum cryptography)
Thể hiện sự nhận thức về Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Mục đích của SSL/TLS Sử dụng SSL/TLS trong giao tiếp client-server Các tình huống phù hợp để sử dụng SSL/TLS
Thể hiện sự hiểu biết về chứng thực kỹ thuật số (digital certification)
Cách chứng chỉ kỹ thuật số được thu thập Cách chứng chỉ kỹ thuật số được sử dụng để tạo chữ ký kỹ thuật số
Source: Cambridge International syllabus · Nguồn: Chương trình Cambridge International
English
Encryption 加密 turns readable plaintext 明文 (plain text) into unreadable ciphertext 密文 (cipher text) using a maths operation that depends on a key. Only someone with the right key can reverse it — decryption 解密 — to get the plaintext back. An attacker who intercepts the ciphertext without the key sees only meaningless data, because trying every possible key would take far too long. A newer approach, quantum cryptography 量子密码学, uses quantum physics to share a key in a way that reveals any eavesdropper.
Symmetric encryption
Symmetric encryption 对称加密 (symmetric key cryptography) uses the same key for both encryption and decryption, so sender and receiver must both hold the secret key. It is fast and good for bulk data (a whole disk, a video stream). Its problem is key distribution 密钥分发: how do you share the key safely in the first place? Asymmetric encryption solves this.
"Describe what is meant by symmetric key encryption" (two marks).The same key is used to encrypt the plaintext and to decrypt the ciphertext, so the key must be shared between sender and receiver and kept secret from everyone else. Two drawbacks. The key has to be exchanged before the message can be sent, and if it is intercepted in transit the interceptor can read every message; a separate key is needed for every pair of correspondents; and it gives no proof of who sent the message, because both ends hold the same key. "Give two reasons for using key cryptography": so that data is unreadable by anyone who intercepts it (confidentiality); so that the receiver can be sure the data came from the claimed sender and was not altered (authenticity and integrity 完整性). The two methods are symmetric and asymmetric key cryptography.
Asymmetric encryption (public-key)
Asymmetric encryption 非对称加密 (asymmetric key cryptography) gives each user a pair of related keys: a public key 公钥 they publish, and a private key 私钥 they keep secret. Data encrypted with the public key can be decrypted only with the matching private key, and vice versa.
To send a secret message to Alice: get her published public key, encrypt with it, and send. Only Alice — holding the matching private key — can decrypt. No prior key exchange is needed. The trade-off is that it is much slower than symmetric, so it is not used for large data.
"State what is meant by a private key."A key known only to its owner (never transmitted), used to decrypt data that was encrypted with the matching public key, and to create digital signatures."Describe the process of asymmetric encryption" (four marks): (1) the receiver generates a pair of keys, a public key and a private key, mathematically related; (2) the public key is made available to anyone who wants to send to them; (3) the sender encrypts the plaintext with the receiver's public key; (4) the ciphertext can only be decrypted with the receiver's private key, which never leaves the receiver, so nobody who intercepts the message can read it.
Worked example. Fred wants to send Sheila a confidential document. Explain how asymmetric encryption is used.
Sheila has a key pair; she sends Fred her public key (or he obtains it from her certificate). Fred encrypts the document with Sheila's public key and sends the ciphertext. Only Sheila's private key can decrypt it, and only Sheila holds that, so nobody else, including Fred once it is encrypted, can read the document. The keys are used the receiver's way round: her public key to lock, her private key to unlock. An organisation that holds a key pair "to receive secure transmissions" does exactly this: it publishes the public key, keeps the private key, and decrypts what arrives.
Two differences between symmetric and asymmetric encryption. Symmetric uses one key for both directions; asymmetric uses two related keys, one to encrypt and the other to decrypt. In symmetric encryption the key must be kept secret by both parties and exchanged securely; in asymmetric encryption the public key can be published and only the private key is secret. Symmetric encryption is much faster and suits large amounts of data; asymmetric is slower, so it is used for keys and signatures rather than bulk data.
A private key must stay secret, so it is sometimes kept on a small hardware security key 硬件安全密钥. You plug it in or tap it to prove who you are, and the secret key never leaves the device.
Hybrid approach (used by almost every real system)
Use asymmetric encryption to exchange a fresh session key 会话密钥, then use that symmetric key for the data:
the client makes a random session key.
it encrypts the session key with the server's public key.
the server decrypts it with its private key.
both ends now share the session key and use fast symmetric encryption for the rest.
This is how HTTPS and SSH work.
The exam's version of the key-exchange problem. "A symmetric key is to be exchanged before the message is sent. Explain how the key can be exchanged securely." The sender encrypts the symmetric key with the receiver's public key and sends it; the receiver decrypts it with their private key; both now hold the symmetric key, which was never exposed in transit, and use it for the messages. Asymmetric encryption solves the distribution problem; symmetric encryption then does the fast work.
Hashing (related, not encryption)
A cryptographic hash 密码散列 function takes any input and gives a fixed-size digest 摘要 such that the same input always gives the same digest, it is infeasible to find two inputs with the same digest, and a tiny change in input changes the digest completely. Hashing is one-way — you cannot get the input back. It is used for storing password checks, integrity checks, and digital signatures.
Quantum cryptography
Quantum cryptography uses the physics of light to distribute keys: the bits of a key are sent as photons whose quantum states encode the values. "Describe its purpose": to transmit an encryption key securely, in such a way that any attempt to intercept it can be detected, because measuring a photon changes its state; an eavesdropper 窃听者 therefore leaves evidence, and the corrupted key is thrown away and a new one sent. Benefits: interception is always detectable; the key cannot be copied without being altered; it is secure against future advances in computing power (a mathematical key can eventually be cracked, a quantum one cannot be read without disturbing it). Drawbacks: it needs specialised, expensive equipment; it works only over limited distances on dedicated optical fibre (or line of sight), not across the existing internet; it distributes the key only, so ordinary encryption still protects the message; and it is a new technology with few suppliers and little experience.
Tiếng Việt
Mã hóa biến bản rõ (plain text) dễ đọc thành bản mã (cipher text) khó đọc thông qua một phép toán học phụ thuộc vào một khóa. Chỉ người sở hữu khóa phù hợp mới có thể đảo ngược nó — giải mã — để thu lại bản rõ. Một kẻ tấn công đánh cắp bản mã mà không có khóa chỉ thấy dữ liệu vô nghĩa, vì thử mọi khóa khả dĩ sẽ tốn quá nhiều thời gian. Một phương pháp mới hơn, mã hóa lượng tử, sử dụng vật lý lượng tử để chia sẻ khóa theo cách tiết lộ bất kỳ kẻ nghe lén nào.
Máy Enigma đã mã hóa tin nhắn trong Thế chiến II — một thiết bị mã cơ khí sớmMã hóa xáo trộn bản rõ với khóa; giải mã đảo ngược quá trình này
Mã hóa đối xứng
Mã hóa đối xứng (mã hóa khóa đối xứng) sử dụng cùng một khóa cho cả việc mã hóa và giải mã, do đó người gửi và người nhận đều phải nắm giữ khóa bí mật. Nó nhanh và phù hợp cho dữ liệu số lượng lớn (toàn bộ ổ đĩa, luồng video). Vấn đề của nó là phân phối khóa: làm thế nào để chia sẻ khóa an toàn ngay từ đầu? Mã hóa bất đối xứng đã giải quyết vấn đề này.
"Mô tả ý nghĩa của mã hóa khóa đối xứng" (hai điểm). Cùng một khóa được dùng để mã hóa văn bản rõ và giải mã văn bản mã, do đó khóa phải được chia sẻ giữa người gửi và người nhận và được giữ bí mật khỏi mọi người khác. Hai hạn chế. Khóa phải được trao đổi trước khi tin nhắn có thể được gửi đi, và nếu bị đánh cắp trong quá trình truyền tải thì kẻ đánh cắp có thể đọc được mọi tin nhắn; cần một khóa riêng biệt cho mỗi cặp người giao tiếp; và nó không cung cấp bằng chứng về ai đã gửi tin nhắn, vì cả hai đầu đều nắm giữ cùng một khóa. "Nêu hai lý do sử dụng mã hóa khóa:" để dữ liệu không thể đọc được bởi bất kỳ ai đánh cắp nó (tính bảo mật); để người nhận có thể chắc chắn rằng dữ liệu đến từ người gửi được nêu và không bị thay đổi (tính xác thực và tính toàn vẹn). Hai phương pháp là mã hóa khóa đối xứng và mã hóa khóa bất đối xứng.
Mã hóa đối xứng sử dụng cùng một khóa bí mật ở hai đầu
Mã hóa bất đối xứng (khóa công khai)
Mã hóa bất đối xứng (mã hóa khóa bất đối xứng) cung cấp cho mỗi người dùng một cặp khóa liên quan: một khóa công khai họ công bố, và một khóa riêng tư họ giữ bí mật. Dữ liệu được mã hóa bằng khóa công khai chỉ có thể được giải mã duy nhất bằng khóa riêng tư tương ứng, và ngược lại.
Mỗi người dùng có một khóa công khai để chia sẻ và một khóa riêng tư để giữ bí mật
Để gửi tin nhắn bí mật cho Alice: lấy khóa công khai công bố của cô ấy, mã hóa bằng khóa đó, và gửi đi. Chỉ có Alice — người nắm giữ khóa riêng tư tương ứng — mới có thể giải mã. Không cần trao đổi khóa trước. Sự đánh đổi là nó chậm hơn nhiều so với mã hóa đối xứng, nên không được dùng cho dữ liệu lớn.
"Nêu ý nghĩa của khóa riêng tư." Một khóa chỉ được biết bởi chủ sở hữu (báo cáo), dùng để giải mã dữ liệu đã được mã hóa bằng khóa công khai tương ứng, và để tạo chữ ký số. "Mô tả quy trình mã hóa bất đối xứng" (bốn điểm): (1) người nhận tạo ra một cặp khóa, một khóa công khai và một khóa riêng tư, liên quan về mặt toán học; (2) khóa công khai được đưa ra cho bất kỳ ai muốn gửi tin đến cho họ; (3) người gửi mã hóa văn bản rõ bằng khóa công khai của người nhận; (4) văn bản mã chỉ có thể được giải mã bằng khóa riêng tư của người nhận, người mà khóa này không bao giờ rời khỏi, do đó không ai đánh cắp tin nhắn có thể đọc được nó.
Ví dụ minh họa. Fred muốn gửi Sheila một tài liệu nhạy cảm. Giải thích cách mã hóa bất đối xứng được sử dụng.
Sheila có một cặp khóa; cô ấy gửi Fred khóa công khai của mình (hoặc Fred lấy nó từ chứng thư của cô ấy). Fred mã hóa tài liệu bằng khóa công khai của Sheila và gửi văn bản mã đi. Chỉ có khóa riêng tư của Sheila mới có thể giải mã nó, và chỉ có Sheila mới nắm giữ khóa đó, nên không ai khác, kể cả Fred sau khi đã mã hóa, có thể đọc tài liệu. Các khóa được sử dụng theo cách của người nhận: khóa công khai của cô ấy để khóa, khóa riêng tư để mở. Một tổ chức nắm giữ một cặp khóa "để nhận các truyền thông an toàn" sẽ làm đúng điều này: họ công bố khóa công khai, giữ khóa riêng tư, và giải mã những gì nhận được.
Hai điểm khác biệt giữa mã hóa đối xứng và bất đối xứng. Mã hóa đối xứng sử dụng một khóa cho cả hai chiều; mã hóa bất đối xứng sử dụng hai khóa liên quan, một để mã hóa và một để giải mã. Trong mã hóa đối xứng, khóa phải được giữ bí mật bởi cả hai bên và trao đổi an toàn; trong mã hóa bất đối xứng, khóa công khai có thể được công bố và chỉ có khóa riêng tư là bí mật. Mã hóa đối xứng nhanh hơn nhiều và phù hợp với lượng dữ liệu lớn; mã hóa bất đối xứng chậm hơn, nên được dùng cho khóa và chữ ký thay vì dữ liệu số lượng lớn.
Khóa riêng tư phải luôn giữ bí mật, nên đôi khi nó được lưu trên một thiết bị phần cứng bảo mật nhỏ. Bạn cắm hoặc chạm vào nó để chứng minh danh tính, và khóa bí mật không bao giờ rời khỏi thiết bị.
Thiết bị phần cứng bảo mật lưu khóa bí mật để chứng minh danh tính của bạn
Phương pháp lai (được sử dụng bởi hầu hết mọi hệ thống thực tế)
Sử dụng mã hóa bất đối xứng để trao đổi một khóa phiên mới, sau đó sử dụng khóa đối xứng đó cho dữ liệu:
client tạo một khóa phiên ngẫu nhiên.
nó mã hóa khóa phiên bằng khóa công khai của server.
server giải mã nó bằng khóa riêng tư của mình.
cả hai đầu giờ đây cùng nắm giữ khóa phiên và sử dụng mã hóa đối xứng nhanh chóng cho phần còn lại.
Đây là cách HTTPS và SSH hoạt động.
Phiên bản bài thi về vấn đề trao đổi khóa. "Một khóa đối xứng sẽ được trao đổi trước khi tin nhắn được gửi. Giải thích làm thế nào khóa có thể được trao đổi an toàn." Người gửi mã hóa khóa đối xứng bằng khóa công khai của người nhận và gửi đi; người nhận giải mã nó bằng khóa riêng tư của họ; cả hai giờ đây nắm giữ khóa đối xứng, vốn chưa từng bị lộ trong quá trình truyền tải, và sử dụng nó cho các tin nhắn. Mã hóa bất đối xứng giải quyết vấn đề phân phối; mã hóa đối xứng sau đó thực hiện công việc nhanh chóng.
Cách tiếp cận lai: mã hóa bất đối xứng chia sẻ một khóa phiên một lần, sau đó mã hóa đối xứng nhanh bảo vệ dữ liệu
Bấm mã hash (liên quan, không phải mã hóa)
Hàm hash mã hóa nhận bất kỳ đầu vào nào và tạo ra một bản tóm tắt có kích thước cố định sao cho cùng một đầu vào luôn tạo ra cùng một bản tóm tắt, không khả thi để tìm hai đầu vào khác nhau có cùng bản tóm tắt, và một thay đổi nhỏ ở đầu vào sẽ làm thay đổi hoàn toàn bản tóm tắt. Hashing là một chiều — bạn không thể thu hồi lại đầu vào ban đầu. Nó được dùng để kiểm tra mật khẩu lưu trữ, kiểm tra tính toàn vẹn, và chữ ký số.
Một hàm hash mã hóa tạo ra một bản tóm tắt cố định; một thay đổi nhỏ ở đầu vào làm thay đổi hoàn toàn nó, và nó không thể đảo ngược
Mã hóa lượng tử
Mã hóa lượng tử sử dụng vật lý của ánh sáng để phân phối khóa: các bit của khóa được gửi dưới dạng photon mà trạng thái lượng tử của chúng mã hóa giá trị. "Mô tả mục đích của nó": truyền một khóa mã hóa an toàn, theo cách mà mọi nỗ lực can thiệp để đánh cắp đều có thể bị phát hiện, vì việc đo lường một photon sẽ thay đổi trạng thái của nó; do đó, kẻ nghe lén để lại dấu vết, và khóa bị hỏng bị loại bỏ cũng như một khóa mới được gửi đi. Lợi ích: việc can thiệp luôn có thể phát hiện được; khóa không thể bị sao chép mà không bị thay đổi; nó an toàn trước những tiến bộ trong tương lai về sức mạnh tính toán (khóa toán học cuối cùng có thể bị phá vỡ, nhưng khóa lượng tử thì không thể đọc được mà không gây xáo trộn). Nhược điểm: nó cần thiết bị chuyên dụng, đắt tiền; nó chỉ hoạt động trong khoảng cách giới hạn trên sợi quang riêng (hoặc đường nhìn thẳng), không chạy trên mạng internet hiện tại; nó chỉ phân phối khóa, nên mã hóa thông thường vẫn bảo vệ tin nhắn; và đây là công nghệ mới với ít nhà cung cấp và ít kinh nghiệm.
Explore · Khám phá
Hashing and the avalanche effect · Băm và hiệu ứng tuyết lở
A hash is one-way: easy to compute, practically impossible to reverse. A tiny change in the input flips a large, unpredictable part of the output — the avalanche effect that makes hashes good for passwords. · Một hàm băm là một chiều: dễ tính toán, gần như không thể đảo ngược. Một thay đổi nhỏ trong đầu vào lật ngược một phần lớn, khó dự đoán của đầu ra — hiệu ứng tuyết lở khiến hàm băm tốt cho mật khẩu.
Explore · Khám phá
The Caesar cipher · Mã Caesar
Shift each letter to encrypt the message. A simple cipher shows the idea of a key — and why a small key is easy to break. · Xê dịch mỗi chữ cái để mã hóa tin nhắn. Một mã đơn giản minh họa khái niệm về khóa — và vì sao khóa nhỏ dễ bị phá mã.
TLS 传输层安全 (Transport Layer Security, the successor to the Secure Socket Layer, SSL) is a protocol that gives encryption and authentication for data sent over a network. It encrypts the data in transit, authenticates the server with a certificate, and provides integrity (detecting tampering).
Outline of a TLS handshake:
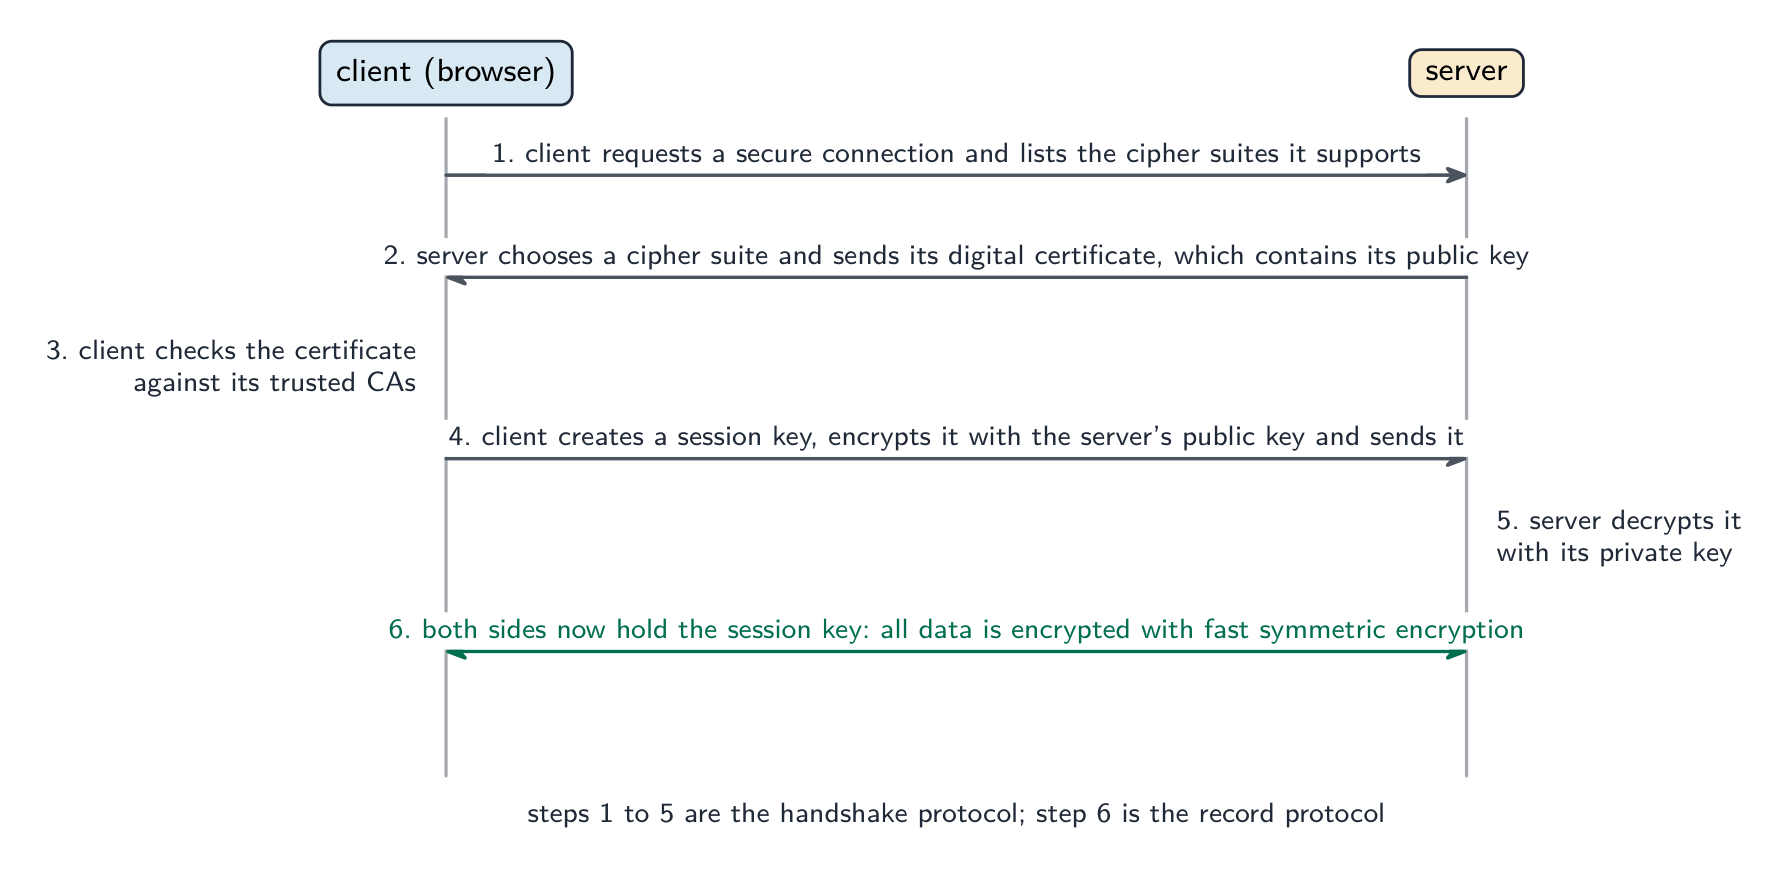
the client connects and proposes cipher options.
the server picks one and sends its digital certificate (with its public key) — issuing and validating these certificates is digital certification.
the client checks the certificate.
the two ends exchange a fresh session key using asymmetric crypto.
all later traffic uses fast symmetric encryption with the session key.
The result is an encrypted, authenticated, integrity-checked tunnel for higher-level protocols (HTTP, SMTP). It is appropriate wherever sensitive information is sent: HTTPS web browsing, online banking and payments, secure email, and VPNs.
"Describe the purpose of SSL/TLS" and "state two functions." The purpose is to provide secure communication between a client and a server over a network. Its functions: it encrypts the data sent, so that it cannot be read if intercepted; it authenticates 认证 the server (and optionally the client) by means of a digital certificate, so the client knows it is talking to the genuine site; and it checks the integrity of the data, so that changes in transit are detected. Two examples of where it is appropriate: online banking and online shopping (card payments); also logins, private email, file transfer, VoIP and instant messaging: any transaction in which private data crosses the internet.
The two protocols that make up TLS. The handshake 握手 protocol sets up the session: it agrees the encryption algorithms (cipher suite), authenticates the server with its certificate, and exchanges the session key. The record protocol then carries the data: it encrypts each message with the session key, adds an integrity check, and passes it to the transport layer.
"Explain how SSL/TLS is used when client–server communication is initiated" (six marks). (1) The client (browser) sends a request to the server for a secure connection, saying which encryption methods it supports. (2) The server sends back its digital certificate, which contains its public key. (3) The client checks the certificate is valid (issued by a trusted Certificate Authority, not expired, for the right domain). (4) The client generates a session key, encrypts it with the server's public key and sends it. (5) The server decrypts the session key with its private key. (6) Both sides now hold the session key and all further data is sent using symmetric encryption with it. Give the steps in this order; the marks are for the certificate, the public key, the session key and the switch to symmetric encryption.
Tiếng Việt
TLS (Transport Layer Security, người kế nhiệm của Secure Socket Layer, SSL) là một giao thức cung cấp mã hóa và xác thực cho dữ liệu được gửi qua mạng. Nó mã hóa dữ liệu khi đang truyền, xác thực máy chủ bằng chứng chỉ số, và cung cấp tính toàn vẹn (phát hiện can thiệp).
Phác thảo quá trình bắt tay TLS:
CLIENT kết nối và đề xuất các tùy chọn mã hóa.
SERVER chọn một phương án và gửi chứng chỉ số của mình (kèm khóa công khai) — việc cấp và xác minh các chứng chỉ này là chứng thực số.
CLIENT kiểm tra chứng chỉ.
Hai đầu trao đổi một khóa phiên mới sử dụng mã hóa bất đối xứng.
Tất cả lưu lượng truy cập sau đó sử dụng mã hóa đối xứng nhanh với khóa phiên.
Kết quả là một đường hầm được mã hóa, đã xác thực và kiểm tra tính toàn vẹn cho các giao thức cấp cao hơn (HTTP, SMTP). Nó phù hợp ở mọi nơi dữ liệu nhạy cảm được gửi đi: duyệt web HTTPS, ngân hàng trực tuyến và thanh toán, email an toàn, và VPN.
"Mô tả mục đích của SSL/TLS" và "nêu hai chức năng." Mục đích là cung cấp giao tiếp an toàn giữa CLIENT và SERVER qua mạng. Các chức năng của nó: nó mã hóa dữ liệu được gửi đi, khiến nó không thể đọc được nếu bị chặn; nó xác thực SERVER (và tùy chọn là CLIENT) thông qua chứng chỉ số, giúp CLIENT biết rằng mình đang giao tiếp với trang web chính hãng; và nó kiểm tra tính toàn vẹn của dữ liệu, giúp phát hiện các thay đổi trong quá trình truyền tải. Hai ví dụ về nơi áp dụng phù hợp: ngân hàng trực tuyến và mua sắm trực tuyến (thanh toán thẻ); cũng như đăng nhập, email riêng tư, chuyển tập tin, VoIP và nhắn tin tức thời: bất kỳ giao dịch nào trong đó dữ liệu riêng tư vượt qua internet.
Hai giao thức cấu thành nên TLS. Giao thức bắt tay thiết lập phiên: nó thống nhất các thuật toán mã hóa (bộ mã hóa), xác thực SERVER bằng chứng chỉ số của nó, và trao đổi khóa phiên. Sau đó, giao thức bản ghi vận chuyển dữ liệu: nó mã hóa từng tin nhắn với khóa phiên, thêm kiểm tra tính toàn vẹn, và truyền xuống lớp vận chuyển.
Cách một phiên an toàn bắt đầu: chứng chỉ chứng minh ai là SERVER, khóa công khai của SERVER bảo vệ khóa phiên trên đường truyền, và khóa phiên bảo vệ tất cả những gì xảy ra sau đó
"Giải thích cách SSL/TLS được sử dụng khi giao tiếp CLIENT–SERVER được khởi tạo" (sáu điểm). (1) CLIENT (trình duyệt) gửi yêu cầu đến SERVER để thiết lập kết nối an toàn, nêu rõ các phương pháp mã hóa mà nó hỗ trợ. (2) SERVER gửi lại chứng chỉ số của mình, chứa khóa công khai. (3) CLIENT kiểm tra chứng chỉ xem có hợp lệ không (do cơ quan Chứng thực Cert Authority cấp, chưa hết hạn, dành cho tên miền đúng). (4) CLIENT tạo ra một khóa phiên, mã hóa nó bằng khóa công khai của SERVER và gửi đi. (5) SERVER giải mã khóa phiên bằng khóa riêng tư của mình. (6) Cả hai bên giờ đây đều có khóa phiên và tất cả dữ liệu tiếp theo được gửi bằng mã hóa đối xứng với khóa đó. Đưa ra các bước theo thứ tự này; các điểm được chấm cho chứng chỉ, khóa công khai, khóa phiên và sự chuyển đổi sang mã hóa đối xứng.
Explore · Khám phá
The TLS handshake · Quy trình bắt tay TLS
Step through what happens before a padlock appears. The slow public-key crypto is used only to agree a shared key; the actual page then travels under fast symmetric encryption. · Xem xét những gì xảy ra trước khi biểu tượng ổ khóa xuất hiện. Mã hóa khóa công khai chậm chỉ được sử dụng để thống nhất khóa chung; trang web thực tế sau đó truyền tải dưới sự bảo vệ của mã hóa đối xứng nhanh.
A digital certificate 数字证书 binds an identity (a domain, an organisation) to a public key, and is signed by a trusted Certificate Authority 证书颁发机构 (CA). It contains the subject (who it identifies), the subject's public key, the issuer (the CA), a validity period, and the CA's signature over all of it.
To verify one, the client (which holds a list of trusted root CAs):
checks the expiry dates.
checks the subject name matches the URL.
checks it is signed by a trusted CA, using the CA's public key to verify the signature.
follows the certificate chain up to a trusted root.
If anything fails, the browser shows the "Your connection is not private" warning. When it verifies cleanly, the client knows the identity was vetted by a trusted CA, the public key really belongs to that identity, and the certificate is current.
"Describe what is meant by a digital certificate" (two marks).An electronic document, issued by a Certificate Authority, that verifies the identity of its owner (a person, organisation or website) and contains the owner's public key.Items found in one: the serial number; the name of the owner (subject) and, for a website, its domain; the owner's public key; the name of the issuing CA; the validity period (dates); the signature algorithm used; and the CA's digital signature of the whole certificate.
"Explain how an organisation acquires a digital certificate" (four marks). (1) The organisation generates its own key pair, a public key and a private key. (2) It sends a request containing its public key and its identity details to a Certificate Authority. (3) The CA verifies the identity (checks that the applicant really is the organisation or owns the domain). (4) The CA creates the certificate containing the public key and the identity, signs it with the CA's own private key, and returns it. (5) The organisation installs the certificate on its server so that it can be sent to clients. The private key never leaves the organisation.
"Explain why a digital certificate is required to validate a digital signature." To check a signature the receiver needs the sender's public key, and needs to be sure that the key really belongs to the claimed sender; the certificate supplies the public key together with the identity, and because the certificate is signed by a trusted CA the receiver can trust that binding. Without it an impostor could publish a public key in someone else's name and sign messages as them. The same reasoning answers "what should be included with a program downloaded from the internet to prove it is genuine": a digital signature, checked against the publisher's certificate.
Tiếng Việt
Một chứng chỉ số liên kết danh tính (một tên miền, một tổ chức) với khóa công khai, và được ký bởi một Cơ quan Chứng thực (CA) đáng tin cậy. Nó chứa chủ thể (người/đơn vị được xác định), khóa công khai của chủ thể, người cấp (CA), khoảng thời gian hiệu lực, và chữ ký của CA trên toàn bộ nội dung.
Một Cơ quan Chứng thực cấp chứng nhận kỹ thuật số liên kết danh tính với khóa công khai
Để xác minh, khách hàng (người giữ danh sách các CA gốc được tin cậy):
kiểm tra ngày hết hạn.
kiểm tra tên chủ thể khớp với URL.
kiểm tra chứng nhận có được chữ ký bởi một CA được tin cậy hay không, sử dụng khóa công khai của CA để xác minh chữ ký.
truy vết chuỗi chứng nhận lên đến một CA gốc được tin cậy.
Nếu bất kỳ bước nào thất bại, trình duyệt sẽ hiển thị cảnh báo "Kết nối của bạn không phải là riêng tư". Khi xác minh thành công, khách hàng biết rằng danh tính đã được thẩm định bởi một CA được tin cậy, khóa công khai thực sự thuộc về danh tính đó, và chứng nhận vẫn còn hiệu lực.
"Mô tả ý nghĩa của chứng nhận kỹ thuật số" (hai điểm).Một tài liệu điện tử do Cơ quan Chứng thực cấp, xác minh danh tính của chủ sở hữu (một cá nhân, tổ chức hoặc trang web) và chứa khóa công khai của chủ sở hữu.Các mục tìm thấy trong đó:số seri; tên chủ sở hữu (chủ thể) và, đối với trang web, tên miền; khóa công khai của chủ sở hữu; tên của CA cấp; thời hạn hiệu lực (ngày tháng); thuật toán chữ ký được sử dụng; và chữ ký kỹ thuật số của CA trên toàn bộ chứng nhận.
"Giải thích cách một tổ chức thu được chứng nhận kỹ thuật số" (bốn điểm). (1) Tổ chức tạo ra cặp khóa của riêng mình, bao gồm một khóa công khai và một khóa riêng tư. (2) Họ gửi một yêu cầu chứa khóa công khai và chi tiết danh tính của họ đến một Cơ quan Chứng thực. (3) CA xác minh danh tính (kiểm tra xem người申请 thực sự là tổ chức hoặc sở hữu tên miền đó). (4) CA tạo chứng nhận chứa khóa công khai và danh tính, ký bằng khóa riêng tư của chính CA, và trả lại cho họ. (5) Tổ chức cài đặt chứng nhận vào máy chủ của mình để có thể gửi đến khách hàng. Khóa riêng tư không bao giờ rời khỏi tổ chức.
"Giải thích tại sao cần chứng nhận kỹ thuật số để xác thực chữ ký kỹ thuật số." Để kiểm tra chữ ký, người nhận cần khóa công khai của người gửi, và phải chắc chắn rằng khóa đó thực sự thuộc về người gửi được nêu; chứng nhận cung cấp khóa công khai cùng với danh tính, và vì chứng nhận được ký bởi một CA được tin cậy, người nhận có thể tin tưởng vào mối liên kết này. Nếu không, kẻ giả mạo có thể công bố khóa công khai dưới danh ai đó và ký các tin nhắn thay mặt họ. Lập luận tương tự trả lời câu hỏi "nên bao gồm gì trong một chương trình tải từ internet để chứng minh tính hợp lệ": một chữ ký kỹ thuật số, được kiểm tra đối chiếu với chứng nhận của nhà phát hành.
A digital signature 数字签名 proves who signed a message and that it was not changed. To sign:
compute a cryptographic hash of the message.
encrypt the hash with the sender's private key — that is the signature.
send the message and the signature.
To verify: compute the hash of the received message; decrypt the signature with the sender's public key to get the sender's hash; compare. If they match, the message was signed by the holder of the private key (authentication 身份验证) and was not changed (integrity). A signature does not hide the message — for confidentiality as well, encrypt and sign.
"Explain the role of a digital certificate in creating a digital signature" (three marks). The sender's certificate was issued by a CA and contains the sender's public key together with the sender's identity; the sender produces the signature by hashing the message and encrypting the hash with their private key, the partner of the key in the certificate; the receiver uses the public key from the certificate to decrypt the hash and, because the certificate binds that key to the sender, the signature proves who signed.
"Explain how a digital signature is used to verify a message" (four marks). (1) The receiver decrypts the signature with the sender's public key (taken from the sender's certificate), which yields the hash that the sender computed. (2) The receiver hashes the received message with the same hash algorithm. (3) The two hashes are compared. (4) If they match, the message came from the holder of the private key (authentic) and has not been altered since it was signed (integrity); if they differ, the message is rejected. A banker receiving confidential data with a signature does exactly this before trusting it; the data itself may separately be encrypted with the banker's public key for confidentiality.
Putting it together
A secure request to https://www.bank.com: the server sends its certificate; the client verifies it against trusted CAs; the client uses the server's public key to exchange a session key; then data flows encrypted with that key. Encryption stops eavesdroppers, the certificate proves the server's identity, and integrity checks stop a man-in-the-middle 中间人攻击 altering the data.
Worked example. Alice sends Bob a contract. She wants Bob to be certain it came from her and was not altered, and she wants nobody else to be able to read it. Which keys does she use, and in which direction? These are two different jobs needing two different key pairs. For the signature (authentication and integrity): Alice hashes the contract and encrypts that hash with her own private key; Bob decrypts it with Alice's public key and compares it against his own hash of the message. Only Alice holds her private key, so only she could have produced it. For confidentiality: Alice encrypts the contract itself with Bob's public key, so only Bob's private key can open it. One rule keeps all four straight: you sign with your own private key and encrypt with the recipient's public key. A signature on its own does not hide the message.
Tiếng Việt
Một chữ ký kỹ thuật số chứng minh ai đã ký tin nhắn và rằng nó không bị thay đổi. Để ký:
tính toán hàm băm mật mã của tin nhắn.
mã hóa giá trị băm bằng khóa riêng tư của người gửi — đó chính là chữ ký.
gửi tin nhắn và chữ ký.
Để xác minh: tính hàm băm của tin nhắn nhận được; giải mã chữ ký bằng khóa công khai của người gửi để lấy giá trị băm của người gửi; so sánh. Nếu chúng khớp, tin nhắn đã được ký bởi người giữ khóa riêng tư (xác thực) và không bị thay đổi (toàn vẹn). Chữ ký không ẩn tin nhắn — để bảo mật, hãy mã hóa và ký đồng thời.
Ký hash tin nhắn và mã hóa digest bằng khóa riêng tư; người nhận kiểm tra bằng khóa công khai
"Giải thích vai trò của chứng nhận kỹ thuật số trong việc tạo chữ ký kỹ thuật số" (ba điểm). Chứng nhận của người gửi do CA cấp và chứa khóa công khai của người gửi cùng với danh tính của họ; người gửi tạo chữ ký bằng cách hash tin nhắn và mã hóa giá trị hash bằng khóa riêng tư của họ, là cặp khóa tương ứng với khóa trong chứng nhận; người nhận sử dụng khóa công khai từ chứng nhận để giải mã giá trị hash, và vì chứng nhận liên kết khóa đó với người gửi, chữ ký chứng minh ai đã ký.
"Giải thích cách chữ ký kỹ thuật số được sử dụng để xác thực tin nhắn" (bốn điểm). (1) Người nhận giải mã chữ ký bằng khóa công khai của người gửi (lấy từ chứng nhận của người gửi), điều này mang lại giá trị hash mà người gửi đã tính toán. (2) Người nhận hash tin nhắn nhận được bằng cùng thuật toán hash. (3) Hai giá trị hash được so sánh. (4) Nếu chúng trùng khớp, tin nhắn đến từ người giữ khóa riêng tư (hợp lệ) và không bị thay đổi kể từ khi được ký (toàn vẹn); nếu khác nhau, tin nhắn sẽ bị bác bỏ. Một ngân hàng nhận dữ liệu nhạy cảm có chữ ký sẽ làm đúng quy trình này trước khi tin tưởng; bản thân dữ liệu có thể được mã hóa riêng biệt bằng khóa công khai của ngân hàng để đảm bảo tính bí mật.
Tổng hợp
Một yêu cầu an toàn đến https://www.bank.com: máy chủ gửi chứng nhận của nó; khách hàng xác minh đối chiếu với các CA được tin cậy; khách hàng sử dụng khóa công khai của máy chủ để trao đổi khóa phiên; sau đó dữ liệu truyền qua được mã hóa bằng khóa đó. Mã hóa ngăn chặn việc nghe lén, chứng nhận xác minh danh tính máy chủ, và kiểm tra toàn vẹn ngăn chặn một kẻ nghe lén ở giữa thay đổi dữ liệu.
Ví dụ minh họa. Alice gửi cho Bob một hợp đồng. Cô muốn Bob chắc chắn rằng hợp đồng đến từ cô và không bị thay đổi, và cô cũng muốn không ai khác có thể đọc được nội dung đó. Alice sẽ sử dụng những khóa nào và theo hướng nào? Đây là hai công việc riêng biệt cần hai cặp khóa riêng biệt. Đối với chữ ký số (xác thực và toàn vẹn): Alice tạo mã hash của hợp đồng và mã hóa mã hash đó bằng khóa riêng tư của chính cô; Bob giải mã nó bằng khóa công khai của Alice và so sánh với mã hash mà chính Bob tự tạo ra từ tin nhắn. Chỉ có Alice nắm giữ khóa riêng tư của mình, nên chỉ có cô mới có thể tạo ra nó. Đối với tính bảo mật: Alice mã hóa trực tiếp hợp đồng bằng khóa công khai của Bob, do đó chỉ có khóa riêng tư của Bob mới mở được nó. Một quy tắc giúp phân biệt rõ ràng cả bốn yếu tố: bạn ký bằng khóa riêng tư của bản thân và mã hóa bằng khóa công khai của người nhận. Chữ ký số đơn thuần thì không che giấu nội dung tin nhắn.
Definitions the examiner accepts · Các định nghĩa mà giám khảo chấp nhận
English
A definition question is marked against fixed wording. Learn these exactly, and give one answer only.
Term
Definition
encryption
converting plaintext into ciphertext using an algorithm and a key so that it cannot be understood if intercepted
plaintext / ciphertext
the original readable data / the encrypted, unreadable form of it
symmetric key cryptography
the same secret key is used to encrypt and to decrypt, so it must be shared securely by both parties
asymmetric key cryptography
a pair of related keys is used: the public key encrypts and only the matching private key decrypts
public key
a key made available to anyone, used to encrypt messages to its owner and to verify the owner's signatures
private key
a key known only to its owner, used to decrypt messages encrypted with the public key and to sign
SSL/TLS
protocols that provide secure (encrypted, authenticated, integrity-checked) communication between a client and a server
digital certificate
an electronic document issued by a Certificate Authority that verifies the owner's identity and contains their public key
digital signature
a hash of a message encrypted with the sender's private key, proving who sent it and that it is unaltered
Certificate Authority
a trusted organisation that verifies identities and issues and signs digital certificates
quantum cryptography
the use of quantum states of photons to distribute keys so that any interception is detected
Tiếng Việt
Câu hỏi định nghĩa được chấm dựa trên văn phong cố định. Hãy học thuộc những định nghĩa này và chỉ đưa ra một đáp án duy nhất.
Thuật ngữ
Định nghĩa
mã hóa
chuyển đổi văn bản gốc thành văn bản mã hóa thông qua thuật toán và khóa để đảm bảo không thể hiểu được nếu bị chặn截
văn bản gốc / văn bản mã hóa
dữ liệu có thể đọc được ban đầu / dạng đã mã hóa, không thể đọc được của nó
mật mã khóa đối xứng
cùng một khóa bí mật được sử dụng để mã hóa và giải mã, do đó phải được chia sẻ an toàn bởi cả hai bên
mật mã khóa bất đối xứng
sử dụng một cặp khóa liên quan: khóa công khai dùng để mã hóa và chỉ có khóa riêng tư tương ứng mới giải mã được
khóa công khai
khóa được cung cấp cho mọi người, dùng để mã hóa tin nhắn gửi chủ sở hữu và xác minh chữ ký số của chủ sở hữu
khóa riêng tư
khóa chỉ được biết bởi chủ sở hữu, dùng để giải mã tin nhắn đã mã hóa bằng khóa công khai và dùng để ký
SSL/TLS
các giao thức cung cấp kết nối an toàn (đã mã hóa, xác thực, kiểm tra toàn vẹn) giữa máy khách và máy chủ
chứng chỉ số
tài liệu điện tử do Cơ quan Chứng thực phát hành nhằm xác minh danh tính chủ sở hữu và chứa khóa công khai của họ
chữ ký số
mã hash của tin nhắn được mã hóa bằng khóa riêng tư của người gửi, chứng minh ai là người gửi và tin nhắn chưa bị thay đổi
Cơ quan Chứng thực
tổ chức đáng tin cậy xác minh danh tính và phát hành, ký vào các chứng chỉ số
mật mã lượng tử
sử dụng trạng thái lượng tử của photon để phân phối khóa sao cho mọi sự chặn截 đều bị phát hiện
17.1
Exam tips · Mẹo làm bài thi
English
Symmetric: one shared secret key, fast, key exchange is the weakness. Asymmetric: public key to encrypt, private key to decrypt, slow, no exchange problem. Two differences, two drawbacks, two reasons: the exam asks for them in pairs.
Confidentiality uses the receiver's keys (public to lock, private to unlock); a signature uses the sender's keys (private to sign, public to check). Say whose key every time.
The TLS start-up is six steps: request, certificate with public key, check, session key encrypted with the public key, decrypted with the private key, symmetric encryption from then on.
A certificate is identity plus public key, signed by a CA; acquisition is key pair, request, verification, signing, installation. It is needed to validate a signature because it proves whose public key it is.
A signature is a hash encrypted with the private key; verification is decrypt, re-hash, compare. Integrity and authenticity are the two things it proves.
Quantum cryptography distributes keys and detects eavesdropping; its limits are cost, distance and novelty.
Common mistakes
Saying a message is encrypted with the sender's public key; the receiver's public key encrypts, the receiver's private key decrypts.
Describing a signature as "encrypting the message with the private key" instead of encrypting its hash.
Claiming a certificate contains the private key; it holds the public key and the identity, signed by the CA.
Listing "the server sends its private key" in the TLS handshake; only the public key travels, inside the certificate.
Giving "SSL/TLS makes the connection faster" as a function; its functions are encryption, authentication and integrity.
Confusing hashing with encryption: a hash cannot be reversed and has no key; encryption is reversible with the key.
Answering "why is a certificate needed for a signature" with "to encrypt it"; it is needed to trust the public key.
Tiếng Việt
Đối xứng: một khóa bí mật chung, tốc độ nhanh, nhưng trao đổi khóa là điểm yếu. Bất đối xứng: khóa công khai để mã hóa, khóa riêng tư để giải mã, tốc độ chậm, không gặp vấn đề trao đổi. Hai điểm khác biệt, hai nhược điểm, hai lý do: đề thi yêu cầu trả lời chúng theo từng cặp.
Tính bảo mật sử dụng khóa của người nhận (công khai để khóa, riêng tư để mở); chữ ký số sử dụng khóa của người gửi (riêng tư để ký, công khai để kiểm tra). Luôn nói rõ là khóa của ai mỗi khi.
Khởi động TLS gồm sáu bước: yêu cầu, chứng chỉ kèm khóa công khai, kiểm tra, khóa phiên bản được mã hóa bằng khóa công khai, giải mã bằng khóa riêng tư, sau đó chuyển sang mã hóa đối xứng.
Chứng chỉ bao gồm danh tính plus khóa công khai, được ký bởi CA; quy trình thu nhận là tạo cặp khóa, yêu cầu, xác minh, ký, cài đặt. Chứng chỉ cần thiết để xác thực chữ ký số vì nó chứng minh khóa công khai đó thuộc về ai.
Chữ ký số là mã hash được mã hóa bằng khóa riêng tư; quá trình xác minh bao gồm: giải mã, tạo lại mã hash, so sánh. Toàn vẹn và xác thực là hai điều nó chứng minh.
Mật mã lượng tử phân phối khóa và phát hiện việc nghe lén; hạn chế của nó là chi phí, khoảng cách và tính mới lạ.
Lỗi thường gặp
Nói rằng tin nhắn được mã hóa bằng khóa công khai của người gửi; thực tế là khóa công khai của người nhận mới dùng để mã hóa, khóa riêng tư của người nhận dùng để giải mã.
Mô tả chữ ký số là "mã hóa tin nhắn bằng khóa riêng tư" thay vì mã hóa mã hash của nó.
Khẳng định chứng chỉ chứa khóa riêng tư; thực tế chứng chỉ chứa khóa công khai và danh tính, được ký bởi CA.
Liệt kê "máy chủ gửi khóa riêng tư của nó" trong quá trình bắt tay TLS; thực tế chỉ có khóa công khai di chuyển, nằm bên trong chứng chỉ.
Đưa ra "SSL/TLS làm tăng tốc độ kết nối" như một chức năng; các chức năng thực tế của nó là mã hóa, xác thực và toàn vẹn.
Nhầm lẫn giữa hàm băm (hashing) và mã hóa: hàm băm không thể đảo ngược và không có khóa; mã hóa thì có thể đảo ngược nếu có khóa.
Trả lời câu hỏi "tại sao cần chứng chỉ cho chữ ký số" bằng "để mã hóa nó"; thực tế chứng chỉ cần thiết để tin tưởng vào khóa công khai.
Interactive lessons on this topic · Bài học tương tác về chủ đề này
Work through it step by step, with instant-check exercises. · Làm theo từng bước, kèm theo bài tập kiểm tra ngay lập tức.
More topics in A-Level Computer Science · Khoa học máy tính A-Level · Nhiều chủ đề hơn trong A-Level Computer Science · Khoa học máy tính A-Level
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Chọn một môn và trang sẽ điều hướng theo — ghi chú, tài liệu, video và bài tập đều mở ở đó.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Nhập để tìm ghi chú, bài học, mã, từ vựng và câu hỏi đề thi cũ trên mọi môn học.