ข้ามไปยังเนื้อหา

การป้องกันเครือข่าย

AP ความปลอดภัยทางไซเบอร์ · หัวข้อ 3

ดูสไลด์ ฝึกฝน
บทเรียนวิดีโอสำหรับหัวข้อนี้ เปิดหน้าวิดีโอ
9:26

การป้องกันเครือข่าย

คุณส่งข้อความถึงธนาคารของคุณ มันมาถึง ตอบกลับกลับมา ทุกอย่างดูปกติ แต่มีใครคนนึงนั่งเงียบอยู่ระหว่างคุณ อ่านทุกข้อความ...

การบรรยายภาษาอังกฤษ · คำบรรยายภาษาอังกฤษ + 中文 ลอยตัวบนภาพ

3.1

จุดอ่อนและภัยคุกคามทางเครือข่าย

หลักสูตร

วัตถุประสงค์การเรียนรู้ 3.1.A: ระบุการโจมตีเครือข่ายทั่วไป

  • 3.1.A.1 โปรโตคอลการแปลงที่อยู่ (ARP) ถูกใช้โดยเกตเวย์หลักในเครือข่ายเพื่อสร้างตารางที่จับคู่ที่อยู่ไอพี (IP addresses) กับที่อยู่ MAC (MAC addresses) การโจมตี ARP poisoning คือเมื่อผู้ไม่หวังดีส่งแพ็กเก็ต ARP ที่ปลอมแปลงไปยังเกตเวย์หลักเพื่อแก้ไขตารางเพื่อให้อุปกรณ์ของผู้ไม่หวังดีรับข้อมูลที่ถูกกำหนดเป้าหมายไปยังเป้าหมายโดยเชื่อมโยงที่อยู่ IP ของเป้าหมายกับที่อยู่ MAC ของผู้ไม่หวังดี การปลอมแปลงที่อยู่ MACเรียกว่า MAC spoofing นี่คือตัวอย่างของการโจมตี on-path (หรือ man-in-the-middle attack) ซึ่งเป็นการที่ผู้ไม่หวังดีขัดขวางการไหลของข้อมูลระหว่างสองฝ่าย จับข้อมูลของทั้งสองฝ่าย และคัดลอกหรือแก้ไขข้อมูลก่อนส่งต่อไป ทั้งสองฝ่ายคิดว่ากำลังสื่อสารกันโดยตรง แต่จริงๆ แล้วแต่ละฝ่ายกำลังสื่อสารกับผู้ไม่หวังดีที่ดักจับข้อความของพวกเขาอย่างลับๆ
  • 3.1.A.2 การโจมตี MAC flooding คือเมื่อผู้ไม่หวังดีส่งเฟรม Ethernet จำนวนมากไปยังสวิตช์เป้าหมาย โดยแต่ละเฟรมมีที่อยู่ MAC ที่แตกต่างกัน สิ่งนี้สามารถบังคับให้สวิตช์เข้าสู่โหมด broadcast ทำให้ผู้ไม่หวังดีสามารถรวบรวมเฟรมทั้งหมดบนเครือข่าย (เพราะถูกส่งแบบ broadcast) ซึ่งอาจอนุญาตให้ผู้ไม่หวังดีเข้าถึงข้อมูลสำคัญ นี่คือตัวอย่างของการดักฟัง (eavesdropping หรือ sniffing) ซึ่งเป็นการที่ผู้ไม่หวังดีจับข้อมูลขณะส่งผ่านและสามารถบันทึกและคัดลอกข้อมูลนั้นได้
  • 3.1.A.3 การโจมตี DNS poisoning คือเมื่อผู้ไม่หวังดี pretending เป็นชื่อเซิร์ฟเวอร์ที่เป็นทางการ (NS) และฝังบันทึก DNSปลอมบนเซิร์ฟเวอร์ DNS เพื่อ redirection การจราจรของเบราว์เซอร์ไปยังเว็บไซต์ที่มุ่งร้ายซึ่งออกแบบมาเพื่อขโมยข้อมูลการเข้าสู่ระบบ นี่คือตัวอย่างของการเก็บข้อมูลการเข้าสู่ระบบ (credential harvesting) ซึ่งเป็นการที่ผู้ไม่หวังดีตั้งหน้าเว็บเข้าสู่ระบบปลอมที่ดูเหมือนจริง ผู้ใช้งานที่ไม่รู้ตัวกรอกข้อมูลการเข้าสู่ระบบจริงของตน ซึ่งผู้ไม่หวังดีจะจับไว้และนำไปใช้
  • 3.1.A.4 การโจมตี smurf พยายามทำให้เครือข่าย overloaded ด้วยคำขอ Internet Control Message Protocol (ICMP) นี่เป็นประเภทของการโจมตี denial of service (DoS) ซึ่งทำให้ระบบหรือทรัพยากรไม่สามารถใช้งานได้สำหรับผู้ใช้งานที่ได้รับอนุญาต ในช่วงการโจมตี smurf ผู้ไม่หวังดีส่งคำขอ ICMP จำนวนมากพร้อมที่อยู่เหยื่อไปยังที่อยู่ broadcast ของเครือข่าย จากนั้นเกตเวย์ของเครือข่ายจะส่งคำขอเหล่านี้ไปยังอุปกรณ์ทั้งหมดบนเครือข่าย แต่ละอุปกรณ์บนเครือข่ายจะตอบกลับไปยังที่อยู่เหยื่อ สร้างการไหลของข้อมูลที่มหาศาลซึ่งสามารถขัดขวางข้อความที่ถูกต้อง เมื่อหลายอุปกรณ์โจมตีเป้าหมายเดียวกันพร้อมกัน จะเรียกว่าการโจมตี distributed denial of service (DDoS)

วัตถุประสงค์การเรียนรู้ 3.1.B: อธิบายวิธีที่ผู้ไม่หวังดีสามารถใช้ประโยชน์จากความอ่อนแองของเครือข่ายเพื่อขโมย รบกวน หรือทำลายการสื่อสารเครือข่าย

  • 3.1.B.1 ผู้ไม่หวังดีสามารถส่งข้อมูลอันตรายเข้าสู่เครือข่ายเพื่อทำให้เครือข่าย overloaded สร้าง DoS ทำแผนที่โครงสร้างภายในของเครือข่าย หรือปลอมแปลงอุปกรณ์ที่ถูกต้อง networks ที่ไม่มีไฟร์วอลล์ หรือมีไฟร์วอลล์ที่ตั้งค่าไม่ถูกต้อง มีความเสี่ยงต่อการโจมตีประเภทเหล่านี้
  • 3.1.B.2 ผู้ไม่หวังดีที่ berhasil compromise อุปกรณ์มักพยายามใช้สิทธิ์ในการเข้าถึงนั้นเพื่อ compromised อุปกรณ์อื่นๆ ใน LAN
  • 3.1.B.3 ผู้ไม่หวังดีที่เสียบสายเข้ากับพอร์ตข้อมูลสามารถเข้าถึง LAN ผ่านพอร์ตสวิตช์ได้ เว้นแต่จะเปิดใช้งาน port security สิ่งนี้ช่วยให้ผู้ไม่หวังดีสามารถดำเนินการโจมตี DoS หรือทำการโจมตี MAC flooding หรือ MAC spoofing ได้
  • 3.1.B.4 ผู้ไม่หวังดีที่ยืนอยู่นอกพื้นที่ที่ปลอดภัยทางกายภาพสามารถรับสัญญาณและ beacon frames จาก wireless access point ที่ส่งสัญญาณออกไปนอกพื้นที่ทางกายภาพ สิ่งนี้ช่วยให้พวกเขารวบรวมข้อมูลเกี่ยวกับเครือข่ายไร้สายและพยายามดักฟังและการโจมตี cryptography บนเครือข่าย
  • 3.1.B.5 ผู้ไม่หวังดีสามารถพยายามเข้าร่วมเครือข่ายเพื่อดำเนินการโจมตีจากภายในเครือข่าย Networks ที่ไม่ตรวจสอบ身份อุปกรณ์และผู้ใช้งานทำให้ผู้ไม่หวังดี_join_ได้ง่ายขึ้น
  • 3.1.B.6 หากมีพอร์ตเครือข่ายเปิดอยู่ ผู้โจมตีสามารถเสียบจุดเข้าถึงไร้สายเข้าไปที่พอร์ตนั้นเพื่อสร้างจุดเข้าถึงปลอม ผู้โจมตีอาจใช้จุดเข้าถึงปลอมนี้ในการเข้าถึงเครือข่ายภายในผ่านระบบไร้สาย (ซึ่งอาจรวมถึงการเข้าถึงจากภายนอกพื้นที่ทางกายภาพด้วย) สิ่งนี้ช่วยให้ผู้โจมตีสามารถเข้าถึง LAN ได้โดยตรง โดยข้ามการป้องกันของไฟwalls
  • 3.1.B.7 ผู้โจมตีอาจพยายามเจาะรหัสการเข้ารหัสไร้สาย เพื่อดักจับ ขโมย หรือทำลายความสมบูรณ์ของข้อมูลบนเครือข่าย

วัตถุประสงค์การเรียนรู้ 3.1.C: ประเมินและบันทึกความเสี่ยงจากความอ่อนแอของเครือข่าย

  • 3.1.C.1 ความอ่อนแอในเครือข่ายอาจทำให้ผู้โจมตีสามารถดักจับและแก้ไขข้อมูลขณะส่งผ่าน ยักรรณาการ DoS หรือเคลื่อนย้ายภายในเครือข่ายเพื่อเข้าถึงระบบที่มีความสำคัญหรือความละเอียดอ่อนมากขึ้น ความอ่อนแอของเครือข่ายอาจเป็นภัยคุกคามต่อความลับ ความถูกต้อง และความพร้อมใช้งาน
  • 3.1.C.2 มีเครื่องสแกนความอ่อนแออัตโนมัติที่สามารถตรวจสอบเครือข่าย อุปกรณ์ และแอปพลิเคชันเพื่อหาช่องโหว่ที่รู้จัก เครื่องสแกนเหล่านี้จะสร้างรายงานซึ่งมักประกอบด้วยช่องโหว่ที่ถูกตรวจพบ ระดับความรุนแรง และคำแนะนำในการบรรเทาความเสี่ยง
  • 3.1.C.3 การใช้ประโยชน์จากความอ่อนแอของเครือข่ายให้สำเร็จ มักต้องอาศัยความสามารถและความรู้ด้านเทคนิคขั้นสูง สิ่งนี้สามารถส่งผลต่อโอกาสที่จะเกิดการโจมตีได้
  • 3.1.C.4 ความเสี่ยงสูงจากความอ่อนแอของเครือข่ายช่วยให้ผู้โจมตีสามารถสร้างความเสียหายอย่างมากได้ง่ายๆ ผ่านการดักจับการจราจรบนเครือข่าย การปลอมแปลงอุปกรณ์ที่ถูกต้องบนเครือข่าย หรือการ ATTACK DoS
    • ตัวอย่างประกอบสำหรับ 3.1.C.4:
      • องค์กรหนึ่งมีเครือข่ายภายในที่ไม่มีการแบ่งส่วน (Unsegmented) เพียงแห่งเดียว ซึ่งสามารถเข้าถึงได้ผ่านเครือข่ายไร้สายที่มีรหัสการเข้ารหัสอ่อนแอ และบนเครือข่ายนี้มีเซิร์ฟเวอร์ที่รันแอปพลิเคชันเว็บเฉพาะขององค์กร
  • 3.1.C.5 ความเสี่ยงปานกลางจากความอ่อนแอของเครือข่ายอาจรวมถึงช่องโหว่ที่ทำให้ผู้โจมตีสามารถเข้าถึงข้อมูลเกี่ยวกับระบบหรืออุปกรณ์บนเครือข่ายได้
    • ตัวอย่างประกอบสำหรับ 3.1.C.5:
      • ไฟwallภายนอกขององค์กรไม่ได้ตั้งค่าให้บล็อกการจราจร ICMP จากภายนอก
  • 3.1.C.6 ความเสี่ยงต่ำจากความอ่อนแอของเครือข่ายรวมถึงช่องโหว่ที่ซับซ้อนต่อการใช้ประโยชน์และมีผลกระทบเชิงลบน้อยมากต่อองค์กร
    • ตัวอย่างประกอบสำหรับ 3.1.C.6:
      • องค์กรหนึ่งมีจุดเข้าถึงไร้สายที่กำลังส่งสัญญาณ Beacon Frame ซึ่งประกอบด้วย Service Set Identifier (SSID) และโปรโตคอลการเข้ารหัสไร้สาย

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

การโจมตีแบบคนกลาง
DDoS: บอทเน็ตทำล้นเซิร์ฟเวอร์

เครือข่ายเชื่อมต่อกับอุปกรณ์เพื่อให้สามารถแชร์ข้อมูลได้ - และทุกการเชื่อมต่อคือช่องทางที่อาจถูกเข้าถึงได้ คุณต้องรู้จักการโจมตีเครือข่ายแบบคลาสสิกและเทคนิคเบื้องหลัง它們

  • การปลอมแปลง ARP - โปรโตคอลการแก้ชื่อที่อยู่ (ARP) จับคู่ที่อยู่ IP กับที่อยู่ฮาร์ดแวร์ MAC ผู้โจมตีส่งข้อความ ARP ปลอมทำให้การจราจรที่มุ่งสู่เป้าหมายไหลไปยังผู้โจมตีแทน นี่คือ การโจมตีบนเส้นทาง (หรือเรียกว่าคนกลาง): ผู้โจมตีนั่งอยู่ระหว่างสองฝ่ายอย่างลับๆ อ่าน甚至在เปลี่ยนข้อความของพวกเข
  • การล้น MAC - การล้น สวิตช์ ด้วยที่อยู่ MAC ปลอมทำให้สวิตช์เข้าสู่โหมดบรอดแคสต์ ทำให้ผู้โจมตีสามารถดักจับการจราจรทั้งหมดได้ นี่คือรูปแบบหนึ่งของการ ดักฟัง
  • การปลอมแปลง DNS - การ planted บันทึกปลอมบน เซิร์ฟเวอร์ระบบชื่อโดเมน (DNS) ออเดอร์ผู้ใช้ไปยังเว็บไซต์ที่เป็นอันตรายเพื่อขโมยข้อมูลเข้าใช้ (การเก็บรวบรวมข้อมูลเข้าใช้)。
  • การโจมตี Smurf - การล้นเครือข่ายด้วยคำขอ ICMP ที่มุ่งเป้าไปที่ที่อยู่บรอดแคสต์ ทำให้ทุกอุปกรณ์ตอบกลับผู้เสียหาย เป็น การปฏิเสธบริการ (DoS) เมื่อหลายเครื่องโจมตีพร้อมกันจะกลายเป็น การปฏิเสธบริการแบบกระจาย (DDoS)。

ผู้โจมตีใช้เครือข่ายที่อ่อนแอเพื่อกวน, สแกน หรือปลอมแปลงอุปกรณ์ พอร์ตข้อมูลทางกายภาพที่ไม่มี ความปลอดภัยของพอร์ต จะทำให้ผู้โจมตีเสียบเข้าได้ และพอร์ตที่เปิดอยู่จะทำให้ติดตั้ง จุดเข้าถึงที่ไม่ถูกต้อง ที่ข้ามเฟयरวอลล์ไปทั้งหมด เราประเมินความเสี่ยงของเครือข่ายโดยพิจารณาจากผลกระทบและระดับทักษะที่ต้องการในการ exploit

เพื่อหาจุดอ่อน ก่อน ผู้โจมตีจะทำได้ องค์กรจะดำเนินการสแกนช่องโหว่แบบ อัตโนมัติ: เครื่องมือที่จะตรวจสอบเครือข่าย อุปกรณ์ และแอปพลิเคชันเทียบกับฐานข้อมูล ช่องโหว่ที่ทราบ แล้ว จากนั้นสร้างรายงานระบุช่องโหว่ที่พบแต่ละรายการ ระดับความ รุนแรง และการ ลดผล ที่แนะนำ การแก้ไขรายการที่มีความรุนแรงสูงสุดก่อนเป็นหัวใจสำคัญในการจัดการความเสี่ยงของเครือข่าย

สำรวจ

ระบุการโจมตีเครือข่ายจากหลักฐาน

การโจมตีเครือข่ายแต่ละชนิดทิ้งร่องรอยเฉพาะ: ARP poisoning = IP เดียวมี MAC สองตัว; MAC flooding = การเพิ่มขึ้นของ MAC ใหม่; DNS poisoning = Traffic web ที่ถูกเบี่ยงเบน; smurf/DoS = Flood ที่ขัดขวาง Trafficrees legitimate

3.2

การปกป้องเครือข่าย: การควบคุมระดับผู้บริหารและความปลอดภัยแบบไร้สาย

หลักสูตร

วัตถุประสงค์การเรียนรู้ 3.2.A: ระบุการควบคุมด้านการบริหารที่เกี่ยวข้องกับความปลอดภัยของเครือข่าย

  • 3.2.A.1 นโยบายความปลอดภัยของเร้าเตอร์จะกำหนดมาตรฐานการตั้งค่าขั้นต่ำสำหรับเร้าเตอร์ในเครือข่ายขององค์กร และอาจรวมถึง:
    • การห้ามบัญชีผู้ใช้ภายใน (การเข้าสู่ระบบเร้าเตอร์ทั้งหมดต้องใช้เซิร์ฟเวอร์รับรองความถูกต้องที่ได้รับการยอมรับ)
    • การปิดบริการที่ไม่จำเป็น (เช่น Telnet)
    • การบังคับใช้ไฟwall (องค์กรอาจเลือกใช้อุปกรณ์ไฟwall แยกต่างหากจากเร้าเตอร์)
  • 3.2.A.2 นโยบายความปลอดภัยของสวิตช์จะกำหนดมาตรฐานการตั้งค่าขั้นต่ำสำหรับสวิตช์ในเครือข่ายขององค์กร และอาจรวมถึง:
    • การห้ามบัญชีผู้ใช้ภายใน (การเข้าสู่ระบบสวิตช์ทั้งหมดต้องใช้เซิร์ฟเวอร์รับรองความถูกต้องที่ได้รับการยอมรับ)
    • การบังคับให้เปิดใช้งานความปลอดภัยของพอร์ต
    • การใช้ MAC Filtering
  • 3.2.A.3 นโยบาย VPN จะระบุรายละเอียดเกี่ยวกับข้อกำหนดความปลอดภัยขั้นต่ำสำหรับพนักงานที่ใช้ VPN ในการเข้าถึงเครือข่ายภายในขององค์กร และอาจรวมถึง:
    • รายชื่อตำแหน่งงานภายในองค์กรที่ได้รับอนุญาตให้ใช้ VPN เพื่อเข้าถึงเครือข่ายภายในขององค์กร
    • ข้อกำหนดการรับรองความถูกต้องสำหรับพนักงานที่ใช้ VPN (เช่น ระบบคีย์สาธารณะ/ส่วนตัว หรือ MFA)
    • การห้ามการใช้ Split Tunneling (หรือที่เรียกว่า Dual Tunneling)
  • 3.2.A.4 นโยบายความปลอดภัยแบบไร้สายจะกำหนดข้อกำหนดความปลอดภัยขั้นต่ำสำหรับเครือข่ายไร้สายภายในองค์กร และอาจรวมถึง:
    • การบังคับให้ผู้ใช้งานต้องผ่านการรับรองความถูกต้องเข้ากับเครือข่ายไร้สายผ่านโปรโตคอล Extensible Authentication Protocol (EAP) ที่เชื่อมต่อกับเซิร์ฟเวอร์รับรองความถูกต้องที่ได้รับการยอมรับ
    • การบังคับให้ทุกการจราจรบนเครือข่ายไร้สายถูกเข้ารหัสโดยใช้ AES Encryption ด้วยความยาวกุญแจขั้นต่ำ
    • การปิดการใช้งาน Beacon Frames บนจุดเข้าถึงไร้สาย

วัตถุประสงค์การเรียนรู้ 3.2.B: ตั้งค่าคุณสมบัติความปลอดภัยของเครือข่ายไร้สาย

  • 3.2.B.1 องค์กรสามารถปิดการใช้งานการส่งสัญญาณ Beacon Frame บนจุดเข้าถึงไร้สาย (WAPs) เพื่อให้ผู้โจมตีค้นหาเครือข่ายไร้สายและเรียนรู้คุณสมบัติพื้นฐานของมันได้ยากขึ้น
  • 3.2.B.2 องค์กรสามารถควบคุมทิศทางและการส่งสัญญาณของ WAP เพื่อให้สัญญาณไม่ครอบคลุมพื้นที่ทางกายภาพเกินกว่าที่จุดเข้าถึงนั้นควรครอบคลุม
  • 3.2.B.3 องค์กรควรเปิดใช้งานโปรโตคอลการเข้ารหัสไร้สายที่แข็งแกร่งเพื่อให้มั่นใจว่าเฟรมไร้สายไม่สามารถอ่านได้โดยผู้โจมตีที่อาจดักจับไว้
    • โปรโตคอลการเข้ารหัสไร้สาย WEP, WPS และ WPA รุ่นแรกมีช่องโหว่ที่รู้จักและไม่ปลอดภัย
    • WPA3 เป็นอัลกอริทึมการเข้ารหัสไร้สายที่แข็งแกร่งที่สุดในปัจจุบัน
  • 3.2.B.4 องค์กรสามารถเปิดใช้งาน MAC Filtering เพื่อป้องกันอุปกรณ์ที่ไม่ได้รับอนุญาตเข้าสู่เครือข่าย และสามารถบังคับให้ผู้ใช้งานต้องผ่านการรับรองความถูกต้องเมื่อเข้าร่วมเครือข่าย

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

ความปลอดภัยของเครือข่ายที่ดีเริ่มต้นจาก นโยบาย ที่เขียนไว้ซึ่งกำหนดมาตรฐานขั้นต่ำ: นโยบายความปลอดภัยของเร้าเตอร์ และ นโยบายความปลอดภัยของสวิตช์ ห้ามบัญชีท้องถิ่นและบังคับใช้ความปลอดภัยของพอร์ต; นโยบาย VPN กำหนดกฎการยืนยันตัวตนและห้าม การแยกทางเดิน; และ นโยบายความปลอดภัยของไร้สาย บังคับใช้การเข้ารหัสที่แข็งแรงและการเข้าถึงที่ยืนยันตัวตนแล้ว

สำหรับเครือข่ายไร้สายโดยเฉพาะ องค์กรจะ ปิดการใช้งานเฟรมบีคอน เพื่อให้เครือข่ายหาได้ยากขึ้น, ควบคุมความแรงของสัญญาณไม่ให้รั่วไหลนอกอาคาร, เปิดใช้งานการเข้ารหัสที่แข็งแรง - WPA3 Wi-Fi เป็นมาตรฐานที่แข็งแกร่งที่สุดในปัจจุบัน ในขณะที่ WEP เก่าและ WPA เดิมถูกทำลายแล้ว - และใช้ การกรอง MAC เพื่ออนุญาตให้เฉพาะอุปกรณ์ที่รู้จักเท่านั้น

คำศัพท์ ฝึกฝน
English ไทย
WPA3/ˌdʌbljuː piː eɪ ˈθriː/ WPA3
Network segmentation/ˈnetwɜːk ˌseɡmənˈteɪʃn/ การแบ่งส่วนเครือข่าย
subnets/ˈsʌbnets/ subnets
3.3

การปกป้องเครือข่าย: การแบ่งส่วน (Segmentation)

หลักสูตร

วัตถุประสงค์การเรียนรู้ 3.3.A: ระบุเทคนิคสำหรับการแบ่งส่วนเครือข่าย

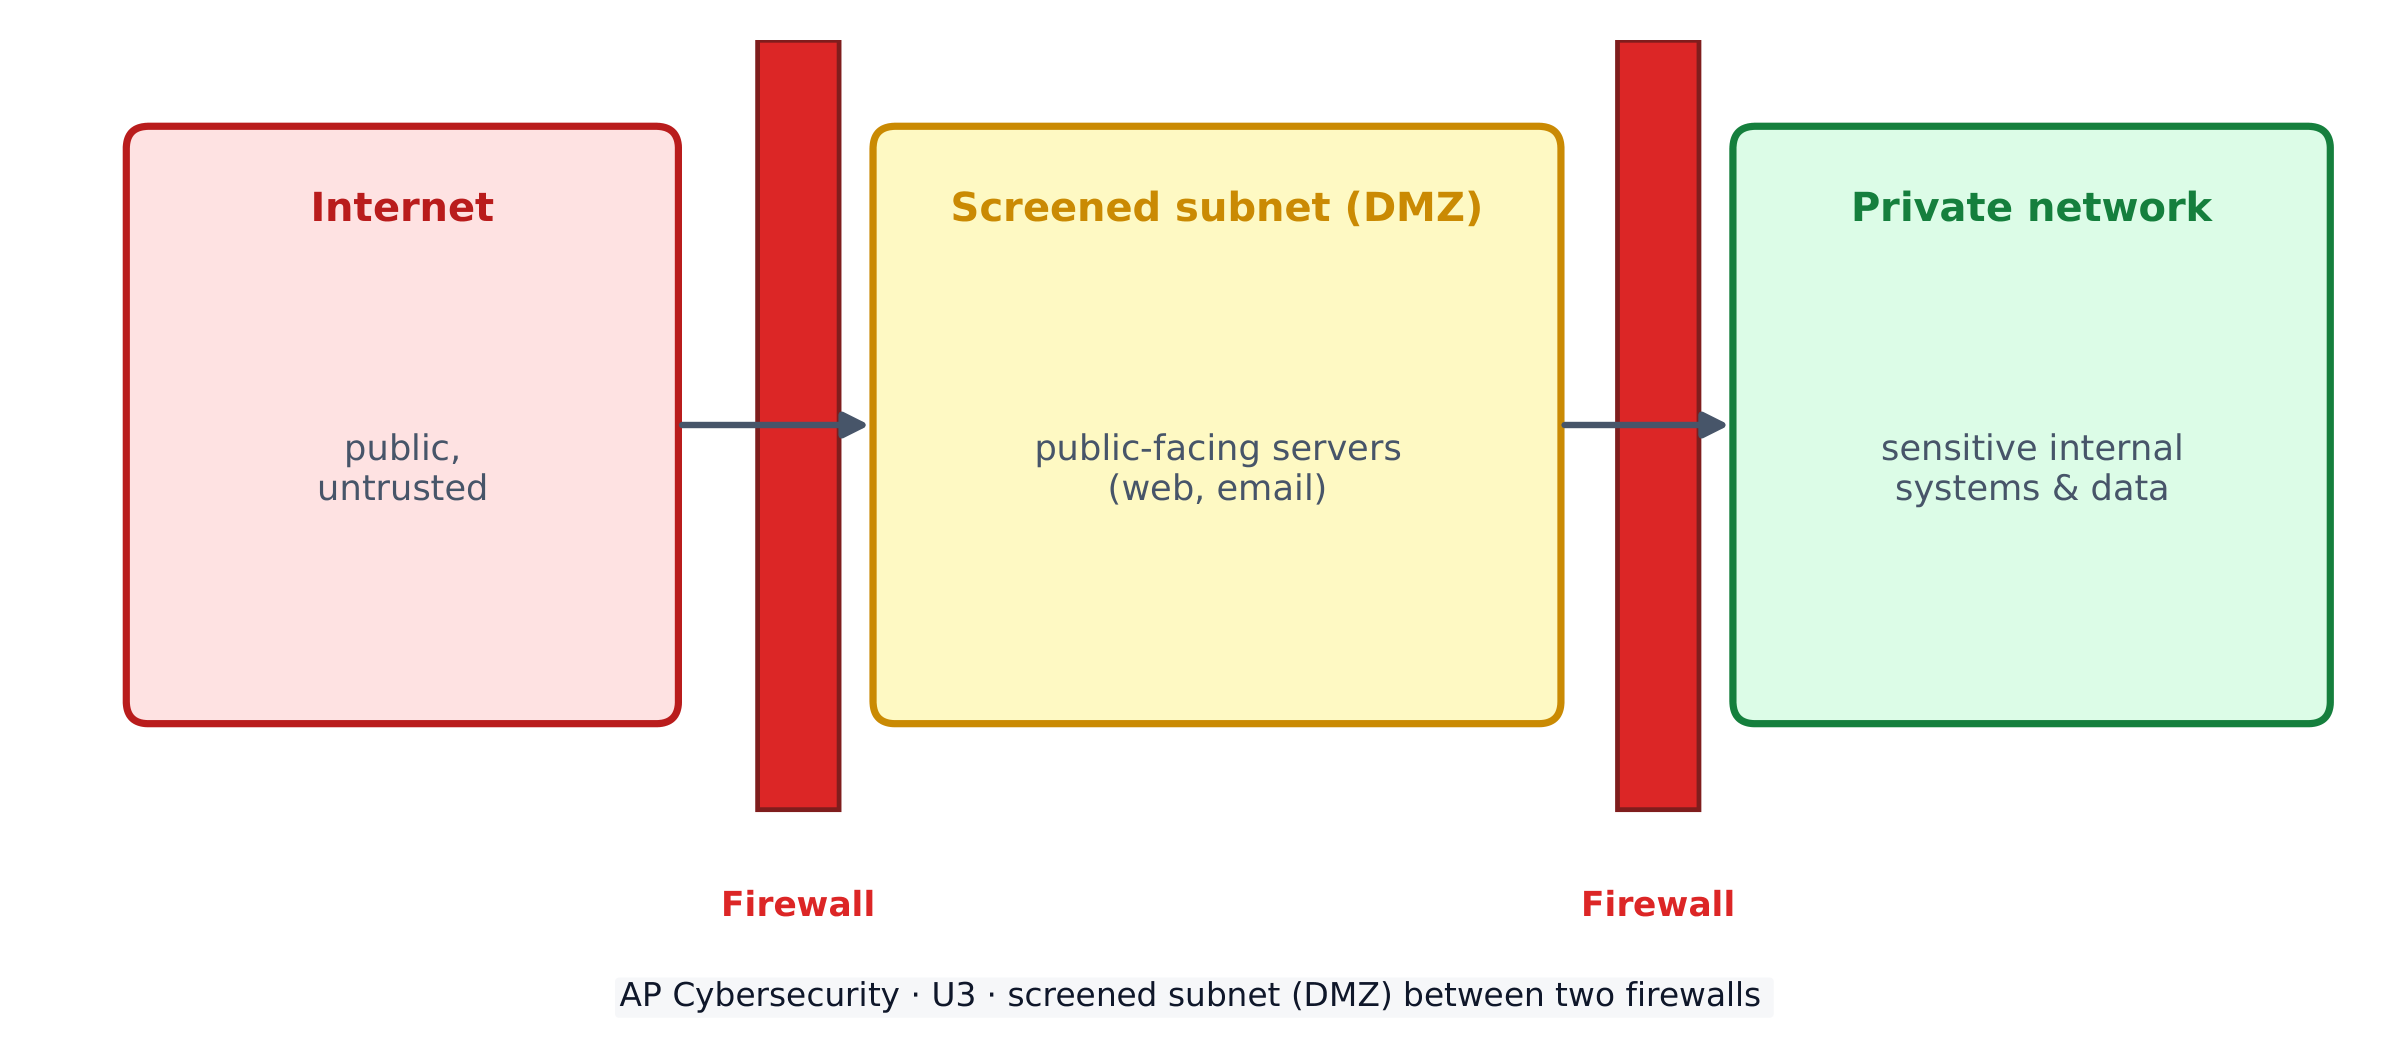
  • 3.3.A.1 โซนและกฎของไฟร์วอลล์สามารถนำไปใช้สร้าง subnet ที่ถูกกรอง (ซึ่งรู้จักกันในชื่อเขตปลอดอาวุธ หรือ DMZ)—ส่วนหนึ่งของเครือข่ายที่อยู่ระหว่างเครือข่ายสาธารณะภายนอก เช่น อินเทอร์เน็ต และเครือข่ายภายในที่เป็นส่วนตัว subnet ที่ถูกกรองมักจะเป็นโซนความปลอดภัยที่ต่ำกว่าเครือข่ายภายในที่เป็นส่วนตัว และมักจะจัดเก็บทรัพยากรที่เข้าถึงได้จากภายนอกขององค์กร โดยแยกออกจากเครือข่ายภายใน
  • 3.3.A.2 การแบ่งsubnet สามารถนำไปใช้เพื่อสร้าง subnet ต่างๆ ตามการกำหนดที่อยู่ IP หากอุปกรณ์ถูกผู้ไม่หวังดีโจมตีเข้าได้ subnet จะช่วยจำกัดความเสียหายจากการละเมิดความปลอดภัยให้เหลือเฉพาะใน subnet นั้น ลดจำนวนอุปกรณ์ที่เสี่ยงต่อการถูกโจมตี
  • 3.3.A.3 สวิตช์สามารถใช้เพื่อสร้าง VLAN เพื่อแยกอุปกรณ์ที่เชื่อมต่อทางกายภาพกับสวิตช์กลางอย่างมีเหตุผลออกจากกัน

วัตถุประสงค์การเรียนรู้ 3.3.B: อธิบายว่าทำไมการแบ่งส่วนเครือข่ายจึงสามารถเพิ่มความปลอดภัยให้กับเครือข่ายได้

  • 3.3.B.1 การแบ่งส่วนเครือข่ายหมายถึงกระบวนการแบ่งเครือข่ายออกเป็นส่วนย่อยหรือ subnet ที่แยกจากกันเป็นสัดส่วน
  • 3.3.B.2 การแบ่งเครือข่ายออกเป็น subnet เล็กกว่าจะช่วยแยกการจราจรของเครือข่าย ซึ่งอาจป้องกันการโจมตีใน subnet หนึ่งไม่ให้ส่งผลกระทบต่ออุปกรณ์ใน subnet อื่น
  • 3.3.B.3 การแบ่งส่วนเครือข่ายช่วยให้สามารถกำหนดนโยบายและมาตรการควบคุมความปลอดภัยที่แตกต่างกันในแต่ละส่วนของเครือข่าย เพื่อให้มีโซนความปลอดภัยสูงและโซนความปลอดภัยต่ำ
  • 3.3.B.4 ความปลอดภัยของพอร์ตบนสวิตช์สามารถป้องกัน MAC flooding ได้โดยการจำกัดจำนวนที่อยู่ MAC ที่สามารถมอบหมายให้กับพอร์ตสวิตช์แต่ละพอร์ต

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

การแบ่งส่วนเครือข่าย แบ่งเครือข่ายเดียวออกเป็นชิ้นย่อยๆ ที่แยกจากกัน (subnet) หาก subnet ใดถูกบุกรุก ความเสียหายจะถูก จำกัดอยู่ภายใน และไม่สามารถแพร่กระจายได้

รูปแบบสำคัญคือ ** subnet ที่ถูกกรอง** (หรือที่เรียกว่า DMZ) ซึ่งตั้งอยู่ระหว่างอินเทอร์เน็ตสาธารณะและเครือข่ายภายในส่วนตัว เก็บเซิร์ฟเวอร์ที่面对着สาธารณะขององค์กรไว้ในโซนที่มีความปลอดภัยต่ำกว่า - แยกออกจากระบบภายในที่ไวต่อความเสียหาย

 subnet ที่ถูกกรอง (DMZ) วางเซิร์ฟเวอร์สาธารณะระหว่างเฟयरวอลล์สองตัว ห่างจากเครือข่ายส่วนตัว
A screened subnet (DMZ) puts public servers between two firewalls, away from the private network

ส่วนย่อยสามารถสร้างได้ด้วย การแบ่งsubnet (ตามที่อยู่ IP) หรือ VLANs (แยกอุปกรณ์ออกอย่างมีเหตุผลบนสวิตช์เดียวกัน) แต่ละส่วนย่อยสามารถกำหนดนโยบายความปลอดภัยของตนเองได้ - พื้นที่ที่มีความปลอดภัยสูงและพื้นที่ที่มีความปลอดภัยต่ำ

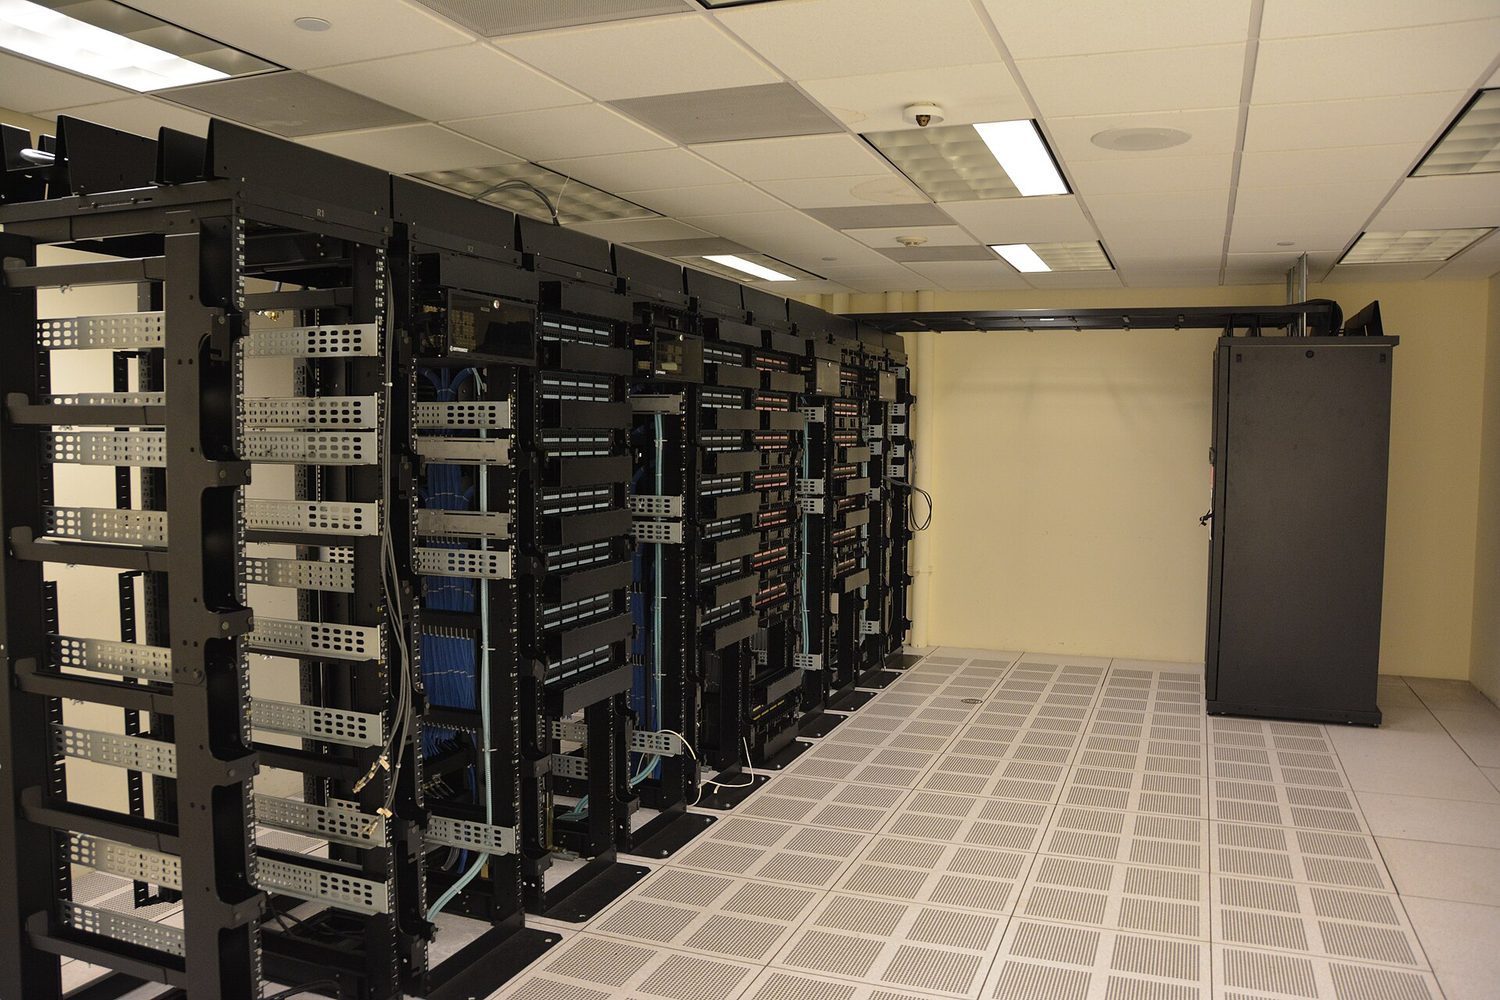
ตู้เซิร์ฟเวอร์: การแบ่งส่วนเครือข่ายช่วยแยกระบบให้ห่างกันเพื่อให้การถูกเจาะเข้าเพียงจุดเดียวไม่ทำให้ทั้งหมดเปิดรับ
ตู้เซิร์ฟเวอร์: การแบ่งส่วนเครือข่ายช่วยแยกระบบออกจากกัน ทำให้การถูกเจาะเข้าเพียงจุดเดียวไม่ทำให้ทั้งหมดถูกโจมตี
คำศัพท์ ฝึกฝน
English ไทย
screened subnet/skriːnd ˈsʌbnet/ subnet ที่มีการกรอง
DMZ/ˌdiː em ˈzed/ DMZ
VLANs/ˈviːlænz/ VLANs
firewall/ˈfaɪəwɔːl/ ไฟวอลล์
3.4

การป้องกันเครือข่าย: เฟอร์วอลล์

หลักสูตร

วัตถุประสงค์การเรียนรู้ 3.4.A: ระบุประเภทของไฟร์วอลล์บนเครือข่าย

  • 3.4.A.1 ไฟร์วอลล์ใช้สำหรับอนุญาตหรือปฏิเสธการจราจรข้อมูลเข้าออกจากเครือข่าย ไฟร์วอลล์เองคือซอฟต์แวร์ที่สามารถติดตั้งบนอุปกรณ์อิสระหรือรวมเข้ากับอุปกรณ์เครือข่ายอื่น เช่น เร้าเตอร์
  • 3.4.A.2 ไฟร์วอลล์แบบไร้สถานะ (stateless firewall) กรองการจราจรข้อมูลโดยอาศัยข้อมูลในหัวแพ็กเก็ต เช่น ที่อยู่ IP พอร์ต และโปรโตคอล
  • 3.4.A.3 ไฟร์วอลล์ที่มีสถานะ (stateful firewall หรือที่เรียกว่า dynamic packet filtering) ติดตามสถานะของการเชื่อมต่อเครือข่ายที่ผ่านไฟร์วอลล์ และสามารถกรองตามกฎที่เกี่ยวข้องกับการเชื่อมต่อเพิ่มเติมนอกเหนือจากการกรองโดยไฟร์วอลล์แบบไร้สถานะ สิ่งนี้ช่วยให้มีการควบคุมเนื้อหาที่อนุญาตให้เข้าและออกจากเครือข่ายได้มากขึ้น
  • 3.4.A.4 ไฟร์วอลล์รุ่นใหม่ (NGFW) มีทั้งความสามารถของไฟร์วอลล์แบบไร้สถานะและมีสถานะ พร้อมคุณสมบัติขั้นสูงเพิ่มเติม เช่น การป้องกันภัยคุกคาม การตรวจสอบแพ็กเก็ตเชิงลึก และการกรองตามประเภทแอปพลิเคชัน

วัตถุประสงค์การเรียนรู้ 3.4.B: อธิบายวิธีการที่ไฟร์วอลล์ใช้รายการควบคุมการเข้าถึง (ACL) ในการอนุญาตหรือปฏิเสธการจราจรข้อมูลเข้าหรือออกจากเครือข่าย

  • 3.4.B.1 ผู้ดูแลระบบเครือข่ายสร้างชุดกฎที่เรียกว่า รายการควบคุมการเข้าถึง (ACL) ซึ่งไฟร์วอลล์จะใช้เพื่ออนุญาตหรือปฏิเสธการจราจรข้อมูลเข้าและออก
  • 3.4.B.2 กฎ ACL จะถูกตรวจสอบตามลำดับ และกฎแรกที่ตรงกับเงื่อนไขจะถูกดำเนินการสำหรับข้อมูลที่ระบุไว้
  • 3.4.B.3 ACL โดยทั่วไปจะระบุทิศทางของการจราจรข้อมูล (เข้าหรือออก) เกณฑ์ที่ใช้กรอง (ที่อยู่ IP พอร์ตตรรกะ บริการ หรือแอปพลิเคชัน) และrgotype ของการกระทำ (อนุญาตหรือปฏิเสธ)

วัตถุประสงค์การเรียนรู้ 3.4.C: กำหนดตำแหน่งที่เหมาะสมในการวางไฟร์วอลล์ในเครือข่าย

  • 3.4.C.1 แต่ละส่วนของเครือข่ายควรมีไฟร์วอลล์เพื่อควบคุมการไหลของข้อมูลเข้าและออกจากส่วนนั้น
  • 3.4.C.2 ส่วนต่างๆ ของเครือข่ายอาจมีความต้องการด้านความปลอดภัยที่แตกต่างกันขึ้นอยู่กับข้อมูลและบริการภายใน ระดับความปลอดภัยของแต่ละไฟร์วอลล์สามารถตั้งค่าแยกต่างหาก
  • 3.4.C.3 จุดเข้าออกข้อมูลแต่ละจุดระหว่างเครือข่ายภายในและอินเทอร์เน็ตสาธารณะควรมีไฟร์วอลล์

วัตถุประสงค์การเรียนรู้ 3.4.D: ตั้งค่าไฟร์วอลล์เพื่อจัดการการไหลของการจราจรข้อมูล

  • 3.4.D.1 ข้อกำหนดของไฟร์วอลล์จะระบุว่าควรอนุญาตหรือปฏิเสธการจราจรข้อมูลประเภทใด จากแหล่งกำเนิดใด หรือไปยังปลายทางใด
  • 3.4.D.2 กฎเฉพาะของไฟร์วอลล์สามารถอนุญาตหรือปฏิเสธการจราจรข้อมูลเข้าหรือออกได้ตามพอร์ตแหล่งกำเนิดหรือปลายทาง ที่อยู่ IP บริการ โปรโตคอล หรือแอปพลิเคชัน
    • ตัวอย่างประกอบสำหรับ 3.4.D.2:
      • อนุญาตการเข้า TCP พอร์ต 22 จาก ALL; (กฎนี้จะอนุญาตให้การจราจรข้อมูลเข้าทุกชนิดที่มีพอร์ทัล destinations เป็น 22 ซึ่งเป็นพอร์ตที่กำหนดไว้สำหรับโปรโตคอล SSH)
      • ปฏิเสธการเข้า TCP พอร์ต 80 จาก 192.168.1.0/24; (กฎนี้จะปฏิเสธการจราจรข้อมูลเข้า TCP ที่มีพอร์ทัล destinations เป็น 80 จากที่อยู่ IP ในช่วง 192.168.1.0-192.168.1.255)
  • 3.4.D.3 กฎจะถูกดำเนินการตามลำดับ และการเปลี่ยนลำดับของชุดกฎสามารถทำให้การจราจรข้อมูลที่ถูกอนุญาตหรือปฏิเสธเปลี่ยนแปลงไปได้ ควรพิจารณาเรื่องความสำคัญของการกรองเมื่อกำหนดลำดับของกฎ
    • ตัวอย่างประกอบสำหรับ 3.4.D.3:
      • ชุดกฎนี้จะอนุญาตให้การจราจรข้อมูล SSH และปฏิเสธการจราจรข้อมูล TCP เข้าอื่นๆ
      • กฎที่ 1: อนุญาตการเข้า TCP พอร์ต 22 จาก ALL;
      • กฎที่ 2: ปฏิเสธการเข้า TCP ทั้งหมด จาก ALL;
      • การกลับลำดับของกฎเหล่านี้จะทำให้ปฏิเสธการจราจรข้อมูล TCP เข้าทั้งหมด รวมถึงการจราจรข้อมูล SSH ด้วย

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

วิธีที่เฟอร์วอลล์ตัดสินใจ

เฟอร์วอลล์ (Firewall) อนุญาตหรือปฏิเสธการส่งผ่านข้อมูลเข้าหรือออกเครือข่าย มีหลายประเภท:

  • แบบไร้สถานะ (Stateless) - กรองจากหัวแพ็กเก็ตเท่านั้น (IP, พอร์ต, โปรโตคอล).
  • แบบมีสถานะ (Stateful) - ติดตามสถานะของการเชื่อมต่อแต่ละครั้งเพื่อควบคุมได้ละเอียดขึ้น.
  • รุ่นใหม่ (Next-generation / NGFW) - เพิ่มคุณสมบัติขั้นสูง เช่น การป้องกันการบุกรุกและการตรวจสอบเนื้อหาแพ็กเก็ตอย่างละเอียด.

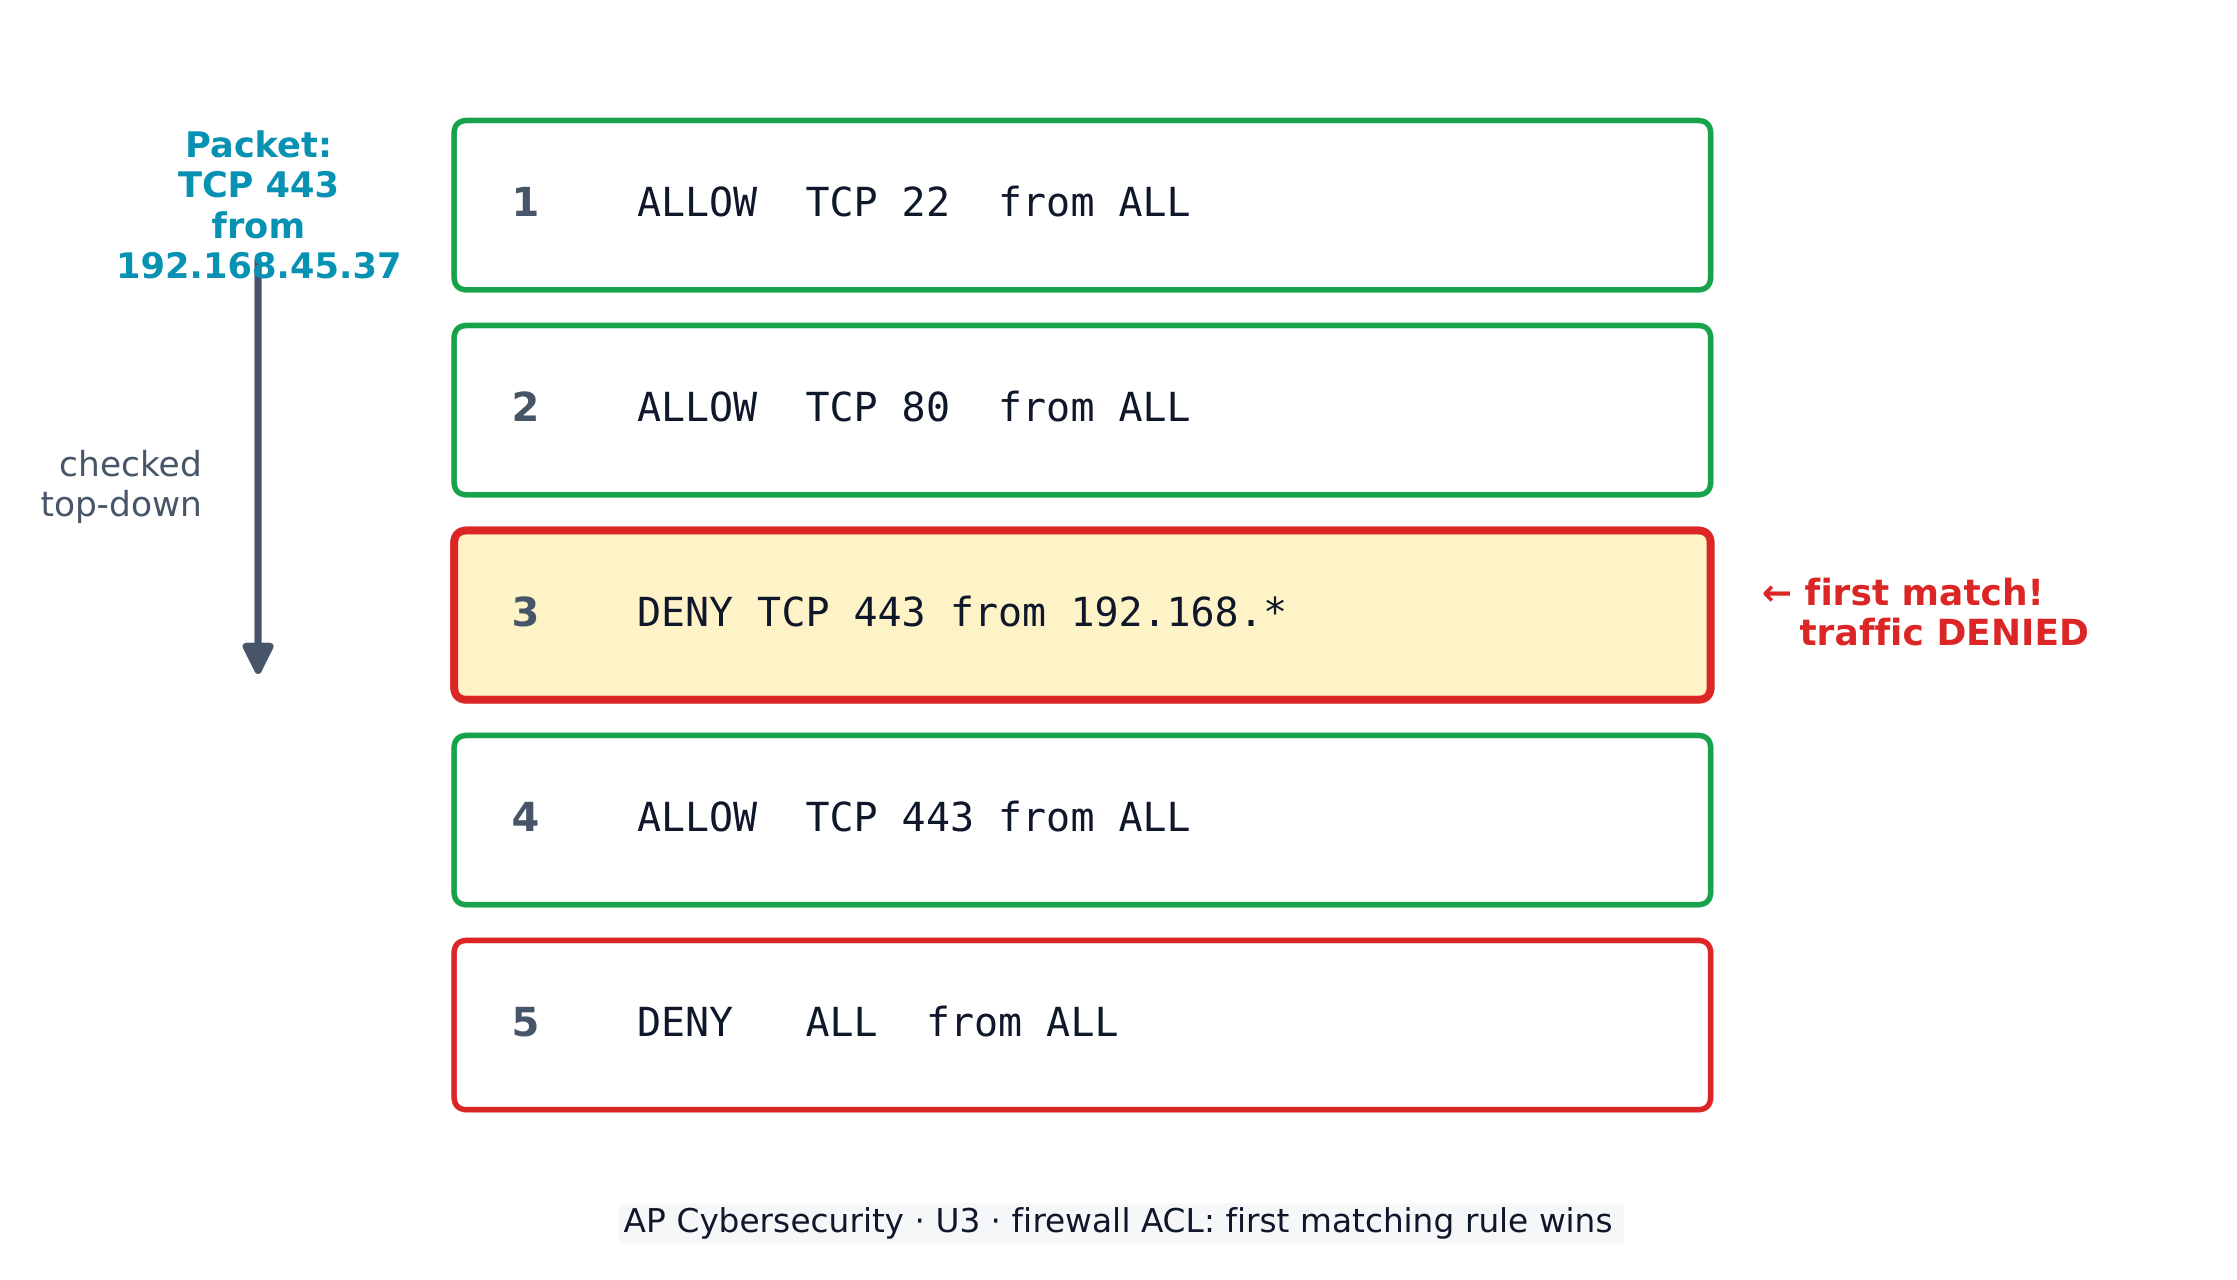
เฟอร์วอลล์ปฏิบัติตามรายการควบคุมการเข้าถึง (ACL) ซึ่งเป็นชุดกฎที่มีลำดับกฎจะถูกตรวจสอบตามลำดับ และการจับคู่แรกจะชนะ ดังนั้นลำดับของกฎจึงกำหนดว่าข้อมูลใดจะผ่านได้的规则แต่ละตัวระบุทิศทาง สิ่งที่กรองด้วย (IP, พอร์ต, บริการ) และrgotype (อนุญาตหรือปฏิเสธ).

เฟอร์วอลล์ตรวจสอบ ACL จากบนลงล่าง; กฎที่จับคู่แรกจะตัดสิน

ตัวอย่างแก้ปัญหา. เฟอร์วอลล์มีกฎ 3: DENY TCP 443 from 192.168.*, และด้านล่างมีกฎ 7: ALLOW TCP 443 from ALL. ผู้ใช้ที่ 192.168.45.37 ไม่สามารถเข้าถึงพอร์ต 443 ได้ - แม้ว่าจะมีกฎ 7 ที่อนุญาตให้เข้าได้ - เพราะกฎ 3 จับคู่ก่อน และหลักการคือการจับคู่แรกจะชนะ. วิธีแก้ไขคือการย้ายกฎ ALLOW ไปไว้เหนือกฎ DENY. นี่คือเหตุผลว่าทำไมลำดับของกฎ ไม่ใช่แค่เนื้อหาในกฎ จึงเป็นตัวชี้วัดว่าข้อมูลใดจะผ่านได้

เฟอร์วอลล์ควรมีอยู่ทุกจุดที่ข้อมูลข้ามระหว่างโซน - ในแต่ละส่วนของเครือข่ายและที่เกตเวย์ไปยังอินเทอร์เน็ตสาธารณะทุกจุด

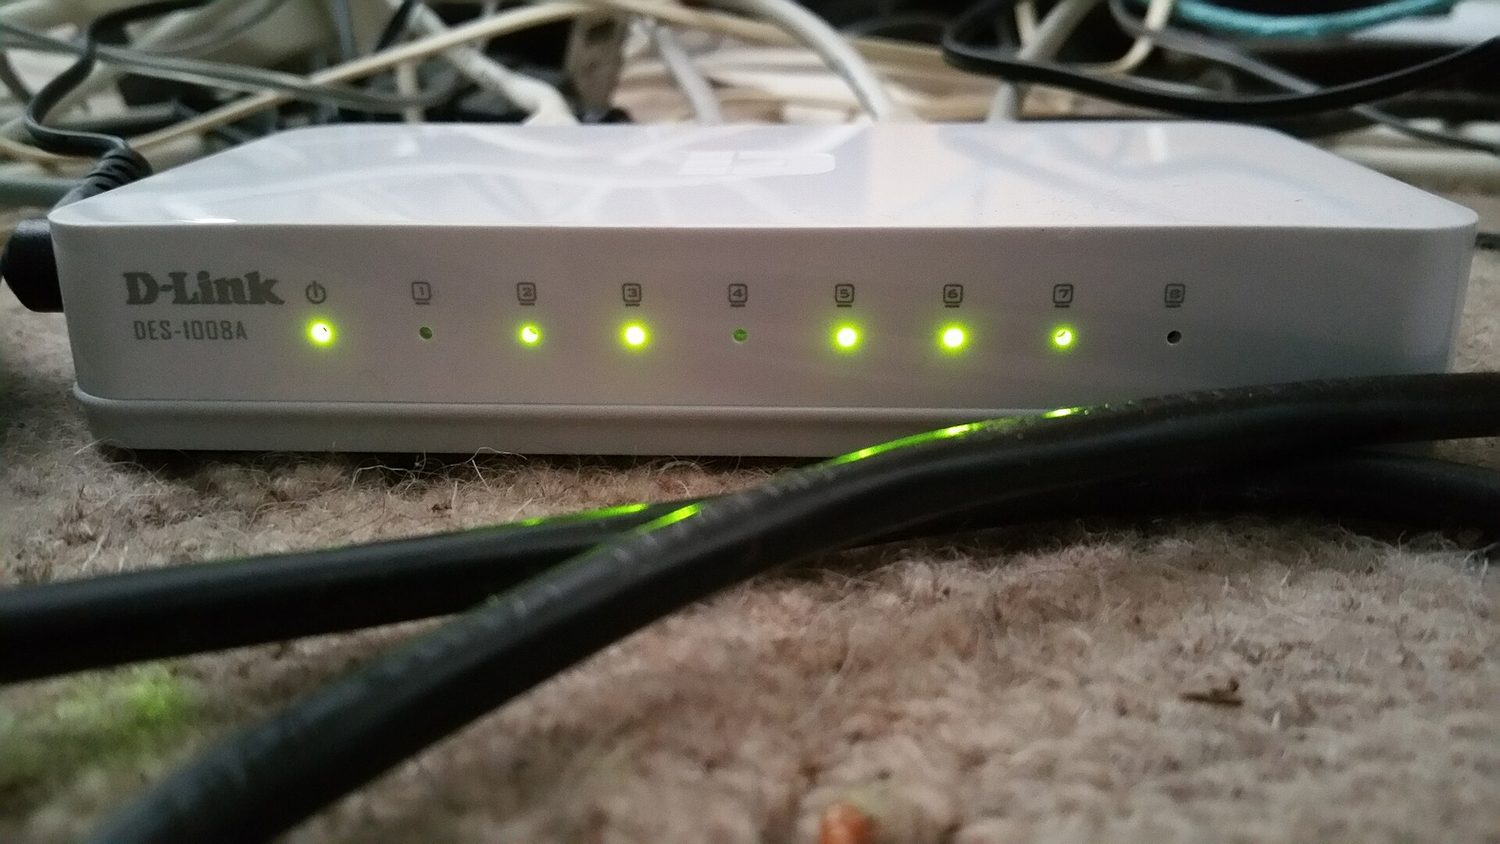
สวิตช์เครือข่ายติดตู้พร้อมสายอีเธอร์เนตจำนวนมาก
ฮาร์ดแวร์เครือข่ายจริง: เฟอร์วอลล์คืออุปกรณ์ (หรือซอฟต์แวร์) ที่ตั้งอยู่ ณ จุดที่สายเหล่านี้เชื่อมต่อกับโลกภายนอก
คำศัพท์ ฝึกฝน
English ไทย
switch/swɪtʃ/ สวิตช์
eavesdropping/ˈiːvzdrɒpɪŋ/ eavesdropping
DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ DNS poisoning
domain name system (DNS)/dəˈmeɪn neɪm ˈsɪstəm/ ระบบชื่อโดเมน (DNS)
credential harvesting/krɪˈdenʃl ˈhɑːvɪstɪŋ/ การเก็บรวบรวมข้อมูล اعتماد
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ การปฏิเสธการให้บริการ (DoS)
distributed denial of service (DDoS)/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ การปฏิเสธการให้บริการแบบกระจาย (DDoS)
rogue access point/rəʊɡ ˈækses pɔɪnt/ จุดเข้าถึงที่ผิดปกติ
automated vulnerability scanner/ˈɔːtəmeɪtɪd ˌvʌlnərəˈbɪlɪti ˈskænə/ เครื่องสแกนช่องโหว่อัตโนมัติ
mitigation/ˌmɪtɪˈɡeɪʃn/ การลดทอน
split tunneling/splɪt ˈtʌnəlɪŋ/ การแยกสาย
Stateless/ˈsteɪtləs/ ไร้สถานะ (Stateless)
Stateful/ˈsteɪtfl/ มีสถานะ (Stateful)
access control list (ACL)/ˈækses kənˈtrəʊl lɪst/ รายการควบคุมการเข้าถึง (ACL)
3.5

การตรวจจับการโจมตีเครือข่าย

หลักสูตร

วัตถุประสงค์การเรียนรู้ 3.5.A: ระบุประเภทของเครื่องมือรักษาความปลอดภัยอัตโนมัติที่ใช้ตรวจจับการโจมตีเครือข่าย

  • 3.5.A.1 เครื่องมือตรวจจับอัตโนมัติวิเคราะห์ข้อมูลที่รวบรวมจากเครือข่ายและอุปกรณ์ขององค์กร เช่น สวิตช์และเร้าเตอร์ เซิร์ฟเวอร์ ไฟร์วอลล์ และคอมพิวเตอร์ผู้ใช้ ข้อมูลเหล่านี้มักจะถูกเก็บไว้ในไฟล์บันทึก (log file)
  • 3.5.A.2 ระบบตรวจจับการบุกรุกเครือข่าย (NIDS) เป็นเครื่องมืออัตโนมัติที่วิเคราะห์ข้อมูลเพื่อบ่งชี้ว่ามีการกระทำที่เป็นอันตรายเกิดขึ้นในเครือข่ายหรือไม่ เมื่อพบการโจมตี系统将会产生警报。
  • 3.5.A.3 ระบบป้องกันภัยคุกคามทางเครือข่าย (NIPS) เป็นเครื่องมืออัตโนมัติที่ทำงานคล้ายกับ IDS โดยวิเคราะห์ข้อมูลเพื่อระบุกิจกรรมที่เป็นอันตรายบนเครือข่าย NIPS ยังสามารถลดทอนหรือหยุดยั้งการโจมตีได้โดยการปิดพอร์ต, บล็อกที่อยู่ IP หรือ MAC แบบเฉพาะเจาะจง, หรือปฏิเสธโปรโตคอลที่กำหนด
  • 3.5.A.4 ระบบจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย (SIEM) รวบรวมและวิเคราะห์ข้อมูลจากแหล่งที่มาหลากหลาย (รวมถึงไฟร์วอลล์, NIDS/NIPS, บันทึกอุปกรณ์ และบันทึกแอปพลิเคชัน) เพื่อตรวจจับรูปแบบที่อาจบ่งชี้ถึงการโจมตีทางไซเบอร์ และส่งการแจ้งเตือนหากพบการโจมตีที่อาจเกิดขึ้น นักวิเคราะห์ความปลอดภัยจะตรวจสอบการแจ้งเตือนเพื่อกำหนดว่ามีความเสี่ยงจริงหรือไม่ และปฏิบัติตามขั้นตอนการปฏิบัติงานมาตรฐานเพื่อแก้ไขหรือยกระดับการแจ้งเตือน

วัตถุประสงค์การเรียนรู้ 3.5.B: อธิบายว่าองค์กร如何利用 artificial intelligence (AI) เพื่อเพิ่มประสิทธิภาพในการตรวจจับและตอบสนองต่อภัยคุกคาม

  • 3.5.B.1 คอมพิวเตอร์บันทึกทุกการกระทำของผู้ใช้ ไฟร์วอลล์, IDS, IPS และเซ็นเซอร์เครือข่ายอื่นๆ บันทึกการจราจรทั้งหมดที่ผ่านจุดต่างๆ ในเครือข่าย องค์กรขนาดกลางมีเครือข่ายที่บันทึกข้อมูลหลายล้าน (หรือ thậmิย数十 millions) จุดต่อวัน แม้แต่ทีมมนุษย์ขนาดใหญ่ก็ไม่สามารถวิเคราะห์ปริมาณข้อมูลมหาศาลเช่นนี้ได้
  • 3.5.B.2 ทีมงานตรวจจับภัยคุกคามกำลังสร้างอัลกอริทึม AI เพื่อวิเคราะห์ข้อมูลในปริมาณมากและจัดประเภทรูปแบบข้อมูลว่าเป็นอันตรายหรือปกติ
  • 3.5.B.3 โมเดล AI สำหรับการตรวจจับภัยคุกคามอาศัยการคำนวณเชิงความน่าจะเป็น; จะรายงานเป็นเปอร์เซ็นต์เพื่อแสดงโอกาสที่สิ่งนั้นจะเป็นอันตราย
  • 3.5.B.4 องค์กรกำหนดเกณฑ์ของตนเองสำหรับระดับความน่าจะเป็นของภัยคุกคามที่จะนำไปสู่การแจ้งเตือน หากเกณฑ์ตั้งไว้สูงเกินไป การโจมตีที่แท้จริงอาจไม่ถูกตรวจจับ; หากเกณฑ์ต่ำเกินไป ทีมงานความปลอดภัยจะถูกท่วมด้วยการแจ้งเตือนผิดพลาด

วัตถุประสงค์การเรียนรู้ 3.5.C: กำหนดวิธีการตรวจจับเครือข่าย

  • 3.5.C.1 ปริมาณการจราจรบนเครือข่ายเป็นเกณฑ์สำหรับการกำหนดวิธีการตรวจจับ การตรวจจับแบบลายมือชื่อบังคับให้เหมาะสมกับเครือข่ายที่มีปริมาณการจราจรสูง การตรวจจับแบบลายมือชื่อเปรียบเทียบข้อมูลการตรวจจับกับฐานข้อมูลของสัญญาณการถูกบุกรุก Known indicators of compromise (IoCs) ที่เรียกว่า ลายมือชื่อ ฐานข้อมูลลายมือชื่อต้องได้รับการอัปเดตด้วย IoCs ของการโจมตีล่าสุด การตรวจจับแบบลายมือชื่อทำงานได้เร็วกว่าการตรวจจับแบบความผิดปกติ
  • 3.5.C.2 ความสม่ำเสมอของรูปแบบการจราจรบนเครือข่ายเป็นเกณฑ์สำหรับการกำหนดวิธีการตรวจจับ การตรวจจับแบบความผิดปกติมีประสิทธิภาพมากที่สุดบนเครือข่ายที่มีรูปแบบการจราจรที่สม่ำเสมอ การตรวจจับแบบความผิดปกติเปรียบเทียบข้อมูลการตรวจจับกับเส้นฐานของกิจกรรมที่บันทึกไว้ เส้นฐานต้องถูกบันทึกบนระบบที่ไม่ถูกบุกรุกเพื่อกำหนดประเภทและปริมาณข้อมูลที่คาดหวัง การตรวจจับแบบความผิดปกติจะส่งการแจ้งเตือนหรือดำเนินการเมื่อบันทึกประเภทหรือปริมาณข้อมูลที่อยู่นอกช่วงที่ยอมรับได้ การตรวจจับแบบความผิดปกติอาศัยรูปแบบที่สม่ำเสมอในการจราจรบนเครือข่ายเพื่อตรวจจับรูปแบบการจราจรที่ผิดปกติ
  • 3.5.C.3 ระดับความไว้วางใจหรือความสำคัญของเครือข่ายเป็นเกณฑ์สำหรับการกำหนดวิธีการตรวจจับ เครือข่ายที่มีข้อมูลหรือบริการที่สำคัญหรืออ่อนไหวมากกว่ามักจะพิจารณาใช้แนวทางผสมผสาน การตรวจจับแบบผสมผสานรวมการตรวจจับแบบลายมือชื่อและการตรวจจับแบบความผิดปกติเข้าด้วยกัน การตรวจจับแบบผสมผสานมีค่าใช้จ่ายสูงกว่าการใช้เพียงการตรวจจับแบบลายมือชื่อหรือแบบความผิดปกติเพียงอย่างเดียว และโมเดลการตรวจจับแบบผสมผสานจะสร้างการแจ้งเตือนมากขึ้น
  • 3.5.C.4 ความน่าจะเป็นของการโจมตีรูปแบบใหม่บนเครือข่ายเป็นเกณฑ์สำหรับการกำหนดวิธีการตรวจจับ การตรวจจับแบบลายมือชื่อไม่สามารถตรวจจับการโจมตีใหม่ได้ เมื่อองค์กรสงสัยว่าผู้โจมตีมีแนวโน้มที่จะพยายามโจมตีรูปแบบใหม่บนเครือข่าย การตรวจจับแบบความผิดปกติจะเป็นวิธีที่แนะนำเมื่อต้นทุนของการตรวจจับแบบผสมผสานสูงเกินกว่าจะรับได้

วัตถุประสงค์การเรียนรู้ 3.5.D: ประเมินผลกระทบของวิธีการตรวจจับเครือข่าย

  • 3.5.D.1 ความเร็วในการตรวจจับเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับเครือข่าย การตรวจจับที่รวดเร็วช่วยให้สามารถตอบสนองได้เร็วขึ้น วิธีการตรวจจับแบบลายมือชื่อมีความเร็วมากกว่าวิธีการตรวจจับแบบความผิดปกติ โดยเฉพาะอย่างยิ่งบนเครือข่ายที่มีปริมาณการจราจรสูง
  • 3.5.D.2 ค่าใช้จ่ายเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับเครือข่าย เครื่องมือตรวจจับและค่าใช้จ่ายรายปีต้องอยู่ในวงเงินงบประมาณ ระบบตรวจจับแบบความผิดปกติต้องการฮาร์ดแวร์ที่มีราคาแพงกว่าในการดำเนินงานเมื่อเทียบกับแบบลายมือชื่อ การตรวจจับแบบผสมผสานเป็นตัวเลือกที่มีค่าใช้จ่ายสูงสุดเนื่องจากเป็นการรวมทั้งสองวิธีการเข้าด้วยกัน
  • 3.5.D.3 อัตราการแจ้งเตือนผิดพลาดเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับเครือข่าย การตรวจจับแบบลายมือชื่อแทบไม่มีค่าการแจ้งเตือนผิดพลาดเลย การตรวจจับแบบความผิดปกติหรือแบบผสมผสานจะมีอัตราการแจ้งเตือนผิดพลาดสูงกว่า ผลกระทบจากการมีอัตราการแจ้งเตือนผิดพลาดสูง ได้แก่:
    • เวลาและทรัพยากรถูกนำไปใช้ในการตรวจสอบการแจ้งเตือนเกี่ยวกับกิจกรรมที่ไม่เป็นอันตราย
    • ความเหนื่อยล้าจากการแจ้งเตือน (Alert fatigue) เป็นภาวะที่เกิดขึ้นเมื่อผู้ตอบสนอง accustomed กับค่าการแจ้งเตือนผิดพลาดและให้ความสำคัญกับการน้อยลงเพราะพวกเขารูปแบบว่ามีการแจ้งเตือนเป็นค่าผิดพลาดก่อนทำการตรวจสอบ
  • 3.5.D.4 อัตราการแจ้งเตือนที่พลาดไปเป็นปัจจัยในการประเมินผลกระทบของวิธีการตรวจจับเครือข่าย การแจ้งเตือนที่พลาดไป (False negative) เกิดขึ้นเมื่อผู้โจมตีสามารถหลบเลี่ยงระบบตรวจจับได้ ระบบตรวจจับแบบลายมือชื่อนั้นง่ายต่อการหลบหลีกมากกว่าระบบแบบความผิดปกติหรือแบบผสมผสาน การแจ้งเตือนที่พลาดไปอาจทำให้ผู้โจมตีสร้างความเสียหาย ความสูญเสีย การรบกวน หรือการทำลายล้างให้กับข้อมูลและระบบได้

วัตถุประสงค์การเรียนรู้ 3.5.E: ใช้เทคนิคการตรวจจับเพื่อระบุสัญญาณของการโจมตีเครือข่ายโดยวิเคราะห์ไฟล์บันทึก

  • 3.5.E.1 การโจมตีแบบ Evil-twin สามารถตรวจพบได้โดยการสแกนหา Service Set Identifiers (SSIDs) ที่ดูน่าสงสัยหรือคล้ายคลึงกับ SSIDs ที่ถูกต้องของเครือข่ายท้องถิ่นอย่างสม่ำเสมอ การใช้การสามเหลี่ยมวัดสัญญาณ (Signal triangulation) สามารถใช้เพื่อระบุตำแหน่งและปิดการใช้งานจุดเข้าถึงที่ส่งสัญญาณเครือข่ายแบบ evil-twin
  • 3.5.E.2 การโจมตีแบบ Jamming สามารถตรวจพบได้ด้วยการสังเกตว่าไม่มีอุปกรณ์ไร้สายใดในพื้นที่ทางกายภาพเฉพาะสามารถเชื่อมต่อกับเครือข่ายไร้สายได้ และการสแกนหาสัญญาณรบกวนทางแม่เหล็กไฟฟ้า (EM noise) ในย่านความถี่ไร้สาย
  • 3.5.E.3 การโจมตีแบบ ARP poisoning สามารถตรวจพบได้ด้วยการตรวจสอบการไหลเวียนข้อมูลในเครือข่ายเพื่อหาคำขอ ARP ที่ผิดปกติ (โดยเฉพาะแพ็กเก็ต ARP ที่มี MAC address ซ้ำ) และการตรวจสอบตาราง ARP บน Default Gateway
  • 3.5.E.4 การโจมตีแบบ MAC flooding สามารถตรวจพบได้ด้วยการตรวจสอบการไหลเวียนข้อมูลในเครือข่ายเพื่อหาการเพิ่มขึ้นของ Ethernet frames ที่มี MAC addresses ต่างๆ อย่างไม่คาดคิด และการตรวจสอบตาราง MAC address บนสวิตช์
  • 3.5.E.5 การโจมตีแบบ DNS poisoning เป็นเรื่องยากที่จะตรวจพบ อย่างไรก็ตาม หากเว็บไซต์ขององค์กรมีปริมาณการเข้าชมลดลงอย่างฉับพลันโดยไม่ทราบสาเหตุที่ชัดเจน ควรตรวจสอบบันทึก DNS เพื่อหาความเป็นไปได้ว่าเป็นสาเหตุของการโจมตี
  • 3.5.E.6 การโจมตีแบบ Smurf สามารถตรวจพบได้ด้วยการตรวจสอบการไหลเวียนข้อมูลในเครือข่ายเพื่อหาการเพิ่มขึ้นของ ICMP requests ที่ถูกส่งไปยัง Address แบบ Broadcast ของเครือข่าย
  • 3.5.E.7 IoCs แบบเครือข่ายจะถูกค้นพบเมื่อทำการวิเคราะห์การไหลเวียนข้อมูลในเครือข่าย ซึ่งมักอยู่ในรูปแบบไฟล์ Packet capture ตัวบ่งชี้สามารถพบได้ในที่อยู่ IP的来源และปลายทาง พอร์ต และโปรโตคอล โดยอาจประกอบด้วย:
    • การเชื่อมต่อไปยัง IP addresses ที่รู้จักกันว่าเป็นมัลแวร์
    • การสแกนเครือข่ายที่ไม่ได้รับอนุญาต
    • การพุ่งขึ้นหรือชะลอตัวลงอย่างผิดปกติของการไหลเวียนข้อมูลในเครือข่าย
    • ความไม่สอดคล้องระหว่างพอร์ตและการใช้งานข้อมูลในแอปพลิเคชัน

แหล่งที่มา: คำอธิบายหลักสูตรและข้อสอบ College Board AP

เมื่อการป้องกันล้มเหลว ระบบตรวจจับจะเข้ามาทำงาน เครื่องมืออัตโนมัติอ่านไฟล์บันทึก (Log files) ที่บันทึกกิจกรรมเครือข่าย:

  • ระบบตรวจจับการบุกรุกเครือข่าย (NIDS) วิเคราะห์การส่งผ่านข้อมูลและแจ้งเตือน แต่ไม่ทำการบล็อก;
  • ระบบป้องกันการบุกรุกเครือข่าย (NIPS) สามารถหยุดการโจมตีได้ด้วยวิธีปิดพอร์ตหรือบล็อกที่อยู่ IP;
  • ระบบจัดการข้อมูลความปลอดภัยและเหตุการณ์ (SIEM) รวบรวมข้อมูลจากแหล่งต่างๆ เพื่อหารูปแบบผิดปกติ

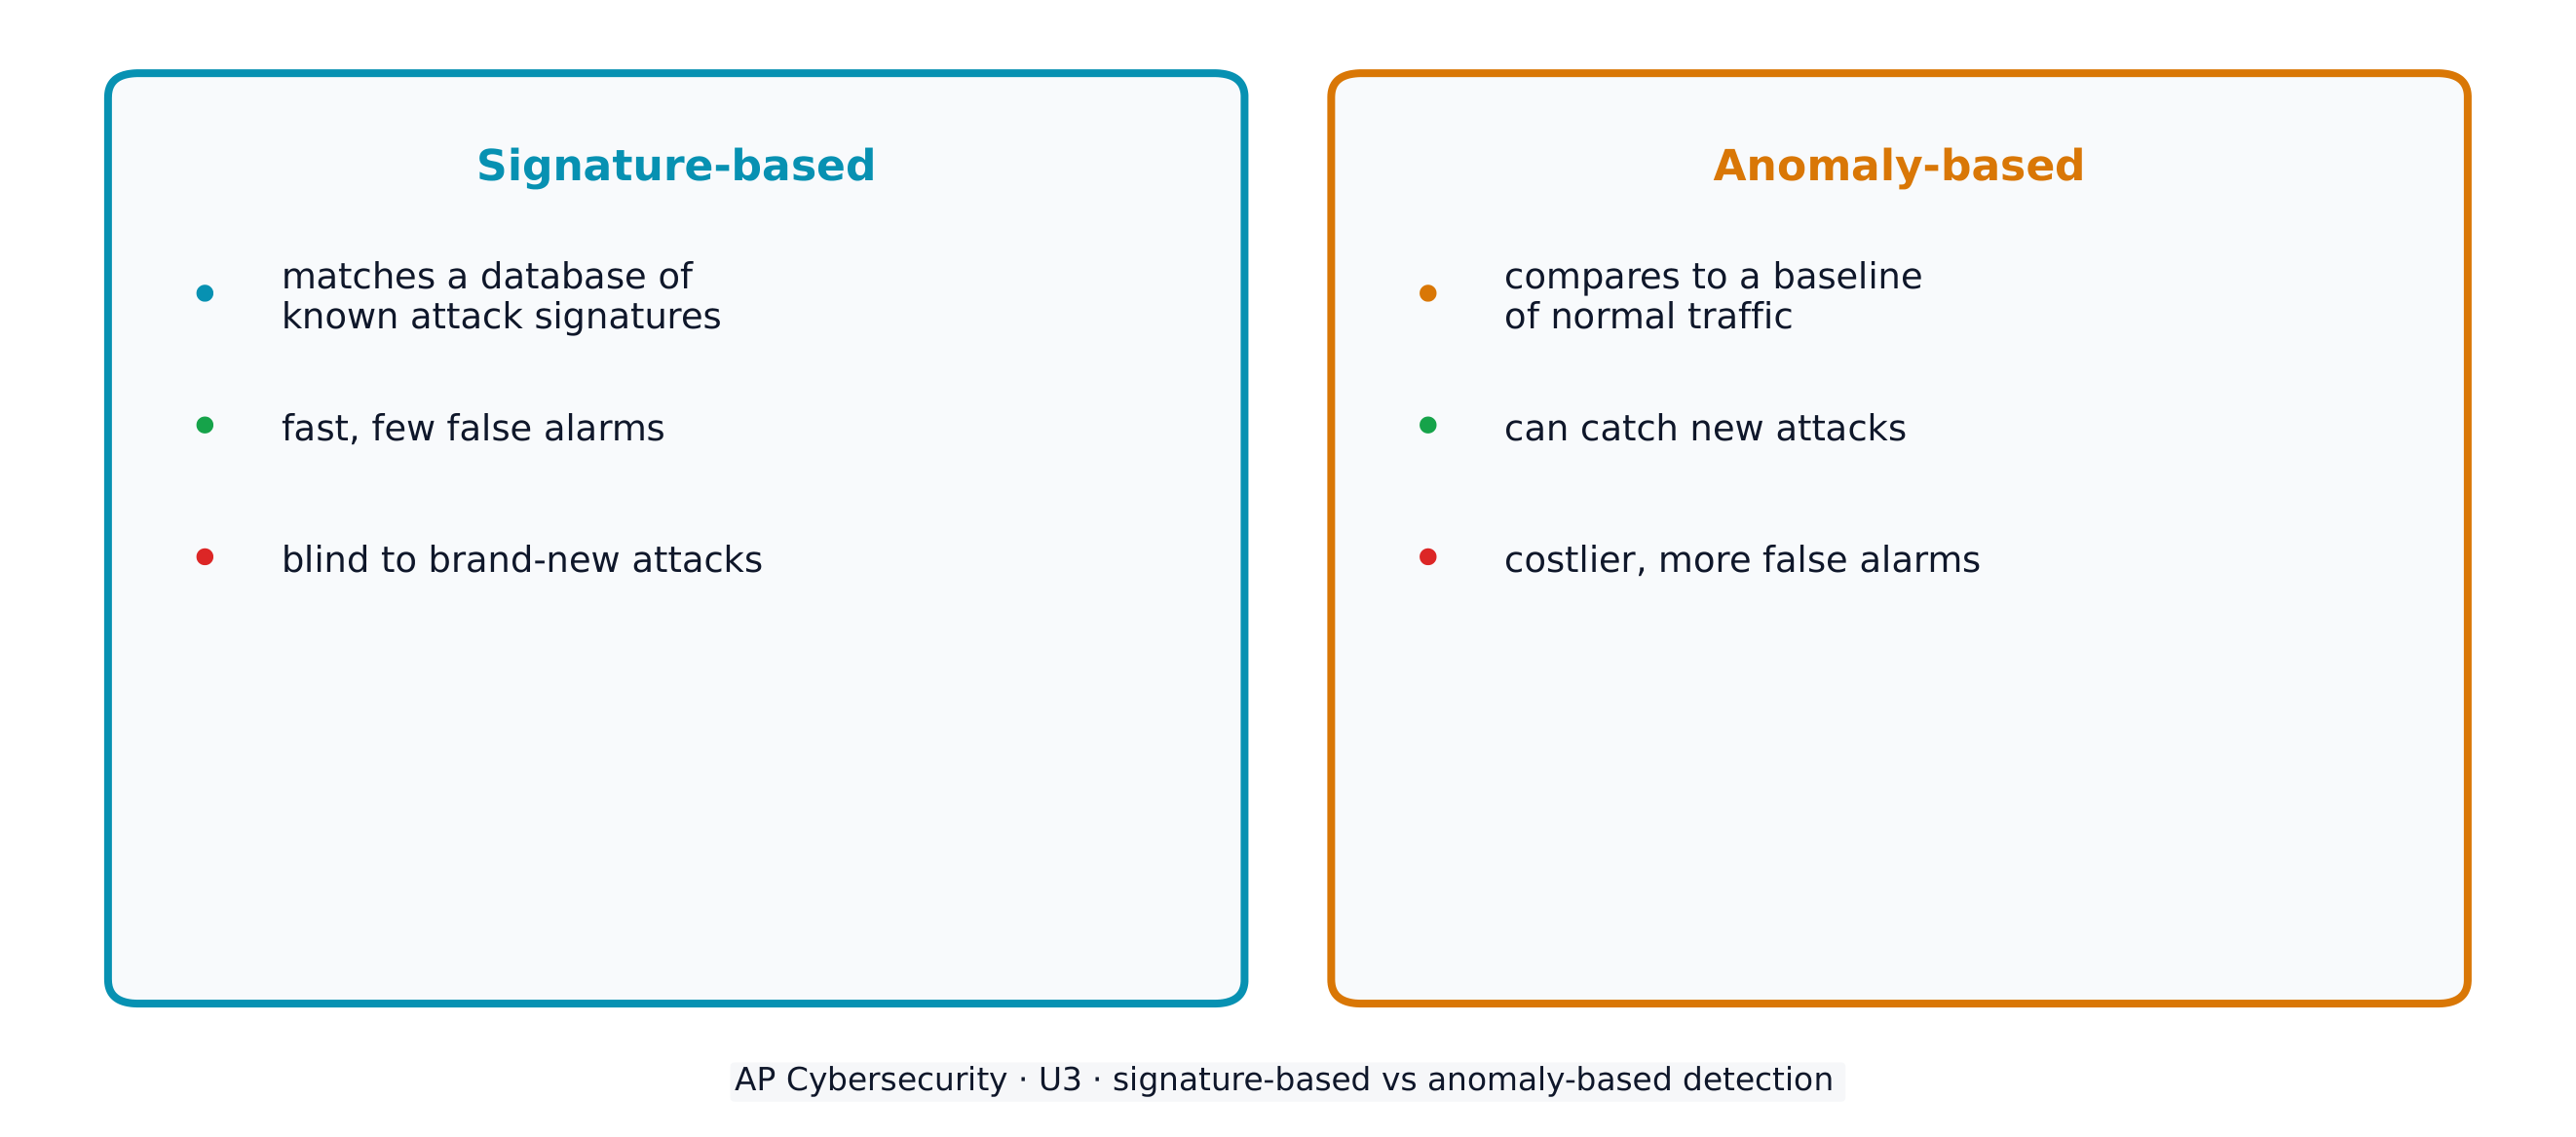
มีวิธีการตรวจจับสองแบบ การตรวจจับตามลายเซ็น เปรียบเทียบการจราจรกับฐานข้อมูลของ ลายเซ็น การโจมตีที่รู้จัก - รวดเร็วและมีการแจ้งเตือนผิดพลาดต่ำ แต่ไม่สามารถตรวจจับการโจมตีรูปแบบใหม่ได้ การตรวจจับตามความผิดปกติ เปรียบเทียบการจราจรกับ ค่าพื้นฐาน ปกติและระบุสิ่งที่ไม่ปกติ - สามารถจับการโจมตีรูปแบบใหม่ได้แต่ต้องใช้ทรัพยากรมากขึ้นและมีการแจ้งเตือนผิดพลาดมากกว่า วิธีผสมผสาน ผสมผสานทั้งสองอย่างเข้าด้วยกัน

การตรวจสอบการจราจรที่ถูกดักจับ (ไฟล์ packet-capture) ผู้วิเคราะห์ค้นหา ตัวบ่งชี้การถูกโจมตีในเครือข่าย ในที่อยู่ IP แหล่งกำเนิดและปลายทาง พอร์ต และโปรโตคอล สี่อย่างทั่วไป: การเชื่อมต่อไปยัง ที่อยู่ IP ที่รู้จักว่าร้าย, การสแกนเครือข่ายโดยไม่ได้รับอนุญาต (บุคคลภายนอกทดสอบพอร์ตของคุณ), การพุ่งสูงขึ้นหรือชะลอตัว ของการจราจรที่ไม่ปกติ, และการจราจร พอร์ต-แอปพลิเคชันไม่ตรงกัน (เช่น การจราจรที่ไม่ใช่เว็บไหลผ่านพอร์ต 80) สิ่งเหล่านี้เสริมด้วยตัวบ่งชี้บนโฮสต์ ไฟล์ และพฤติกรรมที่บันทึกโดยอุปกรณ์เดียว

AI, ค่าเกณฑ์, และความเหนื่อยล้าจากการแจ้งเตือน

เครือข่ายขนาดกลางบันทึก ล้าน เหตุการณ์ต่อวัน - มากกว่าที่ทีมใดจะอ่านได้หมด - ดังนั้นองค์กรจึงฝึก AI โมเดลเพื่อแยกแพทเทิร์นที่อาจเป็นอันตรายออกจากแบบปกติ โมเดลเหล่านี้เป็น ความน่าจะเป็น: แทนที่จะเป็นใช่/ไม่ใช่ แต่ละเหตุการณ์จะได้รับ เปอร์เซ็นต์ ความน่าจะเป็นที่จะเป็นอันตราย

จากนั้นองค์กรจะกำหนด เกณฑ์ (threshold) - ซึ่งเป็นความน่าจะเป็นที่ระบบจะส่งการแจ้งเตือน - และการเลือกนี้เป็นการแลกเปลี่ยนระหว่างข้อดีและข้อเสียอย่างแท้จริง:

  • หากตั้งเกณฑ์ สูงเกินไป การโจมตีจริงอาจทะลุผ่านได้โดยไม่ถูกตรวจจับ;
  • หากตั้ง ต่ำเกินไป ทีมงานจะถูก ล้นด้วย การแจ้งเตือนผิดพลาด.

การแจ้งเตือนผิดพลาดมากเกินไปทำให้เกิด ความเหนื่อยล้าจากการแจ้งเตือน (alert fatigue): ผู้ตอบรับ accustomed กับผลบวกปลอมจนเริ่มสันนิษฐานว่าการแจ้งเตือนเป็นเท็จ ก่อน จะตรวจสอบ - ดังนั้นเมื่อมีการโจมตีจริงเกิดขึ้นในที่สุด ก็ถูกปัดทิ้งไป นี่คือเหตุผลที่ อัตราผลบวกปลอมต่ำมีความสำคัญ: การตรวจจับแบบลายลักษณ์อักษรมีน้อยมาก ในขณะที่การตรวจจับแบบความผิดปกติและการผสมผสานแลกด้วยอัตราผลบวกปลอมที่สูงขึ้นเพื่อความสามารถในการจับการโจมตีรูปแบบใหม่

การตรวจจับแบบลายลักษณ์อักษรจับคู่กับการโจมตีที่รู้จัก; การตรวจจับแบบความผิดปกติระบุความเบี่ยงเบนจากปกติ
คำศัพท์ ฝึกฝน
English ไทย
log files/lɒɡ faɪlz/ ไฟล์บันทึก
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/ ระบบตรวจจับการบุกรุกบนเครือข่าย (NIDS)
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/ ระบบป้องกันการบุกรุกบนเครือข่าย (NIPS)
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/ การจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย (SIEM)
Signature-based/ˈsɪɡnɪtʃə beɪst/ แบบลายลักษณ์อักษร
Anomaly-based/əˈnɒməli beɪst/ แบบความผิดปกติ
baseline/ˈbeɪslaɪn/ baseline
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/ ตัวบ่งชี้การถูกบุกรุกที่อาศัยเครือข่าย
probabilistic/ˌprɒbəbɪˈlɪstɪk/ แบบ احتمالية
threshold/ˈθreʃəʊld/ 阈値 (threshold)
alert fatigue/əˈlɜːt fəˈtiːɡ/ ความเหนื่อยล้าจากคำเตือน
3.5

ข้อแนะนำสำหรับการสอบ

  • สำหรับคำถามเกี่ยวกับไฟวอลล์/ACL, อ่านกฎจากบนลงล่างและหยุดที่การจับคู่ครั้งแรก - กฎปฏิเสธ (Deny) ที่อยู่เหนือกฎอนุญาต (Allow) จะบล็อกการจราจรแม้ว่ากฎอนุญาตจะมีอยู่ด้านล่างก็ตาม
  • จับคู่การโจมตีแต่ละชนิดกับ สัญญาณบ่งชี้: การฉ้อโกง ARP = IP เดียวที่มี MAC address สองตัว; การล้นของ MAC = การเพิ่มขึ้นอย่างรวดเร็วของ MAC addresses ใหม่; การฉ้อโกง DNS = การลดลงของปริมาณการเข้าชมเว็บไซต์ที่ไม่สามารถอธิบายได้
  • อ่าน การจับแพ็กเก็ต (packet captures) เพื่อหา IoCs แบบเครือข่าย: IP ที่รู้จักว่าเป็นมัลแวร์, สแกนที่ไม่ได้รับอนุญาต, การพุ่งขึ้น/ชะลอตัวของปริมาณข้อมูล, และการจราจรพอร์ต-แอปพลิเคชันที่ไม่ตรงกัน
  • ใช้ เครื่องสแกนช่องโหว่ (vulnerability scanners) เพื่อค้นหาจุดอ่อนที่ รู้จัก อย่างเชิงรุก และแก้ไขรายการที่มีระดับความรุนแรงสูงสุดก่อน
  • แบบลายลักษณ์อักษร = เร็ว, ผลบวกปลอมน้อย, ขาดการโจมตีใหม่ (ผลลบปลอมมากขึ้น); แบบความผิดปกติ = จับการโจมตีใหม่, มีค่าใช้จ่ายสูงกว่า, ผลบวกปลอมมากกว่า จำการแลกเปลี่ยนนี้ให้เข้าใจ
  • ** subnet ที่ใช้หน้าจอ / DMZ** เก็บเซิร์ฟเวอร์ที่เปิดให้บริการสาธารณะไว้ระหว่างอินเทอร์เน็ตและเครือข่ายส่วนตัว - ให้ชื่อนี้เสมอเมื่อคำถามแยกบริการสาธารณะออกจากข้อมูลภายใน
  • WPA3 คือการเข้ารหัสไร้สายที่แข็งแกร่ง; WEP และ WPA รุ่นแรกไม่ปลอดภัย
คำศัพท์ ฝึกฝน
English ไทย
ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ ARP poisoning
address resolution protocol (ARP)/əˈdres ˌrezəˈluːʃn ˈprəʊtəkɒl/ โปรโตคอลการแก้ไขที่อยู่ (ARP)
MAC addresses/mæk əˈdresɪz/ ที่อยู่ MAC
on-path attack/ɒn pæθ əˈtæk/ การโจมตีบนเส้นทาง
MAC flooding/mæk ˈflʌdɪŋ/ MAC flooding

บทเรียนเชิงโต้ตอบสำหรับหัวข้อนี้

ทำทีละขั้นตอน พร้อมแบบฝึกหัดตรวจสอบผลทันที

ข้อสอบย้อนหลัง

หัวข้อเพิ่มเติมใน AP ความปลอดภัยทางไซเบอร์

เข้าสู่ระบบหรือสร้างบัญชี

IGCSE, A-Level & AP