การปกป้องเครือข่าย: Firewall
แนะนำใหม่| English | ความหมาย |
|---|---|
| firewall/ˈfaɪəwɔːl/ | ไฟร์วอลล์ |
| stateless/ˈsteɪtləs/ | ไม่มีสถานะ (stateless) |
| stateful/ˈsteɪtfl/ | มีสถานะ (stateful) |
| access control list/ˈækses kənˈtrəʊl lɪst/ | รายการควบคุมการเข้าถึง (ACL) |
สิ่งที่ไฟร์วอลล์ทำ
- ไฟร์วอลล์ อนุญาตหรือปฏิเสธการจราจรเข้าหรือออกจากเครือข่าย
- Stateless กรองเพียงจาก packet headers
- Stateful ยังติดตามสถานะของการเชื่อมต่อแต่ละครั้ง
ACL และการจับคู่ครั้งแรก
- ไฟร์วอลล์ปฏิบัติตาม access control list (ACL)
- กฎถูกตรวจสอบ ตามลำดับ; การจับคู่ครั้งแรกชนะ
- ดังนั้นลำดับของกฎจึงเปลี่ยนการจราจรที่จะผ่านได้
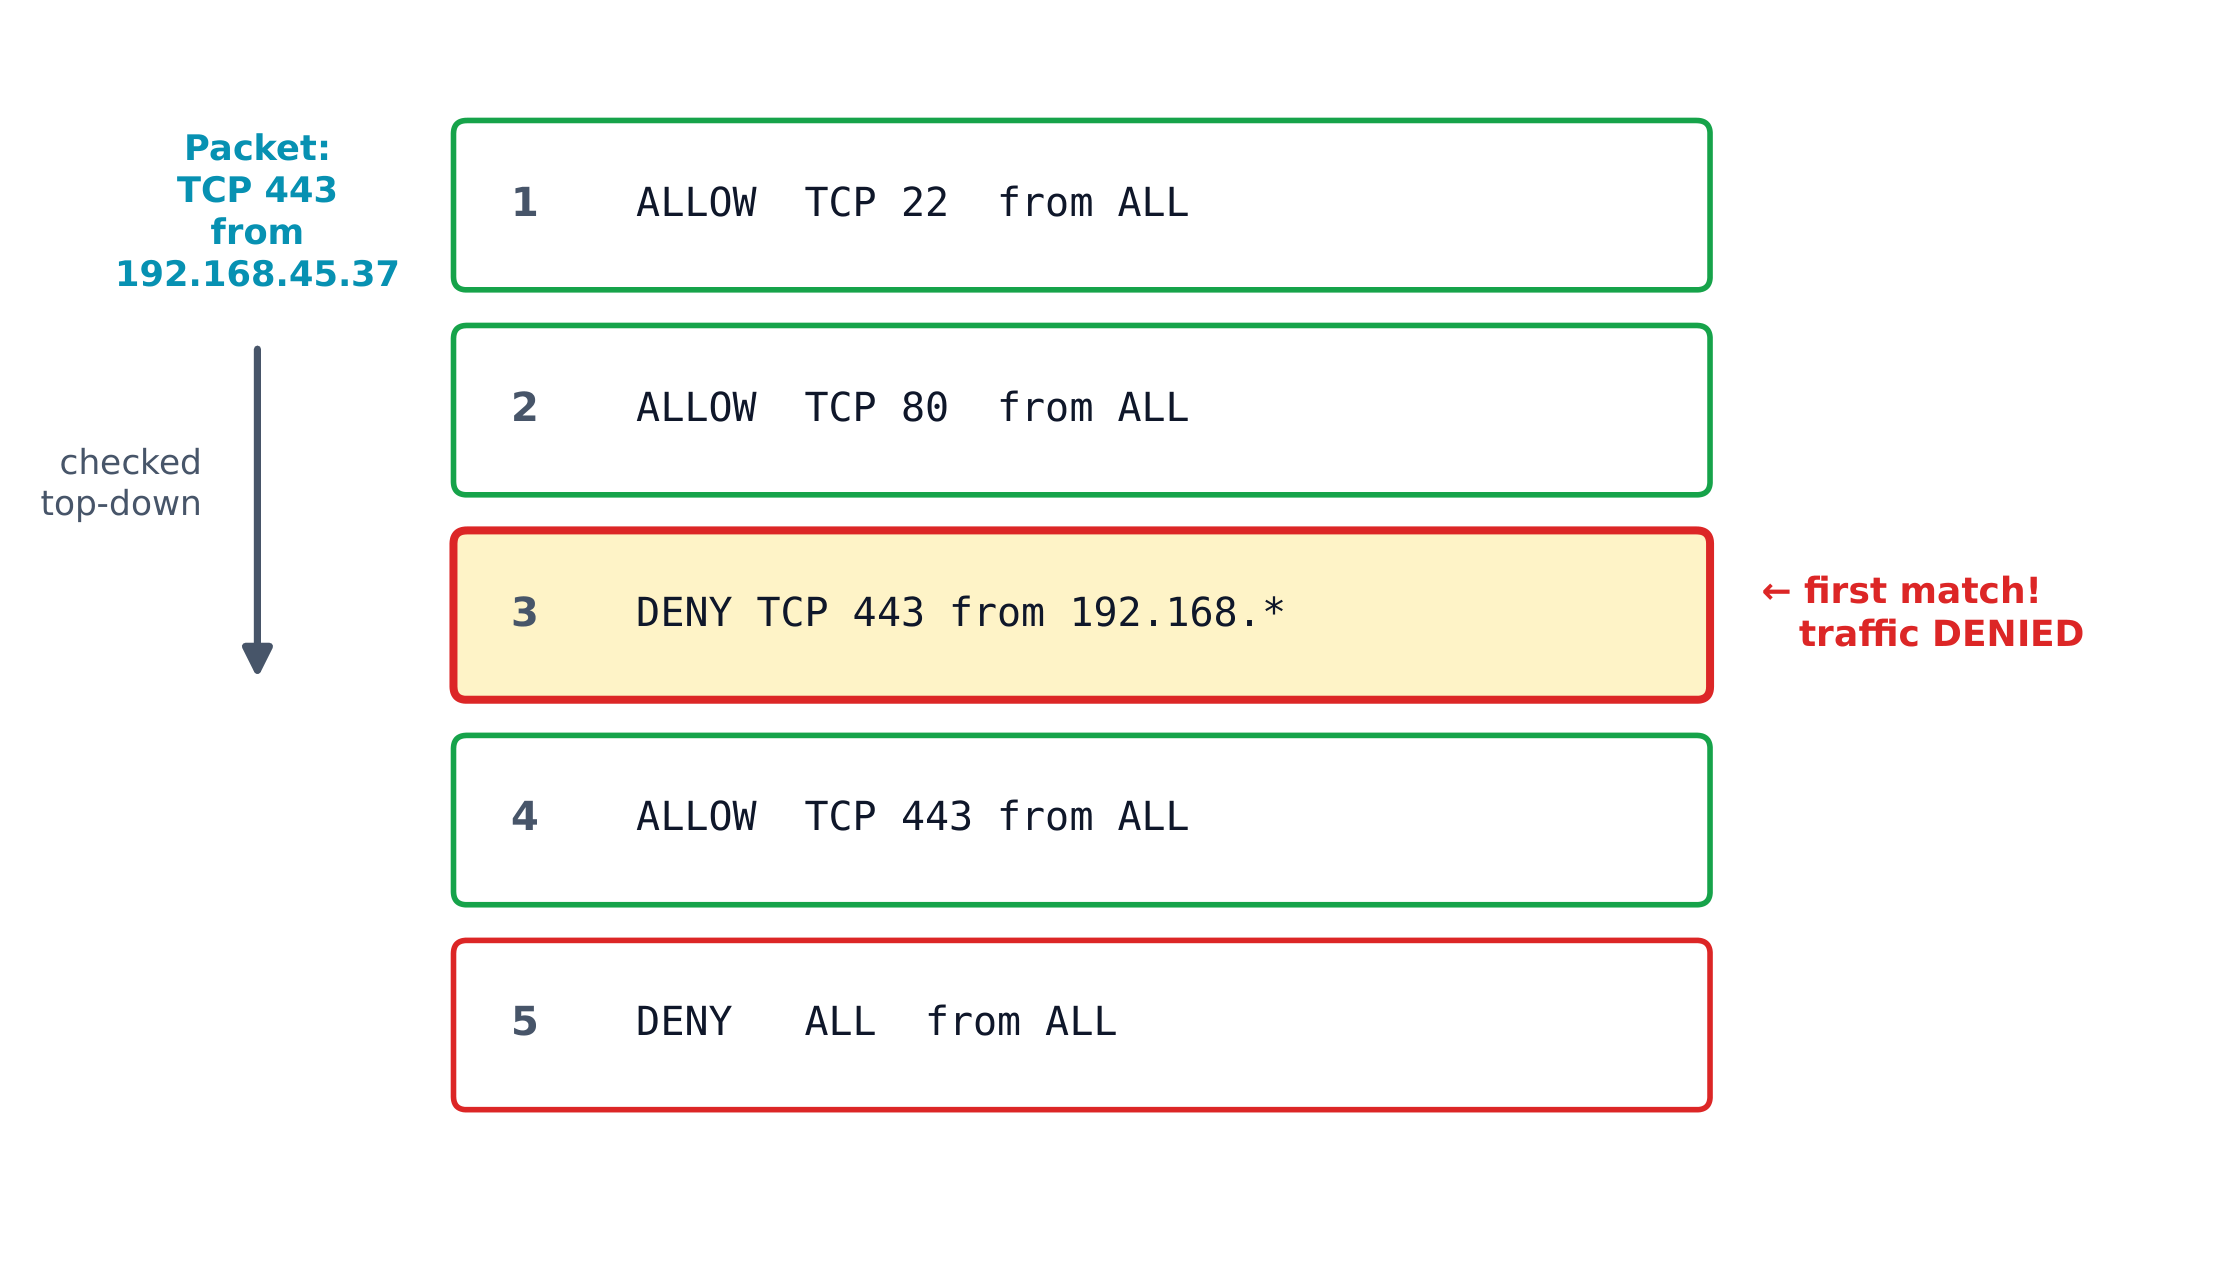
ไฟร์วอลล์ตรวจสอบแพ็กเก็ตแต่ละตัวตามกฎจากบนลงล่าง; การจับคู่ที่พบเป็นอันดับแรกจะชนะ
กฎ firewall ข้อใดทำงานก่อน?
Firewall ตรวจสอบ ACL จากบนลงล่างและใช้กฎแรกที่ตรงกับแพ็กเก็ต
ใน ACL ของ firewall กฎข้อใดจะถูกนำไปใช้กับแพ็กเก็ต?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
เลข first matching rule wins
Firewall ที่ติดตามสถานะของแต่ละการเชื่อมต่อคือ...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ไฟวอลล์แบบ Stateful จะติดตามการเชื่อมต่อ
ชุดกฎ permit/deny ที่มีลำดับของ firewallเรียกว่า ____
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
เลข ACL (access control list) drives the firewall
ตำแหน่งของไฟร์วอลล์
- ที่ every gateway ระหว่างเครือข่ายภายในและอินเทอร์เน็ต
- ที่ขอบเขตของแต่ละส่วนเครือข่าย
- ระดับความปลอดภัยของแต่ละไฟร์วอลล์สามารถตั้งค่าได้อย่างอิสระ
ลำดับกฎคือทุกอย่าง กฎ Deny ที่วางไว้เหนือกฎ Allow สำหรับการจราจรเดียวกันจะบล็อกมัน — แม้ว่าจะมี Allow อยู่ด้านล่างก็ตาม อ่าน ACL จากบนลงล่างและหยุดที่การจับคู่ครั้งแรก
หากมีกฎ ALLOW อยู่ใต้กฎ DENY สำหรับประเภทtraffic เดียวกัน traffic นั้นจะถูกอนุญาตให้ผ่าน
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ไม่จริง กฎไฟวอลล์จะตรวจสอบจากบนลงล่าง และผลแรกที่จะตรงกับเงื่อนไขจะเป็นตัวตัดสิน ดังนั้นกฎ DENY ด้านบนจะทำงานก่อนและ traffic นั้นจะถูกบล็อก
A packet is TCP 443. เรียงลำดับกฎตามลำดับการตรวจสอบ
ความยาก 3/5 · 200 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
Rules are checked top-down; the packet is denied at Rule 2 before reaching Rule 3
กฎ 1: อนุญาต TCP 22; กฎ 2: ปฏิเสธ TCP 22. Traffic SSH จะชนกับกฎ 1 ก่อน จึงได้รับอนุญาต หากสลับลำดับกัน กฎ 1 จะปฏิเสธแทน — กฎเพียงสองตัวนี้ให้ผลลัพธ์ตรงข้ามกันเพียงเพราะเปลี่ยนลำดับ
ไฟร์วอลล์ อนุญาตหรือปฏิเสธการจราจรโดยใช้ ACL ที่มีลำดับ ซึ่ง กฎที่ตรงกันครั้งแรกชนะ — ดังนั้นลำดับกฎจึงตัดสินผลลัพธ์ ไฟร์วอลล์อยู่ที่ every internet gateway และขอบเขตส่วนเครือข่าย Stateful ไฟร์วอลล์ติดตามการเชื่อมต่อ; stateless อ่านแค่ headers เท่านั้น