การตรวจจับการโจมตีเครือข่าย
แนะนำใหม่| English | ความหมาย |
|---|---|
| NIDS/nɪdz/ | NIDS (ระบบตรวจจับการบุกรุกบนเครือข่าย) |
| NIPS/nɪps/ | NIPS (ระบบป้องกันภัยคุกคามบนเครือข่าย) |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | อิงลักษณะจำเพาะ |
| anomaly-based/əˈnɒməli beɪst/ | อิงความผิดปกติ |
| baseline/ˈbeɪslaɪn/ | ค่ามาตรฐาน (baseline) |
| SIEM/siːm/ | การจัดการข้อมูลและเหตุการณ์ด้านความมั่นคงปลอดภัย |
ความคลาดเคลื่อน 75 เซนต์, 1986
- ในเดือนสิงหาคม 1986 คลิฟฟอร์ด สโตลล์ นักดาราศาสตร์ผู้ดูแลคอมพิวเตอร์ที่ห้องปฏิบัติการลอว์เรนซ์เบิร์กลีย์ พบว่าระบบบัญชีสองระบบให้ตัวเลขต่างกัน 75 เซนต์ เมื่อติดตามหาสาเหตุของความคลาดเคลื่อน เขาพบผู้ใช้ที่ไม่รู้จักซึ่งบุกรุกเข้ามา หลังเฝ้าดูกิจกรรมของผู้บุกรุกเป็นเวลาสิบเดือน เขาตามรอยจนพบว่าเป็นแฮกเกอร์ในเยอรมนีตะวันตกที่ขายข้อมูลให้ KGB ของสหภาพโซเวียต
- สโตลล์สังเกตเห็นสิ่งที่ไม่ตรงกับกิจกรรมปกติ ระบบตรวจจับเครือข่ายมองหาสัญญาณลักษณะเดียวกันโดยอัตโนมัติ
อะไรทำให้สตอลล์เริ่มสงสัยเป็นครั้งแรก?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ความผิดปกติเล็กน้อย
การตรวจจับและการป้องกัน
- NIDS (ระบบตรวจจับการบุกรุกเครือข่าย) เฝ้าดูการรับส่งข้อมูลและแจ้งเตือน ส่วน NIPS (ระบบป้องกันการบุกรุกเครือข่าย) อยู่ในเส้นทางการรับส่งข้อมูลและสามารถปิดกั้นข้อมูลได้
- NIDS หยุดการโจมตีด้วยตัวเองไม่ได้ ส่วน NIPS ทำได้ แต่การปิดกั้นผิดพลาดอาจตัดการเข้าถึงของผู้ใช้จริง
การตรวจจับแบบลายลักษณ์อักษรหรือแบบความผิดปกติ?
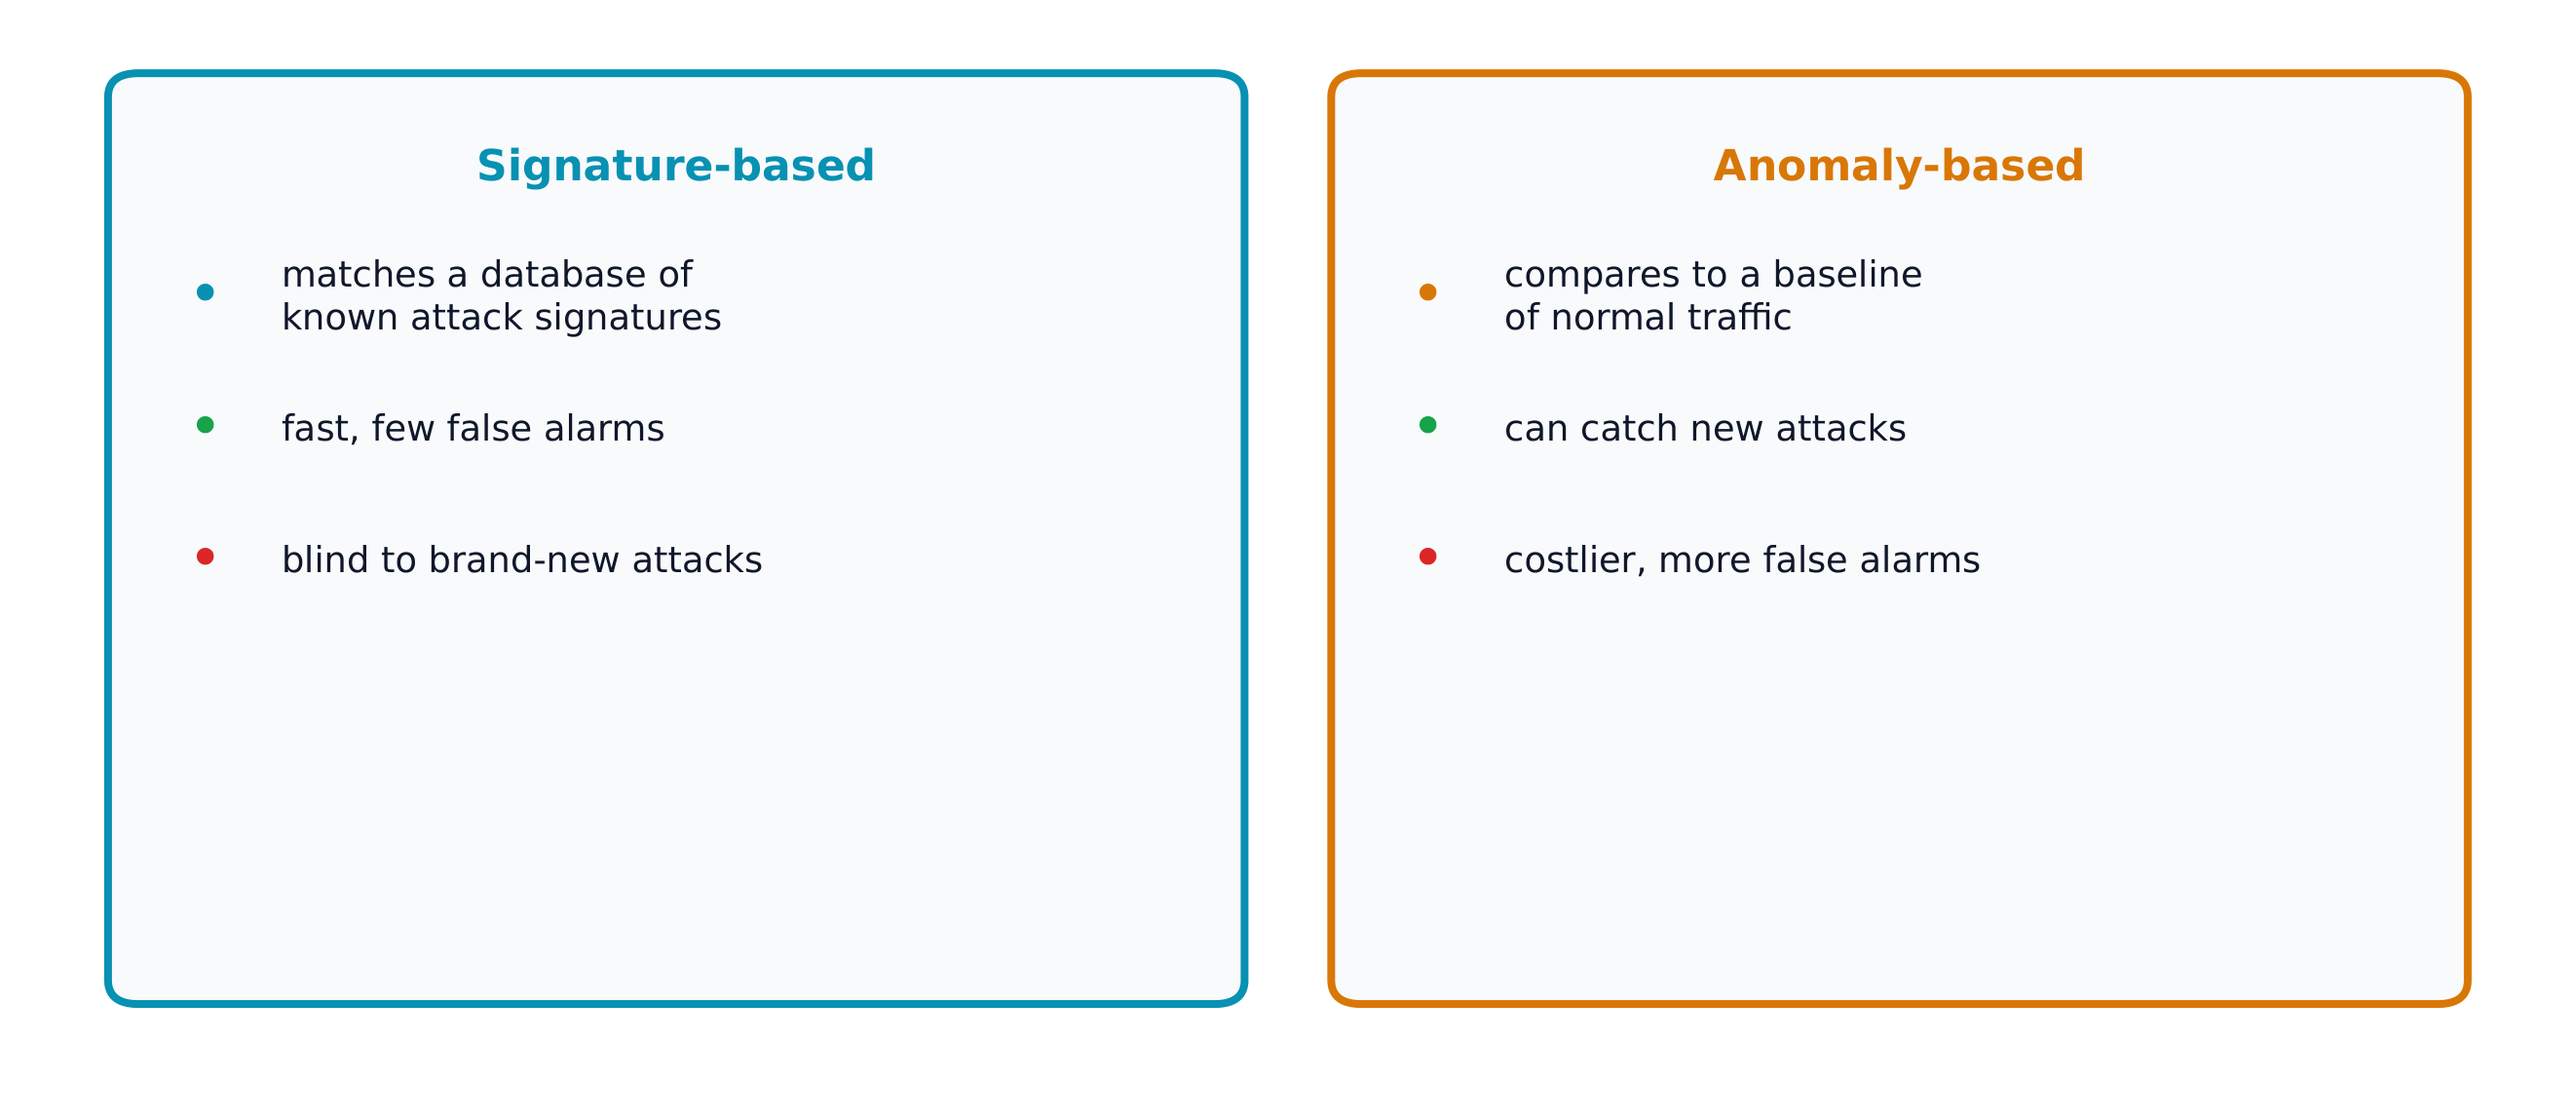
การตรวจจับแบบลายลักษณ์อักษรรองรับการโจมตีที่รู้จัก (เร็ว, การเตือนผิดพลาดน้อย); แบบความผิดปกติระบุความเบี่ยงเบนจากปกติ (จับการโจมตีใหม่ได้).
จับคู่แต่ละระบบกับหน้าที่ของระบบนั้น
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
การตรวจจับเทียบกับการป้องกัน
การตรวจจับโดยใช้ลายเซ็น
- การตรวจจับ โดยใช้ลายเซ็น เปรียบเทียบการรับส่งข้อมูลกับรูปแบบของการโจมตีที่รู้จัก คล้ายฐานข้อมูลลายนิ้วมือ
- วิธีนี้แม่นยำสำหรับการโจมตีที่รู้จัก แต่ตรวจไม่พบการโจมตีใหม่จนกว่าจะมีการสร้างลายเซ็น
การตรวจจับโดยอาศัยลายเซ็นอาจตรวจไม่พบการโจมตีรูปแบบใหม่
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ยังไม่มีลายเซ็นสำหรับการโจมตีนั้น
การตรวจจับโดยใช้ความผิดปกติ
- การตรวจจับ โดยใช้ความผิดปกติ เริ่มจากเรียนรู้ ค่าฐาน ของพฤติกรรมปกติ เช่น เวลาเข้าสู่ระบบ ปริมาณข้อมูล และการเชื่อมต่อที่พบเป็นประจำ จากนั้นจะแจ้งเตือนเมื่อพบความแตกต่างมาก
- วิธีนี้ตรวจจับการโจมตีใหม่ได้ แต่ให้ผลบวกลวงมากกว่า เช่น เมื่อผู้ใช้จริงทำงานดึก
การตรวจจับโดยอาศัยความผิดปกติเปรียบเทียบกิจกรรมกับอะไร?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ความแตกต่างมากจะทำให้เกิดการแจ้งเตือน
ตัวอย่างแสดงวิธีทำ: วิธีใดแจ้งเตือน?
- หนอนคอมพิวเตอร์ที่รู้จักส่งรูปแบบแพ็กเก็ตตามปกติ: การตรวจจับโดยใช้ลายเซ็นพบรูปแบบที่ตรงกันทันที
- บัญชีพนักงานดาวน์โหลดข้อมูล 40 GB เวลา 3 น. ในขณะที่ค่าฐานช่วงกลางวันต่ำกว่า 1 GB: ไม่มีลายเซ็นที่ตรงกัน แต่การตรวจจับโดยใช้ความผิดปกติแจ้งเตือน
- การตอบสนอง: นักวิเคราะห์ตรวจสอบว่าเป็นงานสำรองข้อมูลหรือมีการขโมยข้อมูลรับรอง
การโจมตีรูปแบบใหม่ที่ไม่เคยพบมาก่อนส่งข้อมูลในปริมาณผิดปกติในเวลากลางคืน วิธีใดมีแนวโน้มตรวจพบได้มากกว่า?
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
แตกต่างจากค่าฐาน
SIEM: การรวมข้อมูลเข้าด้วยกัน
- ระบบ SIEM (การจัดการข้อมูลและเหตุการณ์ด้านความมั่นคงปลอดภัย) รวบรวมบันทึกจากไฟร์วอลล์ เซิร์ฟเวอร์ NIDS และอุปกรณ์ต่าง ๆ ไว้ในที่เดียว
- ระบบเชื่อมโยงเหตุการณ์ที่เกี่ยวข้องกัน เช่น การเข้าสู่ระบบไม่สำเร็จ ตามด้วยบัญชีผู้ดูแลระบบใหม่ แล้วตามด้วยการดาวน์โหลดข้อมูลจำนวนมาก ให้เป็นการแจ้งเตือนเดียว
หน้าที่หลักของ SIEM คืออะไร
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
รวมเหตุการณ์ไว้ในที่เดียว
การตรวจจับไม่มีประโยชน์หากไม่มีใครอ่านการแจ้งเตือน สโตลล์ประสบความสำเร็จเพราะติดตามความผิดปกติเพียงเล็กน้อย จึงควรมอบหมายคนและเวลาเพื่อสืบสวน
การติดตั้ง NIDS เพียงพอแล้ว แม้ไม่มีใครตรวจสอบการแจ้งเตือน
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ต้องตรวจสอบการแจ้งเตือน
NIDS แจ้งเตือนและ NIPS สามารถปิดกั้นได้ การตรวจจับโดยใช้ลายเซ็นจับการโจมตีที่รู้จัก ส่วนการตรวจจับโดยใช้ความผิดปกติเปรียบเทียบกิจกรรมกับค่าฐานและจับการโจมตีใหม่ได้ แต่มีผลบวกลวงมากกว่า SIEM รวบรวมบันทึกและเชื่อมโยงเหตุการณ์
บริษัทแห่งหนึ่งใช้การตรวจจับด้วยลายเซ็นเพียงอย่างเดียว จงอธิบายความเสี่ยงหนึ่งข้อและแนะนำสิ่งที่ควรเพิ่ม
การผสมผสานวิธีการ