| Кандидаты должны уметь: | Примечания и рекомендации |
|---|---|
| Объясните разницу между терминами безопасность, конфиденциальность и целостность данных | |
| Проявите понимание необходимости как безопасности данных, так и безопасности компьютерной системы | |
| Опишите меры безопасности, предназначенные для защиты компьютерных систем, от автономного ПК до сети компьютеров | Включая учетные записи пользователей, пароли, методы аутентификации, такие как цифровые подписи и биометрия, межсетевой экран (файрвол), антивирусное программное обеспечение, антишпионское ПО, шифрование |
| Проявите понимание угроз безопасности компьютеров и данных, исходящих из сетей и Интернета | Включая вредоносное ПО (вирусы, шпионское ПО), хакеров, фишинг, фарминг |
| Опишите методы, которые могут использоваться для ограничения рисков, создаваемых угрозами | |
| Опишите методы безопасности, предназначенные для защиты целостности данных | Включая шифрование, права доступа |
Безопасность, конфиденциальность и целостность данных
A-Level Computer Science · Тема 6
 15:21
Безопасность, конфиденциальность и целостность
Прямо сейчас, в эту самую секунду, ваши устройства подвергаются атаке. Не со стороны человека, склонившегося над клавиатурой — со стороны армий автоматизированных ботов, бесконечно сканирующих…
Озвучивание на английском · переключаемые субтитры на английском и китайском языках
6.1
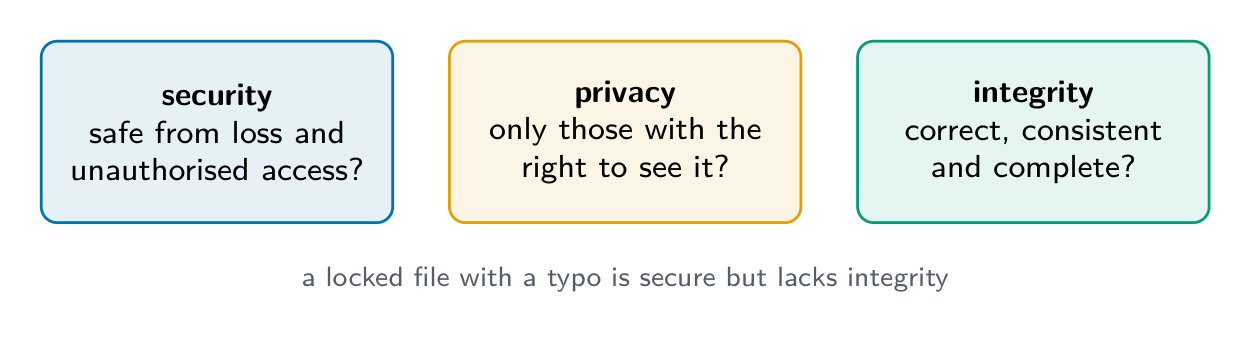
Безопасность, конфиденциальность и целостность — три разных понятия
Программа
Источник: Программа Cambridge International
Эти термины звучат похоже, но означают разное:
- Безопасность — защита данных от несанкционированного доступа, изменения или уничтожения.
- Конфиденциальность — право человека контролировать, кто видит его персональные данные, при наличии согласия и чёткой цели.
- Целостность — соответствие данных реальности и полноте — они не должны быть повреждены или случайно изменены.
Файл может быть защищён (только нужные люди могут его открыть), но нарушена его целостность (опечатка повредила данные); или данные точны, но нет конфиденциальности (любой может их прочитать). Все три аспекта необходимы.
Различия, которые требует схема, по одному предложению для каждого: безопасность — сохранение данных от потери и несанкционированного доступа; конфиденциальность — сохранение данных в тайне, чтобы их видели только те, кому разрешено; целостность — корректность, согласованность и полнота данных. Так, «различие между безопасностью и конфиденциальностью»: безопасность защищает данные от доступа, изменения или утраты со стороны_chargeurs; конфиденциальность касается права человека решать, кто может видеть его персональные данные. «Различие между безопасностью и целостностью»: безопасность защищает от несанкционированного доступа; целостность обеспечивает точность и актуальность данных, что подтверждают проверка и верификация.
Исследовать
Лаборатория рисков и ответственности
Распределите примеры по вовлеченному правилу, риску или защите.
6.1
Почему важна безопасность
Два объекта защиты: сами данные (сохранить их в тайне, нетронутыми и доступными) и компьютерная система (скомпрометированная система может атаковать другие, красть учётные данные или стать заложником шифровальщиков).
"Почему школе нужно защищать оба?" Данные: они персональные и конфиденциальные, поэтому не должны читаться, изменяться или удаляться посторонними, а их потеря парализует работу школы. Система: злоумышленник, получивший доступ к системе, может установить вредоносное ПО, использовать её для атак на другие системы, повредить железо или программное обеспечение, или заблокировать систему шифровальщиком; защищённая система — это первая линия обороны данных, хранящихся на ней.
6.1
Угрозы из сетей и интернета
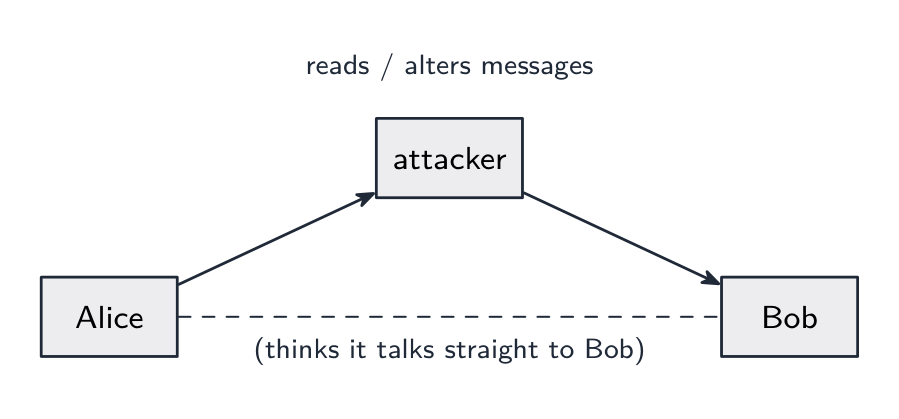
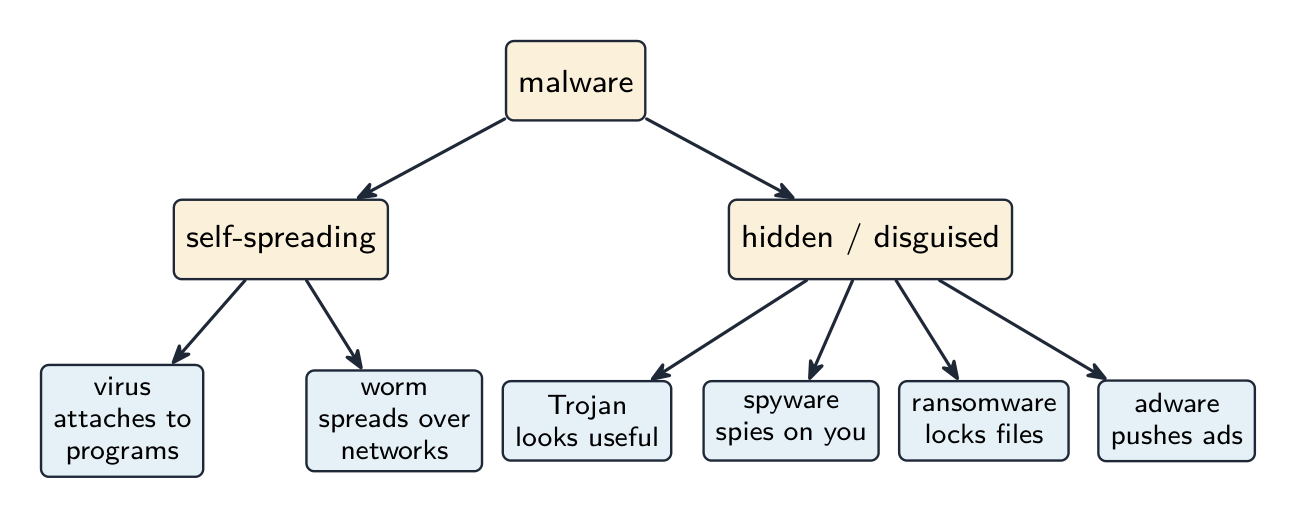
Угрозы делятся на три группы.
- Вредоносное ПО (malware) — опасные программы:
- вирус — самовоспроизводящийся код, прикрепляющийся к другим программам и распространяющийся при их запуске.
- червь — самовоспроизводящийся код, распространяющийся по сетям без участия пользователя.
- троян — выглядит полезным, но скрывает вредоносный код.
- шпионское ПО (spyware) — тайно собирает информацию (нажатия клавиш, пароли).
- шифровальщик (ransomware) — шифрует файлы и требует выкуп.
- рекламное ПО (adware) — навязывает нежелательную рекламу.
2. Обман людей (социальные атаки):
- фишинг — поддельные письма/сайты, вынуждающие пользователей передать учётные данные.
- фарминг — перенаправляет пользователя на поддельный сайт даже при вводе правильного адреса.
- социальная инженерия — манипуляция людьми с целью получения информации.
Описания четырёх названных угроз в схеме: вирус — это вредоносное программное обеспечение, которое воспроизводит (копирует себя), прикрепляется к другим файлам и удаляет или повреждает данные; шпионское ПО (spyware) — это вредоносное программное обеспечение, которое записывает нажатия клавиш и действия пользователя и отправляет их третьей стороне для получения паролей и персональных данных; фишинговое письмо имитирует отправителя из легитимной организации и содержит ссылку на поддельный веб-сайт, где от пользователя запрашиваются персональные или банковские данные; фарминг — это вредоносный код, установленный на компьютере пользователя или на веб-сервере, который перенаправляет пользователя на поддельный веб-сайт, даже если он ввёл правильный адрес. Сходства шпионского ПО и вируса: оба являются вредоносным ПО, оба устанавливаются без ведома пользователя, оба могут отправлять данные третьей стороне или повреждать систему; различие заключается в том, что вирус воспроизводит себя, а шпионское ПО записывает и передаёт информацию. Фишинг и фарминг оба приводят пользователя на поддельный веб-сайт, собирающий его данные; фишинг требует от пользователя клика по ссылке в письме, фарминг работает через код на компьютере или DNS-сервере и не требует письма.
3. Атаки на сеть:
- взлом со стороны хакеров — несанкционированный доступ, часто через слабые пароли или уязвимости программного обеспечения.
- отказ в обслуживании (DoS/DDoS) — перегружает сервер так, что реальные пользователи не могут к нему обратиться.
- подслушивание — перехват данных при передаче (риск в открытых сетях Wi-Fi).
- атака «человек посередине» — злоумышленник тайно ретранслирует или изменяет сообщения между двумя сторонами.
Разобранное решение. Определите и опишите две угрозы данным в школьной сети, а также приведите различные методы защиты для каждой.
Угроза 1, вредоносное ПО: вирус, скопированный на компьютер из вложения письма или при загрузке, воспроизводит себя и повреждает или удаляет файлы; защита: антивирусное программное обеспечение, сканирующее файлы и поддерживаемое в актуальном состоянии. Угроза 2, взлом: несанкционированное лицо получает доступ к сети, например, подбирая слабый пароль, и читает или изменяет данные; защита: межсетевой экран, блокирующий несанкционированные соединения, или сильные пароли с двухфакторной аутентификацией. Третья пара: фишинг — письмо ведет пользователя на поддельный сайт, собирающий его учетные данные; защита: обучение пользователей проверять отправителя и URL, а также фильтрация писем. Мера защиты должна соответствовать угрозе: шифрование не останавливает вирусы, а антивирусное ПО не останавливает фишинг.
Словарь
Тренировать
| English | Русский |
|---|---|
| malware/ˈmælweə/ | вредоносное ПО |
| ransomware/ˈrænsəmweə/ | шифровальщик-вымогатель |
| networks/ˈnetwɜːks/ | сети |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | атака «человек посередине» |
| virus/ˈvaɪrəs/ | вирус |
| worm/wɜːm/ | червь |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | троянская лошадь |
| spyware/ˈspaɪweə/ | шпионское ПО |
| adware/ˈædweə/ | рекламное ПО |
| phishing/ˈfɪʃɪŋ/ | фишинг |
| pharming/ˈfɑːmɪŋ/ | фарминг |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | социальная инженерия |
| hacking/ˈhækɪŋ/ | хакерство |
| hackers/ˈhækəz/ | хакеры |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | отказ в обслуживании |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | перехват данных |
6.1
Меры безопасности
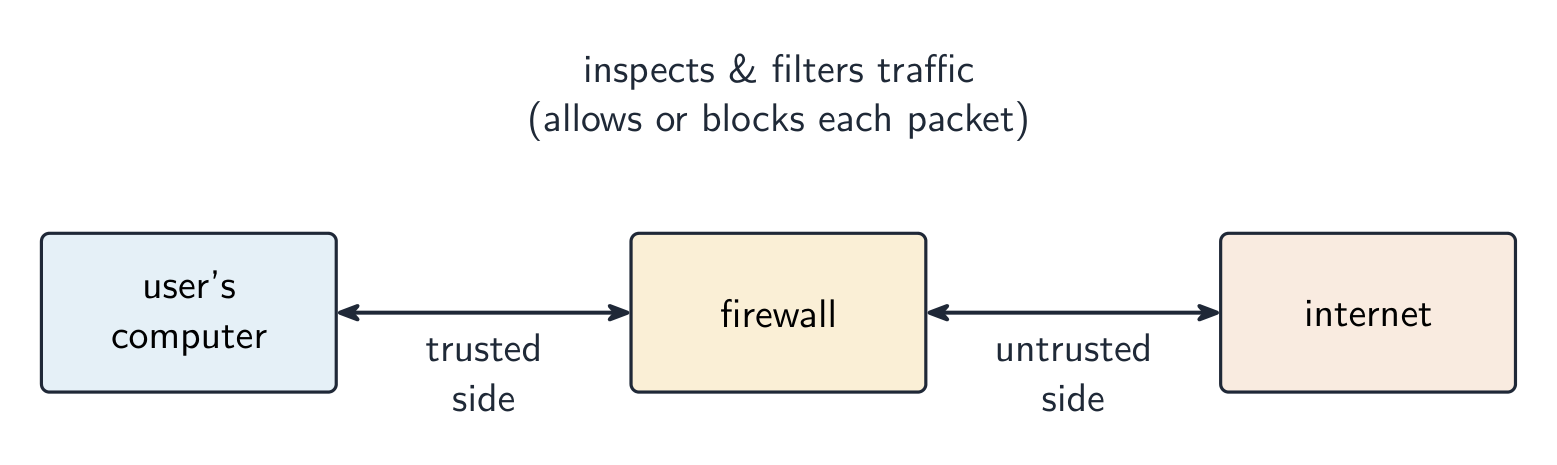
Меры защищают как безопасность данных (от потери, кражи или повреждения), так и безопасность компьютерной системы (ее аппаратного обеспечения, программного обеспечения и сети).
Автономный ПК
- сильный пароль; антивирус, поддерживаемый в актуальном состоянии; своевременные обновления программного обеспечения; резервное копирование на отдельные носители; полное шифрование диска; заблокированный экран.
Подключенный к сети ПК
Все вышеперечисленное, плюс межсетевой экран, права доступа для каждого пользователя (административные права только для администраторов), централизованное управление учетными записями пользователей и журналы аудита (кто вошел, что трогал).
Как работают меры, в формулировках, которые оценивает схема:
- межсетевой экран: проверяет каждое входящее и исходящее соединение и сравнивает его с заданными критериями (список разрешенных или запрещенных адресов, портов и протоколов); блокирует все, что не соответствует критериям; может ограничивать доступ к определенным сайтам и предупреждать о попытках несанкционированного доступа.
- шифрование: данные преобразуются (кодировываются) с помощью ключа в шифротекст, поэтому перехваченная копия не может быть прочитана без ключа; получатель использует ключ для расшифровки. Это защищает данные при передаче и хранении, но не предотвращает перехват или удаление данных.
- пароли и учетные записи пользователей: войти в систему может только пользователь, знающий пароль; сильный пароль (длинный, с разнообразными символами, регулярно меняемый) невозможно подобрать; учетные записи блокируются после нескольких неудачных попыток; каждая учетная запись имеет свои права доступа.
- антивирусное и антишпионское ПО: сканирует файлы и программы по базе известных сигнатур вредоносного ПО, проверяет поведение, помещает найденное в карантин или удаляет его, и должно обновляться, чтобы распознавать новые угрозы.
- права доступа: каждому пользователю (или группе) предоставляются права доступа к каждому файлу или таблице, такие как только чтение или чтение и запись, чтобы пользователь не мог просматривать или изменять чужие данные; база данных также может отображать каждому пользователю представление, содержащее только необходимые ему поля.
- биометрия: устройство захватывает изображение лица, отпечатка пальца или радужной оболочки глаза, преобразует его в цифровые данные, сравнивает с сохраненными данными данного пользователя и предоставляет доступ только при совпадении; это нельзя забыть, одолжить или подобрать, как пароль.
- резервное копирование: копия данных на отдельных носителях, хранимых отдельно от основного места, позволяет восстановить утраченные или поврежденные данные.
Для ограничения рисков вредоносного ПО, за три балла: установить антивредоносное ПО и поддерживать его в актуальном состоянии; использовать межсетевой экран; не открывать вложения и не скачивать файлы из неизвестных источников; поддерживать операционную систему и приложения в исправленном состоянии; обучать пользователей.
Через интернет
- VPN — шифрует трафик между пользователем и корпоративным шлюзом.
- HTTPS / TLS — шифрует веб-трафик.
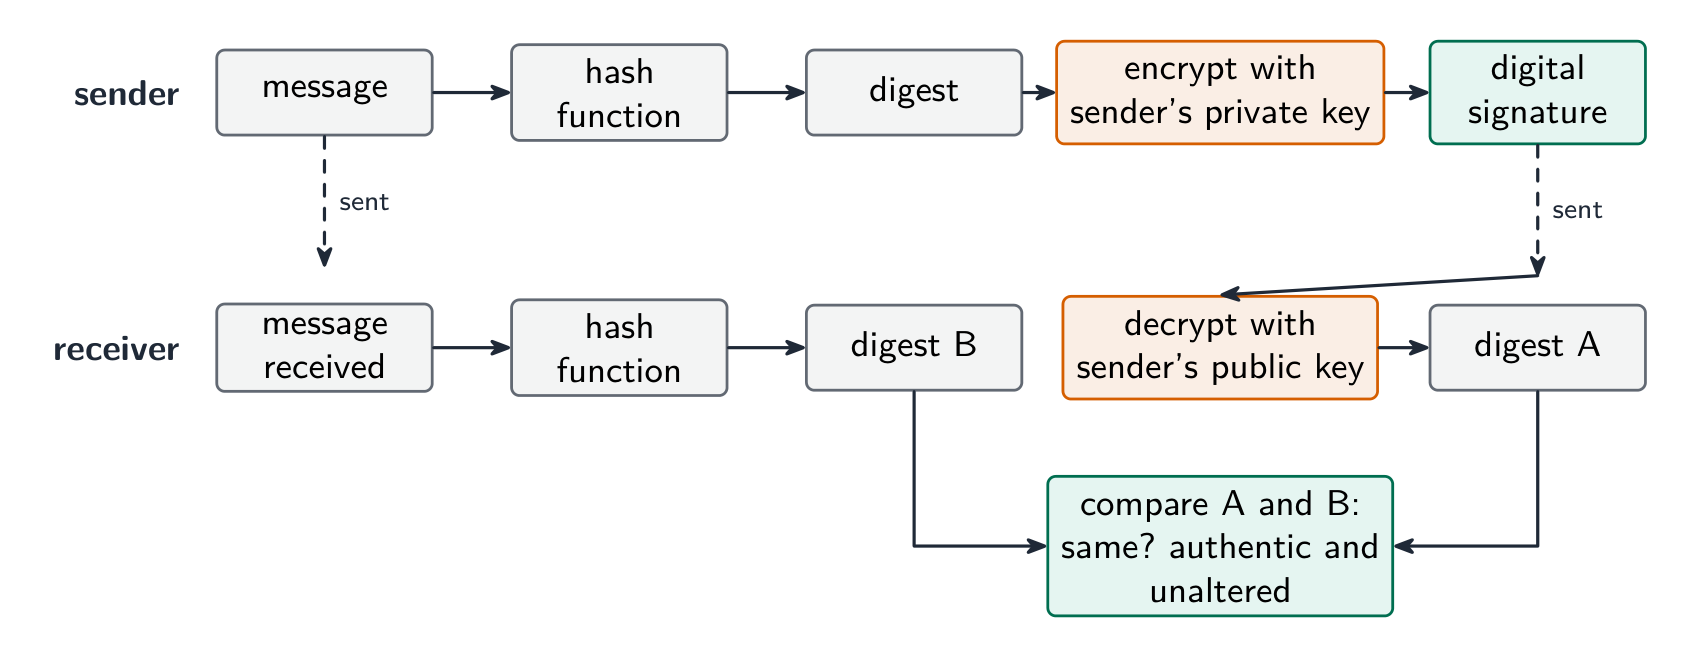
- цифровые подписи — подтверждают, кто отправил сообщение и что оно не было изменено при передаче.
- обнаружение вторжений — отслеживает сетевой трафик на наличие известных паттернов атак.
Как цифровая подпись аутентифицирует документ (пять баллов): отправитель пропускает сообщение через хеш-функцию для получения дайджеста; отправитель шифрует дайджест своим закрытым ключом, и зашифрованный дайджест является цифровой подписью; сообщение и подпись отправляются вместе; получатель расшифровывает подпись с помощью открытого ключа отправителя, чтобы получить дайджест; получатель хеширует полученное сообщение и сравнивает два дайджеста; если они совпадают, значит, сообщение пришло от отправителя (только у него есть закрытый ключ) и не было изменено при передаче. Подпись доказывает, кто отправил сообщение и что оно цело; она не скрывает содержимое, для этого используется шифрование самого сообщения.
Исследовать
Зашифруйте с помощью шифра Цезаря
Измените сдвиг — это и есть ключ. Каждая буква сдвигается на это количество позиций по алфавиту, образуя шифротекст, и тот же ключ сдвигает её обратно. Этот общий ключ является симметричным шифрованием в миниатюре.
Словарь
Тренировать
| English | Русский |
|---|---|
| firewall/ˈfaɪəwɔːl/ | Межсетевой экран |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | двухфакторная аутентификация |
| authentication/ɔːˌθentɪˈkeɪʃn/ | аутентификация |
| VPN/ˌviː piː ˈen/ | VPN |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | цифровые подписи |
| private key/ˈpraɪvət kiː/ | закрытый ключ |
| public key/ˈpʌblɪk kiː/ | публичный ключ |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | авторизация |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | принцип наименьших привилегий |
| plaintext/ˈpleɪntekst/ | открытый текст |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | симметричное шифрование |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | асимметричное шифрование |
| access control/ˈækses kənˈtrəʊl/ | управление доступом |
| check digit/tʃek ˈdɪdʒɪt/ | контрольная цифра |
6.1
Сопоставление мер защиты с угрозами
- перехват при передаче → зашифровать данные (HTTPS, VPN). Перехваченный шифротекст бесполезен без ключа.
- несанкционированный доступ → надежная аутентификация (длинные пароли; двухфакторная аутентификация с кодом из телефона или токена); авторизация пользователя; блокировка после нескольких неудачных попыток входа.
- вредоносное ПО → антивирусное программное обеспечение и антишпионские программы с проверкой в реальном времени; установка обновлений; избегание скачивания из ненадежных источников.
- фишинг → обучение пользователей; фильтрация электронной почты; проверка URL перед вводом учетных данных.
- угрозы изнутри → принцип минимальных привилегий (выдавать каждому пользователю только то, что ему необходимо); аудит.
- DDoS → ограничение скорости и фильтрация трафика.
Для конфиденциальных данных, передаваемых через интернет, методом защиты является шифрование: данные кодируются ключом в шифротекст так, что несанкционированный человек, перехвативший их, не сможет их прочитать, и только целевой получатель, имеющий ключ, может их расшифровать. Для файла программы, отправленного по электронной почте для тестирования, подходит тот же ответ (зашифруйте файл или отправьте его по защищенному каналу), а также пароль на самом файле.
6.1
Защита самих данных
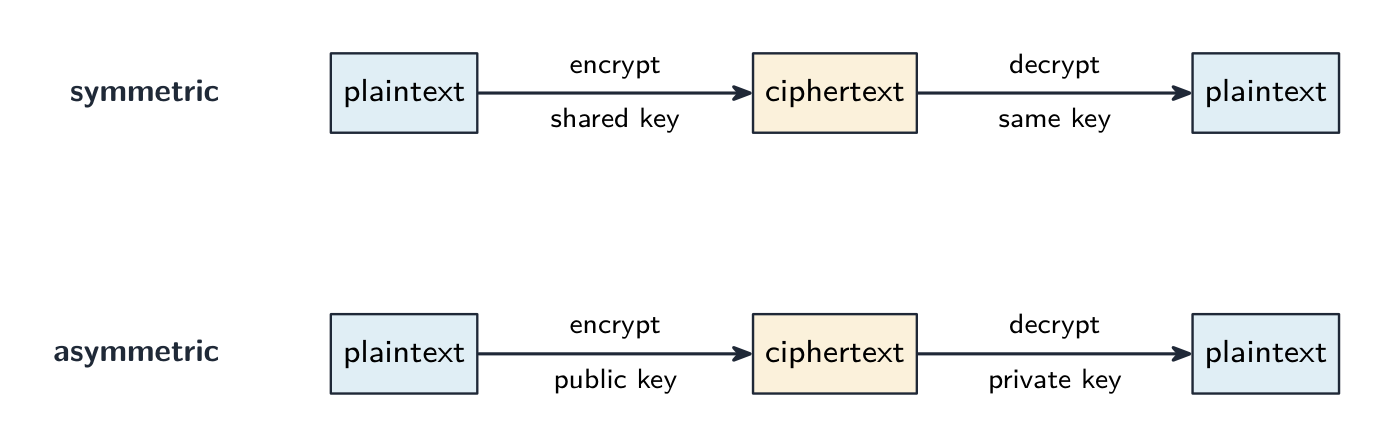
- шифрование — преобразование открытого текста в шифротекст с помощью ключа. Симметричное шифрование (AES) использует один общий ключ; асимметричное шифрование (RSA) использует открытый ключ и закрытый ключ. Защищает данные как в состоянии покоя, так и при передаче.
- контроль доступа — права доступа к файлам (чтение/запись/исполнение) и права доступа, обеспечиваемые операционной системой.
- аутентификация — методы аутентификации подтверждают личность пользователя: то, что вы знаете (пароль), то, что у вас есть (токен, телефон) или то, кем вы являетесь (биометрия — отпечаток пальца, лицо, радужная оболочка); наиболее надежным является комбинированный подход.
- резервное копирование — хранение копий (некоторые вне места хранения) для восстановления при потере или повреждении данных.
- физическая безопасность — запертые серверные, замки на кабелях.
Права доступа в базе данных, описанные на три балла: каждому пользователю выдается учетная запись с логином и паролем; администратор базы данных назначает каждой учетной записи разрешения для каждой таблицы, такие как только чтение, чтение и запись или отсутствие доступа; пользователи видят только те таблицы и поля, к которым им разрешен доступ, поэтому клиент не может открыть таблицу сотрудников, а менеджер может читать, но не менять цены. СУБД обеспечивает это с помощью своих прав доступа и представлений, а также может шифровать хранящиеся данные.
*Симметричное использует один общий ключ; асимметричное использует открытый ключ для шифрования и закрытый для расшифровки
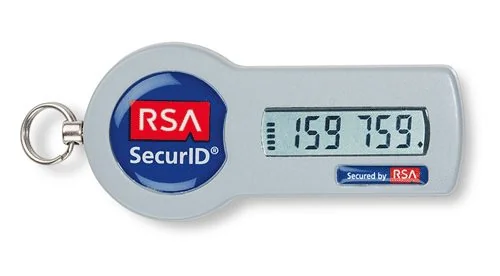 *Токен безопасности показывает изменяющийся код для двухфакторной аутентификации («то, что у вас есть») *
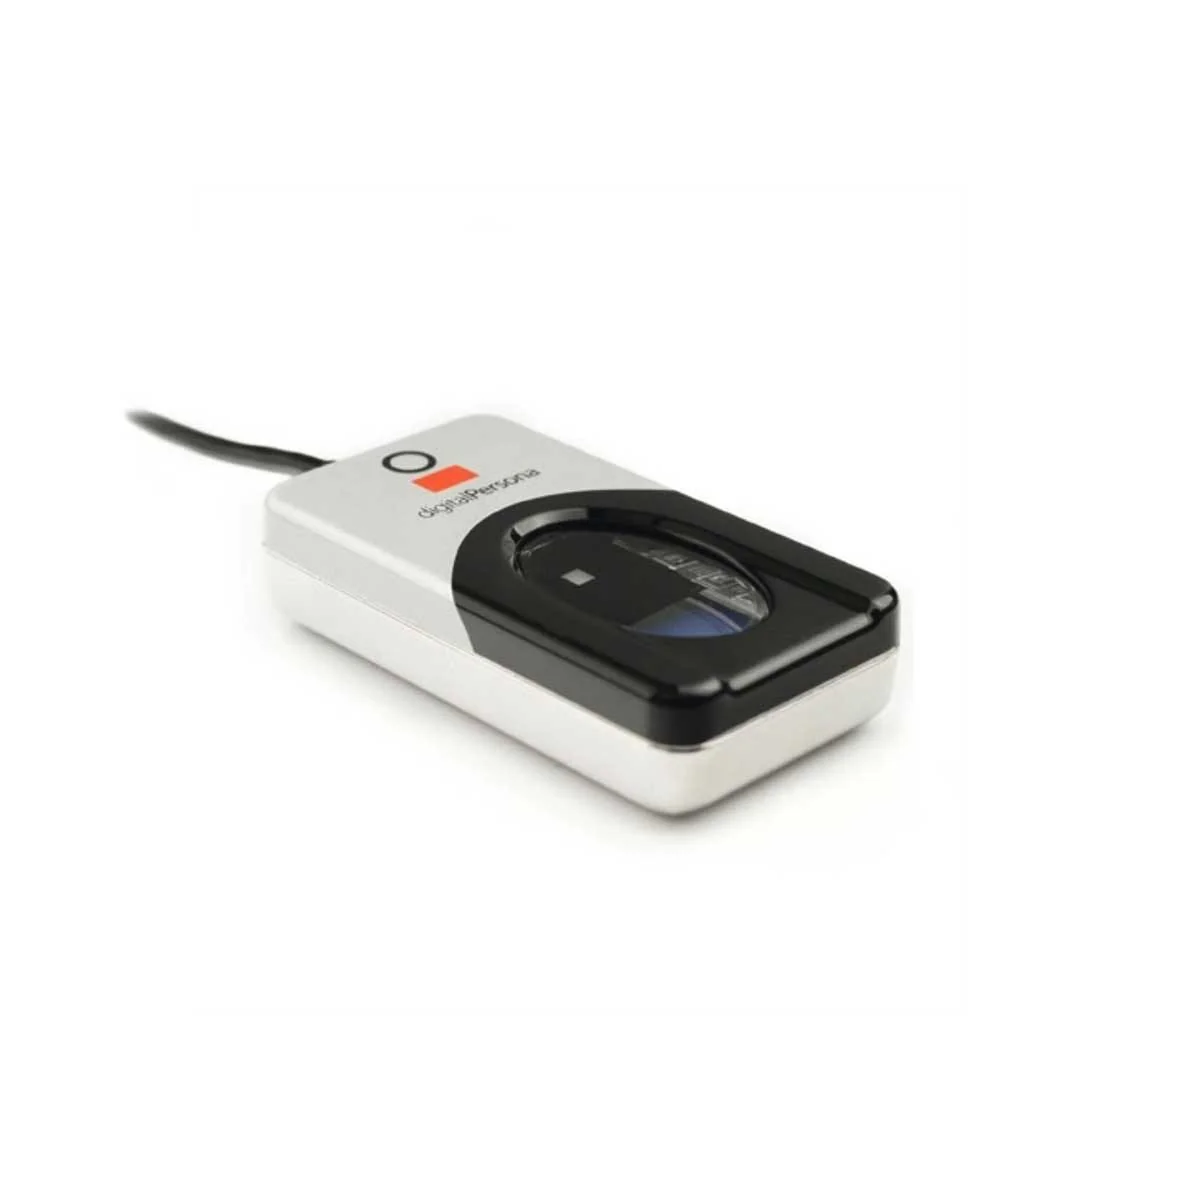 *Сканер отпечатков пальцев проверяет «то, кем вы являетесь» — биологическую особенность человека, а не пароль
Исследовать
Зашифруйте с помощью шифра Цезаря
Измените сдвиг — это и есть ключ. Каждая буква сдвигается на это количество позиций по алфавиту, образуя шифротекст, и тот же ключ сдвигает её обратно. Этот общий ключ является симметричным шифрованием в миниатюре.
Словарь
Тренировать
| English | Русский |
|---|---|
| security/sɪˈkjʊərɪti/ | безопасность |
| privacy/ˈprɪvəsi/ | конфиденциальность |
| integrity/ɪnˈteɡrɪti/ | целостность |
| unauthorised/ʌnˈɔːθəraɪzd/ | несанкционированный доступ |
| encryption/enˈkrɪpʃn/ | шифрование |
| backup/ˈbækʌp/ | резервная копия |
| user accounts/ˈjuːzə əˈkaʊnts/ | пользовательские аккаунты |
| audit logs/ˈɔːdɪt lɒɡz/ | журналы аудита |
| ciphertext/ˈsaɪfətekst/ | шифротекст |
| access rights/ˈækses raɪts/ | права доступа |
| anti-spyware/ˈænti ˈspaɪweə/ | антишпионское программное обеспечение |
| biometrics/ˌbaɪəʊˈmetrɪks/ | биометрия |
6.2
Целостность данных
Программа
| Кандидаты должны уметь: | Примечания и рекомендации |
|---|---|
| Опишите, как валидация данных и верификация данных помогают защитить целостность данных | |
| Опишите и применяйте методы валидации данных | Включая проверку диапазона, проверку формата, проверку длины, проверку наличия, проверку существования, проверку лимита, контрольную цифру |
| Опишите и применяйте методы верификации данных при вводе и передаче данных | При вводе данных включают визуальную проверку, двойной ввод. При передаче данных включают проверку четности (байтовую и блочную), контрольную сумму |
Источник: Программа Cambridge International
Данные имеют целостность, когда они точны и полны. Два метода: валидация данных (обнаружение некорректных данных до их сохранения) и верификация данных (подтверждение того, что данные были введены или переданы правильно).
Валидация — имеет ли смысл эти данные?
Валидация проверяет данные на соответствие разумным правилам автоматически:
- проверка диапазона — в пределах заданных границ (месяц — это 1–12).
- проверка лимита — с правильной стороны одного порога (например, возраст ≥ 18).
- проверка существования — ссылочный элемент существует (например, код товара присутствует в таблице).
- проверка длины — правильное количество символов.
- проверка типа / символа — правильный тип данных (поле телефона допускает только цифры).
- проверка формата — соответствует шаблону (электронная почта должна содержать
@). - проверка наличия — обязательные поля не пустые.
- контрольная цифра — дополнительный символ, вычисленный на основе остальных (ISBN, номера карт), который выявляет ошибки переписывания.
Разобранный пример. В простой схеме контрольной цифры контрольная цифра является остатком от деления суммы цифр на $10$, добавленным к числу. Число $4162$ имеет сумму цифр $13$, поэтому оно хранится как $41623$. Пользователь вводит $14623$: первые две цифры поменяны местами, но сумма всё ещё равна $13$, поэтому контрольная цифра совпадает, и ошибка не обнаружена. Пользователь, введший $41523$, будет замечен, потому что $4 + 1 + 5 + 2 = 12$ дает контрольную цифру $2$. Взвешенные схемы могут обнаруживать некоторые перестановки, которые это невзвешенное правило пропускает. Обнаружение зависит от весов, позиций и модуля: например, правило ISBN-13 не обнаруживает каждую возможную перестановку. Контрольная цифра — это проверка: она тестирует число на соответствие правилу в момент ввода.
- справочная проверка и проверка согласованности (например, дата доставки ≥ дата заказа).
Валидация выявляет данные с неправильным форматом, но не данные, имеющие правильный формат, но фактические ошибки («Боб» вместо «Биб»).
Разобранное решение. Определите, какую проверку валидации выполняет каждый фрагмент псевдокода.
| Псевдокод | Проверка |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
проверка диапазона: значение должно находиться между двумя пределами |
IF x = "" THEN OUTPUT "Invalid" |
проверка наличия: поле не должно быть пустым |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
справочная (существования) проверка: значение должно быть одним из перечисленных |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
проверка длины: правильное количество символов |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
проверка формата: определенный символ должен быть буквой |
Для проверки регистрационного номера автомобиля, который должен состоять из одной буквы, трех цифр и двух букв: проверка формата проверяет каждую позицию на соответствие шаблону, а проверка длины подтверждает наличие шести символов. Для проверки даты рождения: проверка формата (DD/MM/YYYY), проверка диапазона (месяц находится в пределах от $1$ до $12$, год не может быть будущим) и проверка наличия (поле не оставлено пустым). Оценка между $0$ и максимальным баллом за тест требует проверки типа (целое число) и проверки диапазона, при этом верхний предел считывается из самой записи теста: именно так валидация защищает целостность, отказываясь от данных, которые физически не могут быть верными.
Верификация — были ли данные введены или переданы правильно?
Верификация проверяет, не были ли данные изменены при перемещении из одного места в другое.
При вводе: двойной ввод (введите дважды и сравните, как при создании нового пароля) или визуальная проверка.
Согласно определению схемы, двойной ввод — это ввод данных дважды тем же человеком или двумя разными людьми, после чего компьютер сравнивает обе версии и сообщает о любых различиях; визуальная проверка — это когда человек сверяет то, что отображается на экране, с исходным документом, и исправляет любые расхождения перед сохранением. Оба метода защищают целостность, обеспечивая соответствие хранимых данных источнику. Даже после валидации и верификации данные все еще могут быть неверными: они могут быть логичными и соответствовать источнику, но сам источник был ошибочен, либо пользователь ввел другой, но допустимый вариант вместо задуманного.
При передаче (биты могут инвертироваться):
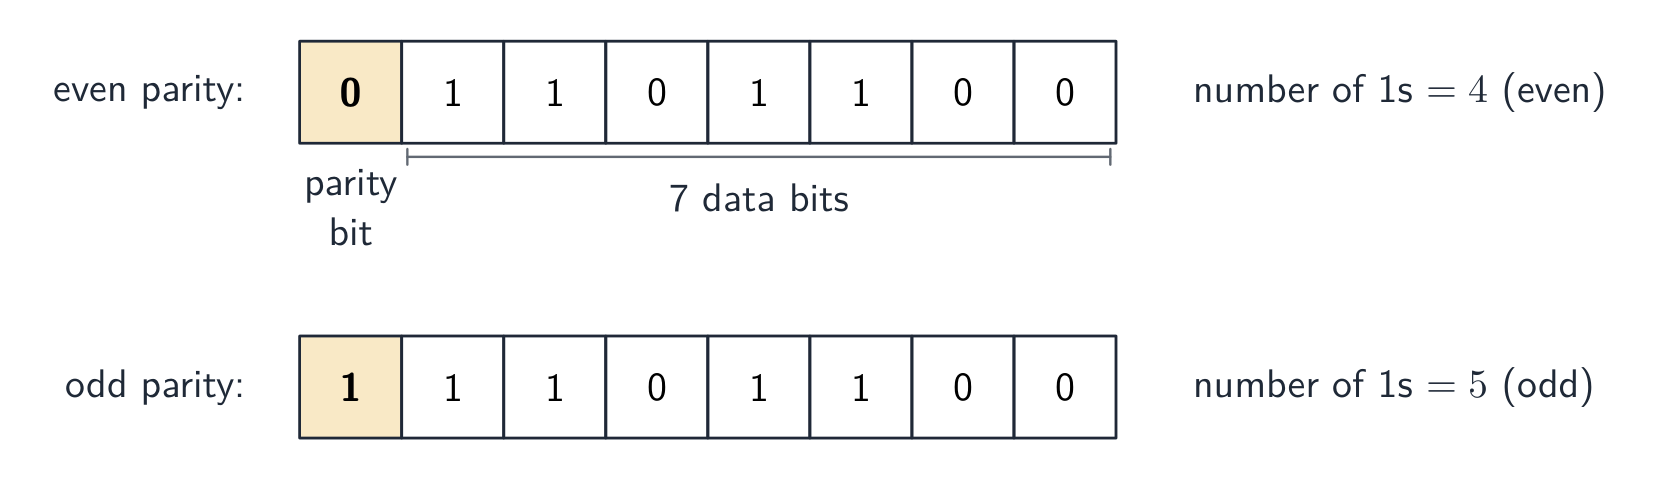
- проверка четности — дополнительный бит делает количество 1 четным (четная четность) или нечетным. Получатель пересчитывает. Обнаруживает одиночные ошибки.
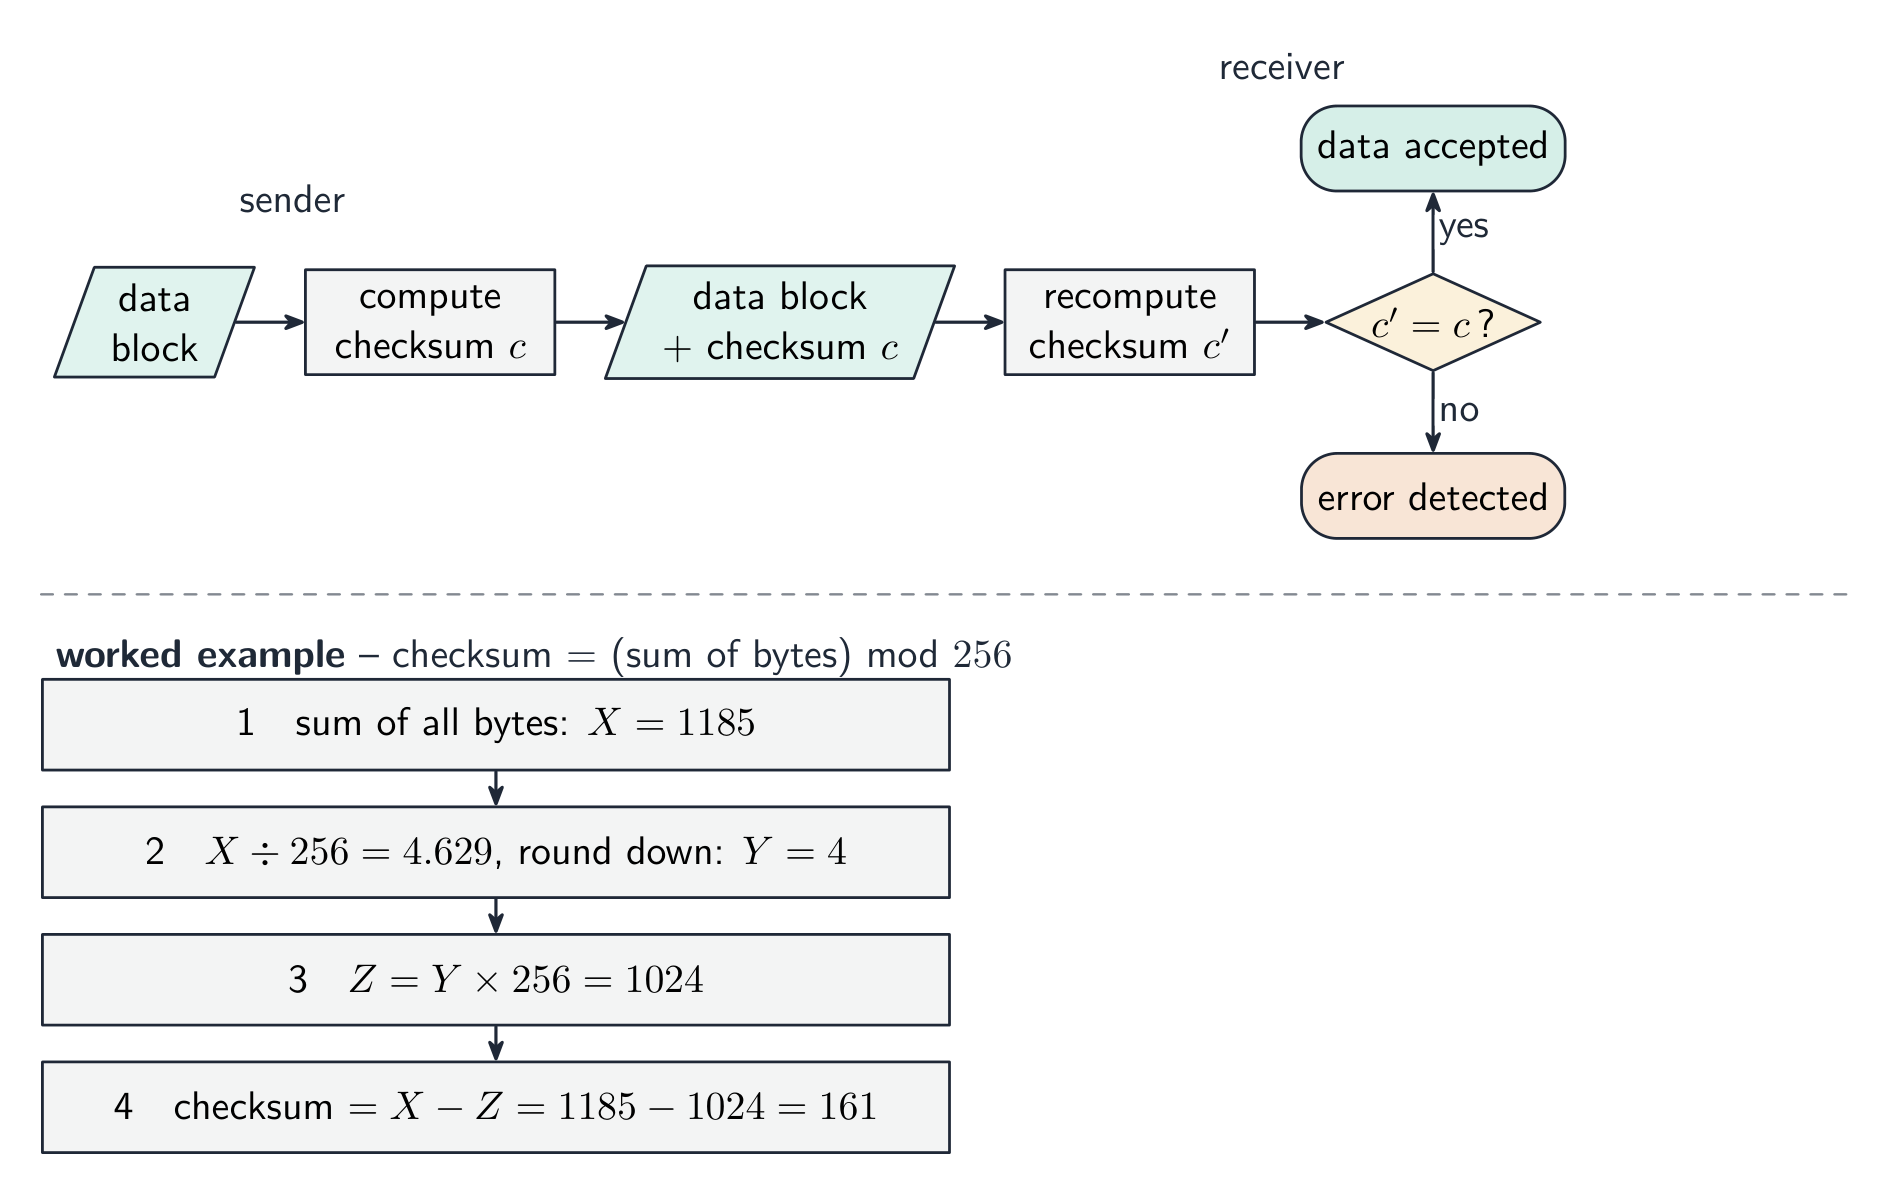
- контрольная сумма — отправитель передает сводное значение данных; получатель вычисляет его заново и сравнивает.
- циклический код избыточности (CRC) — более надежная контрольная сумма, использующая деление полиномов, выявляющая множество других типов ошибок.
Проверка блока четности идет дальше и локализирует ошибку. Расположите байты в сетке: добавьте каждому байте строковый бит четности, затем вычислите один дополнительный бит четности байта, биты которого являются столбцовыми битами четности байтов, расположенных выше. Одиночный перевернутый бит теперь нарушает одну строку и один столбец — их пересечение точно указывает, какой бит изменился, поэтому его даже можно исправить.
Разобранное решение. Четыре байта передаются с четной четностью, за ними следует бит четности байта. Найдите бит, который был поврежден.
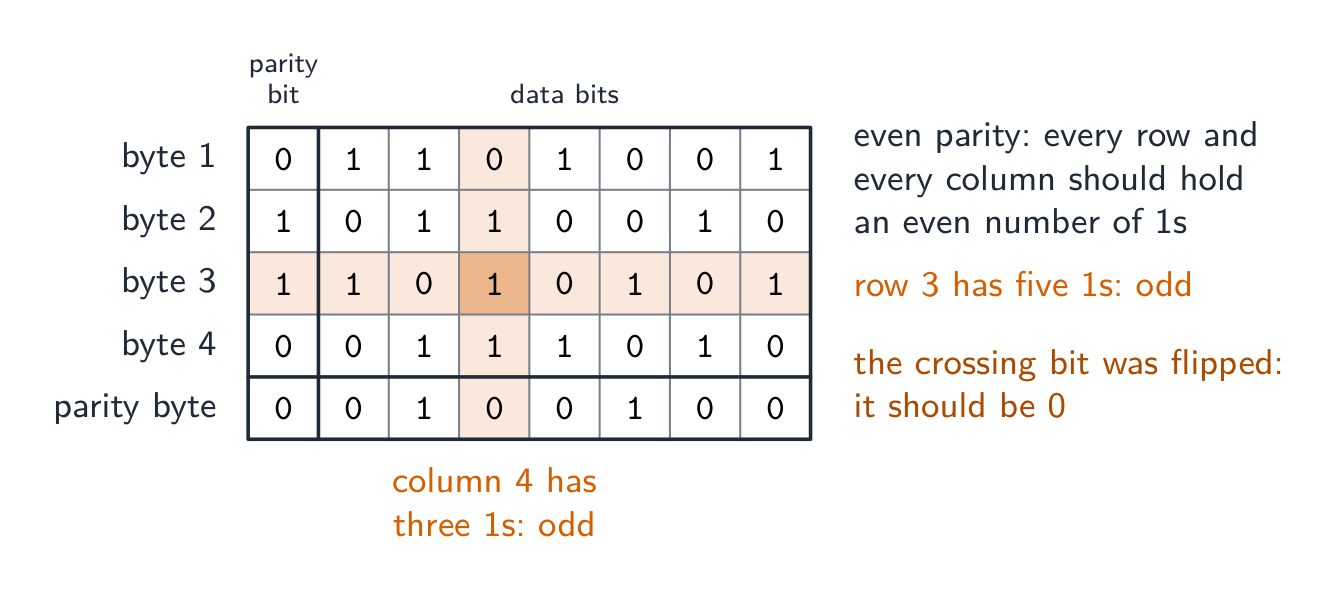
Подсчитайте количество 1 в каждой строке и каждом столбце. В каждой строке и каждом столбце должно быть четное количество; байт 3 имеет пять, а столбец 4 — три. Бит на пересечении этой строки и этого столбца является измененным, поэтому он сбрасывается со значения 1 на 0. Проверка четности сама по себе обнаруживает ошибку в байте, но не указывает, какой именно бит; две ошибки в одном байте компенсируют друг друга и проходят незамеченными. Контрольная сумма, объясненная на три балла: отправитель пропускает блок данных через алгоритм, который вычисляет значение контрольной суммы; данные и контрольная сумма передаются вместе; получатель запускает тот же алгоритм на полученных данных; если обе контрольные суммы совпадают, данные принимаются, иначе они отклоняются и отправляются повторно.
Верификация доказывает лишь то, что принятое совпадает с отправленным — а не то, что данные верны, и не защиту от преднамеренного вмешательства. Валидация спрашивает: «Это разумно?»; верификация спрашивает: «Это было скопировано правильно?» — используйте оба метода.
Вопросы по таблице группируют методы в зависимости от того, когда они применяются: при вводе данных — двойной ввод и визуальная проверка; при передаче данных — проверка четности (байта или блока) и контрольная сумма. При передаче видеофайлов с камеры на сервер используется контрольная сумма: камера вычисляет её, сервер пересчитывает, несовпадение означает повторную передачу.
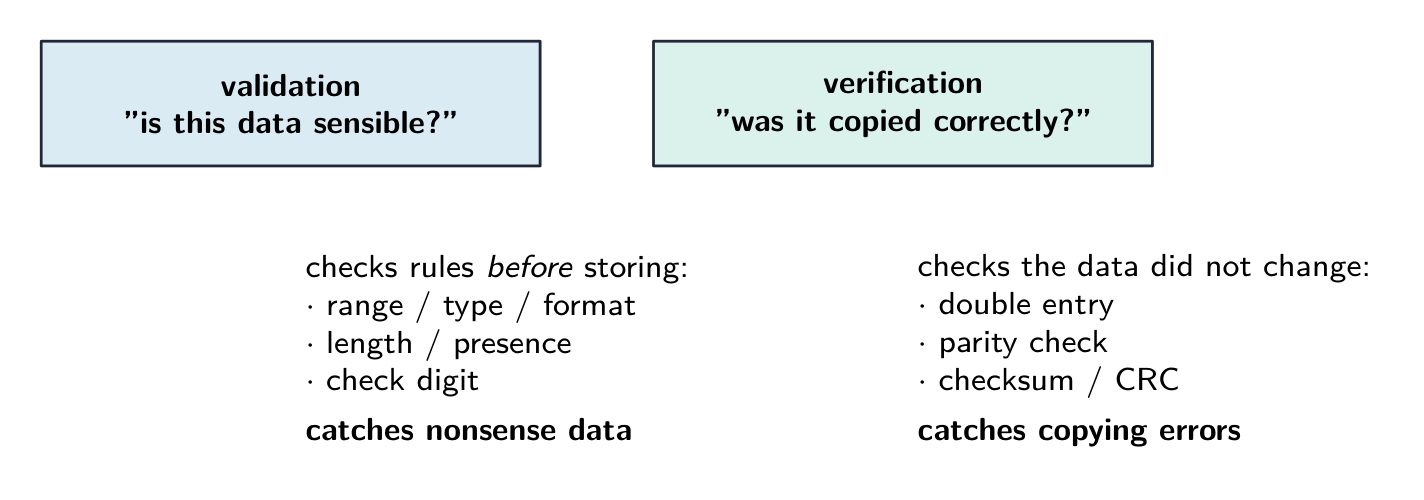
Разобранный пример. Пользователь вводит дату своего рождения как 31/02/2009, а адрес электронной почты вводит дважды. Какой метод обнаруживает какую ошибку, и какова разница? Валидация спрашивает «являются ли эти данные разумными?» — компьютер проверяет их по правилу, и проверка формата или диапазона отвергает 31/02/2009, потому что в феврале никогда не бывает 31 дня. Верификация спрашивает «были ли эти данные введены правильно?» — ввод адреса электронной почты дважды является двойным вводом, и сравнение двух копий выявляет опечатку. Ограничение заключается в том, что это популярный вопрос: валидация никогда не может сказать вам, что данные верны, только то, что они возможны — 01/02/2009 проходит все правила валидации, даже если пользователь родился в другой день. Скажите, что каждый метод может и не может обнаружить.
Прокси-сервер в ответе по безопасности
Прокси-сервер обрабатывает запросы от имени клиента. Организация может настроить его для фильтрации доступа к веб-сайтам, ведения журнала запросов или кэширования ответов. Объясните настроенную защиту: простое упоминание прокси не показывает, как он предотвращает указанную угрозу. Маршрутизатор пересылает пакеты между сетями; эти роли различаются.
Исследовать
Лаборатория вычислительных концепций
Классифицируйте конкретные примеры по вычислительной идее, которую они демонстрируют.
Словарь
Тренировать
| English | Русский |
|---|---|
| validation/ˌvælɪˈdeɪʃn/ | валидация |
| verification/ˌverɪfɪˈkeɪʃn/ | верификация |
| parity check/ˈpærɪti tʃek/ | проверка четности |
| checksum/ˈtʃeksəm/ | сумма проверки |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | циклический избыточный код (CRC) |
| parity block check/ˈpærɪti blɒk tʃek/ | блочная проверка четности |
6.2
Определения, принимаемые экзаменатором
Вопросы с определениями оцениваются по фиксированной формулировке. Выучите их точно.
| Термин | Определение |
|---|---|
| безопасность данных | защита данных от утраты и несанкционированного доступа, изменения или удаления |
| конфиденциальность данных | сохранение данных в тайне, чтобы они были видны только тем, кто имеет право их просматривать |
| целостность данных | точность, согласованность и полнота данных |
| вредоносное ПО | программное обеспечение, устанавливаемое без ведома пользователя для нанесения ущерба системе или кражи данных |
| вирус | вредоносное ПО, которое воспроизводит себя, прикрепляется к другим файлам и повреждает или удаляет данные |
| шпионское ПО | вредоносное ПО, которое записывает нажатия клавиш или действия пользователя и отправляет их третьей стороне |
| фишинг | электронное письмо, притворяющееся письмом от легитимной организации, которое направляет пользователя на поддельный веб-сайт для сбора персональных данных |
| фарминг | вредоносный код, который перенаправляет пользователя на поддельный веб-сайт, даже при вводе правильного адреса |
| межсетевой экран | аппаратное или программное обеспечение, которое проверяет весь трафик, входящий в систему или исходящий из неё, согласно установленным критериям, и блокирует то, что им не соответствует |
| шифрование | преобразование данных с помощью ключа в шифротекст так, что его нельзя понять без ключа для расшифровки |
| цифровая подпись | хеш-сумма сообщения, зашифрованная закрытым ключом отправителя, используемая для подтверждения того, кто отправил сообщение и что оно не было изменено |
| валидация данных | автоматическая проверка того, что введенные данные являются разумными и соответствуют установленным правилам |
| верификация данных | проверка того, что данные были введены или переданы правильно, путем сравнения их с исходными данными или пересчитанным значением |
| проверочная цифра | дополнительная цифра, вычисленная на основе других цифр числа и добавленная к нему, чтобы можно было обнаружить ошибку в числе |
| проверка четности | дополнительный бит, добавляемый к байту, чтобы количество 1 было четным (или нечетным), что пересчитывается получателем |
| контрольная сумма | значение, вычисленное из блока данных алгоритмом и отправленное вместе с ним, пересчитываемое получателем и сравниваемое |
6.2
Советы для экзамена
- Разделяйте три понятия: безопасность (защита данных), конфиденциальность (кто может их видеть), целостность (сохранение их правильности).
- Сопоставьте каждую угрозу (вредоносное ПО, взлом, фишинг, перехват) с мерой защиты (межсетевой экран, шифрование, аутентификация, права доступа).
- Шифрование защищает конфиденциальность, но не целостность — используйте контрольную сумму, проверку четности или проверочную цифру для обеспечения целостности.
- Отличайте вирус, червя и трояна и то, как каждый из них распространяется.
Распространенные ошибки
- Назначение одной и той же меры для двух угроз или меры, которая не подходит к угрозе. Для каждой угрозы в таблице требуется различная профилактика, которая действительно останавливает её.
- Название меры без объяснения принципа её работы. Слово «Межсетевой экран» получает баллы, если за ним следует «сравнивает трафик с установленными критериями и блокирует то, что не проходит проверку».
- Называние валидации проверкой правильности данных. Валидация проверяет, что данные разумны; верификация проверяет, что они совпадают с источником. Ни одна из них не доказывает их истинность.
- Утверждение, что цифровая подпись шифрует сообщение. Она шифрует хеш сообщения с помощью закрытого ключа; получатель расшифровывает его открытым ключом и сравнивает хеши.
- Описание проверочной цифры как верификации или проверки четности как валидации. Проверочная цифра — это правило валидации при вводе; проверка четности и контрольные суммы верифицируют передачу.
- Вирус реплицируется; шпионское ПО фиксирует данные — никогда не меняйте местами эти определения.
Интерактивные уроки по этой теме
Пройдите его шаг за шагом с упражнениями мгновенной проверки.