Посмотрите на значок замка в адресной строке вашего браузера. Вы ввели название банка, и каким-то образом ваш ноутбук теперь уверен, что действительно общается именно с банком — и…
English narration · English + 中文 subtitles burned in · Английское озвучивание · Английский + китайские субтитры (встроенные)
17.1
How encryption works · Как работает шифрование
Syllabus · Программа
English
Candidates should be able to:
Notes and guidance
Show understanding of how encryption works
Including the use of public key, private key, plain text, cipher text, encryption, symmetric key cryptography and asymmetric key cryptography How the keys can be used to send a private message from the public to an individual/organisation How the keys can be used to send a verified message to the public How data is encrypted and decrypted, using symmetric and asymmetric cryptography Purpose, benefits and drawbacks of quantum cryptography
Show awareness of the Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Purpose of SSL/TLS Use of SSL/TLS in client-server communication Situations where the use of SSL/TLS would be appropriate
Show understanding of digital certification
How a digital certificate is acquired How a digital certificate is used to produce digital signatures
Русский
Кандидаты должны уметь:
Примечания и рекомендации
Показать понимание того, как работает шифрование
Включая использование открытого ключа, закрытого ключа, открытого текста, шифротекста, шифрования, симметричной криптографии и асимметричной криптографии Как ключи могут использоваться для отправки приватного сообщения от публичного источника конкретному лицу/организации Как ключи могут использоваться для отправки проверенного сообщения в публичный доступ Как шифруются и расшифровываются данные с использованием симметричной и асимметричной криптографии Назначение, преимущества и недостатки квантовой криптографии
Проявлять осведомлённость о Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Назначение SSL/TLS Использование SSL/TLS в клиент-серверном взаимодействии Ситуации, когда применение SSL/TLS было бы целесообразным
Показать понимание цифровой сертификации
Как получается цифровой сертификат Как цифровой сертификат используется для создания цифровой подписи
Source: Cambridge International syllabus · Источник: Программа Cambridge International
English
Encryption 加密 turns readable plaintext 明文 (plain text) into unreadable ciphertext 密文 (cipher text) using a maths operation that depends on a key. Only someone with the right key can reverse it — decryption 解密 — to get the plaintext back. An attacker who intercepts the ciphertext without the key sees only meaningless data, because trying every possible key would take far too long. A newer approach, quantum cryptography 量子密码学, uses quantum physics to share a key in a way that reveals any eavesdropper.
Symmetric encryption
Symmetric encryption 对称加密 (symmetric key cryptography) uses the same key for both encryption and decryption, so sender and receiver must both hold the secret key. It is fast and good for bulk data (a whole disk, a video stream). Its problem is key distribution 密钥分发: how do you share the key safely in the first place? Asymmetric encryption solves this.
"Describe what is meant by symmetric key encryption" (two marks).The same key is used to encrypt the plaintext and to decrypt the ciphertext, so the key must be shared between sender and receiver and kept secret from everyone else. Two drawbacks. The key has to be exchanged before the message can be sent, and if it is intercepted in transit the interceptor can read every message; a separate key is needed for every pair of correspondents; and it gives no proof of who sent the message, because both ends hold the same key. "Give two reasons for using key cryptography": so that data is unreadable by anyone who intercepts it (confidentiality); so that the receiver can be sure the data came from the claimed sender and was not altered (authenticity and integrity 完整性). The two methods are symmetric and asymmetric key cryptography.
Asymmetric encryption (public-key)
Asymmetric encryption 非对称加密 (asymmetric key cryptography) gives each user a pair of related keys: a public key 公钥 they publish, and a private key 私钥 they keep secret. Data encrypted with the public key can be decrypted only with the matching private key, and vice versa.
To send a secret message to Alice: get her published public key, encrypt with it, and send. Only Alice — holding the matching private key — can decrypt. No prior key exchange is needed. The trade-off is that it is much slower than symmetric, so it is not used for large data.
"State what is meant by a private key."A key known only to its owner (never transmitted), used to decrypt data that was encrypted with the matching public key, and to create digital signatures."Describe the process of asymmetric encryption" (four marks): (1) the receiver generates a pair of keys, a public key and a private key, mathematically related; (2) the public key is made available to anyone who wants to send to them; (3) the sender encrypts the plaintext with the receiver's public key; (4) the ciphertext can only be decrypted with the receiver's private key, which never leaves the receiver, so nobody who intercepts the message can read it.
Worked example. Fred wants to send Sheila a confidential document. Explain how asymmetric encryption is used.
Sheila has a key pair; she sends Fred her public key (or he obtains it from her certificate). Fred encrypts the document with Sheila's public key and sends the ciphertext. Only Sheila's private key can decrypt it, and only Sheila holds that, so nobody else, including Fred once it is encrypted, can read the document. The keys are used the receiver's way round: her public key to lock, her private key to unlock. An organisation that holds a key pair "to receive secure transmissions" does exactly this: it publishes the public key, keeps the private key, and decrypts what arrives.
Two differences between symmetric and asymmetric encryption. Symmetric uses one key for both directions; asymmetric uses two related keys, one to encrypt and the other to decrypt. In symmetric encryption the key must be kept secret by both parties and exchanged securely; in asymmetric encryption the public key can be published and only the private key is secret. Symmetric encryption is much faster and suits large amounts of data; asymmetric is slower, so it is used for keys and signatures rather than bulk data.
A private key must stay secret, so it is sometimes kept on a small hardware security key 硬件安全密钥. You plug it in or tap it to prove who you are, and the secret key never leaves the device.
Hybrid approach (used by almost every real system)
Use asymmetric encryption to exchange a fresh session key 会话密钥, then use that symmetric key for the data:
the client makes a random session key.
it encrypts the session key with the server's public key.
the server decrypts it with its private key.
both ends now share the session key and use fast symmetric encryption for the rest.
This is how HTTPS and SSH work.
The exam's version of the key-exchange problem. "A symmetric key is to be exchanged before the message is sent. Explain how the key can be exchanged securely." The sender encrypts the symmetric key with the receiver's public key and sends it; the receiver decrypts it with their private key; both now hold the symmetric key, which was never exposed in transit, and use it for the messages. Asymmetric encryption solves the distribution problem; symmetric encryption then does the fast work.
Hashing (related, not encryption)
A cryptographic hash 密码散列 function takes any input and gives a fixed-size digest 摘要 such that the same input always gives the same digest, it is infeasible to find two inputs with the same digest, and a tiny change in input changes the digest completely. Hashing is one-way — you cannot get the input back. It is used for storing password checks, integrity checks, and digital signatures.
Quantum cryptography
Quantum cryptography uses the physics of light to distribute keys: the bits of a key are sent as photons whose quantum states encode the values. "Describe its purpose": to transmit an encryption key securely, in such a way that any attempt to intercept it can be detected, because measuring a photon changes its state; an eavesdropper 窃听者 therefore leaves evidence, and the corrupted key is thrown away and a new one sent. Benefits: interception is always detectable; the key cannot be copied without being altered; it is secure against future advances in computing power (a mathematical key can eventually be cracked, a quantum one cannot be read without disturbing it). Drawbacks: it needs specialised, expensive equipment; it works only over limited distances on dedicated optical fibre (or line of sight), not across the existing internet; it distributes the key only, so ordinary encryption still protects the message; and it is a new technology with few suppliers and little experience.
Русский
Шифрование превращаемые читаемый открытый текст (plain text) в нечитаемый шифротекст (cipher text) с помощью математической операции, зависящей от ключа. Только обладатель правильного ключа может выполнить обратную операцию — расшифровку — и получить открытый текст обратно. Атакующий, перехвативший шифротекст без ключа, видит лишь бессмысленные данные, так как перебор всех возможных ключей занял бы слишком много времени. Новый подход, квантовая криптография, использует квантовую физику для передачи ключа таким образом, который выявляет любого прослушивателя.
Машина «Энигма» шифровала сообщения во время Второй мировой войны — раннее механическое шифровальное устройствоШифрование перемешивает открытый текст с ключом; расшифровка возвращает его в исходное состояние
Симметричное шифрование
Симметричное шифрование (симметричная криптография) использует один и тот же ключ как для шифрования, так и для расшифровки, поэтому отправитель и получатель должны обладать общим секретным ключом. Оно быстрое и подходит для объёмных данных (весь диск, видеопоток). Его проблема — распределение ключей: как сначала безопасно передать ключ? Асимметричное шифрование решает эту проблему.
"Опишите, что понимается под симметричным шифрованием (два балла)." Для шифрования исходного текста и расшифровки шифротекста используется один и тот же ключ, поэтому ключ должен быть общим для отправителя и получателя и секретным для всех остальных. Два недостатка. Ключ необходимо обменяться до отправки сообщения, а если он будет перехвачен при передаче, злоумышленник сможет прочитать каждое сообщение; требуется отдельный ключ для каждой пары собеседников; это не обеспечивает доказательство того, кто отправил сообщение, поскольку у обоих концов есть одинаковый ключ. "Назовите две причины использования криптографии с ключами": чтобы данные были недоступны для перехватчиков (конфиденциальность); чтобы получатель мог убедиться, что данные пришли от заявленного отправителя и не были изменены (аутентичность и целостность). Существуют два метода: симметричная и асимметричная криптография.
Симметричное шифрование использует один и тот же секретный ключ на обоих концах
Асимметричное шифрование (с открытым ключом)
Асимметричное шифрование (асимметричная криптография) предоставляет каждому пользователю пару связанных ключей: открытый ключ, который он публикует, и закрытый ключ, который он хранит в секрете. Данные, зашифрованные открытым ключом, могут быть расшифрованы только соответствующим закрытым ключом, и наоборот.
Каждый пользователь имеет открытый ключ для обмена и закрытый ключ для хранения в тайне
Чтобы отправить секретное сообщение Алисе: получите её опубликованный открытый ключ, зашифруйте его им и отправьте. Только Алиса, обладающая соответствующим закрытым ключом, может расшифровать его. Предварительный обмен ключами не требуется. Компромисс заключается в том, что оно значительно медленнее симметричного, поэтому не используется для больших объёмов данных.
"Укажите, что понимается под закрытым ключом." Ключ, известный только его владельцу (никогда не передаётся), используемый для расшифровки данных, зашифрованных соответствующим открытым ключом, и для создания цифровых подписей. "Опишите процесс асимметричного шифрования (четыре балла):" (1) получатель генерирует пару ключей, открытый и закрытый, математически связанные; (2) открытый ключ становится доступным всем, кто хочет отправить ему сообщение; (3) отправитель шифрует исходный текст открытым ключом получателя; (4) шифротекст можно расшифровать только закрытым ключом получателя, который никогда не покидает его устройство, поэтому никто, перехвативший сообщение, не сможет его прочитать.
Разобранный пример. Фред хочет отправить Шейле конфиденциальный документ. Объясните, как используется асимметричное шифрование.
У Шейлы есть пара ключей; она отправляет Фреду свой открытый ключ (или Фред получает его из её сертификата). Фред шифрует документ открытым ключом Шейлы и отправляет шифротекст. Расшифровать его может только закрытый ключ Шейлы, и только Шейла обладает этим ключом, поэтому никто другой, включая Фреда после шифрования, не сможет прочитать документ. Ключи используются по схеме «получателя»: её открытый ключ для «замыкания», её закрытый ключ для «открывания». Организация, владеющая парой ключей «для получения защищённых передач», делает именно это: она публикует открытый ключ, хранит закрытый ключ и расшифровывает входящие данные.
Два различия между симметричным и асимметричным шифрованием. Симметричное использует один ключ для обоих направлений; асимметричное использует две связанные ключа, один для шифрования, другой для расшифрования. В симметричном шифровании ключ должен быть секретным для обеих сторон и передаваться безопасным путём; в асимметричном шифровании открытый ключ может быть опубликован, а секретным остаётся только закрытый ключ. Симметричное шифрование значительно быстрее и подходит для больших объёмов данных; асимметричное медленнее, поэтому используется для ключей и подписей, а не для массовых данных.
Закрытый ключ должен оставаться в секрете, поэтому иногда его хранят на маленьком аппаратном ключе безопасности. Вы подключаете его или касаетесь его, чтобы доказать свою личность, а секретный ключ никогда не покидает устройство.
Аппаратный ключ безопасности хранит секретный ключ для подтверждения личности
Гибридный подход (используется почти во всех реальных системах)
Используйте асимметричное шифрование для обмена свежим сессийным ключом, затем используйте этот симметричный ключ для передачи данных:
клиент создаёт случайный сессийный ключ.
он шифрует сессийный ключ открытым ключом сервера.
сервер расшифровывает его своим закрытым ключом.
теперь оба конца имеют общий сессийный ключ и используют быстрое симметричное шифрование для остальной части.
Так работают HTTPS и SSH.
Экзаменационная версия проблемы обмена ключами. "Симметричный ключ должен быть обменян до отправки сообщения. Объясните, как можно безопасно обменяться ключом." Отправитель шифрует симметричный ключоткрытым ключом получателя и отправляет его; получатель расшифровывает его своим закрытым ключом; теперь оба обладают симметричным ключом, который не был раскрыт при передаче, и используют его для сообщений. Асимметричное шифрование решает проблему распределения; симметричное шифрование затем выполняет быструю работу.
Гибридный подход: асимметричное шифрование один раз обменивается сессионным ключом, затем быстрое симметричное шифрование защищает данные
Хеширование (связано, но не шифрование)
Криптографическая хеш-функция принимает любой вход и выдает хеш-дигест фиксированного размера, при этом одинаковый вход всегда дает одинаковый дигест, невозможно найти два входа с одинаковым дигестом, а незначительное изменение входа полностью изменяет дигест. Хеширование является однонаправленным — нельзя восстановить исходный вход. Оно используется для хранения проверок паролей, проверки целостности данных и цифровых подписей.
Криптографический хеш дает фиксированный дигест; незначительное изменение входа полностью меняет его, и он не может быть обратимым
Квантовая криптография
Квантовая криптография использует физику света для распределения ключей: биты ключа передаются в виде фотонов, квантовые состояния которых кодируют значения. «Опишите цель»: передача ключа шифрования безопасно, так, чтобы любая попытка перехвата могла быть обнаружена, поскольку измерение фотона изменяет его состояние; поэтому перехватчик оставляет следы, испорченный ключ выбрасывается и отправляется новый. Преимущества: перехват всегда обнаруживается; ключ невозможно скопировать без изменения; это защита от будущих достижений вычислительной мощности (математический ключ можно взломать со временем, квантовый нельзя прочитать, не возмущая его). Недостатки: требуется специализированное, дорогое оборудование; работает только на ограниченных расстояниях по выделенному оптоволокну (или прямой видимости), а не через существующий интернет; распределяется только ключ, поэтому обычное шифрование все еще защищает сообщение; это новая технология с малым количеством поставщиков и опытом.
Explore · Исследовать
Hashing and the avalanche effect · Хеширование и эффект лавины
A hash is one-way: easy to compute, practically impossible to reverse. A tiny change in the input flips a large, unpredictable part of the output — the avalanche effect that makes hashes good for passwords. · Хеш односторонний: легко вычислить, практически невозможно восстановить. Небольшое изменение во входных данных меняет большую, непредсказуемую часть выхода — эффект лавины, благодаря которому хеши подходят для паролей.
Explore · Исследовать
The Caesar cipher · Шифр Цезаря
Shift each letter to encrypt the message. A simple cipher shows the idea of a key — and why a small key is easy to break. · Сдвиньте каждую букву для шифрования сообщения. Простой шифр демонстрирует концепцию ключа — и почему небольшой ключ легко взломать.
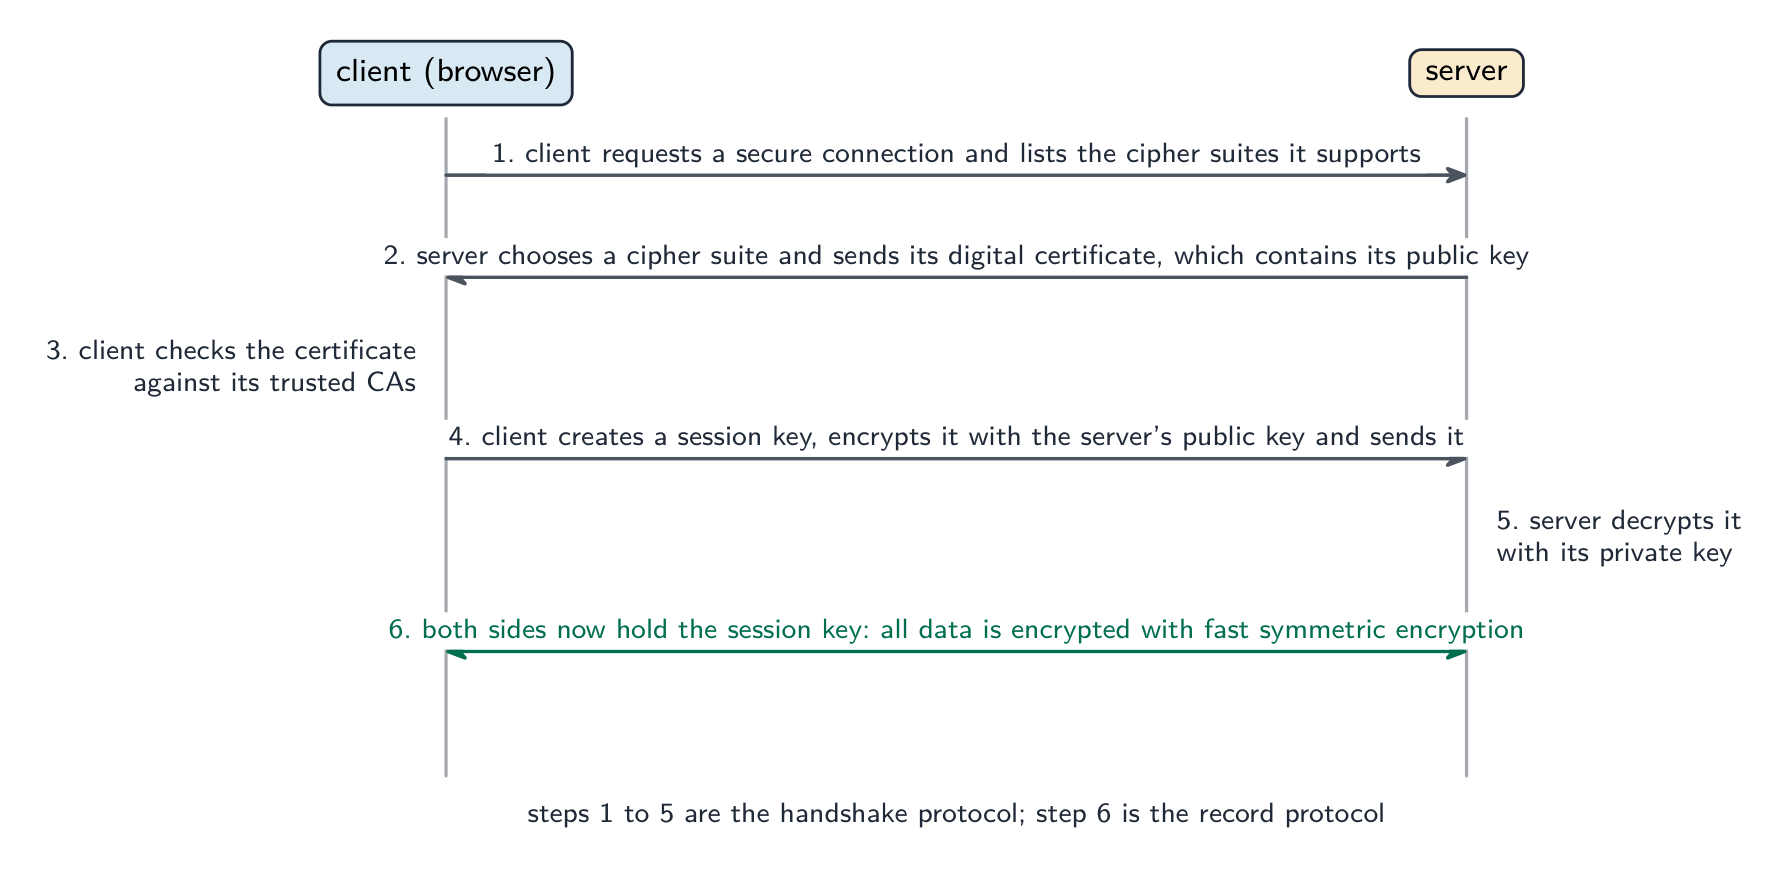
TLS 传输层安全 (Transport Layer Security, the successor to the Secure Socket Layer, SSL) is a protocol that gives encryption and authentication for data sent over a network. It encrypts the data in transit, authenticates the server with a certificate, and provides integrity (detecting tampering).
Outline of a TLS handshake:
the client connects and proposes cipher options.
the server picks one and sends its digital certificate (with its public key) — issuing and validating these certificates is digital certification.
the client checks the certificate.
the two ends exchange a fresh session key using asymmetric crypto.
all later traffic uses fast symmetric encryption with the session key.
The result is an encrypted, authenticated, integrity-checked tunnel for higher-level protocols (HTTP, SMTP). It is appropriate wherever sensitive information is sent: HTTPS web browsing, online banking and payments, secure email, and VPNs.
"Describe the purpose of SSL/TLS" and "state two functions." The purpose is to provide secure communication between a client and a server over a network. Its functions: it encrypts the data sent, so that it cannot be read if intercepted; it authenticates 认证 the server (and optionally the client) by means of a digital certificate, so the client knows it is talking to the genuine site; and it checks the integrity of the data, so that changes in transit are detected. Two examples of where it is appropriate: online banking and online shopping (card payments); also logins, private email, file transfer, VoIP and instant messaging: any transaction in which private data crosses the internet.
The two protocols that make up TLS. The handshake 握手 protocol sets up the session: it agrees the encryption algorithms (cipher suite), authenticates the server with its certificate, and exchanges the session key. The record protocol then carries the data: it encrypts each message with the session key, adds an integrity check, and passes it to the transport layer.
"Explain how SSL/TLS is used when client–server communication is initiated" (six marks). (1) The client (browser) sends a request to the server for a secure connection, saying which encryption methods it supports. (2) The server sends back its digital certificate, which contains its public key. (3) The client checks the certificate is valid (issued by a trusted Certificate Authority, not expired, for the right domain). (4) The client generates a session key, encrypts it with the server's public key and sends it. (5) The server decrypts the session key with its private key. (6) Both sides now hold the session key and all further data is sent using symmetric encryption with it. Give the steps in this order; the marks are for the certificate, the public key, the session key and the switch to symmetric encryption.
Русский
TLS (Transport Layer Security, преемник Secure Socket Layer, SSL) — это протокол, обеспечивающий шифрование и аутентификацию данных, передаваемых по сети. Он шифрует данные в пути, аутентифицирует сервер с помощью сертификата и обеспечивает целостность (обнаружение подмены).
Схема рукопожатия TLS:
клиент подключается и предлагает варианты шифрования.
сервер выбирает один из них и отправляет свой цифровой сертификат (с открытым ключом) — выдача и проверка таких сертификатов называется цифровой сертификацией.
клиент проверяет сертификат.
обе стороны обмениваются свежим сессионным ключом с использованием асимметричной криптографии.
весь последующий трафик использует быстрое симметричное шифрование с сессионным ключом.
Результатом является зашифрованный, аутентифицированный туннель с проверкой целостности для протоколов более высокого уровня (HTTP, SMTP). Это подходит везде, где передается конфиденциальная информация: веб-серфинг HTTPS, онлайн-банкинг и платежи, безопасная электронная почта и VPN.
«Опишите цель SSL/TLS» и «укажите две функции». Цель — обеспечение безопасной связи между клиентом и сервером по сети. Его функции: оно шифрует передаваемые данные, чтобы их нельзя было прочитать при перехвате; аутентифицирует сервер (и опционально клиента) с помощью цифрового сертификата, чтобы клиент знал, что общается с настоящим сайтом; и проверяет целостность данных, чтобы изменения в пути были обнаружены. Два примера, где это уместно: онлайн-банкинг и онлайн-покупки (оплата картами); также входы, приватная электронная почта, передача файлов, VoIP и мгновенные сообщения: любая транзакция, в которой частные данные проходят через интернет.
Два протокола, составляющих TLS. Протокол рукопожатия устанавливает сессию: он согласовывает алгоритмы шифрования (набор шифров), аутентифицирует сервер с помощью его сертификата и обменивается сессионным ключом. Затем рекорд-протокол переносит данные: он шифрует каждое сообщение сессионным ключом, добавляет проверку целостности и передает его транспортному слою.
Как начинается защищенная сессия: сертификат доказывает, кто такой сервер, открытый ключ сервера защищает сессионный ключ при передаче, а сессионный ключ защищает всё, что идет после этого
«Объясните, как используется SSL/TLS при инициировании клиент-серверного общения» (шесть баллов). (1) Клиент (браузер) отправляет запрос серверу на безопасное соединение, указывая поддерживаемые им методы шифрования. (2) Сервер возвращает свой цифровой сертификат, содержащий его открытый ключ. (3) Клиент проверяет валидность сертификата (выдан доверенным Удостоверяющим центром, не истек, для правильного домена). (4) Клиент генерирует сессионный ключ, шифрует его открытым ключом сервера и отправляет. (5) Сервер расшифровывает сессионный ключ своим закрытым ключом. (6) Теперь обе стороны имеют сессионный ключ, и все дальнейшие данные отправляются с использованием симметричного шифрования с ним. Дайте шаги в этом порядке; баллы начисляются за сертификат, открытый ключ, сессионный ключ и переход к симметричному шифрованию.
Explore · Исследовать
The TLS handshake · Рукопожатие TLS
Step through what happens before a padlock appears. The slow public-key crypto is used only to agree a shared key; the actual page then travels under fast symmetric encryption. · Разберитесь, что происходит до появления значка замка. Медленная криптография на открытых ключах используется только для согласования общего ключа; сама страница затем передается под защитой быстрого симметричного шифрования.
A digital certificate 数字证书 binds an identity (a domain, an organisation) to a public key, and is signed by a trusted Certificate Authority 证书颁发机构 (CA). It contains the subject (who it identifies), the subject's public key, the issuer (the CA), a validity period, and the CA's signature over all of it.
To verify one, the client (which holds a list of trusted root CAs):
checks the expiry dates.
checks the subject name matches the URL.
checks it is signed by a trusted CA, using the CA's public key to verify the signature.
follows the certificate chain up to a trusted root.
If anything fails, the browser shows the "Your connection is not private" warning. When it verifies cleanly, the client knows the identity was vetted by a trusted CA, the public key really belongs to that identity, and the certificate is current.
"Describe what is meant by a digital certificate" (two marks).An electronic document, issued by a Certificate Authority, that verifies the identity of its owner (a person, organisation or website) and contains the owner's public key.Items found in one: the serial number; the name of the owner (subject) and, for a website, its domain; the owner's public key; the name of the issuing CA; the validity period (dates); the signature algorithm used; and the CA's digital signature of the whole certificate.
"Explain how an organisation acquires a digital certificate" (four marks). (1) The organisation generates its own key pair, a public key and a private key. (2) It sends a request containing its public key and its identity details to a Certificate Authority. (3) The CA verifies the identity (checks that the applicant really is the organisation or owns the domain). (4) The CA creates the certificate containing the public key and the identity, signs it with the CA's own private key, and returns it. (5) The organisation installs the certificate on its server so that it can be sent to clients. The private key never leaves the organisation.
"Explain why a digital certificate is required to validate a digital signature." To check a signature the receiver needs the sender's public key, and needs to be sure that the key really belongs to the claimed sender; the certificate supplies the public key together with the identity, and because the certificate is signed by a trusted CA the receiver can trust that binding. Without it an impostor could publish a public key in someone else's name and sign messages as them. The same reasoning answers "what should be included with a program downloaded from the internet to prove it is genuine": a digital signature, checked against the publisher's certificate.
Русский
Цифровой сертификат связывает идентичность (домен, организацию) с открытым ключом и подписывается доверенным Удостоверяющим центром (CA). Он содержит субъект (кого идентифицирует), открытый ключ субъекта, эмитента (CA), срок действия и подпись CA на всем этом.
Центр сертификации выпускает цифровой сертификат, привязывающий личность к открытому ключу
Для проверки клиент (который хранит список доверенных корневых ЦС):
проверяет даты истечения срока действия.
проверяет, совпадает ли имя субъекта с URL.
проверяет, что сертификат подписан доверенным ЦС, используя открытый ключ ЦС для проверки подписи.
следует по цепочке сертификатов вверх до доверенного корневого.
Если проверка не пройдена, браузер показывает предупреждение «Ваше соединение не является частным». При успешной проверке клиент знает, что личность проверена доверенным ЦС, открытый ключ действительно принадлежит этой личности, а сертификат действителен.
"Опишите, что понимается под цифровым сертификатом" (два балла).Электронный документ, выпущенный Центром сертификации, который подтверждает личность владельца (человека, организации или веб-сайта) и содержит открытый ключ владельца.Элементы, присутствующие в одном:серийный номер; имя владельца (субъект) и, для веб-сайта, его домен; открытый ключ владельца; имя выпускающего ЦС; период действия (даты); алгоритм подписи; и цифровая подпись ЦС всего сертификата.
"Объясните, как организация получает цифровой сертификат» (четыре балла). (1) Организация генерирует свой собственный набор ключей: открытый и закрытый ключи. (2) Она отправляет запрос, содержащий её открытый ключ и данные об identификации, в Центр сертификации. (3) ЦС проверяет личность (убедившись, что заявитель действительно является организацией или владеет доменом). (4) ЦС создает сертификат, содержащий открытый ключ и данные об identификации, подписывает его собственным закрытым ключом ЦС и возвращает. (5) Организация устанавливает сертификат на свой сервер, чтобы он мог передаваться клиентам. Закрытый ключ никогда не покидает организацию.
"Объясните, почему для валидации цифровой подписи требуется цифровой сертификат». Для проверки подписи получателю нужен открытый ключ отправителя и нужно быть уверенным, что этот ключ действительно принадлежит заявленному отправителю; сертификат предоставляет открытый ключ вместе с личностью, и поскольку сертификат подписан доверенным ЦС, получатель может доверять этой связи. Без этого мошенник мог бы опубликовать чужой открытый ключ под чьим-либо именем и подписывать сообщения от его имени. То же рассуждение отвечает на вопрос «что должно сопровождать программу, скачанную из интернета, чтобы доказать её подлинность»: цифровая подпись, проверяемая по сертификату издателя.
A digital signature 数字签名 proves who signed a message and that it was not changed. To sign:
compute a cryptographic hash of the message.
encrypt the hash with the sender's private key — that is the signature.
send the message and the signature.
To verify: compute the hash of the received message; decrypt the signature with the sender's public key to get the sender's hash; compare. If they match, the message was signed by the holder of the private key (authentication 身份验证) and was not changed (integrity). A signature does not hide the message — for confidentiality as well, encrypt and sign.
"Explain the role of a digital certificate in creating a digital signature" (three marks). The sender's certificate was issued by a CA and contains the sender's public key together with the sender's identity; the sender produces the signature by hashing the message and encrypting the hash with their private key, the partner of the key in the certificate; the receiver uses the public key from the certificate to decrypt the hash and, because the certificate binds that key to the sender, the signature proves who signed.
"Explain how a digital signature is used to verify a message" (four marks). (1) The receiver decrypts the signature with the sender's public key (taken from the sender's certificate), which yields the hash that the sender computed. (2) The receiver hashes the received message with the same hash algorithm. (3) The two hashes are compared. (4) If they match, the message came from the holder of the private key (authentic) and has not been altered since it was signed (integrity); if they differ, the message is rejected. A banker receiving confidential data with a signature does exactly this before trusting it; the data itself may separately be encrypted with the banker's public key for confidentiality.
Putting it together
A secure request to https://www.bank.com: the server sends its certificate; the client verifies it against trusted CAs; the client uses the server's public key to exchange a session key; then data flows encrypted with that key. Encryption stops eavesdroppers, the certificate proves the server's identity, and integrity checks stop a man-in-the-middle 中间人攻击 altering the data.
Worked example. Alice sends Bob a contract. She wants Bob to be certain it came from her and was not altered, and she wants nobody else to be able to read it. Which keys does she use, and in which direction? These are two different jobs needing two different key pairs. For the signature (authentication and integrity): Alice hashes the contract and encrypts that hash with her own private key; Bob decrypts it with Alice's public key and compares it against his own hash of the message. Only Alice holds her private key, so only she could have produced it. For confidentiality: Alice encrypts the contract itself with Bob's public key, so only Bob's private key can open it. One rule keeps all four straight: you sign with your own private key and encrypt with the recipient's public key. A signature on its own does not hide the message.
Русский
Цифровая подпись доказывает, кто подписал сообщение и то, что оно не было изменено. Для создания подписи:
вычислите криптографический хеш-код сообщения.
зашифруйте хеш-код закрытым ключом отправителя — это и есть подпись.
отправьте сообщение и подпись.
Для проверки: вычислите хеш-код полученного сообщения; расшифруйте подпись открытым ключом отправителя, чтобы получить хеш-код отправителя; сравните. Если они совпадают, сообщение было подписано владельцем закрытого ключа (аутентификация) и не было изменено (целостность). Подпись не скрывает само сообщение — для конфиденциальности также необходимо зашифровать и подписать.
Подписание хеширует сообщение и шифрует дайджест закрытым ключом; получатель проверяет его с помощью открытого ключа
"Объясните роль цифрового сертификата при создании цифровой подписи» (три балла). Сертификат отправителя был выпущен ЦС и содержит открытый ключ отправителя вместе с его личностью; отправитель создает подпись путем хеширования сообщения и шифрования хеш-кода своим закрытым ключом, являющимся парным к ключу в сертификате; получатель использует открытый ключ из сертификата для расшифровки хеш-кода, и поскольку сертификат связывает этот ключ с отправителем, подпись доказывает, кто подписал.
"Объясните, как цифровая подпись используется для проверки сообщения» (четыре балла). (1) Получатель расшифровывает подпись открытым ключом отправителя (взятым из сертификата отправителя), что дает хеш-код, вычисленный отправителем. (2) Получатель хеширует полученное сообщение тем же алгоритмом хеширования. (3) Два хеш-кода сравниваются. (4) Если они совпадают, сообщение поступило от владельца закрытого ключа (подлинное) и не было изменено с момента подписания (целостность); если различаются, сообщение отвергается. Банкир, получающий конфиденциальные данные с подписью, делает именно это перед их принятием; сами данные могут отдельно шифроваться открытым ключом банкира для обеспечения конфиденциальности.
Собираем всё вместе
Безопасный запрос к https://www.bank.com: сервер отправляет свой сертификат; клиент проверяет его на соответствие доверенным ЦС; клиент использует открытый ключ сервера для обмена ключом сессии; затем данные передаются, зашифрованные этим ключом. Шифрование предотвращает прослушивание, сертификат доказывает идентичность сервера, а проверки целостности останавливают перехватчика посередине, изменяющего данные.
Разобранный пример. Алиса отправляет Бобу контракт. Она хочет, чтобы Боб был уверен, что он пришел от нее и не был изменен, а также она хочет, чтобы никто другой не мог его прочитать. Какие ключи она использует и в каком направлении? Это две разные задачи, требующие двух разных пар ключей. Для подписи (аутентификация и целостность): Алиса хеширует контракт и шифрует этот хеш своим закрытым ключом; Боб расшифровывает его публичным ключом Алисы и сравнивает со своим собственным хешем сообщения. Только у Алисы есть ее закрытый ключ, поэтому только она могла его создать. Для конфиденциальности: Алиса шифрует сам контракт публичным ключом Боба, так что открыть его может только закрытый ключ Боба. Одно правило помогает запомнить все четыре: вы подписываете своим закрытым ключом и шифруете публичным ключом получателя. Подпись сама по себе не скрывает сообщение.
Definitions the examiner accepts · Определения, принимаемые экзаменатором
English
A definition question is marked against fixed wording. Learn these exactly, and give one answer only.
Term
Definition
encryption
converting plaintext into ciphertext using an algorithm and a key so that it cannot be understood if intercepted
plaintext / ciphertext
the original readable data / the encrypted, unreadable form of it
symmetric key cryptography
the same secret key is used to encrypt and to decrypt, so it must be shared securely by both parties
asymmetric key cryptography
a pair of related keys is used: the public key encrypts and only the matching private key decrypts
public key
a key made available to anyone, used to encrypt messages to its owner and to verify the owner's signatures
private key
a key known only to its owner, used to decrypt messages encrypted with the public key and to sign
SSL/TLS
protocols that provide secure (encrypted, authenticated, integrity-checked) communication between a client and a server
digital certificate
an electronic document issued by a Certificate Authority that verifies the owner's identity and contains their public key
digital signature
a hash of a message encrypted with the sender's private key, proving who sent it and that it is unaltered
Certificate Authority
a trusted organisation that verifies identities and issues and signs digital certificates
quantum cryptography
the use of quantum states of photons to distribute keys so that any interception is detected
Русский
Вопросы на определение оцениваются по фиксированной формулировке. Выучите их точно и дайте только один ответ.
Термин
Определение
шифрование
преобразование открытого текста в шифротекст с использованием алгоритма и ключа для того, чтобы его нельзя было понять при перехвате
открытый текст / шифротекст
исходные читаемые данные / зашифрованная, нечитаемая форма
симметричная криптография
один и тот же секретный ключ используется для шифрования и дешифрования, поэтому он должен передаваться securely обеими сторонами
асимметричная криптография
используется пара связанных ключей: публичный ключ шифрует, и только соответствующий закрытый ключ расшифровывает
публичный ключ
ключ, доступный любому, используемый для шифрования сообщений владельцу и проверки подписей владельца
закрытый ключ
ключ, известный только его владельцу, используемый для расшифровки сообщений, зашифрованных публичным ключом, и для подписи
SSL/TLS
протоколы, обеспечивающие безопасное (зашифрованное, аутентифицированное, проверенное на целостность) общение между клиентом и сервером
цифровой сертификат
электронный документ, выпущенный Удостоверяющим центром, который подтверждает личность владельца и содержит его публичный ключ
цифровая подпись
хеш сообщения, зашифрованный закрытым ключом отправителя, доказывающий, кто его отправил и что он не был изменен
Удостоверяющий центр (CA)
надежная организация, которая проверяет личности и выпускает, а также подписывает цифровые сертификаты
квантовая криптография
использование квантовых состояний фотонов для распределения ключей так, чтобы любое перехватывание обнаруживалось
17.1
Exam tips · Советы для экзамена
English
Symmetric: one shared secret key, fast, key exchange is the weakness. Asymmetric: public key to encrypt, private key to decrypt, slow, no exchange problem. Two differences, two drawbacks, two reasons: the exam asks for them in pairs.
Confidentiality uses the receiver's keys (public to lock, private to unlock); a signature uses the sender's keys (private to sign, public to check). Say whose key every time.
The TLS start-up is six steps: request, certificate with public key, check, session key encrypted with the public key, decrypted with the private key, symmetric encryption from then on.
A certificate is identity plus public key, signed by a CA; acquisition is key pair, request, verification, signing, installation. It is needed to validate a signature because it proves whose public key it is.
A signature is a hash encrypted with the private key; verification is decrypt, re-hash, compare. Integrity and authenticity are the two things it proves.
Quantum cryptography distributes keys and detects eavesdropping; its limits are cost, distance and novelty.
Common mistakes
Saying a message is encrypted with the sender's public key; the receiver's public key encrypts, the receiver's private key decrypts.
Describing a signature as "encrypting the message with the private key" instead of encrypting its hash.
Claiming a certificate contains the private key; it holds the public key and the identity, signed by the CA.
Listing "the server sends its private key" in the TLS handshake; only the public key travels, inside the certificate.
Giving "SSL/TLS makes the connection faster" as a function; its functions are encryption, authentication and integrity.
Confusing hashing with encryption: a hash cannot be reversed and has no key; encryption is reversible with the key.
Answering "why is a certificate needed for a signature" with "to encrypt it"; it is needed to trust the public key.
Русский
Симметричная: один общий секретный ключ, быстро, обмен ключами — слабое место. Асимметричная: публичный ключ для шифрования, закрытый для расшифровки, медленно, нет проблемы обмена. Две разницы, два недостатка, две причины: экзамен требует их в парах.
Конфиденциальность использует ключи получателя (публичный для блокировки, закрытый для разблокировки); подпись использует ключи отправителя (закрытый для подписи, публичный для проверки). Называйте чей ключ каждый раз.
Запуск TLS состоит из шести шагов: запрос, сертификат с публичным ключом, проверка, сеансовый ключ, зашифрованный публичным ключом, расшифрованный закрытым ключом, далее — симметричное шифрование.
Сертификат — это личность плюс публичный ключ, подписанный CA; процесс получения: создание пары ключей, запрос, верификация, подписание, установка. Он необходим для проверки подписи, так как доказывает, чей именно это публичный ключ.
Подпись — это хеш, зашифрованный закрытым ключом; проверка — расшифровать, снова хешировать, сравнить. Целостность и аутентичность — две вещи, которые она доказывает.
Квантовая криптография распределяет ключи и обнаруживает прослушивание; ее ограничения — стоимость, расстояние и новизна.
Распространенные ошибки
Утверждение, что сообщение зашифровано публичным ключом отправителя; публичный ключ получателя шифрует, закрытый ключ получателя расшифровывает.
Описание подписи как «шифрования сообщения закрытым ключом» вместо шифрования его хеша.
Утверждение, что сертификат содержит закрытый ключ; он содержит публичный ключ и личность, подписанные CA.
Перечисление «сервер отправляет свой закрытый ключ» в рукопожатии TLS; передается только публичный ключ, внутри сертификата.
Указание «SSL/TLS делает соединение быстрее» как функции; его функции — шифрование, аутентификация и целостность.
Путаница между хешированием и шифрованием: хеш невозможно обратится, и у него нет ключа; шифрование обратимо с помощью ключа.
Ответ «зачем нужен сертификат для подписи» с «чтобы зашифровать его»; он нужен, чтобы доверять публичному ключу.
Interactive lessons on this topic · Интерактивные уроки по этой теме
Work through it step by step, with instant-check exercises. · Пройдите его шаг за шагом с упражнениями мгновенной проверки.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Выберите один, и сайт будет вести вас — конспекты, работы, видео и практика откроются там.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Введите запрос для поиска заметок, уроков, кода, словаря и вопросов с реальных экзаменов по всем предметам.