| Os candidatos devem ser capazes de: | Notas e orientações |
|---|---|
| Demonstrar compreensão de como a criptografia funciona | Incluindo o uso de chave pública, chave privada, texto claro, texto cifrado, criptografia, criptografia de chave simétrica e criptografia de chave assimétrica. Como as chaves podem ser usadas para enviar uma mensagem privada do público para um indivíduo/organização. Como as chaves podem ser usadas para enviar uma mensagem verificada ao público. Como os dados são criptografados e descriptografados, usando criptografia simétrica e assimétrica. Propósito, benefícios e desvantagens da criptografia quântica |
| Demonstrar conhecimento sobre Secure Socket Layer (SSL) / Transport Layer Security (TLS) | Propósito de SSL/TLS. Uso de SSL/TLS em comunicação cliente-servidor. Situações onde o uso de SSL/TLS seria apropriado |
| Demonstrar compreensão de certificação digital | Como um certificado digital é adquirido. Como um certificado digital é usado para produzir assinaturas digitais |
Segurança
Ciência da Computação do A-Level · Tópico 17
 13:19
Como a Criptografia Funciona
Olhe para o cadeado na barra de endereço do seu navegador. Você digitou o nome do seu banco, e de alguma forma seu laptop tem certeza agora de que está realmente falando com o banco — e…
Narração em inglês · Legendas em inglês + 中文 gravadas
17.1
Como funciona a criptografia

Programa
Fonte: Programa Cambridge International
Criptografia 加密 transforma plaintext 明文 (texto claro) legível em ciphertext 密文 (texto cifrado) ilegível usando uma operação matemática que depende de uma chave 密钥. Apenas alguém com a chave certa pode reverter — decryption 解密 — para recuperar o plaintext. Um atacante que intercepta o ciphertext sem a chave vê apenas dados sem sentido, pois tentar todas as chaves possíveis levaria muito tempo. Uma abordagem mais recente, quantum cryptography 量子密码学, usa física quântica para compartilhar uma chave de forma a revelar qualquer espião.

Criptografia simétrica
Criptografia simétrica 对称加密 (criptografia de chave simétrica) usa a mesma key 密钥 tanto para criptografia quanto para decifragem, portanto remetente e destinatário devem ambos possuir a chave secreta. É rápida e boa para dados em massa (disco inteiro, fluxo de vídeo). Seu problema é chave distribution 密钥分发: como você compartilha a chave com segurança inicialmente? A criptografia assimétrica resolve isso.
"Descreva o que se entende por criptografia de chave simétrica" (duas marcas). A mesma chave é usada para criptografar o plaintext e para decifrar o ciphertext, portanto a chave deve ser compartilhada entre remetente e destinatário e mantida secreta para todos os outros. Duas desvantagens. A chave precisa ser trocada antes que a mensagem possa ser enviada, e se for interceptada no trânsito o interceptador pode ler todas as mensagens; uma chave separada é necessária para todo par de correspondentes; e não fornece prova de quem enviou a mensagem, porque ambas as extremidades detêm a mesma chave. "Dê duas razões para usar criptografia de chave": para que os dados fiquem ilegíveis por quem quer que os intercepte (confidencialidade); para que o destinatário tenha certeza de que os dados vieram do remetente declarado e não foram alterados (autenticidade e integridade 完整性). Os dois métodos são criptografia de chave simétrica e assimétrica.

Criptografia assimétrica (chave pública)
Criptografia assimétrica 非对称加密 (criptografia de chave assimétrica) dá a cada usuário um par de chaves relacionadas: uma public key 公钥 que publica, e uma private key 私钥 que mantém secreta. Dados criptografados com a chave pública podem ser decifrados apenas com a chave privada correspondente, e vice-versa.

Para enviar uma mensagem secreta para Alice: obtenha sua chave pública publicada, criptografe com ela e envie. Apenas Alice — detendo a chave privada correspondente — pode decifrar. Nenhuma troca prévia de chave é necessária. O trade-off é que é muito mais lento que a simétrica, portanto não é usado para grandes volumes de dados.
"Afirme o que se entende por uma chave privada." Uma chave conhecida apenas pelo seu proprietário (nunca transmitida), usada para decifrar dados que foram criptografados com a chave pública correspondente, e para criar assinaturas digitais. "Descreva o processo de criptografia assimétrica" (quatro marcas): (1) o receptor gera um par de chaves, uma chave pública e uma chave privada, matematicamente relacionadas; (2) a public key 公钥 é disponibilizada a qualquer um que queira enviar a ele; (3) o remetente criptografa o plaintext com a public key 公钥 do receptor; (4) o ciphertext só pode ser decifrado com a private key 私钥 do receptor, que nunca sai do receptor, portanto ninguém que intercepte a mensagem pode lê-la.
Exemplo resolvido. Fred quer enviar um documento confidencial a Sheila. Explique como a criptografia assimétrica é usada.
Sheila tem um par de chaves; ela envia a Fred sua chave pública (ou ele a obtém de seu certificado). Fred criptografa o documento com a public key 公钥 de Sheila e envia o ciphertext. Apenas a private key 私钥 de Sheila pode decifrá-lo, e apenas Sheila a detém, portanto ninguém mais, incluindo Fred uma vez criptografado, pode ler o documento. As chaves são usadas no sentido do destinatário: sua chave pública para travar, sua chave privada para destravar. Uma organização que detém um par de chaves "para receber transmissões seguras" faz exatamente isso: publica a chave pública, mantém a chave privada e decifra o que chegar.
Duas diferenças entre criptografia simétrica e assimétrica. Simétrica usa uma chave para ambas as direções; assimétrica usa duas chaves relacionadas, uma para criptografar e outra para decifrar. Em criptografia simétrica a chave deve ser mantida secreta por ambas as partes e trocada com segurança; em criptografia assimétrica a chave pública pode ser publicada e apenas a chave privada é secreta. Criptografia simétrica é muito mais rápida e adequada para grandes quantidades de dados; assimétrica é mais lenta, portanto é usada para chaves e assinaturas em vez de dados em massa.
Uma chave privada deve permanecer secreta, portanto às vezes é mantida em um pequeno hardware security key 硬件安全密钥. Você o conecta ou toca nele para provar quem você é, e a chave secreta nunca sai do dispositivo.
 *Uma chave de segurança de hardware armazena uma chave secreta para provar quem você é
Abordagem híbrida (usada por quase todos os sistemas reais)
Use criptografia assimétrica para trocar uma session key 会话密钥 fresca, depois use essa chave simétrica para os dados:
- o cliente cria uma session key aleatória.
- ele criptografa a session key com a public key do servidor.
- o servidor decifra com sua private key.
- ambas as extremidades agora compartilham a session key e usam criptografia simétrica rápida para o resto.
É assim que funcionam HTTPS e SSH.
A versão do exame do problema de troca de chaves. "Uma chave simétrica será trocada antes que a mensagem seja enviada. Explique como a chave pode ser trocada com segurança." O remetente criptografa a chave simétrica com a public key 公钥 do destinatário e a envia; o destinatário a decifra com sua private key 私钥; ambos agora detêm a chave simétrica, que nunca foi exposta no trânsito, e a usam para as mensagens. A criptografia assimétrica resolve o problema de distribuição; a criptografia simétrica então faz o trabalho rápido.
 *A abordagem híbrida: criptografia assimétrica compartilha uma session key uma vez, depois criptografia simétrica rápida protege os dados
Hashing (relacionado, não criptografia)
Uma função cryptographic hash 密码散列 pega qualquer entrada e produz um digest 摘要 de tamanho fixo tal que a mesma entrada sempre produz o mesmo digest, é inviável encontrar duas entradas com o mesmo digest, e uma pequena mudança na entrada muda completamente o digest. Hashing é one-way — você não pode recuperar a entrada. É usado para armazenamento de verificações de senha, verificações de integrity 完整性 e assinaturas digitais.
 *Um cryptographic hash produz um digest fixo; uma pequena mudança na entrada o muda completamente, e não pode ser revertido
Criptografia quântica
Criptografia quântica usa a física da luz para distribuir chaves: os bits de uma chave são enviados como fótons cujos estados quânticos codificam os valores. "Descreva seu propósito": transmitir uma chave de criptografia com segurança, de modo que qualquer tentativa de interceptação possa ser detectada, pois medir um fóton altera seu estado; um espião (窃听者) portanto deixa rastros, e a chave corrompida é descartada e uma nova é enviada. Benefícios: a interceptação é sempre detectável; a chave não pode ser copiada sem ser alterada; é segura contra avanços futuros no poder de computação (uma chave matemática pode eventualmente ser quebrada, uma quântica não pode ser lida sem perturbá-la). Desvantagens: requer equipamentos especializados e caros; funciona apenas sobre distâncias limitadas em fibra ótica dedicada (ou linha de visão), não através da internet existente; distribui apenas a chave, então a criptografia comum ainda protege a mensagem; e é uma tecnologia nova com poucos fornecedores e pouca experiência.
Explorar
Hashing e o efeito avalanche
Um hash é unidirecional: fácil de calcular, praticamente impossível de reverter. Uma pequena mudança na entrada inverte uma parte grande e imprevisível da saída — o efeito avalanche que torna hashes bons para senhas.
Explorar
A cifra de César
Desloque cada letra para criptografar a mensagem. Uma cifra simples mostra a ideia de uma chave — e por que uma chave pequena é fácil de quebrar.
Vocabulário
Treinar
| Inglês | Chinês | Pinyin |
|---|---|---|
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| decryption/dɪˈkrɪpʃn/ | 解密 | jiě mì |
| quantum cryptography/ˈkwɒntəm krɪpˈtɒɡrəfi/ | 量子密码学 | liàng zǐ mì mǎ xué |
| eavesdropper/ˈiːvzdrɒpə/ | 窃听者 | qiè tīng zhě |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 对称加密 | duì chèn jiā mì |
| key distribution/kiː ˌdɪstrɪˈbjuːʃn/ | 密钥分发 | mì yào fēn fā |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非对称加密 | fēi duì chèn jiā mì |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| hardware security key/ˈhɑːdweə sɪˈkjʊərɪti kiː/ | 硬件安全密钥 | yìng jiàn ān quán mì yào |
| session key/ˈseʃn kiː/ | 会话密钥 | huì huà mì yào |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | 密码散列 | mì mǎ sàn liè |
| digest/ˈdaɪdʒest/ | 摘要 | zhāi yào |
17.1
SSL / TLS
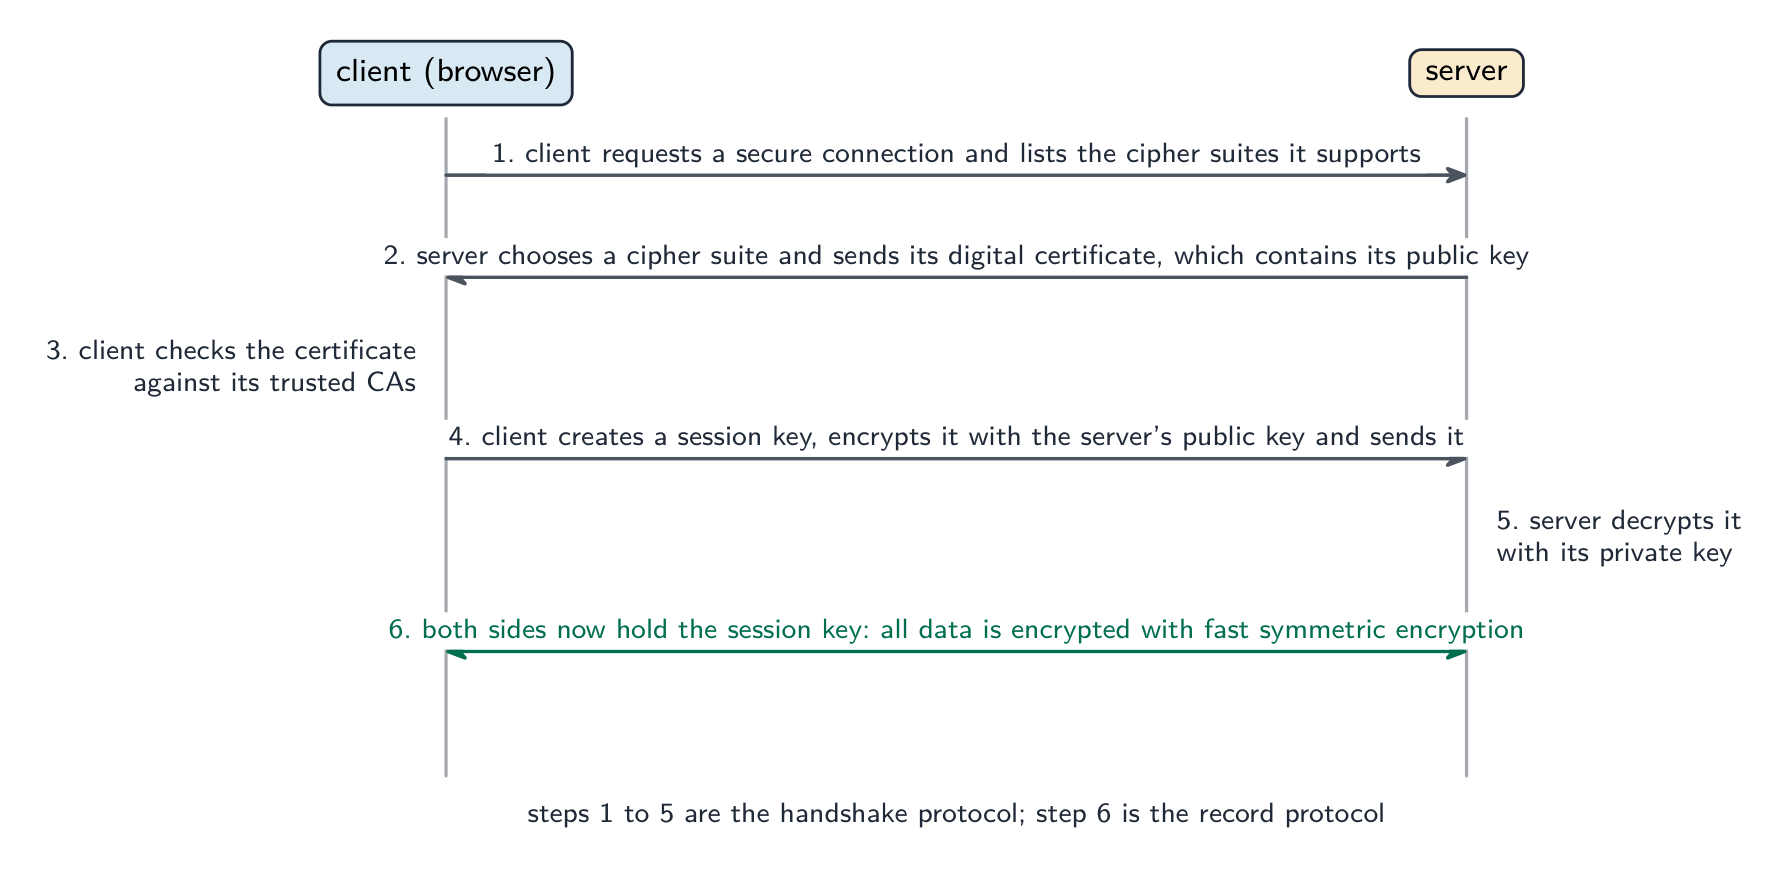
TLS Segurança na Camada de Transporte (Transport Layer Security, o sucessor do Secure Socket Layer, SSL) é um protocolo que fornece criptografia e autenticação para dados transmitidos por uma rede. Ele criptografa os dados em trânsito, autentica o servidor com um certificado e fornece integridade (detecção de adulteração).
Esboço de um handshake TLS:
- o cliente se conecta e propõe opções de cifra.
- o servidor escolhe uma e envia seu certificado digital (com sua chave pública) — emitir e validar esses certificados é certificação digital.
- o cliente verifica o certificado.
- as duas extremidades trocam uma chave de sessão fresca usando criptografia assimétrica.
- todo o tráfego subsequente usa criptografia simétrica rápida com a chave de sessão.
O resultado é um túnel criptografado, autenticado e verificado quanto à integridade para protocolos de nível superior (HTTP, SMTP). É adequado sempre que informações sensíveis são enviadas: navegação web HTTPS, banco online e pagamentos, e-mail seguro e VPNs.
"Descreva o propósito do SSL/TLS" e "cite duas funções." O propósito é fornecer comunicação segura entre um cliente e um servidor através de uma rede. Suas funções: ele criptografa os dados enviados, para que não possam ser lidos se interceptados; autentica (认证) o servidor (e opcionalmente o cliente) por meio de um certificado digital, para que o cliente saiba que está conversando com o site genuíno; e verifica a integridade dos dados, para que alterações durante o trânsito sejam detectadas. Dois exemplos onde é apropriado: banco online e compras online (pagamentos com cartão); também logins, e-mail privado, transferência de arquivos, VoIP e mensagens instantâneas: qualquer transação em que dados privados cruzem a internet.
Os dois protocolos que compõem o TLS. O protocolo de handshake (握手) configura a sessão: concorda nos algoritmos de criptografia (suite de cifras), autentica o servidor com seu certificado e troca a chave de sessão. O protocolo de record então transporta os dados: criptografa cada mensagem com a chave de sessão, adiciona uma verificação de integridade e a passa para a camada de transporte.
"Explique como o SSL/TLS é usado quando a comunicação cliente-servidor é iniciada" (seis marcas). (1) O cliente (navegador) envia uma solicitação ao servidor por uma conexão segura, dizendo quais métodos de criptografia suporta. (2) O servidor devolve seu certificado digital, que contém sua chave pública. (3) O cliente verifica se o certificado é válido (emitido por uma Autoridade Certificadora confiável, não expirado, para o domínio correto). (4) O cliente gera uma chave de sessão, criptografa-a com a chave pública do servidor e a envia. (5) O servidor descriptografa a chave de sessão com sua chave privada. (6) Ambos os lados agora possuem a chave de sessão e todos os dados subsequentes são enviados usando criptografia simétrica com ela. Dê os passos nesta ordem; as marcas são para o certificado, a chave pública, a chave de sessão e a mudança para criptografia simétrica.
Explorar
O handshake TLS
Passe por cima do que acontece antes que um cadeado apareça. A criptografia de chave pública lenta é usada apenas para combinar uma chave compartilhada; a página real viaja sob criptografia simétrica rápida.
Vocabulário
Treinar
| Inglês | Chinês | Pinyin |
|---|---|---|
| TLS/ˌtiː el ˈes/ | 传输层安全 | chuán shū céng ān quán |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 身份验证 | shēn fèn yàn zhèng |
| authenticates/ɔːˈθentɪkeɪts/ | 认证 | rèn zhèng |
| handshake/ˈhændʃeɪk/ | 握手 | wò shǒu |
17.1
Certificados digitais

Um certificado digital (数字证书) vincula uma identidade (um domínio, uma organização) a uma chave pública, e é assinado por uma Autoridade Certificadora (CA) confiável (证书颁发机构). Contém o sujeito (quem ele identifica), a chave pública do sujeito, o emissor (a CA), um período de validade e a assinatura da CA sobre tudo isso.
Para verificar um, o cliente (que possui uma lista de CAs raiz confiáveis):
- verifica as datas de expiração.
- verifica se o nome do sujeito corresponde à URL.
- verifica se é assinado por uma CA confiável, usando a chave pública da CA para verificar a assinatura.
- segue a cadeia de certificados até uma raiz confiável.
Se algo falhar, o navegador mostra o aviso "Sua conexão não é privada". Quando verifica limpidamente, o cliente sabe que a identidade foi verificada por uma CA confiável, que a chave pública realmente pertence àquela identidade e que o certificado está atual.
"Descreva o que significa um certificado digital" (duas marcas). Um documento eletrônico, emitido por uma Autoridade Certificadora, que verifica a identidade de seu proprietário (uma pessoa, organização ou site) e contém a chave pública do proprietário. Itens encontrados em um: o número de série; o nome do proprietário (sujeito) e, para um site, seu domínio; a chave pública do proprietário; o nome da CA emissora; o período de validade (datas); o algoritmo de assinatura usado; e a assinatura digital da CA de todo o certificado.
"Explique como uma organização adquire um certificado digital" (quatro marcas). (1) A organização gera seu próprio par de chaves, uma chave pública e uma chave privada. (2) Ela envia uma solicitação contendo sua chave pública e seus detalhes de identidade a uma Autoridade Certificadora. (3) A CA verifica a identidade (confirma que o solicitante realmente é a organização ou possui o domínio). (4) A CA cria o certificado contendo a chave pública e a identidade, assina-o com sua própria chave privada e o devolve. (5) A organização instala o certificado em seu servidor para que possa ser enviado aos clientes. A chave privada nunca sai da organização.
"Explique por que um certificado digital é necessário para validar uma assinatura digital." Para verificar uma assinatura, o receptor precisa da chave pública do remetente e precisa ter certeza de que a chave realmente pertence ao remetente declarado; o certificado fornece a chave pública junto com a identidade, e como o certificado é assinado por uma CA confiável, o receptor pode confiar nesse vínculo. Sem isso, um impostor poderia publicar uma chave pública em nome de alguém e assinar mensagens em seu nome. O mesmo raciocínio responde "o que deve ser incluído com um programa baixado da internet para provar que é genuíno": uma assinatura digital, verificada contra o certificado do publicador.
Vocabulário
Treinar
| Inglês | Chinês | Pinyin |
|---|---|---|
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | 数字证书 | shù zì zhèng shū |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | 证书颁发机构 | zhèng shū bān fā jī gòu |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | 中间人攻击 | zhōng jiān rén gōng jī |
17.1
Assinaturas digitais

Uma assinatura digital (数字签名) prova quem assinou uma mensagem e que ela não foi alterada. Para assinar:
- calcular um hash criptográfico da mensagem.
- criptografar o hash com a chave privada do remetente — essa é a assinatura.
- enviar a mensagem e a assinatura.
Para verificar: calcular o hash da mensagem recebida; descriptografar a assinatura com a chave pública do remetente para obter o hash do remetente; comparar. Se coincidirem, a mensagem foi assinada pelo titular da chave privada (autenticação 身份验证) e não foi alterada (integridade). Uma assinatura não oculta a mensagem — para confidencialidade além disso, criptografar e assinar.
*Assinar calcula o hash da mensagem e criptografa o resumo com a chave privada; o receptor verifica com a chave pública
"Explique o papel de um certificado digital na criação de uma assinatura digital" (três marcas). O certificado do remetente foi emitido por uma CA e contém a chave pública do remetente junto com a identidade do remetente; o remetente produz a assinatura hashando a mensagem e criptografando o hash com sua chave privada, o parceiro da chave no certificado; o receptor usa a chave pública do certificado para descriptografar o hash e, porque o certificado vincula essa chave ao remetente, a assinatura prova quem assinou.
"Explique como uma assinatura digital é usada para verificar uma mensagem" (quatro marcas). (1) O receptor descriptografa a assinatura com a chave pública do remetente (retirada do certificado do remetente), o que resulta no hash que o remetente calculou. (2) O receptor calcula o hash da mensagem recebida com o mesmo algoritmo de hash. (3) Os dois hashes são comparados. (4) Se eles coincidirem, a mensagem veio do titular da chave privada (autêntica) e não foi alterada desde que foi assinada (integridade); se diferirem, a mensagem é rejeitada. Um banqueiro recebendo dados confidenciais com uma assinatura faz exatamente isso antes de confiá-los; os próprios dados podem ser separadamente criptografados com a chave pública do banqueiro para confidencialidade.
Juntando tudo
Uma solicitação segura a https://www.bank.com: o servidor envia seu certificado; o cliente o verifica contra CAs confiáveis; o cliente usa a chave pública do servidor para trocar uma chave de sessão; então os dados fluem criptografados com essa chave. A criptografia impede espiões, o certificado prova a identidade do servidor e as verificações de integridade impedem um atacante intermediário (中间人攻击) alterando os dados.
Exemplo resolvido. Alice envia a Bob um contrato. Ela quer que Bob tenha certeza de que veio dela e não foi alterado, e ela quer que ninguém mais possa lê-lo. Quais chaves ela usa e em qual direção? São dois trabalhos diferentes que exigem dois pares de chaves diferentes. Para a assinatura (autenticação e integridade): Alice cria o hash do contrato e criptografa esse hash com sua própria chave privada; Bob descriptografa com a chave pública de Alice e compara contra seu próprio hash da mensagem. Apenas Alice detém sua chave privada, então apenas ela poderia ter produzido isso. Para confidencialidade: Alice criptografa o contrato em si com a chave pública de Bob, para que apenas a chave privada de Bob possa abri-la. Uma regra mantém os quatro claros: você assina com sua própria chave privada e criptografa com a chave pública do destinatário. Uma assinatura por si só não esconde a mensagem.
Vocabulário
Treinar
| Inglês | Chinês | Pinyin |
|---|---|---|
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | 数字签名 | shù zì qiān míng |
17.1
Definições aceitas pelo examinador
Uma questão de definição é avaliada contra wording fixo. Aprenda estas exatamente, e dê apenas uma resposta.
| Termo | Definição |
|---|---|
| criptografia | converter texto simples em texto cifrado usando um algoritmo e uma chave para que não possa ser compreendido se interceptado |
| texto simples / texto cifrado | os dados legíveis originais / a forma criptografada e ilegível deles |
| criptografia de chave simétrica | a mesma chave secreta é usada para criptografar e descriptografar, portanto deve ser compartilhada com segurança por ambas as partes |
| criptografia de chave assimétrica | um par de chaves relacionadas é usado: a chave pública criptografa e apenas a chave privada correspondente descriptografa |
| chave pública | uma chave disponibilizada a qualquer pessoa, usada para criptografar mensagens para seu proprietário e verificar as assinaturas do proprietário |
| chave privada | uma chave conhecida apenas por seu proprietário, usada para descriptografar mensagens criptografadas com a chave pública e assinar |
| SSL/TLS | protocolos que fornecem comunicação segura (criptografada, autenticada, verificada quanto à integridade) entre um cliente e um servidor |
| certificado digital | um documento eletrônico emitido por uma Autoridade Certificadora que verifica a identidade do proprietário e contém sua chave pública |
| assinatura digital | um hash de uma mensagem criptografado com a chave privada do remetente, provando quem o enviou e que ele não foi alterado |
| Autoridade Certificadora | uma organização confiável que verifica identidades e emite e assina certificados digitais |
| criptografia quântica | o uso de estados quânticos de fótons para distribuir chaves de modo que qualquer interceptação seja detectada |
17.1
Dicas de prova
- Simétrica: uma única chave secreta compartilhada, rápida, troca de chaves é a fraqueza. Assimétrica: chave pública para criptografar, chave privada para descriptografar, lenta, sem problema de troca. Duas diferenças, duas desvantagens, duas razões: o exame pede esses pontos em pares.
- Confidencialidade usa as chaves do receptor (pública para travar, privada para destravar); uma assinatura usa as chaves do remetente (privada para assinar, pública para verificar). Diga sempre a quem pertence cada chave.
- A inicialização do TLS tem seis etapas: solicitação, certificado com chave pública, verificação, chave de sessão criptografada com a chave pública, descriptografada com a chave privada, criptografia simétrica a partir daí.
- Um certificado é identidade mais chave pública, assinado por uma CA; aquisição é par de chaves, solicitação, verificação, assinatura, instalação. É necessário para validar uma assinatura porque prova a quem pertence a chave pública.
- Uma assinatura é um hash criptografado com a chave privada; verificação é descriptografar, recalcular o hash, comparar. Integridade e autenticidade são as duas coisas que ela prova.
- Criptografia quântica distribui chaves e detecta espionagem; seus limites são custo, distância e novidade.
Erros comuns
- Dizer que uma mensagem está criptografada com a chave pública do remetente; a chave pública do receptor criptografa, a chave privada do receptor descriptografa.
- Descrever uma assinatura como "criptografando a mensagem com a chave privada" em vez de criptografar seu hash.
- Afirmar que um certificado contém a chave privada; ele contém a chave pública e a identidade, assinado pela CA.
- Listar "o servidor envia sua chave privada" no handshake do TLS; apenas a chave pública viaja, dentro do certificado.
- Dar "SSL/TLS torna a conexão mais rápida" como uma função; suas funções são criptografia, autenticação e integridade.
- Confundir hash com criptografia: um hash não pode ser revertido e não possui chave; criptografia é reversível com a chave.
- Responder "por que um certificado é necessário para uma assinatura" com "para criptografá-lo"; é necessário para confiar na chave pública.
Aulas interativas sobre este tópico
Passe por ele passo a passo, com exercícios de verificação instantânea.