| Os candidatos devem ser capazes de: | Notas e orientações |
|---|---|
| Explique a diferença entre os termos segurança, privacidade e integridade dos dados | |
| Demonstre apreciação pela necessidade tanto da segurança dos dados quanto da segurança do sistema informático | |
| Descreva medidas de segurança projetadas para proteger sistemas informáticos, desde PCs autónomos até redes de computadores | Incluindo contas de utilizador, palavras-passe, técnicas de autenticação como assinaturas digitais e biometria, firewall, software antivírus, anti-spyware, criptografia |
| Demonstre compreensão das ameaças à segurança computacional e dos dados impostas por redes e internet | Incluindo malware (vírus, spyware), hackers, phishing, pharming |
| Descreva métodos que podem ser utilizados para restringir os riscos impostos por ameaças | |
| Descreva métodos de segurança projetados para proteger a integridade dos dados | Incluindo criptografia, direitos de acesso |
Segurança, privacidade e integridade dos dados
Ciência da Computação A-Level · Tópico 6
 16:28
Segurança, Privacidade e Integridade
Neste exato momento, seus dispositivos estão sob ataque. Não por uma pessoa curvada sobre um teclado — por exércitos de bots automatizados, varrendo infinitamente o…
Narração em inglês · legendas em inglês e 中文 que você pode alternar
6.1
Segurança, privacidade e integridade — três ideias diferentes
Programa
Fonte: Programa Cambridge International
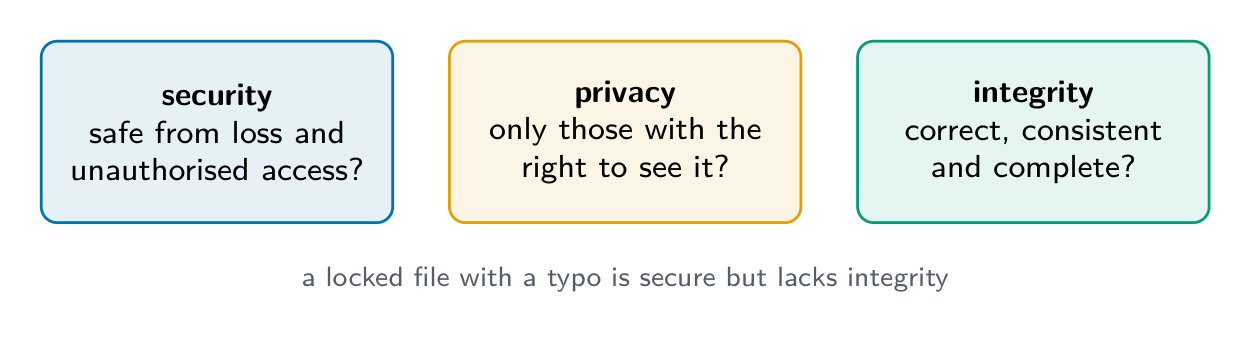
Parecem semelhantes, mas significam coisas diferentes:
- segurança — proteger dados contra acesso, alteração ou destruição não autorizado.
- privacidade — o direito individual de controlar quem vê seus dados pessoais, com consentimento e um propósito claro.
- integridade — os dados estarem precisos e completos — não corrompidos ou alterados acidentalmente.
Um arquivo pode ser seguro (apenas as pessoas certas podem abri-lo) mas carecer de integridade (um erro de digitação o corrompeu); ou preciso, mas não privado (qualquer pessoa pode lê-lo). As três são necessárias.
Diferenças que o scheme quer, uma frase cada: security é manter os dados seguros contra perda e acesso não autorizado; privacy é manter os dados confidenciais, para que apenas aqueles com permissão possam vê-los; integrity é os dados estarem corretos, consistentes e completos. Então "a diferença entre security e privacy": security trata de proteger os dados contra acesso, alteração ou perda por pessoas que não devem; privacy trata do direito do indivíduo de decidir quem pode ver seus dados pessoais. "A diferença entre security e integrity": security protege os dados contra acesso não autorizado; integrity trata dos dados estarem precisos e atualizados, o que validação e verificação protegem.
Explorar
Laboratório de risco e responsabilidade
Classifique exemplos pela regra, risco ou proteção envolvidos.
Vocabulário
Treinar
| English | Português |
|---|---|
| security/sɪˈkjʊərɪti/ | segurança |
| privacy/ˈprɪvəsi/ | privacidade |
| integrity/ɪnˈteɡrɪti/ | integridade |
| unauthorised/ʌnˈɔːθəraɪzd/ | não autorizado |
6.1
Por que a segurança importa
Duas coisas a proteger: os próprios dados (mantê-los confidenciais, intactos e disponíveis) e o sistema de computador (um sistema comprometido pode atacar outros, roubar credenciais ou ser mantido refém).
"Por que a escola precisa manter ambos seguros?" Dados: são pessoais e confidenciais, portanto não devem ser lidos, alterados ou excluídos por uma pessoa não autorizada, e sua perda pararia o funcionamento da escola. Sistema: um invasor que acessa o sistema de computador pode instalar malware, usá-lo para atacar outros sistemas, danificar hardware ou software, ou bloqueá-lo com ransomware; um sistema seguro é a primeira linha de defesa para os dados nele contidos.
Vocabulário
Treinar
| English | Português |
|---|---|
| malware/ˈmælweə/ | malware |
| ransomware/ˈrænsəmweə/ | ransomware |
| networks/ˈnetwɜːks/ | redes |
6.1
Ameaças de redes e internet
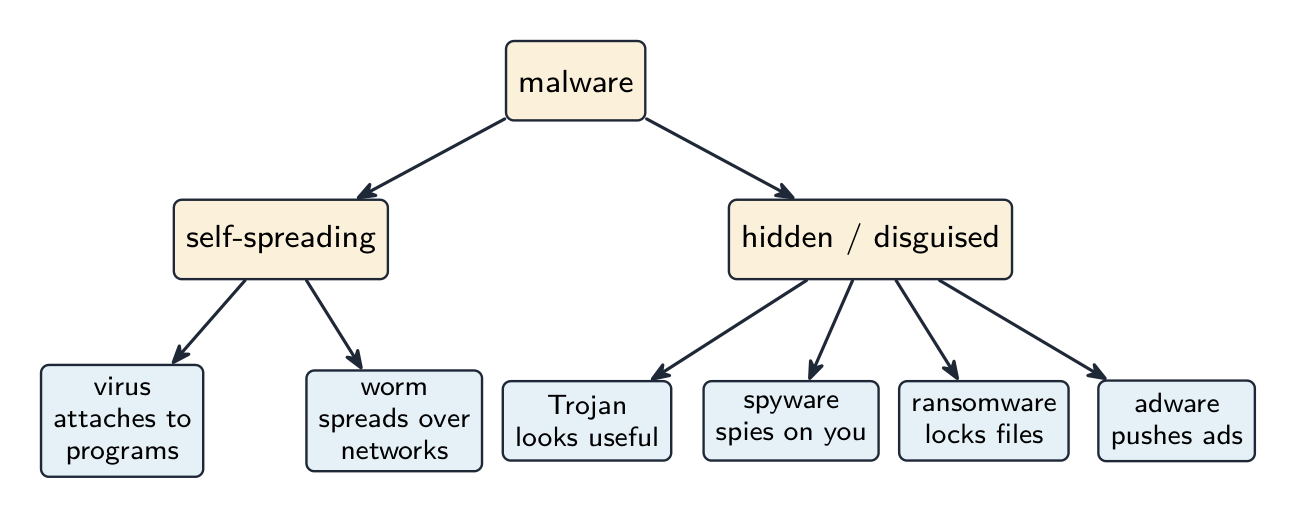
Ameaças se dividem em três grupos.
- Malware (software malicioso) — programas nocivos:
- vírus — código que se copia e se liga a outros programas, espalhando-se quando eles são executados.
- gusano — código que se copia e se espalha por redes sem ação do usuário.
- cavalo de troia — parece útil, mas esconde código malicioso.
- spyware — coleta secretamente informações (digitações, senhas).
- ransomware — criptografa seus arquivos e exige pagamento.
- adware — exibe anúncios indesejados.
2. Enganando pessoas (ataques sociais):
- phishing — e-mails/sites falsos que enganam usuários para revelarem credenciais.
- pharming — redireciona um usuário para um site falso mesmo quando digita o endereço correto.
- engenharia social — enganar pessoas para revelarem informações.
Descrições do scheme para as quatro ameaças nomeadas: um virus é software malicioso que se replica (autocopia), anexa-se a outros arquivos e apaga ou corrompe dados; spyware é software malicioso que grava as teclas pressionadas e ações do usuário e as envia a terceiros, para obter senhas e dados pessoais; um e-mail de phishing finge vir de uma organização legítima e contém um link para um site falso onde o usuário é solicitado a fornecer detalhes pessoais ou bancários; pharming é código malicioso instalado no computador do usuário ou em um servidor web que redireciona o usuário para um site falso mesmo que tenham digitado o endereço correto. Semelhanças entre spyware e um vírus: ambos são malware, ambos são instalados sem conhecimento do usuário, ambos podem enviar dados a terceiros ou danificar o sistema; a diferença é que um vírus se replica enquanto spyware registra e transmite informações. Phishing e pharming levam o usuário a um site falso que coleta seus dados; phishing precisa que o usuário clique em um link em um e-mail, pharming funciona através de código no computador ou no servidor DNS e não precisa de e-mail.
3. Ataques à rede:
- hacking por hackers — acesso não autorizado, frequentemente via senhas fracas ou falhas de software.
- denegação de serviço (DoS/DDoS) — sobrecarrega um servidor para que usuários reais não consigam acessá-lo.
- interceptação — captura de dados em trânsito (risco em Wi-Fi aberto).
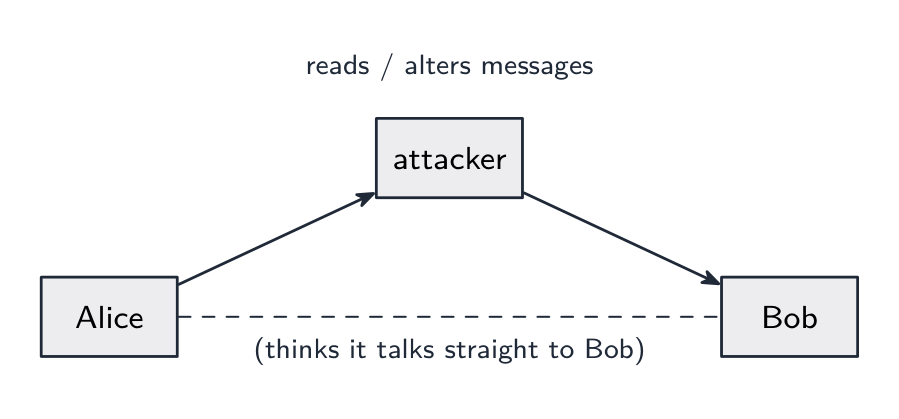
- homem-no-meio — um atacante relaya ou altera secretamente mensagens entre duas partes.
Exemplo resolvido. Identifique e descreva duas ameaças aos dados em uma rede escolar, e forneça um método de prevenção diferente para cada uma.
Ameaça 1, malware: um vírus copiado para um computador a partir de um anexo de e-mail ou download se replica e corrompe ou exclui arquivos; prevenção: software antivírus que escaneia arquivos e é mantido atualizado. Ameaça 2, hacking: uma pessoa não autorizada ganha acesso à rede, por exemplo adivinhando uma senha fraca, e lê ou altera os dados; prevenção: um firewall que bloqueia conexões não autorizadas, ou senhas fortes com autenticação de dois fatores. Um terceiro par, phishing: um e-mail leva o usuário a um site falso que coleta seu login; prevenção: treinar usuários para verificar o remetente e a URL, e filtrar e-mails. A medida deve corresponder à ameaça: criptografia não impede um vírus, e software antivírus não impede phishing.
Vocabulário
Treinar
| English | Português |
|---|---|
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | ataque homem-no-meio |
| virus/ˈvaɪrəs/ | vírus |
| worm/wɜːm/ | verme |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | cavalo de Troia |
| spyware/ˈspaɪweə/ | spyware |
| adware/ˈædweə/ | adware |
| phishing/ˈfɪʃɪŋ/ | phishing |
| pharming/ˈfɑːmɪŋ/ | pharming |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | engenharia social |
| hacking/ˈhækɪŋ/ | hacking |
| hackers/ˈhækəz/ | hackers |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | negação de serviço |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | escuta furtiva |
| firewall/ˈfaɪəwɔːl/ | Firewall |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autenticação de dois fatores |
| authentication/ɔːˌθentɪˈkeɪʃn/ | autenticação |
6.1
Medidas de segurança
Medidas protegem tanto a segurança dos dados (contra perda, roubo ou corrupção) quanto a segurança do sistema computacional (seu hardware, software e rede).
PC standalone
- uma senha forte; antivírus mantido atualizado; atualizações de software rápidas; backup em mídia separada; criptografia de disco completo; tela bloqueada.
PC em rede
Tudo acima, mais um firewall, permissões por usuário (direitos administrativos apenas para administradores), gestão centralizada de contas de usuário e registros de auditoria (quem acessou, o que tocou).
Como as medidas funcionam, na formulação que o programa avalia:
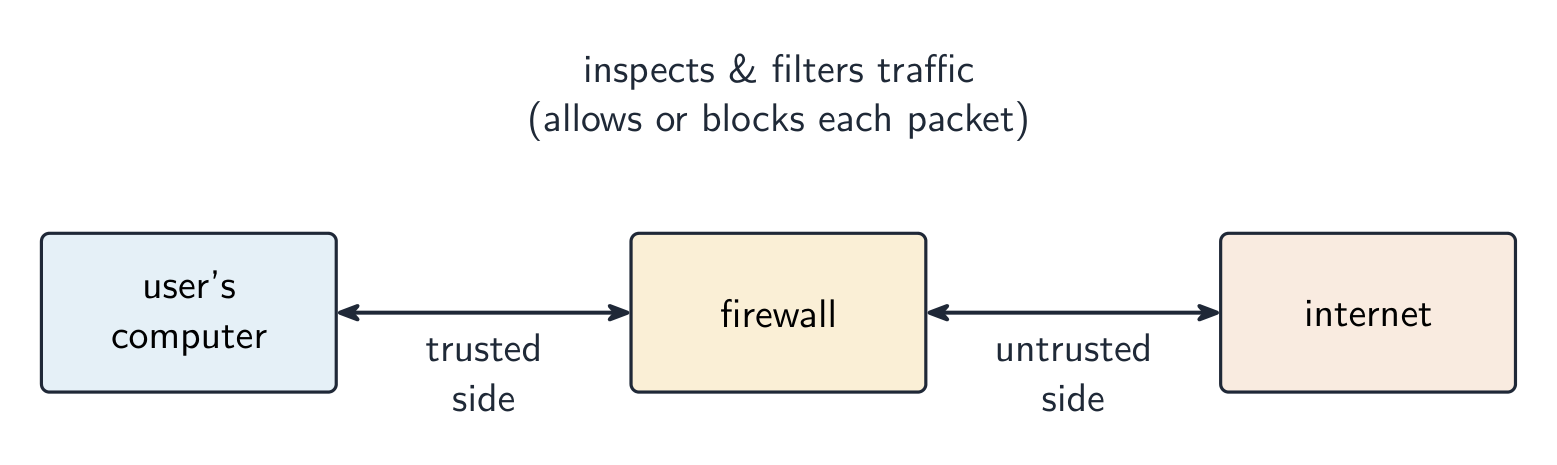
- firewall: examina toda transmissão de entrada e saída e a compara com critérios definidos (lista branca ou lista negra de endereços, portas e protocolos); bloqueia qualquer uma que não atenda aos critérios; pode impedir acesso a certos sites e alertar sobre tentativas de acesso não autorizado.
- criptografia: os dados são embaralhados (codificados) com uma chave em texto cifrado, para que uma cópia interceptada não possa ser compreendida sem a chave; o receptor usa uma chave para descriptografá-la. Protege dados em trânsito e em armazenamento, mas não impede que os dados sejam interceptados ou excluídos.
- senhas e contas de usuário: apenas um usuário que conhece a senha pode fazer login; uma senha forte (longa, caracteres mistos, alterada regularmente) não pode ser adivinhada; contas travam após falhas repetidas; cada conta possui seus próprios direitos de acesso.
- software antivírus e anti-spyware: escaneia arquivos e programas contra um banco de dados de assinaturas conhecidas de malware, verifica comportamentos, isola ou exclui o que encontrar, e deve ser atualizado para reconhecer novos malwares.
- direitos de acesso: cada usuário (ou grupo) recebe permissões para cada arquivo ou tabela, como leitura exclusiva ou leitura e escrita, para que um usuário não veja ou altere dados que não são seus; um banco de dados também pode apresentar a cada usuário uma view contendo apenas os campos necessários.
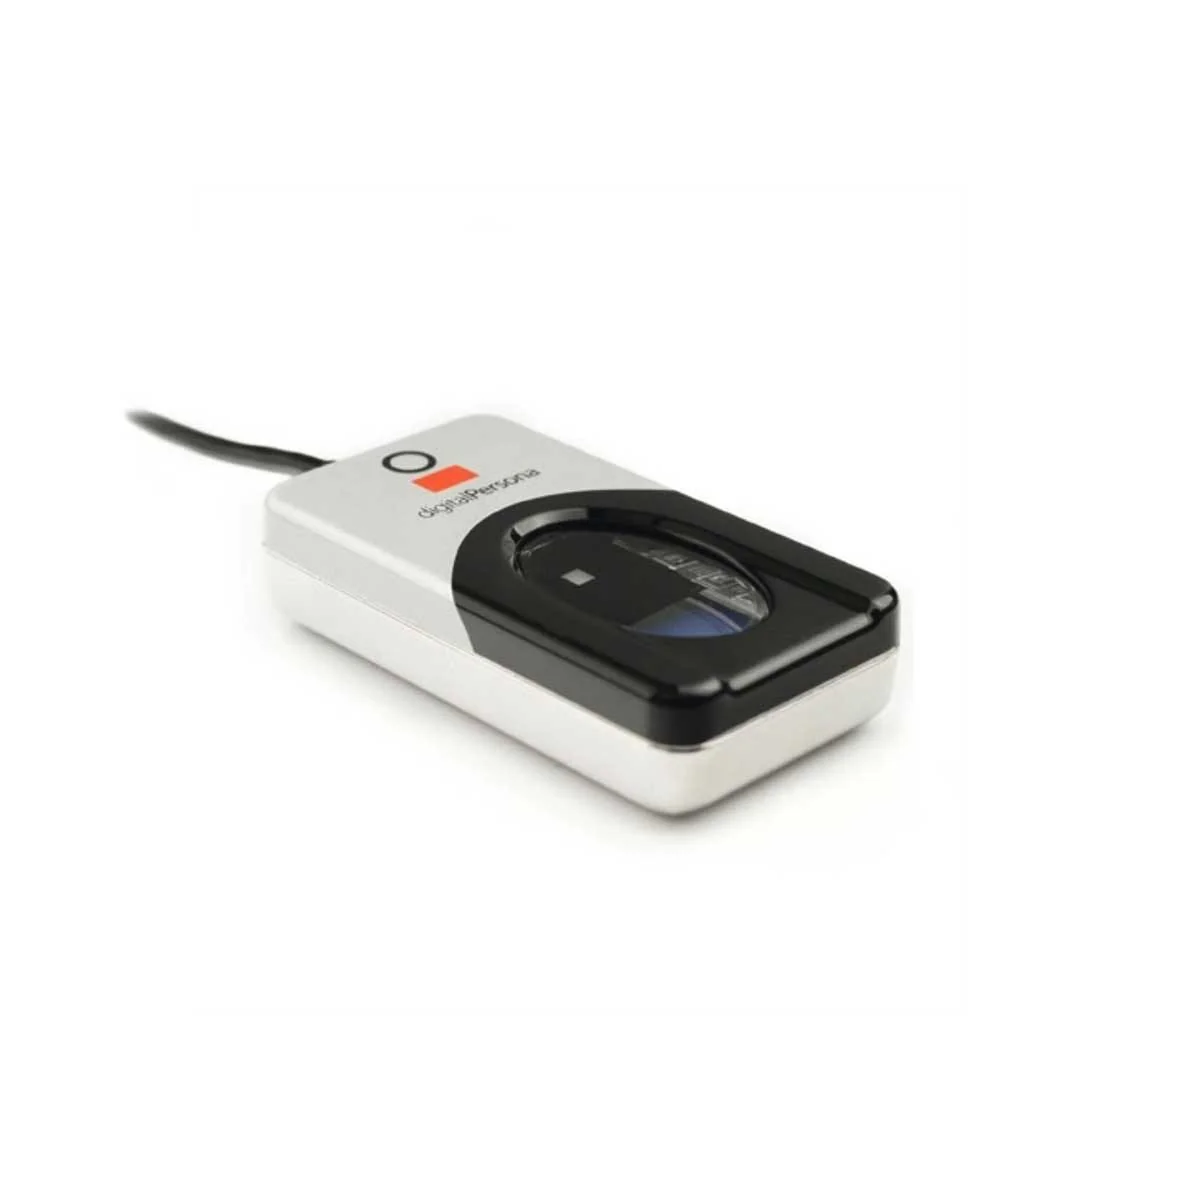
- biometria: o dispositivo captura uma imagem do rosto, impressão digital ou íris, converte em dados digitais, compara com os dados armazenados daquele usuário e permite acesso apenas em caso de correspondência; não pode ser esquecido, emprestado ou adivinhado como uma senha.
- backups: uma cópia dos dados em mídia separada, mantida fora do local, para que dados perdidos ou corrompidos possam ser restaurados.
Para restringir os riscos de malware, em três pontos: instalar software anti-malware e mantê-lo atualizado; usar um firewall; não abrir anexos ou baixar arquivos de fontes desconhecidas; manter o sistema operacional e aplicativos corrigidos; e treinar usuários.
Através da internet
- VPN — criptografa o tráfego entre o usuário e a gateway corporativa.
- HTTPS / TLS — criptografa tráfego web.
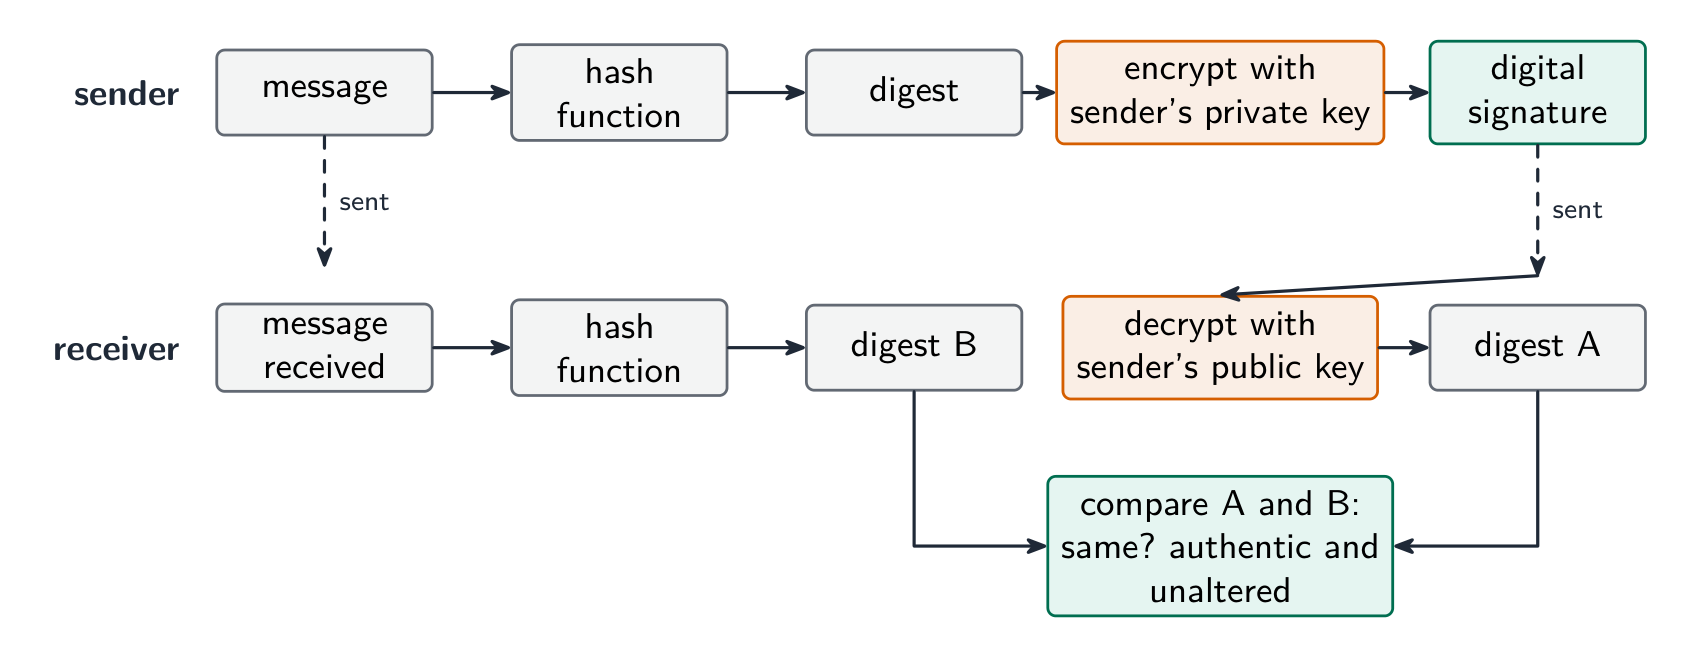
- assinaturas digitais — comprovam quem enviou uma mensagem e que ela não foi alterada no trânsito.
- detecção de intrusão — monitora tráfego por padrões de ataque conhecidos.
Como uma assinatura digital autentica um documento (cinco pontos): o remetente passa a mensagem por uma função hash para produzir um resumo; o remetente criptografa o resumo com sua chave privada, e esse resumo criptografado é a assinatura digital; a mensagem e a assinatura são enviadas juntas; o receptor descriptografa a assinatura com a chave pública do remetente para recuperar o resumo; o receptor faz hash da mensagem recebida e compara os dois resumos; se coincidirem, a mensagem veio do remetente (apenas eles detêm a chave privada) e não foi alterada na transmissão. Uma assinatura prova quem enviou a mensagem e que está intacta; não esconde o conteúdo, que é o que a criptografia da mensagem serve para fazer.
Explorar
Cripte com um cifrador César
Mude o deslocamento — essa é a chave. Cada letra desliza esse número de lugares no alfabeto para formar o texto cifrado, e a mesma chave o desliva de volta. Essa chave compartilhada é criptografia simétrica em miniatura.
Vocabulário
Treinar
| English | Português |
|---|---|
| backup/ˈbækʌp/ | backup |
| user accounts/ˈjuːzə əˈkaʊnts/ | contas de usuário |
| audit logs/ˈɔːdɪt lɒɡz/ | logs de auditoria |
| ciphertext/ˈsaɪfətekst/ | texto cifrado |
| access rights/ˈækses raɪts/ | permissões de acesso |
| anti-spyware/ˈænti ˈspaɪweə/ | antispam |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometria |
| VPN/ˌviː piː ˈen/ | VPN |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | assinaturas digitais |
| private key/ˈpraɪvət kiː/ | chave privada |
| public key/ˈpʌblɪk kiː/ | chave pública |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | autorização |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | privilégio mínimo |
| plaintext/ˈpleɪntekst/ | texto em claro |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | criptografia simétrica |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | criptografia assimétrica |
| access control/ˈækses kənˈtrəʊl/ | controle de acesso |
| check digit/tʃek ˈdɪdʒɪt/ | dígito verificador |
6.1
Correspondendo medidas a ameaças
- interceptação em trânsito → criptografar os dados (HTTPS, VPN). Texto cifrado interceptado é inútil sem a chave.
- acesso não autorizado → forte autenticação (senhas longas; autenticação de dois fatores com código ou chave no telefone); autorização do usuário; bloqueio após falhas de login.
- malware → software antivírus e antispam com verificação em tempo real; correção de falhas; evitar downloads de fontes não confiáveis.
- phishing → treinamento de usuários; filtragem de e-mails; verificar a URL antes de inserir credenciais.
- ameaças internas → princípio de menor privilégio (conceder a cada usuário apenas o necessário); auditoria.
- DDoS → limitação de taxa e filtragem de tráfego.
Para dados confidenciais cruzando a internet, o método do programa é criptografia: os dados são codificados com uma chave em texto cifrado, para que uma pessoa não autorizada que os intercepte não possa lê-los, e apenas o destinatário pretendido, que tem a chave, possa decodirá-los. Para um arquivo de programa enviado por e-mail para teste, a mesma resposta se aplica (criptografar o arquivo, ou enviá-lo por conexão criptografada), junto com uma senha no próprio arquivo.
6.1
Protegendo os próprios dados
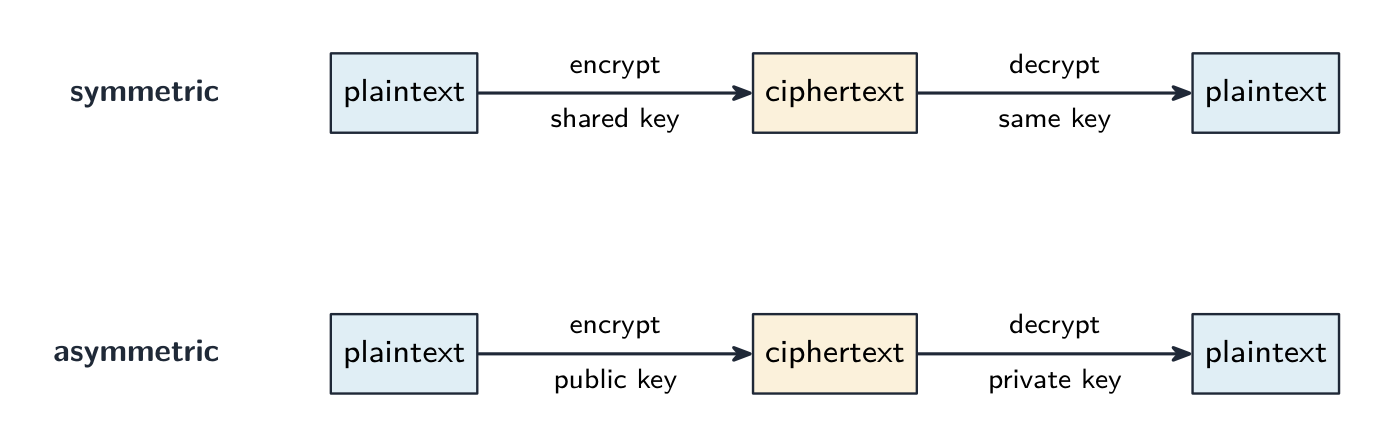
- criptografia — transformar texto claro em texto cifrado usando uma chave. Criptografia simétrica (AES) usa uma única chave compartilhada; criptografia assimétrica (RSA) usa uma chave pública e uma chave privada. Protege dados em repouso e em trânsito.
- controle de acesso — permissões de arquivo (leitura/escrita/execução) e direitos de acesso, implementados pelo SO.
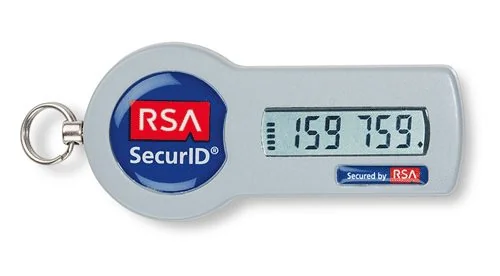
- autenticação — técnicas de autenticação verificam o usuário: algo que você sabe (senha), tem (token, telefone) ou é (biometria — impressão digital, rosto, íris); a combinação mais segura é a melhor.
- backups — manter cópias (algumas fora do local) para que perda ou corrupção seja recuperável.
- segurança física — salas de servidores trancadas, cadeados de cabos.
Direitos de acesso em um banco de dados, descritos para três pontos: cada usuário recebe uma conta com nome de usuário e senha; o administrador do banco de dados atribui a cada conta permissões para cada tabela, como leitura exclusiva, leitura e escrita, ou sem acesso; usuários veem apenas tabelas e campos aos quais têm permissão, então um cliente não pode abrir a tabela de funcionários e um funcionário pode ler mas não alterar preços. O DBMS impõe isso com seus direitos de acesso e com views, e pode criptografar os dados armazenados também.
Explorar
Cripte com um cifrador César
Mude o deslocamento — essa é a chave. Cada letra desliza esse número de lugares no alfabeto para formar o texto cifrado, e a mesma chave o desliva de volta. Essa chave compartilhada é criptografia simétrica em miniatura.
Vocabulário
Treinar
| English | Português |
|---|---|
| encryption/enˈkrɪpʃn/ | criptografia |
6.2
Integridade dos dados
Programa
| Os candidatos devem ser capazes de: | Notas e orientações |
|---|---|
| Descreva como a validação de dados e a verificação de dados ajudam a proteger a integridade dos dados | |
| Descreva e utilize métodos de validação de dados | Incluindo verificação de intervalo, verificação de formato, verificação de comprimento, verificação de presença, verificação de existência, verificação de limite, dígito verificador |
| Descreva e utilize métodos de verificação de dados durante a introdução e transferência de dados | Durante a introdução de dados incluindo verificação visual, entrada dupla Durante a transferência de dados incluindo verificação de paridade (byte e bloco), soma de verificação |
Fonte: Programa Cambridge International
Dados têm integridade quando são precisos e completos. Duas técnicas: validação de dados (pegar dados ruins antes de armazenar) e verificação de dados (confirmar que os dados foram inseridos ou transferidos corretamente).
Validação — os dados fazem sentido?
Validação verifica os dados contra regras lógicas, automaticamente:
- range check — dentro de limites (um mês é 1–12).
- limit check — do lado correto de um limite único (ex.: idade ≥ 18).
- existence check — o item referenciado existe (ex.: um código de produto está na tabela).
- length check — número correto de caracteres.
- type / character check — tipo certo de dado (um campo de telefone permite apenas dígitos).
- format check — corresponde a um padrão (um e-mail deve conter
@). - presence check — campos obrigatórios não estão vazios.
- dígito verificador — um dígito extra calculado a partir dos demais (ISBN, números de cartão) para detectar erros de transcrição.
Exemplo resolvido. Em um esquema simples de dígito verificador, o dígito é o resto da divisão da soma dos dígitos por $10$, anexado ao número. O número $4162$ tem soma de dígitos $13$, logo é armazenado como $41623$. Um usuário digita $14623$: os dois primeiros dígitos são trocados, mas a soma continua $13$, então o dígito verificador ainda corresponde e o erro não é detectado. Um usuário que digita $41523$ é detectado, pois $4 + 1 + 5 + 2 = 12$ resulta em dígito verificador $2$. Esquemas ponderados podem detectar algumas transposições que esta regra não ponderada ignora. A detecção depende dos pesos, das posições e do módulo: uma regra ISBN-13, por exemplo, não detecta todas as transposições possíveis. Um dígito verificador é validação: testa o número contra uma regra no momento da entrada.
- verificação por consulta e verificação de consistência (ex.: data de entrega ≥ data do pedido).
A validação captura dados com formatação incorreta, mas não dados que estão corretamente formatados, porém factualmente errados ("Bob" para "Bib").
Exemplo resolvido. Identifique qual verificação de validação cada trecho de pseudocódigo realiza.
| Pseudocódigo | Verificação |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
verificação de intervalo: o valor deve estar entre dois limites |
IF x = "" THEN OUTPUT "Invalid" |
verificação de presença: o campo não pode estar vazio |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
verificação por consulta (existência): o valor deve pertencer a uma lista |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
verificação de comprimento: número correto de caracteres |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
verificação de formato: um caractere específico deve ser uma letra |
Para validar um número de placa de carro que deve ter uma letra, três dígitos e duas letras: uma verificação de formato testa cada posição contra seu padrão, e uma verificação de comprimento confirma seis caracteres. Para validar uma data de nascimento: uma verificação de formato (DD/MM/YYYY), uma verificação de intervalo (o mês é de $1$ a $12$, o ano não está no futuro) e uma verificação de presença (não está em branco). Uma nota entre $0$ e o máximo do teste precisa de verificação de tipo (inteiro) e verificação de intervalo, com o limite superior lido no próprio registro do teste: é assim que a validação protege a integridade, recusando dados que não poderiam estar corretos.
Verificação — os dados foram inseridos ou transferidos corretamente?
Verificação confirma se os dados não foram alterados durante a transferência entre locais.
Durante a entrada: dupla entrada (digite duas vezes e compare, como para uma nova senha) ou verificação visual.
Nas palavras do esquema, entrada dupla é inserir os dados duas vezes, pela mesma pessoa ou por duas pessoas, e fazer o computador comparar as duas versões e relatar qualquer diferença; uma verificação visual é a pessoa comparar o que está na tela com o documento original e corrigir qualquer diferença antes de salvar. Ambos protegem a integridade garantindo que os dados armazenados correspondam à fonte. Mesmo após validação e verificação, os dados ainda podem estar errados: podem parecer sensatos e corresponder à fonte, mas a própria fonte estava errada, ou o usuário digitou um valor diferente, mas válido, daquele pretendido.
Durante a transferência (bits podem inverter):
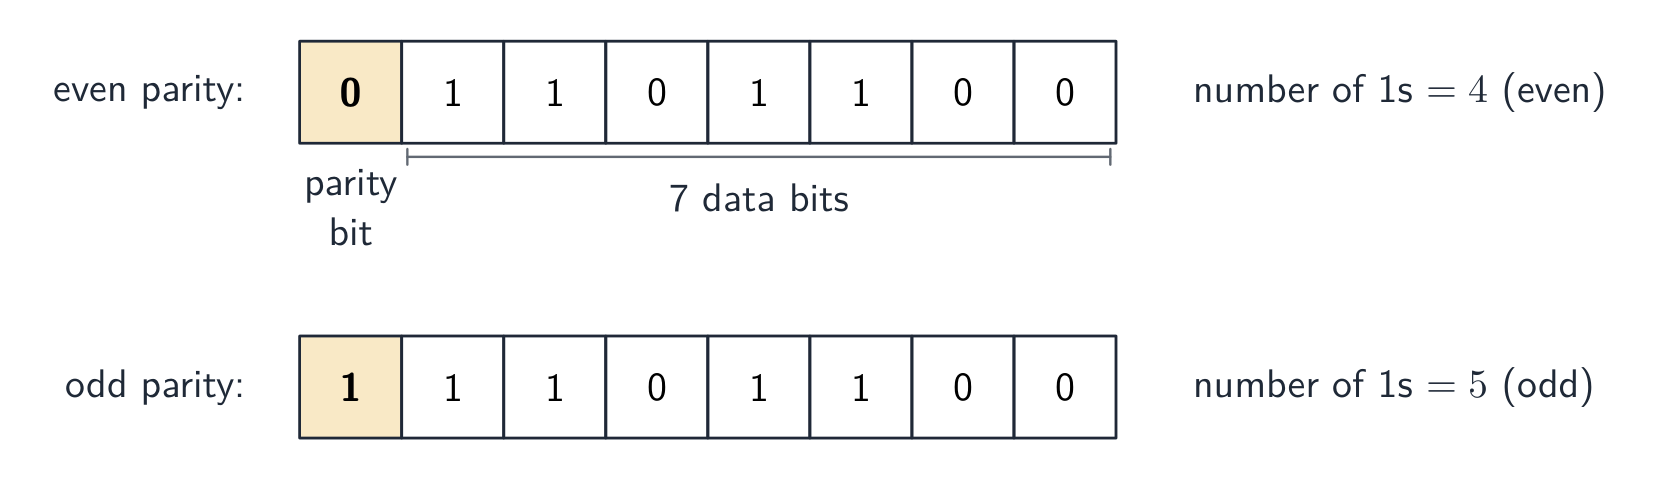
- verificação de paridade — um bit extra torna o número de 1s par (paridade par) ou ímpar. O receptor reconta. Detecta erros de um único bit.
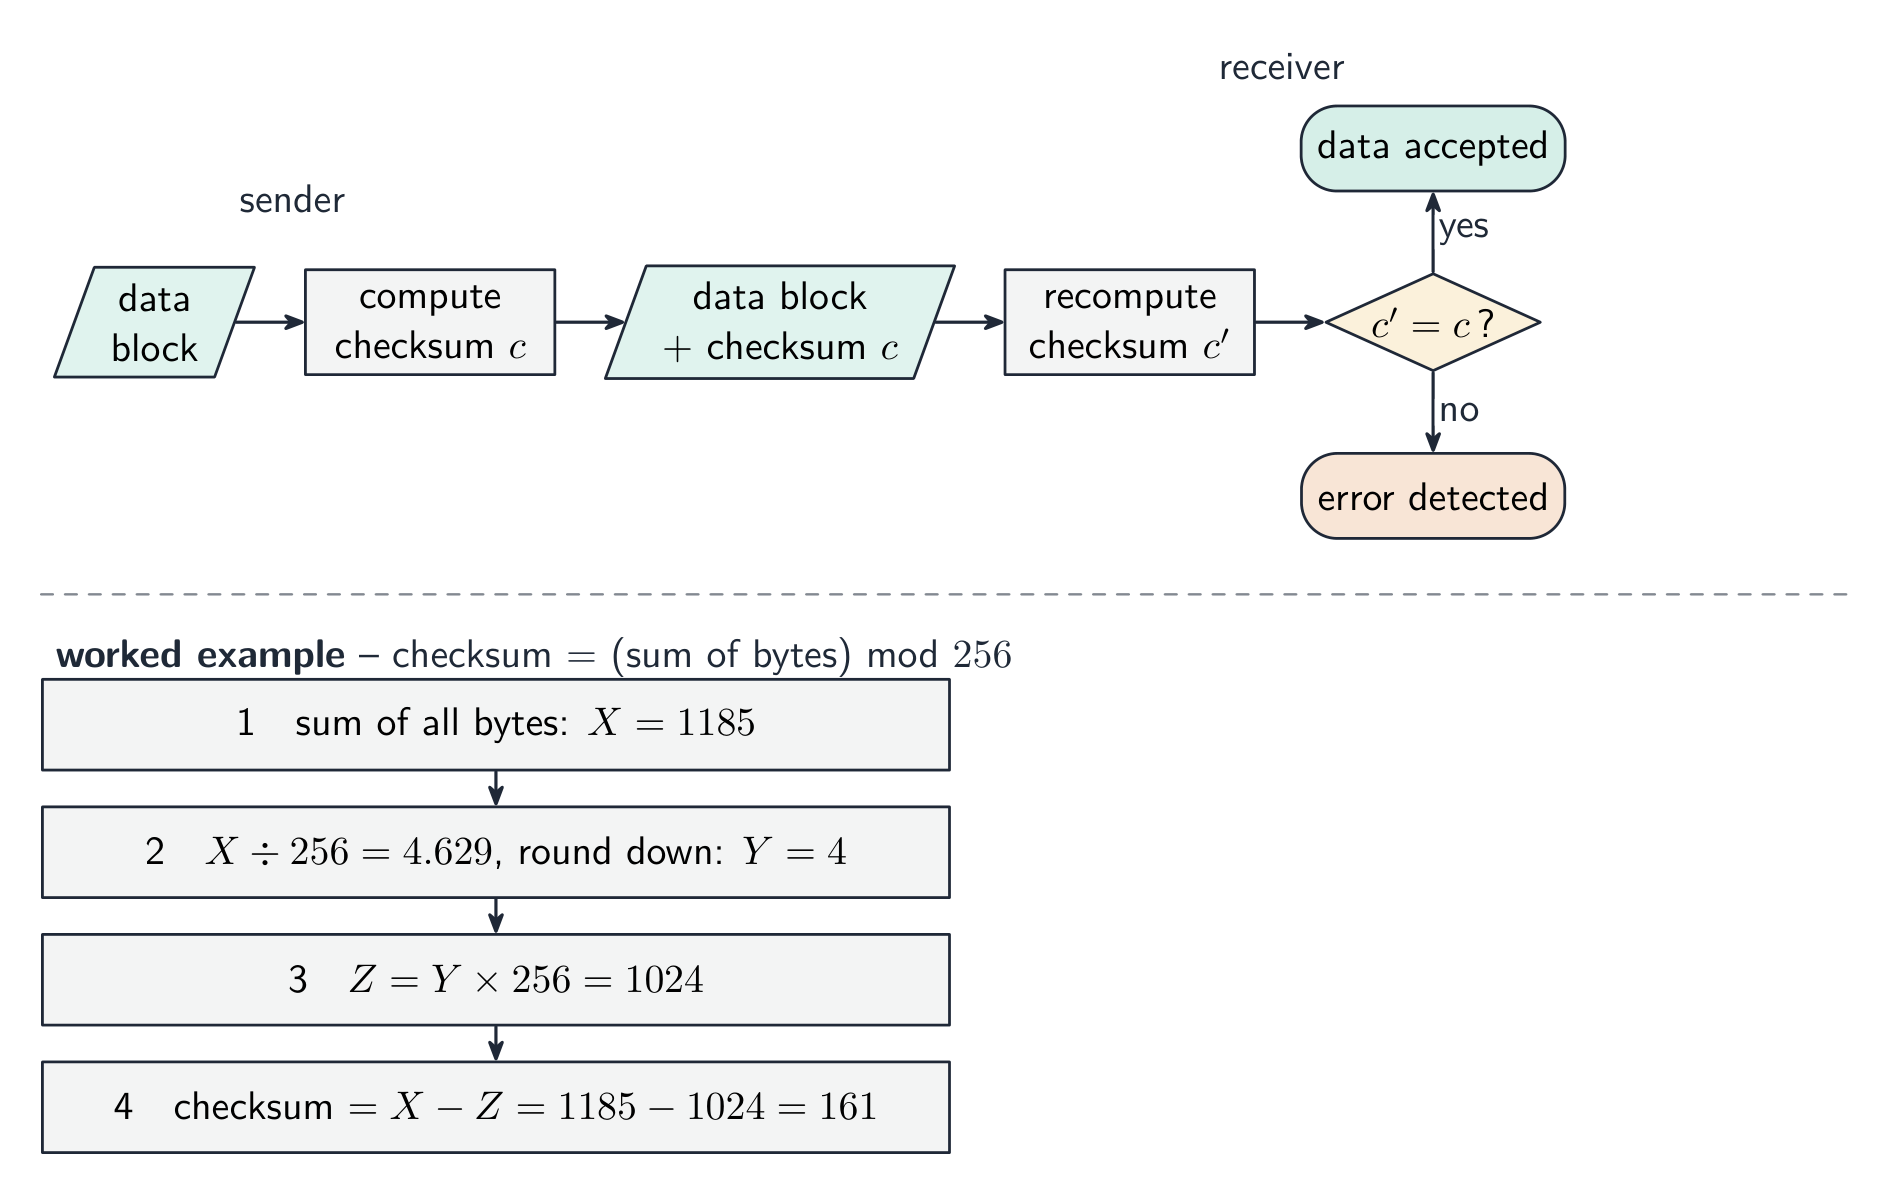
- soma de verificação — o remetente envia um valor resumo dos dados; o receptor o recalcula e compara.
- verificação de redundância cíclica (CRC) — uma soma de verificação mais robusta usando divisão polinomial, detectando muitos tipos de erro.
Uma verificação de bloco de paridade vai além e localiza o erro. Organize os bytes em uma grade: atribua um bit de paridade de linha a cada byte, depois calcule um byte de paridade extra cujos bits são a paridade das colunas dos bytes acima. Um único bit invertido agora falha em uma linha e uma coluna – sua interseção aponta exatamente qual bit mudou, permitindo inclusive a correção.
Exemplo resolvido. Quatro bytes são enviados com paridade par, seguidos por um byte de paridade. Encontre o bit que foi corrompido.
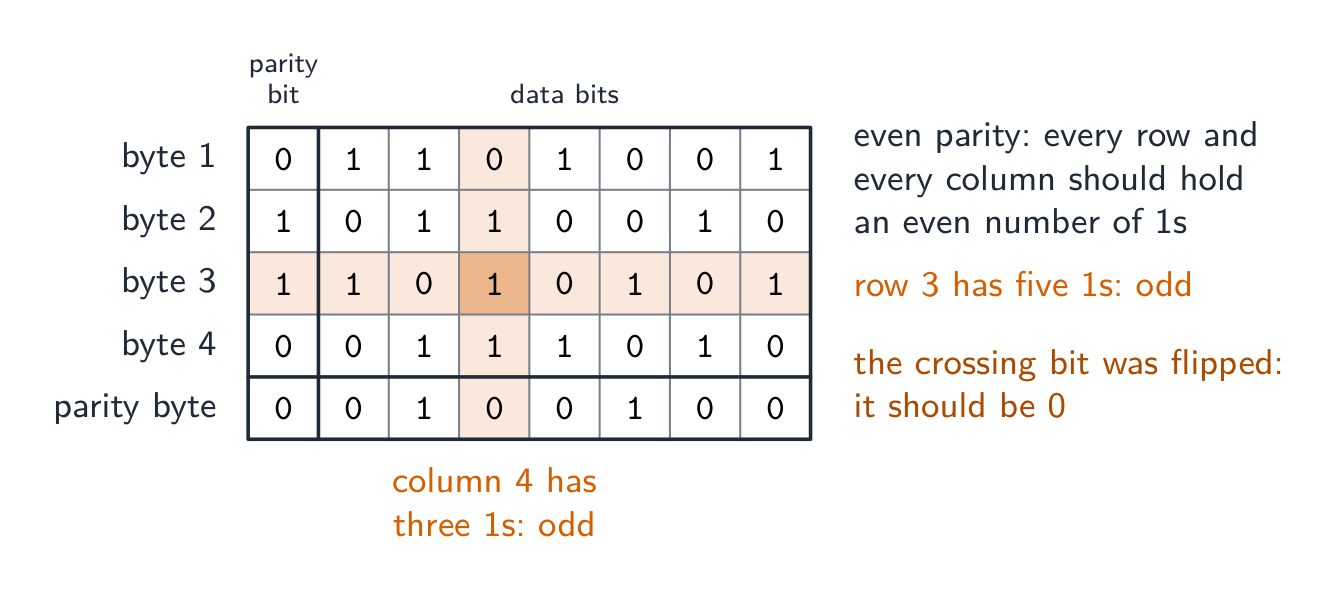
Conte os 1s em cada linha e em cada coluna. Cada linha e coluna deve ter um número par; o byte 3 tem cinco e a coluna 4 tem três. O bit onde essa linha e essa coluna se cruzam é aquele que mudou, portanto é redefinido de 1 para 0. Uma verificação de paridade sozinha detecta um erro em um byte, mas não pode dizer qual bit; dois erros no mesmo byte se cancelam e passam despercebidos. Uma soma de verificação, explicada para três marks: o remetente passa o bloco de dados por um algoritmo que produz um valor de soma de verificação; os dados e a soma de verificação são enviados juntos; o receptor executa o mesmo algoritmo nos dados recebidos; se as duas somas de verificação coincidirem, os dados são aceitos, e se não, são rejeitados e reenviados.
A verificação só prova que o que chegou corresponde ao que foi enviado — não que os dados estejam corretos, nem contra manipulação deliberada. A validação pergunta "isso faz sentido?"; a verificação pergunta "isso foi copiado corretamente?" — use ambas.
As perguntas da tabela classificam os métodos pelo momento de uso: durante a entrada de dados, entrada dupla e verificação visual; durante a transferência de dados, verificação de paridade (byte ou bloco) e soma de verificação. Transferir arquivos de vídeo de uma câmera para um servidor usa uma soma de verificação: a câmera a calcula, o servidor a recalcula, uma discrepância significa retransmissão.
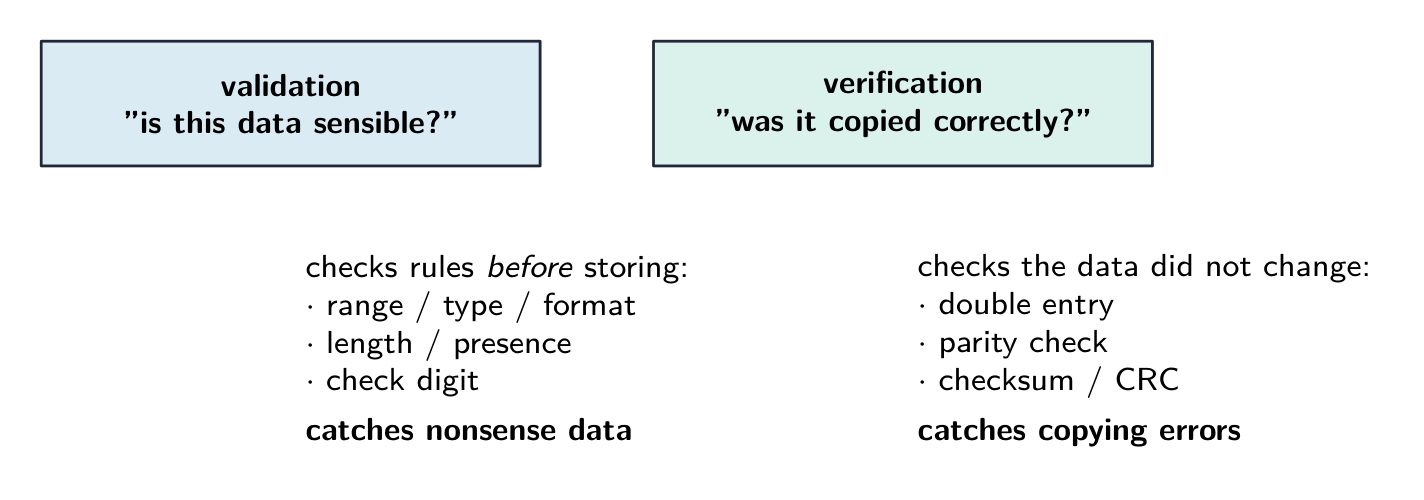
Exemplo resolvido. Um usuário digita sua data de nascimento como 31/02/2009, e digita seu endereço de e-mail duas vezes. Qual verificação captura qual erro, e qual é a diferença? A validação pergunta "esse dado é sensato?" - o computador o testa contra uma regra, e uma verificação de formato ou intervalo rejeita 31/02/2009 porque fevereiro nunca tem 31 dias. A verificação pergunta "esse dado foi inserido corretamente?" - digitar o e-mail duas vezes é entrada dupla, e comparar as duas cópias captura um erro de digitação. O limite é o que torna esta uma questão favorita: a validação nunca pode dizer que os dados estão corretos, apenas que são possíveis - 01/02/2009 passa todas as regras de validação mesmo que o usuário tenha nascido realmente em outro dia. Diga o que cada verificação pode e não pode capturar.
Um servidor proxy em uma resposta sobre segurança
Um servidor proxy processa pedidos em nome de um cliente. Uma organização pode configurá-lo para filtrar acesso a sites, registrar pedidos ou armazenar respostas em cache. Explique a proteção configurada: apenas citar um proxy não demonstra como ele impede a ameaça especificada. Um roteador encaminha pacotes entre redes; esses papéis são diferentes.
Explorar
Laboratório de conceitos de computação
Classifique exemplos concretos pelo conceito de computação que eles demonstram.
Vocabulário
Treinar
| English | Português |
|---|---|
| validation/ˌvælɪˈdeɪʃn/ | validação |
| verification/ˌverɪfɪˈkeɪʃn/ | verificação |
| parity check/ˈpærɪti tʃek/ | verificação de paridade |
| checksum/ˈtʃeksəm/ | soma de verificação |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | verificação de redundância cíclica |
| parity block check/ˈpærɪti blɒk tʃek/ | Verificação de bloco de paridade |
6.2
Definições aceitas pelo examinador
Uma questão de definição é marcada contra texto fixo. Aprenda estes exatamente.
| Termo | Definição |
|---|---|
| segurança de dados | manter os dados seguros contra perda e acesso, alteração ou exclusão não autorizados |
| privacidade de dados | manter os dados confidenciais, de modo que sejam vistos apenas por quem tem direito a vê-los |
| integridade de dados | os dados estarem precisos, consistentes e completos |
| malware | software malicioso instalado sem o conhecimento do usuário para danificar um sistema ou roubar dados |
| vírus | malware que se replica, se anexa a outros arquivos e corrompe ou exclui dados |
| spyware | malware que registra as teclas pressionadas ou ações do usuário e as envia a terceiros |
| phishing | um e-mail fingindo ser de uma organização legítima que leva o usuário a um site falso para coletar dados pessoais |
| pharming | código malicioso que redireciona o usuário a um site falso mesmo quando o endereço correto é inserido |
| firewall | hardware ou software que examina todo o tráfego entrando ou saindo de um sistema contra critérios definidos e bloqueia o que não os atender |
| criptografia | embaralhar dados com uma chave em texto cifrado, de modo que não possa ser compreendido sem a chave para descriptografá-lo |
| assinatura digital | um hash de uma mensagem criptografado com a chave privada do remetente, usado para provar quem o enviou e que não foi alterado |
| validação de dados | verificação automática de que os dados inseridos são razoáveis e seguem regras definidas |
| verificação de dados | verificação de que os dados foram inseridos ou transferidos corretamente, comparando-os com a fonte ou com um valor recalculado |
| dígito verificador | dígito extra calculado a partir dos outros dígitos de um número e anexado a ele, de modo que um erro no número possa ser detectado |
| verificação de paridade | bit extra adicionado a um byte para que o número de 1s seja par (ou ímpar), o qual o receptor reconta |
| soma de verificação | valor calculado a partir de um bloco de dados por um algoritmo e enviado com ele, recalculado pelo receptor e comparado |
6.2
Dicas de prova
- Mantenha as três ideias separadas: segurança (manter os dados seguros), privacidade (quem pode vê-los), integridade (mantê-los corretos).
- Combine cada ameaça (malware, hacking, phishing, interceptação) com uma medida (firewall, criptografia, autenticação, direitos de acesso).
- A criptografia protege confidencialidade, não integridade — use uma soma de verificação, paridade ou dígito verificador para integridade.
- Distinga um vírus, worm e Cavalo de Troia e como cada um se espalha.
Erros comuns
- Dar a mesma medida para duas ameaças, ou uma medida que não se adequa à ameaça. Cada ameaça na tabela precisa de uma prevenção diferente que realmente a impeça.
- Nomear uma medida sem explicar como ela funciona. "Firewall" pontua quando seguido por "compara o tráfego com critérios definidos e bloqueia o que falha".
- Chamar validação de uma verificação de que os dados estão corretos. A validação verifica se os dados são razoáveis; a verificação verifica se correspondem à fonte. Nenhuma delas prova que são verdadeiros.
- Dizer que uma assinatura digital criptografa a mensagem. Ela criptografa o hash da mensagem com a chave privada; o receptor descriptografa com a chave pública e compara os hashes.
- Descrever um dígito verificador como verificação, ou uma verificação de paridade como validação. O dígito verificador é uma regra de validação na entrada; paridade e somas de verificação verificam uma transferência.
- Um vírus se replica; spyware registra — nunca inverter as duas em uma definição.
Aulas interativas sobre este tópico
Passe por ele passo a passo, com exercícios de verificação instantânea.