Perhatikan ikon gembok di bilah alamat browser Anda. Anda mengetik nama bank, dan secara tak terduga laptop Anda kini yakin sedang berbicara dengan bank tersebut—dan…
English narration · English + 中文 subtitles burned in · Narasi bahasa Inggris · Subtitle bahasa Inggris + 中文 disematkan langsung
17.1
How encryption works · Cara enkripsi bekerja
Syllabus · Silabus
English
Candidates should be able to:
Notes and guidance
Show understanding of how encryption works
Including the use of public key, private key, plain text, cipher text, encryption, symmetric key cryptography and asymmetric key cryptography How the keys can be used to send a private message from the public to an individual/organisation How the keys can be used to send a verified message to the public How data is encrypted and decrypted, using symmetric and asymmetric cryptography Purpose, benefits and drawbacks of quantum cryptography
Show awareness of the Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Purpose of SSL/TLS Use of SSL/TLS in client-server communication Situations where the use of SSL/TLS would be appropriate
Show understanding of digital certification
How a digital certificate is acquired How a digital certificate is used to produce digital signatures
Bahasa Indonesia
Kandidat harus mampu:
Catatan dan panduan
Tunjukkan pemahaman tentang bagaimana enkripsi bekerja
Termasuk penggunaan kunci publik, kunci privat, teks biasa, cipher teks, enkripsi, kriptografi kunci simetris dan kriptografi kunci asimetris Bagaimana kunci dapat digunakan untuk mengirim pesan pribadi dari publik ke individu/organisasi Bagaimana kunci dapat digunakan untuk mengirim pesan yang diverifikasi ke publik Bagaimana data dienkripsi dan didekripsi, menggunakan kriptografi simetris dan asimetris Tujuan, manfaat, dan kekurangan kriptografi kuantum
Tunjukkan kesadaran terhadap Secure Socket Layer (SSL) / Transport Layer Security (TLS)
Tujuan SSL/TLS Penggunaan SSL/TLS dalam komunikasi klien-pelayan Situasi di mana penggunaan SSL/TLS sesuai
Tunjukkan pemahaman tentang sertifikasi digital
Bagaimana sertifikat digital diperoleh Bagaimana sertifikat digital digunakan untuk menghasilkan tanda tangan digital
Source: Cambridge International syllabus · Sumber: Silabus Cambridge International
English
Encryption 加密 turns readable plaintext 明文 (plain text) into unreadable ciphertext 密文 (cipher text) using a maths operation that depends on a key. Only someone with the right key can reverse it — decryption 解密 — to get the plaintext back. An attacker who intercepts the ciphertext without the key sees only meaningless data, because trying every possible key would take far too long. A newer approach, quantum cryptography 量子密码学, uses quantum physics to share a key in a way that reveals any eavesdropper.
Symmetric encryption
Symmetric encryption 对称加密 (symmetric key cryptography) uses the same key for both encryption and decryption, so sender and receiver must both hold the secret key. It is fast and good for bulk data (a whole disk, a video stream). Its problem is key distribution 密钥分发: how do you share the key safely in the first place? Asymmetric encryption solves this.
"Describe what is meant by symmetric key encryption" (two marks).The same key is used to encrypt the plaintext and to decrypt the ciphertext, so the key must be shared between sender and receiver and kept secret from everyone else. Two drawbacks. The key has to be exchanged before the message can be sent, and if it is intercepted in transit the interceptor can read every message; a separate key is needed for every pair of correspondents; and it gives no proof of who sent the message, because both ends hold the same key. "Give two reasons for using key cryptography": so that data is unreadable by anyone who intercepts it (confidentiality); so that the receiver can be sure the data came from the claimed sender and was not altered (authenticity and integrity 完整性). The two methods are symmetric and asymmetric key cryptography.
Asymmetric encryption (public-key)
Asymmetric encryption 非对称加密 (asymmetric key cryptography) gives each user a pair of related keys: a public key 公钥 they publish, and a private key 私钥 they keep secret. Data encrypted with the public key can be decrypted only with the matching private key, and vice versa.
To send a secret message to Alice: get her published public key, encrypt with it, and send. Only Alice — holding the matching private key — can decrypt. No prior key exchange is needed. The trade-off is that it is much slower than symmetric, so it is not used for large data.
"State what is meant by a private key."A key known only to its owner (never transmitted), used to decrypt data that was encrypted with the matching public key, and to create digital signatures."Describe the process of asymmetric encryption" (four marks): (1) the receiver generates a pair of keys, a public key and a private key, mathematically related; (2) the public key is made available to anyone who wants to send to them; (3) the sender encrypts the plaintext with the receiver's public key; (4) the ciphertext can only be decrypted with the receiver's private key, which never leaves the receiver, so nobody who intercepts the message can read it.
Worked example. Fred wants to send Sheila a confidential document. Explain how asymmetric encryption is used.
Sheila has a key pair; she sends Fred her public key (or he obtains it from her certificate). Fred encrypts the document with Sheila's public key and sends the ciphertext. Only Sheila's private key can decrypt it, and only Sheila holds that, so nobody else, including Fred once it is encrypted, can read the document. The keys are used the receiver's way round: her public key to lock, her private key to unlock. An organisation that holds a key pair "to receive secure transmissions" does exactly this: it publishes the public key, keeps the private key, and decrypts what arrives.
Two differences between symmetric and asymmetric encryption. Symmetric uses one key for both directions; asymmetric uses two related keys, one to encrypt and the other to decrypt. In symmetric encryption the key must be kept secret by both parties and exchanged securely; in asymmetric encryption the public key can be published and only the private key is secret. Symmetric encryption is much faster and suits large amounts of data; asymmetric is slower, so it is used for keys and signatures rather than bulk data.
A private key must stay secret, so it is sometimes kept on a small hardware security key 硬件安全密钥. You plug it in or tap it to prove who you are, and the secret key never leaves the device.
Hybrid approach (used by almost every real system)
Use asymmetric encryption to exchange a fresh session key 会话密钥, then use that symmetric key for the data:
the client makes a random session key.
it encrypts the session key with the server's public key.
the server decrypts it with its private key.
both ends now share the session key and use fast symmetric encryption for the rest.
This is how HTTPS and SSH work.
The exam's version of the key-exchange problem. "A symmetric key is to be exchanged before the message is sent. Explain how the key can be exchanged securely." The sender encrypts the symmetric key with the receiver's public key and sends it; the receiver decrypts it with their private key; both now hold the symmetric key, which was never exposed in transit, and use it for the messages. Asymmetric encryption solves the distribution problem; symmetric encryption then does the fast work.
Hashing (related, not encryption)
A cryptographic hash 密码散列 function takes any input and gives a fixed-size digest 摘要 such that the same input always gives the same digest, it is infeasible to find two inputs with the same digest, and a tiny change in input changes the digest completely. Hashing is one-way — you cannot get the input back. It is used for storing password checks, integrity checks, and digital signatures.
Quantum cryptography
Quantum cryptography uses the physics of light to distribute keys: the bits of a key are sent as photons whose quantum states encode the values. "Describe its purpose": to transmit an encryption key securely, in such a way that any attempt to intercept it can be detected, because measuring a photon changes its state; an eavesdropper 窃听者 therefore leaves evidence, and the corrupted key is thrown away and a new one sent. Benefits: interception is always detectable; the key cannot be copied without being altered; it is secure against future advances in computing power (a mathematical key can eventually be cracked, a quantum one cannot be read without disturbing it). Drawbacks: it needs specialised, expensive equipment; it works only over limited distances on dedicated optical fibre (or line of sight), not across the existing internet; it distributes the key only, so ordinary encryption still protects the message; and it is a new technology with few suppliers and little experience.
Bahasa Indonesia
Enkripsi mengubah plaintext (teks biasa) yang dapat dibaca menjadi ciphertext (teks sandi) yang tidak dapat dibaca menggunakan operasi matematika yang bergantung pada key (kunci). Hanya seseorang dengan kunci yang tepat yang dapat membalik prosesnya — decryption (dekripsi) — untuk mendapatkan plaintext kembali. Penyerang yang menyadap ciphertext tanpa kunci hanya melihat data yang tidak bermakna, karena mencoba semua kemungkinan kunci akan memakan waktu sangat lama. Pendekatan baru, quantum cryptography (kriptografi kuantum), menggunakan fisika kuantum untuk berbagi kunci dengan cara yang mengungkapkan penyadap apa pun.
Mesin Enigma mengenkripsi pesan pada Perang Dunia Kedua — perangkat cipher mekanis awal
*Enkripsi mengacak acau plaintext dengan kunci; dekripsi membalikkannya
Enkripsi simetris
Enkripsi simetris (kriptografi kunci simetris) menggunakan kunci yang sama untuk enkripsi dan dekripsi, sehingga pengirim dan penerima harus memiliki kunci rahasia bersama. Enkripsi ini cepat dan cocok untuk data massal (seluruh disk, aliran video). Masalahnya adalah distribusi kunci: bagaimana cara berbagi kunci dengan aman sejak awal? Enkripsi asimetris mengatasi masalah ini.
"Jelaskan maksud dari enkripsi kunci simetris (dua nilai).**" Kunci yang sama digunakan untuk mengenkripsi teks biasa dan mendekripsi teks terenkripsi, sehingga kunci harus dibagikan antara pengirim dan penerima serta dijaga rahasia dari pihak lain. Dua kekurangan. Kunci harus ditukar sebelum pesan dapat dikirim, dan jika intercepted dalam transit, penerjemah dapat membaca setiap pesan; kunci terpisah diperlukan untuk setiap pasangan koresponden; dan ini tidak memberikan bukti tentang siapa yang mengirim pesan, karena kedua ujung memegang kunci yang sama. "Berikan dua alasan penggunaan kriptografi kunci:" agar data tidak terbaca oleh siapa pun yang拦截ingnya (kerahasiaan); agar penerima yakin data berasal dari pengirim yang diklaim dan tidak diubah (autentikasi dan integritas). Dua metode tersebut adalah kriptografi kunci simetris dan asimetris.
Enkripsi simetris menggunakan kunci rahasia yang sama di kedua ujung
Enkripsi Asimetris (kunci publik)
Enkripsi asimetris (kriptografi kunci asimetris) memberikan setiap pengguna pasangan kunci yang terkait: kunci publik yang mereka publikasikan, dan kunci privat yang mereka jaga rahasianya. Data yang dienkripsi dengan kunci publik hanya dapat didekripsi hanya dengan kunci privat yang sesuai, dan sebaliknya.
Setiap pengguna memiliki kunci publik untuk dibagikan dan kunci privat untuk dijaga rahasianya
Untuk mengirim pesan rahasia kepada Alice: dapatkan kunci publiknya yang dipublikasikan, enkripsi dengan kunci tersebut, lalu kirim. Hanya Alice — yang memegang kunci privat yang sesuai — yang dapat mendekripsi. Tidak perlu pertukaran kunci sebelumnya. Kompromisnya adalah enkripsi ini jauh lebih lambat daripada enkripsi simetris, sehingga tidak digunakan untuk data besar.
"Nyatakan maksud dari kunci privat." Kunci yang diketahui hanya oleh pemiliknya (tidak pernah ditransmisikan), digunakan untuk mendekripsi data yang dienkripsi dengan kunci publik yang sesuai, dan untuk membuat tanda tangan digital. "Jelaskan proses enkripsi asimetris (empat nilai):**" (1) penerima menghasilkan pasangan kunci, yaitu kunci publik dan kunci privat, yang terkait secara matematis; (2) kunci publik disediakan untuk siapa saja yang ingin mengirim pesan kepadanya; (3) pengirim mengenkripsi teks biasa dengan kunci publik penerima; (4) teks terenkripsi hanya dapat didekripsi dengan kunci privat penerima, yang tidak pernah meninggalkan penerima, sehingga tidak ada orang yang拦截ing pesan dapat membacanya.
Contoh dikerjakan. Fred ingin mengirim dokumen rahasia kepada Sheila. Jelaskan bagaimana enkripsi asimetris digunakan.
Sheila memiliki pasangan kunci; ia mengirimkan kunci publik-nya kepada Fred (atau Fred mendapatkannya dari sertifikat Sheila). Fred mengenkripsi dokumen dengan kunci publik Sheila dan mengirim teks terenkripsi. Hanya kunci privat Sheila yang dapat mendekripsinya, dan hanya Sheila yang memilikinya, jadi tidak ada orang lain, termasuk Fred setelah dienkripsi, yang dapat membaca dokumen tersebut. Kunci digunakan dengan cara penerima: kunci publiknya untuk mengunci, kunci privatnya untuk membuka. Organisasi yang memegang pasangan kunci "untuk menerima transmisi aman" melakukan hal ini persis: mempublikasikan kunci publik, menjaga kunci privat, dan mendekripsi apa yang diterima.
Dua perbedaan antara enkripsi simetris dan asimetris. Simetris menggunakan satu kunci untuk kedua arah; asimetris menggunakan dua kunci yang terkait, satu untuk enkripsi dan yang lain untuk dekripsi. Dalam enkripsi simetris, kunci harus dijaga rahasia oleh kedua pihak dan ditukar dengan aman; dalam enkripsi asimetris, kunci publik dapat dipublikasikan dan hanya kunci privat yang rahasia. Enkripsi simetris jauh lebih cepat dan cocok untuk jumlah data besar; asimetris lebih lambat, sehingga digunakan untuk kunci dan tanda tangan daripada data massal.
Kunci privat harus tetap rahasia, sehingga terkadang disimpan pada kunci keamanan perangkat keras. Anda mencolokkannya atau mengetuknya untuk membuktikan siapa Anda, dan kunci rahasia tidak akan meninggalkan perangkat tersebut.
Kunci keamanan perangkat keras menyimpan kunci rahasia untuk membuktikan siapa Anda
Pendekatan Hibrida (digunakan oleh hampir semua sistem nyata)
Gunakan enkripsi asimetris untuk menukar kunci sesi baru, lalu gunakan kunci simetris tersebut untuk data:
klien membuat kunci sesi acak.
klien mengenkripsi kunci sesi dengan kunci publik server.
server mendekripsinya dengan kunci privatnya.
kedua ujung sekarang berbagi kunci sesi dan menggunakan enkripsi simetris yang cepat untuk sisanya.
Inilah cara kerja HTTPS dan SSH.
Versi ujian mengenai masalah pertukaran kunci. "Sebuah kunci simetris akan ditukar sebelum pesan dikirim. Jelaskan bagaimana kunci dapat ditukar dengan aman." Pengirim mengenkripsi kunci simetris dengan kunci publik penerima dan mengirimkannya; penerima mendekripsinya dengan kunci privat mereka; keduanya kini memiliki kunci simetris, yang tidak pernah terekspos selama transit, dan menggunakannya untuk pesan-pesan tersebut. Enkripsi asimetris memecahkan masalah distribusi; enkripsi simetris kemudian melakukan pekerjaan cepat.
Pendekatan hibrida: kriptografi asimetris berbagi kunci sesi sekali, lalu enkripsi simetris yang cepat melindungi data
Hashing (terkait, bukan enkripsi)
Fungsi hash kriptografis menerima input apa pun dan menghasilkan ringkasan berukuran tetap sedemikian rupa sehingga input yang sama selalu menghasilkan ringkasan yang sama, mustahil untuk menemukan dua input dengan ringkasan yang sama, dan perubahan kecil pada input mengubah ringkasan sepenuhnya. Hashing bersifat satu arah — Anda tidak dapat mendapatkan kembali inputnya. Digunakan untuk penyimpanan pengecekan kata sandi, pengecekan integritas, dan tanda tangan digital.
Hash kriptografis memberikan ringkasan tetap; perubahan kecil pada input mengubahnya sepenuhnya, dan tidak dapat dibalik
Kriptografi kuantum
Kriptografi kuantum menggunakan fisika cahaya untuk mendistribusikan kunci: bit dari sebuah kunci dikirim sebagai foton yang keadaan kuantumnya mengkodekan nilai-nilai tersebut. "Jelaskan tujuannya": untuk mengirimkan kunci enkripsi secara aman, sedemikian rupa sehingga upaya apa pun untuk menyadapnya dapat terdeteksi, karena mengukur foton mengubah keadaannya; oleh karena itu, penyadap meninggalkan bukti, dan kunci yang rusak dibuang serta kunci baru dikirim. Manfaat: penyadapan selalu terdeteksi; kunci tidak dapat disalin tanpa diubah; aman terhadap kemajuan masa depan dalam kekuatan komputasi (kunci matematis akhirnya bisa ditembus, kunci kuantum tidak dapat dibaca tanpa gangguannya). Kekurangan: memerlukan peralatan khusus yang mahal; hanya bekerja dalam jarak terbatas pada serat optik khusus (atau garis pandang), bukan melintasi internet yang ada; mendistribusikan kunci saja, jadi enkripsi biasa masih melindungi pesan; dan merupakan teknologi baru dengan sedikit pemasok dan pengalaman yang minim.
Explore · Jelajahi
Hashing and the avalanche effect · Hashing dan efek guncangan
A hash is one-way: easy to compute, practically impossible to reverse. A tiny change in the input flips a large, unpredictable part of the output — the avalanche effect that makes hashes good for passwords. · Hash bersifat satu arah: mudah dihitung, praktis mustahil dibalik. Perubahan kecil pada input membalikkan bagian output yang besar dan tidak terprediksi — efek guncangan yang membuat hash bagus untuk kata sandi.
Explore · Jelajahi
The Caesar cipher · Kriptografi Caesar
Shift each letter to encrypt the message. A simple cipher shows the idea of a key — and why a small key is easy to break. · Geser setiap huruf untuk mengenkripsi pesan. Cipher sederhana menunjukkan gagasan tentang kunci — dan mengapa kunci kecil mudah ditembus.
TLS 传输层安全 (Transport Layer Security, the successor to the Secure Socket Layer, SSL) is a protocol that gives encryption and authentication for data sent over a network. It encrypts the data in transit, authenticates the server with a certificate, and provides integrity (detecting tampering).
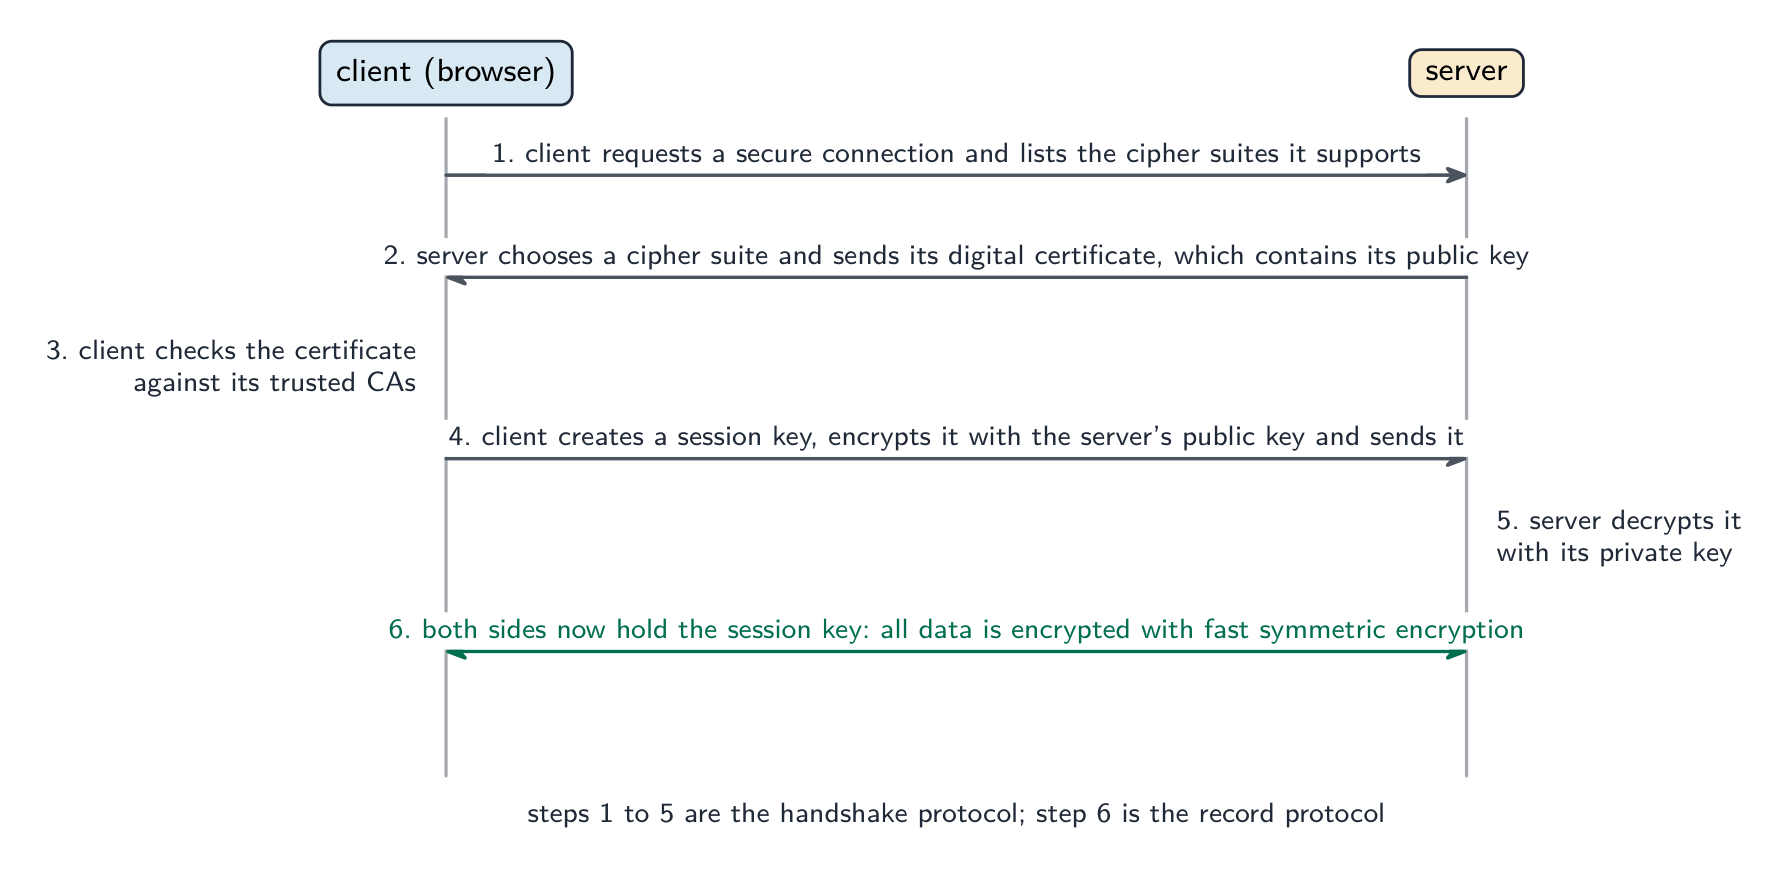
Outline of a TLS handshake:
the client connects and proposes cipher options.
the server picks one and sends its digital certificate (with its public key) — issuing and validating these certificates is digital certification.
the client checks the certificate.
the two ends exchange a fresh session key using asymmetric crypto.
all later traffic uses fast symmetric encryption with the session key.
The result is an encrypted, authenticated, integrity-checked tunnel for higher-level protocols (HTTP, SMTP). It is appropriate wherever sensitive information is sent: HTTPS web browsing, online banking and payments, secure email, and VPNs.
"Describe the purpose of SSL/TLS" and "state two functions." The purpose is to provide secure communication between a client and a server over a network. Its functions: it encrypts the data sent, so that it cannot be read if intercepted; it authenticates 认证 the server (and optionally the client) by means of a digital certificate, so the client knows it is talking to the genuine site; and it checks the integrity of the data, so that changes in transit are detected. Two examples of where it is appropriate: online banking and online shopping (card payments); also logins, private email, file transfer, VoIP and instant messaging: any transaction in which private data crosses the internet.
The two protocols that make up TLS. The handshake 握手 protocol sets up the session: it agrees the encryption algorithms (cipher suite), authenticates the server with its certificate, and exchanges the session key. The record protocol then carries the data: it encrypts each message with the session key, adds an integrity check, and passes it to the transport layer.
"Explain how SSL/TLS is used when client–server communication is initiated" (six marks). (1) The client (browser) sends a request to the server for a secure connection, saying which encryption methods it supports. (2) The server sends back its digital certificate, which contains its public key. (3) The client checks the certificate is valid (issued by a trusted Certificate Authority, not expired, for the right domain). (4) The client generates a session key, encrypts it with the server's public key and sends it. (5) The server decrypts the session key with its private key. (6) Both sides now hold the session key and all further data is sent using symmetric encryption with it. Give the steps in this order; the marks are for the certificate, the public key, the session key and the switch to symmetric encryption.
Bahasa Indonesia
TLS (Transport Layer Security, penerus dari Secure Socket Layer, SSL) adalah protokol yang menyediakan enkripsi dan autentikasi untuk data yang dikirim melalui jaringan. Ia mengenkripsi data saat transit, mengautentikasi server dengan sertifikat, dan menyediakan integritas (mendeteksi manipulasi).
Ringkasan proses salaman TLS:
klien terhubung dan mengusulkan opsi cipher.
server memilih salah satunya dan mengirim sertifikat digital-nya (dengan kunci publiknya) — penerbitan dan validasi sertifikat ini adalah penyertation digital.
klien memeriksa sertifikat tersebut.
kedua ujung menukar kunci sesi segar menggunakan kriptografi asimetris.
semua lalu lintas selanjutnya menggunakan enkripsi simetris yang cepat dengan kunci sesi.
Hasilnya adalah terowongan yang dienkripsi, terautentikasi, dan dicek integritasnya untuk protokol tingkat lebih tinggi (HTTP, SMTP). Ini sesuai di mana pun informasi sensitif dikirim: penjelajahan web HTTPS, perbankan online dan pembayaran, email aman, dan VPN.
"Jelaskan tujuan SSL/TLS" dan "sebutkan dua fungsi." Tujuannya adalah menyediakan komunikasi aman antara klien dan server melalui jaringan. Fungsinya: ia mengenkripsi data yang dikirim, sehingga tidak dapat dibaca jika disadap; ia mengautentikasi server (dan opsional klien) melalui sertifikat digital, sehingga klien tahu bahwa ia sedang berbicara dengan situs yang asli; dan ia memeriksa integritas data, sehingga perubahan selama transit terdeteksi. Dua contoh tempat hal ini sesuai: perbankan online dan belanja online (pembayaran kartu); juga login, email pribadi, transfer file, VoIP dan pesan instan: setiap transaksi di mana data pribadi melintasi internet.
Dua protokol yang membentuk TLS. Protokol salaman menetapkan sesi: ia menyepakati algoritma enkripsi (set cipher), mengautentikasi server dengan sertifikatnya, dan menukar kunci sesi. Kemudian protokol rekaman membawa data: ia mengenkripsi setiap pesan dengan kunci sesi, menambahkan pengecekan integritas, dan melemparkannya ke lapisan transport.
Bagaimana sesi aman dimulai: sertifikat membuktikan siapa server itu, kunci publik server melindungi kunci sesi saat perjalanan, dan kunci sesi melindungi segalanya setelah itu
"Jelaskan bagaimana SSL/TLS digunakan ketika komunikasi klien–server diinisiasi" (enam poin). (1) Klien (browser) mengirim permintaan ke server untuk koneksi aman, menyatakan metode enkripsi apa yang didukungnya. (2) Server mengirim balik sertifikat digital-nya, yang berisi kunci publik-nya. (3) Klien memeriksa sertifikat apakah valid (diterbitkan oleh Otoritas Sertifikat tepercaya, tidak kadaluarsa, untuk domain yang benar). (4) Klien menghasilkan kunci sesi, mengenkripsinya dengan kunci publik server, dan mengirimkannya. (5) Server mendekripsi kunci sesi dengan kunci privat-nya. (6) Kedua sisi kini memiliki kunci sesi dan semua data selanjutnya dikirim menggunakan enkripsi simetris dengannya. Berikan langkah-langkah dalam urutan ini; poin diberikan untuk sertifikat, kunci publik, kunci sesi, dan beralih ke enkripsi simetris.
Explore · Jelajahi
The TLS handshake · Handshake TLS
Step through what happens before a padlock appears. The slow public-key crypto is used only to agree a shared key; the actual page then travels under fast symmetric encryption. · Ikuti alur kejadian sebelum gembok muncul. Kriptografi publik yang lambat hanya digunakan untuk menyepakati kunci bersama; halaman sebenarnya kemudian ditransmisikan di bawah enkripsi simetris yang cepat.
A digital certificate 数字证书 binds an identity (a domain, an organisation) to a public key, and is signed by a trusted Certificate Authority 证书颁发机构 (CA). It contains the subject (who it identifies), the subject's public key, the issuer (the CA), a validity period, and the CA's signature over all of it.
To verify one, the client (which holds a list of trusted root CAs):
checks the expiry dates.
checks the subject name matches the URL.
checks it is signed by a trusted CA, using the CA's public key to verify the signature.
follows the certificate chain up to a trusted root.
If anything fails, the browser shows the "Your connection is not private" warning. When it verifies cleanly, the client knows the identity was vetted by a trusted CA, the public key really belongs to that identity, and the certificate is current.
"Describe what is meant by a digital certificate" (two marks).An electronic document, issued by a Certificate Authority, that verifies the identity of its owner (a person, organisation or website) and contains the owner's public key.Items found in one: the serial number; the name of the owner (subject) and, for a website, its domain; the owner's public key; the name of the issuing CA; the validity period (dates); the signature algorithm used; and the CA's digital signature of the whole certificate.
"Explain how an organisation acquires a digital certificate" (four marks). (1) The organisation generates its own key pair, a public key and a private key. (2) It sends a request containing its public key and its identity details to a Certificate Authority. (3) The CA verifies the identity (checks that the applicant really is the organisation or owns the domain). (4) The CA creates the certificate containing the public key and the identity, signs it with the CA's own private key, and returns it. (5) The organisation installs the certificate on its server so that it can be sent to clients. The private key never leaves the organisation.
"Explain why a digital certificate is required to validate a digital signature." To check a signature the receiver needs the sender's public key, and needs to be sure that the key really belongs to the claimed sender; the certificate supplies the public key together with the identity, and because the certificate is signed by a trusted CA the receiver can trust that binding. Without it an impostor could publish a public key in someone else's name and sign messages as them. The same reasoning answers "what should be included with a program downloaded from the internet to prove it is genuine": a digital signature, checked against the publisher's certificate.
Bahasa Indonesia
Sertifikat digital mengikat identitas (domain, organisasi) ke kunci publik, dan ditandatangani oleh Otoritas Sertifikat (CA) yang terpercaya. Sertifikat ini berisi subjek (siapa yang diidentifikasi), kunci publik subjek, penerbit (CA), periode berlaku, dan tanda tangan CA atas semuanya.
Otoritas Sertifikat menerbitkan sertifikat digital yang mengikat sebuah identitas dengan sebuah kunci publik
Untuk memverifikasinya, klien (yang memegang daftar CA akar terpercaya):
memeriksa tanggal kedaluwarsa.
memeriksa apakah nama subjek sesuai dengan URL.
memeriksa bahwa sertifikat tersebut ditandatangani oleh CA yang dipercaya, menggunakan kunci publik CA untuk memverifikasi tanda tangan.
mengikuti rantai sertifikat hingga ke CA akar yang terpercaya.
Jika ada hal yang gagal diverifikasi, browser menampilkan peringatan "Koneksi Anda tidak pribadi". Ketika verifikasi berhasil, klien mengetahui bahwa identitas telah disaring oleh CA terpercaya, kunci publik benar-benar milik identitas tersebut, dan sertifikat masih berlaku.
"Jelaskan makna dari sebuah sertifikat digital" (dua nilai).Dokumen elektronik, diterbitkan oleh Otoritas Sertifikat, yang memverifikasi identitas pemiliknya (seseorang, organisasi, atau situs web) dan berisi kunci publik pemiliknya.Item yang ditemukan di dalamnya:nomor seri; nama pemilik (subjek) dan, untuk situs web, domainnya; kunci publik pemilik; nama CA penerbit; masa berlaku (tanggal); algoritma tanda tangan yang digunakan; dan tanda tangan digital CA atas seluruh sertifikat.
"Jelaskan bagaimana sebuah organisasi memperoleh sertifikat digital" (empat nilai). (1) Organisasi membuat pasang kuncinya sendiri, yaitu kunci publik dan kunci privat. (2) Ia mengirimkan permintaan yang berisi kunci publik dan detail identitasnya kepada Otoritas Sertifikat. (3) CA memverifikasi identitas (memastikan bahwa pelamar benar-benar merupakan organisasi atau memiliki domain tersebut). (4) CA membuat sertifikat yang berisi kunci publik dan identitas, menandatanganinya dengan kunci privat CA sendiri, dan mengembalikannya. (5) Organisasi menginstal sertifikat pada servernya agar dapat dikirimkan ke klien. Kunci privat tidak pernah meninggalkan organisasi.
"Jelaskan mengapa sertifikat digital diperlukan untuk memvalidasi tanda tangan digital." Untuk memeriksa tanda tangan, penerima membutuhkan kunci publik pengirim, dan harus yakin bahwa kunci itu benar-benar milik pengirim yang diklaim; sertifikat menyediakan kunci publik bersama dengan identitas, dan karena sertifikat tersebut ditandatangani oleh CA terpercaya, penerima dapat mempercayai ikatan tersebut. Tanpa hal ini, peniru dapat mempublikasikan kunci publik atas nama orang lain dan menandatangani pesan seolah-olah mereka. Penalaran yang sama menjawab "apa yang harus disertakan dengan program yang diunduh dari internet untuk membuktikan keasliannya": sebuah tanda tangan digital, yang diperiksa terhadap sertifikat penerbit.
A digital signature 数字签名 proves who signed a message and that it was not changed. To sign:
compute a cryptographic hash of the message.
encrypt the hash with the sender's private key — that is the signature.
send the message and the signature.
To verify: compute the hash of the received message; decrypt the signature with the sender's public key to get the sender's hash; compare. If they match, the message was signed by the holder of the private key (authentication 身份验证) and was not changed (integrity). A signature does not hide the message — for confidentiality as well, encrypt and sign.
"Explain the role of a digital certificate in creating a digital signature" (three marks). The sender's certificate was issued by a CA and contains the sender's public key together with the sender's identity; the sender produces the signature by hashing the message and encrypting the hash with their private key, the partner of the key in the certificate; the receiver uses the public key from the certificate to decrypt the hash and, because the certificate binds that key to the sender, the signature proves who signed.
"Explain how a digital signature is used to verify a message" (four marks). (1) The receiver decrypts the signature with the sender's public key (taken from the sender's certificate), which yields the hash that the sender computed. (2) The receiver hashes the received message with the same hash algorithm. (3) The two hashes are compared. (4) If they match, the message came from the holder of the private key (authentic) and has not been altered since it was signed (integrity); if they differ, the message is rejected. A banker receiving confidential data with a signature does exactly this before trusting it; the data itself may separately be encrypted with the banker's public key for confidentiality.
Putting it together
A secure request to https://www.bank.com: the server sends its certificate; the client verifies it against trusted CAs; the client uses the server's public key to exchange a session key; then data flows encrypted with that key. Encryption stops eavesdroppers, the certificate proves the server's identity, and integrity checks stop a man-in-the-middle 中间人攻击 altering the data.
Worked example. Alice sends Bob a contract. She wants Bob to be certain it came from her and was not altered, and she wants nobody else to be able to read it. Which keys does she use, and in which direction? These are two different jobs needing two different key pairs. For the signature (authentication and integrity): Alice hashes the contract and encrypts that hash with her own private key; Bob decrypts it with Alice's public key and compares it against his own hash of the message. Only Alice holds her private key, so only she could have produced it. For confidentiality: Alice encrypts the contract itself with Bob's public key, so only Bob's private key can open it. One rule keeps all four straight: you sign with your own private key and encrypt with the recipient's public key. A signature on its own does not hide the message.
Bahasa Indonesia
Sebuah tanda tangan digital membuktikan siapa yang menandatangani pesan dan bahwa pesan tersebut tidak diubah. Untuk menandatangani:
hitung hash kripto dari pesan.
enkripsi hash dengan kunci privat pengirim — itulah tanda tangannya.
kirim pesan dan tanda tangannya.
Untuk memverifikasi: hitung hash dari pesan yang diterima; dekripsi tanda tangan dengan kunci publik pengirim untuk mendapatkan hash pengirim; bandingkan. Jika cocok, pesan ditandatangani oleh pemegang kunci privat (otentikasi) dan tidak diubah (integritas). Tanda tangan tidak mengaburkan pesan — untuk kerahasiaan juga, enkripsi dan tandatangani.
*Menandatangani melakukan hashing pesan dan mengenkripsi digest dengan kunci privat; penerima memeriksanya dengan kunci publik
"Jelaskan peran sertifikat digital dalam pembuatan tanda tangan digital" (tiga nilai). Sertifikat pengirim diterbitkan oleh CA dan berisi kunci publik pengirim bersama dengan identitas pengirim; pengirim menghasilkan tanda tangan dengan cara melakukan hashing pesan dan mengenkripsi hash dengan kunci pribadinya, pasangan dari kunci dalam sertifikat; penerima menggunakan kunci publik dari sertifikat untuk mendekripsi hash, dan karena sertifikat mengikat kunci tersebut dengan pengirim, tanda tangan membuktikan siapa yang menandatangani.
"Jelaskan bagaimana tanda tangan digital digunakan untuk memverifikasi pesan" (empat nilai). (1) Penerima mendekripsi tanda tangan dengan kunci publik pengirim (diambil dari sertifikat pengirim), yang menghasilkan hash yang dihitung oleh pengirim. (2) Penerima melakukan hashing pesan yang diterima dengan algoritma hash yang sama. (3) Kedua hash dibandingkan. (4) Jika cocok, pesan berasal dari pemegang kunci privat (otentik) dan tidak berubah sejak ditandatangani (integritas); jika berbeda, pesan ditolak. Seorang bankir yang menerima data rahasia dengan tanda tangan melakukan hal persis seperti ini sebelum mempercayainya; data itu sendiri mungkin secara terpisah dienkripsi dengan kunci publik bankir untuk kerahasiaan.
Menggabungkannya
Permintaan aman ke https://www.bank.com: server mengirimkan sertifikatnya; klien memverifikasinya melawan CA terpercaya; klien menggunakan kunci publik server untuk menukar kunci sesi; kemudian data mengalir terenkripsi dengan kunci tersebut. Enkripsi menghentikan pendengaran diam-diam, sertifikat membuktikan identitas server, dan pemeriksaan integritas menghentikan seorang man-in-the-middle yang mengubah data.
Contoh terpecahkan. Alice mengirimkan kontrak kepada Bob. Dia ingin Bob yakin bahwa kontrak itu berasal darinya dan tidak diubah, dan dia juga ingin orang lain tidak bisa membacanya. Kunci apa yang digunakan dan ke arah mana? Ini adalah dua tugas berbeda yang memerlukan dua pasangan kunci yang berbeda. Untuk tanda tangan (otentikasi dan integritas): Alice membuat hash dari kontrak tersebut dan mengenkripsi hash itu dengan kunci privatnya sendiri; Bob mendekripsinya dengan kunci publik Alice dan membandingkannya dengan hash miliknya sendiri atas pesan tersebut. Hanya Alice yang memegang kunci privatnya, jadi hanya dia yang dapat menghasilkannya. Untuk kerahasiaan: Alice mengenkripsi kontrak itu sendiri dengan kunci publik Bob, sehingga hanya kunci privat Bob yang dapat membukanya. Satu aturan menjaga keempat hal ini tetap jelas: Anda menandatangani dengan kunci privat Anda sendiri dan mengenkripsi dengan kunci publik penerima. Tanda tangan saja tidak menyembunyikan pesan.
Definitions the examiner accepts · Definisi yang diterima oleh penguji
English
A definition question is marked against fixed wording. Learn these exactly, and give one answer only.
Term
Definition
encryption
converting plaintext into ciphertext using an algorithm and a key so that it cannot be understood if intercepted
plaintext / ciphertext
the original readable data / the encrypted, unreadable form of it
symmetric key cryptography
the same secret key is used to encrypt and to decrypt, so it must be shared securely by both parties
asymmetric key cryptography
a pair of related keys is used: the public key encrypts and only the matching private key decrypts
public key
a key made available to anyone, used to encrypt messages to its owner and to verify the owner's signatures
private key
a key known only to its owner, used to decrypt messages encrypted with the public key and to sign
SSL/TLS
protocols that provide secure (encrypted, authenticated, integrity-checked) communication between a client and a server
digital certificate
an electronic document issued by a Certificate Authority that verifies the owner's identity and contains their public key
digital signature
a hash of a message encrypted with the sender's private key, proving who sent it and that it is unaltered
Certificate Authority
a trusted organisation that verifies identities and issues and signs digital certificates
quantum cryptography
the use of quantum states of photons to distribute keys so that any interception is detected
Bahasa Indonesia
Soal definisi dinilai berdasarkan frasa tetap. Hafalkan ini persis, dan berikan hanya satu jawaban.
Istilah
Definisi
enkripsi
mengubah teks biasa menjadi teks kode menggunakan algoritma dan kunci sehingga tidak dapat dipahami jika disadap
teks biasa / teks kode
data asli yang dapat dibaca / bentuk terkripsi yang tidak terbaca
kriptografi kunci simetris
kunci rahasia yang sama digunakan untuk mengenkripsi dan mendekripsi, sehingga harus dibagikan secara aman oleh kedua belah pihak
kriptografi kunci asimetris
sepasang kunci yang saling terkait digunakan: kunci publik mengenkripsi dan hanya kunci privat yang sesuai yang mendekripsi
kunci publik
kunci yang disediakan untuk siapa pun, digunakan untuk mengenkripsi pesan kepada pemiliknya dan memverifikasi tanda tangannya
kunci privat
kunci yang hanya diketahui oleh pemiliknya, digunakan untuk mendekripsi pesan yang dienkripsi dengan kunci publik dan untuk menandatangani
SSL/TLS
protokol yang menyediakan komunikasi aman (terenkripsi, terotentikasi, terverifikasi integritasnya) antara klien dan server
sertifikat digital
dokumen elektronik yang diterbitkan oleh Otoritas Sertifikat yang memverifikasi identitas pemilik dan berisi kunci publiknya
tanda tangan digital
hash dari sebuah pesan yang dienkripsi dengan kunci privat pengirim, membuktikan siapa yang mengirimnya dan bahwa tidak ada perubahan
Otoritas Sertifikat
organisasi terpercaya yang memverifikasi identitas dan menerbitkan serta menandatangani sertifikat digital
kriptografi kuantum
penggunaan keadaan kuantum foton untuk mendistribusikan kunci sehingga setiap penyadapan dapat dideteksi
17.1
Exam tips · Tips ujian
English
Symmetric: one shared secret key, fast, key exchange is the weakness. Asymmetric: public key to encrypt, private key to decrypt, slow, no exchange problem. Two differences, two drawbacks, two reasons: the exam asks for them in pairs.
Confidentiality uses the receiver's keys (public to lock, private to unlock); a signature uses the sender's keys (private to sign, public to check). Say whose key every time.
The TLS start-up is six steps: request, certificate with public key, check, session key encrypted with the public key, decrypted with the private key, symmetric encryption from then on.
A certificate is identity plus public key, signed by a CA; acquisition is key pair, request, verification, signing, installation. It is needed to validate a signature because it proves whose public key it is.
A signature is a hash encrypted with the private key; verification is decrypt, re-hash, compare. Integrity and authenticity are the two things it proves.
Quantum cryptography distributes keys and detects eavesdropping; its limits are cost, distance and novelty.
Common mistakes
Saying a message is encrypted with the sender's public key; the receiver's public key encrypts, the receiver's private key decrypts.
Describing a signature as "encrypting the message with the private key" instead of encrypting its hash.
Claiming a certificate contains the private key; it holds the public key and the identity, signed by the CA.
Listing "the server sends its private key" in the TLS handshake; only the public key travels, inside the certificate.
Giving "SSL/TLS makes the connection faster" as a function; its functions are encryption, authentication and integrity.
Confusing hashing with encryption: a hash cannot be reversed and has no key; encryption is reversible with the key.
Answering "why is a certificate needed for a signature" with "to encrypt it"; it is needed to trust the public key.
Bahasa Indonesia
Simetris: satu kunci rahasia bersama, cepat, pertukaran kunci adalah kelemahannya. Asimetris: kunci publik untuk mengenkripsi, kunci privat untuk mendekripsi, lambat, tidak ada masalah pertukaran. Dua perbedaan, dua kekurangan, dua alasan: ujian meminta keduanya dalam pasangan.
Kerahasiaan menggunakan kunci penerima (publik untuk mengunci, privat untuk membuka); tanda tangan menggunakan kunci pengirim (privat untuk menandatangani, publik untuk memeriksa). Sebut milik siapa kuncinya setiap saat.
Inisialisasi TLS terdiri dari enam langkah: permintaan, sertifikat dengan kunci publik, pengecekan, kunci sesi yang dienkripsi dengan kunci publik, didekripsi dengan kunci privat, enkripsi simetris dari saat itu onward.
Sertifikat adalah identitas ditambah kunci publik, ditandatangani oleh CA; perolehan meliputi pasangan kunci, permintaan, verifikasi, penandatanganan, instalasi. Hal ini diperlukan untuk memvalidasi tanda tangan karena membuktikan milik siapa kunci publik tersebut.
Tanda tangan adalah hash yang dienkripsi dengan kunci privat; verifikasi meliputi dekripsi, pembuatan ulang hash, dan perbandingan. Integritas dan autentisitas adalah dua hal yang dibuktikannya.
Kriptografi kuantum mendistribusikan kunci dan mendeteksi penyadapan; keterbatasannya adalah biaya, jarak, dan sifat barunya.
Kesalahan umum
Mengatakan bahwa pesan dienkripsi dengan kunci publik pengirim; kunci publik penerima mengenkripsi, kunci privat penerima mendekripsi.
Mendeskripsikan tanda tangan sebagai "mengenkripsi pesan dengan kunci privat" alih-alih mengenkripsi hash-nya.
Mengklaim bahwa sertifikat berisi kunci privat; sertifikat tersebut berisi kunci publik dan identitas, ditandatangani oleh CA.
Menyebutkan "server mengirimkan kunci pribadinya" dalam jabat tangan TLS; hanya kunci publik yang berpindah, berada di dalam sertifikat.
Memberikan "SSL/TLS membuat koneksi lebih cepat" sebagai fungsi; fungsinya adalah enkripsi, autentikasi, dan integritas.
Membingungkan hashing dengan enkripsi: hash tidak dapat dikembalikan dan tidak memiliki kunci; enkripsi dapat dikembalikan dengan kunci.
Menjawab "mengapa sertifikat diperlukan untuk tanda tangan" dengan "untuk mengenkripsinya"; sertifikat diperlukan untuk mempercayai kunci publik.
Interactive lessons on this topic · Pelajaran interaktif untuk topik ini
Work through it step by step, with instant-check exercises. · Kerjakan langkah demi langkah, dengan latihan pengecekan instan.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Pilih satu dan situs mengikuti Anda — catatan, kertas, video, dan latihan semua terbuka di sana.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Ketik untuk mencari catatan, pelajaran, kode, kosakata, dan pertanyaan soal lama di setiap mata pelajaran.


 *Enkripsi mengacak acau plaintext dengan kunci; dekripsi membalikkannya