| Los candidatos deben ser capaces de: | Notas y orientación |
|---|---|
| Explicar la diferencia entre los términos seguridad, privacidad e integridad de los datos | |
| Demostrar comprensión de la necesidad tanto de la seguridad de los datos como de la seguridad del sistema informático | |
| Describir las medidas de seguridad diseñadas para proteger sistemas informáticos, desde un PC independiente hasta una red de computadoras | Incluyendo cuentas de usuario, contraseñas, técnicas de autenticación como firmas digitales y biometría, firewall, software antivirus, antiespías, cifrado |
| Demostrar comprensión de las amenazas a la seguridad de los computadores y los datos planteadas por las redes e Internet | Incluyendo malware (virus, spyware), hackers, phishing, pharming |
| Describir métodos que pueden utilizarse para reducir los riesgos planteados por las amenazas | |
| Describir métodos de seguridad diseñados para proteger la integridad de los datos | Incluyendo cifrado, derechos de acceso |
Seguridad, privacidad e integridad de datos
A-Level Ciencias de la Computación · Tema 6
 16:28
Seguridad, privacidad e integridad
En este preciso momento, tus dispositivos están bajo ataque. No por una persona encogida sobre un teclado — sino por ejércitos de bots automatizados, escaneando sin cesar el…
Narración en inglés · subtítulos en inglés y 中文 que puedes cambiar
6.1
Seguridad, privacidad e integridad — tres ideas diferentes
Syllabus
Fuente: Plan de estudios Cambridge International
Estos suenan similares pero significan cosas diferentes:
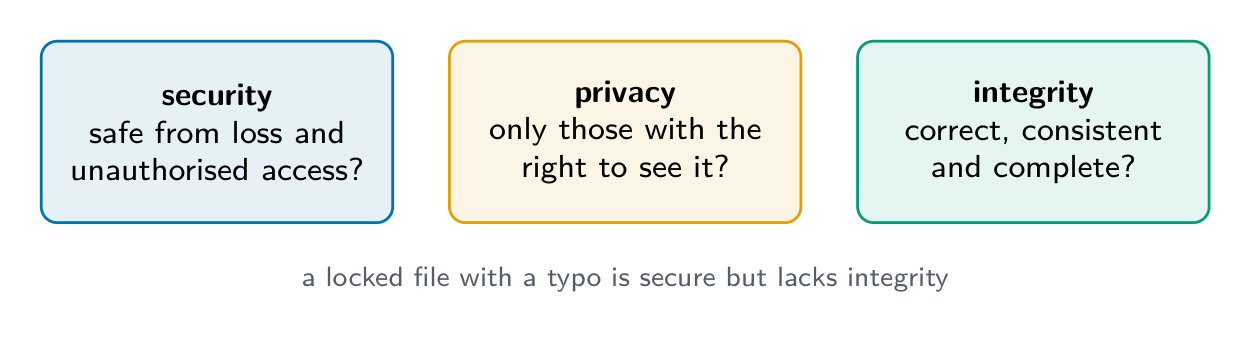
- seguridad — proteger los datos contra accesos, cambios o destrucciones no autorizadas.
- privacidad — el derecho de un individuo a controlar quién ve sus datos personales, mediante consentimiento y con un propósito claro.
- integridad — que los datos sean exactos y completos; no estén corruptos ni hayan sido modificados accidentalmente.
Un archivo puede ser seguro (solo las personas adecuadas pueden abrirlo) pero carecer de integridad (una errata lo corrompió); o ser exacto pero no privado (cualquiera puede leerlo). Se necesitan los tres.
Las diferencias que exige el plan de estudios, una oración cada una: la seguridad es mantener los datos a salvo de pérdidas y accesos no autorizados; la privacidad es mantener los datos confidenciales, de modo que solo quienes tienen derecho puedan verlos; la integridad es que los datos sean correctos, coherentes y completos. Por tanto, "la diferencia entre seguridad y privacidad": la seguridad se refiere a proteger los datos para que no sean accedidos, modificados o perdidos por personas indebidas; la privacidad se refiere al derecho del individuo a decidir quién puede ver sus datos personales. "La diferencia entre seguridad e integridad": la seguridad protege los datos contra accesos no autorizados; la integridad se refiere a que los datos sean exactos y estén actualizados, lo cual protegen la validación y la verificación.
Explorar
Laboratorio de riesgos y responsabilidad
Clasifique los ejemplos según la regla, riesgo o protección involucrados.
6.1
Por qué importa la seguridad
Dos cosas que proteger: los propios datos (mantener su confidencialidad, integridad y disponibilidad) y el sistema informático (un sistema comprometido puede atacar a otros, robar credenciales o ser secuestrado mediante ransomware).
"¿Por qué necesita la escuela mantener ambos seguros?" Datos: son personales y confidenciales, por lo que no deben ser leídos, modificados ni eliminados por personas no autorizadas, y su pérdida impediría el funcionamiento de la escuela. Sistema: un intruso que acceda al sistema informático puede instalar malware, utilizarlo para atacar otros sistemas, dañar el hardware o software, o bloquearlo con ransomware; un sistema seguro es la primera línea de defensa para los datos que contiene.
Vocabulario
Entrenar
| English | Español |
|---|---|
| malware/ˈmælweə/ | software malicioso |
| ransomware/ˈrænsəmweə/ | ransomware |
| networks/ˈnetwɜːks/ | redes |
6.1
Amenazas desde redes e internet
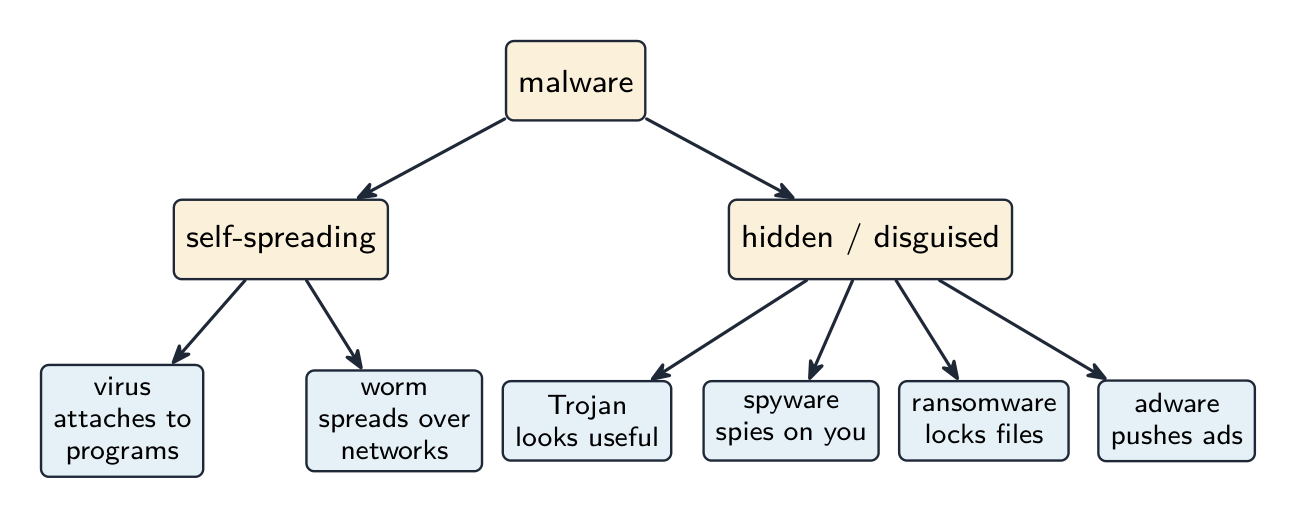
Las amenazas se dividen en tres grupos.
- Malware (software malicioso) — programas dañinos:
- virus — código que se copia a sí mismo y se une a otros programas, propagándose cuando estos se ejecutan.
- gusano — código que se copia a sí mismo y se propaga por redes sin necesidad de acción del usuario.
- caballo de Troya — parece útil pero oculta código malicioso.
- spyware — recopila secretamente información (teclas pulsadas, contraseñas).
- ransomware — cifra tus archivos y exige un pago.
- adware — muestra publicidad no deseada.
2. Engañar a las personas (ataques sociales):
- phishing — correos electrónicos o sitios falsos que engañan a los usuarios para que proporcionen credenciales.
- pharming — redirige a un usuario a un sitio falso incluso cuando escribe la dirección correcta.
- ingeniería social — engañar a las personas para que revelen información.
Las descripciones del plan de estudios de las cuatro amenazas nombradas: un virus es software malicioso que se replica (se copia a sí mismo), se adjunta a otros archivos y elimina o corrompe datos; el spyware es software malicioso que registra las pulsaciones de tecla y acciones del usuario y las envía a un tercero para obtener contraseñas y datos personales; un correo de phishing finge provenir de una organización legítima y contiene un enlace a un sitio web falso donde se pide al usuario datos personales o bancarios; el pharming es código malicioso instalado en el ordenador del usuario o en un servidor web que redirige al usuario a un sitio web falso aunque haya escrito la dirección correcta. Similitudes entre spyware y virus: ambos son malware, ambos se instalan sin el conocimiento del usuario, ambos pueden enviar datos a un tercero o dañar el sistema; la diferencia es que el virus se replica mientras que el spyware registra y transmite información. Phishing y pharming llevan ambos al usuario a un sitio web falso que recopila sus datos; el phishing requiere que el usuario haga clic en un enlace en un correo electrónico, mientras que el pharming funciona mediante código en el ordenador o en el servidor DNS y no necesita correo electrónico.
3. Ataques a la red:
- hacking por parte de hackers — acceso no autorizado, a menudo mediante contraseñas débiles o fallos en el software.
- denegación de servicio (DoS/DDoS) — satura un servidor para que los usuarios reales no puedan acceder a él.
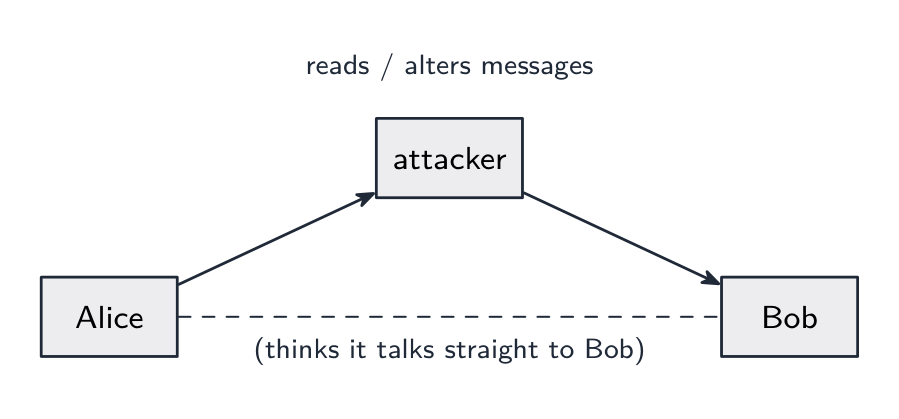
- escucha interceptiva — captura de datos en tránsito (riesgo en redes Wi-Fi abiertas).
- hombre del medio — un atacante relaya o altera secretamente mensajes entre dos partes.
Ejemplo resuelto. Identifica y describe dos amenazas a los datos en una red escolar, y proporciona un método de prevención diferente para cada una.
Amenaza 1, malware: un virus copiado en un ordenador desde un adjunto de correo electrónico o una descarga se replica y corrompe o elimina archivos; prevención: software antivirus que escanea archivos y se mantiene actualizado. Amenaza 2, hacking: una persona no autorizada obtiene acceso a la red, por ejemplo adivinando una contraseña débil, y lee o modifica los datos; prevención: un cortafuegos que bloquee conexiones no autorizadas, o contraseñas fuertes con autenticación de dos factores. Un tercer par, phishing: un correo electrónico lleva a un usuario a un sitio falso que recopila sus credenciales de inicio de sesión; prevención: formación de usuarios para verificar el remitente y la URL, y filtrado de correo electrónico. La medida debe coincidir con la amenaza: el cifrado no detiene un virus, y el software antivirus no detiene el phishing.
Vocabulario
Entrenar
| English | Español |
|---|---|
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | man-in-the-middle |
| virus/ˈvaɪrəs/ | virus |
| worm/wɜːm/ | gusano informático |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | caballo de Troya |
| spyware/ˈspaɪweə/ | spyware |
| adware/ˈædweə/ | adware |
| phishing/ˈfɪʃɪŋ/ | phishing |
| pharming/ˈfɑːmɪŋ/ | pharming |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | social engineering |
| hacking/ˈhækɪŋ/ | hackeo |
| hackers/ˈhækəz/ | hackers |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | denial of service |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | eavesdropping |
6.1
Medidas de seguridad
Las medidas protegen tanto la seguridad de los datos (contra pérdidas, robo o corrupción) como la seguridad del sistema informático (su hardware, software y red).
Un PC independiente
- una contraseña fuerte; antivirus mantenido actualizado; actualizaciones de software oportunas; copia de seguridad en medios separados; cifrado de disco completo; pantalla bloqueada.
Un PC conectado a red
Todo lo anterior, más un firewall, permisos por usuario (solo derechos de administrador para administradores), gestión centralizada de cuentas de usuario y registros de auditoría (quién inició sesión y qué tocó).
Cómo funcionan las medidas, con la redacción que otorga puntos el plan de estudios:
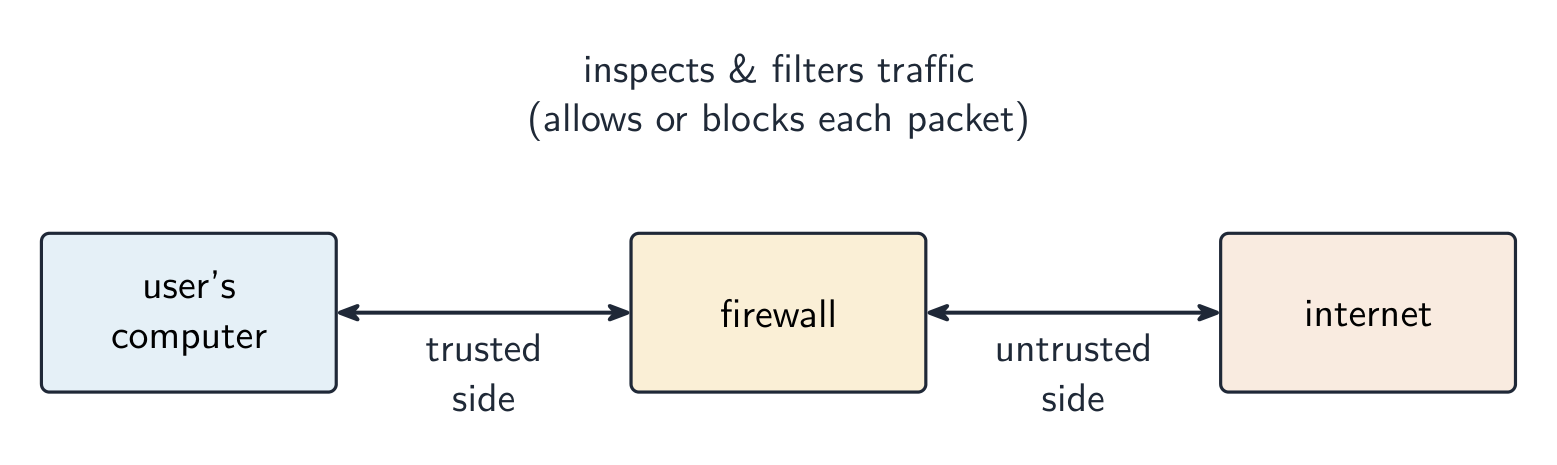
- cortafuegos: examina cada transmisión entrante y saliente y la compara con criterios establecidos (una lista blanca o negra de direcciones, puertos y protocolos); bloquea cualquier cosa que no cumpla los criterios; puede prevenir el acceso a ciertos sitios y advertir de intentos de acceso no autorizado.
- cifrado: los datos se codifican (encriptan) con una clave en texto cifrado, de modo que una copia interceptada no pueda entenderse sin la clave; el receptor utiliza una clave para descifrarlos. Protege los datos en tránsito y en almacenamiento, pero no evita que los datos sean interceptados o eliminados.
- contraseñas y cuentas de usuario: solo un usuario que conozca la contraseña puede iniciar sesión; una contraseña fuerte (larga, con caracteres variados, cambiada regularmente) no puede ser adivinada; las cuentas se bloquean tras varios intentos fallidos; cada cuenta tiene sus propios derechos de acceso.
- software antivirus y antispyware: escanea archivos y programas comparándolos con una base de datos de firmas de malware conocidas, verifica el comportamiento, cuarentena o elimina lo que encuentra, y debe actualizarse para reconocer nuevo malware.
- derechos de acceso: se otorgan permisos a cada usuario (o grupo) para cada archivo o tabla, como solo lectura o lectura y escritura, de modo que un usuario no pueda ver ni modificar datos que no le pertenecen; una base de datos también puede presentar a cada usuario una vista que contenga solo los campos que necesita.
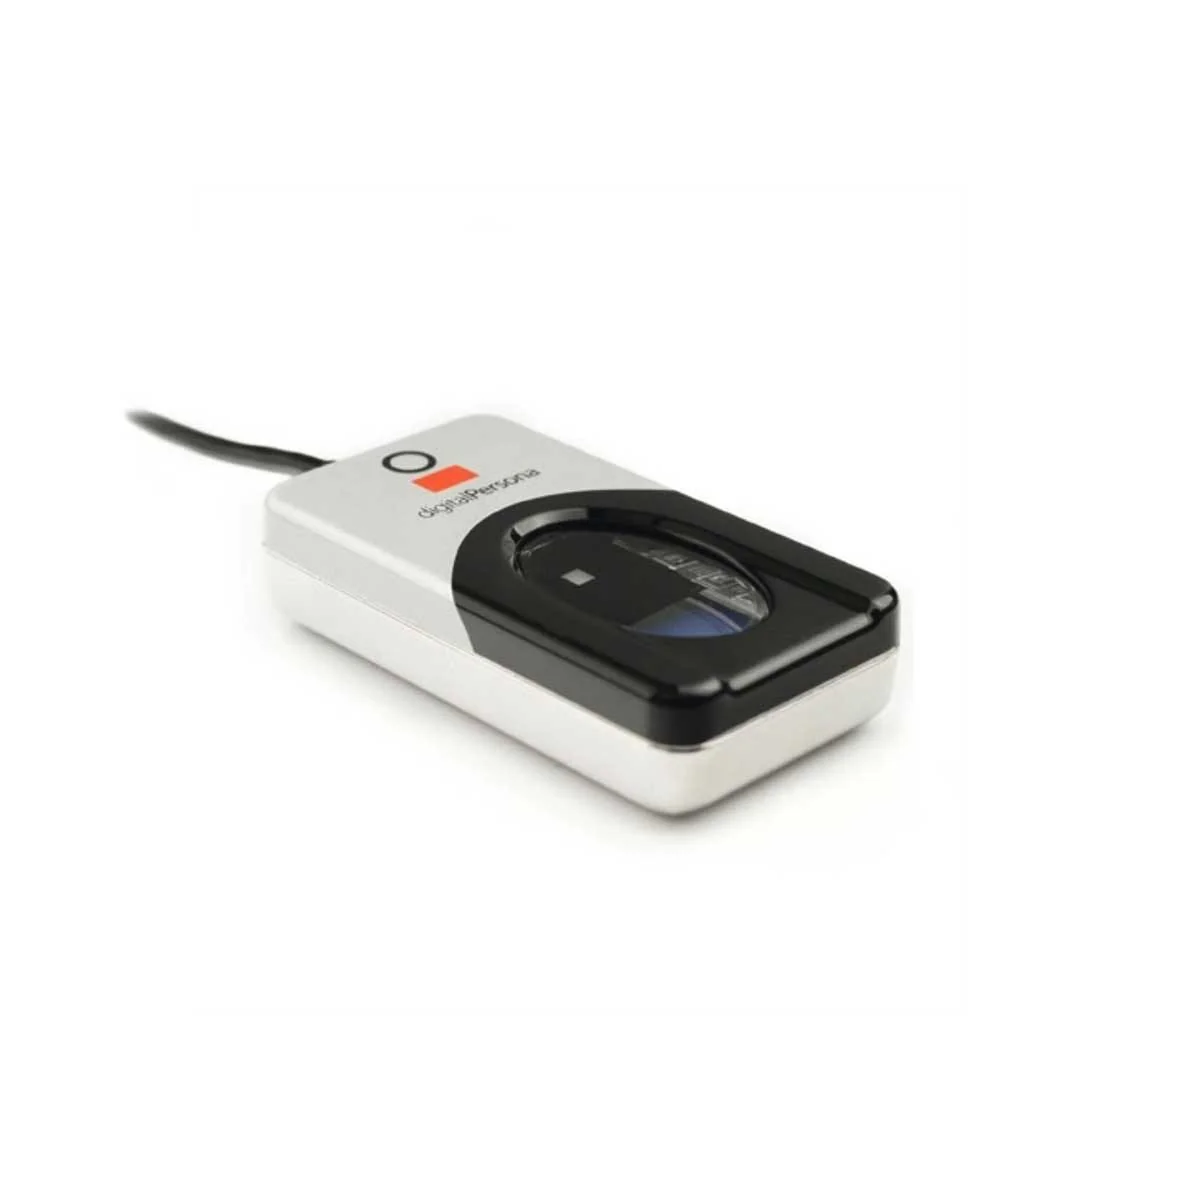
- biometría: el dispositivo captura una imagen de la cara, huella dactilar o iris, la convierte en datos digitales, la compara con los datos almacenados para ese usuario y permite el acceso solo si hay coincidencia; no puede olvidarse, prestarse ni adivinarse como una contraseña.
- copias de seguridad: una copia de los datos en medios separados, guardada fuera del sitio, de modo que los datos perdidos o corruptos puedan restaurarse.
Para restringir los riesgos del malware, en tres puntos: instalar software anti-malware y mantenerlo actualizado; usar un cortafuegos; no abrir adjuntos ni descargar archivos de fuentes desconocidas; mantener el sistema operativo y las aplicaciones parcheadas; y formar a los usuarios.
A través de internet
- VPN — cifra el tráfico entre el usuario y la puerta de enlace corporativa.
- HTTPS / TLS — cifra el tráfico web.
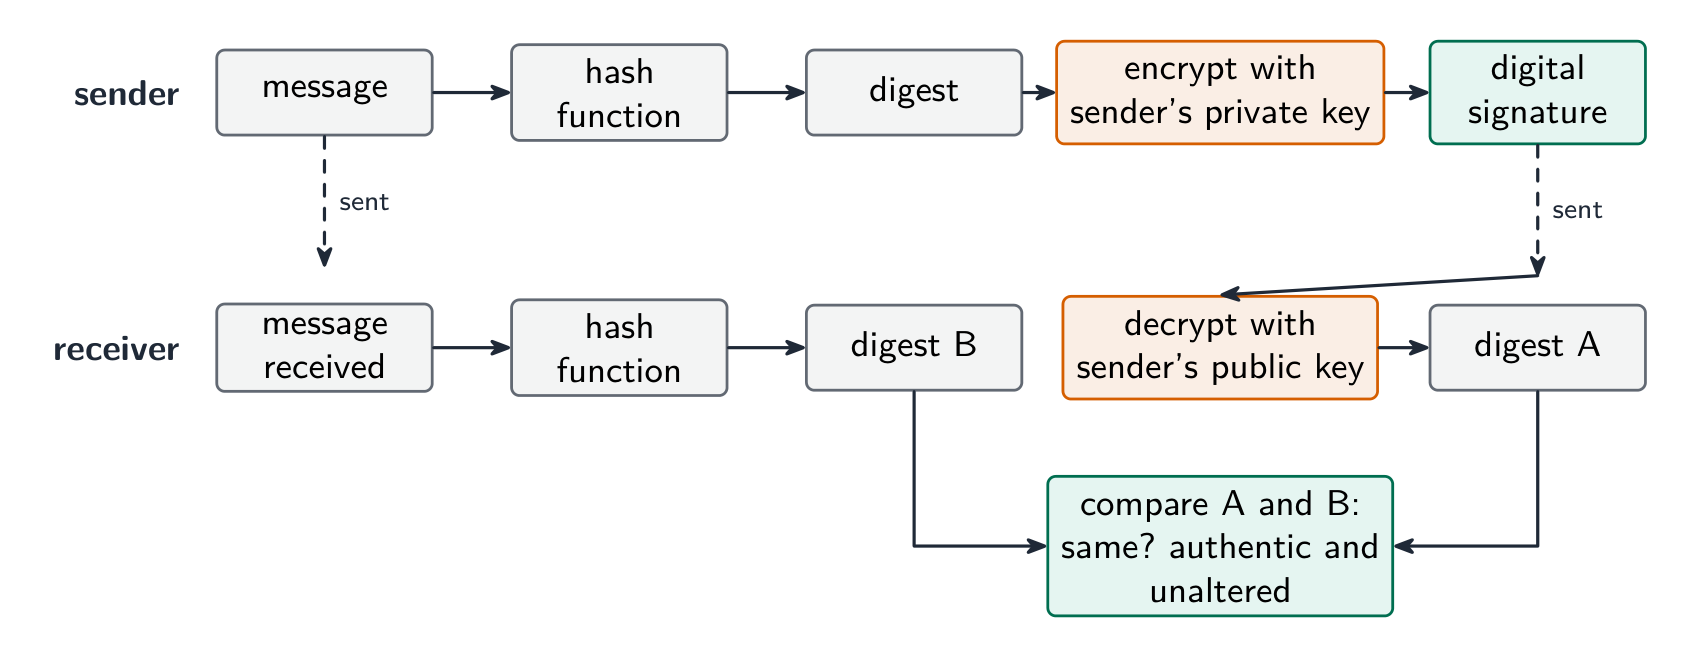
- firmas digitales — demuestran quién envió un mensaje y que este no fue alterado en tránsito.
- detección de intrusiones — vigila el tráfico en busca de patrones de ataque conocidos.
Cómo una firma digital autentica un documento (cinco puntos): el emisor pasa el mensaje por una función hash para producir un resumen; el emisor cifra el resumen con su clave privada, y ese resumen cifrado es la firma digital; el mensaje y la firma se envían juntos; el receptor descifra la firma con la clave pública del emisor para recuperar el resumen; el receptor calcula el hash del mensaje recibido y compara los dos resúmenes; si coinciden, el mensaje provino del emisor (solo ellos poseen la clave privada) y no fue alterado en la transmisión. Una firma prueba quién envió el mensaje y que está intacto; no oculta el contenido, para eso sirve el cifrado del mensaje.
Explorar
Cifrar con un cifrado César
Cambiar el desplazamiento: esa es la clave. Cada letra se desplaza ese número de lugares a lo largo del alfabeto para crear el texto cifrado, y la misma clave lo devuelve al lugar original. Esa clave compartida es la encriptación simétrica en miniatura.
Vocabulario
Entrenar
| English | Español |
|---|---|
| firewall/ˈfaɪəwɔːl/ | Cortafuegos |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | autenticación de dos factores |
| authentication/ɔːˌθentɪˈkeɪʃn/ | authentication |
| VPN/ˌviː piː ˈen/ | VPN |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | firmas digitales |
| private key/ˈpraɪvət kiː/ | private key |
| public key/ˈpʌblɪk kiː/ | public key |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | autorización |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | mínimos privilegios |
| plaintext/ˈpleɪntekst/ | texto en claro |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | cifrado simétrico |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | cifrado asimétrico |
| access control/ˈækses kənˈtrəʊl/ | control de acceso |
| check digit/tʃek ˈdɪdʒɪt/ | dígito de control |
6.1
Coincidir medidas con amenazas
- intercepción en tránsito → cifrar los datos (HTTPS, VPN). El texto cifrado interceptado es inútil sin la clave.
- acceso no autorizado → autenticación fuerte (contraseñas largas; autenticación de dos factores con código telefónico o clave); autorización de usuario; bloqueo tras intentos fallidos de inicio de sesión.
- malware → software antivirus y anti-spyware con escaneo en tiempo real; parches; evitar descargas de fuentes no confiables.
- phishing → formación de usuarios; filtrado de correo electrónico; verificar la URL antes de introducir credenciales.
- amenazas internas → principio de mínimo privilegio (otorgar a cada usuario solo lo necesario); auditoría.
- DDoS → limitación de velocidad y filtrado de tráfico.
Para datos confidenciales que cruzan internet, el método del plan de estudios es el cifrado: los datos se codifican con una clave en texto cifrado, de modo que una persona no autorizada que los intercepte no pueda leerlos, y solo el receptor previsto, que posee la clave, pueda decodificarlos. Para un archivo de programa enviado por correo electrónico para pruebas, la misma respuesta aplica (cifrar el archivo, o enviarlo sobre una conexión cifrada), junto con una contraseña en el propio archivo.
Vocabulario
Entrenar
| English | Español |
|---|---|
| anti-spyware/ˈænti ˈspaɪweə/ | anti-spyware |
| biometrics/ˌbaɪəʊˈmetrɪks/ | biometría |
6.1
Proteger los propios datos
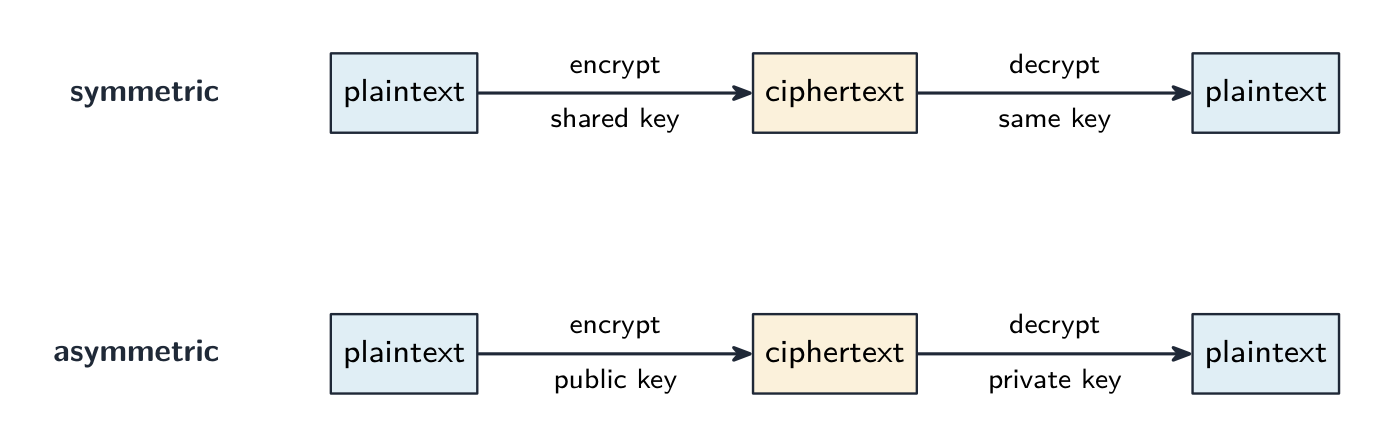
- cifrado — convertir texto plano en texto cifrado usando una clave. El cifrado simétrico (AES) usa una única clave compartida; el cifrado asimétrico (RSA) usa una clave pública y una clave privada. Protege los datos en reposo y en tránsito.
- control de acceso — permisos de archivo (lectura/escritura/ejecución) y derechos de acceso, impuestos por el SO.
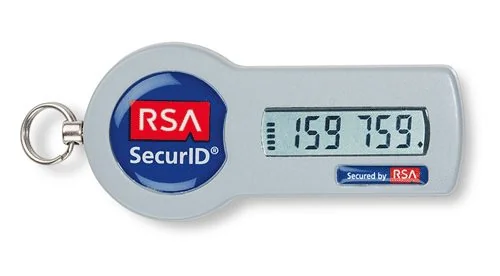
- autenticación — las técnicas de autenticación verifican al usuario: algo que sabe (contraseña), tiene (token, teléfono) o es (biometría — huella dactilar, rostro, iris); la combinación es la más segura.
- copias de seguridad — mantener copias (algunas fuera del sitio) para que la pérdida o corrupción sea recuperable.
- seguridad física — salas de servidores con cerradura, candados para cables.
Los derechos de acceso en una base de datos, descritos para tres puntos: a cada usuario se le asigna una cuenta con un nombre de usuario y contraseña; el administrador de la base de datos asigna a cada cuenta permisos para cada tabla, como solo lectura, lectura y escritura, o sin acceso; los usuarios ven solo las tablas y campos que tienen permitido, por lo que un cliente no puede abrir la tabla del personal y un cajero puede leer pero no cambiar los precios. El SGDBD aplica esto mediante sus derechos de acceso y mediante vistas, y también puede cifrar los datos almacenados.
Explorar
Cifrar con un cifrado César
Cambiar el desplazamiento: esa es la clave. Cada letra se desplaza ese número de lugares a lo largo del alfabeto para crear el texto cifrado, y la misma clave lo devuelve al lugar original. Esa clave compartida es la encriptación simétrica en miniatura.
Vocabulario
Entrenar
| English | Español |
|---|---|
| security/sɪˈkjʊərɪti/ | seguridad |
| privacy/ˈprɪvəsi/ | privacidad |
| integrity/ɪnˈteɡrɪti/ | integridad |
| unauthorised/ʌnˈɔːθəraɪzd/ | no autorizado |
| encryption/enˈkrɪpʃn/ | encryption |
| backup/ˈbækʌp/ | backup |
| user accounts/ˈjuːzə əˈkaʊnts/ | user accounts |
| audit logs/ˈɔːdɪt lɒɡz/ | audit logs |
| ciphertext/ˈsaɪfətekst/ | texto cifrado |
| access rights/ˈækses raɪts/ | Permisos de acceso |
6.2
Integridad de los datos
Syllabus
| Los candidatos deben ser capaces de: | Notas y orientaciones |
|---|---|
| Describir cómo la validación de datos y la verificación de datos ayudan a proteger la integridad de los datos | |
| Describir y utilizar métodos de validación de datos | Incluye comprobación de rango, comprobación de formato, comprobación de longitud, comprobación de presencia, comprobación de existencia, límite de comprobación y dígito de control |
| Describir y utilizar métodos de verificación de datos durante la introducción y transferencia de datos | Durante la introducción, incluye comprobación visual y entrada doble. Durante la transferencia, incluye comprobación de paridad (byte y bloque) y suma de verificación |
Fuente: Plan de estudios Cambridge International
Los datos tienen integridad cuando son precisos y completos. Dos técnicas: validación de datos (detectar datos incorrectos antes de almacenarlos) y verificación de datos (confirmar que los datos fueron ingresados o transferidos correctamente).
Validación — ¿tienen sentido los datos?
Validación comprueba los datos contra reglas lógicas, automáticamente:
- comprobación de rango — dentro de límites (un mes es 1–12).
- comprobación de límite — en el lado correcto de un único límite (por ejemplo, edad ≥ 18).
- comprobación de existencia — el elemento referenciado existe (por ejemplo, un código de producto está en la tabla).
- comprobación de longitud — el número correcto de caracteres.
- comprobación de tipo/carácter — el tipo correcto de datos (un campo de teléfono permite solo dígitos).
- comprobación de formato — coincide con un patrón (un correo electrónico debe contener
@). - comprobación de presencia — los campos obligatorios no están vacíos.
- dígito de control — un dígito adicional calculado a partir de los demás (ISBN, números de tarjeta) que detecta errores de transcripción.
Ejemplo resuelto. En un esquema simple de dígito de control, el dígito de control es el resto cuando la suma de los dígitos se divide por $10$, appending al número. El número $4162$ tiene suma de dígitos $13$, por lo que se almacena como $41623$. Un usuario introduce $14623$: los primeros dos dígitos están intercambiados, pero la suma sigue siendo $13$, así que el dígito de control coincide y el error no se detecta. Un usuario que introduce $41523$ es detectado, porque $4 + 1 + 5 + 2 = 12$ da como resultado dígito de control $2$. Los esquemas ponderados pueden detectar algunas transposiciones que esta regla sin ponderar pasa por alto. La detección depende de los pesos, las posiciones y el módulo: una regla ISBN-13, por ejemplo, no detecta todas las transposiciones posibles. Un dígito de control es validación: prueba el número contra una regla en el momento en que se introduce.
- comprobación de búsqueda y comprobación de consistencia (por ejemplo, fecha de entrega ≥ fecha de pedido).
La validación detecta datos mal formateados, pero no datos que tengan el formato correcto pero sean factualmente erróneos ("Bob" por "Bib").
Ejemplo resuelto. Identificar la comprobación de validación que realiza cada fragmento de pseudocódigo.
| Pseudocódigo | Comprobación |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
comprobación de rango: el valor debe estar entre dos límites |
IF x = "" THEN OUTPUT "Invalid" |
comprobación de presencia: el campo no debe estar vacío |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
comprobación de búsqueda (existencia): el valor debe ser uno de una lista |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
comprobación de longitud: el número correcto de caracteres |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
comprobación de formato: un carácter particular debe ser una letra |
Para validar un número de matrícula de coche que debe constar de una letra, tres dígitos y dos letras: una comprobación de formato prueba cada posición frente a su patrón, y una comprobación de longitud confirma seis caracteres. Para validar una fecha de nacimiento: una comprobación de formato (DD/MM/YYYY), una comprobación de rango (el mes es de $1$ a $12$, el año no está en el futuro) y una comprobación de presencia (no se deja en blanco). Una puntuación entre $0$ y el máximo para la prueba necesita una comprobación de tipo (un entero) y una comprobación de rango, con el límite superior leído desde el propio registro de la prueba: así es como la validación protege la integridad, rechazando datos que no podrían ser correctos.
Verificación — ¿se introdujeron o transfirieron los datos correctamente?
Verificación comprueba que los datos no fueron cambiados al moverse de un lugar a otro.
Durante la entrada: entrada doble (escribirlo dos veces y comparar, como para una nueva contraseña) o comprobación visual.
En palabras del esquema, la entrada doble consiste en ingresar los datos dos veces, por la misma persona o por dos personas, y tener que el ordenador compare las dos versiones e informe cualquier diferencia; una comprobación visual es la persona comparando lo que hay en la pantalla con el documento fuente original y corrigiendo cualquier diferencia antes de guardar. Ambas protegen la integridad asegurando que los datos almacenados coincidan con la fuente. Incluso después de la validación y verificación, los datos aún pueden ser incorrectos: pueden ser sensatos y coincidir con la fuente, pero la fuente misma era incorrecta, o el usuario escribió un valor diferente pero válido distinto del pretendido.
Durante la transferencia (los bits pueden volverse invertidos):
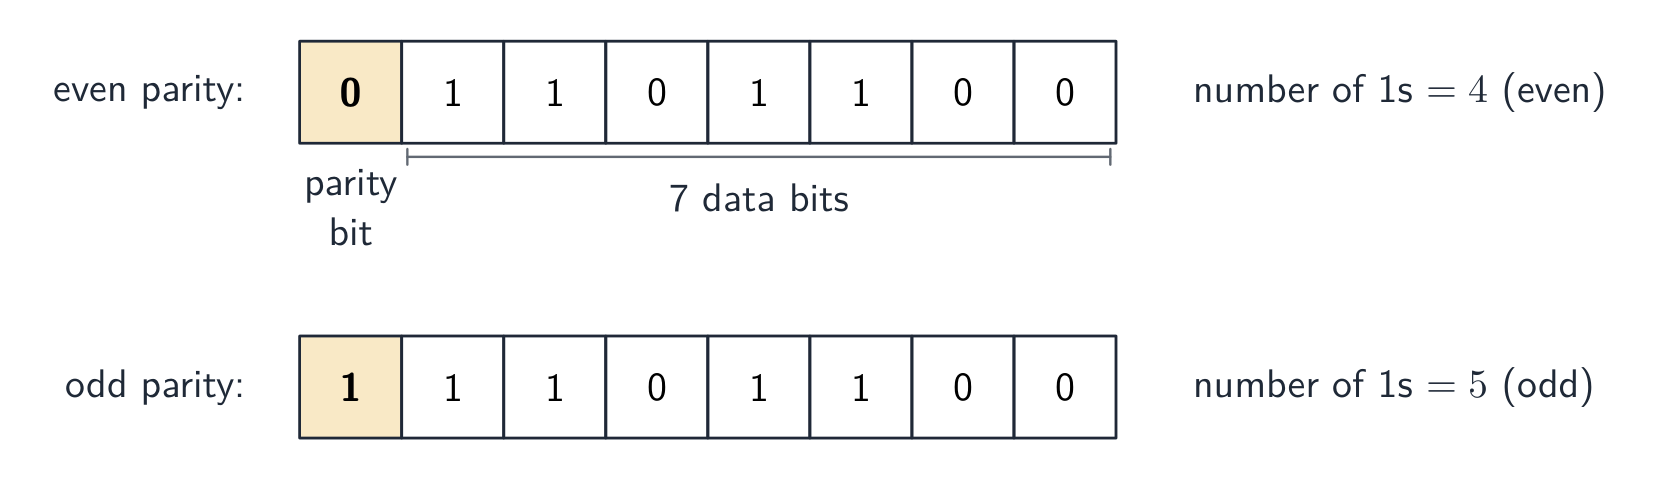
- comprobación de paridad — un bit adicional hace que el número de 1 sea par (paridad par) o impar. El receptor vuelve a contar. Detecta errores de un solo bit.
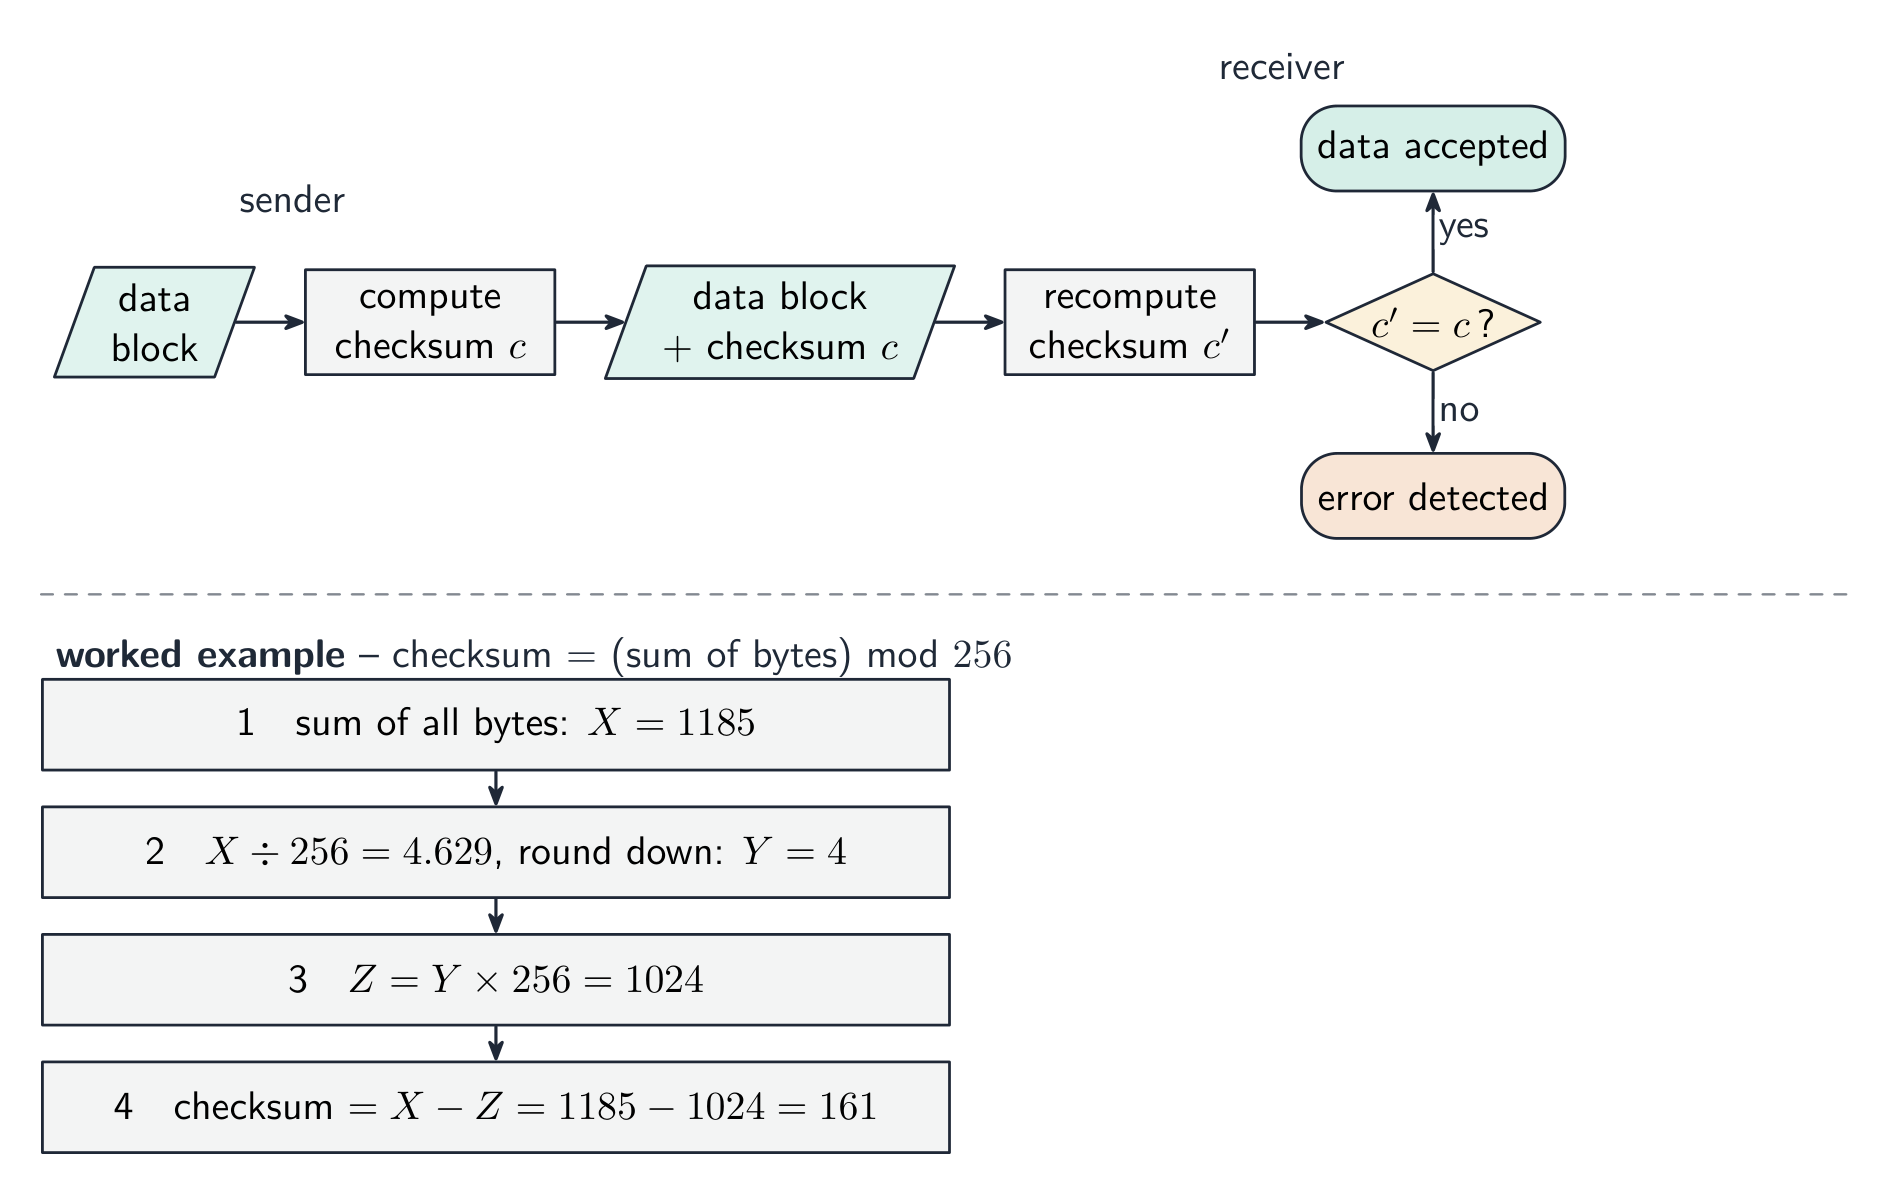
- suma de comprobación — el emisor envía un valor resumen de los datos; el receptor lo recalcula y lo compara.
- comprobación de redundancia cíclica (CRC) — una suma de control más robusta que utiliza división polinómica, detectando muchos más tipos de errores.
Una comprobación de bloque de paridad va más allá y localiza el error. Organice los bytes en una cuadrícula: asigne un bit de paridad a cada fila, luego calcule un byte de paridad adicional cuyos bits sean la paridad de las columnas de los bytes superiores. Un único bit invertido ahora fallará en una fila y una columna — su intersección señala exactamente qué bit cambió, por lo que incluso puede corregirse.
Ejemplo resuelto. Se envían cuatro bytes con paridad par, seguidos de un byte de paridad. Encontrar el bit que fue corrupto.
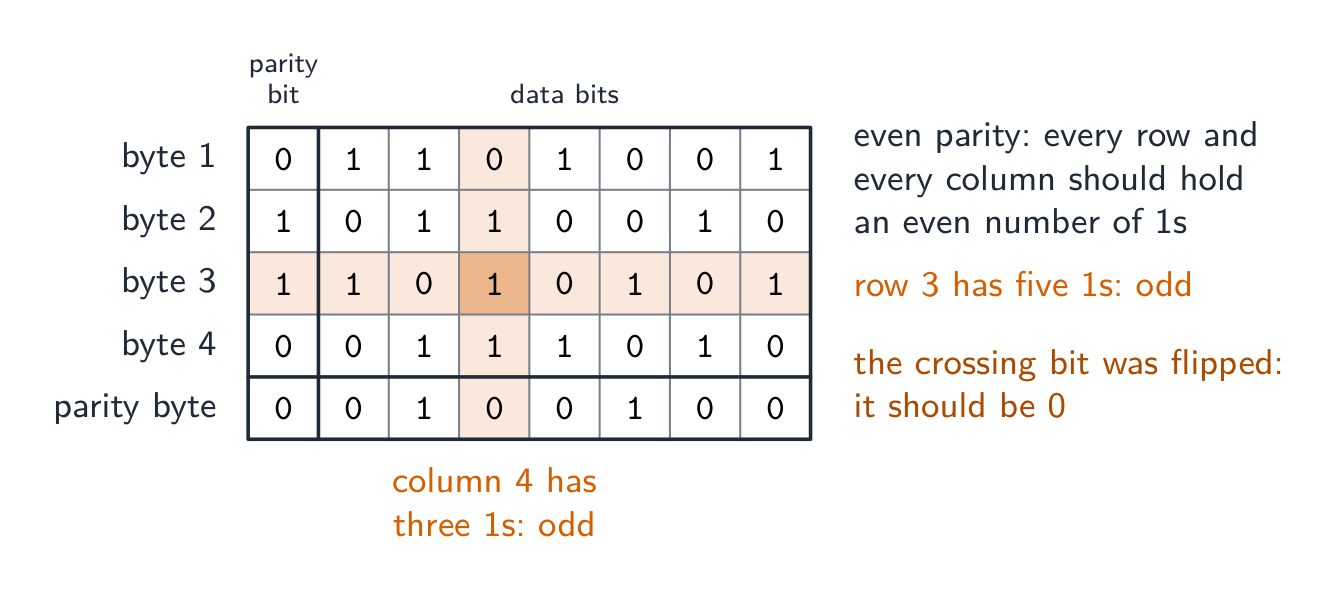
Contar los 1s en cada fila y cada columna. Cada fila y columna debería tener un número par; el byte 3 tiene cinco y la columna 4 tiene tres. El bit donde esa fila y esa columna se cruzan es el que cambió, por lo que se restablece de 1 a 0. Una comprobación de paridad por sí sola detecta un error en un byte pero no puede decir qué bit; dos errores en el mismo byte se cancelan y pasan desapercibidos. Una suma de comprobación, explicada para tres puntos: el remitente pasa el bloque de datos a través de un algoritmo que produce un valor de suma de comprobación; los datos y la suma de comprobación se envían juntos; el receptor ejecuta el mismo algoritmo sobre los datos que recibió; si las dos sumas de comprobación coinciden, los datos se aceptan, y si no, se rechazan y reenvían.
La verificación solo demuestra que lo recibido coincide con lo enviado — no que los datos sean correctos, ni contra manipulaciones deliberadas. La validación pregunta "¿son estos datos sensatos?"; la verificación pregunta "¿se copiaron correctamente?" — usar ambas.
Las preguntas de la tabla clasifican los métodos según cuándo se usan: durante la entrada de datos, entrada doble y una comprobación visual; durante la transferencia de datos, una comprobación de paridad (byte o bloque) y una suma de comprobación. Transferir archivos de vídeo de una cámara a un servidor utiliza una suma de comprobación: la cámara la calcula, el servidor la recalcula, una discrepancia significa retransmisión.
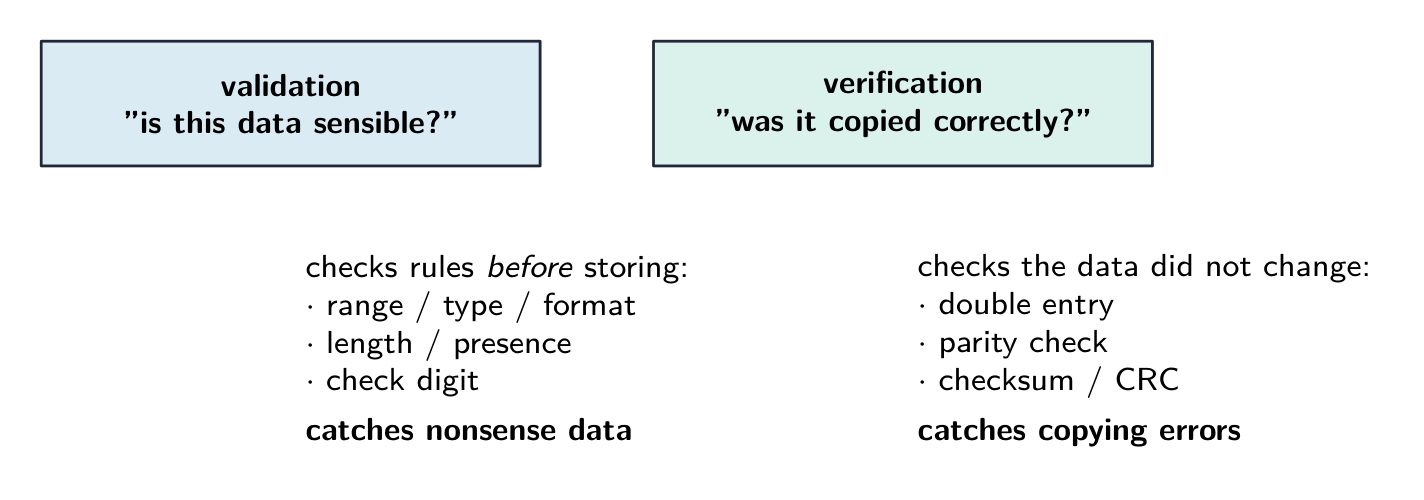
Ejemplo resuelto. Un usuario escribe su fecha de nacimiento como 31/02/2009, y escribe su dirección de correo electrónico dos veces. ¿Qué comprobación detecta qué error, y cuál es la diferencia? La validación pregunta "¿son estos datos sensatos?" - el ordenador los prueba contra una regla, y una comprobación de formato o rango rechaza 31/02/2009 porque febrero nunca tiene 31 días. La verificación pregunta "¿se introdujeron correctamente estos datos?" - escribir el correo electrónico dos veces es entrada doble, y comparar las dos copias detecta un error de tipeo. El límite es lo que hace que esta sea una pregunta favorita: la validación nunca puede decirte que los datos están correctos, solo que son posibles - 01/02/2009 pasa todas las reglas de validación incluso si el usuario nació realmente en un día diferente. Di qué puede y qué no puede detectar cada comprobación.
Un servidor proxy en una respuesta sobre seguridad
Un servidor proxy gestiona peticiones en nombre de un cliente. Una organización puede configurarlo para filtrar el acceso a sitios web, registrar peticiones o almacenar respuestas en caché. Explique la protección configurada: simplemente nombrar un proxy no demuestra cómo previene la amenaza indicada. Un router reenvía paquetes entre redes; estos roles son distintos.
Explorar
Laboratorio de conceptos informáticos
Clasificar ejemplos concretos según la idea informática que demuestran.
Vocabulario
Entrenar
| English | Español |
|---|---|
| validation/ˌvælɪˈdeɪʃn/ | validación |
| verification/ˌverɪfɪˈkeɪʃn/ | verificación |
| parity check/ˈpærɪti tʃek/ | comprobación de paridad |
| checksum/ˈtʃeksəm/ | suma de verificación |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | comprobación de redundancia cíclica |
| parity block check/ˈpærɪti blɒk tʃek/ | comprobación de bloques de paridad |
6.2
Definiciones aceptadas por el examinador
Una pregunta de definición se califica según palabras fijas. Aprenda estas exactamente.
| Término | Definición |
|---|---|
| seguridad de los datos | mantener los datos a salvo de pérdidas y de acceso, cambio o eliminación no autorizados |
| privacidad de los datos | mantener los datos confidenciales, de modo que solo sean vistos por aquellos que tienen derecho a verlos |
| integridad de los datos | que los datos sean precisos, consistentes y completos |
| malware | software malicioso que se instala sin el conocimiento del usuario para dañar un sistema o robar datos |
| virus | malware que se replica, se adjunta a otros archivos y corrompe o elimina datos |
| spyware | malware que registra las pulsaciones de tecla o acciones del usuario y las envía a un tercero |
| phishing | un correo electrónico que finge ser de una organización legítima que lleva al usuario a un sitio web falso para recopilar datos personales |
| pharming | código malicioso que redirige al usuario a un sitio web falso incluso cuando se ingresa la dirección correcta |
| firewall | hardware o software que examina todo el tráfico que entra o sale de un sistema contra criterios establecidos y bloquea lo que no los cumple |
| cifrado | codificación de datos con una clave en texto cifrado, de modo que no pueda entenderse sin la clave para descifrarlo |
| firma digital | un hash de un mensaje cifrado con la clave privada del remitente, utilizado para probar quién lo envió y que no fue alterado |
| validación de datos | una comprobación automática de que los datos ingresados son razonables y siguen reglas establecidas |
| verificación de datos | una comprobación de que los datos han sido introducidos o transferidos correctamente, comparándolos con la fuente o con un valor recalculation |
| dígito de control | un dígito adicional calculado a partir de los demás dígitos de un número y añadido a este, para que se pueda detectar un error en el número |
| comprobación de paridad | un bit adicional añadido a un byte para que el número de 1s sea par (o impar), lo cual el receptor vuelve a contar |
| suma de verificación | un valor calculado a partir de un bloque de datos mediante un algoritmo y enviado junto con él, recalculado por el receptor y comparado |
6.2
Consejos para el examen
- Mantenga separadas las tres ideas: seguridad (mantener los datos a salvo), privacidad (quién puede verlos) e integridad (mantenerlos correctos).
- Relacione cada amenaza (malware, hacking, phishing, interceptación) con una medida (cortafuegos, cifrado, autenticación, derechos de acceso).
- El cifrado protege la confidencialidad, no la integridad: utilice una suma de verificación, una comprobación de paridad o un dígito de control para la integridad.
- Distinga entre virus, gusano y troyano y cómo se propaga cada uno.
Errores comunes
- Dar la misma medida para dos amenazas, o una medida que no se ajuste a la amenaza. Cada amenaza en la tabla necesita una prevención diferente que realmente la detenga.
- Nombrar una medida sin decir cómo funciona. "Cortafuegos" obtiene puntos cuando va seguido de "compara el tráfico con criterios establecidos y bloquea lo que no cumple".
- Llamando validación a una comprobación de que los datos son correctos. La validación comprueba que los datos sean razonables; la verificación comprueba que coincidan con la fuente. Ninguna prueba que sean verdaderos.
- Una firma digital no cifra el mensaje. Cifra un hash del mensaje con la clave privada; el receptor lo descifra con la clave pública y compara los hashes.
- Describir un dígito de control como verificación, o una comprobación de paridad como validación. El dígito de control es una regla de validación en la entrada; las paridades y sumas de verificación verifican una transferencia.
- Un virus se replica; el spyware registra — nunca intercambiarlos en una definición.
Lecciones interactivas sobre este tema
Trátalo paso a paso, con ejercicios de verificación instantánea.