| يجب أن يكون المرشحون قادرين على: | ملاحظات وإرشادات |
|---|---|
| شرح الفرق بين مصطلحي الأمن، الخصوصية وسلامة البيانات | |
| إظهار تقدير الحاجة إلى كل من أمن البيانات وأمن نظام الحاسوب | |
| وصف تدابير الأمن المصممة لحماية الأنظمة الحاسوبية، بدءاً من جهاز الحاسوب المستقل حتى شبكة من الحواسيب | بما في ذلك حسابات المستخدمين، كلمات المرور، تقنيات المصادقة مثل التوقيعات الرقمية والبيومترية، جدار الحماية، برمجيات مكافحة الفيروسات، برمجيات مكافحة التجسس، التشفير |
| إظهار فهم التهديدات لأمن الحاسوب والبيانات التي تسببها الشبكات والإنترنت | بما في ذلك البرمجيات الخبيثة (فيروس، برمجيات تجسس)، القراصنة، الصيد الاحتيالي، التحويل الاحتيالي |
| وصف الطرق التي يمكن استخدامها لتقييد المخاطر التي تسببها التهديدات | |
| وصف طرق الأمن المصممة لحماية أمن البيانات | بما في ذلك التشفير، صلاحيات الوصول |
الأمان والخصوصية وسلامة البيانات
A-Level علوم الحاسوب · الموضوع 6
 15:21
الأمان والخصوصية والسلامة
في هذه اللحظة، هذه الثانية بالضبط، أجهزتك تحت الهجوم. ليس بواسطة شخص منحنٍ فوق لوحة المفاتيح — بل بواسطة جيوش من الروبوتات الآلية، تفحص بلا توقف…
سرد باللغة الإنجليزية · ترجمة نصية بالإنجليزية و中文 يمكنك التبديل بينهما
6.1
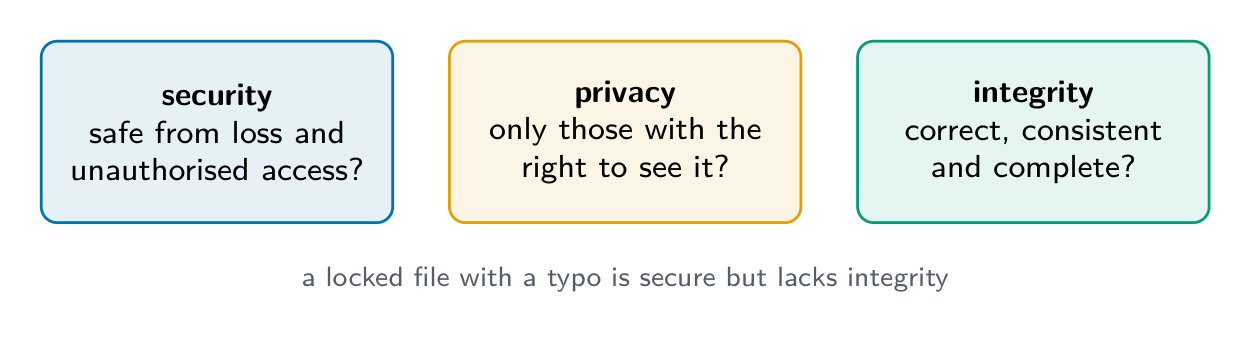
الأمان والخصوصية والنزاهة — ثلاثة مفاهيم مختلفة
المنهج
المصدر: منهج كامبريدج الدولي
تبدو متشابهة لكنها تعني أشياء مختلفة:
- الأمان — حماية البيانات من الوصول غير المصرح به، أو التعديل، أو التدمير.
- الخصوصية — حق الفرد في التحكم في من يرى بياناته الشخصية، بموافقة وغرض واضح.
- النزاهة — أن تكون البيانات دقيقة وكاملة — غير معدلة أو تغييرها عن طريق الخطأ.
قد يكون الملف آمناً (لا يمكن إلا للأشخاص المعنيين فتحه) لكنه يفتقر للنزاهة (تم تشويهه بسبب خطأ إملائي)؛ أو قد يكون دقيقاً لكن ليس خاصاًً (يمكن لأي شخص قراءته). جميع المفاهيم الثلاثة مطلوبة.
الاختلافات التي يطلبها المنهج، جملة واحدة لكل منها: الأمان هو الحفاظ على البيانات آمنة من الفقدان ومن الوصول غير المصرح به؛ الخصوصية هو الحفاظ على سرية البيانات، بحيث لا يمكن إلا لمن يحق له رؤيتها رؤيتها؛ النزاهة هي أن تكون البيانات صحيحة وموحدة وكاملة. لذا فإن "الفرق بين الأمان والخصوصية": الأمان يتعلق بحماية البيانات من الوصول إليها أو تعديلها أو فقدانها من قبل الأشخاص الذين لا يحق لهم؛ الخصوصية تتعلق بحق الفرد في تحديد من قد يرى بياناته الشخصية. "الفرق بين الأمان والنزاهة": الأمان يحمي البيانات من الوصول غير المصرح به؛ النزاهة تتعلق بأن تكون البيانات دقيقة ومحدثة، وهو ما تحميه عمليات التحقق والتحقق.
استكشف
مختبر المخاطرة والمسؤولية
رتب الأمثلة حسب القاعدة أو المخاطرة أو الحماية المعنية.
6.1
لماذا الأمان مهم
شيئان يجب حمايتهما: البيانات نفسها (الحفاظ عليها سرية، سليمة ومتاحة) ونظام الحاسوب (النظام المخترق يمكنه مهاجمة الأنظمة الأخرى، سرقة البيانات، أو احتجازها لمقابل فدية).
"لماذا تحتاج المدرسة للحفاظ على كليهما آمنين؟" البيانات: لأنها شخصية وسرية، لذا يجب ألا تُقرأ أو تُعدل أو تُحذف بواسطة شخص غير مصرح له، وفقدانها سيمنع العمل المدرسي. النظام: المخترق الذي يصل إلى نظام الحاسوب يمكنه تثبيت برمجيات خبيثة، استخدامها لمهاجمة أنظمة أخرى، إلحاق الضرر بالأجهزة أو البرامج، أو قفلها ببرامج الفدية؛ والنظام الآمن هو خط الدفاع الأول للبيانات الموجودة عليه.
6.1
التهديدات من الشبكات والإنترنت
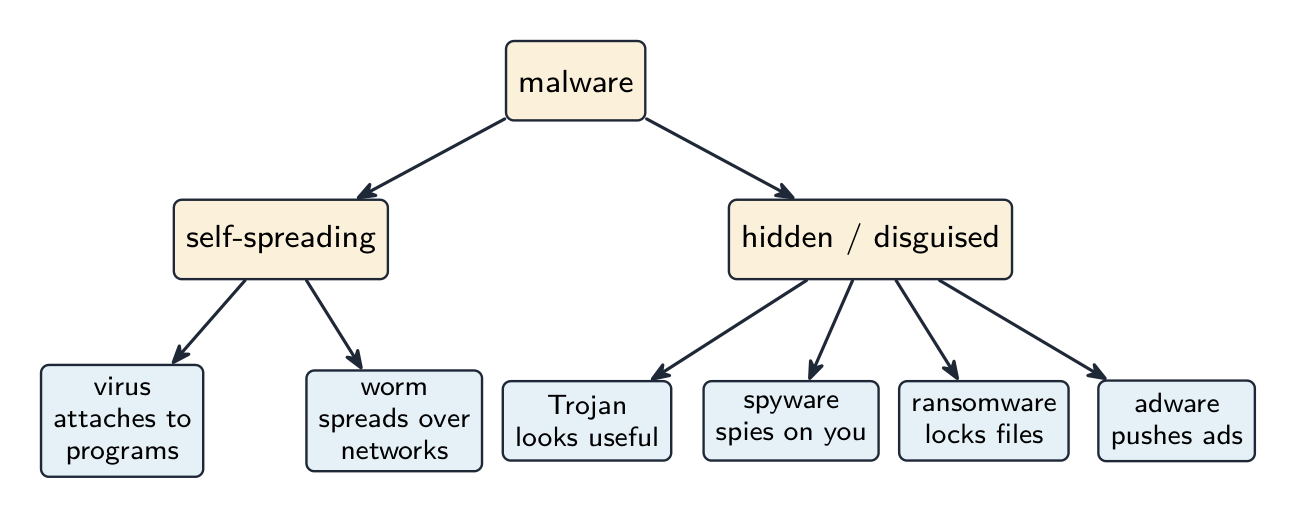
تنقسم التهديدات إلى ثلاث مجموعات.
- البرمجيات الخبيثة (malware) — برامج ضارة:
- فيروس — كود ينسخ نفسه ويلتصق ببرامج أخرى وينتشر عند تشغيلها.
- دودة — كود ينسخ نفسه وينتشر عبر الشبكات دون أي إجراء من المستخدم.
- حصان طروادة — يبدو مفيداً لكنه يخفي كوداً خبثاً.
- برمجيات التجسس — تجمع المعلومات سراً (أزرار لوحة المفاتيح، كلمات المرور).
- برمجيات الفدية — تشفير ملفاتك والمطالبة بدفع مال.
- برمجيات الإعلانات — دفع إعلانات غير مرغوب فيها.
2. خداع الناس (الهجمات الاجتماعية):
- الصيد الاحتيالي — رسائل بريد إلكتروني/مواقع مزيفة تخدع المستخدمين لإعطاء بيانات تسجيل الدخول.
- التحويل الاحتيالي — إعادة توجيه المستخدم إلى موقع مزيف حتى عندما يكتب العنوان الصحيح.
- الهندسة الاجتماعية — خداع الناس للتخلي عن معلومات.
وصف المخطط للتهديدات الأربعة المسمّاة: الفيروس هو برنامج ضار يتكاثر (ينسخ نفسه)، ويلتصق بملفات أخرى، ويحذف أو يفسد البيانات؛ برامج التجسس هي برامج ضارة تسجل ضغطات مفاتيح المستخدم وإجراءاته وترسلها إلى طرف ثالث للحصول على كلمات المرور والبيانات الشخصية؛ بريد التصيد الاحتيالي هو بريد إلكتروني يتظاهر بأنه قادم من مؤسسة شرعية ويحتوي على رابط لموقع مزيف يُطلب فيه من المستخدم تقديم بيانات شخصية أو بنكية؛ التحويل الضوئي هو كود ضار يتم تثبيته في جهاز المستخدم أو على خادم ويب ليعيد توجيه المستخدم إلى موقع مزيف حتى لو أدخل العنوان الصحيح. أوجه التشابه بين برامج التجسس والفيروس: كلاهما برمجيات خبيثة، وكلاهما يتم تثبيته دون علم المستخدم، وكلاهما يمكن أن يرسل بيانات لطرف ثالث أو يضر بالنظام؛ الفرق هو أن الفيروس ينسخ نفسه بينما يسجل برامج التجسس المعلومات وتبعثها. كل من البريد الإلكتروني للتصيد والتحويل الضوئي يؤديان بالمستخدم إلى موقع مزيف يجمع بياناتهم؛ يتطلب البريد الإلكتروني للتصيد النقر على رابط في رسالة بريد إلكتروني، بينما يعمل التحويل الضوئي عبر كود على الكمبيوتر أو خادم DNS ولا يحتاج إلى بريد إلكتروني.
3. الهجمات على الشبكة:
- الاختراق بواسطة المخترقين — الوصول غير المصرح به، غالبًا عبر كلمات مرور ضعيفة أو ثغرات في البرمجيات.
- حجب الخدمة (DoS/DDoS) — يشحن الخادم بحيث لا يتمكن المستخدمون الحقيقيون من الوصول إليه.
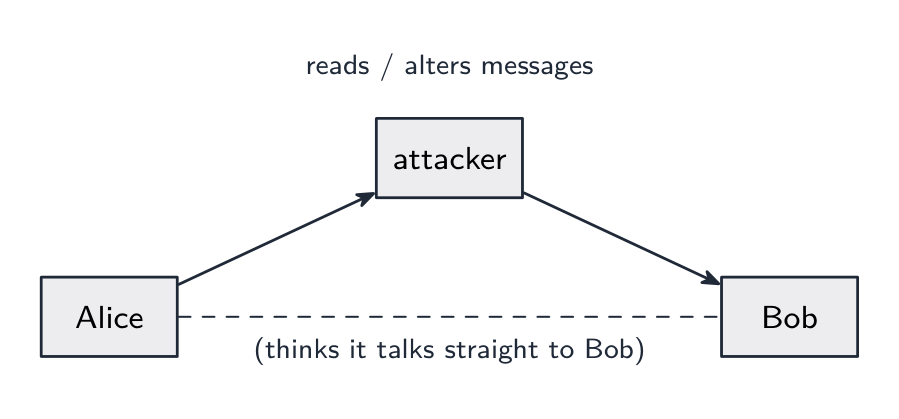
- الاستماع السري — التقاط البيانات أثناء نقلها (وهو خطر على شبكات Wi-Fi المفتوحة).
- الهجوم من المنتصف — يقوم المهاجم بإرسال أو تعديل الرسائل سرًا بين طرفين.
مثال محلول. حدد ووصف تهديدين لبيانات شبكة مدرسية، وقدم طريقة منع مختلفة لكل منهما.
التهديد 1، البرمجيات الخبيثة: فيروس تم نسخه على جهاز كمبيوتر من مرفق بريد إلكتروني أو تنزيل يتكاثر ويفسد أو يحذف الملفات؛ طرق الوقاية: برامج مكافحة الفيروسات التي تفحص الملفات وتبقى محدثة. التهديد 2، الاختراق: شخص غير مصرح له يحصل على الوصول إلى الشبكة، على سبيل المثال عن طريق تخمين كلمة مرور ضعيفة، ويقرأ أو يعدل البيانات؛ طرق الوقاية: جدار حماية يمنع الاتصالات غير المصرح بها، أو كلمات مرور قوية مع المصادقة الثنائية. زوج ثالث، التصيد الاحتيالي: بريد إلكتروني يقود المستخدم إلى موقع مزيف يجمع بيانات تسجيل الدخول الخاصة به؛ طرق الوقاية: تدريب المستخدمين على التحقق من المرسل ورابط URL، وتصفية البريد الإلكتروني. يجب أن تتوافقMeasure مع التهديد: التشفير لا يوقف الفيروس، وبرامج مكافحة الفيروسات لا توقف التصيد الاحتيالي.
مفردات
تدريب
| English | العربية |
|---|---|
| malware/ˈmælweə/ | البرمجيات الخبيثة |
| ransomware/ˈrænsəmweə/ | برمجيات الفدية |
| networks/ˈnetwɜːks/ | الشبكات |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | هجوم الرجل في الوسط |
| virus/ˈvaɪrəs/ | فيروس |
| worm/wɜːm/ | دودة إلكترونية |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | حصان طروادة |
| spyware/ˈspaɪweə/ | برمجيات التجسس |
| adware/ˈædweə/ | برمجيات الإعلانات |
| phishing/ˈfɪʃɪŋ/ | الصيد الاحتيالي |
| pharming/ˈfɑːmɪŋ/ | تضليل النطاق |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | الهندسة الاجتماعية |
| hacking/ˈhækɪŋ/ | الاختراق |
| hackers/ˈhækəz/ | المخترقون |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | منع الخدمة |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | الاستماع الخفي |
6.1
تدابير أمنية
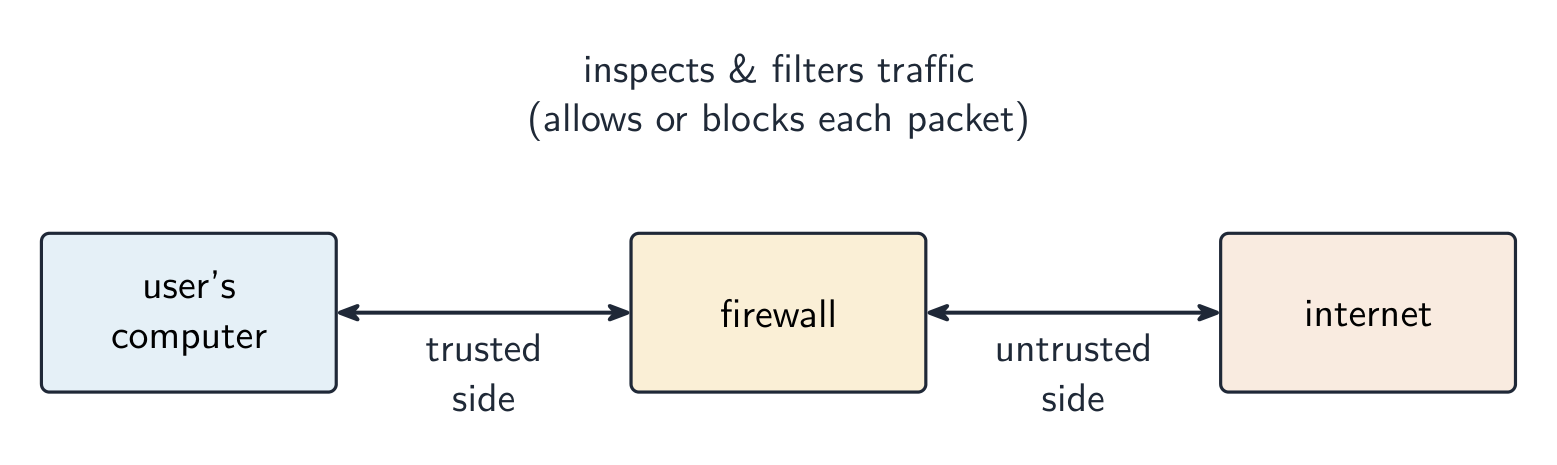
تحمي التدابير كلًا من أمان البيانات (ضد الفقدان أو السرقة أو التلف) وأمان نظام الكمبيوتر (عتاده وبرمجياته وشبكته).
جهاز كمبيوتر مستقل
- كلمة مرور قوية؛ برنامج مكافحة الفيروسات محدث باستمرار؛ تحديثات البرمجيات الفورية؛ نسخ احتياطي على وسائط منفصلة؛ تشفير كامل للقرص؛ شاشة مقفلة.
جهاز كمبيوتر متصل بالشبكة
كل ما سبق، بالإضافة إلى جدار حماية، وصلاحيات لكل مستخدم (صلاحيات مسؤول فقط للمسؤولين)، وإدارة مركزية لـ حسابات المستخدمين، وسجلات التدقيق (من سجل الدخول، وما الذي لمسوه).
كيفية عمل التدابير، بالصياغة التي يمنحها المخطط:
- جدار الحماية: يفحص كل إرسال وارد وخارج ويقارنه بمعايير محددة (قائمة بيضاء أو سوداء للعناوين والمنافذ والبروتوكولات)؛ يحظر أي شيء لا يلبي المعايير؛ يمكن أن يمنع الوصول إلى مواقع معينة وينبه محاولات الوصول غير المصرح بها.
- التشفير: يتم تشفير البيانات (تحويلها إلى رمز) بمفتاح لتصبح نصاً مشفراً، بحيث لا يمكن فهم نسخة معترضة بدون المفتاح؛ يستخدم المستقبل مفتاحاً لفك التشفير. يحمي البيانات أثناء النقل والتخزين، لكنه لا يمنع اعتراض البيانات أو حذفها.
- كلمات المرور وحسابات المستخدمين: فقط المستخدم الذي يعرف كلمة المرور يمكنه تسجيل الدخول؛ كلمة مرور قوية (طويلة، أحرف مختلطة، تُغير بانتظام) لا يمكن تخمينها؛ تُغلق الحسابات بعد محاولات فشل متعددة؛ يحمل كل حساب صلاحيات وصول خاصة به.
- برامج مكافحة الفيروسات وبرامج مكافحة برامج التجسس: تفحص الملفات والبرامج ضد قاعدة بيانات لتوقيعات البرمجيات الخبيثة المعروفة، وتحقق من السلوك، وتعزل أو تحذف ما تجده، ويجب تحديثها لكي يتم التعرف على البرمجيات الخبيثة الجديدة.
- صلاحيات الوصول: يُعطى كل مستخدم (أو مجموعة) صلاحيات لكل ملف أو جدول، مثل القراءة فقط أو القراءة والكتابة، بحيث لا يمكن للمستخدم رؤية أو تغيير البيانات التي لا تخصه؛ يمكن لقاعدة البيانات أيضًا عرض كل مستخدم منظورًا يحتوي فقط على الحقول التي يحتاجها.
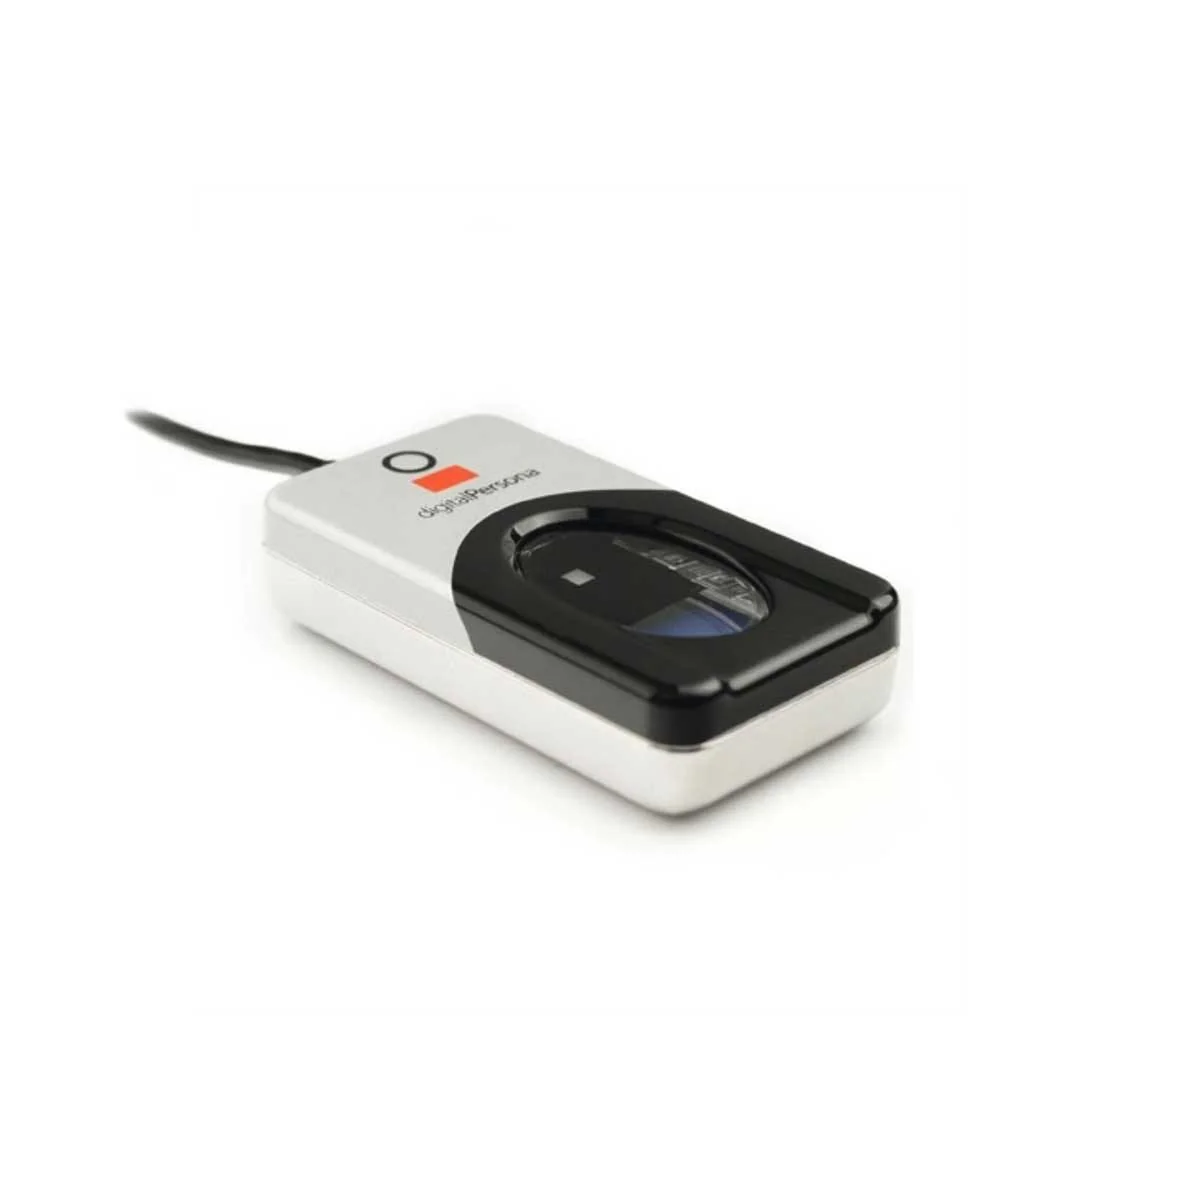
- البيومتركس: يلتقط الجهاز صورة للوجه أو بصمة الإصبع أو القزحية، ويحولها إلى بيانات رقمية، ويقارنها بالبيانات المخزنة لهذا المستخدم ويسمح بالدخول فقط عند التطابق؛ لا يمكن نسيانه أو إعارته أو تخمينه مثل كلمة المرور.
- النسخ الاحتياطي: نسخة من البيانات على وسائط منفصلة، محفوظة خارج الموقع، بحيث يمكن استعادة البيانات المفقودة أو التالفة.
لتقييد مخاطر البرمجيات الخبيثة، بثلاث علامات: تثبيت برنامج مكافحة البرمجيات الخبيثة وتحديثه باستمرار؛ استخدام جدار حماية؛ عدم فتح المرفقات أو تنزيل ملفات من مصادر مجهولة؛ الحفاظ على نظام التشغيل والتطبيقات محدثة بالترقيعات؛ وتدريب المستخدمين.
عبر الإنترنت
- الشبكة الخاصة الافتراضية (VPN) — تشفر حركة المرور بين المستخدم وبوابة الشركة.
- HTTPS / TLS — تشفر حركة مرور الويب.
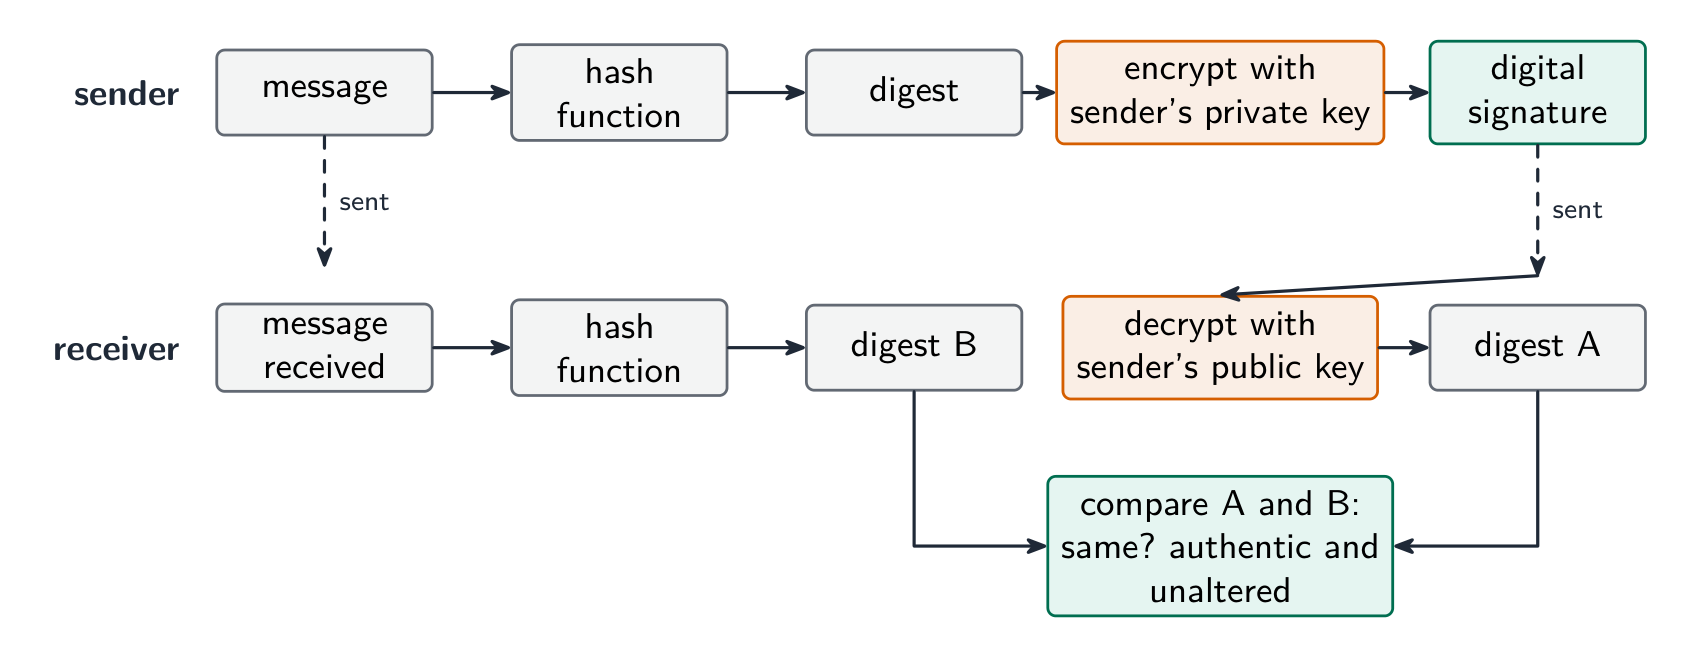
- التواقيع الرقمية — تثبت من أرسل الرسالة وأنه لم يتم تغييرها أثناء النقل.
- اكتشاف التسلل — يراقب حركة المرور بحثًا عن أنماط هجوم معروفة.
كيف توثق التوقيع الرقمي المستند (خمس درجات): يضع المرسل الرسالة في دالة التجزئة لإنتاج ملخص؛ يقوم المرسل بتشفير الملخص باستخدام مفتاحه الخاص، والملخص المشفر هو التوقيع الرقمي؛ تُرسل الرسالة والتوقيع معًا؛ يقوم المستقبل بفك تشفير التوقيع باستخدام المفتاح العام للمرسل لاستعادة الملخص؛ يقوم المستقبل بإجراء تجزئة للرسالة المستلمة ومقارنة الملخصين؛ إذا تطابقتا، فقد جاءت الرسالة من المرسل (فقط هو من يمتلك المفتاح الخاص) ولم تتغير أثناء النقل. يثبت التوقيع من أرسل الرسالة وأنها سليمة؛ لا يخفي المحتوى، وهو ما يُستخدم لتشفير الرسالة.
استكشف
شفر باستخدام شفرة قيصر
غيّر الإزاحة — هذه هي المفتاح. تنزلق كل حرف ذلك العدد من المواقع على طول الأبجدية لتكوين النص المشفر، ونفس المفتاح ينزله للخلف. هذا المفتاح المشترك هو التشفير المتماثل مصغرًا.
مفردات
تدريب
| English | العربية |
|---|---|
| firewall/ˈfaɪəwɔːl/ | جدار الحماية |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | المصادقة ثنائية العوامل |
| authentication/ɔːˌθentɪˈkeɪʃn/ | المصادقة |
| VPN/ˌviː piː ˈen/ | الشبكة الخاصة الافتراضية (VPN) |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | التوقيعات الرقمية |
| private key/ˈpraɪvət kiː/ | المفتاح الخاص |
| public key/ˈpʌblɪk kiː/ | المفتاح العام |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | التفويض |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | أقل امتياز |
| plaintext/ˈpleɪntekst/ | النص العادي |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | التشفير المتماثل |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | التشفير غير المتماثل |
| access control/ˈækses kənˈtrəʊl/ | التحكم في الوصول |
| check digit/tʃek ˈdɪdʒɪt/ | رقم التحقق |
6.1
مطابقة التدابير مع التهديدات
- الاعتراض أثناء النقل → تشفير البيانات (HTTPS، VPN). النص المشفر المعترض بلا قيمة بدون المفتاح.
- الدخول غير المصرح به → مصادقة قوية (كلمات مرور طويلة؛ المصادقة ثنائية العوامل برمز هاتف أو مفتاح); تصريح المستخدم; الحظر بعد محاولات تسجيل دخول فاشلة.
- البرمجيات الخبيثة → برامج مكافحة الفيروسات ومكافحة البرمجيات الخفية مع فحص فوري؛ التحديثات؛ تجنب التحميلات غير الموثوقة.
- التصيد الاحتيالي → تدريب المستخدمين؛ تصفية البريد الإلكتروني; التحقق من عنوان URL قبل إدخال بيانات الاعتماد.
- التهديدات الداخلية → مبدأ أقل الامتيازات (إعطاء كل مستخدم فقط ما يحتاجه); تدقيق.
- هجمات حجب الخدمة الموزعة (DDoS) → تحديد معدل الطلبات وتصفية حركة المرور.
بالنسبة للبيانات السرية التي تعبر الإنترنت، فإن طريقة المخطط هي التشفير: يتم ترميز البيانات بمفتاح لتحويلها إلى نص مشفر، بحيث لا يتمكن شخص غير مصرح له الذي يعترضها من قراءتها، ويمكن فقط للمستقبل المقصود، الذي يمتلك المفتاح، فك ترميزها. بالنسبة لملف برنامج يُرسل عبر البريد الإلكتروني للاختبار، ينطبق نفس الجواب (تشفير الملف، أو إرساله عبر اتصال مشفر)، بالإضافة إلى كلمة مرور للملف نفسه.
6.1
حماية البيانات نفسها
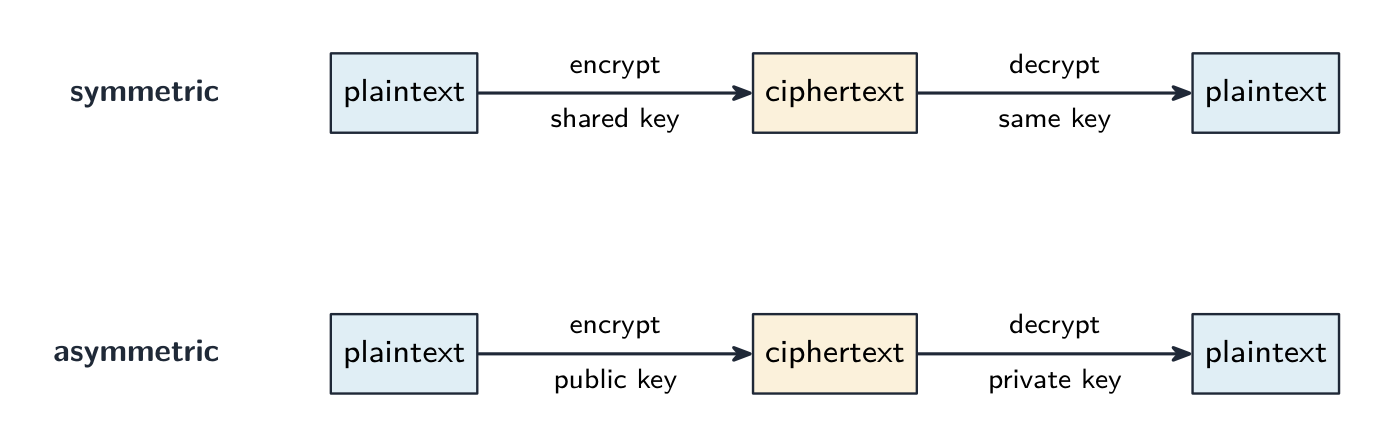
- التشفير — تحويل النص العادي إلى نص مشفر باستخدام مفتاح. التشفير المتماثل (AES) يستخدم مفتاحًا مشتركًا واحدًا؛ التشفير غير المتماثل (RSA) يستخدم مفتاحًا عامًا ومفتاحًا خاصًا. يحمي البيانات أثناء التخزين وأثناء النقل.
- التحكم في الوصول — أذونات الملفات (قراءة/كتابة/تنفيذ) وحقوق الوصول، المفروضة بواسطة نظام التشغيل.
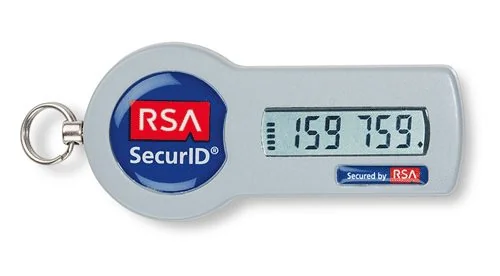
- المصادقة — تقنيات المصادقة تؤكد هوية المستخدم: شيء تعرفه (كلمة مرور)، تملكه (رمز، هاتف)، أو أنت عليه (البيومتريات — بصمة الإصبع، الوجه، القزحية); الأقوى عند دمجها.
- النسخ الاحتياطي — الاحتفاظ بنسخ (بعضها خارج الموقع) حتى يمكن استعادة البيانات في حالة الفقدان أو التلف.
- الأمن المادي — غرف سيرفرات مقفلة، قفل الكابلات.
حقوق الوصول في قاعدة بيانات، موصوفة لثلاث درجات: يُعطى كل مستخدم حسابًا باسم مستخدم وكلمة مرور؛ يعين مسؤول قاعدة البيانات لكل حساب أذونات لكل جدول، مثل القراءة فقط، القراءة والكتابة، أو عدم الوصول؛ يرى المستخدمون فقط الجداول والمجالات المسموح لهم بها، لذا لا يمكن للعميل فتح جدول الموظفين ويمكن للموظف قراءة الأسعار ولكن لا تغييرها. يفرض نظام إدارة قواعد البيانات (DBMS) ذلك من خلال حقوق الوصول والمشاهدات، ويمكنه أيضًا تشفير البيانات المخزنة.
استكشف
شفر باستخدام شفرة قيصر
غيّر الإزاحة — هذه هي المفتاح. تنزلق كل حرف ذلك العدد من المواقع على طول الأبجدية لتكوين النص المشفر، ونفس المفتاح ينزله للخلف. هذا المفتاح المشترك هو التشفير المتماثل مصغرًا.
مفردات
تدريب
| English | العربية |
|---|---|
| security/sɪˈkjʊərɪti/ | الأمان |
| privacy/ˈprɪvəsi/ | الخصوصية |
| integrity/ɪnˈteɡrɪti/ | النزاهة |
| unauthorised/ʌnˈɔːθəraɪzd/ | غير مصرح به |
| encryption/enˈkrɪpʃn/ | التشفير |
| backup/ˈbækʌp/ | النسخ الاحتياطي |
| user accounts/ˈjuːzə əˈkaʊnts/ | حسابات المستخدمين |
| audit logs/ˈɔːdɪt lɒɡz/ | سجلات التدقيق |
| ciphertext/ˈsaɪfətekst/ | النص المشفر |
| access rights/ˈækses raɪts/ | صلاحيات الوصول |
| anti-spyware/ˈænti ˈspaɪweə/ | برامج مكافحة البرمجيات الخبيثة |
| biometrics/ˌbaɪəʊˈmetrɪks/ | البيوميتريكس (البيانات الحيوية) |
6.2
سلامة البيانات
المنهج
| يجب أن يكون المرشحون قادرين على: | ملاحظات وإرشادات |
|---|---|
| وصف كيف تساعد التحقق من صحة البيانات والتحقق من بيانات على حماية سلامة البيانات | |
| وصف واستخدام طرق التحقق من صحة البيانات | بما في ذلك فحص النطاق، فحص التنسيق، فحص الطول، فحص الوجود، فحص الوجودية، فحص الحدود، رقم التحقق |
| وصف واستخدام طرق التحقق من البيانات أثناء إدخال البيانات ونقلها | أثناء إدخال البيانات بما في ذلك الفحص البصري، الإدخال المزدوج أثناء نقل البيانات بما في ذلك فحص التكافؤ (البايت والكتلة)، مجموع التحقق |
المصدر: منهج كامبريدج الدولي
تكون البيانات ذات سلامة عندما تكون دقيقة وكاملة. تقنيتان: التحقق من صحة البيانات (التقاط البيانات السيئة قبل تخزينها) والتحقق من البيانات (تأكيد إدخال البيانات أو نقلها بشكل صحيح).
التحقق من الصلاحية — هل البيانات منطقية؟
التحقق من الصلاحية يفحص البيانات وفقًا لقواعد منطقية، تلقائيًا:
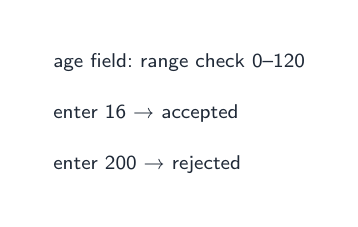
- فحص النطاق — ضمن الحدود (الشهر يتراوح بين 1–12).
- فحص الحد الأقصى — على الجانب الصحيح لحد واحد (مثل العمر ≥ 18).
- فحص الوجود — العنصر المرجوع إليه موجود (مثل كود المنتج موجود في الجدول).
- فحص الطول — العدد الصحيح من الأحرف.
- فحص النوع / الأحرف — نوع البيانات الصحيح (حقل الهاتف يسمح بالأرقام فقط).
- فحص التنسيق — يطابق نمطًا (يجب أن يحتوي البريد الإلكتروني على
@). - فحص الحضور — الحقول المطلوبة ليست فارغة.
- رقم التحقق — رقم إضافي تم حسابه من الأرقام الأخرى (أرقام ISBN، بطاقات الدفع) للكشف عن أخطاء الاستنساخ.
مثال محلل. في نظام التحقق من الرقم البسيط، يكون رقم التحقق هو الباقي عند قسمة مجموع الأرقام على $10$، ويُلحق بالرقم. الرقم $4162$ له مجموع أرقام $13$، لذا يُحفظ كـ $41623$. عندما يكتب المستخدم $14623$: يتم تبديل أول رقمين، لكن المجموع يبقى $13$، لذا لا يزال رقم التحقق مطابقاً ولا يُكتشف الخطأ. أما المستخدم الذي يكتب $41523$ فيُكتشف، لأن $4 + 1 + 5 + 2 = 12$ يعطي رقم تحقق $2$. يمكن للأنظمة الموزونة اكتشاف بعض التبديلات التي يتخطاها هذا القالب غير الموزون. يعتمد الكشف على الأوزان والمواقع والقسمة المتبقية: فمثلاً قاعدة ISBN-13 لا تكشف كل التبديلات الممكنة. رقم التحقق هو أداة تحقق: يختبر الرقم مقابل قاعدة في لحظة إدخاله.
- التحقق من القائمة المرجعية وتحقق الاتساق (مثل: تاريخ التسليم ≥ تاريخ الطلب).
يكتشف التحقق من صحة البيانات البيانات التي تم تنسيقها بشكل خاطئ، لكنه لا يكتشف البيانات ذات التنسيق الصحيح ولكن غير صحيحة واقعياً (مثل "Bob" بدلاً من "Bib").
مثال محلول. حدد نوع التحقق من صحة البيانات الذي يقوم به كل جزء من الكود الوهمي.
| الوصف الزائف | الفحص |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
تحقق النطاق: يجب أن تقع القيمة بين حدَين |
IF x = "" THEN OUTPUT "Invalid" |
تحقق الوجود: لا يجب أن يكون الحقل فارغاً |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
تحقق القائمة المرجعية (الوجود): يجب أن تكون القيمة واحدةً من قائمة محددة |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
التحقق من الطول: عدد الأحرف الصحيح |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
التحقق من التنسيق: يجب أن يكون حرف معين حرفاً أبجدياً |
للتحقق من صحة رقم تسجيل السيارة الذي يتكون من حرف واحد، ثلاثة أرقام وحرفين: يقوم تحقق التنسيق باختبار كل موقع مقابل نمطه، ويقوم تحقق الطول بتأكيد وجود ستة أحرف. ولتاريخ الميلاد: تحقق من التنسيق (DD/MM/YYYY)، وتحقق النطاق (الشهر بين $1$ و$12$، والسنة ليست في المستقبل)، وتحقق الوجود (لم يُترك فارغاً). الدرجة بين $0$ والحد الأقصى للاختبار تتطلب تحقق النوع (عدد صحيح) وتحقق النطاق، حيث تُقرأ الحد الأعلى من سجل الاختبار نفسه: هكذا يحمي التحقق من صحة البيانات النزاهة، برفض بيانات لا يمكن أن تكون صحيحة.
التحقق من الصحة — هل تم إدخال البيانات أو نقلها بشكل صحيح؟
التحقق من الصحة يتأكد من أن البيانات لم تتغير أثناء الانتقال من مكان إلى آخر.
أثناء الإدخال: الإدخال المزدوج (إدخالها مرتين ومقارنتها، كما يحدث مع كلمة المرور الجديدة) أو التحقق البصري.
بكلمات النظام، الإدخال المزدوج هو إدخال البيانات مرتين، إما بواسطة نفس الشخص أو بواسطة شخصين، وجعل الحاسوب يقارن النسختين وإبلاغ أي فرق؛ أما التحقق البصري فهو قيام الشخص بمقارنة ما يظهر على الشاشة مع المستند الأصلي وتصحيح أي فرق قبل الحفظ. كلاهما يحمي النزاهة عن طريق ضمان تطابق البيانات المخزنة مع المصدر. حتى بعد التحقق من صحة البيانات والتحقق منها، قد تظل البيانات خاطئة: قد تكون منطقية وتطابق المصدر، لكن المصدر نفسه كان خاطئاً، أو أدخل المستخدم قيمة مختلفة لكنها صالحة بدلاً من المقصودة.
أثناء النقل (يمكن أن تنقلب البتات):
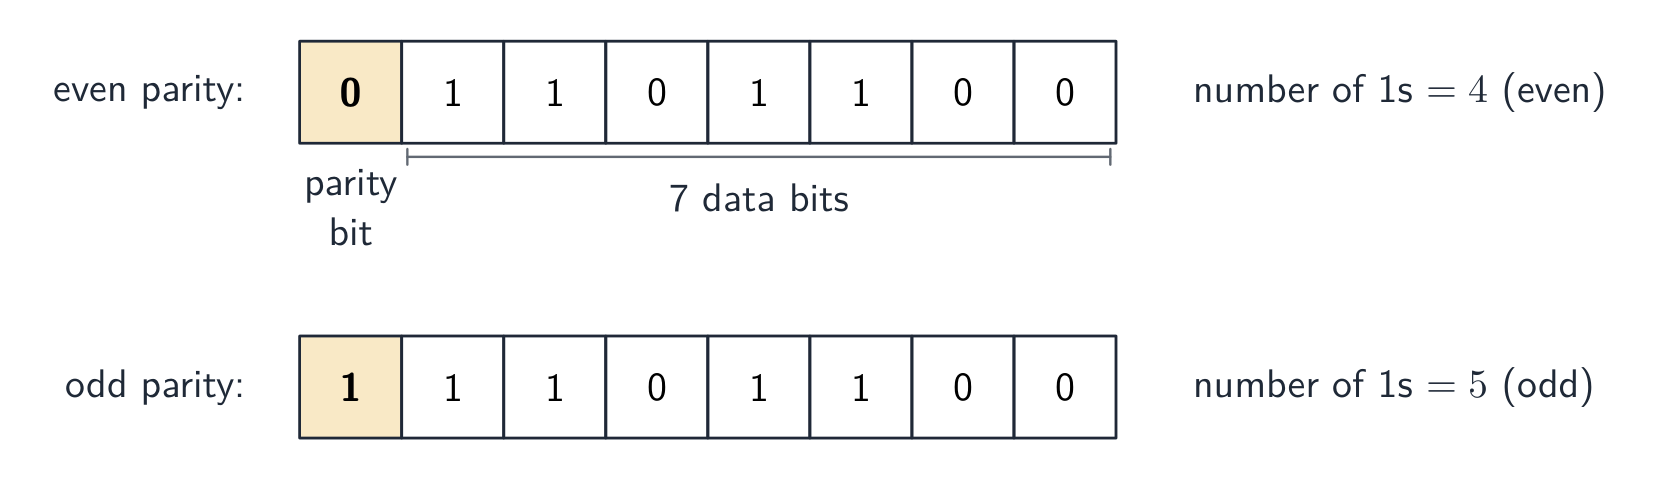
- تحقق الزوجية — بت إضافي يجعل عدد الـ 1s زوجياً (زوجية زوجية) أو فردياً. يعيد المستقبل العد. يكتشف أخطاء البت الواحد.
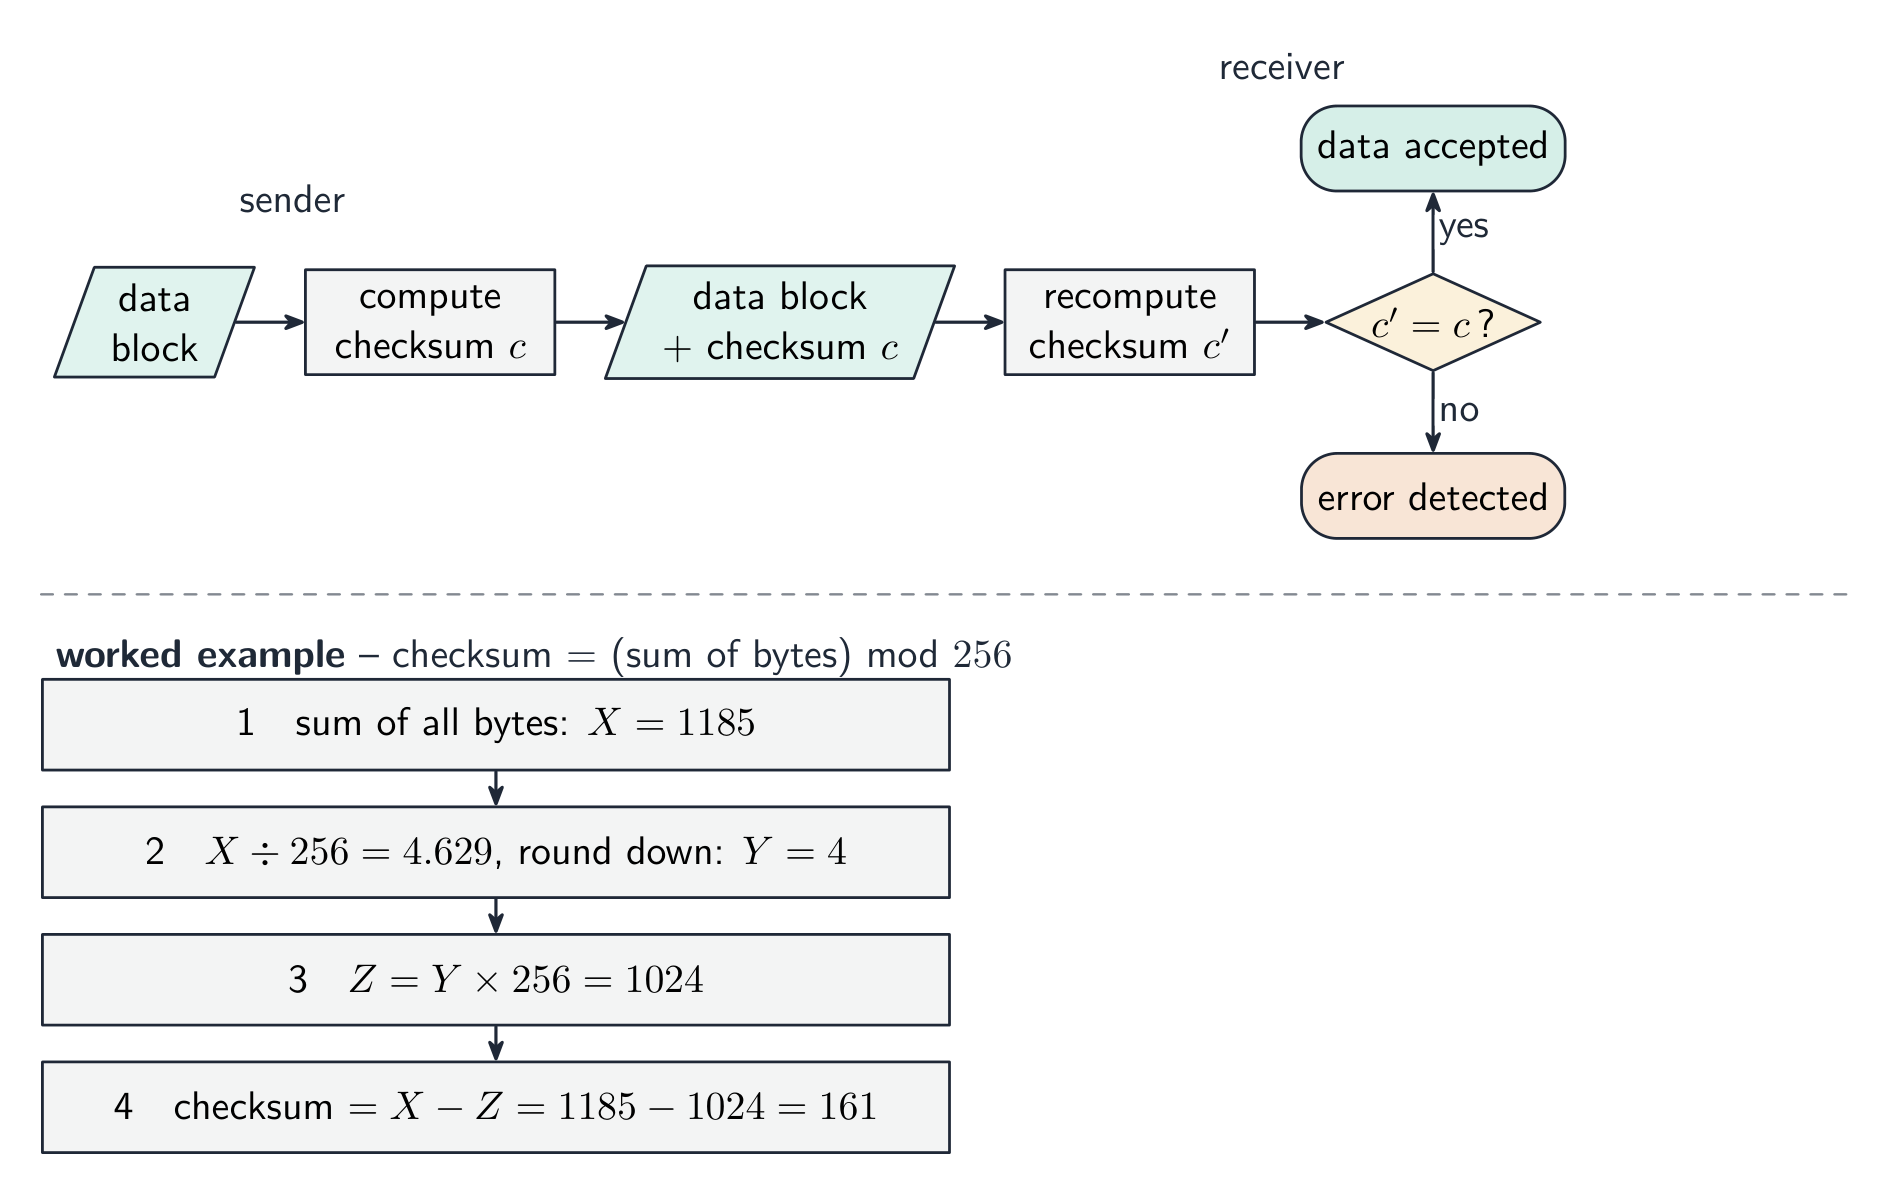
- مجموع التحقق — يرسل المرسل قيمة ملخصة للبيانات؛ يعيد المستقبل حسابه ويقارنه.
- فحص التكرار الدائري (CRC) — مجموع تحقق أقوى باستخدام القسمة كثيرة الحدود، ويكتشف أنواعاً أكثر بكثير من الأخطاء.
تحقق كتلة الزوجية يتجاوز ذلك ويحدد الخطأ. رتب البايتات في شبكة: أعطِ كل بايت بت زوجية الصف، ثم احسب بايت زوجية إضافي واحد تكون بتاته هي زوجية العمود للبايتات أعلاه. الآن يفشل بت مقلوب واحد في صف واحد وعمود واحد — تقاطعهما يحدد بدقة أي بت تغير، مما يسمح حتى بإصلاحه.
مثال محلول. تم إرسال أربعة بايتات بزوجية زوجية، يليها بايت زوجية. جد البت الذي تعرض للتلف.
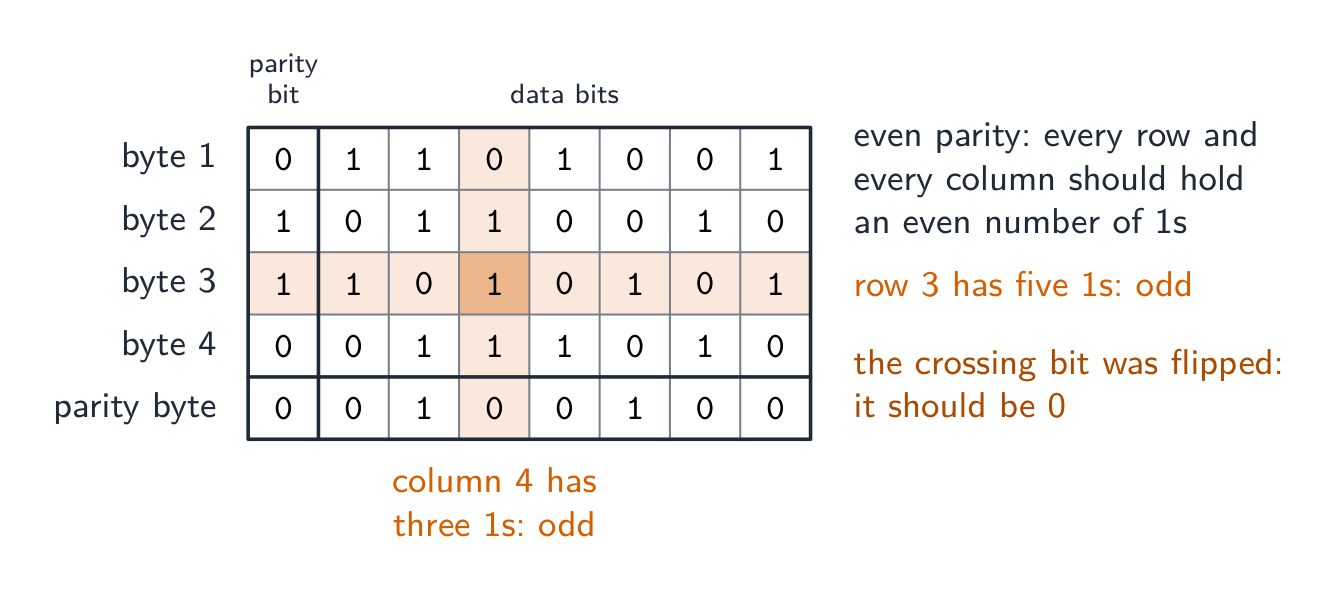
احسب عدد 1s في كل صف وكل عمود. يجب أن يكون كل صف وعمود عدداً زوجياً؛ الباية 3 بها خمسة والأعمدة 4 بها ثلاثة. البت حيث يتقاطع هذا الصف وهذا العمود هو الذي تغير، لذا يُعاد ضبطه من 1 إلى 0. يكشف فحص الزوجية بمفرده خطأ في بايت لكن لا يستطيع تحديد أي بت؛ اثنان من الأخطاء في نفس الباية يلغيان بعضهما ويمر دون أن يُلاحظ. مجموع التحقق، المشروح لثلاث علامات: يضع المرسل كتلة البيانات عبر خوارزمية تنتج قيمة مجموع التحقق؛ تُرسل البيانات ومجموع التحقق معاً؛ يشغل المستقبل نفس الخوارزمية على البيانات التي استقبلها؛ إذا تطابق مجموعا التحقق، تُقبل البيانات، وإذا لم يتطابق، تُرفض وتُرسل مجدداً.
لا يثبت التحقق من الصحة إلا أن ما وصل يطابق ما أُرسِل — وليس أن البيانات صحيحة، ولا ضد التدخل المتعمد. التحقق من صحة البيانات يسأل "هل هذا معقول؟"؛ التحقق من الصحة يسأل "هل تم نسخه بشكل صحيح؟" — استخدم كليهما.
تُصنف أسئلة الجدول طرق التحقق حسب وقت استخدامها: أثناء إدخال البيانات، الإدخال المزدوج والفحص البصري؛ أثناء نقل البيانات، فحص التكافؤ (بايت أو كتلة) ومجموع التحقق. ينقل ملفات الفيديو من الكاميرا إلى الخادم استخدام مجموع التحقق: تحسبها الكاميرا، ويعيد الحاسوب حسابها، وفي حالة عدم المطابقة يتم إعادة الإرسال.
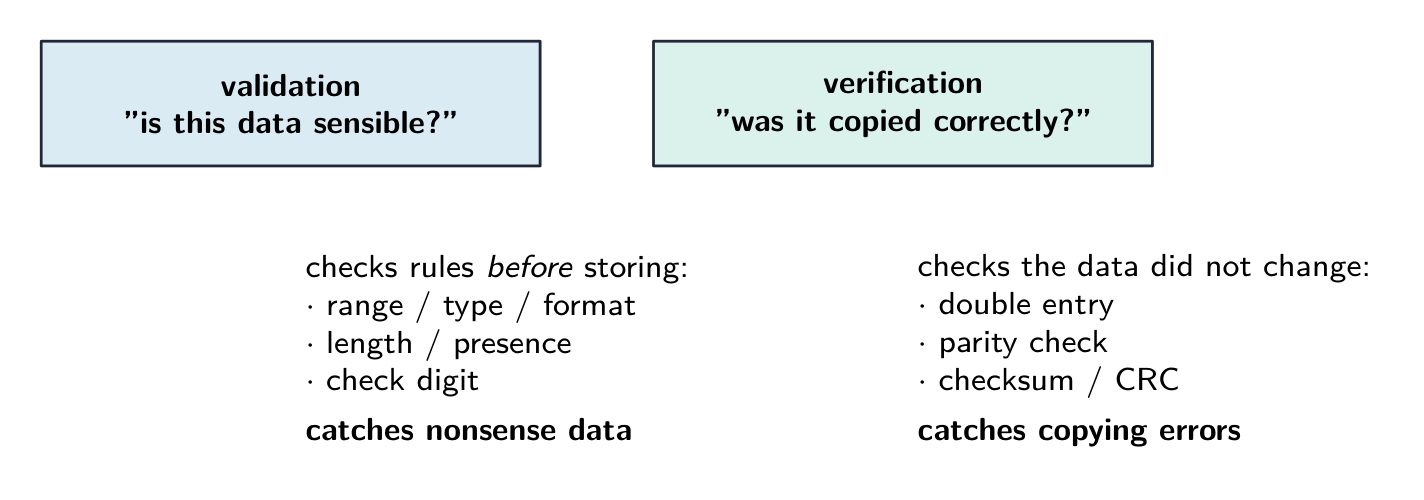
مثال محلول. يكتب المستخدم تاريخ ميلاده كـ 31/02/2009، ويكتب بريد إلكتروني مرتين. أي تحقق يكتشف أي خطأ، وما الفرق؟ التحقق من صحة البيانات يسأل "هل هذه البيانات معقولة؟" - يختبر الكمبيوتر ذلك مقابل قاعدة، ويرفض فحص التنسيق أو النطاق 31/02/2009 لأن شهر فبراير لا يحتوي أبدًا على 31 يومًا. التحقق من صحة البيانات يسأل "هل تم إدخال هذه البيانات بشكل صحيح؟" - كتابة البريد الإلكتروني مرتين هي إدخال مزدوج، ومقارنة النسخين تكتشف خطأً في الكتابة. الحد الذي يجعل هذا سؤالاً مفضلاً هو أن التحقق من صحة البيانات لا يمكنه أبداً أن يخبرك أن البيانات صحيحة، بل فقط أنها ممكنة - 01/02/2009 يمر بكل قواعد التحقق من صحة البيانات حتى لو كان المستخدم قد وُلد حقًا في يوم مختلف. اذكر ما يستطيع كل نوع من التحقق فعله وما لا يستطيع فعله. **
خادم بروكسي في إجابة أمنية
يعمل خادم البروكسي على طلبات نيابة عن العميل. قد تقوم المنظمة بتكوينه لتصفية الوصول إلى المواقع، أو تسجيل الطلبات، أو تخزين الاستجابات في الذاكرة المؤقتة. اشرح الحماية المكونة: مجرد ذكر اسم بروكسي لا يوضح كيف يمنع التهديد المذكور. يقوم الراوتر بإرسال حزم البيانات بين الشبكات؛ هذان الدوران مختلفان.
استكشف
مختبر مفاهيم الحوسبة.
صنّف الأمثلة المحددة حسب الفكرة الحاسوبية التي تمثلها.
مفردات
تدريب
| English | العربية |
|---|---|
| validation/ˌvælɪˈdeɪʃn/ | التحقق من صحة |
| verification/ˌverɪfɪˈkeɪʃn/ | التحقق |
| parity check/ˈpærɪti tʃek/ | فحص التكافؤ |
| checksum/ˈtʃeksəm/ | مجموع التحقق |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | فحص التكرار الدائري الزائد |
| parity block check/ˈpærɪti blɒk tʃek/ | فحص كتلة التكافؤ |
6.2
التعريفات التي يقبلها المصحح
السؤال التعريفي يتم تقييمه بناءً على صياغة ثابتة. احفظها بدقة.
| مصطلح | تعريف |
|---|---|
| أمن البيانات | الحفاظ على سلامة البيانات من الفقدان ومن الوصول غير المصرح به، والتعديل أو الحذف |
| خصوصية البيانات | الحفاظ على سرية البيانات، بحيث تُعرض فقط للأشخاص الذين لديهم الحق في رؤيتها |
| سلامة البيانات | دقة البيانات واتساقها واكتمالها |
| البرمجيات الخبيثة | برمجيات ضارة يتم تثبيتها دون علم المستخدم لإضرار بنظام أو سرقة بيانات |
| الفيروسات | برمجيات خبيثة تتكاثر ذاتيًا، وتلتصق بملفات أخرى وتفسد أو تحذف البيانات |
| برامج التجسس | برمجيات خبيثة تسجل ضغطات مفاتيح المستخدم أو إجراءاته وترسلها لطرف ثالث |
| التصيد الاحتيالي | رسالة بريد إلكتروني تتظاهر بأنها من مؤسسة شرعية تقود المستخدم إلى موقع مزيف لجمع بيانات شخصية |
| التوجيه الخادع | كود ضار يعيد توجيه المستخدم إلى موقع مزيف حتى عند إدخال العنوان الصحيح |
| جدار الحماية | جهاز أو برنامج يفحص جميع حركة المرور الداخلة أو الخارجة من نظام ضد معايير محددة ويمنع ما لا يستوفيها |
| التشفير | تشفير البيانات بمفتاح لتحويلها إلى نص مشفر، بحيث لا يمكن فهمها بدون المفتاح لفك التشفير |
| التوقيع الرقمي | بصمة مشفرة بمفتاح خاص للمرسل، تُستخدم لإثبات هوية المرسل وأنه لم يتم تعديل الرسالة |
| التحقق من صحة البيانات | فحص تلقائي يتأكد من أن البيانات المدخلة معقولة وتتبع قواعد محددة |
| التحقق من صحة البيانات | فحص للتأكد من أن البيانات تم إدخالها أو نقلها بشكل صحيح، عن طريق مقارنتها بالمصدر أو بقيمة معاد حسابها |
| رقم التحقق | رقم إضافي يتم حسابه من الأرقام الأخرى للرقم وإلحاقه به، بحيث يمكن اكتشاف خطأ في الرقم |
| فحص التكافؤ | بت إضافي يُضاف إلى البايت بحيث يكون عدد 1s زوجياً (أو فردياً)، يقوم المستقبل بإعداده |
| مجموع التحقق | قيمة يتم حسابها من كتلة بيانات بواسطة خوارزمية وتُرسل معها، ثم تعاد حسابها من قبل المستقبل ومقارنتها |
6.2
نصائح للامتحان
- احتفظ بالأفكار الثلاثة منفصلة: الأمن (حماية البيانات)، الخصوصية (من يمكنه رؤيتها)، سلامة البيانات (الحفاظ عليها صحيحة).
- طابق كل تهديد (برمجيات خبيثة، اختراق، تصيد، اعتراض) مع إجراء (جدار حماية، تشفير، مصادقة، حقوق وصول).
- التشفير يحمي السرية، وليس السلامة — استخدم مجموع التحقق أو تكافؤ بايت أو رقم التحقق لضمان السلامة.
- ميز بين فيروس، دودة وبرامج فدية وكيفية انتشار كل منها.
أخطاء شائعة
- إعطاء نفس الإجراء لتهديدين، أو إجراء لا يتناسب مع التهديد. يحتاج كل تهديد في الجدول إلى وقاية مختلفة توقف فعلياً حدوثه.
- تسمية إجراء دون توضيح كيفية عمله. "جدار الحماية" يحصل على نقاط عندما يتبعه "يقارن حركة المرور بالمعايير المحددة ويمنع ما يفشل".
- وصف التحقق من صحة البيانات بأنه فحص للتأكد من صحة البيانات. التحقق من صحة البيانات يتأكد من أن المعطيات معقولة؛ والتحقق من صحة البيانات يتأكد من أنها تطابق المصدر. ولا يثبت أي منهما أنها صحيحة.
- قول إن التوقيع الرقمي يشفر الرسالة. إنه يقوم بتشفير هاش الرسالة بالمفتاح الخاص؛ ويقوم المستقبل بفك التشفير باستخدام المفتاح العام ومقارنة الهاشات.
- وصف رقم التحقق بأنه تحقق من صحة البيانات، أو فحص التكافؤ بأنه تحقق من صحة البيانات. رقم التحقق هو قاعدة تحقق من صحة البيانات عند الإدخال؛ التكافؤ ومجاميع التحقق تتحقق من صحة النقل.
- الفيروس يتكاثر؛ وبرمجيات التجسس تسجل — لا تبادل بينهما أبداً في التعريف.
دروس تفاعلية حول هذا الموضوع
ا-working عليه خطوة بخطوة، مع تمارين تحقق فوري.