| 考生应能够: | 注释与指导 |
|---|---|
| 解释术语 安全性、隐私性 和 完整性 之间的区别 | |
| 理解 数据安全性 与 计算机系统安全性 两者都不可或缺的重要性 | |
| 描述旨在保护计算机系统的 安全措施,涵盖从单机 PC 到计算机网络的各种场景 | 包括 用户账户、密码、身份验证技术(如 数字签名 和 生物识别)、防火墙、防病毒软件、反间谍软件、加密 |
| 展示对网络和互联网给计算机及数据安全带来的 威胁 的理解 | 包括 恶意软件(病毒、间谍软件)、黑客、网络钓鱼、域名劫持 |
| 描述可用于限制威胁所带来风险的方法 | |
| 描述旨在保护数据安全的 安全方法 | 包括 加密、访问权限 |
安全、隐私与数据完整性
A-Level 计算机科学 · 知识点 6
 16:28
安全、隐私与完整性
此时此刻,你的设备正遭受攻击。不是由躲在键盘后的某个人——而是由成群的自动化机器人,无休止地扫描着……
英语旁白 · 英中内嵌字幕
6.1
数据安全
教学大纲
来源:Cambridge International 教学大纲
这些听起来相似,但意思不同:
- 安全(security)——保护数据免于未授权(unauthorised)的访问、更改或破坏。
- 隐私(privacy)——个人控制谁看到他们个人数据的权利,带有同意和一个明确的目的。
- 完整性(integrity)——数据是准确且完整的——没有被损坏或意外更改。
一个文件可以是安全的(只有正确的人能打开它)但缺乏完整性(一个拼写错误把它损坏了);或者准确但不私密(任何人都能读它)。三者都需要。
评分标准要的区别,各一句话:安全是保护数据不丢失、不被未授权访问;隐私是保持数据机密,只有有权看的人才能看;完整性是数据正确、一致、完整。所以"安全与隐私的区别":安全是防止不该访问的人访问、更改或丢失数据;隐私是个人决定谁可以看自己个人数据的权利。"安全与完整性的区别":安全保护数据免于未授权访问;完整性是数据准确且最新,由验证和核对来保护。
探索
风险与责任实验室
根据所涉及的规则、风险或保护措施对示例进行排序。
词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| security/sɪˈkjʊərɪti/ | 安全 | ān quán |
| privacy/ˈprɪvəsi/ | 隐私 | yǐn sī |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| unauthorised/ʌnˈɔːθəraɪzd/ | 未授权 | wèi shòu quán |
6.1
安全为何重要
要保护两样东西:数据本身(保持它机密、完整和可用)和计算机系统(一个被攻破的系统可以攻击其他人、窃取凭据,或被勒索赎金)。
"学校为什么两者都要保护?"数据:它是个人的、机密的,所以不能被未授权的人读取、更改或删除,而且丢失会让学校停摆。系统:侵入计算机系统的人可以安装恶意软件、用它攻击其他系统、损坏硬件或软件,或者用勒索软件锁住它;安全的系统是其上数据的第一道防线。
6.1
来自网络和互联网的威胁

威胁分成三组。
- Malware 恶意软件 —— 有害程序:
- 病毒(virus)——附着到其他程序、在它们运行时传播的自我复制代码。
- 蠕虫(worm)——在网络(networks)上无需用户操作就传播的自我复制代码。
- 木马(Trojan horse)——看起来有用但隐藏恶意代码。
- 间谍软件(spyware)——秘密收集信息(击键、密码)。
- 勒索软件(ransomware)——加密你的文件并要求付款。
- 广告软件(adware)——推送不需要的广告。
2. 欺骗人(社会攻击):
- 网络钓鱼(phishing)——欺骗用户交出凭据的假邮件/网站。
- 域名欺骗(pharming)——即使用户输入正确的地址,也把他们重定向到一个假网站。
- 社会工程(social engineering)——欺骗人交出信息。
评分标准对四种点名威胁的描述:病毒是会自我复制、附着到其他文件并删除或破坏数据的恶意软件;间谍软件是记录用户的按键和操作并发送给第三方、以获取密码和个人数据的恶意软件;网络钓鱼邮件假装来自合法机构,含有指向假网站的链接,在那里要求用户提供个人或银行信息;域名欺骗是安装在用户计算机或网络服务器上的恶意代码,即使用户输入了正确的地址也把他们重定向到假网站。间谍软件与病毒的相似之处:两者都是恶意软件,都在用户不知情时安装,都能把数据发给第三方或损坏系统;区别是病毒自我复制,而间谍软件记录并传送信息。网络钓鱼和域名欺骗都把用户引到收集其数据的假网站;网络钓鱼需要用户点击邮件里的链接,域名欺骗通过计算机或 DNS 服务器上的代码起作用,不需要邮件。
3. 对网络的攻击:
- 黑客(hackers)的黑客入侵(hacking)——未授权访问,常通过弱密码或软件缺陷。
- 拒绝服务(denial of service,DoS/DDoS)——淹没一台服务器,使真实用户不能到达它。
- 窃听(eavesdropping)——捕获传输中的数据(在开放 Wi-Fi 上的一个风险)。
- 中间人攻击(man-in-the-middle)——一个攻击者秘密地在双方之间转发或更改消息。
例题。 指出并描述学校网络上数据面临的两种威胁,并各给出一种不同的预防方法。
威胁1,恶意软件:病毒从电子邮件附件或下载文件复制到计算机后会自我复制并破坏或删除文件;预防措施:使用扫描文件并保持更新的防病毒软件。威胁2,黑客攻击:未经授权的人员通过猜测弱密码等方式获得网络访问权限,从而读取或篡改数据;预防措施:使用防火墙阻止未经授权的连接,或使用带有双重身份验证的强密码。第三组威胁是钓鱼:邮件引导用户访问伪造网站以收集登录信息;预防措施:培训用户检查发件人和URL,并对邮件进行过滤。措施必须与威胁相匹配:加密不能阻止病毒,防病毒软件也不能阻止钓鱼攻击。

词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| malware/ˈmælweə/ | 恶意软件 | è yì ruǎn jiàn |
| ransomware/ˈrænsəmweə/ | 勒索软件 | lè suǒ ruǎn jiàn |
| networks/ˈnetwɜːks/ | 网络 | wǎng luò |
| man-in-the-middle/mæn ɪnðə ˈmɪdl/ | 中间人攻击 | zhōng jiān rén gōng jī |
| virus/ˈvaɪrəs/ | 病毒 | bìng dú |
| worm/wɜːm/ | 蠕虫 | rú chóng |
| Trojan horse/ˈtrəʊdʒn hɔːs/ | 木马 | mù mǎ |
| spyware/ˈspaɪweə/ | 间谍软件 | jiàn dié ruǎn jiàn |
| adware/ˈædweə/ | 广告软件 | guǎng gào ruǎn jiàn |
| phishing/ˈfɪʃɪŋ/ | 网络钓鱼 | wǎng luò diào yú |
| pharming/ˈfɑːmɪŋ/ | 域名欺骗 | yù míng qī piàn |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | 社会工程 | shè huì gōng chéng |
| hacking/ˈhækɪŋ/ | 黑客入侵 | hēi kè rù qīn |
| hackers/ˈhækəz/ | 黑客 | hēi kè |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | 拒绝服务 | jù jué fú wù |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | 窃听 | qiè tīng |
6.1
安全措施

措施既保护数据的安全(免于丢失、被盗或损坏)又保护计算机系统的安全(它的硬件、软件和网络)。
一台独立 PC
- 一个强密码;保持最新的杀毒软件;及时的软件更新;向单独介质的备份(backup);全盘加密(encryption);一个锁定的屏幕。
一台联网 PC
以上全部,加上一个防火墙(firewall)、每用户的权限(admin 权限只给 admin)、用户账户(user accounts)的集中管理,以及审计日志(audit logs,谁登录、他们碰了什么)。
各项措施如何起作用,按评分标准给分的措辞:
- 防火墙:检查每一次进出的传输,并与设定的准则(地址、端口和协议的白名单或黑名单)比较;拦截不符合准则的传输;可以阻止访问某些网站,并对未授权访问的企图发出警告。
- 加密:数据用密钥打乱(编码)成密文,所以被截获的副本没有密钥就无法理解;接收方用密钥解密。它保护传输中和存储中的数据,但不能阻止数据被截获或删除。
- 密码和用户账户:只有知道密码的用户才能登录;强密码(长、字符混合、定期更换)猜不出来;多次失败后账户锁定;每个账户带有自己的访问权限。
- 杀毒和反间谍软件:对照已知恶意软件特征的数据库扫描文件和程序,检查行为,隔离或删除找到的东西,而且必须更新才能识别新的恶意软件。
- 访问权限:给每个用户(或用户组)分配对每个文件或表的权限,例如只读或读写,这样用户看不到、也改不了不属于自己的数据;数据库还可以只向每个用户呈现含有其所需字段的视图。
- 生物识别:设备采集面部、指纹或虹膜的图像,转换成数字数据,与该用户存储的数据比较,只在匹配时允许访问;它不会像密码那样被忘记、外借或猜出。
- 备份:数据在单独介质上的副本,异地保存,以便丢失或损坏的数据可以恢复。
用三分限制恶意软件的风险:安装反恶意软件并保持更新;使用防火墙;不打开来源不明的附件或下载文件;保持操作系统和应用程序打好补丁;培训用户。
跨越互联网
- VPN(虚拟专用网)——加密用户和企业网关之间的流量。
- HTTPS / TLS——加密网络流量。
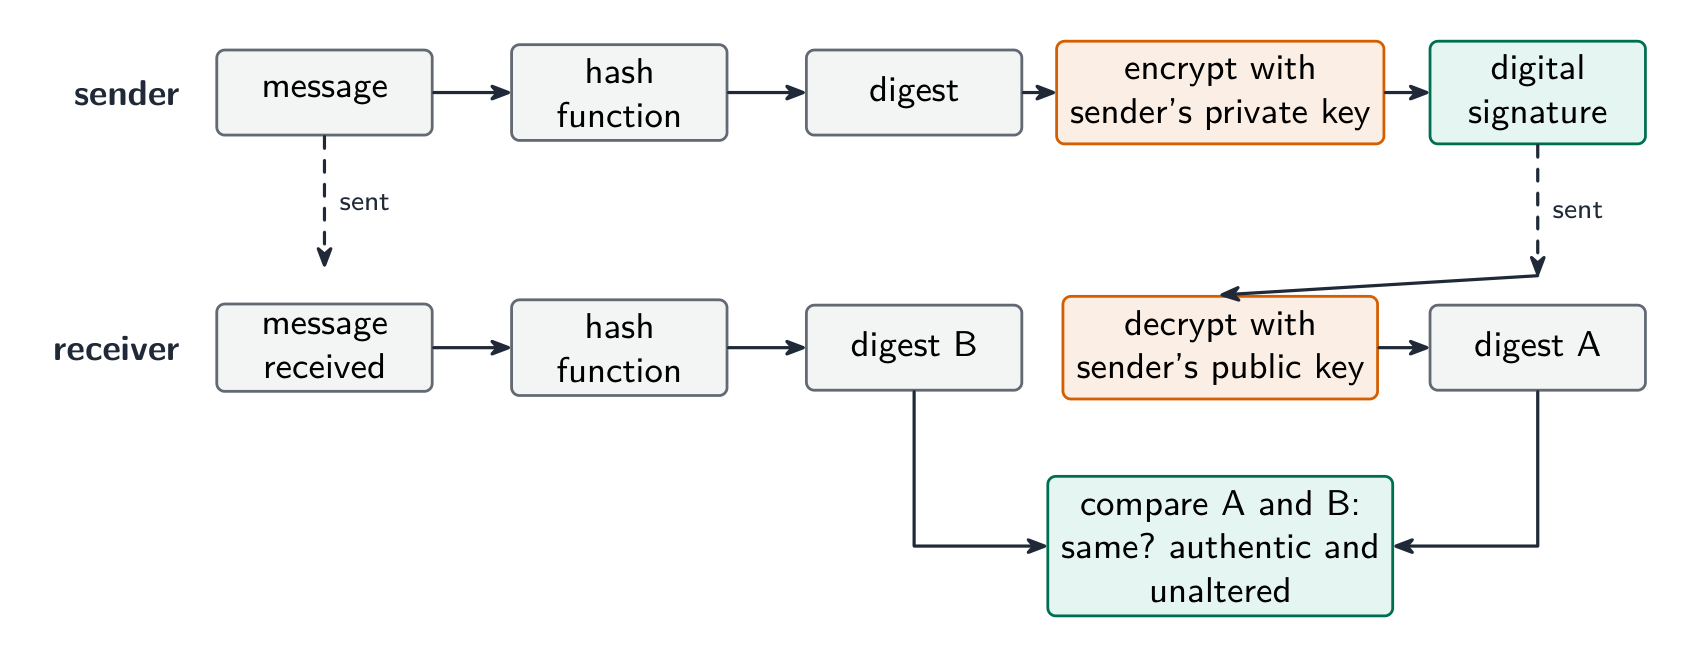
- 数字签名(digital signatures)——证明谁发送了一个消息,以及它在传输中没有被更改。
- 入侵检测——观察流量以寻找已知的攻击模式。
数字签名如何验证文档的真实性(五分):发送方把消息通过哈希函数得到摘要;发送方用自己的私钥加密摘要,这个加密后的摘要就是数字签名;消息和签名一起发送;接收方用发送方的公钥解密签名,得到摘要;接收方对收到的消息做哈希,并比较两个摘要;如果相同,消息就来自该发送方(只有他持有私钥)并且在传输中未被更改。签名证明谁发了消息以及消息完好;它不隐藏内容,隐藏内容是对消息加密的事。
探索
用一个凯撒密码加密
改变偏移量——那就是密钥。每个字母沿字母表滑动那么多位来生成密文,同样的密钥把它滑回来。那个共享的密钥就是缩小版的对称加密。
词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| firewall/ˈfaɪəwɔːl/ | 防火墙 | fáng huǒ qiáng |
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
| backup/ˈbækʌp/ | 备份 | bèi fèn |
| user accounts/ˈjuːzə əˈkaʊnts/ | 用户账户 | yòng hù zhàng hù |
| audit logs/ˈɔːdɪt lɒɡz/ | 审计日志 | shěn jì rì zhì |
| VPN/ˌviː piː ˈen/ | 虚拟专用网 | xū nǐ zhuān yòng wǎng |
| digital signatures/ˈdɪdʒɪtl ˈsɪɡnɪtʃəz/ | 数字签名 | shù zì qiān míng |
6.1
使措施与威胁相匹配
- 传输中被拦截 → 加密数据(HTTPS、VPN)。被拦截的密文没有密钥就没用。
- 未授权访问 → 强身份验证(authentication,长密码;带手机码或密钥的双因素认证(two-factor authentication));用户授权(authorisation);登录失败后锁定。
- 恶意软件 → 带实时扫描的杀毒软件和反间谍软件(anti-spyware);打补丁;避免不受信任的下载。
- 网络钓鱼 → 用户培训;邮件过滤;在输入凭据前检查 URL。
- 内部威胁 → 最小权限(least-privilege)原则(只给每个用户他们需要的);审计。
- DDoS → 速率限制和流量过滤。
对于跨越互联网的机密数据,评分标准的方法是加密:数据用密钥编码成密文,这样截获它的未授权者无法读取,只有持有密钥的目标接收方才能解码。对于用邮件发送去测试的程序文件,同样的答案也适用(加密文件,或通过加密的连接发送),再加上文件本身的密码。
词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | 双因素认证 | shuāng yīn sù rèn zhèng |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 身份验证 | shēn fèn yàn zhèng |
| anti-spyware/ˈænti ˈspaɪweə/ | 反间谍软件 | fǎn jiàn dié ruǎn jiàn |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | 授权 | shòu quán |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | 最小权限 | zuì xiǎo quán xiàn |
6.1
保护数据本身

- 加密——用一个密钥把明文(plaintext)变成密文(ciphertext)。对称加密(symmetric encryption,AES)用一个共享密钥;非对称加密(asymmetric encryption,RSA)用一个公钥(public key)和一个私钥(private key)。保护静止和传输中的数据。
- 访问控制(access control)——文件权限(读/写/执行)和访问权限(access rights),由操作系统强制执行。
- 身份验证——身份验证技术核实用户:你知道的东西(密码)、你有的东西(令牌、手机),或你是的东西(生物识别(biometrics)——指纹、面部、虹膜);组合起来最强。
- 备份——保留副本(一些异地),使丢失或损坏可恢复。
- 物理安全——上锁的服务器机房、电缆锁。
数据库中的访问权限,用三分描述:每个用户得到一个带用户名和密码的账户;数据库管理员为每个账户分配对每个表的权限,例如只读、读写或无权访问;用户只能看到允许他们看的表和字段,所以顾客打不开员工表,而办事员能读但不能改价格。DBMS 用它的访问权限和视图来强制执行,还可以把存储的数据加密。

探索
用一个凯撒密码加密
改变偏移量——那就是密钥。每个字母沿字母表滑动那么多位来生成密文,同样的密钥把它滑回来。那个共享的密钥就是缩小版的对称加密。
词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| access rights/ˈækses raɪts/ | 访问权限 | fǎng wèn quán xiàn |
| biometrics/ˌbaɪəʊˈmetrɪks/ | 生物识别 | shēng wù shí bié |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| Symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 对称加密 | duì chèn jiā mì |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非对称加密 | fēi duì chèn jiā mì |
| access control/ˈækses kənˈtrəʊl/ | 访问控制 | fǎng wèn kòng zhì |
6.2
数据完整性
教学大纲
| 考生应能够: | 注释与指导 |
|---|---|
| 描述数据验证和数据核实如何帮助保护数据的完整性 | |
| 描述并使用数据验证方法 | 包括范围检查、格式检查、长度检查、存在性检查、有值检查、界限检查、校验码 |
| 描述并在数据录入和数据传输过程中使用数据核实方法 | 数据录入期间包括目视检查、双重输入。数据传输期间包括奇偶校验(字节级和块级)、校验和 |
来源:Cambridge International 教学大纲
数据在它准确且完整时有完整性。两种技术:数据验证(在存储前抓住坏数据)和数据核对(确认数据被正确地输入或传输)。
验证——数据说得通吗?
验证(validation)自动地对照合理的规则检查数据:
- 范围检查——在限度内(一个月是 1–12)。
- 界限检查——在一个单一界限的正确一侧(例如年龄 ≥ 18)。
- 存在检查——被引用的项存在(例如一个产品代码在表中)。
- 长度检查——正确数目的字符。
- 类型 / 字符检查——正确种类的数据(一个电话字段只允许数字)。
- 格式检查——匹配一个模式(一个电子邮件必须含有
@)。 - 存在性检查——必填字段不为空。
- 校验位(check digit)——从其他位算出的一个额外数位(ISBN、卡号),它发现誊写错误。
示例解析。 在简单的校验位方案中,校验位是各位数之和除以$10$所得的余数,附加在数字末尾。数字$4162$的各位数之和为$13$,因此存储为$41623$。用户输入$14623$时:前两位数字被交换,但总和仍为$13$,因此校验位仍然匹配,该错误未被检测出来。用户输入$41523$时会被检测到,因为$4 + 1 + 5 + 2 = 12$得出的校验位为$2$。加权方案可以检测出某些非加权规则遗漏的换位错误。检测能力取决于权重、位置和模数:例如ISBN-13规则并不能检测所有可能的换位错误。校验位是一种验证手段:它在输入时刻根据规则测试数字的有效性。
- 查找检查和一致性检查(例如交货日期 ≥ 订购日期)。
验证抓住格式错误的数据,但抓不住格式正确却事实上错误的数据("Bob" 写成 "Bib")。
例题。 指出每段伪代码执行的是哪种验证检查。
| 伪代码 | 检查 |
|---|---|
IF x < 0 OR x > 10 THEN OUTPUT "Invalid" |
范围检查:值必须在两个界限之间 |
IF x = "" THEN OUTPUT "Invalid" |
存在性检查:字段不能为空 |
IF NOT(x = "Red" OR x = "Yellow" OR x = "Blue") THEN OUTPUT "Invalid" |
查找(存在)检查:值必须是列表之一 |
IF LENGTH(x) <> 6 THEN OUTPUT "Invalid" |
长度检查:字符数目正确 |
IF MID(x, 1, 1) < "A" OR MID(x, 1, 1) > "Z" THEN OUTPUT "Invalid" |
格式检查:某个位置的字符必须是字母 |
要验证一个必须是一个字母、三个数字、两个字母的车牌号:格式检查逐个位置对照模式检验,长度检查确认六个字符。要验证出生日期:格式检查(DD/MM/YYYY)、范围检查(月份在 $1$ 到 $12$,年份不在未来)和存在性检查(没有留空)。介于 $0$ 和该测验满分之间的分数需要类型检查(整数)和范围检查,上限从该测验自己的记录中读取:验证就是这样保护完整性的,它拒绝不可能正确的数据。
核对——数据被正确地输入或传输了吗?
核对(verification)检查数据在从一个地方移到另一个地方时没有被改变。
在输入时:双重输入(输入两次并比较,如同一个新密码)或目视检查。
按评分标准的措辞,双重输入是由同一个人或两个人把数据输入两次,由计算机比较两个版本并报告任何差异;目视检查是由人把屏幕上的内容与原始源文件比较,在保存前改正任何差异。两者都通过确保存储的数据与来源一致来保护完整性。即使经过验证和核对,数据仍可能是错的:它可能既合理又与来源一致,但来源本身就错了,或者用户输入了一个与本意不同但有效的值。
在传输时(位可能翻转):
- 奇偶校验(parity check)——一个额外的位使 1 的数目为偶(偶校验)或奇。接收方重新计数。抓住单位错误。
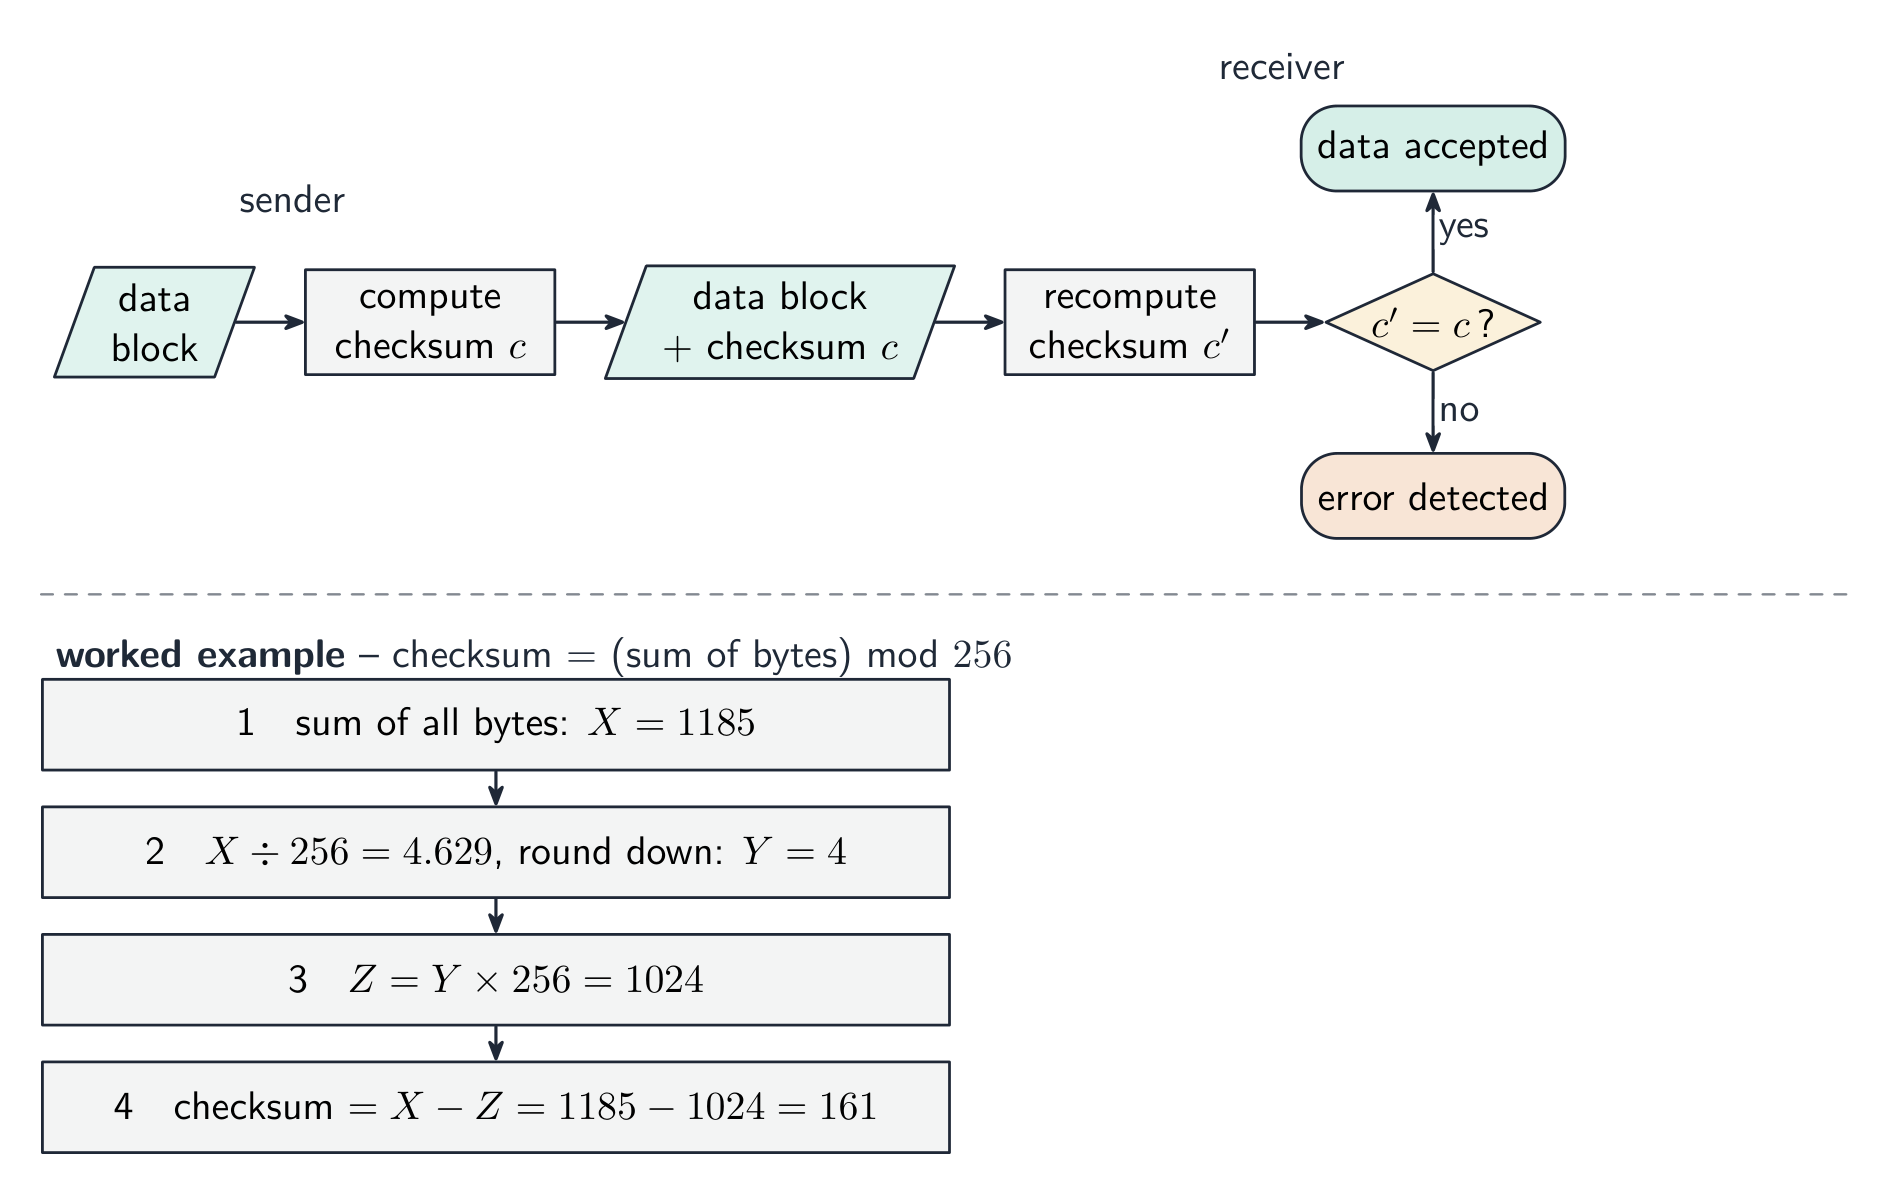
- 校验和(checksum)——发送方发送数据的一个摘要值;接收方重新计算它并比较。
- 循环冗余校验(cyclic redundancy check,CRC)——一个用多项式除法的更强的校验和,抓住多得多的错误类型。
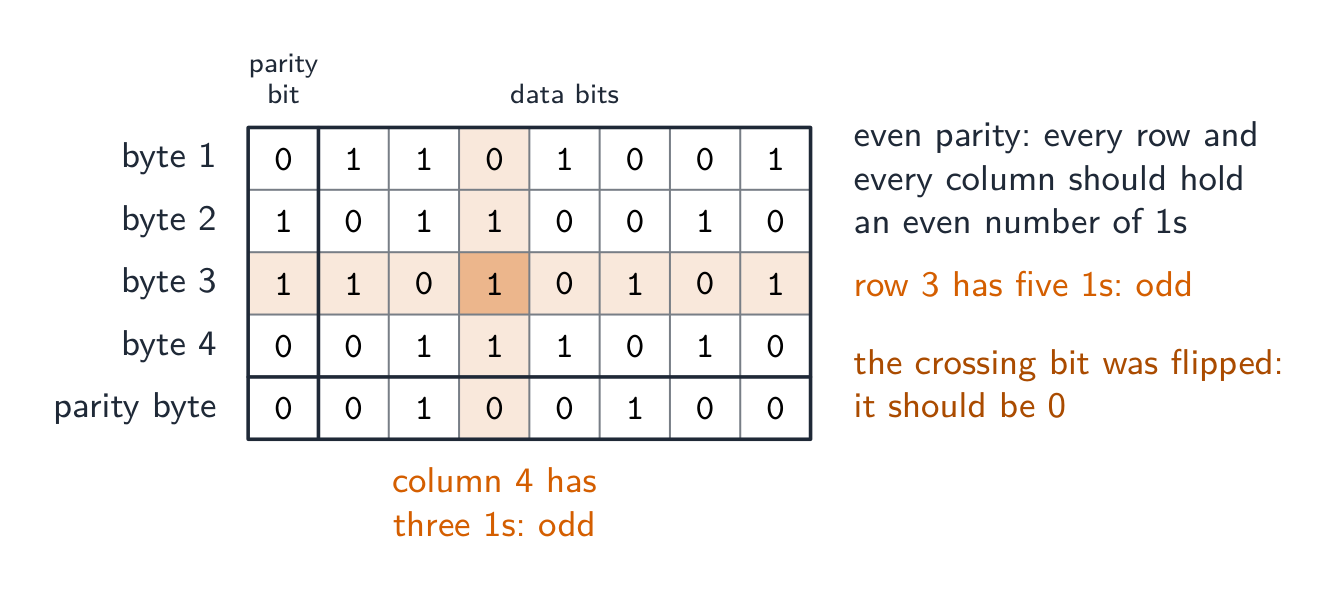
一个奇偶块校验(parity block check)更进一步,还能定位错误。把字节排成一个网格:给每个字节一个行奇偶位,然后计算一个额外的奇偶字节,它的各位是上方字节的列奇偶。一个翻转的单一位现在会使一行和一列都不通过——它们的交叉点精确指出哪一位改变了,所以它甚至能被纠正。
例题。 四个字节以偶校验发送,后面跟着一个校验字节。找出被破坏的位。
数每一行和每一列的 1。每行每列都应是偶数个;字节 3 有五个,第 4 列有三个。该行与该列交叉处的位就是变化的那一位,所以把它从 1 改回 0。单独的奇偶校验能发现一个字节有错但说不出是哪一位;同一字节中的两个错误互相抵消而不被发现。校验和,用三分解释:发送方把数据块通过一个算法得到校验和的值;数据和校验和一起发送;接收方对收到的数据运行同一个算法;两个校验和相同就接受数据,不同就拒绝并重发。

核对只证明到达的与发送的相符——不证明数据是正确的,也不能抵御蓄意篡改。验证问"这说得通吗?";核对问"这被正确地复制了吗?"——两者都用。
表格题按使用时机给方法分类:数据输入时,双重输入和目视检查;数据传输时,奇偶校验(字节或块)和校验和。把视频文件从摄像机传到服务器用校验和:摄像机算出它,服务器重新计算,不一致就重传。

例题。 一位用户把出生日期输成 31/02/2009,并把电子邮箱地址输入了两遍。哪种检查能抓到哪个错误?两者的区别是什么?验证(合法性检查)问的是"这个数据合理吗?" - 计算机按某条规则去检验它,格式检查或范围检查会拒绝 31/02/2009,因为二月从来没有 31 号。核验问的是"这个数据输入正确吗?" - 把邮箱输两遍就是双重输入,比较两份副本就能抓到打字失误。正是它们的局限使这成为常考题:验证永远无法告诉你数据是正确的,只能说明它是可能的 - 即使用户其实生于另一天,01/02/2009 也能通过所有验证规则。要说清每种检查能抓什么、不能抓什么。
安全答案中的代理服务器
代理服务器代表客户端处理请求。组织可能会配置它来过滤网站访问、记录请求或缓存响应。请解释已配置的防护措施:仅提及代理服务器名称并不能展示其如何防止所述威胁。路由器负责在网络间转发数据包;这两种角色是不同的。
探索
计算概念实验
根据它们所演示的计算概念对具体示例进行分类。
词汇
训练
| English | 中文 | 拼音 |
|---|---|---|
| validation/ˌvælɪˈdeɪʃn/ | 验证 | yàn zhèng |
| verification/ˌverɪfɪˈkeɪʃn/ | 核对 | hé duì |
| check digit/tʃek ˈdɪdʒɪt/ | 校验位 | jiào yàn wèi |
| parity check/ˈpærɪti tʃek/ | 奇偶校验 | jī ǒu jiào yàn |
| checksum/ˈtʃeksəm/ | 校验和 | jiào yàn hé |
| cyclic redundancy check/ˈsaɪklɪk rɪˈdʌndənsi tʃek/ | 循环冗余校验 | xún huán rǒng yú jiào yàn |
| parity block check/ˈpærɪti blɒk tʃek/ | 奇偶块校验 | jī ǒu kuài jiào yàn |
6.2
考官认可的定义
定义题按固定的表述给分。把这些记准确。
| 术语 | 定义 |
|---|---|
| 数据安全(data security) | 保护数据不丢失、不被未授权访问、更改或删除 |
| 数据隐私(data privacy) | 保持数据机密,只有有权看的人才能看到 |
| 数据完整性(data integrity) | 数据准确、一致、完整 |
| 恶意软件(malware) | 在用户不知情时安装、用来损坏系统或窃取数据的恶意软件 |
| 病毒(virus) | 自我复制、附着到其他文件并破坏或删除数据的恶意软件 |
| 间谍软件(spyware) | 记录用户的按键或操作并发送给第三方的恶意软件 |
| 网络钓鱼(phishing) | 假装来自合法机构、把用户引到假网站以收集个人数据的邮件 |
| 域名欺骗(pharming) | 即使输入了正确的地址也把用户重定向到假网站的恶意代码 |
| 防火墙(firewall) | 对照设定准则检查进出系统的所有流量、拦截不符合者的硬件或软件 |
| 加密(encryption) | 用密钥把数据打乱成密文,没有解密密钥就无法理解 |
| 数字签名(digital signature) | 用发送方私钥加密的消息哈希,用来证明发送者身份和消息未被更改 |
| 数据验证(data validation) | 自动检查输入的数据是否合理并符合设定的规则 |
| 数据核对(data verification) | 通过与来源或重新计算的值比较,检查数据是否被正确输入或传输 |
| 校验位(check digit) | 由一个数的其他数字算出并附加在其后的额外数位,用来发现该数中的错误 |
| 奇偶校验(parity check) | 加在一个字节上使 1 的个数为偶(或奇)的额外一位,由接收方重新计数 |
| 校验和(checksum) | 由算法从数据块算出并随数据发送的值,由接收方重新计算并比较 |
6.2
考试技巧
- 把这三个概念分开:安全(保持数据安全)、隐私(谁可以看它)、完整性(保持它正确)。
- 把每种威胁(恶意软件、黑客入侵、网络钓鱼、拦截)与一种措施(防火墙、加密、身份验证、访问权限)匹配。
- 加密保护机密性,而不是完整性——用一个校验和、奇偶校验或校验位来保护完整性。
- 区分一个病毒、蠕虫和木马以及每个如何传播。
常见错误
- 给两种威胁同一种措施,或者给出与威胁不匹配的措施。表格中每种威胁都需要一种真正能挡住它的、不同的预防方法。
- 只写措施的名字而不说它如何起作用。"防火墙"要跟上"把流量与设定准则比较并拦截不符合者"才得分。
- 把验证说成检查数据是否正确。验证检查数据是否合理;核对检查它是否与来源一致。两者都不能证明它是真的。
- 声称数字签名是对消息进行加密。实际上它是用私钥对消息哈希值进行加密;接收方使用公钥解密并比对哈希值。
- 把校验位说成核对,或把奇偶校验说成验证。校验位是输入时的验证规则;奇偶校验和校验和是对传输的核对。
- 病毒会复制自身;间谍软件会记录信息——定义时切勿将两者混淆。
该知识点的互动课程
逐步完成,配合即时检查练习。