الانتقال إلى المحتوى

مقدمة في الأمن

الأمن السيبراني (AP) · الموضوع 1

درس فيديو لهذا الموضوع افتح صفحة الفيديو
7:55

مقدمة في الأمن

يمكنك بناء جدار مثالي. تشفير لا يمكن كسره، جدار حماية على كل منفذ، ترقيات مطبقة في يوم شحنها. ومع ذلك، لا يزال بإمكان الخصم المشي مباشرة…

سرد باللغة الإنجليزية · ترجمة مدمجة بالإنجليزية + الصينية

1.1

فهم الهندسة الاجتماعية

المنهج

هدف التعلم 1.1.A: حدد المؤشرات الشائعة لتكتيكات الهندسة الاجتماعية.

  • 1.1.A.1 تستند هجمات الهندسة الاجتماعية إلى تكتيكات نفسية للتلاعب بالمستخدمين بكشف معلومات حساسة (استخلاص)، أو تنزيل ملف ضار، أو النقر على رابط ضار. يمكن تنفيذ الهندسة الاجتماعية شخصيًا، لكنها غالبًا ما تتم عبر البريد الإلكتروني أو الرسائل النصية أو رسائل وسائل التواصل الاجتماعي.
  • 1.1.A.2 يستخدم الخصوم غالبًا تكتيكات نفسية مثل التهديد والإلحاح لتحقيق أهدافهم. التهديد هو عندما يهدد الخصوم هدفًا بعواقب سلبية إذا لم يستجيبوا. الإلحاح هو عندما يخلق الخصم أسبابًا تجعل الهدف يتصرف بسرعة.

هدف التعلم 1.1.B: اشرح كيف تؤثر تكتيكات الهندسة الاجتماعية على الضحايا لأداء إجراء مطلوب.

  • 1.1.B.1 تعتمد تكتيكات الهندسة الاجتماعية على مبادئ نفسية شائعة تؤثر على سلوك البشر.
  • 1.1.B.2 يستغل التهديد الرفض الطبيعي للبشر للعواقب السلبية. ومن خلال لفت الانتباه إلى العواقب السلبية المحتملة، يستخدم الخصوم الخوف لتحفيز الأهداف على التصرف.
  • 1.1.B.3 يستغل الإلحاح الاستجابة الطبيعية للبشر للتفاعل بسرعة مع الاحتياجات ذات الوقت المحدد. عندما يكتشف الأهداف شعورًا بالإلحاح في الرسالة، يشعرون بالضغط للرد أو التصرف بسرعة، مما قد يمنعهم من أخذ الوقت اللازم للتفكير فيما إذا كان الإجراء معقولًا أو آمنًا.

هدف التعلم 1.1.C: صف التأثيرات الممكنة على ضحايا هجمات الهندسة الاجتماعية.

  • 1.1.C.1 قد يعطي الضحايا للخصوم معلومات شخصية قد تؤدي إلى انتحال الشخصية، مثل الاسم ورقم الهاتف والعنوان ومكان العمل وأسماء الحيوانات الأليفة أو تاريخ الميلاد. غالبًا ما تُستخدم هذه الأنواع من المعلومات وما شابهها في المواقع كأسئلة تحدي للتحقق من هوية المستخدم.
  • 1.1.C.2 قد يعطي الضحايا للخصوم معلومات آمنة مثل كلمة مرور مرة واحدة (OTP) أو رمز تسجيل دخول للمصادقة، مما قد يسمح للخصوم بتسجيل الدخول إلى خدمة باسم الضحية.
  • 1.1.C.3 قد ينزل الضحايا برمجيات خبيثة أو ينقرون على رابط يقوم بتثبيت برمجيات خبيثة على جهازهم، أو سرقة معلومات من متصفح الويب الخاص بهم، أو توجيههم إلى موقع ويب حيث يمكن للخصم التقاط بيانات تسجيل الدخول الخاصة بهم.
المصدر: وصف دورة وامتحان College Board AP

الصيد الاحتيالي: كيف يسرق البريد الإلكتروني المزور كلمة مرور

الجزء الأضعف في أي نظام حاسوبي هو غالبًا البشر المستخدمون له. الهندسة الاجتماعية هي فن إغراء الناس لتجاوز安全措施 - مثل إعطاء كلمة مرور، أو فتح ملف ضار، أو النقر على رابط ضار. المهاجم (نسميه مُعادٍ) لا يحتاج إلى كسر الكود؛ بل يكفي أن يخدع شخصًا ما.

تحدث معظم عمليات الهندسة الاجتماعية عبر البريد الإلكتروني، أو الرسائل النصية، أو وسائل التواصل الاجتماعي، رغم أنها قد تحدث أيضًا وجهاً لوجه أو عبر الهاتف. الهدف هو استخلاص المعلومات - الحصول على معلومات حساسة من شخص دون إدراكه لذلك.

يعتمد المُعادون على مشاعر قوية:

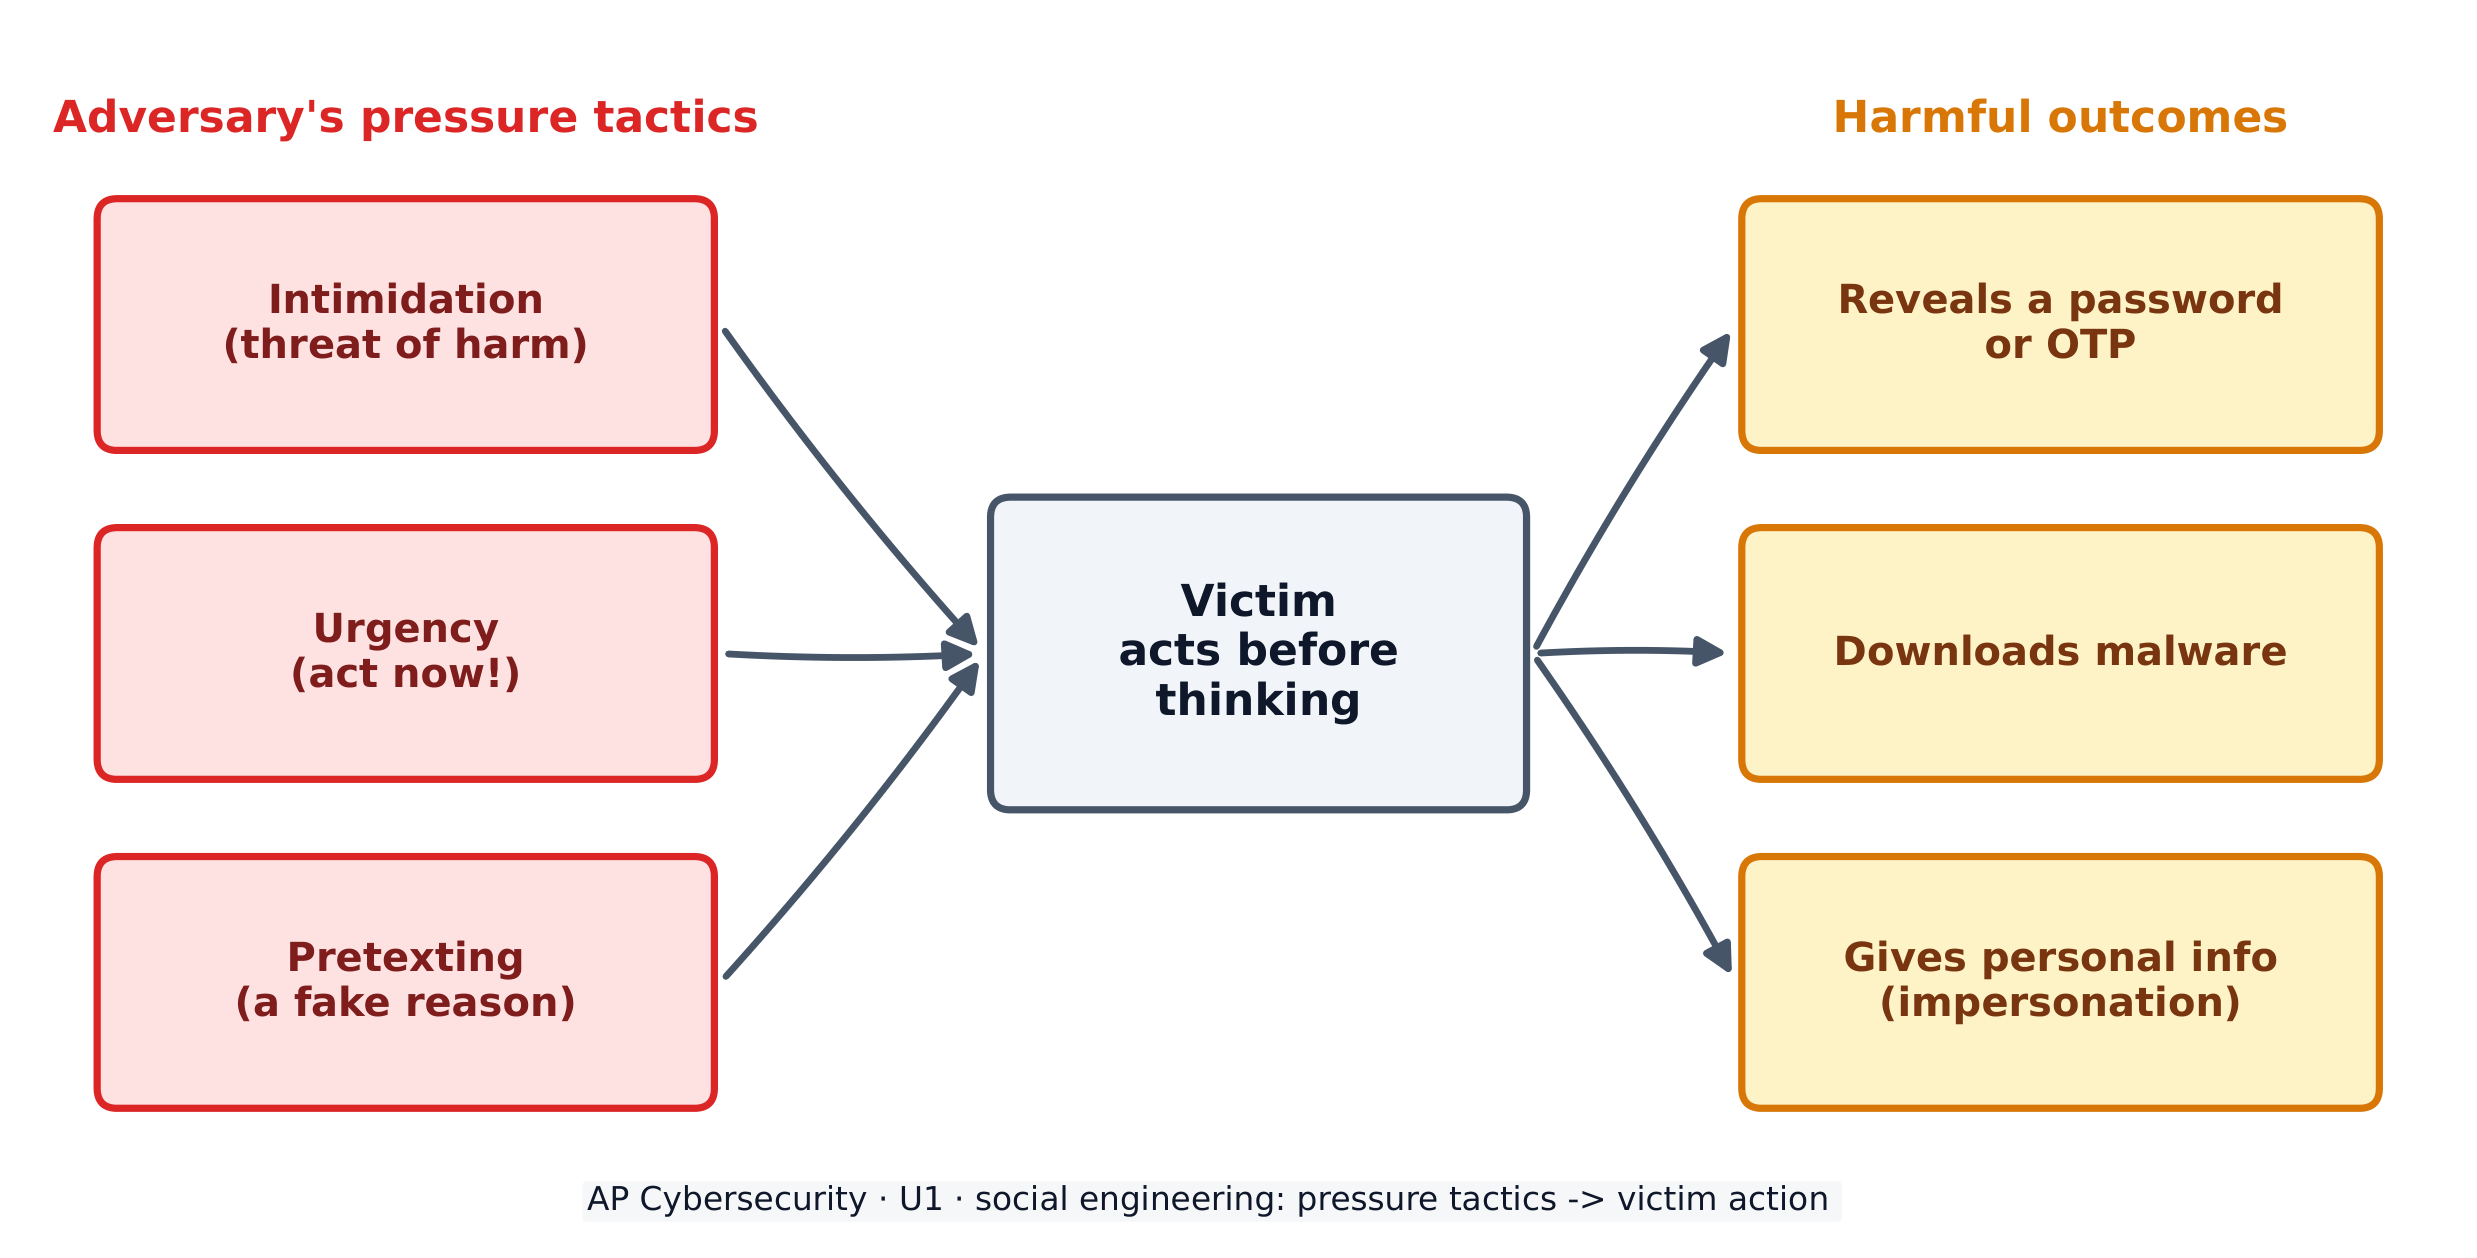
  • الإرهاب - يُهدد المُعاد بنتيجة سيئة إذا لم تطع. الخوف يدفعك للتصرف.
  • الإلحاح - يختلق المُعاد موعدًا نهائيًا ("رد خلال الساعة القادمة أو سيتم إغلاق حسابك"). عندما نشعر بالضغط الزمني، نتوقف عن التفكير بعناية فيما إذا كان الفعل آمنًا أم لا.
الهندسة الاجتماعية تستخدم الضغط النفسي لدفع الضحية للتصرف قبل التفكير
الهندسة الاجتماعية تستخدم الضغط النفسي لجعل الضحية تتصرف قبل التفكير

يمكن أن يكون الأثر على الضحية خطيرًا. قد تكشف تفاصيل شخصية (الاسم، العنوان، اسم الحيوان الأليف، تاريخ الميلاد) تُستخدم لاحقًا للإجابة على أسئلة أمان التحقق والتجسس على هويتها. قد تستسلم كلمة مرور لمرة واحدة (OTP)، مما يسمح للمُعاد بتسجيل الدخول باسمها. أو قد تقوم بتنزيل برمجيات خبيثة تسرق البيانات من متصفحتها.

مثال محلل. قراءة بريد إلكتروني احتيالي: "تم التحقق من أكثر من 90% من الموظفين بالفعل - أكد حسابك خلال الساعة القادمة أو تفقد وصولك إلى الراتب." هنا تكتنف استراتيجيتان. "خلال الساعة القادمة" تمثل الإلحاح (موعد نهائي يضغط عليك)، و"تم التحقق من أكثر من 90% من الموظفين بالفعل" تمثل الإجماع (ضغط اجتماعي لمتابعة众人的). تسمية كل استراتيجية - وليس فقط وصف البريد بأنه "مشبوه" - هو بالضبط ما تحتاجه إجابة الامتحان.

استكشف

ما هي تكتيك الهندسة الاجتماعية هذا؟

الترهيب يهدد بإيذاء، الإلحاح يخلق موعدًا نهائيًا، الإجماع يدعي أن الجميع يفعل ذلك، والسلطة تتظاهر بأن لها سيطرة عليك.

مفردات تدريب
English العربية
Social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ الهندسة الاجتماعية
adversary/ˈædvəsəri/ عدو
elicitation/ɪˌlɪsɪˈteɪʃn/ استخراج المعلومات
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ إخافة
Urgency/ˈɜːdʒənsi/ الاستعجال
impact/ˈɪmpækt/ تأثير
challenge questions/ˈtʃælɪndʒ ˈkwestʃnz/ أسئلة التحدي
impersonate/ɪmˈpɜːsəneɪt/ التصرف على هوية شخص آخر
one-time password (OTP)/wʌn taɪm ˈpæswɜːd/ كلمة مرور لمرة واحدة (OTP)
malware/ˈmælweə/ البرمجيات الخبيثة
password attack/ˈpæswɜːd əˈtæk/ هجوم كلمة المرور
weak/wiːk/ ضعيف
dictionary/ˈdɪkʃənəri/ قاموس
authentication/ɔːˌθentɪˈkeɪʃn/ المصادقة
password manager/ˈpæswɜːd ˈmænɪdʒə/ مدير كلمات المرور
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ المصادقة متعددة العوامل (MFA)
exploits/ˈeksplɔɪts/ استغلال الثغرات
zero days/ˈzɪərəʊ deɪz/ أيام الصفر
motivation/ˌməʊtɪˈveɪʃn/ الدافع
phishing/ˈfɪʃɪŋ/ التصيد الاحتيالي
shared secret/ʃeəd ˈsiːkrɪt/ سر مشترك
AI-enhanced coding tools/ˌeɪ ˈaɪ enˈhænst ˈkəʊdɪŋ tuːlz/ أدوات البرمجة المعززة بالذكاء الاصطناعي
vulnerabilities/ˌvʌlnərəˈbɪlɪtiz/ الثغرات الأمنية
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/ الكشف عن التهديدات والاستجابة لها
1.2

تسجيل الدخول لمواقع مشبوهة

المنهج

هدف التعلم 1.2.A: حدد العلامات الشائعة لهجوم كلمات المرور.

  • 1.2.A.1 في هجوم كلمة المرور عبر الإنترنت، يحاول الخصوم تسجيل الدخول إلى جهاز أو خدمة باستخدام كلمات مرور شائعة، أو أنماط كلمات مرور شائعة، أو كلمات مرور مسروقة.
  • 1.2.A.2 تشمل علامات هجوم كلمة المرور عبر الإنترنت ما يلي:
    • عدد كبير من محاولات تسجيل الدخول الفاشلة خلال فترة زمنية قصيرة
    • محاولات تسجيل الدخول في أوقات غير معتادة
    • محاولات تسجيل الدخول من أجهزة غير معروفة

هدف التعلم 1.2.B: اشرح كيف يستفيد الخصوم من ضعف المصادقة.

  • 1.2.B.1 يستخدم العديد من الناس أنماطًا شائعة عند إنشاء كلمات المرور، مثل:
    • بدء كلمة المرور بكلمة أو كلمتين، وإضافة رقم مكون من خانتين (يشير غالبًا إلى سنة)، ووضع رمز خاص في النهاية
    • تضمين أسماء أفراد الأسرة أو الحيوانات الأليفة في كلمات المرور الخاصة بهم
    • تضمين تواريخ ذات أهمية شخصية في كلمات المرور الخاصة بهم
  • 1.2.B.2 غالبًا ما يقوم الخصوم ببناء قاموس لكلمات المرور المحتملة بناءً على معلومات شخصية تم جمعها عن الهدف (مثل: تاريخ الميلاد، الذكرى السنوية، أسماء الحيوانات الأليفة والعائلة) ويستخدمون أداة آلية لإرسال كلمات مرور محتملة.

الهدف التعليمي 1.2.C: اشرح كيفية جعل المصادقة أكثر قوة.

  • 1.2.C.1 يجب على المستخدمين إنشاء كلمات مرور طويلة وعشوائية وفريدة من نوعها. يمكن استخدام مدير كلمات المرور لتوليد وتخزين كلمات مرور قوية، أو قد ينشئ المستخدم عبارات مرور طويلة وفريدة لحساباته.
  • 1.2.C.2 عند إنشاء كلمات المرور، يجب على المستخدمين تجنب الأسماء والتواريخ أو الكلمات والأرقام الأخرى ذات المعنى الشخصي.
  • 1.2.C.3 عندما يكون متاحًا، يجب على المستخدمين تفعيل المصادقة متعددة العوامل (MFA)، والتي ستطلب من المستخدم تقديم دليل إضافي على الهوية - مثل رمز مرة واحدة - بالإضافة إلى كلمة المرور كطبقة أمان إضافية.

المصدر: وصف دورة وامتحان College Board AP

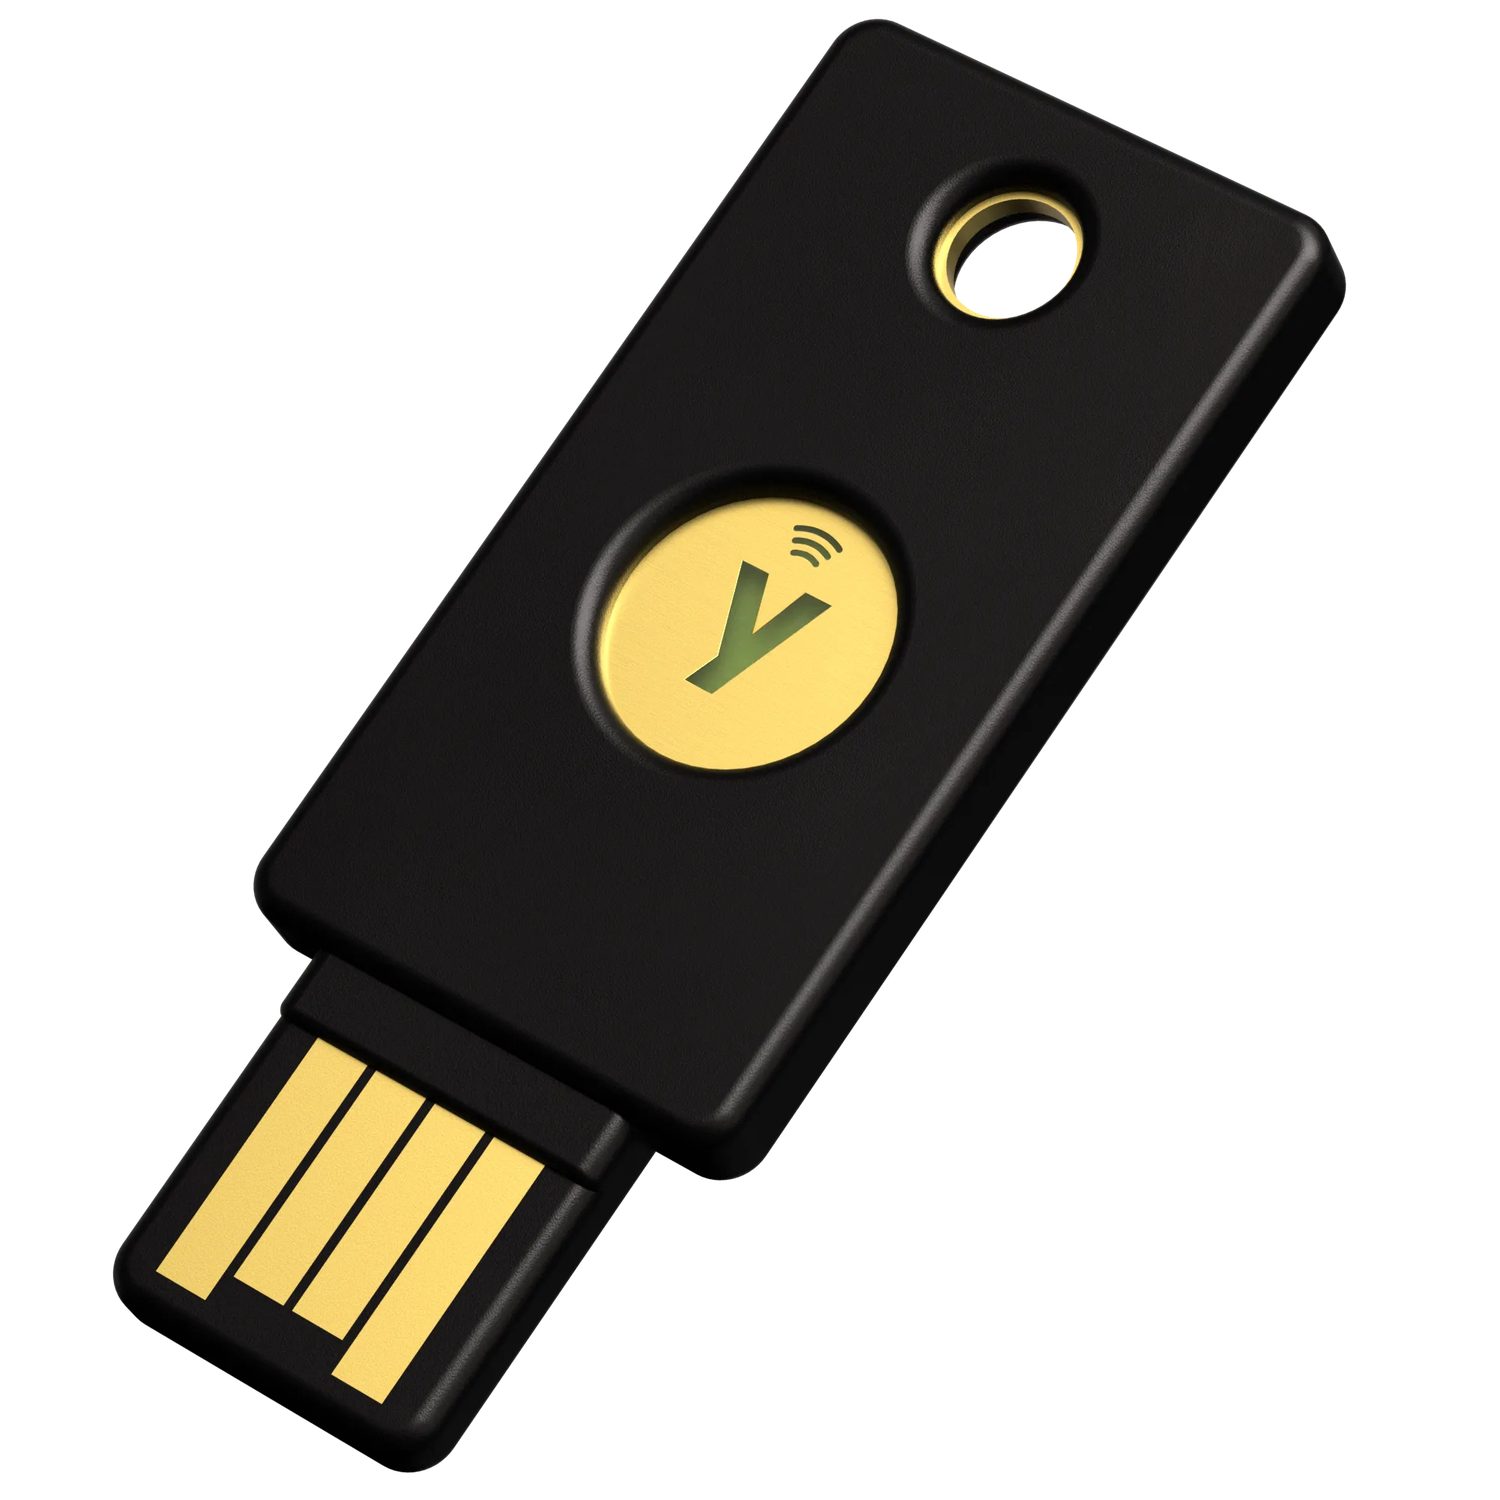
مفتاح أمان عتادي: المصادقة القوية تقلل الضرر عند سرقة كلمة المرور عبر التصيد الاحتيالي
مفتاح أمان عتادي: المصادقة القوية تقلل الضرر عند سرقة كلمة المرور via Phishing

هجوم كلمة المرور هو أي محاولة لتسجيل الدخول باستخدام كلمات مرور مخمّنة أو مسروقة. في هجوم كلمات المرور عبر الإنترنت، يحاول المُعاد كلمات المرور ضد صفحة تسجيل دخول حقيقية. العلامات التحذيرية واضحة في السجلات:

  • العديد من محاولات تسجيل الدخول الفاشلة في وقت قصير،
  • محاولات تسجيل الدخول في ساعات غير معتادة،
  • محاولات تسجيل الدخول من أجهزة غير معروفة.

ينجح المهاجمون لأن الناس يختارون كلمات مرور ضعيفة. تشمل الأنماط الشائعة كلمة متبوعة بعام من رقمين ورمز خاص (مثل Summer24!)، أو اسم حيوان أليف أو فرد من العائلة. ونظراً لشهرة هذه الأنماط، يمكن للمهاجم بناء قائمة كلمات مرور محتملة من المعلومات التي تم جمعها عنك، ثم استخدام أداة آلية لمحاولة كل واحدة منها.

لجعل عملية المصادقة أكثر قوة:

  • إنشاء كلمات مرور طويلة وعشوائية وفريدة - حيث يمكن لـ مدير كلمات المرور توليدها وتخزينها لك.
  • تجنب الأسماء والتواريخ والكلمات ذات المعنى.
  • تفعيل المصادقة متعددة العوامل (MFA)، والتي تطلب إثباتاً إضافياً (مثل رمز يُرسل عبر الرسائل النصية) بالإضافة إلى كلمة المرور.
1.3

أفضل الممارسات للشبكات العامة

المنهج

الهدف التعليمي 1.3.A: حدد نوع الخصم الذي ينفذ هجومًا سيبرانيًا.

  • 1.3.A.1 يمكن تصنيف الخصوم وفقًا لمستويات مهاراتهم.
    • يعتمد الخصوم منخفضو المهارة على أدوات سيبرانية ضارة أنشأها آخرون ويمكن شراؤها عبر الإنترنت. تستغل الأدوات التي يستخدمونها ثغرات معروفة.
    • يتمتع الخصوم عاليو المهارة بالقدرة على إنشاء أدوات سيبرانية ضارة جديدة أو تعديل الأدوات الموجودة للتكيف مع تقنيات وأدوات دفاعية جديدة. كما لديهم القدرة على اكتشاف الثغرات غير المسجلة، والمعروفة بالأيام الصفرية.
  • 1.3.A.2 للخصوم مجموعة متنوعة من الدوافع، بما في ذلك الجشع، الرغبة في الشهرة، الانتماء لقضية، الانتقام، السياسة، أو المعتقدات.

الهدف التعليمي 1.3.B: حدد أنواع الهجمات السيبرانية اللاسلكية.

  • 1.3.B.1 في هجوم التوأم الشرير، يقوم الخصوم بإنشاء نقطة وصول لاسلكية خاصة بهم (WAP) بمعرف مجموعة خدمة (SSID) مشابه أو مطابق لشبكة الهدف؛ تُسمى شبكة الخصم بالتوأم الشرير. يمكن لضحايا هذا الهجوم الاختيار دون علمهم بالاتصال بالتوأم الشرير، مما يسمح للخصم باعتقاط حركة الشبكة الخاصة بهم. لا يستطيع الخصم قراءة الحركة التي تستخدم بروتوكولًا مشفرًا مثل HTTPS.
  • 1.3.B.2 في هجوم الإعاقة، يقوم الخصوم بغمر منطقة بإشارة كهرومغناطيسية (EM) قوية في نفس نطاق تردد الشبكة اللاسلكية، مما يمنع الحركة الشرعية بين نقطة الوصول (AP) والمستخدمين. يُطلق على هذا النوع من الهجمات الذي يمنع المستخدمين من الوصول إلى الموارد اسم ه拒绝 الخدمة (DoS).
  • 1.3.B.3 في هجوم قيادة الحرب، يحاول الخصوم كشف إشارات البث للشبكات اللاسلكية أثناء القيادة أو المشي حول الهدف. إذا تم اكتشاف إشارة لاسلكية، يمكن للخصم جمع معلومات حول نوع الشبكة اللاسلكية المستخدمة وإيجاد المناطق التي تمتد فيها الإشارة اللاسلكية خارج المبنى الفعلي.

الهدف التعليمي 1.3.C: صف الإجراءات التي يمكن للأفراد اتخاذها لزيادة حماية البيانات الحساسة عند استخدام الإنترنت وWi-Fi.

  • 1.3.C.1 يجب على الأفراد التحقق من أن اسم أي شبكة لاسلكية يتصلون بها يطابق تمامًا اسم الشبكة التي ينويون الاتصال بها.
  • 1.3.C.2 معظم بروتوكولات الإنترنت مشفرة لحماية حركة الشبكة. ومع ذلك، قد يفكر الأفراد في حساسية بياناتهم عند اختيار ما إذا كانوا سيتصلون بشبكات Wi-Fi غير مشفرة لحماية البيانات المعرضة للخطر مثل استفسارات DNS.
  • 1.3.C.3 قد يفكر الأفراد في استخدام شبكة خاصة افتراضية (VPN)، والتي تشفر كل حركتها إلى نظام مشغل VPN. على الرغم من أن هذا الإجراء يمنع مزود الخدمة من رؤية الحركة، إلا أن مزود VPN يمكنه رؤية الحركة.

المصدر: وصف دورة وامتحان College Board AP

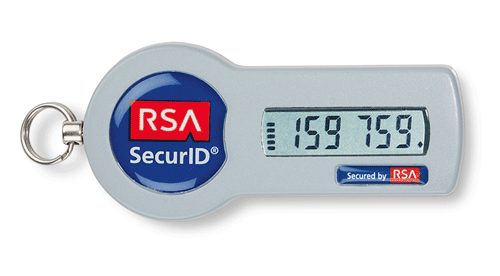
رمز أمني: رموز المرة الواحدة والرموز تمنع اعتماد تسجيل الدخول بكلمة المرور فقط من كونه كافياً

ليس جميع المهاجمين متساوين. نصنفهم حسب المهارة: المهاجمون ذوو المهارة المنخفضة يشترون أدوات جاهزة عبر الإنترنت ويعيدون استخدام ثغرات معروفة، بينما يكتب المهاجمون ذوو المهارة العالية أدواتهم الخاصة ويمكنهم اكتشاف ثغرات جديدة تماماً تُعرف باسم الأيام الصفرية. تتفاوت أيضاً دوافعهم - الطمع، الانتقام، السياسة، أو المعتقدات.

تعد شبكات Wi-Fi العامة أرض صيد مفضلة. ثلاثة هجمات لاسلكية يجب أن تعرفها:

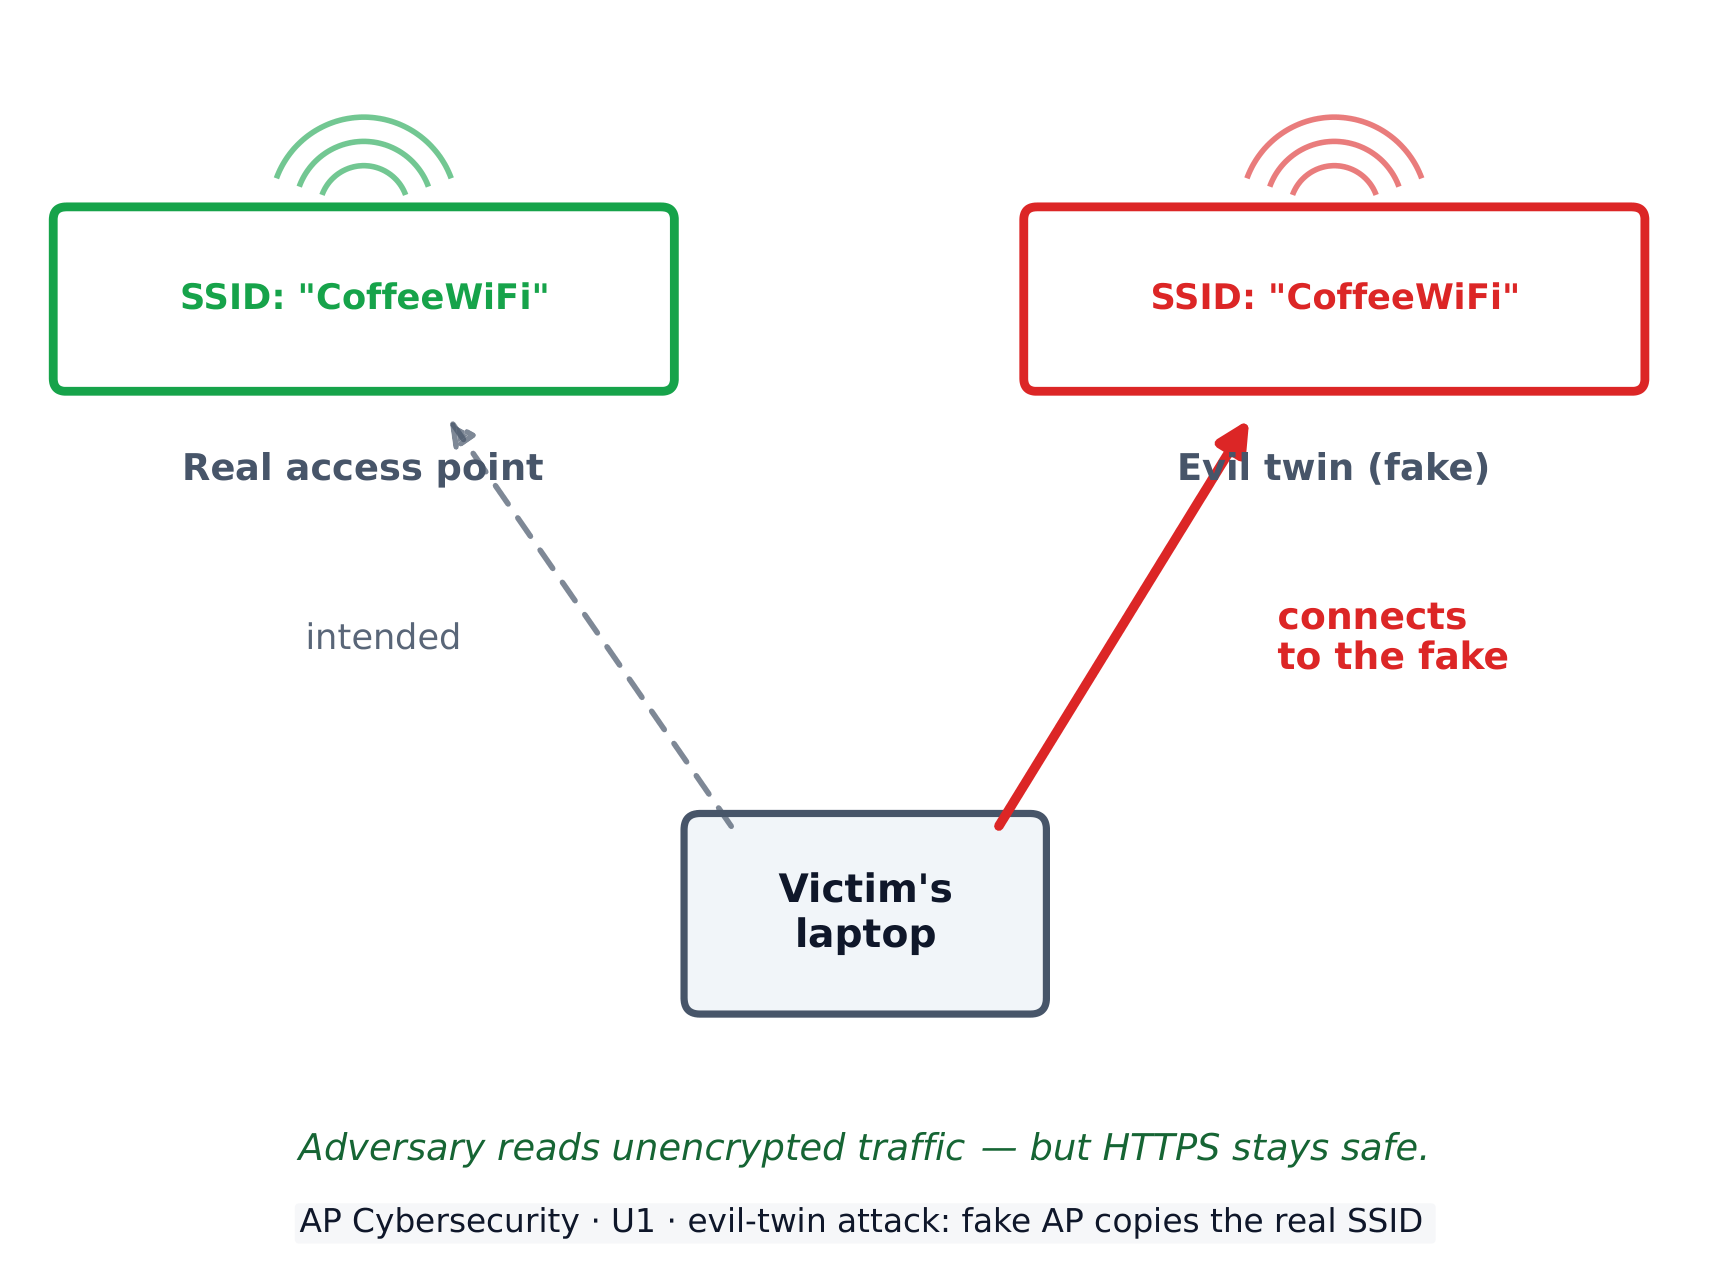
  • التوأم الشرير - يقوم المهاجم بإعداد نقطة وصول وهمية تحمل اسماً (SSID) مستنسخاً من الشبكة الحقيقية. يتصل الضحايا بالواهم، ويقرأ المهاجم حركة مرورهم (على الرغم من أن المواقع المشفرة مثل HTTPS تظل آمنة).
  • التشويش - يفيض المهاجم الهواء بإشارة راديوية قوية بحيث لا يستطيع أحد الاتصال. هذا النوع هو واحد من هجمات حجب الخدمة (DoS).
  • قيادة الحرب - يقود المهاجم سيارته حول المنطقة للكشف عن الشبكات اللاسلكية ومواقع تسرب إشارتها خارج المباني.
نقطة وصول توأم شرير تنسخ اسم الشبكة الحقيقية لتتصل الضحايا بالمهاجم

للحماية على الشبكات العامة: تحقق من تطابق اسم الشبكة بالضبط مع الاسم الذي تنوي الانضمام إليه، وفضل المواقع المشفرة، واعتبر استخدام الشبكة الخاصة الافتراضية (VPN)، والتي تشفر جميع حركة مرورها نحو مزود VPN.

مفردات تدريب
English العربية
Evil twin/ˈiːvl twɪn/ التوأم الشرير
access point/ˈækses pɔɪnt/ نقطة الوصول
SSID/ˌes es aɪ ˈdiː/ اسم الشبكة اللاسلكية
encrypted/enˈkrɪptɪd/ مشفراً
Jamming/ˈdʒæmɪŋ/ التشتيت
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ حجب الخدمة (DoS)
War driving/wɔː ˈdraɪvɪŋ/ القيادة الحربية
virtual private network (VPN)/ˈvɜːtʃuːəl ˈpraɪvət ˈnetwɜːk/ الشبكة الخاصة الافتراضية (VPN)
deepfake/ˈdiːpfeɪk/ الاستنساخ العميق
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/ نماذج اللغة الكبيرة (LLMs)
1.4

هجمات الأمن السيبراني القائمة على الذكاء الاصطناعي

المنهج

الهدف التعليمي 1.4.A: اشرح كيف يستخدم الخصوم الأدوات المدعومة بالذكاء الاصطناعي لتعزيز الهجمات السيبرانية.

  • 1.4.A.1 يمكن للخصوم استخدام أدوات مدعومة بالذكاء الاصطناعي تستفيد من عينات صوتية وصورية موجودة لشخص ما لإنشاء نموذج رقمي لهذا الشخص. يتيح استخدام هذه التقنيات للخصوم انتحال شخص ما عبر الهاتف أو حتى في مكالمة فيديو، مما قد يؤدي إلى خسارة مالية أو مشاركة معلومات حساسة أو خاصة. مع اعتماد المزيد من المنظمات للمصادقة القائمة على الصوت، يكون تأثير انتحال الصوت له تأثير أكبر محتمل.
  • 1.4.A.2 يمكن للخصوم استخدام أدوات الذكاء الاصطناعي التوليدي، مثل نماذج اللغة الكبيرة (LLMs)، لإنشاء رسائل تصيد مقنعة بأي لغة مستهدفة. نظرًا لأن رسائل التصيد التقليدية تُكتب أحيانًا من قبل متحدثين غير أصليين للغة المستهدفة، فإن اللغة غير الطبيعية هي سمة استخدمت لتمييز رسائل التصيد عن الرسائل الشرعية. ومع ذلك، مع أدوات الذكاء الاصطناعي، يمكن الآن للخصوم صياغة رسائل تصيد بأي لغة تبدو وكأنها كُتبت من قبل متحدث أصلي.
  • 1.4.A.3 يمكن للخصوم صياغة أوامر لاستخراج معلومات آمنة أو حساسة من نماذج اللغة الكبيرة (LLMs). يمكن أن تأتي المعلومات الآمنة أو الحساسة في نماذج اللغة الكبيرة من إدخال المستخدم ومجموعات البيانات الكبيرة المستخدمة لتدريب نماذج اللغة الكبيرة.
  • 1.4.A.4 يمكن للخصوم نشر مواقع ويب أو تعديل مواقع ويب قائمة لتحتوي على معلومات مضللة بحيث يتم تضمين المعلومات المضللة في مجموعات تدريب نماذج اللغة الكبيرة، مما يؤدي إلى تكرار نماذج اللغة الكبيرة للمعلومات المضللة.
  • 1.4.A.5 يمكن للخصوم إجراء استطلاع معلومات على هدف باستخدام أدوات مدعومة بالذكاء الاصطناعي تفحص الإنترنت لجمع المعلومات المنشورة على وسائل التواصل الاجتماعي والمواقع العامة.
  • 1.4.A.6 يمكن للخصوم استخدام أدوات برمجة معززة بالذكاء الاصطناعي لمساعدتهم في كتابة برمجيات خبيثة جديدة، أو تعديل أكواد التطبيقات الحالية لأداء أنشطة ضارة، أو العثور على ثغرات في قواعد البرمجة الكبيرة.

الهدف التعليمي 1.4.B: اشرح كيفية الحماية ضد بعض الهجمات السيبرانية المعززة بالذكاء الاصطناعي.

  • 1.4.B.1 يجب إنشاء أسرار مشتركة مع الأصدقاء المقربين والأقارب يمكن استخدامها للتحقق من هويات بعضهم البعض. يمكن استخدام كلمة سر أو عبارة سرية معروفة لطرفين فقط لتوثيق الهويات في المواقف ذات المخاطر العالية.
  • 1.4.B.2 يجب تفعيل المصادقة متعددة العوامل (MFA). إذا قام مهاجم بمحاكاة صوت هدف للوصول إلى نظام يعتمد على المصادقة الصوتية، فإن طلب عامل مصادقة ثانٍ قد يمنع المهاجم من الحصول على حسابات.
  • 1.4.B.3 لا ينبغي إدخال بيانات شخصية أو حساسة في أي أدوات مدعومة بالذكاء الاصطناعي، مثل روب الدردشة أو المساعدين الافتراضيين. بعض الأدوات المدعومة بالذكاء الاصطناعي تعيد إدخال مدخلات المستخدم إلى النموذج لتقديم تدريب مستمر. يمكن للمهاجمين استخراج البيانات التي يتضمنها المستخدمون في الأوامر.
  • 1.4.B.4 يجب تقييم مخرجات الأدوات المدعومة بالذكاء الاصطناعي بعناية. تحقق من المعلومات الواردة من الأدوات المدعومة بالذكاء الاصطناعي باستخدام مصادر موثوقة ومستقرة غير قائمة على الذكاء الاصطناعي.

المصدر: وصف دورة وامتحان College Board AP

يمنح الذكاء الاصطناعي المهاجمين أدوات جديدة قوية. مع ما يكفي من عينات صوتية وصورية، يمكن للمهاجم بناء Avatar ديفيك لمحاكاة شخص أثناء مكالمة. تسمح النماذج اللغوية الكبيرة (LLMs) لهم بكتابة رسائل تصيد احتيالي مقنعة بلغة طبيعية خالية من الأخطاء - مما يزيل الصياغة الخشنة التي كانت تكشف الاحتيال سابقاً.

يساعد الذكاء الاصطناعي أيضاً المهاجمين في الجانب الخلفي: صياغة أوامر لجلب بيانات سرية من نموذج لغوي كبير، وزرع معلومات مضللة على المواقع الإلكترونية لتسميم بيانات تدريب النموذج، وفحص الإنترنت لجمع حقائق عن هدف معين، وحتى كتابة برمجيات خبيثة جديدة.

يمكنك الدفاع ضد العديد من الهجمات المعززة بالذكاء الاصطناعي: الاتفاق على كلمة سر مشتركة مع جهات اتصال مقربة للتحقق من الهوية، وتمكين MFA (حتى لا يتمكن التوابع الصوتي وحده من تسجيل الدخول)، وعدم إدخال بيانات حساسة في الدردشة الآلية أبداً، والتحقق دائماً من مخرجات الذكاء الاصطناعي مقابل مصادر موثوقة غير ذكية اصطناعية.

يكتب الذكاء الاصطناعي الكود، وهذا له وجهان. يستخدم المهاجمون أدوات برمجة معززة بالذكاء الاصطناعي لكتابة برمجيات خبيثة جديدة بشكل أسرع مما يمكنهم فعله يدوياً، وتعديلExisting برمجيات التطبيقات الحالية لتنفيذ أنشطة ضارة، وفحص قاعدة الكود بحثاً عن ثغرات للهجوم. ينخفض حاجز المهارة: الشخص الذي لم يكن قادراً سابقاً على كتابة ثغرة يمكنه الآن طلبها، لذا يرتفع عدد المهاجمين المؤهلين حتى لو لم يتم اختراع تقنية جديدة.

1.5

استغلال الذكاء الاصطناعي في الدفاع السيبراني

المنهج

هدف التعلم 1.5.A: اشرح كيف يمكن للدفاعيين السيبرانيين استغلال الأدوات المدعومة بالذكاء الاصطناعي لحماية الشبكات والتطبيقات والبيانات.

  • 1.5.A.1 يمكن لأدوات الذكاء الاصطناعي مراجعة إعدادات الأمان الحالية، مثل قواعد جدران الحماية وضوابط الوصول، واقتراح خيارات أكثر أماناً. يجب التحقق من التوصيات دائماً بواسطة فني أمان مطلع قبل تطبيقها.
  • 1.5.A.2 يمكن للأدوات المدعومة بالذكاء الاصطناعي تحليل أكواد التطبيقات لتحديد الثغرات واقتراح وسائل التخفيف. يجب مراجعة التوصيات دائماً بواسطة مبرمج مطلع قبل تطبيقها.
  • 1.5.A.3 يمكن للأدوات المدعومة بالذكاء الاصطناعي اقتراح قواعد لأنظمة الكشف التلقائي. يجب مراجعة قواعد الكشف دائماً بواسطة مهندس كشف مطلع قبل إضافتها إلى النظام.

هدف التعلم 1.5.B: اشرح كيف تمكن الأدوات المدعومة بالذكاء الاصطناعي من اكتشاف التهديدات والاستجابة إليها بسرعة ودقة أكبر.

  • 1.5.B.1 من بين ملايين الأحداث الرقمية التي تحدث على الشبكات يومياً، يمثل بعضها على الأرجح مهاجماً يمارس نشاطاً ضاراً. لا يستطيع البشر فحص جميع تلك الأحداث بعناية لتحديد النشاط الضار.
  • 1.5.B.2 يمكن تدريب الأدوات المدعومة بالذكاء الاصطناعي على تحليل الأحداث الرقمية بسرعة وفرز تلك التي من المحتمل أن تكون نشاطاً ضاراً عن تلك التي لا تضر.
  • 1.5.B.3 يمكن برمجة الأدوات المدعومة بالذكاء الاصطناعي لإشعار موظفي الأمن السيبراني البشريين عند اكتشاف نشاط محتمل الضراوة أو اتخاذ إجراءات تصحيحية محددة بناءً على نوع النشاط الضار المكتشف.
  • 1.5.B.4 تمكّن الأدوات المدعومة بالذكاء الاصطناعي فرق كشف التهديدات والاستجابة من رصد النشاط الضار والتدخل بسرعة لمنع الخسائر والأضرار والدمار في البنية التحتية الرقمية والبيانات.

المصدر: وصف دورة وامتحان College Board AP

تحمينا نفس التقنية. يمكن لأدوات الذكاء الاصطناعي تحليل الكود المصدري للتطبيق نفسه، وتحديد الثغرات فيه واقتراح الحلول؛ كما يمكنها مراجعة قواعد جدار الحماية وإعدادات الوصول واقتراح خيارات أكثر أماناً - على الرغم من أنه يجب دائماً لفاحص بشري التحقق من النصائح قبل تطبيقها. يمكن للذكاء الاصطناعي فحص كود التطبيق للعثور على نقاط الضعف واقتراح قواعد الكشف.

⚠️ التوصية ليست حلاً نهائياً. يؤكد CED بوضوح أنه يجب مراجعة النصيحة وتنفيذها بواسطة مبرمج ملم: قد تكون أداة الذكاء الاصطناعي خاطئة بثقة فيما يتعلق بإمكانية استغلال عيب معين، وتطبيق رقعة مقترحة دون فهمها قد يؤدي إلى إدخال خطأ جديد بنفسه.

أكبر ميزة لها هي الحجم. تنتج الشبكة المتوسطة ملايين الأحداث يومياً - وهو عدد كبير جداً لقراءته يدوياً. يمكن للذكاء الاصطناعي فرز الأحداث غير الضارة من تلك المحتمل أن تكون ضارة بسرعة، وتنبيه الموظفين البشريين، أو اتخاذ إجراء تلقائي. هذا يسمح للدفاعيين بالتقاط الهجوم والاستجابة خلال ثوانٍ بدلاً من أيام، مما يمنع الخسائر والأضرار.

هذا الحجم هو ما يجعل كشف التهديدات والاستجابة إليها ممكناً عملياً: يحدد نظام الذكاء الاصطناعي النشاط الضار أثناء حدوثه، مما يسمح لفريق الاستجابة بالتدخل بسرعة كافية لمنع الخسارة أو الضرر أو تدمير البنية التحتية الرقمية — بدلاً من قراءة السجلات بعد أيام واكتشاف ما تم أخذه.

1.5

نصائح للامتحان

  • عندما يطلب منك السؤال ترتيب المخاطر، تذكر أن المخاطر العالية = تأثير عالي AND سهولة الاستغلال. تسرب Wi-Fi في موقف سيارات أقل أهمية من منفذ داخلي مفتوح يسمح للمهاجم بتزييف جهاز.
  • تعلم أساليب الهندسة الاجتماعية بأسمائها - الإرهاب، الاستعجال، التمهيد، السلطة، الإجماع، الندرة، التعارف - وكن مستعداً لتحديد أي منها تستخدمه رسالة بريد إلكتروني.
  • التشفير لا يزال يحميك في حالة التوأم الشرير: يرى المهاجم حركة مرورك لكنه لا يستطيع قراءة HTTPS. قل ماذا هو المكشوف، وليس فقط "إنه غير آمن".
  • بالنسبة لسؤال "كيف تجعل المصادقة أقوى"، MFA هي جزء من الإجابة في معظم الحالات، بالإضافة إلى كلمات مرور طويلة/فريدة من مدير كلمات المرور.
  • الذكاء الاصطناعي ذو استخدام مزدوج: نفس الأداة (مثل نماذج اللغة الكبيرة وتحليل الكود) تظهر في كلا الجانبين، الهجومي والدفاعي. اقرأ السؤال بعناية لترى أي جانب يسأل عنه.

دروس تفاعلية حول هذا الموضوع

ا-working عليه خطوة بخطوة، مع تمارين تحقق فوري.

أوراق الامتحانات السابقة

المزيد من المواضيع في الأمن السيبراني (AP)

تسجيل الدخول أو إنشاء حساب

IGCSE، A-Level & AP