تسجيلات دخول المواقع المشبوهة
مُقدَّم| English | المعنى |
|---|---|
| password attack/ˈpæswɜːd əˈtæk/ | هجوم كلمة المرور |
| authentication/ɔːˌθentɪˈkeɪʃn/ | المصادقة |
| dictionary/ˈdɪkʃənəri/ | قائمة الكلمات |
| password manager/ˈpæswɜːd ˈmænɪdʒə/ | مدير كلمات المرور |
| multifactor authentication/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ | المصادقة متعددة العوامل |
ما هو هجوم كلمة المرور
- هجوم كلمة المرور يحاول تسجيل الدخول بكلمات مرور مُخمنَة أو مسروقة.
- الهجوم أونلاين يجربها ضد صفحة تسجيل دخول حقيقية.
- الأدوات الآلية يمكنها تجربة آلاف الكلمات السريعة.
علامات في السجل
- عدد كبير من إخفاقات تسجيل الدخول في وقت قصير.
- محاولات تسجيل دخول في ساعات غير معتادة.
- تسجيلات دخول من أجهزة غير معروفة.
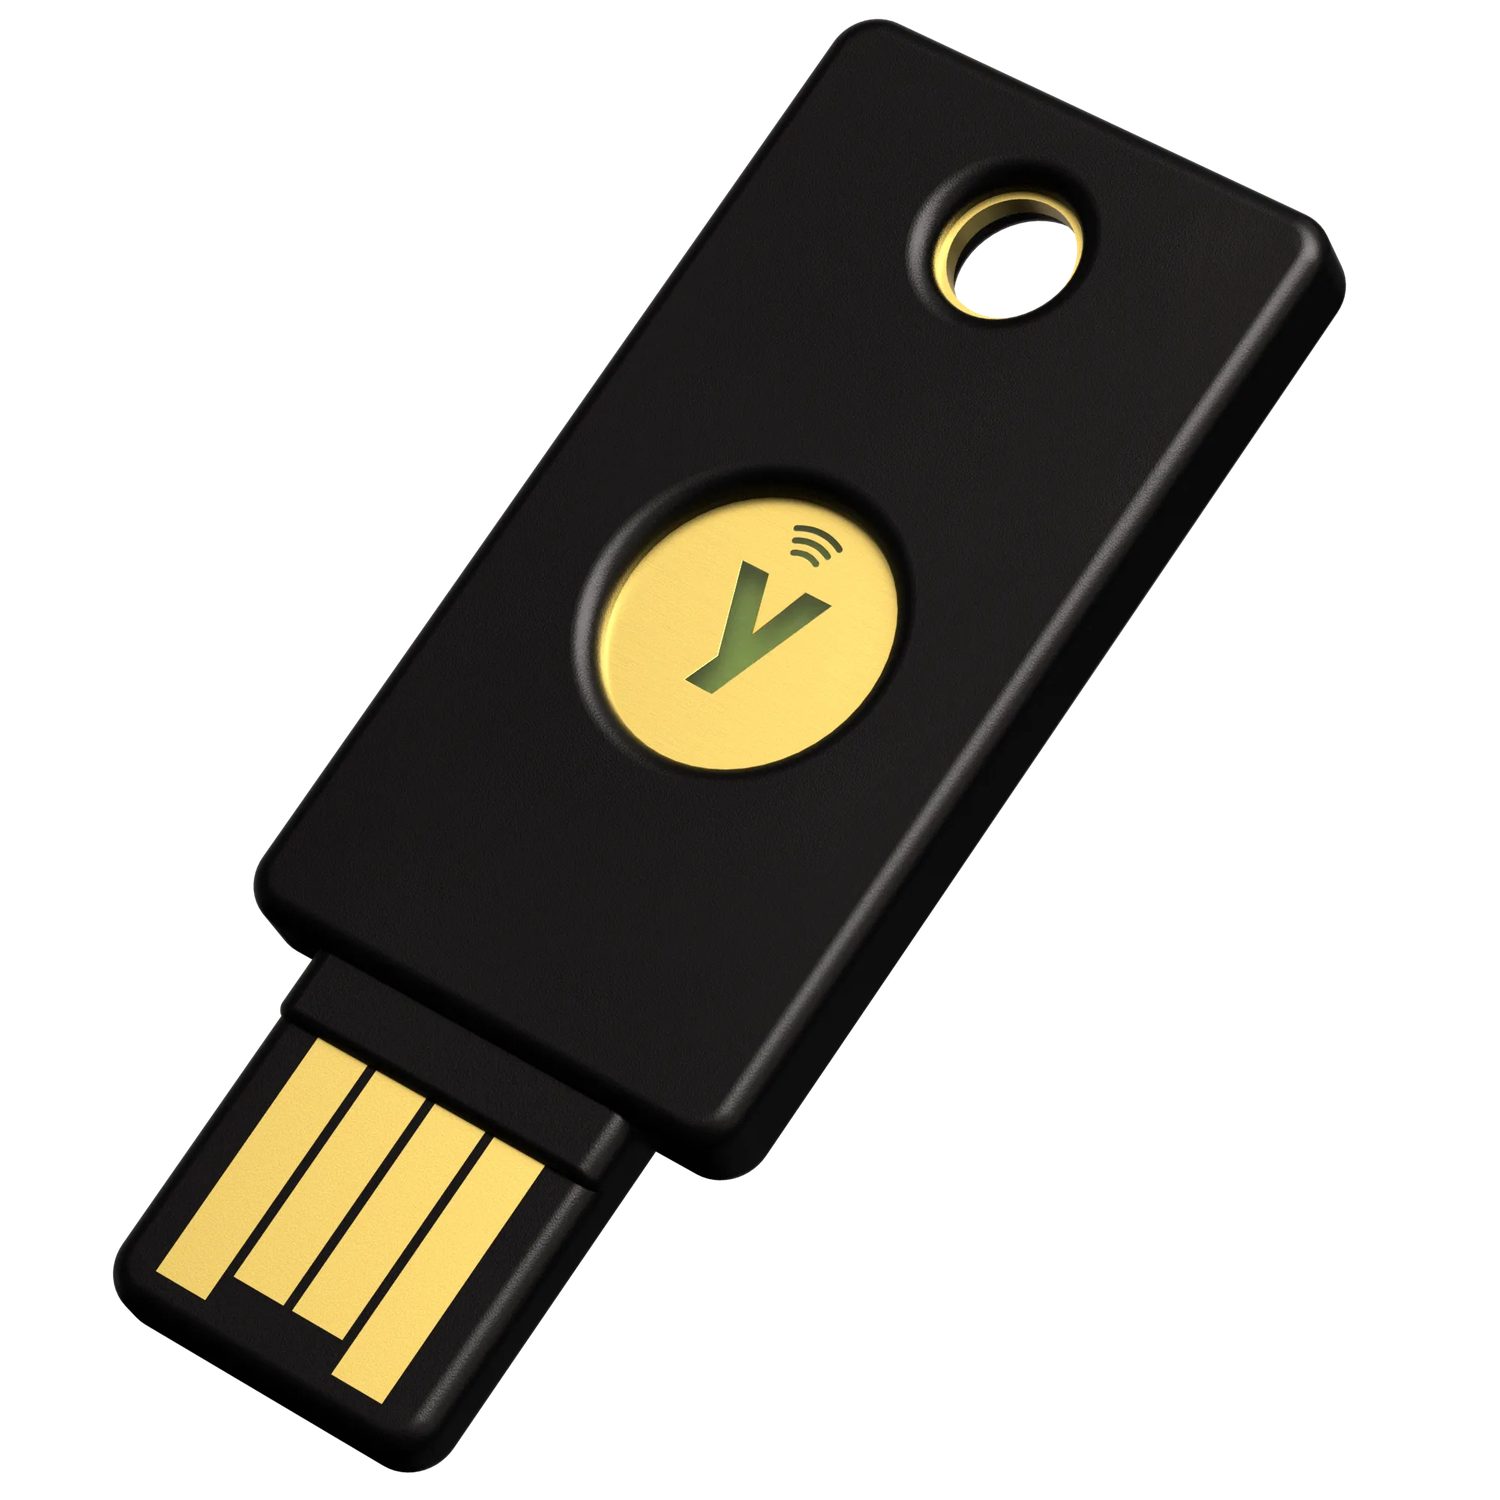
مفتاح أمان عتادي: المصادقة القوية تقلل الضرر عند سرقة كلمة المرور via Phishing
كلمة مرور قوية أو ضعيفة؟
كلمات المرور القوية طويلة وعشوائية وفريدة؛ أما الضعيفة فتتبع أنماطاً شائعة أو تستخدم معلومات شخصية.
أي منها يعد علامة على هجوم كلمات مرور عبر الإنترنت في سجلات الدخول؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
موجة من محاولات تسجيل الدخول الفاشلة تشير إلى التخمين.
قائمة من احتمالات كلمات المرور التي بناها الخصم بناءً على معلوماتك الشخصية هي ____.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
يتم تغذية قاموس من التخمينات لأداة آلية.
لماذا تفشل كلمات المرور الضعيفة
- يستخدم الناس أنماطًا قابلة للتنبؤ مثل
Summer24!. - يعيدون استخدام أسماء الحيوانات الأليفة أو العائلة.
- يبني العدو قاموسًا من التخمينات المحتملة.
لا تعيد استخدام نفس كلمة المرور عبر مواقع متعددة. إذا تم اختراق موقع واحد، يحاول الخصوم استخدام نفس كلمة المرور في كل المواقع الأخرى — وهي حيلة تسمى إعادة استخدام الاعتمادات.
أي كلمة مرور هي الأقوى؟
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
الطول والعشوائية والفردية تتغلب على أي نمط.
المصادقة متعددة العوامل (MFA) ليست أكثر أماناً من كلمة مرور قوية وحدها.
الصعوبة 1/5 · 100 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
خطأ. تتطلب MFA إثباتات إضافية، مثل رمز عبر الرسائل أو بصمة إصبع، لذا لا تكفٍ كلمة المرور المسروقة وحدها للدخول.
رتب هذه الكلمات من الأضعَف إلى الأقْوَى.
الصعوبة 3/5 · 200 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
الطول والعشوائية يزيدان القوة.
أي مما يلي يجعل المصادقة أقوى؟ (اختر الكل)
الصعوبة 2/5 · 140 عملة + مكافأة صغيرة عند الإنجاز الأول اليوم
إعادة استخدام كلمة مرور - حتى لو كانت قوية - يعتبر مخاطرة.
جعل المصادقة أقوى
- استخدم كلمات مرور طويلة وعشوائية وفريدة — يساعدك مدير كلمات المرور في ذلك.
- تجنب الأسماء والتواريخ والكلمات ذات المعنى.
- فعّل المصادقة متعددة العوامل (MFA).
P@ssw0rd2024 يبدو ذكيًا لكنه يتبع نمطًا شائعًا تمامًا (كلمة + رقم + رمز) يتوقعه قاموس العدو. سلسلة عشوائية طولها 16 حرفًا من مدير كلمات المرور أكثر أمانًا بكثير.
هجوم كلمة المرور أونلاين يخمن ضد تسجيل دخول نشط ويظهر كعدد كبير من المحاولات الفاشلة. يفقد الأشخاص لأنهم يختارون كلمات مرور ضعيفة ومبنية على أنماط. حل المشكلة بكلمات مرور فريدة طويلة وMFA.