| English | 释义 | 拼音 |
|---|---|---|
| TLS/ˌtiː el ˈes/ | 传输层安全 | chuán shū céng ān quán |
| digital certificate/ˈdɪdʒɪtl səˈtɪfɪkət/ | 数字证书 | shù zì zhèng shū |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | 数字签名 | shù zì qiān míng |
| authenticity/ɔːθənˈtɪsɪti/ | 真实性 | zhēn shí xìng |
| integrity/ɪnˈteɡrɪti/ | 完整性 | wán zhěng xìng |
| Certificate Authority/səˈtɪfɪkət əˈθɒrɪti/ | 证书颁发机构 | zhèng shū bān fā jī gòu |
光有加密救不了你
- 假设你与银行的连接完美加密,再假设有个攻击者坐在你和银行之间,分别与两边各持一条加密连接。
- 每个字节都被加密了。每个字节也都被攻击者读取并篡改了。加密完全兑现了它的承诺,却什么要紧的东西都没保护到。
- 缺的不是保密,而是身份:证明你所加密到的那把公钥属于银行,而不是属于随便哪个应答的人。
- 这一课讲弥合这道缺口的三样东西:保护连接的 TLS(传输层安全)、证明身份的数字证书(digital certificate),以及证明真实性和完整性的数字签名(digital signature)。
TLS 提供什么
- TLS,传输层安全,SSL 的后继者,是保护传输中数据的协议。它同时提供三样东西,而考试要求三样都点名。
- 加密,让窃听者只读到密文。身份认证,让客户端知道自己在和哪台服务器对话。完整性(integrity),让传输中的任何篡改都被发现。
- 它就是浏览器里那把锁的含义,HTTPS、安全邮件、VPN 和网上银行都使用它。
TLS 为传输中的数据提供哪种保护组合?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
TLS 加密流量,认证服务器(通过一个证书)并检测篡改(完整性)。
TLS 为传输中的数据提供哪些保护?选出所有适用的。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
送达是 TCP 的工作。TLS 在它之上添加保密性、身份和防篡改。
握手
- 客户端提出自己支持的密码套件。服务器回复它的选择和自己的数字证书,证书里含有它的公钥。
- 客户端检查这张证书。若满意,双方用非对称加密协商出一把新的会话密钥。
- 之后所有流量都用那把会话密钥对称加密:快,而且这次对话有全新的密钥。
- 检查证书这一步,正是击败开头那次攻击的关键。没有它,客户端会高高兴兴地和攻击者协商出一把会话密钥。
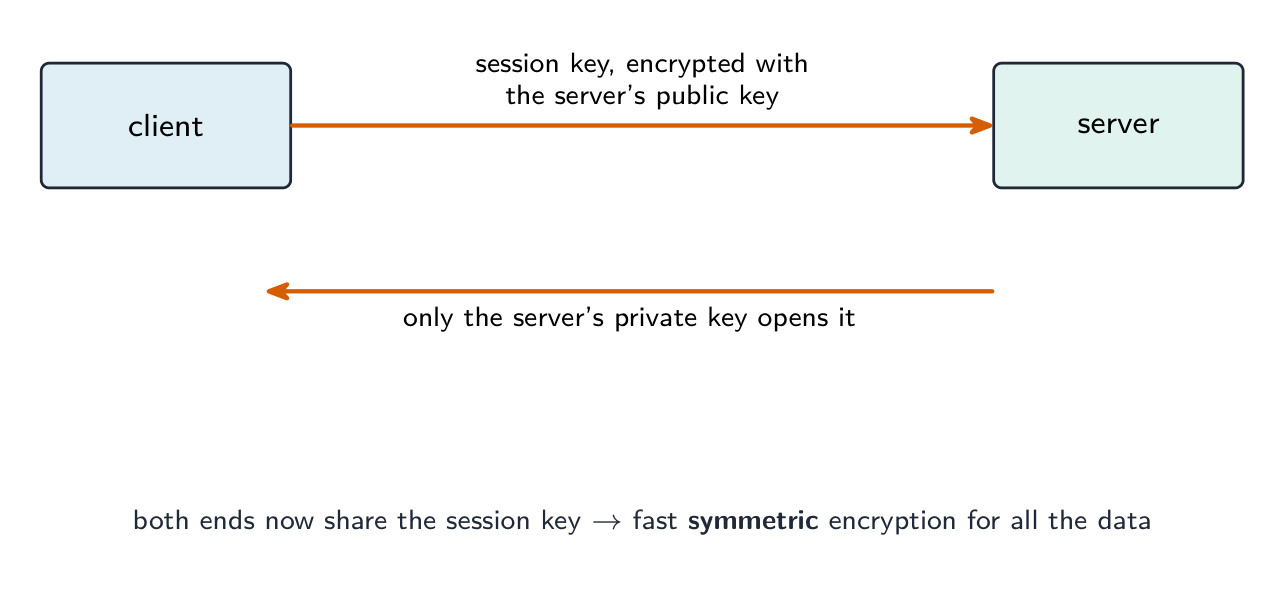
非对称用来约定密钥,此后一切都用对称
TLS 握手
逐步走过一个挂锁出现之前发生什么。慢的公钥密码学只用来商定一个共享密钥;实际的页面然后在快速的对称加密下传输。
把 TLS 握手的步骤按顺序排列。
难度 3/5 · 今日首次完成可获 200 金币及少量额外奖励
证书检查在密钥协商之前,这正是阻止中间人与客户端协商密钥的关键。
数字证书
- 数字证书把一个身份——一个域名或机构——绑定到一把公钥上,并由受信任的证书颁发机构(Certificate Authority,CA)签名。
- 它包含被认证身份的主体、主体的公钥、颁发者、有效期,以及 CA 对以上全部内容的数字签名。
- 那个签名才是它可信的原因:任何人都能造一份自称是银行的文件,但只有 CA 能做出一个用 CA 公钥能验证通过的签名。
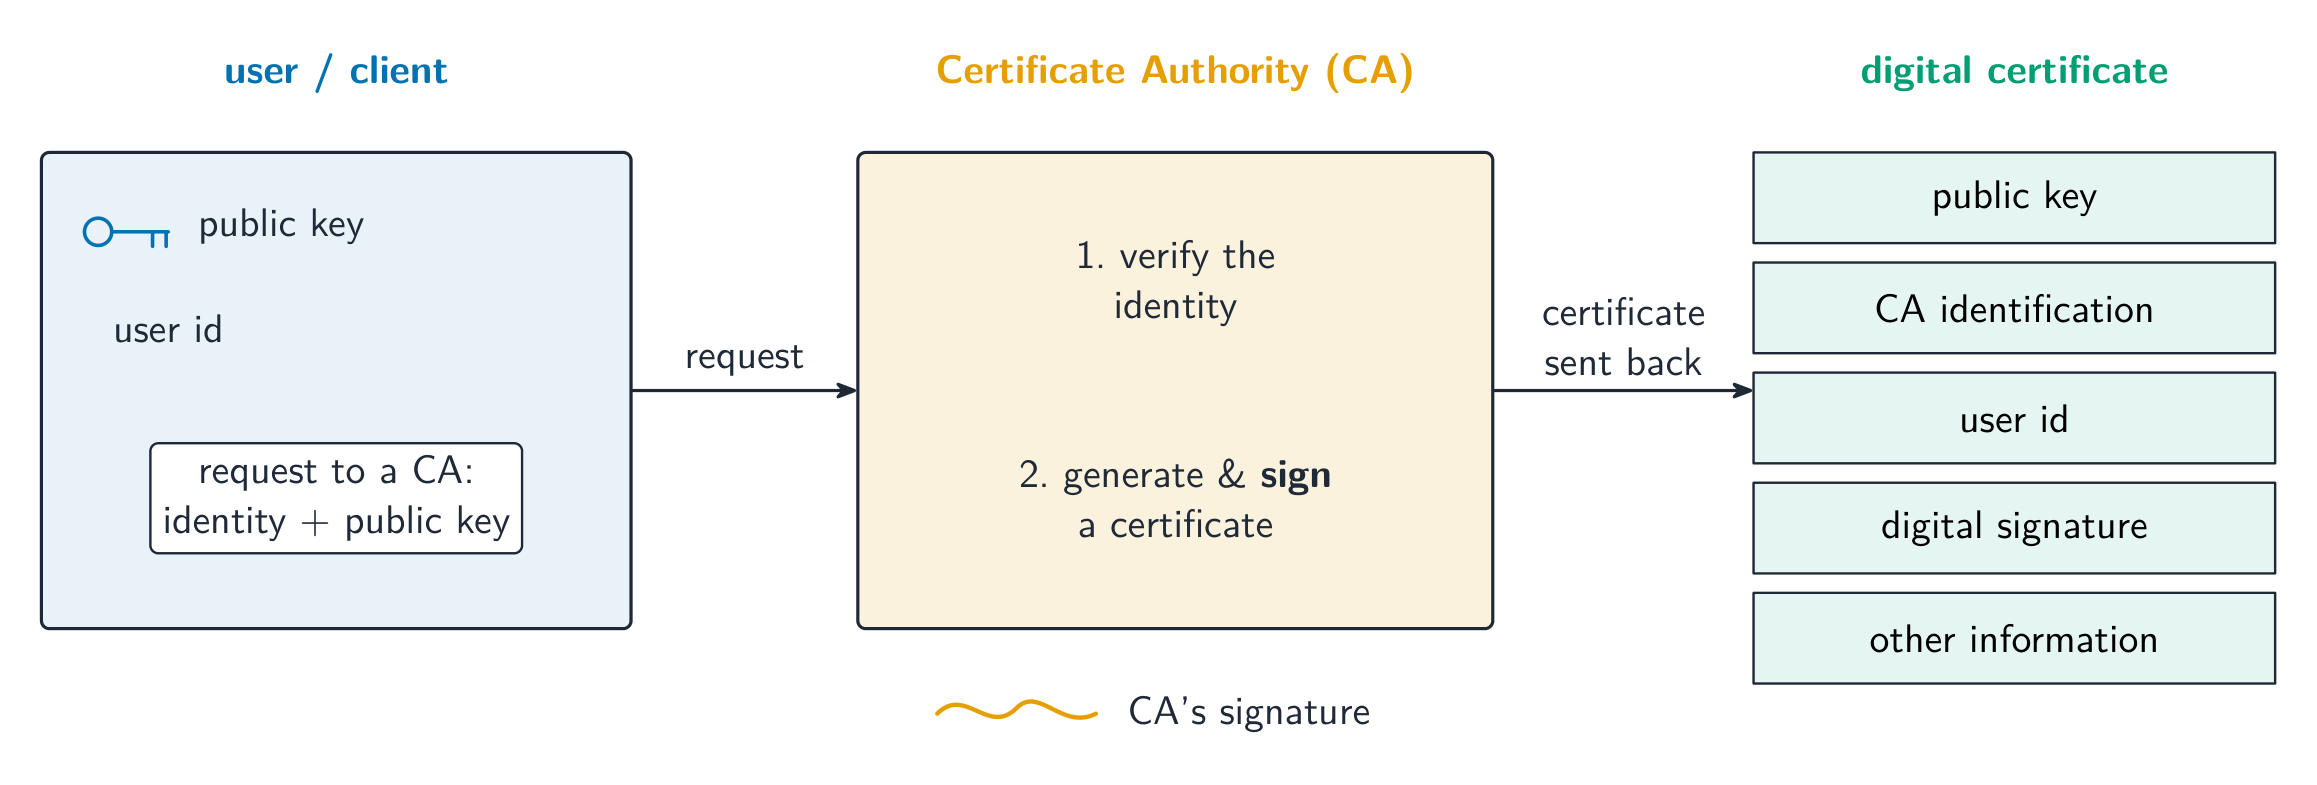
一个受信任的第三方担保:这把密钥属于这个名字
把每个安全机制与它做的事配对。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
一个证书为一个公钥担保;一个签名用私钥证明谁发送了它以及没有东西改变。
例题:客户端怎样验证证书
- 描述浏览器对网站数字证书所做的检查。[4]
- 它检查证书在有效期内,既没过期也不是尚未生效。
- 它检查主体名称与用户所请求的域名相符,这一检查能抓住拿着另一个站点的真证书来冒充的攻击者。
- 它用 CA 的公钥验证证书上的 CA 签名,证明证书未被改动。
- 它沿证书链追到浏览器已经信任的根 CA。任何一项检查不通过,浏览器就显示"连接不是私密的"警告。
当验证一个证书时,客户端检查它:
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
浏览器检查有效期、主体名字匹配网站,以及 CA 签名直到一个受信任的根。
是什么让数字证书可信?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
任何人都能写一份自称是银行的文件并放进一把密钥。只有 CA 能做出用 CA 公钥能验证通过的签名。
数字签名
- 数字签名证明真实性(authenticity)——是谁发的——以及完整性——它没被改动。它不加密消息,也不让消息保密。
- 签名过程:发送者把消息通过散列函数得到一个摘要,再用自己的私钥加密那个摘要。加密后的摘要就是签名,它随消息一起传送。
- 验证过程:接收者用发送者的公钥解密签名以恢复摘要,自己对收到的消息做散列,再比较两者。
- 若两者相同,那么只有持有私钥的人才可能做出这个签名(真实性),而且消息不可能被改动过(完整性),因为任何改动都会产生不同的散列。
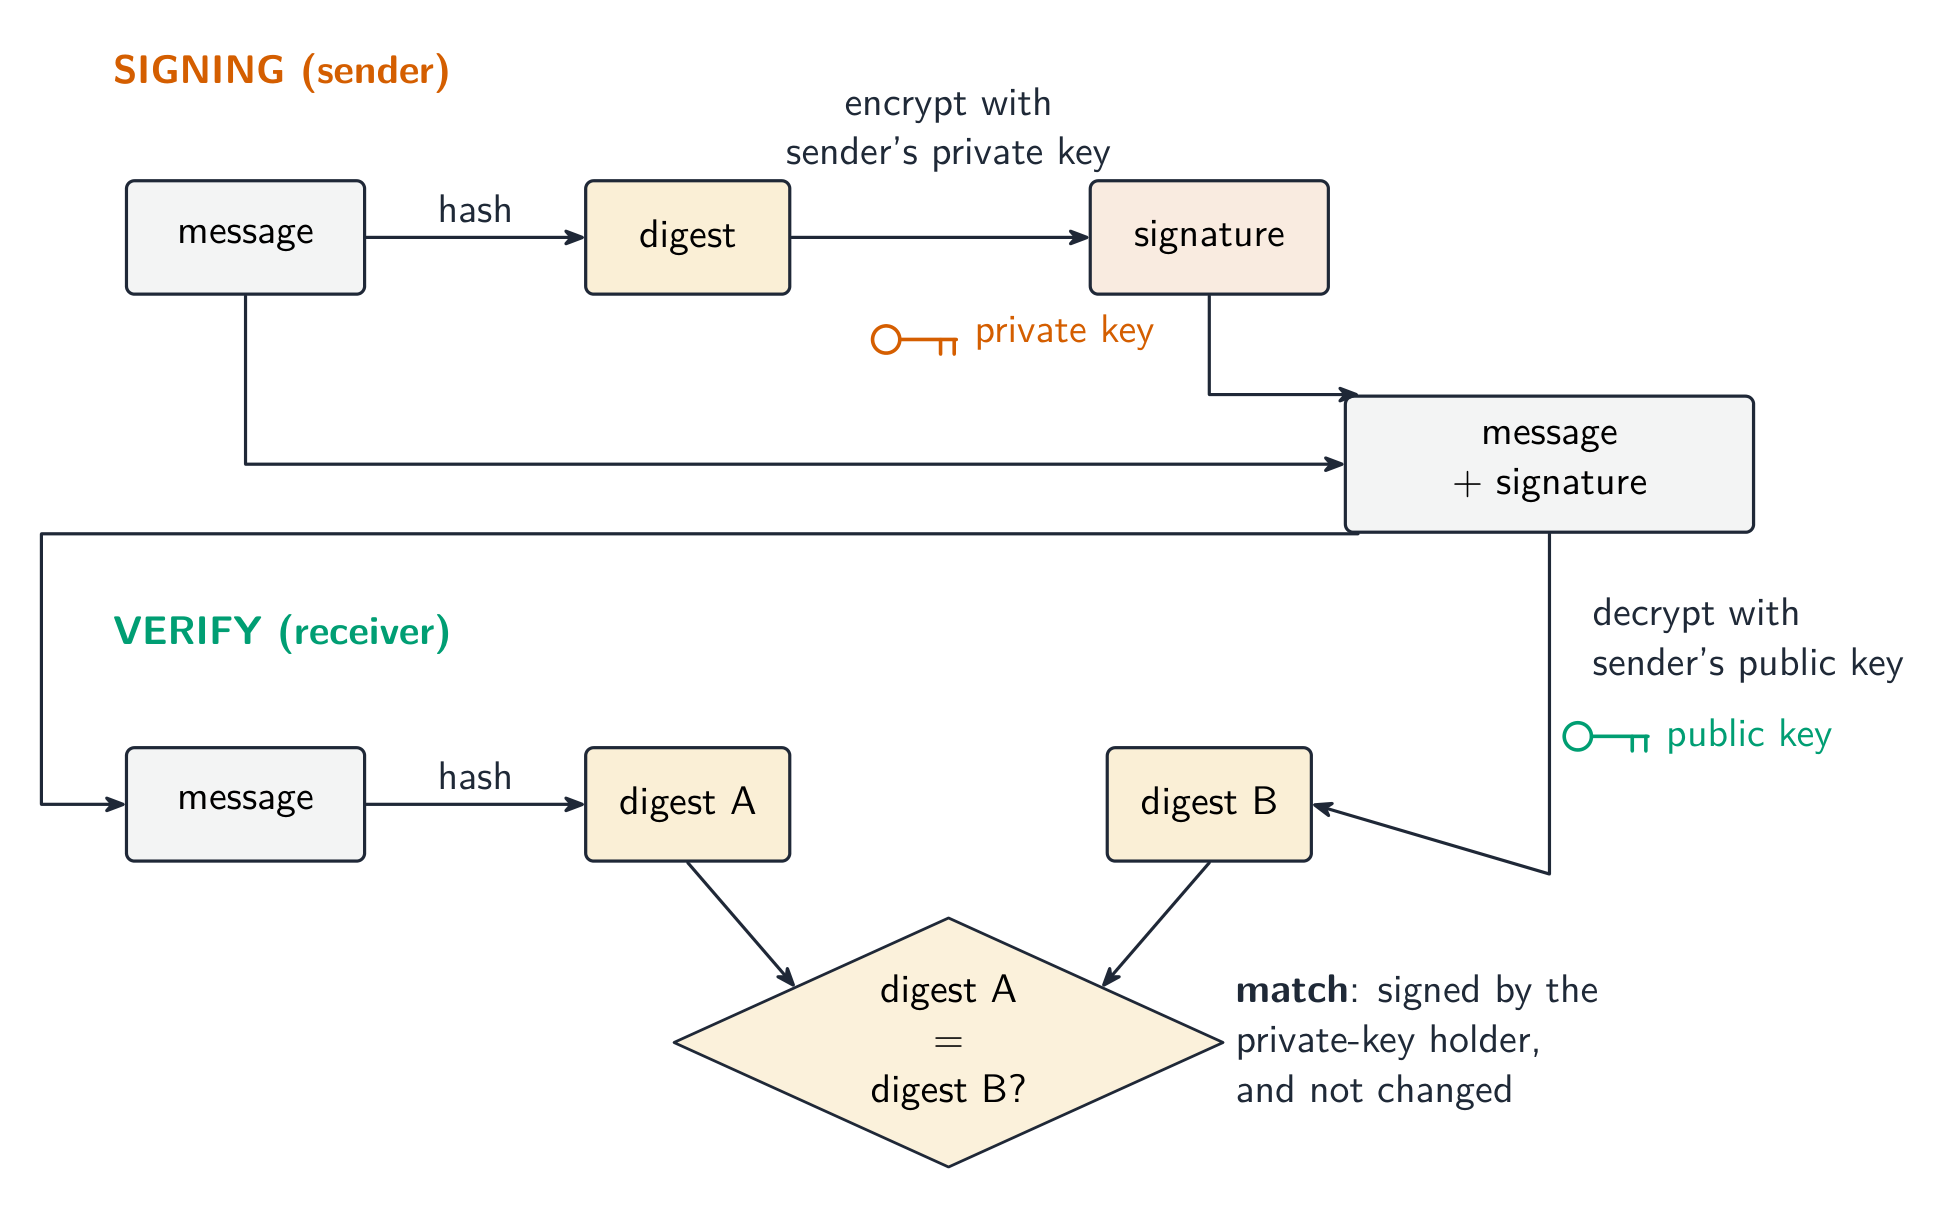
用私钥签摘要,用公钥验签
要创建一个数字签名,发送者:
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
签名 = 哈希消息,然后用私钥加密摘要;接收者用公钥验证。
一个数字签名证明真实性和完整性(谁签了它,以及没有东西改变)但不隐藏消息——为了机密性你必须也加密它。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
签名和加密是分开的目标:签名证明来源/完整性;加密让内容保密。
要签署一条消息,发送者用自己的____加密它的摘要。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
接收者随后用发送者的公钥解密它。只有私钥持有者才可能做出这样一个能被打开的签名。
例题:两把密钥为什么方向相反
- 保密通信中发送者用接收者的公钥。签名时发送者用自己的私钥。解释为什么。
- 为了保密,你希望只有一个人能读它,所以你用人人都有的那把钥匙上锁,而它只能被别人都没有的那一把打开。
- 为了签名,你希望人人都能检验它、而只有你能做出它,所以你用只有你有的那把钥匙上锁,而它能被人人都有的那把打开。
- 密钥对的方向由你想证明什么决定。这是本单元最常被考的一个想法。
仅仅加密连接就足以阻止中间人攻击。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
加密保护的是通往对面无论是谁的一条通道。证书证明对面是谁,这就是验证成为关键一步的原因。
获取证书
- 服务器所有者生成密钥对,并将公钥和身份详情发送给证书颁发机构。私钥由所有者保留。CA 验证对域名或证书类型所需的身份的控制权。
- CA 使用CA 的私钥签署绑定该身份与公钥的证书,并将其返回供安装。证书是关于密钥的公开凭证,并非存放所有者私钥的容器。
哪些项目应包含在向CA(证书授权中心)提交的证书请求中?选择所有适用项。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
证书颁发机构核验所声称的身份并将其绑定至公钥。申请者的私钥保持机密。
对获取数字证书的步骤进行排序。
难度 3/5 · 今日首次完成可获 200 金币及少量额外奖励
身份验证在CA签署绑定之前完成。服务器向客户端展示证书。
范例解析:谁的密钥签署什么?
- 软件发布者使用发布者的私钥对下载文件进行签名。接收方从有效证书中获取发布者的公钥,并用其验证下载文件的签名。
- CA 的私钥签署证书;发布者的私钥签署下载文件。有效证书确立了应信任谁的公钥。它本身并不签署程序或证明程序无害。
将每个操作与正确的密钥匹配。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
CA为身份-密钥绑定提供担保。发布者对其自身内容进行签名;接收者使用匹配的公钥进行验证。
容易丢掉的分
- TLS 提供加密、身份认证和完整性。只说加密就丢掉了三分之二的答案。
- 签名用发送者的私钥加密的是消息的散列,不是消息本身,而且它不让消息保密。
- 验证证书意味着查日期、查名称与域名相符、查 CA 签名和到受信任根的证书链。名称那一项是考生最常忘的。
- 阻止中间人的是证书。光有加密不行:它保护的是通往无论对面是谁的一条通道。
你掌握了
- TLS 提供加密、身份认证和完整性;它的握手出示证书,然后协商一把用于快速对称加密的会话密钥
- 数字证书把身份绑定到公钥并由证书颁发机构签名;它携带主体、主体公钥、颁发者、有效期和 CA 的签名
- 验证证书要查日期、名称与域名相符、CA 签名,以及到受信任根的证书链
- 数字签名是用发送者私钥加密的消息散列,用发送者的公钥检验:它证明真实性和完整性,而不是保密性