| English | 释义 | 拼音 |
|---|---|---|
| symmetric/sɪˈmetrɪk/ | 对称 | duì chèn |
| encryption/enˈkrɪpʃn/ | 加密 | jiā mì |
| asymmetric/ˌeɪsɪˈmetrɪk/ | 非对称 | fēi duì chèn |
| plaintext/ˈpleɪntekst/ | 明文 | míng wén |
| ciphertext/ˈsaɪfətekst/ | 密文 | mì wén |
| decrypt/dɪˈkrɪpt/ | 解密 | jiě mì |
| key pair/kiː peə/ | 密钥对 | mì yào duì |
| public key/ˈpʌblɪk kiː/ | 公钥 | gōng yào |
| private key/ˈpraɪvət kiː/ | 私钥 | sī yào |
| session key/ˈseʃn kiː/ | 会话密钥 | huì huà mì yào |
| cryptographic hash/ˌkrɪptəˈɡræfɪk hæʃ/ | 密码散列 | mì mǎ sàn liè |
| digest/ˈdaɪdʒest/ | 摘要 | zhāi yào |
两个陌生人当众约定一个秘密
- 这里有个听起来不可能的问题。你和一家商店素未谋面、毫无共同之处。你们之间说的每一句话都被所有人听到。请约定一个密钥。
- 直到 1976 年,答案都是做不到:对称加密需要事先送达密钥,靠信使或当面交接,这就是战时密码本要印刷并运送的原因。
- 后来 Diffie、Hellman,以及之后的 Rivest、Shamir 和 Adleman 证明这可以做到:用一把只能上锁的钥匙和另一把只能开锁的钥匙。你在网上做过的每一笔交易都建立在它之上。
- 这一课讲对称(symmetric)加密和非对称(asymmetric)加密、真实系统为什么两者都用,以及叫做散列的那个单向函数。
术语
- 加密(encryption)用密钥把可读的明文(plaintext)变成不可读的密文(ciphertext);解密(decrypt)就是用相应的密钥把它还原。
- 加密保护保密性:被截获的副本无法被理解。它不阻止数据被截获、被延迟或被删除。
- 强度在于密钥,而不在于把算法保密。算法被公开并被研究,正是为了让弱点由朋友而不是敌人发现。
对称加密
- 对称加密用同一把密钥加密和解密。AES 是标准例子。
- 它快,所以适合大量数据:整块磁盘、一路视频流、一个大文件。
- 它的弱点是密钥分发:密钥必须在不被截获的情况下送到对方手里,一旦被截获整个方案就破了。若有 $n$ 个人都想两两私密通话,所需密钥数随 $n$ 的平方增长。
A shift cipher (symmetric key)
Caesar's cipher shifts every letter forward by a fixed key. The SAME key both encrypts and decrypts — that is what symmetric means. Try to read the ciphertext without knowing the shift.
Symmetric encryption uses:
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Symmetric encryption shares one secret key — fast, but it must be distributed securely.
非对称加密
- 非对称加密给每个用户一对密钥对(key pair):向全世界公开的公钥(public key),和绝不透露的私钥(private key)。
- 用公钥加密的东西只能用配对的私钥解密。所以要给 Alice 发一条保密消息,你用 Alice 的公钥加密,而只有 Alice 能读它。
- 不需要事先交换密钥,这解决了本课开头的问题。代价是它慢得多,所以不用于大量数据。
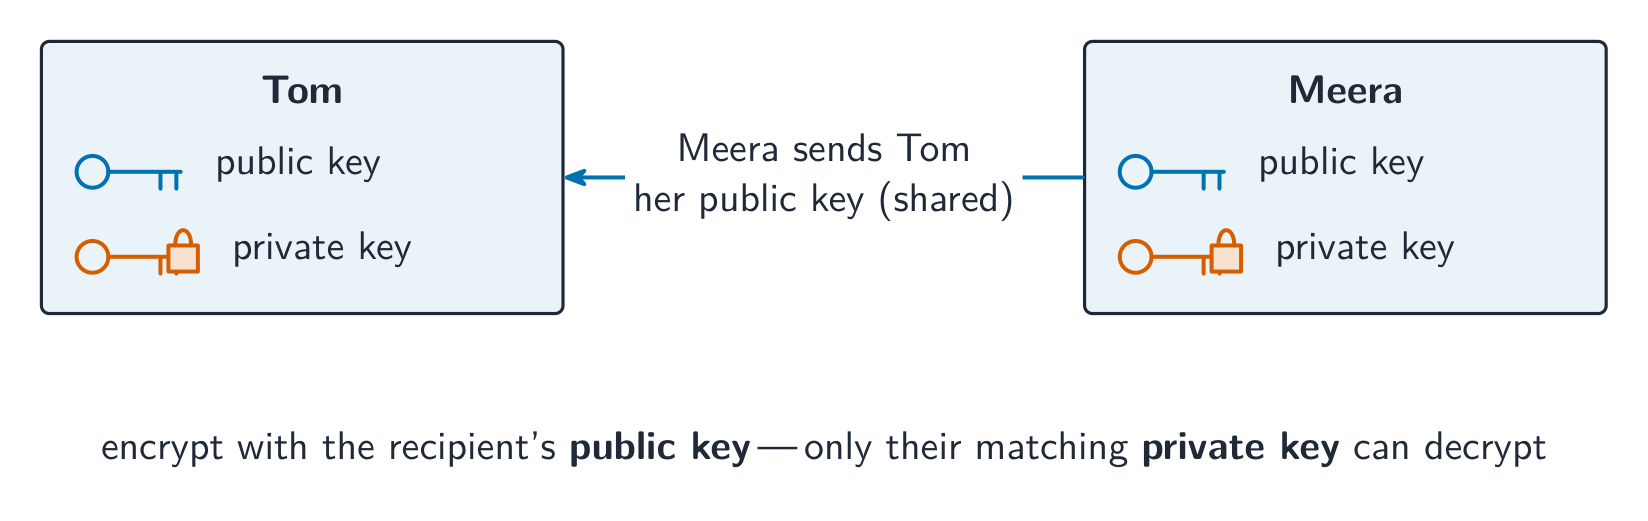
一把上锁,另一把开锁,而只有其中一把是秘密
Match each cryptographic tool to what it uses.
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
Symmetric is fast but needs key sharing; asymmetric solves that with a key pair; hashing is one-way; HTTPS combines them.
To send a confidential message to Alice using asymmetric encryption, you encrypt with:
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Encrypting with the recipient's public key means only their matching private key can decrypt it.
Match each kind of encryption to its main weakness.
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
The hybrid scheme uses each to cover the other's weakness: asymmetric to deliver the key, symmetric to carry the data.
例题:发送一条保密消息
- 解释非对称加密怎样让 Bob 给 Alice 发送一条保密消息,即使他们素未谋面。[3]
- Alice 公开她的公钥,任何人都可以拿到,包括窃听者。
- Bob 用 Alice 的公钥加密消息。这段密文只能被配对的私钥解密。
- Alice 用她从未分享过的私钥解密它。持有公钥和密文的窃听者无法恢复消息。
- 最常见的错误是说 Bob 用他自己的密钥加密。每一步都要追踪用的是谁的密钥。
Bob wants Alice to be sure a message really came from him. Which key does Bob use to create the digital signature?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Only Bob holds his private key, so only he can produce the signature; Alice checks it with Bob's public key. Confidentiality uses the receiver's keys, a signature uses the sender's.
混合方案,也就是实际发生的事
- 对称快但无法分享密钥;非对称能分享密钥但慢。真实系统各取所长。
- 客户端生成一个随机的会话密钥(session key),用服务器的公钥加密这把小小的密钥并发送。服务器用自己的私钥解密它,于是双方现在持有同一把会话密钥。
- 之后真正对话的每一个字节都用那把会话密钥对称加密:快,而且慢的非对称那一步只在几个字节上做了一次。
- HTTPS 和 SSH 正是这样工作的。
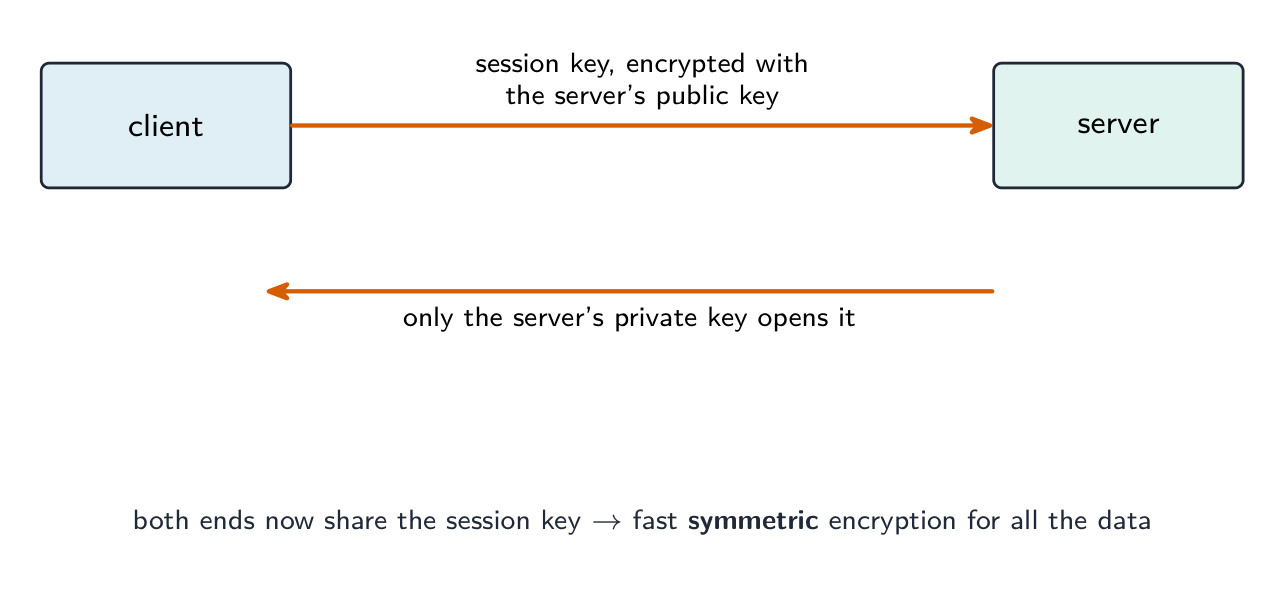
非对称用来约定密钥,对称用来承载数据
In the hybrid approach used by HTTPS, asymmetric encryption is used to:
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
Slow asymmetric crypto just shares a session key; the bulk data then uses fast symmetric encryption.
Put the steps of the hybrid scheme used by HTTPS in order.
难度 3/5 · 今日首次完成可获 200 金币及少量额外奖励
The slow asymmetric step runs once, on a few bytes; everything after it is fast symmetric encryption.
散列
- 密码散列(cryptographic hash)把任意大小的输入变成固定大小的摘要(digest)。同样的输入总是给出同样的摘要,而输入哪怕改动一点点,摘要就完全不同。
- 它是单向的:无法从摘要恢复输入。这正是关键所在,也是它与加密不同的地方——加密的设计目的就是可逆。
- 用途:存储密码,系统只保留摘要并在登录时比对摘要,于是被盗的数据库交不出任何密码;以及检查完整性,重新计算文件的摘要并比对,以发现任何改动。
A cryptographic hash produces a fixed-size ____ from an input of any size.
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
The same input always gives the same digest, a small change gives a completely different one, and the input cannot be recovered from it.
例题:密码为什么散列而不是加密
- 一个网站把用户密码存成散列而不是加密后的文本。解释为什么。
- 加密是可逆的:某处存在一把密钥,能把存储的值变回密码,而拿到数据库的攻击者也可能拿到那把密钥。
- 散列是单向的,所以被盗的摘要数据库交不出密码,连网站自己的员工也读不到。
- 登录仍然可行,因为系统对用户输入的内容做散列并比对摘要,从不比对密码本身。
Hashing and the avalanche effect
A hash is one-way: easy to compute, practically impossible to reverse. A tiny change in the input flips a large, unpredictable part of the output — the avalanche effect that makes hashes good for passwords.
A cryptographic hash is one-way (you cannot recover the input from the digest) and shows the avalanche effect — a tiny change in the input flips a large, unpredictable part of the output.
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
One-wayness plus avalanche is what makes hashes good for storing passwords and checking integrity.
Why store passwords as hashes rather than encrypted? Select 所有 that apply.
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
A fixed-size digest may indeed be shorter, but that is not the security reason. Irreversibility is.
容易丢掉的分
- 要给某人发保密消息,用的是他的公钥,不是你的。每一步都要说清用谁的密钥。
- 对称的弱点是密钥分发;非对称的弱点是速度。混合方案让它们互相弥补。
- 散列是单向的,而且不是加密:没有密钥,也没有什么可解密的。
- 加密只保护保密性。它不阻止截获、删除,也不阻止消息被改动而不被察觉:那需要散列。
你掌握了
- 加密用密钥把明文变成密文,只保护保密性;强度在密钥,不在隐藏算法
- 对称:一把共享密钥,快,适合大量数据,弱在密钥分发 · 非对称:公钥加密、私钥解密,不需要事先交换,但慢
- HTTPS 和 SSH 使用的混合方案先用非对称加密送出一把随机会话密钥,再用对称加密承载数据
- 密码散列产生固定大小的摘要,是单向的,用于密码和完整性校验