Detecting Attacks on Devices
แนะนำใหม่| English | ความหมาย |
|---|---|
| indicator of compromise/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ | ตัวบ่งชี้การถูกบุกรุก |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | การสเปรย์รหัสผ่าน |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | การใส่ข้อมูลประจำตัวซ้ำซ้อน |
| endpoint detection and response/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ | การตรวจจับและตอบสนองต่อจุดปลายทาง |
Indicators of compromise
- Logs แสดงถึง indicator of compromise (IoC) — หลักฐานว่าผู้โจมตีได้เข้าระบบแล้ว
- Host-based IoCs: กระบวนการที่ไม่คาดคิดหรือการตั้งค่าที่เปลี่ยนแปลง
- File-based IoCs: ไฟล์ whose hash matches known malware
การอ่าน auth logs
- รหัสผ่านผิดจำนวนมากสำหรับ one user = การโจมตีแบบเดา
- ผู้ใช้หลายคนล้มเหลวจาก one IP = password spraying
- การพุ่งพวยของ default credentials = credential stuffing
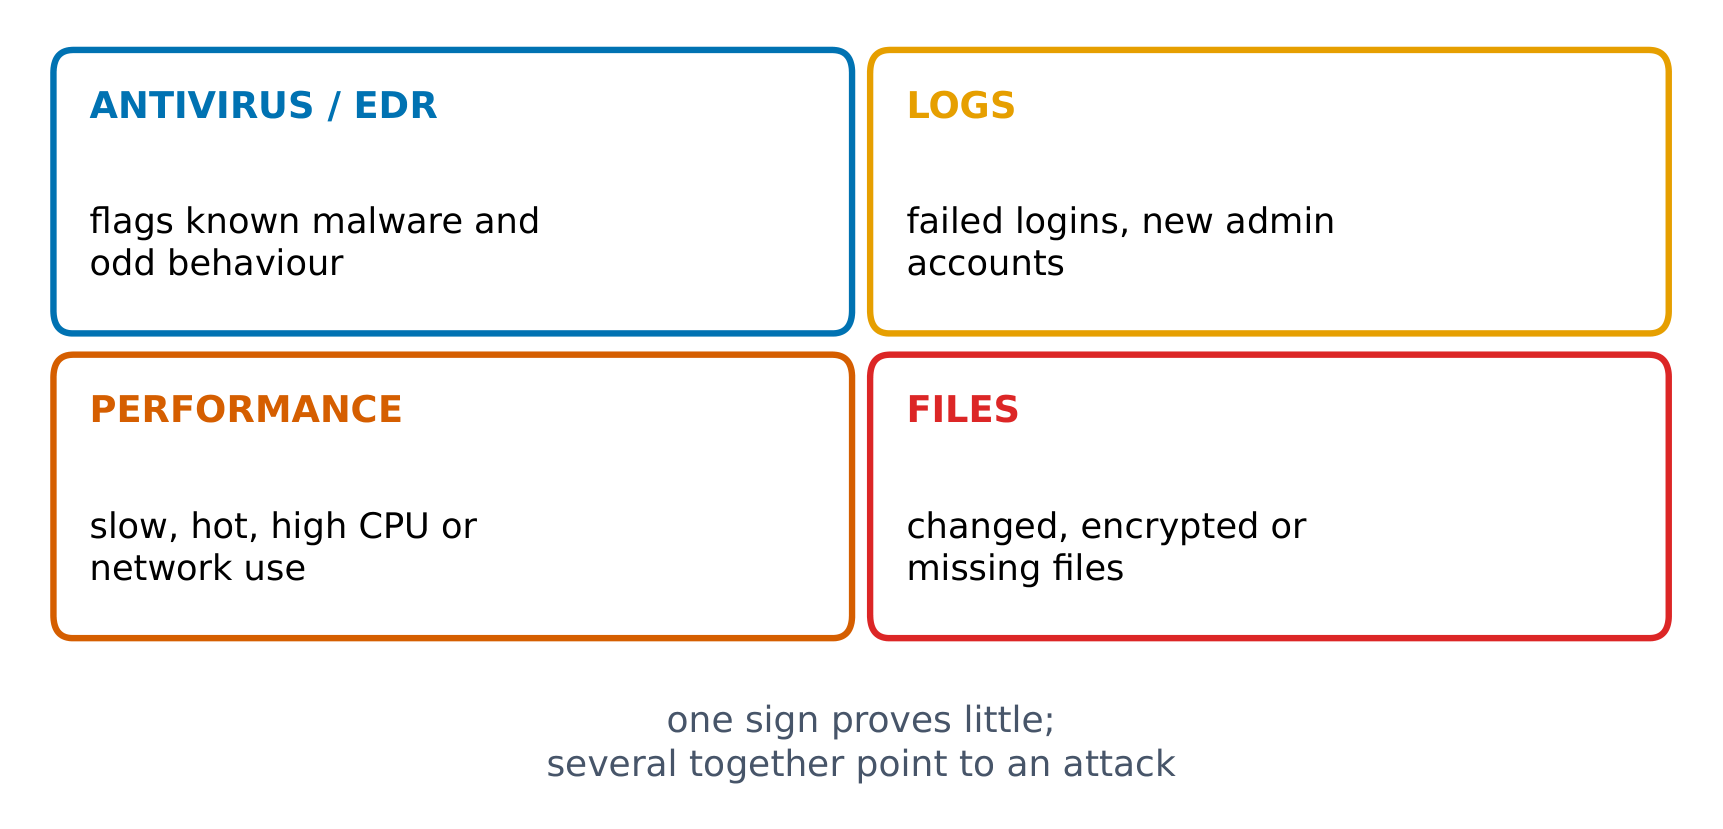
สัญญาณของอุปกรณ์ที่ถูกรบกวน
Read the log: which password attack?
One user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Evidence in a log that an adversary has compromised a device is an...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
An IoC is an indicator of compromise.
Many different users failing to log in from ONE IP address suggests...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
One IP, many users = password spraying.
A powerful third-party device-detection service is called ____ (endpoint detection and response).
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
EDR is powerful but expensive.
Which are kinds of indicators of compromise? (Choose all)
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
There is no weather-based IoC.
การเลือกการตรวจจับ
- Signature-based ใช้น้อยกว่า — เหมาะกับอุปกรณ์ที่ประสิทธิภาพต่ำ
- บริการ endpoint detection and response (EDR) มีประสิทธิภาพสูงแต่มีราคาแพง
- บางการโจมตีไม่สามารถตรวจจับได้ที่อุปกรณ์เลย
Offline การโจมตีด้วยรหัสผ่านไม่สามารถตรวจจับได้ ผู้โจมตีได้ขโมยฐานข้อมูลแฮชไปแล้วและกำลัง_temperature ในเครื่องของเขาสวยๆ จากบันทึกของคุณ นี่คือข้อสอบ "gotcha" ที่นิยมที่สุด — การป้องกันเดียวคือการใช้ hashing ที่มี salt ที่แข็งแกร่ง
Offline password attacks set off lockout alarms on your login server.
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
False. Offline cracking happens on the adversary's own machine against a stolen hash file, so your systems see no failed logins to detect.
บันทึกการยืนยันตัวตนแสดง 50 ครั้งของการล็อกอินล้มเหลวสำหรับผู้ใช้ admin ภายใน 30 วินาที ทั้งหมดมาจาก IP เดียวกัน รูปแบบนี้ — บัญชีเดียว รหัสผ่านผิดหลายครั้ง รวดเร็ว — เป็นลายลักษณ์อักษรของการ โจมตีเดารหัสผ่านออนไลน์ ซึ่งสามารถถูกปิดกั้นได้ด้วยนโยบายการล็อคเอาท์
การโจมตีอุปกรณ์ทิ้ง IoC ไว้ในบันทึก (ตามโฮสต์, ตามไฟล์, ตามพฤติกรรม) บันทึกการยืนยันตัวตนแยกแยะการเดา (ผู้ใช้คนเดียว), การกระจาย (ผู้ใช้หลายคน, IP เดียว), และ การใช้บัญชีเริ่มต้น (ใช้รหัสผ่านมาตรฐาน) เลือกการตรวจจับตามระดับพลังงานของอุปกรณ์ (EDR มีประสิทธิภาพสูงแต่มีค่าใช้จ่ายสูง) การโจมตีแบบออฟไลน์ ไม่สามารถตรวจจับได้