ช่องโหว่และการโจมตีด้านแอปพลิเคชันและข้อมูล
แนะนำใหม่
คำศัพท์
| English | ความหมาย |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | การโจมตีแบบฉีด |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | การตรวจสอบความถูกต้องของข้อมูล |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | การฉีด SQL |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | สคริปต์ข้ามเว็บไซต์ |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | การล้นของบัฟเฟอร์ |
| buffer/ˈbʌfə/ | บัฟเฟอร์ |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | การสำรวจไดเร็กทอรี |
Bad input is the danger
- When a program does not check input, an adversary slips in commands — an injection attack.
- Data validation (checking input meets rules) is the defense.
- Unencrypted files and over-broad admin rights add more risk.
SQL injection and XSS
- SQL injection: SQL: คำสั่ง SQL ในช่องรับข้อมูลเพื่ออ่านหรือแก้ไขฐานข้อมูล
- Cross-site scripting (XSS): สคริปต์ที่ถูกแทรกจะทำงานบนเบราว์เซอร์ของผู้ใช้รายอื่น
- ทั้งสองประเภทนี้เกิดจากการเชื่อถือข้อมูลจากผู้ใช้โดยไม่ตรวจสอบ
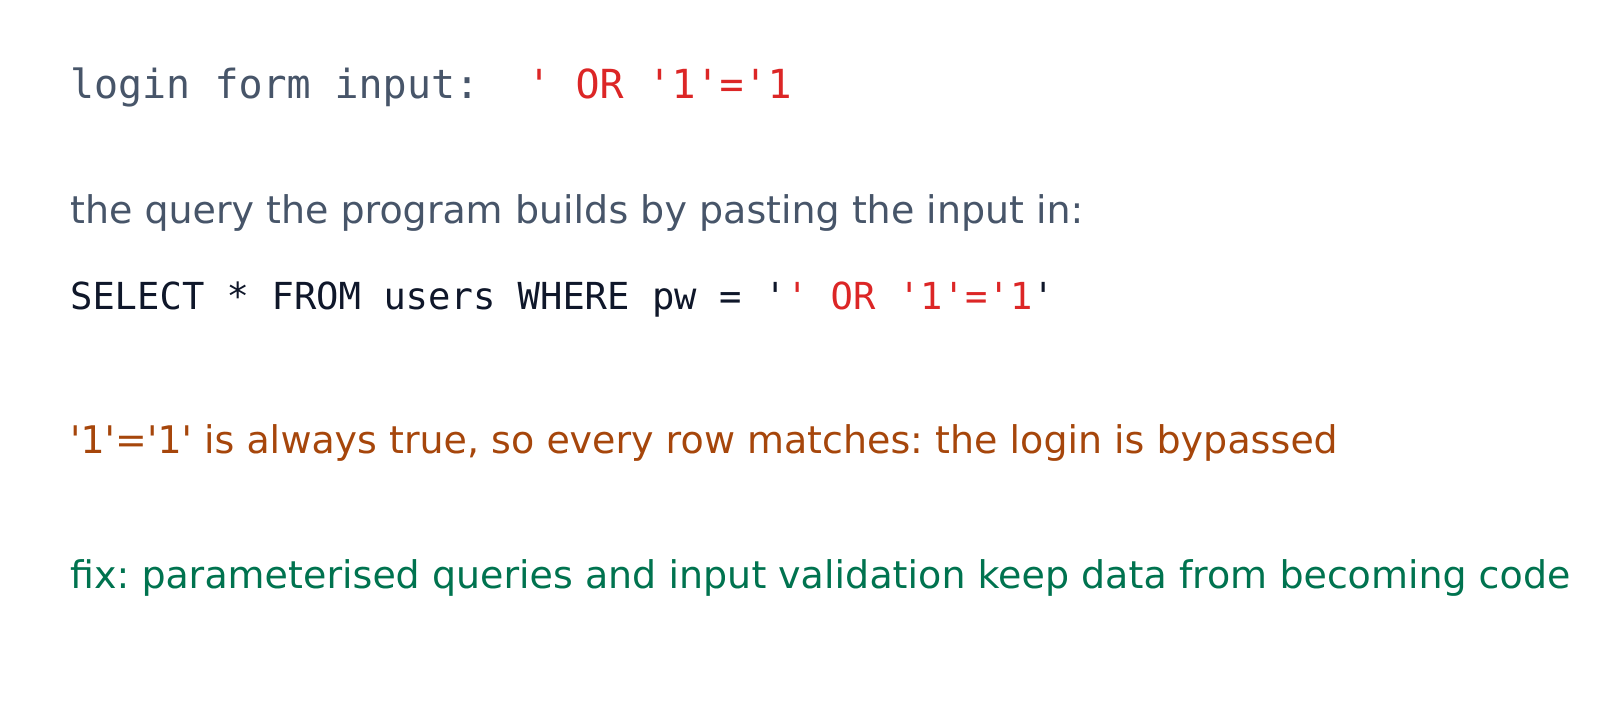
SQL injection: การวางข้อมูลป้อนลงใน query ทำให้ query เปลี่ยนแปลงไปเอง
สำรวจ
ระบุการโจมตีแอปพลิเคชันจากหลักฐาน
SQL injection แสดง OR 1=1; XSS แสดง
วิชาของคุณ
กำลังโหลดวิชา…
วันสอบ
เลือกหนึ่งตัว และเว็บจะติดตามคุณ — หมายเหตุ, ใบงาน, วิดีโอ และการฝึกฝนจะเปิดอยู่ที่นั้น
ทุกส่วน
- เรียนรู้
- คำศัพท์
- โค้ด
- ภาษาอังกฤษรายวัน
- สร้าง
- IELTS
- TOEFL
- วันสอบ
- ไปต่างประเทศ
- เกี่ยวกับ
- ดูแล
- ให้คะแนนอัตโนมัติ
ธีม
ขนาดข้อความ
100%