Skip to content · ⁨Перейти к содержанию⁩

Securing Networks · ⁨Securing Networks (Защита сетей)⁩

AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · Topic 3 · ⁨Тема 3⁩

Video lesson for this topic · ⁨Видеоурок по этой теме⁩ Open the video page · ⁨Открыть страницу видео⁩
9:26

Securing Networks (Защита сетей)

Вы отправляете сообщение в свой банк. Оно доставляется. Ответ приходит обратно. Все выглядит нормально. Но кто-то тихо сидит между вами, читая каждое сообщение…

English narration · English + 中文 subtitles burned in · ⁨Английское озвучивание · Английский + китайские субтитры (встроенные)⁩

3.1

Network Vulnerabilities and Attacks · ⁨Сетевые уязвимости и атаки⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 3.1.A: Identify common network attacks.

  • 3.1.A.1 The address resolution protocol (ARP) is used by a default gateway on a network to establish a table that pairs internet protocol (IP) addresses with media access control (MAC) addresses. An ARP poisoning attack is when an adversary sends falsified ARP packets to the default gateway to modify the table so that the adversary’s device receives traffic intended for the target by linking the target’s IP address to the adversary’s MAC address. Faking a MAC address is called MAC spoofing. This is an example of an on-path attack (or man-in-the-middle attack), which is when an adversary interrupts a data stream between two parties, captures both parties’ data, and copies or alters the data before sending them on. Both parties think they are communicating directly with each other, but instead they are each communicating with the adversary who is secretly intercepting their messages.
  • 3.1.A.2 A MAC flooding attack is when an adversary sends the target switch many Ethernet frames, each with a different MAC address. This can force the switch into broadcast mode, and the adversary can then collect all of the frames on the network (because they are being broadcast), which could allow the adversary to access sensitive information. This is an example of eavesdropping (or sniffing), which is when an adversary captures data in transit and can record and copy the data.
  • 3.1.A.3 A domain name system (DNS) poisoning attack is when an adversary pretends to be an authoritative name server (NS) and plants a fake DNS record on a DNS server to redirect browser traffic to a malicious website designed to steal credentials. This is an example of credential harvesting, which is when adversaries set up a fake login site that looks like a real one. Unsuspecting users enter their real credentials, which the adversaries capture and use.
  • 3.1.A.4 A smurf attack attempts to overwhelm a network with Internet Control Message Protocol (ICMP) requests. It is a type of denial of service (DoS) attack, which makes a system or resource unavailable to authorized users. During a smurf attack, an adversary sends many ICMP requests with the victim’s address to the network’s broadcast address. The network’s gateway then sends these requests to all devices on the network. Each device on the network replies to the victim’s address, creating a flood of traffic that can block legitimate messages. When multiple devices attack the same target simultaneously, it’s called a distributed denial of service (DDoS) attack.

Learning Objective 3.1.B: Explain how adversaries can exploit network vulnerabilities to steal, disrupt, or destroy network communication.

  • 3.1.B.1 Adversaries can send malicious traffic into a network to flood it creating a DoS, to map the internal structure of the network, or to spoof a legitimate device. Networks without firewalls, or with improperly configured firewalls, are vulnerable to these types of attacks.
  • 3.1.B.2 Adversaries that have compromised a device often attempt to leverage their access to compromise other devices on the local area network (LAN).
  • 3.1.B.3 Adversaries that physically plug into a data port can gain access to a LAN through the switch port unless port security is enabled. This allows adversaries to launch DoS attacks or perform MAC flooding or MAC spoofing attacks.
  • 3.1.B.4 Adversaries standing outside of physically secure spaces can pick up the signals and beacon frames from a wireless access point that is broadcasting outside the physical space. This allows them to gather information about the wireless network and to attempt eavesdropping and cryptographic attacks on it.
  • 3.1.B.5 Adversaries can attempt to join networks to launch attacks from within the networks. Networks that do not authenticate devices and users make it easier for adversaries to join.
  • 3.1.B.6 If there is an open network port, an adversary can plug a wireless access point into the port creating a rogue access point. The adversary could use this rogue access point to access the internal network wirelessly (maybe even from outside the physical space). This allows the adversary direct access to the LAN, bypassing any firewalls.
  • 3.1.B.7 Adversaries can attempt to break wireless encryption and intercept, steal, or compromise data on a network.

Learning Objective 3.1.C: Assess and document risks from network vulnerabilities.

  • 3.1.C.1 Vulnerabilities on a network can lead to adversaries being able to intercept and alter data in transit, launch DoS attacks, or move laterally on a network to gain access to more sensitive or critical systems. Network vulnerabilities can constitute a risk to confidentiality, integrity, and availability.
  • 3.1.C.2 There are automated vulnerability scanners that can check networks, devices, and applications for known vulnerabilities. These scanners produce a report that often includes the vulnerabilities detected, their severity, and mitigation recommendations.
  • 3.1.C.3 Successfully exploiting a network vulnerability often requires advanced technical ability and knowledge. This can impact the likelihood of an exploit.
  • 3.1.C.4 High risks from network vulnerabilities allow an adversary to easily have a significant impact by capturing network traffic, spoofing a legitimate device on the network, or launching a DoS attack.
    • Illustrative examples for 3.1.C.4:
      • An organization has a single unsegmented internal network that is accessible via a wireless network with weak encryption, and on that network it has a server running its proprietary web-application.
  • 3.1.C.5 Moderate risks from network vulnerabilities could include vulnerabilities that might give adversaries the ability to gain information about systems or devices on a network.
    • Illustrative examples for 3.1.C.5:
      • An organization’s external firewall is not configured to block external ICMP traffic.
  • 3.1.C.6 Low risks from network vulnerabilities include vulnerabilities that would be difficult to exploit and would likely have minimal negative impacts on an organization.
    • Illustrative examples for 3.1.C.6:
      • An organization has wireless access points that broadcast a beacon frame, which contains the network service set identifier (SSID) and the wireless encryption protocols.
Русский

Цель обучения 3.1.A: Определять распространенные сетевые атаки.

  • 3.1.A.1 Протокол разрешения адресов (ARP) используется шлюзом по умолчанию в сети для создания таблицы, сопоставляющей IP-адреса (internet protocol) с MAC-адресами (media access control). Атака отравления ARP заключается в том, что противник отправляет фальшивые ARP-пакеты шлюзу по умолчанию, чтобы изменить таблицу так, чтобы устройство противника получало трафик, предназначенный для цели, путем привязки IP-адреса цели к MAC-адресу противника. Подделка MAC-адреса называется подменой MAC-адреса (MAC spoofing). Это пример атаки через промежуточную точку (on-path attack) или атаки «человек посередине» (man-in-the-middle attack), когда противник прерывает поток данных между двумя сторонами, перехватывает данные обеих сторон и копирует или изменяет их перед дальнейшей передачей. Обе стороны считают, что общаются напрямую друг с другом, но на самом деле каждая из них общается с противником, который тайно перехватывает их сообщения.
  • 3.1.A.2 Атака наводнения MAC (MAC flooding) — это когда противник отправляет коммутатору-цели большое количество Ethernet-кадров, каждый с различным MAC-адресом. Это может перевести коммутатор в режим широковещательной рассылки, после чего противник сможет собрать все кадры в сети (поскольку они рассылаются широко), что позволит ему получить доступ к конфиденциальной информации. Это пример прослушивания (eavesdropping) или сниффинга (sniffing), когда противник перехватывает данные в процессе передачи и может записывать и копировать их.
  • 3.1.A.3 Атака отравления DNS (domain name system) заключается в том, что противник притворяется авторитетным сервером имен (NS) и размещает фальшивую запись DNS на сервере DNS, чтобы перенаправить трафик браузера на вредоносный веб-сайт, разработанный для кражи учетных данных. Это пример сбора учетных данных (credential harvesting), когда противники создают поддельный сайт входа, похожий на настоящий. Неосторожные пользователи вводят свои реальные учетные данные, которые противники перехватывают и используют.
  • 3.1.A.4 Атака Smurf пытается перегрузить сеть запросами протокола управления интернетом (ICMP). Это вид атаки отказа в обслуживании (DoS), которая делает систему или ресурс недоступными для авторизованных пользователей. Во время атаки Smurf противник отправляет множество ICMP-запросов с адресом жертвы на широковещательный адрес сети. Шлюз сети затем пересылает эти запросы всем устройствам в сети. Каждое устройство отвечает на адрес жертвы, создавая поток трафика, который может блокировать легитимные сообщения. Когда несколько устройств одновременно атакуют одну цель, это называется распределенной атакой отказа в обслуживании (DDoS).

Цель обучения 3.1.B: Объяснить, как противники могут использовать уязвимости сети для кражи, нарушения или уничтожения сетевого обмена данными.

  • 3.1.B.1 Противники могут отправлять вредоносный трафик в сеть, чтобы создать DoS, отобразить внутреннюю структуру сети или подделать легитимное устройство. Сети без межсетевых экранов или с неправильно настроенными файрволами уязвимы для таких типов атак.
  • 3.1.B.2 Противники, компрометировавшие устройство, часто пытаются использовать полученный доступ для компрометации других устройств в локальной вычислительной сети (LAN).
  • 3.1.B.3 Противники, физически подключившиеся к порту передачи данных, могут получить доступ к LAN через порт коммутатора, если не включена защита портов. Это позволяет противникам проводить атаки DoS, наводнение MAC-адресов или подмену MAC-адресов.
  • 3.1.B.4 Противники, находящиеся вне физически защищенных помещений, могут перехватывать сигналы и рама маяков от точки доступа Wi-Fi, транслирующей сигнал за пределами помещения. Это позволяет им собирать информацию о беспроводной сети и пытаться совершить прослушивание и криптографические атаки на нее.
  • 3.1.B.5 Противники могут пытаться присоединиться к сетям для запуска атак изнутри них. Сети, которые не аутентифицируют устройства и пользователей, облегчают для противников присоединение.
  • 3.1.B.6 Если открыт сетевой порт, злоумышленник может подключить к нему беспроводную точку доступа, создав поддельную точку доступа. Злоумышленник может использовать эту поддельную точку доступа для получения беспроводного доступа к внутренней сети (возможно, даже извне физического пространства). Это позволяет злоумышленнику получить прямой доступ к локальной вычислительной сети, минуя любые межсетевые экраны.
  • 3.1.B.7 Злоумышленники могут пытаться взломать шифрование беспроводной сети и перехватить, украсть или скомпрометировать данные в сети.

Цель обучения 3.1.C: Оценивать и документировать риски, связанные с уязвимостями сети.

  • 3.1.C.1 Уязвимости в сети могут привести к тому, что злоумышленники получат возможность перехватывать и изменять передаваемые данные, выполнять атаки DoS или перемещаться по сети (боковое движение) для получения доступа к более чувствительным или критически важным системам. Уязвимости сети могут представлять угрозу конфиденциальности, целостности и доступности.
  • 3.1.C.2 Существуют автоматизированные сканеры уязвимостей, которые могут проверять сети, устройства и приложения на наличие известных уязвимостей. Эти сканеры создают отчет, который часто включает обнаруженные уязвимости, их серьезность и рекомендации по устранению.
  • 3.1.C.3 Успешная эксплуатация сетевой уязвимости часто требует продвинутых технических навыков и знаний. Это может повлиять на вероятность успешной эксплуатации.
  • 3.1.C.4 Высокие риски, вызванные сетевыми уязвимостями, позволяют злоумышленнику легко оказать значительное воздействие путем захвата сетевого трафика, подделки легитимного устройства в сети или выполнения атаки DoS.
    • Примеры для 3.1.C.4:
      • Организация имеет единую несегментированную внутреннюю сеть, доступную через беспроводную сеть со слабым шифрованием, и на этой сети расположен сервер, на котором работает ее проприетарное веб-приложение.
  • 3.1.C.5 Умеренные риски, вызванные сетевыми уязвимостями, могут включать уязвимости, которые могут дать злоумышленникам возможность получать информацию о системах или устройствах в сети.
    • Примеры для 3.1.C.5:
      • Внешний межсетевой экран организации не настроен на блокировку внешнего ICMP-трафика.
  • 3.1.C.6 Низкие риски, вызванные сетевыми уязвимостями, включают уязвимости, которые было бы сложно эксплуатировать, и которые, вероятно, имели бы минимальные негативные последствия для организации.
    • Примеры для 3.1.C.6:
      • Организация использует беспроводные точки доступа, которые транслируют кадр бекпоя, содержащий идентификатор набора служб (SSID) и протоколы шифрования беспроводной сети.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English
A man-in-the-middle attack
DDoS: a botnet floods a server

A network connects devices so they can share data - and every connection is a possible way in. You must know the classic network attacks and the tricks behind them.

  • ARP poisoning 地址解析投毒 - the address resolution protocol (ARP) 地址解析协议 pairs IP addresses with hardware MAC addresses 物理地址. An adversary sends fake ARP messages so traffic meant for the target flows to the adversary instead. This is an on-path attack 中间人攻击 (also called man-in-the-middle): the adversary secretly sits between two parties, reading and even altering their messages.
  • MAC flooding 物理地址泛洪 - flooding a switch 交换机 with fake MAC addresses forces it into broadcast mode, so the adversary can capture all traffic. This is a form of eavesdropping 窃听.
  • DNS poisoning 域名投毒 - planting a fake record on a domain name system (DNS) 域名系统 server redirects users to a malicious site to steal credentials (credential harvesting 凭据收集).
  • Smurf attack - flooding a network with ICMP requests aimed at the broadcast address, so every device replies to the victim. It is a denial of service (DoS) 拒绝服务 attack; when many machines attack at once it becomes a distributed denial of service (DDoS) 分布式拒绝服务.

Adversaries exploit weak networks to flood, map, or spoof devices. A physical data port with no port security lets an attacker plug in; an open port lets them install a rogue access point 非法接入点 that bypasses the firewall entirely. We rate network risk by impact and by how much skill the exploit needs.

To find weaknesses before an adversary does, organisations run an automated vulnerability scanner 自动漏洞扫描器: a tool that checks networks, devices, and applications against a database of known vulnerabilities, then produces a report listing each one found, how severe it is, and a recommended mitigation 缓解措施. Fixing the highest-severity items first is a core part of managing network risk.

Русский
Атака «человек посередине»
DDoS: ботнет затапливает сервер

Сеть соединяет устройства для обмена данными — и каждое соединение является возможным путем проникновения. Вы должны знать классические сетевые атаки и методы, стоящие за ними.

  • Отравление ARP — протокол разрешения адресов (ARP) связывает IP-адреса с аппаратными MAC-адресами. Противник отправляет поддельные сообщения ARP, чтобы трафик, предназначенный для цели, шел к противнику. Это атака по пути (также известная как атака «человек посередине»): противник тайно располагается между двумя сторонами, читая и даже изменяя их сообщения.
  • Затопление MAC-адресами (MAC flooding) — заполнение коммутатора поддельными MAC-адресами вынуждает его работать в режиме широковещательной рассылки, позволяя противнику перехватывать весь трафик. Это форма перехвата данных (eavesdropping).
  • Отравление DNS — размещение поддельной записи на сервере системы доменных имен (DNS) перенаправляет пользователей на вредоносный сайт для кражи учетных данных (сбор учетных данных).
  • Атака Smurf — затопление сети ICMP-запросами, направленными на широковещательный адрес, так что каждое устройство отвечает жертве. Это атака отказа в обслуживании (DoS); когда множество машин атакуют одновременно, она становится распределенной атакой отказа в обслуживании (DDoS).

Противники эксплуатируют слабые сети для затопления, картирования или подмены устройств. Физический порт данных без безопасности портов позволяет злоумышленнику подключиться; открытый порт позволяет установить неавторизованный точку доступа, которая полностью обходит файрвол. Мы оцениваем сетевой риск по степени воздействия и по количеству навыков, необходимых для эксплуатации.

Чтобы выявить уязвимости до того, как это сделает противник, организации используют автоматизированный сканер уязвимостей: инструмент, который проверяет сети, устройства и приложения на соответствие базе данных известных уязвимостей, а затем формирует отчет, в котором перечислены все найденные уязвимости, их степень серьезности и рекомендуемые меры устранения. Исправление уязвимостей с наивысшей степенью риска является ключевым элементом управления рисками сети.

Explore · ⁨Исследовать⁩

Identify the network attack from its evidence · ⁨Идентифицируйте сетевую атаку по следам⁩

Each network attack leaves a distinct trace: ARP poisoning = one IP with two MACs; MAC flooding = a surge of new MACs; DNS poisoning = misdirected web traffic; smurf/DoS = a flood that blocks legitimate traffic. · ⁨Каждая сетевая атака оставляет отчетливый след: подделка ARP = один IP-адрес с двумя MAC-адресами; затопление MAC = всплеск новых MAC-адресов; подделка DNS = перенаправление веб-трафика; smurf/DoS = поток, блокирующий легитимный трафик.⁩

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ Отравление ARP
address resolution protocol (ARP)/əˈdres ˌrezəˈluːʃn ˈprəʊtəkɒl/ протокол разрешения адресов (ARP)
MAC addresses/mæk əˈdresɪz/ MAC-адреса
on-path attack/ɒn pæθ əˈtæk/ атака по пути (on-path attack)
MAC flooding/mæk ˈflʌdɪŋ/ переполнение MAC-таблиц (MAC flooding)
eavesdropping/ˈiːvzdrɒpɪŋ/ перехват сообщений
DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ подделка DNS
domain name system (DNS)/dəˈmeɪn neɪm ˈsɪstəm/ система доменных имен (DNS)
credential harvesting/krɪˈdenʃl ˈhɑːvɪstɪŋ/ сбор учетных данных
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ отказ в обслуживании (DoS)
distributed denial of service (DDoS)/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ распределенный отказ в обслуживании (DDoS)
rogue access point/rəʊɡ ˈækses pɔɪnt/ неавторизованная точка доступа
automated vulnerability scanner/ˈɔːtəmeɪtɪd ˌvʌlnərəˈbɪlɪti ˈskænə/ автоматизированный сканер уязвимостей
mitigation/ˌmɪtɪˈɡeɪʃn/ устранение
split tunneling/splɪt ˈtʌnəlɪŋ/ раздельное туннелирование
3.2

Protecting Networks: Managerial Controls and Wireless Security · ⁨Защита сетей: административный контроль и безопасность беспроводной связи⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 3.2.A: Identify managerial controls related to network security.

  • 3.2.A.1 A router security policy will set forth a minimum configuration standard for routers on an organization’s network and may include:
    • Banning local user accounts (All router logins must use an approved authentication server.)
    • Disabling unnecessary services (e.g., Telnet)
    • Requiring a firewall (An organization may opt for a firewall device separate from the router.)
  • 3.2.A.2 A switch security policy will set forth a minimum configuration standard for switches on an organization’s network and may include:
    • Banning local user accounts (All switch logins must use an approved authentication server.)
    • Requiring port security to be enabled.
    • Using MAC filtering
  • 3.2.A.3 A virtual private network (VPN) policy will detail the minimum security requirements for employees using a VPN to access an organization’s internal network, and it may include:
    • A list of roles within the organization that are allowed to use a VPN to access the organization’s internal network
    • Authentication requirements for employees using a VPN (e.g., public/private key system or MFA)
    • A prohibition against split tunneling (also called dual tunneling)
  • 3.2.A.4 A wireless security policy will establish the minimum security requirements for wireless networks within an organization and may include:
    • Requiring users to authenticate to the wireless network through an extensible authentication protocol (EAP) connected to an approved authentication server
    • Requiring all wireless traffic to be encrypted using AES encryption with a minimum key length
    • Disabling beacon frames on wireless access points

Learning Objective 3.2.B: Configure wireless network security features.

  • 3.2.B.1 Organizations can disable beacon frame broadcasting on wireless access points (WAPs) to make it harder for adversaries to find their wireless network and learn its basic properties.
  • 3.2.B.2 Organizations can control the broadcast direction and signal strength of a WAP so the signal does not extend beyond the physical space the access point is meant to cover.
  • 3.2.B.3 Organizations should enable strong wireless encryption protocols to ensure wireless frames are not readable by adversaries who might intercept them.
    • WEP, WPS, and the original WPA wireless encryption protocols have known vulnerabilities and are insecure.
    • WPA3 is currently the strongest wireless encryption algorithm.
  • 3.2.B.4 Organizations can enable MAC filtering to prevent unauthorized devices from accessing the network, and they can require users to authenticate when joining a network.
Русский

Цель обучения 3.2.A: Идентифицировать административные меры контроля, связанные с безопасностью сети.

  • 3.2.A.1 Политика безопасности маршрутизатора будет определять минимальный стандарт конфигурации для маршрутизаторов в сети организации и может включать:
    • Запрет на использование местных учетных записей (все входы в маршрутизатор должны использовать утвержденный сервер аутентификации.)
    • Отключение ненужных служб (например, Telnet)
    • Требование наличия межсетевого экрана (организация может выбрать отдельное устройство межсетевого экрана, отличное от маршрутизатора.)
  • 3.2.A.2 Политика безопасности коммутатора будет определять минимальный стандарт конфигурации для коммутаторов в сети организации и может включать:
    • Запрет на использование местных учетных записей (все входы в коммутатор должны использовать утвержденный сервер аутентификации.)
    • Требование включения защиты портов.
    • Использование фильтрации MAC-адресов
  • 3.2.A.3 Политика виртуальной частной сети (VPN) будет детализировать минимальные требования безопасности для сотрудников, использующих VPN для доступа к внутренней сети организации, и может включать:
    • Список ролей в организации, которым разрешено использовать VPN для доступа к внутренней сети организации
    • Требования аутентификации для сотрудников, использующих VPN (например, система открытых/закрытых ключей или MFA)
    • Запрет на разделение туннелирования (также называемое двойным туннелированием)
  • 3.2.A.4 Политика безопасности беспроводной сети установит минимальные требования безопасности для беспроводных сетей внутри организации и может включать:
    • Требование аутентификации пользователей в беспроводной сети через протокол расширяемой аутентификации (EAP), подключенный к утвержденному серверу аутентификации
    • Требование шифрования всего беспроводного трафика с использованием алгоритма AES с минимальной длиной ключа
    • Отключение кадров бекпоя на беспроводных точках доступа

Цель обучения 3.2.B: Настраивать функции безопасности беспроводных сетей.

  • 3.2.B.1 Организации могут отключить трансляцию кадров бекпоя на беспроводных точках доступа (WAP), чтобы усложнить поиск их беспроводной сети злоумышленниками и изучение ее основных свойств.
  • 3.2.B.2 Организации могут управлять направлением и силой сигнала WAP так, чтобы сигнал не выходил за пределы физического пространства, которое должна покрывать точка доступа.
  • 3.2.B.3 Организации должны включить сильные протоколы шифрования беспроводной сети, чтобы обеспечить то, что кадры беспроводной сети не будут доступны злоумышленникам, которые могут их перехватить.
    • Протоколы шифрования WEP, WPS и исходный WPA имеют известные уязвимости и являются небезопасными.
    • WPA3 на данный момент является самым сильным алгоритмом шифрования беспроводной сети.
  • 3.2.B.4 Организации могут включить фильтрацию MAC-адресов для предотвращения доступа к сети_chargeobjects unauthorized devices, и они могут требовать аутентификации пользователей при присоединении к сети.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Good network security starts with written policies that set a minimum standard: a router security policy and switch security policy ban local accounts and require port security; a VPN policy sets authentication rules and forbids split tunneling 分离隧道; and a wireless security policy requires strong encryption and authenticated access.

For wireless networks specifically, organisations disable beacon frames so the network is harder to find, control signal strength so it does not leak outside the building, enable strong encryption - WPA3 Wi-Fi 保护接入第三代 is the current strongest, while old WEP and the original WPA are broken - and use MAC filtering to allow only known devices.

Русский

Хорошая сетевая безопасность начинается с написанных политик, устанавливающих минимальные стандарты: политика безопасности маршрутизатора и политика безопасности коммутатора запрещают локальные учетные записи и требуют настройки безопасности портов; политика VPN устанавливает правила аутентификации и запрещает раздельное туннелирование; а политика безопасности беспроводной сети требует использования надежного шифрования и аутентифицированного доступа.

Для беспроводных сетей в частности организации отключают beacon-кадры, чтобы сеть было сложнее обнаружить, регулируют мощность сигнала, чтобы он не выходил за пределы здания, включают надежное шифрование — Wi-Fi стандарта WPA3 является наиболее защищенным на данный момент, тогда как старые WEP и оригинальный WPA считаются взломанными — и используют фильтрацию по MAC-адресу, чтобы разрешить подключение только известным устройствам.

Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
WPA3/ˌdʌbljuː piː eɪ ˈθriː/ WPA3
Network segmentation/ˈnetwɜːk ˌseɡmənˈteɪʃn/ Сегментация сети
subnets/ˈsʌbnets/ подсети
screened subnet/skriːnd ˈsʌbnet/ экранированная подсеть
3.3

Protecting Networks: Segmentation · ⁨Защита сетей: сегментация⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 3.3.A: Identify techniques for segmenting a network.

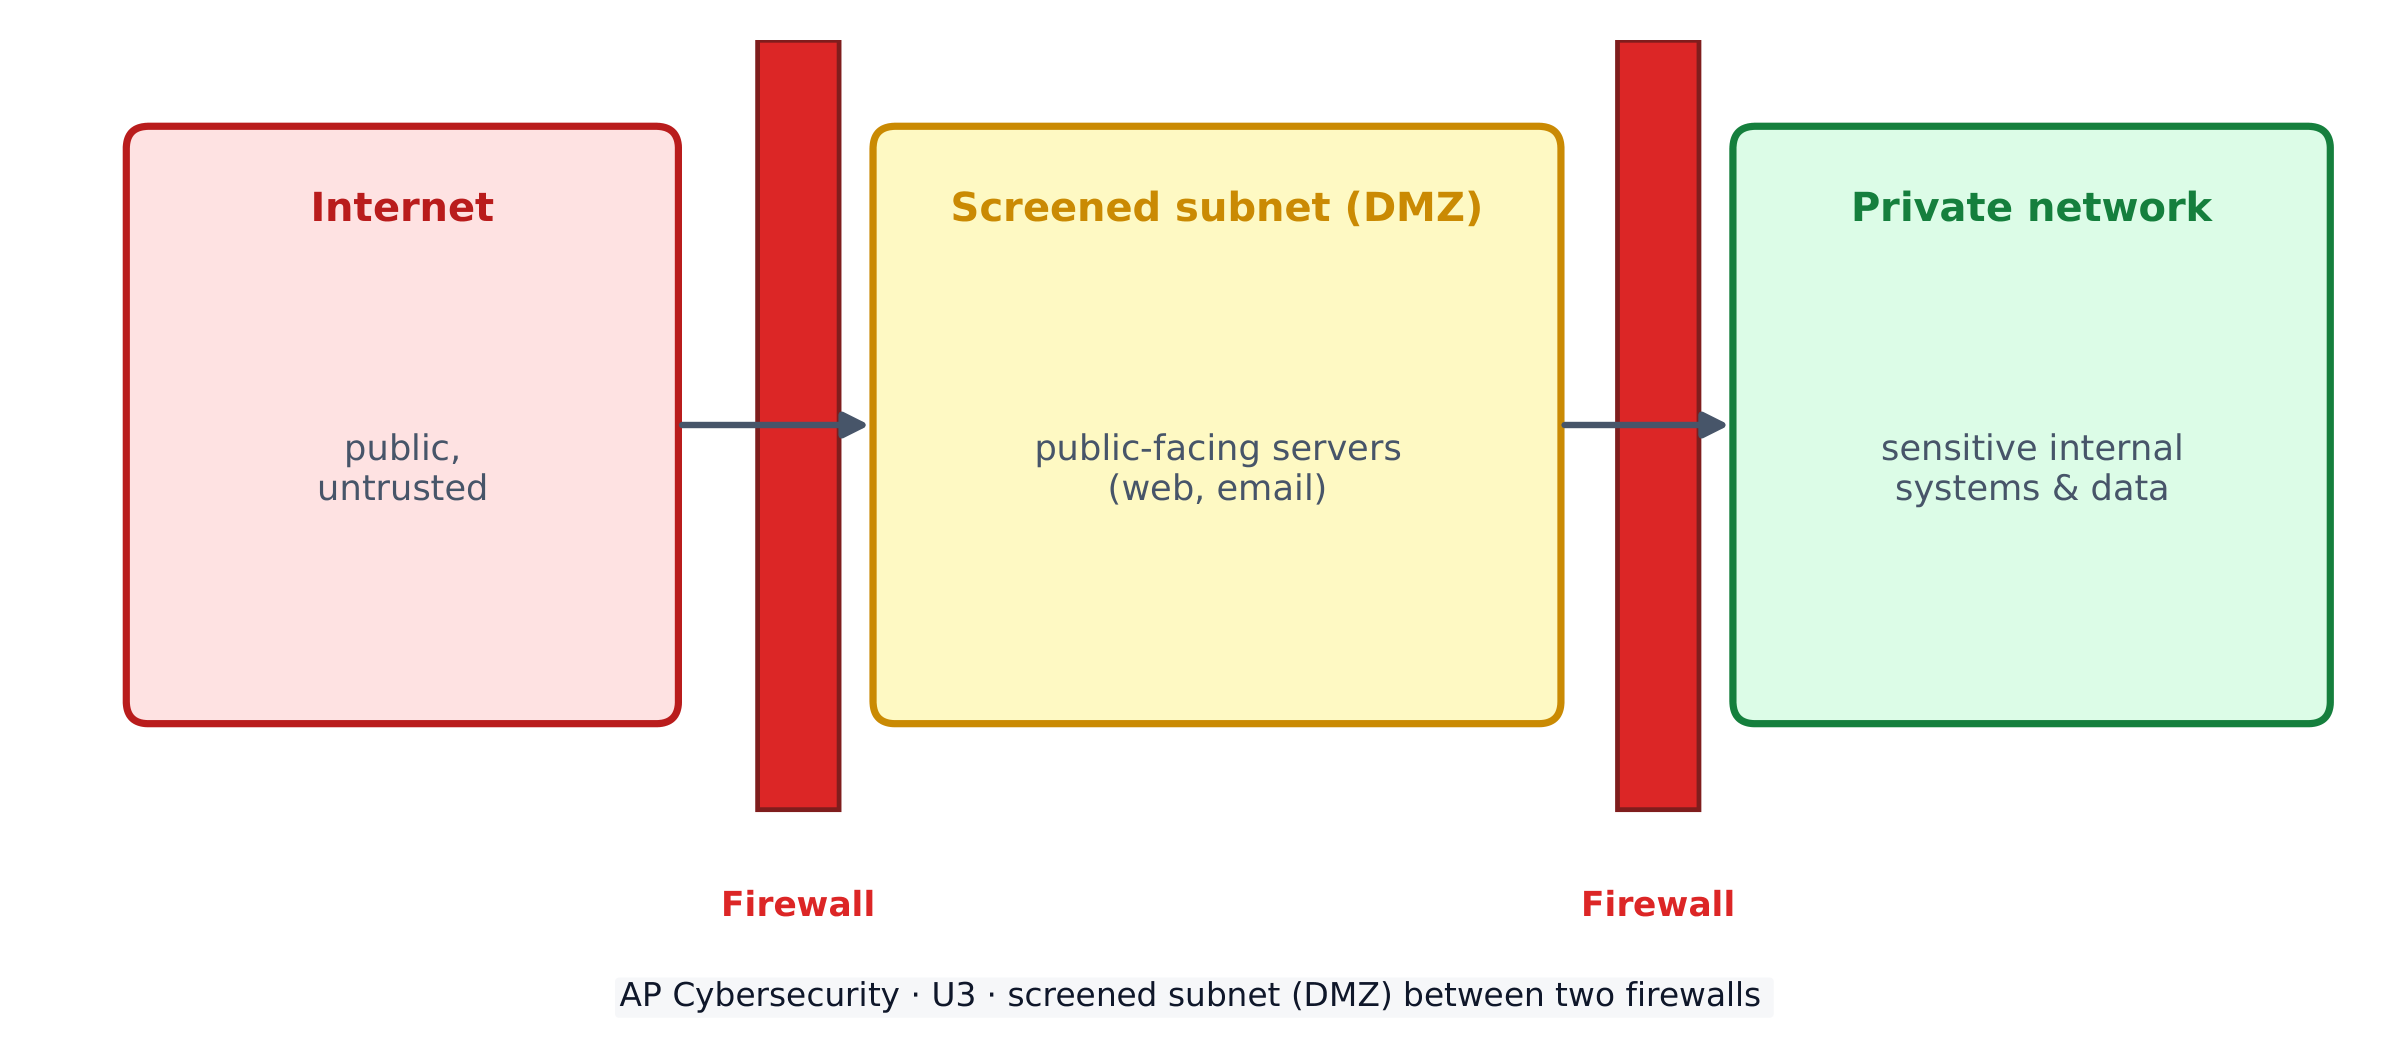
  • 3.3.A.1 Firewall zones and rules can be used to create a screened subnet (also known as a demilitarized zone, or DMZ)—a network segment that sits between public, external networks like the internet and internal, private networks. A screened subnet is typically a lower security zone than the internal, private networks, and it typically holds an organization’s publicly facing resources, separating them from the internal network.
  • 3.3.A.2 Subnetting can be used to create different subnets based on IP addressing. If a device is compromised by an adversary, subnets can contain a security breach to reduce the number of exposed devices.
  • 3.3.A.3 Switches can be used to create VLANs, which logically separate devices physically connected to central switches.

Learning Objective 3.3.B: Explain why network segmentation can increase network security.

  • 3.3.B.1 Network segmentation refers to the process of dividing a network into smaller, isolated segments or subnetworks (subnets).
  • 3.3.B.2 Dividing a network into smaller subnets isolates network traffic, which can prevent attacks on one subnet from impacting devices on other subnets.
  • 3.3.B.3 Network segmentation can allow for different security policies and controls to be applied to different segments of the network, allowing for higher security zones and lower security zones.
  • 3.3.B.4 Port security on a switch can prevent MAC flooding by limiting the number of addresses assignable to any single switch port.
Русский

Цель обучения 3.3.A: Идентифицировать методы сегментации сети.

  • 3.3.A.1 Зоны брандмауэра и правила могут использоваться для создания экранированной подсети (также известной как демилитаризованная зона, или DMZ) — сегмента сети, расположенного между публичными внешними сетями, такими как Интернет, и внутренними приватными сетями. Экранированная подсеть обычно является зоной с более низким уровнем безопасности по сравнению с внутренними приватными сетями и обычно содержит ресурсы организации, ориентированные на публичный доступ, изолируя их от внутренней сети.
  • 3.3.A.2 Разбиение на подсети может использоваться для создания различных подсетей на основе IP-адресации. Если устройство было скомпрометировано злоумышленником, подсети могут ограничить распространение инцидента безопасности, снизив количество уязвимых устройств.
  • 3.3.A.3 Коммутаторы могут использоваться для создания VLAN (виртуальных локальных сетей), которые логически разделяют устройства, физически подключенные к центральным коммутаторам.

Учебная цель 3.3.B: Объяснить, почему сегментация сети может повысить ее безопасность.

  • 3.3.B.1 Сегментация сети относится к процессу разделения сети на меньшие, изолированные сегменты или подсети (subnets).
  • 3.3.B.2 Разделение сети на меньшие подсети изолирует сетевой трафик, что может предотвратить влияние атак на одну подсеть на устройства в других подсетях.
  • 3.3.B.3 Сегментация сети позволяет применять различные политики безопасности и средства контроля к разным сегментам сети, создавая зоны с высоким и низким уровнями безопасности.
  • 3.3.B.4 Безопасность портов на коммутаторе может предотвратить MAC-флудинг путем ограничения количества адресов, назначаемых любому одному порту коммутатора.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

Network segmentation 网络分段 divides one network into smaller, isolated pieces (subnets 子网). If one subnet is breached, the damage is contained and cannot spread.

A key pattern is the screened subnet 屏蔽子网 (also called a DMZ 隔离区). It sits between the public internet and the private internal network, holding an organisation's public-facing servers in a lower-security zone - separated from the sensitive internal systems.

Segments can also be built with subnetting (by IP address) or VLANs 虚拟局域网 (logically separating devices on the same switch). Each segment can then get its own security policy - higher-security and lower-security zones.

Русский

Сегментация сети делит одну сеть на меньшие, изолированные части (подсети). Если одна подсеть будет взломана, ущерб будет ограничен и не распространится дальше.

Ключевой схемой является экранированная подсеть (также называемая DMZ). Она находится между публичным интернетом и частной внутренней сетью, размещая публичные серверы организации в зоне пониженной безопасности — отделенную от чувствительных внутренних систем.

Экранированная подсеть (DMZ) помещает публичные серверы между двумя брандмауэрами, вдали от частной сети

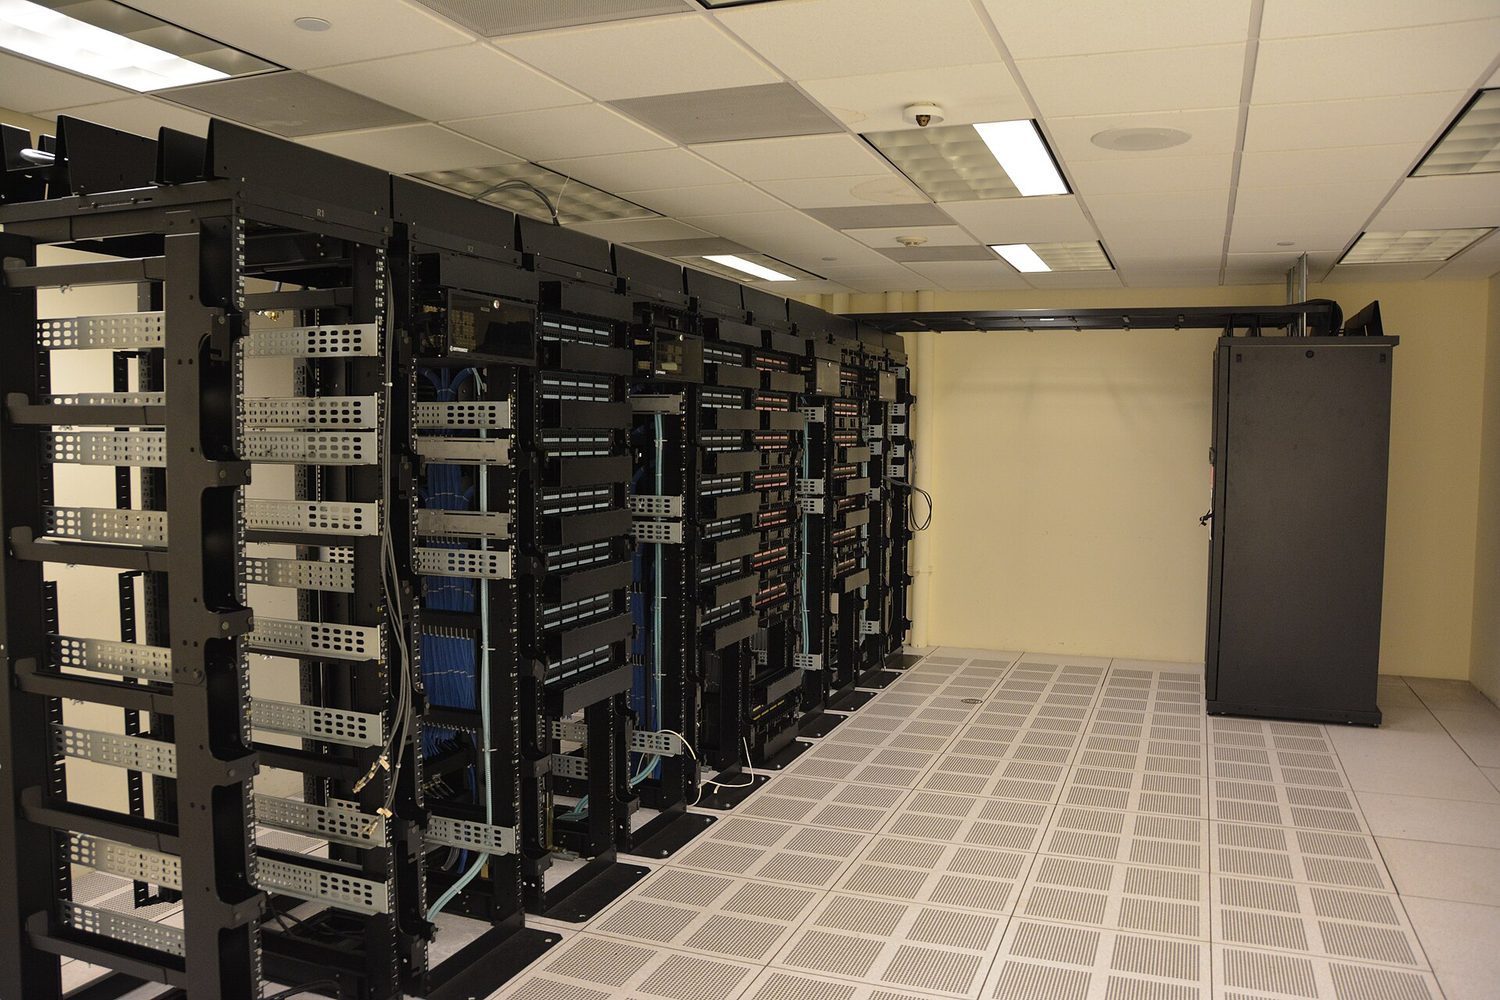
Сегменты также можно создавать с помощью настраиваемых подсетей (по IP-адресам) или VLAN (логического разделения устройств на одном коммутаторе). Каждый сегмент может иметь свою собственную политику безопасности — зоны высокой и низкой степени защиты.

Серверные стойки: сегментация сети изолирует системы, чтобы одно нарушение не открыло доступ ко всему
Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
DMZ/ˌdiː em ˈzed/ DMZ (зона демилитаризации)
VLANs/ˈviːlænz/ VLAN
3.4

Protecting Networks: Firewalls · ⁨Защита сетей: Брандмауэры⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 3.4.A: Identify types of network-based firewalls.

  • 3.4.A.1 A firewall is used to allow or deny network traffic in or out of a network. The firewall itself is software that can be hosted on a standalone device or integrated into another network device, such as a router.
  • 3.4.A.2 A stateless firewall filters traffic based on information in packet headers, such as IP addresses, ports, and protocols.
  • 3.4.A.3 A stateful firewall (also known as dynamic packet filtering) tracks the state of network connections passing through the firewall and can filter according to connection-related rules in addition to the filtering done by a stateless firewall. This allows for more control over content allowed in and out of a network.
  • 3.4.A.4 A next-generation firewall (NGFW) has both the capabilities of typical stateless and stateful firewalls and additional advanced features, such as intrusion prevention, deep packet inspection, and filtering by application type.

Learning Objective 3.4.B: Explain how a firewall uses an access control list to allow or deny traffic entering or leaving a network.

  • 3.4.B.1 Network administrators create a set of rules, called an access control list (ACL), that a firewall uses to permit or deny inbound and outbound network traffic.
  • 3.4.B.2 ACL rules are checked in order and the first rule that matches the criteria will be executed for the specified data.
  • 3.4.B.3 A typical ACL will specify the direction of traffic (inbound or outbound), the criterion to filter by (IP addresses, logical port, service, or application), and the action to take (permit or deny).

Learning Objective 3.4.C: Determine the effective placement of firewalls in a network.

  • 3.4.C.1 Each segment of a network should have a firewall to control the flow of data in and out of that segment.
  • 3.4.C.2 Network segments may have different security needs based on the data and services within them. The level of security for each firewall can be set independently.
  • 3.4.C.3 Each point of data ingress and egress between the internal network and the public internet should have a firewall.

Learning Objective 3.4.D: Configure a firewall to manage the flow of network traffic.

  • 3.4.D.1 The requirements for a firewall will specify what type of traffic from which sources or to which destinations should be allowed or denied.
  • 3.4.D.2 Specific rules for a firewall can allow or deny inbound or outbound traffic based on source or destination port or IP address, service, protocol, or application.
    • Illustrative examples for 3.4.D.2:
      • Allow inbound TCP port 22 from ALL; (this rule will allow all inbound TCP traffic with destination port 22, which is the designated port for the SSH protocol)
      • Deny inbound TCP port 80 from 192.168.1.0/24; (this rule will deny inbound TCP traffic with destination port 80 from IP addresses in the 192.168.1.0-192.168.1.255 range)
  • 3.4.D.3 Rules are implemented in order, and changing the order of a set of rules can change which traffic is allowed or denied. Consideration must be given to the precedence of filtering priorities when establishing the order of rules.
    • Illustrative examples for 3.4.D.3:
      • This set of rules would allow SSH traffic and deny other inbound TCP traffic
      • Rule 1: ALLOW inbound TCP port 22 from ALL;
      • Rule 2: DENY inbound TCP ALL from ALL;
      • Reversing the order of those rules would deny all inbound TCP traffic including SSH traffic.
Русский

Учебная цель 3.4.A: Определить типы сетевых брандмауэров.

  • 3.4.A.1 Брандмауэр используется для разрешения или запрета сетевого трафика входящего и исходящего из сети. Сам брандмауэр представляет собой программное обеспечение, которое может размещаться на отдельном устройстве или быть интегрированным в другое сетевое устройство, такое как маршрутизатор.
  • 3.4.A.2 Stateless-брандмауэр фильтрует трафик на основе информации в заголовках пакетов, такой как IP-адреса, порты и протоколы.
  • 3.4.A.3 Stateful-брандмауэр (также известный как динамическая фильтрация пакетов) отслеживает состояние сетевых соединений, проходящих через брандмауэр, и может фильтровать трафик согласно правилам, связанным с соединением, дополнительно к фильтрации, выполняемой stateless-брандмауэром. Это обеспечивает более высокий контроль над контентом, разрешенным во входящем и исходящем трафике.
  • 3.4.A.4 Next-generation firewall (NGFW) обладает возможностями типичных stateless и stateful брандмауэров, а также дополнительными расширенными функциями, такими как предотвращение вторжений, глубокий анализ содержимого пакетов и фильтрация по типу приложения.

Учебная цель 3.4.B: Объяснить, как брандмауэр использует список управления доступом (ACL) для разрешения или запрета трафика, входящего или исходящего из сети.

  • 3.4.B.1 Сетевые администраторы создают набор правил, называемый списком управления доступом (ACL), который использует брандмауэр для разрешения или запрета входящего и исходящего сетевого трафика.
  • 3.4.B.2 Правила ACL проверяются последовательно, и первое правило, соответствующее критериям, будет выполнено для указанного данных.
  • 3.4.B.3 Типичный ACL указывает направление трафика (входящий или исходящий), критерий фильтрации (IP-адреса, логический порт, сервис или приложение) и действие (разрешить или запретить).

Учебная цель 3.4.C: Определить эффективное размещение брандмауэров в сети.

  • 3.4.C.1 Каждый сегмент сети должен иметь брандмауэр для контроля потока данных, входящего и исходящего из этого сегмента.
  • 3.4.C.2 Сегменты сети могут иметь разные требования к безопасности в зависимости от данных и сервисов, содержащихся в них. Уровень безопасности для каждого брандмауэра может устанавливаться независимо.
  • 3.4.C.3 Каждая точка входа и выхода данных между внутренней сетью и публичным Интернетом должна иметь брандмауэр.

Учебная цель 3.4.D: Настроить брандмауэр для управления потоком сетевого трафика.

  • 3.4.D.1 Требования к брандмауэру будут определять, какой тип трафика от каких источников или к каким назначениям должен быть разрешен или запрещен.
  • 3.4.D.2 Конкретные правила для брандмауэра могут разрешать или запрещать входящий или исходящий трафик на основе порта источника или назначения, IP-адреса, сервиса, протокола или приложения.
    • Иллюстративные примеры для 3.4.D.2:
      • Разрешить входящий TCP порт 22 со всех; (это правило разрешит весь входящий TCP-трафик с целевым портом 22, который является выделенным портом для протокола SSH)
      • Запретить входящий TCP порт 80 с 192.168.1.0/24; (это правило запретит входящий TCP-трафик с целевым портом 80 от IP-адресов в диапазоне 192.168.1.0-192.168.1.255)
  • 3.4.D.3 Правила реализуются в порядке их следования, и изменение порядка набора правил может изменить, какой трафик разрешается или запрещается. При установлении порядка правил необходимо учитывать приоритеты фильтрации.
    • Иллюстративные примеры для 3.4.D.3:
      • Данный набор правил позволил бы трафику SSH и запретил бы другой входящий TCP-трафик
      • Правило 1: РАЗРЕШИТЬ входящий TCP порт 22 со всех;
      • Правило 2: ЗАПРЕТИТЬ входящий TCP со всех;
      • Изменение порядка этих правил привело бы к запрету всего входящего TCP-трафика, включая трафик SSH.

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English
How a firewall decides

A firewall 防火墙 allows or denies traffic entering or leaving a network. There are several kinds:

  • Stateless 无状态 - filters on packet headers alone (IP, port, protocol).
  • Stateful 有状态 - also tracks the state of each connection for finer control.
  • Next-generation (NGFW) - adds advanced features like intrusion prevention and deep packet inspection.

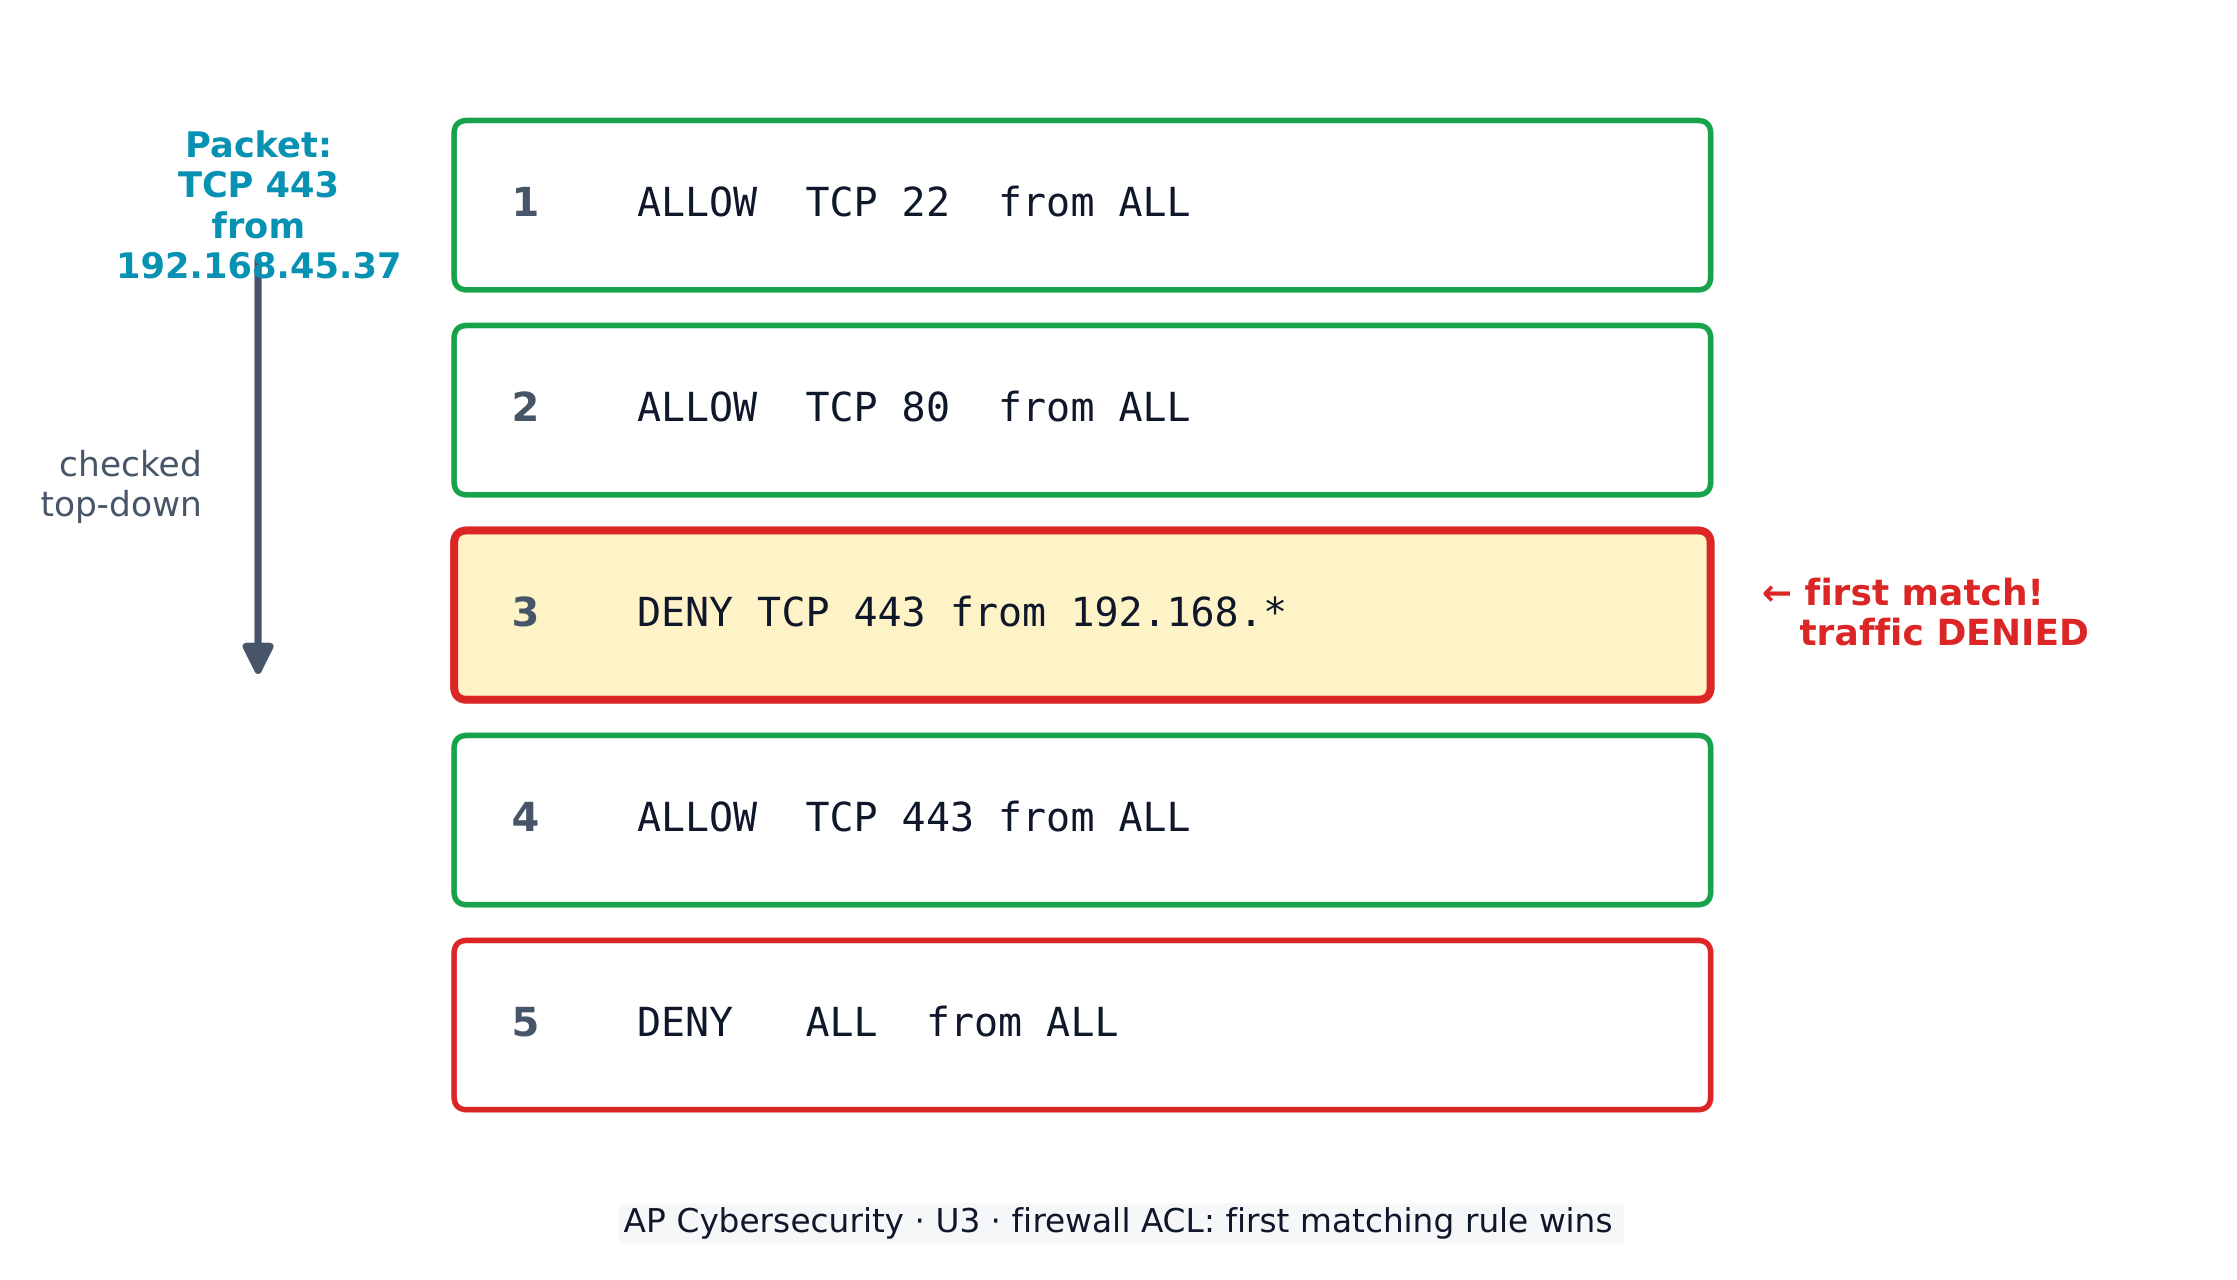
A firewall follows an access control list (ACL) 访问控制列表 - an ordered set of rules. Rules are checked in order, and the first match wins, so the order of rules changes which traffic gets through. Each rule specifies a direction, a thing to filter by (IP, port, service), and an action (permit or deny).

Worked example. A firewall has Rule 3: DENY TCP 443 from 192.168.*, and lower down Rule 7: ALLOW TCP 443 from ALL. A user at 192.168.45.37 cannot reach port 443 - even though Rule 7 would allow them - because Rule 3 matches first, and the first match wins. The fix is to move the ALLOW rule above the DENY. This is why rule order, not just rule content, decides what traffic gets through.

Firewalls belong at every point where data crosses between zones - at each network segment and at every gateway to the public internet.

Русский
Как брандмауэр принимает решения

Брандмауэр разрешает или блокирует трафик, входящий в сеть или выходящий из нее. Существует несколько видов:

  • Несостоятельный (Stateless) — фильтрует только по заголовкам пакетов (IP, порт, протокол).
  • Состоятельный (Stateful) — также отслеживает состояние каждого соединения для более тонкого контроля.
  • Следующего поколения (NGFW) — добавляет расширенные функции, такие как предотвращение вторжений и глубокий анализ пакетов.

Брандмауэр следует списку управления доступом (ACL) — упорядоченному набору правил. Правила проверяются в порядке, и первое совпадение побеждает, поэтому порядок правил определяет, какой трафик проходит. Каждое правило указывает направление, критерий фильтрации (IP, порт, сервис) и действие (разрешить или запретить).

Брандмауэр проверяет свой ACL сверху вниз; первое совпадающее правило решает

Разобранный пример. У брандмауэра есть Правило 3: DENY TCP 443 from 192.168.*, а ниже — Правило 7: ALLOW TCP 443 from ALL. Пользователь со 192.168.45.37 не может получить доступ к порту 443 — даже если Правило 7 его допускает, — потому что Правило 3 совпадает первым, и первое совпадение побеждает. Исправление заключается в том, чтобы переместить правило ALLOW выше правила DENY. Именно поэтому порядок правил, а не только их содержимое, определяет, какой трафик проходит.

Брандмауэры должны находиться в каждой точке перехода данных между зонами — на каждом сегменте сети и на каждом шлюзе в публичный интернет.

Сетевые коммутаторы в стойке с множеством Ethernet-кабелей
Реальное сетевое оборудование: брандмауэр — это устройство (или программное обеспечение), расположенное там, где эти кабели выходят во внешний мир
Vocabulary · ⁨Словарь⁩ Train · ⁨Тренировать⁩
English Русский
switch/swɪtʃ/ выключатель
firewall/ˈfaɪəwɔːl/ межсетевой экран
Stateless/ˈsteɪtləs/ Без состояния
Stateful/ˈsteɪtfl/ Сохраняющее состояние
access control list (ACL)/ˈækses kənˈtrəʊl lɪst/ список контроля доступа (ACL)
log files/lɒɡ faɪlz/ журналы событий
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/ система обнаружения вторжений в сети (NIDS)
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/ система предотвращения вторжений в сети (NIPS)
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/ управление информацией и событиями безопасности (SIEM)
Signature-based/ˈsɪɡnɪtʃə beɪst/ Сигнатурный
Anomaly-based/əˈnɒməli beɪst/ Аномальный
baseline/ˈbeɪslaɪn/ baseline (базовый уровень)
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/ сетевые индикаторы компрометации
probabilistic/ˌprɒbəbɪˈlɪstɪk/ вероятностный
threshold/ˈθreʃəʊld/ порог
alert fatigue/əˈlɜːt fəˈtiːɡ/ усталость от оповещений
3.5

Detecting Network Attacks · ⁨Обнаружение сетевых атак⁩

Syllabus · ⁨Программа⁩
English

Learning Objective 3.5.A: Identify types of automated security tools used to detect network attacks.

  • 3.5.A.1 Automated detection tools analyze data collected from an organization’s network and devices, such as switches and routers, servers, firewalls, and user computers. These data are often collected in a log file.
  • 3.5.A.2 A network intrusion detection system (NIDS) is an automated tool that analyzes data to determine if malicious activity is taking place on a network. When an attack is detected, it generates an alert.
  • 3.5.A.3 A network intrusion prevention system (NIPS) is an automated tool that, like an IDS, analyzes data to determine if malicious activity is taking place on a network. A NIPS can also mitigate or halt an attack by closing ports, blocking specific IP or MAC addresses, or rejecting specific protocols.
  • 3.5.A.4 A security information and event management (SIEM) system collects and analyzes data from multiple sources (including firewalls, NIDS/NIPS, device logs, and application logs) to detect patterns that may indicate a cyberattack and raises an alert if a potential attack is detected. Security analysts investigate the alert to determine whether it represents a true threat and follow standard operating procedures to resolve or escalate the alert.

Learning Objective 3.5.B: Explain how organizations can leverage artificial intelligence (AI) to enhance threat detection and response.

  • 3.5.B.1 Computers log every action that users take. Firewalls, IDS, IPS, and other network sensors log all the traffic passing through various points in a network. A medium-sized organization’s network is logging millions (or even tens of millions) of data points per day. Even a large team of humans is incapable of analyzing so much data.
  • 3.5.B.2 Threat detection teams are creating AI algorithms to analyze large amounts of data and classify the data patterns as malicious or normal.
  • 3.5.B.3 AI models for threat detection are based on probabilistic calculations; they report a percentage to indicate the likelihood that something is malicious.
  • 3.5.B.4 Organizations determine their own thresholds for what percentage of likelihood of a threat results in an alert. If the threshold is set too high, real attacks may go undetected; if the threshold is too low, the security team will be overwhelmed with false alerts.

Learning Objective 3.5.C: Determine a network detection method.

  • 3.5.C.1 Volume of network traffic is a criterion for determining a detection method. Signature-based detection is more efficient for networks with high traffic volume. Signature-based detection compares detection data to a database of known indicators of compromise (IoCs), called signatures. Signature databases must be updated with IoCs for the latest attacks. Signature-based detection runs more quickly than anomaly-based detection.
  • 3.5.C.2 Consistency of network traffic patterns is a criterion for determining a detection method. Anomaly-based detection is most effective on networks with consistent traffic patterns. Anomaly-based detection compares detection data to a baseline of recorded activity. Baselines must be recorded on uncompromised systems to establish expected data types and volumes. Anomaly-based detection triggers an alert or action when data types or volumes outside of a specified tolerance range are recorded. Anomaly-based detection relies on consistent patterns in network traffic to detect anomalous traffic patterns.
  • 3.5.C.3 Degree of sensitivity or criticality of a network is a criterion for determining a detection method. Networks with more sensitive or critical data or services will likely consider a hybrid approach. Hybrid detection combines signature-based and anomaly-based detection. Hybrid detection is more expensive than using either signature- or anomaly-based detection alone, and hybrid-detection models generate more alerts.
  • 3.5.C.4 Likelihood of novel attacks on a network is a criterion for determining a detection method. Signature-based detection cannot detect a new attack. When an organization suspects that adversaries are likely to attempt a new attack on a network, anomaly-based detection is the preferred method when the cost of hybrid detection is prohibitively high.

Learning Objective 3.5.D: Evaluate the impact of a network detection method.

  • 3.5.D.1 Speed of detection is a factor in evaluating the impact of a network detection method. Faster detection enables faster response. Signature-based detection methods are faster than anomaly-based detection methods, especially on networks with high traffic volume.
  • 3.5.D.2 Cost is a factor in evaluating the impact of a network detection method. Detection tools and ongoing costs need to be within a budget. Anomaly-based detection systems require more expensive hardware to operate than signature based. Hybrid detection is the most expensive option because it combines both anomaly- and signature-based methods.
  • 3.5.D.3 False positive rate is a factor in evaluating the impact of a network detection method. Signature-based detection has almost no false positives. Anomaly-based or hybrid detection will have higher false positive rates. Impacts of high false positive rates include:
    • Time and resources are put toward investigating alerts for nonmalicious activity.
    • Alert fatigue is a condition that occurs when responders get accustomed to false positives and take alerts less seriously because they assume alerts are false positives before investigating them.
  • 3.5.D.4 False negative rate is a factor in evaluating the impact of a network detection method. A false negative occurs when an adversary can bypass a detection system. Signature-based detection systems are easier to bypass than anomaly-based or hybrid systems. False negatives can result in adversaries causing loss, harm, disruption, or destruction to data and systems.

Learning Objective 3.5.E: Apply detection techniques to identify indicators of network attacks by analyzing log files.

  • 3.5.E.1 Evil-twin attacks can be detected by regularly scanning for service set identifiers (SSIDs) that look suspicious or similar to local legitimate SSIDs. Signal triangulation can be used to locate and disable an access point broadcasting an evil-twin network.
  • 3.5.E.2 Jamming attacks can be detected by recognizing that no wireless devices in a specific physical space are able to connect to a wireless network and by scanning for electromagnetic (EM) noise in the wireless range.
  • 3.5.E.3 ARP poisoning attacks can be detected by monitoring network traffic for unusual ARP messages (particularly duplicate MAC address ARP packets) and checking the ARP table on the default gateway.
  • 3.5.E.4 MAC flooding attacks can be detected by monitoring network traffic for an unexpected surge of Ethernet frames with different MAC addresses and checking the MAC address table on a switch.
  • 3.5.E.5 DNS poisoning attacks are difficult to detect. However, if an organization’s website experiences an abrupt and otherwise inexplicable drop in traffic, DNS records should be examined as a potential cause.
  • 3.5.E.6 Smurf attacks can be detected by watching network traffic for a sudden increase in ICMP requests sent to the network’s broadcast address.
  • 3.5.E.7 Network-based IoCs are discovered when analyzing network traffic, often in the form of packet capture files. Indicators can be found in source and destination IP addresses, ports, and protocols. These can include:
    • Connections to known malicious IP addresses
    • Unauthorized network scans
    • Unusual spikes or slow downs in network traffic
    • Mismatched port-application traffic
Русский

Учебная цель 3.5.A: Определить типы автоматизированных средств безопасности, используемых для обнаружения сетевых атак.

  • 3.5.A.1 Инструменты автоматического обнаружения анализируют данные, собранные из сети и устройств организации, таких как коммутаторы и маршрутизаторы, серверы, брандмауэры и компьютеры пользователей. Эти данные часто собираются в файл журнала.
  • 3.5.A.2 Система обнаружения вторжений в сети (NIDS) — это автоматизированный инструмент, который анализирует данные для определения наличия вредоносной активности в сети. При обнаружении атаки он генерирует оповещение.
  • 3.5.A.3 Система предотвращения вторжений в сеть (NIPS) — это автоматизированный инструмент, который, как и IDS, анализирует данные для выявления злонамеренной активности в сети. NIPS также может предотвратить или остановить атаку путем закрытия портов, блокирования конкретных IP- или MAC-адресов или отклонения определенных протоколов.
  • 3.5.A.4 Система управления информацией и событиями безопасности (SIEM) собирает и анализирует данные из множества источников (включая межсетевые экраны, NIDS/NIPS, журналы устройств и приложения), чтобы обнаруживать паттерны, которые могут указывать на кибератаку, и поднимает тревогу при обнаружении потенциальной атаки. Специалисты по безопасности исследуют сигнал тревоги, чтобы определить, представляет ли он собой реальную угрозу, и следуют стандартным процедурам для устранения или эскалации сигнала.

Цель обучения 3.5.B: Объяснить, как организации могут использовать искусственный интеллект (ИИ) для повышения эффективности обнаружения угроз и реагирования на них.

  • 3.5.B.1 Компьютеры ведут журнал всех действий пользователей. Межсетевые экраны, IDS, IPS и другие сетевые датчики фиксируют весь трафик, проходящий через различные точки сети. Сеть организации среднего размера регистрирует миллионы (или даже десятки миллионов) точек данных в день. Даже большая команда специалистов не способна проанализировать такой объем информации.
  • 3.5.B.2 Команды по обнаружению угроз создают алгоритмы ИИ для анализа больших массивов данных и классификации их паттернов как вредоносных или нормальных.
  • 3.5.B.3 Модели ИИ для обнаружения угроз основаны на вероятностных расчетах; они выдают процентное значение, указывающее на вероятность того, что активность является вредоносной.
  • 3.5.B.4 Организации самостоятельно определяют пороги: какой уровень вероятности угрозы должен приводить к генерации сигнала тревоги. Если порог установлен слишком высоко, реальные атаки могут остаться незамеченными; если порог слишком низок, команда по безопасности будет перегружена ложными тревогами.

Цель обучения 3.5.C: Определить метод обнаружения в сети.

  • 3.5.C.1 Объем сетевого трафика является критерием выбора метода обнаружения. Обнаружение на основе сигнатур более эффективно для сетей с высоким объемом трафика. Обнаружение на основе сигнатур сравнивает данные обнаружения с базой известных индикаторов компрометации (IoC), называемой сигнатурами. Базы сигнатур должны обновляться данными о новых атаках. Обнаружение на основе сигнатур работает быстрее, чем обнаружение на основе аномалий.
  • 3.5.C.2 Стабильность паттернов сетевого трафика является критерием выбора метода обнаружения. Обнаружение на основе аномалий наиболее эффективно для сетей со стабильными паттернами трафика. Обнаружение на основе аномалий сравнивает данные обнаружения с базовой линией записанной активности. Базовые линии должны фиксироваться на незакомпрометированных системах для установления ожидаемых типов и объемов данных. Обнаружение на основе аномалий вызывает сигнал тревоги или действие, когда регистрируются типы или объемы данных, выходящие за пределы установленного диапазона допустимых отклонений. Обнаружение на основе аномалий опирается на стабильные паттерны в сетевом трафике для выявления аномального поведения.
  • 3.5.C.3 Степень чувствительности или критичности сети является критерием выбора метода обнаружения. Сети, хранящие более чувствительные или критически важные данные или предоставляющие такие сервисы, вероятно, будут рассматривать гибридный подход. Гибридное обнаружение сочетает методы обнаружения на основе сигнатур и на основе аномалий. Гибридное обнаружение дороже, чем использование только одного из методов, и модели гибридного обнаружения генерируют больше сигналов тревоги.
  • 3.5.C.4 Вероятность появления новых видов атак в сети является критерием выбора метода обнаружения. Обнаружение на основе сигнатур не способно выявить новую атаку. Когда организация подозревает, что злоумышленники, скорее всего, попытаются совершить новую атаку, и стоимость гибридного обнаружения слишком высока, предпочтительным методом становится обнаружение на основе аномалий.

Цель обучения 3.5.D: Оценить влияние метода обнаружения в сети.

  • 3.5.D.1 Скорость обнаружения является фактором оценки влияния метода обнаружения в сети. Более быстрое обнаружение позволяет обеспечить более быстрый ответ. Методы обнаружения на основе сигнатур работают быстрее, чем методы обнаружения на основе аномалий, особенно в сетях с высоким объемом трафика.
  • 3.5.D.2 Стоимость является фактором оценки влияния метода обнаружения в сети. Инструменты обнаружения и сопутствующие расходы должны укладываться в бюджет. Системы обнаружения на основе аномалий требуют более дорогого оборудования для работы, чем системы на основе сигнатур. Гибридное обнаружение — самый дорогой вариант, поскольку оно объединяет оба метода.
  • 3.5.D.3 Уровень ложноположительных срабатываний является фактором оценки влияния метода обнаружения в сети. Обнаружение на основе сигнатур имеет практически нулевой уровень ложноположительных срабатываний. Обнаружение на основе аномалий или гибридное обнаружение имеют более высокий уровень ложноположительных срабатываний. Последствия высокого уровня ложноположительных срабатываний включают:
    • Время и ресурсы тратятся на расследование сигналов тревоги по поводу безобидной активности.
    • Усталость от уведомлений — состояние, возникающее, когда специалисты по реагированию привыкают к ложноположительным срабатываниям и воспринимают сигналы тревоги менее серьезно, предполагая, что они являются ложными, еще до начала расследования.
  • 3.5.D.4 Уровень ложноотрицательных срабатываний является фактором оценки влияния метода обнаружения в сети. Ложноотрицательное срабатывание происходит, когда злоумышленник может обойти систему обнаружения. Системы обнаружения на основе сигнатур легче обойти, чем системы на основе аномалий или гибридные системы. Ложноотрицательные срабатывания могут привести к тому, что злоумышленники нанесут ущерб данным и системам, вызвав утечку данных, разрушение или нарушение работы.

Цель обучения 3.5.E: Применять методы обнаружения для идентификации индикаторов сетевых атак путем анализа журналов событий.

  • 3.5.E.1 Атаки «Злой близнец» (evil-twin) можно обнаружить, регулярно сканируя идентификаторы служебных наборов (SSID), которые выглядят подозрительно или похожи на легитимные локальные SSID. Триангуляция сигналов может использоваться для определения местоположения и отключения точки доступа, транслирующей сеть «Злой близнец».
  • 3.5.E.2 Атаки с блокировкой (jamming) можно обнаружить, noticing что ни одно беспроводное устройство в определенном физическом пространстве не может подключиться к беспроводной сети, а также сканируя радиодиапазон на наличие электромагнитного (EM) шума.
  • 3.5.E.3 Атаки отравления ARP можно обнаружить, отслеживая сетевой трафик на наличие необычных ARP-сообщений (особенно пакетов ARP с дублирующимися MAC-адресами) и проверяя таблицу ARP на шлюзе по умолчанию.
  • 3.5.E.4 Атаки переполнения MAC-таблиц (MAC flooding) можно обнаружить, отслеживая сетевой трафик на наличие неожиданного всплеска Ethernet-кадров с различными MAC-адресами и проверяя таблицу MAC-адресов на коммутаторе.
  • 3.5.E.5 Атаки отравления DNS сложно обнаружить. Однако, если на сайте организации происходит резкое и иначе необъяснимое падение трафика, следует проверить DNS-записи как потенциальную причину.
  • 3.5.E.6 Атаки Smurf можно обнаружить, наблюдая за сетевым трафиком на предмет резкого увеличения количества ICMP-запросов, отправляемых на широковещательный адрес сети.
  • 3.5.E.7 Сетевые индикаторы компрометации (IoC) обнаруживаются при анализе сетевого трафика, часто в виде файлов захвата пакетов. Индикаторы могут быть найдены в IP-адресах источника и назначения, портах и протоколах. К ним относятся:
    • Подключения к известным вредоносным IP-адресам
    • Несанкционированные сетевые сканирования
    • Необычные всплески или замедления сетевого трафика
    • Несоответствие трафика портов и приложений

Source: College Board AP Course and Exam Description · ⁨Источник: Описание курса и экзамена College Board AP⁩

English

When prevention fails, detection takes over. Automated tools read the log files 日志文件 that record network activity:

  • a network intrusion detection system (NIDS) 网络入侵检测系统 analyses traffic and raises an alert, but does not block;
  • a network intrusion prevention system (NIPS) 网络入侵防御系统 can also stop an attack by closing ports or blocking addresses;
  • a security information and event management (SIEM) 安全信息与事件管理 system gathers data from many sources to spot patterns.

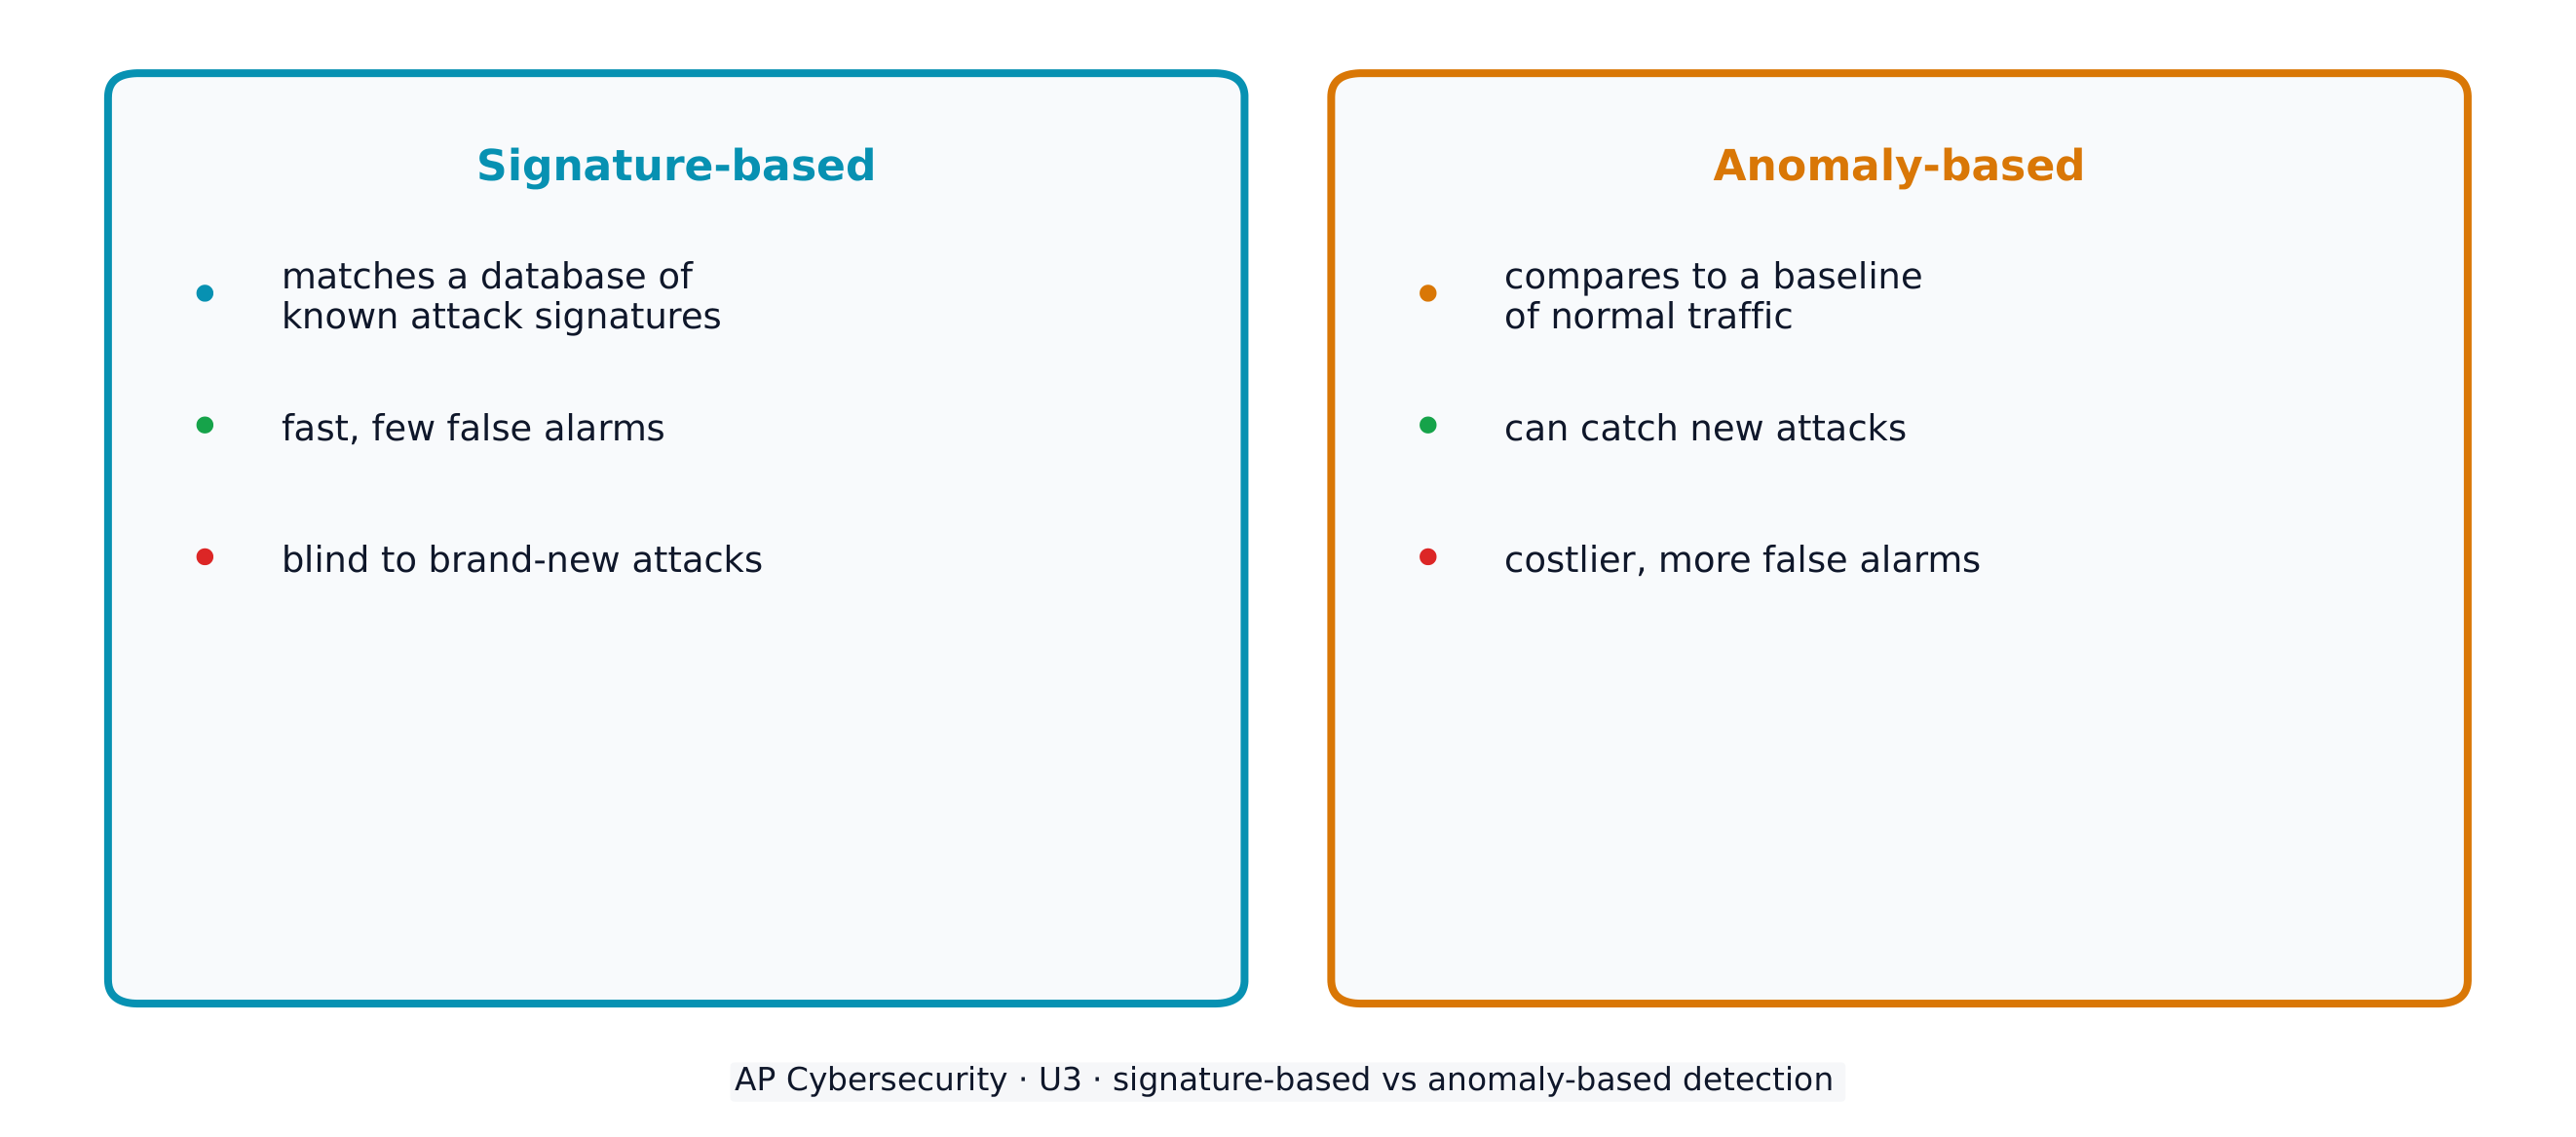
There are two detection methods. Signature-based 基于特征 detection compares traffic to a database of known attack signatures - fast and low on false alarms, but blind to brand-new attacks. Anomaly-based 基于异常 detection compares traffic to a normal baseline 基线 and flags anything unusual - it can catch novel attacks but needs more resources and raises more false alarms. A hybrid approach combines both.

Examining captured traffic (packet-capture files), analysts hunt for network-based indicators of compromise 网络入侵指标 in the source and destination IP addresses, ports, and protocols. Four common ones: connections to known-malicious IP addresses, unauthorized network scans (an outsider probing your ports), unusual spikes or slowdowns in traffic, and mismatched port-application traffic (for example, non-web traffic flowing over port 80). These complete the host-, file-, and behaviour-based indicators a single device logs.

AI, thresholds, and alert fatigue

A medium network logs millions of events a day - far more than any team can read - so organisations train AI models to sort likely-malicious patterns from normal ones. These models are probabilistic 概率的: rather than a yes/no, each event gets a percentage likelihood of being malicious.

The organisation then sets a threshold 阈值 - the likelihood at which an alert fires - and that choice is a genuine trade-off:

  • set the threshold too high and real attacks slip through undetected;
  • set it too low and the team is overwhelmed with false alerts.

Too many false alerts cause alert fatigue 警报疲劳: responders get so used to false positives that they start assuming an alert is false before investigating it - so a real attack, when it finally comes, is waved away. This is exactly why a low false-positive rate matters: signature-based detection has almost none, while anomaly-based and hybrid detection trade a higher false-positive rate for the ability to catch novel attacks.

Русский

Когда Prevention fails, обнаружение берет на себя управление. Автоматизированные инструменты читают журналы событий, фиксирующие активность в сети:

  • система обнаружения вторжений в сети (NIDS) анализирует трафик и поднимает тревогу, но не блокирует его;
  • система предотвращения вторжений в сети (NIPS) также может остановить атаку, закрывая порты или блокируя адреса;
  • система управления информацией о безопасности и события (SIEM) собирает данные из множества источников для выявления закономерностей.

Существует два метода обнаружения. Сигнатурное обнаружение сравнивает трафик с базой данных известных сигнатур атак — быстро и с низким уровнем ложных срабатываний, но слепо к совершенно новым атакам. Аномалийное обнаружение сравнивает трафик с нормальным базовым уровнем и отмечает все необычное — оно может выявить новые атаки, но требует больше ресурсов и вызывает больше ложных срабатываний. Гибридный подход объединяет оба метода.

Анализируя захваченный трафик (файлы захвата пакетов), специалисты ищут индикаторы компрометации, основанные на сети, в исходных и конечных IP-адресах, портах и протоколах. Четыре распространенных индикатора: подключения к известно вредоносным IP-адресам, несанкционированные сетевые сканирования (прощупывание ваших портов посторонними), необычные пики или замедления трафика и несоответствие порта и приложения (например, небраузерский трафик, проходящий через порт 80). Они дополняют хост-, файловые и поведенческие индикаторы, которые логирует одно устройство.

ИИ, пороги и усталость от оповещений

Средняя сеть регистрирует миллионы событий в день — гораздо больше, чем любая команда сможет прочитать, — поэтому организации обучают AI-модели различать вероятные вредоносные паттерны и нормальные. Эти модели являются вероятностными: вместо да/нет каждому событию присваивается процентная вероятность того, что оно является вредоносным.

Затем организация устанавливает порог — вероятность срабатывания оповещения, — и этот выбор представляет собой реальный компромисс:

  • если установить порог слишком высоко, реальные атаки пройдут незаметно;
  • если установить его слишком низко, команда будет перегружена ложными тревогами.

Слишком много ложных тревог вызывает усталость от уведомлений: специалисты становятся настолько привыкшими к ложным срабатываниям, что начинают считать тревогу ложной до начала расследования — поэтому реальная атака, когда она наконец происходит, отмахивается. Именно поэтому низкий уровень ложных положительных результатов имеет значение: обнаружение на основе сигнатур почти не дает ложных срабатываний, в то время как обнаружение на основе аномалий и гибридное обнаружение жертвуют более высоким уровнем ложных положительных результатов ради возможности ловить новые атаки.

Обнаружение на основе сигнатур сопоставляет известные атаки; обнаружение на основе аномалий выделяет отклонения от нормы
3.5

Exam tips · ⁨Советы для экзамена⁩

English
  • For firewall-ACL questions, read the rules top-to-bottom and stop at the first match - a Deny rule above an Allow blocks the traffic even though the Allow exists lower down.
  • Pair each attack with its tell-tale sign: ARP poisoning = one IP with two MAC addresses; MAC flooding = a surge of new MAC addresses; DNS poisoning = an unexplained drop in web traffic.
  • Read packet captures for network-based IoCs: known-malicious IPs, unauthorized scans, traffic spikes/slowdowns, and mismatched port-application traffic.
  • Run vulnerability scanners to find known weaknesses proactively, and fix the highest-severity findings first.
  • Signature-based = fast, few false positives, misses new attacks (more false negatives); anomaly-based = catches new attacks, costs more, more false positives. Memorise this trade-off.
  • A screened subnet / DMZ holds public-facing servers between the internet and the private network - name it whenever a question separates public services from internal data.
  • WPA3 is the strong wireless encryption; WEP and original WPA are insecure.
Русский
  • Для вопросов о правилах межсетевого экрана (firewall-ACL) читайте правила сверху вниз и останавливайтесь при первом совпадении — правило Deny, расположенное выше правила Allow, блокирует трафик, даже если ниже существует правило Allow.
  • Сопоставьте каждую атаку с её отличительным признаком: подделка ARP = один IP-адрес с двумя MAC-адресами; переполнение MAC-таблицы = всплеск новых MAC-адресов; подделка DNS = необъяснимое падение веб-трафика.
  • Изучайте захваты пакетов для поиска сетевых индикаторов компрометации (IoC): известных вредоносных IP-адресов, несанкционированных сканирований, всплесков/замедлений трафика и несоответствия трафика портов и приложений.
  • Запускайте сканеры уязвимостей для проактивного поиска известных слабых мест и сначала устраняйте проблемы с наивысшим уровнем критичности.
  • На основе сигнатур = быстро, мало ложных срабатываний, пропускает новые атаки (больше ложных отрицательных); на основе аномалий = ловит новые атаки, дороже, больше ложных срабатываний. Выучите этот компромисс.
  • Экранированная подсеть / DMZ размещает публичные серверы между интернетом и частной сетью — называйте это место, когда вопрос разделяет публичные сервисы и внутренние данные.
  • WPA3 — надежное беспроводное шифрование; WEP и исходный WPA — небезопасны.

Interactive lessons on this topic · ⁨Интерактивные уроки по этой теме⁩

Work through it step by step, with instant-check exercises. · ⁨Пройдите его шаг за шагом с упражнениями мгновенной проверки.⁩

Past Papers · ⁨Архив экзаменационных работ⁩

More topics in AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩ · ⁨Больше тем в AP Cybersecurity · ⁨AP Комп'ютерна безпека⁩⁩

Log in or create account · ⁨Войти или создать аккаунт⁩

IGCSE, A-Level & AP