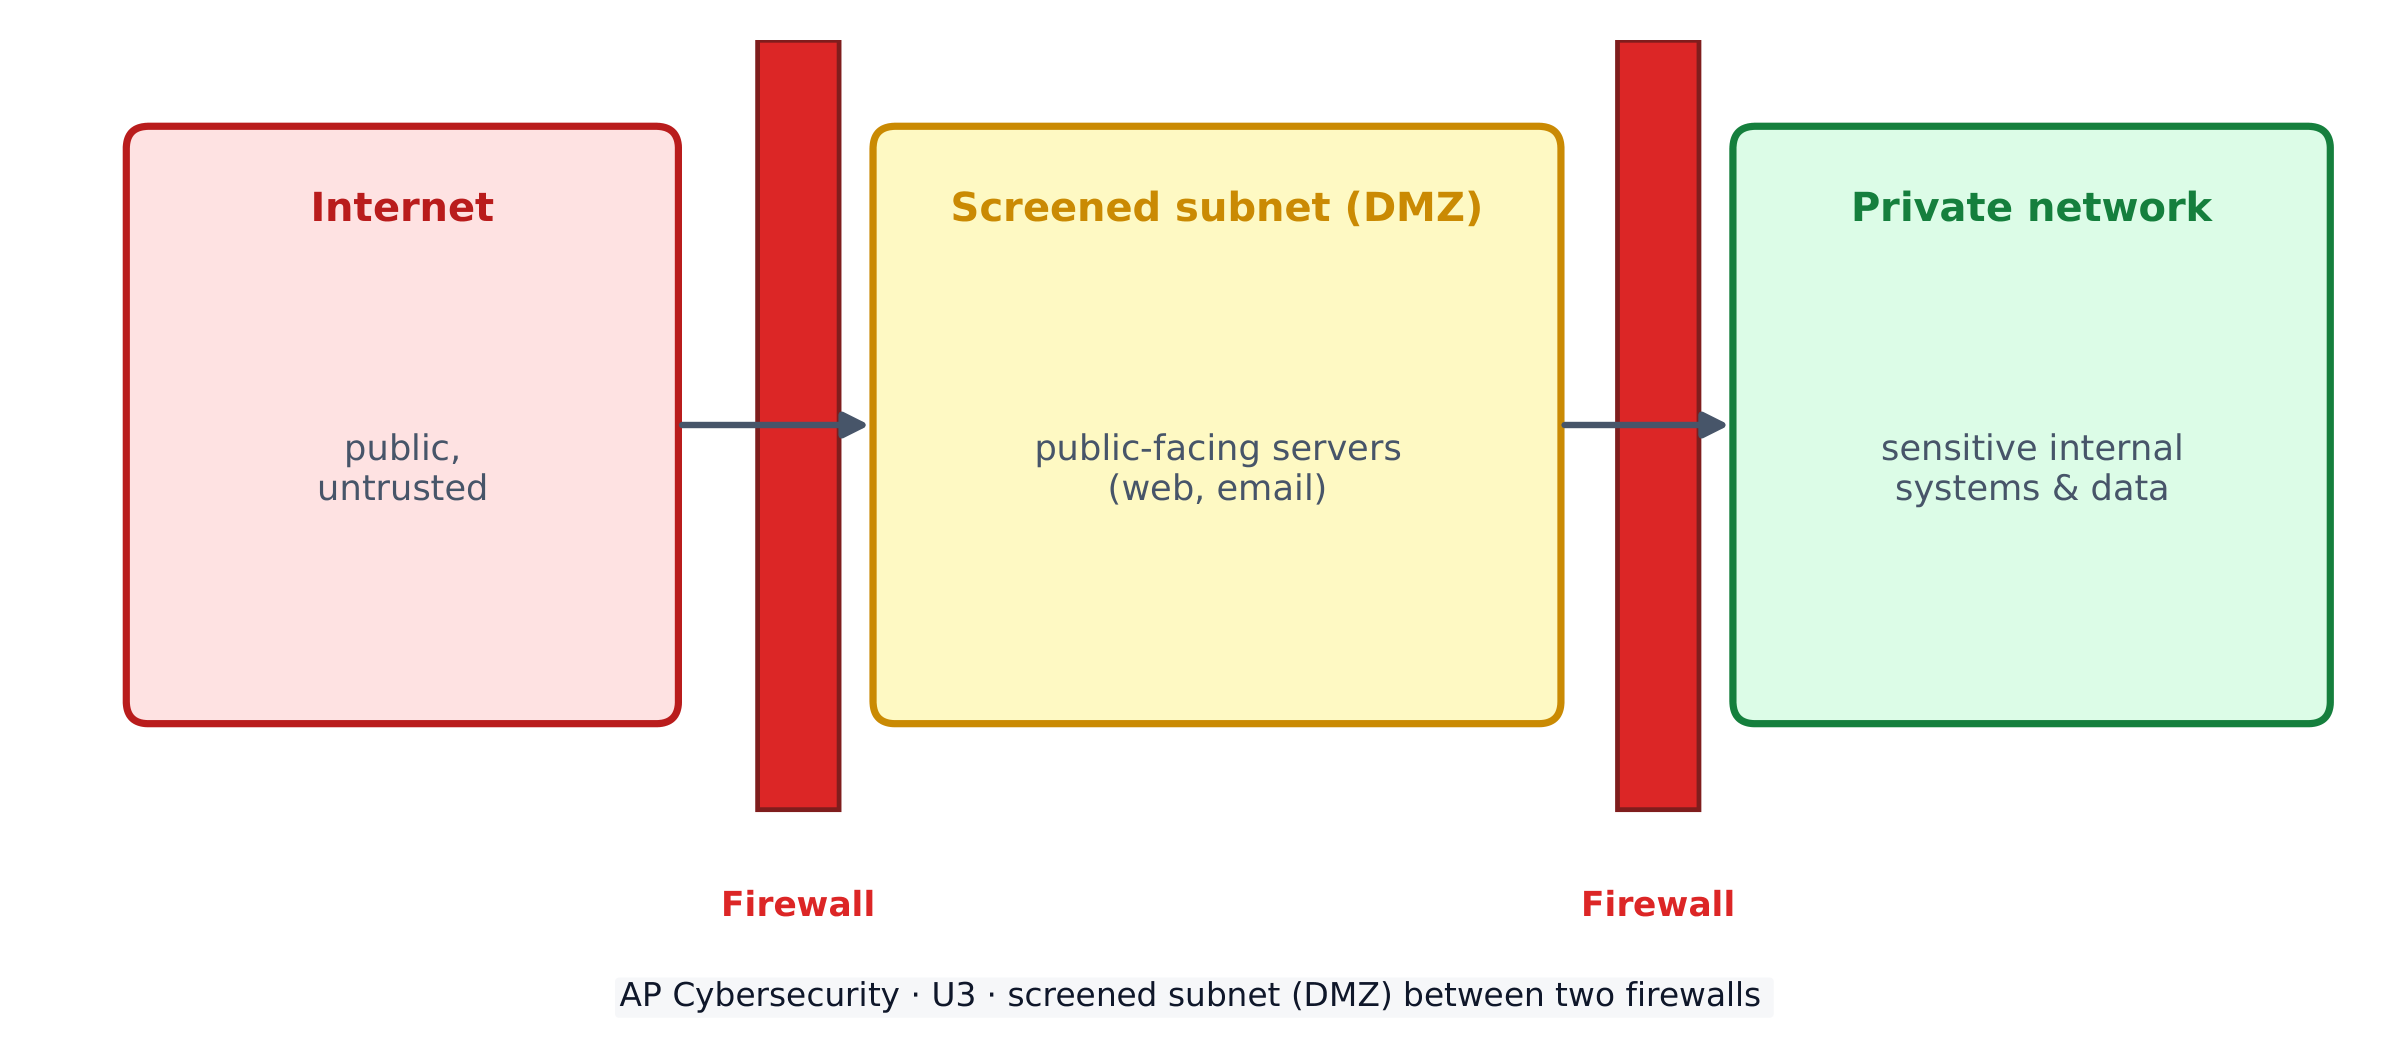
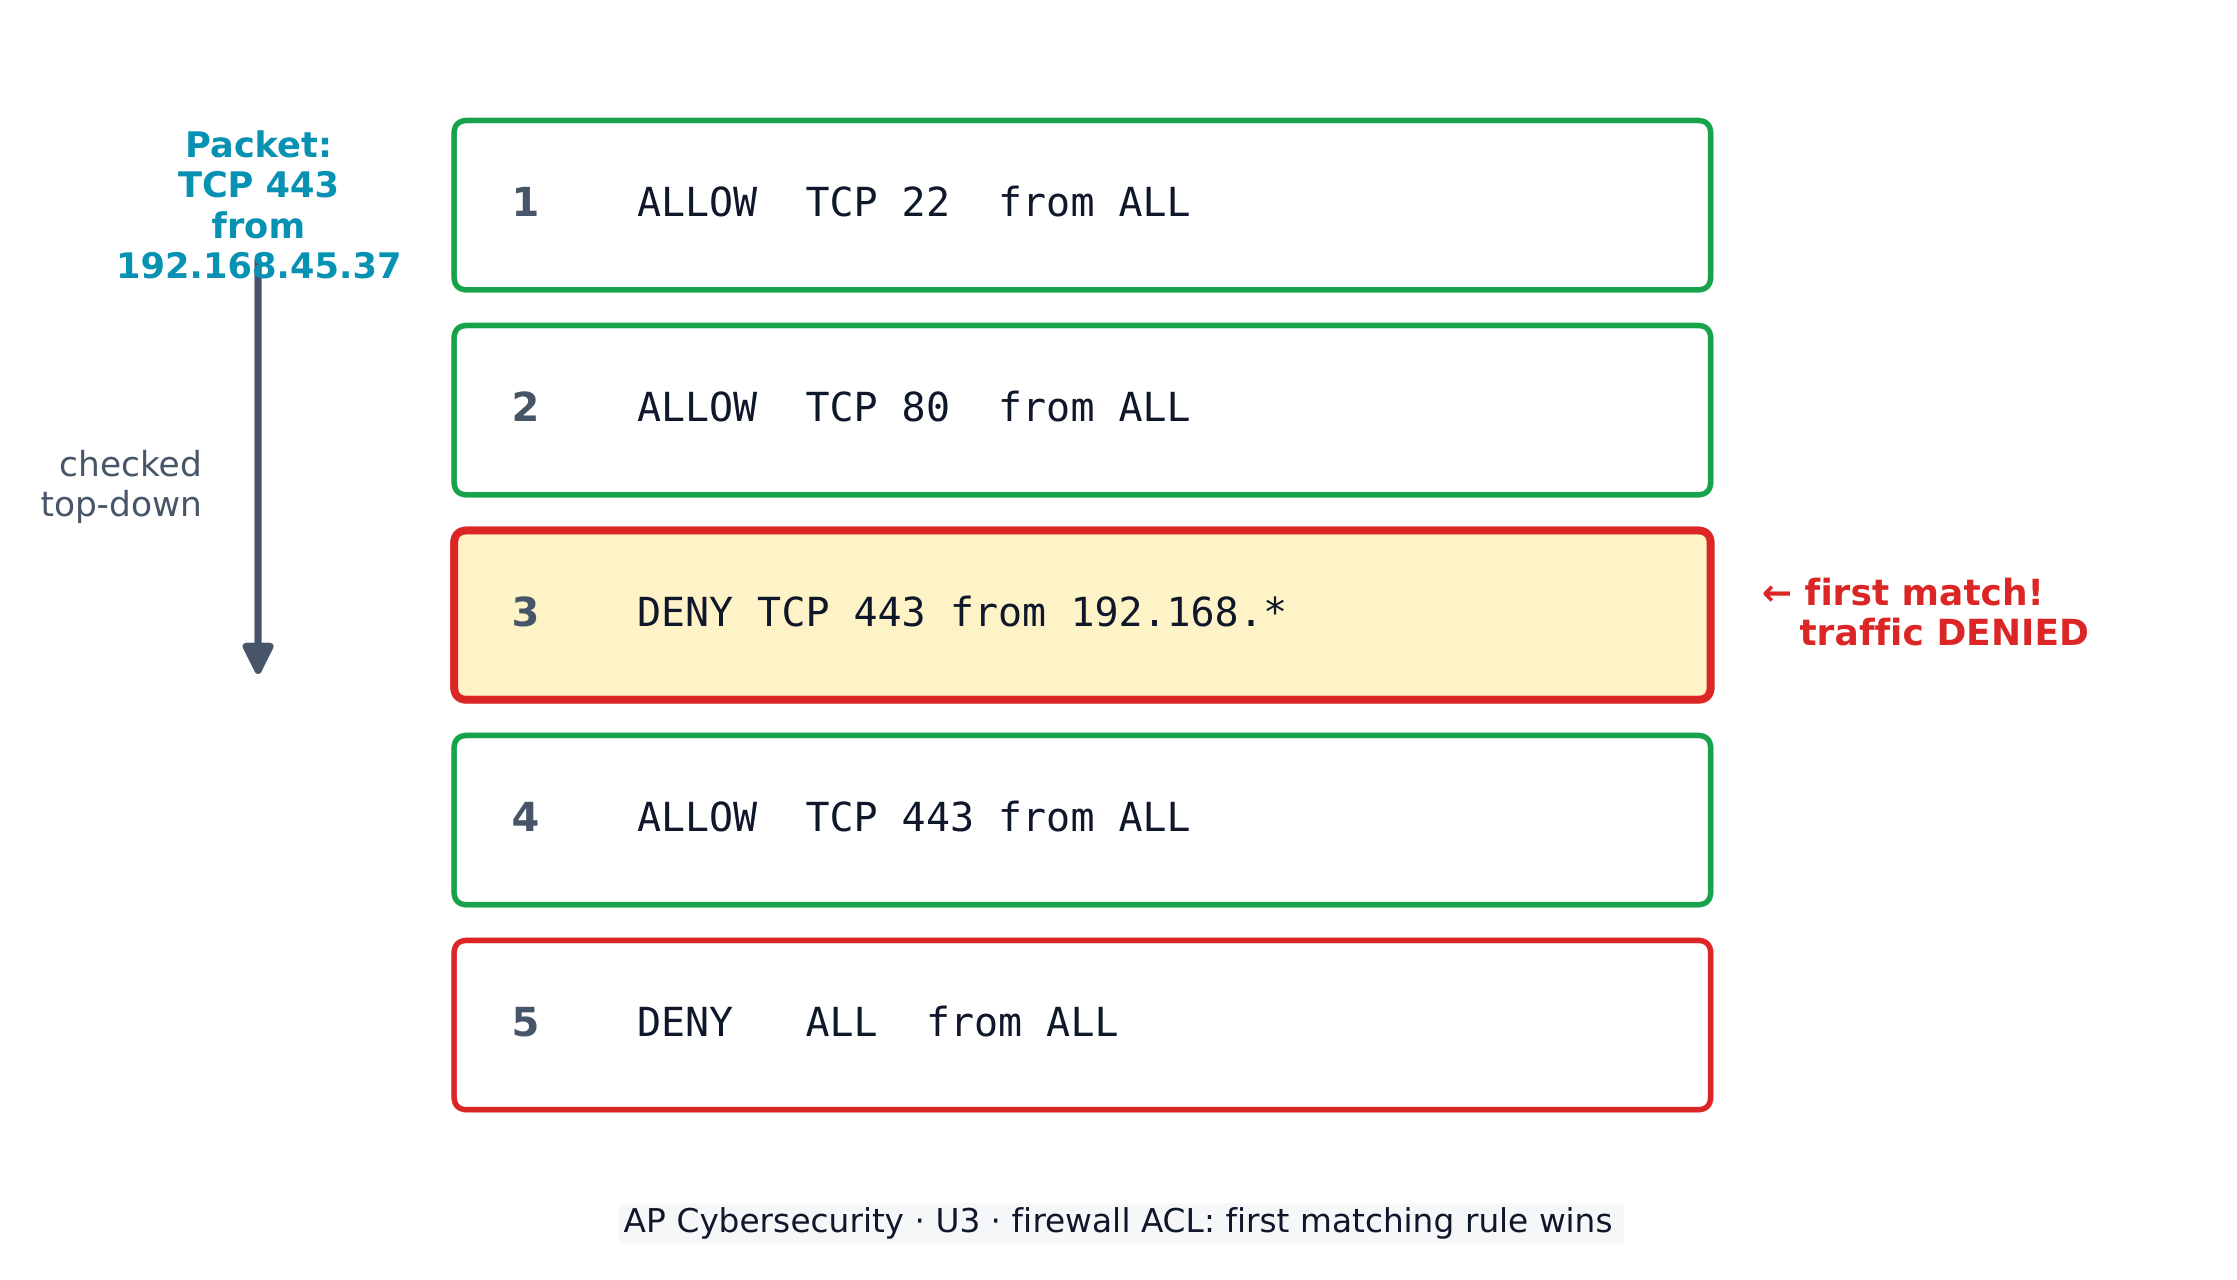
AP Cybersecurity охватывает триаду ЦИД, угрозы и уязвимости, контроль доступа и аутентификацию, криптографию, сетевую безопасность, безопасное программное обеспечение, реагирование на инциденты и политику, законодательство и этику безопасности. Это новый курс, поэтому официальных экзаменов еще не существует, и Описание курса и экзамена является главным источником информации о том, что будет проверяться.
Логика решения носит защитный характер. Вопрос обычно звучит так: «здесь представлена система, что может пойти не так и что бы вы сделали с этим» — для этого требуется конкретно названная угроза, конкретная мера защиты и обоснование того, как эта мера устраняет данную угрозу.
Точно осваивайте терминологию.Аутентификация — это не авторизация; хэширование — это не шифрование; уязвимость — это не угроза. Именно эти различия лежат в основе вопросов.
Заметки следуют CED по разделам угроз, криптографии, сетевой инфраструктуры и защиты, включая практические примеры, которые можно попробовать прямо в браузере. Поскольку курс новый, библиотека содержит образцовые вопросы, выпущенные на данный момент, а не сборники прошлых лет.
Understanding Social Engineering · Понимание социальной инженерии
Syllabus · Программа
English
Learning Objective 1.1.A: Identify common indicators of social engineering tactics.
1.1.A.1 Social engineering attacks employ psychological tactics to manipulate users into revealing sensitive information (elicitation), downloading a malicious file, or clicking on a malicious link. Social engineering can be performed in person but is often done by email, by text message, or through social media messages.
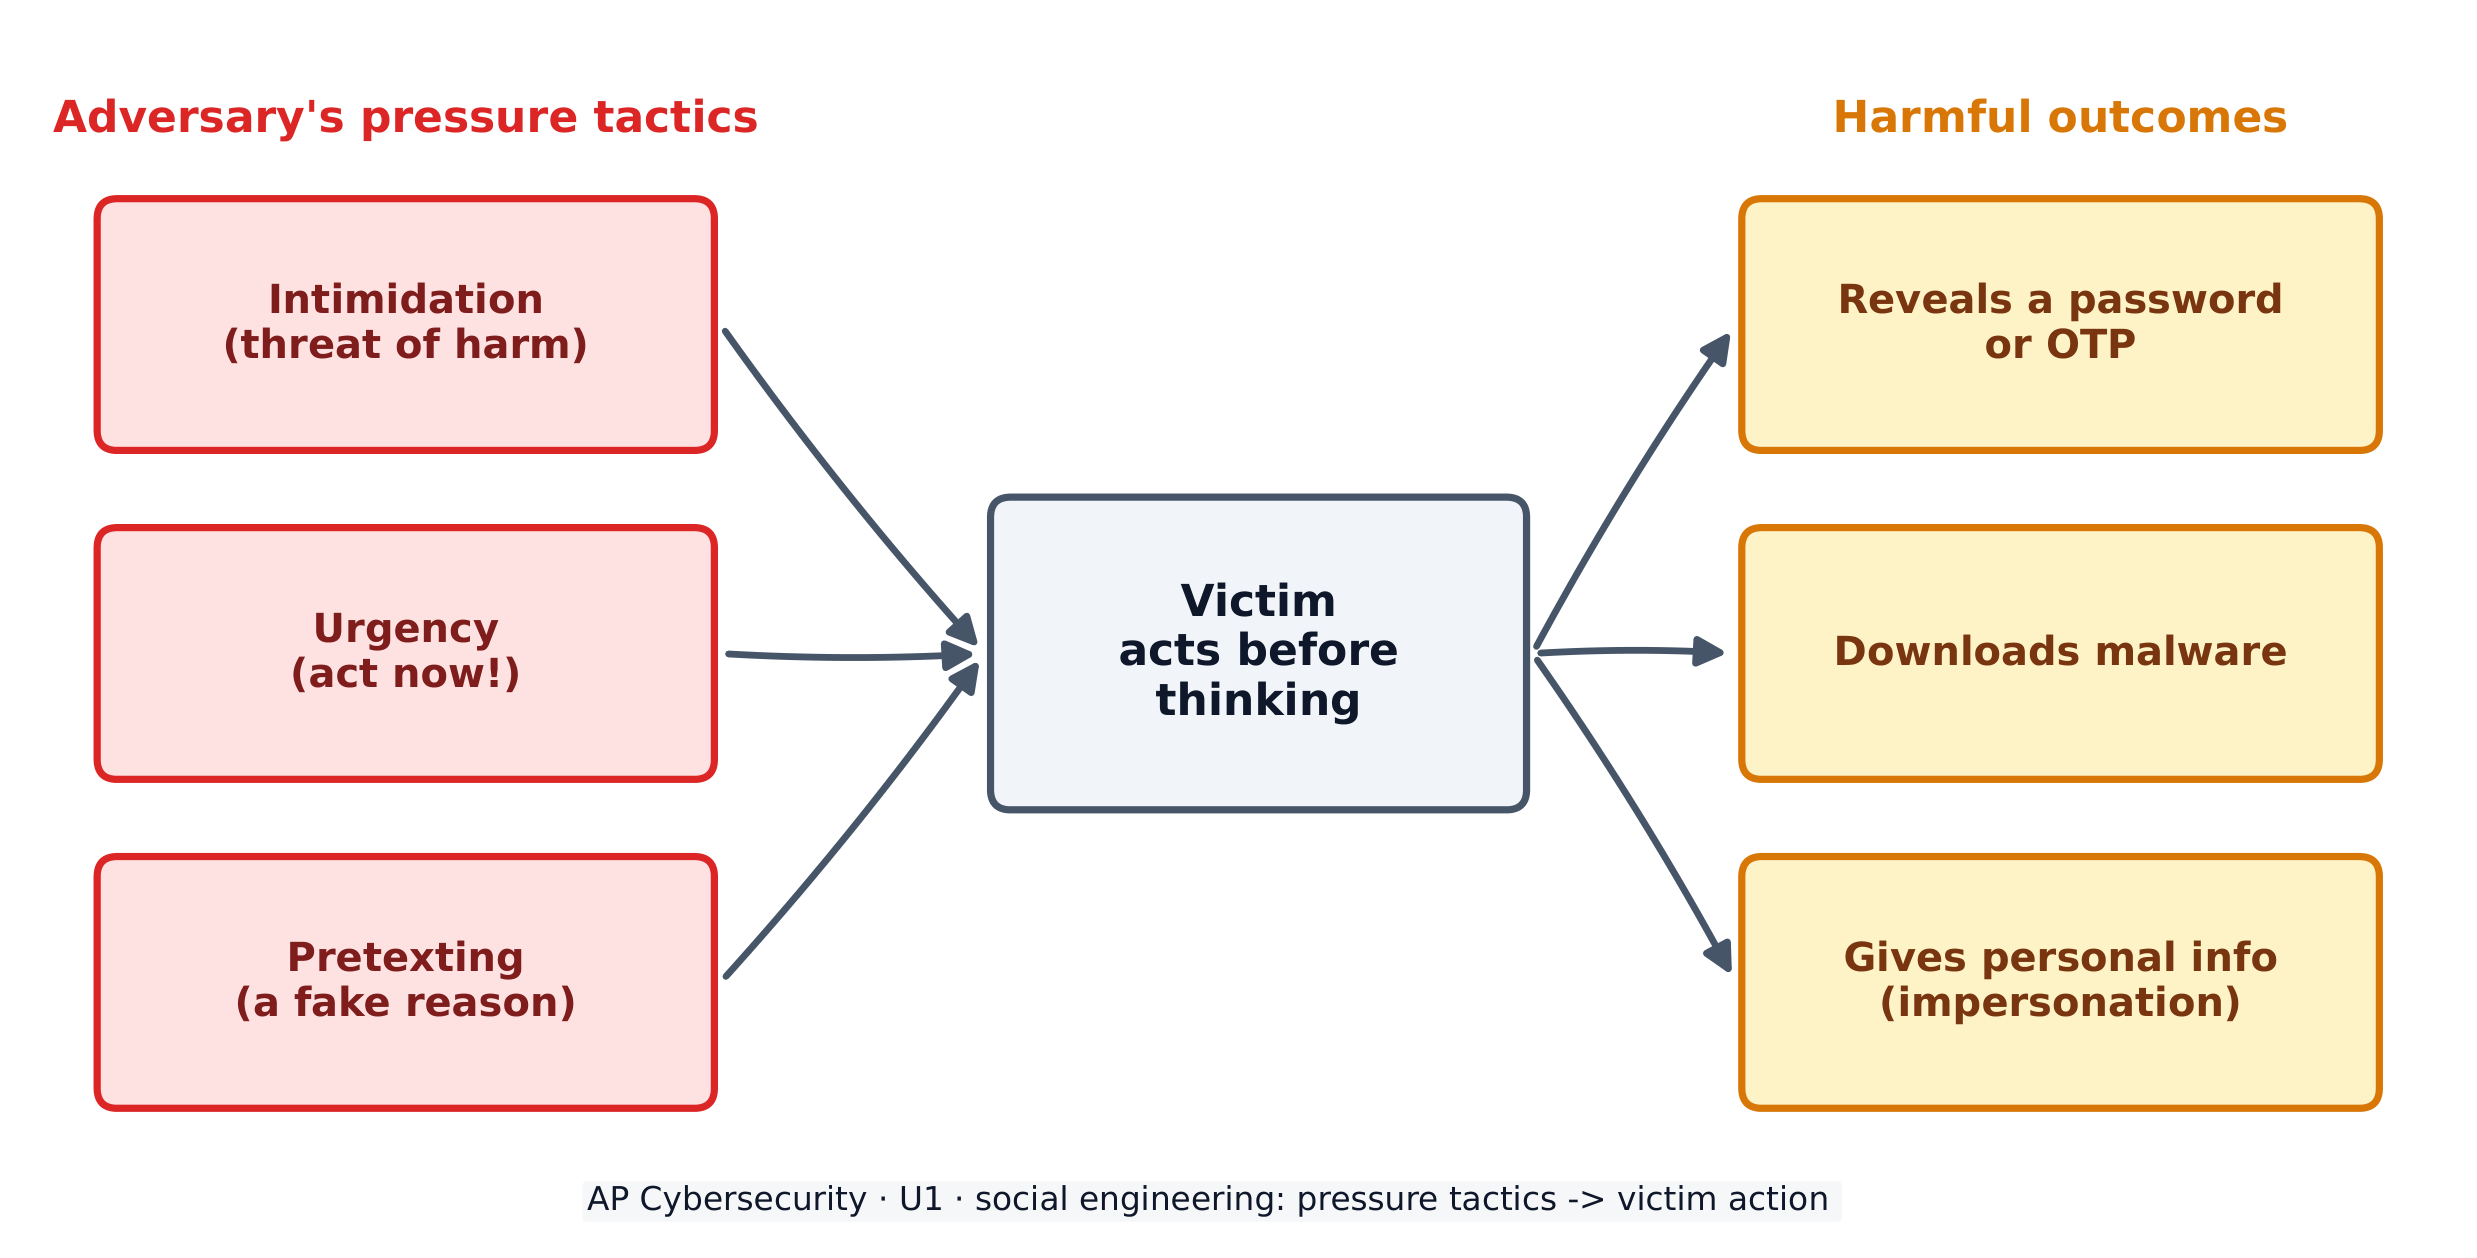
1.1.A.2 Adversaries often use psychological tactics like intimidation and urgency to achieve their goals. Intimidation is when an adversary threatens a target with negative consequences if they don’t comply. Urgency is when an adversary creates reasons why a target should act quickly.
Learning Objective 1.1.B: Explain how social engineering tactics influence victims to perform a desired action.
1.1.B.1 Social engineering tactics rely on common psychological principles that influence human behavior.
1.1.B.2 Intimidation leverages a natural human aversion to negative consequences. By drawing attention to possible negative consequences, adversaries use fear to incite targets to act.
1.1.B.3 Urgency leverages a natural human response to react quickly to time-sensitive needs. When targets detect a sense of urgency in a message, they feel pressured to respond or act quickly, which can prevent them from taking the time to consider whether an action is reasonable or safe.
Learning Objective 1.1.C: Describe possible impacts for victims of social engineering attacks.
1.1.C.1 Victims may give an adversary personal information that could lead to impersonation, such as name, phone number, address, workplace, pets’ names, or birthdate. These types of information, and information like them, are often used on websites as challenge questions to verify a user’s identity.
1.1.C.2 Victims may give an adversary secure information like a one-time password (OTP) or authentication login code, which could allow an adversary to log in to a service as the victim.
1.1.C.3 Victims may download malware or click a link that installs malware on their device, steals information from their web browser, or directs them to a website where their login credentials can be captured by an adversary.
Русский
Цель обучения 1.1.A: Определять распространенные признаки тактик социальной инженерии.
1.1.A.1 Атаки социальной инженерии используют психологические тактики для манипулирования пользователями с целью раскрытия ими конфиденциальной информации (информирования), загрузки вредоносного файла или клика по вредоносной ссылке. Социальная инженерия может проводиться лично, но чаще всего осуществляется по электронной почте, через текстовые сообщения или сообщения в социальных сетях.
1.1.A.2 Злоумышленники часто используют психологические тактики, такие как запугивание и создание срочности, для достижения своих целей. Запугивание — это когда злоумышленник угрожает цели негативными последствиями, если она не выполнит требования. Срочность — это когда злоумышленник создает причины, по которым цель должна действовать быстро.
Цель обучения 1.1.B: Объяснить, как тактики социальной инженерии влияют на жертв, побуждая их совершить желаемое действие.
1.1.B.1 Тактики социальной инженерии опираются на общие психологические принципы, влияющие на человеческое поведение.
1.1.B.2 Запугивание использует естественное отвращение человека к негативным последствиям. Привлекая внимание к возможным негативным последствиям, злоумышленники используют страх, чтобы подтолкнуть цели к действию.
1.1.B.3 Срочность использует естественную человеческую реакцию на необходимость быстрого реагирования на ситуации, требующие немедленных действий. Когда цели感觉到 sense of urgency в сообщении, они чувствуют давление и стремятся ответить или действовать быстро, что может помешать им взять паузу для размышлений о том, является ли действие разумным или безопасным.
Цель обучения 1.1.C: Описать возможные последствия для жертв атак социальной инженерии.
1.1.C.1 Жертвы могут предоставить злоумышленнику персональные данные, которые могут привести к подделке личности, такие как имя, номер телефона, адрес, место работы, имена домашних животных или дата рождения. Этот тип информации и аналогичная информация часто используются на веб-сайтах в качестве контрольных вопросов для подтверждения личности пользователя.
1.1.C.2 Жертвы могут предоставить злоумышленнику надежную информацию, такую как одноразовый пароль (OTP) или код аутентификации входа, что может позволить злоумышленнику войти в сервис от имени жертвы.
1.1.C.3 Жертвы могут загрузить вредоносное программное обеспечение или кликнуть по ссылке, которая устанавливает вредоносное ПО на их устройство, крадет информацию из их веб-браузера или направляет их на веб-сайт, где их учетные данные для входа могут быть перехвачены злоумышленником.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Phishing: how a fake email steals a password
The weakest part of any computer system is often the human using it. Social engineering 社会工程学 is the art of tricking people into breaking security - giving away a password, opening a bad file, or clicking a bad link. The attacker (we call them an adversary 对手) does not need to break the code; they only need to fool a person.
Most social engineering happens by email, text message, or social media, though it can also happen in person or by phone. The goal is elicitation 套取信息 - getting sensitive information out of someone without them realising.
Adversaries lean on two powerful feelings:
Intimidation 恐吓 - the adversary threatens a bad result if you do not obey. Fear pushes you to act.
Urgency 紧迫感 - the adversary invents a deadline ("reply in the next hour or your account closes"). When we feel rushed, we stop thinking carefully about whether an action is safe.
The impact 影响 on a victim can be serious. They might reveal personal details (name, address, pet's name, birthday) that are later used to answer security challenge questions 安全问题 and impersonate 冒充 them. They might hand over a one-time password (OTP) 一次性密码, letting the adversary log in as them. Or they might download malware 恶意软件 that steals data from their browser.
Worked example. A phishing email reads: "Over 90% of staff have already verified their account - confirm yours in the next hour or lose payroll access." Two tactics are stacked here. "In the next hour" is urgency (a deadline that rushes you), and "over 90% of staff have already" is consensus (social pressure to follow the crowd). Naming each tactic - not just calling the email "suspicious" - is exactly what an exam answer needs.
Русский
Фишинг: как поддельное письмо крадет пароль
Самым слабым звеном любой компьютерной системы часто является человек, использующий её. Социальная инженерия — это искусство обмана людей с целью нарушения безопасности — передачи пароля, открытия вредоносного файла или клика по опасной ссылке. Атакующий (мы называем его соперником) не должен взламывать код; ему достаточно обмануть человека.
Большинство операций социальной инженерии происходит через электронную почту, SMS или социальные сети, хотя они могут происходить и лично, или по телефону. Цель — получение информации (elicitation): получение конфиденциальных сведений от человека без его ведома.
Соперники опираются на два мощных чувства:
Запугивание - соперник угрожает плохими последствиями, если вы не исполните приказ. Страх толкает вас к действию.
Срочность - соперник придумывает дедлайн («ответьте в течение следующего часа, иначе ваш аккаунт будет закрыт»). Когда мы чувствуем спешку, мы перестаём тщательно обдумывать, безопасно ли действие.
Социальная инженерия использует психологическое давление, чтобы заставить жертву действовать до того, как она подумает
Последствия для жертвы могут быть серьезными. Они могут раскрыть личные детали (имя, адрес, имя питомца, день рождения), которые позже используются для ответов на вопросы безопасности запроса и подставиться. Они могут передать одноразовый пароль (OTP), позволяя сопернику войти под их именем. Или они могут скачать вредоносное ПО, которое украдает данные из их браузера.
Разобранный пример. Фишинговое письмо гласит: «Более 90% сотрудников уже подтвердили свои аккаунты — подтвердите свой в течение следующего часа или потеряете доступ к зарплате». Здесь применены две тактики. «В течение следующего часа» — это срочность (дедлайн, торопящий вас), а «более 90% сотрудников уже» — это консенсус (социальное давление, следование за толпой). Называние каждой тактики — а не просто указание, что письмо «выглядит подозрительно» — именно то, что требуется в ответе на экзамене.
Explore · Исследовать
Which social-engineering tactic is it? · Какая тактика социальной инженерии здесь используется?
Intimidation threatens harm, urgency invents a deadline, consensus claims everyone else is doing it, and authority pretends to have power over you. · Запугивание угрожает вредом, спешка придумывает дедлайн, консенсус утверждает, что так делают все остальные, а авторитет притворяется имеющим власть над вами.
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/
обнаружение угроз и реагирование
1.2
Suspicious Website Logins · Подозрительные логи входа на веб-сайты
Syllabus · Программа
English
Learning Objective 1.2.A: Identify common signs of a password attack.
1.2.A.1 In an online password attack, adversaries try logging in to a device or service using common passwords, common password patterns, or stolen passwords.
1.2.A.2 Signs of an online password attack include:
Many failed attempts to log in over a short duration
Login attempts at unusual times
Login attempts from unknown devices
Learning Objective 1.2.B: Explain how adversaries take advantage of weak authentication.
1.2.B.1 Many people use common patterns when creating passwords, such as:
Starting a password with one or two words, adding a two-digit number (often signifying a year), and putting a special character at the end
Including the names of family or pets in their passwords
Including personally significant dates in their passwords
1.2.B.2 Adversaries often construct a dictionary of possible passwords based on personal information gathered about a target (e.g., birthday, anniversary, names of pets and family) and use an automated tool to submit potential passwords.
Learning Objective 1.2.C: Explain how to make authentication stronger.
1.2.C.1 Users should create passwords that are long, random, and unique. A password manager can be used to generate and store strong passwords, or a user may create long, unique passphrases for their accounts.
1.2.C.2 When creating passwords, users should avoid names, dates, or other personally meaningful words or numbers.
1.2.C.3 When available, users should enable multifactor authentication (MFA), which will require the user to provide extra proof of identity—such as a one-time code—in addition to the password as an extra layer of security.
Русский
Цель обучения 1.2.A: Определять распространенные признаки атаки на пароль.
1.2.A.1 При онлайн-атаке на паролей злоумышленники пытаются войти в устройство или сервис, используя распространенные пароли, распространенные паттерны паролей или украденные пароли.
1.2.A.2 Признаками онлайн-атаки на паролей являются:
Множество неудачных попыток входа в течение короткого периода времени
Попытки входа в необычное время
Попытки входа с неизвестных устройств
Цель обучения 1.2.B: Объяснить, как злоумышленники используют слабую аутентификацию.
1.2.B.1 Многие люди используют распространенные паттерны при создании паролей, такие как:
Начало пароля с одного или двух слов, добавление двухзначного числа (часто обозначающего год) и placement special character at the end
Включение имен членов семьи или домашних животных в свои пароли
Включение личностно значимых дат в свои пароли
1.2.B.2 Злоумышленники часто создают словарь возможных паролей на основе личных данных, собранных о цели (например, даты рождения, годовщины, имена животных и членов семьи), и используют автоматизированный инструмент для отправки предполагаемых паролей.
Цель обучения 1.2.C: Объяснить, как сделать аутентификацию более надежной.
1.2.C.1 Пользователи должны создавать длинные, случайные и уникальные пароли. Для генерации и хранения надежных паролей можно использовать менеджер паролей, либо пользователь может создать длинные уникальные фразы-пароли для своих учетных записей.
1.2.C.2 При создании паролей пользователям следует избегать имен, дат или других слов и чисел, имеющих личное значение.
1.2.C.3 При наличии возможности пользователям следует включить многофакторную аутентификацию (MFA), которая потребует от пользователя предоставления дополнительного подтверждения личности — например, одноразового кода — в дополнение к паролю в качестве дополнительного уровня защиты.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
A password attack 密码攻击 is any attempt to log in using guessed or stolen passwords. In an online password attack the adversary tries passwords against a real login page. The warning signs are visible in the logs:
many failed logins in a short time,
login attempts at unusual hours,
login attempts from unknown devices.
Adversaries succeed because people choose weak 弱 passwords. Common patterns include a word plus a two-digit year plus a special character (like Summer24!), or a pet's or family member's name. Because these patterns are so common, an adversary can build a dictionary 字典 of likely passwords from information gathered about you and let an automated tool try each one.
To make authentication 身份验证 stronger:
Create passwords that are long, random, and unique - a password manager 密码管理器 can generate and store them for you.
Avoid names, dates, and meaningful words.
Turn on multifactor authentication (MFA) 多因素身份验证, which asks for extra proof (like a texted code) on top of the password.
Атака на пароль — это любая попытка входа с использованием угаданных или украденных паролей. При онлайн-атаке на пароль соперник подбирает пароли к реальной странице входа. Признаки опасности видны в логах:
множество неудачных попыток входа за короткий период времени,
попытки входа в необычное время суток,
попытки входа с неизвестных устройств.
Злоумышленники добиваются успеха, потому что пользователи выбирают слабые пароли. Распространенные шаблоны включают слово плюс двухзначный год плюс специальный символ (например, Summer24!) или имя питомца или члена семьи. Поскольку эти паттерны очень распространены, злоумышленник может создать словарь вероятных паролей на основе собранной о вас информации и позволить автоматизированному инструменту попробовать каждый из них.
Чтобы сделать аутентификацию более надежной:
Создавайте пароли, которые являются длинными, случайными и уникальными — менеджер паролей может сгенерировать и сохранить их за вас.
Избегайте имен, дат и осмысленных слов.
Включите многофакторную аутентификацию (MFA), которая требует дополнительного подтверждения (например, кода в SMS) сверх пароля.
1.3
Best Practices for Public Networks · Лучшие практики для публичных сетей
Syllabus · Программа
English
Learning Objective 1.3.A: Identify the type of adversary conducting a cyberattack.
1.3.A.1 Adversaries can be classified by their skill levels.
Low-skilled adversaries rely on malicious cyber tools created by others that can be purchased online. The tools they use exploit known vulnerabilities.
High-skilled adversaries have the capacity to create new malicious cyber tools or modify existing ones to adapt to new defensive techniques and tools. They also have the capacity to discover undocumented vulnerabilities, known as zero days.
1.3.A.2 Adversaries have a variety of motivations, including greed, desire for recognition, dedication to a cause, revenge, politics, or beliefs.
Learning Objective 1.3.B: Identify types of wireless cyberattacks.
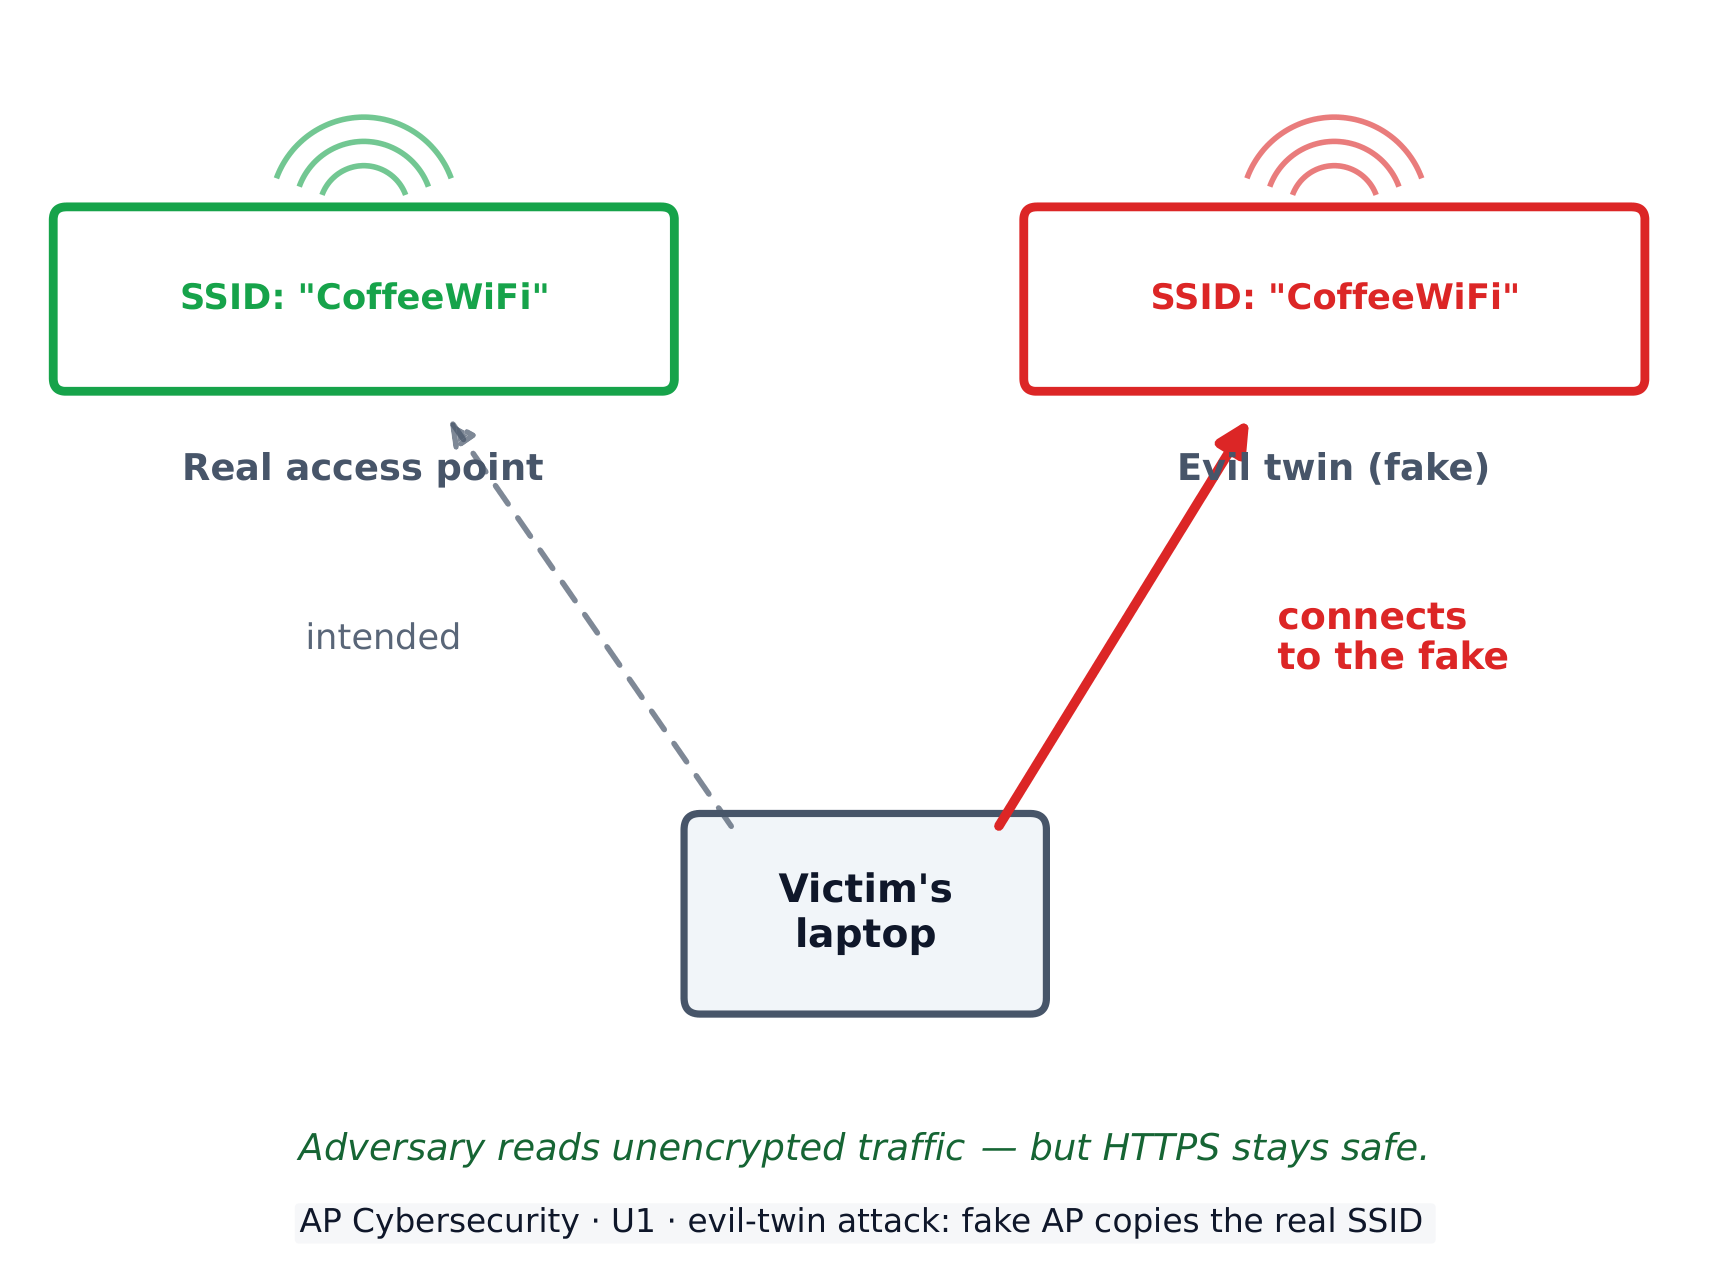
1.3.B.1 In an evil twin attack, an adversary sets up their own wireless access point (WAP) with a service set identifier (SSID) similar or identical to a target network; the adversary’s network is called the evil twin. Victims of this attack could select to unknowingly connect to the evil twin, allowing the adversary to capture their network traffic. The adversary cannot read traffic that uses an encrypted protocol like HTTPS.
1.3.B.2 In a jamming attack, an adversary floods an area with a strong electromagnetic (EM) signal in the same frequency range as the wireless network, which prevents legitimate traffic between the access point (AP) and users. This type of attack that prevents users from accessing resources is called a denial of service (DoS) attack.
1.3.B.3 In a war driving attack, adversaries try to detect wireless network beacons while driving or walking around a target. If a wireless signal is detected, the adversary can gather information about the type of wireless network used and find areas where the wireless signal extends outside the physical building.
Learning Objective 1.3.C: Describe actions individuals can take to increase protection of sensitive data when using the internet and Wi-Fi.
1.3.C.1 Individuals should verify that the name of any wireless network they join exactly matches the name of the network they intend to join.
1.3.C.2 Most internet protocols are encrypted to protect network traffic. However, individuals may consider the sensitivity of their data in choosing whether to join unencrypted Wi-Fi networks to protect vulnerable data such as DNS queries.
1.3.C.3 Individuals may consider using a virtual private network (VPN), which encrypts all their traffic to the VPN operator’s system. Although this action prevents a service provider from viewing traffic, the VPN provider can view the traffic.
Русский
Цель обучения 1.3.A: Определить тип злоумышленника, проводящего кибератаку.
1.3.A.1 Злоумышленников можно классифицировать по уровню их квалификации.
Злоумышленники низкого уровня квалификации полагаются на вредоносные киберинструменты, созданные другими лицами, которые можно приобрести в интернете. Используемые ими инструменты эксплуатируют известные уязвимости.
Злоумышленники высокого уровня квалификации имеют возможность создавать новые вредоносные киберинструменты или модифицировать существующие для адаптации к новым методам и средствам защиты. Они также способны обнаруживать undocumented уязвимости, известные как «нулевые дни» (zero days).
1.3.A.2 У злоумышленников существует множество мотивов, включая жадность, стремление к признанию, преданность делу, месть, политические взгляды или убеждения.
Цель обучения 1.3.B: Определить типы беспроводных кибератак.
1.3.B.1 При атаке «злой двойник» (evil twin) злоумышленник создает свою собственную точку доступа Wi-Fi (WAP) с идентификатором набора услуг (SSID), похожим или идентичным целевой сети; сеть злоумышленника называется злым двойником. Жертвы этой атаки могут неосознанно выбрать подключение к злу двойнику, что позволяет злоумышленнику перехватывать их сетевой трафик. Злоумышленник не может читать трафик, использующий протокол шифрования, такой как HTTPS.
1.3.B.2 При атаке на помехи (jamming attack) злоумышленник заполняет область мощным электромагнитным (EM) сигналом в том же частотном диапазоне, что и беспроводная сеть, что предотвращает легитимный обмен данными между точкой доступа (AP) и пользователями. Этот тип атак, блокирующий доступ пользователей к ресурсам, называется атакой отказа в обслуживании (DoS).
1.3.B.3 При атаке «войдрайвинг» (war driving) злоумышленники пытаются обнаружить радиосигналы беспроводных сетей во время движения на автомобиле или пешком вокруг цели. Если обнаружен беспроводной сигнал, злоумышленник может собрать информацию об используемом типе беспроводной сети и найти зоны, где радиосигнал распространяется за пределы физического здания.
Цель обучения 1.3.C: Описать действия, которые физические лица могут предпринять для повышения защиты конфиденциальных данных при использовании Интернета и Wi-Fi.
1.3.C.1 Физические лица должны убедиться, что имя любой подключаемой беспроводной сети точно совпадает с именем сети, к которой они намерены подключиться.
1.3.C.2 Большинство интернет-протоколов зашифрованы для защиты сетевого трафика. Однако физическим лицам следует учитывать чувствительность своих данных при выборе подключения к незашифрованным сетям Wi-Fi для защиты уязвимых данных, таких как DNS-запросы.
1.3.C.3 Физическим лицам можно использовать виртуальную частную сеть (VPN), которая шифрует весь их трафик до системы оператора VPN. Хотя это действие предотвращает просмотр трафика провайдером услуг, оператор VPN может просматривать трафик.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Not all adversaries are the same. We classify them by skill: low-skilled attackers buy ready-made tools online and reuse known exploits 漏洞利用, while high-skilled attackers write their own tools and can discover brand-new holes called zero days 零日漏洞. Their motivation 动机 varies too - greed, revenge, politics, or belief.
Public Wi-Fi is a favourite hunting ground. Three wireless attacks you must know:
Evil twin 双胞胎恶意热点 - the adversary sets up a fake access point 接入点 with a name (SSID 服务集标识符) copied from the real network. Victims connect to the fake one, and the adversary reads their traffic (though encrypted 加密的 sites like HTTPS stay safe).
Jamming 干扰攻击 - the adversary floods the air with a strong radio signal so no one can connect. This is one kind of denial of service (DoS) 拒绝服务 attack.
War driving 战争驾驶 - the adversary drives around detecting wireless networks and where their signal leaks outside a building.
To protect yourself on public networks: check that the network name exactly matches the one you intend to join, prefer encrypted sites, and consider a virtual private network (VPN) 虚拟专用网络, which encrypts all of your traffic to the VPN operator.
Русский
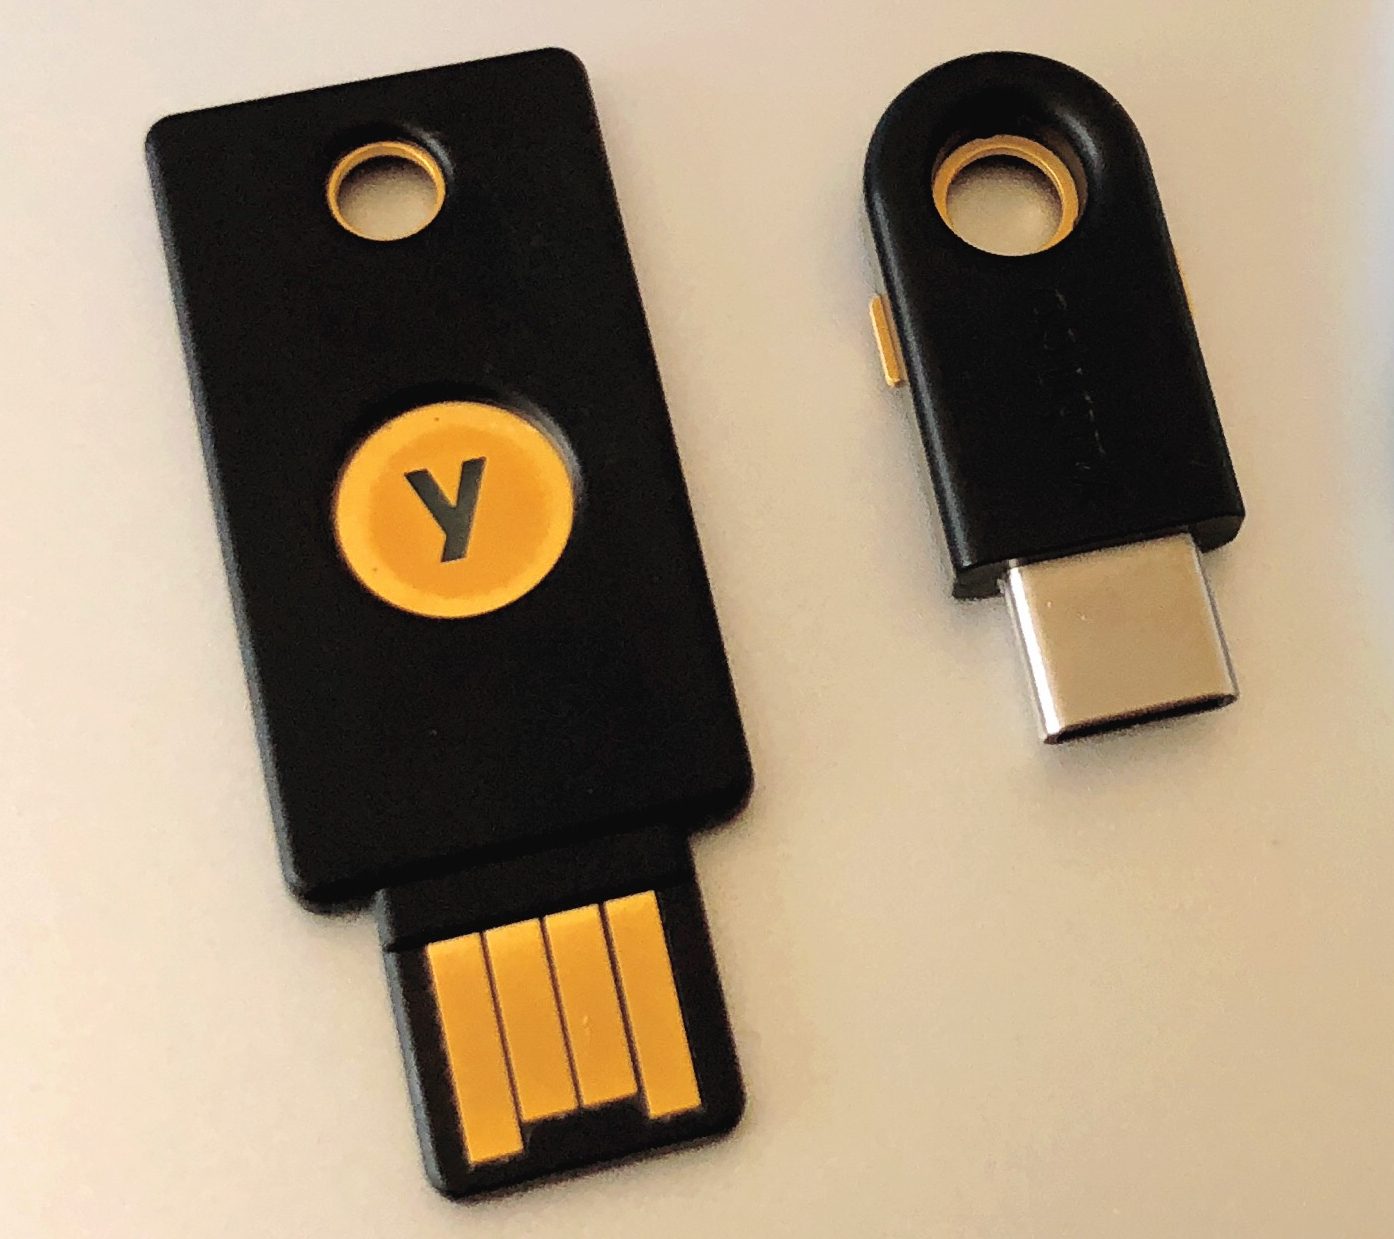
Токен безопасности: одноразовые коды и токены предотвращают достаточность только пароля для входа
Не все злоумышленники одинаковы. Мы классифицируем их по навыкам: атакующие с низким уровнем квалификации покупают готовые инструменты в интернете и используют известные эксплойты, тогда как высококвалифицированные атакующие пишут собственные инструменты и могут обнаруживать совершенно новые уязвимости, называемые нулевыми днями. Их мотивация также варьируется — жадность, месть, политика или убеждения.
Публичный Wi-Fi является любимым местом для охоты. Три беспроводных атаки, которые вы должны знать:
«Злой двойник» — злоумышленник создает поддельную точку доступа с именем (SSID), скопированным от реальной сети. Жертвы подключаются к фальшивой, а злоумышленник читает их трафик (хотя зашифрованные сайты, такие как HTTPS, остаются в безопасности).
Заглушение — злоумышленник заполняет эфир мощным радиосигналом, так что никто не может подключиться. Это один вид атаки типа отказа в обслуживании (DoS).
War driving (поиск беспроводных сетей) — злоумышленник ездит вокруг, обнаруживая беспроводные сети и места, где их сигнал выходит за пределы здания.
Точка доступа «злой двойник» копирует имя реальной сети, чтобы жертвы подключались к атакующему
Чтобы защититься в публичных сетях: проверяйте, что имя сети точно совпадает с тем, к которому вы планируете подключиться, предпочитайте зашифрованные сайты и рассмотрите возможность использования виртуальной частной сети (VPN), которая шифрует весь ваш трафик до оператора VPN.
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/
Большие языковые модели (LLMs)
1.4
AI-Based Cybersecurity Attacks · Кибератаки на основе искусственного интеллекта
Syllabus · Программа
English
Learning Objective 1.4.A: Explain how adversaries use AI-powered tools to augment cyberattacks.
1.4.A.1 Adversaries can use AI-powered tools that leverage existing voice and image samples of a person to create a digital avatar of that person. The use of these technologies enables adversaries to impersonate someone over the phone or even on a video call, which can lead to financial loss or the sharing of sensitive or private information. As more organizations adopt voice-based authentication, the impact of voice-impersonation has a larger potential impact.
1.4.A.2 Adversaries can use generative AI tools, like large language models (LLMs), to create convincing phishing messages in any target language. Because traditional phishing messages are sometimes written by non-native speakers of the target’s language, unnatural language is a feature that has been used to distinguish phishing messages from legitimate messages. However, with AI tools, adversaries can now craft phishing messages in any language that read as though they were written by a native speaker.
1.4.A.3 Adversaries can craft prompts that extract secure or sensitive information from LLMs. Secure or sensitive information in LLMs can come from user input and the large data sets used to train LLMs.
1.4.A.4 Adversaries can publish websites or modify existing websites to contain false information so that the false information will be included in the training sets for LLMs, causing the LLMs to repeat the false information.
1.4.A.5 Adversaries can perform reconnaissance on a target using AI-powered tools that scan the internet to gather information posted on social media and public websites.
1.4.A.6 Adversaries can use AI-enhanced coding tools to help them write new malware, modify existing application code to perform malicious activities, or to find vulnerabilities in large code bases.
Learning Objective 1.4.B: Explain how to protect against some AI-augmented cyberattacks.
1.4.B.1 Shared secrets with close friends and relatives that can be used to verify each other’s identities should be established. A secret word or phrase known only to two parties can be used to authenticate identities in high-stakes situations.
1.4.B.2 Multifactor authentication (MFA) should be enabled. If an adversary clones a target’s voice to access a system with voice authentication, requiring a second authentication factor could prevent an adversary from gaining access to accounts.
1.4.B.3 Personal or sensitive data should not be entered into any AI-powered tools, such as chatbots or virtual assistants. Some AI-powered tools feed user input back into the model to provide continuous training. Adversaries could extract data that users have included in prompts.
1.4.B.4 Output from AI-powered tools should be carefully evaluated. Verify information from AI-powered tools using reputable, stable, non-AI-based sources.
Русский
Цель обучения 1.4.A: Объяснить, как злоумышленники используют инструменты на базе ИИ для усиления кибератак.
1.4.A.1 Злоумышленники могут использовать инструменты на базе ИИ, которые опираются на имеющиеся образцы голоса и изображений человека для создания его цифрового аватара. Использование этих технологий позволяет злоумышленникам выдавать себя за кого-то по телефону или даже во время видеозвонка, что может привести к финансовым потерям или утечке конфиденциальной информации. По мере того как все больше организаций внедряют аутентификацию на основе голоса, влияние подделки голоса приобретает больший масштаб.
1.4.A.2 Злоумышленники могут использовать инструменты генеративного ИИ, такие как большие языковые модели (LLM), для создания убедительных фишинговых сообщений на любом целевом языке. Поскольку традиционные фишинговые сообщения иногда пишутся носителями неродного языка, неестественность языка является признаком, который использовался для отличия фишинговых сообщений от легитимных. Однако с помощью инструментов ИИ злоумышленники теперь могут составлять фишинговые сообщения на любом языке, звучащие так, будто они написаны носителем языка.
1.4.A.3 Злоумышленники могут формулировать запросы (промпты) для извлечения защищенной или конфиденциальной информации из LLM. Защищенная или конфиденциальная информация в LLM может поступать из входных данных пользователей и больших наборов данных, использованных для обучения LLM.
1.4.A.4 Злоумышленники могут публиковать веб-сайты или изменять существующие сайты, содержащими ложную информацию, чтобы эта ложная информация была включена в обучающие наборы для LLM, что приведет к тому, что LLM будут повторять ложную информацию.
1.4.A.5 Злоумышленники могут проводить разведку на цель с использованием инструментов на базе ИИ, сканирующих Интернет для сбора информации, опубликованной в социальных сетях и на открытых сайтах.
1.4.A.6 Злоумышленники могут использовать кодинг-инструменты с расширенными возможностями ИИ для помощи в написании нового вредоносного ПО, модификации существующего кода приложений для выполнения вредоносных действий или поиска уязвимостей в больших массивах кода.
Цель обучения 1.4.B: Объяснить, как защититься от некоторых кибератак, усиленных искусственным интеллектом.
1.4.B.1 С общими секретами с близкими друзьями и родственниками, которые могут использоваться для взаимной проверки подлинности, следует ознакомиться заранее. Секретное слово или фраза, известная только двум сторонам, может применяться для аутентификации личности в ответственных ситуациях.
1.4.B.2 Необходимо включить многофакторную аутентификацию (MFA). Если злоумышленник клонирует голос жертвы для доступа к системе с голосовой аутентификацией, требование второго фактора аутентификации может предотвратить получение злоумышленником доступа к учетным записям.
1.4.B.3 Персональные или конфиденциальные данные не следует вводить в любые ИИ-инструменты, такие как чат-боты или виртуальные помощники. Некоторые ИИ-инструменты возвращают ввод пользователя в модель для обеспечения непрерывного обучения. Злоумышленники могут извлечь данные, которые пользователи включили в запросы.
1.4.B.4 Вывод от ИИ-инструментов следует тщательно оценивать. Проверяйте информацию от ИИ-инструментов по надежным, стабильным источникам, не основанным на ИИ.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Artificial intelligence gives adversaries powerful new tools. With enough voice and image samples, an adversary can build a deepfake 深度伪造 avatar to impersonate someone on a call. Large language models (LLMs) 大语言模型 let them write convincing phishing 钓鱼 emails in perfect, native-sounding language - removing the clumsy wording that once gave scams away.
AI also helps adversaries on the back end: crafting prompts that pull secret data out of an LLM, planting false information on websites so it poisons an LLM's training data, scanning the internet to gather facts about a target, and even writing new malware.
You can defend against many AI-augmented attacks: agree on a shared secret 共享秘密 word with close contacts to verify identity, enable MFA (so a cloned voice alone cannot log in), never type sensitive data into a chatbot, and always double-check AI output against reliable, non-AI sources.
AI writes code, and that cuts both ways. Adversaries use AI-enhanced coding tools 人工智能辅助编程工具 to write new malware faster than they could by hand, to modify existing application code so that it performs malicious activity, and to scan a codebase for vulnerabilities 漏洞 to attack. The skill barrier falls: someone who could not previously write an exploit can now ask for one, so the number of capable attackers rises even when no new technique is invented.
Русский
Искусственный интеллект предоставляет злоумышленникам мощные новые инструменты. При наличии достаточного количества образцов голоса и изображений злоумышленник может создать дипфейк-аватар для имитации человека во время звонка. Большие языковые модели (LLM) позволяют им писать убедительные фишинговые письма на идеальном, естественном языке — убирая неловкие формулировки, которые раньше выдавали мошенничество.
AI также помогает злоумышленникам на бэкенде: создание промптов для извлечения секретных данных из LLM, размещение ложной информации на веб-сайтах, чтобы она отравила данные для обучения LLM, сканирование интернета для сбора фактов о цели и даже написание нового вредоносного ПО.
Вы можете защититься от многих атак с использованием AI: договориться о общем секрете со близкими контактами для проверки личности, включить MFA (чтобы клонированный голос не мог войти в систему), никогда не вводить конфиденциальные данные в чат-бот и всегда перепроверять вывод AI по надежным источникам без использования AI.
AI пишет код, и это работает в обе стороны. Злоумышленники используют инструменты программирования с усилением AI для создания нового вредоносного ПО быстрее, чем могли бы вручную, для модификации существующего кода приложений так, чтобы он выполнял вредоносные действия, и для сканирования кодовой базы на наличие уязвимостей для атаки. Порог навыков снижается: тот, кто ранее не мог написать эксплойт, теперь может запросить его, поэтому количество способных атакующих растет, даже если не изобретается новая техника.
1.5
Leveraging AI in Cyber Defense · Использование AI в киберзащите
Syllabus · Программа
English
Learning Objective 1.5.A: Explain how cyber defenders can leverage AI-powered tools to protect networks, applications, and data.
1.5.A.1 AI tools can review current security configurations, like firewall rules and access controls, and recommend more secure options. Recommendations should always be checked by a knowledgeable security technician before being implemented.
1.5.A.2 AI-powered tools can analyze application code to identify vulnerabilities and recommend mitigations. Recommendations should always be reviewed by a knowledgeable programmer before being implemented.
1.5.A.3 AI-powered tools can suggest rules for automated detection systems. Detection rules should always be reviewed by a knowledgeable detection engineer before being added to a system.
Learning Objective 1.5.B: Explain how AI-powered tools are enabling faster and more accurate threat detection and response.
1.5.B.1 Of the millions of digital events that happen on networks daily, some likely represent an adversary conducting malicious activity. Humans cannot carefully examine all those events to identify the malicious activity.
1.5.B.2 AI-powered tools can be trained to quickly analyze digital events and sort the events that are likely malicious activity from those that are harmless.
1.5.B.3 AI-powered tools can be programmed to alert human cybersecurity personnel when likely malicious activity is detected or to take specific corrective actions based on the type of malicious activity detected.
1.5.B.4 AI-powered tools enable threat-detection and response teams to catch malicious activity and intervene quickly to prevent loss, harm, damage, and destruction to digital infrastructure and data.
Русский
Цель обучения 1.5.A: Объяснить, как специалисты по киберзащите могут использовать инструменты на базе ИИ для защиты сетей, приложений и данных.
1.5.A.1 Инструменты на базе ИИ могут проверять текущие настройки безопасности, такие как правила межсетевого экрана и управление доступом, и рекомендовать более безопасные варианты. Рекомендации всегда должны быть проверены компетентным специалистом по безопасности перед внедрением.
1.5.A.2 Инструменты на базе ИИ могут анализировать исходный код приложений для выявления уязвимостей и рекомендации мер по их устранению. Рекомендации всегда должны быть проверены компетентным программистом перед внедрением.
1.5.A.3 Инструменты на базе ИИ могут предлагать правила для систем автоматического обнаружения. Правила обнаружения всегда должны быть проверены компетентным инженером по обнаружению перед добавлением в систему.
Цель обучения 1.5.B: Объяснить, как инструменты на базе ИИ обеспечивают более быстрое и точное обнаружение угроз и реагирование на них.
1.5.B.1 Из миллионов цифровых событий, происходящих в сетях ежедневно, некоторые, вероятно, представляют собой деятельность злоумышленника. Люди не могут тщательно проверить все эти события для выявления вредоносной деятельности.
1.5.B.2 Инструменты на базе ИИ можно обучить быстрому анализу цифровых событий и разделению событий, которые, вероятно, являются вредоносной деятельностью, от тех, что безвредны.
1.5.B.3 Инструменты на базе ИИ можно запрограммировать так, чтобы они уведомляли сотрудников по кибербезопасности при обнаружении вероятной вредоносной деятельности или предпринимали конкретные исправительные действия в зависимости от типа выявленной вредоносной деятельности.
1.5.B.4 Инструменты на базе ИИ позволяют командам по обнаружению угроз и реагированию быстро выявлять вредоносную деятельность и оперативно вмешиваться, предотвращая ущерб, потери, разрушения и порчу цифровой инфраструктуры и данных.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
The same technology defends us. AI tools can analyse an application's own source code, identify vulnerabilities in it and recommend mitigations; they can also review firewall rules and access settings and recommend safer options - though a human expert must always check the advice before applying it. AI can scan application code for weaknesses and suggest detection rules.
⚠️ A recommendation is not a fix. The CED is explicit that the advice must be reviewed and implemented by a knowledgeable programmer: an AI tool can be confidently wrong about whether a flaw is exploitable, and applying a suggested patch without understanding it can introduce a new fault of its own.
Its biggest advantage is scale. A medium network produces millions of events every day - far too many for people to read. AI can quickly sort the harmless events from the likely-malicious ones, alert human staff, or take an automatic action. This lets defenders catch an attack and respond in seconds instead of days, preventing loss and damage.
That scale is what makes threat detection and response 威胁检测与响应 possible in practice: an AI system flags malicious activity as it happens, so the response team can intervene quickly enough to prevent loss, harm, or destruction of digital infrastructure — rather than reading the logs days later and finding out what was taken.
Русский
Та же технология защищает нас. Инструменты AI могут анализировать исходный код приложения, выявлять в нем уязвимости и рекомендовать меры по снижению рисков; они также могут проверять правила межсетевого экрана и настройки доступа и рекомендовать более безопасные варианты — хотя эксперт-человек должен всегда проверять советы перед их применением. AI может сканировать код приложений на слабость и предлагать правила обнаружения.
⚠️ Рекомендация — это не исправление. CED прямо указывает, что совет должен быть проверен и реализован компетентным программистом: инструмент AI может ошибочно считать, что缺陷 неэксплуатируема, а применение предложенного патча без понимания может introduce новую ошибку самостоятельно.
Его главное преимущество — масштаб. Сеть среднего размера генерирует миллионы событий каждый день — слишком много, чтобы люди могли их читать. AI может быстро отсортировать безобидные события от потенциально вредоносных, предупредить персонал или предпринять автоматические действия. Это позволяет защитникам обнаружить атаку и среагировать за секунды, а не дни, предотвращая потери и ущерб.
Именно этот масштаб делает обнаружение угроз и реагирование возможным на практике: система AI помечает вредоносную активность по мере её возникновения, поэтому команда реагирования может вступить в действие достаточно быстро, чтобы предотвратить потери, вред или уничтожение цифровой инфраструктуры — вместо того чтобы читать логи через несколько дней и узнавать, что было украдено.
1.5
Exam tips · Советы для экзамена
English
When a question asks you to rank risks, remember high risk = high impact AND easy to exploit. A parking-lot Wi-Fi leak matters less than an open internal port that lets an adversary spoof a device.
Learn the social-engineering tactics by name - intimidation, urgency, pretexting, authority, consensus, scarcity, familiarity - and be ready to spot which one an email is using.
Encryption still protects you on an evil twin: the adversary sees your traffic but cannot read HTTPS. Say what is exposed, not just "it's unsafe".
For "how to make authentication stronger", MFA is almost always part of the answer, plus long/unique passwords from a manager.
AI is dual-use: the same tool (LLMs, code analysis) appears on both the attack and the defense side. Read the question carefully to see which side it asks about.
Русский
Когда вопрос просит вас ранжировать риски, помните: высокий риск = высокое воздействие И легкость эксплуатации. Утечка Wi-Fi на парковке менее важна, чем открытый внутренний порт, позволяющий злоумышленнику подделать устройство.
Изучите тактики социального инженеринга по названиям — запугивание, срочность, прецедент, авторитет, консенсус, дефицит, знакомство — и будьте готовы распознать, какая из них используется в письме.
Шифрование всё ещё защищает вас от «злого двойника»: злоумышленник видит ваш трафик, но не может прочитать HTTPS. Называйте что подвергается опасности, а не просто «это небезопасно».
Для вопроса «как сделать аутентификацию сильнее», MFA почти всегда является частью ответа, плюс длинные/уникальные пароли из менеджера.
ИИ является двусторонним инструментом: один и тот же инструмент (LLM, анализ кода) используется как в атаках, так и в защите. Внимательно прочитайте вопрос, чтобы понять, о какой стороне идет речь.
Learning Objective 2.1.A: Identify social engineering attacks.
2.1.A.1 Social engineers use psychological tactics to manipulate targets into taking a desired action.
2.1.A.2 Pretexting is when adversaries create a believable reason to contact a target.
2.1.A.3 Authority is when adversaries impersonate someone with power over a target or pretend to relay instructions from that person.
2.1.A.4 Intimidation is when adversaries state negative consequences if demands aren’t met.
2.1.A.5 Consensus is when adversaries create social pressure by making a target believe everyone else is doing a desired action.
2.1.A.6 Scarcity is when adversaries create a sense of limited availability.
2.1.A.7 Familiarity is when adversaries pretend to be or know someone close to a target to establish trust.
2.1.A.8 Urgency is when adversaries create a deadline that requires quick action by a target to avert negative consequences.
Learning Objective 2.1.B: Identify types of adversaries.
2.1.B.1 Script kiddies are low-skilled adversaries who use tools developed by others without understanding how the tools work. They are often motivated by greed or a desire for recognition.
2.1.B.2 Hacktivists are motivated by social, political, or personal causes. They compromise computers and networks to support their cause or stop perceived harm, believing their goals justify their illegal methods.
2.1.B.3 Insider adversaries are unique threats because they have legitimate credentials and access to systems and data. They can be recruited by malicious third parties and can be motivated by greed or revenge.
2.1.B.4 Cyberterrorists are motivated by politics or beliefs and seek to disrupt entire communities, regions, or nations through cyberattacks (e.g., attacking a power grid, water treatment plant, or other civil infrastructure). They can act independently or on behalf of governments or criminal organizations.
2.1.B.5 Transnational criminal organizations seek financial gain primarily by deploying ransomware and stealing corporate intellectual property (IP) to sell in illegal markets.
Learning Objective 2.1.C: Describe the phases of a cyberattack.
2.1.C.1 Cyberattacks aim to disrupt, harm, steal, or destroy devices, networks, or data. Adversaries work in phases, which may not all be used in every attack. The phases are:
i. Reconnaissance
ii. Initial access
iii. Persistence
iv. Lateral movement
v. Taking action
vi. Evading detection
2.1.C.2 In the reconnaissance phase of an attack, adversaries gather as much information as possible about their target, often using open source intelligence (OSINT), which is freely available information.
2.1.C.3 In the initial-access phase of an attack, adversaries establish a foothold on the target’s computer, often through social engineering or compromised or weak credentials.
2.1.C.4 After gaining access during an attack, adversaries establish persistence to maintain access without needing to regain it. They may use a command and control (C2) protocol to send commands to the device and receive output, often through malware like a remote access trojan (RAT) or rootkit.
2.1.C.5 In the lateral-movement phase of an attack, adversaries try to escalate their privileges by accessing computers and user accounts with elevated permissions to services and data.
2.1.C.6 In the taking-action phase of an attack, adversaries act on their objectives by collecting targeted data, exfiltrating it, and disrupting services or destroying data.
2.1.C.7 In the final phase of an attack, many adversaries try to evade detection by removing or editing log files and erasing other files they may have planted on devices (e.g., malware).
Learning Objective 2.1.D: Describe the risk assessment process.
2.1.D.1 Risk occurs when a threat can exploit a vulnerability to compromise an asset.
2.1.D.2 An asset is anything valuable. Assets include financial resources, intellectual property, data, digital infrastructure, physical property, and reputation.
2.1.D.3 Risk assessment considers two factors:
The likelihood of an attack against a specific vulnerability
The severity of the projected damage from an attack against a specific vulnerability
2.1.D.4 The likelihood of a vulnerability being exploited depends on many factors, including:
The value of the target: Adversaries are more likely to attack targets they perceive as valuable.
The level of skill required to exploit the vulnerability (i.e., the difficulty): Vulnerabilities with well-documented exploits often require less skill and can be carried out by more adversaries.
The motivation and capabilities of likely adversaries: Highly motivated and skilled adversaries are more likely to be able to perform more complex exploits.
2.1.D.5 The severity of an attack is often measured by financial cost, which can also include reputational and operational impacts.
Illustrative examples for 2.1.D.5:
A hacktivist is passionate about illegal fishing practices supported by a local food production company. The main webpage of this food production company would be a high-value target for this hacktivist; defacing the webpage to expose the company’s support of illegal fishing would provide no financial gain to the adversary, but would allow them to raise awareness about an issue that motivates them.
2.1.D.6 The result of a risk assessment can be quantitative or qualitative.
Quantitative risk assessment assigns a numeric value to a vulnerability based on a numeric scale (e.g., 1–10) or quantifiable impact, which could be financial (e.g., a $10,000 annual risk).
Illustrative examples for 2.1.D.6:
Low, medium, high, severe
Unlikely low impact, likely low impact, unlikely high impact, likely high impact
2.1.D.7 Risk assessment documentation should include:
Vulnerable assets and their value
Descriptions of likely threats to the assets
Details of specific vulnerabilities for specific assets and how they would be exploited
An explanation of the severity of damage (financial, operational, reputational, etc.) if a specific asset were compromised, and the likelihood of that compromise occurring
A final rating, quantitative or qualitative, for each risk identified
Illustrative examples for 2.1.D.7:
Scaled score (e.g., 1–10)
Monetary value (e.g., a $10,000 risk vs. a$100,000 risk)
Learning Objective 2.1.E: Identify strategies for managing risk.
2.1.E.1 Once a risk has been identified and assessed, an organization has four options for managing that risk:
i. Avoid
ii. Transfer
iii. Mitigate
iv. Accept
2.1.E.2 Risk avoidance stops the activity that is generating the risk. If the activity is a critical part of an organization’s mission or purpose, then avoidance is not possible.
2.1.E.3 Risk transference places the burden of the risk on another entity, such as an insurance company, a government, or consumers.
2.1.E.4 Risk mitigation implements security controls to reduce the likelihood or impact of a risk.
2.1.E.5 Residual risk is the risk that remains after an organization has gone through avoidance, transference, and mitigation. The residual risk is the level of risk that an organization is willing to accept. Risk acceptance acknowledges the fact that absolute security is unattainable.
2.1.E.6 To conserve financial resources and employee capacity, an organization will often favor solutions that are cost effective and easy to implement and maintain. Cost-effective solutions cost less to install and maintain than the expected loss from an attack.
Learning Objective 2.1.F: Identify types of security controls.
2.1.F.1 Security controls address at least one of the following principles:
Confidentiality ensures that only authorized individuals, systems, or processes can access data. Systems lacking confidentiality are vulnerable to data theft or destruction.
Integrity ensures data are accurate and trustworthy. Systems lacking integrity are vulnerable to data manipulation.
Availability ensures data and services are accessible to authorized individuals when needed. Systems lacking availability may experience unexpected downtime.
2.1.F.2 Security controls can be classified by type.
Physical controls provide security in the physical space and include locks, fences, and cameras, bollards, and security guards.
Technical controls provide security in the digital space and include firewalls, anti-malware software, and encryption.
Managerial controls provide rules, guidelines, policies, and procedures that specify what security should be in place and include password policies, regular access reviews, and incident response plans (IRPs).
2.1.F.3 Security controls can be classified by function.
Preventative controls address potential vulnerabilities with the goal of stopping an adversary from attacking and include locks and encryption.
Detective controls help identify attacks when they occur and include intrusion detection systems (IDSs), cameras, and security incident and event management (SIEM) systems.
Corrective controls fix problems and help restore systems to an operational state and include vulnerability patching, repairing a broken card reader, and intrusion prevention systems (IPSs).
Learning Objective 2.1.G: Explain why a defense-in-depth security strategy is necessary to optimally protect an organization.
2.1.G.1 A defense-in-depth strategy, or layered defense, uses multiple types of security controls to protect sensitive data and systems.
2.1.G.2 A defense-in-depth strategy allows an organization to address different types of threats, each with a security control most suited to mitigate it.
2.1.G.3 A defense-in-depth strategy allows for resilience in data protection so when one security control is bypassed by an adversary, another security control may still prevent access to the data or system or limit the damage done to the data or system.
2.1.G.4 Layers in a defense-in-depth strategy can include human, physical, network, device, application, and data.
Русский
Цель обучения 2.1.A: Определить атаки социального инжиниринга.
2.1.A.1 Социальные инженеры используют психологические методы для манипулирования жертвами с целью побудить их к желаемым действиям.
2.1.A.2 Претекст — это когда злоумышленники создают убедительную причину для связи с жертвой.
2.1.A.3 Авторитет — это когда злоумышленники выдают себя за лицо, обладающее властью над жертвой, или притворяются, что передают указания от этого лица.
2.1.A.4 Запугивание — это когда злоумышленники заявляют о негативных последствиях, если требования не будут выполнены.
2.1.A.5 Консенсус — это когда злоумышленники создают социальное давление, убеждая жертву в том, что все остальные совершают желаемое действие.
2.1.A.6 Дефицит — это когда злоумышленники создают ощущение ограниченной доступности.
2.1.A.7 Знакомство — это когда злоумышленники притворяются кем-то, кто знаком с жертвой или является близким ей человеком, чтобы установить доверие.
2.1.A.8 Срочность — это когда злоумышленники устанавливают дедлайн, требующий от жертвы быстрых действий во избежание негативных последствий.
Цель обучения 2.1.B: Определить типы злоумышленников.
2.1.B.1 Скрипт-кидди — это малоопытные злоумышленники, использующие инструменты, разработанные другими, не понимая, как они работают. Обычно ими движет жадность или желание получить признание.
2.1.B.2 Хактивисты движутся социальными, политическими или личными мотивами. Они взламывают компьютеры и сети для поддержки своей цели или предотвращения воспринимаемого вреда, считая, что их цели оправдывают незаконные методы.
2.1.B.3 Инсайдеры-злоумышленники представляют уникальную угрозу, поскольку у них есть легитимные учетные данные и доступ к системам и данным. Их могут вербовать зловредные третьи стороны, и они могут быть мотивированы жадностью или местью.
2.1.B.4 Кибертеррористы движутся политикой или убеждениями и стремятся нарушить работу целых сообществ, регионов или стран с помощью кибератак (например, атака на энергосеть, водоочистные сооружения или другую гражданскую инфраструктуру). Они могут действовать независимо или от имени правительств или преступных организаций.
2.1.B.5 Транснациональные преступные организации стремятся к финансовой выгоде прежде всего путем развертывания программ-вымогателей и кражи корпоративной интеллектуальной собственности (IP) для продажи на нелегальных рынках.
Цель обучения 2.1.C: Описать фазы кибератаки.
2.1.C.1 Кибератаки направлены на нарушение работы, причинение вреда, кражу или уничтожение устройств, сетей или данных. Злоумышленники действуют поэтапно, и не все этапы могут присутствовать в каждой атаке. Фазы следующие:
i. Разведка
ii. Первоначальный доступ
iii. Устойчивость
iv. Боковое перемещение
v. Выполнение действий
vi. Обход обнаружения
2.1.C.2 На этапе разведки атаки злоумышленники собирают максимально возможную информацию о своей цели, часто используя открытую разведку (OSINT), которая является свободно доступной информацией.
2.1.C.3 На этапе первичного доступа злоумышленники закрепляются на компьютере цели, часто используя социальную инженерию или скомпрометированные/слабые учетные данные.
2.1.C.4 После получения доступа во время атаки злоумышленники обеспечивают постоянство, чтобы поддерживать доступ без необходимости его повторного восстановления. Они могут использовать протокол управления и контроля (C2) для отправки команд устройству и получения вывода, часто через вредоносное ПО, такое как троян удаленного доступа (RAT) или rootkit.
2.1.C.5 На этапе горизонтального перемещения злоумышленники пытаются повысить свои привилегии, получая доступ к компьютерам и учетным записям пользователей с повышенными правами доступа к сервисам и данным.
2.1.C.6 На этапе выполнения действий злоумышленники действуют в соответствии со своими целями: собирают целевые данные, выводят их из системы и нарушают работу сервисов или уничтожают данные.
2.1.C.7 На заключительном этапе атаки многие злоумышленники пытаются избежать обнаружения, удаляя или редактируя журналы событий и стирая другие файлы, которые они могли разместить на устройствах (например, вредоносное ПО).
Цель обучения 2.1.D: Описать процесс оценки рисков.
2.1.D.1 Риск возникает, когда угроза может использовать уязвимость для компрометации актива.
2.1.D.2 Актив — это все, что имеет ценность. К активам относятся финансовые ресурсы, интеллектуальная собственность, данные, цифровая инфраструктура, физическое имущество и репутация.
2.1.D.3 Оценка рисков учитывает два фактора:
Вероятность атаки на конкретную уязвимость
Тяжесть предполагаемого ущерба от атаки на конкретную уязвимость
2.1.D.4 Вероятность эксплуатации уязвимости зависит от множества факторов, включая:
Ценность цели: Злоумышленники чаще атакуют цели, которые воспринимают как ценные.
Уровень навыков, необходимых для эксплуатации уязвимости (т.е. сложность): Уязвимости с хорошо документированными эксплойтами часто требуют меньших навыков и могут быть использованы большим числом злоумышленников.
Мотивация и возможности вероятных злоумышленников: Высокомотивированные и квалифицированные злоумышленники более склонны к выполнению сложных эксплойтов.
2.1.D.5 Тяжесть атаки часто оценивается по финансовым затратам, которые также могут включать репутационный и операционный ущерб.
Примеры иллюстрации для 2.1.D.5:
Хактивист страстно выступает против незаконной рыбалки, поддерживаемой местной производственной компанией пищевых продуктов. Главная веб-страница этой компании является целью высокой ценности для данного хактивиста; осквернение веб-страницы для разоблачения поддержки компании незаконной рыбалки не принесет злоумышленнику финансового дохода, но позволит ему привлечь внимание к проблеме, которая им мотивирует.
2.1.D.6 Результатом оценки рисков может быть количественная или качественная оценка.
Количественная оценка риска присваивает числовое значение уязвимости на основе числовой шкалы (например, 1–10) или количественного ущерба, который может быть финансовым (например, годовой риск в $10,000).
Примеры иллюстрации для 2.1.D.6:
Низкий, средний, высокий, серьезный
Маловероятный низкий ущерб, вероятный низкий ущерб, маловероятный высокий ущерб, вероятный высокий ущерб
2.1.D.7 Документация оценки рисков должна включать:
Уязвимые активы и их стоимость
Описания возможных угроз для активов
Детали конкретных уязвимостей для конкретных активов и способы их эксплуатации
Объяснение тяжести ущерба (финансового, операционного, репутационного и т. д.), если конкретный актив будет скомпрометирован, и вероятности такой компрометации
Итоговый рейтинг, количественный или качественный, для каждого выявленного риска
Примеры иллюстрации для 2.1.D.7:
Шкалированная оценка (например, 1–10)
Денежная ценность (например, риск в размер $10,000 risk vs. a$100,000)
Цель обучения 2.1.E: Определить стратегии управления рисками.
2.1.E.1 После выявления и оценки риска организация имеет четыре варианта управления этим риском:
i. Избегание
ii. Передача
iii. Снижение
iv. Принятие
2.1.E.2 Избежание риска прекращает деятельность, порождающую этот риск. Если деятельность является критически важной частью миссии или целей организации, то избежание невозможно.
2.1.E.3 Передача риска возлагает бремя риска на другую сторону, такую как страховая компания, правительство или потребители.
2.1.E.4 Снижение риска реализует меры безопасности для уменьшения вероятности или последствий риска.
2.1.E.5 Остаточный риск — это риск, который остается после того, как организация применила избегание, передачу и снижение. Остаточный риск представляет собой уровень риска, который организация готова принять. Принятие риска признает факт недостижимости абсолютной безопасности.
2.1.E.6 Для экономии финансовых ресурсов и человеческого капитала организация обычно отдает предпочтение решениям, которые являются рентабельными и простыми в реализации и обслуживании. Рентабельные решения обходятся дешевле в установке и поддержке, чем ожидаемые потери от атаки.
Цель обучения 2.1.F: Определить типы мер защиты.
2.1.F.1 Меры безопасности addressed at least one of the following principles:
Конфиденциальность обеспечивает, что только авторизованные лица, системы или процессы могут получить доступ к данным. Системы, лишенные конфиденциальности, уязвимы для кражи или уничтожения данных.
Целостность обеспечивает точность и достоверность данных. Системы, лишенные целостности, уязвимы для манипулирования данными.
Доступность обеспечивает возможность получения данных и услуг авторизованными лицами по мере необходимости. Системы, не обеспечивающие доступность, могут столкнуться с неожиданным простоем.
2.1.F.2 Средства защиты можно классифицировать по типу.
Физические средства обеспечивают безопасность в физической среде и включают замки, заборы, камеры, барьеры и охранников.
Технические средства обеспечивают безопасность в цифровой среде и включают межсетевые экраны, антивирусное программное обеспечение и шифрование.
Управленческие средства представляют собой правила, руководства, политики и процедуры, определяющие необходимые меры безопасности, и включают политики паролей, регулярные проверки доступа и планы реагирования на инциденты (IRP).
2.1.F.3 Средства защиты можно классифицировать по функции.
Предотвращающие средства устраняют потенциальные уязвимости с целью предотвращения атак со стороны злоумышленника и включают замки и шифрование.
Обнаруживающие средства помогают выявить атаки в момент их совершения и включают системы обнаружения вторжений (IDS), камеры и системы управления событиями и инцидентами безопасности (SIEM).
Исправляющие средства устраняют проблемы и помогают вернуть системы в рабочее состояние; к ним относятся устранение уязвимостей (патчи), ремонт сломанного считывателя карт и системы предотвращения вторжений (IPS).
Учебная цель 2.1.G: Объяснить, почему для оптимальной защиты организации необходима стратегия многослойной безопасности (defense-in-depth).
2.1.G.1 Стратегия многослойной защиты (layered defense) использует несколько типов средств защиты для обеспечения безопасности чувствительных данных и систем.
2.1.G.2 Стратегия многослойной защиты позволяет организации противостоять различным типам угроз, каждая из которых имеет наиболее подходящее средство защиты для ее нейтрализации.
2.1.G.3 Стратегия многослойной защиты обеспечивает устойчивость защиты данных: если злоумышленник обходит одно средство защиты, другое может предотвратить доступ к данным или системе или ограничить нанесенный ущерб.
2.1.G.4 Слои в стратегии многослойной защиты могут включать человеческий фактор, физическую среду, сеть, устройства, приложения и данные.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Before defending a system, you need a shared language. This section builds it.
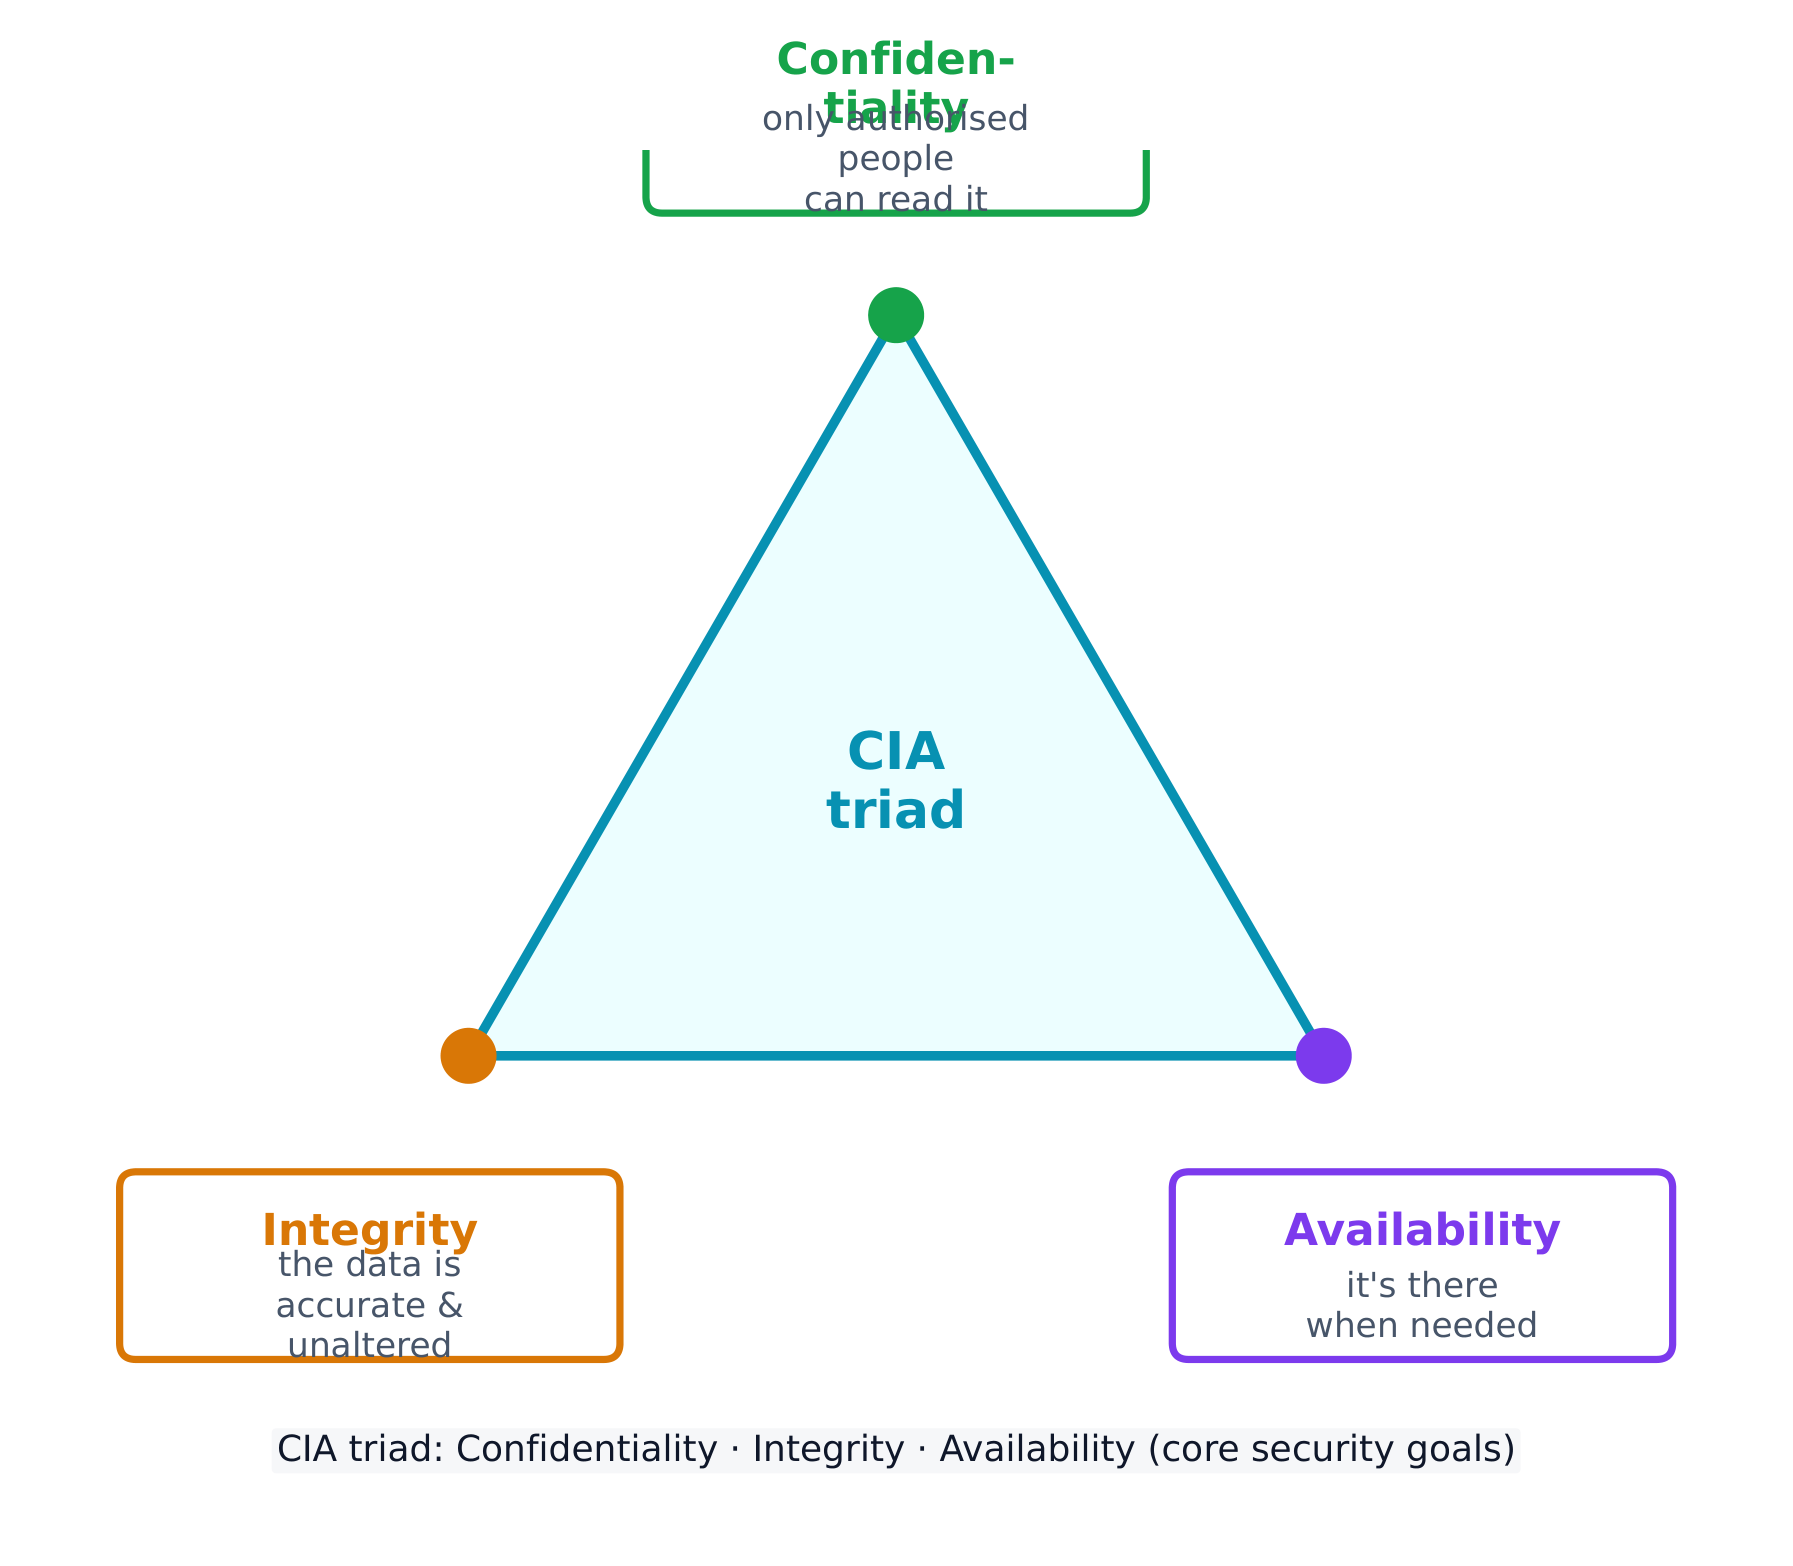
Every security control protects at least one part of the CIA triad 信息安全三要素 - the three goals of security:
Confidentiality 保密性 - only authorised people can read the data.
Integrity 完整性 - the data is accurate and unaltered.
Availability 可用性 - the data and services are there when needed.
Attacks come from different adversaries, classified by their goals. A script kiddie 脚本小子 reuses tools built by others for greed or recognition; a hacktivist 黑客活动分子 acts for a political, social, or personal cause; an insider 内部人员 already holds legitimate access and may act from revenge or greed; a cyberterrorist 网络恐怖分子 disrupts critical infrastructure like a power grid or water plant; and transnational criminal organisations 跨国犯罪组织 chase money through ransomware and stolen data.
Most attacks unfold in phases 阶段: reconnaissance 侦察 (gathering information, often from public OSINT 公开来源情报 sources), initial access, persistence, lateral movement 横向移动 (spreading to more systems by escalating privileges), taking action on the goal, and evading detection. Naming the phase an attacker has reached helps a defender choose the right response.
Social engineering: the seven tactics
Most attacks begin not with code but with social engineering 社会工程学 - psychological tricks that manipulate a person into doing what the adversary wants. The exam names seven tactics, and expects you to identify which one a scenario shows:
Tactic
The trick
Pretexting 借口
inventing a believable reason to make contact ("I'm from IT, verifying your account")
Authority 权威
posing as someone powerful, or relaying "the boss's" instructions
Intimidation 恐吓
threatening negative consequences if a demand is not met
Consensus 从众
claiming everyone else is already doing it, to create social pressure
Scarcity 稀缺
inventing limited availability ("only 2 left")
Familiarity 熟悉
pretending to be, or to know, someone close to the target
Urgency 紧迫感
imposing a tight deadline so the target acts before thinking
the common thread is that all seven bypass a target's judgement by triggering an automatic emotional response - fear, trust, haste, or the wish to fit in. The defence is the same each time: verify through a separate, trusted channel before acting.
A risk 风险 appears when a threat 威胁 can exploit a vulnerability 漏洞 to compromise an asset 资产 (anything valuable - data, money, hardware, reputation). We assess risk by weighing two things: the likelihood 可能性 of an attack and the severity 严重性 of the damage.
Likelihood itself depends on the value of the target (adversaries chase what looks worth stealing), the skill needed to exploit the vulnerability (a well-documented exploit needs little skill, so more adversaries can use it), and the motivation and capability of likely adversaries. Severity is usually measured in financial cost, but includes reputational and operational damage too.
The final rating can be written two ways, and the exam wants you to tell them apart:
quantitative 定量 - a number: a score on a scale (e.g. 1-10), or a money value (e.g. "a $10,000 annual risk").
qualitative 定性 - a label: low / medium / high / severe, or a grid such as likely-high-impact vs unlikely-low-impact.
A written risk assessment 风险评估 should record, for each risk: the vulnerable asset and its value, the likely threats, how the specific vulnerability would be exploited, the severity if it were compromised, and a final quantitative or qualitative rating.
Once a risk is measured, an organisation has four ways to manage it:
Avoid 规避 - stop the risky activity (only possible if it isn't essential).
Transfer 转移 - shift the burden to someone else, such as an insurer.
Mitigate 缓解 - add controls to lower the likelihood or impact.
Accept 接受 - live with the leftover residual risk 剩余风险, because perfect security is impossible.
Security controls are grouped two ways. By type: physical 物理 (locks, fences, guards), technical 技术 (firewalls, anti-malware, encryption), and managerial 管理 (policies and procedures). By function: preventative 预防性 (stop an attack, like a lock), detective 检测性 (spot an attack, like a camera), and corrective 纠正性 (fix and restore, like patching).
Worked example. A hospital stores patient records on an unencrypted server in an unlocked room. Rate the risk: the asset is highly sensitive (patient data, protected by law) and the vulnerability is easy to exploit (no encryption, no access control), so this is a high risk. Now classify one fix - a door lock: by type it is a physical control, and by function it is preventative (it stops entry before an attack even begins).
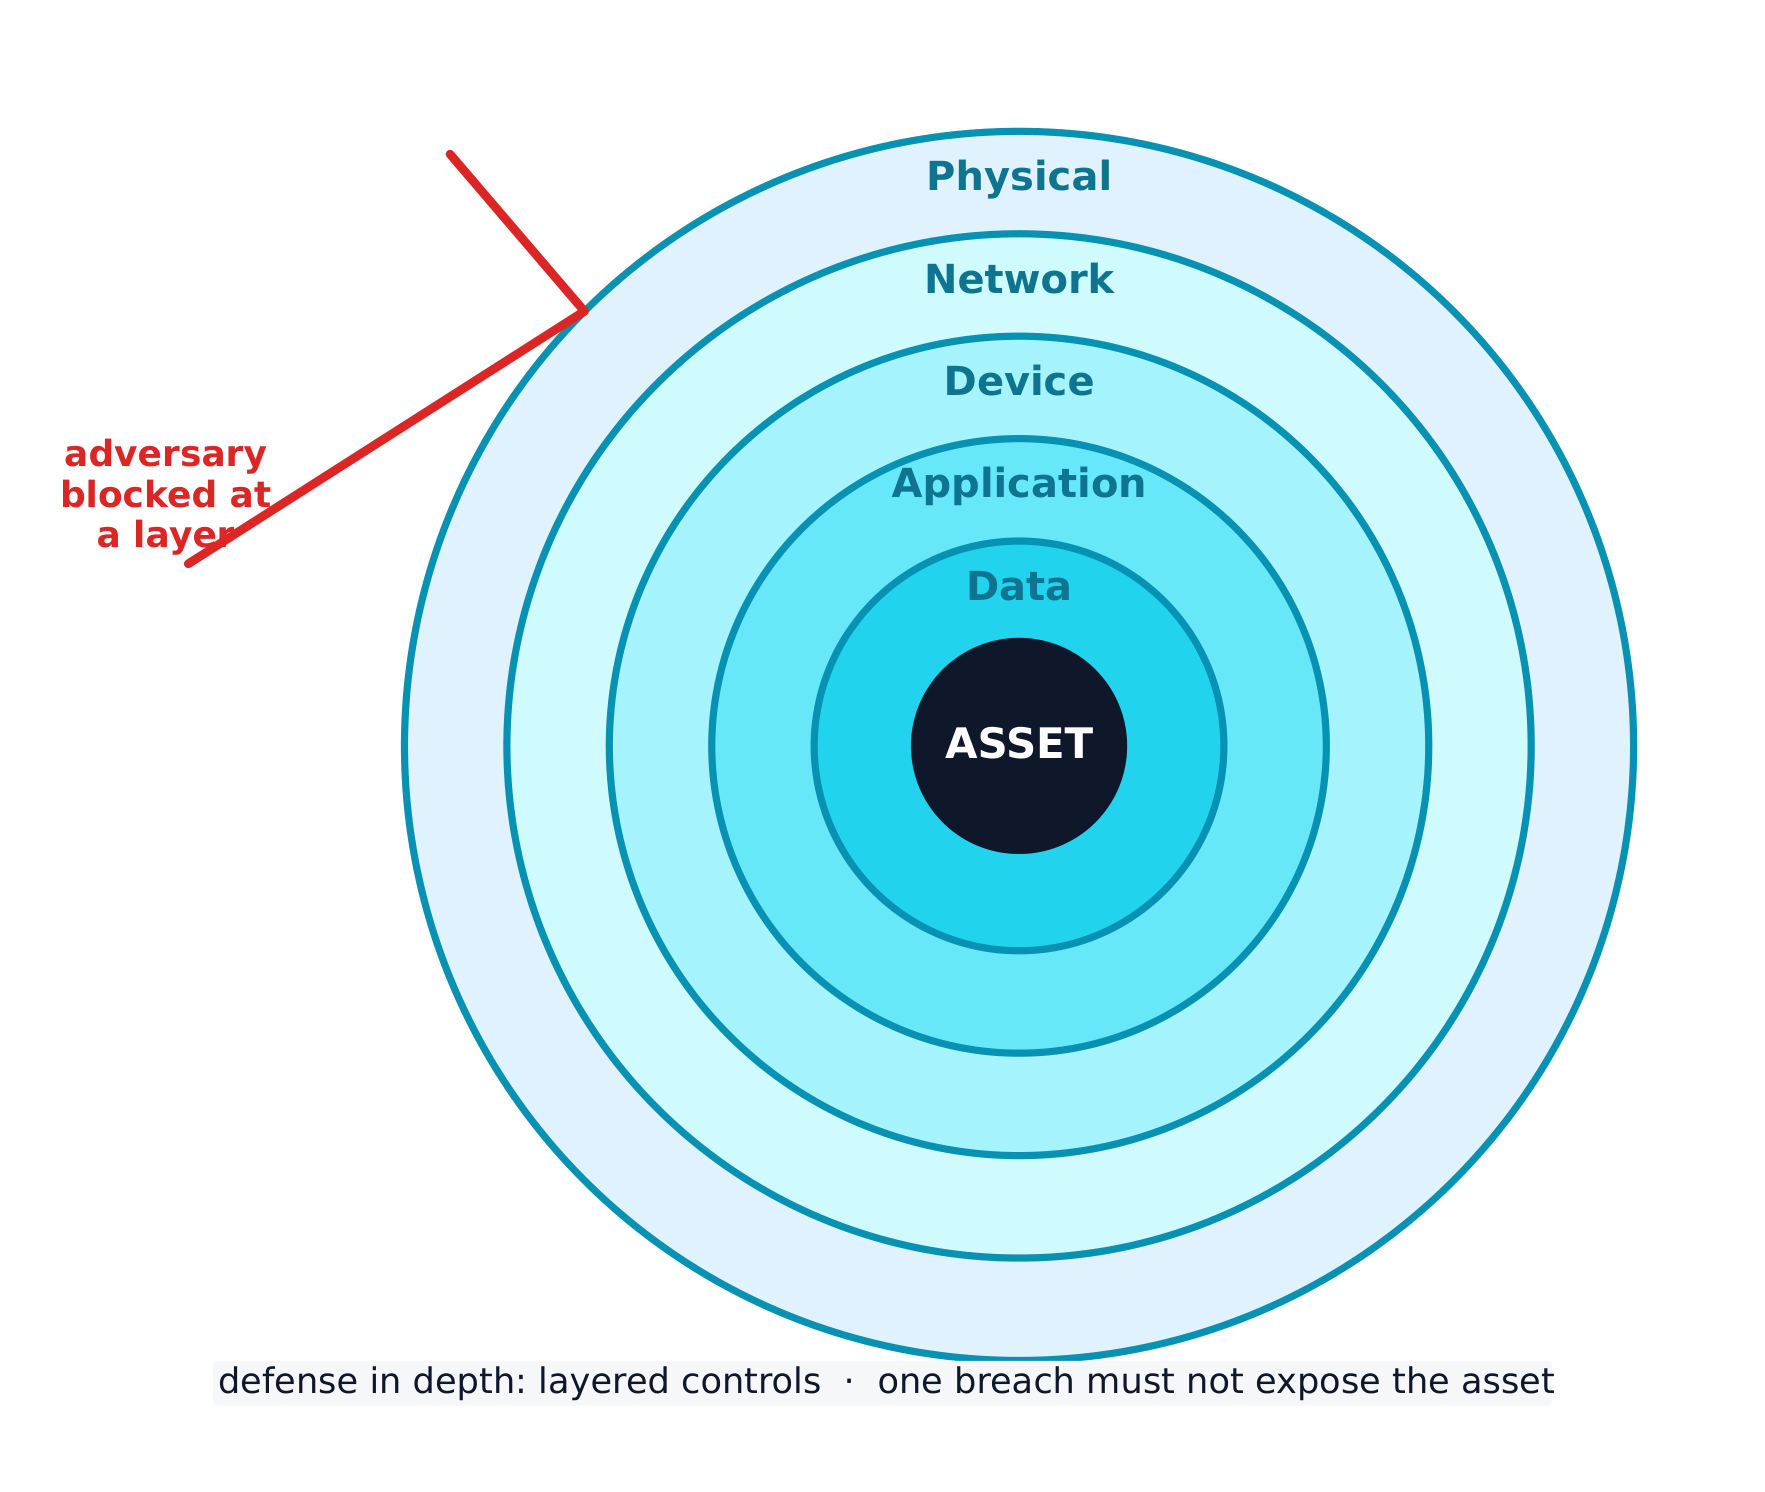
The best strategy layers many controls - a defense-in-depth 纵深防御 approach. If an adversary bypasses one layer, another still stands. Layers include human, physical, network, device, application, and data.
Русский
Изображение: стена мониторов; мониторинг сети и ведение журналов помогают обнаруживать вторжения
Прежде чем защищать систему, необходим общий язык. Этот раздел его формирует.
Каждая мера защиты защищает хотя бы один аспект триады CIA — трех целей безопасности:
Конфиденциальность — только авторизованные лица могут читать данные.
Целостность — данные точны и не изменены.
Доступность — данные и сервисы доступны в нужный момент.
Изображение: триада CIA: три цели, которые поддерживает каждая мера защиты
Атаки исходят от разных противников, классифицируемых по целям. Script kiddie (неумелый хакер) использует инструменты других из корысти или желания признания; хактивист действует ради политических, социальных или личных целей; инсайдер уже имеет легальный доступ и может действовать из мести или жадности; кибертеррорист нарушает работу критической инфраструктуры, такой как энергосеть или водоканал; а транснациональные преступные организации преследуют деньги с помощью программ-вымогателей и украденных данных.
Большинство атак развиваются по этапам: разведка (сбор информации, часто из открытых источников OSINT), первичный доступ, сохранение доступа, горизонтальное перемещение (распространение на другие системы через повышение привилегий), выполнение цели атаки и уклонение от обнаружения. Определение этапа, достигнутого атакующим, помогает защитнику выбрать правильную реакцию.
Социальная инженерия: семь тактик
Большинство атак начинаются не с кода, а с социальной инженерии — психологических трюков, побуждающих человека совершить то, что хочет противник. На экзамене названы семь тактик, и от вас требуется определить, какая из них представлена в сценарии:
Тактика
Суть трюка
Претекст
выдумывание правдоподобной причины для связи («Я из IT, проверяю ваш аккаунт»)
Авторитет
выдавание себя за влиятельного человека или передача «приказов начальника»
Запугивание
угроза негативными последствиями при невыполнении требования
Консенсус
утверждение, что все остальные уже это делают, для создания социального давления
Дефицит
выдумывание ограниченного предложения («осталось всего 2 штуки»)
Знакомство
притворство тем, кто близок к цели или знает её
Срочность
навязывание жестких сроков, чтобы жертва действовала, не думая
Общая черта всех семи тактик в том, что они обходят критическое мышление цели, вызывая автоматическую эмоциональную реакцию — страх, доверие, спешку или желание соответствовать. Защита всегда одинакова: проверьте информацию через отдельный, надежный канал перед действием.
Риск возникает, когда угроза может использовать уязвимость для компрометации актива (любой ценный элемент — данные, деньги, оборудование, репутация). Мы оцениваем риск, взвешивая две вещи: вероятность атаки и тяжесть ущерба.
Вероятность зависит от ценности цели (противники преследуют то, что выглядит перспективным для кражи), навыка, необходимого для эксплуатации уязвимости (хорошо документированная эксплойт требует мало навыков, поэтому больше противников могут её использовать) и мотивации и возможностей вероятных противников. Тяжесть обычно измеряется в финансовых затратах, но также включает репутационный и операционный ущерб.
Итоговую оценку можно записать двумя способами, и экзамен требует различать их:
количественные - число: оценка по шкале (например, 1-10) или денежная величина (например, «годовой риск в $10,000»).
Качественная - ярлык: низкая / средняя / высокая / тяжелая или сетка, например, вероятно-высокий-ущерб vs маловероятно-низкий-ущерб.
В письменной оценке рисков следует зафиксировать для каждого риска: уязвимый актив и его ценность, вероятные угрозы, способ конкретной эксплуатации уязвимости, тяжесть ущерба при компрометации и итоговую количественную или качественную оценку.
После оценки риска организация имеет четыре способа его управления:
Избегание - прекращение рискованной деятельности (возможно только если она не является обязательной).
Перенос - передача бремени кому-то другому, например страховщику.
Снижение - добавление мер защиты для уменьшения вероятности или воздействия.
Принятие - принятие оставшегося остаточного риска, поскольку идеальная безопасность невозможна.
Меры защиты группируются двумя способами. По типу: физические (замки, ограждения, охрана), технические (межсетевые экраны, антивирусы, шифрование) и организационные (политики и процедуры). По функции: предотвращающие (остановить атаку, как замок), обнаруживающие (заметить атаку, как камера) и корректирующие (исправить и восстановить, как установка патчей).
Разобранный пример. Больница хранит медицинские записи пациентов на незашифрованном сервере в незапертой комнате. Оцените риск: актив крайне чувствителен (данные пациентов, защищенные законом) и уязвимость легко эксплуатируется (нет шифрования, нет контроля доступа), поэтому это высокий риск. Теперь классифицируйте одно исправление — дверной замок: по типу это физическая мера защиты, а по функции она предотвращающая (она блокирует вход до начала атаки).
Лучшая стратегия заключается в многоуровневой защите — подходе глубины защиты. Если противник преодолеет один уровень, другой останется. Уровни включают человеческий, физический, сетевой, устройства, приложения и данные.
Изображение: глубина защиты: множество уровней, чтобы одно нарушение не привело к компрометации актива
Explore · Исследовать
Classify each security control by function · Классифицируйте каждый элемент защиты по функции
A preventative control stops an attack, a detective control spots one in progress, and a corrective control fixes the damage and restores the system. · Предупреждающий контроль предотвращает атаку, диагностический контроль обнаруживает ее в процессе, а корректирующий контроль устраняет ущерб и восстанавливает систему.
Explore · Исследовать
Classify each security control by type · Классифицируйте каждый элемент защиты по типу
A physical control guards the physical space, a technical control works in the digital space, and a managerial control is a rule, policy, or procedure. · Физический контроль охраняет физическое пространство, технический контроль работает в цифровом пространстве, а организационный контроль — это правило, политика или процедура.
Physical Vulnerabilities and Attacks · Физические уязвимости и атаки
Syllabus · Программа
English
Learning Objective 2.2.A: Identify common physical attacks.
2.2.A.1 Adversaries often use social engineering when conducting a physical attack.
2.2.A.2 Piggybacking is the name for an attack where an adversary uses social engineering to manipulate an authorized individual to grant the adversary access to a restricted area. Common piggybacking tactics include carrying something large to entice an authorized person to hold the door open, pretending to be an authorized person who has forgotten their access token, or pretending to be a maintenance person who needs to get into a certain area to perform an inspection or repair.
2.2.A.3 Tailgating is the name for an attack where an adversary gains unauthorized access to a restricted area by following close behind an authorized individual without that individual’s awareness or knowledge.
2.2.A.4 Shoulder surfing is the name for an attack where an adversary watches as a user accesses sensitive information so the adversary can use it later. Sometimes adversaries use a camera to record the target accessing the sensitive information for later analysis.
2.2.A.5 Dumpster diving is the name for an attack where an adversary goes through a target’s physical trash to look for information that could be used to help the adversary reach their goal.
2.2.A.6 Card cloning is the name for an attack where an adversary makes a copy of an authorized user’s access card so they can gain access to all the resources the user is authorized to access.
Learning Objective 2.2.B: Explain how threats can exploit common physical vulnerabilities to cause loss, damage, disruption, or destruction to assets.
2.2.B.1 Threats include human adversaries seeking to cause harm or disruption as well as natural disasters. Natural disasters can cause physical damage or destruction to computers and data as well as disruption of digital services provided by computers.
2.2.B.2 Vulnerabilities are weaknesses or flaws that could allow an asset to be compromised. Common compromises include:
Unauthorized access to sensitive data or restricted physical spaces
Disruption of services
Theft or destruction of digital or physical resources
Unauthorized modification of data
2.2.B.3 When adversaries disrupt power to a device, the device and any services it provides become unavailable. To disrupt power, adversaries may damage fuses or breakers in an electrical box, unplug or cut electrical wiring, or damage power distribution systems like substations and transformers.
2.2.B.4 When adversaries gain access to an area with sensitive information, they can steal or copy sensitive information.
2.2.B.5 When adversaries gain physical access to a device and its ports, they can plug in a keylogger or external drive containing malware, which could allow them to collect data from a user or possibly even to gain control of the device. With direct physical access adversaries can also physically destroy a device, making the device itself, any data stored on it, and any services it provides unavailable.
Learning Objective 2.2.C: Assess and document risks from physical vulnerabilities.
2.2.C.1 Physical access to devices can allow adversaries to bypass many technical controls and layers of security.
2.2.C.2 High risks from physical vulnerabilities arise when sensitive information or systems are exposed in physical spaces without sufficiently restricted and controlled access.
Illustrative examples for 2.2.C.2:
A server that stores customer data is in a room with no lock which is accessed via an unmonitored hallway.
2.2.C.3 Moderate risks from physical vulnerabilities arise when a noncritical or nonsensitive part of an organization is left unprotected in a way that it could act as a foothold for an adversary to gain initial access to other resources.
Illustrative examples for 2.2.C.3:
An office has a reception area beyond which access is controlled; the receptionist has a computer that connects to the office’s internal wireless network and the computer has exposed USB ports.
2.2.C.4 Low risks from physical vulnerabilities arise when a vulnerable asset is of low value and the vulnerability is unlikely to be exploited.
Illustrative examples for 2.2.C.4:
Employees in an office that requires badge access have laptop computers that they leave on their desks unattended when they all go to lunch together. The computers do not contain any sensitive information, but there are no cables securing the devices to the desks.
Русский
Учебная цель 2.2.A: Определить распространенные физические атаки.
2.2.A.1 Злоумышленники часто используют социальную инженерию при проведении физических атак.
2.2.A.2 «Подсаживание» (piggybacking) — это атака, при которой злоумышленник использует социальную инженерию, чтобы манипулировать авторизованным лицом и получить от него разрешение на доступ в ограниченную зону. Распространенные тактики подсаживания включают ношение крупной вещи, чтобы побудить автораauthorized person держать дверь открытой, притворяться авторизованным лицом, забывшим токен доступа, или притворяться техническим специалистом, нуждающимся в доступе для проведения осмотра или ремонта.
2.2.A.3 «Просачивание» (tailgating) — это атака, при которой злоумышленник получает несанкционированный доступ в ограниченную зону, следуя непосредственно за авторизованным лицом, не замечая его присутствия.
2.2.A.4 «Наблюдение через плечо» (shoulder surfing) — это атака, при которой злоумышленник наблюдает за пользователем во время доступа к конфиденциальной информации, чтобы использовать её позже. Иногда злоумышленники используют камеру для записи процесса доступа к конфиденциальной информации с последующим анализом.
2.2.A.5 «Доступ к мусорным контейнерам» (dumpster diving) — это атака, при которой злоумышленник осматривает физические отходы цели в поисках информации, которая может помочь ему достичь своей цели.
2.2.A.6 «Клонирование карт» (card cloning) — это атака, при которой злоумышленник создает копию карты доступа авторизованного пользователя, чтобы получить доступ ко всем ресурсам, к которым у этого пользователя есть права.
Учебная цель 2.2.B: Объяснить, как угрозы могут использовать распространенные физические уязвимости для причинения ущерба, повреждений, сбоев или уничтожения активов.
2.2.B.1 Угрозы включают человеческих злоумышленников, стремящихся причинить вред или сбои, а также стихийные бедствия. Стихийные бедствия могут вызвать физическое повреждение или уничтожение компьютеров и данных, а также сбой цифровых сервисов, предоставляемых компьютерами.
2.2.B.2 Уязвимости — это слабости или недостатки, которые могут привести к компрометации актива. Распространенные виды компрометации включают:
Несанкционированный доступ к конфиденциальным данным или ограниченным физическим зонам
Сбои в работе сервисов
Кража или уничтожение цифровых или физических ресурсов
Несанкционированное изменение данных
2.2.B.3 Когда злоумышленники нарушают электропитание устройства, само устройство и предоставляемые им услуги становятся недоступными. Для нарушения питания злоумышленники могут повредить предохранители или автоматы в электрическом щите, отключить или перерезать электрическую проводку, или повредить системы распределения энергии, такие как подстанции и трансформаторы.
2.2.B.4 Когда злоумышленники получают доступ в зону с конфиденциальной информацией, они могут украсть или скопировать эту информацию.
2.2.B.5 Когда злоумышленники получают физический доступ к устройству и его портам, они могут подключить клавиатурный трекер или внешний накопитель с вредоносным ПО, что позволит им собирать данные пользователя или даже взять управление устройством под свой контроль. Имея прямой физический доступ, злоумышленники также могут физически уничтожить устройство, сделав само устройство, хранящиеся на нем данные и предоставляемые им услуги недоступными.
Учебная цель 2.2.C: Оценить и задокументировать риски, связанные с физическими уязвимостями.
2.2.C.1 Физический доступ к устройствам позволяет злоумышленникам обойти многие технические средства защиты и уровни безопасности.
2.2.C.2 Высокие риски от физических уязвимостей возникают, когда конфиденциальная информация или системы находятся в открытых физических пространствах без достаточного ограничения и контроля доступа.
Иллюстративные примеры для 2.2.C.2:
Сервер, хранящий данные клиентов, расположен в комнате без замка, доступ к которой осуществляется через коридор без наблюдения.
2.2.C.3 Умеренный риск от физических уязвимостей возникает, когда некритическая или нечувствительная часть организации остается незащищенной таким образом, что она может служить плацдармом для противника с целью первоначального доступа к другим ресурсам.
Иллюстративные примеры для 2.2.C.3:
В офисе есть зона ресепшена, за которую контроль доступа ограничен; у администратора ресепшена есть компьютер, подключенный к внутренней беспроводной сети офиса, и на компьютере открыты USB-порты.
2.2.C.4 Низкий риск от физических уязвимостей возникает, когда уязвимый актив имеет низкую ценность, а вероятность его эксплуатации мала.
Иллюстративные примеры для 2.2.C.4:
Сотрудники в офисе, где требуется пропуск для доступа, оставляют ноутбуки на столах без присмотра во время обеда. Компьютеры не содержат конфиденциальной информации, но устройства не закреплены на столах с помощью кабелей.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Digital security means nothing if an adversary can simply walk in. Common physical attacks 物理攻击 often begin with social engineering:
Piggybacking 尾随(获许可) - tricking an authorised person into holding a door open (for example, by carrying a heavy box).
Tailgating 尾随(未察觉) - slipping through a secured door behind someone without their knowledge.
Shoulder surfing 肩窥 - watching someone type a password or read sensitive information.
Dumpster diving 翻垃圾搜集情报 - searching a target's trash for useful information.
Card cloning 门禁卡复制 - copying an access card to enter restricted areas.
With physical access, an adversary can cut power, steal or copy data, or plug in a keylogger 键盘记录器. We rate physical risk as high when sensitive systems sit in a space without controlled access, moderate when an unimportant area could act as a foothold 立足点 to reach other resources, and low when the asset is worthless and unlikely to be attacked.
Русский
Цифровая безопасность не имеет значения, если противник может просто войти. Частые физические атаки часто начинаются с социальная инженерия:
Попутчики (piggybacking) — обмануть авторизованное лицо, чтобы оно держало дверь открытой (например, неся тяжелую коробку).
Следование за другими (tailgating) — проскользнуть через защищенную дверь за кем-то, не вызывая подозрений.
Наблюдение через плечо (shoulder surfing) — подглядывание при вводе пароля или чтении конфиденциальной информации.
Опрыскивание мусорных баков (dumpster diving) — поиск полезной информации в мусоре цели.
Клонирование карт доступа — копирование карты доступа для проникновения в ограниченные зоны.
При наличии физического доступа противник может отключить питание, украсть или скопировать данные, либо подключить клавиатурный шпион. Мы оцениваем физический риск как высокий, когда чувствительные системы находятся в помещении без контроля доступа, средний, когда неважная зона может служить плацдармом для получения доступа к другим ресурсам, и низкий, когда актив не представляет ценности и маловероятно, что на него будут нападать.
Замочная цепь: физическая безопасность — это первый уровень; замки, двери и барьеры имеют значение
Protecting Physical Spaces · Защита физических пространств
Syllabus · Программа
English
Learning Objective 2.3.A: Identify managerial controls related to physical security.
2.3.A.1 Organizations should conduct employee security awareness training to educate employees about how they can contribute to the organization’s security by:
Detecting social engineering attempts like phishing
Not badging other people into restricted areas
Preventing device theft
2.3.A.2 Organizations should have a workstation security policy that outlines the measures necessary to protect a physical workplace. The policy may have tiers of workstation security based on the type of data handled at a workstation. Workstation policies often require:
Locking devices before leaving workstations unattended to prevent unauthorized access
Clearing sensitive documents off workstations before leaving them unattended (sometimes called a clean desk policy)
Using a privacy screen filter or other physical barrier to prevent others from viewing information on the screen
Connecting devices to surge protectors or uninterruptible power supplies (UPS)
Learning Objective 2.3.B: Determine mitigation strategies for risks from physical vulnerabilities.
2.3.B.1 To determine a relevant control, a cyber defender considers how an adversary could take advantage of a vulnerability to attack a system and how to prevent, detect, or correct the attack.
2.3.B.2 Installing physical controls like fencing, gates, and bollards around a building can deter adversaries from trying to physically access an organization’s buildings.
2.3.B.3 Locks on doors, server cabinets, and computers can prevent devices from being accessed or stolen.
2.3.B.4 Card readers can record which employee badges are being used to access different entries at specific times and deny access to unauthorized badges.
2.3.B.5 Access control vestibules and turnstiles can prevent an authorized person from intentionally or accidentally admitting an unauthorized person into a restricted area.
2.3.B.6 Organizations can disable USB ports to prevent external drives from loading malware onto a computer.
2.3.B.7 An uninterruptible power supply (UPS) provides a backup power source for a device in the event of a power outage. Organizations can also use power generators to provide power at a larger scale to a building or set of critical devices.
2.3.B.8 Organizations prioritize risk mitigations based on the severity of the risks and the cost of the recommended mitigations.
Русский
Цель обучения 2.3.A: Определять управленческие меры контроля, связанные с физической безопасностью.
2.3.A.1 Организации должны проводить обучение сотрудников по информационной безопасности, чтобы ознакомить их с тем, как они могут способствовать защите организации путем:
Выявления попыток социальной инженерии, таких как фишинг
Запрета прохода других людей в ограниченные зоны без их личного присутствия
Предотвращения кражи устройств
2.3.A.2 В организациях должна быть политика безопасности рабочих станций, описывающая меры, необходимые для защиты физического рабочего места. Политика может включать уровни защиты рабочих станций в зависимости от типа обрабатываемых данных. Политики безопасности рабочих станций часто требуют:
Блокировки устройств перед уходом с рабочего места без присмотра для предотвращения несанкционированного доступа
Очистки рабочих станций от конфиденциальных документов перед оставлением их без присмотра (иногда это называется политика «чистого стола»)
Использования экрана-фильтра конфиденциальности или другого физического барьера для предотвращения просмотра информации на экране другими лицами
Подключения устройств к сетевым фильтрам или источникам бесперебойного питания (ИБП)
Цель обучения 2.3.B: Определять стратегии смягчения рисков от физических уязвимостей.
2.3.B.1 Для определения соответствующего контрольного механизма киберзащитник рассматривает, как противник мог бы воспользоваться уязвимостью для атаки на систему, и как предотвратить, обнаружить или исправить эту атаку.
2.3.B.2 Установка физических средств защиты, таких как ограждения, ворота и столбы, вокруг здания может отпугнуть противников от попытки физического доступа к зданиям организации.
2.3.B.3 Замки на дверях, серверных шкафах и компьютерах могут предотвратить несанкционированный доступ к устройствам или их кражу.
2.3.B.4 Считыватели карт могут регистрировать, какие бейджи сотрудников используются для доступа к различным входам в определенное время, и блокировать доступ для несанкционированных карт.
2.3.B.5 Контрольно-пропускные пункты (вестибюли) и турникеты могут предотвратить намеренное или случайное допуск несанкционированных лиц в зону с ограниченным доступом даже при наличии у авторизованного лица действующего пропуска.
2.3.B.6 Организации могут отключать USB-порты, чтобы предотвратить загрузку вредоносного ПО на компьютеры с внешних накопителей.
2.3.B.7 Источник бесперебойного питания (ИБП) обеспечивает резервное питание для устройства в случае отключения электроэнергии. Организации также могут использовать генераторы электропитания для обеспечения энергией здания или группы критически важных устройств в более крупных масштабах.
2.3.B.8 Организации расставляют приоритеты в мерах по снижению рисков на основе степени серьезности угроз и стоимости рекомендуемых мер.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Managerial controls come first: security-awareness training teaches staff not to badge strangers in, and a workstation security policy requires locking devices, clearing desks (a clean desk policy 清桌政策), and using privacy screens.
Physical controls then harden the building: fences, gates, and bollards 防撞柱 deter access; locks protect doors and cabinets; card readers 读卡器 log and restrict entry; an access control vestibule 门禁前室 (a two-door airlock) stops piggybacking; disabling USB ports blocks malware drives; and an uninterruptible power supply (UPS) 不间断电源 keeps devices running through an outage. Organisations prioritise these by matching the cost of a control to the severity of the risk.
Русский
Управленческие меры приходят первыми: обучение по безопасности учит персонал не пропускать незнакомцев, а политика безопасности рабочих станций требует блокировки устройств, освобождения рабочих мест (политика чистого стола) и использования экранов конфиденциальности.
Физические меры затем укрепляют здание: ограды, ворота и столбы-ограничители препятствуют доступу; замки защищают двери и шкафы; считыватели карт фиксируют и ограничивают вход; контролируемая зона входа (двухдверный тамбур) предотвращает использование «попутчиков»; отключение USB-портов блокирует вредоносные носители; а источник бесперебойного питания (ИБП) обеспечивает работу устройств во время отключения электроэнергии. Организации расставляют приоритеты, сопоставляя стоимость мер защиты с серьезностью риска.
Камера видеонаблюдения купольного типа: физические средства защиты и мониторинг защищают пространства так же, как и сети
2.4.A.1 Cameras can capture a visual record of an adversary’s malicious activity. The feed from a camera should be recorded and monitored for maximum effect. Recordings can be especially helpful in after-incident investigations.
2.4.A.2 Security guards can monitor activity in an area and respond to suspicious activity once detected.
2.4.A.3 Motion sensors can alert security to movement in an area.
2.4.A.4 Employees that work in a physical space are often the first to notice the presence of an unauthorized person and can alert security.
Learning Objective 2.4.B: Determine effective placement of security controls for detecting physical attacks.
2.4.B.1 When placing cameras, consideration should be given to visual coverage, angle, and the ability to be tampered with by an adversary. Consideration should also be given to what a camera in a specific area could capture an adversary doing and how that information would be helpful. Points of ingress and egress are often monitored by camera.
2.4.B.2 Motion sensors should be placed in areas where traffic is unexpected, like server rooms, or areas where sensitive materials are stored and few people have access. Motion sensors in high-traffic areas create many false alarms, making the alarms less likely to be taken seriously when there is a real security event.
2.4.B.3 Locks should be placed on all entries to areas containing sensitive information or systems. For areas with particularly sensitive information or systems, an organization could use an access control vestibule at the entry point to prevent piggybacking or tailgating.
2.4.B.4 Security guards can be stationary or patrolling. Stationary guards can provide constant protection for a specific area, entrance, or high-value item. Patrolling guards are more difficult for an adversary to plan around and can create time pressure for an adversary. Placing stationary guards at places that funnel traffic (e.g., entry gates, main entrances or lobbies, and entrances to more secure access areas) can be highly effective, while patrolling guards are better suited for perimeters and exterior areas.
Learning Objective 2.4.C: Apply detection techniques to identify physical attacks.
2.4.C.1 Cameras provide visual monitoring and a visual record of activity within a designated space. Cameras can be paired with facial recognition software that can provide alerts when unauthorized individuals enter controlled areas. Once a physical breach has been detected, defenders can use live and recorded camera footage to track an adversary’s path and actions.
2.4.C.2 Motion detectors work best when paired with cameras. When a security alert is raised because a motion detector has been activated, defenders can use cameras to check the space visually and verify a physical security breach.
2.4.C.3 When employees are required to use an electronic badge to unlock a door to a restricted area, a sensor can record how long the door was open. In reviewing entry logs for the door, potential piggybacking or tailgating can be detected by doors being open for longer than normal lengths of time.
Русский
Цель обучения 2.4.A: Определять способы, с помощью которых средства защиты могут обнаруживать физические атаки.
2.4.A.1 Камеры могут фиксировать визуальную запись злонамеренной деятельности противника. Поток видео с камеры должен записываться и monitored для максимальной эффективности. Записи могут быть особенно полезны при расследовании инцидентов после их возникновения.
2.4.A.2 Сотрудники охраны могут контролировать активность на территории и реагировать на подозрительную деятельность после ее выявления.
2.4.A.3 Датчики движения могут подавать сигнал охране о движении в зоне.
2.4.A.4 Сотрудники, работающие в физическом пространстве, часто первыми замечают присутствие unauthorized человека и могут оповестить службу безопасности.
Цель обучения 2.4.B: Определять эффективное размещение средств защиты для обнаружения физических атак.
2.4.B.1 При размещении камер следует учитывать зону видимости, угол обзора и возможность вмешательства со стороны противника. Также необходимо учитывать, что именно камера в конкретной зоне сможет зафиксировать от противника и как эта информация будет полезна. Точки входа и выхода часто находятся под видеонаблюдением.
2.4.B.2 Датчики движения следует устанавливать в местах, где движение не ожидается, например, в серверных комнатах, или в зонах хранения чувствительных материалов, куда имеют доступ немногие люди. Датчики движения в местах с высокой проходимостью создают множество ложных тревог, из-за чего сигнализация становится менее убедительной при реальных событиях безопасности.
2.4.B.3 Замки следует устанавливать на всех входах в зоны, содержащие конфиденциальную информацию или системы. Для зон с особо чувствительной информацией или системами организация может использовать контрольно-пропускной пункт (вестибюль) на входе для предотвращения проникновения незарегистрированных лиц за спиной авторизованных пользователей (piggybacking/tailgating).
2.4.B.4 Охранники могут быть стационарными или патрульными. Стационарные охранники обеспечивают постоянную защиту определенной зоны, входа или ценного объекта. Патрульные охранники сложнее спланировать для противника и создают временное давление на него. Размещение стационарных охранников в местах концентрации трафика (например, входных ворота, главные входы или холлы, а также входы в более защищенные зоны) может быть высокоэффективным, тогда как патрульные охранники лучше подходят для периметра и внешних территорий.
Цель обучения 2.4.C: Применять методы обнаружения для выявления физических атак.
2.4.C.1 Камеры обеспечивают визуальный мониторинг и создание визуальной записи событий в отведенном пространстве. Камеры можно объединить с программным обеспечением для распознавания лиц, которое будет отправлять оповещения при появлении неавторизованных лиц в контролируемых зонах. После обнаружения физического нарушения защитники могут использовать прямую и записанную видеосъемку для отслеживания пути и действий противника.
2.4.C.2 Датчики движения работают наиболее эффективно в сочетании с камерами. При возникновении сигнализации из-за активации датчика движения защитники могут визуально осмотреть пространство с помощью камер и подтвердить факт нарушения физической безопасности.
2.4.C.3 Если сотрудникам необходимо использовать электронные пропуски для открытия двери в ограниченную зону, датчик может зафиксировать время, в течение которого дверь оставалась открытой. При анализе журналов доступа к двери возможность «прилипания» (piggybacking) или следования за другим человеком (tailgating) можно обнаружить по времени открывания двери, превышающему нормальную продолжительность.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Some controls detect attacks rather than prevent them. Cameras record activity and help after-incident investigations; security guards respond to what they see; motion sensors 运动传感器 alert staff to movement; and employees themselves often notice an intruder first.
Placement matters. Cameras belong at points of ingress and egress 出入口 (entrances and exits). Motion sensors work best in low-traffic areas like server rooms - put them in a busy hallway and constant false alarms make everyone ignore them. Stationary guards protect a fixed high-value point, while patrolling guards are harder for an adversary to plan around. Reviewing door-open times in entry logs can even reveal piggybacking, because a door held open too long is suspicious.
Русский
Некоторые меры обнаруживают атаки, вместо того чтобы предотвращать их. Камеры записывают активность и помогают в расследовании после инцидента; охранники реагируют на увиденное; датчики движения предупреждают персонал о перемещении; а сами сотрудники часто первыми замечают нарушителя.
Расположение имеет значение. Камеры должны находиться на точках входа и выхода (входах и выходах). Датчики движения лучше всего работают в малозагруженных зонах, таких как серверные — поместите их в оживленный коридор, и постоянные ложные тревоги заставят всех игнорировать их. Стационарные охранники защищают фиксированную точку высокой ценности, в то время как патрульные охранники сложнее спланировать для противника. Анализ времени открытия дверей в журналах входа может даже выявить использование «попутчиков», так как слишком долгое удержание двери открытым вызывает подозрения.
Memorise the CIA triad and be ready to say which goal a control protects - encryption serves confidentiality, a hash checks integrity, a backup restores availability.
Know the four risk responses (avoid, transfer, mitigate, accept) and the two ways to classify controls (by type: physical/technical/managerial; by function: preventative/detective/corrective).
Distinguish piggybacking (with consent, tricked) from tailgating (without the person's knowledge) - exam questions test this exact pair.
For risk-rating questions, high risk needs both high value AND easy exploitation; a "foothold to other systems" is the classic moderate risk.
Defense in depth is the model answer whenever a question asks why one control is not enough.
Русский
Запомните триаду CIA и будьте готовы назвать, какую цель защищает та или иная мера: шифрование служит конфиденциальности, хеш-функция проверяет целостность, резервная копия восстанавливает доступность.
Знать четыре способа реагирования на риски (избегание, передача, смягчение, принятие) и два способа классификации мер защиты (по типу: физические/технические/управленческие; по функции: превентивные/обнаруживающие/корректирующие).
Различать попутчиков (piggybacking) (с согласия, но путем обмана) и следование за другими (tailgating) (без ведома человека) — экзаменационные вопросы проверяют именно эту пару.
Для вопросов о оценке рисков: высокий риск требует высокой ценности И легкости эксплуатации; «плацдарм для других систем» — классический пример среднего риска.
Глубинная защита (defense in depth) является эталонным ответом, когда вопрос спрашивает, почему одной меры недостаточно.
Network Vulnerabilities and Attacks · Сетевые уязвимости и атаки
Syllabus · Программа
English
Learning Objective 3.1.A: Identify common network attacks.
3.1.A.1 The address resolution protocol (ARP) is used by a default gateway on a network to establish a table that pairs internet protocol (IP) addresses with media access control (MAC) addresses. An ARP poisoning attack is when an adversary sends falsified ARP packets to the default gateway to modify the table so that the adversary’s device receives traffic intended for the target by linking the target’s IP address to the adversary’s MAC address. Faking a MAC address is called MAC spoofing. This is an example of an on-path attack (or man-in-the-middle attack), which is when an adversary interrupts a data stream between two parties, captures both parties’ data, and copies or alters the data before sending them on. Both parties think they are communicating directly with each other, but instead they are each communicating with the adversary who is secretly intercepting their messages.
3.1.A.2 A MAC flooding attack is when an adversary sends the target switch many Ethernet frames, each with a different MAC address. This can force the switch into broadcast mode, and the adversary can then collect all of the frames on the network (because they are being broadcast), which could allow the adversary to access sensitive information. This is an example of eavesdropping (or sniffing), which is when an adversary captures data in transit and can record and copy the data.
3.1.A.3 A domain name system (DNS) poisoning attack is when an adversary pretends to be an authoritative name server (NS) and plants a fake DNS record on a DNS server to redirect browser traffic to a malicious website designed to steal credentials. This is an example of credential harvesting, which is when adversaries set up a fake login site that looks like a real one. Unsuspecting users enter their real credentials, which the adversaries capture and use.
3.1.A.4 A smurf attack attempts to overwhelm a network with Internet Control Message Protocol (ICMP) requests. It is a type of denial of service (DoS) attack, which makes a system or resource unavailable to authorized users. During a smurf attack, an adversary sends many ICMP requests with the victim’s address to the network’s broadcast address. The network’s gateway then sends these requests to all devices on the network. Each device on the network replies to the victim’s address, creating a flood of traffic that can block legitimate messages. When multiple devices attack the same target simultaneously, it’s called a distributed denial of service (DDoS) attack.
Learning Objective 3.1.B: Explain how adversaries can exploit network vulnerabilities to steal, disrupt, or destroy network communication.
3.1.B.1 Adversaries can send malicious traffic into a network to flood it creating a DoS, to map the internal structure of the network, or to spoof a legitimate device. Networks without firewalls, or with improperly configured firewalls, are vulnerable to these types of attacks.
3.1.B.2 Adversaries that have compromised a device often attempt to leverage their access to compromise other devices on the local area network (LAN).
3.1.B.3 Adversaries that physically plug into a data port can gain access to a LAN through the switch port unless port security is enabled. This allows adversaries to launch DoS attacks or perform MAC flooding or MAC spoofing attacks.
3.1.B.4 Adversaries standing outside of physically secure spaces can pick up the signals and beacon frames from a wireless access point that is broadcasting outside the physical space. This allows them to gather information about the wireless network and to attempt eavesdropping and cryptographic attacks on it.
3.1.B.5 Adversaries can attempt to join networks to launch attacks from within the networks. Networks that do not authenticate devices and users make it easier for adversaries to join.
3.1.B.6 If there is an open network port, an adversary can plug a wireless access point into the port creating a rogue access point. The adversary could use this rogue access point to access the internal network wirelessly (maybe even from outside the physical space). This allows the adversary direct access to the LAN, bypassing any firewalls.
3.1.B.7 Adversaries can attempt to break wireless encryption and intercept, steal, or compromise data on a network.
Learning Objective 3.1.C: Assess and document risks from network vulnerabilities.
3.1.C.1 Vulnerabilities on a network can lead to adversaries being able to intercept and alter data in transit, launch DoS attacks, or move laterally on a network to gain access to more sensitive or critical systems. Network vulnerabilities can constitute a risk to confidentiality, integrity, and availability.
3.1.C.2 There are automated vulnerability scanners that can check networks, devices, and applications for known vulnerabilities. These scanners produce a report that often includes the vulnerabilities detected, their severity, and mitigation recommendations.
3.1.C.3 Successfully exploiting a network vulnerability often requires advanced technical ability and knowledge. This can impact the likelihood of an exploit.
3.1.C.4 High risks from network vulnerabilities allow an adversary to easily have a significant impact by capturing network traffic, spoofing a legitimate device on the network, or launching a DoS attack.
Illustrative examples for 3.1.C.4:
An organization has a single unsegmented internal network that is accessible via a wireless network with weak encryption, and on that network it has a server running its proprietary web-application.
3.1.C.5 Moderate risks from network vulnerabilities could include vulnerabilities that might give adversaries the ability to gain information about systems or devices on a network.
Illustrative examples for 3.1.C.5:
An organization’s external firewall is not configured to block external ICMP traffic.
3.1.C.6 Low risks from network vulnerabilities include vulnerabilities that would be difficult to exploit and would likely have minimal negative impacts on an organization.
Illustrative examples for 3.1.C.6:
An organization has wireless access points that broadcast a beacon frame, which contains the network service set identifier (SSID) and the wireless encryption protocols.
Русский
Цель обучения 3.1.A: Определять распространенные сетевые атаки.
3.1.A.1 Протокол разрешения адресов (ARP) используется шлюзом по умолчанию в сети для создания таблицы, сопоставляющей IP-адреса (internet protocol) с MAC-адресами (media access control). Атака отравления ARP заключается в том, что противник отправляет фальшивые ARP-пакеты шлюзу по умолчанию, чтобы изменить таблицу так, чтобы устройство противника получало трафик, предназначенный для цели, путем привязки IP-адреса цели к MAC-адресу противника. Подделка MAC-адреса называется подменой MAC-адреса (MAC spoofing). Это пример атаки через промежуточную точку (on-path attack) или атаки «человек посередине» (man-in-the-middle attack), когда противник прерывает поток данных между двумя сторонами, перехватывает данные обеих сторон и копирует или изменяет их перед дальнейшей передачей. Обе стороны считают, что общаются напрямую друг с другом, но на самом деле каждая из них общается с противником, который тайно перехватывает их сообщения.
3.1.A.2 Атака наводнения MAC (MAC flooding) — это когда противник отправляет коммутатору-цели большое количество Ethernet-кадров, каждый с различным MAC-адресом. Это может перевести коммутатор в режим широковещательной рассылки, после чего противник сможет собрать все кадры в сети (поскольку они рассылаются широко), что позволит ему получить доступ к конфиденциальной информации. Это пример прослушивания (eavesdropping) или сниффинга (sniffing), когда противник перехватывает данные в процессе передачи и может записывать и копировать их.
3.1.A.3 Атака отравления DNS (domain name system) заключается в том, что противник притворяется авторитетным сервером имен (NS) и размещает фальшивую запись DNS на сервере DNS, чтобы перенаправить трафик браузера на вредоносный веб-сайт, разработанный для кражи учетных данных. Это пример сбора учетных данных (credential harvesting), когда противники создают поддельный сайт входа, похожий на настоящий. Неосторожные пользователи вводят свои реальные учетные данные, которые противники перехватывают и используют.
3.1.A.4 Атака Smurf пытается перегрузить сеть запросами протокола управления интернетом (ICMP). Это вид атаки отказа в обслуживании (DoS), которая делает систему или ресурс недоступными для авторизованных пользователей. Во время атаки Smurf противник отправляет множество ICMP-запросов с адресом жертвы на широковещательный адрес сети. Шлюз сети затем пересылает эти запросы всем устройствам в сети. Каждое устройство отвечает на адрес жертвы, создавая поток трафика, который может блокировать легитимные сообщения. Когда несколько устройств одновременно атакуют одну цель, это называется распределенной атакой отказа в обслуживании (DDoS).
Цель обучения 3.1.B: Объяснить, как противники могут использовать уязвимости сети для кражи, нарушения или уничтожения сетевого обмена данными.
3.1.B.1 Противники могут отправлять вредоносный трафик в сеть, чтобы создать DoS, отобразить внутреннюю структуру сети или подделать легитимное устройство. Сети без межсетевых экранов или с неправильно настроенными файрволами уязвимы для таких типов атак.
3.1.B.2 Противники, компрометировавшие устройство, часто пытаются использовать полученный доступ для компрометации других устройств в локальной вычислительной сети (LAN).
3.1.B.3 Противники, физически подключившиеся к порту передачи данных, могут получить доступ к LAN через порт коммутатора, если не включена защита портов. Это позволяет противникам проводить атаки DoS, наводнение MAC-адресов или подмену MAC-адресов.
3.1.B.4 Противники, находящиеся вне физически защищенных помещений, могут перехватывать сигналы и рама маяков от точки доступа Wi-Fi, транслирующей сигнал за пределами помещения. Это позволяет им собирать информацию о беспроводной сети и пытаться совершить прослушивание и криптографические атаки на нее.
3.1.B.5 Противники могут пытаться присоединиться к сетям для запуска атак изнутри них. Сети, которые не аутентифицируют устройства и пользователей, облегчают для противников присоединение.
3.1.B.6 Если открыт сетевой порт, злоумышленник может подключить к нему беспроводную точку доступа, создав поддельную точку доступа. Злоумышленник может использовать эту поддельную точку доступа для получения беспроводного доступа к внутренней сети (возможно, даже извне физического пространства). Это позволяет злоумышленнику получить прямой доступ к локальной вычислительной сети, минуя любые межсетевые экраны.
3.1.B.7 Злоумышленники могут пытаться взломать шифрование беспроводной сети и перехватить, украсть или скомпрометировать данные в сети.
Цель обучения 3.1.C: Оценивать и документировать риски, связанные с уязвимостями сети.
3.1.C.1 Уязвимости в сети могут привести к тому, что злоумышленники получат возможность перехватывать и изменять передаваемые данные, выполнять атаки DoS или перемещаться по сети (боковое движение) для получения доступа к более чувствительным или критически важным системам. Уязвимости сети могут представлять угрозу конфиденциальности, целостности и доступности.
3.1.C.2 Существуют автоматизированные сканеры уязвимостей, которые могут проверять сети, устройства и приложения на наличие известных уязвимостей. Эти сканеры создают отчет, который часто включает обнаруженные уязвимости, их серьезность и рекомендации по устранению.
3.1.C.3 Успешная эксплуатация сетевой уязвимости часто требует продвинутых технических навыков и знаний. Это может повлиять на вероятность успешной эксплуатации.
3.1.C.4 Высокие риски, вызванные сетевыми уязвимостями, позволяют злоумышленнику легко оказать значительное воздействие путем захвата сетевого трафика, подделки легитимного устройства в сети или выполнения атаки DoS.
Примеры для 3.1.C.4:
Организация имеет единую несегментированную внутреннюю сеть, доступную через беспроводную сеть со слабым шифрованием, и на этой сети расположен сервер, на котором работает ее проприетарное веб-приложение.
3.1.C.5 Умеренные риски, вызванные сетевыми уязвимостями, могут включать уязвимости, которые могут дать злоумышленникам возможность получать информацию о системах или устройствах в сети.
Примеры для 3.1.C.5:
Внешний межсетевой экран организации не настроен на блокировку внешнего ICMP-трафика.
3.1.C.6 Низкие риски, вызванные сетевыми уязвимостями, включают уязвимости, которые было бы сложно эксплуатировать, и которые, вероятно, имели бы минимальные негативные последствия для организации.
Примеры для 3.1.C.6:
Организация использует беспроводные точки доступа, которые транслируют кадр бекпоя, содержащий идентификатор набора служб (SSID) и протоколы шифрования беспроводной сети.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
A man-in-the-middle attackDDoS: a botnet floods a server
A network connects devices so they can share data - and every connection is a possible way in. You must know the classic network attacks and the tricks behind them.
ARP poisoning 地址解析投毒 - the address resolution protocol (ARP) 地址解析协议 pairs IP addresses with hardware MAC addresses 物理地址. An adversary sends fake ARP messages so traffic meant for the target flows to the adversary instead. This is an on-path attack 中间人攻击 (also called man-in-the-middle): the adversary secretly sits between two parties, reading and even altering their messages.
MAC flooding 物理地址泛洪 - flooding a switch 交换机 with fake MAC addresses forces it into broadcast mode, so the adversary can capture all traffic. This is a form of eavesdropping 窃听.
DNS poisoning 域名投毒 - planting a fake record on a domain name system (DNS) 域名系统 server redirects users to a malicious site to steal credentials (credential harvesting 凭据收集).
Smurf attack - flooding a network with ICMP requests aimed at the broadcast address, so every device replies to the victim. It is a denial of service (DoS) 拒绝服务 attack; when many machines attack at once it becomes a distributed denial of service (DDoS) 分布式拒绝服务.
Adversaries exploit weak networks to flood, map, or spoof devices. A physical data port with no port security lets an attacker plug in; an open port lets them install a rogue access point 非法接入点 that bypasses the firewall entirely. We rate network risk by impact and by how much skill the exploit needs.
To find weaknesses before an adversary does, organisations run an automated vulnerability scanner 自动漏洞扫描器: a tool that checks networks, devices, and applications against a database of known vulnerabilities, then produces a report listing each one found, how severe it is, and a recommended mitigation 缓解措施. Fixing the highest-severity items first is a core part of managing network risk.
Сеть соединяет устройства для обмена данными — и каждое соединение является возможным путем проникновения. Вы должны знать классические сетевые атаки и методы, стоящие за ними.
Отравление ARP — протокол разрешения адресов (ARP) связывает IP-адреса с аппаратными MAC-адресами. Противник отправляет поддельные сообщения ARP, чтобы трафик, предназначенный для цели, шел к противнику. Это атака по пути (также известная как атака «человек посередине»): противник тайно располагается между двумя сторонами, читая и даже изменяя их сообщения.
Затопление MAC-адресами (MAC flooding) — заполнение коммутатора поддельными MAC-адресами вынуждает его работать в режиме широковещательной рассылки, позволяя противнику перехватывать весь трафик. Это форма перехвата данных (eavesdropping).
Отравление DNS — размещение поддельной записи на сервере системы доменных имен (DNS) перенаправляет пользователей на вредоносный сайт для кражи учетных данных (сбор учетных данных).
Атака Smurf — затопление сети ICMP-запросами, направленными на широковещательный адрес, так что каждое устройство отвечает жертве. Это атака отказа в обслуживании (DoS); когда множество машин атакуют одновременно, она становится распределенной атакой отказа в обслуживании (DDoS).
Противники эксплуатируют слабые сети для затопления, картирования или подмены устройств. Физический порт данных без безопасности портов позволяет злоумышленнику подключиться; открытый порт позволяет установить неавторизованный точку доступа, которая полностью обходит файрвол. Мы оцениваем сетевой риск по степени воздействия и по количеству навыков, необходимых для эксплуатации.
Чтобы выявить уязвимости до того, как это сделает противник, организации используют автоматизированный сканер уязвимостей: инструмент, который проверяет сети, устройства и приложения на соответствие базе данных известных уязвимостей, а затем формирует отчет, в котором перечислены все найденные уязвимости, их степень серьезности и рекомендуемые меры устранения. Исправление уязвимостей с наивысшей степенью риска является ключевым элементом управления рисками сети.
Explore · Исследовать
Identify the network attack from its evidence · Идентифицируйте сетевую атаку по следам
Each network attack leaves a distinct trace: ARP poisoning = one IP with two MACs; MAC flooding = a surge of new MACs; DNS poisoning = misdirected web traffic; smurf/DoS = a flood that blocks legitimate traffic. · Каждая сетевая атака оставляет отчетливый след: подделка ARP = один IP-адрес с двумя MAC-адресами; затопление MAC = всплеск новых MAC-адресов; подделка DNS = перенаправление веб-трафика; smurf/DoS = поток, блокирующий легитимный трафик.
Protecting Networks: Managerial Controls and Wireless Security · Защита сетей: административный контроль и безопасность беспроводной связи
Syllabus · Программа
English
Learning Objective 3.2.A: Identify managerial controls related to network security.
3.2.A.1 A router security policy will set forth a minimum configuration standard for routers on an organization’s network and may include:
Banning local user accounts (All router logins must use an approved authentication server.)
Disabling unnecessary services (e.g., Telnet)
Requiring a firewall (An organization may opt for a firewall device separate from the router.)
3.2.A.2 A switch security policy will set forth a minimum configuration standard for switches on an organization’s network and may include:
Banning local user accounts (All switch logins must use an approved authentication server.)
Requiring port security to be enabled.
Using MAC filtering
3.2.A.3 A virtual private network (VPN) policy will detail the minimum security requirements for employees using a VPN to access an organization’s internal network, and it may include:
A list of roles within the organization that are allowed to use a VPN to access the organization’s internal network
Authentication requirements for employees using a VPN (e.g., public/private key system or MFA)
A prohibition against split tunneling (also called dual tunneling)
3.2.A.4 A wireless security policy will establish the minimum security requirements for wireless networks within an organization and may include:
Requiring users to authenticate to the wireless network through an extensible authentication protocol (EAP) connected to an approved authentication server
Requiring all wireless traffic to be encrypted using AES encryption with a minimum key length
3.2.B.1 Organizations can disable beacon frame broadcasting on wireless access points (WAPs) to make it harder for adversaries to find their wireless network and learn its basic properties.
3.2.B.2 Organizations can control the broadcast direction and signal strength of a WAP so the signal does not extend beyond the physical space the access point is meant to cover.
3.2.B.3 Organizations should enable strong wireless encryption protocols to ensure wireless frames are not readable by adversaries who might intercept them.
WEP, WPS, and the original WPA wireless encryption protocols have known vulnerabilities and are insecure.
WPA3 is currently the strongest wireless encryption algorithm.
3.2.B.4 Organizations can enable MAC filtering to prevent unauthorized devices from accessing the network, and they can require users to authenticate when joining a network.
Русский
Цель обучения 3.2.A: Идентифицировать административные меры контроля, связанные с безопасностью сети.
3.2.A.1 Политика безопасности маршрутизатора будет определять минимальный стандарт конфигурации для маршрутизаторов в сети организации и может включать:
Запрет на использование местных учетных записей (все входы в маршрутизатор должны использовать утвержденный сервер аутентификации.)
Отключение ненужных служб (например, Telnet)
Требование наличия межсетевого экрана (организация может выбрать отдельное устройство межсетевого экрана, отличное от маршрутизатора.)
3.2.A.2 Политика безопасности коммутатора будет определять минимальный стандарт конфигурации для коммутаторов в сети организации и может включать:
Запрет на использование местных учетных записей (все входы в коммутатор должны использовать утвержденный сервер аутентификации.)
Требование включения защиты портов.
Использование фильтрации MAC-адресов
3.2.A.3 Политика виртуальной частной сети (VPN) будет детализировать минимальные требования безопасности для сотрудников, использующих VPN для доступа к внутренней сети организации, и может включать:
Список ролей в организации, которым разрешено использовать VPN для доступа к внутренней сети организации
Требования аутентификации для сотрудников, использующих VPN (например, система открытых/закрытых ключей или MFA)
Запрет на разделение туннелирования (также называемое двойным туннелированием)
3.2.A.4 Политика безопасности беспроводной сети установит минимальные требования безопасности для беспроводных сетей внутри организации и может включать:
Требование аутентификации пользователей в беспроводной сети через протокол расширяемой аутентификации (EAP), подключенный к утвержденному серверу аутентификации
Требование шифрования всего беспроводного трафика с использованием алгоритма AES с минимальной длиной ключа
Отключение кадров бекпоя на беспроводных точках доступа
Цель обучения 3.2.B: Настраивать функции безопасности беспроводных сетей.
3.2.B.1 Организации могут отключить трансляцию кадров бекпоя на беспроводных точках доступа (WAP), чтобы усложнить поиск их беспроводной сети злоумышленниками и изучение ее основных свойств.
3.2.B.2 Организации могут управлять направлением и силой сигнала WAP так, чтобы сигнал не выходил за пределы физического пространства, которое должна покрывать точка доступа.
3.2.B.3 Организации должны включить сильные протоколы шифрования беспроводной сети, чтобы обеспечить то, что кадры беспроводной сети не будут доступны злоумышленникам, которые могут их перехватить.
Протоколы шифрования WEP, WPS и исходный WPA имеют известные уязвимости и являются небезопасными.
WPA3 на данный момент является самым сильным алгоритмом шифрования беспроводной сети.
3.2.B.4 Организации могут включить фильтрацию MAC-адресов для предотвращения доступа к сети_chargeobjects unauthorized devices, и они могут требовать аутентификации пользователей при присоединении к сети.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Good network security starts with written policies that set a minimum standard: a router security policy and switch security policy ban local accounts and require port security; a VPN policy sets authentication rules and forbids split tunneling 分离隧道; and a wireless security policy requires strong encryption and authenticated access.
For wireless networks specifically, organisations disable beacon frames so the network is harder to find, control signal strength so it does not leak outside the building, enable strong encryption - WPA3 Wi-Fi 保护接入第三代 is the current strongest, while old WEP and the original WPA are broken - and use MAC filtering to allow only known devices.
Русский
Хорошая сетевая безопасность начинается с написанных политик, устанавливающих минимальные стандарты: политика безопасности маршрутизатора и политика безопасности коммутатора запрещают локальные учетные записи и требуют настройки безопасности портов; политика VPN устанавливает правила аутентификации и запрещает раздельное туннелирование; а политика безопасности беспроводной сети требует использования надежного шифрования и аутентифицированного доступа.
Для беспроводных сетей в частности организации отключают beacon-кадры, чтобы сеть было сложнее обнаружить, регулируют мощность сигнала, чтобы он не выходил за пределы здания, включают надежное шифрование — Wi-Fi стандарта WPA3 является наиболее защищенным на данный момент, тогда как старые WEP и оригинальный WPA считаются взломанными — и используют фильтрацию по MAC-адресу, чтобы разрешить подключение только известным устройствам.
Learning Objective 3.3.A: Identify techniques for segmenting a network.
3.3.A.1 Firewall zones and rules can be used to create a screened subnet (also known as a demilitarized zone, or DMZ)—a network segment that sits between public, external networks like the internet and internal, private networks. A screened subnet is typically a lower security zone than the internal, private networks, and it typically holds an organization’s publicly facing resources, separating them from the internal network.
3.3.A.2 Subnetting can be used to create different subnets based on IP addressing. If a device is compromised by an adversary, subnets can contain a security breach to reduce the number of exposed devices.
3.3.A.3 Switches can be used to create VLANs, which logically separate devices physically connected to central switches.
3.3.B.1 Network segmentation refers to the process of dividing a network into smaller, isolated segments or subnetworks (subnets).
3.3.B.2 Dividing a network into smaller subnets isolates network traffic, which can prevent attacks on one subnet from impacting devices on other subnets.
3.3.B.3 Network segmentation can allow for different security policies and controls to be applied to different segments of the network, allowing for higher security zones and lower security zones.
3.3.B.4 Port security on a switch can prevent MAC flooding by limiting the number of addresses assignable to any single switch port.
Русский
Цель обучения 3.3.A: Идентифицировать методы сегментации сети.
3.3.A.1 Зоны брандмауэра и правила могут использоваться для создания экранированной подсети (также известной как демилитаризованная зона, или DMZ) — сегмента сети, расположенного между публичными внешними сетями, такими как Интернет, и внутренними приватными сетями. Экранированная подсеть обычно является зоной с более низким уровнем безопасности по сравнению с внутренними приватными сетями и обычно содержит ресурсы организации, ориентированные на публичный доступ, изолируя их от внутренней сети.
3.3.A.2 Разбиение на подсети может использоваться для создания различных подсетей на основе IP-адресации. Если устройство было скомпрометировано злоумышленником, подсети могут ограничить распространение инцидента безопасности, снизив количество уязвимых устройств.
3.3.A.3 Коммутаторы могут использоваться для создания VLAN (виртуальных локальных сетей), которые логически разделяют устройства, физически подключенные к центральным коммутаторам.
Учебная цель 3.3.B: Объяснить, почему сегментация сети может повысить ее безопасность.
3.3.B.1 Сегментация сети относится к процессу разделения сети на меньшие, изолированные сегменты или подсети (subnets).
3.3.B.2 Разделение сети на меньшие подсети изолирует сетевой трафик, что может предотвратить влияние атак на одну подсеть на устройства в других подсетях.
3.3.B.3 Сегментация сети позволяет применять различные политики безопасности и средства контроля к разным сегментам сети, создавая зоны с высоким и низким уровнями безопасности.
3.3.B.4 Безопасность портов на коммутаторе может предотвратить MAC-флудинг путем ограничения количества адресов, назначаемых любому одному порту коммутатора.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Network segmentation 网络分段 divides one network into smaller, isolated pieces (subnets 子网). If one subnet is breached, the damage is contained and cannot spread.
A key pattern is the screened subnet 屏蔽子网 (also called a DMZ 隔离区). It sits between the public internet and the private internal network, holding an organisation's public-facing servers in a lower-security zone - separated from the sensitive internal systems.
Segments can also be built with subnetting (by IP address) or VLANs 虚拟局域网 (logically separating devices on the same switch). Each segment can then get its own security policy - higher-security and lower-security zones.
Русский
Сегментация сети делит одну сеть на меньшие, изолированные части (подсети). Если одна подсеть будет взломана, ущерб будет ограничен и не распространится дальше.
Ключевой схемой является экранированная подсеть (также называемая DMZ). Она находится между публичным интернетом и частной внутренней сетью, размещая публичные серверы организации в зоне пониженной безопасности — отделенную от чувствительных внутренних систем.
Экранированная подсеть (DMZ) помещает публичные серверы между двумя брандмауэрами, вдали от частной сети
Сегменты также можно создавать с помощью настраиваемых подсетей (по IP-адресам) или VLAN (логического разделения устройств на одном коммутаторе). Каждый сегмент может иметь свою собственную политику безопасности — зоны высокой и низкой степени защиты.
Серверные стойки: сегментация сети изолирует системы, чтобы одно нарушение не открыло доступ ко всему
Learning Objective 3.4.A: Identify types of network-based firewalls.
3.4.A.1 A firewall is used to allow or deny network traffic in or out of a network. The firewall itself is software that can be hosted on a standalone device or integrated into another network device, such as a router.
3.4.A.2 A stateless firewall filters traffic based on information in packet headers, such as IP addresses, ports, and protocols.
3.4.A.3 A stateful firewall (also known as dynamic packet filtering) tracks the state of network connections passing through the firewall and can filter according to connection-related rules in addition to the filtering done by a stateless firewall. This allows for more control over content allowed in and out of a network.
3.4.A.4 A next-generation firewall (NGFW) has both the capabilities of typical stateless and stateful firewalls and additional advanced features, such as intrusion prevention, deep packet inspection, and filtering by application type.
Learning Objective 3.4.B: Explain how a firewall uses an access control list to allow or deny traffic entering or leaving a network.
3.4.B.1 Network administrators create a set of rules, called an access control list (ACL), that a firewall uses to permit or deny inbound and outbound network traffic.
3.4.B.2 ACL rules are checked in order and the first rule that matches the criteria will be executed for the specified data.
3.4.B.3 A typical ACL will specify the direction of traffic (inbound or outbound), the criterion to filter by (IP addresses, logical port, service, or application), and the action to take (permit or deny).
Learning Objective 3.4.C: Determine the effective placement of firewalls in a network.
3.4.C.1 Each segment of a network should have a firewall to control the flow of data in and out of that segment.
3.4.C.2 Network segments may have different security needs based on the data and services within them. The level of security for each firewall can be set independently.
3.4.C.3 Each point of data ingress and egress between the internal network and the public internet should have a firewall.
Learning Objective 3.4.D: Configure a firewall to manage the flow of network traffic.
3.4.D.1 The requirements for a firewall will specify what type of traffic from which sources or to which destinations should be allowed or denied.
3.4.D.2 Specific rules for a firewall can allow or deny inbound or outbound traffic based on source or destination port or IP address, service, protocol, or application.
Illustrative examples for 3.4.D.2:
Allow inbound TCP port 22 from ALL; (this rule will allow all inbound TCP traffic with destination port 22, which is the designated port for the SSH protocol)
Deny inbound TCP port 80 from 192.168.1.0/24; (this rule will deny inbound TCP traffic with destination port 80 from IP addresses in the 192.168.1.0-192.168.1.255 range)
3.4.D.3 Rules are implemented in order, and changing the order of a set of rules can change which traffic is allowed or denied. Consideration must be given to the precedence of filtering priorities when establishing the order of rules.
Illustrative examples for 3.4.D.3:
This set of rules would allow SSH traffic and deny other inbound TCP traffic
Rule 1: ALLOW inbound TCP port 22 from ALL;
Rule 2: DENY inbound TCP ALL from ALL;
Reversing the order of those rules would deny all inbound TCP traffic including SSH traffic.
Русский
Учебная цель 3.4.A: Определить типы сетевых брандмауэров.
3.4.A.1 Брандмауэр используется для разрешения или запрета сетевого трафика входящего и исходящего из сети. Сам брандмауэр представляет собой программное обеспечение, которое может размещаться на отдельном устройстве или быть интегрированным в другое сетевое устройство, такое как маршрутизатор.
3.4.A.2 Stateless-брандмауэр фильтрует трафик на основе информации в заголовках пакетов, такой как IP-адреса, порты и протоколы.
3.4.A.3 Stateful-брандмауэр (также известный как динамическая фильтрация пакетов) отслеживает состояние сетевых соединений, проходящих через брандмауэр, и может фильтровать трафик согласно правилам, связанным с соединением, дополнительно к фильтрации, выполняемой stateless-брандмауэром. Это обеспечивает более высокий контроль над контентом, разрешенным во входящем и исходящем трафике.
3.4.A.4 Next-generation firewall (NGFW) обладает возможностями типичных stateless и stateful брандмауэров, а также дополнительными расширенными функциями, такими как предотвращение вторжений, глубокий анализ содержимого пакетов и фильтрация по типу приложения.
Учебная цель 3.4.B: Объяснить, как брандмауэр использует список управления доступом (ACL) для разрешения или запрета трафика, входящего или исходящего из сети.
3.4.B.1 Сетевые администраторы создают набор правил, называемый списком управления доступом (ACL), который использует брандмауэр для разрешения или запрета входящего и исходящего сетевого трафика.
3.4.B.2 Правила ACL проверяются последовательно, и первое правило, соответствующее критериям, будет выполнено для указанного данных.
3.4.B.3 Типичный ACL указывает направление трафика (входящий или исходящий), критерий фильтрации (IP-адреса, логический порт, сервис или приложение) и действие (разрешить или запретить).
Учебная цель 3.4.C: Определить эффективное размещение брандмауэров в сети.
3.4.C.1 Каждый сегмент сети должен иметь брандмауэр для контроля потока данных, входящего и исходящего из этого сегмента.
3.4.C.2 Сегменты сети могут иметь разные требования к безопасности в зависимости от данных и сервисов, содержащихся в них. Уровень безопасности для каждого брандмауэра может устанавливаться независимо.
3.4.C.3 Каждая точка входа и выхода данных между внутренней сетью и публичным Интернетом должна иметь брандмауэр.
Учебная цель 3.4.D: Настроить брандмауэр для управления потоком сетевого трафика.
3.4.D.1 Требования к брандмауэру будут определять, какой тип трафика от каких источников или к каким назначениям должен быть разрешен или запрещен.
3.4.D.2 Конкретные правила для брандмауэра могут разрешать или запрещать входящий или исходящий трафик на основе порта источника или назначения, IP-адреса, сервиса, протокола или приложения.
Иллюстративные примеры для 3.4.D.2:
Разрешить входящий TCP порт 22 со всех; (это правило разрешит весь входящий TCP-трафик с целевым портом 22, который является выделенным портом для протокола SSH)
Запретить входящий TCP порт 80 с 192.168.1.0/24; (это правило запретит входящий TCP-трафик с целевым портом 80 от IP-адресов в диапазоне 192.168.1.0-192.168.1.255)
3.4.D.3 Правила реализуются в порядке их следования, и изменение порядка набора правил может изменить, какой трафик разрешается или запрещается. При установлении порядка правил необходимо учитывать приоритеты фильтрации.
Иллюстративные примеры для 3.4.D.3:
Данный набор правил позволил бы трафику SSH и запретил бы другой входящий TCP-трафик
Правило 1: РАЗРЕШИТЬ входящий TCP порт 22 со всех;
Правило 2: ЗАПРЕТИТЬ входящий TCP со всех;
Изменение порядка этих правил привело бы к запрету всего входящего TCP-трафика, включая трафик SSH.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
How a firewall decides
A firewall 防火墙 allows or denies traffic entering or leaving a network. There are several kinds:
Stateful 有状态 - also tracks the state of each connection for finer control.
Next-generation (NGFW) - adds advanced features like intrusion prevention and deep packet inspection.
A firewall follows an access control list (ACL) 访问控制列表 - an ordered set of rules. Rules are checked in order, and the first match wins, so the order of rules changes which traffic gets through. Each rule specifies a direction, a thing to filter by (IP, port, service), and an action (permit or deny).
Worked example. A firewall has Rule 3: DENY TCP 443 from 192.168.*, and lower down Rule 7: ALLOW TCP 443 from ALL. A user at 192.168.45.37 cannot reach port 443 - even though Rule 7 would allow them - because Rule 3 matches first, and the first match wins. The fix is to move the ALLOW rule above the DENY. This is why rule order, not just rule content, decides what traffic gets through.
Firewalls belong at every point where data crosses between zones - at each network segment and at every gateway to the public internet.
Русский
Как брандмауэр принимает решения
Брандмауэр разрешает или блокирует трафик, входящий в сеть или выходящий из нее. Существует несколько видов:
Несостоятельный (Stateless) — фильтрует только по заголовкам пакетов (IP, порт, протокол).
Состоятельный (Stateful) — также отслеживает состояние каждого соединения для более тонкого контроля.
Следующего поколения (NGFW) — добавляет расширенные функции, такие как предотвращение вторжений и глубокий анализ пакетов.
Брандмауэр следует списку управления доступом (ACL) — упорядоченному набору правил. Правила проверяются в порядке, и первое совпадение побеждает, поэтому порядок правил определяет, какой трафик проходит. Каждое правило указывает направление, критерий фильтрации (IP, порт, сервис) и действие (разрешить или запретить).
Брандмауэр проверяет свой ACL сверху вниз; первое совпадающее правило решает
Разобранный пример. У брандмауэра есть Правило 3: DENY TCP 443 from 192.168.*, а ниже — Правило 7: ALLOW TCP 443 from ALL. Пользователь со 192.168.45.37 не может получить доступ к порту 443 — даже если Правило 7 его допускает, — потому что Правило 3 совпадает первым, и первое совпадение побеждает. Исправление заключается в том, чтобы переместить правило ALLOW выше правила DENY. Именно поэтому порядок правил, а не только их содержимое, определяет, какой трафик проходит.
Брандмауэры должны находиться в каждой точке перехода данных между зонами — на каждом сегменте сети и на каждом шлюзе в публичный интернет.
Реальное сетевое оборудование: брандмауэр — это устройство (или программное обеспечение), расположенное там, где эти кабели выходят во внешний мир
Learning Objective 3.5.A: Identify types of automated security tools used to detect network attacks.
3.5.A.1 Automated detection tools analyze data collected from an organization’s network and devices, such as switches and routers, servers, firewalls, and user computers. These data are often collected in a log file.
3.5.A.2 A network intrusion detection system (NIDS) is an automated tool that analyzes data to determine if malicious activity is taking place on a network. When an attack is detected, it generates an alert.
3.5.A.3 A network intrusion prevention system (NIPS) is an automated tool that, like an IDS, analyzes data to determine if malicious activity is taking place on a network. A NIPS can also mitigate or halt an attack by closing ports, blocking specific IP or MAC addresses, or rejecting specific protocols.
3.5.A.4 A security information and event management (SIEM) system collects and analyzes data from multiple sources (including firewalls, NIDS/NIPS, device logs, and application logs) to detect patterns that may indicate a cyberattack and raises an alert if a potential attack is detected. Security analysts investigate the alert to determine whether it represents a true threat and follow standard operating procedures to resolve or escalate the alert.
Learning Objective 3.5.B: Explain how organizations can leverage artificial intelligence (AI) to enhance threat detection and response.
3.5.B.1 Computers log every action that users take. Firewalls, IDS, IPS, and other network sensors log all the traffic passing through various points in a network. A medium-sized organization’s network is logging millions (or even tens of millions) of data points per day. Even a large team of humans is incapable of analyzing so much data.
3.5.B.2 Threat detection teams are creating AI algorithms to analyze large amounts of data and classify the data patterns as malicious or normal.
3.5.B.3 AI models for threat detection are based on probabilistic calculations; they report a percentage to indicate the likelihood that something is malicious.
3.5.B.4 Organizations determine their own thresholds for what percentage of likelihood of a threat results in an alert. If the threshold is set too high, real attacks may go undetected; if the threshold is too low, the security team will be overwhelmed with false alerts.
Learning Objective 3.5.C: Determine a network detection method.
3.5.C.1 Volume of network traffic is a criterion for determining a detection method. Signature-based detection is more efficient for networks with high traffic volume. Signature-based detection compares detection data to a database of known indicators of compromise (IoCs), called signatures. Signature databases must be updated with IoCs for the latest attacks. Signature-based detection runs more quickly than anomaly-based detection.
3.5.C.2 Consistency of network traffic patterns is a criterion for determining a detection method. Anomaly-based detection is most effective on networks with consistent traffic patterns. Anomaly-based detection compares detection data to a baseline of recorded activity. Baselines must be recorded on uncompromised systems to establish expected data types and volumes. Anomaly-based detection triggers an alert or action when data types or volumes outside of a specified tolerance range are recorded. Anomaly-based detection relies on consistent patterns in network traffic to detect anomalous traffic patterns.
3.5.C.3 Degree of sensitivity or criticality of a network is a criterion for determining a detection method. Networks with more sensitive or critical data or services will likely consider a hybrid approach. Hybrid detection combines signature-based and anomaly-based detection. Hybrid detection is more expensive than using either signature- or anomaly-based detection alone, and hybrid-detection models generate more alerts.
3.5.C.4 Likelihood of novel attacks on a network is a criterion for determining a detection method. Signature-based detection cannot detect a new attack. When an organization suspects that adversaries are likely to attempt a new attack on a network, anomaly-based detection is the preferred method when the cost of hybrid detection is prohibitively high.
Learning Objective 3.5.D: Evaluate the impact of a network detection method.
3.5.D.1 Speed of detection is a factor in evaluating the impact of a network detection method. Faster detection enables faster response. Signature-based detection methods are faster than anomaly-based detection methods, especially on networks with high traffic volume.
3.5.D.2 Cost is a factor in evaluating the impact of a network detection method. Detection tools and ongoing costs need to be within a budget. Anomaly-based detection systems require more expensive hardware to operate than signature based. Hybrid detection is the most expensive option because it combines both anomaly- and signature-based methods.
3.5.D.3 False positive rate is a factor in evaluating the impact of a network detection method. Signature-based detection has almost no false positives. Anomaly-based or hybrid detection will have higher false positive rates. Impacts of high false positive rates include:
Time and resources are put toward investigating alerts for nonmalicious activity.
Alert fatigue is a condition that occurs when responders get accustomed to false positives and take alerts less seriously because they assume alerts are false positives before investigating them.
3.5.D.4 False negative rate is a factor in evaluating the impact of a network detection method. A false negative occurs when an adversary can bypass a detection system. Signature-based detection systems are easier to bypass than anomaly-based or hybrid systems. False negatives can result in adversaries causing loss, harm, disruption, or destruction to data and systems.
Learning Objective 3.5.E: Apply detection techniques to identify indicators of network attacks by analyzing log files.
3.5.E.1 Evil-twin attacks can be detected by regularly scanning for service set identifiers (SSIDs) that look suspicious or similar to local legitimate SSIDs. Signal triangulation can be used to locate and disable an access point broadcasting an evil-twin network.
3.5.E.2 Jamming attacks can be detected by recognizing that no wireless devices in a specific physical space are able to connect to a wireless network and by scanning for electromagnetic (EM) noise in the wireless range.
3.5.E.3 ARP poisoning attacks can be detected by monitoring network traffic for unusual ARP messages (particularly duplicate MAC address ARP packets) and checking the ARP table on the default gateway.
3.5.E.4 MAC flooding attacks can be detected by monitoring network traffic for an unexpected surge of Ethernet frames with different MAC addresses and checking the MAC address table on a switch.
3.5.E.5 DNS poisoning attacks are difficult to detect. However, if an organization’s website experiences an abrupt and otherwise inexplicable drop in traffic, DNS records should be examined as a potential cause.
3.5.E.6 Smurf attacks can be detected by watching network traffic for a sudden increase in ICMP requests sent to the network’s broadcast address.
3.5.E.7 Network-based IoCs are discovered when analyzing network traffic, often in the form of packet capture files. Indicators can be found in source and destination IP addresses, ports, and protocols. These can include:
Connections to known malicious IP addresses
Unauthorized network scans
Unusual spikes or slow downs in network traffic
Mismatched port-application traffic
Русский
Учебная цель 3.5.A: Определить типы автоматизированных средств безопасности, используемых для обнаружения сетевых атак.
3.5.A.1 Инструменты автоматического обнаружения анализируют данные, собранные из сети и устройств организации, таких как коммутаторы и маршрутизаторы, серверы, брандмауэры и компьютеры пользователей. Эти данные часто собираются в файл журнала.
3.5.A.2 Система обнаружения вторжений в сети (NIDS) — это автоматизированный инструмент, который анализирует данные для определения наличия вредоносной активности в сети. При обнаружении атаки он генерирует оповещение.
3.5.A.3 Система предотвращения вторжений в сеть (NIPS) — это автоматизированный инструмент, который, как и IDS, анализирует данные для выявления злонамеренной активности в сети. NIPS также может предотвратить или остановить атаку путем закрытия портов, блокирования конкретных IP- или MAC-адресов или отклонения определенных протоколов.
3.5.A.4 Система управления информацией и событиями безопасности (SIEM) собирает и анализирует данные из множества источников (включая межсетевые экраны, NIDS/NIPS, журналы устройств и приложения), чтобы обнаруживать паттерны, которые могут указывать на кибератаку, и поднимает тревогу при обнаружении потенциальной атаки. Специалисты по безопасности исследуют сигнал тревоги, чтобы определить, представляет ли он собой реальную угрозу, и следуют стандартным процедурам для устранения или эскалации сигнала.
Цель обучения 3.5.B: Объяснить, как организации могут использовать искусственный интеллект (ИИ) для повышения эффективности обнаружения угроз и реагирования на них.
3.5.B.1 Компьютеры ведут журнал всех действий пользователей. Межсетевые экраны, IDS, IPS и другие сетевые датчики фиксируют весь трафик, проходящий через различные точки сети. Сеть организации среднего размера регистрирует миллионы (или даже десятки миллионов) точек данных в день. Даже большая команда специалистов не способна проанализировать такой объем информации.
3.5.B.2 Команды по обнаружению угроз создают алгоритмы ИИ для анализа больших массивов данных и классификации их паттернов как вредоносных или нормальных.
3.5.B.3 Модели ИИ для обнаружения угроз основаны на вероятностных расчетах; они выдают процентное значение, указывающее на вероятность того, что активность является вредоносной.
3.5.B.4 Организации самостоятельно определяют пороги: какой уровень вероятности угрозы должен приводить к генерации сигнала тревоги. Если порог установлен слишком высоко, реальные атаки могут остаться незамеченными; если порог слишком низок, команда по безопасности будет перегружена ложными тревогами.
Цель обучения 3.5.C: Определить метод обнаружения в сети.
3.5.C.1 Объем сетевого трафика является критерием выбора метода обнаружения. Обнаружение на основе сигнатур более эффективно для сетей с высоким объемом трафика. Обнаружение на основе сигнатур сравнивает данные обнаружения с базой известных индикаторов компрометации (IoC), называемой сигнатурами. Базы сигнатур должны обновляться данными о новых атаках. Обнаружение на основе сигнатур работает быстрее, чем обнаружение на основе аномалий.
3.5.C.2 Стабильность паттернов сетевого трафика является критерием выбора метода обнаружения. Обнаружение на основе аномалий наиболее эффективно для сетей со стабильными паттернами трафика. Обнаружение на основе аномалий сравнивает данные обнаружения с базовой линией записанной активности. Базовые линии должны фиксироваться на незакомпрометированных системах для установления ожидаемых типов и объемов данных. Обнаружение на основе аномалий вызывает сигнал тревоги или действие, когда регистрируются типы или объемы данных, выходящие за пределы установленного диапазона допустимых отклонений. Обнаружение на основе аномалий опирается на стабильные паттерны в сетевом трафике для выявления аномального поведения.
3.5.C.3 Степень чувствительности или критичности сети является критерием выбора метода обнаружения. Сети, хранящие более чувствительные или критически важные данные или предоставляющие такие сервисы, вероятно, будут рассматривать гибридный подход. Гибридное обнаружение сочетает методы обнаружения на основе сигнатур и на основе аномалий. Гибридное обнаружение дороже, чем использование только одного из методов, и модели гибридного обнаружения генерируют больше сигналов тревоги.
3.5.C.4 Вероятность появления новых видов атак в сети является критерием выбора метода обнаружения. Обнаружение на основе сигнатур не способно выявить новую атаку. Когда организация подозревает, что злоумышленники, скорее всего, попытаются совершить новую атаку, и стоимость гибридного обнаружения слишком высока, предпочтительным методом становится обнаружение на основе аномалий.
Цель обучения 3.5.D: Оценить влияние метода обнаружения в сети.
3.5.D.1 Скорость обнаружения является фактором оценки влияния метода обнаружения в сети. Более быстрое обнаружение позволяет обеспечить более быстрый ответ. Методы обнаружения на основе сигнатур работают быстрее, чем методы обнаружения на основе аномалий, особенно в сетях с высоким объемом трафика.
3.5.D.2 Стоимость является фактором оценки влияния метода обнаружения в сети. Инструменты обнаружения и сопутствующие расходы должны укладываться в бюджет. Системы обнаружения на основе аномалий требуют более дорогого оборудования для работы, чем системы на основе сигнатур. Гибридное обнаружение — самый дорогой вариант, поскольку оно объединяет оба метода.
3.5.D.3 Уровень ложноположительных срабатываний является фактором оценки влияния метода обнаружения в сети. Обнаружение на основе сигнатур имеет практически нулевой уровень ложноположительных срабатываний. Обнаружение на основе аномалий или гибридное обнаружение имеют более высокий уровень ложноположительных срабатываний. Последствия высокого уровня ложноположительных срабатываний включают:
Время и ресурсы тратятся на расследование сигналов тревоги по поводу безобидной активности.
Усталость от уведомлений — состояние, возникающее, когда специалисты по реагированию привыкают к ложноположительным срабатываниям и воспринимают сигналы тревоги менее серьезно, предполагая, что они являются ложными, еще до начала расследования.
3.5.D.4 Уровень ложноотрицательных срабатываний является фактором оценки влияния метода обнаружения в сети. Ложноотрицательное срабатывание происходит, когда злоумышленник может обойти систему обнаружения. Системы обнаружения на основе сигнатур легче обойти, чем системы на основе аномалий или гибридные системы. Ложноотрицательные срабатывания могут привести к тому, что злоумышленники нанесут ущерб данным и системам, вызвав утечку данных, разрушение или нарушение работы.
Цель обучения 3.5.E: Применять методы обнаружения для идентификации индикаторов сетевых атак путем анализа журналов событий.
3.5.E.1 Атаки «Злой близнец» (evil-twin) можно обнаружить, регулярно сканируя идентификаторы служебных наборов (SSID), которые выглядят подозрительно или похожи на легитимные локальные SSID. Триангуляция сигналов может использоваться для определения местоположения и отключения точки доступа, транслирующей сеть «Злой близнец».
3.5.E.2 Атаки с блокировкой (jamming) можно обнаружить, noticing что ни одно беспроводное устройство в определенном физическом пространстве не может подключиться к беспроводной сети, а также сканируя радиодиапазон на наличие электромагнитного (EM) шума.
3.5.E.3 Атаки отравления ARP можно обнаружить, отслеживая сетевой трафик на наличие необычных ARP-сообщений (особенно пакетов ARP с дублирующимися MAC-адресами) и проверяя таблицу ARP на шлюзе по умолчанию.
3.5.E.4 Атаки переполнения MAC-таблиц (MAC flooding) можно обнаружить, отслеживая сетевой трафик на наличие неожиданного всплеска Ethernet-кадров с различными MAC-адресами и проверяя таблицу MAC-адресов на коммутаторе.
3.5.E.5 Атаки отравления DNS сложно обнаружить. Однако, если на сайте организации происходит резкое и иначе необъяснимое падение трафика, следует проверить DNS-записи как потенциальную причину.
3.5.E.6 Атаки Smurf можно обнаружить, наблюдая за сетевым трафиком на предмет резкого увеличения количества ICMP-запросов, отправляемых на широковещательный адрес сети.
3.5.E.7 Сетевые индикаторы компрометации (IoC) обнаруживаются при анализе сетевого трафика, часто в виде файлов захвата пакетов. Индикаторы могут быть найдены в IP-адресах источника и назначения, портах и протоколах. К ним относятся:
Подключения к известным вредоносным IP-адресам
Несанкционированные сетевые сканирования
Необычные всплески или замедления сетевого трафика
Несоответствие трафика портов и приложений
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
When prevention fails, detection takes over. Automated tools read the log files 日志文件 that record network activity:
a network intrusion detection system (NIDS) 网络入侵检测系统 analyses traffic and raises an alert, but does not block;
a network intrusion prevention system (NIPS) 网络入侵防御系统 can also stop an attack by closing ports or blocking addresses;
a security information and event management (SIEM) 安全信息与事件管理 system gathers data from many sources to spot patterns.
There are two detection methods. Signature-based 基于特征 detection compares traffic to a database of known attack signatures - fast and low on false alarms, but blind to brand-new attacks. Anomaly-based 基于异常 detection compares traffic to a normal baseline 基线 and flags anything unusual - it can catch novel attacks but needs more resources and raises more false alarms. A hybrid approach combines both.
Examining captured traffic (packet-capture files), analysts hunt for network-based indicators of compromise 网络入侵指标 in the source and destination IP addresses, ports, and protocols. Four common ones: connections to known-malicious IP addresses, unauthorized network scans (an outsider probing your ports), unusual spikes or slowdowns in traffic, and mismatched port-application traffic (for example, non-web traffic flowing over port 80). These complete the host-, file-, and behaviour-based indicators a single device logs.
AI, thresholds, and alert fatigue
A medium network logs millions of events a day - far more than any team can read - so organisations train AI models to sort likely-malicious patterns from normal ones. These models are probabilistic 概率的: rather than a yes/no, each event gets a percentage likelihood of being malicious.
The organisation then sets a threshold 阈值 - the likelihood at which an alert fires - and that choice is a genuine trade-off:
set the threshold too high and real attacks slip through undetected;
set it too low and the team is overwhelmed with false alerts.
Too many false alerts cause alert fatigue 警报疲劳: responders get so used to false positives that they start assuming an alert is false before investigating it - so a real attack, when it finally comes, is waved away. This is exactly why a low false-positive rate matters: signature-based detection has almost none, while anomaly-based and hybrid detection trade a higher false-positive rate for the ability to catch novel attacks.
Русский
Когда Prevention fails, обнаружение берет на себя управление. Автоматизированные инструменты читают журналы событий, фиксирующие активность в сети:
система обнаружения вторжений в сети (NIDS) анализирует трафик и поднимает тревогу, но не блокирует его;
система предотвращения вторжений в сети (NIPS) также может остановить атаку, закрывая порты или блокируя адреса;
система управления информацией о безопасности и события (SIEM) собирает данные из множества источников для выявления закономерностей.
Существует два метода обнаружения. Сигнатурное обнаружение сравнивает трафик с базой данных известных сигнатур атак — быстро и с низким уровнем ложных срабатываний, но слепо к совершенно новым атакам. Аномалийное обнаружение сравнивает трафик с нормальным базовым уровнем и отмечает все необычное — оно может выявить новые атаки, но требует больше ресурсов и вызывает больше ложных срабатываний. Гибридный подход объединяет оба метода.
Анализируя захваченный трафик (файлы захвата пакетов), специалисты ищут индикаторы компрометации, основанные на сети, в исходных и конечных IP-адресах, портах и протоколах. Четыре распространенных индикатора: подключения к известно вредоносным IP-адресам, несанкционированные сетевые сканирования (прощупывание ваших портов посторонними), необычные пики или замедления трафика и несоответствие порта и приложения (например, небраузерский трафик, проходящий через порт 80). Они дополняют хост-, файловые и поведенческие индикаторы, которые логирует одно устройство.
ИИ, пороги и усталость от оповещений
Средняя сеть регистрирует миллионы событий в день — гораздо больше, чем любая команда сможет прочитать, — поэтому организации обучают AI-модели различать вероятные вредоносные паттерны и нормальные. Эти модели являются вероятностными: вместо да/нет каждому событию присваивается процентная вероятность того, что оно является вредоносным.
Затем организация устанавливает порог — вероятность срабатывания оповещения, — и этот выбор представляет собой реальный компромисс:
если установить порог слишком высоко, реальные атаки пройдут незаметно;
если установить его слишком низко, команда будет перегружена ложными тревогами.
Слишком много ложных тревог вызывает усталость от уведомлений: специалисты становятся настолько привыкшими к ложным срабатываниям, что начинают считать тревогу ложной до начала расследования — поэтому реальная атака, когда она наконец происходит, отмахивается. Именно поэтому низкий уровень ложных положительных результатов имеет значение: обнаружение на основе сигнатур почти не дает ложных срабатываний, в то время как обнаружение на основе аномалий и гибридное обнаружение жертвуют более высоким уровнем ложных положительных результатов ради возможности ловить новые атаки.
Обнаружение на основе сигнатур сопоставляет известные атаки; обнаружение на основе аномалий выделяет отклонения от нормы
3.5
Exam tips · Советы для экзамена
English
For firewall-ACL questions, read the rules top-to-bottom and stop at the first match - a Deny rule above an Allow blocks the traffic even though the Allow exists lower down.
Pair each attack with its tell-tale sign: ARP poisoning = one IP with two MAC addresses; MAC flooding = a surge of new MAC addresses; DNS poisoning = an unexplained drop in web traffic.
Read packet captures for network-based IoCs: known-malicious IPs, unauthorized scans, traffic spikes/slowdowns, and mismatched port-application traffic.
Run vulnerability scanners to find known weaknesses proactively, and fix the highest-severity findings first.
Signature-based = fast, few false positives, misses new attacks (more false negatives); anomaly-based = catches new attacks, costs more, more false positives. Memorise this trade-off.
A screened subnet / DMZ holds public-facing servers between the internet and the private network - name it whenever a question separates public services from internal data.
WPA3 is the strong wireless encryption; WEP and original WPA are insecure.
Русский
Для вопросов о правилах межсетевого экрана (firewall-ACL) читайте правила сверху вниз и останавливайтесь при первом совпадении — правило Deny, расположенное выше правила Allow, блокирует трафик, даже если ниже существует правило Allow.
Сопоставьте каждую атаку с её отличительным признаком: подделка ARP = один IP-адрес с двумя MAC-адресами; переполнение MAC-таблицы = всплеск новых MAC-адресов; подделка DNS = необъяснимое падение веб-трафика.
Изучайте захваты пакетов для поиска сетевых индикаторов компрометации (IoC): известных вредоносных IP-адресов, несанкционированных сканирований, всплесков/замедлений трафика и несоответствия трафика портов и приложений.
Запускайте сканеры уязвимостей для проактивного поиска известных слабых мест и сначала устраняйте проблемы с наивысшим уровнем критичности.
На основе сигнатур = быстро, мало ложных срабатываний, пропускает новые атаки (больше ложных отрицательных); на основе аномалий = ловит новые атаки, дороже, больше ложных срабатываний. Выучите этот компромисс.
Экранированная подсеть / DMZ размещает публичные серверы между интернетом и частной сетью — называйте это место, когда вопрос разделяет публичные сервисы и внутренние данные.
Device Vulnerabilities and Attacks · Уязвимости устройств и атаки
Syllabus · Программа
English
Learning Objective 4.1.A: Identify types of computing devices.
4.1.A.1 Server computers are devices that provide one or more services to other computers (e.g., DNS, DHCP, FTP). Any computer can be a server, and in an enterprise environment servers typically have more processing power and storage than a personal computer.
4.1.A.2 Personal computers are devices that are designed to be used by one person for work or recreational purposes (e.g., word processing, graphic design, web browsing, and media production or viewing). These include desktop, laptop, and notebook computers.
4.1.A.3 Handheld computers (also called mobile computers or information appliances) are smaller than personal computers and run on battery power. These include tablets, smartphones, and wearable technology like smart watches.
4.1.A.4 Embedded computers are devices that are part of a machine. Embedded devices have specific instruction sets for interfacing with the specialized components of the machine they’re embedded in. Embedded computers tend to be slower and cheaper than other computers and have minimal storage.
4.1.A.5 Everyday devices with embedded computers are often called Internet of Things (IoT) devices. Embedded computers are found in transportation (e.g., cars, trains, and airplanes), devices that operate critical infrastructure (e.g., operating circuit breakers at electrical substations and pumps at water treatment plants), medical equipment (e.g., IV pumps, MRI scanners, pacemakers, and insulin pumps), and everyday devices like washing machines, coffee makers, and thermostats.
Learning Objective 4.1.B: Identify the type of malware used in a cyberattack.
4.1.B.1 Malware is malicious software that can damage or destroy a device or network, or allow an adversary access to a device and the data on the device.
4.1.B.2 Malware is often used as a tool to accomplish part of an adversary’s plan to achieve their ultimate goal(s). There are many types of malware, such as:
Viruses are malware that must be activated by a user executing or opening a file.
Worms spread from one computer to another without human interaction.
Trojans are malware embedded in other software that seems harmless. Remote access trojans (RATs) provide an adversary with remote access to the target system.
Ransomware encrypts a device’s files, preventing the user from accessing files on the device. The ransomware typically presents the user with a screen demanding payment and promising to give the user a decryption key for their files if the user pays within a fixed amount of time.
Spyware tracks a user’s actions on a computer and sends information back to an adversary.
A keylogger is software or hardware that logs the users keystrokes and sends the information back to the adversary. Adversaries can often extract usernames and passwords from keylogger data.
Logic bombs are set to trigger their effect only when a specific set of conditions are met; the conditions can include time and date, specific type or version of the operating system, character set the computer is using, etc.
A rootkit is sophisticated malware that gets into the target computer’s operating system and can control nearly every aspect of the system, including making the rootkit itself invisible to detection.
4.1.B.3 While most malware is a file or a collection of files, fileless malware is malicious code that lives in RAM and uses legitimate programs already installed on a device to compromise it.
Learning Objective 4.1.C: Explain how adversaries can exploit common device vulnerabilities to cause loss, damage, disruption, or destruction.
4.1.C.1 Adversaries can develop exploits for known vulnerabilities in software (including operating systems). Devices with unpatched software are vulnerable to these exploits, which could allow an adversary to crash a system, view user actions, enable or disable various services or components on the device (e.g., turning on a webcam or microphone), or even take control of the device to issue their own commands including commands to steal or destroy information on the device.
4.1.C.2 Adversaries can take advantage of weak authentication requirements by guessing a user’s password or using social engineering to get a user to divulge their password.
4.1.C.3 When systems don’t have a password on the basic input output system (BIOS) or unified extensible firmware interface (UEFI), an adversary can boot a computer into a special mode (e.g., “recovery mode”) that gives them higher-level privileges. Without BIOS or UEFI protection, adversaries can load their own operating system onto a device from an external drive and use specialized tools to alter or create user profiles, including changing user passwords.
4.1.C.4 Adversaries can load malware onto an external drive, and if autorun is enabled, then a device will run the malware when the external drive is inserted.
4.1.C.5 Adversaries can leverage open ports to connect to a device.
4.1.C.6 Adversaries can send malicious data to devices to disrupt them or attempt to take control of them. Devices that have no firewall (or a misconfigured firewall) cannot filter out this malicious data.
4.1.C.7 Adversaries often attempt to install malware on a device to disrupt or control it. Devices lacking anti-malware software are more vulnerable to this type of attack.
Learning Objective 4.1.D: Assess and document risks from device vulnerabilities.
4.1.D.1 Risk from device vulnerabilities can come from unauthorized access or malware that allow an adversary to impersonate an authorized user, remotely control a device, encrypt a device’s drive to ransom the data, or wipe a device’s memory, destroying data or rendering the device inoperable. The level of risk varies depending on the criticality of the device or the services the device provides or data it stores.
4.1.D.2 High risks from device vulnerabilities involve potentially compromising sensitive data or critical operations.
Illustrative examples for 4.1.D.2:
An organization has not installed the most recent update for their email server which included a patch for a known critical vulnerability.
4.1.D.3 Moderate risks from device vulnerabilities can arise from weak authentication requirements or from vulnerabilities that would be less likely to be exploited.
Illustrative examples for 4.1.D.3:
A water treatment plant has embedded systems controlling pumps. The pumps can be remotely accessed via username and password for remote management for the plant, but the devices do not require multi-factor authentication (MFA).
4.1.D.4 Low risks from device vulnerabilities are typically related to vulnerabilities that, if exploited, would have little impact.
Illustrative examples for 4.1.D.4:
An employee’s laptop has telnet port 23 open.
Русский
Цель обучения 4.1.A: Определять типы вычислительных устройств.
4.1.A.1 Серверные компьютеры — это устройства, предоставляющие одну или несколько услуг другим компьютерам (например, DNS, DHCP, FTP). Любой компьютер может быть сервером, и в корпоративной среде серверы обычно обладают большей вычислительной мощностью и объемом памяти, чем персональный компьютер.
4.1.A.2 Персональные компьютеры — это устройства, предназначенные для использования одним человеком в рабочих или развлекательных целях (например, работа с текстовыми документами, графический дизайн, веб-серфинг, производство или просмотр мультимедиа). Они включают настольные ПК, ноутбуки и нетбуки.
4.1.A.3 Мобильные вычислительные устройства (также называемые портативными компьютерами или информационными приборами) меньше персональных компьютеров и работают от батарей. Сюда входят планшеты, смартфоны и носимые технологии, такие как умные часы.
4.1.A.4 Встраиваемые компьютеры — это устройства, являющиеся частью машины. Встраиваемые устройства имеют специфические наборы инструкций для взаимодействия со специальными компонентами машины, в которую они интегрированы. Встраиваемые компьютеры, как правило, медленнее и дешевле других компьютеров и имеют минимальный объем хранилища.
4.1.A.5 Повседневные устройства со встроенными компьютерами часто называют устройствами Интернета вещей (IoT). Встраиваемые компьютеры используются в транспорте (например, автомобили, поезда, самолеты), устройствах, управляющих критической инфраструктурой (например, автоматические выключатели на электрических подстанциях и насосы на очистных сооружениях), медицинском оборудовании (например, инфузионные помпы, МРТ-сканеры, кардиостимуляторы, инсулиновые помпы) и повседневных устройствах, таких как стиральные машины, кофемашины и термостаты.
Цель обучения 4.1.B: Определять тип вредоносного ПО, используемого в кибератаке.
4.1.B.1 Вредоносное ПО (malware) — это программное обеспечение, способное повредить или уничтожить устройство или сеть, либо предоставить злоумышленнику доступ к устройству и данным на нем.
4.1.B.2 Вредоносное ПО часто используется как инструмент для выполнения части плана злоумышленника по достижению своей конечной цели. Существует множество типов вредоносного ПО, таких как:
Вирусы — это вредоносное ПО, которое должно быть активировано пользователем путем запуска или открытия файла.
Черви распространяются от одного компьютера к другому без участия человека.
Трояны — это вредоносное ПО, внедренное в другое программное обеспечение, кажущееся безопасным. Трояны удаленного доступа (RAT) предоставляют злоумышленнику удаленный доступ к целевой системе.
Шифровальщики (ransomware) шифруют файлы устройства, предотвращая доступ пользователя к файлам на нем. Шифровальщик обычно отображает экран с требованием оплаты и обещает предоставить ключ расшифровки для файлов пользователя, если оплата будет произведена в течение определенного времени.
Шпионское ПО (spyware) отслеживает действия пользователя на компьютере и отправляет информацию обратно злоумышленнику.
Клавиатурный троян (keylogger) — это программное или аппаратное обеспечение, регистрирующее нажатия клавиш пользователя и отправляющее эту информацию злоумышленнику. Злоумышленники часто могут извлекать имена пользователей и пароли из данных клавиатурного трояна.
Логические бомбы запрограммированы на срабатывание только при выполнении конкретного набора условий; условия могут включать время и дату, определенный тип или версию операционной системы, кодировку символов, используемую компьютером и т.д.
Rootkit — это сложное вредоносное ПО, проникающее в операционную систему целевого компьютера и способное контролировать почти все аспекты системы, включая скрытие самого rootkit от обнаружения.
4.1.B.3 Хотя большинство вредоносного ПО представляет собой файл или набор файлов, безфайловое вредоносное ПО (fileless malware) — это вредоносный код, живущий в оперативной памяти (RAM) и использующий легитимные программы, уже установленные на устройстве, для его компрометации.
Цель обучения 4.1.C: Объяснять, как злоумышленники могут использовать распространенные уязвимости устройств для причинения ущерба, повреждений, сбоев или разрушений.
4.1.C.1 Злоумышленники могут создавать эксплойты для известных уязвимостей в программном обеспечении (включая операционные системы). Устройства с незакрытыми уязвимостями в ПО подвержены таким эксплойтам, которые могут позволить злоумышленнику вызвать сбой системы, отслеживать действия пользователя, включать или отключать различные службы и компоненты на устройстве (например, веб-камеру или микрофон), а также перехватить управление устройством для выполнения собственных команд, включая команды по краже или уничтожению данных на устройстве.
4.1.C.2 Злоумышленники могут воспользоваться слабыми требованиями аутентификации, подбирая пароль пользователя или применяя социальную инженерию, чтобы выведать у него пароль.
4.1.C.3 Когда в базовой системе ввода-вывода (BIOS) или расширенном интерфейсе прошивки (UEFI) не установлен пароль, злоумышленник может загрузить компьютер в специальный режим (например, «режим восстановления»), который предоставляет ему повышенные привилегии. Без защиты BIOS или UEFI злоумышленники могут загрузить собственную операционную систему на устройство с внешнего носителя и использовать специализированные инструменты для изменения или создания пользовательских профилей, включая изменение паролей пользователей.
4.1.C.4 Злоумышленники могут загрузить вредоносное программное обеспечение на внешний носитель, и если включена автозагрузка, то при подключении внешнего носителя устройство запустит это вредоносное ПО.
4.1.C.5 Злоумышленники могут использовать открытые порты для подключения к устройству.
4.1.C.6 Злоумышленники могут отправлять на устройства вредоносные данные для их сбоя или попытки захвата управления. Устройства без файрвола (или с неправильно настроенным файрволом) не могут отфильтровать эти вредоносные данные.
4.1.C.7 Злоумышленники часто пытаются установить вредоносное ПО на устройство для его сбоя или контроля. Устройства, не имеющие антивредоносного программного обеспечения, более уязвимы для этого типа атак.
Учебная цель 4.1.D: Оценивать и документировать риски, связанные с уязвимостями устройств.
4.1.D.1 Риски от уязвимостей устройств могут возникать из-за несанкционированного доступа или вредоносного ПО, которое позволяет злоумышленнику притвориться авторизованным пользователем, удаленно управлять устройством, шифровать диск устройства с целью выкупа данных или стереть память устройства, уничтожив данные или сделав устройство неработоспособным. Уровень риска варьируется в зависимости от критичности устройства, предоставляемых им услуг или хранимых данных.
4.1.D.2 Высокие риски от уязвимостей устройств связаны с потенциальной компрометацией конфиденциальных данных или критических операций.
Иллюстративные примеры для 4.1.D.2:
Организация не установила последнее обновление для своего почтового сервера, которое содержало исправление для известной критической уязвимости.
4.1.D.3 Умеренные риски от уязвимостей устройств могут возникать из-за слабых требований аутентификации или уязвимостей, которые менее вероятно будут использованы злоумышленниками.
Иллюстративные примеры для 4.1.D.3:
На водолечебнице есть встроенные системы, управляющие насосами. Насосы могут быть доступны удаленно по имени пользователя и паролю для удаленного управления объектом, но устройства не требуют многофакторной аутентификации (MFA).
4.1.D.4 Низкие риски от уязвимостей устройств обычно связаны с уязвимостями, использование которых привело бы к незначительным последствиям.
Иллюстративные примеры для 4.1.D.4:
На ноутбуке сотрудника открыт порт telnet 23.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
A device is any computer - a server, a personal laptop, a smartphone, or an embedded computer 嵌入式计算机 built into a machine. Everyday devices with embedded computers are called Internet of Things (IoT) 物联网 devices, and they run everything from water pumps to washing machines.
The four classes of device, and why the class matters
Class
What it is
Security consequence
servers
shared machines running services for many users
the highest-value target; one compromise reaches everyone
personal computers
desktops and laptops
general purpose, so they run anything the user installs
handheld computers 手持计算机 (also called mobile computers or information appliances)
smaller than a PC and running on battery power — smartphones, tablets, smart watches and other wearable technology
easily lost or stolen, and often carried across untrusted networks
embedded computers
a computer that is part of a machine — a car's engine controller, a thermostat, a medical pump
has a specialised instruction set for interfacing with its components, and tends to be slower, cheaper and to have minimal storage, so security features are often left out and updates are rare
That last row is the reason embedded and IoT devices appear so often in attack scenarios: the constraints that make them cheap are the same constraints that make them hard to defend.
The main threat to a device is malware 恶意软件 - malicious software. Learn the types:
Virus 病毒 - must be activated by a user opening a file.
Worm 蠕虫 - spreads by itself, with no human action.
Trojan 木马 - hides inside software that looks safe; a remote access trojan (RAT) 远程访问木马 gives the adversary remote control.
Ransomware 勒索软件 - encrypts your files and demands payment for the key.
Spyware 间谍软件 - secretly tracks what you do.
Keylogger 键盘记录器 - records every keystroke to steal passwords.
Logic bomb 逻辑炸弹 - triggers only when a condition is met (a date, a version).
Rootkit - deeply hides in the operating system and can even make itself invisible.
Most malware is a file, but fileless malware 无文件恶意软件 is different: it lives only in RAM 内存 and abuses legitimate programs already on the device, leaving no file for a scanner to find.
Adversaries exploit unpatched software 未打补丁的软件, weak passwords, unprotected BIOS/UEFI startup settings, and open ports. We rate device risk by the value and criticality of the device - a hospital's unpatched email server is high risk, while an employee's laptop with one unused open port is low.
Русский
Устройство — любой компьютер: сервер, персональный ноутбук, смартфон или встраиваемый компьютер, встроенный в машину. Повседневные устройства со встроенными компьютерами называются устройствами Интернета вещей (IoT), и они управляют всем: от водяных насосов до стиральных машин.
Четыре класса устройств и почему класс имеет значение
Класс
Что это такое
Последствия для безопасности
серверы
общие машины, работающие с сервисами для множества пользователей
наиболее ценная цель; одна компрометация затрагивает всех
персональные компьютеры
настольные ПК и ноутбуки
универсального назначения, поэтому могут выполнять любые программы, установленные пользователем
портативные компьютеры (также называемые мобильными компьютерами или информационными appliance)
меньше ПК и работают от батареи — смартфоны, планшеты, умные часы и другая носимая электроника
легко теряются или крадутся, часто используются через недоверенные сети
встраиваемые компьютеры
компьютер, который является частью машины — контроллер двигателя автомобиля, термостат, медицинский насос
имеют специализированный набор инструкций для взаимодействия со своими компонентами и, как правило, являются медленнее, дешевле и имеют минимальный объем памяти, поэтому функции защиты часто отсутствуют, а обновления редки
Последняя строка таблицы объясняет, почему встраиваемые и IoT-устройства так часто встречаются в сценариях атак: ограничения, делающие их дешевыми, являются теми же ограничениями, которые делают их сложными для защиты.
Основная угроза для устройства — вредоносное ПО (malware). Изучите типы:
Вирус — должен быть активирован пользователем путем открытия файла.
Череваха — распространяется самостоятельно, без действий человека.
Троян — скрывается внутри программ, выглядящих безопасными; троян удаленного доступа (RAT) предоставляет злоумышленнику удаленное управление.
Вымогатель (Ransomware) — шифрует ваши файлы и требует выкуп за ключ.
Шпионское ПО (Spyware) — тайно отслеживает вашу деятельность.
Логическая бомба — срабатывает только при выполнении условия (дата, версия).
Rootkit — глубоко прячется в операционной системе и может сделать себя невидимым.
Большинство вредоносного ПО — это файл, но fileless malware отличается: он живет только в оперативной памяти (RAM) и злоупотребляет легальными программами, уже присутствующими на устройстве, не оставляя файлов для обнаружения сканером.
Злоумышленники используют незапатченные программы, слабые пароли, незащищенные настройки загрузки BIOS/UEFI и открытые порты. Мы оцениваем риск устройства по ценности и критичности: незапатченный почтовый сервер больницы — это высокий риск, тогда как ноутбук сотрудника с одним неиспользуемым открытым портом — низкий риск.
Explore · Исследовать
Name the malware from its behaviour · Назовите вредоносное ПО по его поведению
Each kind of malware has one defining trait: a worm self-spreads, a virus needs a user to run it, ransomware encrypts for money, and a rootkit hides deep in the OS. · У каждого вида вредоносного ПО есть одна отличительная черта: червь распространяется сам, вирус требует участия пользователя для запуска, вымогатель шифрует данные ради денег, а rootkit скрывается глубоко в операционной системе.
Learning Objective 4.2.A: Explain why hashes (also called hash outputs, checksums, message digests, or digests) are used to store passwords.
4.2.A.1 A cryptographic hash function (also called a message digest function) is a mathematical algorithm that takes binary data of an arbitrary length, processes it according to a set of instructions, and outputs a fixed-length binary string called the hash (or checksum or message digest). Well known cryptographic hashes include:
MD5
SHA-1, SHA-256, SHA-512 (SHA stands for Secure Hash Algorithm)
NTHash
RIPEMD-160
4.2.A.2 An n-bit hash has $2^n$ possible outputs. The number of inputs is infinite, and so inevitably two different inputs will produce the same hash. This is called a collision.
4.2.A.3 Cryptographic hash functions have the following properties:
Hashes are collision resistant; it is difficult to find two different inputs to the same hash function that produce the same output.
Hashes have pre-image resistance; given a hash, it is infeasible to figure out the input that generated the hash.
Hashes are repeatable; the same input will always produce the same hash.
Hashes have a fixed length; the length in bits of the hash for a specific hash function is constant regardless of the size of the input.
4.2.A.4 Adversaries try to compromise hashing functions by forcing collisions in their output. If an efficient algorithm exists to force a collision for a specific hash function, then that hash function will be deprecated (no longer used in secure settings). MD5 and SHA1 are examples of deprecated hash functions.
4.2.A.5 Password-based authentication services shouldn’t store passwords in plaintext, so that if an adversary gains access to the user:password directory they won’t immediately know the passwords for all users. Instead, user passwords should be hashed and the hash stored in a database. When a user enters their password, it is hashed, and the hash is compared to the hash stored on file. If the hashes match, then the user is authenticated.
4.2.A.6 If two users had the same password, then their passwords would have identical hashes in the user:password directory. To prevent this, a few random bits (called salt) are hashed with a user’s password to generate the hash. Each user’s salt is unique, so even if two users have the same password they will have a different password hash because they have different salt.
Learning Objective 4.2.B: Explain how password attacks exploit vulnerabilities.
4.2.B.1 If an adversary can compromise the password of a legitimate user, and that user’s organization has not enabled MFA or other authentication protections, then the adversary can act within that organization with all the access and rights available to the user.
4.2.B.2 Password attacks can be classified as online or offline.
Online password attacks attempt user:password combinations in an active authentication portal.
Offline password attacks have captured a user:password database and can run password attacks against the database on their own computer. This method bypasses any account lock out protections that may be in place.
4.2.B.3 Many users reuse the same passwords (or variations of the same password) for all the services and accounts they have, despite warnings not to. When an organization’s user database is stolen, the usernames, emails, and passwords are sold to adversaries or posted online. Adversaries often begin an attempt to compromise an account by trying stolen or leaked credentials for a target individual.
4.2.B.4 Many users set passwords that are easy to guess, and adversaries will attempt to guess common passwords for a user’s account. Password spraying is an attack where an adversary attempts a common password against many different user accounts.
4.2.B.5 Some services and devices (e.g., switches, routers, and IoT devices) are preconfigured with a default administrative user and password. Credential stuffing is an attack where an adversary attempts to gain access to these services or devices using common default credentials or account credentials that have been stolen.
4.2.B.6 Offline password attacks use automated hash-cracking tools to hash possible passwords and compare them against a captured hash. Although hashes can’t be reversed, an adversary can use these tools to hash many potential passwords and compare them to the target hash. If an adversary finds a hash that matches, they can use the password that generated the hash to login to the user’s account. Offline attacks include:
Brute force attacks, where an adversary uses an automated tool to test all the potential passwords that a user could have
Dictionary attacks, where an adversary uses an automated tool to test a list of common passwords
4.2.B.7 A rainbow table attack uses a list of common passwords to generate a rainbow table. A rainbow table is a table that contains each potential password and its hash. The table is then sorted by the hashes, and the adversary uses an automated tool to search the list of hashes for the captured hash. If the hashes match, then the adversary has found a password that generates the same hash, and the password will allow the adversary to login to the user’s account.
Learning Objective 4.2.C: Determine the type of authentication used to verify the identity of a user.
4.2.C.1 Authentication mechanisms are technical controls that verify the identity of a user to ensure that only authorized users access a system. The proof the user provides to identify themselves is called a factor. Common authentication factors include:
Something the user knows (knowledge factor)
Something the user has (possession factor)
Something the user is (biometric factor)
Somewhere the user is (location factor)
4.2.C.2 Knowledge factors can be passwords, PINs, or answers to preselected challenge questions. For a knowledge factor to be effective it needs to be something an adversary can’t easily guess; however, knowledge factors that are difficult for an adversary to figure out can also be harder for a user to remember.
4.2.C.3 A possession factor is an object a user has that is unique to them, such as an access card, a bank card, a cell phone, or an authentication token. The more difficult it is for an adversary to obtain the object (or a copy of it), the more secure the possession factor is.
4.2.C.4 Biometric factors measure features of the human body and can include fingerprints, palm prints, facial recognition, iris or retina scans, or voice identification. Biometric factors are difficult for an adversary to duplicate because they are unique to an individual.
4.2.C.5 Location factors use information about Wi-Fi signals, GPS data, time zone settings, and even IP address information to make determinations about location. Rules can be established for allowing or denying access based on a location factor.
4.2.C.6 Multifactor authentication (MFA) is when a system uses more than one factor to authenticate a user. MFA is more secure than single-factor authentication because it requires the user to provide at least two separate factors of authentication.
Learning Objective 4.2.D: Configure login settings to make a device more secure.
4.2.D.1 Requiring complexity in passwords is a login setting that can be configured. When enabled, users setting a new password must include at least one character from each character set. Passwords with characters from each character set are significantly harder for an adversary to crack than passwords that use characters from only one or two character sets. The main character sets often required are:
Uppercase letters (A–Z)
Lowercase letters (a–z)
Numeric digits (0–9)
Special characters (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
4.2.D.2 Requiring a minimum password length is a login setting that can be configured. This means that users must have at least a certain number of characters in their password. The longer and more complex a password is, the longer it will take a digital tool to crack the password.
4.2.D.3 Requiring a maximum password age is a login setting that can be configured. When configured, users will receive a prompt to change their password a certain number of days after their last password change, usually every 90 or 120 days. If a user’s password has been compromised, changing it could prevent an adversary from gaining access to the user’s account. However, some national standards recommend that organizations not require users to change their passwords on predefined intervals to discourage users from developing password patterns (e.g., PasswordFall2028).
4.2.D.4 Requiring the system to store a certain number of previous user passwords is a login setting that can be configured. This prevents a user from reusing a password. Many organizations store users’ previous 5–10 password hashes to prevent reuse.
4.2.D.5 Requiring a lockout period after a certain number of invalid login attempts is a login setting that can be configured. This prevents an adversary from continuously randomly attempting wrong passwords. Many organizations lock a user’s account after 3–5 invalid login attempts. The period of the lockout varies.
Русский
Учебная цель 4.2.A: Объяснить, почему для хранения паролей используются хеши (также называемые хеш-выходами, контрольными суммами, дайджестами сообщений или дайджестами).
4.2.A.1 Криптографическая хеш-функция (также называемая функцией дайджеста сообщения) — это математический алгоритм, который принимает двоичные данные произвольной длины, обрабатывает их согласно набору инструкций и выдает фиксированную по длине двоичную строку, называемую хешем (или контрольной суммой или дайджестом сообщения). Известные криптографические хеши включают:
4.2.A.2 Хеш из n бит имеет $2^n$ возможных исходов. Количество входов бесконечно, поэтому неизбежно два разных входа дадут одинаковый хеш. Это называется коллизией.
4.2.A.3 Криптографические хеш-функции обладают следующими свойствами:
Хеши устойчивы к коллизиям; сложно найти два различных входа в одну и ту же хеш-функцию, которые дадут одинаковый выход.
Хеши имеют устойчивость к обратному преобразованию; зная хеш, невозможно восстановить исходный вход, который его породил.
Хеши повторяемы; один и тот же вход всегда дает одинаковый хеш.
Хеши имеют фиксированную длину; длина хеша в битах для конкретной хеш-функции постоянна независимо от размера входа.
4.2.A.4 Злоумышленники стремятся скомпрометировать хеш-функции, вызывая коллизии в их выходе. Если существует эффективный алгоритм для принудительного вызова коллизии для конкретной хеш-функции, то эта функция будет исключена (перестанет использоваться в защищенных средах). MD5 и SHA1 являются примерами устаревших хеш-функций.
4.2.A.5 Службы аутентификации на основе паролей не должны хранить пароли в открытом виде, чтобы в случае получения злоумышленником доступа к директории пользователей:пароли он не мог сразу узнать пароли всех пользователей. Вместо этого пароли пользователей следует хэшировать, а сам хеш сохранять в базе данных. Когда пользователь вводит свой пароль, он хэшируется, и полученный хеш сравнивается с сохраненным на диске. Если хеши совпадают, пользователь проходит аутентификацию.
4.2.A.6 Если у двух пользователей одинаковый пароль, то их хеши в каталоге пользователь:пароль будут идентичными. Чтобы предотвратить это, к паролю пользователя добавляется несколько случайных битов (называемых солью), которые затем хешируются вместе с паролем. Соль для каждого пользователя уникальна, поэтому даже если у двух пользователей одинаковый пароль, их хеши паролей будут разными из-за различных солей.
Цель обучения 4.2.B: Объяснить, как атаки на пароли используют уязвимости.
4.2.B.1 Если злоумышленник может получить доступ к паролю легитимного пользователя, и организация этого пользователя не включила многофакторную аутентификацию (MFA) или другие защиты аутентификации, то злоумышленник сможет действовать в рамках этой организации со всеми правами доступа, имеющимися у данного пользователя.
4.2.B.2 Атаки на пароли можно классифицировать как онлайн-атаки или офлайн-атаки.
Онлайн-атаки на пароли пытаются подобрать комбинации пользователь:пароль через активный портал аутентификации.
Офлайн-атаки на пароли захватывают базу данных пользователь:пароль и могут проводить атаки против этой базы данных на собственном компьютере злоумышленника. Этот метод обходит любые защиты блокировки учетной записи, которые могут быть настроены.
4.2.B.3 Многие пользователи повторно используют одни и те же пароли (или их вариации) для всех сервисов и аккаунтов, несмотря на предупреждения об этом. Когда база данных пользователей организации крадется, имена пользователей, электронные почты и пароли продаются злоумышленникам или публикуются в интернете. Злоумышленники часто начинают попытку взлома аккаунта, подставляя украденные или утечшие учетные данные целевого человека.
4.2.B.4 Многие пользователи устанавливают пароли, которые легко угадать, и злоумышленники будут пытаться подобрать распространенные пароли для аккаунта пользователя. Паролинг (Password spraying) — это атака, при которой злоумышленник пытается использовать один и тот же распространенный пароль против множества различных пользовательских аккаунтов.
4.2.B.5 Некоторые сервисы и устройства (например, коммутаторы, маршрутизаторы и устройства IoT) имеют предварительную конфигурацию с администратором и паролем по умолчанию. Наполнение учетными данными (Credential stuffing) — это атака, при которой злоумышленник пытается получить доступ к этим сервисам или устройствам, используя распространенные учетные данные по умолчанию или украденные учетные данные аккаунтов.
4.2.B.6 Офлайн-атаки на пароли используют автоматизированные инструменты для взлома хешей, чтобы хешировать возможные пароли и сравнивать их с захваченным хешем. Хотя хеши невозможно обратимо расшифровать, злоумышленник может использовать эти инструменты для хеширования большого количества потенциальных паролей и сравнения их с целевым хешем. Если злоумышленник найдет хеш, который совпадает, он сможет использовать пароль, сгенерировавший этот хеш, для входа в аккаунт пользователя. К офлайн-атакам относятся:
Атаки перебором (Brute force), когда злоумышленник использует автоматизированный инструмент для проверки всех возможных паролей, которые мог бы установить пользователь
Словарные атаки, когда злоумышленник использует автоматизированный инструмент для проверки списка распространенных паролей
4.2.B.7 Атака радужной таблицы (Rainbow table attack) использует список распространенных паролей для генерации радужной таблицы. Радужная таблица — это таблица, содержащая каждый возможный пароль и его хеш. Затем таблица сортируется по хешам, и злоумышленник использует автоматизированный инструмент для поиска в списке хешей захваченного хеша. Если хеши совпадают, значит, злоумышленник нашел пароль, который генерирует такой же хеш, и этот пароль позволит ему войти в аккаунт пользователя.
Цель обучения 4.2.C: Определить тип аутентификации, используемый для подтверждения личности пользователя.
4.2.C.1 Механизмы аутентификации являются техническими средствами контроля, которые проверяют личность пользователя для обеспечения доступа к системе только авторизованных пользователей. Доказательство, которое предоставляет пользователь для идентификации себя, называется фактором. Распространенные факторы аутентификации включают:
То, что знает пользователь (фактор знания)
То, чем владеет пользователь (фактор владения)
То, кем является пользователь (биометрический фактор)
Где находится пользователь (фактор местоположения)
4.2.C.2 Факторы знания могут быть паролями, ПИН-кодами или ответами на заранее выбранные контрольные вопросы. Для эффективности фактора знания он должен быть таким, который злоумышленник не может легко угадать; однако факторы знания, которые сложно угадать злоумышленнику, также могут быть сложнее для запоминания самим пользователем.
4.2.C.3 Фактор владения — это объект, которым обладает пользователь и который уникален для него, например, карта доступа, банковская карта, мобильный телефон или аутентификационный токен. Чем сложнее злоумышленнику получить этот объект (или его копию), тем более безопасным является фактор владения.
4.2.C.4 Биометрические факторы измеряют особенности человеческого тела и могут включать отпечатки пальцев, отпечатки ладоней, распознавание лиц, сканирование радужной оболочки или сетчатки глаза, или опознавание голоса. Биометрические факторы сложно воспроизвести злоумышленнику, так как они уникальны для конкретного человека.
4.2.C.5 Факторы местоположения используют информацию о сигналах Wi-Fi, данных GPS, настройках часового пояса и даже информации IP-адреса для определения местоположения. Правила могут быть установлены для разрешения или запрета доступа на основе фактора местоположения.
4.2.C.6 Многофакторная аутентификация (MFA) — это когда система использует более одного фактора для аутентификации пользователя. MFA более безопасна, чем однофакторная аутентификация, поскольку требует от пользователя предоставления как минимум двух отдельных факторов аутентификации.
Цель обучения 4.2.D: Настроить параметры входа, чтобы сделать устройство более защищенным.
4.2.D.1 Требование сложности в паролях — это параметр входа, который можно настроить. При включении этой функции пользователи, устанавливающие новый пароль, должны включить хотя бы один символ из каждого набора символов. Пароли, содержащие символы из каждого набора символов, значительно сложнее взломать злоумышленнику, чем пароли, использующие символы только из одного или двух наборов символов. Основные наборы символов, которые обычно требуются:
Заглавные буквы (A–Z)
Строчные буквы (a–z)
Цифры (0–9)
Специальные символы (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
4.2.D.2 Требование минимальной длины пароля — это настройка входа, которую можно настроить. Это означает, что у пользователей должно быть как минимум определенное количество символов в пароле. Чем длиннее и сложнее пароль, тем дольше будет занимать его взлом у цифрового инструмента.
4.2.D.3 Требование максимальной давности пароля — это настройка входа, которую можно настроить. При настройке пользователи будут получать запрос на смену пароля через определенное количество дней после последней смены пароля, обычно каждые 90 или 120 дней. Если пароль пользователя был скомпрометирован, его смена может предотвратить доступ злоумышленника к учетной записи пользователя. Однако некоторые национальные стандарты рекомендуют организациям не требовать от пользователей смены паролей по заранее заданным интервалам, чтобы избежать формирования у пользователей шаблонов паролей (например, PasswordFall2028).
4.2.D.4 Требование сохранения системой определенного количества предыдущих паролей пользователей — это настройка входа, которую можно настроить. Это предотвращает повторное использование пароля. Многие организации хранят хеши предыдущих 5–10 паролей пользователей для предотвращения их повторного использования.
4.2.D.5 Требование периода блокировки после определенного числа неудачных попыток входа — это настройка входа, которую можно настроить. Это предотвращает непрерывные случайные попытки ввода неверных паролей злоумышленником. Многие организации блокируют учетную запись пользователя после 3–5 неудачных попыток входа. Период блокировки варьируется.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Multi-factor authentication
To store passwords safely, systems use a cryptographic hash function 密码散列函数 - a one-way maths algorithm that turns any input into a fixed-length string called a hash 散列值 (or digest). Hashes have three vital properties: they are collision resistant 抗碰撞 (hard to find two inputs with the same output), have pre-image resistance 抗原像 (you cannot work backwards to the input), and are repeatable (the same input always gives the same hash).
Real hash functions have names. The Secure Hash Algorithm (SHA) family – SHA-256 and SHA-512 – is today's standard. Adversaries attack a hash function by trying to force a collision (two different inputs with the same hash); once an efficient collision attack exists, that function is deprecated 弃用 (retired from secure use). MD5 and SHA-1 are the classic deprecated examples – never rely on them to protect data today.
A service never stores your plaintext password. It stores the hash; when you log in, it hashes what you typed and compares. To stop two identical passwords producing identical hashes, a few random bits called salt 盐值 are added before hashing, so every stored hash is unique.
Worked example. Two users both choose the password sunshine. Without salt, both stored hashes would be identical, so cracking one instantly cracks the other. Give each user a unique salt - say x7 and q2 - and the service hashes sunshinex7 and sunshineq2 instead. The two stored hashes now look completely different, so the adversary must attack each account separately. This is why a stolen hash database is far less dangerous when the hashes are salted.
Adversaries fight back with password attacks. Online attacks guess against a live login; offline attacks steal the hash database and crack it on their own machine (which bypasses any account-lockout protection). Techniques include:
brute force 暴力破解 - an automated tool tries every possible password in turn; guaranteed to work eventually, but slow, and it grows explosively with password length.
a dictionary attack 字典攻击 - the tool tries a list of common words and known passwords first, because most people pick guessable ones.
password spraying 密码喷洒 - one common password against many accounts (this dodges lockout, which counts failures per account).
credential stuffing 撞库 - reusing stolen or default credentials, exploiting that people reuse passwords across sites.
a rainbow table 彩虹表 - a precomputed table of passwords and their hashes, sorted by hash, so a captured hash can be looked up instead of recomputed.
Password policy settings
An administrator hardens accounts by configuring login settings - and the exam expects you to name them and say what each defends against:
Setting
What it does
The attack it slows
complexity 复杂度
require a character from each set (upper, lower, digit, special)
brute force / dictionary
minimum length 最小长度
require N characters - length matters more than anything
brute force (grows exponentially)
maximum age 最长有效期
force a change every ~90-120 days
limits how long a stolen password is useful
password history 密码历史
store the last 5-10 hashes, block reuse
stops recycling an old (possibly leaked) password
lockout 锁定
lock the account after 3-5 wrong tries
brute force / online guessing
One subtlety worth a mark: some national standards now advise against forced expiry, because regular changes push users into predictable patterns like PasswordFall2028. A password manager 密码管理器 solves the real problem - it generates and stores a long, unique password per site, so none is ever reused or guessable.
Authentication factors prove who you are, and fall into categories: something you know (a password), something you have (a token or phone), something you are (a biometric 生物特征 like a fingerprint or retina scan), and somewhere you are (a location factor). Using two or more is multifactor authentication (MFA) 多因素身份验证 - far stronger than a password alone.
Removable media, and the autorun problem
An adversary can load malware onto an external drive — a USB stick, a portable disc — and leave it where someone will pick it up. If autorun 自动运行 is enabled, the device runs a program from that drive the moment it is inserted, with no click required, so the malware executes before the user has decided to trust anything.
Two controls answer this, and the exam wants both named:
Disable autorun, so inserting a drive never runs anything by itself.
Prohibit users from connecting external drives or media at all — enforced by policy and by a technical control that blocks the USB ports — which is why so many secure environments physically or logically disable them.
Русский
Многофакторная аутентификацияСканер отпечатков пальцев: биометрическая аутентификация проверяет то, КТО ВЫ ЕСТЬ, что гораздо сложнее украсть или подобрать злоумышленнику, чем пароль
Для безопасного хранения паролей системы используют криптографическую хэш-функцию — односторонний математический алгоритм, преобразующий любой вход в фиксированную строку, называемую хэшем (или дайджестом). Хэши обладают тремя важнейшими свойствами: они устойчивы к коллизиям (трудно найти два входа с одинаковым выходом), имеют устойчивость к обратному вычислению (нельзя восстановить вход по выходу) и являются повторяемыми (одинаковый вход всегда дает одинаковый хеш).
Хэш-функция превращает любой вход в фиксированный дайджест и не может быть обращена вспять
Настоящие хэш-функции имеют названия. Семейство Secure Hash Algorithm (SHA) — SHA-256 и SHA-512 — является современным стандартом. Атакующие атакуют хэш-функцию, пытаясь вызвать коллизию (два различных входа с одинаковым хэшем); как только появляется эффективная атака на коллизию, функция считается устаревшей (выводится из безопасного использования). MD5 и SHA-1 — классические примеры устаревших функций — никогда не полагайтесь на них для защиты данных сегодня.
Сервис никогда не хранит ваш пароль в открытом виде. Он хранит хэш; при входе он хэширует введенный вами текст и сравнивает его. Чтобы предотвратить ситуацию, когда два одинаковых пароля дают одинаковые хэши, перед хэшированием добавляется несколько случайных битов, называемых солью, благодаря чему каждый сохраненный хэш становится уникальным.
Разобранный пример. Два пользователя выбирают один и тот же пароль sunshine. Без соли оба сохраненных хэша будут идентичны, поэтому взлом одного мгновенно приведет к взлому другого. Назначьте каждому пользователю уникальную соль — например, x7 и q2 — и сервис будет хэшировать вместо этого sunshinex7 и sunshineq2. Теперь два сохраненных хэша выглядят совершенно иначе, поэтому злоумышленнику необходимо атаковать каждую учетную запись отдельно. Вот почему украшенная база данных хэшей гораздо менее опасна, когда хэши защищены солью.
Атакующие отвечают атаками на пароли. Онлайн-атаки подбирают пароль через живой вход; офлайн-атаки крадут базу хэшей и взламывают ее на собственной машине (что обходит любую защиту блокировки аккаунта). Используются следующие методы:
брутфорс — автоматизированный инструмент последовательно пробует каждый возможный пароль; гарантированно работает в итоге, но медленно, и количество комбинаций экспоненциально растет с увеличением длины пароля.
словарная атака — инструмент сначала пробует список распространенных слов и известных паролей, так как большинство людей выбирают предсказуемые варианты.
распыление паролей — один общий пароль против множества учетных записей (это позволяет избежать блокировки, которая учитывает ошибки на каждую отдельную учетную запись).
** stuffing учетных данных** — повторное использование украденных или стандартных учетных данных, эксплуатируя тот факт, что люди используют одни и те же пароли на разных сайтах.
радужные таблицы —预先 вычисленная таблица паролей и их хэшей, отсортированная по хэшу, чтобы захваченный хэш можно было найти в ней вместо пересчета.
Настройки политики паролей
Администратор укрепляет учетные записи путем настройки параметров входа — и экзамен требует от вас перечислить их и указать, от какой атаки защищает каждая:
Параметр
Что делает
Какую атаку замедляет
сложность
требует символ из каждого набора (заглавная, строчная, цифра, спецсимвол)
брутфорс / словарная атака
минимальная длина
требует N символов — длина важнее всего
брутфорс (экспоненциальный рост)
максимальный срок действия
принудительно требует смены каждые ~90–120 дней
ограничивает время полезности украденного пароля
история паролей
сохраняет последние 5–10 хэшей, запрещает повторное использование
предотвращает повторное использование старого (возможно, утеканного) пароля
блокировка
блокирует учетную запись после 3–5 неудачных попыток
брутфорс / онлайн-подбор
Один нюанс, который стоит оценки: некоторые национальные стандарты теперь рекомендуют не требовать обязательной смены пароля, так как регулярные изменения побуждают пользователей создавать предсказуемые паттерны, такие как PasswordFall2028. Менеджер паролей решает реальную проблему — он генерирует и хранит длинный уникальный пароль для каждого сайта, поэтому ни один из них никогда не повторяется и не является предсказуемым.
Факторы аутентификации подтверждают вашу личность и делятся на категории: то, что вы знаете (пароль), то, что вы имеете (токен или телефон), то, что вы представляете собой (биометрия, например отпечаток пальца или сканирование сетчатки), и место, где вы находитесь (геолокация). Использование двух или более факторов — это многофакторная аутентификация (MFA), которая значительно надежнее простого пароля.
Аппаратный ключ безопасности подтверждает вашу личность с помощью того, что вы физически держите в руках — сильный второй фактор
Съемные носители и проблема автозапуска
Атакующий может загрузить вредоносное ПО на внешний накопитель — флешку, портативный диск — и оставить его там, где его кто-то подберет. Если автозапуск включен, устройство выполняет программу с этого диска сразу же при подключении, без необходимости клика, поэтому вредоносное ПО запускается до того, как пользователь успеет принять решение о доверии.
Два контроля решают эту проблему, и экзамен требует назвать оба:
Отключить автозапуск, чтобы подключение диска никогда не запускало ничего автоматически.
Запретить пользователям подключать внешние диски или носители вообще — обеспечивается политикой и техническим контролем, блокирующим USB-порты — именно поэтому во многих защищенных средах они физически или логически отключены.
Explore · Исследовать
How a hash maps any input to a fixed slot · Как хеш-функция отображает любой вход на фиксированную ячейку
A hash function sends every input to a fixed-length output. The same input always lands in the same place (repeatable), and you cannot work backwards from the slot to the input. · Хеш-функция преобразует каждый вход в выход фиксированной длины. Один и тот же вход всегда попадает в одно и то же место (предсказуемо), и невозможно восстановить исходные данные по ячейке.
Learning Objective 4.3.A: Identify managerial controls related to device security.
4.3.A.1 An acceptable use policy will describe the range of activities that are permissible, prohibited, or required by users on devices owned by an organization and may include:
Prohibiting users from accessing specific websites or types of websites (e.g., social media or gaming)
Requiring users to keep software updated
Allowing users to connect peripheral devices
Prohibiting users from connecting external drives or media
4.3.A.2 A password policy will detail the requirements for user passwords within an organization and may include:
A minimum or maximum password length
A minimum or maximum amount of time a user may keep the same password
A prohibition of password reuse
Rules for password construction (e.g., no dictionary words and character set requirements)
A suggestion to use secure password management tools instead of writing passwords down
4.3.A.3 A software installation policy will describe what (if any) software users are allowed to install on their devices and usually also a process for users to request specialized software they may need to perform their role, and it may include:
A prohibition against users installing software on their devices
A process for users to request new software needed for their role
A list of approved software for users
Learning Objective 4.3.B: Explain how anti-malware software can make a device more secure.
4.3.B.1 Anti-malware software (sometimes called antivirus software) has tools to quarantine and remove malware that can corrupt, spy on, or destroy a system. Malware contains indicators that make it detectable; these indicators are called signatures.
4.3.B.2 Anti-malware software has a database of malware signatures. It periodically scans the files on a device and checks to see if any of the files match any of the signatures in its database. If there is a match, the software quarantines and removes the malicious files.
Learning Objective 4.3.C: Explain why keeping a device’s operating system and software updated makes it more secure.
4.3.C.1 When vulnerabilities in operating systems and software are found, the vendor or organization that maintains the operating system software will fix it and send an update. A small update is called a patch.
4.3.C.2 Ensuring that a computer’s operating system and software applications are updated to the most recent version prevents adversaries from taking advantage of a known vulnerability.
Learning Objective 4.3.D: Configure a host-based firewall.
4.3.D.1 Host-based firewalls allow or deny traffic into or out of a single device. This provides an extra layer of security in case a host is connected to a compromised network.
4.3.D.2 A host-based firewall is software that runs on a device and follows a set of rules (an ACL) like a network-based firewall. Firewall rules are implemented in order, applying the first rule that matches.
4.3.D.3 A host-based firewall can also block specified types of outbound traffic. Host-based firewalls should always block ports or services not needed for a given device.
Illustrative examples for 4.3.D.3:
A host-based firewall is configured to block outbound FTP traffic. This prevents an adversary with remote access to the host from using FTP to exfiltrate a file to the adversary’s server.
4.3.D.4 The rules for a host-based firewall can allow or deny traffic based on source or destination port or IP address, service, protocol, or application.
Русский
Цель обучения 4.3.A: Определить управленческие меры, связанные с безопасностью устройств.
4.3.A.1 Политика допустимого использования описывает спектр действий, разрешенных, запрещенных или обязательных для пользователей на устройствах, принадлежащих организации, и может включать:
Запрет пользователям доступа к конкретным веб-сайтам или типам веб-сайтов (например, социальные сети или игры)
Требование обновления программного обеспечения пользователями
Разрешение пользователям подключать периферийные устройства
Запрет пользователям подключать внешние накопители или носители
4.3.A.2 Политика паролей детализирует требования к пользовательским паролям в организации и может включать:
Минимальную или максимальную длину пароля
Минимальный или максимальный срок, в течение которого пользователь может сохранять один и тот же пароль
Запрет на повторное использование пароля
Правила создания пароля (например, отсутствие словарных слов и требования к набору символов)
Рекомендацию использовать надежные инструменты управления паролями вместо записи паролей на бумаге
4.3.A.3 Политика установки программного обеспечения описывает, какое (если вообще какое) программное обеспечение разрешено устанавливать пользователям на свои устройства, а также обычно включает процесс, позволяющий пользователям запрашивать специализированное программное обеспечение, необходимое для выполнения их ролевых задач, и может включать:
Запрет пользователям устанавливать программное обеспечение на свои устройства
Процесс запроса пользователями нового программного обеспечения, необходимого для их роли
Список одобренного программного обеспечения для пользователей
Цель обучения 4.3.B: Объяснить, как антивирусное программное обеспечение может сделать устройство более защищенным.
4.3.B.1 Антивирусное программное обеспечение (иногда называемое антивирусом) имеет инструменты для изоляции и удаления вредоносного ПО, которое может повреждать, шпионить за системой или уничтожать ее. Вредоносное ПО содержит индикаторы, делающие его обнаруживаемым; эти индикаторы называются сигнатурами.
4.3.B.2 Антивирусное программное обеспечение имеет базу данных сигнатур вредоносного ПО. Оно периодически сканирует файлы на устройстве и проверяет, совпадают ли какие-либо из них с сигнатурами в своей базе данных. При совпадении программное обеспечение изолирует и удаляет вредоносные файлы.
Цель обучения 4.3.C: Объяснить, почему поддержание операционной системы и программного обеспечения устройства в актуальном состоянии повышает его безопасность.
4.3.C.1 Когда в операционных системах и программном обеспечении обнаруживаются уязвимости, поставщик или организация, поддерживающая программное обеспечение операционной системы, устраняет их и отправляет обновление. Небольшое обновление называется патчем.
4.3.C.2 Обеспечение того, что операционная система компьютера и приложения обновлены до последней версии, предотвращает использование известных уязвимостей злоумышленниками.
Цель обучения 4.3.D: Настроить межсетевой экран на основе хоста.
4.3.D.1 Межсетевые экраны на основе хоста позволяют или запрещают трафик, входящий или исходящий из одного устройства. Это создает дополнительный уровень безопасности в случае подключения хоста к скомпрометированной сети.
4.3.D.2 Межсетевой экран на основе хоста — это программное обеспечение, работающее на устройстве и遵循的是一套规则(ACL),类似于 сетевой межсетевой экран. Правила межсетевого экрана выполняются последовательно, применяя первое правило, которое соответствует.
4.3.D.3 Межсетевой экран на основе хоста также может блокировать определенные типы исходящего трафика. Межсетевые экраны на основе хоста всегда должны блокировать порты или службы, не необходимые для данного устройства.
Иллюстративные примеры для 4.3.D.3:
Межсетевой экран на основе хоста настроен на блокировку исходящего FTP-трафика. Это предотвращает использование злоумышленником, имеющим удаленный доступ к хосту, FTP для экскфильтрации файла на сервер злоумышленника.
4.3.D.4 Правила межсетевого экрана на основе хоста могут разрешать или запрещать трафик в зависимости от порта источника или назначения, IP-адреса, службы, протокола или приложения.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Managerial controls set the rules: an acceptable use policy 可接受使用政策 lists what users may and may not do, a password policy sets length and reuse rules, and a software installation policy controls what can be installed.
Technical controls do the work. Anti-malware software 反恶意软件 keeps a database of malware signatures and quarantines any file that matches. Keeping the operating system and applications updated - installing each patch 补丁 - closes known holes before adversaries can use them. A host-based firewall 主机防火墙 controls traffic in and out of one single device, blocking ports and services it does not need.
Русский
Управленческие меры устанавливают правила: политика приемлемого использования перечисляет, что пользователи могут и не могут делать, политика паролей устанавливает правила длины и повторного использования, а политика установки программного обеспечения контролирует, что можно устанавливать.
Технические меры выполняют работу. Антивирусное программное обеспечение хранит базу сигнатур вредоносного ПО и помещает в карантин любой файл, совпадающий с ними. Поддержание операционной системы и приложений обновленными — установка каждого патча — устраняет известные уязвимости до того, как атакующие смогут ими воспользоваться. Хостовый файрвол управляет трафиком туда и обратно из одного конкретного устройства, блокируя порты и службы, которые ему не нужны.
Антивирусное программное обеспечение сканирует файлы по базе сигнатур и помещает совпадения в карантин — этот сканer выявил две угрозы
Detecting Attacks on Devices · Обнаружение атак на устройства
Syllabus · Программа
English
Learning Objective 4.4.A: Explain how to detect attacks against devices.
4.4.A.1 System processes and settings, login attempts, file download attempts, and user actions are logged by computing systems. These logs can be used to reconstruct circumstances leading up to and during a cyber incident.
4.4.A.2 An indicator of compromise (IoC) is evidence that an adversary has compromised a device or network.
4.4.A.3 Authentication logs (or auth logs) record every attempted login on a system. Analysis of authentication logs can reveal attempted attacks.
4.4.A.4 Host-based IoCs are discovered when analyzing logs and configuration settings. Indicators, such as the following, can be found in authentication logs, user activity logs, and system configuration files:
Unusual files being created or modified
Unexpected processes or services
Unauthorized changes to system configuration settings
Unauthorized software installation or update
4.4.A.5 File-based IoCs are discovered when analyzing files on a device. Indicators are usually found in executable files and can include:
Files whose hash matches known malware
File names that are known to be created by a certain piece of malware
File paths that are associated with malicious activity
4.4.A.6 Behavior-based IoCs are discovered when analyzing logs. Indicators can be found in authentication logs and access logs and can include:
Multiple failed login attempts
Unusual login times or locations
Unauthorized attempts to access sensitive data
Attempts to elevate user privileges on a system
Learning Objective 4.4.B: Determine controls for detecting attacks against a device.
4.4.B.1 Performance is a criterion for determining a detection method. Detection tools use system memory and processing power and can impact the performance of a device. Anomaly-based detection tools use more system resources than signature-based tools. Signature-based detection is a better option for devices with less powerful system resources. Many embedded devices do not have enough system resources to run any detection tools on the device.
4.4.B.2 Cost is a criterion for determining a detection method. Organizations that purchase detection software need to consider the cost of purchasing enough software licenses for the number of devices they need to monitor. Some organizations purchase an endpoint detection and response (EDR) service from a third-party vendor. Although these services are expensive, they provide a holistic, unified approach to threat detection for an organization’s devices; they typically include a centralized alert platform for monitoring possible attacks on devices.
4.4.B.3 Sensitivity or criticality of the device is a criterion for determining a detection method. Devices that store or process sensitive information or provide critical services are more likely to be targeted by adversaries and benefit from a hybrid-detection model to offer maximum protection, when possible.
Learning Objective 4.4.C: Evaluate the impact of a device detection method.
4.4.C.1 Speed and performance are factors in evaluating the impact of a detection method. Signature-based detection is faster than anomaly-based detection in general, and that effect is compounded on devices, which often lack the processing power to effectively run anomaly-based detection tools. Implementing resource-intensive detection tools on devices can degrade device performance.
4.4.C.2 Phase of the attack is a factor in evaluating the impact of a detection method. To carry out actions on a device, adversaries must first bypass a combination of physical- or network-layer protective, deterrent, and detective security controls. Detecting and stopping an attack at the device level can prevent adversaries from accessing sensitive data or disrupting critical services.
4.4.C.3 False positives versus ease of bypassing detection is a factor in evaluating the impact of a detection method. Most device-level detection tools are signature-based, and signature-based detection has a low rate of false positives. However, signature-based detection is easier for adversaries to bypass.
Learning Objective 4.4.D: Apply detection techniques to identify indicators of password attacks by analyzing log files.
4.4.D.1 Online password attacks can be detected in authentication logs. A single user attempting many wrong passwords is an indicator of an online password attack. If a user:password hash database has been compromised, all the user passwords in the database should be considered insecure and all users should be forced to reset their passwords.
4.4.D.2 If an authorized user is logging in from a different location or IP address than expected, or at a different time than normal, this can be an indicator that the user’s password has been compromised.
4.4.D.3 An indicator of password spraying is many users trying to log in within seconds of each other from one IP address or from unusual IP addresses.
4.4.D.4 An indicator of credential stuffing is a series of default user:password combinations being attempted on a device in quick succession, often from the same IP address.
4.4.D.5 Offline password attacks can’t be detected, because the attack takes place on the adversary’s computer.
Русский
Цель обучения 4.4.A: Объяснить, как обнаруживать атаки против устройств.
4.4.A.1 Системные процессы и настройки, попытки входа, попытки загрузки файлов и действия пользователей логируются вычислительными системами. Эти журналы могут использоваться для восстановления обстоятельств, предшествовавших киберинциденту и происходящих во время него.
4.4.A.2 Индикатор компрометации (IoC) — это доказательства того, что злоумышленник скомпрометировал устройство или сеть.
4.4.A.3 Журналы аутентификации (или auth logs) фиксируют каждую попытку входа в систему. Анализ журналов аутентификации может выявить попытки атак.
4.4.A.4 Индикаторы компрометации на уровне хоста обнаруживаются при анализе журналов и настроек конфигурации. Индикаторы, такие как следующие, можно найти в журналах аутентификации, журналах активности пользователей и файлах конфигурации системы:
Необычные файлы, создаваемые или изменяемые
Неожиданные процессы или службы
Неполномочные изменения настроек конфигурации системы
Неполномочная установка или обновление программного обеспечения
4.4.A.5 Индикаторы компрометации на уровне файлов обнаруживаются при анализе файлов на устройстве. Индикаторы обычно находятся в исполняемых файлах и могут включать:
Файлы, чей хэш совпадает с известным вредоносным ПО
Имена файлов, которые известно создаются определенным вредоносным ПО
Пути к файлам, связанные со злонамеренной активностью
4.4.A.6 Индикаторы компрометации на основе поведения обнаруживаются при анализе журналов. Индикаторы можно найти в журналах аутентификации и журналах доступа и могут включать:
Множественные неудачные попытки входа
Необычное время или место входа
Попытки несанкционированного доступа к конфиденциальным данным
Попытки повышения привилегий пользователя в системе
Цель обучения 4.4.B: Определить средства контроля для обнаружения атак на устройство.
4.4.B.1 Производительность является критерием выбора метода обнаружения. Инструменты обнаружения используют системную память и вычислительную мощность и могут влиять на производительность устройства. Инструменты обнаружения на основе аномалий требуют больше ресурсов системы, чем инструменты на основе сигнатур. Обнаружение на основе сигнатур — лучший вариант для устройств с менее мощными системными ресурсами. Многие встроенные устройства не имеют достаточных системных ресурсов для запуска любых инструментов обнаружения.
4.4.B.2 Стоимость является критерием выбора метода обнаружения. Организации, приобретающие программное обеспечение для обнаружения, должны учитывать стоимость покупки достаточного количества лицензий для числа устройств, требующих мониторинга. Некоторые организации покупают сервис обнаружения и реагирования на конечных точках (EDR) у стороннего поставщика. Хотя эти услуги дорогостоящие, они обеспечивают комплексный, единый подход к обнаружению угроз для устройств организации; обычно они включают централизованную платформу оповещений для мониторинга возможных атак на устройства.
4.4.B.3 Чувствительность или критичность устройства является критерием выбора метода обнаружения. Устройства, хранящие или обрабатывающие конфиденциальную информацию или обеспечивающие критические службы, более подвержены атакам со стороны злоумышленников и получают максимальную пользу от гибридной модели обнаружения для обеспечения максимальной защиты, когда это возможно.
Цель обучения 4.4.C: Оценить влияние метода обнаружения устройства.
4.4.C.1 Скорость и производительность являются факторами оценки влияния метода обнаружения. Обнаружение на основе сигнатур в целом быстрее, чем обнаружение на основе аномалий, и этот эффект усиливается на устройствах, которые часто не обладают достаточной вычислительной мощностью для эффективной работы инструментов обнаружения на основе аномалий. Внедрение ресурсоемких инструментов обнаружения на устройствах может снизить производительность устройства.
4.4.C.2 Фаза атаки является фактором оценки влияния метода обнаружения. Для выполнения действий на устройстве злоумышленники должны сначала преодолеть комбинацию физических или сетевых защитных, сдерживающих и детективных средств безопасности. Обнаружение и остановка атаки на уровне устройства может предотвратить доступ злоумышленников к конфиденциальным данным или нарушение критических служб.
4.4.C.3 Ложные срабатывания против легкости обхода обнаружения являются фактором оценки влияния метода обнаружения. Большинство инструментов обнаружения на уровне устройства основаны на сигнатурах, и обнаружение на основе сигнатур имеет низкий уровень ложных срабатываний. Однако обнаружение на основе сигнатур легче обойти злоумышленникам.
Цель обучения 4.4.D: Применять методы обнаружения для выявления индикаторов атак на пароли путем анализа файлов журналов.
4.4.D.1 Онлайн-атаки на пароли могут быть обнаружены в журналах аутентификации. Попытка одного пользователя ввести множество неверных паролей является признаком онлайн-атаки на пароль. Если база данных хешей паролей пользователей была скомпрометирована, все пароли пользователей в базе следует считать небезопасными, и всех пользователей необходимо принудительно заставить сбросить свои пароли.
4.4.D.2 Если авторизованный пользователь входит в систему из другого места или с IP-адреса, отличного от ожидаемого, или в другое время, отличное от обычного, это может быть признаком того, что пароль пользователя был скомпрометирован.
4.4.D.3 Признаком распыления паролей является множество пользователей, пытающихся войти в систему с одним IP-адресом или с необычных IP-адресов в течение нескольких секунд друг за другом.
4.4.D.4 Признаком stuffing учетных данных является серия попыток использования стандартных комбинаций «пользователь:пароль» на устройстве подряд, часто с одного и того же IP-адреса.
4.4.D.5 Офлайн-атаки на пароли невозможно обнаружить, так как атака происходит на компьютере злоумышленника.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Devices log logins, file changes, and processes, and these logs reveal an indicator of compromise (IoC) 入侵指标 - evidence that an adversary got in. Host-based IoCs show up as unexpected processes or changed settings; file-based IoCs are files whose hash matches known malware; behaviour-based IoCs are things like many failed logins or unusual login times.
Choosing a detection method means weighing performance (signature-based is lighter, better for weak devices), cost (an endpoint detection and response (EDR) 端点检测与响应 service is powerful but expensive), and how sensitive the device is. Reading authentication logs exposes password attacks: many wrong passwords for one user signals a guessing attack; many users failing from one IP signals password spraying; a burst of default credentials signals credential stuffing. Offline attacks, though, cannot be detected - they happen on the adversary's own computer.
Speed is itself a security factor.Signature-based detection compares what it sees against a list of known-bad patterns, so it is faster than anomaly-based detection, which must first learn what normal looks like and then measure every event against that model. Anomaly-based detection catches attacks that have no signature yet, but it costs far more processing power — and on a device that lacks it, the effect compounds: the detection runs slowly, the device degrades, and the method ends up not being implemented effectively at all.
Русский
Устройства логируют входы, изменения файлов и процессы, а эти журналы выявляют индикаторы компрометации (IoC) — доказательства того, что злоумышленник проник внутрь. Хост-базированные IoC проявляются как неожиданные процессы или изменённые настройки; файловые IoC — это файлы, хеш которых совпадает с известным вредоносным ПО; поведенческие IoC включают такие вещи, как множество неудачных попыток входа или необычное время входа.
Выбор метода обнаружения требует взвешивания производительности (сигнатурный метод легче, подходит для слабых устройств), стоимости (сервис EDR мощён, но дорог) и степени чувствительности устройства. Чтение журналов аутентификации раскрывает атаки на пароли: много неверных паролей одного пользователя указывает на перебор; много пользователей с одного IP-адреса сигнализирует о разбросе паролей; всплеск стандартных учётных данных указывает на ** stuffing учётных данных**. Однако офлайн-атаки невозможно обнаружить — они происходят на компьютере злоумышленника.
Скорость сама по себе является фактором безопасности. Сигнатурное обнаружение сравнивает увиденное со списком известных плохих шаблонов, поэтому оно быстрее, чем обнаружение аномалий, которое сначала должно изучить нормальное поведение, а затем измерить каждое событие по этой модели. Обнаружение аномалий ловит атаки без сигнатуры, но требует значительно больше вычислительной мощности — и на устройстве, где её нет, эффект усиливается: обнаружение работает медленно, устройство деградирует, и метод в итоге оказывается неэффективным.
Know each malware type by its defining trait: a worm self-spreads, a virus needs a user, ransomware encrypts for money, a RAT gives remote control, a rootkit hides.
A hash is one-way and fixed-length; salt makes identical passwords hash differently. Never say a service "stores the password" - it stores the salted hash.
Name real algorithms: SHA-256/SHA-512 are current; MD5 and SHA-1 are deprecated because efficient collision attacks exist.
Match the password attack to its log signature: one user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Sort authentication factors into know / have / are / where, and remember MFA combines two or more - a fingerprint plus a password, not two passwords.
Offline password attacks cannot be detected because the cracking happens on the adversary's machine - a favourite exam "gotcha".
Русский
Знать каждый тип вредоносного ПО по его определяющей черте: червь распространяется самостоятельно, вирус требует участия пользователя, шифровальщик шифрует ради выкупа, RAT предоставляет удалённый контроль, rootkit скрывается.
Хеш является однонаправленным и фиксированной длины; соль делает одинаковые паролиhaving разными хешами. Никогда не говорите, что сервис «хранит пароль» — он хранит засолённый хеш.
Называйте реальные алгоритмы: SHA-256/SHA-512 актуальны; MD5 и SHA-1устарели, так как существуют эффективные атаки на коллизии.
Соотнесите атаку на пароль с её сигнатурой в логах: один пользователь + много неверных паролей = подбор; много пользователей + один IP = разброс; стандартные учётные данные = stuffing.
Сгруппируйте факторы аутентификации по категориям знание / владение / биометрия / местоположение и помните, что MFA сочетает два или более фактора — например, отпечаток пальца плюс пароль, а не два пароля.
Офлайн-атаки на пароли невозможно обнаружить, так как взлом происходит на машине злоумышленника — излюбленный приём экзаменаторов.
5
Securing Applications and Data · Securing Applications and Data (Защита приложений и данных)
Application and Data Vulnerabilities and Attacks · Уязвимости приложений и данных и атаки
Syllabus · Программа
English
Learning Objective 5.1.A: Explain how adversaries can exploit application and file vulnerabilities to cause loss, damage, disruption, or destruction.
5.1.A.1 An adversary can read any unencrypted files if they have access to the device or drive storing the files.
5.1.A.2 Computers have standard users and administrative users. Administrative users have access to control system settings and can typically access any files or applications on a system. If regular users are given administrative privileges on a computer, and an adversary can compromise a user’s account, then the adversary will have elevated privileges on the system.
5.1.A.3 When access control settings are weakly configured, many users often have permission to view and sometimes even edit files on a system. Adversaries can take advantage of weak access control settings to steal or destroy files or disrupt an application.
Learning Objective 5.1.B: Explain how application attacks exploit vulnerabilities.
5.1.B.1 Applications are programs that run instructions on computers; they are executable data. Some applications run locally on a user’s computer, while other applications, like web applications, run on a server and are accessed by users through a network.
5.1.B.2 Many applications take user input through open-ended input fields where users can type characters (e.g., letters, numbers, punctuation). Developers should include user input checks in their application, such as numeric input when asked for a number of items, to ensure that the user input matches what is expected; the application should reject input outside of the expected parameters. This process of verifying that user input meets expected criteria before processing it is called data validation. Applications that fail to validate user input are vulnerable to injection-type attacks, where adversaries insert unexpected character strings in input fields to alter the behavior of a program.
5.1.B.3 Structured query language (SQL) is a computer language used to request information from databases and make changes to databases or entries in databases. Applications that query a database using unvalidated or unsanitized input from users are vulnerable.
5.1.B.4 An SQL-injection attack places SQL commands and control characters into a user-input field in an application, which can lead to a breach of confidentiality by causing the application to return more information than it should, or a breach of integrity by modifying or deleting data in the database.
5.1.B.5 Websites are written using hypertext markup language (HTML), and many websites use Javascript to create dynamic content on websites or web applications. Because Javascript commands run in the browser of the user visiting the website, those commands can access sensitive data stored in the browser like usernames, passwords, and cryptographic keys.
5.1.B.6 A cross site scripting (XSS) attack injects malicious code into a website that a user’s browser then executes. The malicious code can be embedded in a link the user clicks (a Type I or Reflected XSS attack) or it can be inserted onto a website through a comment field, forum post, or visitor log, which would affect any user visiting that website (a Type II or Stored XSS attack).
5.1.B.7 When applications take user input, that input is written to a buffer. A buffer is a designated section of computer memory with a fixed size. If the amount of data the user enters exceeds the size of the buffer, it can overflow into adjacent memory locations and overwrite other parts of the computer’s memory.
5.1.B.8 A buffer overflow attack feeds more data into memory than was allotted, which can cause a system to crash or to execute code outside the scope of a program’s security policy, effectively allowing the adversary to perform unauthorized actions on a computer, such as accessing, modifying, or deleting files.
5.1.B.9 The files that run web applications are stored in directories on servers. When users access web applications, their browsers send GET requests using hypertext transfer protocol (HTTP). A GET request accesses a file somewhere in the filesystem of the server.
5.1.B.10 In a directory traversal attack, adversaries modify URLs and GET requests to attempt to access sensitive data (e.g., usernames and passwords) on a server’s file system.
Illustrative examples for 5.1.B.10:
A web server stores images for a website it hosts in the /var/www/images/ directory. An adversary modifies a URL requesting an image to ../../../etc/passwd. The .. moves one directory up in the file system; so the three consecutive .. returns the path to the root, and from there the adversary is attempting to access the passwd file that would return a list of all the authorized usernames on the device.
Learning Objective 5.1.C: Assess and document risks from application and data vulnerabilities.
5.1.C.1 Data security risks can involve a compromise of confidentiality when unauthorized persons can access sensitive data, integrity when data can be manipulated or altered from its intended state, and availability when data can be destroyed or encrypted to prevent others from accessing it.
5.1.C.2 High risks from data vulnerabilities often involve highly sensitive data (e.g., data that is governed by laws or regulations) that could be compromised through a highly likely exploit.
Illustrative examples for 5.1.C.2:
The company developing the next jet engine that will be used by the Air Force in its planes is storing the technical specifications for the engine on an unencrypted drive.
5.1.C.3 Moderate risks from data vulnerabilities often involve sensitive data not having strong enough encryption or strict enough access controls.
Illustrative examples for 5.1.C.3:
A company stores its customers’ PII in a spreadsheet, and the spreadsheet is encrypted using a small key.
5.1.C.4 Low risks from data vulnerabilities often involve less sensitive information being encrypted with shorter keys or having access controls that are not strict enough.
Illustrative examples for 5.1.C.4:
An organization’s CEO stores his private memos to his executive staff on a company share drive that is unencrypted and has no access controls.
Русский
Цель обучения 5.1.A: Объяснить, как злоумышленники могут использовать уязвимости приложений и файлов для причинения ущерба, потери, нарушения работы или уничтожения данных.
5.1.A.1 Злоумышленник может прочитать любые незашифрованные файлы, если у него есть доступ к устройству или диску, на котором хранятся файлы.
5.1.A.2 У компьютеров есть обычные пользователи и администраторы. Администраторы имеют доступ к управлению настройками системы и обычно могут получать доступ к любым файлам или приложениям на системе. Если обычным пользователям предоставляются привилегии администратора на компьютере, и злоумышленник может скомпрометировать учетную запись пользователя, то злоумышленник получит повышенные привилегии в системе.
5.1.A.3 Когда настройки контроля доступа настроены слабо, у многих пользователей часто есть разрешение на просмотр, а иногда и редактирование файлов в системе. Злоумышленники могут воспользоваться слабыми настройками контроля доступа для кражи или уничтожения файлов, а также для нарушения работы приложений.
Цель обучения 5.1.B: Объяснить, как атаки на приложения используют уязвимости.
5.1.B.1 Приложения — это программы, выполняющие инструкции на компьютерах; они являются исполняемыми данными. Некоторые приложения запускаются локально на компьютере пользователя, тогда как другие приложения, такие как веб-приложения, работают на сервере и accessed by users through a network (доступны пользователям через сеть).
5.1.B.2 Многие приложения принимают ввод данных от пользователей через открытые поля ввода, где пользователи могут печатать символы (например, буквы, цифры, знаки препинания). Разработчики должны включать проверки ввода данных в свои приложения, например, проверку числового ввода при запросе количества предметов, чтобы убедиться, что ввод пользователя соответствует ожидаемым параметрам; приложение должно отвергать ввод вне ожидаемых параметров. Этот процесс проверки соответствия ввода пользователя ожидаемым критериям перед его обработкой называется проверкой данных (валидацией). Приложения, не проверяющие ввод данных, уязвимы для атак типа внедрения (injection), когда злоумышленники вставляют неожиданные строки символов в поля ввода для изменения поведения программы.
5.1.B.3 Структурированный язык запросов (SQL) — это язык программирования, используемый для запроса информации из баз данных и внесения изменений в базы данных или записи в них. Приложения, выполняющие запросы к базе данных с использованием непроверенных или несанитизированных входных данных от пользователей, являются уязвимыми.
5.1.B.4 Атака SQL-инъекции помещает команды SQL и управляющие символы в поле ввода пользователя в приложении, что может привести к нарушению конфиденциальности путем возврата приложением большего объема информации, чем следует, или к нарушению целостности путем модификации или удаления данных в базе данных.
5.1.B.5 Веб-сайты пишутся с использованием языка разметки гипертекста (HTML), и многие веб-сайты используют JavaScript для создания динамического контента на веб-сайтах или веб-приложениях. Поскольку команды JavaScript выполняются в браузере пользователя, посещающего веб-сайт, эти команды могут получать доступ к чувствительным данным, хранящимся в браузере, таким как имена пользователей, пароли и криптографические ключи.
5.1.B.6 Атака межсайтового скриптинга (XSS) внедряет вредоносный код на веб-сайт, который затем выполняется браузером пользователя. Вредоносный код может быть встроен в ссылку, на которую нажимает пользователь (атака XSS Type I или Reflected XSS), или он может быть введен на веб-сайт через поле комментариев, пост на форуме или журнал посетителей, что повлияет на любого пользователя, посещающего этот веб-сайт (атака XSS Type II или Stored XSS).
5.1.B.7 Когда приложения принимают ввод данных от пользователей, этот ввод записывается в буфер. Буфер — это выделенный участок компьютерной памяти фиксированного размера. Если объем введенных пользователем данных превышает размер буфера, он может переполниться в соседние области памяти и перезаписать другие части памяти компьютера.
5.1.B.8 Атака переполнения буфера подает больше данных в память, чем было выделено, что может вызвать сбой системы или выполнение кода вне рамок политики безопасности программы, фактически позволяя злоумышленнику выполнять несанкционированные действия на компьютере, такие как доступ, модификация или удаление файлов.
5.1.B.9 Файлы, запускающие веб-приложения, хранятся в каталогах на серверах. Когда пользователи получают доступ к веб-приложениям, их браузеры отправляют GET-запросы с использованием протокола передачи гипертекста (HTTP). GET-запрос получает доступ к файлу в любом месте файловой системы сервера.
5.1.B.10 При атаке обхода каталогов злоумышленники изменяют URL-адреса и GET-запросы, пытаясь получить доступ к чувствительным данным (например, именам пользователей и паролям) в файловой системе сервера.
Иллюстративные примеры для 5.1.B.10:
Веб-сервер хранит изображения для размещаемого им веб-сайта в каталоге /var/www/images/. Злоумышленник изменяет URL-адрес, запрашивающий изображение, на ../../../etc/passwd. Две точки (..) перемещают на один каталог выше в файловой системе; поэтому три последовательных .. возвращают путь к корню, и оттуда злоумышленник пытается получить доступ к файлу passwd, который вернул бы список всех авторизованных имен пользователей на устройстве.
Цель обучения 5.1.C: Оценивать и документировать риски, связанные с уязвимостями приложений и данных.
5.1.C.1 Риски безопасности данных могут включать нарушение конфиденциальности, когда несанкционированные лица получают доступ к чувствительным данным, нарушение целостности, когда данные могут быть манипулированы или изменены по отношению к их исходному состоянию, и нарушение доступности, когда данные могут быть уничтожены или зашифрованы, чтобы предотвратить их доступ другими лицами.
5.1.C.2 Высокие риски от уязвимостей данных часто связаны с высокочувствительными данными (например, данными, регулируемыми законами или нормативными актами), которые могут быть скомпрометированы благодаря высоковозможной эксплуатации.
Иллюстративные примеры для 5.1.C.2:
Компания, разрабатывающая следующий реактивный двигатель, который будет использоваться ВВС в своих самолетах, хранит технические спецификации двигателя на незашифрованном диске.
5.1.C.3 Средние риски от уязвимостей данных часто связаны с тем, что чувствительные данные не имеют достаточно сильной шифровки или строгих ограничений доступа.
Иллюстративные примеры для 5.1.C.3:
Компания хранит персональные данные клиентов (PII) в электронной таблице, которая шифруется с использованием малого ключа.
5.1.C.4 Низкие риски от уязвимостей данных часто связаны с шифрованием менее чувствительной информации с использованием коротких ключей или наличием недостаточных ограничений доступа.
Примеры для 5.1.C.4:
Генеральный директор организации хранит свои личные служебные записки для исполнительного персонала в корпоративном сетевом хранилище, которое не зашифровано и не имеет ограничений доступа.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
SQL injection
Applications 应用程序 are the programs that run on computers, and data is what they process - both are prime targets. If files are stored unencrypted, anyone with access to the drive can read them. If a normal user is given administrative 管理性 privileges, an adversary who steals that account gains sweeping power.
The biggest application danger is bad user input. When a program does not check what a user types, an adversary can slip in commands - an injection attack 注入攻击. Data validation 数据验证 (checking input meets expected rules) is the defense. Key attacks:
SQL injection SQL注入 - inserting SQL commands into an input field to read or change a database.
Cross-site scripting (XSS) 跨站脚本 - injecting malicious script into a website that runs in another user's browser.
What a SQL injection actually looks like
SQL is a language for querying a database, and its control words are always written in capital letters — SELECT, FROM, WHERE, IN, OR, AND. A login form usually builds a query by pasting what you typed into one:
An attacker types SQL into the field instead of a name. Two tricks do most of the damage:
A condition that is always true. Entering ' OR '1'='1 makes the WHERE clause true for every row, so the database returns every user.
A double dash, which begins a comment in SQL. Entering admin' -- ends the name string and comments out the whole rest of the line, including the password check, so the query becomes … WHERE name = 'admin' and the attacker is logged in as the administrator without a password.
The defence is not to filter for the word SELECT. It is to stop the input being treated as code at all: use parameterised queries 参数化查询 (also called prepared statements), where the database is given the query and the values separately and never mixes them, and add input validation to reject characters the field has no reason to contain.
Buffer overflow 缓冲区溢出 - sending more data than a memory buffer 缓冲区 can hold, so it overflows into nearby memory and may run the adversary's code.
Directory traversal 目录遍历 - using ../ sequences in a URL to reach files outside the intended folder, such as /etc/passwd.
We rate data risk by sensitivity: unencrypted military plans are high risk; customer data with a weak key is moderate; low-value data with short keys is low.
Русский
SQL-инъекция
Приложения — это программы, работающие на компьютерах, а данные — то, что они обрабатывают; оба являются главными целями. Если файлы хранятся без шифрования, любой, имеющий доступ к диску, сможет их прочитать. Если обычному пользователю выданы административные привилегии, злоумышленник, воровавший эту учётную запись, получит широкие полномочия.
Главная опасность приложений — плохой ввод данных пользователем. Когда программа не проверяет, что вводит пользователь, злоумышленник может подставить команды — это атака внедрения. Валидация данных (проверка соответствия ввода ожидаемым правилам) является защитой. Ключевые атаки:
SQL-инъекция: внедрение команд SQL в поле ввода для чтения или изменения базы данных.
Межсайтовый скриптинг (XSS): внедрение вредоносного скрипта на веб-сайт, который выполняется в браузере другого пользователя.
Как выглядит SQL-инъекция на практике
SQL — язык запросов к базе данных, и его ключевые слова всегда пишутся заглавными буквами — SELECT, FROM, WHERE, IN, OR, AND. Форма входа обычно строит запрос, подставляя то, что вы ввели, в одну из частей:
SELECT * FROM users WHERE name = 'alice' AND password = 'secret'
Атакующий вводит SQL вместо имени. Две уловки наносят большую часть ущерба:
Условие, которое всегда истинно. Введение ' OR '1'='1 делает условие WHERE истинным для каждой строки, поэтому база данных возвращает всех пользователей.
Двойное тире, начинающее комментарий в SQL. Введение admin' -- завершает строку имени икомментирует всю остальную часть строки, включая проверку пароля, поэтому запрос превращается в … WHERE name = 'admin', и атакующий входит как администратор без пароля.
Защита заключается не в фильтрации слова SELECT. Она заключается в том, чтобы входные данные вообще не воспринимались как код: используйте параметризованные запросы (также называемые подготовленными инструкциями), когда базе данных передаются запрос и значения отдельно, никогда не смешивая их, и добавьте валидацию ввода, чтобы отвергать символы, которые поле не должно содержать.
Переполнение буфера: отправка большего объёма данных, чем может вместить буфер памяти, из-за чего данные перетекают в соседнюю память и могут выполнить код злоумышленника.
Проход по директориям: использование последовательностей ../ в URL для доступа к файлам вне целевой папки, например /etc/passwd.
Мы оцениваем риск данных по уровню чувствительности: незашифрованные военные планы — высокий риск; данные клиентов со слабым ключом — средний; малозначимые данные с короткими ключами — низкий.
Protecting Applications and Data: Managerial Controls and Access Controls · Защита приложений и данных: управленческие меры контроля и управление доступом
Syllabus · Программа
English
Learning Objective 5.2.A: Explain how the state or classification of data impacts the type and degree of security applied to that data.
5.2.A.1 Organizations implement specific security controls to comply with legal requirements based on the types of data they collect, store, process, and transmit.
5.2.A.2 Data can be classified by their state.
Data at rest are stored on a drive. It is important to protect the physical drive storing the data from destruction or theft. Data at rest can also be encrypted so that if an adversary steals it, they can’t immediately read the data.
Data in transit are being sent from one device to another. If the data are being transferred over physical media (e.g., cables) it is important to protect the media. Data in transit can also be encrypted so that if an adversary intercepts it, they can’t immediately read the data.
Data in use are being processed by software or a person. Access controls can be used to limit who or what has the ability to use data in different ways (e.g., view or edit). Data must be unencrypted to be used.
5.2.A.3 Organizations often categorize data according to their sensitivity and prioritize a higher degree of security for more sensitive information.
5.2.A.4 Laws and regulations can require certain types of data to be stored, transmitted, and handled according to specific rules.
Personally identifiable information (PII) is any data that allows someone to be identified and includes (but is not limited to): name, signature, phone number, address, biometric data (e.g., fingerprints), social security number, date of birth, and email address. The protection of this data is covered by many laws but most notably The Privacy Act of 1974 and for children under the age of 13 the Children’s Online Privacy Protection Act of 1998.
Protected health information (PHI) is any data related to an individual’s health, treatment, payment for healthcare at any time and includes (but is not limited to): test results, treatment records, hospital records, doctor visit notes, and health provider payment records. The protection of PHI is included in the Health Insurance Portability and Accountability Act of 1996.
Payment card information (PCI) is the data collected by organizations to process payments via cards (e.g., credit cards) and includes the following: name, account number, expiration date, address, and CVV code. The protection of this data is regulated by the Payment Card Industry Data Security Standard (PCI-DSS).
5.2.A.5 Organizations that collect regulated data will label them and have policies that comply with the legal or regulatory requirements for the safe storage, transmission, and handling of these data.
Learning Objective 5.2.B: Identify managerial controls related to application and data security.
5.2.B.1 A cryptography policy will describe the acceptable encryption protocols and key parameters for an organization and may include:
A list of encryption algorithms approved for specific uses
Minimum or maximum key lengths
Cryptographic key-generation requirements and parameters
Cryptographic key-storage requirements
5.2.B.2 A web application security policy will outline the requirements and parameters for testing and mitigating web application vulnerabilities in an organization, and it may include:
Parameters for when an application is subject to a security assessment
Timelines for remediating vulnerabilities based on level of risk
Parameters for how an application security assessment is to be carried out (e.g., using specific tools or according to specific frameworks)
Learning Objective 5.2.C: Determine an appropriate access control model to protect applications and data.
5.2.C.1 Access control enforces which users or applications (called subjects) can access, modify, add, or remove (called operations) which files or applications (called objects). Access control models describe how to determine which subjects have what type of access to which objects.
5.2.C.2 Role-based access control (RBAC) assigns every subject to a role and defines which roles have which types of access to which objects.
Illustrative examples for 5.2.C.2:
An example of a role at a company might be “accountant,” and one type of object could be the payroll software. Role-based access could be used to ensure that only subjects who are assigned to the role of “accountant” have access to the payroll software object.
5.2.C.3 Rule-based access control (RuBAC) checks a set of rules to determine what type of access a subject should have for a specific object and then allows or denies types of access based on the rules. This access control model is typically layered on top of another access control model.
Illustrative examples for 5.2.C.3:
There is a rule that prohibits subjects (even those who would normally have access) from accessing a certain database (the object) outside of local working hours. When a subject attempts to access the database, even if they are authorized to access it, they will be denied access if it is outside the time designated by the rule.
5.2.C.4 Discretionary access control (DAC) gives individual subjects the ability to set the type of access that other subjects have on objects they own. In DAC models some subjects are designated as administrators or super users, and they have the ability to override the access controls established by other subjects.
Illustrative examples for 5.2.C.4:
Bob creates a file (an object) and decides to give Alice permission to edit the file, to give Frank permission to view the file only, and to deny everyone else access to the file altogether.
5.2.C.5 Mandatory access control (MAC) follows strict rules for which types of access each subject level has for objects that are above their level, at their level, or below their level. Subject and object levels are assigned by an external administrator.
5.2.C.6 The Bell-LaPadula model is a MAC model that is often used by governments and military organizations to control the security of information. This model has the following two important properties:
i. The Simple Security Property states that subjects may not read objects that are above their level.
ii. The * (Star) Security Property states that subjects may not write to objects below their level.
These rules taken together are often summarized as “write up, read down” (WURD).
5.2.C.7 The principle of least privilege is the idea that entities should be given exactly as much access as they need to perform their function and no more.
Learning Objective 5.2.D: Configure access control settings on a Linux-based system.
5.2.D.1 Authorization is when an entity is granted permission to have a certain type of access to a resource. Access controls are put in place to control which users have what types of access to which data.
5.2.D.2 There are three types of access to a file in Linux that can be set, and they always come in the following order:
i. Read access allows a user to view the contents of a file.
ii. Write access allows a user to make changes to a file.
iii. Execute access allows a user to run a binary file such as a program.
These are abbreviated rwx, respectively. If a user only has read and execute permissions (not write), then it would display as r-x. The - symbol indicates the absence of that permission.
5.2.D.3 There are three default entities for which permissions are set and always in this order: (1) the file owner, (2) the file group, and (3) all other users. The three sets are displayed with no spaces (e.g., rwxrwxrwx).
5.2.D.4 To view the current permission settings for a file, use the command ls -l, which will show the current settings for the default entities. If there is a + symbol at the end of the permissions, this means that other permissions have been set for that file and it can be viewed with the getfacl command.
5.2.D.5 To modify the permission settings for a file, use the chmod command. This command can be used with the numeric method or the symbolic method.
5.2.D.6 To use chmod in the numeric method the syntax is chmod ### filename. Each of the three ### represents one of the three entities mentioned above (the owner, the group, other nongroup users).
The first # = the owner
The second # = the group
The third # = other nongroup users
The permission for each entity is determined by adding up the values for the types of access to be granted:
0 = no permissions
1 = execute
2 = write
4 = read
Therefore 3 sets permission to write and execute, 5 sets permission to read and execute, 6 sets permission to read and write, and 7 sets permission to read, write, and execute.
Illustrative examples for 5.2.D.6:
The command chmod 750 test would set the permissions for the owner to read, write, and execute, for the group to read and execute, and for everyone else to no access at all.
The command chmod 543 test would set the permissions for the owner to read and execute, for the group to read only, and for everyone else to write and execute.
The command chmod 777 test would set the permissions for all three entities to read, write, and execute for the file test.
5.2.D.7 To use chmod in the symbolic method the syntax is chmod entity +(or –) permission filename. The entities are the user owner, the group, and other nongroup users. Each entity is represented with a single letter.
u = user owner
g = group
o = others
a = all
Permission can be either added or removed to any combination of entities.
= add the permission
– = remove the permission
The permissions that can be set are read, write, and execute.
r = read
w = write
x = execute
Entities and permissions can be combined in a single command. To add the read and execute permissions for the group and user owner for a file called testfile, the command would be chmod ug+rx testfile.
Русский
Цель обучения 5.2.A: Объяснить, как состояние или классификация данных влияют на тип и степень применяемой к ним защиты.
5.2.A.1 Организации внедряют конкретные меры безопасности для соблюдения правовых требований, основанных на типах собираемых, хранимых, обрабатываемых и передаваемых ими данных.
5.2.A.2 Данные могут быть классифицированы по их состоянию.
Данные в покое (data at rest) хранятся на носителе. Важно защитить физический носитель, содержащий данные, от уничтожения или кражи. Данные в покое также можно зашифровать, чтобы в случае кражи злоумышленник не мог немедленно прочитать информацию.
Данные в пути (data in transit) передаются от одного устройства к другому. Если передача осуществляется через физические носители (например, кабели), важно защитить эти носители. Данные в пути также можно зашифровать, чтобы при перехвате злоумышленником он не смог немедленно прочитать информацию.
Данные в использовании (data in use) обрабатываются программным обеспечением или человеком. Для ограничения того, кто или что может использовать данные тем или иным образом (например, просматривать или редактировать), применяются средства управления доступом. Данные должны быть расшифрованы для использования.
5.2.A.3 Организации часто группируют данные в зависимости от их конфиденциальности и обеспечивают более высокий уровень защиты для более чувствительной информации.
5.2.A.4 Законы и нормативные акты могут требовать хранения, передачи и обработки определенных типов данных в соответствии с конкретными правилами.
Персонально идентифицируемая информация (PII) — любые данные, позволяющие идентифицировать человека, которые включают (но не ограничиваются): имя, подпись, номер телефона, адрес, биометрические данные (например, отпечатки пальцев), номер социального страхования, дату рождения и адрес электронной почты. Защита этих данных регулируется множеством законов, но наиболее значимыми являются Закон о конфиденциальности 1974 года, а для детей младше возраста 13 — Закон о защите конфиденциальности в интернете для детей 1998 года.
Защищаемая медицинская информация (PHI) — это любые сведения, связанные со здоровьем человека, его лечением или оплатой медицинских услуг в любое время, которые включают (но не ограничиваются): результаты анализов, записи о лечении, медицинские карты, заметки о визитах к врачу и записи об оплате медицинских услуг. Защита PHI предусмотрена Законом о переносимости и подотчетности медицинской страховки 1996 года.
Информация платежных карт (PCI) — это данные, собираемые организациями для обработки платежей с помощью карт (например, кредитных), и включает следующее: имя, номер счета, срок действия, адрес и код CVV. Защита этой информации регулируется стандартом безопасности данных индустрии платежных карт (PCI-DSS).
5.2.A.5 Организации, собирающие регулируемые данные, маркируют их и имеют политики, соответствующие правовым или нормативным требованиям по безопасному хранению, передаче и обращению с этими данными.
Цель обучения 5.2.B: Определить управленческие меры контроля, связанные с защитой приложений и данных.
5.2.B.1 Политика криптографии описывает допустимые протоколы шифрования и параметры ключей для организации и может включать:
Список алгоритмов шифрования, одобренных для конкретных целей
Минимальную или максимальную длину ключей
Требования и параметры генерации криптографических ключей
Требования к хранению криптографических ключей
5.2.B.2 Политика безопасности веб-приложений определяет требования и параметры для тестирования и устранения уязвимостей веб-приложений в организации и может включать:
Параметры определения момента, когда приложение подлежит оценке безопасности
Сроки устранения уязвимостей в зависимости от уровня риска
Параметры проведения оценки безопасности приложения (например, с использованием конкретных инструментов или согласно определенным фреймворкам)
Цель обучения 5.2.C: Определить подходящую модель управления доступом для защиты приложений и данных.
5.2.C.1 Управление доступом устанавливает, какие пользователи или приложения (называемые субъектами) могут получать доступ, изменять, добавлять или удалять (называемые операциями) определенные файлы или приложения (называемые объектами). Модели управления доступом описывают, как определить, какой тип доступа к каким объектам предоставляется субъектам.
5.2.C.2 Управление доступом на основе ролей (RBAC) присваивает каждому субъекту роль и определяет, какие роли имеют какой тип доступа к каким объектам.
Примеры для 5.2.C.2:
Примером роли в компании может быть «бухгалтер», а одним из типов объектов — программное обеспечение для расчета заработной платы. Управление доступом на основе ролей может использоваться для обеспечения того, что только субъекты, назначенные на роль «бухгалтер», имеют доступ к объекту программного обеспечения для расчета заработной платы.
5.2.C.3 Управление доступом на основе правил (RuBAC) проверяет набор правил для определения типа доступа, который должен иметь субъект для конкретного объекта, и затем разрешает или запрещает типы доступа в соответствии с этими правилами. Эта модель управления доступом обычно применяется поверх другой модели управления доступом.
Примеры для 5.2.C.3:
Существует правило, запрещающее субъектам (даже тем, кто обычно имеет доступ) обращаться к определенной базе данных (объекту) вне рабочего времени в данном регионе. Когда субъект пытается получить доступ к базе данных, даже если он авторизован для этого, ему будет отказано в доступе, если это происходит за пределами времени, указанного в правиле.
5.2.C.4 Дискреционный контроль доступа (DAC) предоставляет отдельным субъектам возможность устанавливать тип доступа, который другие субъекты имеют к объектам, принадлежащим им. В моделях DAC некоторые субъекты назначаются администраторами или суперпользователями и обладают правом отменять ограничения доступа, установленные другими субъектами.
Иллюстративные примеры для 5.2.C.4:
Боб создает файл (объект) и решает предоставить Алисе разрешение на редактирование файла, Фрэнку — только на просмотр, а всем остальным полностью запретить доступ к файлу.
5.2.C.5 Императивный контроль доступа (MAC) следует строгим правилам относительно типов доступа, которые каждый уровень субъекта имеет к объектам выше своего уровня, на своем уровне или ниже него. Уровни субъектов и объектов присваиваются внешним администратором.
5.2.C.6 Модель Белла-ЛаПадулы является моделью MAC, которая часто используется правительственными и военными организациями для контроля безопасности информации. Эта модель обладает следующими двумя важными свойствами:
i. Свойство простого безопасности гласит, что субъекты не могут читать объекты, расположенные выше их уровня.
ii. Свойство * (Звезда) безопасности гласит, что субъекты не могут записывать данные в объекты, расположенные ниже их уровня.
Эти правила в совокупности часто обобщаются как «запись вверх, чтение вниз» (WURD).
5.2.C.7 Принцип наименьших привилегий предполагает, что сущностям следует предоставлять ровно столько доступа, сколько необходимо для выполнения их функций, и ничего больше.
Учебная цель 5.2.D: Настроить параметры контроля доступа в системе на базе Linux.
5.2.D.1 Авторизация — это предоставление сущности разрешения на определенный тип доступа к ресурсу. Механизмы контроля доступа используются для управления тем, какие пользователи имеют какой тип доступа к каким данным.
5.2.D.2 В Linux существует три типа доступа к файлу, которые можно установить; они всегда перечисляются в следующем порядке:
i. Доступ на чтение позволяет пользователю просматривать содержимое файла.
ii. Доступ на запись позволяет пользователю вносить изменения в файл.
iii. Выполняемый доступ позволяет пользователю запускать бинарный файл, например программу.
Они сокращенно обозначаются rwx соответственно. Если у пользователя есть только разрешения на чтение и выполнение (без записи), это отображается как r-x. Символ – указывает на отсутствие этого разрешения.
5.2.D.3 Существует три группы по умолчанию, для которых устанавливаются разрешения, и они всегда идут в этом порядке: (1) владелец файла, (2) группа файлов, (3) все остальные пользователи. Три набора разрешений отображаются без пробелов (например, rwxrwxrwx).
5.2.D.4 Для просмотра текущих настроек разрешений файла используйте команду ls -l, которая покажет текущие настройки для групп по умолчанию. Если в конце разрешений стоит символ +, это означает, что для данного файла установлены дополнительные разрешения, которые можно проверить с помощью команды getfacl.
5.2.D.5 Для изменения настроек разрешений файла используйте команду chmod. Эту команду можно использовать с числовым методом или символьным методом.
5.2.D.6 Для использования команды chmod в числовом методе синтаксис выглядит так: chmod ### filename. Каждая из трех ### представляет одну из трех упомянутых выше групп (владелец, группа, остальные пользователи вне группы).
Первый # = владелец
Второй # = группа
Третий # = остальные пользователи вне группы
Разрешение для каждой группы определяется путем суммирования значений типов доступа, которые нужно предоставить:
0 = нет разрешений
1 = выполнение
2 = запись
4 = чтение
Следовательно, 3 устанавливает разрешения на запись и выполнение, 5 — на чтение и выполнение, 6 — на чтение и запись, а 7 — на чтение, запись и выполнение.
Иллюстративные примеры для 5.2.D.6:
Команда chmod 750 test установит для владельца разрешения на чтение, запись и выполнение, для группы — на чтение и выполнение, а для всех остальных — полный запрет доступа.
Команда chmod 543 test установит для владельца разрешения на чтение и выполнение, для группы — только на чтение, а для всех остальных — на запись и выполнение.
Команда chmod 777 test установит для всех трех групп разрешения на чтение, запись и выполнение для файла test.
5.2.D.7 Для использования команды chmod в символьном методе синтаксис выглядит так: chmod entity +(or –) permission filename. Группы — это владелец пользователя, группа и остальные пользователи вне группы. Каждая группа обозначается одной буквой.
u = владелец пользователя
g = группа
o = остальные
a = все
Разрешения можно добавлять или удалять для любой комбинации групп.
= добавить разрешение
– = удалить разрешение
Устанавливаемые разрешения — это чтение, запись и выполнение.
r = чтение
w = запись
x = выполнение
Группы и разрешения можно объединить в одной команде. Чтобы добавить разрешения на чтение и выполнение для группы и владельца пользователя для файла testfile, команда будет выглядеть так: chmod ug+rx testfile.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Data is classified by its state - at rest 静态数据 (stored on a drive), in transit 传输中数据 (moving between devices), and in use 使用中数据 (being processed). Data at rest and in transit can be encrypted so a thief cannot read it; data in use must be decrypted, so access controls guard it instead.
Some data types are regulated 受监管 - the law dictates how they must be stored, transmitted and handled - so an organisation must achieve compliance 合规 by matching its controls to the rules. The exam expects you to pair each data type with its governing law:
Regulated data
What it is
Governing law
personally identifiable information (PII) 个人身份信息
anything identifying a person: name, address, SSN, biometrics, date of birth
The Privacy Act (1974); COPPA for under-13s
protected health information (PHI) 受保护健康信息
health, treatment and healthcare-payment records
HIPAA (1996)
payment card information (PCI) 支付卡信息
card number, expiry, CVV, cardholder name
PCI-DSS
An organisation that collects regulated data must label it and hold policies that keep its storage, transmission and handling compliant - the higher the sensitivity, the higher the required degree of security.
Access control decides which subjects (users) may perform which operations on which objects (files). Four models:
Role-based (RBAC) 基于角色的访问控制 - access follows your role (all "accountants" reach the payroll software).
Rule-based (RuBAC) 基于规则的访问控制 - access follows conditions (only during business hours), layered on another model.
Discretionary (DAC) 自主访问控制 - the owner of a file decides who else may use it.
Mandatory (MAC) 强制访问控制 - a central administrator sets strict levels; the Bell-LaPadula model summarises it as "write up, read down".
A guiding idea across all models is the principle of least privilege 最小权限原则 - give each entity exactly the access it needs and no more.
On a Linux system, each file has three permissions - read (r), write (w), execute (x) - for three groups: the owner, the group, and others. The chmod command sets them with numbers, adding 4 (read) + 2 (write) + 1 (execute). So chmod 640 means owner read+write (6), group read (4), others nothing (0).
Worked example. A principal wants only herself to read and edit a file, her staff group to read it, and no one else to touch it. Read+write = 4+2 = 6 for the owner, read = 4 for the group, nothing = 0 for others, giving chmod 640 file. The listing then shows -rw-r-----. To also let the owner run the file as a program you would add execute (7 = 4+2+1), giving chmod 740.
Русский
Данные классифицируются по состоянию: покоящиеся (хранящиеся на диске), в передаче (перемещающиеся между устройствами) и используемые (обрабатываемые). Покоящиеся и передаваемые данные можно зашифровать, чтобы украсть не мог прочитать их; используемые данные должны быть расшифрованы, поэтому их защищают меры контроля доступа.
Некоторые типы данных регулируются законом, который предписывает, как их следует хранить, передавать и обрабатывать, поэтому организация должна достичь соответствия требованиям, сопоставив свои меры контроля с правилами. На экзамене от вас ожидают, что вы сопоставите каждый тип данных с управляющим им законом:
Регулируемые данные
Что это такое
Управляющий закон
персональные идентифицируемые данные (PII)
любые данные, позволяющие идентифицировать человека: имя, адрес, SSN, биометрия, дата рождения
Закон о защите конфиденциальности (1974); COPPA для лиц младше 13 лет
защищённая медицинская информация (PHI)
записи о состоянии здоровья, лечении и оплате медицинских услуг
HIPAA (1996)
информация платёжных карт (PCI)
номер карты, срок действия, CVV, имя держателя
PCI-DSS
Организация, собирающая регулируемые данные, должна маркировать их и соблюдать политики, обеспечивающие соответствие требованиям при хранении, передаче и обработке — чем выше чувствительность данных, тем выше требуемый уровень защиты.
Управление доступом определяет, какие субъекты (пользователи) могут выполнять какие операции с какими объектами (файлами). Существует четыре модели:
Ролевая (RBAC) — доступ предоставляется на основе вашей роли (все «бухгалтеры» имеют доступ к программному обеспечению для расчёта заработной платы).
Правило-зависимая (RuBAC) — доступ предоставляется в соответствии с условиями (например, только в рабочее время), накладываясь на другую модель.
Дискреционная (DAC) — владелец файла решает, кому ещё разрешено его использовать.
Мандатная (MAC) — центральный администратор устанавливает строгие уровни доступа; модель Белла-ЛаПадулы обобщает это правило как «писать вверх, читать вниз».
Четыре модели управления доступом определяют, кто получает доступ к какому объекту и каким образом
Общей идеей, лежащей в основе всех моделей, является принцип наименьших привилегий: каждой сущности следует предоставлять ровно тот уровень доступа, который необходим для выполнения её задач, и не более того.
В системе Linux у каждого файла есть три права доступа — чтение (r), запись (w), выполнение (x) — для трёх групп: владельца, группы и остальных. Команда chmod устанавливает их числовым кодом, суммируя значения: 4 (чтение) + 2 (запись) + 1 (выполнение). Таким образом, chmod 640 означает, что владелец имеет права чтения и записи (6), группа — только чтения (4), остальные — без прав (0).
Права доступа к файлам Linux: чтение/запись/выполнение для владельца, группы и остальных
Разобранный пример. Управитель хочет, чтобы только он мог читатьиредактировать файл, его сотрудники — только читать, а остальные не имели доступа. Чтение + запись = 4+2 = 6 для владельца, чтение = 4 для группы, отсутствие прав = 0 для остальных, что даёт код chmod 640 file. В выводе команды это отображается как -rw-r-----. Чтобы также разрешить владельцу запускать файл как программу, нужно добавить право выполнения (7 = 4+2+1), что даст код chmod 740.
Explore · Исследовать
Which access-control model fits the rule? · Какая модель контроля доступа подходит под правило?
Each access-control model has a different decider: RBAC by your role, RuBAC by a condition, DAC by the file's owner, and MAC by a central administrator's levels. · В каждой модели контроля доступа есть свой решатель: RBAC — ваша роль, RuBAC — условие, DAC — владелец файла, MAC — уровни центрального администратора.
Protecting Stored Data with Cryptography · Защита хранимых данных с помощью криптографии
Syllabus · Программа
English
Learning Objective 5.3.A: Explain how encryption can be used to protect files.
5.3.A.1 The purpose of cryptography is to hide information. A cryptographic algorithm defines a process for encrypting and decrypting information. Encryption is the process of hiding the information, and decryption is the process of reversing the encryption to retrieve the original information.
5.3.A.2 An encryption algorithm defines a process for combining the information to be encrypted with a predefined key. The information to be encrypted is called the plaintext. The output of the encryption algorithm is called the ciphertext.
5.3.A.3 The number of possible keys that can be used in an encryption algorithm is called the keyspace. The larger the keyspace, the longer it will take an adversary to discover the correct key by random chance.
5.3.A.4 Cryptographic algorithms are classified by whether they use one key or two keys.
Symmetric encryption algorithms use the same key to encrypt and decrypt information.
Asymmetric encryption algorithms use two different keys—one to encrypt information and the other to decrypt information.
5.3.A.5 Cryptographic algorithms are also classified by whether they process information one bit at a time or in fixed-size chunks of bits.
Block encryption handles information in fixed-size chunks called blocks, producing an output block for each input block.
Stream encryption handles input information continuously, producing output one element at a time.
Learning Objective 5.3.B: Apply symmetric encryption algorithms to encrypt and decrypt data.
5.3.B.1 Computer-based encryption algorithms operate on binary data. The most common symmetric encryption algorithm is the Advanced Encryption Standard (AES). AES encryption is used to secure Wi-Fi transmissions, internet browsing, file encryption on disks, and hardware-level encryption on processors.
5.3.B.2 AES is a symmetric key block cipher that encrypts data in 128-bit blocks (16 bytes). AES can operate with keys of varying lengths. Longer keys produce more secure encryption but require more time to encrypt and decrypt.
5.3.B.3 Symmetric encryption and decryption can be performed using the command line, specialized software, or web-based tools.
On a command line interface, users can encrypt or decrypt with OpenSSL.
Specialized software like AES Crypt is an open source tool that can encrypt and decrypt files.
There are many web-based tools for encrypting and decrypting files.
5.3.B.4 Using OpenSSL in a CLI, a user can encrypt and decrypt a file using the following commands (note that the encryption key is derived from the password provided):
To encrypt a file named test with AES using a 128-bit key, use the command: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
To decrypt the encrypted file using the same key, use the command: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Русский
Учебная цель 5.3.A: Объяснить, как шифрование может использоваться для защиты файлов.
5.3.A.1 Цель криптографии — скрыть информацию. Криптографический алгоритм определяет процесс шифрования и дешифрования информации. Шифрование — это процесс сокрытия информации, а дешифрование — процесс обратного преобразования шифрования для восстановления исходной информации.
5.3.A.2 Алгоритм шифрования определяет процесс объединения информации, подлежащей шифрованию, с заранее определенным ключом. Информация, подлежащая шифрованию, называется открытым текстом. Результат работы алгоритма шифрования называется шифротекстом.
5.3.A.3 Количество возможных ключей, которые могут использоваться в алгоритме шифрования, называется пространством ключей. Чем больше пространство ключей, тем дольше будет требоваться злоумышленнику для обнаружения правильного ключа случайным образом.
5.3.A.4 Криптографические алгоритмы классифицируются по признаку использования одного или двух ключей.
Алгоритмы симметричного шифрования используют один и тот же ключ как для шифрования, так и для дешифрования информации.
Алгоритмы асимметричного шифрования используют два различных ключа — один для шифрования информации, а другой для её дешифрования.
5.3.A.5 Криптографические алгоритмы также классифицируются по способу обработки информации: последовательно по одному биту или блоками фиксированного размера.
Блочное шифрование обрабатывает информацию фиксированными блоками, называемыми блоками, и генерирует выходной блок для каждого входного блока.
Поточное шифрование обрабатывает входную информацию непрерывно, выдавая выходные элементы по одному.
Учебная цель 5.3.B: Применять алгоритмы симметричного шифрования для шифрования и дешифрования данных.
5.3.B.1 Компьютерные алгоритмы шифрования работают с двоичными данными. Наиболее распространенным алгоритмом симметричного шифрования является стандарт продвинутого шифрования (AES). Шифрование AES используется для защиты Wi-Fi-передач, веб-серфинга, шифрования файлов на дисках и аппаратного шифрования на уровне процессоров.
5.3.B.2 AES — это блочный шифр с симметричным ключом, который шифрует данные блоками длиной 128 бит (16 байт). AES может работать с ключами различной длины. Более длинные ключи обеспечивают более высокую степень безопасности, но требуют больше времени для шифрования и дешифрования.
5.3.B.3 Шифрование и дешифрование с использованием симметричных алгоритмов может выполняться через командную строку, специализированное программное обеспечение или веб-инструменты.
В командной строке пользователи могут шифровать или дешифровать данные с помощью OpenSSL.
Специализированное программное обеспечение, такое как AES Crypt, представляет собой инструмент с открытым исходным кодом, способный шифровать и дешифровать файлы.
Существует множество веб-инструментов для шифрования и дешифрования файлов.
5.3.B.4 Используя OpenSSL в командной строке, пользователь может зашифровать и расшифровать файл с помощью следующих команд (обратите внимание, что ключ шифрования выводится из предоставленного пароля):
Для шифрования файла с именем test с использованием AES и ключа длиной 128 бит используйте команду: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
Для дешифровки зашифрованного файла с использованием того же ключа используйте команду: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Symmetric vs asymmetric encryptionHashing and the avalanche effect
Cryptography 密码学 hides information. An encryption algorithm combines the plaintext 明文 with a key 密钥 to produce ciphertext 密文; decryption reverses it. The keyspace 密钥空间 is the number of possible keys - the bigger it is, the longer an adversary needs to guess. An n-bit key has a keyspace of $2^n$.
Symmetric encryption 对称加密 uses the same key to encrypt and decrypt. The standard is AES 高级加密标准, a block cipher 分组密码 that works on 128-bit blocks and secures Wi-Fi, browsing, and stored files. Because both sides need the same secret key, sharing that key safely is the challenge.
Русский
Машина Энигма: криптография защищает хранимые и передаваемые данные от перехватаСимметричное и асимметричное шифрованиеХеширование и лавинный эффект
Криптография скрывает информацию. Алгоритм шифрования объединяет открытый текст с ключом, чтобы получить шифротекст; расшифрование выполняет обратную операцию. Пространство ключей — это количество возможных ключей: чем оно больше, тем дольше противнику потребуется на подбор. Ключ длиной n бит имеет пространство ключей $2^n$.
Симметричное шифрование использует один и тот же ключ как для шифрования, так и для расшифрования. Стандартным является AES — блочный шифр, работающий с блоками по 128 бит и обеспечивающий защиту Wi-Fi, веб-серфинга и хранимых файлов. Поскольку обе стороны должны обладать одинаковым секретным ключом, безопасная передача этого ключа представляет собой основную задачу.
Машина Энигма перемешивала сообщения с помощью роторов — ранний, но уязвимый пример шифрования
Explore · Исследовать
Encrypt a message by shifting letters · Зашифруйте сообщение, сдвинув буквы
Encryption combines plaintext with a key to make ciphertext. In this simple cipher the key is the shift amount; only someone who knows the shift can decrypt the message back. · Шифрование объединяет открытый текст с ключом для получения шифротекста. В этом простом шифре ключ — это величина сдвига; расшифровать сообщение обратно может только тот, кто знает этот сдвиг.
Learning Objective 5.4.A: Determine the appropriate asymmetric key to use when sending or receiving encrypted data.
5.4.A.1 Asymmetric encryption allows users to communicate securely without prearranging a shared secret key.
5.4.A.2 When using asymmetric encryption, each entity that will be receiving data must first generate a key pair. Key pairs are binary strings of equal length that are generated at the same time through a mathematical process. One key is designated as the public key and the other as the private key. The keys are mathematical inverses of each other— each key reverses its partner. Either key can be used to encrypt information, but only the other key in the key pair will then be able to decrypt it.
5.4.A.3 Once the receiver generates the key pair, the private key must be stored securely. If the private key is exposed, shared, stolen, corrupted, or compromised the key pair must be deleted and a new key pair must be generated, because the security of the encryption algorithm rests on the security of the private key. The public key is published for anyone to view and use.
5.4.A.4 To send information securely to someone, the sender will use the receiver’s public key to encrypt the data and send it. Only the receiver who has the private key will be able to decrypt and read the information.
Learning Objective 5.4.B: Explain why the length of a key impacts the security of encrypted data.
5.4.B.1 Longer keys result in larger keyspaces. For binary keys, an n-bit length key has a keyspace of $2^n$.
5.4.B.2 Using an application to randomly guess an n-bit length encryption key means that on average an adversary will be able to guess the correct key in $2^n \div 2$ (or $2^{n-1}$) guesses.
5.4.B.3 Although longer keys are more secure, they also require more time to encrypt and decrypt messages.
5.4.B.4 Computational processing power and efficiency continue to improve, allowing software to guess keys faster. Key-length recommendations for both symmetric and asymmetric encryption algorithms are periodically increased to account for increased processing power.
5.4.B.5 Key-length comparison is only valid when comparing keys for the same cryptographic algorithm.
Illustrative examples for 5.4.B.5:
An AES 256-bit key is more secure than an AES 128-bit key.
An RSA 4096-bit key is more secure than an RSA 2048-bit key.
RSA and AES keys cannot be directly compared to one another in determining the level of security.
Learning Objective 5.4.C: Apply asymmetric encryption algorithms to encrypt and decrypt data.
5.4.C.1 Common asymmetric encryption algorithms include RSA and elliptic curve cryptography (ECC). Asymmetric algorithms are used in many applications, including digital signatures and digital certificates.
5.4.C.2 As with symmetric encryption, asymmetric encryption and decryption can be performed using the command line, specialized software, or web-based tools.
On a command line interface, users can encrypt or decrypt with OpenSSL.
Specialized software like RSA Encryption Tool is an open source tool that can encrypt and decrypt files.
There are many web-based tools for encrypting and decrypting files.
5.4.C.3 In a CLI, a user can generate an asymmetric key pair and encrypt or decrypt files as necessary.
To generate a 2048-bit RSA key pair and save the key to a file named rsa.pem use the command: openssl genrsa -out rsa.pem 2048
To extract the public key from rsa.pem into a file named public.pem, use the command: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
To encrypt the file test using RSA encryption and the key file public.pem, use the command: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
To decrypt the test.enc file using the rsa.pem file, run the command: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Русский
Учебная цель 5.4.A: Определять подходящий асимметричный ключ для отправки или получения зашифрованных данных.
5.4.A.1 Асимметричное шифрование позволяет пользователям безопасно обмениваться данными без предварительной договоренности о общем секретном ключе.
5.4.A.2 При использовании асимметричного шифрования каждое устройство, получающее данные, должно сначала сгенерировать пару ключей. Пары ключей представляют собой двоичные строки одинаковой длины, которые создаются одновременно путем математического процесса. Один ключ обозначается как открытый (публичный), а другой — как закрытый (приватный). Ключи являются математическими обратными величинами друг друга — каждый ключ обращает действие своего партнера. Любым ключом можно зашифровать информацию, но только другой ключ из пары сможет затем расшифровать её.
5.4.A.3 После того как получатель сгенерировал пару ключей, закрытый ключ должен храниться в надежном месте. Если закрытый ключ становится известным, раскрывается, крадется, повреждается или компрометируется, пара ключей должна быть удалена, и необходимо сгенерировать новую пару, поскольку безопасность алгоритма шифрования зависит от сохранности закрытого ключа. Открытый ключ публикуется для всеобщего просмотра и использования.
5.4.A.4 Для безопасной отправки информации получателю отправитель использует открытый ключ получателя для шифрования данных и их передачи. Только получатель, обладающий закрытым ключом, сможет расшифровать и прочитать информацию.
Учебная цель 5.4.B: Объяснить, почему длина ключа влияет на безопасность зашифрованных данных.
5.4.B.1 Более длинные ключи приводят к увеличению пространства ключей. Для двоичных ключей ключ длиной n бит имеет пространство ключей $2^n$.
5.4.B.2 Использование приложения для случайного подбора ключа шифрования длиной n бит означает, что в среднем злоумышленник сможет угадать правильный ключ за $2^n \div 2$ (или $2^{n-1}$) попыток.
5.4.B.3 Хотя более длинные ключи обеспечивают большую безопасность, они также требуют больше времени для шифрования и дешифрования сообщений.
5.4.B.4 Вычислительная мощность и эффективность продолжают расти, позволяя программному обеспечению подбирать ключи быстрее. Рекомендации по длине ключа как для симметричного, так и для асимметричного шифрования периодически увеличиваются с учетом роста вычислительной мощности.
5.4.B.5 Сравнение длин ключей корректно только при сравнении ключей одного и того же криптографического алгоритма.
Иллюстративные примеры для 5.4.B.5:
Ключ AES длиной 256 бит более безопасен, чем ключ AES длиной 128 бит.
Ключ RSA длиной 4096 бит более безопасен, чем ключ RSA длиной 2048 бит.
Ключи RSA и AES нельзя напрямую сравнивать между собой для определения уровня безопасности.
Учебная цель 5.4.C: Применять алгоритмы асимметричного шифрования для шифрования и дешифрования данных.
5.4.C.1 Распространенные алгоритмы асимметричного шифрования включают RSA и криптографию эллиптических кривых (ECC). Асимметричные алгоритмы используются во многих приложениях, включая цифровые подписи и цифровые сертификаты.
5.4.C.2 Как и при симметричном шифровании, асимметричное шифрование и дешифрование может выполняться через командную строку, специализированное программное обеспечение или веб-инструменты.
В командной строке пользователи могут шифровать или дешифровать данные с помощью OpenSSL.
Специализированное программное обеспечение, такое как RSA Encryption Tool, является открытым инструментом, способным шифровать и расшифровывать файлы.
Существует множество веб-инструментов для шифрования и дешифрования файлов.
5.4.C.3 В CLI пользователь может создать асимметричную пару ключей и зашифровать или расшифровать файлы по мере необходимости.
Для создания пары ключей RSA длиной 2048 бит и сохранения ключа в файл с именем rsa.pem используйте команду: openssl genrsa -out rsa.pem 2048
Для извлечения открытого ключа из файла rsa.pem в файл public.pem используйте команду: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
Для шифрования файла test с использованием шифрования RSA и файла ключей public.pem используйте команду: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
Для расшифровки файла test.enc с использованием файла rsa.pem выполните команду: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Asymmetric encryption 非对称加密 solves the key-sharing problem with a key pair 密钥对 - a public key 公钥 anyone may see and a private key 私钥 kept secret. The keys are mathematical inverses: whatever one locks, only the other unlocks. To send you a secret, I encrypt with your public key, and only your private key can decrypt it - so we never had to share a secret in advance.
Longer keys mean larger keyspaces and more security, but slower encryption. Common asymmetric algorithms are RSA and elliptic curve cryptography (ECC) 椭圆曲线密码学, used in digital signatures and certificates. Remember: you can only compare key lengths within the same algorithm - an RSA 4096-bit key is not directly comparable to an AES 256-bit key.
Русский
Асимметричное шифрование решает проблему передачи ключей с помощью пары ключей: открытого ключа, который виден всем, и закрытого ключа, который остаётся в секрете. Ключи являются математическими инверсиями: то, что закрывается одним, открывается только другим. Чтобы отправить вам секретное сообщение, я шифрую его вашим открытым ключом, и только ваш закрытый ключ может его расшифровать — таким образом, нам не пришлось заранее обмениваться секретом.
Асимметричное шифрование: шифрование открытым ключом, расшифрование закрытым ключом
Более длинные ключи означают большее пространство ключей и повышенную безопасность, но замедляют процесс шифрования. Распространённые алгоритмы асимметричного шифрования — RSA и криптография эллиптических кривых (ECC), используемые в цифровых подписях и сертификатах. Помните: длины ключей можно сравнивать только внутри одного алгоритма — RSA-ключ на 4096 бит нельзя напрямую сравнивать с AES-ключом на 256 бит.
Замок: криптография запирает данные так, что открыть их может только тот, у кого есть соответствующий ключ
Learning Objective 5.5.A: Identify the application security principles of secure by design and security by default.
5.5.A.1 Secure by design is an initiative that encourages companies to include security in all phases of product development including design. When organizations implement secure by design, security is a design principle not just a technical feature.
5.5.A.2 Secure by design includes three design principles:
i. Companies should take ownership of customer security outcomes. Companies should build products that meet the security needs of their customers.
ii. Companies should embrace radical transparency and accountability. Sharing relevant security-related product news and updates quickly increases security for everyone.
iii. Companies should build organizational structure and leadership to implement secure by design. Companies need leaders who are focused on security and have a security-first posture.
5.5.A.3 Secure by design includes the concept of secure by default, which is the idea that security features for software and devices should be enabled by default. Devices and software should be secure to use out of the box, with security features already enabled.
Learning Objective 5.5.B: Explain how user input sanitization protects applications.
5.5.B.1 When users enter input into an application, the application typically encases that input in special characters to process it. The characters that encase the user input are called control characters and include the single quote, the double quote, and the semicolon.
5.5.B.2 When creating a program that takes user input, programmers should use a function to verify that user input meets their expected criteria and does not include any control characters that could be used to manipulate the system. This verification function can sanitize user input by removing potentially malicious characters, or it can give the user an error and force the user to provide different input. This can protect against many application attacks, including:
SQL injection attacks
XSS attacks
Directory traversal attacks
Русский
Учебная цель 5.5.A: Определить принципы безопасности приложений «безопасность по умолчанию» (secure by design) и «безопасность при включении» (security by default).
5.5.A.1 Безопасность по умолчанию — это концепция, которая побуждает компании включать безопасность на всех этапах разработки продукта, включая проектирование. При внедрении принципа безопасности по умолчанию безопасность становится принципом проектирования, а не просто технической функцией.
5.5.A.2 Безопасность по умолчанию включает три принципа проектирования:
i. Компании должны брать на себя ответственность за результаты безопасности клиентов. Компании должны разрабатывать продукты, отвечающие потребностям клиентов в области безопасности.
ii. Компании должны приверженно придерживаться радикальной прозрачности и подотчетности. Быстрое распространение релевантной информации о продукте и обновлениях, связанных с безопасностью, повышает уровень защиты для всех.
iii. Компании должны выстраивать организационную структуру и лидерство для реализации принципа безопасности по умолчанию. Компаниям нужны лидеры, ориентированные на безопасность и придерживающиеся приоритета безопасности.
5.5.A.3 Безопасность по умолчанию включает концепцию безопасности при включении (secure by default), которая предполагает, что функции безопасности программного обеспечения и устройств должны быть активированы по умолчанию. Устройства и программное обеспечение должны быть безопасными в использовании сразу после установки, со встроенными активированными функциями безопасности.
Учебная цель 5.5.B: Объяснить, как очистка пользовательского ввода защищает приложения.
5.5.B.1 Когда пользователи вводят данные в приложение, оно обычно оборачивает этот ввод в специальные символы для обработки. Символы, оборачивающие пользовательский ввод, называются управляющими символами и включают одинарную кавычку, двойную кавычку и точку с запятой.
5.5.B.2 При создании программы, принимающей пользовательский ввод, программисты должны использовать функцию для проверки соответствия ввода ожидаемым критериям и отсутствия управляющих символов, которые могут быть использованы для манипулирования системой. Эта функция верификации может очищать пользовательский ввод, удаляя потенциально вредоносные символы, либо выдавать пользователю ошибку и требовать повторного ввода данных. Это может защитить от многих атак на приложения, включая:
Атаки SQL-инъекций
Атаки XSS
Атаки на обход директорий
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
Two design principles keep applications safe from the start. Secure by design 安全设计 builds security into every phase of development, not as an afterthought. Secure by default 默认安全 means the product ships with its security features already enabled - safe straight out of the box.
Secure by design rests on three principles a company must adopt: (1) take ownership of its customers' security outcomes rather than shifting blame onto users, (2) embrace radical transparency and accountability – sharing security-relevant news and updates quickly so everyone becomes safer, and (3) build the organisational structure and leadership that makes security a first-class goal.
The key defense against injection attacks is input sanitization 输入清理. Certain special characters 特殊字符 - the single quote, double quote, and semicolon - can be used to manipulate a system, so a good program removes or rejects them before processing. Sanitization protects against SQL injection, XSS, and directory-traversal attacks alike.
Русский
Два принципа проектирования обеспечивают безопасность приложений с самого начала. Безопасность по умолчанию (Secure by design) предполагает внедрение защитных мер на каждом этапе разработки, а не как добавление «на потом». Безопасность из коробки (Secure by default) означает, что продукт поставляется с функциями безопасности уже включёнными — безопасен сразу после установки.
Безопасность по умолчанию опирается на три принципа, которые должна принять компания: (1) взять на себя ответственность за результаты безопасности своих клиентов, а не перекладывать вину на пользователей; (2) стремиться к радикальной прозрачности и подотчётности — оперативно делиться новостями и обновлениями, связанными с безопасностью, чтобы все становились защищённее; (3) создавать организационную структуру и руководство, которые делают безопасность приоритетной целью.
Ключевая защита от атак типа «инъекция» — это очистка ввода. Определённые специальные символы — одинарная кавычка, двойная кавычка и точка с запятой — могут использоваться для манипулирования системой, поэтому качественная программа удаляет или отклоняет их до обработки. Очистка входных данных защищает от SQL-инъекций, XSS и атак через обход директорий.
Detecting Attacks on Data and Applications · Обнаружение атак на данные и приложения
Syllabus · Программа
English
Learning Objective 5.6.A: Explain how to detect attacks on data.
5.6.A.1 Devices track and log when data are accessed and by whom. The process of recording and monitoring user activities is called accounting. Analysis of these logs can reveal malicious activity when an adversary attempts to access, copy, move, or delete data. Suspicious activity can include:
Accessing files that aren’t typically accessed
Accessing files or applications outside of a user’s normal patterns (including time of day, location, and device type)
Attempts to delete or copy sensitive files
5.6.A.2 A honeypot is a file that appears as if it contains valuable data (e.g., credit card information, PII, passwords), but the data in the file are fake. A system can alert defenders if someone attempts to access the honeypot. Since the honeypot is a fake file, there is no legitimate reason to be accessing it, and any attempted access would be an indicator of malicious activity.
5.6.A.3 Cryptographic hash functions can generate a digest for data and can reveal if data have been altered. If a file has changed unexpectedly, this can be a sign of malicious activity.
Learning Objective 5.6.B: Determine controls for detecting attacks against applications or data.
5.6.B.1 Cost is a criterion in determining detective controls. Detective controls like honeypots and using hash values to check data integrity are inexpensive. Some organizations invest in third-party data loss prevention (DLP) services, which monitor data access, usage, and transmission by users throughout the organization to detect suspicious activity; DLP services provide strong detection capabilities at a higher cost.
5.6.B.2 Sensitivity or criticality of data or applications is a criterion in determining detective controls. More sensitive or critical data or applications are more likely targets of an adversary and should be monitored more closely.
5.6.B.3 Classification of data is a criterion in determining detective controls. Data that have been classified as private, educational, healthcare, or financial often have legal or regulatory detection and monitoring requirements.
Learning Objective 5.6.C: Evaluate the impact of a method for detecting attacks against an application or data.
5.6.C.1 To operate at an effective speed, log analysis needs to be augmented with some automation. Honeypots offer near instantaneous detection capabilities.
5.6.C.2 Some DLP tools, honeypots, and realtime automated log analysis provide alerts as an attack is happening. These tools allow for a prompt response that can stop an attack before it does more harm. Retrospective log analysis and the use of cryptographic hashes to verify data integrity identify attacks after they have occurred.
5.6.C.3 False negatives can occur in applications and data attack detection. Cryptographic hash functions only detect if data have been altered. An adversary could view and steal data without altering it, and a cryptographic hash function would not detect this. Honeypots cannot detect adversaries that do not attempt to access them.
Learning Objective 5.6.D: Identify whether a file has been altered by verifying its hash.
5.6.D.1 Cryptographic hash functions can help identify changes in a file because they are repeatable: the same input always produces the same output for a given hash function.
5.6.D.2 Hashes can be calculated using the command line on a computer, a website, or specialized software.
In Windows Powershell, if a user wanted to generate the SHA256 hash for a file named testfile, they would use the command: Get-FileHash testfile -Algorithm SHA256
In BASH the same could be accomplished with the command: sha256sum testfile
In zsh, the common command line terminal on Apple computers, this could be accomplished with the command: shasum -a 256 testfile
5.6.D.3 A file can be hashed and its hash output recorded. Then it can be hashed again later, and the second hash output can be compared to the previous hash output for the same file. If a file’s hash changes, then the file was altered between when the first and second hashes were generated.
Learning Objective 5.6.E: Apply detection techniques to identify and report indicators of application attacks by analyzing log files.
5.6.E.1 SQL injection attacks can be detected by reviewing application and server logs of user input for SQL control words and symbols such as:
A single (') or double (") quote character
Boolean conditions like OR 1=1
A double dash (which indicates a comment in SQL): --
SQL control words (always in capital letters) like WHERE, IN, FROM
5.6.E.2 XSS attacks can be detected by reviewing user input for suspicious tags, particularly the tag.
5.6.E.3 For web applications, buffer overflows can be detected by checking the amount of data the user is sending to the web application in their request. The fields commonly checked are the URL length, cookie length, query string length, and total request length. Long strings in any of these fields can be an indicator of an attempted buffer overflow attack.
5.6.E.4 Directory traversal attacks can be detected by reviewing application and server logs. HTTP GET requests that include paths with sequences of ../ are indicators of an adversary attempting a directory traversal.
Русский
Учебная цель 5.6.A: Объяснить, как обнаруживать атаки на данные.
5.6.A.1 Устройства отслеживают и фиксируют моменты доступа к данным и лица, осуществляющие доступ. Процесс записи и мониторинга действий пользователей называется аудитом (accounting). Анализ этих журналов может выявить злонамеренную деятельность, когда злоумышленник пытается получить доступ, скопировать, переместить или удалить данные. Подозрительная активность может включать:
Доступ к файлам, которые обычно не просматриваются
Доступ к файлам или приложениям вне нормальных паттернов пользователя (включая время суток, местоположение и тип устройства)
Попытки удаления или копирования конфиденциальных файлов
5.6.A.2 Медовая ловушка (honeypot) — это файл, который выглядит так, будто содержит ценные данные (например, информацию о кредитных картах, персональные данные, пароли), но данные внутри него являются фиктивными. Система может оповещать защитников, если кто-то попытается получить доступ к медовой ловушке. Поскольку медовая ловушка является фиктивным файлом, у нее нет легитимных причин для доступа, и любая попытка доступа будет индикатором злонамеренной деятельности.
5.6.A.3 Криптографические хеш-функции могут создавать дайджест (хеш-сумму) для данных и выявлять их изменение. Если файл изменился неожиданным образом, это может быть признаком злонамеренной деятельности.
Учебная цель 5.6.B: Определить средства контроля для обнаружения атак на приложения или данные.
5.6.B.1 Стоимость является критерием при определении средств обнаружения. Средства обнаружения, такие как медовые ловушки и использование значений хеш-функций для проверки целостности данных, являются недорогими. Некоторые организации инвестируют в сторонние услуги предотвращения утечки данных (DLP), которые мониторят доступ, использование и передачу данных пользователями по всей организации для выявления подозрительной активности; услуги DLP обеспечивают высокие возможности обнаружения, но стоят дороже.
5.6.B.2 Чувствительность или критичность данных или приложений является критерием при определении средств обнаружения. Более чувствительные или критически важные данные и приложения чаще становятся целями злоумышленника и требуют более тщательного мониторинга.
5.6.B.3 Классификация данных является критерием при определении средств обнаружения. Данные, классифицированные как конфиденциальные, образовательные, медицинские или финансовые, часто имеют законодательные или регуляторные требования к обнаружению и мониторингу.
Учебная цель 5.6.C: Оценить влияние метода обнаружения атак на приложения или данные.
5.6.C.1 Для эффективной работы анализ журналов должен дополняться автоматизацией. Медовые ловушки обеспечивают практически мгновенное обнаружение.
5.6.C.2 Некоторые инструменты DLP, honeypots и системы автоматического анализа логов в реальном времени предоставляют оповещения во время атаки. Эти инструменты позволяют оперативно реагировать, чтобы предотвратить атаку до того, как она нанесет больший ущерб. Ретроспективный анализ логов и использование криптографических хеш-сумм для проверки целостности данных выявляют атаки после их совершения.
5.6.C.3 В приложениях и системах обнаружения атак на данные могут возникать ложные срабатывания (false negatives). Криптографические хеш-функции определяют только факт изменения данных. Злоумышленник может просматривать и красть данные без их изменения, и криптографическая хеш-функция не сможет это обнаружить. Honeypots не способны выявить злоумышленников, которые не пытаются к ним обратиться.
Цель обучения 5.6.D: Определить, были ли изменены файл, проверив его хеш-сумму.
5.6.D.1 Криптографические хеш-функции помогают выявлять изменения в файле благодаря своей детерминированности: один и тот же входной сигнал всегда порождает одинаковый выходной результат для заданной хеш-функции.
5.6.D.2 Хеш-суммы можно вычислить с помощью командной строки на компьютере, на веб-сайте или с использованием специализированного программного обеспечения.
В Windows PowerShell, если пользователю необходимо создать SHA256-хеш для файла testfile, следует использовать команду: Get-FileHash testfile -Algorithm SHA256
В BASH то же самое можно выполнить с помощью команды: sha256sum testfile
В zsh, стандартной командной строке на компьютерах Apple, это можно сделать с помощью команды: shasum -a 256 testfile
5.6.D.3 Файл можно закодировать хешем и зафиксировать полученный результат. Затем его можно закодировать повторно позже, и второй результат сравнить с предыдущим для этого же файла. Если хеш файла изменился, значит, файл был модифицирован между моментами генерации первого и второго хешей.
Цель обучения 5.6.E: Применять методы обнаружения для выявления и сообщения об индикаторах атак на приложения путем анализа файлов логов.
5.6.E.1 Атаки SQL-инъекций можно обнаружить, проверив логи приложений и сервера на наличие пользовательского ввода, содержащего управляющие слова и символы SQL, такие как:
Символ одинарной (') или двойной (") кавычки
Булевые условия, например OR 1=1
Двойное тире (которое обозначает комментарий в SQL): --
Управляющие слова SQL (всегда пишутся заглавными буквами), такие как WHERE, IN, FROM
5.6.E.2 Атаки XSS (межсайтового скриптинга) можно обнаружить, проверяя пользовательский ввод на наличие подозрительных тегов, особенно тега .
5.6.E.3 Для веб-приложений переполнение буфера можно обнаружить, проверив объем данных, которые пользователь отправляет веб-приложению в своем запросе. Обычно проверяются следующие поля: длина URL, длина куки, длина строки запроса и общая длина запроса. Длинные строки в любом из этих полей могут быть индикатором попытки атаки с использованием переполнения буфера.
5.6.E.4 Атаки обхода директорий можно обнаружить, проверив логи приложений и сервера. HTTP GET-запросы, содержащие пути с последовательностями ../, являются признаками того, что злоумышленник пытается выполнить обход директории.
Source: College Board AP Course and Exam Description · Источник: Описание курса и экзамена College Board AP
English
To detect data attacks, systems perform accounting 审计记录 - logging who accessed what and when. But logs are huge, so log analysis must be automated to run at a useful speed; a human reading raw logs is far too slow. A clever complement is a honeypot 蜜罐 - a fake file that looks valuable; since no one has a real reason to open it, any access is a clear, near-instantaneous sign of an attack. Watch especially for attempts to delete or copy sensitive files. Cryptographic hashes also help: re-hash a file and compare - if the digest changed, the file was altered.
Choosing detective controls means weighing cost (honeypots are cheap; a data loss prevention (DLP) 数据泄露防护 service is powerful but pricey) against the sensitivity of the data. To read a specific attack from logs, look for its signature: SQL injection shows OR 1=1 and --; XSS shows <script> tags; directory traversal shows ../ sequences; a buffer overflow shows unusually long input strings.
Checking that a file has not been altered
A cryptographic hash turns a file of any size into a short fixed-length value. Change one byte of the file and the hash changes completely, so comparing a downloaded file's hash with the one the publisher lists proves the file arrived intact. You do this at the command line:
Shell
Command
BASH (Linux, and most servers)
sha256sum testfile
zsh, the usual terminal on Apple computers
shasum -a 256 testfile
Both print the SHA-256 hash of testfile. If it differs from the published value by even one character, the file has been altered — by corruption in transit, or by an attacker who replaced it.
⚠️ A hash proves integrity, not authenticity. An attacker who can replace the file on a web page can usually replace the published hash beside it too; that is why a signed hash, or one fetched over a separate trusted channel, is stronger evidence.
Русский
Для обнаружения атак на данные системы выполняют учет — фиксацию того, кто, что и когда получил доступ. Однако журналы событий очень объемны, поэтому анализ логов должен быть автоматизирован для обеспечения приемлемой скорости; человек, читающий сырые логи, работает слишком медленно. Умным дополнением является медовая ловушка (honeypot) — поддельный файл, кажущийся ценным: поскольку у никого нет реальной причины открыть его, любой доступ является явным, почти мгновенным признаком атаки. Особое внимание следует уделять попыткам удалить или скопировать конфиденциальные файлы. Криптографические хеш-суммы также помогают: пересчитайте хеш файла и сравните — если значение изменилось, файл был модифицирован.
При выборе средств детектирования необходимо оценивать стоимость (медовые ловушки дешевы, а система предотвращения утечки данных (DLP) эффективна, но дорогая) в зависимости от чувствительности информации. Чтобы идентифицировать конкретную атаку по логам, ищите её сигнатуру: SQL-инъекция отображает OR 1=1 и --; XSS — теги <script>; обход каталогов — последовательности ../; переполнение буфера — unusually long input strings (необычно длинные входные строки).
Проверка целостности файла
Криптографический хеш преобразует файл любого размера в короткое значение фиксированной длины. Изменение одного байта файла полностью меняет хеш, поэтому сравнение хеша скачанного файла с тем, что указан издателем, подтверждает, что файл доставлен без изменений. Это выполняется в командной строке:
Среда
Команда
BASH (Linux и большинство серверов)
sha256sum testfile
zsh, стандартный терминал на компьютерах Apple
shasum -a 256 testfile
Обе команды выводят SHA-256 хеш для testfile. Если он отличается от опубликованного значения хотя бы на один символ, файл был изменен — вследствие повреждения при передаче или действий злоумышленника, который его заменил.
⚠️ Хеш доказывает целостность, но не подлинность. Злоумышленник, способный заменить файл на веб-странице, обычно может заменить и опубликованный хеш рядом с ним; именно поэтому подписанный хеш или тот, полученный через отдельный доверенный канал, является более надежным доказательством.
Match each application attack to its evidence in a log: OR 1=1 / -- = SQL injection; <script> = XSS; ../ = directory traversal; very long input = buffer overflow.
Learn the four access-control models by their decider: RBAC = your role, RuBAC = a condition, DAC = the file's owner, MAC = a central admin. Least privilege underlies them all.
Read Linux permissions by adding 4+2+1 per group - chmod 750 = owner rwx (7), group r-x (5), others none (0). Practice converting both ways.
Symmetric = one shared key (fast, AES); asymmetric = a public/private key pair (solves key sharing, RSA/ECC). Encrypt with the recipient's public key.
Input sanitization is the single best answer for preventing injection attacks; a honeypot is the classic cheap detective control.
Русский
Соотнесите каждое приложение атаки с её доказательствами в логе: OR 1=1 / -- = SQL-инъекция; <script> = XSS; ../ = обход каталогов; очень длинные входные данные = переполнение буфера.
Выучите четыре модели управления доступом по их принявшему решение субъекту: RBAC = ваша роль, RuBAC = условие, DAC = владелец файла, MAC = центральный администратор. Основой всех них является принцип минимальных привилегий.
Чтение прав доступа Linux путем сложения 4+2+1 для каждой группы - chmod 750 = владелец rwx (7), группа r-x (5), остальные none (0). Тренируйтесь переводить в обоих направлениях.
Симметричное шифрование = один общий ключ (быстро, AES); асимметричное = пара открытого/закрытого ключей (решает проблему обмена ключами, RSA/ECC). Шифруйте с помощью открытого ключа получателя.
Очистка ввода (input sanitization) — лучший способ предотвращения атак типа инъекции; медовая ловушка — классический дешевый инструмент детектирования.
Pick one and the site follows you — notes, papers, videos and practice all open on it. · Выберите один, и сайт будет вести вас — конспекты, работы, видео и практика откроются там.
Type to search notes, lessons, code, vocabulary and past-paper questions across every subject. · Введите запрос для поиска заметок, уроков, кода, словаря и вопросов с реальных экзаменов по всем предметам.