Objetivo de Aprendizagem 4.1.A: Identificar tipos de dispositivos computacionais.
- 4.1.A.1 Computadores servidores são dispositivos que fornecem um ou mais serviços a outros computadores (ex.: DNS, DHCP, FTP). Qualquer computador pode ser um servidor, e em um ambiente corporativo, os servidores geralmente possuem mais poder de processamento e armazenamento do que um computador pessoal.
- 4.1.A.2 Computadores pessoais são dispositivos projetados para serem usados por uma pessoa para fins de trabalho ou recreação (ex.: processamento de texto, design gráfico, navegação na web e produção ou visualização de mídia). Estes incluem computadores desktop, laptop e notebook.
- 4.1.A.3 Computadores portáteis (também chamados de computadores móveis ou aparelhos de informação) são menores que os computadores pessoais e funcionam com bateria. Estes incluem tablets, smartphones e tecnologia vestível como smartwatches.
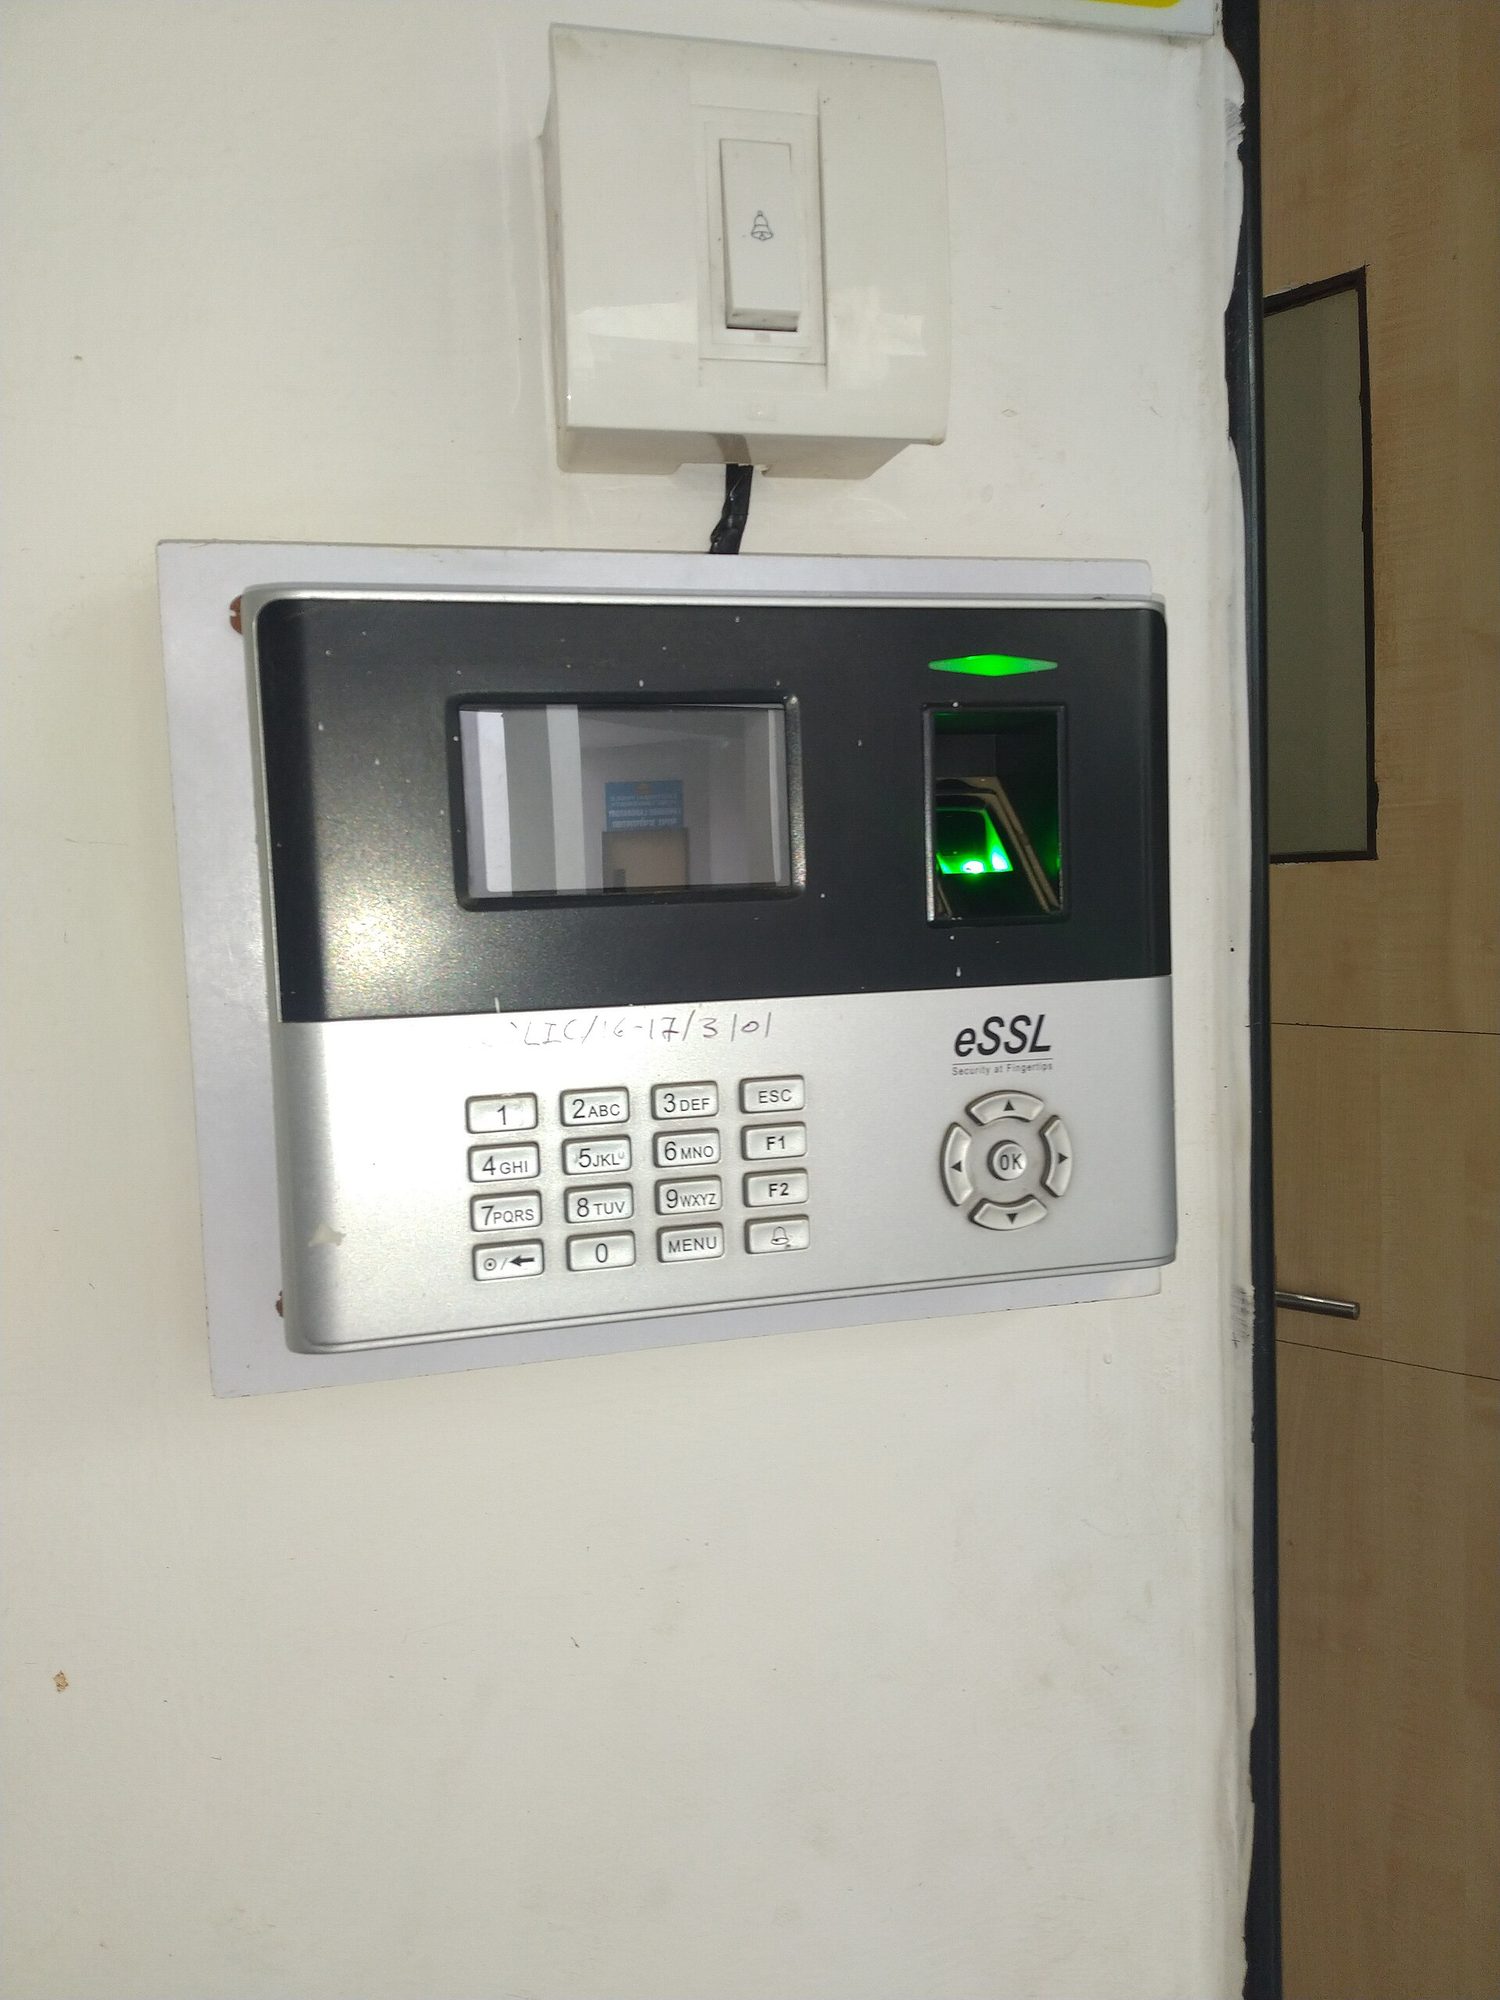
- 4.1.A.4 Computadores embutidos são dispositivos que fazem parte de uma máquina. Dispositivos embutidos possuem conjuntos de instruções específicos para interagir com componentes especializados da máquina em que estão embutidos. Computadores embutidos tendem a ser mais lentos e baratos do que outros computadores e possuem armazenamento mínimo.
- 4.1.A.5 Dispositivos cotidianos com computadores embutidos são frequentemente chamados de dispositivos Internet das Coisas (IoT). Computadores embutidos são encontrados em transporte (ex.: carros, trens e aviões), dispositivos que operam infraestrutura crítica (ex.: acionamento de disjuntores em subestações elétricas e bombas em estações de tratamento de água), equipamentos médicos (ex.: bombas de soro, ressonâncias magnéticas, marcapassos e bombas de insulina) e dispositivos cotidianos como máquinas de lavar, cafeteiras e termostatos.
Objetivo de Aprendizagem 4.1.B: Identificar o tipo de malware usado em um ciberataque.
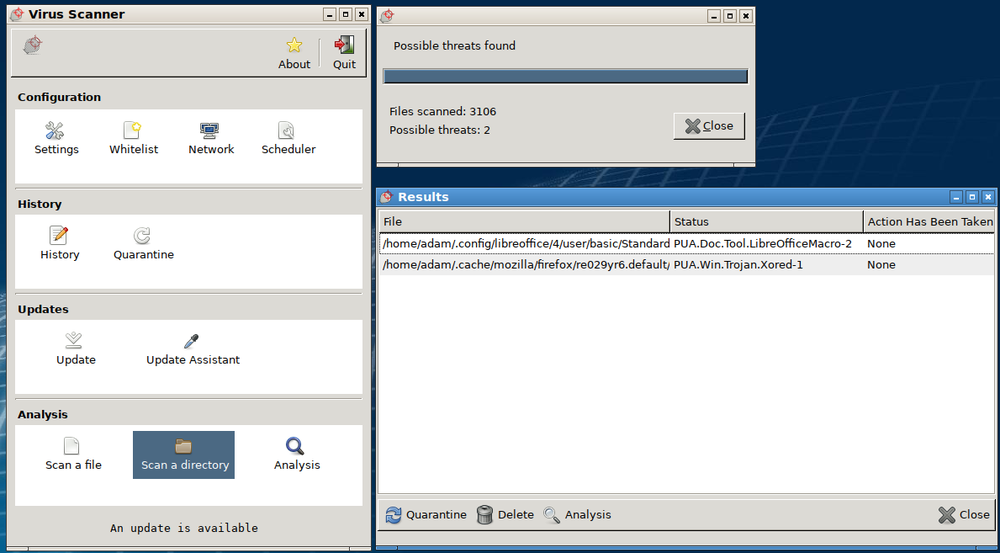
- 4.1.B.1 Malware é software malicioso que pode danificar ou destruir um dispositivo ou rede, ou permitir que um adversário acesse um dispositivo e os dados nele contidos.
- 4.1.B.2 O malware é frequentemente usado como ferramenta para cumprir parte do plano de um adversário para atingir seu(s) objetivo(s) final(is). Existem muitos tipos de malware, tais como:
- Vírus são malware que precisam ser ativados por um usuário executando ou abrindo um arquivo.
- Worms se espalham de um computador para outro sem interação humana.
- Cavalos de Troia são malware embutidos em outro software que parece inofensivo. Cavalos de Troia de acesso remoto (RATs) fornecem a um adversário acesso remoto ao sistema-alvo.
- Ransomware criptografam os arquivos de um dispositivo, impedindo que o usuário acesse os arquivos nele. O ransomware geralmente apresenta ao usuário uma tela exigindo pagamento e prometendo fornecer uma chave de descriptografia para seus arquivos se o usuário pagar dentro de um prazo fixo.
- Spyware rastreia as ações de um usuário em um computador e envia informações de volta para um adversário.
- Um keylogger é software ou hardware que registra as teclas digitadas pelo usuário e envia as informações de volta para o adversário. Adversários podem muitas vezes extrair nomes de usuário e senhas dos dados do keylogger.
- Bombas lógicas são configuradas para ativar seu efeito apenas quando um conjunto específico de condições é atendido; as condições podem incluir tempo e data, tipo ou versão específica do sistema operacional, conjunto de caracteres que o computador está usando, etc.
- Um rootkit é malware sofisticado que entra no sistema operacional do computador-alvo e pode controlar quase todos os aspectos do sistema, incluindo tornar o próprio rootkit invisível à detecção.
- 4.1.B.3 Embora a maioria dos malware seja um arquivo ou coleção de arquivos, o malware sem arquivo (fileless) é código malicioso que reside na RAM e usa programas legítimos já instalados em um dispositivo para comprometê-lo.
Objetivo de Aprendizagem 4.1.C: Explicar como adversários podem explorar vulnerabilidades comuns de dispositivos para causar perda, dano, interrupção ou destruição.
- 4.1.C.1 Adversários podem desenvolver exploits para vulnerabilidades conhecidas em softwares (incluindo sistemas operacionais). Dispositivos com software não atualizado são vulneráveis a esses exploits, que poderiam permitir que um adversário travasse um sistema, visualizasse ações do usuário, habilitasse ou desabilitasse vários serviços ou componentes no dispositivo (ex.: ligar uma câmera web ou microfone), ou até mesmo assumisse o controle do dispositivo para emitir seus próprios comandos, incluindo comandos para roubar ou destruir informações no dispositivo.
- 4.1.C.2 Adversários podem aproveitar requisitos de autenticação fracos adivinhando a senha de um usuário ou usando engenharia social para fazer com que um usuário revele sua senha.
- 4.1.C.3 Quando sistemas não possuem senha no basic input output system (BIOS) ou unified extensible firmware interface (UEFI), um adversário pode inicializar um computador em um modo especial (ex.: “modo de recuperação”) que lhes confere privilégios de nível superior. Sem proteção BIOS ou UEFI, adversários podem carregar seu próprio sistema operacional em um dispositivo a partir de uma unidade externa e usar ferramentas especializadas para alterar ou criar perfis de usuário, incluindo alterando senhas de usuários.
- 4.1.C.4 Adversários podem carregar malware em uma unidade externa e, se o autorun estiver habilitado, o dispositivo executará o malware quando a unidade externa for inserida.
- 4.1.C.5 Adversários podem aproveitar portas abertas para se conectar a um dispositivo.
- 4.1.C.6 Adversários podem enviar dados maliciosos para dispositivos para interrompê-los ou tentar assumir o controle deles. Dispositivos que não possuem firewall (ou possuem um firewall mal configurado) não conseguem filtrar esses dados maliciosos.
- 4.1.C.7 Adversários frequentemente tentam instalar malware em um dispositivo para interrompê-lo ou controlá-lo. Dispositivos sem software anti-malware são mais vulneráveis a esse tipo de ataque.
Objetivo de Aprendizagem 4.1.D: Avaliar e documentar riscos decorrentes de vulnerabilidades de dispositivos.
- 4.1.D.1 O risco decorrente de vulnerabilidades de dispositivos pode vir de acesso não autorizado ou malware que permitem que um adversário se faça passar por um usuário autorizado, controle remotamente um dispositivo, cripte a unidade de um dispositivo para resgatar os dados, ou apague a memória de um dispositivo, destruindo dados ou tornando o dispositivo inoperante. O nível de risco varia dependendo da criticidade do dispositivo, dos serviços que ele fornece ou dos dados que armazena.
- 4.1.D.2 Alto risco decorrente de vulnerabilidades de dispositivos envolve potencialmente comprometer dados sensíveis ou operações críticas.
- Exemplos ilustrativos para 4.1.D.2:
- Uma organização não instalou a atualização mais recente para seu servidor de e-mail, que incluía um patch para uma vulnerabilidade crítica conhecida.
- Exemplos ilustrativos para 4.1.D.2:
- 4.1.D.3 Risco moderado decorrente de vulnerabilidades de dispositivos pode surgir de requisitos de autenticação fracos ou de vulnerabilidades que seriam menos propensas a serem exploradas.
- Exemplos ilustrativos para 4.1.D.3:
- Uma estação de tratamento de água possui sistemas embutidos controlando bombas. As bombas podem ser acessadas remotamente via nome de usuário e senha para gerenciamento remoto da planta, mas os dispositivos não exigem autenticação multifator (MFA).
- Exemplos ilustrativos para 4.1.D.3:
- 4.1.D.4 Baixo risco decorrente de vulnerabilidades de dispositivos geralmente está relacionado a vulnerabilidades que, se exploradas, teriam pouco impacto.
- Exemplos ilustrativos para 4.1.D.4:
- O laptop de um funcionário tem a porta telnet 23 aberta.
- Exemplos ilustrativos para 4.1.D.4: