Pular para o conteúdo

Segurança de Espaços

Segurança Cibernética do AP · Tópico 2

Treinar
Videoaula para este tópico Abrir a página do vídeo
9:30

Segurança de Espaços

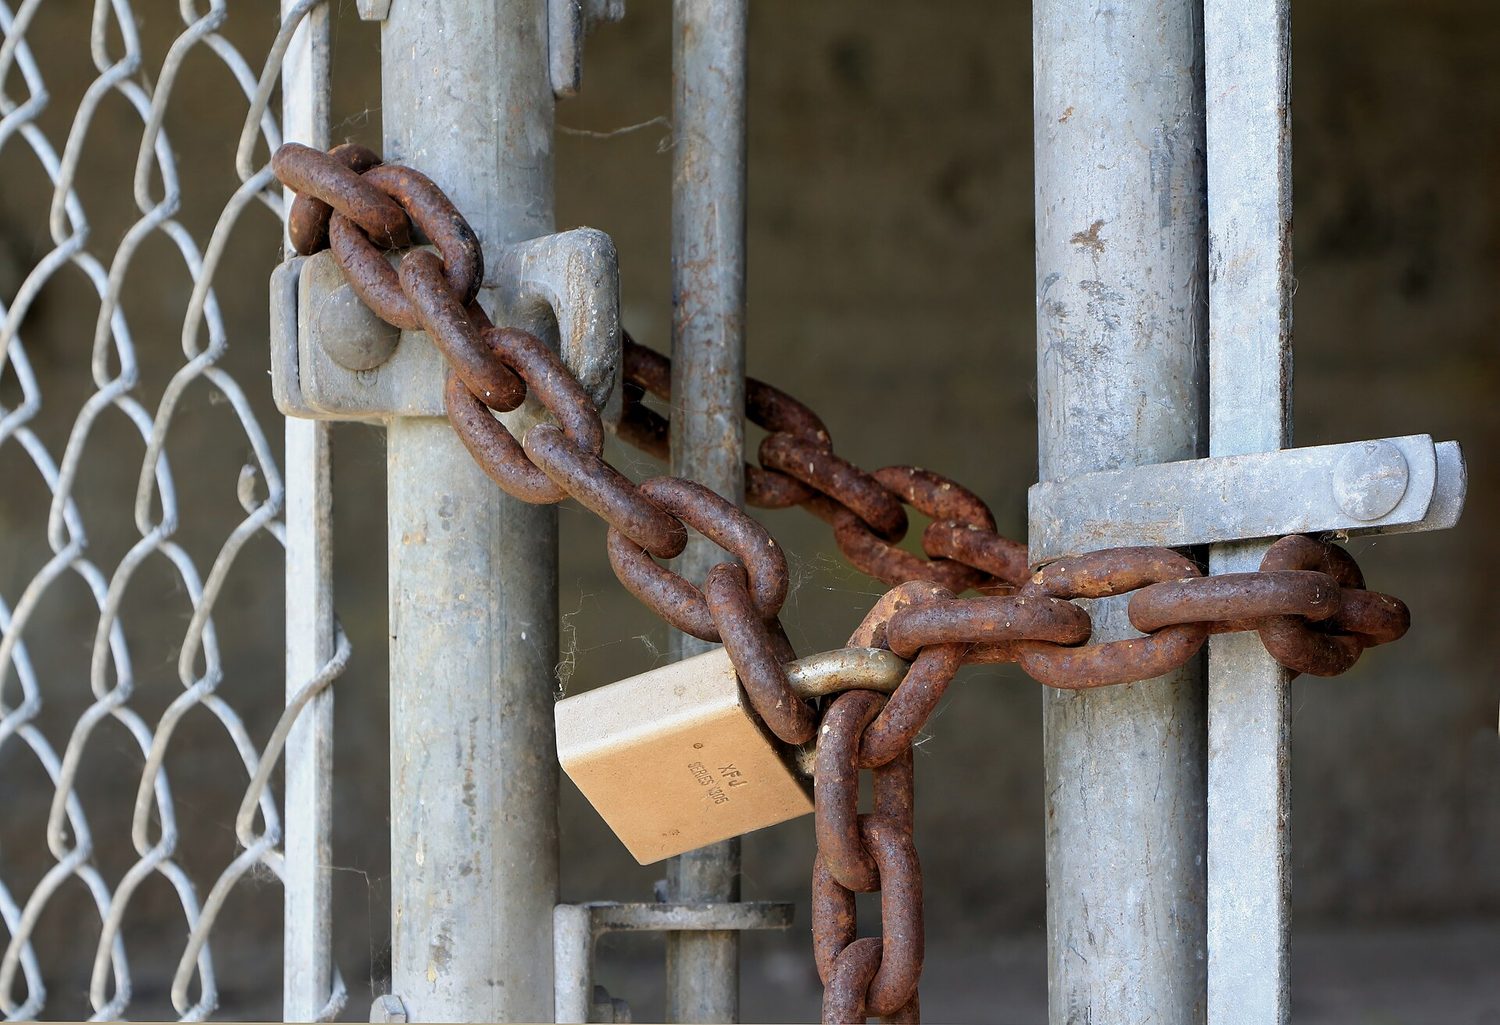
Um cadeado em uma corrente. Uma câmera acima de uma porta. Não computadores, não código — mas segurança. Porque um adversário que não consegue quebrar sua criptografia tem um plano mais simples…

Narração em inglês · Legendas em inglês + 中文 gravadas

2.1

Fundamentos de Cibersegurança

Programa

Objetivo de Aprendizagem 2.1.A: Identificar ataques de engenharia social.

  • 2.1.A.1 Engenheiros sociais usam táticas psicológicas para manipular alvos a tomar uma ação desejada.
  • 2.1.A.2 Pretexting é quando adversários criam uma razão credível para entrar em contato com um alvo.
  • 2.1.A.3 Autoridade é quando adversários se passam por alguém com poder sobre um alvo ou fingem transmitir instruções dessa pessoa.
  • 2.1.A.4 Intimidação é quando adversários declaram consequências negativas se demandas não forem atendidas.
  • 2.1.A.5 Consenso é quando adversários criam pressão social fazendo um alvo acreditar que todos os outros estão realizando uma ação desejada.
  • 2.1.A.6 Escassez é quando adversários criam uma sensação de disponibilidade limitada.
  • 2.1.A.7 Familiaridade é quando adversários fingem ser ou conhecer alguém próximo a um alvo para estabelecer confiança.
  • 2.1.A.8 Urgência é quando adversários criam um prazo que requer ação rápida por parte de um alvo para evitar consequências negativas.

Objetivo de Aprendizagem 2.1.B: Identificar tipos de adversários.

  • 2.1.B.1 Script kiddies são adversários de baixa habilidade que usam ferramentas desenvolvidas por outros sem entender como as ferramentas funcionam. Eles são frequentemente motivados pela ganância ou pelo desejo de reconhecimento.
  • 2.1.B.2 Hacktivistas são motivados por causas sociais, políticas ou pessoais. Eles comprometem computadores e redes para apoiar sua causa ou impedir danos percebidos, acreditando que seus objetivos justificam métodos ilegais.
  • 2.1.B.3 Adversários internos são ameaças únicas porque possuem credenciais legítimas e acesso a sistemas e dados. Eles podem ser recrutados por terceiros maliciosos e podem ser motivados pela ganância ou vingança.
  • 2.1.B.4 Ciberterroristas são motivados por política ou crenças e buscam perturbar comunidades inteiras, regiões ou nações através de ataques cibernéticos (ex.: atacar uma rede elétrica, planta de tratamento de água ou outra infraestrutura civil). Eles podem atuar independentemente ou em nome de governos ou organizações criminosas.
  • 2.1.B.5 Organizações criminosas transnacionais buscam lucro financeiro principalmente implantando ransomware e roubando propriedade intelectual corporativa (PI) para vender em mercados ilegais.

Objetivo de Aprendizagem 2.1.C: Descrever as fases de um ataque cibernético.

  • 2.1.C.1 Ataques cibernéticos visam perturbar, prejudicar, roubar ou destruir dispositivos, redes ou dados. Os adversários atuam em fases, que nem sempre são usadas em cada ataque. As fases são:
    • i. Reconhecimento
    • ii. Acesso inicial
    • iii. Persistência
    • iv. Movimento lateral
    • v. Tomada de ação
    • vi. Evitação de detecção
  • 2.1.C.2 Na fase de reconhecimento de um ataque, os adversários coletam o máximo de informações possível sobre seu alvo, muitas vezes usando inteligência de fontes abertas (OSINT), que é informação livremente disponível.
  • 2.1.C.3 Na fase de acesso inicial de um ataque, os adversários estabelecem uma base no computador do alvo, geralmente através de engenharia social ou credenciais comprometidas ou fracas.
  • 2.1.C.4 Após ganhar acesso durante um ataque, os adversários estabelecem persistência para manter o acesso sem precisar recuperá-lo. Eles podem usar um protocolo de comando e controle (C2) para enviar comandos ao dispositivo e receber saídas, frequentemente através de malware como um trojan de acesso remoto (RAT) ou rootkit.
  • 2.1.C.5 Na fase de movimento lateral de um ataque, os adversários tentam escalar seus privilégios acessando computadores e contas de usuário com permissões elevadas para serviços e dados.
  • 2.1.C.6 Na fase de tomada de ação de um ataque, os adversários agem conforme seus objetivos coletando dados direcionados, extraindo-os e perturbando serviços ou destruindo dados.
  • 2.1.C.7 Na fase final de um ataque, muitos adversários tentam evitar a detecção removendo ou editando arquivos de log e apagando outros arquivos que possam ter plantado nos dispositivos (ex.: malware).

Objetivo de Aprendizagem 2.1.D: Descrever o processo de avaliação de riscos.

  • 2.1.D.1 Risco ocorre quando uma ameaça pode explorar uma vulnerabilidade para comprometer um ativo.
  • 2.1.D.2 Um ativo é qualquer coisa valiosa. Ativos incluem recursos financeiros, propriedade intelectual, dados, infraestrutura digital, bens físicos e reputação.
  • 2.1.D.3 A avaliação de risco considera dois fatores:
    • A probabilidade de um ataque contra uma vulnerabilidade específica
    • A severidade dos danos projetados de um ataque contra uma vulnerabilidade específica
  • 2.1.D.4 A probabilidade de uma vulnerabilidade ser explorada depende de muitos fatores, incluindo:
    • O valor do alvo: Os adversários são mais propensos a atacar alvos que consideram valiosos.
    • O nível de habilidade necessário para explorar a vulnerabilidade (ou seja, a dificuldade): Vulnerabilidades com exploits bem documentados geralmente exigem menos habilidade e podem ser executadas por mais adversários.
    • A motivação e as capacidades dos prováveis adversários: Adversários altamente motivados e habilidosos são mais propensos a serem capazes de realizar exploits mais complexos.
  • 2.1.D.5 A severidade de um ataque é frequentemente medida pelo custo financeiro, que também pode incluir impactos reputacionais e operacionais.
    • Exemplos ilustrativos para 2.1.D.5:
      • Um hacktivista é apaixonado por práticas ilegais de pesca apoiadas por uma empresa local de produção de alimentos. A página principal dessa empresa de produção de alimentos seria um alvo de alto valor para esse hacktivista; desfigurar a página da web para expor o apoio da empresa à pesca ilegal não traria ganho financeiro ao adversário, mas permitiria que ele levantasse consciência sobre uma questão que o motiva.
  • 2.1.D.6 O resultado de uma avaliação de risco pode ser quantitativo ou qualitativo.
    • A avaliação quantitativa de riscos atribui um valor numérico a uma vulnerabilidade com base em uma escala numérica (por exemplo, 1–10) ou impacto quantificável, que pode ser financeiro (por exemplo, um risco anual de $10,000).
    • Exemplos ilustrativos para 2.1.D.6:
      • Baixo, médio, alto, severo
      • Provável baixo impacto, improvável baixo impacto, improvável alto impacto, provável alto impacto
  • 2.1.D.7 A documentação da avaliação de risco deve incluir:
    • Ativos vulneráveis e seu valor
    • Descrições das prováveis ameaças aos ativos
    • Detalhes de vulnerabilidades específicas para ativos específicos e como seriam exploradas
    • Uma explicação da severidade dos danos (financeiros, operacionais, reputacionais, etc.) se um ativo específico fosse comprometido, e a probabilidade desse comprometimento ocorrer
    • Uma classificação final, quantitativa ou qualitativa, para cada risco identificado
    • Exemplos ilustrativos para 2.1.D.7:
      • Pontuação escalonada (ex.: 1–10)
      • Valor monetário (por exemplo, um risco de $10,000 risk vs. a$100,000)

Objetivo de Aprendizagem 2.1.E: Identificar estratégias para gerenciar riscos.

  • 2.1.E.1 Uma vez que um risco tenha sido identificado e avaliado, uma organização tem quatro opções para gerenciar esse risco:
    • i. Evitar
    • ii. Transferir
    • iii. Mitigar
    • iv. Aceitar
  • 2.1.E.2 A evitação de risco interrompe a atividade que está gerando o risco. Se a atividade for uma parte crítica da missão ou propósito de uma organização, então a evitação não é possível.
  • 2.1.E.3 A transferência de risco coloca o ônus do risco em outra entidade, como uma seguradora, um governo ou consumidores.
  • 2.1.E.4 A mitigação de risco implementa controles de segurança para reduzir a probabilidade ou o impacto de um risco.
  • 2.1.E.5 Risco residual é o risco que permanece após uma organização ter passado pela evitação, transferência e mitigação. O risco residual é o nível de risco que uma organização está disposta a aceitar. A aceitação de risco reconhece o fato de que a segurança absoluta é inatingível.
  • 2.1.E.6 Para conservar recursos financeiros e capacidade de funcionários, uma organização frequentemente favorecerá soluções que sejam rentáveis e fáceis de implementar e manter. Soluções rentáveis custam menos para instalar e manter do que a perda esperada de um ataque.

Objetivo de Aprendizagem 2.1.F: Identificar tipos de controles de segurança.

  • 2.1.F.1 Controles de segurança abordam pelo menos um dos seguintes princípios:
    • Confidencialidade garante que apenas pessoas autorizadas, sistemas ou processos possam acessar dados. Sistemas sem confidencialidade são vulneráveis a roubo ou destruição de dados.
    • Integridade garante que os dados sejam precisos e confiáveis. Sistemas sem integridade são vulneráveis a manipulação de dados.
    • Disponibilidade garante que dados e serviços estejam acessíveis a pessoas autorizadas quando necessários. Sistemas sem disponibilidade podem experimentar tempos de inatividade inesperados.
  • 2.1.F.2 Controles de segurança podem ser classificados por tipo.
    • Controles físicos fornecem segurança no espaço físico e incluem fechaduras, cercas e câmeras, bollards e guardas de segurança.
    • Controles técnicos fornecem segurança no espaço digital e incluem firewalls, software anti-malware e criptografia.
    • Controles gerenciais fornecem regras, diretrizes, políticas e procedimentos que especificam o que a segurança deve estar em lugar e incluem políticas de senhas, revisões regulares de acesso e planos de resposta a incidentes (IRPs).
  • 2.1.F.3 Controles de segurança podem ser classificados por função.
    • Controles preventivos abordam vulnerabilidades potenciais com o objetivo de impedir que um adversário ataque e incluem fechaduras e criptografia.
    • Controles detectores ajudam a identificar ataques quando ocorrem e incluem sistemas de detecção de intrusão (IDSs), câmeras e sistemas de gerenciamento de eventos e incidentes de segurança (SIEM).
    • Controles corretivos corrigem problemas e ajudam a restaurar sistemas para um estado operacional e incluem correção de vulnerabilidades, reparo de leitores de cartão quebrados e sistemas de prevenção de intrusão (IPSs).

Objetivo de Aprendizagem 2.1.G: Explicar por que uma estratégia de segurança em profundidade é necessária para proteger optimalmente uma organização.

  • 2.1.G.1 Uma estratégia de defesa em profundidade, ou defesa em camadas, usa múltiplos tipos de controles de segurança para proteger dados e sistemas sensíveis.
  • 2.1.G.2 Uma estratégia de defesa em profundidade permite que uma organização aborde diferentes tipos de ameaças, cada uma com um controle de segurança mais adequado para mitigá-la.
  • 2.1.G.3 Uma estratégia de defesa em profundidade permite resiliência na proteção de dados para que, quando um controle de segurança for contornado por um adversário, outro controle de segurança ainda possa impedir o acesso aos dados ou sistema ou limitar os danos causados aos dados ou sistema.
  • 2.1.G.4 Camadas em uma estratégia de defesa em profundidade podem incluir humano, físico, rede, dispositivo, aplicativo e dados.
Fonte: College Board AP Course and Exam Description

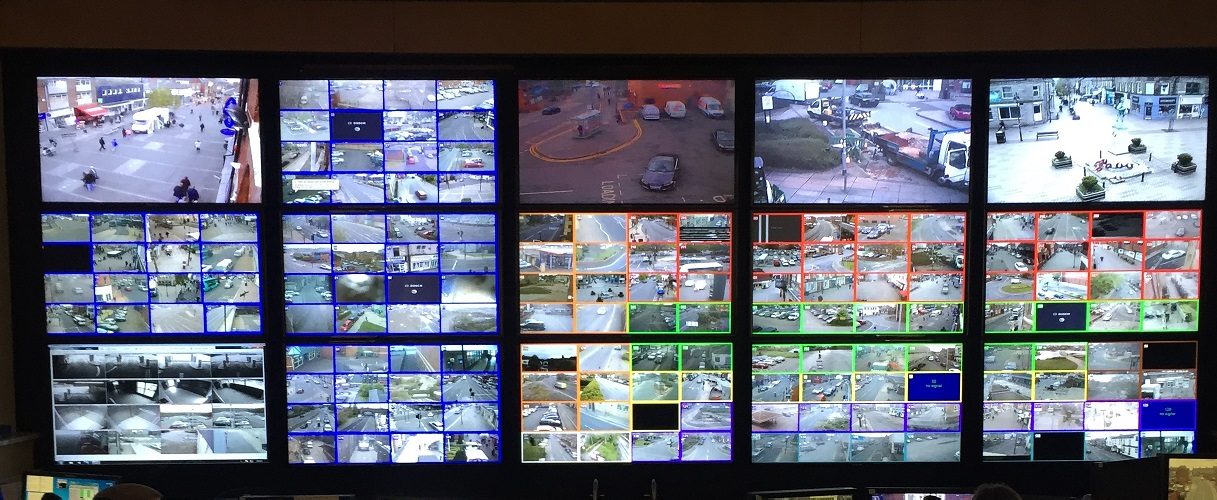
Uma parede de monitores: monitoramento e logging de rede ajudam a detectar intrusões

Antes de defender um sistema, você precisa de uma linguagem comum. Esta seção a constrói.

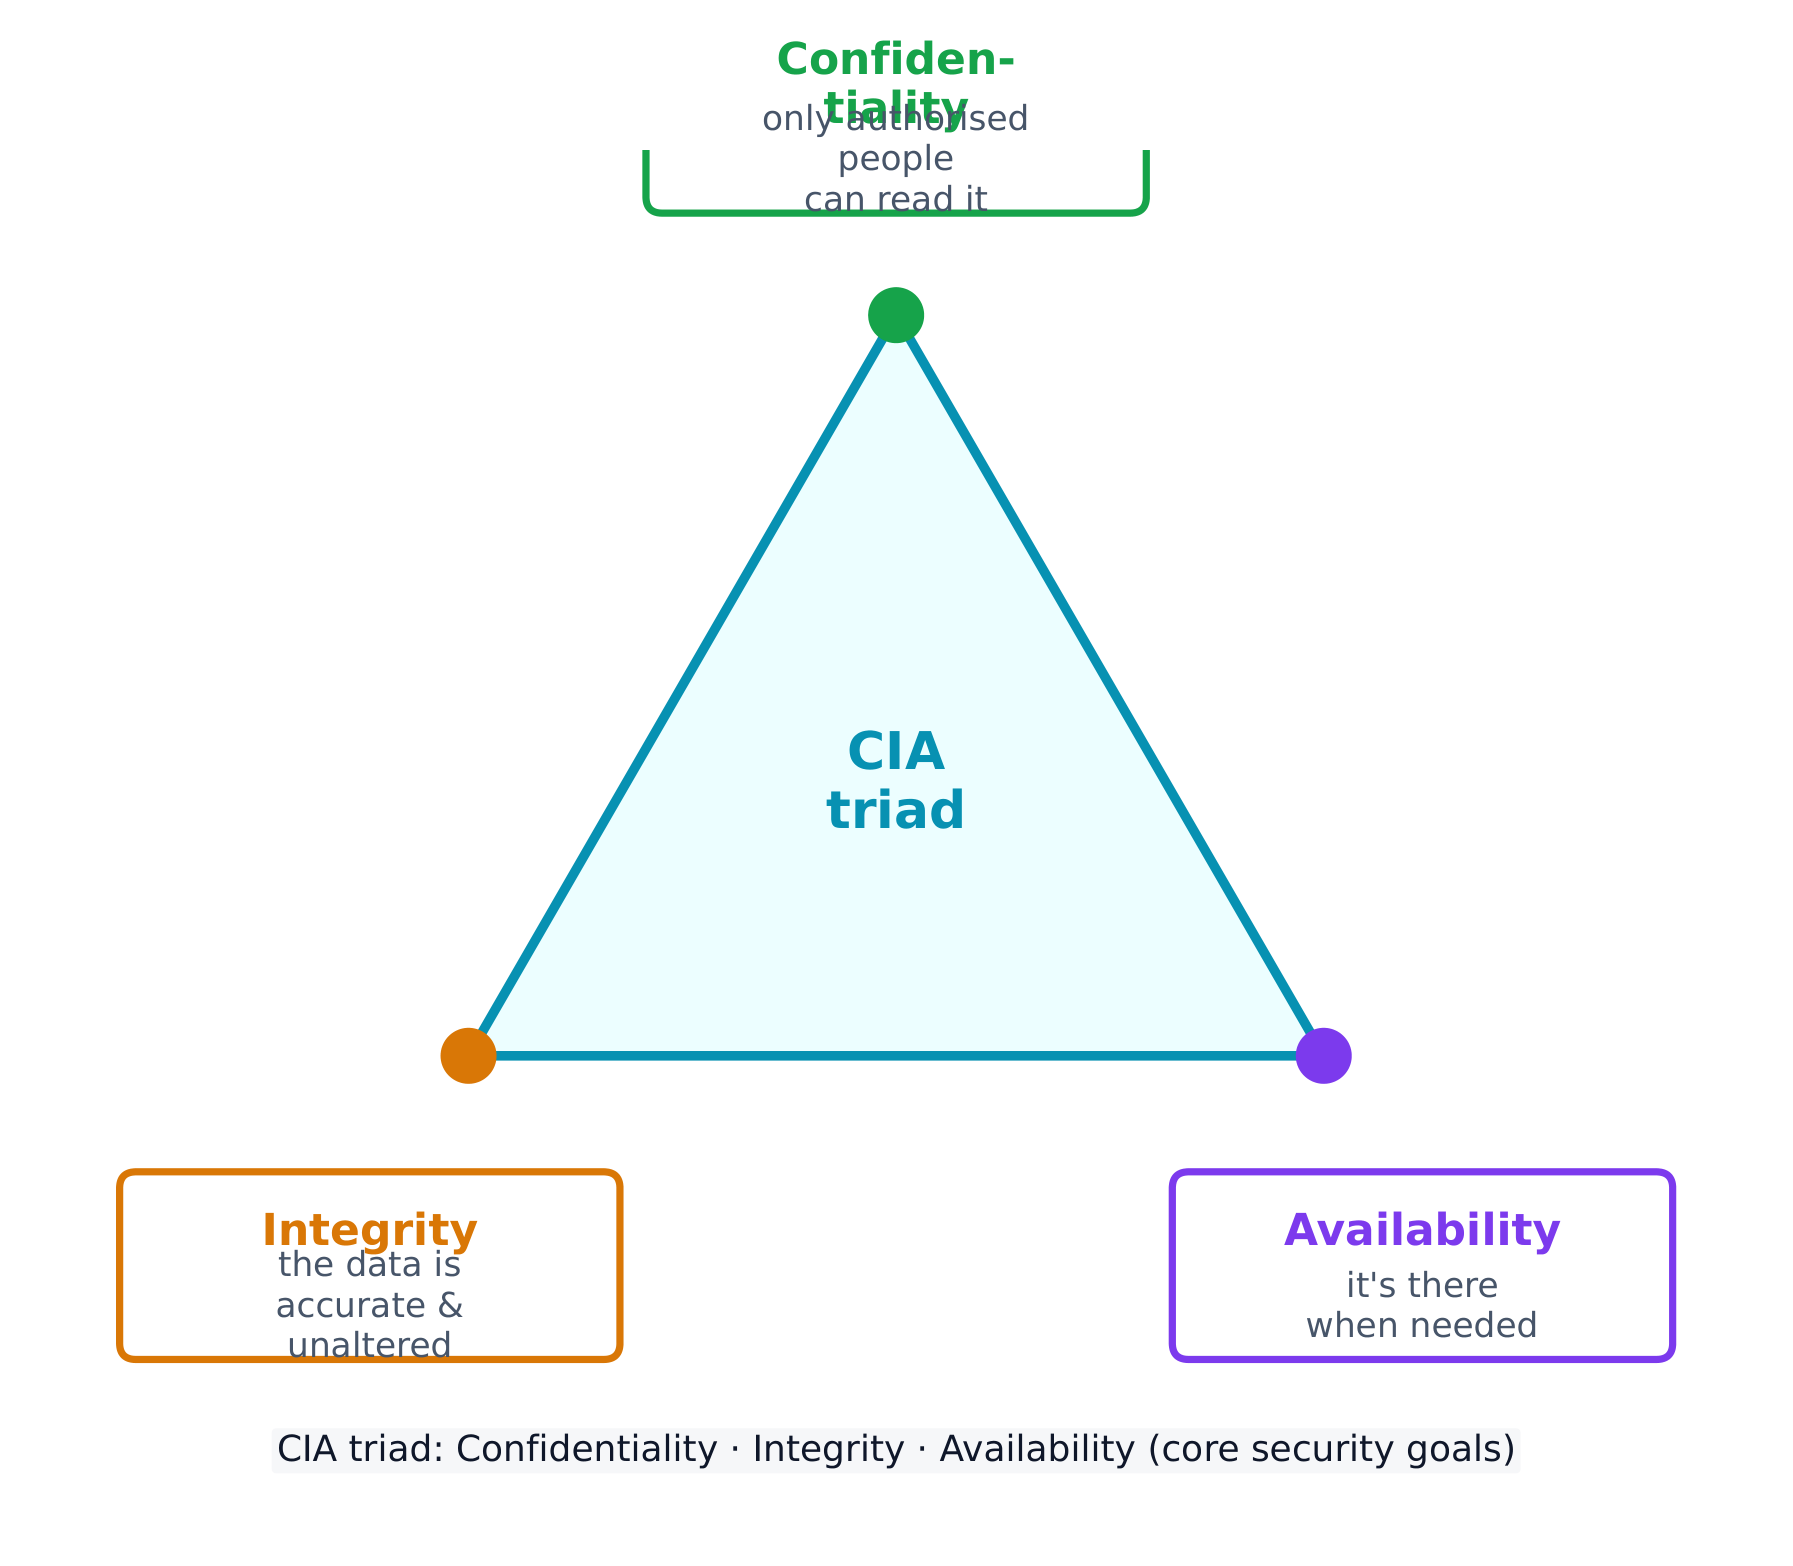
Cada controle de proteção protege pelo menos uma parte do triângulo CIA 信息安全三要素 - os três objetivos da segurança:

  • Confidencialidade 保密性 - apenas pessoas autorizadas podem ler os dados.
  • Integridade 完整性 - os dados são precisos e inalterados.
  • Disponibilidade 可用性 - os dados e serviços estão disponíveis quando necessários.
O triângulo CIA: os três objetivos que todo controle de proteção suporta

Os ataques vêm de diferentes adversários, classificados por seus objetivos. Um script kiddie 脚本小子 reutiliza ferramentas feitas por outros por ganância ou reconhecimento; um hacktivist 黑客活动分子 age por uma causa política, social ou pessoal; um insider 内部人员 já detém acesso legítimo e pode agir por vingança ou ganância; um cyberterrorist 网络恐怖分子 interrompe infraestrutura crítica como uma rede elétrica ou estação de tratamento de água; e organizações criminosas transnacionais 跨国犯罪组织 buscam dinheiro através de ransomware e dados roubados.

A maioria dos ataques se desenrola em fases 阶段: reconhecimento 侦察 (coleta de informações, muitas vezes de fontes públicas de OSINT 公开来源情报), acesso inicial, persistência, movimento lateral 横向移动 (expansão para mais sistemas elevando privilégios), execução da ação no objetivo e evasão de detecção. Nomear a fase que um atacante alcançou ajuda um defensor a escolher a resposta correta.

Engenharia social: as sete táticas

A maioria dos ataques começa não com código, mas com engenharia social 社会工程学 - truques psicológicos que manipulam uma pessoa para fazer o que o adversário quer. O exame lista sete táticas e espera que você identifique qual um cenário mostra:

Tática O truque
Pretexting 借口 inventar uma razão credível para entrar em contato ("Sou de TI, verificando sua conta")
Authority 权威 fingir ser alguém poderoso ou transmitir ordens de "chefia"
Intimidation 恐吓 ameaçar consequências negativas se uma demanda não for atendida
Consensus 从众 afirmar que todos já estão fazendo, para criar pressão social
Escassez 稀缺 inventar disponibilidade limitada ("restam apenas 2 unidades")
Familiarity 熟悉 fingir ser, ou conhecer, alguém próximo ao alvo
Urgency 紧迫感 impor um prazo apertado para que o alvo aja sem pensar

o ponto em comum é que as sete contornam o julgamento do alvo acionando uma resposta emocional automática - medo, confiança, pressa ou o desejo de pertencer. A defesa é sempre a mesma: verificar através de um canal separado e confiável antes de agir.

Um risco 风险 surge quando uma ameaça 威胁 pode explorar uma vulnerabilidade 漏洞 para comprometer um ativo 资产 (qualquer coisa valiosa - dados, dinheiro, hardware, reputação). Nós avaliamos o risco ponderando duas coisas: a probabilidade 可能性 de um ataque e a gravidade 严重性 dos danos.

A probabilidade depende do valor do alvo (adversários buscam o que parece valer a pena roubar), da habilidade necessária para explorar a vulnerabilidade (uma exploração bem documentada exige pouca habilidade, permitindo que mais adversários a utilizem) e da motivação e capacidade dos prováveis adversários. A gravidade geralmente é medida pelo custo financeiro, mas também inclui danos reputacionais e operacionais.

A pontuação final pode ser escrita de duas formas, e o exame quer que você as diferencie:

  • quantitative 定量 - um número: uma pontuação em uma escala (por exemplo, 1-10), ou um valor monetário (por exemplo, "um risco anual de $10,000").
  • qualitative 定性 - uma etiqueta: baixo / médio / alto / severo, ou uma grade como possível-alto-impacto vs improvável-baixo-impacto.

Uma avaliação de risco 风险评估 por escrito deve registrar, para cada risco: o ativo vulnerável e seu valor, as ameaças prováveis, como a vulnerabilidade específica seria explorada, a gravidade se fosse comprometido e uma pontuação final quantitativa ou qualitativa.

Uma vez medido um risco, uma organização tem quatro maneiras de gerenciá-lo:

  • Avoid 规避 - parar a atividade arriscada (apenas possível se não for essencial).
  • Transferência 转移 - transferir o ônus para outra parte, como uma seguradora.
  • Mitigate 缓解 - adicionar controles para reduzir a probabilidade ou o impacto.
  • Accept 接受 - conviver com o risco residual 剩余风险 restante, pois a segurança perfeita é impossível.

Os controles de segurança são agrupados de duas formas. Por tipo: físico 物理 (fechaduras, cercas, guardas), técnico 技术 (firewalls, anti-malware, criptografia) e gestor 管理 (políticas e procedimentos). Por função: preventivo 预防性 (impedir um ataque, como uma fechadura), detetivo 检测性 (identificar um ataque, como uma câmera) e corretivo 纠正性 (corrigir e restaurar, como aplicar patches).

Exemplo resolvido. Um hospital armazena registros de pacientes em um servidor não criptografado em uma sala desbloqueada. Avalie o risco: o ativo é altamente sensível (dados de pacientes, protegidos por lei) e a vulnerabilidade é fácil de explorar (sem criptografia, sem controle de acesso), portanto este é um risco alto. Agora classifique uma correção - uma fechadura de porta: por tipo ela é um controle físico e por função ela é preventiva (ela impede a entrada antes mesmo do ataque começar).

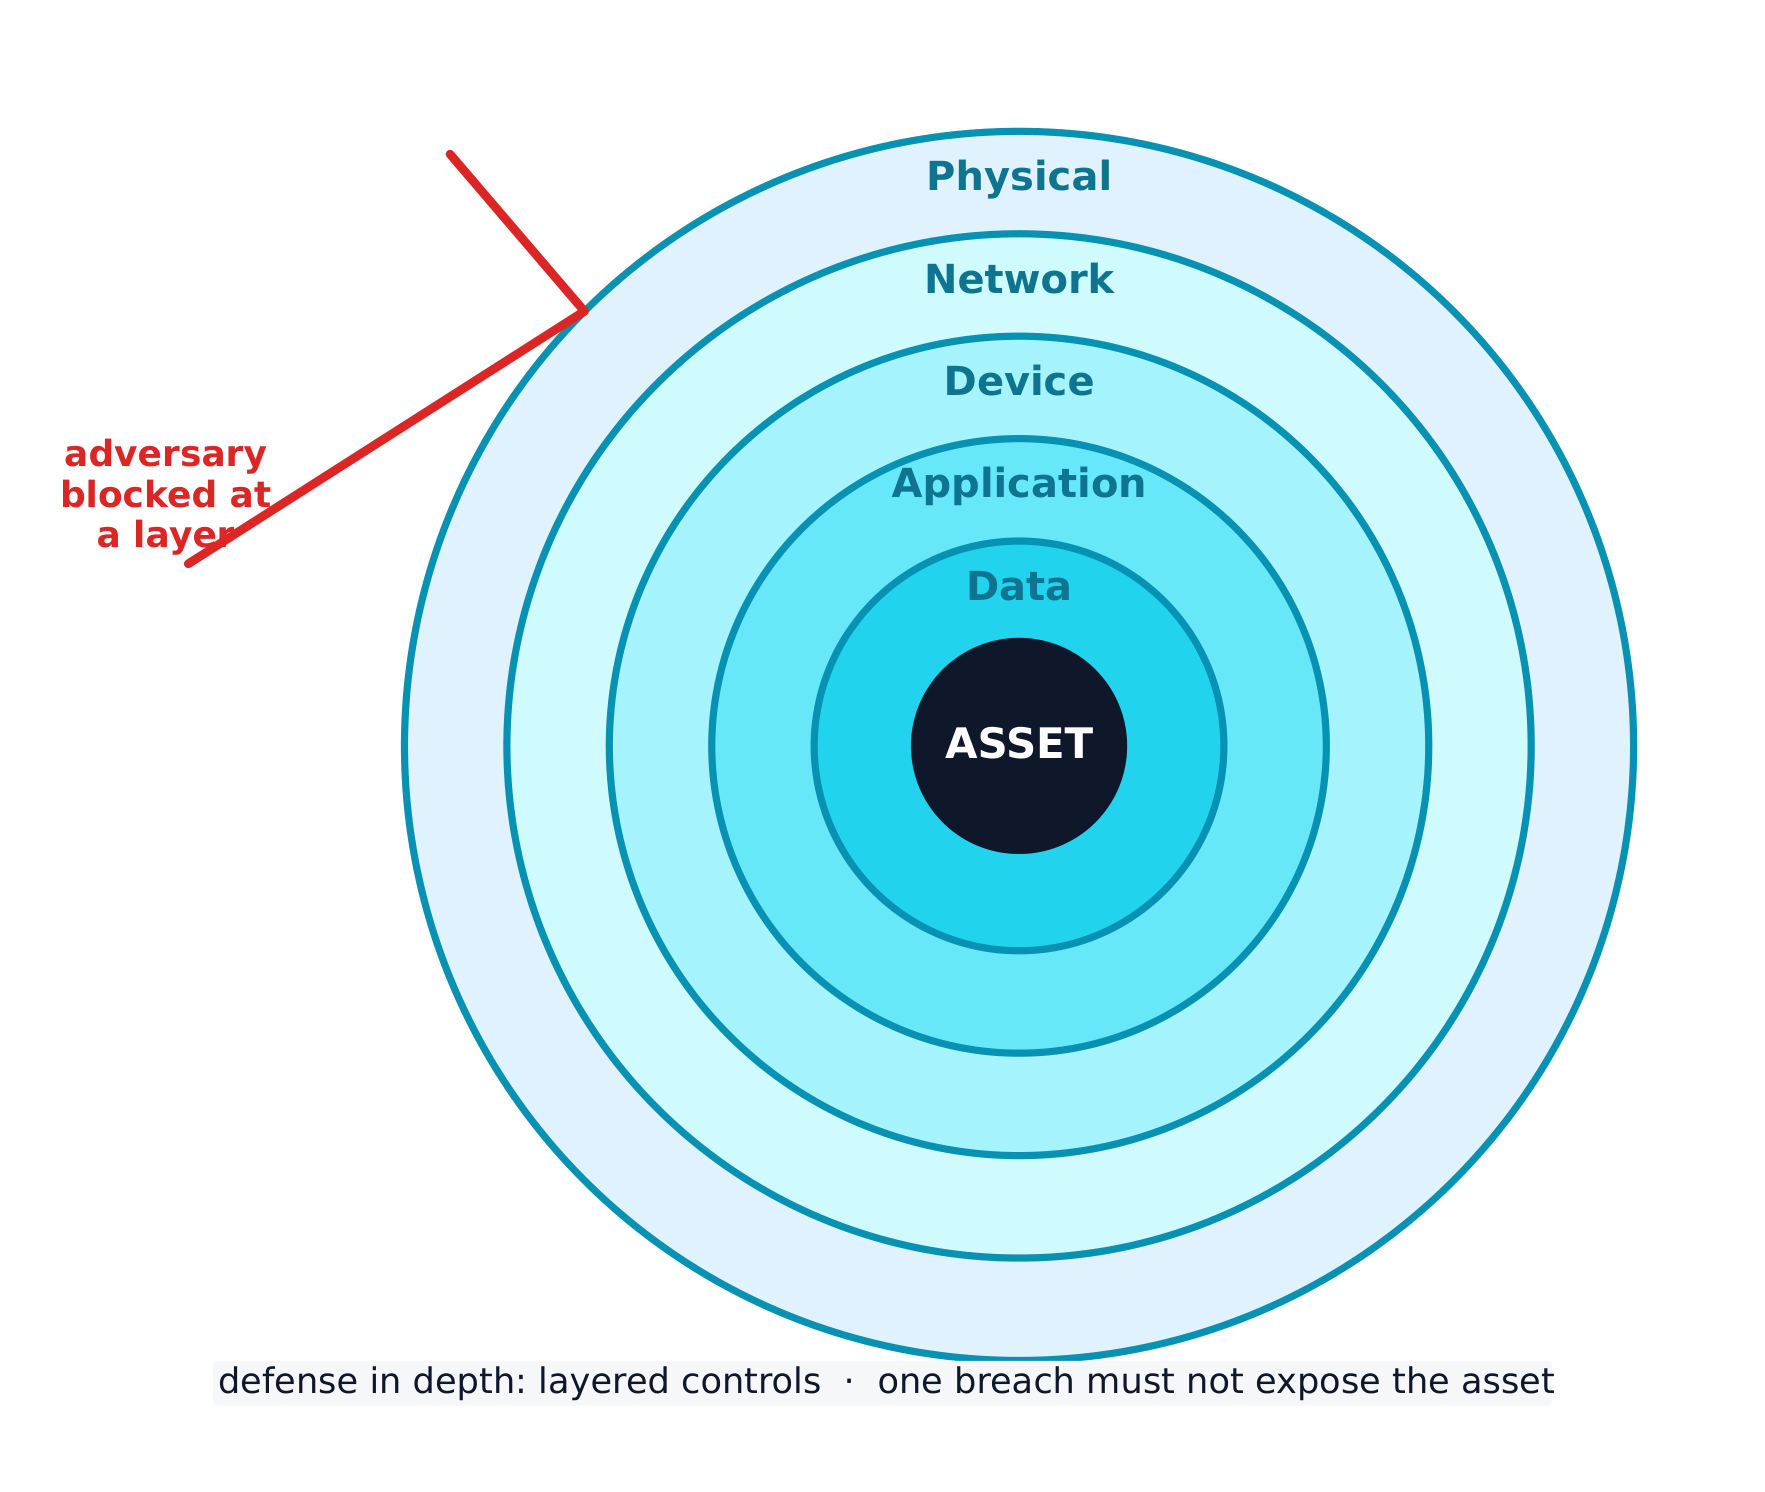
A melhor estratégia camadas muitos controles - uma abordagem de defesa em profundidade 纵深防御. Se um adversário contorna uma camada, outra ainda permanece. As camadas incluem humana, física, de rede, dispositivo, aplicativo e dados.
Defesa em profundidade: muitas camadas para que uma única violação não exponha o ativo
Explorar

Classifique cada controle de segurança por função

Um controle preventivo impede um ataque, um controle detectivo identifica um ataque em andamento e um controle corretivo corrige os danos e restaura o sistema.

Explorar

Classifique cada controle de segurança por tipo

Um controle físico guarda o espaço físico, um controle técnico atua no espaço digital e um controle gerencial é uma regra, política ou procedimento.

Vocabulário Treinar
Inglês Chinês Pinyin
CIA triad/ˌsiː aɪ ˈeɪ ˈtraɪæd/ 信息安全三要素 xìn xī ān quán sān yào sù
Confidentiality/ˌkɒnfɪˌdenʃiˈæləti/ 保密性 bǎo mì xìng
Integrity/ɪnˈteɡrɪti/ 完整性 wán zhěng xìng
Availability/əˌveɪləˈbɪlɪti/ 可用性 kě yòng xìng
script kiddie/skrɪpt ˈkɪdi/ 脚本小子 jiǎo běn xiǎo zi
hacktivist/ˈhæktɪvɪst/ 黑客活动分子 hēi kè huó dòng fèn zǐ
insider/ɪnˈsaɪdə/ 内部人员 nèi bù rén yuán
cyberterrorist/ˈsaɪbəterərɪst/ 网络恐怖分子 wǎng luò kǒng bù fèn zi
transnational criminal organisations/trænˈsnæʃənl ˈkrɪmɪnl ˌɔːɡənaɪˈzeɪʃnz/ 跨国犯罪组织 kuà guó fàn zuì zǔ zhī
phases/ˈfeɪzɪz/ 阶段 jiē duàn
reconnaissance/rɪˈkɒnɪsəns/ 侦察 zhēn chá
OSINT/ˈəʊsɪnt/ 公开来源情报 gōng kāi lái yuán qíng bào
lateral movement/ˈlætərəl ˈmuːvmənt/ 横向移动 héng xiàng yí dòng
social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ 社会工程学 shè huì gōng chéng xué
Pretexting/ˈpriːtekstɪŋ/ 借口 jiè kǒu
Authority/əˈθɒrɪti/ 权威 quán wēi
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ 恐吓 kǒng hè
Consensus/kənˈsensəs/ 从众 cóng zhòng
Scarcity/ˈskeəsɪti/ 稀缺 xī quē
Familiarity/fəˌmɪliˈærɪti/ 熟悉 shú xī
Urgency/ˈɜːdʒənsi/ 紧迫感 jǐn pò gǎn
risk/rɪsk/ 风险 fēng xiǎn
threat/θret/ 威胁 wēi xié
vulnerability/ˌvʌlnərəˈbɪlɪti/ 漏洞 lòu dòng
asset/ˈæset/ 资产 zī chǎn
likelihood/ˈlaɪklihʊd/ 可能性 kě néng xìng
severity/səˈverɪti/ 严重性 yán zhòng xìng
quantitative/ˈkwɒntɪteɪtɪv/ 定量 dìng liàng
qualitative/ˈkwɒlɪteɪtɪv/ 定性 dìng xìng
risk assessment/rɪsk əˈsesmənt/ 风险评估 fēng xiǎn píng gū
Avoid/əˈvɔɪd/ 规避 guī bì
Transfer/ˈtrænsfɜː/ 转移 zhuǎn yí
Mitigate/ˈmɪtɪɡeɪt/ 缓解 huǎn jiě
Accept/əkˈsept/ 接受 jiē shòu
residual risk/rɪˈsɪdʒuːəl rɪsk/ 剩余风险 shèng yú fēng xiǎn
defense-in-depth/dɪˈfens ɪn depθ/ 纵深防御 zòng shēn fáng yù
physical attacks/ˈfɪzɪkl əˈtæks/ 物理攻击 wù lǐ gōng jī
2.2

Vulnerabilidades e Ataques Físicos

Programa

Objetivo de Aprendizagem 2.2.A: Identificar ataques físicos comuns.

  • 2.2.A.1 Adversários frequentemente usam engenharia social ao conduzir um ataque físico.
  • 2.2.A.2 Piggybacking é o nome de um ataque em que um adversário usa engenharia social para manipular uma pessoa autorizada a conceder acesso ao adversário em uma área restrita. Táticas comuns de piggybacking incluem carregar algo grande para incentivar uma pessoa autorizada a segurar a porta aberta, fingir ser uma pessoa autorizada que esqueceu seu token de acesso ou fingir ser um técnico de manutenção que precisa entrar em uma determinada área para realizar uma inspeção ou reparo.
  • 2.2.A.3 Tailgating é o nome de um ataque em que um adversário obtém acesso não autorizado a uma área restrita seguindo de perto uma pessoa autorizada sem o conhecimento ou consciência dessa pessoa.
  • 2.2.A.4 Shoulder surfing é o nome de um ataque em que um adversário observa enquanto um usuário acessa informações sensíveis para que o adversário possa usá-las posteriormente. Às vezes, os adversários usam uma câmera para gravar o alvo acessando as informações sensíveis para análise posterior.
  • 2.2.A.5 Dumpster diving é o nome de um ataque em que um adversário revira o lixo físico de um alvo em busca de informações que poderiam ser usadas para ajudar o adversário a atingir seu objetivo.
  • 2.2.A.6 Card cloning é o nome de um ataque em que um adversário faz uma cópia do cartão de acesso de um usuário autorizado para que possa acessar todos os recursos aos quais o usuário está autorizado.

Objetivo de Aprendizagem 2.2.B: Explicar como ameaças podem explorar vulnerabilidades físicas comuns para causar perda, danos, interrupção ou destruição de ativos.

  • 2.2.B.1 As ameaças incluem adversários humanos que buscam causar danos ou interrupções, bem como desastres naturais. Desastres naturais podem causar danos físicos ou destruição a computadores e dados, além de interromper serviços digitais fornecidos por computadores.
  • 2.2.B.2 Vulnerabilidades são fraquezas ou falhas que poderiam permitir que um ativo fosse comprometido. Comprometimentos comuns incluem:
    • Acesso não autorizado a dados sensíveis ou espaços físicos restritos
    • Interrupção de serviços
    • Roubo ou destruição de recursos digitais ou físicos
    • Modificação não autorizada de dados
  • 2.2.B.3 Quando adversários interrompem a alimentação elétrica de um dispositivo, o dispositivo e quaisquer serviços que ele fornece tornam-se indisponíveis. Para interromper a energia, os adversários podem danificar fusíveis ou disjuntores em uma caixa elétrica, desconectar ou cortar fios elétricos, ou danificar sistemas de distribuição de energia como subestações e transformadores.
  • 2.2.B.4 Quando adversários ganham acesso a uma área com informações sensíveis, eles podem roubar ou copiar essas informações sensíveis.
  • 2.2.B.5 Quando adversários ganham acesso físico a um dispositivo e suas portas, podem conectar um keylogger ou unidade externa contendo malware, o que poderia permitir que coletassem dados de um usuário ou até mesmo controlassem o dispositivo. Com acesso físico direto, os adversários também podem destruir fisicamente um dispositivo, tornando o próprio dispositivo, quaisquer dados armazenados nele e quaisquer serviços que forneça indisponíveis.

Objetivo de Aprendizagem 2.2.C: Avaliar e documentar riscos decorrentes de vulnerabilidades físicas.

  • 2.2.C.1 O acesso físico a dispositivos pode permitir que adversários contornem muitos controles técnicos e camadas de segurança.
  • 2.2.C.2 Riscos elevados decorrentes de vulnerabilidades físicas surgem quando informações ou sistemas sensíveis estão expostos em espaços físicos sem acesso suficientemente restrito e controlado.
    • Exemplos ilustrativos para 2.2.C.2:
      • Um servidor que armazena dados de clientes está em uma sala sem fechadura, acessada por um corredor não monitorado.
  • 2.2.C.3 Riscos moderados decorrentes de vulnerabilidades físicas surgem quando uma parte não crítica ou não sensível de uma organização fica desprotegida de forma que possa atuar como ponto de apoio para um adversário obter acesso inicial a outros recursos.
    • Exemplos ilustrativos para 2.2.C.3:
      • Um escritório tem uma área de recepção onde o acesso é controlado; o recepcionista possui um computador conectado à rede sem fio interna do escritório, e o computador possui portas USB expostas.
  • 2.2.C.4 Riscos baixos decorrentes de vulnerabilidades físicas surgem quando um ativo vulnerável tem baixo valor e a vulnerabilidade é pouco propensa a ser explorada.
    • Exemplos ilustrativos para 2.2.C.4:
      • Funcionários em um escritório que requer acesso por crachá deixam seus computadores portáteis sobre as mesas sem supervisão quando todos saem juntos para o almoço. Os computadores não contêm informações sensíveis, mas não há cabos prendendo os dispositivos às mesas.

Fonte: College Board AP Course and Exam Description

A segurança digital não significa nada se um adversário puder simplesmente entrar. Comuns ataques físicos 物理攻击 muitas vezes começam com engenharia social:

  • Piggybacking 尾随(获许可) - enganar uma pessoa autorizada a segurar uma porta aberta (por exemplo, carregando uma caixa pesada).
  • Tailgating 尾随(未察觉) - passar por trás de alguém em uma porta segura sem que eles percebam.
  • Shoulder surfing 肩窥 - observar alguém digitar uma senha ou ler informações sensíveis.
  • Dumpster diving 翻垃圾搜集情报 - procurar no lixo do alvo em busca de informações úteis.
  • Card cloning 门禁卡复制 - copiar um cartão de acesso para entrar em áreas restritas.

Com acesso físico, um adversário pode cortar energia, roubar ou copiar dados, ou conectar um keylogger 键盘记录器. Avaliamos o risco físico como alto quando sistemas sensíveis ficam em espaços sem acesso controlado, moderado quando uma área sem importância pode atuar como um ponto de apoio 立足点 para alcançar outros recursos, e baixo quando o ativo não tem valor e é improvável de ser atacado.

Um cadeado numa corrente: a segurança física é a primeira camada — fechaduras, portas e barreiras são importantes
Vocabulário Treinar
Inglês Chinês Pinyin
physical/ˈfɪzɪkl/ 物理 wù lǐ
technical/ˈteknɪkl/ 技术 jì shù
managerial/ˌmænəˈdʒɪərɪəl/ 管理 guǎn lǐ
preventative/prɪˈventətɪv/ 预防性 yù fáng xìng
detective/dɪˈtektɪv/ 检测性 jiǎn cè xìng
corrective/kəˈrektɪv/ 纠正性 jiū zhèng xìng
Piggybacking/ˈpɪɡɪbækɪŋ/ 尾随(获许可) wěi suí ( huò xǔ kě )
Tailgating/ˈteɪlɡeɪtɪŋ/ 尾随(未察觉) wěi suí ( wèi chá jué )
Shoulder surfing/ˈʃəʊldə ˈsɜːfɪŋ/ 肩窥 jiān kuī
Dumpster diving/ˈdʌmpstə ˈdaɪvɪŋ/ 翻垃圾搜集情报 fān lā jī sōu jí qíng bào
Card cloning/kɑːd ˈkləʊnɪŋ/ 门禁卡复制 mén jìn kǎ fù zhì
keylogger/ˈkiːlɒɡə/ 键盘记录器 jiàn pán jì lù qì
foothold/ˈfʊthəʊld/ 立足点 lì zú diǎn
2.3

Protegendo Espaços Físicos

Programa

Objetivo de Aprendizagem 2.3.A: Identificar controles gerenciais relacionados à segurança física.

  • 2.3.A.1 As organizações devem realizar treinamento de conscientização sobre segurança para funcionários, a fim de educá-los sobre como podem contribuir para a segurança da organização por meio de:
    • Detectar tentativas de engenharia social, como phishing
    • Não badear outras pessoas em áreas restritas
    • Prevenir o furto de dispositivos
  • 2.3.A.2 As organizações devem ter uma política de segurança de estações de trabalho que detalhe as medidas necessárias para proteger um ambiente físico de trabalho. A política pode ter níveis de segurança de estação de trabalho baseados no tipo de dado manuseado em uma estação. Políticas de estação de trabalho frequentemente exigem:
    • Trancar dispositivos antes de deixar estações de trabalho desatendidas para prevenir acesso não autorizado
    • Limpar documentos sensíveis das estações de trabalho antes de deixá-las desatendidas (às vezes chamada de política de mesa limpa)
    • Usar filtros de privacidade na tela ou outra barreira física para impedir que outros vejam informações na tela
    • Conectar dispositivos a protetores de surto ou fontes de alimentação ininterruptas (UPS)

Objetivo de Aprendizagem 2.3.B: Determinar estratégias de mitigação para riscos decorrentes de vulnerabilidades físicas.

  • 2.3.B.1 Para determinar um controle relevante, um defensor cibernético considera como um adversário poderia aproveitar uma vulnerabilidade para atacar um sistema e como prevenir, detectar ou corrigir o ataque.
  • 2.3.B.2 Instalar controles físicos, como cercas, portões e bollards, ao redor de um edifício pode dissuadir adversários de tentar acessar fisicamente os prédios de uma organização.
  • 2.3.B.3 Cadeados em portas, armários de servidores e computadores podem impedir que dispositivos sejam acessados ou roubados.
  • 2.3.B.4 Leitores de cartões podem registrar quais crachás de funcionários estão sendo usados para acessar diferentes entradas em horários específicos e negar o acesso a crachás não autorizados.
  • 2.3.B.5 Vestíbulos de controle de acesso e catracas podem impedir que uma pessoa autorizada admita intencional ou acidentalmente uma pessoa não autorizada em uma área restrita.
  • 2.3.B.6 Organizações podem desativar portas USB para impedir que unidades externas carreguem malware em um computador.
  • 2.3.B.7 Uma fonte de alimentação ininterrupta (UPS) fornece uma fonte de energia reserva para um dispositivo em caso de falta de energia. Organizações também podem usar geradores de energia para fornecer energia em maior escala a um prédio ou conjunto de dispositivos críticos.
  • 2.3.B.8 As organizações priorizam as mitigações de risco com base na severidade dos riscos e no custo das mitigações recomendadas.

Fonte: College Board AP Course and Exam Description

Controles gestores vêm primeiro: treinamento de conscientização sobre segurança ensina funcionários a não badear estranhos, e uma política de segurança de estações de trabalho exige travar dispositivos, limpar secretárias (uma clean desk policy 清桌政策) e usar telas de privacidade.

Controles físicos então reforçam o prédio: cercas, portões e bollards 防撞柱 dissuadem o acesso; fechaduras protegem portas e armários; leitores de cartões 读卡器 registram e restringem a entrada; um vestíbulo de controle de acesso 门禁前室 (uma airlock de duas portas) impede o piggybacking; desativar portas USB bloqueia drives maliciosos; e um sistema de energia ininterrupta (UPS) 不间断电源 mantém os dispositivos funcionando durante uma queda de energia. Organizações priorizam esses controles correspondendo o custo de um controle à gravidade do risco.

Uma câmara de segurança domo: controles físicos e monitorização protegem espaços bem como redes
Vocabulário Treinar
Inglês Chinês Pinyin
clean desk policy/kliːn desk ˈpɒlɪsi/ 清桌政策 qīng zhuō zhèng cè
bollards/ˈbɒlɑːdz/ 防撞柱 fáng zhuàng zhù
card readers/kɑːd ˈriːdəz/ 读卡器 dú kǎ qì
access control vestibule/ˈækses kənˈtrəʊl ˈvestɪbjuːl/ 门禁前室 mén jìn qián shì
uninterruptible power supply (UPS)/ˌʌˌnɪntəˈrʌptɪbl ˈpaʊə səˈplaɪ/ 不间断电源 bù jiàn duàn diàn yuán
motion sensors/ˈməʊʃn ˈsensəz/ 运动传感器 yùn dòng chuán gǎn qì
points of ingress and egress/pɔɪnts ɒv ˈɪŋɡres ænd iːˈɡres/ 出入口 chū rù kǒu
2.4

Detectando Ataques Físicos

Programa

Objetivo de Aprendizagem 2.4.A: Identificar maneiras pelas quais controles de segurança podem detectar ataques físicos.

  • 2.4.A.1 Câmeras podem capturar um registro visual da atividade maliciosa de um adversário. A transmissão de uma câmera deve ser gravada e monitorada para máximo efeito. Gravações podem ser especialmente úteis em investigações pós-incidente.
  • 2.4.A.2 Guardas de segurança podem monitorar a atividade em uma área e responder a atividades suspeitas assim que detectadas.
  • 2.4.A.3 Sensores de movimento podem alertar a segurança sobre movimentos em uma área.
  • 2.4.A.4 Funcionários que trabalham em um espaço físico muitas vezes são os primeiros a notar a presença de uma pessoa não autorizada e podem alertar a segurança.

Objetivo de Aprendizagem 2.4.B: Determinar a colocação eficaz de controles de segurança para detectar ataques físicos.

  • 2.4.B.1 Ao posicionar câmeras, deve-se considerar a cobertura visual, o ângulo e a capacidade de serem manipuladas por um adversário. Também deve-se considerar o que uma câmera em uma área específica poderia capturar um adversário fazendo e como essa informação seria útil. Pontos de entrada e saída são frequentemente monitorados por câmeras.
  • 2.4.B.2 Sensores de movimento devem ser posicionados em áreas com tráfego inesperado, como salas de servidores, ou áreas onde materiais sensíveis são armazenados e poucas pessoas têm acesso. Sensores de movimento em áreas de alto tráfego criam muitos falsos alarmes, tornando-os menos prováveis de serem levados a sério quando ocorre um evento de segurança real.
  • 2.4.B.3 Cadeados devem ser instalados em todas as entradas de áreas contendo informações ou sistemas sensíveis. Para áreas com informações ou sistemas particularmente sensíveis, uma organização pode usar um vestíbulo de controle de acesso no ponto de entrada para evitar piggybacking ou tailgating.
  • 2.4.B.4 Guardas de segurança podem ser estacionários ou patrulhando. Guardas estacionários podem oferecer proteção constante para uma área específica, entrada ou item de alto valor. Guardas patrulhantes são mais difíceis para um adversário planejar em torno e podem criar pressão temporal para um adversário. Colocar guardas estacionários em locais que canalizam o tráfego (ex.: portões de entrada, entradas principais ou saguões, e entradas para áreas de acesso mais seguras) pode ser altamente efetivo, enquanto guardas patrulhantes são melhores adequados para perímetros e áreas externas.

Objetivo de Aprendizagem 2.4.C: Aplicar técnicas de detecção para identificar ataques físicos.

  • 2.4.C.1 Câmeras fornecem monitoramento visual e um registro visual da atividade dentro de um espaço designado. Câmeras podem ser combinadas com software de reconhecimento facial que pode emitir alertas quando indivíduos não autorizados entram em áreas controladas. Após a detecção de uma violação física, os defensores podem usar imagens de vídeo ao vivo e gravadas para rastrear o caminho e as ações de um adversário.
  • 2.4.C.2 Detectores de movimento funcionam melhor quando combinados com câmeras. Quando um alerta de segurança é disparado porque um detector de movimento foi ativado, os defensores podem usar câmeras para verificar o espaço visualmente e confirmar uma violação de segurança física.
  • 2.4.C.3 Quando os funcionários são obrigados a usar um crachá eletrônico para destravar uma porta de uma área restrita, um sensor pode registrar quanto tempo a porta permaneceu aberta. Ao revisar os registros de entrada da porta, é possível detectar possível piggybacking ou tailgating quando as portas ficam abertas por períodos mais longos do que o normal.

Fonte: College Board AP Course and Exam Description

Alguns controles detectam ataques em vez de preveni-los. Câmeras gravam atividades e ajudam em investigações pós-incidente; guardas de segurança respondem ao que veem; sensores de movimento 运动传感器 alertam a equipe sobre movimento; e os próprios funcionários muitas vezes notam um intruso primeiro.

A colocação importa. Câmeras devem estar em pontos de entrada e saída 出入口 (entradas e saídas). Sensores de movimento funcionam melhor em áreas de baixo tráfego como salas de servidores - colocá-los em um corredor movimentado gera falsos alarmes constantes que levam todos a ignorá-los. Guardas estacionários protegem um ponto fixo de alto valor, enquanto guardas patrulhadores são mais difíceis para um adversário planejar. Revisar tempos de abertura de porta nos logs de entrada pode revelar piggybacking, pois uma porta mantida aberta por muito tempo é suspeita.

2.4

Dicas de prova

  • Memorize o triângulo CIA e esteja pronto para dizer qual objetivo um controle protege - a criptografia serve à confidencialidade, um hash verifica a integridade, um backup restaura a disponibilidade.
  • Conheça as quatro respostas de risco (evitar, transferir, mitigar, aceitar) e as duas formas de classificar controles (por tipo: físico/técnico/gestor; por função: preventivo/detetivo/corretivo).
  • Diferencie piggybacking (com consentimento, enganado) de tailgating (sem o conhecimento da pessoa) - questões de exame testam exatamente esse par.
  • Para questões de avaliação de risco, risco alto precisa de alto valor E exploração fácil; um "ponto de apoio para outros sistemas" é o clássico risco moderado.
  • Defense in depth é a resposta padrão sempre que uma pergunta perguntar por que um único controle não é suficiente.

Aulas interativas sobre este tópico

Passe por ele passo a passo, com exercícios de verificação instantânea.

Provas Anteriores

Mais tópicos em Segurança Cibernética do AP

Entrar ou criar conta

IGCSE, A-Level & AP