Objetivo de Aprendizagem 3.1.A: Identificar ataques de rede comuns.
- 3.1.A.1 O protocolo de resolução de endereços (ARP) é usado por um gateway padrão em uma rede para estabelecer uma tabela que associa endereços de internet protocol (IP) a endereços de controle de acesso de mídia (MAC). Um ataque de envenenamento ARP ocorre quando um adversário envia pacotes ARP falsificados ao gateway padrão para modificar a tabela, de modo que o dispositivo do adversário receba tráfego destinado ao alvo, vinculando o endereço IP do alvo ao MAC do adversário. Falsificar um endereço MAC é chamado de spoofing de MAC. Este é um exemplo de ataque on-path (ou ataque homem-no-meio), que ocorre quando um adversário interrompe um fluxo de dados entre duas partes, captura os dados de ambas as partes e copia ou altera os dados antes de enviá-los adiante. Ambas as partes acham que estão se comunicando diretamente entre si, mas na verdade cada uma está se comunicando com o adversário que intercepta secretamente suas mensagens.
- 3.1.A.2 Um ataque de inundação de MAC ocorre quando um adversário envia muitos quadros Ethernet ao switch-alvo, cada um com um endereço MAC diferente. Isso pode forçar o switch a entrar no modo de broadcast, e o adversário então pode coletar todos os quadros da rede (pois estão sendo transmitidos para todos), o que poderia permitir que o adversário acesse informações sensíveis. Este é um exemplo de escuta espional (ou sniffing), que ocorre quando um adversário captura dados em trânsito e pode gravar e copiar os dados.
- 3.1.A.3 Um ataque de envenenamento DNS (Domain Name System) ocorre quando um adversário se faz passar por um servidor de nomes autoritário (NS) e implanta um registro DNS falso em um servidor DNS para redirecionar o tráfego do navegador para um site malicioso projetado para roubar credenciais. Este é um exemplo de colheita de credenciais, que ocorre quando adversários configuram um site de login falso que parece ser real. Usuários despreocupados inserem suas credenciais reais, que são capturadas e usadas pelos adversários.
- 3.1.A.4 Um ataque smurf tenta sobrecarregar uma rede com solicitações de Internet Control Message Protocol (ICMP). É um tipo de ataque de negação de serviço (DoS), que torna um sistema ou recurso indisponível para usuários autorizados. Durante um ataque smurf, um adversário envia muitas solicitações ICMP com o endereço da vítima para o endereço de broadcast da rede. O gateway da rede então envia essas solicitações para todos os dispositivos da rede. Cada dispositivo na rede responde para o endereço da vítima, criando uma inundação de tráfego que pode bloquear mensagens legítimas. Quando múltiplos dispositivos atacam o mesmo alvo simultaneamente, chama-se ataque de negação de serviço distribuído (DDoS).
Objetivo de Aprendizagem 3.1.B: Explicar como adversários podem explorar vulnerabilidades de rede para roubar, interromper ou destruir a comunicação de rede.
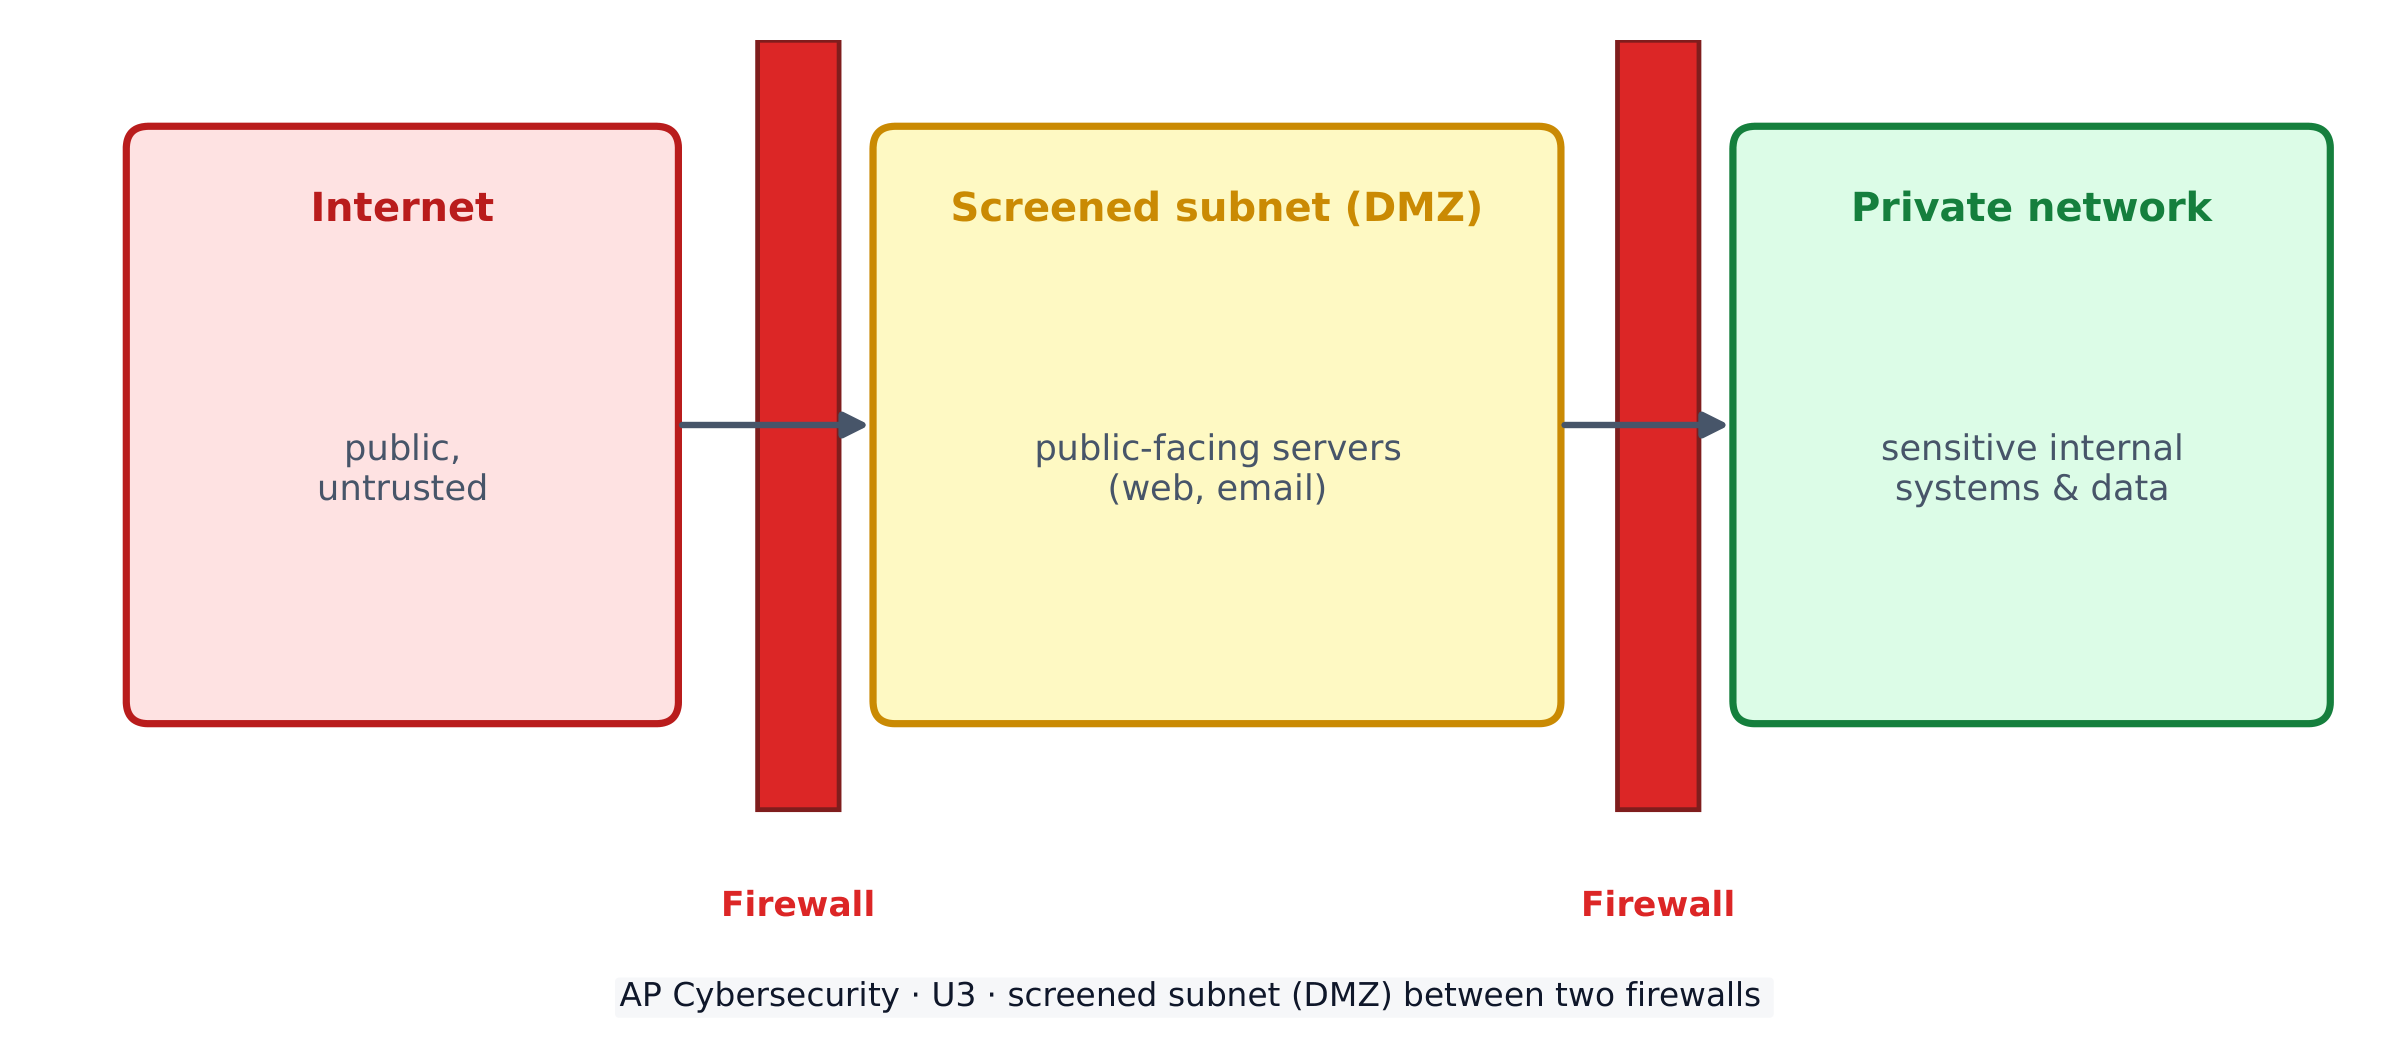
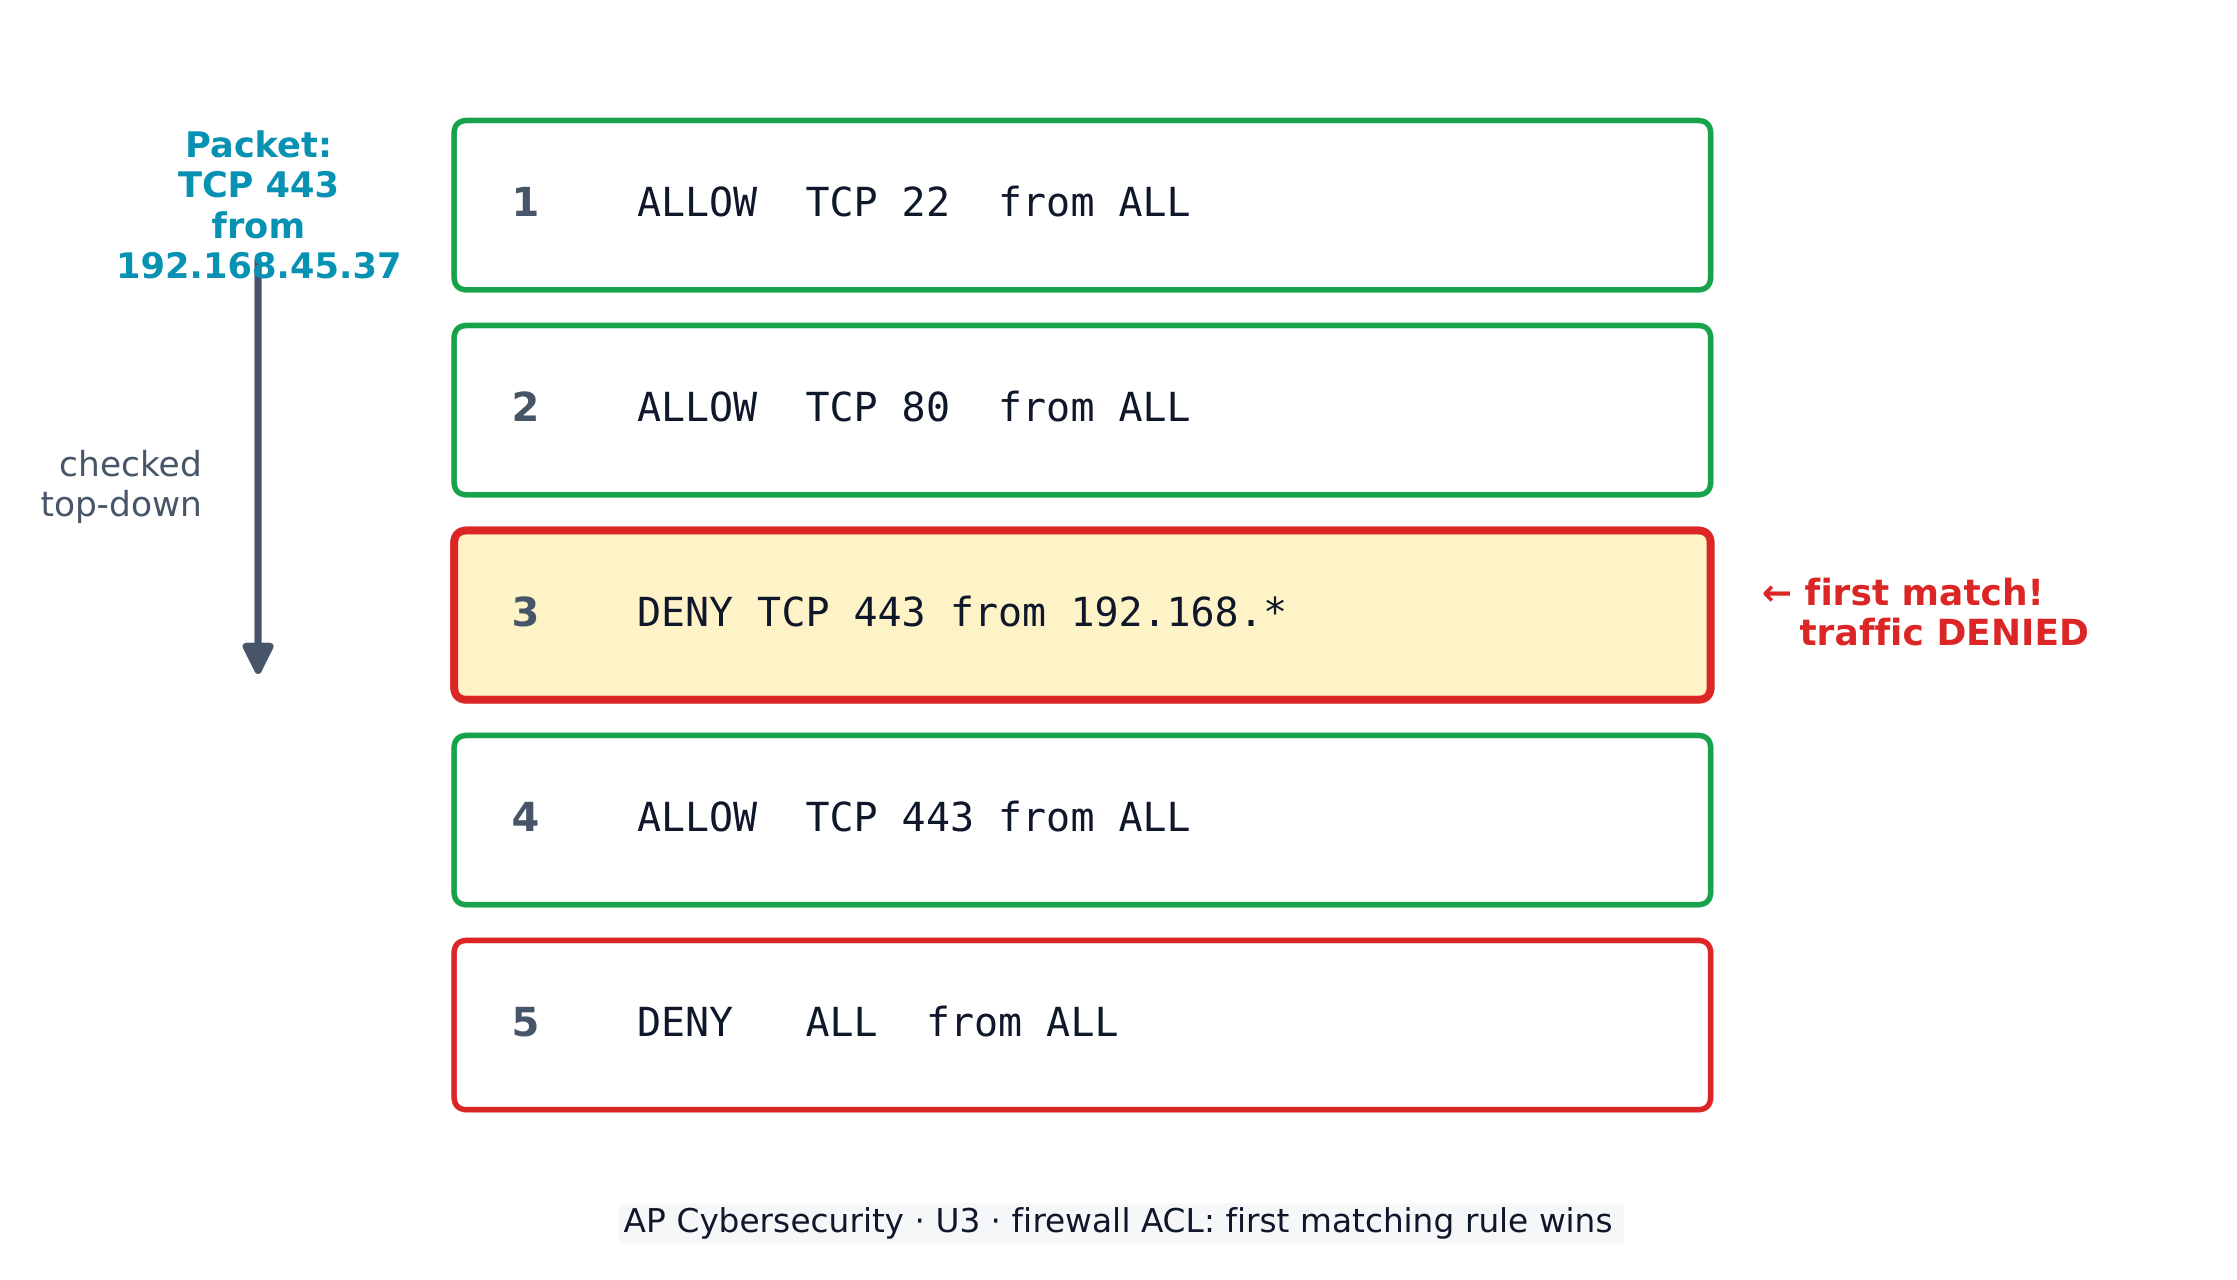
- 3.1.B.1 Adversários podem enviar tráfego malicioso para dentro de uma rede para inundá-la criando um DoS, mapear a estrutura interna da rede ou fazer spoofing de um dispositivo legítimo. Redes sem firewalls, ou com firewalls configurados incorretamente, são vulneráveis a esse tipo de ataque.
- 3.1.B.2 Adversários que comprometeram um dispositivo frequentemente tentam aproveitar seu acesso para comprometer outros dispositivos na rede local (LAN).
- 3.1.B.3 Adversários que se conectam fisicamente a uma porta de dados podem ganhar acesso a uma LAN através da porta do switch, a menos que a segurança de porta esteja habilitada. Isso permite que adversários lancem ataques DoS ou realizem ataques de inundação de MAC ou spoofing de MAC.
- 3.1.B.4 Adversários posicionados fora de espaços fisicamente seguros podem capturar sinais e quadros beacon de um ponto de acesso sem fio que está transmitindo para fora do espaço físico. Isso permite que eles reunam informações sobre a rede sem fio e tentem escutas espionais e ataques criptográficos contra ela.
- 3.1.B.5 Adversários podem tentar ingressar em redes para lançar ataques a partir do interior das redes. Redes que não autenticam dispositivos e usuários facilitam a entrada de adversários.
- 3.1.B.6 Se houver uma porta de rede aberta, um adversário pode conectar um ponto de acesso sem fio à porta, criando um ponto de acesso rogue. O adversário poderia usar esse ponto de acesso rogue para acessar a rede interna sem fio (talvez até de fora do espaço físico). Isso permite ao adversário acesso direto à LAN, contornando qualquer firewall.
- 3.1.B.7 Adversários podem tentar quebrar a criptografia sem fio e interceptar, roubar ou comprometer dados em uma rede.
Objetivo de Aprendizagem 3.1.C: Avaliar e documentar riscos decorrentes de vulnerabilidades de rede.
- 3.1.C.1 Vulnerabilidades em uma rede podem levar a adversários a serem capazes de interceptar e alterar dados em trânsito, lançar ataques DoS ou mover-se lateralmente em uma rede para obter acesso a sistemas mais sensíveis ou críticos. Vulnerabilidades de rede podem constituir um risco para confidencialidade, integridade e disponibilidade.
- 3.1.C.2 Existem varredores automatizados de vulnerabilidades que podem verificar redes, dispositivos e aplicativos quanto a vulnerabilidades conhecidas. Esses varredores produzem um relatório que geralmente inclui as vulnerabilidades detectadas, sua severidade e recomendações de mitigação.
- 3.1.C.3 A exploração bem-sucedida de uma vulnerabilidade de rede geralmente requer habilidade técnica avançada e conhecimento. Isso pode impactar a probabilidade de uma exploração.
- 3.1.C.4 Riscos elevados decorrentes de vulnerabilidades de rede permitem que um adversário cause facilmente um impacto significativo ao capturar tráfego de rede, fazer spoofing de um dispositivo legítimo na rede ou lançar um ataque DoS.
- Exemplos ilustrativos para 3.1.C.4:
- Uma organização possui uma única rede interna não segmentada que é acessível via rede sem fio com criptografia fraca, e nessa rede há um servidor executando seu aplicativo web proprietário.
- Exemplos ilustrativos para 3.1.C.4:
- 3.1.C.5 Riscos moderados decorrentes de vulnerabilidades de rede podem incluir vulnerabilidades que poderiam dar aos adversários a capacidade de obter informações sobre sistemas ou dispositivos em uma rede.
- Exemplos ilustrativos para 3.1.C.5:
- O firewall externo de uma organização não está configurado para bloquear tráfego ICMP externo.
- Exemplos ilustrativos para 3.1.C.5:
- 3.1.C.6 Riscos baixos decorrentes de vulnerabilidades de rede incluem vulnerabilidades que seriam difíceis de explorar e provavelmente teriam impactos negativos mínimos em uma organização.
- Exemplos ilustrativos para 3.1.C.6:
- Uma organização possui pontos de acesso sem fio que transmitem um quadro beacon, que contém o identificador de conjunto de serviços (SSID) da rede e os protocolos de criptografia sem fio.
- Exemplos ilustrativos para 3.1.C.6: