AP Cybersecurity cobre a triade CIA, ameaças e vulnerabilidades, controle de acesso e autenticação, criptografia, segurança de rede, software seguro, resposta a incidentes e política de segurança, lei e ética. É um curso novo, então não existem exames lançados ainda e o Course and Exam Description é a autoridade sobre o que é examinável.
O raciocínio é defensivo. Uma questão geralmente é "aqui está um sistema, o que poderia dar errado e o que você faria sobre isso" — o que precisa de uma ameaça nomeada, um controle nomeado e uma razão pela qual o controle aborda essa ameaça.
Aprenda o vocabulário precisamente.Autenticação não é autorização; hashing não é criptografia; uma vulnerabilidade não é uma ameaça. Essas distinções são o que as questões são construídas sobre.
As notas seguem o CED através de ameaças, criptografia, redes e defesa, com exemplos práticos que você pode tentar no navegador. Como o curso é novo, a biblioteca carrega as questões de exemplo lançadas até agora, em vez de uma série de testes passados.
Objetivo de Aprendizagem 1.1.A: Identificar indicadores comuns de táticas de engenharia social.
1.1.A.1 Ataques de engenharia social usam táticas psicológicas para manipular usuários a revelar informações sensíveis (coleta ativa), baixar um arquivo malicioso ou clicar em um link malicioso. A engenharia social pode ser realizada pessoalmente, mas é frequentemente feita por e-mail, mensagem de texto ou mensagens de mídias sociais.
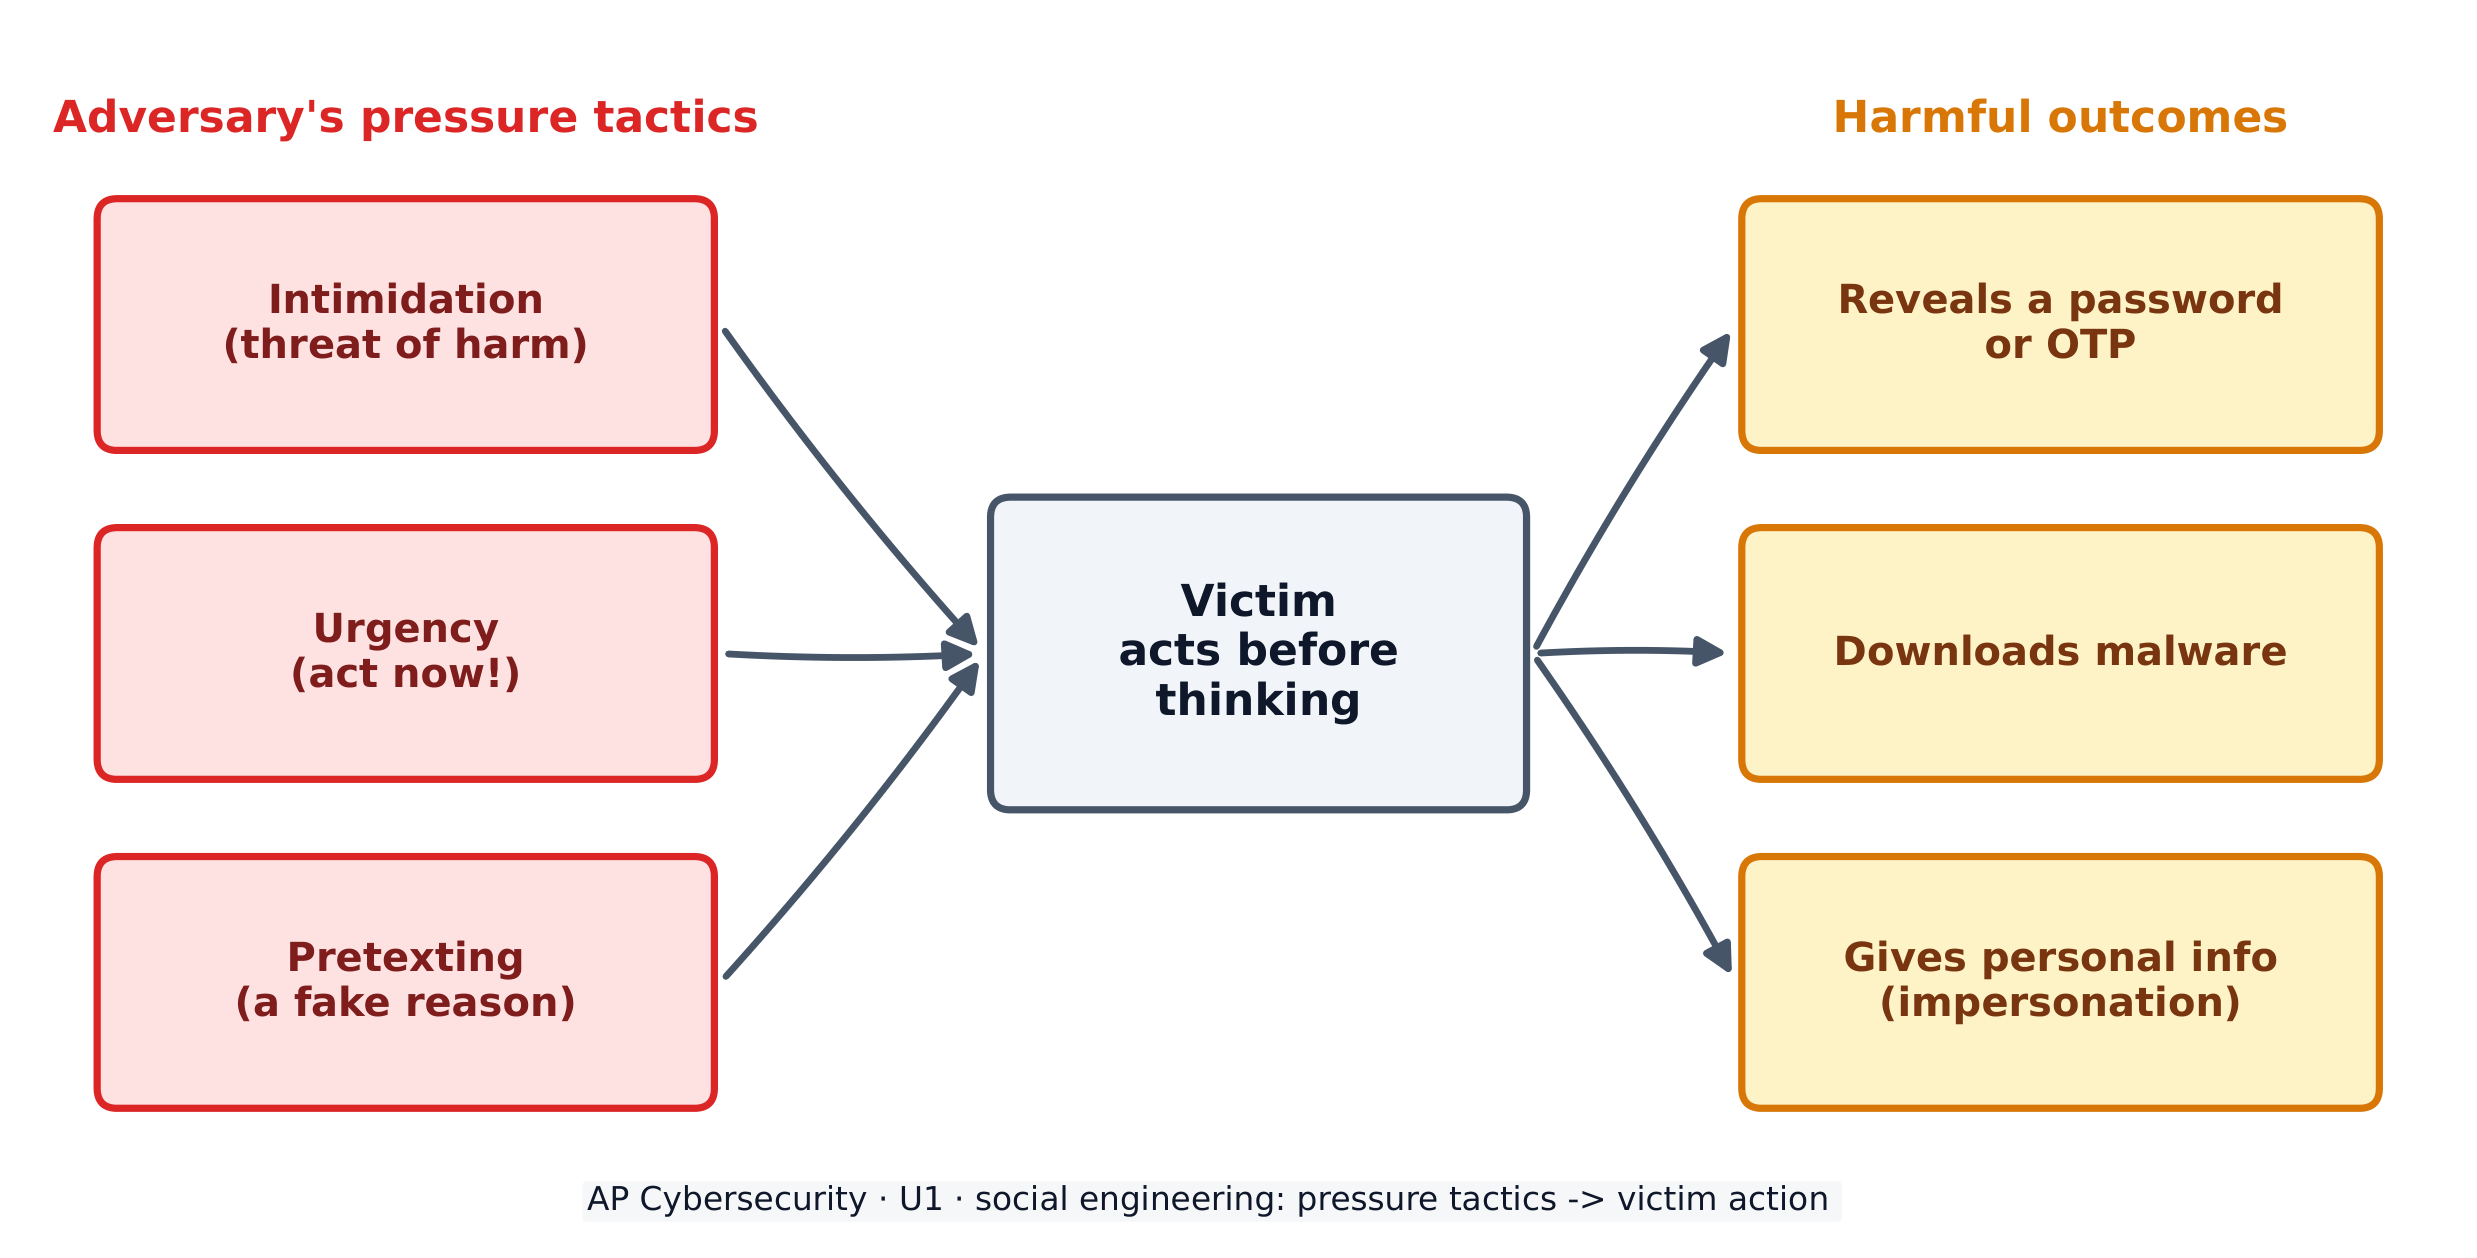
1.1.A.2 Adversários frequentemente usam táticas psicológicas como intimidação e urgência para alcançar seus objetivos. Intimidação ocorre quando um adversário ameaça um alvo com consequências negativas se ele não ceder. Urgência ocorre quando um adversário cria razões pelas quais um alvo deveria agir rapidamente.
Objetivo de Aprendizagem 1.1.B: Explicar como táticas de engenharia social influenciam vítimas a realizar uma ação desejada.
1.1.B.1 Táticas de engenharia social dependem de princípios psicológicos comuns que influenciam o comportamento humano.
1.1.B.2 A intimidação aproveita a aversão natural humana a consequências negativas. Ao chamar a atenção para possíveis consequências negativas, adversários usam o medo para incitar alvos a agirem.
1.1.B.3 A urgência aproveita a resposta natural humana a reagir rapidamente a necessidades urgentes. Quando alvos detectam um senso de urgência em uma mensagem, eles sentem pressão para responder ou agir rapidamente, o que pode impedir que levem o tempo necessário para considerar se uma ação é razoável ou segura.
Objetivo de Aprendizagem 1.1.C: Descrever possíveis impactos para vítimas de ataques de engenharia social.
1.1.C.1 Vítimas podem dar a um adversário informações pessoais que poderiam levar à suplantação de identidade, como nome, número de telefone, endereço, local de trabalho, nomes de animais de estimação ou data de nascimento. Esse tipo de informação, e informações semelhantes, são frequentemente usados em sites como perguntas de desafio para verificar a identidade de um usuário.
1.1.C.2 Vítimas podem dar a um adversário informações seguras como uma senha de uso único (OTP) ou código de login de autenticação, o que poderia permitir que um adversário fizesse login em um serviço como a vítima.
1.1.C.3 Vítimas podem baixar malware ou clicar em um link que instala malware em seu dispositivo, rouba informações de seu navegador da web ou as redireciona para um site onde suas credenciais de login podem ser capturadas por um adversário.
Fonte: College Board AP Course and Exam Description
Phishing: como um e-mail falso rouba uma senha
A parte mais fraca de qualquer sistema computacional muitas vezes é o humano que o usa. Engenharia social 社会工程学 é a arte de enganar pessoas para violarem a segurança - revelando uma senha, abrindo um arquivo ruim ou clicando em um link ruim. O atacante (chamamos de adversário 对手) não precisa quebrar o código; eles só precisam enganar uma pessoa.
A maioria da engenharia social acontece por e-mail, mensagem de texto ou redes sociais, embora possa acontecer pessoalmente ou por telefone. O objetivo é elicitação 套取信息 - obter informações sensíveis de alguém sem que elas percebam.
Os adversários se baseiam em dois sentimentos poderosos:
Intimidação 恐吓 - o adversário ameaça um resultado ruim se você não obedecer. O medo o leva a agir.
Urgência 紧迫感 - o adversário inventa um prazo ("responda na próxima hora ou sua conta será encerrada"). Quando nos sentimos apressados, paramos de pensar cuidadosamente sobre se uma ação é segura.
A engenharia social usa pressão psicológica para fazer com que a vítima aja antes de pensar
O impacto 影响 na vítima pode ser sério. Ela pode revelar detalhes pessoais (nome, endereço, nome do pet, aniversário) que são usados posteriormente para responder a perguntas de segurança e se passar por 冒充 ela. Ela pode entregar uma senha de uso único (OTP) 一次性密码, permitindo que o adversário acesse como ela. Ou pode baixar malware 恶意软件 que rouba dados do navegador.
Exemplo resolvido. Um e-mail de phishing diz: "Mais de 90% dos funcionários já verificaram suas contas - confirme a sua na próxima hora ou perca o acesso ao pagamento." Duas táticas estão combinadas aqui. "Na próxima hora" é urgência (um prazo que te pressiona), e "mais de 90% dos funcionários já" é consenso (pressão social para seguir a multidão). Nomear cada tática — não apenas chamar o e-mail de "suspitoso" — é exatamente o que uma resposta de exame exige.
Explorar
Qual é a tática de engenharia social?
Intimidação ameaça causar dano, urgência inventa um prazo final, consenso afirma que todos os outros estão fazendo isso, e autoridade finge ter poder sobre você.
Objetivo de Aprendizagem 1.2.A: Identificar sinais comuns de um ataque de senha.
1.2.A.1 Em um ataque de senha online, adversários tentam fazer login em um dispositivo ou serviço usando senhas comuns, padrões de senha comuns ou senhas roubadas.
1.2.A.2 Sinais de um ataque de senha online incluem:
Muitas tentativas falhadas de login em curto período
Tentativas de login em horários incomuns
Tentativas de login a partir de dispositivos desconhecidos
Objetivo de Aprendizagem 1.2.B: Explicar como os adversários exploram autenticações fracas.
1.2.B.1 Muitas pessoas usam padrões comuns ao criar senhas, como:
Iniciar uma senha com uma ou duas palavras, adicionar um número de dois dígitos (geralmente significando um ano) e colocar um caractere especial no final
Incluir nomes de familiares ou animais de estimação nas senhas
Incluir datas de significado pessoal nas senhas
1.2.B.2 Adversários frequentemente constroem um dicionário de senhas possíveis com base em informações pessoais coletadas sobre um alvo (ex.: aniversário, aniversário, nomes de animais de estimação e familiares) e usam uma ferramenta automatizada para enviar senhas potenciais.
Objetivo de Aprendizagem 1.2.C: Explicar como tornar a autenticação mais forte.
1.2.C.1 Os usuários devem criar senhas longas, aleatórias e únicas. Um gerenciador de senhas pode ser usado para gerar e armazenar senhas fortes, ou o usuário pode criar frases-passe longas e únicas para suas contas.
1.2.C.2 Ao criar senhas, os usuários devem evitar nomes, datas ou outras palavras ou números de significado pessoal.
1.2.C.3 Quando disponível, os usuários devem habilitar a autenticação multifator (MFA), que exigirá que o usuário forneça prova extra de identidade — como um código de uso único — além da senha como camada extra de segurança.
Fonte: College Board AP Course and Exam Description
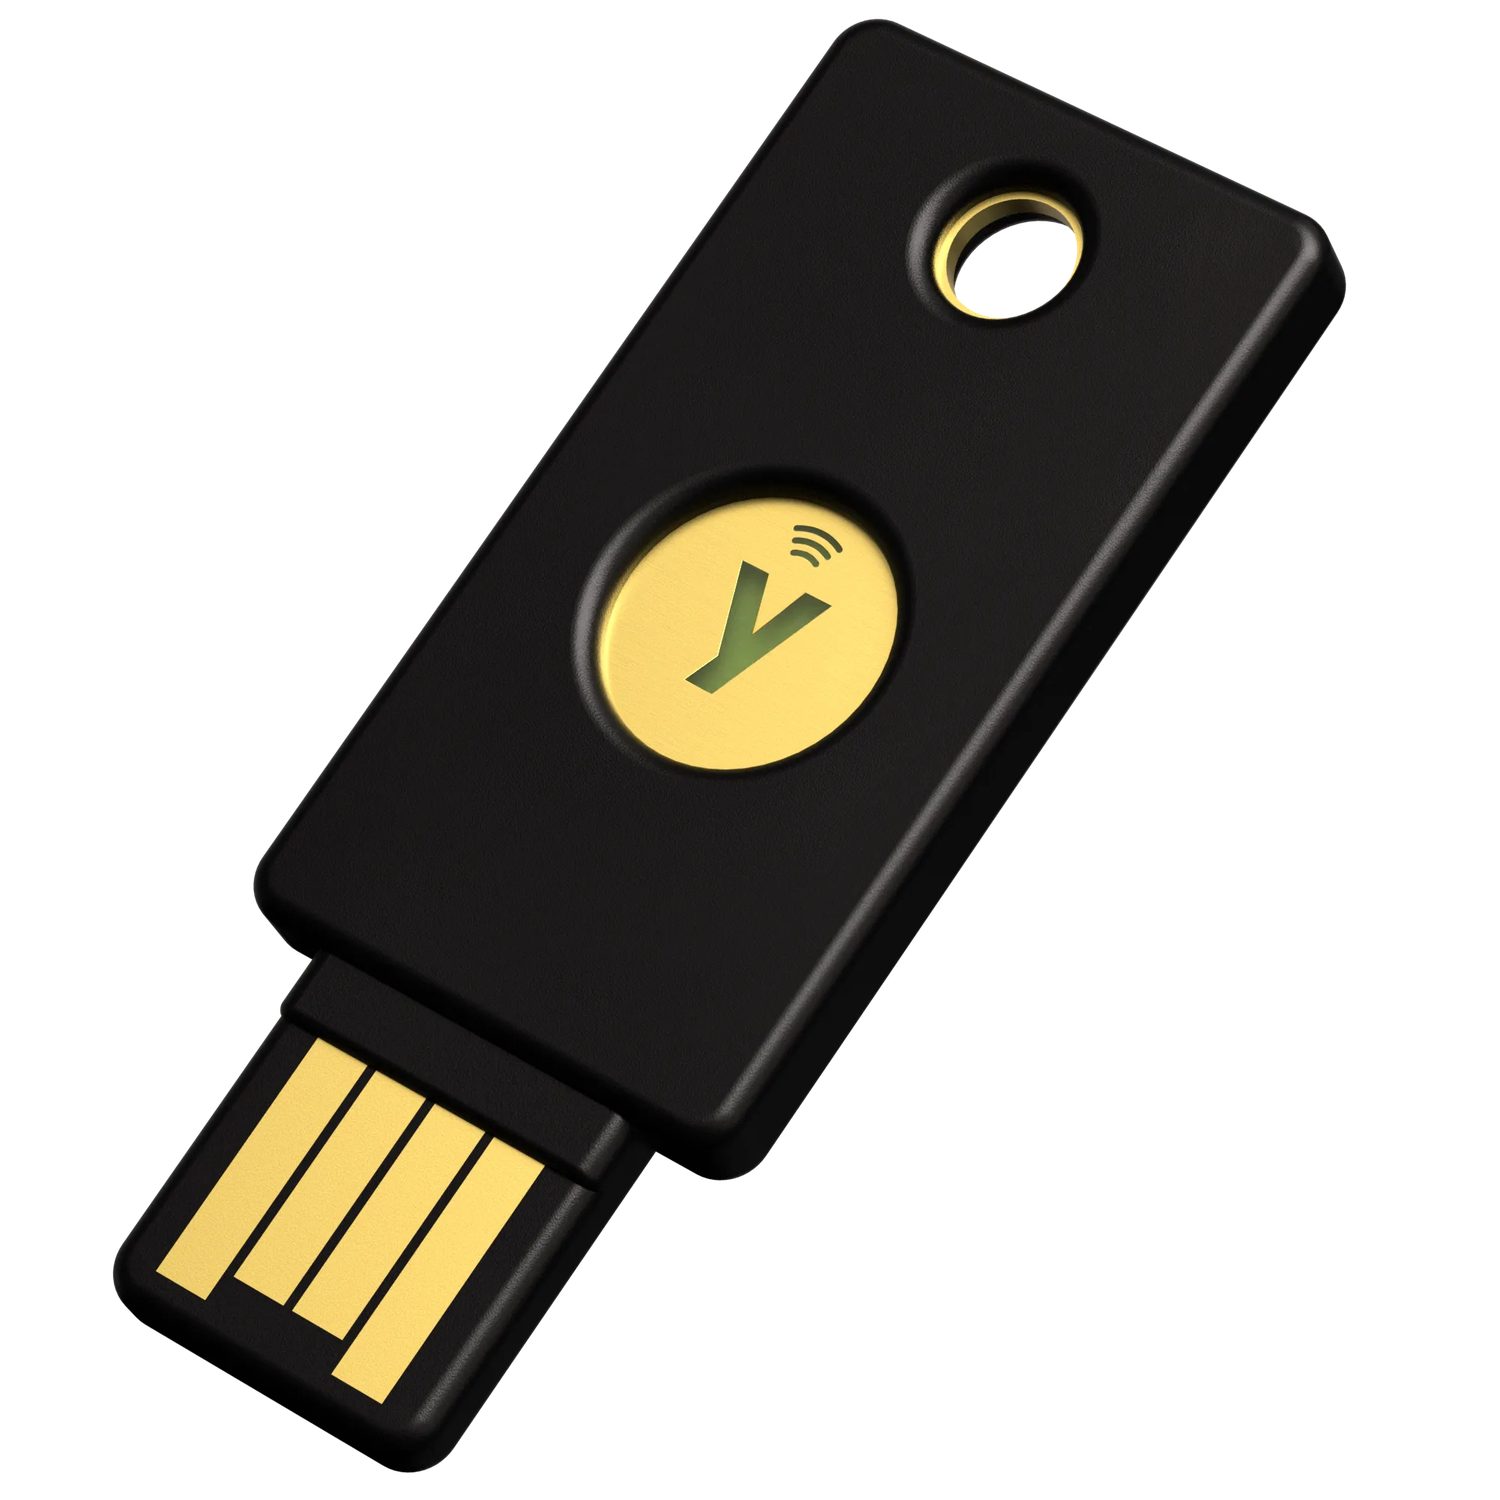
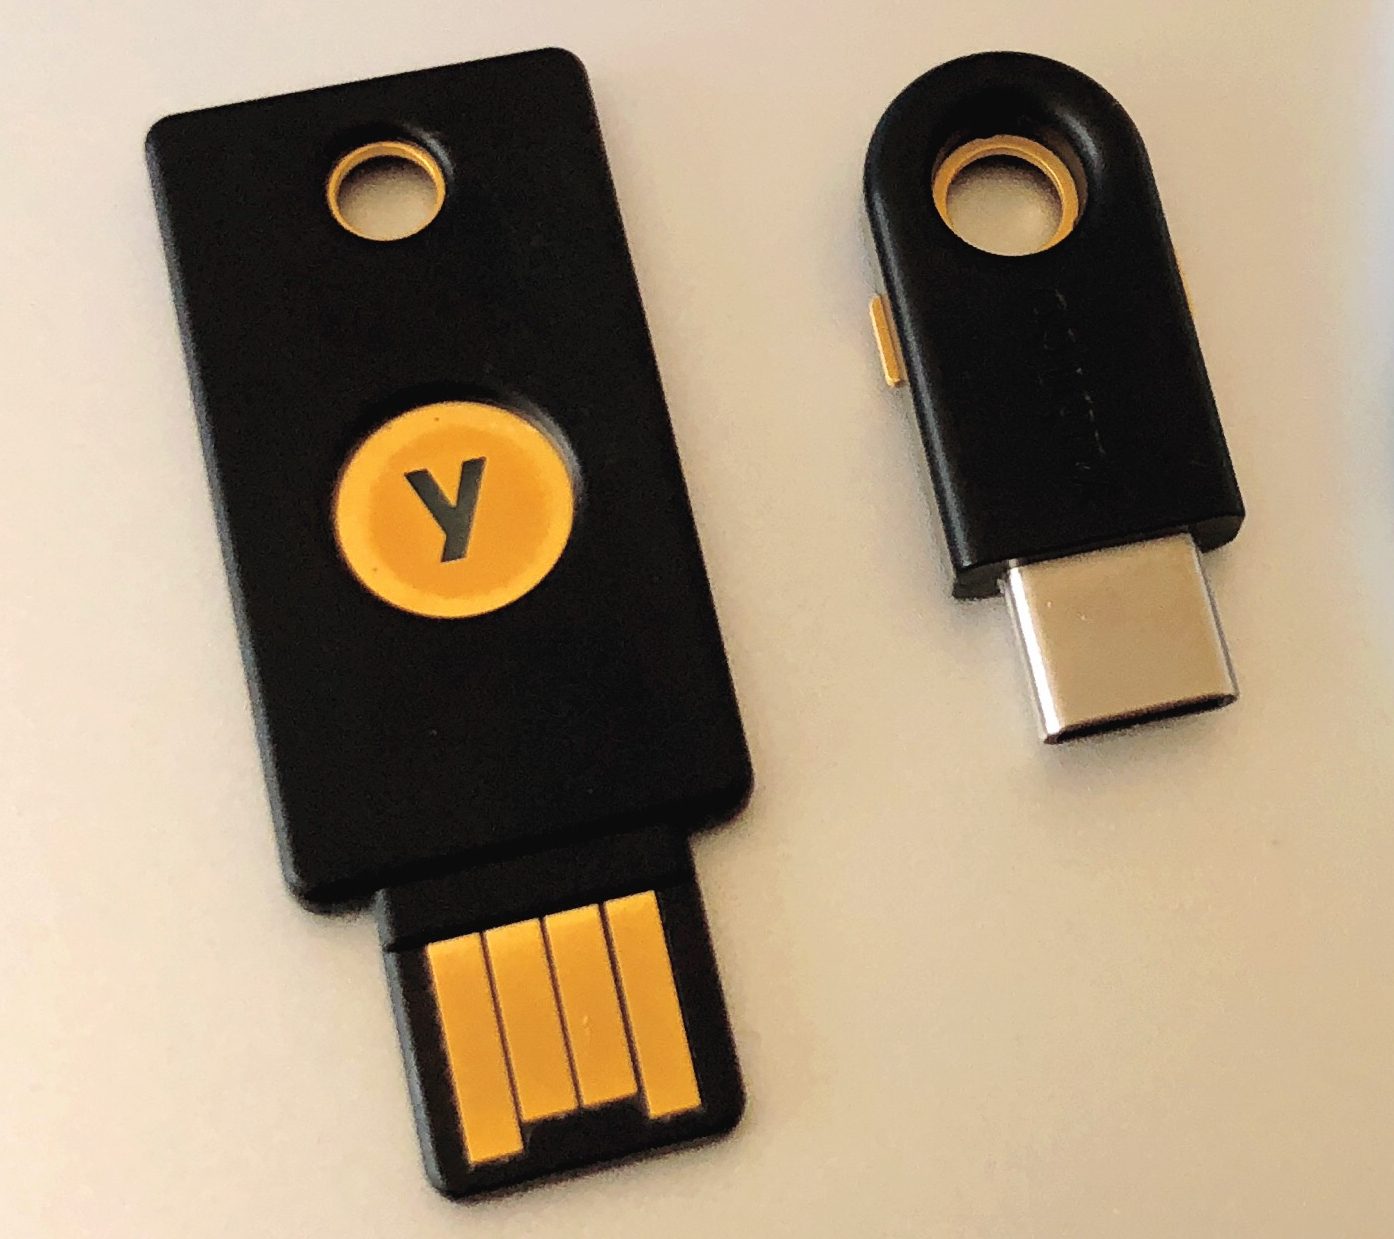
Uma chave de segurança física: autenticação forte reduz danos quando uma senha é roubada por phishing
Um ataque de senha 密码攻击 é qualquer tentativa de fazer login usando senhas adivinhadas ou roubadas. Em um ataque de senha online, o adversário testa senhas contra uma página de login real. Os sinais de alerta são visíveis nos logs:
muitos logins falhados em curto espaço de tempo,
tentativas de login em horários incomuns,
tentativas de login de dispositivos desconhecidos.
Os adversários têm sucesso porque as pessoas escolhem senhas fracas 弱. Padrões comuns incluem uma palavra mais um ano de dois dígitos mais um caractere especial (como Summer24!), ou o nome de um pet ou familiar. Como esses padrões são tão comuns, um adversário pode construir um dicionário 字典 de senhas prováveis com base em informações coletadas sobre você e deixar uma ferramenta automática tentar cada uma delas.
Para tornar a autenticação 身份验证 mais forte:
Crie senhas que sejam longas, aleatórias e únicas — um gerenciador de senhas 密码管理器 pode gerar e armazená-las para você.
Evite nomes, datas e palavras significativas.
Ative a autenticação multifator (MFA) 多因素身份验证, que pede uma prova extra (como um código enviado por SMS) além da senha.
1.3
Melhores Práticas para Redes Públicas
Programa
Objetivo de Aprendizagem 1.3.A: Identificar o tipo de adversário que realiza um ciberataque.
1.3.A.1 Os adversários podem ser classificados por seus níveis de habilidade.
Adversários de baixa habilidade dependem de ferramentas cibernéticas maliciosas criadas por outros que podem ser compradas online. As ferramentas que eles usam exploram vulnerabilidades conhecidas.
Adversários de alta habilidade têm capacidade para criar novas ferramentas cibernéticas maliciosas ou modificar as existentes para se adaptar a novas técnicas e ferramentas de defesa. Eles também têm capacidade para descobrir vulnerabilidades não documentadas, conhecidas como zero days.
1.3.A.2 Os adversários têm uma variedade de motivações, incluindo ganância, desejo por reconhecimento, dedicação a uma causa, vingança, política ou crenças.
Objetivo de Aprendizagem 1.3.B: Identificar tipos de ataques cibernéticos sem fio.
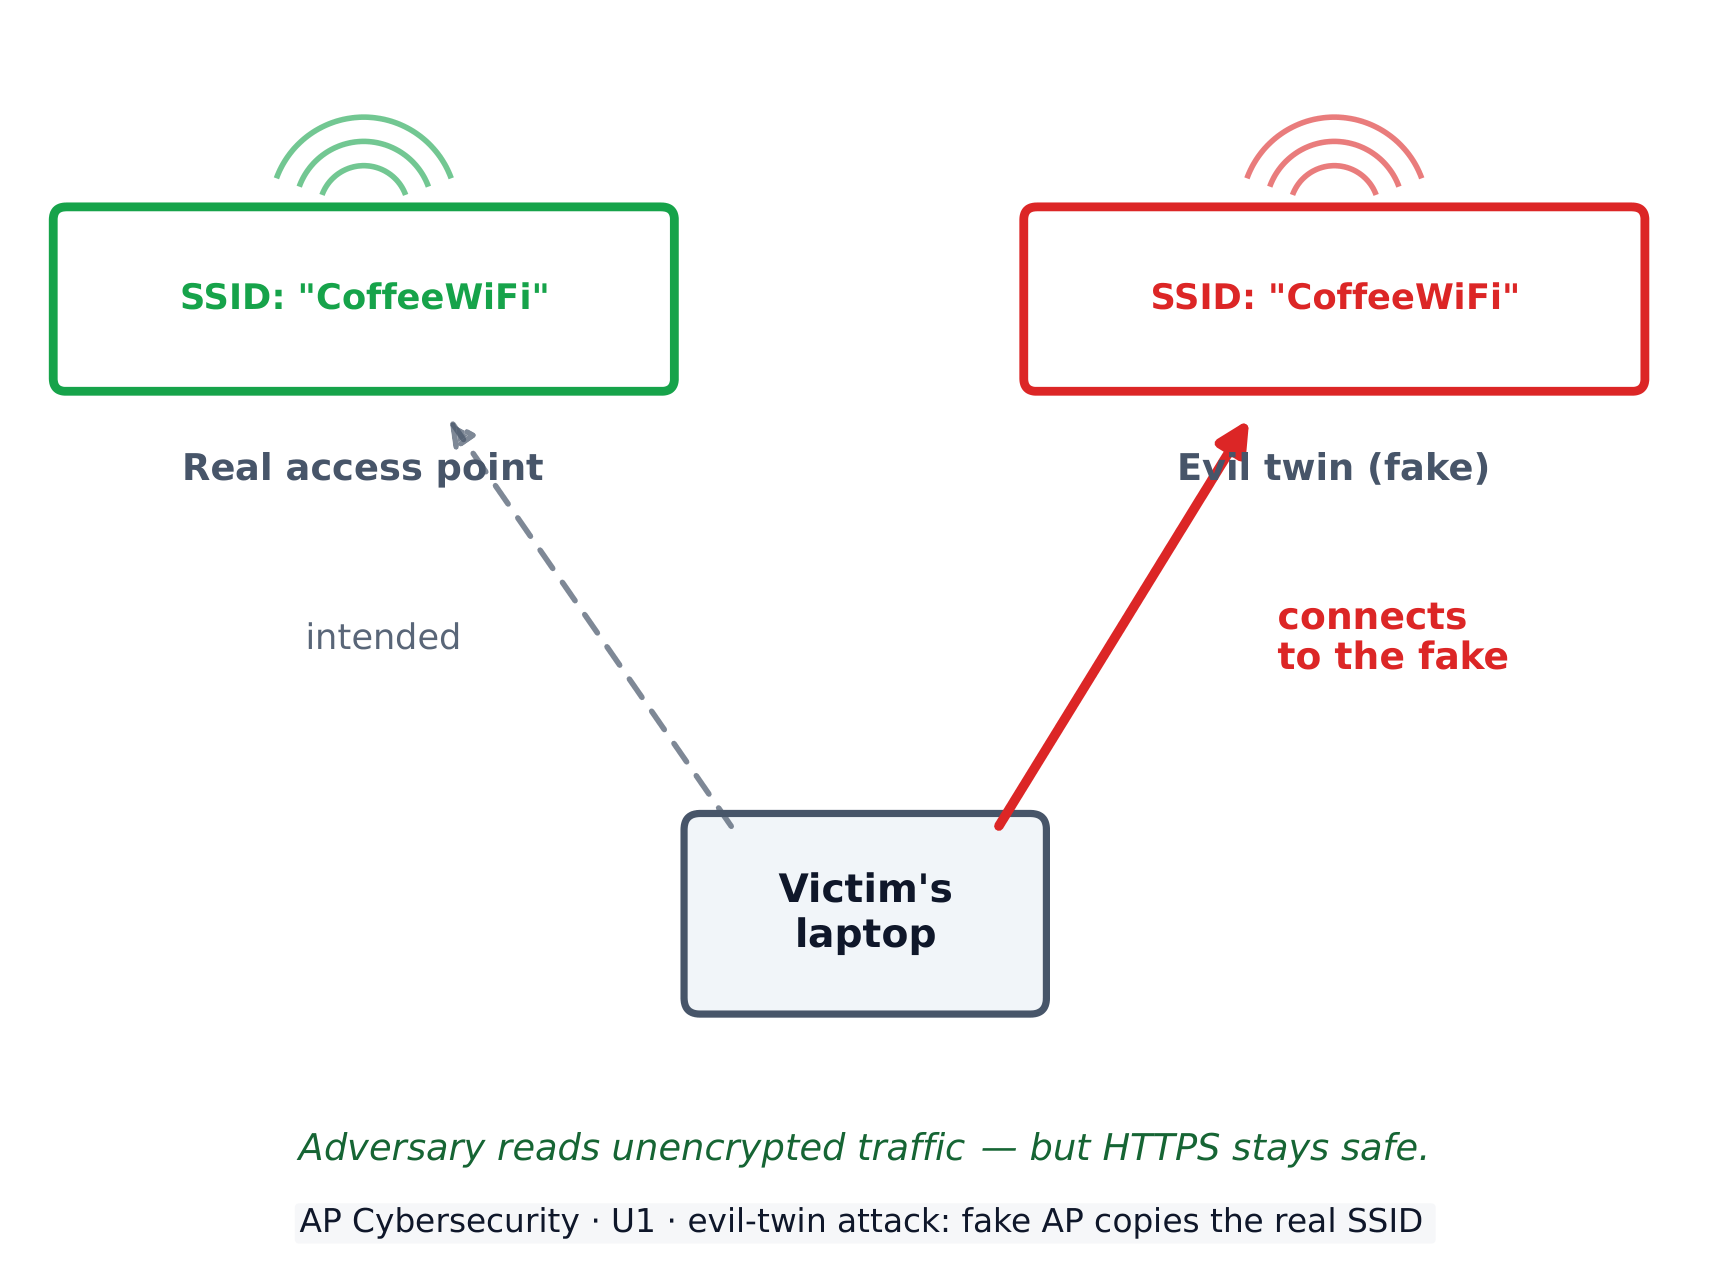
1.3.B.1 Em um ataque evil twin, um adversário configura seu próprio ponto de acesso sem fio (WAP) com um service set identifier (SSID) semelhante ou idêntico à rede-alvo; a rede do adversário é chamada de evil twin. Vítimas deste ataque podem selecionar, sem saber, conectar-se ao evil twin, permitindo que o adversário capture seu tráfego de rede. O adversário não pode ler o tráfego que usa um protocolo criptografado como HTTPS.
1.3.B.2 Em um ataque de interferência (jamming), um adversário inunda uma área com um sinal eletromagnético (EM) forte na mesma faixa de frequência da rede sem fio, o que impede o tráfego legítimo entre o ponto de acesso (AP) e os usuários. Esse tipo de ataque que impede que os usuários acessem recursos é chamado de ataque de negação de serviço (DoS).
1.3.B.3 Em um ataque war driving, adversários tentam detectar beacons de redes sem fio enquanto dirigem ou caminham ao redor de um alvo. Se um sinal sem fio for detectado, o adversário pode obter informações sobre o tipo de rede sem fio usada e encontrar áreas onde o sinal sem fio se estende fora do prédio físico.
Objetivo de Aprendizagem 1.3.C: Descrever ações que indivíduos podem tomar para aumentar a proteção de dados sensíveis ao usar a internet e Wi-Fi.
1.3.C.1 Indivíduos devem verificar se o nome de qualquer rede sem fio que join exatamente corresponde ao nome da rede que pretendem join.
1.3.C.2 A maioria dos protocolos de internet são criptografados para proteger o tráfego de rede. No entanto, os indivíduos podem considerar a sensibilidade de seus dados ao escolher se join redes Wi-Fi não criptografadas para proteger dados vulneráveis, como consultas DNS.
1.3.C.3 Indivíduos podem considerar o uso de uma rede privada virtual (VPN), que criptografa todo o seu tráfego para o sistema do operador VPN. Embora essa ação impeça que um provedor de serviços visualize o tráfego, o provedor VPN pode visualizar o tráfego.
Fonte: College Board AP Course and Exam Description
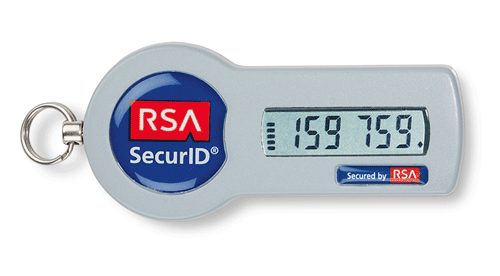
Um token de segurança: códigos de uso único e tokens impedem que logins apenas com senha sejam suficientes
Não todos os adversários são iguais. Nós os classificamos por habilidade: atacantes de baixa habilidade compram ferramentas prontas online e reutilizam exploits 漏洞利用 conhecidos, enquanto atacantes de alta habilidade escrevem suas próprias ferramentas e podem descobrir buracos novos chamados zero days 零日漏洞. Sua motivação 动机 também varia — ganância, vingança, política ou crença.
A Wi-Fi pública é um terreno favorito de caça. Três ataques sem fio que você deve conhecer:
Evil twin 双胞胎恶意热点 - o adversário configura um ponto de acesso 接入点 falso com um nome (SSID 服务集标识符) copiado da rede real. As vítimas se conectam à falsa, e o adversário lê seu tráfego (embora sites criptografados 加密如 HTTPS permaneçam seguros).
Jamming 干扰攻击 - o adversário inunda o ar com um sinal de rádio forte para ninguém conseguir conectar. Este é um tipo de ataque de negativa de serviço (DoS) 拒绝服务.
War driving 战争驾驶 - o adversário dirige-se explorando redes sem fio e onde seus sinais vazam para fora de um prédio.
Um ponto de acesso evil-twin copia o nome da rede real para que as vítimas se conectem ao atacante
Para se proteger em redes públicas: verifique se o nome da rede corresponde exatamente àquela que você pretende acessar, prefira sites criptografados e considere uma rede privada virtual (VPN) 虚拟专用网络, que criptografa todo o seu tráfego até o operador da VPN.
Objetivo de Aprendizagem 1.4.A: Explicar como adversários usam ferramentas impulsionadas por IA para aumentar ciberataques.
1.4.A.1 Adversários podem usar ferramentas impulsionadas por IA que aproveitam amostras de voz e imagem existentes de uma pessoa para criar um avatar digital dessa pessoa. O uso dessas tecnologias permite que adversários se passem por alguém pelo telefone ou mesmo em uma videochamada, o que pode levar a perdas financeiras ou compartilhamento de informações sensíveis ou privadas. À medida que mais organizações adotam autenticação baseada em voz, o impacto da impersonificação de voz tem um potencial maior de impacto.
1.4.A.2 Adversários podem usar ferramentas de IA generativa, como modelos de linguagem grandes (LLMs), para criar mensagens de phishing convincentes em qualquer idioma-alvo. Como mensagens de phishing tradicionais às vezes são escritas por não nativos do idioma-alvo, linguagem antinatural é um recurso que tem sido usado para distinguir mensagens de phishing de mensagens legítimas. No entanto, com ferramentas de IA, adversários agora podem redigir mensagens de phishing em qualquer idioma que soem como se tivessem sido escritas por um falante nativo.
1.4.A.3 Adversários podem criar prompts que extraem informações seguras ou sensíveis de LLMs. Informações seguras ou sensíveis em LLMs podem vir de entrada de usuário e dos grandes conjuntos de dados usados para treinar LLMs.
1.4.A.4 Adversários podem publicar sites ou modificar sites existentes para conter informações falsas para que as informações falsas sejam incluídas nos conjuntos de treinamento para LLMs, fazendo com que os LLMs repitam as informações falsas.
1.4.A.5 Adversários podem realizar reconhecimento de um alvo usando ferramentas impulsionadas por IA que escaneiam a internet para coletar informações postadas em mídias sociais e sites públicos.
1.4.A.6 Adversários podem usar ferramentas de codificação aprimoradas por IA para ajudar a escrever novo malware, modificar código de aplicativo existente para realizar atividades maliciosas ou para encontrar vulnerabilidades em grandes bases de código.
Objetivo de Aprendizagem 1.4.B: Explicar como se proteger contra alguns ciberataques aumentados por IA.
1.4.B.1 Segredos compartilhados com amigos próximos e familiares que podem ser usados para verificar as identidades uns dos outros devem ser estabelecidos. Uma palavra ou frase secreta conhecida apenas por duas partes pode ser usada para autenticar identidades em situações de alto risco.
1.4.B.2 A autenticação multifator (MFA) deve ser habilitada. Se um adversário clona a voz de um alvo para acessar um sistema com autenticação por voz, exigir um segundo fator de autenticação poderia impedir que um adversário ganhe acesso a contas.
1.4.B.3 Dados pessoais ou sensíveis não devem ser inseridos em nenhuma ferramenta impulsionada por IA, como chatbots ou assistentes virtuais. Algumas ferramentas impulsionadas por IA alimentam a entrada do usuário de volta no modelo para fornecer treinamento contínuo. Adversários poderiam extrair dados que usuários incluíram em prompts.
1.4.B.4 A saída de ferramentas impulsionadas por IA deve ser cuidadosamente avaliada. Verifique informações de ferramentas impulsionadas por IA usando fontes confiáveis, estáveis e não baseadas em IA.
Fonte: College Board AP Course and Exam Description
A inteligência artificial oferece aos adversários novas ferramentas poderosas. Com amostras suficientes de voz e imagem, um adversário pode criar uma deepfake 深度伪造 avatar para se passar por alguém em uma chamada. Modelos de linguagem grande (LLMs) 大语言模型 permitem que eles escrevam e-mails de phishing 钓鱼 convincentes em uma língua perfeita e com sotaque nativo — removendo a redação desajeitada que antes denunciava golpes.
A IA também ajuda os adversários no back end: criando prompts para extrair dados secretos de um LLM, plantando informações falsas em sites para envenenar os dados de treinamento de um LLM, varrendo a internet para reunir fatos sobre um alvo e até mesmo escrevendo novo malware.
Você pode se defender contra muitos ataques aumentados por IA: combinar uma palavra de segredo compartilhado 共享秘密 com contatos próximos para verificar identidade, ativar MFA (para que uma voz clonada sozinha não consiga fazer login), nunca digitar dados sensíveis em um chatbot e sempre confirmar a saída da IA contra fontes confiáveis não-AI.
A IA escreve código, e isso tem dois lados. Adversários usam ferramentas de programação assistidas por IA 人工智能辅助编程工具 para escrever novo malware mais rápido do que poderiam manualmente, para modificar código de aplicativos existentes para realizar atividades maliciosas e para varrer uma base de código quanto a vulnerabilidades 漏洞 para atacar. A barreira de habilidade cai: alguém que anteriormente não poderia escrever um exploit agora pode pedir um, então o número de atacantes capazes aumenta mesmo sem que novas técnicas sejam inventadas.
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/
威胁检测与响应
wēi xié jiǎn cè yǔ xiǎng yìng
1.5
Utilizando IA na Defesa Cibernética
Programa
Objetivo de Aprendizagem 1.5.A: Explicar como defensores cibernéticos podem aproveitar ferramentas impulsionadas por IA para proteger redes, aplicativos e dados.
1.5.A.1 Ferramentas de IA podem revisar configurações de segurança atuais, como regras de firewall e controles de acesso, e recomendar opções mais seguras. Recomendações devem sempre ser verificadas por um técnico de segurança qualificado antes de serem implementadas.
1.5.A.2 Ferramentas impulsionadas por IA podem analisar código de aplicativo para identificar vulnerabilidades e recomendar mitigações. Recomendações devem sempre ser revisadas por um programador qualificado antes de serem implementadas.
1.5.A.3 Ferramentas impulsionadas por IA podem sugerir regras para sistemas de detecção automática. Regras de detecção devem sempre ser revisadas por um engenheiro de detecção qualificado antes de serem adicionadas a um sistema.
Objetivo de Aprendizagem 1.5.B: Explicar como ferramentas impulsionadas por IA estão permitindo detecção e resposta a ameaças mais rápidas e precisas.
1.5.B.1 Dos milhões de eventos digitais que ocorrem em redes diariamente, alguns provavelmente representam um adversário realizando atividade maliciosa. Humanos não podem examinar cuidadosamente todos esses eventos para identificar a atividade maliciosa.
1.5.B.2 Ferramentas impulsionadas por IA podem ser treinadas para analisar rapidamente eventos digitais e classificar os eventos que são provavelmente atividade maliciosa daqueles que são inofensivos.
1.5.B.3 Ferramentas impulsionadas por IA podem ser programadas para alertar pessoal de cibersegurança humano quando atividade provavelmente maliciosa é detectada ou para tomar ações corretivas específicas com base no tipo de atividade maliciosa detectada.
1.5.B.4 Ferramentas impulsionadas por IA permitem que equipes de detecção e resposta a ameaças捕捉 atividade maliciosa e intervenham rapidamente para prevenir perda, danos, destruição e dano à infraestrutura digital e dados.
Fonte: College Board AP Course and Exam Description
A mesma tecnologia nos defende. Ferramentas de IA podem analisar o próprio código-fonte de um aplicativo, identificar vulnerabilidades nele e recomendar mitigações; também podem revisar regras de firewall e configurações de acesso e recomendar opções mais seguras — embora um especialista humano deva sempre verificar o conselho antes de aplicá-lo. A IA pode varrer o código do aplicativo quanto a fraquezas e sugerir regras de detecção.
⚠️ Uma recomendação não é uma correção. O CED é explícito de que o conselho deve ser revisado e implementado por um programador experiente: uma ferramenta de IA pode estar confiantemente errada sobre se uma falha é explorável, e aplicar um patch sugerido sem entendê-lo pode introduzir um novo defeito por si só.
Sua maior vantagem é a escala. Uma rede média gera milhões de eventos todos os dias — muito mais do que pessoas podem ler. A IA pode rapidamente separar os eventos inofensivos dos provavelmente maliciosos, alertar a equipe humana ou tomar uma ação automática. Isso permite que defensores capturem um ataque e respondam em segundos em vez de dias, prevenindo perda e danos.
É essa escala que torna a detecção e resposta a ameaças 威胁检测与响应 possível na prática: um sistema de IA sinaliza atividade maliciosa conforme ela ocorre, para que a equipe de resposta possa intervir rapidamente o suficiente para prevenir perdas, danos ou destruição da infraestrutura digital — em vez de ler os logs dias depois e descobrir o que foi roubado.
1.5
Dicas de prova
Quando uma pergunta pede para classificar riscos, lembre-se de que alto risco = alto impacto E fácil de explorar. Um vazamento de Wi-Fi no estacionamento importa menos do que uma porta interna aberta que permite que um adversário suplante um dispositivo.
Aprenda as táticas de engenharia social pelo nome — intimidação, urgência, pretexto, autoridade, consenso, escassez, familiaridade — e esteja pronto para identificar qual uma e-mail está usando.
A criptografia ainda protege em um evil twin: o adversário vê seu tráfego, mas não pode ler HTTPS. Diga o que está exposto, não apenas "é inseguro".
Para "como tornar a autenticação mais forte", MFA quase sempre faz parte da resposta, além de senhas longas/únicas de um gerenciador.
A IA é uso duplo: a mesma ferramenta (LLMs, análise de código) aparece tanto no lado do ataque quanto no da defesa. Leia a pergunta com atenção para ver de qual lado ela pede.
Objetivo de Aprendizagem 2.1.A: Identificar ataques de engenharia social.
2.1.A.1 Engenheiros sociais usam táticas psicológicas para manipular alvos a tomar uma ação desejada.
2.1.A.2 Pretexting é quando adversários criam uma razão credível para entrar em contato com um alvo.
2.1.A.3 Autoridade é quando adversários se passam por alguém com poder sobre um alvo ou fingem transmitir instruções dessa pessoa.
2.1.A.4 Intimidação é quando adversários declaram consequências negativas se demandas não forem atendidas.
2.1.A.5 Consenso é quando adversários criam pressão social fazendo um alvo acreditar que todos os outros estão realizando uma ação desejada.
2.1.A.6 Escassez é quando adversários criam uma sensação de disponibilidade limitada.
2.1.A.7 Familiaridade é quando adversários fingem ser ou conhecer alguém próximo a um alvo para estabelecer confiança.
2.1.A.8 Urgência é quando adversários criam um prazo que requer ação rápida por parte de um alvo para evitar consequências negativas.
Objetivo de Aprendizagem 2.1.B: Identificar tipos de adversários.
2.1.B.1 Script kiddies são adversários de baixa habilidade que usam ferramentas desenvolvidas por outros sem entender como as ferramentas funcionam. Eles são frequentemente motivados pela ganância ou pelo desejo de reconhecimento.
2.1.B.2 Hacktivistas são motivados por causas sociais, políticas ou pessoais. Eles comprometem computadores e redes para apoiar sua causa ou impedir danos percebidos, acreditando que seus objetivos justificam métodos ilegais.
2.1.B.3 Adversários internos são ameaças únicas porque possuem credenciais legítimas e acesso a sistemas e dados. Eles podem ser recrutados por terceiros maliciosos e podem ser motivados pela ganância ou vingança.
2.1.B.4 Ciberterroristas são motivados por política ou crenças e buscam perturbar comunidades inteiras, regiões ou nações através de ataques cibernéticos (ex.: atacar uma rede elétrica, planta de tratamento de água ou outra infraestrutura civil). Eles podem atuar independentemente ou em nome de governos ou organizações criminosas.
2.1.B.5 Organizações criminosas transnacionais buscam lucro financeiro principalmente implantando ransomware e roubando propriedade intelectual corporativa (PI) para vender em mercados ilegais.
Objetivo de Aprendizagem 2.1.C: Descrever as fases de um ataque cibernético.
2.1.C.1 Ataques cibernéticos visam perturbar, prejudicar, roubar ou destruir dispositivos, redes ou dados. Os adversários atuam em fases, que nem sempre são usadas em cada ataque. As fases são:
i. Reconhecimento
ii. Acesso inicial
iii. Persistência
iv. Movimento lateral
v. Tomada de ação
vi. Evitação de detecção
2.1.C.2 Na fase de reconhecimento de um ataque, os adversários coletam o máximo de informações possível sobre seu alvo, muitas vezes usando inteligência de fontes abertas (OSINT), que é informação livremente disponível.
2.1.C.3 Na fase de acesso inicial de um ataque, os adversários estabelecem uma base no computador do alvo, geralmente através de engenharia social ou credenciais comprometidas ou fracas.
2.1.C.4 Após ganhar acesso durante um ataque, os adversários estabelecem persistência para manter o acesso sem precisar recuperá-lo. Eles podem usar um protocolo de comando e controle (C2) para enviar comandos ao dispositivo e receber saídas, frequentemente através de malware como um trojan de acesso remoto (RAT) ou rootkit.
2.1.C.5 Na fase de movimento lateral de um ataque, os adversários tentam escalar seus privilégios acessando computadores e contas de usuário com permissões elevadas para serviços e dados.
2.1.C.6 Na fase de tomada de ação de um ataque, os adversários agem conforme seus objetivos coletando dados direcionados, extraindo-os e perturbando serviços ou destruindo dados.
2.1.C.7 Na fase final de um ataque, muitos adversários tentam evitar a detecção removendo ou editando arquivos de log e apagando outros arquivos que possam ter plantado nos dispositivos (ex.: malware).
Objetivo de Aprendizagem 2.1.D: Descrever o processo de avaliação de riscos.
2.1.D.1 Risco ocorre quando uma ameaça pode explorar uma vulnerabilidade para comprometer um ativo.
2.1.D.2 Um ativo é qualquer coisa valiosa. Ativos incluem recursos financeiros, propriedade intelectual, dados, infraestrutura digital, bens físicos e reputação.
2.1.D.3 A avaliação de risco considera dois fatores:
A probabilidade de um ataque contra uma vulnerabilidade específica
A severidade dos danos projetados de um ataque contra uma vulnerabilidade específica
2.1.D.4 A probabilidade de uma vulnerabilidade ser explorada depende de muitos fatores, incluindo:
O valor do alvo: Os adversários são mais propensos a atacar alvos que consideram valiosos.
O nível de habilidade necessário para explorar a vulnerabilidade (ou seja, a dificuldade): Vulnerabilidades com exploits bem documentados geralmente exigem menos habilidade e podem ser executadas por mais adversários.
A motivação e as capacidades dos prováveis adversários: Adversários altamente motivados e habilidosos são mais propensos a serem capazes de realizar exploits mais complexos.
2.1.D.5 A severidade de um ataque é frequentemente medida pelo custo financeiro, que também pode incluir impactos reputacionais e operacionais.
Exemplos ilustrativos para 2.1.D.5:
Um hacktivista é apaixonado por práticas ilegais de pesca apoiadas por uma empresa local de produção de alimentos. A página principal dessa empresa de produção de alimentos seria um alvo de alto valor para esse hacktivista; desfigurar a página da web para expor o apoio da empresa à pesca ilegal não traria ganho financeiro ao adversário, mas permitiria que ele levantasse consciência sobre uma questão que o motiva.
2.1.D.6 O resultado de uma avaliação de risco pode ser quantitativo ou qualitativo.
A avaliação quantitativa de riscos atribui um valor numérico a uma vulnerabilidade com base em uma escala numérica (por exemplo, 1–10) ou impacto quantificável, que pode ser financeiro (por exemplo, um risco anual de $10,000).
Exemplos ilustrativos para 2.1.D.6:
Baixo, médio, alto, severo
Provável baixo impacto, improvável baixo impacto, improvável alto impacto, provável alto impacto
2.1.D.7 A documentação da avaliação de risco deve incluir:
Ativos vulneráveis e seu valor
Descrições das prováveis ameaças aos ativos
Detalhes de vulnerabilidades específicas para ativos específicos e como seriam exploradas
Uma explicação da severidade dos danos (financeiros, operacionais, reputacionais, etc.) se um ativo específico fosse comprometido, e a probabilidade desse comprometimento ocorrer
Uma classificação final, quantitativa ou qualitativa, para cada risco identificado
Exemplos ilustrativos para 2.1.D.7:
Pontuação escalonada (ex.: 1–10)
Valor monetário (por exemplo, um risco de $10,000 risk vs. a$100,000)
Objetivo de Aprendizagem 2.1.E: Identificar estratégias para gerenciar riscos.
2.1.E.1 Uma vez que um risco tenha sido identificado e avaliado, uma organização tem quatro opções para gerenciar esse risco:
i. Evitar
ii. Transferir
iii. Mitigar
iv. Aceitar
2.1.E.2 A evitação de risco interrompe a atividade que está gerando o risco. Se a atividade for uma parte crítica da missão ou propósito de uma organização, então a evitação não é possível.
2.1.E.3 A transferência de risco coloca o ônus do risco em outra entidade, como uma seguradora, um governo ou consumidores.
2.1.E.4 A mitigação de risco implementa controles de segurança para reduzir a probabilidade ou o impacto de um risco.
2.1.E.5 Risco residual é o risco que permanece após uma organização ter passado pela evitação, transferência e mitigação. O risco residual é o nível de risco que uma organização está disposta a aceitar. A aceitação de risco reconhece o fato de que a segurança absoluta é inatingível.
2.1.E.6 Para conservar recursos financeiros e capacidade de funcionários, uma organização frequentemente favorecerá soluções que sejam rentáveis e fáceis de implementar e manter. Soluções rentáveis custam menos para instalar e manter do que a perda esperada de um ataque.
Objetivo de Aprendizagem 2.1.F: Identificar tipos de controles de segurança.
2.1.F.1 Controles de segurança abordam pelo menos um dos seguintes princípios:
Confidencialidade garante que apenas pessoas autorizadas, sistemas ou processos possam acessar dados. Sistemas sem confidencialidade são vulneráveis a roubo ou destruição de dados.
Integridade garante que os dados sejam precisos e confiáveis. Sistemas sem integridade são vulneráveis a manipulação de dados.
Disponibilidade garante que dados e serviços estejam acessíveis a pessoas autorizadas quando necessários. Sistemas sem disponibilidade podem experimentar tempos de inatividade inesperados.
2.1.F.2 Controles de segurança podem ser classificados por tipo.
Controles físicos fornecem segurança no espaço físico e incluem fechaduras, cercas e câmeras, bollards e guardas de segurança.
Controles técnicos fornecem segurança no espaço digital e incluem firewalls, software anti-malware e criptografia.
Controles gerenciais fornecem regras, diretrizes, políticas e procedimentos que especificam o que a segurança deve estar em lugar e incluem políticas de senhas, revisões regulares de acesso e planos de resposta a incidentes (IRPs).
2.1.F.3 Controles de segurança podem ser classificados por função.
Controles preventivos abordam vulnerabilidades potenciais com o objetivo de impedir que um adversário ataque e incluem fechaduras e criptografia.
Controles detectores ajudam a identificar ataques quando ocorrem e incluem sistemas de detecção de intrusão (IDSs), câmeras e sistemas de gerenciamento de eventos e incidentes de segurança (SIEM).
Controles corretivos corrigem problemas e ajudam a restaurar sistemas para um estado operacional e incluem correção de vulnerabilidades, reparo de leitores de cartão quebrados e sistemas de prevenção de intrusão (IPSs).
Objetivo de Aprendizagem 2.1.G: Explicar por que uma estratégia de segurança em profundidade é necessária para proteger optimalmente uma organização.
2.1.G.1 Uma estratégia de defesa em profundidade, ou defesa em camadas, usa múltiplos tipos de controles de segurança para proteger dados e sistemas sensíveis.
2.1.G.2 Uma estratégia de defesa em profundidade permite que uma organização aborde diferentes tipos de ameaças, cada uma com um controle de segurança mais adequado para mitigá-la.
2.1.G.3 Uma estratégia de defesa em profundidade permite resiliência na proteção de dados para que, quando um controle de segurança for contornado por um adversário, outro controle de segurança ainda possa impedir o acesso aos dados ou sistema ou limitar os danos causados aos dados ou sistema.
2.1.G.4 Camadas em uma estratégia de defesa em profundidade podem incluir humano, físico, rede, dispositivo, aplicativo e dados.
Fonte: College Board AP Course and Exam Description
Uma parede de monitores: monitoramento e logging de rede ajudam a detectar intrusões
Antes de defender um sistema, você precisa de uma linguagem comum. Esta seção a constrói.
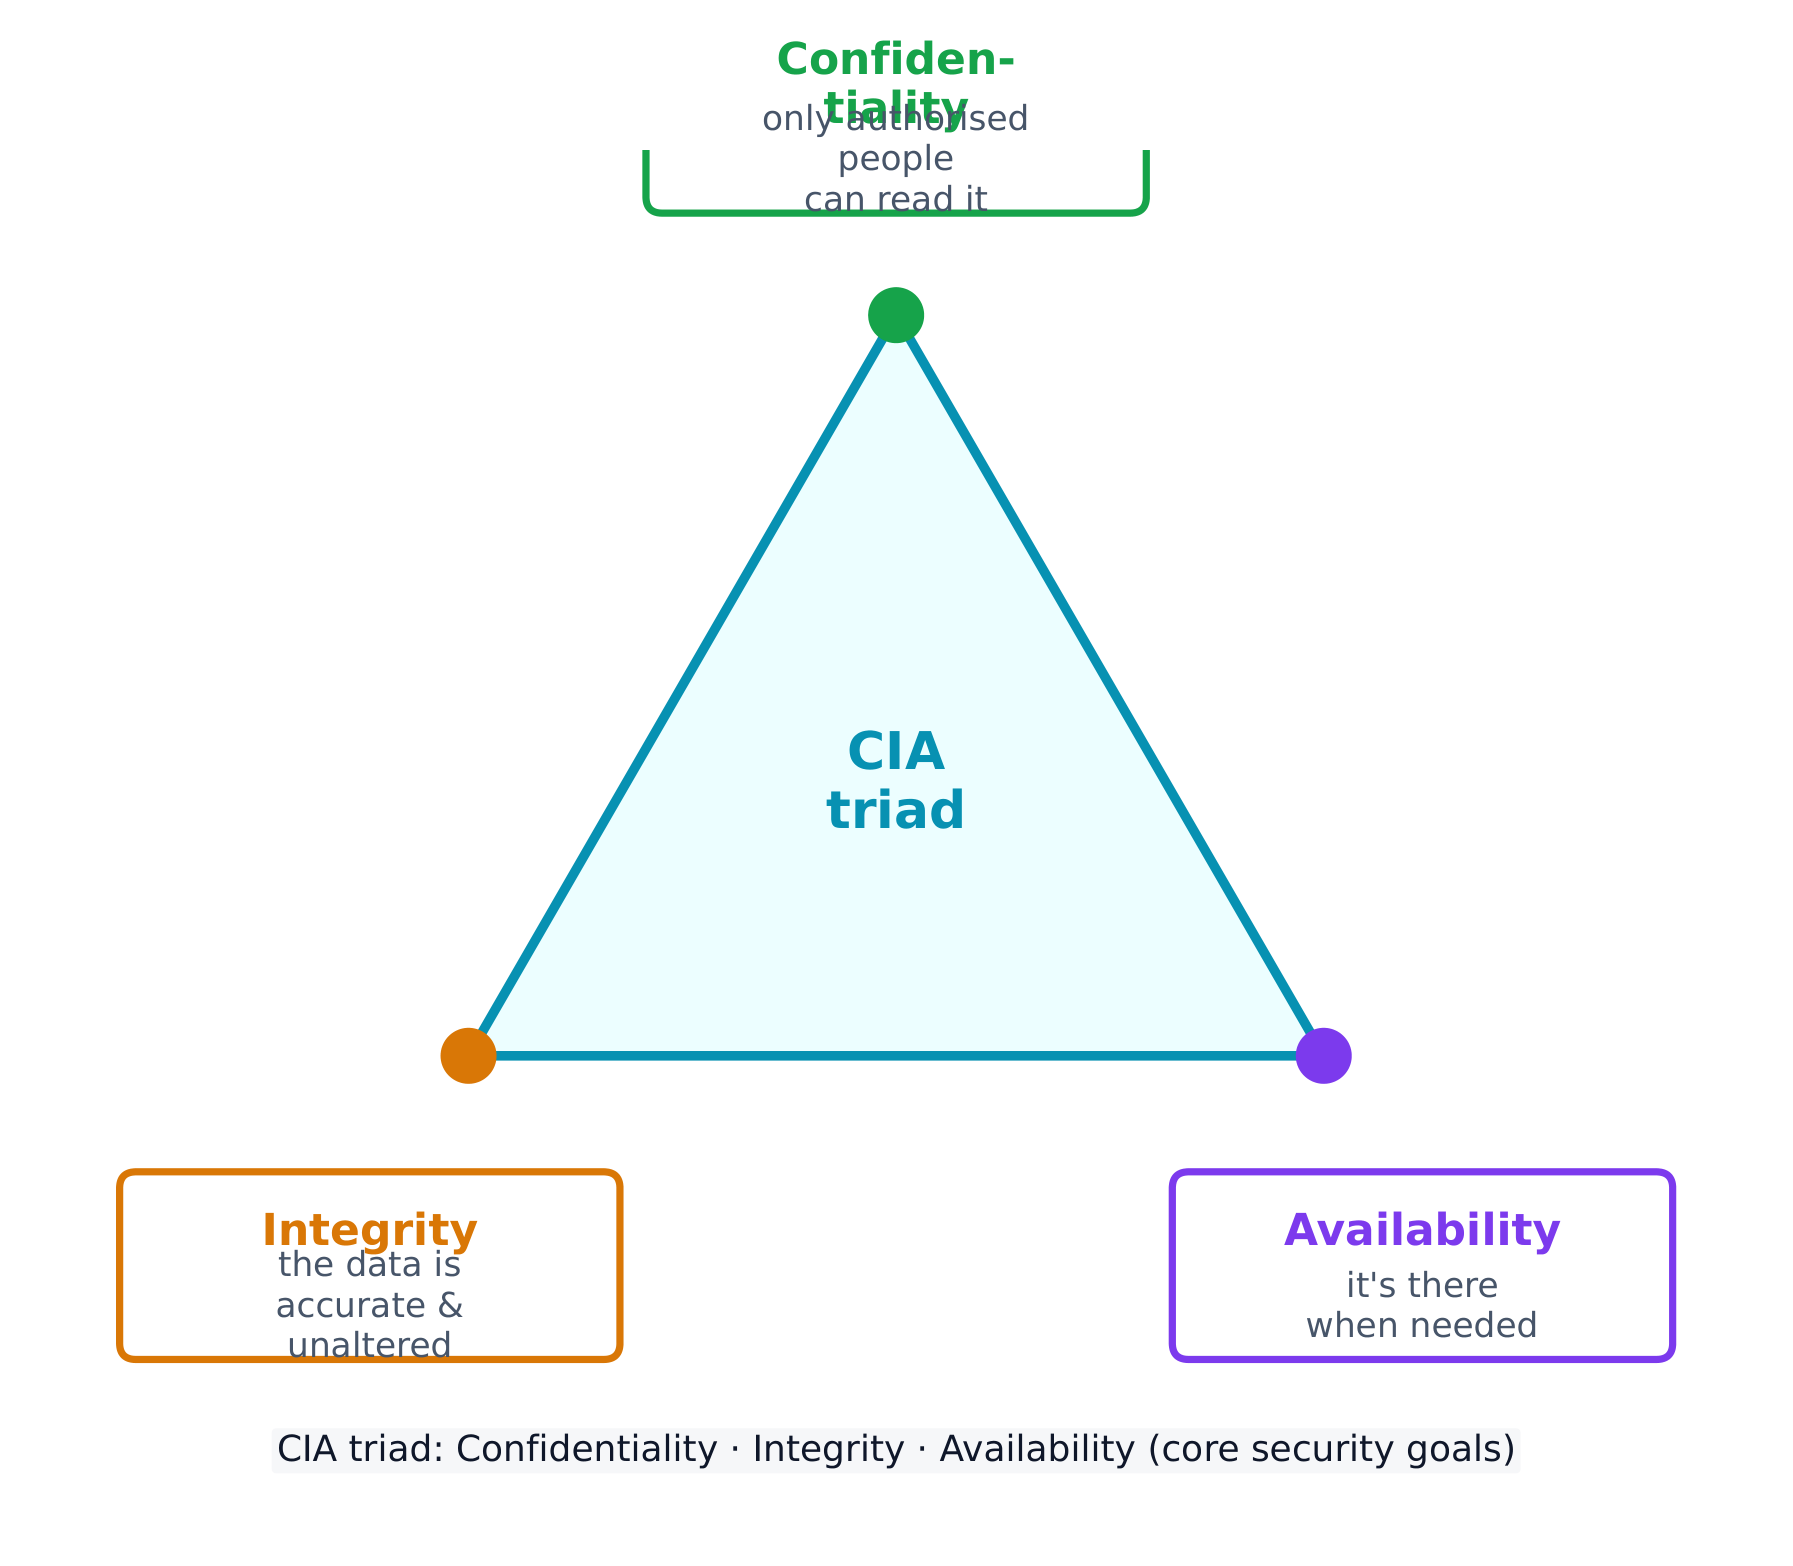
Cada controle de proteção protege pelo menos uma parte do triângulo CIA 信息安全三要素 - os três objetivos da segurança:
Confidencialidade 保密性 - apenas pessoas autorizadas podem ler os dados.
Integridade 完整性 - os dados são precisos e inalterados.
Disponibilidade 可用性 - os dados e serviços estão disponíveis quando necessários.
O triângulo CIA: os três objetivos que todo controle de proteção suporta
Os ataques vêm de diferentes adversários, classificados por seus objetivos. Um script kiddie 脚本小子 reutiliza ferramentas feitas por outros por ganância ou reconhecimento; um hacktivist 黑客活动分子 age por uma causa política, social ou pessoal; um insider 内部人员 já detém acesso legítimo e pode agir por vingança ou ganância; um cyberterrorist 网络恐怖分子 interrompe infraestrutura crítica como uma rede elétrica ou estação de tratamento de água; e organizações criminosas transnacionais 跨国犯罪组织 buscam dinheiro através de ransomware e dados roubados.
A maioria dos ataques se desenrola em fases 阶段: reconhecimento 侦察 (coleta de informações, muitas vezes de fontes públicas de OSINT 公开来源情报), acesso inicial, persistência, movimento lateral 横向移动 (expansão para mais sistemas elevando privilégios), execução da ação no objetivo e evasão de detecção. Nomear a fase que um atacante alcançou ajuda um defensor a escolher a resposta correta.
Engenharia social: as sete táticas
A maioria dos ataques começa não com código, mas com engenharia social 社会工程学 - truques psicológicos que manipulam uma pessoa para fazer o que o adversário quer. O exame lista sete táticas e espera que você identifique qual um cenário mostra:
Tática
O truque
Pretexting 借口
inventar uma razão credível para entrar em contato ("Sou de TI, verificando sua conta")
Authority 权威
fingir ser alguém poderoso ou transmitir ordens de "chefia"
Intimidation 恐吓
ameaçar consequências negativas se uma demanda não for atendida
Consensus 从众
afirmar que todos já estão fazendo, para criar pressão social
Escassez 稀缺
inventar disponibilidade limitada ("restam apenas 2 unidades")
Familiarity 熟悉
fingir ser, ou conhecer, alguém próximo ao alvo
Urgency 紧迫感
impor um prazo apertado para que o alvo aja sem pensar
o ponto em comum é que as sete contornam o julgamento do alvo acionando uma resposta emocional automática - medo, confiança, pressa ou o desejo de pertencer. A defesa é sempre a mesma: verificar através de um canal separado e confiável antes de agir.
Um risco 风险 surge quando uma ameaça 威胁 pode explorar uma vulnerabilidade 漏洞 para comprometer um ativo 资产 (qualquer coisa valiosa - dados, dinheiro, hardware, reputação). Nós avaliamos o risco ponderando duas coisas: a probabilidade 可能性 de um ataque e a gravidade 严重性 dos danos.
A probabilidade depende do valor do alvo (adversários buscam o que parece valer a pena roubar), da habilidade necessária para explorar a vulnerabilidade (uma exploração bem documentada exige pouca habilidade, permitindo que mais adversários a utilizem) e da motivação e capacidade dos prováveis adversários. A gravidade geralmente é medida pelo custo financeiro, mas também inclui danos reputacionais e operacionais.
A pontuação final pode ser escrita de duas formas, e o exame quer que você as diferencie:
quantitative 定量 - um número: uma pontuação em uma escala (por exemplo, 1-10), ou um valor monetário (por exemplo, "um risco anual de $10,000").
qualitative 定性 - uma etiqueta: baixo / médio / alto / severo, ou uma grade como possível-alto-impacto vs improvável-baixo-impacto.
Uma avaliação de risco 风险评估 por escrito deve registrar, para cada risco: o ativo vulnerável e seu valor, as ameaças prováveis, como a vulnerabilidade específica seria explorada, a gravidade se fosse comprometido e uma pontuação final quantitativa ou qualitativa.
Uma vez medido um risco, uma organização tem quatro maneiras de gerenciá-lo:
Avoid 规避 - parar a atividade arriscada (apenas possível se não for essencial).
Transferência 转移 - transferir o ônus para outra parte, como uma seguradora.
Mitigate 缓解 - adicionar controles para reduzir a probabilidade ou o impacto.
Accept 接受 - conviver com o risco residual 剩余风险 restante, pois a segurança perfeita é impossível.
Os controles de segurança são agrupados de duas formas. Por tipo: físico 物理 (fechaduras, cercas, guardas), técnico 技术 (firewalls, anti-malware, criptografia) e gestor 管理 (políticas e procedimentos). Por função: preventivo 预防性 (impedir um ataque, como uma fechadura), detetivo 检测性 (identificar um ataque, como uma câmera) e corretivo 纠正性 (corrigir e restaurar, como aplicar patches).
Exemplo resolvido. Um hospital armazena registros de pacientes em um servidor não criptografado em uma sala desbloqueada. Avalie o risco: o ativo é altamente sensível (dados de pacientes, protegidos por lei) e a vulnerabilidade é fácil de explorar (sem criptografia, sem controle de acesso), portanto este é um risco alto. Agora classifique uma correção - uma fechadura de porta: por tipo ela é um controle físico e por função ela é preventiva (ela impede a entrada antes mesmo do ataque começar).
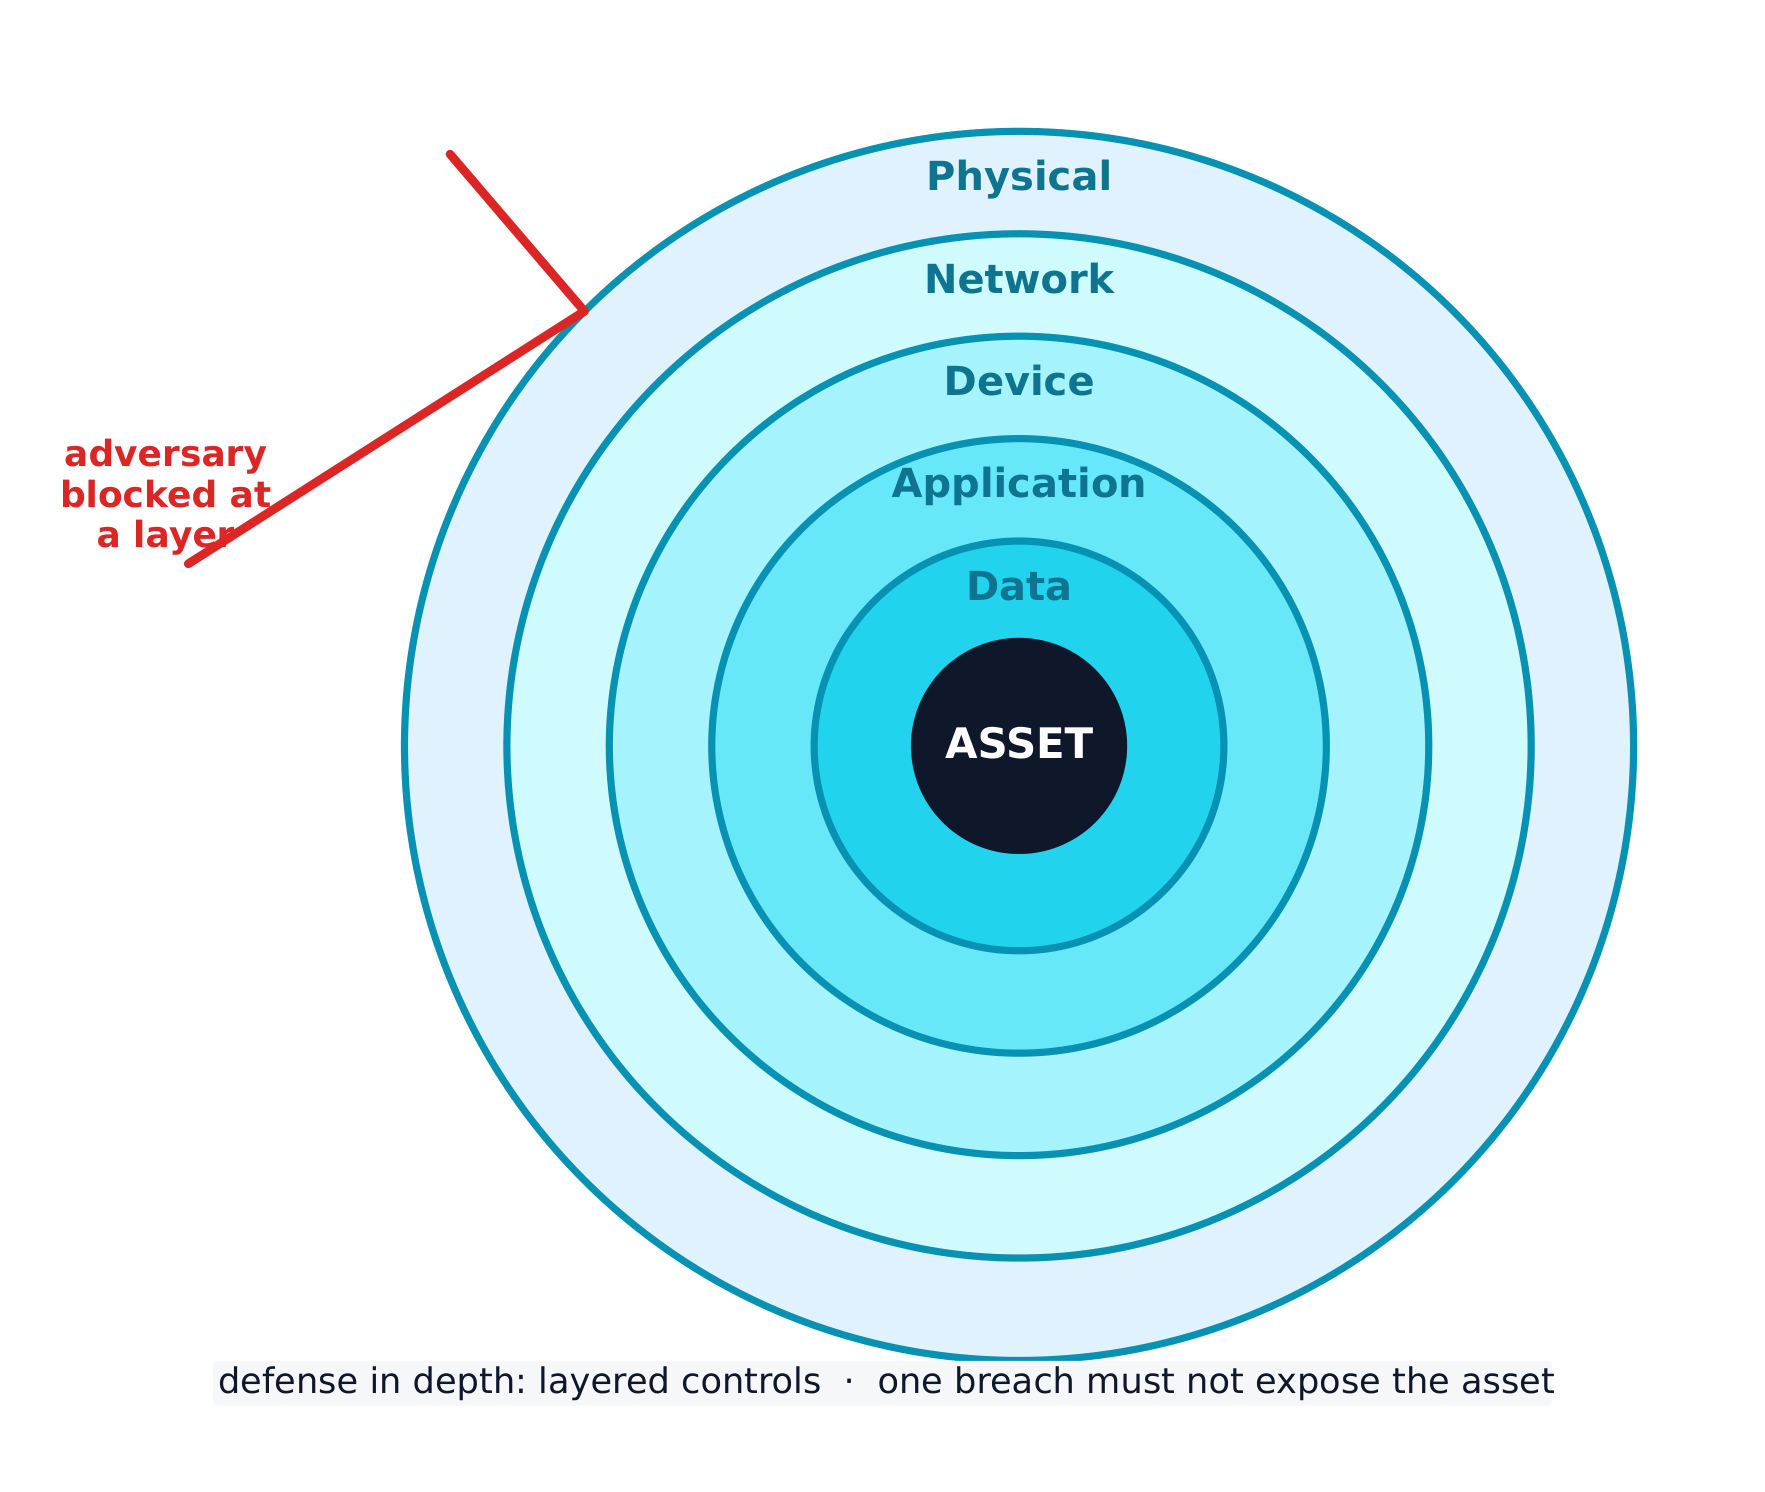
A melhor estratégia camadas muitos controles - uma abordagem de defesa em profundidade 纵深防御. Se um adversário contorna uma camada, outra ainda permanece. As camadas incluem humana, física, de rede, dispositivo, aplicativo e dados.
Defesa em profundidade: muitas camadas para que uma única violação não exponha o ativo
Explorar
Classifique cada controle de segurança por função
Um controle preventivo impede um ataque, um controle detectivo identifica um ataque em andamento e um controle corretivo corrige os danos e restaura o sistema.
Explorar
Classifique cada controle de segurança por tipo
Um controle físico guarda o espaço físico, um controle técnico atua no espaço digital e um controle gerencial é uma regra, política ou procedimento.
Objetivo de Aprendizagem 2.2.A: Identificar ataques físicos comuns.
2.2.A.1 Adversários frequentemente usam engenharia social ao conduzir um ataque físico.
2.2.A.2 Piggybacking é o nome de um ataque em que um adversário usa engenharia social para manipular uma pessoa autorizada a conceder acesso ao adversário em uma área restrita. Táticas comuns de piggybacking incluem carregar algo grande para incentivar uma pessoa autorizada a segurar a porta aberta, fingir ser uma pessoa autorizada que esqueceu seu token de acesso ou fingir ser um técnico de manutenção que precisa entrar em uma determinada área para realizar uma inspeção ou reparo.
2.2.A.3 Tailgating é o nome de um ataque em que um adversário obtém acesso não autorizado a uma área restrita seguindo de perto uma pessoa autorizada sem o conhecimento ou consciência dessa pessoa.
2.2.A.4 Shoulder surfing é o nome de um ataque em que um adversário observa enquanto um usuário acessa informações sensíveis para que o adversário possa usá-las posteriormente. Às vezes, os adversários usam uma câmera para gravar o alvo acessando as informações sensíveis para análise posterior.
2.2.A.5 Dumpster diving é o nome de um ataque em que um adversário revira o lixo físico de um alvo em busca de informações que poderiam ser usadas para ajudar o adversário a atingir seu objetivo.
2.2.A.6 Card cloning é o nome de um ataque em que um adversário faz uma cópia do cartão de acesso de um usuário autorizado para que possa acessar todos os recursos aos quais o usuário está autorizado.
Objetivo de Aprendizagem 2.2.B: Explicar como ameaças podem explorar vulnerabilidades físicas comuns para causar perda, danos, interrupção ou destruição de ativos.
2.2.B.1 As ameaças incluem adversários humanos que buscam causar danos ou interrupções, bem como desastres naturais. Desastres naturais podem causar danos físicos ou destruição a computadores e dados, além de interromper serviços digitais fornecidos por computadores.
2.2.B.2 Vulnerabilidades são fraquezas ou falhas que poderiam permitir que um ativo fosse comprometido. Comprometimentos comuns incluem:
Acesso não autorizado a dados sensíveis ou espaços físicos restritos
Interrupção de serviços
Roubo ou destruição de recursos digitais ou físicos
Modificação não autorizada de dados
2.2.B.3 Quando adversários interrompem a alimentação elétrica de um dispositivo, o dispositivo e quaisquer serviços que ele fornece tornam-se indisponíveis. Para interromper a energia, os adversários podem danificar fusíveis ou disjuntores em uma caixa elétrica, desconectar ou cortar fios elétricos, ou danificar sistemas de distribuição de energia como subestações e transformadores.
2.2.B.4 Quando adversários ganham acesso a uma área com informações sensíveis, eles podem roubar ou copiar essas informações sensíveis.
2.2.B.5 Quando adversários ganham acesso físico a um dispositivo e suas portas, podem conectar um keylogger ou unidade externa contendo malware, o que poderia permitir que coletassem dados de um usuário ou até mesmo controlassem o dispositivo. Com acesso físico direto, os adversários também podem destruir fisicamente um dispositivo, tornando o próprio dispositivo, quaisquer dados armazenados nele e quaisquer serviços que forneça indisponíveis.
Objetivo de Aprendizagem 2.2.C: Avaliar e documentar riscos decorrentes de vulnerabilidades físicas.
2.2.C.1 O acesso físico a dispositivos pode permitir que adversários contornem muitos controles técnicos e camadas de segurança.
2.2.C.2 Riscos elevados decorrentes de vulnerabilidades físicas surgem quando informações ou sistemas sensíveis estão expostos em espaços físicos sem acesso suficientemente restrito e controlado.
Exemplos ilustrativos para 2.2.C.2:
Um servidor que armazena dados de clientes está em uma sala sem fechadura, acessada por um corredor não monitorado.
2.2.C.3 Riscos moderados decorrentes de vulnerabilidades físicas surgem quando uma parte não crítica ou não sensível de uma organização fica desprotegida de forma que possa atuar como ponto de apoio para um adversário obter acesso inicial a outros recursos.
Exemplos ilustrativos para 2.2.C.3:
Um escritório tem uma área de recepção onde o acesso é controlado; o recepcionista possui um computador conectado à rede sem fio interna do escritório, e o computador possui portas USB expostas.
2.2.C.4 Riscos baixos decorrentes de vulnerabilidades físicas surgem quando um ativo vulnerável tem baixo valor e a vulnerabilidade é pouco propensa a ser explorada.
Exemplos ilustrativos para 2.2.C.4:
Funcionários em um escritório que requer acesso por crachá deixam seus computadores portáteis sobre as mesas sem supervisão quando todos saem juntos para o almoço. Os computadores não contêm informações sensíveis, mas não há cabos prendendo os dispositivos às mesas.
Fonte: College Board AP Course and Exam Description
A segurança digital não significa nada se um adversário puder simplesmente entrar. Comuns ataques físicos 物理攻击 muitas vezes começam com engenharia social:
Piggybacking 尾随(获许可) - enganar uma pessoa autorizada a segurar uma porta aberta (por exemplo, carregando uma caixa pesada).
Tailgating 尾随(未察觉) - passar por trás de alguém em uma porta segura sem que eles percebam.
Shoulder surfing 肩窥 - observar alguém digitar uma senha ou ler informações sensíveis.
Dumpster diving 翻垃圾搜集情报 - procurar no lixo do alvo em busca de informações úteis.
Card cloning 门禁卡复制 - copiar um cartão de acesso para entrar em áreas restritas.
Com acesso físico, um adversário pode cortar energia, roubar ou copiar dados, ou conectar um keylogger 键盘记录器. Avaliamos o risco físico como alto quando sistemas sensíveis ficam em espaços sem acesso controlado, moderado quando uma área sem importância pode atuar como um ponto de apoio 立足点 para alcançar outros recursos, e baixo quando o ativo não tem valor e é improvável de ser atacado.
Um cadeado numa corrente: a segurança física é a primeira camada — fechaduras, portas e barreiras são importantes
Objetivo de Aprendizagem 2.3.A: Identificar controles gerenciais relacionados à segurança física.
2.3.A.1 As organizações devem realizar treinamento de conscientização sobre segurança para funcionários, a fim de educá-los sobre como podem contribuir para a segurança da organização por meio de:
Detectar tentativas de engenharia social, como phishing
Não badear outras pessoas em áreas restritas
Prevenir o furto de dispositivos
2.3.A.2 As organizações devem ter uma política de segurança de estações de trabalho que detalhe as medidas necessárias para proteger um ambiente físico de trabalho. A política pode ter níveis de segurança de estação de trabalho baseados no tipo de dado manuseado em uma estação. Políticas de estação de trabalho frequentemente exigem:
Trancar dispositivos antes de deixar estações de trabalho desatendidas para prevenir acesso não autorizado
Limpar documentos sensíveis das estações de trabalho antes de deixá-las desatendidas (às vezes chamada de política de mesa limpa)
Usar filtros de privacidade na tela ou outra barreira física para impedir que outros vejam informações na tela
Conectar dispositivos a protetores de surto ou fontes de alimentação ininterruptas (UPS)
Objetivo de Aprendizagem 2.3.B: Determinar estratégias de mitigação para riscos decorrentes de vulnerabilidades físicas.
2.3.B.1 Para determinar um controle relevante, um defensor cibernético considera como um adversário poderia aproveitar uma vulnerabilidade para atacar um sistema e como prevenir, detectar ou corrigir o ataque.
2.3.B.2 Instalar controles físicos, como cercas, portões e bollards, ao redor de um edifício pode dissuadir adversários de tentar acessar fisicamente os prédios de uma organização.
2.3.B.3 Cadeados em portas, armários de servidores e computadores podem impedir que dispositivos sejam acessados ou roubados.
2.3.B.4 Leitores de cartões podem registrar quais crachás de funcionários estão sendo usados para acessar diferentes entradas em horários específicos e negar o acesso a crachás não autorizados.
2.3.B.5 Vestíbulos de controle de acesso e catracas podem impedir que uma pessoa autorizada admita intencional ou acidentalmente uma pessoa não autorizada em uma área restrita.
2.3.B.6 Organizações podem desativar portas USB para impedir que unidades externas carreguem malware em um computador.
2.3.B.7 Uma fonte de alimentação ininterrupta (UPS) fornece uma fonte de energia reserva para um dispositivo em caso de falta de energia. Organizações também podem usar geradores de energia para fornecer energia em maior escala a um prédio ou conjunto de dispositivos críticos.
2.3.B.8 As organizações priorizam as mitigações de risco com base na severidade dos riscos e no custo das mitigações recomendadas.
Fonte: College Board AP Course and Exam Description
Controles gestores vêm primeiro: treinamento de conscientização sobre segurança ensina funcionários a não badear estranhos, e uma política de segurança de estações de trabalho exige travar dispositivos, limpar secretárias (uma clean desk policy 清桌政策) e usar telas de privacidade.
Controles físicos então reforçam o prédio: cercas, portões e bollards 防撞柱 dissuadem o acesso; fechaduras protegem portas e armários; leitores de cartões 读卡器 registram e restringem a entrada; um vestíbulo de controle de acesso 门禁前室 (uma airlock de duas portas) impede o piggybacking; desativar portas USB bloqueia drives maliciosos; e um sistema de energia ininterrupta (UPS) 不间断电源 mantém os dispositivos funcionando durante uma queda de energia. Organizações priorizam esses controles correspondendo o custo de um controle à gravidade do risco.
Uma câmara de segurança domo: controles físicos e monitorização protegem espaços bem como redes
Objetivo de Aprendizagem 2.4.A: Identificar maneiras pelas quais controles de segurança podem detectar ataques físicos.
2.4.A.1 Câmeras podem capturar um registro visual da atividade maliciosa de um adversário. A transmissão de uma câmera deve ser gravada e monitorada para máximo efeito. Gravações podem ser especialmente úteis em investigações pós-incidente.
2.4.A.2 Guardas de segurança podem monitorar a atividade em uma área e responder a atividades suspeitas assim que detectadas.
2.4.A.3 Sensores de movimento podem alertar a segurança sobre movimentos em uma área.
2.4.A.4 Funcionários que trabalham em um espaço físico muitas vezes são os primeiros a notar a presença de uma pessoa não autorizada e podem alertar a segurança.
Objetivo de Aprendizagem 2.4.B: Determinar a colocação eficaz de controles de segurança para detectar ataques físicos.
2.4.B.1 Ao posicionar câmeras, deve-se considerar a cobertura visual, o ângulo e a capacidade de serem manipuladas por um adversário. Também deve-se considerar o que uma câmera em uma área específica poderia capturar um adversário fazendo e como essa informação seria útil. Pontos de entrada e saída são frequentemente monitorados por câmeras.
2.4.B.2 Sensores de movimento devem ser posicionados em áreas com tráfego inesperado, como salas de servidores, ou áreas onde materiais sensíveis são armazenados e poucas pessoas têm acesso. Sensores de movimento em áreas de alto tráfego criam muitos falsos alarmes, tornando-os menos prováveis de serem levados a sério quando ocorre um evento de segurança real.
2.4.B.3 Cadeados devem ser instalados em todas as entradas de áreas contendo informações ou sistemas sensíveis. Para áreas com informações ou sistemas particularmente sensíveis, uma organização pode usar um vestíbulo de controle de acesso no ponto de entrada para evitar piggybacking ou tailgating.
2.4.B.4 Guardas de segurança podem ser estacionários ou patrulhando. Guardas estacionários podem oferecer proteção constante para uma área específica, entrada ou item de alto valor. Guardas patrulhantes são mais difíceis para um adversário planejar em torno e podem criar pressão temporal para um adversário. Colocar guardas estacionários em locais que canalizam o tráfego (ex.: portões de entrada, entradas principais ou saguões, e entradas para áreas de acesso mais seguras) pode ser altamente efetivo, enquanto guardas patrulhantes são melhores adequados para perímetros e áreas externas.
Objetivo de Aprendizagem 2.4.C: Aplicar técnicas de detecção para identificar ataques físicos.
2.4.C.1 Câmeras fornecem monitoramento visual e um registro visual da atividade dentro de um espaço designado. Câmeras podem ser combinadas com software de reconhecimento facial que pode emitir alertas quando indivíduos não autorizados entram em áreas controladas. Após a detecção de uma violação física, os defensores podem usar imagens de vídeo ao vivo e gravadas para rastrear o caminho e as ações de um adversário.
2.4.C.2 Detectores de movimento funcionam melhor quando combinados com câmeras. Quando um alerta de segurança é disparado porque um detector de movimento foi ativado, os defensores podem usar câmeras para verificar o espaço visualmente e confirmar uma violação de segurança física.
2.4.C.3 Quando os funcionários são obrigados a usar um crachá eletrônico para destravar uma porta de uma área restrita, um sensor pode registrar quanto tempo a porta permaneceu aberta. Ao revisar os registros de entrada da porta, é possível detectar possível piggybacking ou tailgating quando as portas ficam abertas por períodos mais longos do que o normal.
Fonte: College Board AP Course and Exam Description
Alguns controles detectam ataques em vez de preveni-los. Câmeras gravam atividades e ajudam em investigações pós-incidente; guardas de segurança respondem ao que veem; sensores de movimento 运动传感器 alertam a equipe sobre movimento; e os próprios funcionários muitas vezes notam um intruso primeiro.
A colocação importa. Câmeras devem estar em pontos de entrada e saída 出入口 (entradas e saídas). Sensores de movimento funcionam melhor em áreas de baixo tráfego como salas de servidores - colocá-los em um corredor movimentado gera falsos alarmes constantes que levam todos a ignorá-los. Guardas estacionários protegem um ponto fixo de alto valor, enquanto guardas patrulhadores são mais difíceis para um adversário planejar. Revisar tempos de abertura de porta nos logs de entrada pode revelar piggybacking, pois uma porta mantida aberta por muito tempo é suspeita.
Memorize o triângulo CIA e esteja pronto para dizer qual objetivo um controle protege - a criptografia serve à confidencialidade, um hash verifica a integridade, um backup restaura a disponibilidade.
Conheça as quatro respostas de risco (evitar, transferir, mitigar, aceitar) e as duas formas de classificar controles (por tipo: físico/técnico/gestor; por função: preventivo/detetivo/corretivo).
Diferencie piggybacking (com consentimento, enganado) de tailgating (sem o conhecimento da pessoa) - questões de exame testam exatamente esse par.
Para questões de avaliação de risco, risco alto precisa de alto valor E exploração fácil; um "ponto de apoio para outros sistemas" é o clássico risco moderado.
Defense in depth é a resposta padrão sempre que uma pergunta perguntar por que um único controle não é suficiente.
Objetivo de Aprendizagem 3.1.A: Identificar ataques de rede comuns.
3.1.A.1 O protocolo de resolução de endereços (ARP) é usado por um gateway padrão em uma rede para estabelecer uma tabela que associa endereços de internet protocol (IP) a endereços de controle de acesso de mídia (MAC). Um ataque de envenenamento ARP ocorre quando um adversário envia pacotes ARP falsificados ao gateway padrão para modificar a tabela, de modo que o dispositivo do adversário receba tráfego destinado ao alvo, vinculando o endereço IP do alvo ao MAC do adversário. Falsificar um endereço MAC é chamado de spoofing de MAC. Este é um exemplo de ataque on-path (ou ataque homem-no-meio), que ocorre quando um adversário interrompe um fluxo de dados entre duas partes, captura os dados de ambas as partes e copia ou altera os dados antes de enviá-los adiante. Ambas as partes acham que estão se comunicando diretamente entre si, mas na verdade cada uma está se comunicando com o adversário que intercepta secretamente suas mensagens.
3.1.A.2 Um ataque de inundação de MAC ocorre quando um adversário envia muitos quadros Ethernet ao switch-alvo, cada um com um endereço MAC diferente. Isso pode forçar o switch a entrar no modo de broadcast, e o adversário então pode coletar todos os quadros da rede (pois estão sendo transmitidos para todos), o que poderia permitir que o adversário acesse informações sensíveis. Este é um exemplo de escuta espional (ou sniffing), que ocorre quando um adversário captura dados em trânsito e pode gravar e copiar os dados.
3.1.A.3 Um ataque de envenenamento DNS (Domain Name System) ocorre quando um adversário se faz passar por um servidor de nomes autoritário (NS) e implanta um registro DNS falso em um servidor DNS para redirecionar o tráfego do navegador para um site malicioso projetado para roubar credenciais. Este é um exemplo de colheita de credenciais, que ocorre quando adversários configuram um site de login falso que parece ser real. Usuários despreocupados inserem suas credenciais reais, que são capturadas e usadas pelos adversários.
3.1.A.4 Um ataque smurf tenta sobrecarregar uma rede com solicitações de Internet Control Message Protocol (ICMP). É um tipo de ataque de negação de serviço (DoS), que torna um sistema ou recurso indisponível para usuários autorizados. Durante um ataque smurf, um adversário envia muitas solicitações ICMP com o endereço da vítima para o endereço de broadcast da rede. O gateway da rede então envia essas solicitações para todos os dispositivos da rede. Cada dispositivo na rede responde para o endereço da vítima, criando uma inundação de tráfego que pode bloquear mensagens legítimas. Quando múltiplos dispositivos atacam o mesmo alvo simultaneamente, chama-se ataque de negação de serviço distribuído (DDoS).
Objetivo de Aprendizagem 3.1.B: Explicar como adversários podem explorar vulnerabilidades de rede para roubar, interromper ou destruir a comunicação de rede.
3.1.B.1 Adversários podem enviar tráfego malicioso para dentro de uma rede para inundá-la criando um DoS, mapear a estrutura interna da rede ou fazer spoofing de um dispositivo legítimo. Redes sem firewalls, ou com firewalls configurados incorretamente, são vulneráveis a esse tipo de ataque.
3.1.B.2 Adversários que comprometeram um dispositivo frequentemente tentam aproveitar seu acesso para comprometer outros dispositivos na rede local (LAN).
3.1.B.3 Adversários que se conectam fisicamente a uma porta de dados podem ganhar acesso a uma LAN através da porta do switch, a menos que a segurança de porta esteja habilitada. Isso permite que adversários lancem ataques DoS ou realizem ataques de inundação de MAC ou spoofing de MAC.
3.1.B.4 Adversários posicionados fora de espaços fisicamente seguros podem capturar sinais e quadros beacon de um ponto de acesso sem fio que está transmitindo para fora do espaço físico. Isso permite que eles reunam informações sobre a rede sem fio e tentem escutas espionais e ataques criptográficos contra ela.
3.1.B.5 Adversários podem tentar ingressar em redes para lançar ataques a partir do interior das redes. Redes que não autenticam dispositivos e usuários facilitam a entrada de adversários.
3.1.B.6 Se houver uma porta de rede aberta, um adversário pode conectar um ponto de acesso sem fio à porta, criando um ponto de acesso rogue. O adversário poderia usar esse ponto de acesso rogue para acessar a rede interna sem fio (talvez até de fora do espaço físico). Isso permite ao adversário acesso direto à LAN, contornando qualquer firewall.
3.1.B.7 Adversários podem tentar quebrar a criptografia sem fio e interceptar, roubar ou comprometer dados em uma rede.
Objetivo de Aprendizagem 3.1.C: Avaliar e documentar riscos decorrentes de vulnerabilidades de rede.
3.1.C.1 Vulnerabilidades em uma rede podem levar a adversários a serem capazes de interceptar e alterar dados em trânsito, lançar ataques DoS ou mover-se lateralmente em uma rede para obter acesso a sistemas mais sensíveis ou críticos. Vulnerabilidades de rede podem constituir um risco para confidencialidade, integridade e disponibilidade.
3.1.C.2 Existem varredores automatizados de vulnerabilidades que podem verificar redes, dispositivos e aplicativos quanto a vulnerabilidades conhecidas. Esses varredores produzem um relatório que geralmente inclui as vulnerabilidades detectadas, sua severidade e recomendações de mitigação.
3.1.C.3 A exploração bem-sucedida de uma vulnerabilidade de rede geralmente requer habilidade técnica avançada e conhecimento. Isso pode impactar a probabilidade de uma exploração.
3.1.C.4 Riscos elevados decorrentes de vulnerabilidades de rede permitem que um adversário cause facilmente um impacto significativo ao capturar tráfego de rede, fazer spoofing de um dispositivo legítimo na rede ou lançar um ataque DoS.
Exemplos ilustrativos para 3.1.C.4:
Uma organização possui uma única rede interna não segmentada que é acessível via rede sem fio com criptografia fraca, e nessa rede há um servidor executando seu aplicativo web proprietário.
3.1.C.5 Riscos moderados decorrentes de vulnerabilidades de rede podem incluir vulnerabilidades que poderiam dar aos adversários a capacidade de obter informações sobre sistemas ou dispositivos em uma rede.
Exemplos ilustrativos para 3.1.C.5:
O firewall externo de uma organização não está configurado para bloquear tráfego ICMP externo.
3.1.C.6 Riscos baixos decorrentes de vulnerabilidades de rede incluem vulnerabilidades que seriam difíceis de explorar e provavelmente teriam impactos negativos mínimos em uma organização.
Exemplos ilustrativos para 3.1.C.6:
Uma organização possui pontos de acesso sem fio que transmitem um quadro beacon, que contém o identificador de conjunto de serviços (SSID) da rede e os protocolos de criptografia sem fio.
Fonte: College Board AP Course and Exam Description
A man-in-the-middle attackDDoS: a botnet floods a server
Uma rede conecta dispositivos para que possam compartilhar dados - e toda conexão é uma possível via de entrada. Você deve conhecer os clássicos ataques de rede e os truques por trás deles.
ARP poisoning 地址解析投毒 - o protocolo de resolução de endereços (ARP) 地址解析协议 associa endereços IP com endereços físicos MAC addresses 物理地址. Um adversário envia mensagens ARP falsas para que o tráfego destinado ao alvo flua para o adversário em vez disso. Este é um ataque on-path 中间人攻击 (também chamado de man-in-the-middle): o adversário se sinta secretamente entre duas partes, lendo e até alterando suas mensagens.
MAC flooding 物理地址泛洪 - inundar um interruptor 交换机 com endereços MAC falsos força-o para o modo de broadcast, permitindo que o adversário capture todo o tráfego. Esta é uma forma de eavesdropping 窃听.
DNS poisoning 域名投毒 - plantar um registro falso em um servidor de sistema de nomes de domínio (DNS) 域名系统 redireciona usuários para um site malicioso para roubar credenciais (credential harvesting 凭据收集).
Smurf attack - inundar uma rede com requisições ICMP direcionadas para o endereço de broadcast, para que todos os dispositivos respondam à vítima. É um ataque de negativa de serviço (DoS) 拒绝服务; quando muitas máquinas atacam simultaneamente torna-se uma negação de serviço distribuída (DDoS) 分布式拒绝服务.
Adversários exploram redes fracas para inundar, mapear ou suplantar dispositivos. Uma porta de dados física sem segurança de porta permite que um atacante conecte; uma porta aberta permite instalar um rogue access point 非法接入点 que contorna completamente o firewall. Avaliamos o risco de rede pelo impacto e pela quantidade de habilidade que a exploração requer.
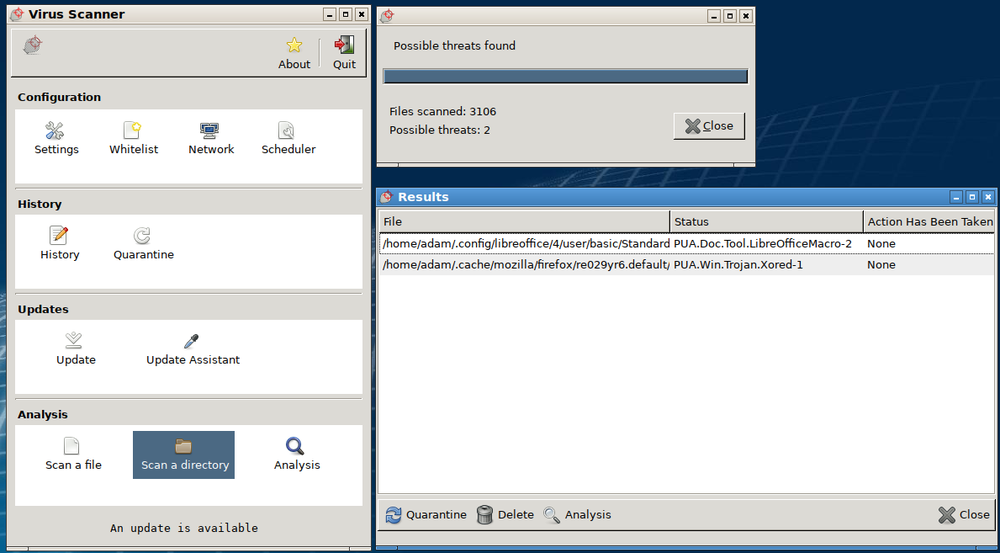
Para encontrar fraquezas antes que um adversário faça, organizações executam um escaneador automático de vulnerabilidades 自动漏洞扫描器: uma ferramenta que verifica redes, dispositivos e aplicativos contra um banco de dados de vulnerabilidades conhecidas, produzindo depois um relatório listando cada uma encontrada, sua gravidade e uma mitigação 缓解措施 recomendada. Corrigir primeiro os itens de maior gravidade é parte central do gerenciamento de riscos de rede.
Explorar
Identifique o ataque de rede a partir de suas evidências
Cada ataque de rede deixa um rastro distinto: Envenenamento ARP = um IP com duas MACs; Inundação MAC = uma enxurrada de novas MACs; Envenenamento DNS = tráfego web mal direcionado; smurf/DoS = uma inundação que bloqueia o tráfego legítimo.
Protegendo Redes: Controles Gestores e Segurança Sem Fio
Programa
Objetivo de Aprendizagem 3.2.A: Identificar controles gerenciais relacionados à segurança de rede.
3.2.A.1 Uma política de segurança de roteador definirá um padrão mínimo de configuração para roteadores na rede de uma organização e pode incluir:
Proibir contas de usuário locais (Todos os logins no roteador devem usar um servidor de autenticação aprovado.)
Desativar serviços desnecessários (ex: Telnet)
Exigir um firewall (Uma organização pode optar por um dispositivo de firewall separado do roteador.)
3.2.A.2 Uma política de segurança de switch definirá um padrão mínimo de configuração para switches na rede de uma organização e pode incluir:
Proibir contas de usuário locais (Todos os logins no switch devem usar um servidor de autenticação aprovado.)
Exigir que a segurança de porta esteja habilitada.
Usar filtragem de MAC
3.2.A.3 Uma política de VPN (Virtual Private Network) detalhará os requisitos mínimos de segurança para funcionários usando uma VPN para acessar a rede interna de uma organização, e pode incluir:
Uma lista de cargos dentro da organização que são permitidos a usar uma VPN para acessar a rede interna da organização
Requisitos de autenticação para funcionários usando uma VPN (ex: sistema de chave pública/privada ou MFA)
Proibição de túnel dividido (também chamado de túnel duplo)
3.2.A.4 Uma política de segurança sem fio estabelecerá os requisitos mínimos de segurança para redes sem fio dentro de uma organização e pode incluir:
Exigir que os usuários se autentiquem na rede sem fio através de um protocolo de autenticação extensível (EAP) conectado a um servidor de autenticação aprovado
Exigir que todo o tráfego sem fio seja criptografado usando criptografia AES com comprimento de chave mínimo
Desativar quadros beacon em pontos de acesso sem fio
Objetivo de Aprendizagem 3.2.B: Configurar recursos de segurança de rede sem fio.
3.2.B.1 Organizações podem desativar a transmissão de quadros beacon em pontos de acesso sem fio (WAPs) para dificultar que adversários encontrem sua rede sem fio e aprendam suas propriedades básicas.
3.2.B.2 Organizações podem controlar a direção de transmissão e a intensidade do sinal de um WAP para que o sinal não se estenda além do espaço físico que o ponto de acesso deve cobrir.
3.2.B.3 Organizações devem habilitar protocolos fortes de criptografia sem fio para garantir que quadros sem fio não sejam legíveis por adversários que possam interceptá-los.
Os protocolos de criptografia sem fio WEP, WPS e o WPA original possuem vulnerabilidades conhecidas e são inseguros.
O WPA3 é atualmente o algoritmo de criptografia sem fio mais forte.
3.2.B.4 Organizações podem habilitar a filtragem de MAC para impedir que dispositivos não autorizados acessem a rede, e podem exigir que os usuários se autentifiquem ao ingressar em uma rede.
Fonte: College Board AP Course and Exam Description
Uma boa segurança de rede começa com políticas escritas que estabelecem um padrão mínimo: uma política de segurança do roteador e uma política de segurança do switch proíbem contas locais e exigem segurança de porta; uma política de VPN estabelece regras de autenticação e proíbe split tunneling (separação de túnel); e uma política de segurança sem fio exige criptografia forte e acesso autenticado.
Para redes sem fio especificamente, organizações desabilitam quadros beacon para que a rede seja mais difícil de encontrar, controlam a força do sinal para que não vaze para fora do prédio, habilitam criptografia forte - WPA3 é a mais forte atualmente, enquanto o antigo WEP e o original WPA estão quebrados - e usam filtro MAC para permitir apenas dispositivos conhecidos.
Objetivo de Aprendizagem 3.3.A: Identificar técnicas para segmentar uma rede.
3.3.A.1 Zonas e regras de firewall podem ser usadas para criar uma subnet filtrada (também conhecida como zona desmilitarizada, ou DMZ)—um segmento de rede que fica entre redes públicas externas, como a internet, e redes internas privadas. Uma subnet filtrada é tipicamente uma zona de segurança inferior às redes internas privadas e tipicamente aloja os recursos expostos publicamente de uma organização, separando-os da rede interna.
3.3.A.2 A sub-redes (subnetting) pode ser usada para criar diferentes sub-redes baseadas em endereçamento IP. Se um dispositivo é comprometido por um adversário, as sub-redes podem conter uma violação de segurança para reduzir o número de dispositivos expostos.
3.3.A.3 Switches podem ser usados para criar VLANs, que separam logicamente dispositivos fisicamente conectados a switches centrais.
Objetivo de Aprendizagem 3.3.B: Explicar por que a segmentação de rede pode aumentar a segurança da rede.
3.3.B.1 A segmentação de rede refere-se ao processo de dividir uma rede em segmentos menores ou sub-redes (subnets) isolados.
3.3.B.2 Dividir uma rede em sub-redes menores isola o tráfego de rede, o que pode prevenir ataques a uma sub-rede sem afetar dispositivos em outras sub-redes.
3.3.B.3 A segmentação de rede pode permitir que diferentes políticas e controles de segurança sejam aplicados a diferentes segmentos da rede, permitindo zonas de alta segurança e zonas de baixa segurança.
3.3.B.4 A segurança de porta em um switch pode evitar o flooding de MAC limitando o número de endereços atribuíveis a qualquer porta individual do switch.
Fonte: College Board AP Course and Exam Description
Segmentação de rede (网络分段) divide uma rede em pedaços menores e isolados (sub-redes / 子网). Se uma sub-rede for comprometida, os danos ficam contidos e não se espalham.
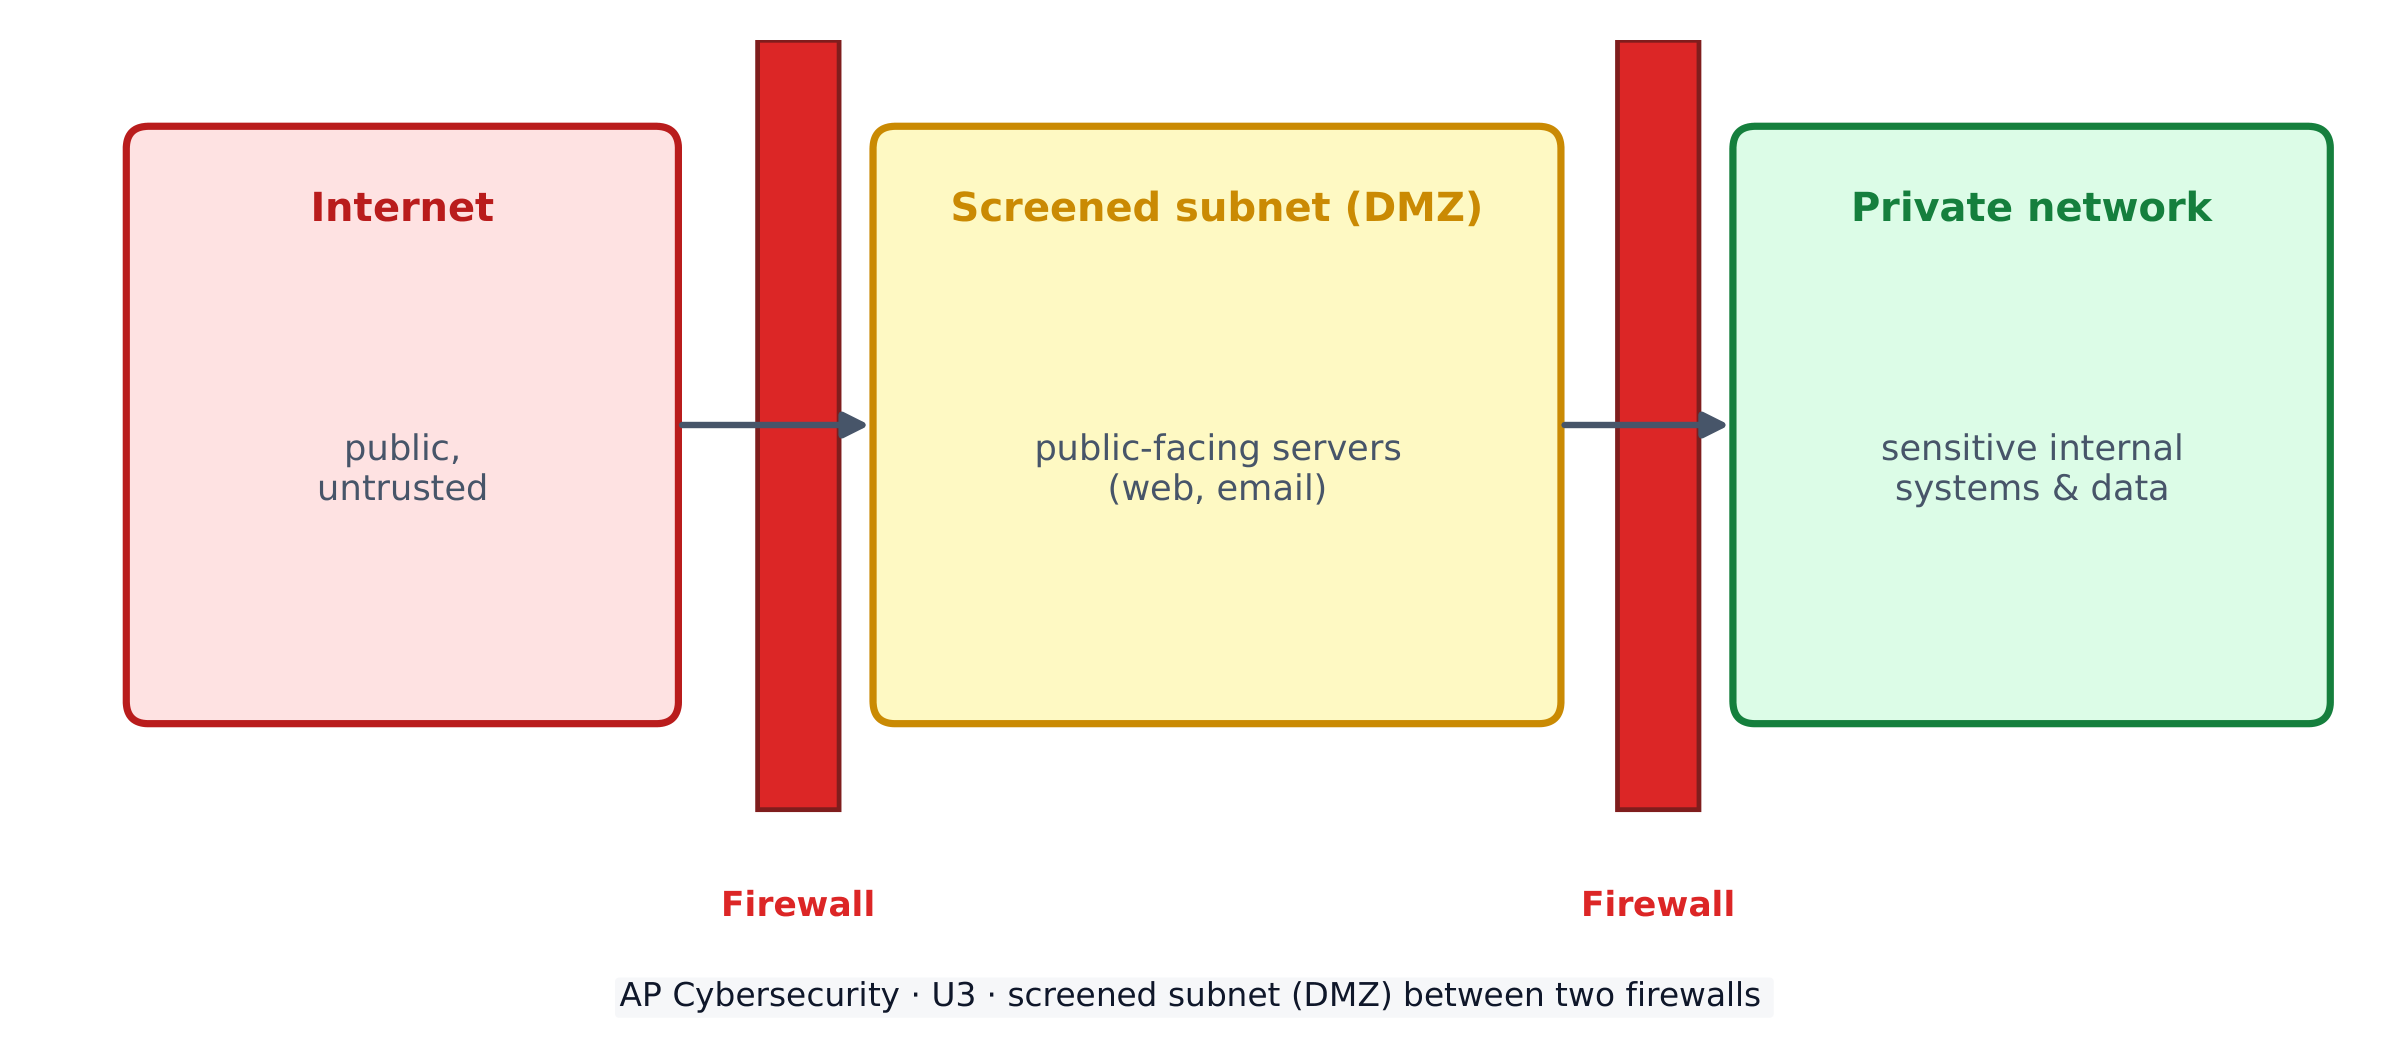
Um padrão chave é a sub-rede blindada (屏蔽子网), também chamada de DMZ (隔离区). Ela fica entre a internet pública e a rede interna privada, abrigando servidores de exposição pública da organização em uma zona de menor segurança — separada dos sistemas internos sensíveis.
A sub-rede blindada (DMZ) coloca servidores públicos entre dois firewalls, longe da rede privada
Os segmentos também podem ser construídos com subnetting (por endereço IP) ou VLANs (虚拟局域网, separando logicamente dispositivos no mesmo switch). Cada segmento pode então receber sua própria política de segurança — zonas de alta segurança e baixa segurança.
Gabinetes de servidores: a segmentação de rede isola sistemas para que uma violação não abra tudo
Objetivo de Aprendizagem 3.4.A: Identificar tipos de firewalls baseados em rede.
3.4.A.1 Um firewall é usado para permitir ou negar tráfego de rede entrando ou saindo de uma rede. O próprio firewall é um software que pode ser hospedado em um dispositivo independente ou integrado em outro dispositivo de rede, como um roteador.
3.4.A.2 Um firewall sem estado filtra o tráfego com base em informações nos cabeçalhos dos pacotes, como endereços IP, portas e protocolos.
3.4.A.3 Um firewall com estado (também conhecido como filtragem dinâmica de pacotes) rastreia o estado das conexões de rede que passam pelo firewall e pode filtrar de acordo com regras relacionadas à conexão, além da filtragem feita por um firewall sem estado. Isso permite maior controle sobre o conteúdo permitido dentro e fora de uma rede.
3.4.A.4 Um firewall de próxima geração (NGFW) possui as capacidades típicas de firewalls sem estado e com estado, além de recursos avançados adicionais, como prevenção de intrusão, inspeção profunda de pacotes e filtragem por tipo de aplicativo.
Objetivo de Aprendizagem 3.4.B: Explicar como um firewall usa uma lista de controle de acesso para permitir ou negar tráfego entrando ou saindo de uma rede.
3.4.B.1 Administradores de rede criam um conjunto de regras, chamado lista de controle de acesso (ACL), que um firewall usa para permitir ou negar tráfego de rede de entrada e saída.
3.4.B.2 As regras da ACL são verificadas em ordem e a primeira regra que corresponder aos critérios será executada para os dados especificados.
3.4.B.3 Uma ACL típica especificará a direção do tráfego (entrada ou saída), o critério para filtragem (endereços IP, porta lógica, serviço ou aplicativo) e a ação a ser tomada (permitir ou negar).
Objetivo de Aprendizagem 3.4.C: Determinar a posição efetiva de firewalls em uma rede.
3.4.C.1 Cada segmento de uma rede deve ter um firewall para controlar o fluxo de dados entrando e saindo desse segmento.
3.4.C.2 Os segmentos de rede podem ter diferentes necessidades de segurança com base nos dados e serviços contidos neles. O nível de segurança de cada firewall pode ser definido independentemente.
3.4.C.3 Cada ponto de entrada e saída de dados entre a rede interna e a internet pública deve ter um firewall.
Objetivo de Aprendizagem 3.4.D: Configurar um firewall para gerenciar o fluxo de tráfego de rede.
3.4.D.1 Os requisitos para um firewall especificarão que tipo de tráfego de quais origens ou para quais destinos deve ser permitido ou negado.
3.4.D.2 Regras específicas para um firewall podem permitir ou negar tráfego de entrada ou saída com base na porta de origem ou destino, endereço IP, serviço, protocolo ou aplicativo.
Exemplos ilustrativos para 3.4.D.2:
Permitir TCP porta 22 de entrada de TODOS; (essa regra permitirá todo o tráfego TCP de entrada com porta de destino 22, que é a porta designada para o protocolo SSH)
Negar TCP porta 80 de entrada de 192.168.1.0/24; (essa regra negará o tráfego TCP de entrada com porta de destino 80 de endereços IP no intervalo 192.168.1.0-192.168.1.255)
3.4.D.3 As regras são implementadas em ordem, e alterar a ordem de um conjunto de regras pode mudar qual tráfego é permitido ou negado. Deve-se considerar a precedência das prioridades de filtragem ao estabelecer a ordem das regras.
Exemplos ilustrativos para 3.4.D.3:
Este conjunto de regras permitiria tráfego SSH e negaria outro tráfego TCP de entrada
Regra 1: PERMITIR TCP porta 22 de entrada de TODOS;
Regra 2: NEGAR TCP TODO de entrada de TODOS;
Inverter a ordem dessas regras negaria todo o tráfego TCP de entrada, incluindo tráfego SSH.
Fonte: College Board AP Course and Exam Description
Como um firewall decide
Um firewall (防火墙) permite ou nega tráfego entrando ou saindo de uma rede. Existem vários tipos:
Stateless (无状态) - filtra apenas pelos cabeçalhos dos pacotes (IP, porta, protocolo).
Stateful (有状态) - também rastreia o estado de cada conexão para controle mais fino.
Next-generation (NGFW) - adiciona recursos avançados como prevenção de intrusão e inspeção profunda de pacotes.
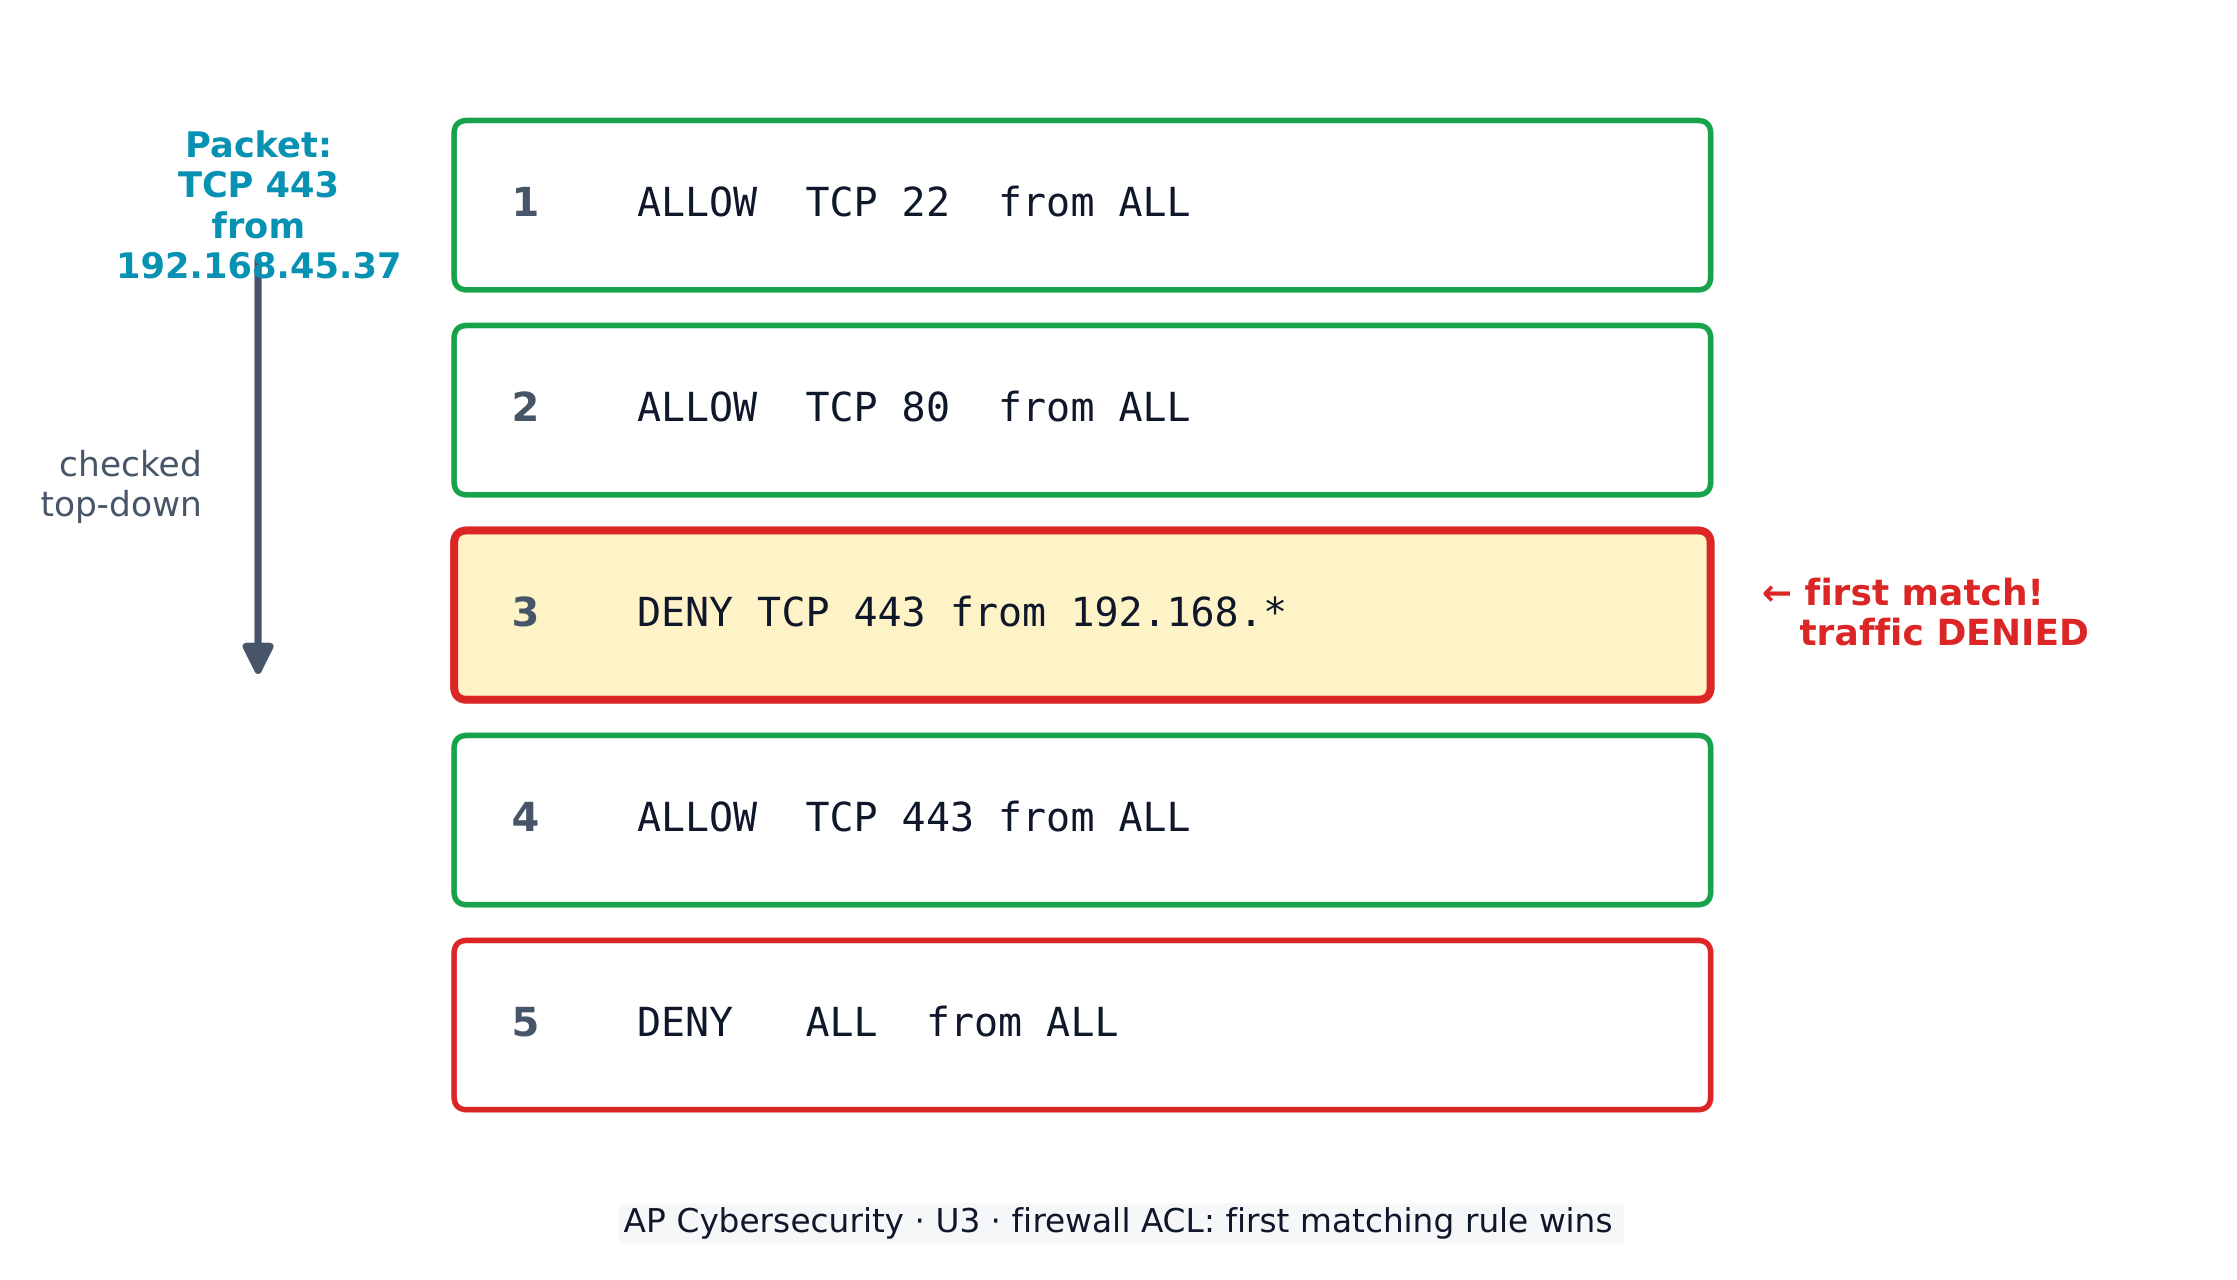
Um firewall segue uma lista de controle de acesso (ACL) (访问控制列表) - um conjunto ordenado de regras. As regras são verificadas na ordem, e a primeira correspondência vence, então a ordem das regras altera qual tráfego passa. Cada regra especifica uma direção, algo para filtrar por (IP, porta, serviço) e uma ação (permitir ou negar).
Um firewall verifica sua ACL de cima para baixo; a primeira regra correspondente decide
Exemplo resolvido. Um firewall tem a Regra 3: DENY TCP 443 from 192.168.*, e abaixo, a Regra 7: ALLOW TCP 443 from ALL. Um usuário em 192.168.45.37 não consegue alcançar a porta 443 - mesmo que a Regra 7 permitisse - porque a Regra 3 corresponde primeiro, e o primeiro match vence. A correção é mover a regra ALLOW acima da DENY. É por isso que a ordem das regras, não apenas o conteúdo da regra, decide o que passa no tráfego.
Firewalls devem estar em todos os pontos onde dados cruzam entre zonas - em cada segmento de rede e em todas as passagens para a internet pública.
Hardware de rede real: um firewall é um dispositivo (ou software) posicionado onde esses cabos encontram o mundo externo
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/
网络入侵检测系统
wǎng luò rù qīn jiǎn cè xì tǒng
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/
网络入侵防御系统
wǎng luò rù qīn fáng yù xì tǒng
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/
安全信息与事件管理
ān quán xìn xī yǔ shì jiàn guǎn lǐ
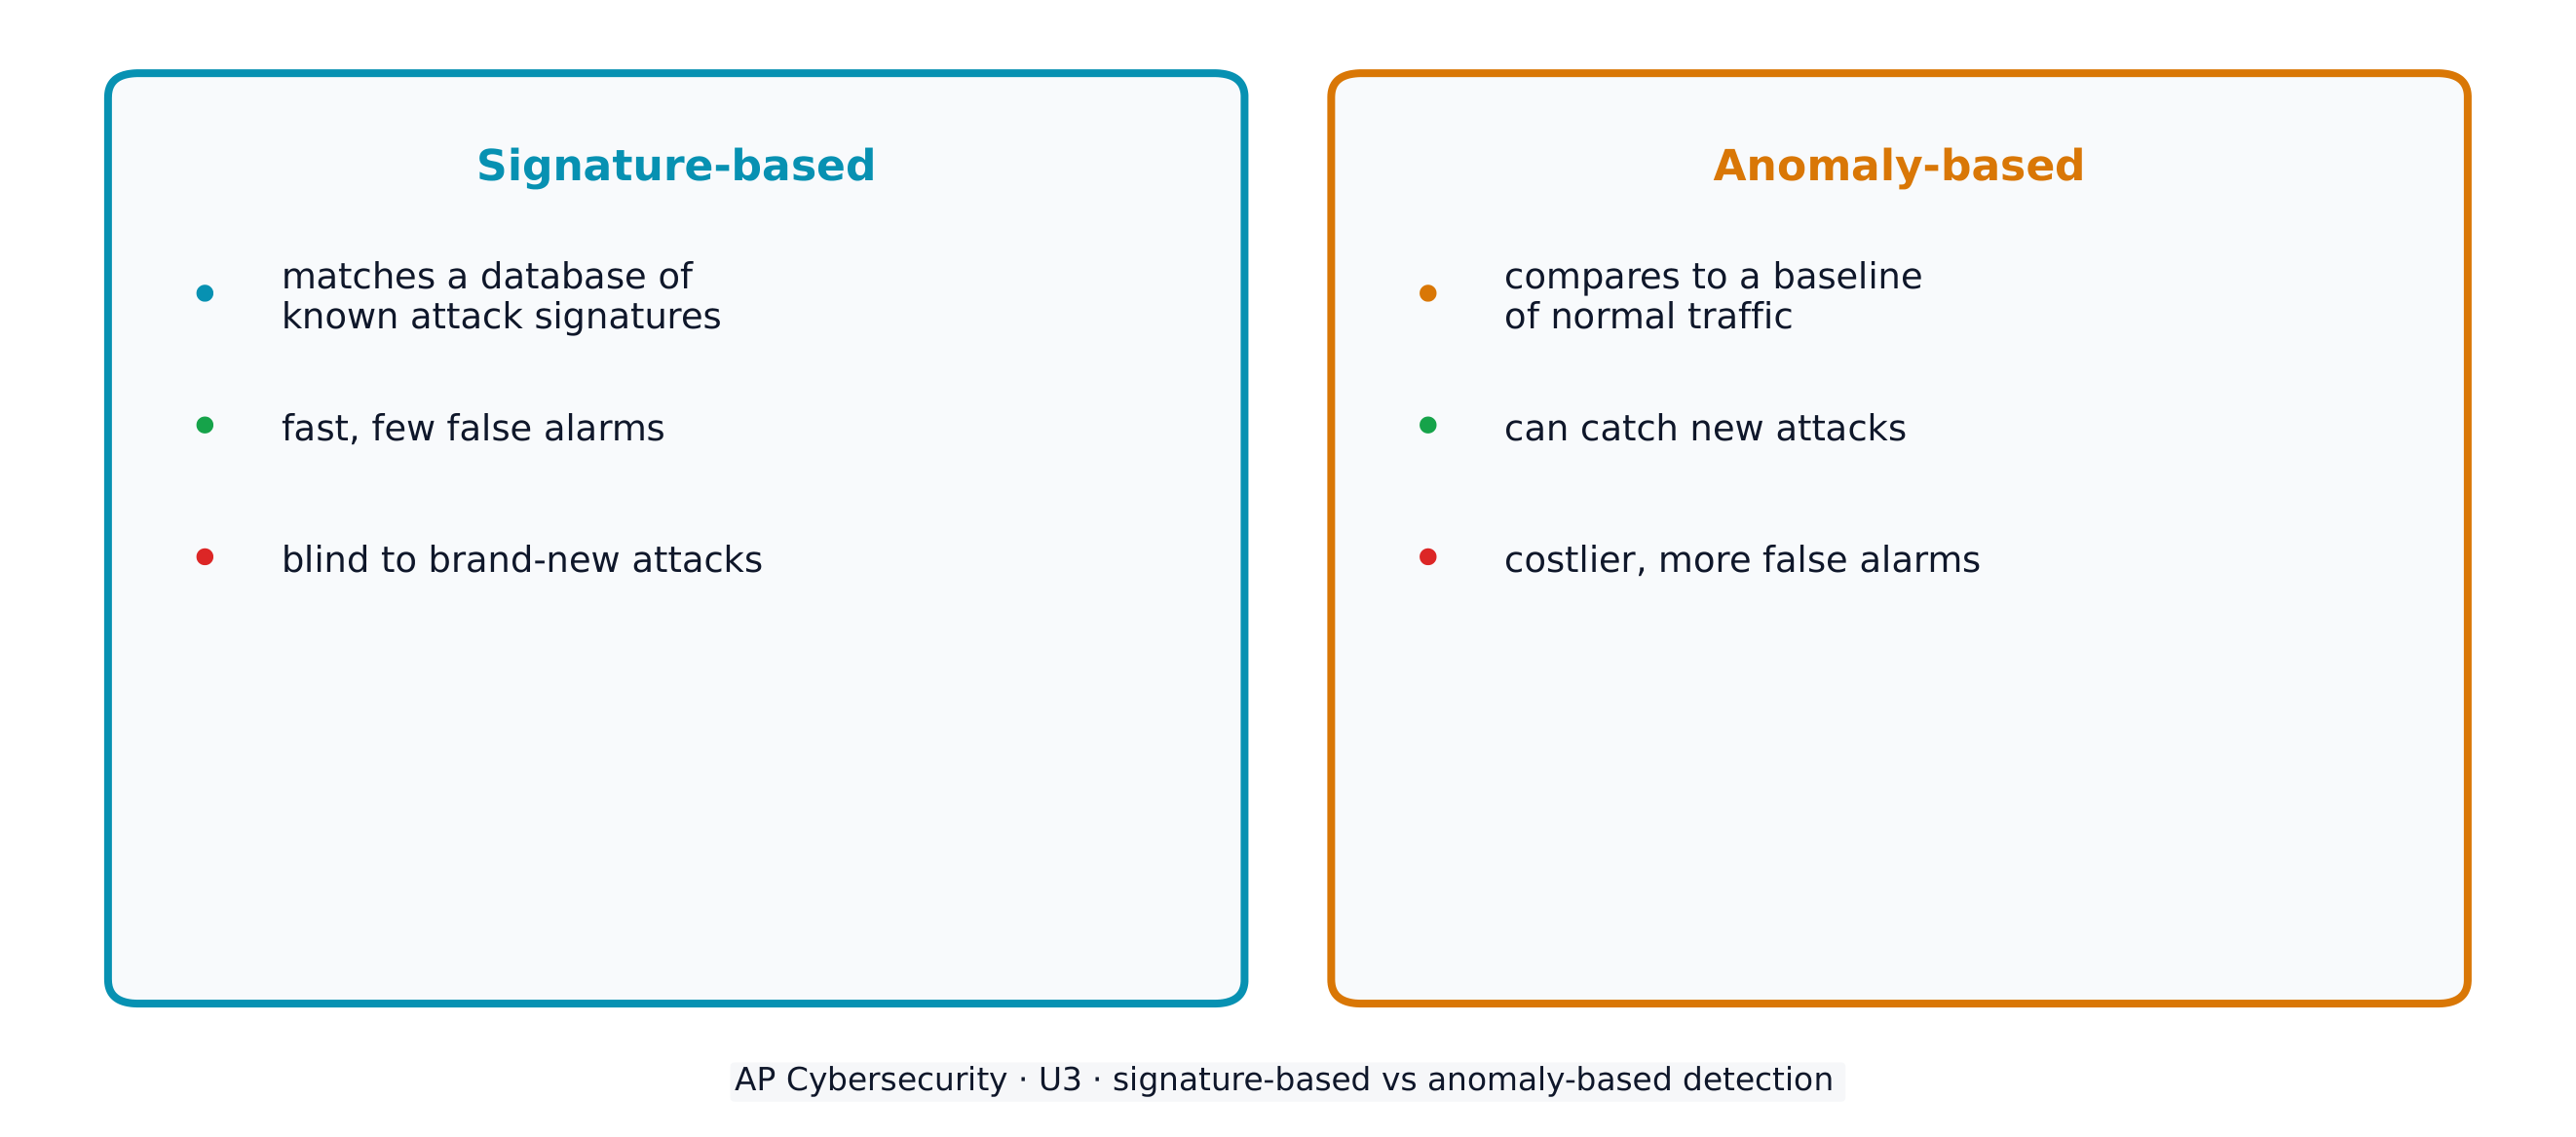
Signature-based/ˈsɪɡnɪtʃə beɪst/
基于特征
jī yú tè zhēng
Anomaly-based/əˈnɒməli beɪst/
基于异常
jī yú yì cháng
baseline/ˈbeɪslaɪn/
基线
jī xiàn
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/
网络入侵指标
wǎng luò rù qīn zhǐ biāo
probabilistic/ˌprɒbəbɪˈlɪstɪk/
概率的
gài lǜ de
threshold/ˈθreʃəʊld/
阈值
yù zhí
alert fatigue/əˈlɜːt fəˈtiːɡ/
警报疲劳
jǐng bào pí láo
3.5
Detectando Ataques à Rede
Programa
Objetivo de Aprendizagem 3.5.A: Identificar tipos de ferramentas de segurança automatizadas usadas para detectar ataques de rede.
3.5.A.1 Ferramentas de detecção automatizada analisam dados coletados da rede e dispositivos de uma organização, como switches e roteadores, servidores, firewalls e computadores de usuários. Esses dados são frequentemente coletados em um arquivo de log.
3.5.A.2 Um sistema de detecção de intrusão em rede (NIDS) é uma ferramenta automatizada que analisa dados para determinar se atividades maliciosas estão ocorrendo em uma rede. Quando um ataque é detectado, ele gera um alerta.
3.5.A.3 Um sistema de prevenção de intrusão em rede (NIPS) é uma ferramenta automatizada que, assim como um IDS, analisa dados para determinar se atividades maliciosas estão ocorrendo em uma rede. Um NIPS também pode mitigar ou interromper um ataque fechando portas, bloqueando endereços IP ou MAC específicos, ou rejeitando protocolos específicos.
3.5.A.4 Um sistema de gerenciamento de informações e eventos de segurança (SIEM) coleta e analisa dados de múltiplas fontes (incluindo firewalls, NIDS/NIPS, logs de dispositivos e logs de aplicativos) para detectar padrões que possam indicar um ciberataque e levanta um alerta se for detectado um possível ataque. Analistas de segurança investigam o alerta para determinar se representa uma ameaça real e seguem procedimentos operacionais padrão para resolver ou escalonar o alerta.
Objetivo de Aprendizagem 3.5.B: Explicar como as organizações podem usar inteligência artificial (IA) para melhorar a detecção e resposta a ameaças.
3.5.B.1 Computadores registram todas as ações que os usuários realizam. Firewalls, IDS, IPS e outros sensores de rede registram todo o tráfego que passa por vários pontos de uma rede. A rede de uma organização de porte médio está registrando milhões (ou até dezenas de milhões) de pontos de dados por dia. Mesmo uma equipe grande de humanos é incapaz de analisar tanta quantidade de dados.
3.5.B.2 Equipes de detecção de ameaças estão criando algoritmos de IA para analisar grandes quantidades de dados e classificar os padrões de dados como maliciosos ou normais.
3.5.B.3 Modelos de IA para detecção de ameaças são baseados em cálculos probabilísticos; eles relatam uma porcentagem para indicar a probabilidade de algo ser malicioso.
3.5.B.4 As organizações definem seus próprios limiares para qual porcentagem de probabilidade de uma ameaça resulta em um alerta. Se o limiar estiver configurado muito alto, ataques reais podem passar despercebidos; se o limiar estiver muito baixo, a equipe de segurança ficará sobrecarregada com falsos positivos.
Objetivo de Aprendizagem 3.5.C: Determinar um método de detecção de rede.
3.5.C.1 O volume de tráfego de rede é um critério para determinar um método de detecção. A detecção baseada em assinatura é mais eficiente para redes com alto volume de tráfego. A detecção baseada em assinatura compara os dados de detecção a um banco de dados de indicadores conhecidos de comprometimento (IoCs), chamados assinaturas. Os bancos de dados de assinaturas devem ser atualizados com IoCs para os últimos ataques. A detecção baseada em assinatura executa mais rapidamente do que a detecção baseada em anomalias.
3.5.C.2 A consistência dos padrões de tráfego de rede é um critério para determinar um método de detecção. A detecção baseada em anomalias é mais eficaz em redes com padrões de tráfego consistentes. A detecção baseada em anomalias compara os dados de detecção a uma linha de base de atividade registrada. As linhas de base devem ser registradas em sistemas não comprometidos para estabelecer tipos e volumes de dados esperados. A detecção baseada em anomalias dispara um alerta ou ação quando tipos ou volumes de dados fora de uma faixa de tolerância especificada são registrados. A detecção baseada em anomalias depende de padrões consistentes no tráfego de rede para detectar padrões de tráfego anômalos.
3.5.C.3 O grau de sensibilidade ou criticidade de uma rede é um critério para determinar um método de detecção. Redes com dados ou serviços mais sensíveis ou críticos provavelmente considerarão uma abordagem híbrida. A detecção híbrida combina detecção baseada em assinatura e baseada em anomalias. A detecção híbrida é mais cara do que usar apenas detecção baseada em assinatura ou anomalias, e modelos de detecção híbrida geram mais alertas.
3.5.C.4 A probabilidade de ataques novos em uma rede é um critério para determinar um método de detecção. A detecção baseada em assinatura não pode detectar um novo ataque. Quando uma organização suspeita que adversários provavelmente tentarão um novo ataque em uma rede, a detecção baseada em anomalias é o método preferido quando o custo da detecção híbrida é proibitivamente alto.
Objetivo de Aprendizagem 3.5.D: Avaliar o impacto de um método de detecção de rede.
3.5.D.1 A velocidade de detecção é um fator na avaliação do impacto de um método de detecção de rede. Detecção mais rápida permite resposta mais rápida. Os métodos de detecção baseados em assinatura são mais rápidos do que os métodos de detecção baseados em anomalias, especialmente em redes com alto volume de tráfego.
3.5.D.2 O custo é um fator na avaliação do impacto de um método de detecção de rede. As ferramentas de detecção e custos recorrentes precisam estar dentro de um orçamento. Os sistemas de detecção baseados em anomalias exigem hardware mais caro para operar do que os baseados em assinatura. A detecção híbrida é a opção mais cara porque combina ambos os métodos, baseado em anomalias e baseado em assinatura.
3.5.D.3 A taxa de falso positivo é um fator na avaliação do impacto de um método de detecção de rede. A detecção baseada em assinatura tem quase nenhum falso positivo. A detecção baseada em anomalias ou híbrida terá taxas de falso positivo mais altas. Os impactos de altas taxas de falso positivo incluem:
Tempo e recursos são gastos investigando alertas por atividade não maliciosa.
Fadiga de alerta é uma condição que ocorre quando respondentes se acostumam com falsos positivos e levam os alertas menos a sério porque assumem que os alertas são falsos positivos antes de investigá-los.
3.5.D.4 A taxa de falso negativo é um fator na avaliação do impacto de um método de detecção de rede. Um falso negativo ocorre quando um adversário consegue burlar um sistema de detecção. Sistemas de detecção baseados em assinatura são mais fáceis de burlar do que sistemas baseados em anomalias ou híbridos. Falsos negativos podem resultar em adversários causando perda, dano, interrupção ou destruição de dados e sistemas.
Objetivo de Aprendizagem 3.5.E: Aplicar técnicas de detecção para identificar indicadores de ataques de rede analisando arquivos de log.
3.5.E.1 Ataques Evil-twin podem ser detectados escaneando regularmente identificadores de conjunto de serviços (SSIDs) que pareçam suspeitos ou semelhantes aos SSIDs locais legítimos. A triangulação de sinal pode ser usada para localizar e desativar um ponto de acesso transmitindo uma rede evil-twin.
3.5.E.2 Ataques de interferência (jamming) podem ser detectados ao reconhecer que nenhum dispositivo sem fio em um espaço físico específico consegue se conectar a uma rede sem fio e ao verificar ruído eletromagnético (EM) na faixa de frequência sem fio.
3.5.E.3 Ataques de envenenamento ARP podem ser detectados monitorando o tráfego da rede por mensagens ARP incomuns (particularmente pacotes ARP com endereços MAC duplicados) e verificando a tabela ARP no gateway padrão.
3.5.E.4 Ataques de inundação de MAC podem ser detectados monitorando o tráfego da rede por um aumento inesperado de quadros Ethernet com diferentes endereços MAC e verificando a tabela de endereços MAC em um switch.
3.5.E.5 Ataques de envenenamento DNS são difíceis de detectar. No entanto, se o site de uma organização apresentar uma queda abrupta e inexplicável no tráfego, os registros DNS devem ser examinados como uma possível causa.
3.5.E.6 Ataques Smurf podem ser detectados observando o tráfego da rede por um aumento súbito de requisições ICMP enviadas para o endereço de broadcast da rede.
3.5.E.7 IOCs baseados em rede são descobertos ao analisar o tráfego da rede, geralmente na forma de arquivos de captura de pacotes. Indicadores podem ser encontrados em endereços IP de origem e destino, portas e protocolos. Estes podem incluir:
Conexões com endereços IP maliciosos conhecidos
Escaneamentos de rede não autorizados
Picos ou lentidões incomuns no tráfego da rede
Tráfego incompatível entre porta e aplicação
Fonte: College Board AP Course and Exam Description
Quando a prevenção falha, a detecção assume o comando. Ferramentas automatizadas leem os arquivos de log (日志文件) que registram a atividade da rede:
um sistema de detecção de intrusão na rede (NIDS) (网络入侵检测系统) analisa o tráfego e gera um alerta, mas não bloqueia;
um sistema de prevenção de intrusão na rede (NIPS) (网络入侵防御系统) também pode interromper um ataque fechando portas ou bloqueando endereços;
um sistema de gerenciamento de informações e eventos de segurança (SIEM) (安全信息与事件管理) coleta dados de várias fontes para identificar padrões.
Existem dois métodos de detecção. A detecção baseada em assinatura (基于特征) compara o tráfego a um banco de dados de assinaturas de ataques conhecidas - rápida e com poucos falsos positivos, mas cega para novos ataques. A detecção baseada em anomalia (基于异常) compara o tráfego a uma linha de base (基线) normal e sinaliza qualquer coisa incomum - pode capturar ataques novelos, mas consome mais recursos e gera mais falsos positivos. Uma abordagem híbrida combina ambas.
Ao examinar tráfego capturado (arquivos packet-capture), analistas buscam indicadores de comprometimento baseados em rede (网络入侵指标) nos endereços IP de origem e destino, portas e protocolos. Quatro comuns: conexões para endereços IP maliciosos conhecidos, escaneamentos de rede não autorizados (um estranho sondando suas portas), picos ou lentidões incomuns no tráfego, e tráfego incompatível de porta-aplicativo (por exemplo, tráfego não-web fluindo pela porta 80). Estes completam os indicadores baseados em host, arquivo e comportamento registrados por um único dispositivo.
IA, limiares e fadiga de alertas
Uma rede média registra milhões de eventos por dia - muito mais do que qualquer equipe pode ler - então organizações treinam modelos de IA para classificar padrões provavelmente maliciosos dos normais. Esses modelos são probabilísticos (概率的): em vez de sim/não, cada evento recebe uma probabilidade percentual de ser malicioso.
A organização então define um limiar (阈值) - a probabilidade na qual um alerta é disparado - e essa escolha é um verdadeiro trade-off:
definir o limiar muito alto e ataques reais passam sem serem detectados;
definir muito baixo e a equipe fica sobrecarregada com falsos alertas.
Muitos falsos positivos causam fadiga de alertas (警报疲劳): respondentes acostumam-se tanto com falsos positivos que começam a assumir que um alerta é falso antes de investigá-lo - então, quando um ataque real finalmente ocorre, ele é ignorado. É exatamente por isso que uma taxa baixa de falsos positivos importa: a detecção baseada em assinatura tem quase nenhuma, enquanto a baseada em anomalia e a híbrida trocam uma taxa maior de falsos positivos pela capacidade de capturar ataques novelos.
Detecção baseada em assinatura corresponde a ataques conhecidos; detecção baseada em anomalia sinaliza desvios do normal
3.5
Dicas de prova
Para questões sobre ACL de firewall, leia as regras de cima para baixo e pare na primeira correspondência - uma regra Deny acima de uma Allow bloqueia o tráfego mesmo que a Allow exista mais abaixo.
Associe cada ataque a seu sinal revelador: envenenamento ARP = um IP com duas MACs; flood de MAC = uma onda de novas MACs; envenenamento DNS = queda inexplicável no tráfego web.
Leia capturas de pacote para IoCs baseados em rede: IPs maliciosos conhecidos, escaneamentos não autorizados, picos/lentidões de tráfego e tráfego incompatível de porta-aplicativo.
Execute scanners de vulnerabilidade para encontrar fraquezas conhecidas proativamente e corrija primeiro as descobertas de maior severidade.
Baseada em assinatura = rápida, poucos falsos positivos, perde novos ataques (mais falsos negativos); baseada em anomalia = captura novos ataques, custa mais, mais falsos positivos. Memorize esse trade-off.
Uma sub-rede blindada / DMZ abriga servidores de exposição pública entre a internet e a rede privada - nomeie-a sempre que uma questão separar serviços públicos de dados internos.
WPA3 é a criptografia sem fio forte; WEP e WPA original são inseguros.
Objetivo de Aprendizagem 4.1.A: Identificar tipos de dispositivos computacionais.
4.1.A.1 Computadores servidores são dispositivos que fornecem um ou mais serviços a outros computadores (ex.: DNS, DHCP, FTP). Qualquer computador pode ser um servidor, e em um ambiente corporativo, os servidores geralmente possuem mais poder de processamento e armazenamento do que um computador pessoal.
4.1.A.2 Computadores pessoais são dispositivos projetados para serem usados por uma pessoa para fins de trabalho ou recreação (ex.: processamento de texto, design gráfico, navegação na web e produção ou visualização de mídia). Estes incluem computadores desktop, laptop e notebook.
4.1.A.3 Computadores portáteis (também chamados de computadores móveis ou aparelhos de informação) são menores que os computadores pessoais e funcionam com bateria. Estes incluem tablets, smartphones e tecnologia vestível como smartwatches.
4.1.A.4 Computadores embutidos são dispositivos que fazem parte de uma máquina. Dispositivos embutidos possuem conjuntos de instruções específicos para interagir com componentes especializados da máquina em que estão embutidos. Computadores embutidos tendem a ser mais lentos e baratos do que outros computadores e possuem armazenamento mínimo.
4.1.A.5 Dispositivos cotidianos com computadores embutidos são frequentemente chamados de dispositivos Internet das Coisas (IoT). Computadores embutidos são encontrados em transporte (ex.: carros, trens e aviões), dispositivos que operam infraestrutura crítica (ex.: acionamento de disjuntores em subestações elétricas e bombas em estações de tratamento de água), equipamentos médicos (ex.: bombas de soro, ressonâncias magnéticas, marcapassos e bombas de insulina) e dispositivos cotidianos como máquinas de lavar, cafeteiras e termostatos.
Objetivo de Aprendizagem 4.1.B: Identificar o tipo de malware usado em um ciberataque.
4.1.B.1 Malware é software malicioso que pode danificar ou destruir um dispositivo ou rede, ou permitir que um adversário acesse um dispositivo e os dados nele contidos.
4.1.B.2 O malware é frequentemente usado como ferramenta para cumprir parte do plano de um adversário para atingir seu(s) objetivo(s) final(is). Existem muitos tipos de malware, tais como:
Vírus são malware que precisam ser ativados por um usuário executando ou abrindo um arquivo.
Worms se espalham de um computador para outro sem interação humana.
Cavalos de Troia são malware embutidos em outro software que parece inofensivo. Cavalos de Troia de acesso remoto (RATs) fornecem a um adversário acesso remoto ao sistema-alvo.
Ransomware criptografam os arquivos de um dispositivo, impedindo que o usuário acesse os arquivos nele. O ransomware geralmente apresenta ao usuário uma tela exigindo pagamento e prometendo fornecer uma chave de descriptografia para seus arquivos se o usuário pagar dentro de um prazo fixo.
Spyware rastreia as ações de um usuário em um computador e envia informações de volta para um adversário.
Um keylogger é software ou hardware que registra as teclas digitadas pelo usuário e envia as informações de volta para o adversário. Adversários podem muitas vezes extrair nomes de usuário e senhas dos dados do keylogger.
Bombas lógicas são configuradas para ativar seu efeito apenas quando um conjunto específico de condições é atendido; as condições podem incluir tempo e data, tipo ou versão específica do sistema operacional, conjunto de caracteres que o computador está usando, etc.
Um rootkit é malware sofisticado que entra no sistema operacional do computador-alvo e pode controlar quase todos os aspectos do sistema, incluindo tornar o próprio rootkit invisível à detecção.
4.1.B.3 Embora a maioria dos malware seja um arquivo ou coleção de arquivos, o malware sem arquivo (fileless) é código malicioso que reside na RAM e usa programas legítimos já instalados em um dispositivo para comprometê-lo.
Objetivo de Aprendizagem 4.1.C: Explicar como adversários podem explorar vulnerabilidades comuns de dispositivos para causar perda, dano, interrupção ou destruição.
4.1.C.1 Adversários podem desenvolver exploits para vulnerabilidades conhecidas em softwares (incluindo sistemas operacionais). Dispositivos com software não atualizado são vulneráveis a esses exploits, que poderiam permitir que um adversário travasse um sistema, visualizasse ações do usuário, habilitasse ou desabilitasse vários serviços ou componentes no dispositivo (ex.: ligar uma câmera web ou microfone), ou até mesmo assumisse o controle do dispositivo para emitir seus próprios comandos, incluindo comandos para roubar ou destruir informações no dispositivo.
4.1.C.2 Adversários podem aproveitar requisitos de autenticação fracos adivinhando a senha de um usuário ou usando engenharia social para fazer com que um usuário revele sua senha.
4.1.C.3 Quando sistemas não possuem senha no basic input output system (BIOS) ou unified extensible firmware interface (UEFI), um adversário pode inicializar um computador em um modo especial (ex.: “modo de recuperação”) que lhes confere privilégios de nível superior. Sem proteção BIOS ou UEFI, adversários podem carregar seu próprio sistema operacional em um dispositivo a partir de uma unidade externa e usar ferramentas especializadas para alterar ou criar perfis de usuário, incluindo alterando senhas de usuários.
4.1.C.4 Adversários podem carregar malware em uma unidade externa e, se o autorun estiver habilitado, o dispositivo executará o malware quando a unidade externa for inserida.
4.1.C.5 Adversários podem aproveitar portas abertas para se conectar a um dispositivo.
4.1.C.6 Adversários podem enviar dados maliciosos para dispositivos para interrompê-los ou tentar assumir o controle deles. Dispositivos que não possuem firewall (ou possuem um firewall mal configurado) não conseguem filtrar esses dados maliciosos.
4.1.C.7 Adversários frequentemente tentam instalar malware em um dispositivo para interrompê-lo ou controlá-lo. Dispositivos sem software anti-malware são mais vulneráveis a esse tipo de ataque.
Objetivo de Aprendizagem 4.1.D: Avaliar e documentar riscos decorrentes de vulnerabilidades de dispositivos.
4.1.D.1 O risco decorrente de vulnerabilidades de dispositivos pode vir de acesso não autorizado ou malware que permitem que um adversário se faça passar por um usuário autorizado, controle remotamente um dispositivo, cripte a unidade de um dispositivo para resgatar os dados, ou apague a memória de um dispositivo, destruindo dados ou tornando o dispositivo inoperante. O nível de risco varia dependendo da criticidade do dispositivo, dos serviços que ele fornece ou dos dados que armazena.
4.1.D.2 Alto risco decorrente de vulnerabilidades de dispositivos envolve potencialmente comprometer dados sensíveis ou operações críticas.
Exemplos ilustrativos para 4.1.D.2:
Uma organização não instalou a atualização mais recente para seu servidor de e-mail, que incluía um patch para uma vulnerabilidade crítica conhecida.
4.1.D.3 Risco moderado decorrente de vulnerabilidades de dispositivos pode surgir de requisitos de autenticação fracos ou de vulnerabilidades que seriam menos propensas a serem exploradas.
Exemplos ilustrativos para 4.1.D.3:
Uma estação de tratamento de água possui sistemas embutidos controlando bombas. As bombas podem ser acessadas remotamente via nome de usuário e senha para gerenciamento remoto da planta, mas os dispositivos não exigem autenticação multifator (MFA).
4.1.D.4 Baixo risco decorrente de vulnerabilidades de dispositivos geralmente está relacionado a vulnerabilidades que, se exploradas, teriam pouco impacto.
Exemplos ilustrativos para 4.1.D.4:
O laptop de um funcionário tem a porta telnet 23 aberta.
Fonte: College Board AP Course and Exam Description
Um dispositivo é qualquer computador - um servidor, um laptop pessoal, um smartphone ou um computador embutido (嵌入式计算机) integrado a uma máquina. Dispositivos cotidianos com computadores embutidos são chamados de dispositivos Internet of Things (IoT) (物联网), e eles controlam tudo desde bombas d'água até máquinas de lavar.
As quatro classes de dispositivo e por que a classe importa
Classe
O que é
Consequência de segurança
servidores
máquinas compartilhadas executando serviços para muitos usuários
alvo de maior valor; um comprometimento alcança todos
computadores pessoais
desktops e laptops
uso geral, então executam qualquer coisa que o usuário instale
computadores portáteis (手持计算机, também chamados de computadores móveis ou appliances de informação)
menores que um PC e operam com energia de bateria — smartphones, tablets, smartwatches e outras tecnologias vestíveis
facilmente perdidos ou roubados, e frequentemente transportados através de redes não confiáveis
computadores embutidos
um computador que faz parte de uma máquina — controlador de motor de carro, termostato, bomba médica
possui um conjunto de instruções especializado para interagir com seus componentes, e tende a ser mais lento, barato e ter armazenamento mínimo, então recursos de segurança muitas vezes são omitidos e atualizações são raras
Essa última linha é a razão pela qual dispositivos embutidos e IoT aparecem tão frequentemente em cenários de ataque: as restrições que os tornam baratos são as mesmas que os tornam difíceis de defender.
A principal ameaça a um dispositivo é malware (恶意软件) - software malicioso. Aprenda os tipos:
Vírus (病毒) - deve ser ativado por um usuário abrindo um arquivo.
Worm (蠕虫) - se espalha sozinho, sem ação humana.
Trojan (木马) - esconde-se dentro de software que parece seguro; um remote access trojan (RAT) (远程访问木马) dá ao adversário controle remoto.
Ransomware (勒索软件) - criptografa seus arquivos e exige pagamento pela chave.
Spyware (间谍软件) - rastrea secretamente o que você faz.
Keylogger (键盘记录器) - grava cada tecla pressionada para roubar senhas.
Logic bomb (逻辑炸弹) - dispara apenas quando uma condição é atendida (uma data, uma versão).
Rootkit - esconde-se profundamente no sistema operacional e pode até se tornar invisível.
A maioria dos malwares é um arquivo, mas fileless malware (无文件恶意软件) é diferente: vive apenas em RAM (内存) e abusa de programas legítimos já presentes no dispositivo, não deixando nenhum arquivo para um scanner encontrar.
Inimigos exploram software sem patches 未打补丁的软件, senhas fracas, configurações de inicialização desprotegidas do BIOS/UEFI e portas abertas. Avaliamos o risco do dispositivo pelo valor e criticidade deste: um servidor de e-mail sem patches em um hospital é de risco alto, enquanto um laptop de funcionário com uma porta aberta não utilizada é de risco baixo.
Explorar
Nomeie o malware pelo seu comportamento
Cada tipo de malware tem uma característica definidora: um worm se espalha sozinho, um vírus precisa que um usuário o execute, ransomware criptografa para obter dinheiro e um rootkit se esconde profundamente no SO.
Objetivo de Aprendizagem 4.2.A: Explicar por que hashes (também chamados de saídas de hash, checksums, message digests ou digestos) são usados para armazenar senhas.
4.2.A.1 Uma função de hash criptográfica (também chamada de função de message digest) é um algoritmo matemático que recebe dados binários de comprimento arbitrário, processa-os de acordo com um conjunto de instruções e produz uma string binária de comprimento fixo chamada hash (ou checksum ou message digest). Hashes criptográficos bem conhecidos incluem:
MD5
SHA-1, SHA-256, SHA-512 (SHA significa Secure Hash Algorithm)
NTHash
RIPEMD-160
4.2.A.2 Um hash de n bits tem $2^n$ saídas possíveis. O número de entradas é infinito, e portanto inevitavelmente duas entradas diferentes produzirão o mesmo hash. Isso é chamado de colisão.
4.2.A.3 Funções de hash criptográficas possuem as seguintes propriedades:
Hashes são resistentes a colisões; é difícil encontrar duas entradas diferentes para a mesma função de hash que produzam a mesma saída.
Hashes têm resistência à imagem prévia; dado um hash, é inviável descobrir a entrada que o gerou.
Hashes são repetíveis; a mesma entrada sempre produzirá o mesmo hash.
Hashes têm comprimento fixo; o comprimento em bits do hash para uma função de hash específica é constante, independentemente do tamanho da entrada.
4.2.A.4 Adversários tentam comprometer funções de hash forçando colisões em suas saídas. Se existir um algoritmo eficiente para forçar uma colisão para uma função de hash específica, então essa função de hash será descontinuada (não mais usada em ambientes seguros). MD5 e SHA1 são exemplos de funções de hash descontinuadas.
4.2.A.5 Os serviços de autenticação baseados em senha não devem armazenar senhas em texto claro, para que, se um adversário tiver acesso ao diretório user:password, ele não saiba imediatamente as senhas de todos os usuários. Em vez disso, as senhas dos usuários devem ser hashadas e o hash armazenado em um banco de dados. Quando um usuário digita sua senha, ela é hashada e o hash é comparado com o hash armazenado no arquivo. Se os hashes coincidirem, o usuário é autenticado.
4.2.A.6 Se dois usuários tivessem a mesma senha, seus passwords teriam hashes idênticos no diretório user:password. Para evitar isso, alguns bits aleatórios (chamados de salt) são hashados junto com a senha do usuário para gerar o hash. O salt de cada usuário é único, então, mesmo que dois usuários tenham a mesma senha, eles terão um hash de senha diferente porque possuem salts diferentes.
Objetivo de Aprendizagem 4.2.B: Explicar como ataques de senha exploram vulnerabilidades.
4.2.B.1 Se um adversário puder comprometer a senha de um usuário legítimo, e a organização desse usuário não tiver ativado MFA ou outras proteções de autenticação, então o adversário pode agir dentro daquela organização com todo o acesso e direitos disponíveis para o usuário.
4.2.B.2 Ataques de senha podem ser classificados como online ou offline.
Ataques de senha online tentam combinações de user:password em um portal de autenticação ativo.
Ataques de senha offline capturaram um banco de dados de user:password e podem executar ataques de senha contra o banco de dados em seu próprio computador. Este método contorna qualquer proteção de bloqueio de conta que possa estar em vigor.
4.2.B.3 Muitos usuários reutilizam as mesmas senhas (ou variações da mesma senha) para todos os serviços e contas que possuem, apesar dos avisos para não fazê-lo. Quando o banco de dados de usuários de uma organização é roubado, os nomes de usuário, e-mails e senhas são vendidos a adversários ou postados na internet. Adversários frequentemente começam a tentativa de comprometer uma conta tentando credenciais roubadas ou vazadas para um indivíduo-alvo.
4.2.B.4 Muitos usuários definem senhas fáceis de adivinhar, e adversários tentarão adivinhar senhas comuns para a conta de um usuário. A pulverização de senhas (Password spraying) é um ataque em que um adversário tenta uma senha comum contra muitas contas de usuários diferentes.
4.2.B.5 Alguns serviços e dispositivos (ex.: switches, roteadores e dispositivos IoT) são pré-configurados com um usuário administrativo padrão e senha. O preenchimento de credenciais (Credential stuffing) é um ataque em que um adversário tenta acessar esses serviços ou dispositivos usando credenciais padrão comuns ou credenciais de conta que foram roubadas.
4.2.B.6 Ataques de senha offline usam ferramentas automatizadas de quebra de hash para hashear senhas possíveis e compará-las com um hash capturado. Embora os hashes não possam ser revertidos, um adversário pode usar essas ferramentas para hashear muitas senhas potenciais e compará-las com o hash-alvo. Se um adversário encontrar um hash que coincida, ele poderá usar a senha que gerou o hash para fazer login na conta do usuário. Ataques offline incluem:
Ataques de força bruta, onde um adversário usa uma ferramenta automatizada para testar todas as senhas potenciais que um usuário poderia ter
Ataques de dicionário, onde um adversário usa uma ferramenta automatizada para testar uma lista de senhas comuns
4.2.B.7 Um ataque de tabela arco-íris usa uma lista de senhas comuns para gerar uma tabela arco-íris. Uma tabela arco-íris é uma tabela que contém cada senha potencial e seu hash. A tabela é então ordenada pelos hashes, e o adversário usa uma ferramenta automatizada para pesquisar a lista de hashes em busca do hash capturado. Se os hashes coincidirem, então o adversário encontrou uma senha que gera o mesmo hash, e a senha permitirá que o adversário faça login na conta do usuário.
Objetivo de Aprendizagem 4.2.C: Determinar o tipo de autenticação usado para verificar a identidade de um usuário.
4.2.C.1 Mecanismos de autenticação são controles técnicos que verificam a identidade de um usuário para garantir que apenas usuários autorizados acessem um sistema. A prova que o usuário fornece para se identificar é chamada de fator. Fatores de autenticação comuns incluem:
Algo que o usuário sabe (fator de conhecimento)
Algo que o usuário tem (fator de posse)
Algo que o usuário é (fator biométrico)
Onde o usuário está (fator de localização)
4.2.C.2 Fatores de conhecimento podem ser senhas, PINs ou respostas a perguntas de desafio pré-selecionadas. Para que um fator de conhecimento seja eficaz, ele precisa ser algo que um adversário não possa adivinhar facilmente; no entanto, fatores de conhecimento que são difíceis para um adversário descobrir também podem ser mais difíceis para um usuário lembrar.
4.2.C.3 Um fator de posse é um objeto que o usuário possui e que é exclusivo dele, como um cartão de acesso, um cartão bancário, um celular ou um token de autenticação. Quanto mais difícil for para um adversário obter o objeto (ou uma cópia dele), mais seguro é o fator de posse.
4.2.C.4 Fatores biométricos medem características do corpo humano e podem incluir impressões digitais, impressões de palma, reconhecimento facial, exames de íris ou retina, ou identificação por voz. Fatores biométricos são difíceis para um adversário duplicar porque são exclusivos de um indivíduo.
4.2.C.5 Fatores de localização usam informações sobre sinais Wi-Fi, dados GPS, configurações de fuso horário e até mesmo informações de endereço IP para tomar decisões sobre a localização. Regras podem ser estabelecidas para permitir ou negar acesso com base em um fator de localização.
4.2.C.6 Autenticação multifatorial (MFA) ocorre quando um sistema utiliza mais de um fator para autenticar um usuário. A MFA é mais segura do que a autenticação de fator único porque requer que o usuário forneça pelo menos dois fatores de autenticação separados.
Objetivo de Aprendizagem 4.2.D: Configurar definições de login para tornar um dispositivo mais seguro.
4.2.D.1 Exigir complexidade em senhas é uma configuração de login que pode ser configurada. Quando ativado, os usuários ao definir uma nova senha devem incluir pelo menos um caractere de cada conjunto de caracteres. Senhas com caracteres de cada conjunto de caracteres são significativamente mais difíceis para um adversário quebrar do que senhas que usam caracteres de apenas um ou dois conjuntos de caracteres. Os principais conjuntos de caracteres geralmente exigidos são:
4.2.D.2 Exigir um comprimento mínimo de senha é uma configuração de login que pode ser configurada. Isso significa que os usuários devem ter pelo menos um certo número de caracteres em sua senha. Quanto maior e mais complexa for uma senha, mais tempo levará para uma ferramenta digital quebrar a senha.
4.2.D.3 Exigir uma idade máxima de senha é uma configuração de login que pode ser configurada. Quando configurado, os usuários receberão um prompt para alterar sua senha após um determinado número de dias desde a última alteração de senha, geralmente a cada 90 ou 120 dias. Se a senha de um usuário foi comprometida, alterá-la pode impedir que um adversário obtenha acesso à conta do usuário. No entanto, algumas normas nacionais recomendam que organizações não exijam que usuários alterem suas senhas em intervalos predefinidos para desencorajar o desenvolvimento de padrões de senha pelos usuários (ex.: PasswordFall2028).
4.2.D.4 Exigir que o sistema armazene um determinado número de senhas anteriores de usuário é uma configuração de login que pode ser configurada. Isso impede que um usuário reutilize uma senha. Muitas organizações armazenam os hashes das 5–10 senhas anteriores dos usuários para evitar reutilização.
4.2.D.5 Exigir um período de bloqueio após um determinado número de tentativas de login inválidas é uma configuração de login que pode ser configurada. Isso impede que um adversário tente continuamente senhas erradas aleatoriamente. Muitas organizações bloqueiam a conta de um usuário após 3–5 tentativas de login inválidas. O período de bloqueio varia.
Fonte: College Board AP Course and Exam Description
Autenticação multifatorUm scanner de impressão digital: a autenticação biométrica verifica algo que você É, o que é muito mais difícil para um atacante roubar ou adivinhar do que uma senha
Para armazenar senhas com segurança, os sistemas usam uma função de hash criptográfica 密码散列函数 - um algoritmo matemático de sentido único que transforma qualquer entrada em uma string de comprimento fixo chamada hash 散列值 (ou digesto). Os hashes têm três propriedades vitais: são resistentes a colisão 抗碰撞 (difícil encontrar duas entradas com a mesma saída), possuem resistência à imagem prévia 抗原像 (você não pode reverter para a entrada original) e são repetíveis (a mesma entrada sempre produz o mesmo hash).
Uma função de hash transforma qualquer entrada em um digesto de comprimento fixo e não pode ser revertida
Funções de hash reais têm nomes. A família Secure Hash Algorithm (SHA) – SHA-256 e SHA-512 – é o padrão atual. Inimigos atacam uma função de hash tentando forçar uma colisão (duas entradas diferentes com o mesmo hash); uma vez que exista um ataque eficiente de colisão, essa função é obsoleta 弃用 (retirada do uso seguro). MD5 e SHA-1 são exemplos clássicos obsoletos – nunca confie neles para proteger dados hoje.
Um serviço nunca armazena sua senha em texto claro. Ele armazena o hash; ao fazer login, ele calcula o hash do que você digitou e compara. Para evitar que duas senhas idênticas produzam hashes idênticos, alguns bits aleatórios chamados sal 盐值 são adicionados antes do hashing, fazendo com que cada hash armazenado seja único.
Exemplo resolvido. Dois usuários escolhem a senha sunshine. Sem sal, ambos os hashes armazenados seriam idênticos, então quebrar um quebraria o outro instantaneamente. Dê a cada usuário um sal único - digamos x7 e q2 - e o serviço calculará o hash de sunshinex7 e sunshineq2 em vez disso. Agora os dois hashes armazenados parecem completamente diferentes, então o inimigo deve atacar cada conta separadamente. É por isso que um banco de dados de hashes roubado é muito menos perigoso quando os hashes estão com sal.
Os inimigos contra-atacam com ataques de senha. Ataques online tentam adivinhar contra um login ativo; ataques offline roubam o banco de dados de hashes e o quebram em sua própria máquina (o que contorna qualquer proteção de bloqueio de conta). Técnicas incluem:
força bruta 暴力破解 - uma ferramenta automatizada tenta todas as senhas possíveis sequencialmente; garantido para funcionar eventualmente, mas lento, e cresce exponencialmente com o comprimento da senha.
ataque de dicionário 字典攻击 - a ferramenta testa primeiro uma lista de palavras comuns e senhas conhecidas, porque a maioria das pessoas escolhe senhas fáceis de adivinhar.
spray de senhas 密码喷洒 - usar uma única senha comum contra muitas contas (isso evita o bloqueio, que conta falhas por conta).
credential stuffing 撞库 - reutilizar credenciais roubadas ou padrão, explorando o fato de que as pessoas reutilizam senhas entre sites.
tabela rainbow 彩虹表 - uma tabela pré-computada de senhas e seus hashes, ordenada por hash, para que um hash capturado possa ser consultado em vez de recomputado.
Configurações de política de senha
Um administrador endurece contas configurando configurações de login - e o exame espera que você as nomeie e diga contra qual ataque cada uma defende:
Configuração
O que faz
Ataque que desacelera
complexidade 复杂度
exige um caractere de cada conjunto (maiúsculo, minúsculo, dígito, especial)
força bruta / dicionário
comprimento mínimo 最小长度
exigir N caracteres - o comprimento importa mais do que qualquer outra coisa
força bruta (cresce exponencialmente)
idade máxima 最长有效期
forçar uma troca a cada ~90-120 dias
limita quanto tempo uma senha roubada permanece útil
histórico de senha 密码历史
armazenar os últimos 5-10 hashes, bloquear reutilização
impede reciclar uma senha antiga (possivelmente vazada)
bloqueio 锁定
bloquear a conta após 3-5 tentativas erradas
força bruta / adivinhação online
Um detalhe sutil digno de nota: alguns padrões nacionais agora aconselham contra a expiração forçada, porque trocas regulares empurram os usuários para padrões previsíveis como PasswordFall2028. Um gerenciador de senhas 密码管理器 resolve o problema real - ele gera e armazena uma senha longa e única por site, para que nenhuma seja reutilizada ou adivinhável.
Fatores de autenticação provam quem você é e se enquadram em categorias: algo que você conhece (uma senha), algo que você tem (um token ou telefone), algo que você é (uma biometria 生物特征 como leitura de impressão digital ou retina) e onde você está (um fator de localização). Usar dois ou mais é autenticação multifator (MFA) 多因素身份验证 - muito mais forte do que apenas uma senha.
Uma chave de segurança de hardware prova quem você é com algo que você fisicamente segura — um segundo fator forte
Mídias removíveis e o problema do autorun
Um inimigo pode carregar malware em uma unidade externa - um pendrive, um disco portátil - e deixá-lo onde alguém possa pegá-lo. Se o autorun 自动运行 estiver ativado, o dispositivo executa um programa dessa unidade no momento em que é inserido, sem necessidade de clique, então o malware é executado antes que o usuário decida confiar em algo.
Dois controles respondem a isso, e o exame quer que ambos sejam nomeados:
Desabilitar o autorun, para que a inserção de uma unidade nunca execute nada sozinha.
Proibir usuários de conectar unidades externas ou mídias de forma geral — implementado por política e por um controle técnico que bloqueia as portas USB — o que explica por que muitos ambientes seguros desativam fisicamente ou logicamente essas portas.
Explorar
Como um hash mapeia qualquer entrada para um slot fixo
Uma função hash envia toda entrada para uma saída de comprimento fixo. A mesma entrada sempre cai no mesmo lugar (repetível) e você não pode trabalhar de trás para frente a partir do slot até a entrada.
Objetivo de Aprendizagem 4.3.A: Identificar controles gerenciais relacionados à segurança de dispositivos.
4.3.A.1 Uma política de uso aceitável descreverá a gama de atividades que são permitidas, proibidas ou obrigatórias para usuários em dispositivos pertencentes a uma organização e pode incluir:
Proibir usuários de acessar sites específicos ou tipos de sites (ex.: redes sociais ou jogos)
Exigir que usuários mantenham o software atualizado
Permitir que usuários conectem dispositivos periféricos
Proibir usuários de conectar unidades externas ou mídias
4.3.A.2 Uma política de senhas detalhará os requisitos para senhas de usuários dentro de uma organização e pode incluir:
Um comprimento mínimo ou máximo de senha
Um período mínimo ou máximo que um usuário pode manter a mesma senha
Uma proibição de reutilização de senha
Regras para construção de senha (ex.: nenhuma palavra de dicionário e requisitos de conjunto de caracteres)
Uma sugestão para usar ferramentas seguras de gerenciamento de senhas em vez de anotar senhas
4.3.A.3 Uma política de instalação de software descreverá o que (se houver) software os usuários têm permissão para instalar em seus dispositivos e geralmente também inclui um processo para que usuários solicitem software especializado que possam precisar para desempenhar seu papel, e pode incluir:
Uma proibição contra usuários instalarem software em seus dispositivos
Um processo para usuários solicitarem novo software necessário para seu papel
Uma lista de software aprovado para usuários
Objetivo de Aprendizagem 4.3.B: Explicar como o software anti-malware pode tornar um dispositivo mais seguro.
4.3.B.1 Software anti-malware (às vezes chamado de software antivírus) possui ferramentas para isolar e remover malware que pode corromper, espionar ou destruir um sistema. O malware contém indicadores que o tornam detectável; esses indicadores são chamados de assinaturas.
4.3.B.2 Software anti-malware possui um banco de dados de assinaturas de malware. Ele escaneia periodicamente os arquivos de um dispositivo e verifica se algum dos arquivos corresponde a alguma das assinaturas em seu banco de dados. Se houver correspondência, o software isola e remove os arquivos maliciosos.
Objetivo de Aprendizagem 4.3.C: Explicar por que manter o sistema operacional e o software de um dispositivo atualizados torna-o mais seguro.
4.3.C.1 Quando vulnerabilidades em sistemas operacionais e softwares são encontradas, o fornecedor ou a organização que mantém o software do sistema operacional o corrigirá e enviará uma atualização. Uma pequena atualização é chamada de patch (correção/ajuste).
4.3.C.2 Garantir que o sistema operacional e os aplicativos de software de um computador estejam atualizados para a versão mais recente impede que adversários aproveitem-se de uma vulnerabilidade conhecida.
Objetivo de Aprendizagem 4.3.D: Configurar um firewall baseado em host.
4.3.D.1 Firewalls baseados em host permitem ou bloqueiam tráfego entrante ou saiente de um único dispositivo. Isso fornece uma camada extra de segurança no caso de um host estar conectado a uma rede comprometida.
4.3.D.2 Um firewall baseado em host é um software que executa em um dispositivo e segue um conjunto de regras (uma ACL) como um firewall baseado em rede. As regras do firewall são implementadas em ordem, aplicando a primeira regra que corresponder.
4.3.D.3 Um firewall baseado em host também pode bloquear tipos específicos de tráfego saiente. Os firewalls baseados em host devem sempre bloquear portas ou serviços que não sejam necessários para um dispositivo específico.
Exemplos ilustrativos para 4.3.D.3:
Um firewall baseado em host é configurado para bloquear o tráfego FTP saiente. Isso impede que um adversário com acesso remoto ao host use o FTP para exfiltrar um arquivo para o servidor do adversário.
4.3.D.4 As regras de um firewall baseado em host podem permitir ou bloquear tráfego com base na porta de origem ou destino, endereço IP, serviço, protocolo ou aplicativo.
Fonte: College Board AP Course and Exam Description
Controles administrativos definem as regras: uma política de uso aceitável 可接受使用政策 lista o que usuários podem e não podem fazer, uma política de senha define regras de comprimento e reutilização, e uma política de instalação de software controla o que pode ser instalado.
Controles técnicos fazem o trabalho. Software anti-malware 反恶意软件 mantém um banco de dados de assinaturas de malware e isola qualquer arquivo que corresponda. Manter o sistema operacional e aplicativos atualizados - instalando cada patch 补丁 - fecha brechas conhecidas antes que os inimigos possam usá-las. Um firewall baseado em host 主机防火墙 controla o tráfego de entrada e saída de um único dispositivo, bloqueando portas e serviços que ele não precisa.
O software anti-malware varre arquivos contra um banco de assinaturas e isola correspondências - esta varredura sinalizou duas ameaças
Objetivo de Aprendizagem 4.4.A: Explicar como detectar ataques contra dispositivos.
4.4.A.1 Processos e configurações do sistema, tentativas de login, tentativas de download de arquivos e ações do usuário são registrados por sistemas computacionais. Esses logs podem ser usados para reconstruir as circunstâncias que antecederam e ocorreram durante um incidente cibernético.
4.4.A.2 Um indicador de comprometimento (IoC) é evidência de que um adversário comprometeu um dispositivo ou rede.
4.4.A.3 Logs de autenticação (ou auth logs) registram toda tentativa de login em um sistema. A análise de logs de autenticação pode revelar tentativas de ataque.
4.4.A.4 IoCs baseados em host são descobertos ao analisar logs e configurações do sistema. Indicadores, como os seguintes, podem ser encontrados em logs de autenticação, logs de atividade do usuário e arquivos de configuração do sistema:
Arquivos incomuns sendo criados ou modificados
Processos ou serviços inesperados
Alterações não autorizadas nas configurações do sistema
Instalação ou atualização de software não autorizada
4.4.A.5 IoCs baseados em arquivos são descobertos ao analisar arquivos em um dispositivo. Os indicadores geralmente são encontrados em arquivos executáveis e podem incluir:
Arquivos cujo hash corresponde a malware conhecido
Nomes de arquivos conhecidos por serem criados por um determinado malware
Caminhos de arquivos associados a atividades maliciosas
4.4.A.6 IoCs baseados em comportamento são descobertos ao analisar logs. Os indicadores podem ser encontrados em logs de autenticação e logs de acesso e podem incluir:
Múltiplas tentativas de login falhadas
Horários ou locais de login incomuns
Tentativas não autorizadas de acessar dados sensíveis
Tentativas de elevar privilégios de usuário em um sistema
Objetivo de Aprendizagem 4.4.B: Determinar controles para detectar ataques contra um dispositivo.
4.4.B.1 O desempenho é um critério para determinar um método de detecção. Ferramentas de detecção usam memória do sistema e poder de processamento e podem impactar o desempenho de um dispositivo. Ferramentas de detecção baseadas em anomalias usam mais recursos do sistema do que ferramentas baseadas em assinaturas. A detecção baseada em assinatura é uma melhor opção para dispositivos com recursos de sistema menos potentes. Muitos dispositivos embutidos não possuem recursos de sistema suficientes para executar qualquer ferramenta de detecção no dispositivo.
4.4.B.2 O custo é um critério para determinar um método de detecção. Organizações que compram software de detecção precisam considerar o custo de comprar licenças de software suficientes para o número de dispositivos que precisam monitorar. Algumas organizações compram um serviço de detecção e resposta em endpoint (EDR) de um fornecedor terceirizado. Embora esses serviços sejam caros, eles oferecem uma abordagem holística e unificada para a detecção de ameaças dos dispositivos da organização; eles tipicamente incluem uma plataforma centralizada de alertas para monitorar possíveis ataques aos dispositivos.
4.4.B.3 A sensibilidade ou criticidade do dispositivo é um critério para determinar um método de detecção. Dispositivos que armazenam ou processam informações sensíveis ou fornecem serviços críticos são mais propensos a serem alvo de adversários e se beneficiam de um modelo de detecção híbrido para oferecer proteção máxima, quando possível.
Objetivo de Aprendizagem 4.4.C: Avaliar o impacto de um método de detecção de dispositivo.
4.4.C.1 Velocidade e desempenho são fatores na avaliação do impacto de um método de detecção. A detecção baseada em assinatura é mais rápida do que a detecção baseada em anomalias em geral, e esse efeito é amplificado em dispositivos, que frequentemente carecem de poder de processamento para executar efetivamente ferramentas de detecção baseadas em anomalias. Implementar ferramentas de detecção intensivas em recursos em dispositivos pode degradar o desempenho do dispositivo.
4.4.C.2 A fase do ataque é um fator na avaliação do impacto de um método de detecção. Para realizar ações em um dispositivo, os adversários devem primeiro contornar uma combinação de controles de segurança físicos ou de camada de rede protetores, dissuasores e detetivos. Detectar e parar um ataque no nível do dispositivo pode impedir que adversários acessem dados sensíveis ou interrompam serviços críticos.
4.4.C.3 Falsos positivos versus facilidade de contorno da detecção é um fator na avaliação do impacto de um método de detecção. A maioria das ferramentas de detecção no nível do dispositivo é baseada em assinatura, e a detecção baseada em assinatura tem uma baixa taxa de falsos positivos. No entanto, a detecção baseada em assinatura é mais fácil para os adversários contornarem.
Objetivo de Aprendizagem 4.4.D: Aplicar técnicas de detecção para identificar indicadores de ataques de senha analisando arquivos de log.
4.4.D.1 Ataques online de senha podem ser detectados em logs de autenticação. Um único usuário tentando muitas senhas erradas é um indicador de um ataque online de senha. Se um banco de dados de hashes de usuário:senha foi comprometido, todas as senhas de usuário no banco de dados devem ser consideradas inseguras e todos os usuários devem ser forçados a redefinir suas senhas.
4.4.D.2 Se um usuário autorizado está fazendo login de um local diferente ou endereço IP do esperado, ou em um horário diferente do normal, isso pode ser um indicador de que a senha do usuário foi comprometida.
4.4.D.3 Um indicador de password spraying são muitos usuários tentando fazer login dentro de segundos uns dos outros de um único endereço IP ou de endereços IP incomuns.
4.4.D.4 Um indicador de credential stuffing é uma série de combinações padrão de usuário:senha sendo tentadas em um dispositivo em rápida sucessão, muitas vezes do mesmo endereço IP.
4.4.D.5 Ataques offline de senha não podem ser detectados, porque o ataque ocorre no computador do adversário.
Fonte: College Board AP Course and Exam Description
Dispositivos registram logins, alterações de arquivos e processos, e esses logs revelam um indicador de comprometimento (IoC) 入侵指标 - evidência de que um inimigo entrou. IoCs baseados em host aparecem como processos inesperados ou configurações alteradas; IoCs baseados em arquivo são arquivos cujo hash corresponde a malware conhecido; IoCs baseados em comportamento são coisas como muitos logins falhados ou horários de login incomuns.
Escolher um método de detecção significa ponderar desempenho (baseado em assinatura é mais leve, melhor para dispositivos fracos), custo (um serviço de detecção e resposta de ponto final (EDR) 端点检测与响应 é poderoso, mas caro) e a sensibilidade do dispositivo. Ler logs de autenticação expõe ataques de senha: muitas senhas erradas para um usuário sinalizam um ataque de adivinhação; muitos usuários falhando de um único IP sinalizam spray de senhas; uma rajada de credenciais padrão sinaliza credential stuffing. Ataques offline, no entanto, não podem ser detectados - eles acontecem no computador do próprio inimigo.
A velocidade é em si um fator de segurança. A detecção baseada em assinatura compara o que vê contra uma lista de padrões conhecidos como ruins, então é mais rápida do que a detecção baseada em anomalia, que deve primeiro aprender como é o normal e depois medir cada evento contra esse modelo. A detecção baseada em anomalia captura ataques que ainda não possuem assinatura, mas custa muito mais poder de processamento - e em um dispositivo que carece dele, o efeito se compõe: a detecção roda lentamente, o dispositivo degrada e o método acaba não sendo implementado efetivamente de tudo.
Conheça cada tipo de malware por sua característica definidora: um verme se espalha sozinho, um vírus precisa de um usuário, ransomware criptografa por dinheiro, um RAT dá controle remoto, um rootkit esconde-se.
Um hash é sentido único e de comprimento fixo; o sal faz com que senhas idênticas tenham hashes diferentes. Nunca diga que um serviço "armazena a senha" - ele armazena o hash com sal.
Nomeie algoritmos reais: SHA-256/SHA-512 são atuais; MD5 e SHA-1 são obsoletos porque existem ataques eficientes de colisão.
Correlacione o ataque de senha com sua assinatura no log: um usuário + muitas senhas erradas = adivinhação; muitos usuários + um único IP = spraying; credenciais padrão = stuffing.
Classifique os fatores de autenticação em saber / ter / ser / estar, e lembre-se que MFA combina dois ou mais - uma impressão digital mais uma senha, não duas senhas.
Ataques de senha offline não podem ser detectados porque a quebra acontece na máquina do inimigo - um favorito de 'pegadinha' de exame.
Objetivo de Aprendizagem 5.1.A: Explicar como adversários podem explorar vulnerabilidades de aplicativos e arquivos para causar perda, danos, interrupção ou destruição.
5.1.A.1 Um adversário pode ler quaisquer arquivos não criptografizados se tiver acesso ao dispositivo ou drive que armazena os arquivos.
5.1.A.2 Computadores têm usuários padrão e usuários administrativos. Usuários administrativos têm acesso para controlar configurações do sistema e podem normalmente acessar qualquer arquivo ou aplicativo em um sistema. Se usuários regulares forem concedidos privilégios administrativos em um computador, e um adversário puder comprometer a conta de um usuário, então o adversário terá privilégios elevados no sistema.
5.1.A.3 Quando as configurações de controle de acesso são fracas, muitos usuários frequentemente têm permissão para visualizar e às vezes até editar arquivos em um sistema. Adversários podem aproveitar configurações fracas de controle de acesso para roubar ou destruir arquivos ou interromper um aplicativo.
Objetivo de Aprendizagem 5.1.B: Explicar como ataques de aplicativo exploram vulnerabilidades.
5.1.B.1 Aplicativos são programas que executam instruções em computadores; são dados executáveis. Alguns aplicativos rocam localmente no computador do usuário, enquanto outros aplicativos, como aplicativos web, rocam em um servidor e são acessados por usuários através de uma rede.
5.1.B.2 Muitos aplicativos aceitam entrada de usuário através de campos de entrada abertos onde usuários podem digitar caracteres (ex.: letras, números, pontuação). Desenvolvedores devem incluir verificações de entrada de usuário em seu aplicativo, como entrada numérica quando solicitado um número de itens, para garantir que a entrada do usuário corresponda ao que é esperado; o aplicativo deve rejeitar entradas fora dos parâmetros esperados. Esse processo de verificar se a entrada do usuário atende aos critérios esperados antes de processá-la é chamado de validação de dados. Aplicativos que falham em validar a entrada do usuário são vulneráveis a ataques do tipo injeção, onde adversários inserem strings de caracteres inesperadas em campos de entrada para alterar o comportamento de um programa.
5.1.B.3 Linguagem SQL (Structured Query Language) é uma linguagem de computador usada para solicitar informações de bancos de dados e fazer alterações em bancos de dados ou entradas em bancos de dados. Aplicativos que consultam um banco de dados usando entrada não validada ou não limpa dos usuários são vulneráveis.
5.1.B.4 Um ataque de injeção SQL coloca comandos SQL e caracteres de controle em um campo de entrada de usuário em um aplicativo, o que pode levar a uma violação de confidencialidade causando o retorno de mais informações do que deveria, ou uma violação de integridade modificando ou excluindo dados no banco de dados.
5.1.B.5 Sites são escritos usando HTML (Hypertext Markup Language), e muitos sites usam Javascript para criar conteúdo dinâmico em sites ou aplicativos web. Como os comandos Javascript rocam no navegador do usuário que visita o site, esses comandos podem acessar dados sensíveis armazenados no navegador como nomes de usuário, senhas e chaves criptográficas.
5.1.B.6 Um ataque XSS (Cross Site Scripting) injeta código malicioso em um site que o navegador do usuário então executa. O código malicioso pode ser embutido em um link que o usuário clica (um ataque XSS Tipo I ou Refletido) ou pode ser inserido em um site através de um campo de comentário, post de fórum ou log de visitante, o que afetaria qualquer usuário visitando aquele site (um ataque XSS Tipo II ou Armazenado).
5.1.B.7 Quando aplicativos aceitam entrada de usuário, essa entrada é escrita em um buffer. Um buffer é uma seção designada de memória do computador com tamanho fixo. Se a quantidade de dados que o usuário entra excede o tamanho do buffer, ela pode transbordar para locais de memória adjacentes e sobrescrever outras partes da memória do computador.
5.1.B.8 Um ataque de overflow de buffer envia mais dados para a memória do que foi alocado, o que pode causar um travamento do sistema ou a execução de código fora do escopo da política de segurança de um programa, permitindo efetivamente que o adversário realize ações não autorizadas em um computador, como acessar, modificar ou excluir arquivos.
5.1.B.9 Os arquivos que executam aplicações web são armazenados em diretórios em servidores. Quando usuários acessam aplicações web, seus navegadores enviam solicitações GET usando o protocolo de transferência de hipertexto (HTTP). Uma solicitação GET acessa um arquivo em qualquer lugar no sistema de arquivos do servidor.
5.1.B.10 Em um ataque de travessia de diretório, adversários modificam URLs e solicitações GET para tentar acessar dados sensíveis (p. ex., nomes de usuário e senhas) no sistema de arquivos de um servidor.
Exemplos ilustrativos para 5.1.B.10:
Um servidor web armazena imagens para um site que ele hospeda no diretório /var/www/images/. Um adversário modifica uma URL solicitando uma imagem para ../../../etc/passwd. O .. move um diretório acima no sistema de arquivos; assim, os três .. consecutivos retornam o caminho para a raiz, e a partir daí o adversário está tentando acessar o arquivo passwd que retornaria uma lista de todos os usernames autorizados no dispositivo.
Objetivo de Aprendizagem 5.1.C: Avaliar e documentar riscos decorrentes de vulnerabilidades de aplicativos e dados.
5.1.C.1 Riscos de segurança de dados podem envolver a violação da confidencialidade quando pessoas não autorizadas podem acessar dados sensíveis, integridade quando os dados podem ser manipulados ou alterados em relação ao seu estado pretendido, e disponibilidade quando os dados podem ser destruídos ou criptografados para impedir que outros os acessem.
5.1.C.2 Riscos elevados decorrentes de vulnerabilidades de dados frequentemente envolvem dados altamente sensíveis (p. ex., dados regidos por leis ou regulamentos) que poderiam ser comprometidos através de uma exploração altamente provável.
Exemplos ilustrativos para 5.1.C.2:
A empresa desenvolvendo o próximo motor a jato que será usado pela Força Aérea em seus aviões está armazenando as especificações técnicas do motor em uma unidade sem criptografia.
5.1.C.3 Riscos moderados decorrentes de vulnerabilidades de dados frequentemente envolvem dados sensíveis que não possuem criptografia forte ou controles de acesso estritos o suficiente.
Exemplos ilustrativos para 5.1.C.3:
Uma empresa armazena os PII (Informações Pessoais Identificáveis) de seus clientes em uma planilha, e a planilha é criptografada usando uma chave pequena.
5.1.C.4 Riscos baixos decorrentes de vulnerabilidades de dados frequentemente envolvem informações menos sensíveis sendo criptografadas com chaves menores ou tendo controles de acesso que não são estritos o suficiente.
Exemplos ilustrativos para 5.1.C.4:
O CEO de uma organização armazena seus memos privados para sua equipe executiva em uma pasta compartilhada da empresa que é descriptografada e não possui controles de acesso.
Fonte: College Board AP Course and Exam Description
Injeção SQL
Aplicativos 应用程序 são programas que rodam em computadores, e dados é o que eles processam - ambos são alvos primários. Se arquivos são armazenados sem criptografia, qualquer um com acesso à unidade pode lê-los. Se um usuário normal recebe privilégios administrativos 管理性, um inimigo que roubar essa conta ganha poder abrangente.
O maior perigo de aplicativo é a entrada do usuário ruim. Quando um programa não verifica o que um usuário digita, um inimigo pode infiltrar comandos - um ataque de injeção 注入攻击. A validação de dados 数据验证 (verificar se a entrada atende às regras esperadas) é a defesa. Principais ataques:
Injeção SQL SQL注入 - inserir comandos SQL em um campo de entrada para ler ou alterar um banco de dados.
Cross-site scripting (XSS) 跨站脚本 - injetar script malicioso em um site que roda no navegador de outro usuário.
Como uma injeção SQL realmente parece
SQL é uma linguagem para consultar um banco de dados, e suas palavras-chave são sempre escritas em letras maiúsculas — SELECT, FROM, WHERE, IN, OR, AND. Um formulário de login geralmente constrói uma consulta colando o que você digitou em uma:
SELECT * FROM users WHERE name = 'alice' AND password = 'secret'
Um invasor digita SQL no campo em vez de um nome. Dois truques causam a maior parte dos danos:
Uma condição que é sempre verdadeira. Inserir ' OR '1'='1 torna a cláusula WHERE verdadeira para todas as linhas, fazendo com que o banco de dados retorne todos os usuários.
Dois travessões, que iniciam um comentário em SQL. Inserir admin' -- encerra a string do nome e comenta fora toda o resto da linha, incluindo a verificação de senha, de modo que a consulta se torna … WHERE name = 'admin' e o invasor entra como administrador sem senha.
A defesa não é filtrar pela palavra SELECT. É impedir que a entrada seja tratada como código: use consultas parametrizadas 参数化查询 (também chamadas de statements preparados), onde o banco de dados recebe a consulta e os valores separadamente, sem misturá-los, e adicione validação de entrada para rejeitar caracteres que o campo não tem motivo para conter.
Estouro de buffer 缓冲区溢出 - enviar mais dados do que um buffer 缓冲区 pode armazenar, transbordando para memória próxima e podendo executar o código do adversário.
Travessia de diretório 目录遍历 - usando sequências ../ em uma URL para acessar arquivos fora da pasta pretendida, como /etc/passwd.
Avaliamos o risco de dados pela sensibilidade: planos militares sem criptografia têm risco alto; dados de clientes com chave fraca têm risco moderado; dados de baixo valor com chaves curtas têm risco baixo.
Protegendo Aplicações e Dados: Controles Gerenciais e Controles de Acesso
Programa
Objetivo de Aprendizagem 5.2.A: Explicar como o estado ou a classificação de dados impacta o tipo e o grau de segurança aplicado a esses dados.
5.2.A.1 Organizações implementam controles de segurança específicos para cumprir requisitos legais baseados nos tipos de dados que coletam, armazenam, processam e transmitem.
5.2.A.2 Os dados podem ser classificados por seu estado.
Dados em repouso estão armazenados em um disco. É importante proteger o disco físico que armazena os dados contra destruição ou roubo. Dados em repouso também podem ser criptografados para que, se um adversário os roubar, ele não possa ler imediatamente os dados.
Dados em trânsito estão sendo enviados de um dispositivo para outro. Se os dados estiverem sendo transferidos por meio de mídia física (p. ex., cabos), é importante proteger a mídia. Dados em trânsito também podem ser criptografados para que, se um adversário interceptá-los, ele não possa ler imediatamente os dados.
Dados em uso estão sendo processados por software ou uma pessoa. Controles de acesso podem ser usados para limitar quem ou o quê tem a capacidade de usar dados de diferentes maneiras (p. ex., visualizar ou editar). Os dados devem estar descriptografados para serem usados.
5.2.A.3 As organizações frequentemente categorizam dados de acordo com sua sensibilidade e priorizam um maior grau de segurança para informações mais sensíveis.
5.2.A.4 Leis e regulamentos podem exigir que certos tipos de dados sejam armazenados, transmitidos e manuseados de acordo com regras específicas.
Informações pessoais identificáveis (PII) são quaisquer dados que permitem que alguém seja identificado e incluem (mas não se limitam a): nome, assinatura, número de telefone, endereço, dados biométricos (p. ex., impressões digitais), número de seguro social, data de nascimento e endereço de e-mail. A proteção desses dados é coberta por muitas leis, mas mais notavelmente pelo Privacy Act de 1974 e, para crianças abaixo dos 13 anos, pelo Children’s Online Privacy Protection Act de 1998.
Informações de saúde protegidas (PHI) são quaisquer dados relacionados à saúde, tratamento, pagamento por cuidados de saúde a qualquer momento e incluem (mas não se limitam a): resultados de exames, registros de tratamento, registros hospitalares, anotações de consulta médica e registros de pagamento de provedores de saúde. A proteção do PHI está incluída na Health Insurance Portability and Accountability Act de 1996.
Informações de cartão de pagamento (PCI) são os dados coletados por organizações para processar pagamentos via cartões (p. ex., cartões de crédito) e incluem os seguintes: nome, número da conta, data de vencimento, endereço e código CVV. A proteção desses dados é regulamentada pelo Payment Card Industry Data Security Standard (PCI-DSS).
5.2.A.5 Organizações que coletam dados regulamentados os rotularão e terão políticas que cumprem os requisitos legais ou regulatórios para o armazenamento seguro, transmissão e manuseio desses dados.
Objetivo de Aprendizagem 5.2.B: Identificar controles gerenciais relacionados à segurança de aplicativos e dados.
5.2.B.1 Uma política de criptografia descreverá os protocolos de criptografia e parâmetros de chave aceitáveis para uma organização e pode incluir:
Uma lista de algoritmos de criptografia aprovados para usos específicos
Comprimentos mínimos ou máximos de chave
Requisitos e parâmetros de geração de chaves criptográficas
Requisitos de armazenamento de chaves criptográficas
5.2.B.2 Uma política de segurança de aplicativo web delineará os requisitos e parâmetros para testar e mitigar vulnerabilidades de aplicativos web em uma organização, e pode incluir:
Parâmetros sobre quando um aplicativo está sujeito a uma avaliação de segurança
Prazos para remediação de vulnerabilidades com base no nível de risco
Parâmetros sobre como uma avaliação de segurança de aplicativo deve ser realizada (p. ex., usando ferramentas específicas ou de acordo com frameworks específicos)
Objetivo de Aprendizagem 5.2.C: Determinar um modelo de controle de acesso apropriado para proteger aplicativos e dados.
5.2.C.1 O controle de acesso impõe quais usuários ou aplicativos (chamados sujeitos) podem acessar, modificar, adicionar ou remover (chamadas operações) quais arquivos ou aplicativos (chamados objetos). Os modelos de controle de acesso descrevem como determinar quais subjects têm que tipo de acesso a quais objetos.
5.2.C.2 O controle de acesso baseado em funções (RBAC) atribui cada subject a uma função e define quais funções têm que tipo de acesso a quais objetos.
Exemplos ilustrativos para 5.2.C.2:
Um exemplo de uma função em uma empresa pode ser "contador", e um tipo de objeto pode ser o software de folha de pagamento. O controle de acesso baseado em funções pode ser usado para garantir que apenas subjects atribuídos à função de "contador" tenham acesso ao objeto de software de folha de pagamento.
5.2.C.3 O controle de acesso baseado em regras (RuBAC) verifica um conjunto de regras para determinar que tipo de acesso um subject deve ter para um objeto específico e, em seguida, permite ou nega tipos de acesso com base nas regras. Este modelo de controle de acesso geralmente é camado sobre outro modelo de controle de acesso.
Exemplos ilustrativos para 5.2.C.3:
Existe uma regra que proíbe subjects (mesmo aqueles que normalmente teriam acesso) de acessar um determinado banco de dados (o objeto) fora do horário comercial local. Quando um subject tenta acessar o banco de dados, mesmo que esteja autorizado a acessá-lo, ele será negado o acesso se for fora do tempo designado pela regra.
5.2.C.4 O controle de acesso discricionário (DAC) dá aos subjects individuais a capacidade de definir o tipo de acesso que outros subjects têm em objetos que eles possuem. Nos modelos DAC, alguns subjects são designados como administradores ou superusuários, e eles têm a capacidade de sobrescrever os controles de acesso estabelecidos por outros subjects.
Exemplos ilustrativos para 5.2.C.4:
Bob cria um arquivo (um objeto) e decide dar a Alice permissão para editar o arquivo, dar a Frank permissão para visualizar o arquivo apenas, e negar a todos os demais acesso ao arquivo completamente.
5.2.C.5 O controle de acesso obrigatório (MAC) segue regras estritas sobre que tipos de acesso cada nível de subject tem para objetos que estão acima, no mesmo nível ou abaixo de seu nível. Os níveis de subject e objeto são atribuídos por um administrador externo.
5.2.C.6 O modelo Bell-LaPadula é um modelo MAC que é frequentemente usado por governos e organizações militares para controlar a segurança das informações. Este modelo tem as seguintes duas propriedades importantes:
i. A Propriedade de Segurança Simples afirma que subjects não podem ler objetos que estão acima de seu nível.
ii. A Propriedade de Segurança * (Estrela) afirma que subjects não podem escrever em objetos abaixo de seu nível.
Essas regras tomadas em conjunto são frequentemente resumidas como "escreva cima, leia baixo" (WURD).
5.2.C.7 O princípio do menor privilégio é a ideia de que entidades devem receber exatamente tanto acesso quanto precisam para realizar sua função e nada mais.
Objetivo de Aprendizagem 5.2.D: Configurar configurações de controle de acesso em um sistema baseado em Linux.
5.2.D.1 Autorização é quando uma entidade é concedida permissão para ter um certo tipo de acesso a um recurso. Os controles de acesso são implantados para controlar quais usuários têm que tipos de acesso a quais dados.
5.2.D.2 Existem três tipos de acesso a um arquivo no Linux que podem ser definidos, e eles sempre vêm na seguinte ordem:
i. O acesso de leitura permite a um usuário visualizar o conteúdo de um arquivo.
ii. O acesso de escrita permite a um usuário fazer alterações em um arquivo.
iii. O acesso de execução permite a um usuário executar um arquivo binário, como um programa.
Eles são abreviados rwx, respectivamente. Se um usuário tiver apenas permissões de leitura e execução (não de escrita), isso seria exibido como r-x. O símbolo - indica a ausência dessa permissão.
5.2.D.3 Existem três entidades padrão para as quais as permissões são definidas e sempre nesta ordem: (1) o proprietário do arquivo, (2) o grupo do arquivo e (3) todos os outros usuários. Os três conjuntos são exibidos sem espaços (p. ex., rwxrwxrwx).
5.2.D.4 Para visualizar as configurações de permissão atuais de um arquivo, use o comando ls -l, que mostrará as configurações atuais para as entidades padrão. Se houver um símbolo + no final das permissões, isso significa que outras permissões foram definidas para esse arquivo e podem ser visualizadas com o comando getfacl.
5.2.D.5 Para modificar as configurações de permissão de um arquivo, use o comando chmod. Este comando pode ser usado com o método numérico ou o método simbólico.
5.2.D.6 Para usar chmod no método numérico, a sintaxe é chmod ### filename. Cada um dos três ### representa uma das três entidades mencionadas acima (o proprietário, o grupo, outros usuários não pertencentes ao grupo).
O primeiro # = o proprietário
O segundo # = o grupo
O terceiro # = outros usuários não do grupo
A permissão para cada entidade é determinada somando-se os valores dos tipos de acesso a serem concedidos:
0 = sem permissões
1 = executar
2 = escrever
4 = ler
Portanto, 3 define permissão para escrever e executar, 5 define permissão para ler e executar, 6 define permissão para ler e escrever, e 7 define permissão para ler, escrever e executar.
Exemplos ilustrativos para 5.2.D.6:
O comando chmod 750 test definiria as permissões para o proprietário como leitura, gravação e execução, para o grupo como leitura e execução, e para todos os outros como nenhum acesso.
O comando chmod 543 test definiria as permissões para o proprietário como leitura e execução, para o grupo apenas leitura, e para todos os outros como gravação e execução.
O comando chmod 777 test definiria as permissões para todas as três entidades como leitura, gravação e execução para o arquivo test.
5.2.D.7 Para usar chmod no método simbólico, a sintaxe é chmod entity +(or –) permission filename. As entidades são o proprietário do usuário, o grupo e outros usuários não pertencentes ao grupo. Cada entidade é representada por uma única letra.
u = usuário proprietário
g = grupo
o = outros
a = todos
A permissão pode ser adicionada ou removida a qualquer combinação de entidades.
= adicionar a permissão
– = remover a permissão
As permissões que podem ser definidas são ler, escrever e executar.
r = ler
w = escrever
x = executar
Entidades e permissões podem ser combinadas em um único comando. Para adicionar as permissões de leitura e execução para o grupo e proprietário do usuário para um arquivo chamado testfile, o comando seria chmod ug+rx testfile.
Fonte: College Board AP Course and Exam Description
Os dados são classificados por seu estado - em repouso 静态数据 (armazenados em um disco), em trânsito 传输中数据 (se movendo entre dispositivos) e em uso 使用中数据 (sendo processados). Dados em repouso e em trânsito podem ser criptografados para que um ladrão não possa lê-los; dados em uso devem ser descriptografados, então controles de acesso os protegem.
Alguns tipos de dados são regulamentados 受监管 - a lei dita como devem ser armazenados, transmitidos e manipulados - então uma organização deve alcançar conformidade 合规 ao alinhar seus controles às regras. O exame espera que você associe cada tipo de dado à sua lei reguladora:
Dados regulamentados
O que é
Lei reguladora
Informações pessoais identificáveis (PII) 个人身份信息
qualquer coisa que identifique uma pessoa: nome, endereço, SSN, biométricas, data de nascimento
The Privacy Act (1974); COPPA para menores de 13 anos
Informações de saúde protegidas (PHI) 受保护健康信息
registros de saúde, tratamento e pagamento de cuidados médicos
HIPAA (1996)
Informações de cartão de pagamento (PCI) 支付卡信息
número do cartão, validade, CVV, nome do titular
PCI-DSS
Uma organização que coleta dados regulamentados deve rotulá-los e manter políticas que mantenham seu armazenamento, transmissão e manipulação em conformidade - quanto maior a sensibilidade, maior o grau de segurança exigido.
Controle de acesso decide quais sujeitos (usuários) podem realizar quais operações sobre quais objetos (arquivos). Quatro modelos:
Baseado em função (RBAC) 基于角色的访问控制 - o acesso segue sua função (todos "contadores" acessam o software de folha de pagamento).
Baseado em regra (RuBAC) 基于规则的访问控制 - o acesso segue condições (apenas durante o horário comercial), sobreposto a outro modelo.
Discricionário (DAC) 自主访问控制 - o proprietário de um arquivo decide quem mais pode usá-lo.
Obrigatório (MAC) 强制访问控制 - um administrador central define níveis estritos; o modelo Bell-LaPadula resume isso como "escrever acima, ler abaixo".
Quatro modelos de controle de acesso decidem quem acessa qual objeto e como
Uma ideia norteadora em todos os modelos é o princípio do menor privilégio 最小权限原则 - dar a cada entidade exatamente o acesso necessário e nada mais.
Em um sistema Linux, cada arquivo tem três permissões - leitura (r), gravação (w), execução (x) - para três grupos: o proprietário, o grupo e outros. O comando chmod define essas permissões com números, somando 4 (leitura) + 2 (gravação) + 1 (execução). Então chmod 640 significa leitura+gravação para o proprietário (6), leitura para o grupo (4), nada para outros (0).
Permissões de arquivo Linux: leitura/escrita/execução para proprietário, grupo e outros
Exemplo resolvido. Uma principal quer apenas ela mesma ler e editar um arquivo, seu grupo de funcionários ler, e ninguém mais tocar nele. Leitura+gravação = 4+2 = 6 para o proprietário, leitura = 4 para o grupo, nada = 0 para outros, resultando em chmod 640 file. A listagem mostra então -rw-r-----. Para permitir também que o proprietário execute o arquivo como programa, você adicionaria execução (7 = 4+2+1), resultando em chmod 740.
Explorar
Qual modelo de controle de acesso se encaixa na regra?
Cada modelo de controle de acesso tem um decisor diferente: RBAC pelo seu papel, RuBAC por uma condição, DAC pelo proprietário do arquivo e MAC pelos níveis de um administrador central.
Objetivo de Aprendizagem 5.3.A: Explicar como a criptografia pode ser usada para proteger arquivos.
5.3.A.1 O propósito da criptografia é ocultar informações. Um algoritmo criptográfico define um processo para criptografar e descriptografar informações. Criptografia é o processo de ocultar a informação, e descriptografia é o processo de reverter a criptografia para recuperar a informação original.
5.3.A.2 Um algoritmo de criptografia define um processo para combinar a informação a ser criptografada com uma chave predefinida. A informação a ser criptografada é chamada de texto claro. A saída do algoritmo de criptografia é chamada de texto cifrado.
5.3.A.3 O número de chaves possíveis que podem ser usadas em um algoritmo de criptografia é chamado de espaço de chaves. Quanto maior o espaço de chaves, mais tempo levará para um adversário descobrir a chave correta por acaso aleatório.
5.3.A.4 Algoritmos criptográficos são classificados quanto ao uso de uma chave ou duas chaves.
Algoritmos de criptografia simétrica usam a mesma chave para criptografar e descriptografar informações.
Algoritmos de criptografia assimétrica usam duas chaves diferentes — uma para criptografar informações e a outra para descriptografar informações.
5.3.A.5 Algoritmos criptográficos também são classificados quanto ao processamento de informações bit a bit ou em blocos de tamanho fixo de bits.
A criptografia em bloco lida com informações em blocos de tamanho fixo chamados blocos, produzindo um bloco de saída para cada bloco de entrada.
A criptografia em fluxo lida continuamente com informações de entrada, produzindo saída elemento por elemento.
Objetivo de Aprendizagem 5.3.B: Aplicar algoritmos de criptografia simétrica para criptografar e descriptografar dados.
5.3.B.1 Algoritmos de criptografia baseados em computador operam sobre dados binários. O algoritmo de criptografia simétrica mais comum é o Advanced Encryption Standard (AES). A criptografia AES é usada para proteger transmissões Wi-Fi, navegação na internet, criptografia de arquivos em discos e criptografia em nível de hardware em processadores.
5.3.B.2 O AES é um cipher em bloco de chave simétrica que criptografa dados em blocos de 128 bits (16 bytes). O AES pode operar com chaves de comprimentos variáveis. Chaves mais longas produzem criptografia mais segura, mas exigem mais tempo para criptografar e descriptografar.
5.3.B.3 A criptografia e descriptografia simétricas podem ser realizadas usando linha de comando, software especializado ou ferramentas web.
Em uma interface de linha de comando, usuários podem criptografar ou descriptografar com OpenSSL.
Software especializado como o AES Crypt é uma ferramenta de código aberto que pode criptografar e descriptografar arquivos.
Existem muitas ferramentas web para criptografar e descriptografar arquivos.
5.3.B.4 Usando o OpenSSL em uma CLI, um usuário pode criptografar e descriptografar um arquivo usando os seguintes comandos (note que a chave de criptografia é derivada da senha fornecida):
Para criptografar um arquivo chamado test usando AES com uma chave de 128 bits, use o comando: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
Para descriptografar o arquivo criptografado usando a mesma chave, use o comando: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Fonte: College Board AP Course and Exam Description
Máquina Enigma: a criptografia protege dados armazenados e transmitidos contra interceptadoresCriptografia simétrica vs assimétricaHashing e o efeito avalanche
Criptografia 密码学 esconde informações. Um algoritmo de criptografia combina o texto claro 明文 com uma chave 密钥 para produzir texto cifrado 密文; a descriptografia inverte esse processo. O espaço de chaves 密钥空间 é o número de chaves possíveis - quanto maior for, mais tempo um adversário levará para adivinhar. Uma chave de n bits tem um espaço de chaves de $2^n$.
Criptografia simétrica 对称加密 usa a mesma chave para criptografar e descriptografar. O padrão é AES 高级加密标准, um cifra de bloco 分组密码 que opera em blocos de 128 bits e protege Wi-Fi, navegação e arquivos armazenados. Como ambos os lados precisam da mesma chave secreta, compartilhar essa chave com segurança é o desafio.
A máquina Enigma embaralhava mensagens com rotores — um exemplo antigo e quebrável de criptografia
Explorar
Criptografe uma mensagem deslocando letras
A criptografia combina texto puro com uma chave para produzir texto cifrado. Neste cipher simples, a chave é o quantidade de deslocamento; apenas alguém que conhece o deslocamento pode descriptografar a mensagem de volta.
Objetivo de Aprendizagem 5.4.A: Determinar a chave assimétrica adequada a ser usada ao enviar ou receber dados criptografados.
5.4.A.1 A criptografia assimétrica permite que usuários se comuniquem de forma segura sem pré-acordar uma chave secreta compartilhada.
5.4.A.2 Ao usar criptografia assimétrica, cada entidade que receber dados deve primeiramente gerar um par de chaves. Pares de chaves são strings binárias de comprimento igual geradas simultaneamente através de um processo matemático. Uma chave é designada como chave pública e a outra como chave privada. As chaves são inversas matemáticas uma da outra — cada chave inverte seu parceiro. Qualquer chave pode ser usada para criptografar informações, mas apenas a outra chave no par de chades será capaz então de descriptografá-la.
5.4.A.3 Após o receptor gerar o par de chaves, a chave privada deve ser armazenada com segurança. Se a chave privada for exposta, compartilhada, roubada, corrompida ou comprometida, o par de chaves deve ser excluído e um novo par de chaves deve ser gerado, pois a segurança do algoritmo de criptografia repousa na segurança da chave privada. A chave pública é publicada para qualquer um visualizar e usar.
5.4.A.4 Para enviar informações de forma segura a alguém, o remetente usará a chave pública do receptor para criptografar os dados e enviá-los. Apenas o receptor que possui a chave privada poderá descriptografar e ler a informação.
Objetivo de Aprendizagem 5.4.B: Explicar por que o comprimento de uma chave impacta a segurança dos dados criptografados.
5.4.B.1 Chaves mais longas resultam em espaços de chaves maiores. Para chaves binárias, uma chave de comprimento n-bits tem um espaço de chaves de $2^n$.
5.4.B.2 Usando um aplicativo para adivinhar aleatoriamente uma chave de criptografia de comprimento n-bits significa que, em média, um adversário conseguirá adivinhar a chave correta em $2^n \div 2$ (ou $2^{n-1}$) tentativas.
5.4.B.3 Embora chaves mais longas sejam mais seguras, elas também exigem mais tempo para criptografar e descriptografar mensagens.
5.4.B.4 O poder computacional e a eficiência continuam melhorando, permitindo que softwares adivinhem chaves mais rapidamente. As recomendações de comprimento de chave para ambos os algoritmos de criptografia simétrica e assimétrica são aumentadas periodicamente para considerar o aumento do poder computacional.
5.4.B.5 A comparação de comprimento de chave só é válida ao comparar chaves para o mesmo algoritmo criptográfico.
Exemplos ilustrativos para 5.4.B.5:
Uma chave AES de 256 bits é mais segura do que uma chave AES de 128 bits.
Uma chave RSA de 4096 bits é mais segura do que uma chave RSA de 2048 bits.
Chaves RSA e AES não podem ser comparadas diretamente entre si para determinar o nível de segurança.
Objetivo de Aprendizagem 5.4.C: Aplicar algoritmos de criptografia assimétrica para criptografar e descriptografar dados.
5.4.C.1 Algoritmos comuns de criptografia assimétrica incluem RSA e criptografia de curva elíptica (ECC). Algoritmos assimétricos são usados em muitas aplicações, incluindo assinaturas digitais e certificados digitais.
5.4.C.2 Assim como na criptografia simétrica, a criptografia e descriptografia assimétricas podem ser realizadas usando linha de comando, software especializado ou ferramentas web.
Em uma interface de linha de comando, usuários podem criptografar ou descriptografar com OpenSSL.
Software especializado como o RSA Encryption Tool é uma ferramenta de código aberto que pode criptografar e descriptografar arquivos.
Existem muitas ferramentas web para criptografar e descriptografar arquivos.
5.4.C.3 Em uma CLI, um usuário pode gerar um par de chaves assimétrico e criptografar ou descriptografar arquivos conforme necessário.
Para gerar um par de chaves RSA de 2048 bits e salvar a chave em um arquivo chamado rsa.pem, use o comando: openssl genrsa -out rsa.pem 2048
Para extrair a chave pública de rsa.pem para um arquivo chamado public.pem, use o comando: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
Para criptografar o arquivo test usando criptografia RSA e o arquivo de chave public.pem, use o comando: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
Para descriptografar o arquivo test.enc usando o arquivo rsa.pem, execute o comando: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Fonte: College Board AP Course and Exam Description
Criptografia assimétrica 非对称加密 resolve o problema de compartilhamento de chaves com um par de chaves 密钥对 - uma chave pública 公钥 que qualquer um pode ver e uma chave privada 私钥 mantida em segredo. As chaves são inversas matemáticas: o que uma bloqueia, só a outra destrava. Para te enviar um segredo, eu criptografo com sua chave pública, e apenas sua chave privada pode descriptografá-la - então nunca tivemos que compartilhar um segredo previamente.
Criptografia assimétrica: criptografar com a chave pública, descriptografar com a chave privada
Chaves mais longas significam espaços de chaves maiores e mais segurança, mas criptografia mais lenta. Algoritmos assimétricos comuns são RSA e criptografia de curva elíptica (ECC) 椭圆曲线密码学, usados em assinaturas digitais e certificados. Lembre-se: você só pode comparar comprimentos de chave dentro do mesmo algoritmo - uma chave RSA de 4096 bits não é diretamente comparável a uma chave AES de 256 bits.
Um cadeado: a criptografia trava os dados para que apenas alguém com a chave correspondente possa abri-lo
Objetivo de Aprendizagem 5.5.A: Identificar os princípios de segurança de aplicações de seguro por projeto e seguro padrão.
5.5.A.1 Seguro por projeto é uma iniciativa que incentiva empresas a incluir segurança em todas as fases do desenvolvimento de produtos, incluindo o design. Quando organizações implementam seguro por projeto, a segurança é um princípio de design e não apenas uma característica técnica.
5.5.A.2 Seguro por projeto inclui três princípios de design:
i. As empresas devem assumir a responsabilidade pelos resultados de segurança dos clientes. As empresas devem construir produtos que atendam às necessidades de segurança de seus clientes.
ii. As empresas devem abraçar a transparência radical e a prestação de contas. Compartilhar rapidamente notícias e atualizações relevantes sobre produtos relacionados à segurança aumenta significativamente a segurança para todos.
iii. As empresas devem construir estrutura organizacional e liderança para implementar o conceito de 'seguro por design'. As empresas precisam de líderes focados em segurança e com uma postura de prioridade na segurança.
5.5.A.3 O conceito de 'seguro por design' inclui a ideia de 'seguro por padrão', que estabelece que os recursos de segurança de software e dispositivos devem estar ativados por padrão. Dispositivos e software devem ser seguros para uso imediato, com recursos de segurança já habilitados.
Objetivo de Aprendizagem 5.5.B: Explicar como a sanitização da entrada do usuário protege aplicações.
5.5.B.1 Quando usuários inserem dados em uma aplicação, a aplicação geralmente envolve essa entrada em caracteres especiais para processá-la. Os caracteres que envolvem a entrada do usuário são chamados caracteres de controle e incluem as aspas simples, as aspas duplas e o ponto e vírgula.
5.5.B.2 Ao criar um programa que recebe entrada do usuário, programadores devem usar uma função para verificar se a entrada atende aos critérios esperados e não inclui nenhum caractere de controle que possa ser usado para manipular o sistema. Essa função de verificação pode sanitar a entrada do usuário removendo caracteres potencialmente maliciosos, ou pode apresentar um erro ao usuário e forçar a fornecimento de uma entrada diferente. Isso pode proteger contra muitos tipos de ataques a aplicações, incluindo:
Ataques de injeção SQL
Ataques XSS
Ataques de travessia de diretório
Fonte: College Board AP Course and Exam Description
Dois princípios de projeto mantêm as aplicações seguras desde o início. Seguro por design 安全设计 integra a segurança em todas as fases do desenvolvimento, não como um após-pensamento. Seguro por padrão 默认安全 significa que o produto é entregue com seus recursos de segurança já habilitados - seguro direto da caixa.
Seguro por design baseia-se em três princípios que uma empresa deve adotar: (1) assumir a responsabilidade pelos resultados de segurança de seus clientes em vez de transferir a culpa para os usuários, (2) abraçar a transparência radical e a prestação de contas - compartilhar notícias e atualizações relevantes para a segurança rapidamente para tornar todos mais seguros, e (3) construir a estrutura organizacional e liderança que torne a segurança um objetivo de primeira classe.
A defesa principal contra ataques de injeção é a limpeza de entrada 输入清理. Certos caracteres especiais 特殊字符 - as aspas simples, aspas duplas e ponto e vírgula - podem ser usados para manipular um sistema, então um bom programa remove ou rejeita esses caracteres antes do processamento. A limpeza protege contra injeção SQL, XSS e ataques de travessia de diretório.
Objetivo de Aprendizagem 5.6.A: Explicar como detectar ataques em dados.
5.6.A.1 Dispositivos registram e criam logs quando os dados são acessados e por quem. O processo de registrar e monitorar atividades de usuários é chamado de contabilidade (accounting). A análise desses logs pode revelar atividade maliciosa quando um adversário tenta acessar, copiar, mover ou excluir dados. Atividade suspeita pode incluir:
Acesso a arquivos que não são tipicamente acessados
Acesso a arquivos ou aplicativos fora dos padrões normais do usuário (incluindo horário do dia, localização e tipo de dispositivo)
Tentativas de excluir ou copiar arquivos sensíveis
5.6.A.2 Uma honeypot (caça-macacos) é um arquivo que aparenta conter dados valiosos (ex.: informações de cartão de crédito, PII, senhas), mas os dados no arquivo são falsos. Um sistema pode alertar os defensores se alguém tentar acessar a honeypot. Como a honeypot é um arquivo falso, não há motivo legítimo para acessá-lo, e qualquer tentativa de acesso seria um indicador de atividade maliciosa.
5.6.A.3 Funções de hash criptográficas podem gerar um digest para dados e revelam se os dados foram alterados. Se um arquivo mudou inesperadamente, isso pode ser um sinal de atividade maliciosa.
Objetivo de Aprendizagem 5.6.B: Determinar controles para detectar ataques contra aplicações ou dados.
5.6.B.1 O custo é um critério na determinação de controles detectivos. Controles detectivos como honeypots e o uso de valores de hash para verificar a integridade dos dados são de baixo custo. Algumas organizações investem em serviços terceirizados de prevenção à perda de dados (DLP), que monitoram o acesso, uso e transmissão de dados por usuários em toda a organização para detectar atividade suspeita; esses serviços oferecem fortes capacidades de detecção a um custo mais elevado.
5.6.B.2 A sensibilidade ou criticidade dos dados ou aplicações é um critério na determinação de controles detectivos. Dados ou aplicações mais sensíveis ou críticos são alvos mais prováveis de um adversário e devem ser monitorados mais de perto.
5.6.B.3 A classificação de dados é um critério na determinação de controles detectivos. Dados classificados como privados, educacionais, de saúde ou financeiros frequentemente possuem requisitos legais ou regulatórios de detecção e monitoramento.
Objetivo de Aprendizagem 5.6.C: Avaliar o impacto de um método para detectar ataques contra uma aplicação ou dados.
5.6.C.1 Para operar com velocidade eficaz, a análise de logs precisa ser augmentada com alguma automação. Honeypots oferecem capacidades de detecção quase instantâneas.
5.6.C.2 Alguns ferramentas DLP, honeypots e análise de logs automatizada em tempo real fornecem alertas enquanto um ataque está ocorrendo. Essas ferramentas permitem uma resposta rápida que pode interromper um ataque antes que cause mais danos. A análise retrospectiva de logs e o uso de hashes criptográficos para verificar a integridade dos dados identificam ataques após eles terem ocorrido.
5.6.C.3 Falsos negativos podem ocorrer na detecção de ataques a aplicações e dados. Funções de hash criptográficas apenas detectam se os dados foram alterados. Um adversário poderia visualizar e roubar dados sem alterá-los, e uma função de hash criptográfica não detectaria isso. Honeypots não podem detectar adversários que não tentam acessá-las.
Objetivo de Aprendizagem 5.6.D: Identificar se um arquivo foi alterado verificando seu hash.
5.6.D.1 Funções de hash criptográficas podem ajudar a identificar alterações em um arquivo porque são repetíveis: a mesma entrada sempre produz a mesma saída para uma dada função de hash.
5.6.D.2 Hashes podem ser calculados usando a linha de comando em um computador, um site ou software especializado.
No Windows PowerShell, se um usuário quisesse gerar o hash SHA256 para um arquivo chamado testfile, ele usaria o comando: Get-FileHash testfile -Algorithm SHA256
No BASH, o mesmo poderia ser feito com o comando: sha256sum testfile
No zsh, terminal comum de linha de comando em computadores Apple, isso poderia ser feito com o comando: shasum -a 256 testfile
5.6.D.3 Um arquivo pode ser hashed e sua saída de hash registrada. Em seguida, pode ser hashed novamente mais tarde, e a segunda saída de hash pode ser comparada à saída de hash anterior do mesmo arquivo. Se o hash de um arquivo mudar, então o arquivo foi alterado entre o momento em que o primeiro e o segundo hashes foram gerados.
Objetivo de Aprendizagem 5.6.E: Aplicar técnicas de detecção para identificar e relatar indicadores de ataques a aplicações analisando arquivos de log.
5.6.E.1 Ataques de injeção SQL podem ser detectados revisando logs de aplicação e servidor quanto à entrada do usuário para palavras-chave e símbolos de controle SQL, tais como:
Um caractere de aspa simples (') ou aspa dupla (")
Condições booleanas como OR 1=1
Dois traços duplos (que indicam um comentário em SQL): --
Palavras-chave de controle SQL (sempre em letras maiúsculas) como WHERE, IN, FROM
5.6.E.2 Ataques XSS podem ser detectados revisando a entrada do usuário quanto a tags suspeitas, particularmente a tag .
5.6.E.3 Para aplicações web, transbordamentos de buffer (buffer overflows) podem ser detectados verificando a quantidade de dados que o usuário está enviando para a aplicação web em sua solicitação. Os campos comumente verificados são o comprimento da URL, comprimento do cookie, comprimento da string de consulta e comprimento total da solicitação. Cadeias longas em qualquer um desses campos podem ser um indicador de uma tentativa de ataque de transbordamento de buffer.
5.6.E.4 Ataques de travessia de diretório podem ser detectados revisando logs de aplicação e servidor. Solicitações HTTP GET que incluem caminhos com sequências de ../ são indicadores de um adversário tentando realizar uma travessia de diretório.
Fonte: College Board AP Course and Exam Description
Para detectar ataques aos dados, os sistemas realizam auditoria 审计记录 - registrando quem acessou o quê e quando. Mas os logs são enormes, então a análise de logs deve ser automatizada para rodar em velocidade útil; um humano lendo logs brutos é muito lento. Um complemento inteligente é uma honeypot 蜜罐 - um arquivo falso que parece valioso; como ninguém tem razão real para abri-lo, qualquer acesso é um sinal claro e quase instantâneo de ataque. Observe especialmente tentativas de excluir ou copiar arquivos sensíveis. Hashes criptográficos também ajudam: re-hash um arquivo e compare - se o digest mudou, o arquivo foi alterado.
Escolher controles de detecção envolve ponderar o custo (honeypots são baratos; um serviço de prevenção de perda de dados (DLP) 数据泄露防护 é poderoso, mas caro) contra a sensibilidade dos dados. Para ler um ataque específico nos logs, procure sua assinatura: injeção SQL mostra OR 1=1 e --; XSS mostra tags <script>; travessia de diretório mostra sequências ../; um estouro de buffer mostra strings de entrada incomummente longas.
Verificando se um arquivo não foi alterado
Um hash criptográfico converte um arquivo de qualquer tamanho em um valor curto de comprimento fixo. Alterar um único byte do arquivo altera completamente o hash, portanto, comparar o hash de um arquivo baixado com aquele listado pelo editor prova que o arquivo chegou intacto. Você faz isso na linha de comando:
Shell
Comando
BASH (Linux, e a maioria dos servidores)
sha256sum testfile
zsh, o terminal usual em computadores Apple
shasum -a 256 testfile
Ambos imprimem o hash SHA-256 de testfile. Se diferir do valor publicado por apenas um caractere, o arquivo foi alterado — por corrupção no trânsito ou por um invasor que o substituiu.
⚠️ Um hash prova integridade, não autenticidade. Um invasor que pode substituir o arquivo em uma página web geralmente pode substituir o hash publicado ao lado dele também; é por isso que um hash assinado, ou um obtido por um canal de confiança separado, é uma evidência mais forte.
Associe cada ataque a aplicativos com sua evidência em um log: OR 1=1 / -- = injeção SQL; <script> = XSS; ../ = travessia de diretório; entrada muito longa = transbordo de buffer.
Aprenda os quatro modelos de controle de acesso pelo seu decisor: RBAC = seu papel, RuBAC = uma condição, DAC = o proprietário do arquivo, MAC = um administrador central. O menor privilégio fundamenta todos eles.
Leia permissões do Linux somando 4+2+1 por grupo - chmod 750 = dono rwx (7), grupo r-x (5), outros nenhum (0). Pratique converter nos dois sentidos.
Simétrico = uma chave compartilhada (rápido, AES); assimétrico = um par de chaves pública/privada (resolve compartilhamento de chaves, RSA/ECC). Criptografar com a chave pública do destinatário.
Sanitização de entrada é a única resposta ideal para prevenir ataques de injeção; um honeypot é o clássico controle de detetive barato.