AP Cybersecurity mencakup triad CIA, ancaman dan kerentanan, kontrol akses dan autentikasi, kriptografi, keamanan jaringan, perangkat lunak aman, respons insiden, serta kebijakan keamanan, hukum, dan etika. Ini adalah mata kuliah baru, sehingga belum ada ujian resmi yang dirilis dan Course and Exam Description adalah otoritas mengenai apa yang akan diujikan.
Penalarannya bersifat defensif. Pertanyaan biasanya berbunyi "ini adalah sistem, apa yang bisa salah dan apa yang akan Anda lakukan" — yang memerlukan ancaman yang dinamai, kontrol yang dinamai, dan alasan mengapa kontrol tersebut mengatasi ancaman itu.
Pelajari kosakata dengan presisi.Autentikasi bukanlah otorisasi; hashing bukan enkripsi; kerentanan bukan ancaman. Perbedaan-perbedaan inilah yang menjadi dasar pertanyaan.
Catatan mengikuti CED melintasi ancaman, kriptografi, jejaring, dan pertahanan, dengan contoh praktis yang dapat dicoba di browser. Karena mata kuliah ini baru, perpustakaan membawa soal sampel yang telah dirilis sejauh ini alih-alih deretan soal masa lalu.
Tujuan Pembelajaran 1.1.A: Identifikasi indikator umum taktik rekayasa sosial.
1.1.A.1 Serangan rekayasa sosial menggunakan taktik psikologis untuk memanipulasi pengguna agar mengungkapkan informasi sensitif (pencucian informasi), mengunduh file berbahaya, atau mengklik tautan berbahaya. Rekayasa sosial dapat dilakukan secara tatap muka tetapi sering kali dilakukan melalui email, pesan teks, atau pesan media sosial.
1.1.A.2 Musuh sering menggunakan taktik psikologis seperti intimidasi dan urgensi untuk mencapai tujuan mereka. Intimidasi adalah ketika musuh mengancam target dengan konsekuensi negatif jika mereka tidak patuh. Urgensi adalah ketika musuh menciptakan alasan mengapa target harus bertindak cepat.
Tujuan Pembelajaran 1.1.B: Jelaskan bagaimana taktik rekayasa sosial mempengaruhi korban untuk melakukan tindakan yang diinginkan.
1.1.B.1 Taktik rekayasa sosial mengandalkan prinsip-prinsip psikologis umum yang memengaruhi perilaku manusia.
1.1.B.2 Intimidasi memanfaatkan kecenderungan alami manusia untuk menghindari konsekuensi negatif. Dengan menarik perhatian pada kemungkinan konsekuensi negatif, musuh menggunakan ketakutan untuk memicu target agar bertindak.
1.1.B.3 Urgensi memanfaatkan respons alami manusia untuk bereaksi cepat terhadap kebutuhan yang mendesak. Ketika target mendeteksi rasa urgensi dalam sebuah pesan, mereka merasa tertekan untuk merespons atau bertindak cepat, yang dapat mencegah mereka meluangkan waktu untuk mempertimbangkan apakah suatu tindakan itu masuk akal atau aman.
Tujuan Pembelajaran 1.1.C: Deskripsikan dampak yang mungkin dialami oleh korban serangan rekayasa sosial.
1.1.C.1 Korban dapat memberikan kepada musuh informasi pribadi yang dapat mengarah pada penyamaran, seperti nama, nomor telepon, alamat, tempat kerja, nama hewan peliharaan, atau tanggal lahir. Jenis informasi ini, dan informasi sejenisnya, sering digunakan di situs web sebagai pertanyaan tantangan untuk memverifikasi identitas pengguna.
1.1.C.2 Korban dapat memberikan kepada musuh informasi aman seperti kata sandi sekali pakai (OTP) atau kode autentikasi login, yang dapat memungkinkan musuh untuk masuk ke layanan sebagai korban.
1.1.C.3 Korban dapat mengunduh malware atau mengklik tautan yang menginstal malware pada perangkat mereka, mencuri informasi dari browser web mereka, atau mengarahkan mereka ke situs web di mana kredensial login mereka dapat ditangkap oleh musuh.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Phishing: bagaimana email palsu mencuri kata sandi
Bagian terlemah dari sistem komputer apa pun seringkali adalah manusia yang menggunakannya. Rekayasa sosial adalah seni menipu orang untuk melanggar keamanan - memberikan kata sandi, membuka file buruk, atau mengklik tautan buruk. Penyerang (disebut sebagai adversary) tidak perlu memecahkan kode; mereka hanya perlu menipu seseorang.
Sebagian besar rekayasa sosial terjadi melalui email, pesan teks, atau media sosial, meskipun juga bisa terjadi tatap muka atau via telepon. Tujuannya adalah penggalian - mendapatkan informasi sensitif dari seseorang tanpa disadari mereka.
Adversary mengandalkan dua perasaan yang kuat:
Intimidasi - adversary mengancam hasil buruk jika Anda tidak patuh. Ketakutan mendorong Anda untuk bertindak.
Urgensi - adversary membuat tenggat waktu (
Rekayasa sosial menggunakan tekanan psikologis untuk membuat korban bertindak sebelum mereka berpikir
Dampak pada korban bisa serius. Mereka mungkin mengungkapkan detail pribadi (nama, alamat, nama hewan peliharaan, hari lahir) yang kemudian digunakan untuk menjawab pertanyaan keamanan tantangan dan memalsukan identitas mereka. Mereka mungkin menyerahkan kata sandi sekali pakai (OTP), memungkinkan adversary masuk sebagai mereka. Atau mereka mungkin mengunduh malware yang mencuri data dari browser mereka.
Contoh terpecahkan. Email phishing berbunyi: "Lebih dari 90% staf sudah memverifikasi akun mereka - konfirmasikan milik Anda dalam satu jam berikutnya atau kehilangan akses gajihan." Dua taktik disusun di sini. "Dalam satu jam berikutnya" adalah urgensi (tenggat waktu yang memaksa Anda), dan "lebih dari 90% staf sudah" adalah konsensus (tekanan sosial untuk mengikuti kerumunan). Menamai setiap taktik - bukan hanya menyebut email itu "mencurigakan" - adalah persis apa yang dibutuhkan oleh jawaban ujian.
Jelajahi
Taktik rekayasa sosial mana itu?
Intimidasi mengancam bahaya, ** urgensi** menciptakan tenggat waktu, konsensus mengklaim semua orang lain melakukannya, dan otoritas berpura-pura memiliki kekuasaan atas Anda.
threat detection and response/θret dɪˈtekʃn ænd rɪˈspɒns/
deteksi ancaman dan respons
1.2
Login Situs Web Mencurigakan
Silabus
Tujuan Pembelajaran 1.2.A: Identifikasi tanda-tanda umum serangan kata sandi.
1.2.A.1 Dalam serangan kata sandi daring, musuh mencoba masuk ke perangkat atau layanan menggunakan kata sandi umum, pola kata sandi umum, atau kata sandi yang dicuri.
1.2.A.2 Tanda-tanda serangan kata sandi daring meliputi:
Banyak percobaan gagal masuk dalam durasi singkat
Percobaan masuk pada waktu yang tidak biasa
Percobaan masuk dari perangkat yang tidak dikenal
Tujuan Pembelajaran 1.2.B: Jelaskan bagaimana musuh memanfaatkan autentikasi yang lemah.
1.2.B.1 Banyak orang menggunakan pola umum saat membuat kata sandi, seperti:
Memulai kata sandi dengan satu atau dua kata, menambahkan angka dua digit (sering melambangkan tahun), dan meletakkan karakter khusus di akhir
Memasukkan nama keluarga atau hewan peliharaan dalam kata sandi mereka
Memasukkan tanggal yang bermakna pribadi dalam kata sandi mereka
1.2.B.2 Penyerang sering menyusun kamus kata sandi yang mungkin berdasarkan informasi pribadi yang dikumpulkan tentang target (misalnya, tanggal lahir, hari jadi, nama hewan peliharaan dan keluarga) dan menggunakan alat otomatis untuk mengirimkan kata sandi potensial.
Tujuan Pembelajaran 1.2.C: Jelaskan cara membuat autentikasi lebih kuat.
1.2.C.1 Pengguna harus membuat kata sandi yang panjang, acak, dan unik. Manager kata sandi dapat digunakan untuk menghasilkan dan menyimpan kata sandi yang kuat, atau pengguna dapat membuat frasa sandi panjang dan unik untuk akun mereka.
1.2.C.2 Saat membuat kata sandi, pengguna harus menghindari nama, tanggal, atau kata-kata dan angka lain yang memiliki makna pribadi.
1.2.C.3 Jika tersedia, pengguna harus mengaktifkan autentikasi multifaktor (MFA), yang akan mengharuskan pengguna memberikan bukti identitas tambahan—seperti kode sekali pakai—selain kata sandi sebagai lapisan keamanan ekstra.
Sumber: Deskripsi Kursus dan Ujian College Board AP
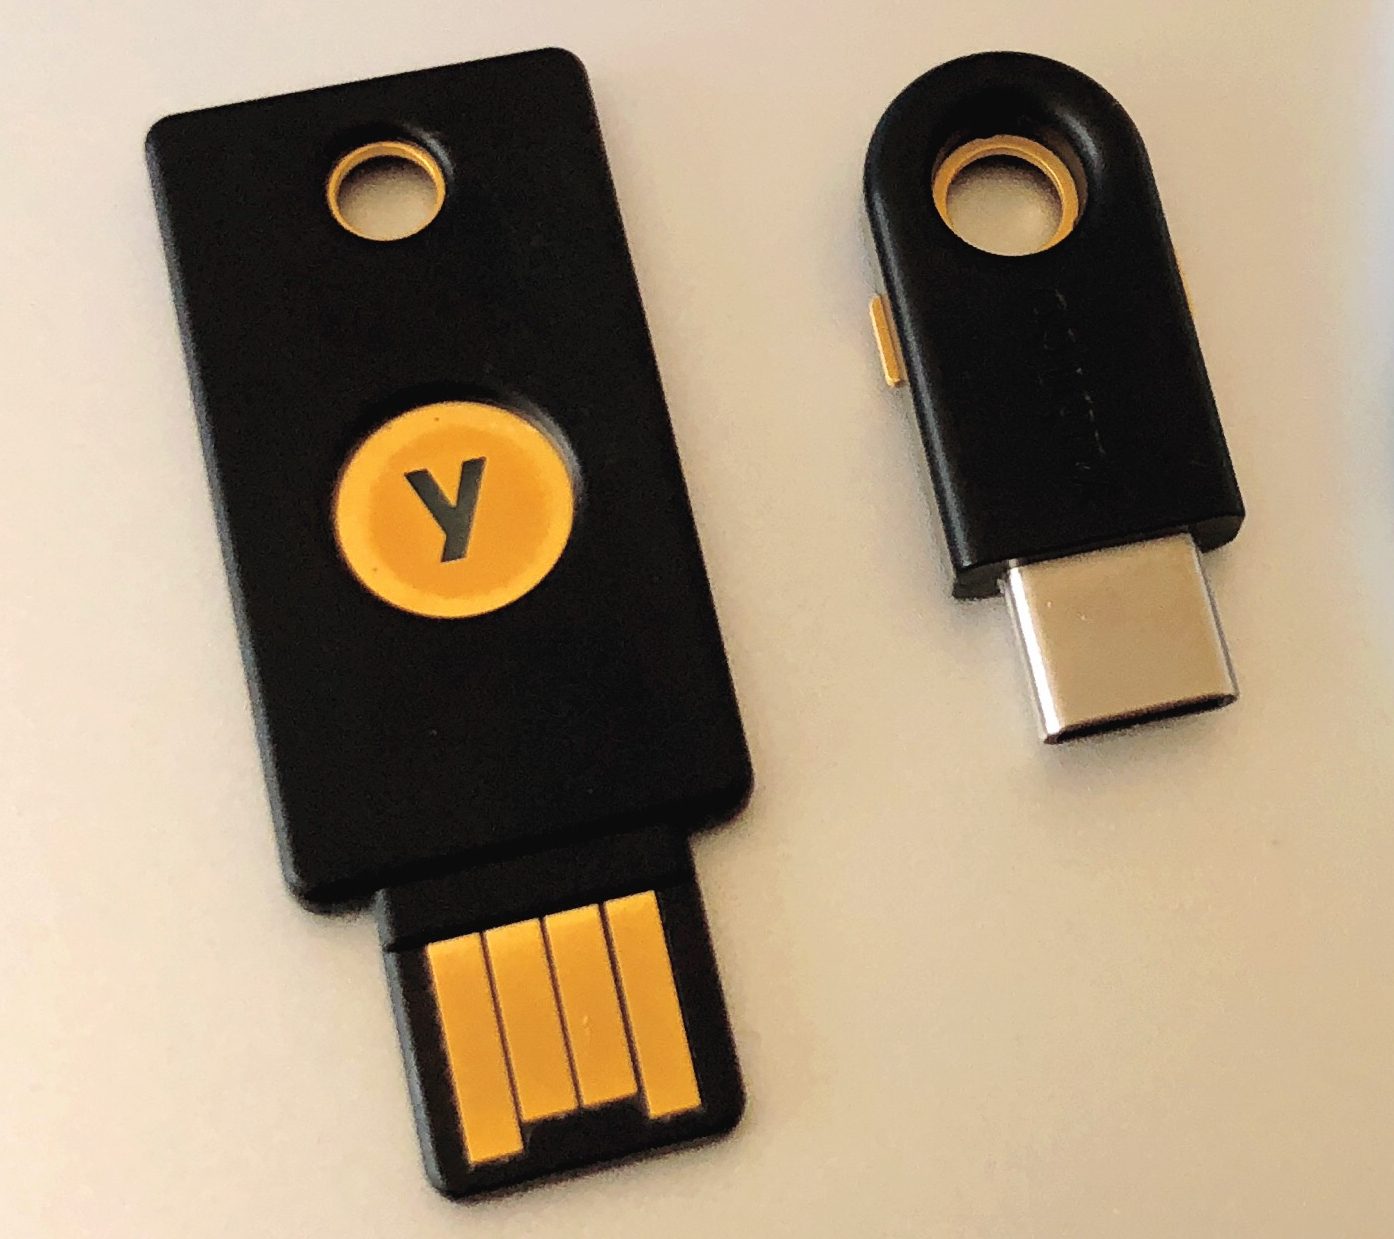
Kunci keamanan perangkat keras: autentikasi kuat mengurangi kerusakan ketika kata sandi dicuri via phishing
Serangan kata sandi adalah upaya apa pun untuk masuk menggunakan tebakan atau kata sandi yang dicuri. Dalam serangan kata sandi online adversary mencoba kata sandi terhadap halaman login nyata. Tanda peringatan terlihat dalam log:
banyak gagal login dalam waktu singkat,
upaya login di jam yang tidak biasa,
upaya login dari perangkat yang tidak dikenal.
Penyerang berhasil karena orang memilih kata sandi yang lemah. Pola umum meliputi sebuah kata ditambah tahun dua digit ditambah karakter khusus (seperti Summer24!), atau nama hewan peliharaan atau anggota keluarga. Karena pola ini sangat umum, penyerang dapat membuat kamus kata sandi yang mungkin dari informasi yang dikumpulkan tentang Anda dan membiarkan alat otomatis mencoba setiap satuannya.
Untuk membuat otentikasi lebih kuat:
Buatlah kata sandi yang panjang, acak, dan unik - pengelola kata sandi dapat menghasilkan dan menyimpannya untuk Anda.
Hindari nama, tanggal, dan kata bermakna.
Aktifkan autentikasi multifaktor (MFA), yang meminta bukti tambahan (seperti kode teks) di atas kata sandi.
1.3
Praktik Terbaik untuk Jaringan Publik
Silabus
Tujuan Pembelajaran 1.3.A: Identifikasi jenis penyerang yang melakukan serangan siber.
1.3.A.1 Penyerang dapat diklasifikasikan berdasarkan tingkat keterampilan mereka.
Penyerang berkeahlian rendah mengandalkan alat cyber jahat yang dibuat oleh pihak lain yang dapat dibeli secara online. Alat yang mereka gunakan mengeksploitasi kerentanan yang sudah diketahui.
Penyerang berkeahlian tinggi memiliki kapasitas untuk membuat alat cyber jahat baru atau memodifikasi alat yang ada untuk beradaptasi dengan teknik dan alat pertahanan baru. Mereka juga memiliki kapasitas untuk menemukan kerentanan yang tidak terdokumentasi, yang dikenal sebagai zero days.
1.3.A.2 Penyerang memiliki berbagai motivasi, termasuk keserakahan, keinginan akan pengakuan, dedikasi pada suatu causes, balas dendam, politik, atau keyakinan.
Tujuan Pembelajaran 1.3.B: Identifikasi jenis serangan siber nirkabel.
1.3.B.1 Dalam serangan evil twin, penyerang menetapkan titik akses nirkabel (WAP) mereka sendiri dengan identifikasi set layanan (SSID) yang mirip atau identik dengan jaringan target; jaringan penyerang disebut evil twin. Korban serangan ini bisa memilih untuk tanpa sadar terhubung ke evil twin, memungkinkan penyerang menangkap lalu lintas jaringan mereka. Penyerang tidak dapat membaca lalu lintas yang menggunakan protokol terenkripsi seperti HTTPS.
1.3.B.2 Dalam serangan jamming, penyerang membanjiri area dengan sinyal elektromagnetik (EM) yang kuat dalam rentang frekuensi yang sama dengan jaringan nirkabel, yang mencegah lalu lintas sah antara titik akses (AP) dan pengguna. Jenis serangan ini yang mencegah pengguna mengakses sumber daya disebut serangan penolakan layanan (DoS).
1.3.B.3 Dalam serangan war driving, penyerang mencoba mendeteksi beacon jaringan nirkabel saat berkendara atau berjalan di sekitar target. Jika sinyal nirkabel terdeteksi, penyerang dapat mengumpulkan informasi tentang jenis jaringan nirkabel yang digunakan dan menemukan area di mana sinyal nirkabel meluas keluar dari bangunan fisik.
Tujuan Pembelajaran 1.3.C: Jelaskan tindakan yang dapat dilakukan individu untuk meningkatkan perlindungan data sensitif saat menggunakan internet dan Wi-Fi.
1.3.C.1 Individu harus memverifikasi bahwa nama setiap jaringan nirkabel yang mereka gabung tepat sesuai dengan nama jaringan yang ingin mereka gabung.
1.3.C.2 Sebagian besar protokol internet terenkripsi untuk melindungi lalu lintas jaringan. Namun, individu mungkin mempertimbangkan sensitivitas data mereka dalam memilih apakah untuk bergabung dengan jaringan Wi-Fi tak terenkripsi untuk melindungi data rentan seperti kueri DNS.
1.3.C.3 Individu mungkin mempertimbangkan penggunaan virtual private network (VPN), yang mengenkripsi semua lalu lintas mereka ke sistem operator VPN. Meskipun tindakan ini mencegah penyedia layanan melihat lalu lintas, penyedia VPN dapat melihat lalu lintas tersebut.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Token keamanan: kode sekali pakai dan token mencegah login hanya dengan kata sandi menjadi cukup
Tidak semua penyerang itu sama. Kita mengklasifikasikan mereka berdasarkan keahlian: penyerang berkeahlian rendah membeli alat siap pakai secara daring dan menggunakan kembali eksploitasi yang dikenal, sementara penyerang berkeahlian tinggi menulis alat mereka sendiri dan dapat menemukan celah baru yang disebut zero days. Motivasi mereka juga bervariasi - keserakahan, balas dendam, politik, atau keyakinan.
Wi-Fi publik adalah tempat buruan favorit. Tiga serangan nirkabel yang harus Anda ketahui:
Twin jahat - penyerang mengatur titik akses palsu dengan nama (SSID) yang disalin dari jaringan asli. Korban terhubung ke yang palsu, dan penyerang membaca lalu lintas mereka (meskipun situs terenkripsi seperti HTTPS tetap aman).
Jamming - penyerang membanjiri udara dengan sinyal radio kuat sehingga tidak ada yang bisa terhubung. Ini adalah salah satu jenis serangan penolakan layanan (DoS).
War driving - penyerang berkendara keliling mendeteksi jaringan nirkabel dan di mana sinyalnya bocor keluar dari bangunan.
Titik akses evil-twin menyalin nama jaringan asli agar korban terhubung ke penyerang
Untuk melindungi diri di jaringan publik: periksa bahwa nama jaringan tepat sesuai dengan yang ingin Anda sambungkan, pilih situs terenkripsi, dan pertimbangkan virtual private network (VPN), yang mengenkripsi seluruh lalu lintas Anda ke operator VPN.
Tujuan Pembelajaran 1.4.A: Jelaskan bagaimana penyerang menggunakan alat berbasis AI untuk memperkuat serangan siber.
1.4.A.1 Penyerang dapat menggunakan alat berbasis AI yang memanfaatkan sampel suara dan gambar seseorang yang sudah ada untuk membuat avatar digital orang tersebut. Penggunaan teknologi ini memungkinkan penyerang untuk menyamar sebagai seseorang melalui telepon atau bahkan dalam panggilan video, yang dapat menyebabkan kerugian finansial atau berbagi informasi sensitif atau pribadi. Seiring semakin banyak organisasi mengadopsi autentikasi berbasis suara, dampak penyamaran suara memiliki potensi dampak yang lebih besar.
1.4.A.2 Penyerang dapat menggunakan alat AI generatif, seperti model bahasa besar (LLMs), untuk membuat pesan phishing yang meyakinkan dalam bahasa target apa pun. Karena pesan phishing tradisional terkadang ditulis oleh penutur bukan asli dari bahasa target, bahasa yang tidak alami adalah fitur yang telah digunakan untuk membedakan pesan phishing dari pesan yang sah. Namun, dengan alat AI, penyerang kini dapat merancang pesan phishing dalam bahasa apa pun yang terdengar seolah-olah ditulis oleh penutur asli.
1.4.A.3 Penyerang dapat menyusun prompt yang mengekstrak informasi aman atau sensitif dari LLMs. Informasi aman atau sensitif dalam LLMs dapat berasal dari input pengguna dan dataset besar yang digunakan untuk melatih LLMs.
1.4.A.4 Penyerang dapat menerbitkan situs web atau memodifikasi situs web yang sudah ada untuk berisi informasi palsu sehingga informasi palsu tersebut akan dimasukkan ke dalam set pelatihan untuk LLMs, menyebabkan LLMs mengulang informasi palsu tersebut.
1.4.A.5 Penyerang dapat melakukan rekognisi pada target menggunakan alat berbasis AI yang memindai internet untuk mengumpulkan informasi yang dipublikasikan di media sosial dan situs web publik.
1.4.A.6 Penyerang dapat menggunakan alat pemrograman yang ditingkatkan AI untuk membantu mereka menulis malware baru, memodifikasi kode aplikasi yang ada untuk melakukan aktivitas jahat, atau untuk menemukan kerentanan dalam basis kode yang besar.
Tujuan Pembelajaran 1.4.B: Jelaskan cara melindungi diri dari beberapa serangan siber yang diperkuat oleh AI.
1.4.B.1 Rahasia bersama yang diketahui oleh teman dekat dan keluarga yang dapat digunakan untuk memverifikasi identitas satu sama lain harus ditetapkan. Kata atau frasa rahasia yang hanya diketahui oleh dua pihak dapat digunakan untuk mengautentikasi identitas dalam situasi berisiko tinggi.
1.4.B.2 Autentikasi multifaktor (MFA) harus diaktifkan. Jika seorang penjahat meniru suara target untuk mengakses sistem dengan autentikasi suara, mewajibkan faktor autentikasi kedua dapat mencegah penjahat mendapatkan akses ke akun.
1.4.B.3 Data pribadi atau sensitif tidak boleh dimasukkan ke dalam alat apa pun yang digerakkan oleh AI, seperti chatbot atau asisten virtual. Beberapa alat yang digerakkan oleh AI memberikan umpan balik input pengguna kembali ke model untuk menyediakan pelatihan berkelanjutan. Penjahat dapat mengekstrak data yang telah disertakan pengguna dalam prompt.
1.4.B.4 Output dari alat yang digerakkan oleh AI harus dievaluasi dengan hati-hati. Verifikasi informasi dari alat yang digerakkan oleh AI menggunakan sumber yang tepercaya, stabil, dan berbasis non-AI.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Kecerdasan buatan memberikan penyerang alat baru yang kuat. Dengan cukup sampel suara dan gambar, penyerang dapat membangun avatar deepfake untuk menyamar seseorang dalam panggilan. Model bahasa besar (LLMs) memungkinkan mereka menulis email phishing yang meyakinkan dalam bahasa yang terdengar sempurna dan alami - menghilangkan pengucapan canggung yang dulu membocorkan penipuan.
AI juga membantu penyerang di sisi belakang: menyusun prompt yang menarik data rahasia dari LLM, menanamkan informasi palsu di situs web sehingga mencemari data pelatihan LLM, memindai internet untuk mengumpulkan fakta tentang target, dan bahkan menulis malware baru.
Anda dapat bertahan terhadap banyak serangan yang diperkuat AI: sepakat kata rahasia bersama dengan kontak dekat untuk memverifikasi identitas, aktifkan MFA (sehingga suara tiruan saja tidak bisa masuk), jangan pernah mengetik data sensitif ke chatbot, dan selalu periksa ulang output AI terhadap sumber yang dapat diandalkan, bukan-AI.
AI menulis kode, dan itu berdampak ganda. Penyerang menggunakan alat pemrograman yang ditingkatkan AI untuk menulis malware baru lebih cepat daripada yang bisa dilakukan secara manual, memodifikasi kode aplikasi yang ada agar melakukan aktivitas berbahaya, dan memindai basis kode untuk kerentanan untuk diserang. Penghalang keahlian turun: seseorang yang sebelumnya tidak bisa menulis eksploitasi kini bisa memintanya, sehingga jumlah penyerang yang mampu meningkat meskipun tidak ada teknik baru yang diciptakan.
Large language models (LLMs)/lɑːdʒ ˈlæŋɡwɪdʒ ˈmɒdlz/
Model bahasa besar (LLMs)
1.5
Memanfaatkan AI dalam Pertahanan Siber
Silabus
Tujuan Pembelajaran 1.5.A: Jelaskan bagaimana pertahanan siber dapat memanfaatkan alat yang digerakkan oleh AI untuk melindungi jaringan, aplikasi, dan data.
1.5.A.1 Alat AI dapat meninjau konfigurasi keamanan saat ini, seperti aturan firewall dan kontrol akses, serta merekomendasikan opsi yang lebih aman. Rekomendasi harus selalu diperiksa oleh teknisi keamanan yang berpengetahuan sebelum diterapkan.
1.5.A.2 Alat yang digerakkan oleh AI dapat menganalisis kode aplikasi untuk mengidentifikasi kerentanan dan merekomendasikan mitigasi. Rekomendasi harus selalu ditinjau oleh programmer yang berpengetahuan sebelum diterapkan.
1.5.A.3 Alat yang digerakkan oleh AI dapat menyarankan aturan untuk sistem deteksi otomatis. Aturan deteksi harus selalu ditinjau oleh insinyur deteksi yang berpengetahuan sebelum ditambahkan ke sistem.
Tujuan Pembelajaran 1.5.B: Jelaskan bagaimana alat yang digerakkan oleh AI memungkinkan deteksi ancaman dan respons yang lebih cepat dan akurat.
1.5.B.1 Dari jutaan peristiwa digital yang terjadi pada jaringan setiap hari, beberapa kemungkinan mewakili penjahat yang melakukan aktivitas jahat. Manusia tidak dapat memeriksa semua peristiwa tersebut dengan cermat untuk mengidentifikasi aktivitas jahat.
1.5.B.2 Alat yang digerakkan oleh AI dapat dilatih untuk secara cepat menganalisis peristiwa digital dan mengurutkan peristiwa yang mungkin merupakan aktivitas jahat dari yang bersifat tidak berbahaya.
1.5.B.3 Alat yang digerakkan oleh AI dapat diprogram untuk memberi tahu personel keamanan siber manusia ketika aktivitas jahat yang mungkin terdeteksi atau untuk mengambil tindakan korektif tertentu berdasarkan jenis aktivitas jahat yang terdeteksi.
1.5.B.4 Alat yang digerakkan oleh AI memungkinkan tim deteksi dan respons ancaman untuk menangkap aktivitas jahat dan campur tangan dengan cepat untuk mencegah kerugian, kerusakan, kehancuran, dan kerusakan pada infrastruktur digital dan data.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Teknologi yang sama membela kita. Alat AI dapat menganalisis kode sumber aplikasi sendiri, mengidentifikasi kerentanan di dalamnya dan merekomendasikan mitigasi; mereka juga dapat meninjau aturan firewall dan pengaturan akses serta merekomendasikan opsi yang lebih aman - meskipun ahli manusia harus selalu memeriksa nasihat sebelum menerapkannya. AI dapat memindai kode aplikasi untuk mencari kelemahan dan menyarankan aturan deteksi.
⚠️ Rekomendasi bukanlah perbaikan. CED menegaskan bahwa nasihat harus ditinjau dan diterapkan oleh programmer yang berpengetahuan: alat AI bisa jadi salah dengan yakin mengenai apakah cacat dapat dieksploitasi, dan menerapkan usulan penambalan tanpa memahaminya dapat memperkenalkan kesalahan baru miliknya sendiri.
Keuntungannya yang terbesar adalah skala. Jaringan sedang menghasilkan jutaan peristiwa setiap hari - jauh terlalu banyak untuk dibaca manusia. AI dapat dengan cepat memilah peristiwa tak berbahaya dari yang kemungkinan berbahaya, memberikan peringatan kepada staf manusia, atau mengambil tindakan otomatis. Ini memungkinkan para pembela menangkap serangan dan merespons dalam hitungan detik alih-alih hari, mencegah kerugian dan kerusakan.
Skala itulah yang membuat deteksi ancaman dan respons mungkin secara praktis: sistem AI menandai aktivitas berbahaya saat terjadi, sehingga tim respons dapat intervensi dengan cepat cukup untuk mencegah kerugian, kerugian, atau penghancuran infrastruktur digital — alih-alih membaca log beberapa hari kemudian dan mengetahui apa yang diambil.
1.5
Tips ujian
Ketika pertanyaan meminta Anda mengurutkan risiko, ingatlah risiko tinggi = dampak tinggi DAN mudah dieksploitasi. Kebocoran Wi-Fi di area parkir kurang penting daripada port internal terbuka yang memungkinkan penyerang menyamar sebagai perangkat.
Pelajari taktik rekayasa sosial dengan namanya - intimidasi, urgensi, pretekst, otoritas, konsensus, kelangkaan, kenalan - dan siap untuk mengenali mana yang digunakan email tersebut.
Enkripsi masih melindungi Anda di twin jahat: penyerang melihat lalu lintas Anda tetapi tidak dapat membaca HTTPS. Katakan apa yang terekspos, bukan hanya "ini tidak aman".
Untuk "bagaimana membuat autentikasi lebih kuat", MFA hampir selalu merupakan bagian dari jawaban, ditambah kata sandi panjang/unik dari pengelola.
AI bersifat dual-use: alat yang sama (LLM, analisis kode) muncul di kedua sisi serangan dan pertahanan. Bacalah pertanyaan dengan teliti untuk melihat sisi mana yang ditanyakan.
2.1.A.1 Social engineers use psychological tactics to manipulate targets into taking a desired action.
2.1.A.2 Pretexting is when adversaries create a believable reason to contact a target.
2.1.A.3 Authority is when adversaries impersonate someone with power over a target or pretend to relay instructions from that person.
2.1.A.4 Intimidation is when adversaries state negative consequences if demands aren’t met.
2.1.A.5 Consensus is when adversaries create social pressure by making a target believe everyone else is doing a desired action.
2.1.A.6 Scarcity is when adversaries create a sense of limited availability.
2.1.A.7 Familiarity is when adversaries pretend to be or know someone close to a target to establish trust.
2.1.A.8 Urgency is when adversaries create a deadline that requires quick action by a target to avert negative consequences.
2.1.B
Identify types of adversaries.
2.1.B.1 Script kiddies are low-skilled adversaries who use tools developed by others without understanding how the tools work. They are often motivated by greed or a desire for recognition.
2.1.B.2 Hacktivists are motivated by social, political, or personal causes. They compromise computers and networks to support their cause or stop perceived harm, believing their goals justify their illegal methods.
2.1.B.3 Insider adversaries are unique threats because they have legitimate credentials and access to systems and data. They can be recruited by malicious third parties and can be motivated by greed or revenge.
2.1.B.4 Cyberterrorists are motivated by politics or beliefs and seek to disrupt entire communities, regions, or nations through cyberattacks (e.g., attacking a power grid, water treatment plant, or other civil infrastructure). They can act independently or on behalf of governments or criminal organizations.
2.1.B.5 Transnational criminal organizations seek financial gain primarily by deploying ransomware and stealing corporate intellectual property (IP) to sell in illegal markets.
2.1.C
Describe the phases of a cyberattack.
2.1.C.1 Cyberattacks aim to disrupt, harm, steal, or destroy devices, networks, or data. Adversaries work in phases, which may not all be used in every attack. The phases are:
i. Reconnaissance
ii. Initial access
iii. Persistence
iv. Lateral movement
v. Taking action
vi. Evading detection
2.1.C.2 In the reconnaissance phase of an attack, adversaries gather as much information as possible about their target, often using open source intelligence (OSINT), which is freely available information.
2.1.C.3 In the initial-access phase of an attack, adversaries establish a foothold on the target’s computer, often through social engineering or compromised or weak credentials.
2.1.C.4 After gaining access during an attack, adversaries establish persistence to maintain access without needing to regain it. They may use a command and control (C2) protocol to send commands to the device and receive output, often through malware like a remote access trojan (RAT) or rootkit.
2.1.C.5 In the lateral-movement phase of an attack, adversaries try to escalate their privileges by accessing computers and user accounts with elevated permissions to services and data.
2.1.C.6 In the taking-action phase of an attack, adversaries act on their objectives by collecting targeted data, exfiltrating it, and disrupting services or destroying data.
2.1.C.7 In the final phase of an attack, many adversaries try to evade detection by removing or editing log files and erasing other files they may have planted on devices (e.g., malware).
2.1.D
Describe the risk assessment process.
2.1.D.1 Risk occurs when a threat can exploit a vulnerability to compromise an asset.
2.1.D.2 An asset is anything valuable. Assets include financial resources, intellectual property, data, digital infrastructure, physical property, and reputation.
2.1.D.3 Risk assessment considers two factors:
The likelihood of an attack against a specific vulnerability
The severity of the projected damage from an attack against a specific vulnerability
2.1.D.4 The likelihood of a vulnerability being exploited depends on many factors, including:
The value of the target: Adversaries are more likely to attack targets they perceive as valuable.
The level of skill required to exploit the vulnerability (i.e., the difficulty): Vulnerabilities with well-documented exploits often require less skill and can be carried out by more adversaries.
The motivation and capabilities of likely adversaries: Highly motivated and skilled adversaries are more likely to be able to perform more complex exploits.
2.1.D.5 The severity of an attack is often measured by financial cost, which can also include reputational and operational impacts.
Illustrative examples for 2.1.D.5:
A hacktivist is passionate about illegal fishing practices supported by a local food production company. The main webpage of this food production company would be a high-value target for this hacktivist; defacing the webpage to expose the company’s support of illegal fishing would provide no financial gain to the adversary, but would allow them to raise awareness about an issue that motivates them.
2.1.D.6 The result of a risk assessment can be quantitative or qualitative.
Quantitative risk assessment assigns a numeric value to a vulnerability based on a numeric scale (e.g., 1–10) or quantifiable impact, which could be financial (e.g., a $10,000 annual risk).
Illustrative examples for 2.1.D.6:
Low, medium, high, severe
Unlikely low impact, likely low impact, unlikely high impact, likely high impact
2.1.D.7 Risk assessment documentation should include:
Vulnerable assets and their value
Descriptions of likely threats to the assets
Details of specific vulnerabilities for specific assets and how they would be exploited
An explanation of the severity of damage (financial, operational, reputational, etc.) if a specific asset were compromised, and the likelihood of that compromise occurring
A final rating, quantitative or qualitative, for each risk identified
Illustrative examples for 2.1.D.7:
Scaled score (e.g., 1–10)
Monetary value (e.g., a $10,000 risk vs. a$100,000 risk)
2.1.E
Identify strategies for managing risk.
2.1.E.1 Once a risk has been identified and assessed, an organization has four options for managing that risk:
i. Avoid
ii. Transfer
iii. Mitigate
iv. Accept
2.1.E.2 Risk avoidance stops the activity that is generating the risk. If the activity is a critical part of an organization’s mission or purpose, then avoidance is not possible.
2.1.E.3 Risk transference places the burden of the risk on another entity, such as an insurance company, a government, or consumers.
2.1.E.4 Risk mitigation implements security controls to reduce the likelihood or impact of a risk.
2.1.E.5 Residual risk is the risk that remains after an organization has gone through avoidance, transference, and mitigation. The residual risk is the level of risk that an organization is willing to accept. Risk acceptance acknowledges the fact that absolute security is unattainable.
2.1.E.6 To conserve financial resources and employee capacity, an organization will often favor solutions that are cost effective and easy to implement and maintain. Cost-effective solutions cost less to install and maintain than the expected loss from an attack.
2.1.F
Identify types of security controls.
2.1.F.1 Security controls address at least one of the following principles:
Confidentiality ensures that only authorized individuals, systems, or processes can access data. Systems lacking confidentiality are vulnerable to data theft or destruction.
Integrity ensures data are accurate and trustworthy. Systems lacking integrity are vulnerable to data manipulation.
Availability ensures data and services are accessible to authorized individuals when needed. Systems lacking availability may experience unexpected downtime.
2.1.F.2 Security controls can be classified by type.
Physical controls provide security in the physical space and include locks, fences, and cameras, bollards, and security guards.
Technical controls provide security in the digital space and include firewalls, anti-malware software, and encryption.
Managerial controls provide rules, guidelines, policies, and procedures that specify what security should be in place and include password policies, regular access reviews, and incident response plans (IRPs).
2.1.F.3 Security controls can be classified by function.
Preventative controls address potential vulnerabilities with the goal of stopping an adversary from attacking and include locks and encryption.
Detective controls help identify attacks when they occur and include intrusion detection systems (IDSs), cameras, and security incident and event management (SIEM) systems.
Corrective controls fix problems and help restore systems to an operational state and include vulnerability patching, repairing a broken card reader, and intrusion prevention systems (IPSs).
2.1.G
Explain why a defense-in-depth security strategy is necessary to optimally protect an organization.
2.1.G.1 A defense-in-depth strategy, or layered defense, uses multiple types of security controls to protect sensitive data and systems.
2.1.G.2 A defense-in-depth strategy allows an organization to address different types of threats, each with a security control most suited to mitigate it.
2.1.G.3 A defense-in-depth strategy allows for resilience in data protection so when one security control is bypassed by an adversary, another security control may still prevent access to the data or system or limit the damage done to the data or system.
2.1.G.4 Layers in a defense-in-depth strategy can include human, physical, network, device, application, and data.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Dinding monitor: pemantauan dan pencatatan jaringan membantu mendeteksi intrusi
Sebelum membela sistem, Anda memerlukan bahasa yang disepakati. Bagian ini membangunnya.
Setiap kontrol keamanan melindungi setidaknya satu bagian dari CIA triad - tiga tujuan keamanan:
Kerahasiaan - hanya orang berwenang yang dapat membaca data.
Integritas - data akurat dan tidak berubah.
Ketersediaan - data dan layanan tersedia saat dibutuhkan.
CIA triad: tiga tujuan yang didukung setiap kontrol keamanan
Serangan berasal dari penjahat yang berbeda, diklasifikasikan berdasarkan tujuan mereka. Script kiddie menggunakan ulang alat yang dibuat orang lain karena serakah atau pengakuan; hacktivist bertindak demi causes politik, sosial, atau pribadi; insider sudah memiliki akses sah dan mungkin bertindak karena balas dendam atau keserakahan; terroris siber mengganggu infrastruktur kritis seperti jaringan listrik atau pabrik air; dan organisasi kriminal transnasional mengejar uang melalui ransomware dan data yang dicuri.
Sebagian besar serangan berlangsung dalam fase-fase: rekonstruksi (pengumpulan informasi, sering kali dari sumber OSINT publik), akses awal, ketahanan, pergerakan lateral (menyebar ke lebih banyak sistem dengan meningkatkan hak istimewa), mengambil tindakan atas tujuan, dan menghindari deteksi. Memberi nama fase yang telah dicapai penyerang membantu pembela memilih respons yang tepat.
Rekayasa sosial: tujuh taktik
Sebagian besar serangan dimulai bukan dengan kode tetapi dengan rekayasa sosial - trik psikologis yang memanipulasi seseorang agar melakukan apa yang diinginkan penjahat. Ujian menyebutkan tujuh taktik, dan mengharapkan Anda mengidentifikasi mana yang ditunjukkan oleh sebuah skenario:
Taktik
Triknya
Pretexting
menciptakan alasan yang masuk akal untuk menghubungi ("Saya dari IT, memverifikasi akun Anda")
Otoritas
berpura-pura menjadi seseorang berkuasa, atau meneruskan instruksi "bos"
Intimidasi
mengancam konsekuensi negatif jika tuntutan tidak dipenuhi
Konsensus
mengklaim semua orang lain sudah melakukannya, untuk menciptakan tekanan sosial
Kelangkaan
menciptakan ketersediaan terbatas ("tersisa hanya 2")
Keakraban
berpura-pura menjadi, atau mengetahui, seseorang yang dekat dengan target
Urgensi
menetapkan tenggat waktu ketat sehingga target bertindak sebelum berpikir
benang merahnya adalah ketujuh hal itu melewati penilaian target dengan memicu respons emosional otomatis - ketakutan, kepercayaan, terburu-buru, atau keinginan untuk融入. Pertahanannya selalu sama: verifikasi melalui saluran terpisah dan terpercaya sebelum bertindak.
Risiko muncul ketika ancaman dapat mengeksploitasi kerentanan untuk merusak aset (sesuatu yang berharga - data, uang, perangkat keras, reputasi). Kita menilai risiko dengan menimbang dua hal: kemungkinan serangan dan keparahan kerusakan.
Kemungkinan itu sendiri bergantung pada nilai target (penjahat mengejar apa yang terlihat layak dicuri), keahlian yang diperlukan untuk mengeksploitasi kerentanan (eksploit yang didokumentasikan dengan baik membutuhkan sedikit keahlian, sehingga lebih banyak penjahat dapat menggunakannya), dan motivasi serta kemampuan penjahat yang mungkin. Keparahan biasanya diukur dalam biaya finansial, tetapi juga mencakup kerusakan reputasi dan operasional.
Peringkat akhir dapat ditulis dengan dua cara, dan ujian ingin Anda membedakan keduanya:
kuantitatif - sebuah angka: skor pada skala (mis. 1-10), atau nilai uang (mis. "risiko tahunan $10,000").
kualitatif - label: rendah / sedang / tinggi / parah, atau grid seperti mungkin-berdampak-tinggi vs tidak-mungkin-berdampak-rendah.
Penilaian risiko tertulis harus mencatat, untuk setiap risiko: aset yang rentan dan nilainya, ancaman yang mungkin, bagaimana kerentanan spesifik akan dieksploitasi, keparahan jika dirusak, dan peringkat kuantitatif atau kualitatif akhir.
Setelah risiko diukur, sebuah organisasi memiliki empat cara untuk mengelola-nya:
Hindari - hentikan aktivitas berisiko (hanya mungkin jika itu tidak penting).
Transfer - alihkan beban kepada orang lain, seperti perusahaan asuransi.
Mitigasi - tambahkan kontrol untuk menurunkan kemungkinan atau dampak.
Terima - hidup dengan risiko residual yang tersisa, karena keamanan sempurna mustahil.
Kontrol keamanan dikelompokkan dengan dua cara. Berdasarkan jenis: fisik (gembok, pagar, penjaga), teknis (firewall, anti-malware, enkripsi), dan manajerial (kebijakan dan prosedur). Berdasarkan fungsi: preventif (mencegah serangan, seperti gembok), detektif (menemukan serangan, seperti kamera), dan korektif (memperbaiki dan memulihkan, seperti pembaruan).
Contoh kerja. Sebuah rumah sakit menyimpan rekam pasien di server tanpa enkripsi di ruangan terbuka. Berikan peringkat risiko: asetnya sangat sensitif (data pasien, dilindungi undang-undang) dan kerentanannya mudah dieksploitasi (tanpa enkripsi, tanpa kontrol akses), jadi ini adalah risiko tinggi. Sekarang klasifikasikan satu perbaikan - kunci pintu: berdasarkan jenis ia adalah kontrol fisik, dan berdasarkan fungsi ia preventif (mencegah masuk sebelum serangan bahkan dimulai).
Strategi terbaik melapis banyak kontrol - pendekatan pertahanan berlapis. Jika penjahat melewati satu lapisan, lapisan lain masih berdiri. Lapisan meliputi manusia, fisik, jaringan, perangkat, aplikasi, dan data.
Pertahanan berlapis: banyak lapisan sehingga satu pelanggaran tidak mengekspos aset
Jelajahi
Klasifikasikan setiap kontrol keamanan berdasarkan fungsi
Sebuah kontrol preventif menghentikan serangan, kontrol detektif mendeteksi serangan yang sedang berlangsung, dan kontrol korektif memperbaiki kerusakan dan mengembalikan sistem.
Jelajahi
Klasifikasikan setiap kontrol keamanan berdasarkan jenis
Sebuah kontrol fisik menjaga ruang fisik, kontrol teknis bekerja di ruang digital, dan kontrol manajerial adalah aturan, kebijakan, atau prosedur.
Tujuan Pembelajaran 2.2.A: Identifikasi serangan fisik yang umum.
2.2.A.1 Musuh sering menggunakan rekayasa sosial saat melakukan serangan fisik.
2.2.A.2 Piggybacking adalah nama untuk serangan di mana musuh menggunakan rekayasa sosial untuk memanipulasi individu berwenang agar memberikan akses kepada musuh ke area terbatas. Taktik piggybacking yang umum meliputi membawa barang besar untuk mendorong orang berwenang membuka pintu, berpura-pura menjadi individu berwenang yang lupa token aksesnya, atau berpura-pura menjadi teknisi pemeliharaan yang perlu masuk ke area tertentu untuk melakukan inspeksi atau perbaikan.
2.2.A.3 Tailgating adalah nama untuk serangan di mana musuh mendapatkan akses tak berwenang ke area terbatas dengan mengikuti ketat di belakang individu berwenang tanpa disadari atau diketahui oleh individu tersebut.
2.2.A.4 Shoulder surfing adalah nama untuk serangan di mana musuh mengamati pengguna yang mengakses informasi sensitif sehingga musuh dapat menggunakannya nanti. Terkadang musuh menggunakan kamera untuk merekam target yang mengakses informasi sensitif untuk analisis di kemudian hari.
2.2.A.5 Dumpster diving adalah nama untuk serangan di mana musuh menggali sampah fisik target untuk mencari informasi yang dapat digunakan untuk membantu musuh mencapai tujuannya.
2.2.A.6 Card cloning adalah nama untuk serangan di mana musuh membuat salinan kartu akses pengguna berwenang agar mereka dapat mengakses semua sumber daya yang diizinkan bagi pengguna tersebut.
Tujuan Pembelajaran 2.2.B: Jelaskan bagaimana ancaman dapat mengeksploitasi kerentanan fisik umum untuk menyebabkan kerugian, kerusakan, gangguan, atau kehancuran aset.
2.2.B.1 Ancaman mencakup musuh manusia yang bertujuan menyebabkan harm atau gangguan serta bencana alam. Bencana alam dapat menyebabkan kerusakan fisik atau kehancuran pada komputer dan data serta gangguan layanan digital yang disediakan oleh komputer.
2.2.B.2 Kerentanan adalah kelemahan atau cacat yang dapat memungkinkan aset diretas. Kompromi yang umum meliputi:
Akses tak berwenang ke data sensitif atau ruang fisik terbatas
Gangguan layanan
Pencurian atau penghancuran sumber daya digital atau fisik
Modifikasi data tak berwenang
2.2.B.3 Ketika musuh memutus daya ke sebuah perangkat, perangkat dan layanan apa pun yang disediakannya menjadi tidak tersedia. Untuk memutus daya, musuh dapat merusak sekring atau pemutus sirkuit dalam kotak listrik, mencabut atau memotong kabel listrik, atau merusak sistem distribusi daya seperti gardu induk dan trafo.
2.2.B.4 Ketika musuh mendapatkan akses ke area yang berisi informasi sensitif, mereka dapat mencuri atau menyalin informasi sensitif tersebut.
2.2.B.5 Ketika musuh mendapatkan akses fisik ke perangkat dan port-nya, mereka dapat menyambungkan keylogger atau drive eksternal yang berisi malware, yang dapat memungkinkan mereka mengumpulkan data dari pengguna atau bahkan mengambil alih kendali perangkat. Dengan akses fisik langsung, musuh juga dapat menghancurkan perangkat secara fisik, menjadikan perangkat itu sendiri, data apa pun yang tersimpan di dalamnya, dan layanan apa pun yang disediakannya tidak tersedia.
Tujuan Pembelajaran 2.2.C: Perkirakan dan dokumentasikan risiko dari kerentanan fisik.
2.2.C.1 Akses fisik ke perangkat dapat memungkinkan musuh melewati banyak kontrol teknis dan lapisan keamanan.
2.2.C.2 Risiko tinggi dari kerentanan fisik muncul ketika informasi atau sistem sensitif terekspos di ruang fisik tanpa akses yang cukup dibatasi dan terkendali.
Contoh ilustratif untuk 2.2.C.2:
Sebuah server yang menyimpan data pelanggan berada di ruangan tanpa kunci yang diakses melalui lorong yang tidak dipantau.
2.2.C.3 Risiko sedang dari kerentanan fisik muncul ketika bagian organisasi yang tidak kritis atau tidak sensitif dibiarkan tidak terlindungi sedemikian rupa sehingga dapat berfungsi sebagai pijakan bagi penjahat siber untuk mendapatkan akses awal ke sumber daya lain.
Contoh ilustratif untuk 2.2.C.3:
Kantor memiliki area resepsionis yang melampaui batasnya akses dikendalikan; resepsionis memiliki komputer yang terhubung ke jaringan nirkabel internal kantor dan komputer tersebut memiliki port USB yang terekspos.
2.2.C.4 Risiko rendah dari kerentanan fisik muncul ketika aset yang rentan memiliki nilai rendah dan kerentanannya tidak mungkin dieksploitasi.
Contoh ilustratif untuk 2.2.C.4:
Karyawan di kantor yang memerlukan kartu akses memiliki laptop yang mereka tinggalkan di meja tanpa pengawas saat mereka semua pergi makan siang bersama. Laptop-laptop tersebut tidak berisi informasi sensitif, tetapi tidak ada kabel yang mengikat perangkat ke meja.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Keamanan digital tidak berarti apa-apa jika penjahat dapat dengan mudah masuk. Serangan fisik yang umum sering kali dimulai dari rekayasa sosial:
Piggybacking() - menipu orang berizin untuk membuka pintu (misalnya, dengan membawa kotak berat).
Tailgating() - menyusup melalui pintu terkunci di belakang seseorang tanpa diketahuinya.
Shoulder surfing - mengintip seseorang saat mengetik kata sandi atau membaca informasi sensitif.
Dumpster diving - mencari sampah target untuk mendapatkan informasi yang berguna.
Card cloning - menyalin kartu akses untuk memasuki area terbatas.
Dengan akses fisik, penjahat dapat memutus listrik, mencuri atau menyalin data, atau memasang keylogger. Kami menilai risiko fisik sebagai tinggi ketika sistem sensitif berada di ruang tanpa akses terkontrol, sedang ketika area tidak penting dapat bertindak sebagai titik awal untuk mencapai sumber daya lain, dan rendah ketika aset tersebut tak berharga dan tidak mungkin diserang.
Gembok pada rantai: keamanan fisik adalah lapisan pertama — kunci, pintu, dan penghalang itu penting
Tujuan Pembelajaran 2.3.A: Identifikasi kontrol manajerial terkait keamanan fisik.
2.3.A.1 Organisasi harus menyelenggarakan pelatihan kesadaran keamanan karyawan untuk mengedukasi karyawan tentang bagaimana mereka dapat berkontribusi pada keamanan organisasi dengan cara:
Mendeteksi upaya rekayasa sosial seperti phishing
Tidak memasukkan orang lain ke area terbatas menggunakan kartu akses
Mencegah pencurian perangkat
2.3.A.2 Organisasi harus memiliki kebijakan keamanan workstation yang menjelaskan langkah-langkah yang diperlukan untuk melindungi tempat kerja fisik. Kebijakan ini mungkin memiliki tingkat keamanan workstation berdasarkan jenis data yang ditangani di workstation. Kebijakan workstation sering kali mewajibkan:
Mengunci perangkat sebelum meninggalkan workstation tanpa pengawasan untuk mencegah akses tidak sah
Membersihkan dokumen sensitif dari workstation sebelum meninggalkannya tanpa pengawasan (kadang-kadang disebut kebijakan meja bersih)
Menggunakan filter layar privasi atau penghalang fisik lainnya untuk mencegah orang lain melihat informasi di layar
Menyambungkan perangkat ke pelindung lonjakan listrik atau catu daya tak terputus (UPS)
Tujuan Pembelajaran 2.3.B: Tentukan strategi mitigasi risiko dari kerentanan fisik.
2.3.B.1 Untuk menentukan kontrol yang relevan, seorang pertahanan siber mempertimbangkan bagaimana penjahat siber dapat memanfaatkan kerentanan untuk menyerang sistem dan bagaimana mencegah, mendeteksi, atau memperbaiki serangan tersebut.
2.3.B.2 Memasang kontrol fisik seperti pagar, gerbang, dan tiang bollard di sekitar gedung dapat deterrent penjahat siber dari mencoba mengakses gedung organisasi secara fisik.
2.3.B.3 Kunci pada pintu, kabinet server, dan komputer dapat mencegah perangkat diakses atau dicuri.
2.3.B.4 Pembaca kartu dapat mencatat kartu akses karyawan mana yang digunakan untuk mengakses berbagai pintu masuk pada waktu tertentu dan menolak akses untuk kartu yang tidak berwenang.
2.3.B.5 Vestibul kendali akses dan tuas putar dapat mencegah seseorang yang berwenang secara sengaja atau tidak sengaja memasukkan orang yang tidak berwenang ke area terbatas.
2.3.B.6 Organisasi dapat menonaktifkan port USB untuk mencegah drive eksternal memuat malware ke dalam komputer.
2.3.B.7 Catu daya tak terputus (UPS) menyediakan sumber cadangan daya untuk perangkat jika terjadi pemadaman listrik. Organisasi juga dapat menggunakan generator listrik untuk menyediakan daya dalam skala lebih besar ke gedung atau serangkaian perangkat kritis.
2.3.B.8 Organisasi memprioritaskan mitigasi risiko berdasarkan tingkat keparahan risiko dan biaya mitigasi yang direkomendasikan.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Kontrol manajerial datang terlebih dahulu: pelatihan kesadaran keamanan mengajarkan staf untuk tidak memberikan badge kepada orang asing, dan kebijakan keamanan stasiun kerja mewajibkan penguncian perangkat, pembersihan meja (kebijakan meja bersih), serta penggunaan layar privasi.
Kontrol fisik kemudian memperkuat bangunan: pagar, gerbang, dan bollard mencegah akses; kunci melindungi pintu dan lemari; pembaca kartu mencatat dan membatasi masuk; vestibul kontrol akses (airlock dua pintu) mencegah piggybacking; menonaktifkan port USB memblokir drive malware; dan catu daya tak terputus (UPS) menjaga perangkat tetap menyala selama pemadaman. Organisasi memprioritaskan hal ini dengan menyesuaikan biaya kontrol dengan tingkat keparahan risiko.
Kamera keamanan dome: kontrol fisik dan pemantauan melindungi ruang serta jaringan
Tujuan Pembelajaran 2.4.A: Identifikasi cara-cara kontrol keamanan dapat mendeteksi serangan fisik.
2.4.A.1 Kamera dapat merekam aktivitas jahat penjahat siber secara visual. Sinyal kamera harus direkam dan dipantau untuk efek maksimal. Rekaman dapat sangat membantu dalam investigasi pasca-insiden.
2.4.A.2 Petugas keamanan dapat memantau aktivitas di suatu area dan merespons aktivitas mencurigai setelah terdeteksi.
2.4.A.3 Sensor gerakan dapat memberi peringatan kepada keamanan mengenai pergerakan di suatu area.
2.4.A.4 Karyawan yang bekerja di ruang fisik sering kali menjadi yang pertama menyadari kehadiran orang yang tidak berwenang dan dapat memberi peringatan kepada keamanan.
Tujuan Pembelajaran 2.4.B: Tentukan penempatan kontrol keamanan yang efektif untuk mendeteksi serangan fisik.
2.4.B.1 Saat memasang kamera, perlu dipertimbangkan cakupan visual, sudut pandang, dan kemampuan untuk dimanipulasi oleh penjahat siber. Pertimbangan juga harus diberikan pada apa yang dapat ditangkap kamera di area tertentu dilakukan oleh penjahat siber dan bagaimana informasi tersebut akan bermanfaat. Titik masuk dan keluar sering dipantau oleh kamera.
2.4.B.2 Sensor gerakan harus ditempatkan di area dengan lalu lintas yang tidak terduga, seperti ruang server, atau area di mana bahan sensitif disimpan dan sedikit orang yang memiliki akses. Sensor gerakan di area dengan lalu lintas tinggi menciptakan banyak alarm palsu, membuat alarm tersebut kurang mungkin diambil serius ketika terjadi insiden keamanan nyata.
2.4.B.3 Kunci harus dipasang pada semua pintu masuk ke area yang berisi informasi atau sistem sensitif. Untuk area dengan informasi atau sistem yang sangat sensitif, organisasi dapat menggunakan vestibul kendali akses di titik masuk untuk mencegah penggunaan kartu berganda (piggybacking) atau mengikuti seseorang (tailgating).
2.4.B.4 Petugas keamanan dapat bersifat diam atau patroli. Petugas yang diam dapat memberikan perlindungan konstan untuk area, pintu masuk, atau benda bernilai tinggi tertentu. Petugas patroli lebih sulit direncanakan oleh penjahat dan dapat menciptakan tekanan waktu bagi penjahat. Menempatkan petugas yang diam di tempat-tempat yang menyempitkan arus lalu lintas (misalnya gerbang masuk, pintu utama atau lobi, dan pintu masuk ke area akses yang lebih aman) dapat sangat efektif, sementara petugas patroli lebih cocok untuk perimeter dan area eksterior.
Tujuan Pembelajaran 2.4.C: Terapkan teknik deteksi untuk mengidentifikasi serangan fisik.
2.4.C.1 Kamera menyediakan pemantauan visual dan rekaman visual dari aktivitas dalam ruang yang ditentukan. Kamera dapat dipasangkan dengan perangkat lunak pengenalan wajah yang dapat memberikan peringatan ketika individu tidak berwenang memasuki area terkendali. Setelah pelanggaran fisik terdeteksi, pihak pertahanan dapat menggunakan rekaman kamera langsung dan terekam untuk melacak jalur dan tindakan penjahat.
2.4.C.2 Detektor gerakan bekerja paling baik jika dipasangkan dengan kamera. Ketika peringatan keamanan muncul karena aktivasi detektor gerakan, pihak pertahanan dapat menggunakan kamera untuk memeriksa ruang secara visual dan memverifikasi pelanggaran keamanan fisik.
2.4.C.3 Ketika karyawan diharuskan menggunakan kartu elektronik untuk membuka pintu ke area terbatas, sensor dapat mencatat berapa lama pintu terbuka. Saat meninjau log masuk untuk pintu tersebut, potensi piggybacking atau tailgating dapat dideteksi dengan pintu yang terbuka lebih lama dari biasanya.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Beberapa kontrol mendeteksi serangan alih-alih mencegahnya. Kamera merekam aktivitas dan membantu investigasi pasca-insiden; petugas keamanan merespons apa yang mereka lihat; sensor gerakan memberi tahu staf tentang pergerakan; dan karyawan sendiri seringkali merupakan yang pertama menyadari penyusup.
Penempatan sangat penting. Kamera harus ditempatkan di titik masuk dan keluar (pintu masuk dan keluar). Sensor gerakan bekerja paling baik di area lalu lintas rendah seperti ruang server—menempatkannya di lorong ramai akan menyebabkan alarm palsu terus-menerus sehingga semua orang mengabaikannya. Petugas statis melindungi titik bernilai tinggi yang tetap, sementara petugas patroli lebih sulit direncanakan oleh penjahat. Meninjau durasi pintu terbuka dalam log masuk juga dapat mengungkap piggybacking, karena pintu yang dibiarkan terbuka terlalu lama mencurigakan.
Hafalkan triad CIA dan siap menjelaskan tujuan mana yang dilindungi oleh suatu kontrol—enkripsi melayani kerahasiaan, hash memeriksa integritas, dan backup mengembalikan ketersediaan.
Pahami empat respons risiko (hindari, alihkan, kurangi, terima) dan dua cara untuk klasifikasikan kontrol (berdasarkan jenis: fisik/teknis/manajerial; berdasarkan fungsi: preventif/deteksi/korektif).
Bedakan piggybacking (dengan persetujuan, ditipu) dari tailgating (tanpa pengetahuan orang tersebut)—soal ujian menguji pasangan ini secara spesifik.
Untuk soal penilaian risiko, risiko tinggi membutuhkan nilai tinggi DAN eksploitasi mudah; "titik awal menuju sistem lain" adalah contoh klasik risiko sedang.
Pertahanan berlapis adalah jawaban standar setiap kali pertanyaan menanyakan mengapa satu kontrol tidak cukup.
Tujuan Pembelajaran 3.1.A: Identifikasi serangan jaringan umum.
3.1.A.1 Protokol resolusi alamat (ARP) digunakan oleh gerbang default pada jaringan untuk membuat tabel yang pasangan alamat internet protocol (IP) dengan alamat kontrol akses media (MAC). Serangan penyusupan ARP (ARP poisoning) adalah ketika penjahat mengirim paket ARP palsu ke gerbang default untuk memodifikasi tabel sehingga perangkat penjahat menerima lalu lintas yang ditujukan kepada target dengan menghubungkan alamat IP target ke alamat MAC penjahat. Memalsukan alamat MAC disebut MAC spoofing. Ini adalah contoh serangan on-path (atau serangan man-in-the-middle), yaitu ketika penjahat mengganggu aliran data antara dua pihak, menangkap data kedua pihak, dan menyalin atau mengubah data sebelum mengirimkannya kembali. Kedua pihak merasa berkomunikasi langsung satu sama lain, tetapi sebenarnya mereka masing-masing berkomunikasi dengan penjahat yang secara rahasia menyadap pesan mereka.
3.1.A.2 Serangan MAC flooding terjadi ketika penjahat mengirimkan banyak bingkai Ethernet ke saklar target, masing-masing dengan alamat MAC yang berbeda. Hal ini dapat memaksa saklar masuk ke mode broadcast, dan penjahat kemudian dapat mengumpulkan semua bingkai di jaringan (karena sedang disiarakan), yang dapat memungkinkan penjahat mengakses informasi sensitif. Ini adalah contoh penyadapan (eavesdropping atau sniffing), yaitu ketika penjahat menangkap data saat transit dan dapat merekam serta menyalin data tersebut.
3.1.A.3 Serangan penyusupan DNS (DNS poisoning) terjadi ketika penjahat berpura-pura menjadi server nama otoritatif (NS) dan menanamkan catatan DNS palsu pada server DNS untuk mengalihkan lalu lintas browser ke situs web jahat yang dirancang untuk mencuri kredensial. Ini adalah contoh perolehan kredensial (credential harvesting), yaitu ketika penjahat menetapkan situs login palsu yang terlihat seperti situs asli. Pengguna yang tidak curiga memasukkan kredensial asli mereka, yang kemudian ditangkap dan digunakan oleh penjahat.
3.1.A.4 Serangan smurf mencoba membanjiri jaringan dengan permintaan Internet Control Message Protocol (ICMP). Ini adalah jenis serangan penolakan layanan (DoS), yang membuat sistem atau sumber daya tidak tersedia bagi pengguna berwenang. Selama serangan smurf, penjahat mengirimkan banyak permintaan ICMP dengan alamat korban ke alamat broadcast jaringan. Gerbang jaringan kemudian mengirimkan permintaan ini ke semua perangkat di jaringan. Setiap perangkat di jaringan membalas ke alamat korban, menciptakan banjir lalu lintas yang dapat memblokir pesan sah. Ketika beberapa perangkat menyerang target yang sama secara bersamaan, hal itu disebut serangan penolakan layanan terdistribusi (DDoS).
Tujuan Pembelajaran 3.1.B: Jelaskan bagaimana penjahat dapat mengeksploitasi kerentanan jaringan untuk mencuri, mengganggu, atau menghancurkan komunikasi jaringan.
3.1.B.1 Penjahat dapat mengirimkan lalu lintas berbahaya ke dalam jaringan untuk membanjirinya guna menciptakan DoS, memetakan struktur internal jaringan, atau memalsukan perangkat sah. Jaringan tanpa firewall, atau dengan firewall yang dikonfigurasi tidak benar, rentan terhadap jenis serangan ini.
3.1.B.2 Penjahat yang telah membobol sebuah perangkat sering kali mencoba memanfaatkan akses mereka untuk membobol perangkat lain di jaringan area lokal (LAN).
3.1.B.3 Penjahat yang secara fisik tersambung ke port data dapat mendapatkan akses ke LAN melalui port saklar kecuali keamanan port diaktifkan. Hal ini memungkinkan penjahat untuk meluncurkan serangan DoS atau melakukan serangan MAC flooding atau MAC spoofing.
3.1.B.4 Penjahat yang berdiri di luar ruang yang aman secara fisik dapat menangkap sinyal dan bingkai beacon dari titik akses nirkabel yang menyiarakan sinyal keluar dari ruang fisik. Hal ini memungkinkan mereka untuk mengumpulkan informasi tentang jaringan nirkabel dan mencoba melakukan penyadapan serta serangan kriptografi padanya.
3.1.B.5 Penjahat dapat mencoba bergabung dengan jaringan untuk meluncurkan serangan dari dalam jaringan. Jaringan yang tidak mengautentikasi perangkat dan pengguna memudahkan penjahat untuk bergabung.
3.1.B.6 Jika terdapat port jaringan terbuka, penyerang dapat menyambungkan titik akses nirkabel ke port tersebut sehingga menciptakan titik akses jahat (rogue access point). Penyerang dapat menggunakan titik akses jahat ini untuk mengakses jaringan internal secara nirkabel (mungkin bahkan dari luar ruang fisik). Hal ini memungkinkan penyerang memiliki akses langsung ke LAN, melewati firewall apa pun.
3.1.B.7 Penyerang dapat mencoba memecahkan enkripsi nirkabel dan menyadap, mencuri, atau membahayakan data pada sebuah jaringan.
Tujuan Pembelajaran 3.1.C: Menilai dan mendokumentasikan risiko dari kerentanan jaringan.
3.1.C.1 Kerentanan pada jaringan dapat menyebabkan penyerang mampu menyadap dan mengubah data yang sedang ditransmisikan, melancarkan serangan DoS, atau bergerak lateral di dalam jaringan untuk mendapatkan akses ke sistem yang lebih sensitif atau kritis. Kerentanan jaringan dapat menjadi risiko terhadap kerahasiaan, integritas, dan ketersediaan.
3.1.C.2 Terdapat pemindai kerentanan otomatis yang dapat memeriksa jaringan, perangkat, dan aplikasi untuk menemukan kerentanan yang diketahui. Pemindai ini menghasilkan laporan yang sering kali mencakup kerentanan yang terdeteksi, tingkat keparahannya, serta rekomendasi mitigasi.
3.1.C.3 Memanfaatkan kerentanan jaringan dengan sukses seringkali memerlukan kemampuan teknis dan pengetahuan yang tingkat lanjut. Hal ini dapat memengaruhi kemungkinan eksploitasi.
3.1.C.4 Risiko tinggi dari kerentanan jaringan memungkinkan penyerang dengan mudah memberikan dampak signifikan dengan cara menangkap lalu lintas jaringan, melakukan penyamaran perangkat sah di jaringan, atau melancarkan serangan DoS.
Contoh ilustratif untuk 3.1.C.4:
Sebuah organisasi memiliki satu jaringan internal tanpa segmentasi yang dapat diakses melalui jaringan nirkabel dengan enkripsi lemah, dan di jaringan tersebut terdapat server yang menjalankan aplikasi web milik mereka sendiri.
3.1.C.5 Risiko sedang dari kerentanan jaringan bisa meliputi kerentanan yang mungkin memberikan kemampuan kepada penyerang untuk mendapatkan informasi tentang sistem atau perangkat di dalam jaringan.
Contoh ilustratif untuk 3.1.C.5:
Firewall eksternal suatu organisasi tidak dikonfigurasi untuk memblokir lalu lintas ICMP eksternal.
3.1.C.6 Risiko rendah dari kerentanan jaringan mencakup kerentanan yang sulit dieksploitasi dan kemungkinan besar akan berdampak negatif minimal bagi suatu organisasi.
Contoh ilustratif untuk 3.1.C.6:
Suatu organisasi memiliki titik akses nirkabel yang menyiarkan bingkai beacon, yang berisi identifikasi set layanan jaringan (SSID) dan protokol enkripsi nirkabel.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Serangan man-in-the-middleDDoS: botnet membanjiri server
Jaringan menghubungkan perangkat agar dapat berbagi data—dan setiap koneksi adalah kemungkinan celah masuk. Anda harus mengetahui serangan jaringan klasik dan trik di baliknya.
ARP poisoning - protokol resolusi alamat (ARP) memasangkan alamat IP dengan alamat perangkat keras MAC. Penjahat mengirim pesan ARP palsu sehingga lalu lintas yang ditujukan ke target dialihkan ke penjahat. Ini adalah serangan on-path (juga disebut man-in-the-middle): penjahat diam-diam berada di antara dua pihak, membaca bahkan mengubah pesan mereka.
MAC flooding - membanjiri switch dengan alamat MAC palsu memaksanya masuk ke mode broadcast, sehingga penjahat dapat menangkap seluruh lalu lintas. Ini merupakan bentuk eavesdropping.
DNS poisoning - menanamkan record palsu pada server sistem nama domain (DNS) mengarahkan pengguna ke situs jahat untuk mencuri kredensial (pengumpulan kredensial).
Smurf attack - membanjiri jaringan dengan permintaan ICMP yang ditujukan ke alamat broadcast, sehingga setiap perangkat membalas korban. Ini adalah penolakan layanan (DoS); ketika banyak mesin menyerang sekaligus, menjadi penolakan layanan terdistribusi (DDoS).
Penjahat mengeksploitasi jaringan lemah untuk membanjiri, memetakan, atau menyamar sebagai perangkat. Port data fisik tanpa keamanan port memungkinkan penyerang untuk mencolokkan perangkat; port terbuka memungkinkan mereka memasang titik akses liar yang melompati firewall sepenuhnya. Kami menilai risiko jaringan berdasarkan dampaknya dan seberapa banyak keahlian yang dibutuhkan untuk mengeksploitasinya.
Untuk menemukan kelemahan sebelum pihak lawan, organisasi menjalankan pemindai kerentanan otomatis: alat yang memeriksa jaringan, perangkat, dan aplikasi terhadap database kerentanan yang diketahui, lalu menghasilkan laporan yang mencantumkan setiap temuan, tingkat keparahannya, serta mitigasi yang disarankan. Memperbaiki item dengan keparahan tertinggi terlebih dahulu merupakan bagian inti dari manajemen risiko jaringan.
Jelajahi
Identifikasi serangan jaringan dari buktinya
Setiap serangan jaringan meninggalkan jejak khas: penyakit ARP = satu IP dengan dua MAC; banjir MAC = lonjakan MAC baru; penyakit DNS = lalu lintas web tersesat; smurf/DoS = banjir yang memblokir lalu lintas sah.
Melindungi Jaringan: Kontrol Manajerial dan Keamanan Nirkabel
Silabus
Tujuan Pembelajaran 3.2.A: Mengidentifikasi kontrol manajerial terkait keamanan jaringan.
3.2.A.1 Kebijakan keamanan router akan menetapkan standar konfigurasi minimum untuk router di jaringan organisasi dan mungkin mencakup:
Larangan akun pengguna lokal (Semua login router harus menggunakan server autentikasi yang disetujui.)
Nonaktifkan layanan yang tidak perlu (misalnya Telnet)
Memerlukan firewall (Suatu organisasi mungkin memilih perangkat firewall terpisah dari router.)
3.2.A.2 Kebijakan keamanan switch akan menetapkan standar konfigurasi minimum untuk switch di jaringan organisasi dan mungkin mencakup:
Larangan akun pengguna lokal (Semua login switch harus menggunakan server autentikasi yang disetujui.)
Memerlukan keamanan port untuk diaktifkan.
Menggunakan filter MAC
3.2.A.3 Kebijakan virtual private network (VPN) akan merinci persyaratan keamanan minimum untuk karyawan yang menggunakan VPN untuk mengakses jaringan internal organisasi, dan mungkin mencakup:
Daftar peran dalam organisasi yang diizinkan menggunakan VPN untuk mengakses jaringan internal organisasi
Persyaratan autentikasi untuk karyawan yang menggunakan VPN (misalnya, sistem kunci publik/privat atau MFA)
Larangan penggunaan split tunneling (juga disebut dual tunneling)
3.2.A.4 Kebijakan keamanan nirkabel akan menetapkan persyaratan keamanan minimum untuk jaringan nirkabel di dalam organisasi dan mungkin mencakup:
Memerlukan pengguna untuk berotentikasi ke jaringan nirkabel melalui protokol autentikasi ekstensible (EAP) yang terhubung ke server autentikasi yang disetujui
Memerlukan semua lalu lintas nirkabel dienkripsi menggunakan enkripsi AES dengan panjang kunci minimum
Menonaktifkan bingkai beacon pada titik akses nirkabel
Tujuan Pembelajaran 3.2.B: Mengkonfigurasi fitur keamanan jaringan nirkabel.
3.2.B.1 Organisasi dapat menonaktifkan penyiaran bingkai beacon pada titik akses nirkabel (WAP) agar lebih sulit bagi penyerang untuk menemukan jaringan nirkabel mereka dan mempelajari sifat dasarnya.
3.2.B.2 Organisasi dapat mengontrol arah penyiaran dan kekuatan sinyal WAP agar sinyalnya tidak melampaui ruang fisik yang seharusnya diliputi oleh titik akses tersebut.
3.2.B.3 Organisasi harus mengaktifkan protokol enkripsi nirkabel yang kuat untuk memastikan bingkai nirkabel tidak dapat dibaca oleh penyerang yang mungkin menyingkapnya.
Protokol enkripsi nirkabel WEP, WPS, dan WPA asli memiliki kerentanan yang diketahui dan tidak aman.
WPA3 saat ini adalah algoritma enkripsi nirkabel terkuat.
3.2.B.4 Organisasi dapat mengaktifkan filter MAC untuk mencegah perangkat tidak berizin mengakses jaringan, dan mereka dapat mewajibkan pengguna untuk berotentikasi saat bergabung dengan jaringan.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Keamanan jaringan yang baik dimulai dengan kebijakan tertulis yang menetapkan standar minimum: kebijakan keamanan router dan kebijakan keamanan switch melarang akun lokal dan mewajibkan keamanan port; kebijakan VPN menetapkan aturan autentikasi dan melarang split tunneling; serta kebijakan keamanan nirkabel mewajibkan enkripsi kuat dan akses terautentikasi.
Khusus untuk jaringan nirkabel, organisasi menonaktifkan bingkai beacon agar jaringan lebih sulit ditemukan, mengontrol kekuatan sinyal agar tidak bocor keluar gedung, mengaktifkan enkripsi kuat—WPA3 Wi-Fi saat ini adalah yang terkuat, sementara WEP tua dan WPA asli sudah tidak aman—dan menggunakan penyaringan MAC untuk hanya mengizinkan perangkat yang diketahui.
Tujuan Pembelajaran 3.3.A: Mengidentifikasi teknik untuk melakukan segmentasi jaringan.
3.3.A.1 Zona firewall dan aturan dapat digunakan untuk membuat subnet yang disaring (juga dikenal sebagai zone tanpa senjata, atau DMZ)—sebuah segmen jaringan yang berada di antara jaringan publik eksternal seperti internet dan jaringan internal pribadi. Subnet yang disaring biasanya merupakan zona keamanan yang lebih rendah daripada jaringan internal pribadi, dan biasanya menampung sumber daya organisasi yang berhadapan dengan publik, memisahkannya dari jaringan internal.
3.3.A.2 Subnetting dapat digunakan untuk membuat subnet berbeda berdasarkan pengalamatan IP. Jika perangkat diretas oleh penjahat siber, subnet dapat membatasi pelanggaran keamanan agar mengurangi jumlah perangkat yang terekspos.
3.3.A.3 Switch dapat digunakan untuk membuat VLAN, yang secara logis memisahkan perangkat yang terhubung secara fisik ke switch pusat.
Tujuan Pembelajaran 3.3.B: Jelaskan mengapa segmentasi jaringan dapat meningkatkan keamanan jaringan.
3.3.B.1 Segmentasi jaringan merujuk pada proses pembagian jaringan menjadi segmen atau subnetwork (subnet) yang lebih kecil dan terisolasi.
3.3.B.2 Membagi jaringan menjadi subnet yang lebih kecil mengisolasi lalu lintas jaringan, yang dapat mencegah serangan pada satu subnet berdampak pada perangkat di subnet lain.
3.3.B.3 Segmentasi jaringan memungkinkan penerapan kebijakan dan kontrol keamanan yang berbeda pada bagian jaringan yang berbeda, sehingga memungkinkan terbentuknya zona keamanan tinggi dan zona keamanan rendah.
3.3.B.4 Keamanan port pada switch dapat mencegah pembanjiran MAC dengan membatasi jumlah alamat yang dapat dialokasikan ke setiap port switch tunggal.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Segmentasi jaringan membagi satu jaringan menjadi bagian-bagian kecil yang terisolasi (subnet). Jika satu subnet diretas, kerusakan akan terkandung dan tidak dapat menyebar.
Pola kunci adalah subnet terskrining (juga disebut DMZ). Subnet ini berada di antara internet publik dan jaringan internal pribadi, menyimpan server berorientasi publik organisasi di zona keamanan rendah - terpisah dari sistem internal yang sensitif.
Subnet terskrining (DMZ) menempatkan server publik di antara dua firewall, menjauh dari jaringan pribadi
Segment juga dapat dibuat dengan subnetsing (berdasarkan alamat IP) atau VLAN (memisahkan perangkat secara logis pada switch yang sama). Setiap segmen kemudian dapat memiliki kebijakan keamanannya sendiri - zona keamanan tinggi dan zona keamanan rendah.
Rak server: segmentasi jaringan mengisolasi sistem sehingga satu penembakan tidak membuka semuanya
Tujuan Pembelajaran 3.4.A: Identifikasi jenis-jenis firewall berbasis jaringan.
3.4.A.1 Firewall digunakan untuk mengizinkan atau menolak lalu lintas jaringan masuk atau keluar dari sebuah jaringan. Firewall itu sendiri adalah perangkat lunak yang dapat di-hosting pada perangkat mandiri atau terintegrasi ke dalam perangkat jaringan lain, seperti router.
3.4.A.2 Firewall tanpa keadaan (stateless) memfilter lalu lintas berdasarkan informasi dalam header paket, seperti alamat IP, port, dan protokol.
3.4.A.3 Firewall dengan keadaan (stateful) (juga dikenal sebagai penyaringan paket dinamis) melacak keadaan koneksi jaringan yang melewati firewall dan dapat memfilter sesuai dengan aturan terkait koneksi selain penyaringan yang dilakukan oleh firewall tanpa keadaan. Hal ini memungkinkan kontrol yang lebih besar atas konten yang diizinkan masuk dan keluar dari jaringan.
3.4.A.4 Firewall generasi berikutnya (NGFW) memiliki kemampuan firewall stateless dan stateful yang umum serta fitur lanjutan tambahan, seperti pencegahan intrusi, inspeksi paket mendalam, dan penyaringan berdasarkan jenis aplikasi.
Tujuan Pembelajaran 3.4.B: Jelaskan bagaimana firewall menggunakan daftar kontrol akses untuk mengizinkan atau menolak lalu lintas yang masuk atau keluar dari jaringan.
3.4.B.1 Administrator jaringan membuat serangkaian aturan, yang disebut daftar kontrol akses (ACL), yang digunakan oleh firewall untuk mengizinkan atau menolak lalu lintas jaringan masuk dan keluar.
3.4.B.2 Aturan ACL diperiksa secara berurutan dan aturan pertama yang sesuai dengan kriteria akan dieksekusi untuk data tertentu.
3.4.B.3 ACL típik akan menentukan arah lalu lintas (masuk atau keluar), kriteria untuk difilter (alamat IP, port logis, layanan, atau aplikasi), dan tindakan yang diambil (mengizinkan atau menolak).
Tujuan Pembelajaran 3.4.C: Tentukkan penempatan efektif firewall dalam jaringan.
3.4.C.1 Setiap segmen jaringan harus memiliki firewall untuk mengatur aliran data masuk dan keluar dari segmen tersebut.
3.4.C.2 Segmen jaringan mungkin memiliki kebutuhan keamanan yang berbeda berdasarkan data dan layanan di dalamnya. Tingkat keamanan untuk setiap firewall dapat diatur secara independen.
3.4.C.3 Setiap titik ingress dan egress data antara jaringan internal dan internet publik harus memiliki firewall.
Tujuan Pembelajaran 3.4.D: Konfigurasi firewall untuk mengelola aliran lalu lintas jaringan.
3.4.D.1 Kebutuhan firewall akan menentukan jenis lalu lintas dari sumber mana atau ke tujuan mana yang harus diizinkan atau ditolak.
3.4.D.2 Aturan khusus untuk firewall dapat mengizinkan atau menolak lalu lintas masuk atau keluar berdasarkan port sumber atau tujuan, alamat IP, layanan, protokol, atau aplikasi.
Contoh ilustratif untuk 3.4.D.2:
Izinkan TCP port 22 masuk dari SEMUA; (aturan ini akan mengizinkan semua lalu lintas TCP masuk dengan port tujuan 22, yang merupakan port yang ditentukan untuk protokol SSH)
Tolak TCP port 80 masuk dari 192.168.1.0/24; (aturan ini akan menolak lalu lintas TCP masuk dengan port tujuan 80 dari alamat IP dalam rentang 192.168.1.0-192.168.1.255)
3.4.D.3 Aturan diterapkan secara berurutan, dan mengubah urutan sekumpulan aturan dapat mengubah lalu lintas mana yang diizinkan atau ditolak. Pertimbangan harus diberikan kepada prioritas penyaringan saat menetapkan urutan aturan.
Contoh ilustratif untuk 3.4.D.3:
Serangkaian aturan ini akan mengizinkan lalu lintas SSH dan menolak lalu lintas TCP masuk lainnya
Aturan 1: IZINKAN TCP port 22 masuk dari SEMUA;
Aturan 2: TOLAK TCP masuk SEMUA dari SEMUA;
Membalik urutan aturan tersebut akan menolak semua lalu lintas TCP masuk termasuk lalu lintas SSH.
Sumber: Deskripsi Kursus dan Ujian College Board AP
*Bagaimana cara firewall memutuskan
Firewall mengizinkan atau menolak lalu lintas yang masuk atau keluar dari jaringan. Ada beberapa jenis:
Tanpa status (Stateless) - memfilter berdasarkan header paket saja (IP, port, protokol).
Dengan status (Stateful) - juga melacak status setiap koneksi untuk kontrol yang lebih halus.
Generasi berikutnya (NGFW) - menambahkan fitur lanjutan seperti pencegahan intrusi dan inspeksi paket mendalam.
Firewall mengikuti daftar kontrol akses (ACL) - serangkaian aturan yang terurut. Aturan dicek secara berurutan, dan pertama kali cocok menang, jadi urutan aturan mengubah lalu lintas mana yang bisa lewat. Setiap aturan menentukan arah, hal yang difilter (IP, port, layanan), dan tindakan (izinkan atau tolak).
*Firewall memeriksa ACL-nya dari atas ke bawah; aturan pertama yang cocok yang memutuskan
Contoh kerja. Sebuah firewall memiliki Aturan 3: DENY TCP 443 from 192.168.*, dan di bawahnya Aturan 7: ALLOW TCP 443 from ALL. Pengguna di 192.168.45.37 tidak dapat mengakses port 443 - meskipun Aturan 7 akan mengizinkan mereka - karena Aturan 3 cocok lebih dulu, dan pertama kali cocok menang. Solusinya adalah memindahkan aturan ALLOW di atas DENY. Inilah mengapa urutan aturan, bukan hanya isi aturan, yang menentukan lalu lintas mana yang bisa lewat.
Firewall harus berada di setiap titik di mana data menyeberang antar zona - di setiap segmen jaringan dan di setiap gerbang menuju internet publik.
*Perangkat jaringan nyata: firewall adalah perangkat (atau perangkat lunak) yang berada di tempat kabel-kabel ini bertemu dengan dunia luar
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/
sistem deteksi intrusi jaringan (NIDS)
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/
sistem pencegahan intrusi jaringan (NIPS)
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/
manajemen informasi dan peristiwa keamanan (SIEM)
Signature-based/ˈsɪɡnɪtʃə beɪst/
Berdasarkan tanda tangan
Anomaly-based/əˈnɒməli beɪst/
Berdasarkan anomali
3.5
Mendeteksi Serangan Jaringan
Silabus
Tujuan Pembelajaran 3.5.A: Identifikasi jenis alat keamanan otomatis yang digunakan untuk mendeteksi serangan jaringan.
3.5.A.1 Alat deteksi otomatis menganalisis data yang dikumpulkan dari jaringan dan perangkat organisasi, seperti switch dan router, server, firewall, dan komputer pengguna. Data ini sering kali dikumpulkan dalam file log.
3.5.A.2 Sistem deteksi intrusi jaringan (NIDS) adalah alat otomatis yang menganalisis data untuk menentukan apakah aktivitas jahat sedang terjadi di jaringan. Ketika serangan terdeteksi, sistem akan menghasilkan peringatan.
3.5.A.3 Sistem pencegahan intrusi jaringan (NIPS) adalah alat otomatis yang, seperti IDS, menganalisis data untuk menentukan apakah aktivitas berbahaya sedang terjadi di sebuah jaringan. NIPS juga dapat memitigasi atau menghentikan serangan dengan menutup port, memblokir alamat IP atau MAC tertentu, atau menolak protokol spesifik.
3.5.A.4 Sistem manajemen informasi dan peristiwa keamanan (SIEM) mengumpulkan dan menganalisis data dari berbagai sumber (termasuk firewall, NIDS/NIPS, log perangkat, dan log aplikasi) untuk mendeteksi pola yang mungkin mengindikasikan serangan siber dan memberikan peringatan jika potensi serangan terdeteksi. Analis keamanan menyelidiki peringatan tersebut untuk menentukan apakah itu merupakan ancaman nyata dan mengikuti prosedur operasi standar untuk menyelesaikan atau menaikkan tingkat prioritas peringatan.
Tujuan Pembelajaran 3.5.B: Jelaskan bagaimana organisasi dapat memanfaatkan kecerdasan buatan (AI) untuk meningkatkan pendeteksian dan respons terhadap ancaman.
3.5.B.1 Komputer mencatat setiap tindakan yang dilakukan pengguna. Firewall, IDS, IPS, dan sensor jaringan lainnya mencatat seluruh lalu lintas yang melewati berbagai titik dalam jaringan. Jaringan organisasi berukuran sedang mencatat jutaan (atau bahkan puluhan juta) poin data per hari. Bahkan tim manusia yang besar pun tidak mampu menganalisis jumlah data如此之多。
3.5.B.2 Tim pendeteksian ancaman membuat algoritma AI untuk menganalisis sejumlah besar data dan mengklasifikasikan pola data sebagai berbahaya atau normal.
3.5.B.3 Model AI untuk pendeteksian ancaman didasarkan pada perhitungan probabilitas; mereka melaporkan persentase untuk menunjukkan kemungkinan bahwa sesuatu bersifat berbahaya.
3.5.B.4 Organisasi menetapkan ambang batas sendiri untuk persentase kemungkinan ancaman yang akan menghasilkan peringatan. Jika ambang batas ditetapkan terlalu tinggi, serangan nyata mungkin tidak terdeteksi; jika ambang batas terlalu rendah, tim keamanan akan kewalahan dengan peringatan palsu.
Tujuan Pembelajaran 3.5.C: Tentukan metode deteksi jaringan.
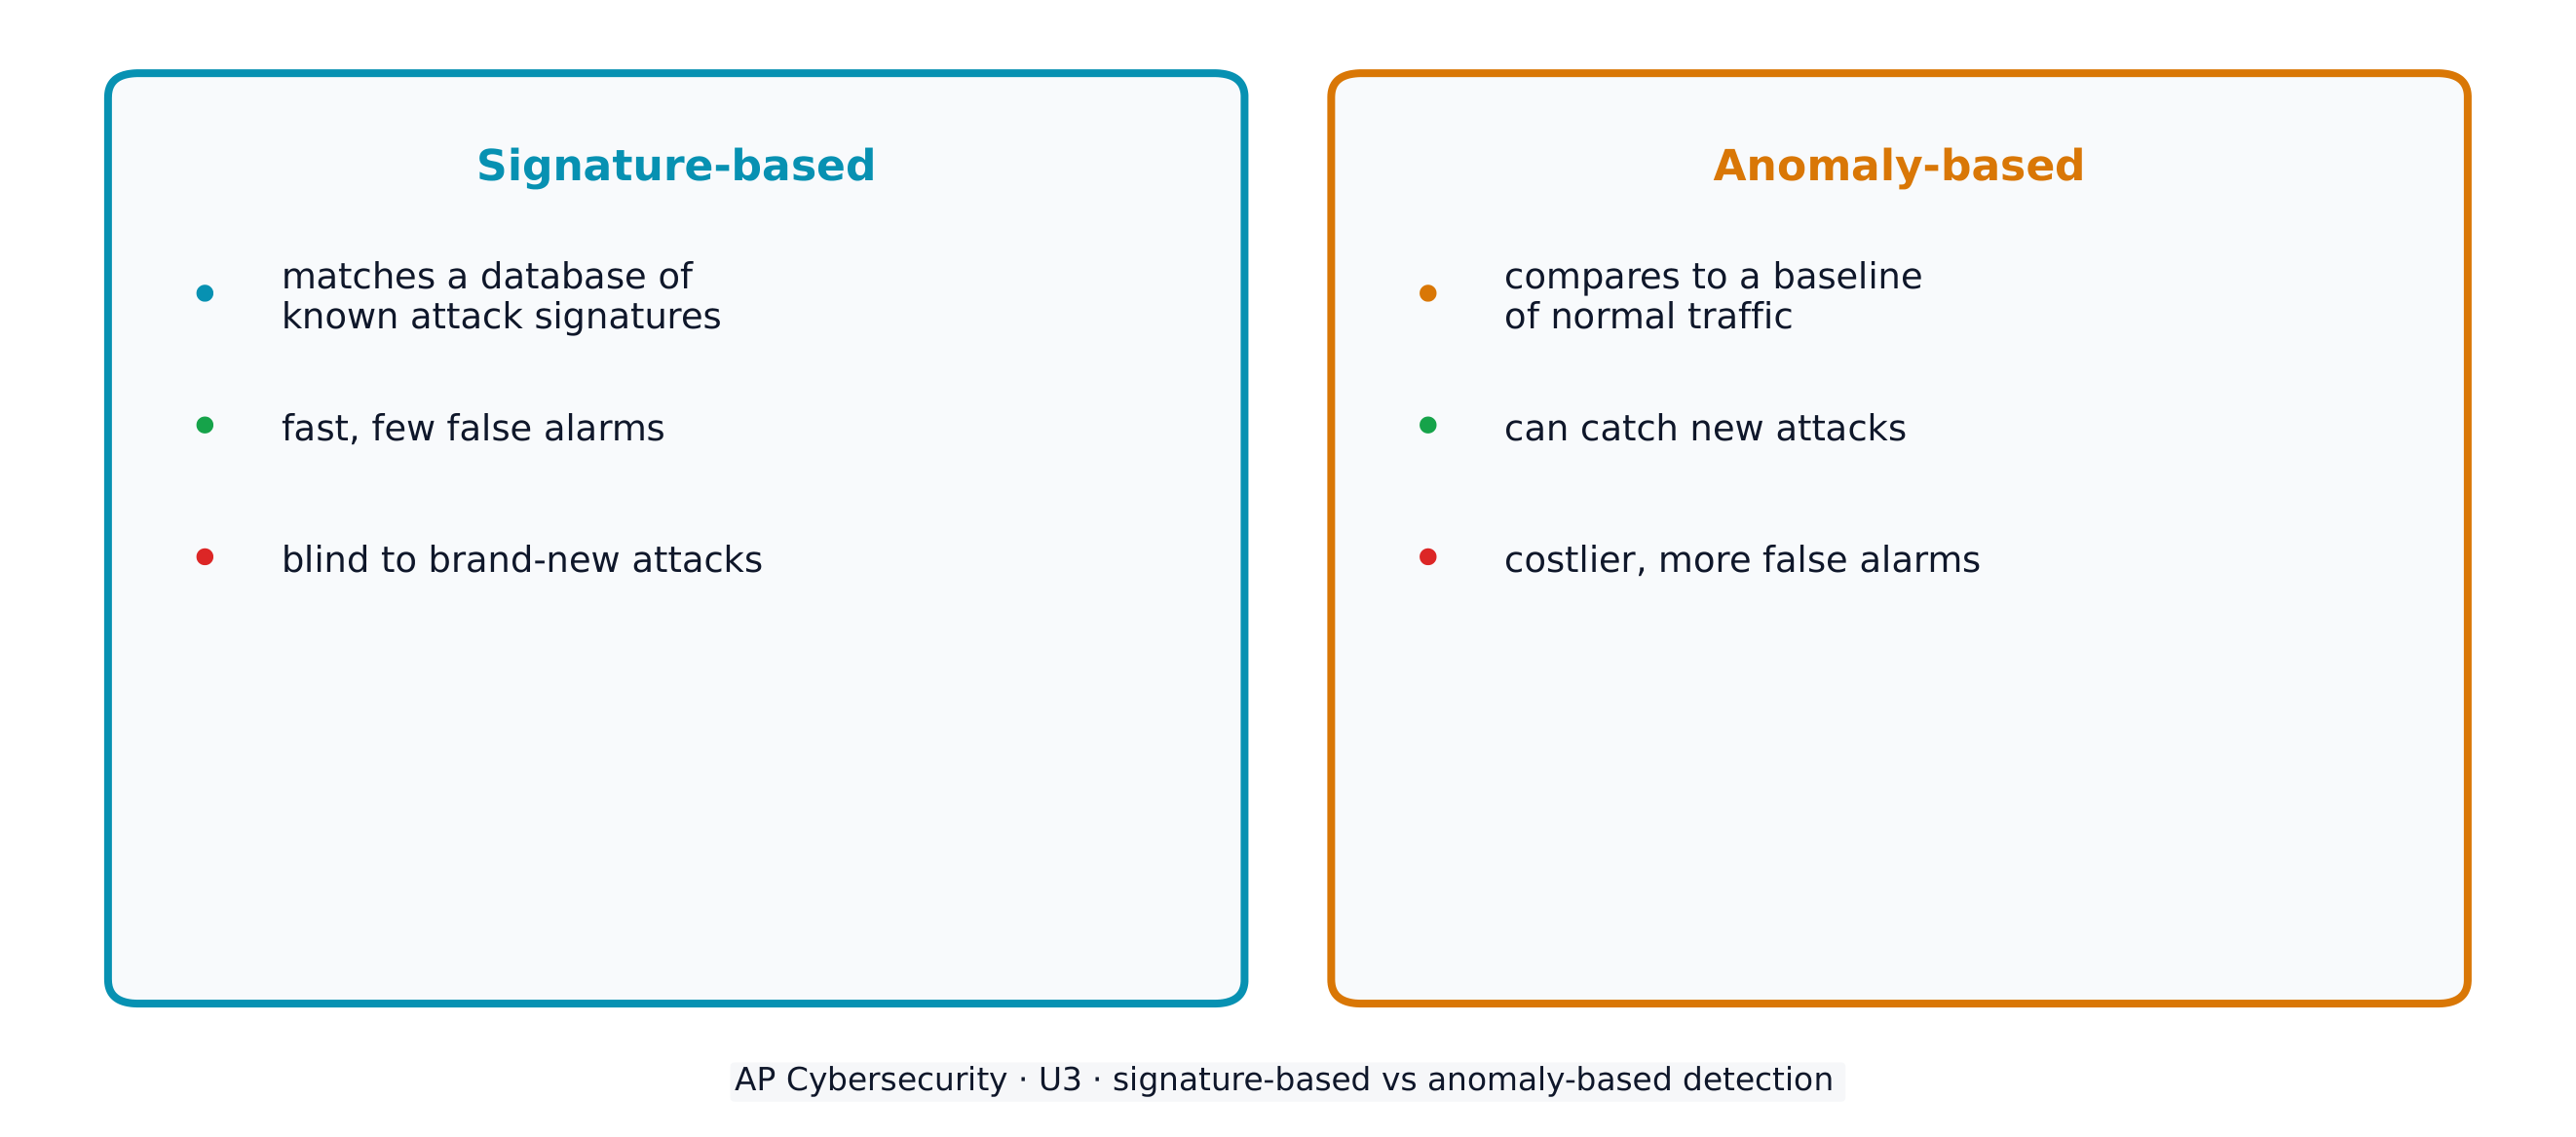
3.5.C.1 Volume lalu lintas jaringan adalah kriteria untuk menentukan metode deteksi. Deteksi berbasis tanda lebih efisien untuk jaringan dengan volume lalu lintas tinggi. Deteksi berbasis tanda membandingkan data deteksi dengan basis data indikator kompromi yang diketahui (IoCs), yang disebut tanda. Basis data tanda harus diperbarui dengan IoCs untuk serangan terbaru. Deteksi berbasis tanda berjalan lebih cepat daripada deteksi berbasis anomali.
3.5.C.2 Konsistensi pola lalu lintas jaringan adalah kriteria untuk menentukan metode deteksi. Deteksi berbasis anomali paling efektif pada jaringan dengan pola lalu lintas yang konsisten. Deteksi berbasis anomali membandingkan data deteksi dengan baseline aktivitas yang tercatat. Baseline harus dicatat pada sistem yang tidak terjamah untuk menetapkan jenis dan volume data yang diharapkan. Deteksi berbasis anomali memicu peringatan atau tindakan ketika jenis atau volume data di luar rentang toleransi tertentu dicatat. Deteksi berbasis anomali mengandalkan pola yang konsisten dalam lalu lintas jaringan untuk mendeteksi pola lalu lintas yang tidak biasa.
3.5.C.3 Tingkat sensitivitas atau tingkat kritis jaringan adalah kriteria untuk menentukan metode deteksi. Jaringan dengan data atau layanan yang lebih sensitif atau kritis kemungkinan akan mempertimbangkan pendekatan hibrida. Deteksi hibrida menggabungkan deteksi berbasis tanda dan berbasis anomali. Deteksi hibrida lebih mahal daripada menggunakan deteksi berbasis tanda atau berbasis anomali saja, dan model deteksi hibrida menghasilkan lebih banyak peringatan.
3.5.C.4 Kemungkinan serangan baru pada jaringan adalah kriteria untuk menentukan metode deteksi. Deteksi berbasis tanda tidak dapat mendeteksi serangan baru. Ketika organisasi curiga bahwa penjahat siber kemungkinan akan mencoba serangan baru pada jaringan, deteksi berbasis anomali menjadi metode pilihan jika biaya deteksi hibrida sangat mahal.
Tujuan Pembelajaran 3.5.D: Evaluasi dampak dari metode deteksi jaringan.
3.5.D.1 Kecepatan deteksi adalah faktor dalam mengevaluasi dampak dari metode deteksi jaringan. Deteksi yang lebih cepat memungkinkan respons yang lebih cepat. Metode deteksi berbasis tanda lebih cepat daripada metode deteksi berbasis anomali, terutama pada jaringan dengan volume lalu lintas tinggi.
3.5.D.2 Biaya adalah faktor dalam mengevaluasi dampak dari metode deteksi jaringan. Alat deteksi dan biaya berkelanjutan harus sesuai dengan anggaran. Sistem deteksi berbasis anomali memerlukan perangkat keras yang lebih mahal untuk beroperasi dibandingkan berbasis tanda. Deteksi hibrida adalah opsi paling mahal karena menggabungkan kedua metode berbasis anomali dan berbasis tanda.
3.5.D.3 Tingkat positif palsu adalah faktor dalam mengevaluasi dampak dari metode deteksi jaringan. Deteksi berbasis tanda memiliki hampir nol positif palsu. Deteksi berbasis anomali atau hibrida akan memiliki tingkat positif palsu yang lebih tinggi. Dampak dari tingkat positif palsu yang tinggi meliputi:
Waktu dan sumber daya dihabiskan untuk menyelidiki peringatan atas aktivitas yang bukan berbahaya.
Kelelahan peringatan adalah kondisi yang terjadi ketika penangan mendapat terbiasa dengan positif palsu dan menganggap peringatan kurang serius karena mereka berasumsi peringatan adalah positif palsu sebelum menyelidikinya.
3.5.D.4 Tingkat negatif palsu adalah faktor dalam mengevaluasi dampak dari metode deteksi jaringan. Negatif palsu terjadi ketika penjahat siber dapat melewati sistem deteksi. Sistem deteksi berbasis tanda lebih mudah dilewati daripada sistem berbasis anomali atau hibrida. Negatif palsu dapat menyebabkan penjahat siber menimbulkan kerugian, kerusakan, gangguan, atau kehancuran pada data dan sistem.
Tujuan Pembelajaran 3.5.E: Terapkan teknik deteksi untuk mengidentifikasi indikator serangan jaringan dengan menganalisis file log.
3.5.E.1 Serangan Evil-twin dapat dideteksi dengan melakukan pemindaian secara berkala terhadap pengenal layanan (SSIDs) yang terlihat mencurigakan atau mirip dengan SSIDs lokal yang sah. Triangulasi sinyal dapat digunakan untuk melokalisasi dan menonaktifkan titik akses yang memancarkan jaringan evil-twin.
3.5.E.2 Serangan Jamming dapat dideteksi dengan mengenali bahwa tidak ada perangkat nirkabel dalam ruang fisik tertentu yang mampu terhubung ke jaringan nirkabel dan dengan melakukan pemindaian terhadap kebisingan elektromagnetik (EM) pada rentang nirkabel.
3.5.E.3 Serangan ARP poisoning dapat dideteksi dengan memantau lalu lintas jaringan untuk pesan ARP yang tidak biasa (terutama paket ARP dengan alamat MAC ganda) dan memeriksa tabel ARP pada gerbang default.
3.5.E.4 Serangan MAC flooding dapat dideteksi dengan memantau lalu lintas jaringan untuk lonjakan frame Ethernet dengan alamat MAC yang tidak terduga dan memeriksa tabel alamat MAC pada switch.
3.5.E.5 Serangan DNS poisoning sulit dideteksi. Namun, jika situs web organisasi mengalami penurunan lalu lintas secara tiba-tiba dan tak terjelaskan, catatan DNS harus diperiksa sebagai potensi penyebabnya.
3.5.E.6 Serangan Smurf dapat dideteksi dengan mengawasi lalu lintas jaringan untuk peningkatan mendadak permintaan ICMP yang dikirim ke alamat broadcast jaringan.
3.5.E.7 IoC berbasis jaringan ditemukan saat menganalisis lalu lintas jaringan, sering kali dalam bentuk file tangkapan paket. Indikator dapat ditemukan pada alamat IP sumber dan tujuan, port, dan protokol. Hal ini dapat mencakup:
Koneksi ke alamat IP jahat yang diketahui
Pemindaian jaringan yang tidak sah
Lonjakan atau penurunan lalu lintas jaringan yang tidak biasa
Ketidakcocokan lalu lintas port-aplikasi
Sumber: Deskripsi Kursus dan Ujian College Board AP
Ketika pencegahan gagal, deteksi mengambil alih. Alat otomatis membaca file log yang mencatat aktivitas jaringan:
sistem deteksi intrusi jaringan (NIDS) menganalisis lalu lintas dan memberikan peringatan, tetapi tidak memblokir;
sistem pencegahan intrusi jaringan (NIPS) juga dapat menghentikan serangan dengan menutup port atau memblokir alamat;
sistem manajemen informasi dan peristiwa keamanan (SIEM) mengumpulkan data dari banyak sumber untuk mengidentifikasi pola.
Ada dua metode deteksi. Deteksi berbasis tanda tangan membandingkan lalu lintas dengan database tanda serangan yang diketahui - cepat dan minim alarm palsu, tetapi buta terhadap serangan baru. Deteksi berbasis anomali membandingkan lalu lintas dengan baseline normal dan menandai apa pun yang tidak biasa - dapat menangkap serangan novel tetapi membutuhkan lebih banyak sumber daya dan menimbulkan lebih banyak alarm palsu. Pendekatan hibrida menggabungkan keduanya.
Memeriksa lalu lintas yang ditangkap (file packet-capture), analis mencari indikator kompromi berbasis jaringan dalam alamat IP sumber dan tujuan, port, dan protokol. Empat yang umum: koneksi ke alamat IP yang diketahui jahat, pemindaian jaringan yang tidak sah (orang luar yang probing port Anda), lonjakan atau perlambatan lalu lintas yang tidak biasa, dan lalu lintas port-aplikasi yang tidak cocok (misalnya, lalu lintas non-web mengalir melalui port 80). Ini melengkapi indikator berbasis host, file, dan perilaku yang dicatat oleh satu perangkat.
AI, ambang batas, dan kelelahan peringatan
Jaringan menengah mencatat jutaan peristiwa sehari - jauh lebih banyak daripada yang dapat dibaca oleh tim mana pun - jadi organisasi melatih model AI untuk menyortir pola yang kemungkinan jahat dari yang normal. Model-model ini bersifat probabilistik: bukannya ya/tidak, setiap peristiwa mendapatkan persentase kemungkinan menjadi jahat.
Organisasi kemudian menetapkan ambang batas - kemungkinan di mana peringatan dipicu - dan pilihan ini merupakan kompromi yang nyata:
tetapkan ambang batas terlalu tinggi dan serangan asli lolos tanpa terdeteksi;
tetapkan terlalu rendah dan tim akan kebanjiran dengan peringatan palsu.
Terlalu banyak peringatan palsu menyebabkan kelelahan peringatan: penangan menjadi sangat terbiasa dengan positif palsu sehingga mereka mulai menganggap peringatan itu palsu sebelum menelusurinya - sehingga serangan asli, ketika akhirnya datang, ditolak. Inilah alasan mengapa tingkat positif palsu yang rendah itu penting: deteksi berbasis tanda baca memiliki hampir tidak ada, sementara deteksi berbasis anomali dan hibrida mengorbankan tingkat positif palsu yang lebih tinggi untuk kemampuan menangkap serangan baru.
Deteksi berbasis tanda baca cocok untuk serangan yang diketahui; deteksi berbasis anomali menandai penyimpangan dari normal
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/
indikator kompromi berbasis jaringan
probabilistic/ˌprɒbəbɪˈlɪstɪk/
probabilistik
threshold/ˈθreʃəʊld/
ambang batas
alert fatigue/əˈlɜːt fəˈtiːɡ/
kelelahan peringatan
3.5
Tips ujian
Untuk soal firewall-ACL, bacalah aturan dari atas ke bawah dan berhenti pada kecocokan pertama - Aturan Deny di atas Aturan Allow memblokir lalu lintas meskipun Aturan Allow ada di bawahnya.
Pasangkan setiap serangan dengan tanda khasnya: penyamaran ARP = satu IP dengan dua alamat MAC; pembanjiran MAC = lonjakan alamat MAC baru; penyamaran DNS = penurunan lalu lintas web yang tak terjelaskan.
Bacalah tangkapan paket untuk IoC berbasis jaringan: IP jahat yang dikenal, pemindaian tanpa izin, lonjakan/lambatnya lalu lintas, dan ketidaksesuaian lalu lintas port-aplikasi.
Jalankan pemindai kerentanan untuk menemukan kelemahan yang diketahui secara proaktif, dan perbaiki temuan dengan tingkat keparahan tertinggi terlebih dahulu.
Berdasarkan tanda baca = cepat, sedikit positif palsu, melewatkan serangan baru (lebih banyak negatif palsu); berdasarkan anomali = menangkap serangan baru, biaya lebih tinggi, lebih banyak positif palsu. Hafalkan kompromi ini.
Subnet tersaring / DMZ menyimpan server yang berhadapan publik di antara internet dan jaringan pribadi - sebutkan nama ini setiap kali pertanyaan memisahkan layanan publik dari data internal.
WPA3 adalah enkripsi nirkabel yang kuat; WEP dan WPA asli tidak aman.
Tujuan Pembelajaran 4.1.A: Identifikasi jenis-jenis perangkat komputasi.
4.1.A.1 Komputer server adalah perangkat yang menyediakan satu atau lebih layanan kepada komputer lain (misalnya, DNS, DHCP, FTP). Anya komputer dapat menjadi server, dan dalam lingkungan perusahaan server biasanya memiliki daya pemrosesan dan penyimpanan lebih besar daripada komputer pribadi.
4.1.A.2 Komputer pribadi adalah perangkat yang dirancang untuk digunakan oleh satu orang untuk keperluan kerja atau rekreasi (misalnya, pengolah kata, desain grafis, menjelajah web, dan produksi atau penayangan media). Ini termasuk komputer desktop, laptop, dan notebook.
4.1.A.3 Komputer genggam (juga disebut komputer mobile atau appliance informasi) lebih kecil dari komputer pribadi dan beroperasi menggunakan daya baterai. Ini termasuk tablet, smartphone, dan teknologi wearables seperti jam tangan pintar.
4.1.A.4 Komputer tertanam adalah perangkat yang merupakan bagian dari mesin. Perangkat tertanam memiliki set instruksi khusus untuk berinteraksi dengan komponen khusus mesin tempat mereka tertanam. Komputer tertendam cenderung lebih lambat dan lebih murah daripada komputer lainnya dan memiliki penyimpanan minimal.
4.1.A.5 Perangkat sehari-hari dengan komputer tertanam sering disebut perangkat Internet of Things (IoT). Komputer tertanam ditemukan dalam transportasi (misalnya, mobil, kereta, dan pesawat), perangkat yang mengoperasikan infrastruktur kritis (misalnya, mengoperasikan sakelar sirkuit di gardu listrik dan pompa di pabrik pengolahan air), peralatan medis (misalnya, pompa infus, scanner MRI, pacemaker, dan pompa insulin), serta perangkat sehari-hari seperti mesin cuci, pembuat kopi, dan termostat.
Tujuan Pembelajaran 4.1.B: Identifikasi jenis malware yang digunakan dalam serangan siber.
4.1.B.1 Malware adalah perangkat lunak berbahaya yang dapat merusak atau menghancurkan sebuah perangkat atau jaringan, atau memungkinkan penjahat mengakses perangkat dan data di dalamnya.
4.1.B.2 Malware sering digunakan sebagai alat untuk menyelesaikan sebagian rencana penjahat untuk mencapai tujuan akhir mereka. Ada banyak jenis malware, seperti:
Virus adalah malware yang harus diaktifkan oleh pengguna yang menjalankan atau membuka sebuah file.
Cacing menyebar dari satu komputer ke komputer lain tanpa interaksi manusia.
Trojan adalah malware yang tertanam dalam perangkat lunak lain yang tampak tidak berbahaya. Remote access trojans (RATs) memberikan akses jarak jauh kepada penjahat ke sistem target.
Ransomware mengenkripsi file perangkat, mencegah pengguna mengakses file di perangkat tersebut. Ransomware biasanya menampilkan layar kepada pengguna yang menuntut pembayaran dan menjanjikan untuk memberikan kunci dekripsi untuk file mereka jika pengguna membayar dalam jangka waktu tetap.
Spyware melacak tindakan pengguna di komputer dan mengirim informasi kembali kepada penjahat.
Keylogger adalah perangkat lunak atau perangkat keras yang mencatat ketikan pengguna dan mengirim informasi kembali kepada penjahat. Penjahat sering kali dapat mengekstrak nama pengguna dan kata sandi dari data keylogger.
Logic bomb diatur untuk memicu efeknya hanya ketika serangkaian kondisi tertentu terpenuhi; kondisinya dapat mencakup waktu dan tanggal, jenis atau versi sistem operasi tertentu, karakter set yang digunakan komputer, dll.
Rootkit adalah malware canggih yang masuk ke sistem operasi komputer target dan dapat mengendalikan hampir setiap aspek sistem, termasuk membuat rootkit itu sendiri tidak terlihat untuk deteksi.
4.1.B.3 Meskipun sebagian besar malware berupa file atau kumpulan file, malware tanpa file adalah kode berbahaya yang hidup di RAM dan menggunakan program sah yang sudah terinstal di perangkat untuk meretasnya.
Tujuan Pembelajaran 4.1.C: Jelaskan bagaimana penjahat dapat mengeksploitasi kerentanan perangkat umum untuk menyebabkan kerugian, kerusakan, gangguan, atau kehancuran.
4.1.C.1 Penyerang dapat membuat eksploitasi untuk kerentanan yang diketahui dalam perangkat lunak (termasuk sistem operasi). Perangkat dengan perangkat lunak yang belum diperbaiki rentan terhadap eksploitasi ini, yang dapat memungkinkan penyerang untuk mematikan sistem, melihat tindakan pengguna, mengaktifkan atau menonaktifkan berbagai layanan atau komponen pada perangkat (misalnya, mengaktifkan webcam atau mikrofon), atau bahkan mengambil alih kendali atas perangkat untuk issued perintah mereka sendiri termasuk perintah untuk mencuri atau menghancurkan informasi pada perangkat.
4.1.C.2 Penyerang dapat memanfaatkan persyaratan autentikasi yang lemah dengan menebak kata sandi pengguna atau menggunakan rekayasa sosial untuk mendapatkan pengguna agar mengungkapkan kata sandi mereka.
4.1.C.3 Ketika sistem tidak memiliki kata sandi pada basic input output system (BIOS) atau unified extensible firmware interface (UEFI), seorang penyerang dapat memb boot komputer ke mode khusus (misalnya, "recovery mode") yang memberikan mereka tingkat hak akses yang lebih tinggi. Tanpa perlindungan BIOS atau UEFI, penyerang dapat memuat sistem operasi mereka sendiri ke perangkat dari drive eksternal dan menggunakan alat khusus untuk mengubah atau membuat profil pengguna, termasuk mengubah kata sandi pengguna.
4.1.C.4 Penyerang dapat memuat malware ke dalam drive eksternal, dan jika autorun diaktifkan, maka perangkat akan menjalankan malware saat drive eksternal disambungkan.
4.1.C.5 Penyerang dapat memanfaatkan port terbuka untuk terhubung ke sebuah perangkat.
4.1.C.6 Penyerang dapat mengirimkan data berbahaya ke perangkat untuk mengganggu atau mencoba mengambil alih kendali atasnya. Perangkat yang tidak memiliki firewall (atau firewall yang dikonfigurasi secara salah) tidak dapat menyaring data berbahaya ini.
4.1.C.7 Penyerang sering kali mencoba memasang malware pada perangkat untuk mengganggu atau mengendalikannya. Perangkat yang kekurangan perangkat lunak anti-malware lebih rentan terhadap jenis serangan ini.
Tujuan Pembelajaran 4.1.D: Menilai dan mendokumentasikan risiko dari kerentanan perangkat.
4.1.D.1 Risiko dari kerentanan perangkat dapat berasal dari akses tidak sah atau malware yang memungkinkan penyerang untuk menyamar sebagai pengguna berwenang, mengendalikan perangkat secara jarak jauh, mengenkripsi drive perangkat untuk meminta tebusan data, atau menghapus memori perangkat, menghancurkan data atau membuat perangkat tidak dapat berfungsi. Tingkat risiko bervariasi tergantung pada tingkat kritikalitas perangkat, layanan yang disediakan perangkat, atau data yang disimpan.
4.1.D.2 Risiko tinggi dari kerentanan perangkat melibatkan potensi kompromi data sensitif atau operasi kritis.
Contoh ilustratif untuk 4.1.D.2:
Sebuah organisasi belum menginstal pembaruan terbaru untuk server email mereka yang mencakup perbaikan untuk kerentanan kritis yang diketahui.
4.1.D.3 Risiko sedang dari kerentanan perangkat dapat timbul dari persyaratan autentikasi yang lemah atau dari kerentanan yang kurang mungkin dieksploitasi.
Contoh ilustratif untuk 4.1.D.3:
Sebuah instalasi pengolahan air memiliki sistem tertanam yang mengontrol pompa. Pompa dapat diakses dari jarak jauh melalui nama pengguna dan kata sandi untuk manajemen jarak jauh bagi instalasi tersebut, tetapi perangkat tidak memerlukan autentikasi multi-faktor (MFA).
4.1.D.4 Risiko rendah dari kerentanan perangkat biasanya terkait dengan kerentanan yang, jika dieksploitasi, akan memiliki dampak kecil.
Contoh ilustratif untuk 4.1.D.4:
Laptop seorang karyawan memiliki port telnet 23 terbuka.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Perangkat adalah komputer apa pun - server, laptop pribadi, ponsel pintar, atau komputer tertanam yang dibangun di dalam mesin. Perangkat sehari-hari dengan komputer tertanam disebut perangkat Internet of Things (IoT), dan mereka menjalankan segala sesuatu mulai dari pompa air hingga mesin cuci.
Empat kelas perangkat, dan mengapa kelas itu penting
Kelas
Apa itu
Konsekuensi keamanan
server
mesin bersama yang menjalankan layanan untuk banyak pengguna
target bernilai tertinggi; satu kompromi mencapai semua orang
komputer pribadi
desktop dan laptop
serbaguna, jadi mereka menjalankan apa pun yang diinstal pengguna
komputer genggam (juga disebut komputer mobile atau aplikasi informasi)
lebih kecil dari PC dan berjalan pada daya baterai — smartphone, tablet, jam tangan pintar dan teknologi dapat dipakai lainnya
mudah hilang atau dicuri, dan sering dibawa melintasi jaringan yang tidak tepercaya
komputer tertanam
komputer yang merupakan bagian dari mesin — pengontrol mesin mobil, termostat, pompa medis
memiliki set instruksi khusus untuk berinteraksi dengan komponennya, dan cenderung lebih lambat, murah, dan memiliki penyimpanan minimal, sehingga fitur keamanan sering ditinggalkan dan pembaruan jarang terjadi
Baris terakhir adalah alasan mengapa perangkat tertanam dan IoT muncul begitu sering dalam skenario serangan: batasan yang membuatnya murah adalah batasan yang sama yang membuatnya sulit untuk dibela.
Ancaman utama bagi sebuah perangkat adalah malware - perangkat lunak jahat. Pelajari jenis-jenisnya:
Virus - harus diaktifkan oleh pengguna yang membuka file.
Cacing - menyebar sendiri, tanpa tindakan manusia.
Trojan - bersembunyi di dalam perangkat lunak yang terlihat aman; trojan akses jarak jauh (RAT) memberikan kontrol jarak jauh kepada lawan.
Ransomware - mengenkripsi file Anda dan menuntut pembayaran untuk kuncinya.
Spyware - diam-diam melacak apa yang Anda lakukan.
Keylogger - merekam setiap ketikan untuk mencuri kata sandi.
Bom logika - hanya memicu ketika kondisi terpenuhi (tanggal, versi).
Rootkit - bersembunyi mendalam di sistem operasi dan bahkan dapat membuat dirinya tak terlihat.
Sebagian besar malware adalah file, tetapi malware tanpa file berbeda: ia hidup hanya di RAM dan menyalahgunakan program sah yang sudah ada di perangkat, meninggalkan tidak ada file untuk pemindai temukan.
Lawan mengeksploitasi perangkat lunak yang belum diperbarui, kata sandi lemah, pengaturan awal BIOS/UEFI yang tidak terlindungi, dan port terbuka. Kami menilai risiko perangkat berdasarkan nilai dan kritikalitas perangkat - server email rumah sakit yang belum diperbarui berisiko tinggi, sementara laptop karyawan dengan satu port terbuka yang tidak digunakan berisiko rendah.
Jelajahi
Sebutkan malware dari perilakunya
Setiap jenis malware memiliki satu ciri khas: worm menyebar sendiri, virus membutuhkan pengguna untuk menjalankannya, ransomware mengenkripsi demi uang, dan rootkit bersembunyi dalam sistem operasi.
Tujuan Pembelajaran 4.2.A: Jelaskan mengapa hash (juga disebut output hash, checksum, message digest, atau digest) digunakan untuk menyimpan kata sandi.
4.2.A.1 Fungsi hash kriptografi (juga disebut fungsi message digest) adalah algoritma matematika yang mengambil data biner dengan panjang sembarang, memprosesnya sesuai dengan serangkaian instruksi, dan menghasilkan string biner dengan panjang tetap yang disebut hash (atau checksum atau message digest). Hash kriptografi yang dikenal meliputi:
MD5
SHA-1, SHA-256, SHA-512 (SHA singkatan dari Secure Hash Algorithm)
NTHash
RIPEMD-160
4.2.A.2 Hash n-bit memiliki $2^n$ kemungkinan output. Jumlah input adalah tak terhingga, sehingga pasti dua input yang berbeda akan menghasilkan hash yang sama. Ini disebut tabrakan (collision).
4.2.A.3 Fungsi hash kriptografi memiliki sifat-sifat berikut:
Hash tahan terhadap tabrakan; sulit untuk menemukan dua input yang berbeda ke fungsi hash yang sama yang menghasilkan output yang sama.
Hash memiliki ketahanan pragambar (pre-image resistance); diberikan sebuah hash, mustahil untuk mengetahui input yang menghasilkan hash tersebut.
Hash dapat diulang; input yang sama akan selalu menghasilkan hash yang sama.
Hash memiliki panjang tetap; panjang dalam bit dari hash untuk fungsi hash tertentu adalah konstan terlepas dari ukuran input.
4.2.A.4 Penyerang mencoba meretas fungsi hashing dengan memaksakan tabrakan pada outputnya. Jika algoritma yang efisien ada untuk memaksakan tabrakan untuk fungsi hash tertentu, maka fungsi hash tersebut akan ditinggalkan (tidak lagi digunakan dalam pengaturan aman). MD5 dan SHA1 adalah contoh fungsi hash yang telah ditinggalkan.
4.2.A.5 Layanan autentikasi berbasis kata sandi tidak boleh menyimpan kata sandi dalam bentuk teks biasa, sehingga jika penyerang mendapatkan akses ke direktori pengguna:kata sandi, mereka tidak akan langsung tahu kata sandi semua pengguna. Sebaliknya, kata sandi pengguna harus di-hash dan hash disimpan dalam basis data. Ketika pengguna memasukkan kata sandi mereka, itu di-hash, dan hash dibandingkan dengan hash yang tersimpan di file. Jika hash cocok, maka pengguna terautentikasi.
4.2.A.6 Jika dua pengguna memiliki kata sandi yang sama, maka hash mereka akan identik di direktori user:password. Untuk mencegahnya, beberapa bit acak (disebut salt) di-hash bersama dengan kata sandi pengguna untuk menghasilkan hash. Setiap salt pengguna unik, sehingga meskipun dua pengguna memiliki kata sandi yang sama, mereka akan memiliki hash kata sandi yang berbeda karena memiliki salt yang berbeda.
Tujuan Pembelajaran 4.2.B: Jelaskan bagaimana serangan kata sandi mengeksploitasi kerentanan.
4.2.B.1 Jika seorang penjahat dapat meretas kata sandi pengguna sah, dan organisasi pengguna tersebut tidak mengaktifkan MFA atau perlindungan autentikasi lainnya, maka penjahat dapat bertindak dalam organisasi tersebut dengan semua akses dan hak yang tersedia bagi pengguna.
4.2.B.2 Serangan kata sandi dapat diklasifikasikan sebagai daring (online) atau luring (offline).
Serangan kata sandi daring mencoba kombinasi user:password di portal autentikasi aktif.
Serangan kata sandi luring telah menangkap basis data user:password dan dapat menjalankan serangan kata sandi terhadap basis data tersebut di komputer mereka sendiri. Metode ini melewati perlindungan penguncian akun apa pun yang mungkin diterapkan.
4.2.B.3 Banyak pengguna menggunakan kembali kata sandi yang sama (atau variasi dari kata sandi yang sama) untuk semua layanan dan akun mereka, trotz peringatan untuk tidak melakukannya. Ketika basis data pengguna organisasi dicuri, nama pengguna, email, dan kata sandi dijual kepada penjahat atau dipublikasikan secara online. Penjahat sering kali memulai upaya peretasan akun dengan mencoba kredensial yang dicuri atau bocor untuk individu target.
4.2.B.4 Banyak pengguna menetapkan kata sandi yang mudah ditebak, dan penjahat akan mencoba menebak kata sandi umum untuk akun pengguna. Password spraying adalah serangan di mana penjahat mencoba satu kata sandi umum terhadap banyak akun pengguna yang berbeda.
4.2.B.5 Beberapa layanan dan perangkat (misalnya, switch, router, dan perangkat IoT) dikonfigurasi sebelumnya dengan pengguna dan kata sandi administratif default. Credential stuffing adalah serangan di mana penjahat mencoba mendapatkan akses ke layanan atau perangkat ini menggunakan kredensial default umum atau kredensial akun yang telah dicuri.
4.2.B.6 Serangan kata sandi luring menggunakan alat hash-cracking otomatis untuk meng-hash kemungkinan kata sandi dan membandingkannya dengan hash yang ditangkap. Meskipun hash tidak dapat dibalik, penjahat dapat menggunakan alat ini untuk meng-hash banyak kata sandi potensial dan membandingkannya dengan hash target. Jika penjahat menemukan hash yang cocok, mereka dapat menggunakan kata sandi yang menghasilkan hash tersebut untuk masuk ke akun pengguna. Serangan luring mencakup:
Serangan brute force, di mana penjahat menggunakan alat otomatis untuk menguji semua kata sandi potensial yang bisa dimiliki pengguna
Serangan dictionary, di mana penjahat menggunakan alat otomatis untuk menguji daftar kata sandi umum
4.2.B.7 Serangan rainbow table menggunakan daftar kata sandi umum untuk menghasilkan tabel rainbow. Tabel rainbow adalah tabel yang berisi setiap kata sandi potensial dan hash-nya. Tabel kemudian diurutkan berdasarkan hash, dan penjahat menggunakan alat otomatis untuk mencari daftar hash untuk hash yang ditangkap. Jika hash cocok, maka penjahat telah menemukan kata sandi yang menghasilkan hash yang sama, dan kata sandi tersebut akan memungkinkan penjahat masuk ke akun pengguna.
Tujuan Pembelajaran 4.2.C: Tentukan jenis autentikasi yang digunakan untuk memverifikasi identitas pengguna.
4.2.C.1 Mekanisme autentikasi adalah kontrol teknis yang memverifikasi identitas pengguna untuk memastikan hanya pengguna berwenang yang mengakses sistem. Bukti yang diberikan pengguna untuk mengidentifikasi diri mereka disebut faktor. Faktor autentikasi umum meliputi:
Sesuatu yang diketahui pengguna (faktor pengetahuan)
Sesuatu yang dimiliki pengguna (faktor kepemilikan)
Sesuatu yang melekat pada pengguna (faktor biometrik)
Di mana pengguna berada (faktor lokasi)
4.2.C.2 Faktor pengetahuan dapat berupa kata sandi, PIN, atau jawaban atas pertanyaan tantangan yang dipilih sebelumnya. Agar faktor pengetahuan efektif, hal itu harus sesuatu yang sulit ditebak oleh penjahat; namun, faktor pengetahuan yang sulit ditebak oleh penjahat juga bisa lebih sulit diingat oleh pengguna.
4.2.C.3 Faktor kepemilikan adalah objek yang dimiliki pengguna yang unik baginya, seperti kartu akses, kartu bank, ponsel, atau token autentikasi. Semakin sulit bagi penjahat untuk mendapatkan objek tersebut (atau salinannya), semakin aman faktor kepemilikan tersebut.
4.2.C.4 Faktor biometrik mengukur fitur tubuh manusia dan dapat mencakup sidik jari, cetakan telapak tangan, pengenalan wajah, pemindaian iris atau retina, atau identifikasi suara. Faktor biometrik sulit direplikasi oleh penjahat karena bersifat unik pada individu.
4.2.C.5 Faktor lokasi menggunakan informasi tentang sinyal Wi-Fi, data GPS, pengaturan zona waktu, dan bahkan informasi alamat IP untuk membuat penentuan mengenai lokasi. Aturan dapat ditetapkan untuk mengizinkan atau menolak akses berdasarkan faktor lokasi.
4.2.C.6 Autentikasi multifaktor (MFA) adalah ketika sistem menggunakan lebih dari satu faktor untuk mengautentikasi pengguna. MFA lebih aman daripada autentikasi satu faktor karena memerlukan pengguna untuk menyediakan setidaknya dua faktor autentikasi yang terpisah.
Tujuan Pembelajaran 4.2.D: Konfigurasi pengaturan login untuk membuat perangkat lebih aman.
4.2.D.1 Memerlukan kompleksitas dalam kata sandi adalah pengaturan login yang dapat dikonfigurasi. Saat diaktifkan, pengguna yang menetapkan kata sandi baru harus memasukkan setidaknya satu karakter dari setiap himpunan karakter. Kata sandi dengan karakter dari setiap himpunan karakter jauh lebih sulit ditembus oleh penjahat dibandingkan kata sandi yang menggunakan karakter dari hanya satu atau dua himpunan karakter. Himpunan karakter utama yang sering diminta adalah:
Huruf kapital (A–Z)
Huruf kecil (a–z)
Angka numerik (0–9)
Karakter khusus (!"#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
4.2.D.2 Memerlukan panjang minimum kata sandi adalah pengaturan masuk yang dapat dikonfigurasi. Hal ini berarti pengguna harus memiliki setidaknya sejumlah karakter tertentu dalam kata sandi mereka. Semakin panjang dan kompleks sebuah kata sandi, semakin lama waktu yang dibutuhkan alat digital untuk meretas kata sandi tersebut.
4.2.D.3 Memerlukan usia maksimum kata sandi adalah pengaturan masuk yang dapat dikonfigurasi. Saat dikonfigurasi, pengguna akan menerima prompt untuk mengganti kata sandi mereka sejumlah hari setelah penggantian kata sandi terakhir, biasanya setiap 90 atau 120 hari. Jika kata sandi pengguna telah diretas, menggantinya dapat mencegah penjahat mendapatkan akses ke akun pengguna. Namun, beberapa standar nasional merekomendasikan agar organisasi tidak mewajibkan pengguna mengubah kata sandi mereka pada interval yang telah ditentukan sebelumnya untuk mencegah pengguna mengembangkan pola kata sandi (misalnya, PasswordFall2028).
4.2.D.4 Memerlukan sistem untuk menyimpan sejumlah kata sandi pengguna sebelumnya adalah pengaturan masuk yang dapat dikonfigurasi. Ini mencegah pengguna menggunakan kembali kata sandi yang sama. Banyak organisasi menyimpan hash kata sandi pengguna sebelumnya sebanyak 5–10 kali untuk mencegah penggunaan kembali.
4.2.D.5 Memerlukan periode penguncian setelah sejumlah percobaan masuk yang tidak valid adalah pengaturan masuk yang dapat dikonfigurasi. Ini mencegah penjahat secara terus-menerus mencoba password yang salah secara acak. Banyak organisasi mengunci akun pengguna setelah 3–5 percobaan masuk yang tidak valid. Durasi periode penguncian bervariasi.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Autentikasi multi-faktorPemindai sidik jari: autentikasi biometris memeriksa sesuatu YANG ANDA ADALAH, yang jauh lebih sulit bagi penyerang untuk dicuri atau ditebak daripada kata sandi
Untuk menyimpan kata sandi dengan aman, sistem menggunakan fungsi hash kriptografi - algoritma matematika satu arah yang mengubah input apa pun menjadi string panjang tetap yang disebut hash (atau digest). Hash memiliki tiga sifat vital: mereka tahan tabrakan (sulit menemukan dua input dengan output yang sama), memiliki ketahanan gambar pra-gambar (Anda tidak dapat bekerja mundur menuju input), dan dapat diulang (input yang sama selalu menghasilkan hash yang sama).
Fungsi hash mengubah input apa pun menjadi digest panjang tetap, dan tidak dapat dibalik
Fungsi hash yang sebenarnya memiliki nama. Keluarga Secure Hash Algorithm (SHA) – SHA-256 dan SHA-512 – merupakan standar saat ini. Penyerang menyerang fungsi hash dengan mencoba memaksa tabrakan (dua input berbeda dengan hash yang sama); sekali serangan tabrakan yang efisien ada, fungsi tersebut ditinggalkan (ditarik dari penggunaan aman). MD5 dan SHA-1 adalah contoh klasik yang ditinggalkan – jangan pernah mengandalkan mereka untuk melindungi data hari ini.
Sebuah layanan tidak pernah menyimpan kata sandi teks biasa Anda. Layanan menyimpan hash; saat Anda masuk, layanan meng-hash apa yang Anda ketik dan membandingkannya. Untuk mencegah dua kata sandi identik menghasilkan hash yang identik, beberapa bit acak yang disebut garam ditambahkan sebelum peng-hash-an, sehingga setiap hash yang tersimpan menjadi unik.
Contoh terpecahkan. Dua pengguna memilih kata sandi sunshine. Tanpa garam, kedua hash yang tersimpan akan identik, sehingga membobol satu akun secara instan akan membobol akun lainnya. Berikan setiap pengguna garam yang unik - katakanlah x7 dan q2 - dan layanan akan meng-hash sunshinex7 dan sunshineq2 sebagai gantinya. Kedua hash yang tersimpan kini terlihat sangat berbeda, sehingga penyerang harus menyerang setiap akun secara terpisah. Inilah mengapa database hash yang dicuri jauh lebih berbahaya jika hash tersebut tidak diberi garam.
Penyerang membalas dengan serangan kata sandi. Serangan online menebak berdasarkan login langsung; serangan offline mencuri database hash dan membobolnya di mesin mereka sendiri (yang melewati perlindungan penguncian akun apa pun). Teknik-tekniknya meliputi:
brute force - alat otomatis mencoba setiap kemungkinan kata sandi satu per satu; pasti berhasil pada akhirnya, tetapi lambat, dan pertumbuhannya meningkat secara eksponensial seiring bertambahnya panjang kata sandi.
serangan kamus - alat mencoba daftar kata umum dan kata sandi yang diketahui terlebih dahulu, karena sebagian besar orang memilih kata sandi yang mudah ditebak.
penyemprotan kata sandi - menggunakan satu kata sandi umum terhadap banyak akun (ini menghindari penguncian, karena penghitungan kegagalan dilakukan per akun).
penyalahgunaan kredensial - menggunakan kembali kredensial yang dicuri atau bawaan, memanfaatkan fakta bahwa orang sering menggunakan kata sandi yang sama di berbagai situs.
tabel pelangi - tabel pra-hitungan berisi kata sandi dan hash-nya, diurutkan berdasarkan hash, sehingga hash yang direkam dapat dicari alih-alih dihitung ulang.
Pengaturan kebijakan kata sandi
Seorang administrator memperkuat akun dengan mengkonfigurasi pengaturan login - dan ujian mengharapkan Anda untuk menyebutkan namanya serta menjelaskan apa yang dilawan oleh masing-masing:
Pengaturan
Apa yang dilakukan
Serangan yang diperlambat
kompleksitas
mewajibkan karakter dari setiap set (huruf kapital, huruf kecil, digit, khusus)
brute force / kamus
panjang minimum
mewajibkan N karakter - panjang lebih penting daripada apa pun
brute force (bertumbuh secara eksponensial)
umur maksimum
memaksa perubahan setiap ~90-120 hari
membatasi berapa lama kata sandi yang dicuri tetap berguna
riwayat kata sandi
menyimpan 5-10 hash terakhir, mencegah penggunaan ulang
menghentikan pengulangan kata sandi lama (yang mungkin bocor)
penguncian
mengunci akun setelah 3-5 percobaan salah
brute force / tebakan online
Satu nuansa yang layak mendapat nilai: beberapa standar nasional sekarang menyarankan melarang kedaluwarsa paksa, karena perubahan reguler mendorong pengguna ke pola yang dapat diprediksi seperti PasswordFall2028. Manajer kata sandi memecahkan masalah yang sebenarnya - ia membuat dan menyimpan kata sandi panjang dan unik per situs, sehingga tidak ada yang pernah digunakan kembali atau ditebak.
Faktor autentikasi membuktikan siapa Anda, dan masuk ke dalam kategori: sesuatu yang Anda ketahui (kata sandi), sesuatu yang Anda punyai (token atau ponsel), sesuatu yang Anda jaga (biometrik seperti sidik jari atau pemindaian retina), dan tempat Anda berada (faktor lokasi). Menggunakan dua atau lebih faktor adalah autentikasi multifaktor (MFA) - jauh lebih kuat daripada kata sandi saja.
Kunci keamanan perangkat keras membuktikan siapa Anda dengan sesuatu yang secara fisik Anda pegang — faktor kedua yang kuat
Media yang dapat dilepas, dan masalah autorun
Seorang penyerang dapat memuat malware ke dalam drives eksternal - stik USB, piringan portabel - dan meninggalkannya di tempat seseorang akan mengambilnya. Jika autorun diaktifkan, perangkat menjalankan program dari drive tersebut saat dimasukkan, tanpa perlu diklik, sehingga malware dieksekusi sebelum pengguna memutuskan untuk mempercayai apa pun.
Dua kontrol menjawab hal ini, dan ujian menginginkan keduanya disebutkan:
Nonaktifkan autorun, agar memasukkan drive tidak pernah menjalankan apa pun secara otomatis.
Larangan pengguna menghubungkan drives eksternal atau media sama sekali — ditegakkan oleh kebijakan dan melalui kontrol teknis yang memblokir port USB — itulah sebabnya begitu banyak lingkungan yang aman secara fisik atau logis menonaktifkannya.
Jelajahi
Bagaimana hash memetakan input apa pun ke slot tetap
Fungsi hash mengirim setiap input ke output dengan panjang tetap. Input yang sama selalu berakhir di tempat yang sama (dapat diulang), dan Anda tidak dapat bekerja mundur dari slot kembali ke input.
Tujuan Pembelajaran 4.3.A: Identifikasi kontrol manajerial terkait keamanan perangkat.
4.3.A.1 Kebijakan penggunaan yang dapat diterima akan menggambarkan rentang aktivitas yang diperbolehkan, dilarang, atau diwajibkan oleh pengguna pada perangkat yang dimiliki organisasi dan mungkin mencakup:
Melarang pengguna mengakses situs web tertentu atau jenis situs web (misalnya media sosial atau permainan)
Mewajibkan pengguna menjaga perangkat lunak tetap diperbarui
Mengizinkan pengguna menghubungkan perangkat periferal
Melarang pengguna menghubungkan drive eksternal atau media
4.3.A.2 Kebijakan kata sandi akan merinci persyaratan untuk kata sandi pengguna dalam organisasi dan mungkin mencakup:
Panjang minimum atau maksimum kata sandi
Jumlah waktu minimum atau maksimum yang mungkin digunakan pengguna untuk mempertahankan kata sandi yang sama
Larangan penggunaan kembali kata sandi
Aturan untuk penyusunan kata sandi (misalnya, tidak ada kata kamus dan persyaratan set karakter)
Saran untuk menggunakan alat manajemen kata sandi yang aman daripada menulis kata sandi
4.3.A.3 Kebijakan instalasi perangkat lunak akan menjelaskan apa (jika ada) perangkat lunak yang diizinkan pengguna instalasikan pada perangkat mereka dan biasanya juga proses bagi pengguna untuk meminta perangkat lunak khusus yang mungkin mereka butuhkan untuk menjalankan peran mereka, dan dapat mencakup:
Larangan bagi pengguna menginstal perangkat lunak pada perangkat mereka
Proses bagi pengguna untuk meminta perangkat lunak baru yang diperlukan untuk peran mereka
Daftar perangkat lunak yang disetujui untuk pengguna
Tujuan Pembelajaran 4.3.B: Jelaskan bagaimana perangkat lunak anti-malware dapat membuat perangkat lebih aman.
4.3.B.1 Perangkat lunak anti-malware (terkadang disebut perangkat lunak antivirus) memiliki alat untuk karantina dan menghapus malware yang dapat merusak, mengintai, atau menghancurkan sistem. Malware berisi indikator yang membuatnya terdeteksi; indikator-indikator ini disebut tanda tangan.
4.3.B.2 Perangkat lunak anti-malware memiliki database tanda tangan malware. Secara berkala memindai file-file pada perangkat dan memeriksa apakah ada file yang cocok dengan salah satu tanda tangan di databasenya. Jika ada kecocokan, perangkat lunak akan mengkarantina dan menghapus file-file berbahaya tersebut.
Tujuan Pembelajaran 4.3.C: Jelaskan mengapa menjaga pembaruan sistem operasi dan perangkat lunak perangkat membuat perangkat lebih aman.
4.3.C.1 Ketika kerentanan dalam sistem operasi dan perangkat lunak ditemukan, vendor atau organisasi yang mempertahankan perangkat lunak sistem operasi akan memperbaikinya dan mengirimkan pembaruan. Pembaruan kecil disebut patch (penambalan).
4.3.C.2 Memastikan bahwa sistem operasi dan aplikasi perangkat lunak komputer diperbarui ke versi terbaru mencegah penjahat memanfaatkan kerentanan yang diketahui.
Tujuan Pembelajaran 4.3.D: Konfigurasi firewall berbasis host.
4.3.D.1 Firewall berbasis host mengizinkan atau menolak lalu lintas masuk atau keluar dari satu perangkat tunggal. Ini memberikan lapisan keamanan tambahan jika host terhubung ke jaringan yang telah diretas.
4.3.D.2 Firewall berbasis host adalah perangkat lunak yang berjalan pada perangkat dan mengikuti serangkaian aturan (ACL) seperti firewall berbasis jaringan. Aturan firewall diterapkan secara berurutan, menerapkan aturan pertama yang cocok.
4.3.D.3 Firewall berbasis host juga dapat memblokir jenis lalu lintas keluar yang ditentukan. Firewall berbasis host harus selalu memblokir port atau layanan yang tidak diperlukan untuk perangkat tertentu.
Contoh ilustratif untuk 4.3.D.3:
Firewall berbasis host dikonfigurasi untuk memblokir lalu lintas FTP keluar. Ini mencegah penjahat dengan akses jarak jauh ke host menggunakan FTP untuk mengekstraksi file ke server penjahat.
4.3.D.4 Aturan untuk firewall berbasis host dapat mengizinkan atau menolak lalu lintas berdasarkan port sumber atau tujuan, alamat IP, layanan, protokol, atau aplikasi.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Kontrol manajerial menetapkan aturan: kebijakan penggunaan yang dapat diterima mencantumkan apa yang boleh dan tidak boleh dilakukan pengguna, kebijakan kata sandi menetapkan aturan panjang dan penggunaan ulang, dan kebijakan instalasi perangkat lunak mengontrol apa yang dapat diinstal.
Kontrol teknis melakukan pekerjaan. Perangkat lunak anti-malware menjaga database tanda tangan malware dan mengkarantina file apa pun yang cocok. Menjaga sistem operasi dan aplikasi diperbarui - menginstal setiap pembetulan bug - menutup celah yang diketahui sebelum penyerang dapat menggunakannya. Firewall berbasis host mengontrol lalu lintas masuk dan keluar dari satu perangkat tunggal, memblokir port dan layanan yang tidak diperlukan.
Perangkat lunak anti-malware memindai file melawan database tanda tangan dan mengkarantina kecocokan apa pun — pemindaian ini telah menandai dua ancaman
Tujuan Pembelajaran 4.4.A: Jelaskan cara mendeteksi serangan terhadap perangkat.
4.4.A.1 Proses dan pengaturan sistem, percobaan masuk, percobaan unduhan file, dan tindakan pengguna dicatat oleh sistem komputasi. Catatan-catatan ini dapat digunakan untuk merekonstruksi keadaan yang mengarah pada dan selama insiden siber.
4.4.A.2 Indikator kompromi (IoC) adalah bukti bahwa seorang penyerang telah merebut kendali perangkat atau jaringan.
4.4.A.3 Log autentikasi (atau log auth) mencatat setiap upaya masuk ke dalam sistem. Analisis terhadap log autentikasi dapat mengungkap serangan yang dicoba.
4.4.A.4 IoC berbasis host ditemukan saat menganalisis log dan pengaturan konfigurasi. Indikator, seperti berikut ini, dapat ditemukan di log autentikasi, log aktivitas pengguna, dan file konfigurasi sistem:
File tidak biasa yang dibuat atau dimodifikasi
Proses atau layanan yang tidak terduga
Perubahan pada pengaturan konfigurasi sistem tanpa otorisasi
Instalasi atau pembaruan perangkat lunak tanpa otorisasi
4.4.A.5 IoC berbasis file ditemukan saat menganalisis file pada sebuah perangkat. Indikator biasanya ditemukan pada file eksekutabel dan dapat mencakup:
File yang hash-nya cocok dengan malware yang diketahui
Nama file yang diketahui dibuat oleh program malware tertentu
Jalur file yang dikaitkan dengan aktivitas berbahaya
4.4.A.6 IoC berbasis perilaku ditemukan saat menganalisis log. Indikator dapat ditemukan di log autentikasi dan log akses dan dapat mencakup:
Banyak upaya masuk yang gagal
Waktu atau lokasi masuk yang tidak biasa
Upaya untuk mengakses data sensitif tanpa otorisasi
Upaya untuk meningkatkan hak istimewa pengguna pada sistem
Tujuan Pembelajaran 4.4.B: Tentukan kontrol untuk mendeteksi serangan terhadap sebuah perangkat.
4.4.B.1 Performa merupakan kriteria untuk menentukan metode deteksi. Alat deteksi menggunakan memori sistem dan daya pemrosesan dan dapat memengaruhi performa perangkat. Alat deteksi berbasis anomali menggunakan lebih banyak sumber daya sistem dibandingkan alat berbasis tanda tangan. Deteksi berbasis tanda tangan merupakan pilihan yang lebih baik untuk perangkat dengan sumber daya sistem yang kurang kuat. Banyak perangkat tertanam tidak memiliki cukup sumber daya sistem untuk menjalankan alat deteksi apa pun pada perangkat tersebut.
4.4.B.2 Biaya merupakan kriteria untuk menentukan metode deteksi. Organisasi yang membeli perangkat lunak deteksi perlu mempertimbangkan biaya pembelian lisensi perangkat lunak yang cukup untuk jumlah perangkat yang perlu mereka pantau. Beberapa organisasi berlangganan layanan deteksi dan respons titik akhir (EDR) dari penyedia pihak ketiga. Meskipun layanan ini mahal, layanan ini menyediakan pendekatan holistik dan terpadu untuk deteksi ancaman bagi perangkat organisasi; layanan ini biasanya mencakup platform peringatan terpusat untuk memantau kemungkinan serangan pada perangkat.
4.4.B.3 Sensitivitas atau tingkat kritisitas perangkat merupakan kriteria untuk menentukan metode deteksi. Perangkat yang menyimpan atau memproses informasi sensitif atau menyediakan layanan kritis lebih mungkin menjadi sasaran penyerang dan mendapat manfaat dari model deteksi hibrida untuk menawarkan perlindungan maksimal, jika memungkinkan.
Tujuan Pembelajaran 4.4.C: Evaluasikan dampak dari metode deteksi perangkat.
4.4.C.1 Kecepatan dan performa merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Secara umum, deteksi berbasis tanda tangan lebih cepat daripada deteksi berbasis anomali, dan efek tersebut semakin terasa pada perangkat, yang sering kali tidak memiliki daya pemrosesan yang cukup untuk menjalankan alat deteksi berbasis anomali secara efektif. Menerapkan alat deteksi yang membutuhkan sumber daya besar pada perangkat dapat menurunkan performa perangkat.
4.4.C.2 Fase serangan merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Untuk melakukan tindakan pada sebuah perangkat, penyerang harus terlebih dahulu melewati kombinasi kontrol keamanan fisik- atau jaring-lapisan protektif, deterrent, dan detective. Mendeteksi dan menghentikan serangan pada level perangkat dapat mencegah penyerang mengakses data sensitif atau mengganggu layanan kritis.
4.4.C.3 Positif palsu versus kemudahan melompati deteksi merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Sebagian besar alat deteksi pada level perangkat berbasis tanda tangan, dan deteksi berbasis tanda tangan memiliki tingkat positif palsu yang rendah. Namun, deteksi berbasis tanda tangan lebih mudah dilompati oleh penyerang.
Tujuan Pembelajaran 4.4.D: Terapkan teknik deteksi untuk mengidentifikasi indikator serangan kata sandi dengan menganalisis file log.
4.4.D.1 Serangan kata sandi online dapat dideteksi dalam log autentikasi. Satu pengguna yang mencoba banyak kata sandi yang salah merupakan indikator serangan kata sandi online. Jika basis data hash kata sandi:user telah diretas, semua kata sandi pengguna dalam basis data tersebut harus dianggap tidak aman dan semua pengguna harus dipaksa untuk mengatur ulang kata sandi mereka.
4.4.D.2 Jika seorang pengguna yang berwenang masuk dari lokasi atau alamat IP yang berbeda dari yang diharapkan, atau pada waktu yang berbeda dari normal, hal ini dapat menjadi indikator bahwa kata sandi pengguna telah diretas.
4.4.D.3 Indikator dari penyemprotan kata sandi adalah banyak pengguna yang mencoba masuk dalam hitungan detik satu sama lain dari satu alamat IP atau dari alamat IP yang tidak biasa.
4.4.D.4 Indikator dari pengisian kredensial adalah serangkaian kombinasi default user:password yang dicoba pada sebuah perangkat secara berurutan dengan cepat, seringkali dari alamat IP yang sama.
4.4.D.5 Serangan kata sandi offline tidak dapat dideteksi, karena serangan terjadi di komputer penyerang.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Perangkat mencatat login, perubahan file, dan proses, dan log-log ini mengungkap indikasi kompromi (IoC) - bukti bahwa penjahat berhasil masuk. IoC berbasis host muncul sebagai proses tidak terduga atau pengaturan yang berubah; IoC berbasis file adalah file whose hash cocok dengan malware yang diketahui; IoC berbasis perilaku adalah hal-hal seperti banyak kali login gagal atau waktu login yang tidak biasa.
Memilih metode deteksi berarti menimbang kinerja (berbasis tanda tangan lebih ringan, baik untuk perangkat lemah), biaya (layanan deteksi dan respons endpoint (EDR) sangat kuat tetapi mahal), dan tingkat sensitivitas perangkat. Membaca log autentikasi membongkar serangan kata sandi: banyak kata sandi salah untuk satu pengguna menandakan serangan tebakan; banyak pengguna gagal dari satu IP menandakan penyemprotan kata sandi; lonjakan kredensial default menandakan penumpukan kredensial. Serangan offline, bagaimanapun, tidak dapat dideteksi - mereka terjadi di komputer milik penjahat.
Kecepatan itu sendiri adalah faktor keamanan. Deteksi berbasis tanda banding membandingkan apa yang dilihatnya terhadap daftar pola buruk yang已知, sehingga ia lebih cepat daripada deteksi berbasis anomali, yang harus terlebih dahulu mempelajari bagaimana tampilan normal dan kemudian mengukur setiap peristiwa terhadap model tersebut. Deteksi berbasis anomali menangkap serangan yang belum memiliki tanda banding, tetapi biayanya jauh lebih besar dalam daya pemrosesan - dan pada perangkat yang tidak memilikinya, efeknya menjadi berlipat ganda: deteksi berjalan lambat, perangkat melambat, dan metode akhirnya tidak diimplementasikan dengan efektif sama sekali.
Kenali setiap jenis malware berdasarkan ciri khasnya: cacing menyebarkan diri sendiri, virus memerlukan pengguna, ransomware mengenkripsi demi uang, RAT memberikan kendali jarak jauh, rootkit menyembunyikan diri.
Hash adalah satu arah dan panjang tetap; garam membuat password identik menghasilkan hash berbeda. Jangan pernah mengatakan layanan "menyimpan password" - ia menyimpan hash bergyam.
Sebutkan algoritma nyata: SHA-256/SHA-512 adalah yang berlaku saat ini; MD5 dan SHA-1 sudah ditinggalkan karena adanya serangan tabrakan yang efisien.
Cocokkan serangan password dengan tanda banding log-nya: satu pengguna + banyak password salah = tebakan; banyak pengguna + satu IP = penyemprotan; kredensial default = penumpukan.
Urutkan faktor autentikasi ke dalam kategori tahu / punya / merupakan / di mana, dan ingatlah bahwa MFA menggabungkan dua atau lebih - sidik jari ditambah password, bukan dua password.
Serangan password offline tidak dapat dideteksi karena peretasan terjadi di mesin penjahat - sebuah jebakan ujian favorit.
Tujuan Pembelajaran 5.1.A: Jelaskan bagaimana penyerang dapat mengeksploitasi kerentanan aplikasi dan file untuk menyebabkan kerugian, kerusakan, gangguan, atau kehancuran.
5.1.A.1 Penyerang dapat membaca semua file yang tidak dienkripsi jika mereka memiliki akses ke perangkat atau drive yang menyimpan file tersebut.
5.1.A.2 Komputer memiliki pengguna standar dan pengguna administratif. Pengguna administratif memiliki akses untuk mengontrol pengaturan sistem dan biasanya dapat mengakses semua file atau aplikasi pada sistem. Jika pengguna biasa diberikan hak akses administratif pada komputer, dan penjahat siber berhasil meretas akun pengguna, maka penjahat tersebut akan memiliki hak akses yang ditingkatkan pada sistem.
5.1.A.3 Ketika pengaturan kontrol akses dikonfigurasi dengan lemah, banyak pengguna sering kali memiliki izin untuk melihat dan terkadang bahkan mengedit file pada sistem. Penjahat siber dapat memanfaatkan pengaturan kontrol akses yang lemah untuk mencuri atau menghancurkan file, atau mengganggu sebuah aplikasi.
Tujuan Pembelajaran 5.1.B: Jelaskan bagaimana serangan aplikasi mengeksploitasi kerentanan.
5.1.B.1 Aplikasi adalah program yang menjalankan instruksi pada komputer; mereka merupakan data yang dapat dieksekusi. Beberapa aplikasi berjalan secara lokal di komputer pengguna, sementara aplikasi lain, seperti aplikasi web, berjalan di server dan diakses oleh pengguna melalui jaringan.
5.1.B.2 Banyak aplikasi menerima input pengguna melalui bidang input terbuka di mana pengguna dapat mengetik karakter (misalnya, huruf, angka, tanda baca). Pengembang harus menyertakan pemeriksaan input pengguna dalam aplikasi mereka, seperti memasukkan input numerik ketika diminta jumlah item, untuk memastikan bahwa input pengguna sesuai dengan yang diharapkan; aplikasi harus menolak input di luar parameter yang diharapkan. Proses memverifikasi apakah input pengguna memenuhi kriteria yang diharapkan sebelum memprosesnya disebut validasi data. Aplikasi yang gagal memvalidasi input pengguna rentan terhadap serangan jenis injeksi, di mana penjahat siber menyisipkan string karakter tak terduga di bidang input untuk mengubah perilaku program.
5.1.B.3 Structured Query Language (SQL) adalah bahasa pemrograman yang digunakan untuk meminta informasi dari basis data dan melakukan perubahan pada basis data atau entri dalam basis data. Aplikasi yang querying basis data menggunakan input yang tidak divalidasi atau tidak dibersihkan dari pengguna rentan terhadap serangan ini.
5.1.B.4 Serangan SQL-injection menempatkan perintah SQL dan karakter kontrol ke dalam bidang input pengguna pada aplikasi, yang dapat menyebabkan pelanggaran kerahasiaan dengan membuat aplikasi mengembalikan lebih banyak informasi daripada seharusnya, atau pelanggaran integritas dengan memodifikasi atau menghapus data dalam basis data.
5.1.B.5 Website ditulis menggunakan hypertext markup language (HTML), dan banyak website menggunakan Javascript untuk membuat konten dinamis pada website atau aplikasi web. Karena perintah Javascript berjalan di browser pengguna yang mengunjungi website, perintah-perintah tersebut dapat mengakses data sensitif yang disimpan di browser seperti nama pengguna, kata sandi, dan kunci kriptografi.
5.1.B.6 Serangan cross-site scripting (XSS) menyisipkan kode berbahaya ke dalam website yang kemudian dieksekusi oleh browser pengguna. Kode berbahaya dapat tertanam dalam tautan yang diklik pengguna (serangan XSS Tipe I atau Reflected XSS) atau dapat disisipkan ke dalam website melalui bidang komentar, postingan forum, atau log pengunjung, yang akan mempengaruhi setiap pengguna yang mengunjungi website tersebut (serangan XSS Tipe II atau Stored XSS).
5.1.B.7 Ketika aplikasi menerima input pengguna, input tersebut ditulis ke dalam buffer. Buffer adalah bagian memori komputer yang ditunjuk dengan ukuran tetap. Jika jumlah data yang dimasukkan pengguna melebihi ukuran buffer, data tersebut dapat meluber ke lokasi memori tetangga dan menimpa bagian lain dari memori komputer.
5.1.B.8 Serangan buffer overflow memasukkan lebih banyak data ke dalam memori daripada yang dialokasikan, yang dapat menyebabkan sistem crash atau menjalankan kode di luar jangkauan kebijakan keamanan program, sehingga secara efektif memungkinkan penjahat siber untuk melakukan tindakan tidak sah pada komputer, seperti mengakses, memodifikasi, atau menghapus file.
5.1.B.9 File yang menjalankan aplikasi web disimpan dalam direktori pada server. Ketika pengguna mengakses aplikasi web, browser mereka mengirim permintaan GET menggunakan hypertext transfer protocol (HTTP). Permintaan GET mengakses file di suatu tempat di filesystem server.
5.1.B.10 Dalam serangan directory traversal, penjahat siber memodifikasi URL dan permintaan GET untuk mencoba mengakses data sensitif (misalnya, nama pengguna dan kata sandi) pada filesystem server.
Contoh ilustratif untuk 5.1.B.10:
Server web menyimpan gambar untuk website yang dihosting-nya di direktori /var/www/images/. Penjahat siber memodifikasi URL yang meminta gambar menjadi ../../../etc/passwd. Tanda .. memindahkan satu direktori naik dalam filesystem; jadi tiga tanda .. berturut-turut mengembalikan path ke root, dan dari sana penjahat siber mencoba mengakses file passwd yang akan mengembalikan daftar semua nama pengguna berwenang pada perangkat.
Tujuan Pembelajaran 5.1.C: Menilai dan mendokumentasikan risiko dari kerentanan aplikasi dan data.
5.1.C.1 Risiko keamanan data dapat melibatkan kompromi kerahasiaan ketika orang tak berwenang dapat mengakses data sensitif, integritas ketika data dapat dimanipulasi atau diubah dari keadaan aslinya, dan ketersediaan ketika data dapat dihancurkan atau dienkripsi untuk mencegah orang lain mengaksesnya.
5.1.C.2 Risiko tinggi dari kerentanan data sering melibatkan data yang sangat sensitif (misalnya, data yang diatur oleh undang-undang atau peraturan) yang dapat dikompromikan melalui eksploitasi yang sangat mungkin terjadi.
Contoh ilustratif untuk 5.1.C.2:
Perusahaan yang mengembangkan mesin jet berikutnya yang akan digunakan oleh Angkatan Udara dalam pesawatnya menyimpan spesifikasi teknis mesin tersebut pada drive tanpa enkripsi.
5.1.C.3 Risiko sedang dari kerentanan data sering melibatkan data sensitif yang tidak memiliki enkripsi yang cukup kuat atau kontrol akses yang ketat.
Contoh ilustratif untuk 5.1.C.3:
Sebuah perusahaan menyimpan PII pelanggannya dalam spreadsheet, dan spreadsheet tersebut dienkripsi menggunakan kunci kecil.
5.1.C.4 Risiko rendah dari kerentanan data sering kali melibatkan informasi yang kurang sensitif yang dienkripsi dengan kunci yang lebih pendek atau memiliki kontrol akses yang tidak cukup ketat.
Contoh ilustratif untuk 5.1.C.4:
CEO sebuah organisasi menyimpan memo pribadinya kepada staf eksekutif pada drive berbagi perusahaan yang tidak terenkripsi dan tidak memiliki kontrol akses.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Injeksi SQL
Aplikasi adalah program yang berjalan di komputer, dan data adalah apa yang diprosesnya - keduanya menjadi target utama. Jika file disimpan tidak terenkripsi, siapa pun yang memiliki akses ke drive dapat membacanya. Jika pengguna biasa diberikan hak administratif, penjahat yang mencuri akun tersebut mendapatkan kekuasaan menyeluruh.
Bahaya aplikasi terbesar adalah input pengguna yang buruk. Ketika program tidak memeriksa apa yang diketik pengguna, penjahat dapat menyisipkan perintah - sebuah serangan injeksi. Validasi data (memeriksa input memenuhi aturan yang diharapkan) adalah pertahanan. Serangan kunci:
Injeksi SQL SQL - menyisipkan perintah SQL ke dalam bidang input untuk membaca atau mengubah database.
Pengeksekutan skrip lintas situs (XSS) - menyuntikkan skrip berbahaya ke situs web yang berjalan di browser pengguna lain.
Bagaimana Injeksi SQL sebenarnya terlihat
SQL adalah bahasa untuk querying database, dan kata kontrolnya selalu ditulis dengan huruf kapital — SELECT, FROM, WHERE, IN, OR, AND. Formulir login biasanya membangun query dengan menempelkan apa yang Anda ketik ke dalamnya:
SELECT * FROM users WHERE name = 'alice' AND password = 'secret'
Penyerang mengetik SQL ke dalam bidang tersebut alih-alih nama. Dua trik melakukan sebagian besar kerusakan:
Kondisi yang selalu benar. Memasukkan ' OR '1'='1 membuat klausa WHERE benar untuk setiap baris, sehingga database mengembalikan semua pengguna.
Tanda hubung ganda, yang memulai komentar dalam SQL. Memasukkan admin' -- mengakhiri string nama dan mengomentari seluruh sisa baris, termasuk pemeriksaan password, sehingga query menjadi … WHERE name = 'admin' dan penyerang masuk sebagai administrator tanpa password.
Pertahanannya bukan memfilter kata SELECT. Itu adalah menghentikan input diperlakukan sebagai kode sama sekali: gunakan query terparameterisasi (juga disebut prepared statements), di mana database diberikan query dan nilai-nilainya secara terpisah dan tidak pernah mencampurkannya, dan tambahkan validasi input untuk menolak karakter yang tidak ada alasannya untuk ada di bidang tersebut.
Overflow buffer - mengirim lebih banyak data daripada yang dapat ditampung oleh buffer memori, sehingga meluber ke memori tetangga dan mungkin menjalankan kode penyerang.
Penelusuran direktori - menggunakan urutan ../ dalam URL untuk mencapai file di luar folder yang dimaksud, seperti /etc/passwd.
Kami menilai risiko data berdasarkan sensitivitas: rencana militer yang tidak terenkripsi adalah risiko tinggi; data pelanggan dengan kunci lemah adalah sedang; data bernilai rendah dengan kunci pendek adalah rendah.
Melindungi Aplikasi dan Data: Kontrol Manajerial dan Kontrol Akses
Silabus
Tujuan Pembelajaran 5.2.A: Jelaskan bagaimana状态 atau klasifikasi data memengaruhi jenis dan tingkat keamanan yang diterapkan pada data tersebut.
5.2.A.1 Organisasi menerapkan kontrol keamanan spesifik untuk mematuhi persyaratan hukum berdasarkan jenis data yang mereka kumpulkan, simpan, proses, dan transmisi.
5.2.A.2 Data dapat diklasifikasikan berdasarkan statusnya.
Data saat diam (at rest) disimpan pada penguat. Penting untuk melindungi penguat fisik yang menyimpan data dari kerusakan atau pencurian. Data saat diam juga dapat dienkripsi sehingga jika seorang penjahat merampasnya, mereka tidak dapat segera membaca datanya.
Data saat transit dikirimkan dari satu perangkat ke perangkat lain. Jika data ditransfer melalui media fisik (misalnya kabel), penting untuk melindungi media tersebut. Data saat transit juga dapat dienkripsi sehingga jika seorang penjahat mengintercept-nya, mereka tidak dapat segera membaca datanya.
Data saat digunakan diproses oleh perangkat lunak atau seseorang. Kontrol akses dapat digunakan untuk membatasi siapa atau apa yang memiliki kemampuan untuk menggunakan data dengan cara yang berbeda (misalnya, melihat atau mengedit). Data harus tidak terenkripsi agar dapat digunakan.
5.2.A.3 Organisasi sering mengategorikan data sesuai dengan tingkat sensitivitasnya dan memprioritaskan tingkat keamanan yang lebih tinggi untuk informasi yang lebih sensitif.
5.2.A.4 Undang-undang dan peraturan dapat mewajibkan jenis data tertentu disimpan, ditransmisi, dan ditangani sesuai dengan aturan spesifik.
Informasi identifikasi pribadi (PII) adalah data apa pun yang memungkinkan seseorang diidentifikasi dan mencakup (tetapi tidak terbatas pada): nama, tanda tangan, nomor telepon, alamat, data biometrik (misalnya sidik jari), nomor jaminan sosial, tanggal lahir, dan alamat email. Perlindungan data ini diatur oleh banyak undang-undang tetapi yang paling menonjol adalah The Privacy Act of 1974 dan untuk anak-anak di bawah usia 13 tahun adalah Children’s Online Privacy Protection Act of 1998.
Informasi kesehatan terlindungi (PHI) adalah data apa pun yang terkait dengan kesehatan individu, perawatan, pembayaran untuk perawatan kesehatan kapan saja dan mencakup (tetapi tidak terbatas pada): hasil tes, catatan perawatan, rekam rumah sakit, catatan kunjungan dokter, dan catatan pembayaran penyedia kesehatan. Perlindungan PHI termasuk dalam Health Insurance Portability and Accountability Act of 1996.
Informasi kartu pembayaran (PCI) adalah data yang dikumpulkan oleh organisasi untuk memproses pembayaran melalui kartu (misalnya kartu kredit) dan mencakup hal-hal berikut: nama, nomor akun, tanggal kedaluwarsa, alamat, dan kode CVV. Perlindungan data ini diatur oleh Payment Card Industry Data Security Standard (PCI-DSS).
5.2.A.5 Organisasi yang mengumpulkan data terregulasi akan melabelinya dan memiliki kebijakan yang mematuhi persyaratan hukum atau regulasi untuk penyimpanan, transmisi, dan penanganan data ini secara aman.
Tujuan Pembelajaran 5.2.B: Identifikasi kontrol manajerial yang berkaitan dengan keamanan aplikasi dan data.
5.2.B.1 Kebijakan kriptografi akan menjelaskan protokol enkripsi dan parameter kunci yang dapat diterima untuk sebuah organisasi dan mungkin mencakup:
Daftar algoritma enkripsi yang disetujui untuk penggunaan tertentu
Panjang kunci minimum atau maksimum
Persyaratan dan parameter pembangkitan kunci kriptografi
Persyaratan penyimpanan kunci kriptografi
5.2.B.2 Kebijakan keamanan aplikasi web akan outlining persyaratan dan parameter untuk pengujian dan mitigasi kerentanan aplikasi web dalam sebuah organisasi, dan mungkin mencakup:
Parameter kapan sebuah aplikasi tunduk pada penilaian keamanan
Timeline untuk perbaikan kerentanan berdasarkan tingkat risiko
Parameter tentang bagaimana penilaian keamanan aplikasi harus dilakukan (misalnya, menggunakan alat tertentu atau sesuai dengan framework tertentu)
Tujuan Pembelajaran 5.2.C: Tentukan model kontrol akses yang tepat untuk melindungi aplikasi dan data.
5.2.C.1 Kontrol akses menegakkan pengguna atau aplikasi mana (disebut subjek) dapat mengakses, memodifikasi, menambahkan, atau menghapus (disebut operasi) file atau aplikasi mana (disebut objek). Model kontrol akses menggambarkan cara menentukan subjek mana memiliki jenis akses apa ke objek mana.
5.2.C.2 Kontrol akses berbasis peran (RBAC) menetapkan setiap subjek ke dalam peran dan mendefinisikan peran mana memiliki jenis akses apa ke objek mana.
Contoh ilustratif untuk 5.2.C.2:
Contoh peran di sebuah perusahaan bisa jadi "akuntan", dan salah satu jenis objek bisa jadi perangkat lunak penggajian. Akses berbasis peran dapat digunakan untuk memastikan bahwa hanya subjek yang ditugaskan ke peran "akuntan" yang memiliki akses ke objek perangkat lunak penggajian.
5.2.C.3 Kontrol akses berbasis aturan (RuBAC) memeriksa serangkaian aturan untuk menentukan jenis akses apa yang seharusnya dimiliki subjek untuk objek tertentu dan kemudian mengizinkan atau menolak jenis akses berdasarkan aturan tersebut. Model kontrol akses ini biasanya berlapis di atas model kontrol akses lainnya.
Contoh ilustratif untuk 5.2.C.3:
Ada aturan yang melarang subjek (bahkan mereka yang biasanya memiliki akses) untuk mengakses database tertentu (objek) di luar jam kerja lokal. Ketika subjek mencoba mengakses database, meskipun mereka berwenang untuk mengaksesnya, mereka akan ditolak aksesnya jika berada di luar waktu yang ditentukan oleh aturan tersebut.
5.2.C.4 Kontrol akses diskresioner (DAC) memberikan subyek individu kemampuan untuk menetapkan jenis akses yang dimiliki subyek lain terhadap objek yang mereka miliki. Dalam model DAC, beberapa subyek ditunjuk sebagai administrator atau super pengguna, dan mereka memiliki kemampuan untuk mengabaikan kontrol akses yang ditetapkan oleh subyek lainnya.
Contoh ilustratif untuk 5.2.C.4:
Bob membuat sebuah file (sebuah objek) dan memutuskan untuk memberikan Alice izin untuk mengedit file tersebut, memberikan Frank izin hanya untuk melihat file, dan menolak akses bagi semua orang lainnya ke file tersebut sepenuhnya.
5.2.C.5 Kontrol akses wajib (MAC) mengikuti aturan ketat mengenai jenis akses apa yang dimiliki setiap tingkat subyek terhadap objek di atas, pada, atau di bawah level mereka. Tingkat subyek dan objek ditentukan oleh administrator eksternal.
5.2.C.6 Model Bell-LaPadula adalah model MAC yang sering digunakan oleh pemerintah dan organisasi militer untuk mengontrol keamanan informasi. Model ini memiliki dua sifat penting berikut:
i. Sifat Keamanan Sederhana menyatakan bahwa subyek tidak boleh membaca objek yang berada di atas level mereka.
ii. Sifat Keamanan * (Star) menyatakan bahwa subyek tidak boleh menulis ke objek di bawah level mereka.
Aturan-aturan ini jika digabungkan sering diringkas sebagai "menulis naik, membaca turun" (WURD).
5.2.C.7 Prinsip hak minimum adalah gagasan bahwa entitas harus diberikan tepat sebanyak akses yang diperlukan untuk menjalankan fungsinya dan tidak lebih dari itu.
Tujuan Pembelajaran 5.2.D: Konfigurasi pengaturan kontrol akses pada sistem berbasis Linux.
5.2.D.1 Otorisasi adalah ketika sebuah entitas diberikan izin untuk memiliki jenis akses tertentu terhadap suatu sumber daya. Kontrol akses diterapkan untuk mengatur pengguna mana yang memiliki jenis akses apa terhadap data mana.
5.2.D.2 Terdapat tiga jenis akses ke sebuah file dalam Linux yang dapat diatur, dan selalu datang dalam urutan berikut:
i. Akses baca memungkinkan pengguna untuk melihat isi file.
ii. Akses tulis memungkinkan pengguna untuk mengubah file.
iii. Akses eksekusi memungkinkan pengguna untuk menjalankan file biner seperti program.
Ini disingkat rwx, berturut-turut. Jika seorang pengguna hanya memiliki izin baca dan eksekusi (bukan tulis), maka akan ditampilkan sebagai r-x. Simbol - menunjukkan ketiadaan izin tersebut.
5.2.D.3 Terdapat tiga entitas default untuk izin yang ditetapkan dan selalu dalam urutan ini: (1) pemilik file, (2) grup file, dan (3) semua pengguna lainnya. Ketiga set ditampilkan tanpa spasi (mis., rwxrwxrwx).
5.2.D.4 Untuk melihat pengaturan izin saat ini untuk sebuah file, gunakan perintah ls -l, yang akan menampilkan pengaturan saat ini untuk entitas default. Jika ada simbol + di akhir izin, ini berarti izin lain telah ditetapkan untuk file tersebut dan dapat dilihat dengan perintah getfacl.
5.2.D.5 Untuk memodifikasi pengaturan izin untuk sebuah file, gunakan perintah chmod. Perintah ini dapat digunakan dengan metode numerik atau metode simbolik.
5.2.D.6 Untuk menggunakan chmod dalam metode numerik, sintaksnya adalah chmod ### filename. Setiap ### mewakili salah satu dari tiga entitas yang disebutkan di atas (pemilik, grup, pengguna non-grup lainnya).
pertama = pemilik
kedua = grup
ketiga = pengguna non-grup lainnya
Izin untuk setiap entitas ditentukan dengan menjumlahkan nilai-nilai untuk jenis akses yang akan diberikan:
0 = tidak ada izin
1 = eksekusi
2 = tulis
4 = baca
Oleh karena itu, 3 menetapkan izin untuk menulis dan mengeksekusi, 5 menetapkan izin untuk membaca dan mengeksekusi, 6 menetapkan izin untuk membaca dan menulis, dan 7 menetapkan izin untuk membaca, menulis, dan mengeksekusi.
Contoh ilustratif untuk 5.2.D.6:
Perintah chmod 750 test akan menetapkan izin untuk pemilik menjadi baca, tulis, dan eksekusi, untuk grup menjadi baca dan eksekusi, dan untuk semua orang lain tidak ada akses sama sekali.
Perintah chmod 543 test akan menetapkan izin untuk pemilik menjadi baca dan eksekusi, untuk grup hanya baca, dan untuk semua orang lain menjadi tulis dan eksekusi.
Perintah chmod 777 test akan menetapkan izin untuk ketiga entitas menjadi baca, tulis, dan eksekusi untuk file test.
5.2.D.7 Untuk menggunakan chmod dalam metode simbolik, sintaksnya adalah chmod entity +(atau –) permission filename. Entitasnya adalah pemilik pengguna, grup, dan pengguna non-grup lainnya. Setiap entitas diwakili dengan satu huruf.
u = pemilik pengguna
g = grup
o = lainnya
a = semua
Izin dapat ditambahkan atau dihapus pada kombinasi entitas apa pun.
= tambahkan izin
– = hapus izin
Izin yang dapat ditetapkan adalah baca, tulis, dan eksekusi.
r = baca
w = tulis
x = eksekusi
Entitas dan izin dapat dikombinasikan dalam satu perintah. Untuk menambahkan izin baca dan eksekusi untuk grup dan pemilik pengguna untuk sebuah file bernama testfile, perintahnya adalah chmod ug+rx testfile.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Data diklasifikasikan berdasarkan keadaannya - saat diam (tersimpan di drive), saat transit (berpindah antar perangkat), dan saat digunakan (sedang diproses). Data saat diam dan saat transit dapat terenkripsi agar pencuri tidak bisa membacanya; data saat digunakan harus didekripsi, jadi kontrol akses melindunginya.
Beberapa jenis data teratur - undang-undang menentukan bagaimana mereka harus disimpan, dikirim, dan ditangani - sehingga organisasi harus mencapai kepatuhan dengan menyesuaikan kontrol mereka dengan aturan. Ujian mengharapkan Anda untuk memasangkan setiap jenis data dengan undangannya:
Data teratur
Apa itu
Undang-undang pengatur
Informasi yang Dapat Mengidentifikasi Pribadi (PII)
segala sesuatu yang mengidentifikasi seseorang: nama, alamat, SSN, biometrik, tanggal lahir
Undang-Undang Privasi (1974); COPPA untuk usia di bawah 13 tahun
Informasi Kesehatan Terlindungi (PHI)
rekam medis, perawatan, dan pembayaran layanan kesehatan
HIPAA (1996)
Informasi Kartu Pembayaran (PCI)
nomor kartu, masa berlaku, CVV, nama pemegang kartu
PCI-DSS
Organisasi yang mengumpulkan data terregulated harus memberi label padanya dan memiliki kebijakan yang memastikan penyimpanan, transmisi, dan penanganannya tetap mematuhi aturan - semakin tinggi tingkat sensitivitasnya, semakin tinggi pula tingkat keamanan yang diperlukan.
Kontrol akses menentukan siapa saja subjek (pengguna) yang dapat melakukan operasi apa pada objek (file) tertentu. Ada empat model:
Berbasis Peran (RBAC) - akses mengikuti peran Anda (semua "akuntan" dapat mengakses perangkat lunak gaji).
Berbasis Aturan (RuBAC) - akses mengikuti kondisi (hanya selama jam kerja), yang ditumpuk di atas model lain.
Discretionary (DAC) - pemilik file yang memutuskan siapa lagi yang boleh menggunakannya.
Mandatory (MAC) - administrator pusat menetapkan tingkat yang ketat; model Bell-LaPadula merangkumnya sebagai "tulis naik, baca turun".
Empat model kontrol akses menentukan siapa mencapai objek mana, dan bagaimana cara mencapainya
Prinsip panduan di seluruh model adalah prinsip hak minimum - berikan setiap entitas tepat akses yang mereka butuhkan dan tidak lebih.
Pada sistem Linux, setiap file memiliki tiga izin - baca (r), tulis (w), jalankan (x) - untuk tiga kelompok: pemilik, kelompok, dan lainnya. Perintah chmod mengatur izin tersebut dengan angka, menambahkan 4 (baca) + 2 (tulis) + 1 (jalankan). Jadi chmod 640 berarti pemilik baca+tulis (6), kelompok baca (4), lainnya tidak ada (0).
Izin file Linux: baca/tulis/jalankan untuk pemilik, kelompok, dan lainnya
Contoh dikerjakan. Seorang kepala sekolah hanya ingin dirinya sendiri membaca dan mengedit sebuah file, kelompok stafnya membacanya, dan tidak ada orang lain yang menyentuhnya. Baca+tulis = 4+2 = 6 untuk pemilik, baca = 4 untuk kelompok, tidak ada = 0 untuk lainnya, menghasilkan chmod 640 file. Daftar kemudian menampilkan -rw-r-----. Untuk juga memungkinkan pemilik menjalankan file sebagai program, Anda harus menambahkan jalankan (7 = 4+2+1), menghasilkan chmod 740.
Jelajahi
Model kontrol akses mana yang sesuai dengan aturan?
Setiap model kontrol akses memiliki pembuat keputusan yang berbeda: RBAC berdasarkan peran Anda, RuBAC berdasarkan kondisi, DAC berdasarkan pemilik file, dan MAC berdasarkan tingkat administrator pusat.
Tujuan Pembelajaran 5.3.A: Jelaskan bagaimana enkripsi dapat digunakan untuk melindungi file.
5.3.A.1 Tujuan kriptografi adalah menyembunyikan informasi. Algoritma kriptografi mendefinisikan proses untuk mengenkripsi dan mendekripsi informasi. Enkripsi adalah proses menyembunyikan informasi, dan dekripsi adalah proses membalikkan enkripsi untuk mengembalikan informasi asli.
5.3.A.2 Algoritma enkripsi mendefinisikan proses untuk menggabungkan informasi yang akan dienkripsi dengan kunci yang telah ditentukan sebelumnya. Informasi yang akan dienkripsi disebut plaintext. Output dari algoritma enkripsi disebut ciphertext.
5.3.A.3 Jumlah kemungkinan kunci yang dapat digunakan dalam sebuah algoritma enkripsi disebut keyspace. Semakin besar keyspace, semakin lama waktu yang dibutuhkan seorang penyerang untuk menemukan kunci yang benar secara kebetulan acak.
5.3.A.4 Algoritma kriptografi diklasifikasikan berdasarkan apakah mereka menggunakan satu kunci atau dua kunci.
Algoritma enkripsi simetris menggunakan kunci yang sama untuk mengenkripsi dan mendekripsi informasi.
Algoritma enkripsi asimetris menggunakan dua kunci yang berbeda—satu untuk mengenkripsi informasi dan yang lain untuk mendekripsinya.
5.3.A.5 Algoritma kriptografi juga diklasifikasikan berdasarkan apakah mereka memproses informasi satu bit pada satu waktu atau dalam blok ukuran tetap.
Enkripsi blok menangani informasi dalam blok ukuran tetap yang disebut blok, menghasilkan blok output untuk setiap blok input.
Enkripsi stream menangani informasi input secara terus-menerus, menghasilkan output satu elemen pada satu waktu.
Tujuan Pembelajaran 5.3.B: Terapkan algoritma enkripsi simetris untuk mengenkripsi dan mendekripsi data.
5.3.B.1 Algoritma enkripsi berbasis komputer beroperasi pada data biner. Algoritma enkripsi simetris yang paling umum adalah Advanced Encryption Standard (AES). Enkripsi AES digunakan untuk mengamankan transmisi Wi-Fi, penjelajahan internet, pengenkripsian file di disk, dan enkripsi tingkat perangkat keras pada prosesor.
5.3.B.2 AES adalah cipher blok kunci simetris yang mengenkripsi data dalam blok 128-bit (16 byte). AES dapat operate dengan kunci yang memiliki panjang bervariasi. Kunci yang lebih panjang menghasilkan enkripsi yang lebih aman tetapi memerlukan lebih banyak waktu untuk mengenkripsi dan mendekripsi.
5.3.B.3 Enkripsi dan dekripsi simetris dapat dilakukan menggunakan baris perintah (command line), perangkat lunak khusus, atau alat berbasis web.
Pada antarmuka baris perintah, pengguna dapat mengenkripsi atau mendekripsi dengan OpenSSL.
Perangkat lunak khusus seperti AES Crypt adalah alat open source yang dapat mengenkripsi dan mendekripsi file.
Terdapat banyak alat berbasis web untuk mengenkripsi dan mendekripsi file.
5.3.B.4 Menggunakan OpenSSL dalam CLI, pengguna dapat mengenkripsi dan mendekripsi file menggunakan perintah berikut (catatan bahwa kunci enkripsi diturunkan dari kata sandi yang diberikan):
Untuk mengenkripsi file bernama test dengan AES menggunakan kunci 128-bit, gunakan perintah: openssl enc -aes-128-cbc -e -in test -k password -out test.enc
Untuk mendekripsi file terenkripsi menggunakan kunci yang sama, gunakan perintah: openssl enc -aes-128-cbc -d -in test.enc -k password -out text
Sumber: Deskripsi Kursus dan Ujian College Board AP
Mesin Enigma: kriptografi melindungi data tersimpan dan yang ditransmisikan dari pendengar diam-diamEnkripsi simetris vs asimetrisHashing dan efek salju
Kriptografi menyembunyikan informasi. Algoritma enkripsi menggabungkan teks biasa dengan kunci untuk menghasilkan teks terenkripsi; dekripsi membalikkan prosesnya. Ruang kunci adalah jumlah kemungkinan kunci—semakin besar, semakin lama waktu yang dibutuhkan penyerang untuk menebak. Kunci n-bit memiliki ruang kunci $2^n$.
Enkripsi simetris menggunakan kunci yang sama untuk mengenkripsi dan mendekripsi. Standarnya adalah AES, sebuah cipher blok yang bekerja pada blok 128-bit dan mengamankan Wi-Fi, penjelajahan web, dan file tersimpan. Karena kedua sisi membutuhkan kunci rahasia yang sama, berbagi kunci tersebut secara aman menjadi tantangannya.
Mesin Enigma mengacak pesan dengan rotor — contoh awal enkripsi yang dapat ditembuskan
Jelajahi
Mengkripsi pesan dengan menggeser huruf
Enkripsi menggabungkan teks biasa dengan kunci untuk membuat ciphertext. Dalam cipher sederhana ini, kuncinya adalah jumlah pergeseran; hanya seseorang yang mengetahui pergeseran tersebut yang dapat mendekripsi pesan kembali.
5.4.A
Determine the appropriate asymmetric key to use when sending or receiving encrypted data.
5.4.A.1 Asymmetric encryption allows users to communicate securely without prearranging a shared secret key.
5.4.A.2 When using asymmetric encryption, each entity that will be receiving data must first generate a key pair. Key pairs are binary strings of equal length that are generated at the same time through a mathematical process. One key is designated as the public key and the other as the private key. The keys are mathematical inverses of each other— each key reverses its partner. Either key can be used to encrypt information, but only the other key in the key pair will then be able to decrypt it.
5.4.A.3 Once the receiver generates the key pair, the private key must be stored securely. If the private key is exposed, shared, stolen, corrupted, or compromised the key pair must be deleted and a new key pair must be generated, because the security of the encryption algorithm rests on the security of the private key. The public key is published for anyone to view and use.
5.4.A.4 To send information securely to someone, the sender will use the receiver’s public key to encrypt the data and send it. Only the receiver who has the private key will be able to decrypt and read the information.
5.4.B
Explain why the length of a key impacts the security of encrypted data.
5.4.B.1 Longer keys result in larger keyspaces. For binary keys, an n-bit length key has a keyspace of $2^n$.
5.4.B.2 Using an application to randomly guess an n-bit length encryption key means that on average an adversary will be able to guess the correct key in $2^n \div 2$ (or $2^{n-1}$) guesses.
5.4.B.3 Although longer keys are more secure, they also require more time to encrypt and decrypt messages.
5.4.B.4 Computational processing power and efficiency continue to improve, allowing software to guess keys faster. Key-length recommendations for both symmetric and asymmetric encryption algorithms are periodically increased to account for increased processing power.
5.4.B.5 Key-length comparison is only valid when comparing keys for the same cryptographic algorithm.
Illustrative examples for 5.4.B.5:
An AES 256-bit key is more secure than an AES 128-bit key.
An RSA 4096-bit key is more secure than an RSA 2048-bit key.
RSA and AES keys cannot be directly compared to one another in determining the level of security.
5.4.C
Apply asymmetric encryption algorithms to encrypt and decrypt data.
5.4.C.1 Common asymmetric encryption algorithms include RSA and elliptic curve cryptography (ECC). Asymmetric algorithms are used in many applications, including digital signatures and digital certificates.
5.4.C.2 As with symmetric encryption, asymmetric encryption and decryption can be performed using the command line, specialized software, or web-based tools.
On a command line interface, users can encrypt or decrypt with OpenSSL.
Specialized software like RSA Encryption Tool is an open source tool that can encrypt and decrypt files.
There are many web-based tools for encrypting and decrypting files.
5.4.C.3 In a CLI, a user can generate an asymmetric key pair and encrypt or decrypt files as necessary.
To generate a 2048-bit RSA key pair and save the key to a file named rsa.pem use the command: openssl genrsa -out rsa.pem 2048
To extract the public key from rsa.pem into a file named public.pem, use the command: openssl rsa -pubout -in rsa.pem -outform PEM -out public.pem
To encrypt the file test using RSA encryption and the key file public.pem, use the command: openssl pkeyutl -encrypt -pubin -inkey public.pem -in test -out test.enc
To decrypt the test.enc file using the rsa.pem file, run the command: openssl pkeyutl -decrypt -inkey rsa.pem -in test.enc -out test
Sumber: Deskripsi Kursus dan Ujian College Board AP
Enkripsi asimetris memecahkan masalah berbagi kunci dengan pasangan kunci - kunci publik yang boleh dilihat siapa pun dan kunci privat yang dirahasiakan. Kunci-kunci ini adalah invers matematis: apa yang dikunci oleh satu, hanya yang lain yang bisa membukanya. Untuk mengirimkan rahasia kepada Anda, saya mengenkripsi dengan kunci publik Anda, dan hanya kunci privat Anda yang dapat mendekripsinya - sehingga kita tidak perlu pernah berbagi rahasia sebelumnya.
Enkripsi asimetris: enkripsi dengan kunci publik, dekripsi dengan kunci privat
Kunci yang lebih panjang berarti ruang kunci yang lebih besar dan keamanan yang lebih tinggi, tetapi enkripsi yang lebih lambat. Algoritma asimetris yang umum adalah RSA dan kriptografi kurva eliptik (ECC), digunakan dalam tanda tangan digital dan sertifikat. Ingat: Anda hanya dapat membandingkan panjang kunci dalam algoritma yang sama - kunci RSA 4096-bit tidak dapat dibandingkan secara langsung dengan kunci AES 256-bit.
Gembok: kriptografi mengunci data agar hanya seseorang dengan kunci yang cocok yang bisa membukanya
Tujuan Pembelajaran 5.5.A: Identifikasi prinsip keamanan aplikasi yaitu secure by design dan security by default.
5.5.A.1 Secure by design adalah inisiatif yang mendorong perusahaan untuk memasukkan keamanan dalam semua fase pengembangan produk termasuk desain. Ketika organisasi menerapkan secure by design, keamanan merupakan prinsip desain bukan sekadar fitur teknis.
5.5.A.2 Secure by design mencakup tiga prinsip desain:
i. Perusahaan harus mengambil alih tanggung jawab atas hasil keamanan pelanggan. Perusahaan harus membangun produk yang memenuhi kebutuhan keamanan pelanggannya.
ii. Perusahaan harus mengadopsi transparansi radikal dan akuntabilitas. Berbagi berita dan pembaruan produk terkait keamanan dengan cepat meningkatkan keamanan bagi semua pihak.
iii. Perusahaan harus membangun struktur organisasi dan kepemimpinan untuk menerapkan secure by design. Perusahaan membutuhkan pemimpin yang berfokus pada keamanan dan memiliki sikap security-first.
5.5.A.3 Secure by design mencakup konsep secure by default, yaitu gagasan bahwa fitur keamanan untuk perangkat lunak dan perangkat harus diaktifkan secara default. Perangkat dan perangkat lunak harus aman digunakan sejak awal (out of the box), dengan fitur keamanan sudah aktif.
Tujuan Pembelajaran 5.5.B: Jelaskan bagaimana sanitasi input pengguna melindungi aplikasi.
5.5.B.1 Ketika pengguna memasukkan input ke dalam aplikasi, aplikasi biasanya membungkus input tersebut dengan karakter khusus untuk memprosesnya. Karakter yang membungkus input pengguna disebut kontrol karakter dan meliputi tanda kutip tunggal, tanda kutip ganda, dan titik koma.
5.5.B.2 Saat membuat program yang menerima input pengguna, programmer harus menggunakan fungsi untuk memverifikasi bahwa input pengguna memenuhi kriteria yang diharapkan dan tidak menyertakan karakter kontrol apa pun yang dapat digunakan untuk memanipulasi sistem. Fungsi verifikasi ini dapat mensanitasi input pengguna dengan menghapus karakter yang berpotensi berbahaya, atau dapat memberikan pesan kesalahan kepada pengguna dan memaksa pengguna untuk menyediakan input lain. Hal ini dapat melindungi terhadap banyak serangan aplikasi, termasuk:
Serangan SQL injection
Serangan XSS
Serangan directory traversal
Sumber: Deskripsi Kursus dan Ujian College Board AP
Dua prinsip desain menjaga aplikasi tetap aman sejak awal. Aman oleh desain membangun keamanan di setiap fase pengembangan, bukan sebagai setelah pikiran. Aman secara default berarti produk dikirim dengan fitur keamanannya sudah diaktifkan - aman segera setelah keluar dari kotak.
Aman oleh desain bertumpu pada tiga prinsip yang harus diadopsi perusahaan: (1) mengambil alih hasil keamanan pelanggan mereka daripada menyalahkan pengguna, (2) mengadopsi transparansi radikal dan akuntabilitas - membagikan berita dan pembaruan terkait keamanan dengan cepat agar semua orang menjadi lebih aman, dan (3) membangun struktur organisasi dan kepemimpinan yang menjadikan keamanan sebagai tujuan utama.
Pertahanan utama terhadap serangan injeksi adalah pembersihan input. Karakter spesial tertentu - tanda petik tunggal, tanda petik ganda, dan titik koma - dapat digunakan untuk memanipulasi sistem, sehingga program yang baik akan menghapus atau menolaknya sebelum diproses. Pembersihan melindungi terhadap SQL injection, XSS, dan serangan navigasi direktori.
Tujuan Pembelajaran 5.6.A: Jelaskan cara mendeteksi serangan pada data.
5.6.A.1 Perangkat melacak dan mencatat kapan data diakses dan oleh siapa. Proses pencatatan dan pemantauan aktivitas pengguna disebut akuntansi. Analisis log-log ini dapat mengungkap aktivitas jahat ketika penyerang mencoba mengakses, menyalin, memindahkan, atau menghapus data. Aktivitas mencurigakan dapat meliputi:
Mengakses file yang tidak biasa diakses
Mengakses file atau aplikasi di luar pola normal pengguna (termasuk waktu hari, lokasi, dan tipe perangkat)
Upaya untuk menghapus atau menyalin file sensitif
5.6.A.2 Honeypot adalah file yang tampak seolah-olah berisi data berharga (misalnya, informasi kartu kredit, PII, kata sandi), tetapi data di dalam file tersebut palsu. Sistem dapat memberi peringatan kepada penjaga jika seseorang mencoba mengakses honeypot. Karena honeypot adalah file palsu, tidak ada alasan sah untuk mengaksesnya, dan setiap upaya akses akan menjadi indikasi aktivitas jahat.
5.6.A.3 Fungsi hash kriptografi dapat menghasilkan digest untuk data dan dapat mengungkapkan apakah data telah diubah. Jika sebuah file berubah secara tidak terduga, hal ini bisa menjadi tanda aktivitas jahat.
Tujuan Pembelajaran 5.6.B: Tentukan kontrol untuk mendeteksi serangan terhadap aplikasi atau data.
5.6.B.1 Biaya adalah kriteria dalam menentukan kontrol detektif. Kontrol detektif seperti honeypot dan penggunaan nilai hash untuk memeriksa integritas data relatif murah. Beberapa organisasi berinvestasi dalam layanan pencegahan kehilangan data pihak ketiga (DLP), yang memantau akses, penggunaan, dan transmisi data oleh pengguna di seluruh organisasi untuk mendeteksi aktivitas mencurigakan; layanan DLP menyediakan kemampuan deteksi yang kuat dengan biaya lebih tinggi.
5.6.B.2 Sensitivitas atau tingkat kritisitas data atau aplikasi adalah kriteria dalam menentukan kontrol detektif. Data atau aplikasi yang lebih sensitif atau kritis lebih mungkin menjadi target penyerang dan harus dipantau lebih ketat.
5.6.B.3 Klasifikasi data adalah kriteria dalam menentukan kontrol detektif. Data yang diklasifikasikan sebagai pribadi, pendidikan, kesehatan, atau keuangan sering kali memiliki persyaratan deteksi dan pemantauan berdasarkan hukum atau regulasi.
Tujuan Pembelajaran 5.6.C: Evaluasi dampak metode untuk mendeteksi serangan terhadap aplikasi atau data.
5.6.C.1 Agar beroperasi dengan kecepatan efektif, analisis log perlu diperkaya dengan otomatisasi tertentu. Honeypot menawarkan kemampuan deteksi hampir instan.
5.6.C.2 Beberapa alat DLP, honeypots, dan analisis log otomatis real-time memberikan peringatan saat serangan sedang berlangsung. Alat-alat ini memungkinkan respons cepat yang dapat menghentikan serangan sebelum menyebabkan kerusakan lebih lanjut. Analisis log retrospektif dan penggunaan hash kriptografi untuk memverifikasi integritas data mengidentifikasi serangan setelah terjadi.
5.6.C.3 Negatif palsu dapat terjadi dalam deteksi aplikasi dan serangan data. Fungsi hash kriptografi hanya mendeteksi apakah data telah diubah. Penyerang dapat melihat dan mencuri data tanpa mengubahnya, dan fungsi hash kriptografi tidak akan mendeteksi hal ini. Honeypot tidak dapat mendeteksi penyerang yang tidak mencoba mengaksesnya.
Tujuan Pembelajaran 5.6.D: Identifikasi apakah sebuah file telah diubah dengan memverifikasi hash-nya.
5.6.D.1 Fungsi hash kriptografi dapat membantu mengidentifikasi perubahan dalam sebuah file karena sifatnya yang dapat diulang: input yang sama selalu menghasilkan output yang sama untuk fungsi hash tertentu.
5.6.D.2 Hash dapat dihitung menggunakan baris perintah di komputer, situs web, atau perangkat lunak khusus.
Di Windows Powershell, jika seorang pengguna ingin membuat hash SHA256 untuk file bernama testfile, mereka akan menggunakan perintah: Get-FileHash testfile -Algorithm SHA256
Di BASH, hal yang sama dapat dilakukan dengan perintah: sha256sum testfile
Di zsh, terminal baris perintah umum pada komputer Apple, hal ini dapat dilakukan dengan perintah: shasum -a 256 testfile
5.6.D.3 Sebuah file dapat di-hash dan hasil hash-nya dicatat. Kemudian dapat di-hash lagi nanti, dan hasil hash kedua dapat dibandingkan dengan hasil hash sebelumnya untuk file yang sama. Jika hash file berubah, maka file tersebut telah diubah antara saat hash pertama dan kedua dibuat.
Tujuan Pembelajaran 5.6.E: Terapkan teknik deteksi untuk mengidentifikasi dan melaporkan indikator serangan aplikasi dengan menganalisis file log.
5.6.E.1 Serangan SQL injection dapat dideteksi dengan meninjau log aplikasi dan server dari input pengguna untuk kata-kata kontrol SQL dan simbol seperti:
Karakter kutip tunggal (') atau ganda (")
Kondisi boolean seperti OR 1=1
Tanda hubung ganda (yang menunjukkan komentar dalam SQL): --
Kata-kata kontrol SQL (selalu huruf kapital) seperti WHERE, IN, FROM
5.6.E.2 Serangan XSS dapat dideteksi dengan meninjau input pengguna untuk tag mencurigakan, terutama tag .
5.6.E.3 Untuk aplikasi web, buffer overflow dapat dideteksi dengan memeriksa jumlah data yang dikirimkan pengguna ke aplikasi web dalam permintaan mereka. Bidang yang umumnya diperiksa adalah panjang URL, panjang cookie, panjang string query, dan total panjang permintaan. String panjang di bidang mana pun dapat menjadi indikator upaya serangan buffer overflow.
5.6.E.4 Serangan traversal direktori dapat dideteksi dengan meninjau log aplikasi dan server. Permintaan HTTP GET yang mencakup path dengan urutan ../ merupakan indikator penyerang yang mencoba melakukan traversal direktori.
Sumber: Deskripsi Kursus dan Ujian College Board AP
Untuk mendeteksi serangan data, sistem melakukan akuntansi - mencatat siapa mengakses apa dan kapan. Namun log sangat besar, sehingga analisis log harus otomatis agar berjalan dengan kecepatan yang berguna; membaca log mentah secara manual terlalu lambat. Pelengkap yang cerdas adalah honeypot - file palsu yang terlihat berharga; karena tidak ada alasan nyata untuk membukanya, setiap akses adalah tanda serangan yang jelas dan hampir seketika. Perhatikan terutama upaya untuk menghapus atau menyalin file sensitif. Hash kriptografi juga membantu: re-hash file dan bandingkan - jika digest berubah, file telah diubah.
Memilih kontrol detektif berarti menimbang biaya (honeypot murah; layanan pencegahan kehilangan data (DLP) kuat tetapi mahal) terhadap sensitivitas data. Untuk membaca pola serangan tertentu dari log, carilah tandanya: SQL injection menunjukkan OR 1=1 dan --; XSS menunjukkan tag <script>; traversal direktori menunjukkan urutan ../; buffer overflow menunjukkan string input yang tidak wajar panjangnya.
Memastikan file tidak telah diubah
Hash kriptografi mengubah file berukuran berapa pun menjadi nilai pendek berpanjang tetap. Ubah satu byte saja dari file tersebut dan hash akan berubah sepenuhnya, sehingga membandingkan hash file yang diunduh dengan yang tercantum penerbit membuktikan file tiba dalam kondisi utuh. Anda melakukannya di baris perintah:
Shell
Perintah
BASH (Linux, dan sebagian besar server)
sha256sum testfile
zsh, terminal standar di komputer Apple
shasum -a 256 testfile
Keduanya mencetak hash SHA-256 dari testfile. Jika berbeda dari nilai yang dipublikasikan bahkan hanya satu karakter, file telah diubah — akibat kerusakan saat transmisi, atau oleh penyerang yang menggantinya.
⚠️ Hash membuktikan integritas, bukan otentisitas. Penyerang yang dapat mengganti file di halaman web biasanya juga dapat mengganti hash yang dipublikasikan di sebelahnya; itulah mengapa hash yang ditandatangani, atau yang diambil melalui saluran terpercaya terpisah, merupakan bukti yang lebih kuat.
Cocokkan setiap serangan aplikasi dengan bukti di dalam log: OR 1=1 / -- = SQL injection; <script> = XSS; ../ = traversal direktori; input sangat panjang = buffer overflow.
Pelajari empat model kontrol akses berdasarkan pengambil keputusan: RBAC = peran Anda, RuBAC = kondisi, DAC = pemilik file, MAC = admin pusat. Hak akses minimum mendasari semuanya.
Baca izin Linux dengan menjumlahkan 4+2+1 per kelompok - chmod 750 = owner rwx (7), group r-x (5), lainnya tidak ada (0). Latih konversi bolak-balik.
Simetris = satu kunci bersama (cepat, AES); asimetris = pasangan kunci publik/privat (memecahkan masalah berbagi kunci, RSA/ECC). Enkripsi dengan kunci publik penerima.
Sanitasi input adalah jawaban terbaik tunggal untuk mencegah serangan injeksi; honeypot adalah kontrol detektif klasik yang murah.
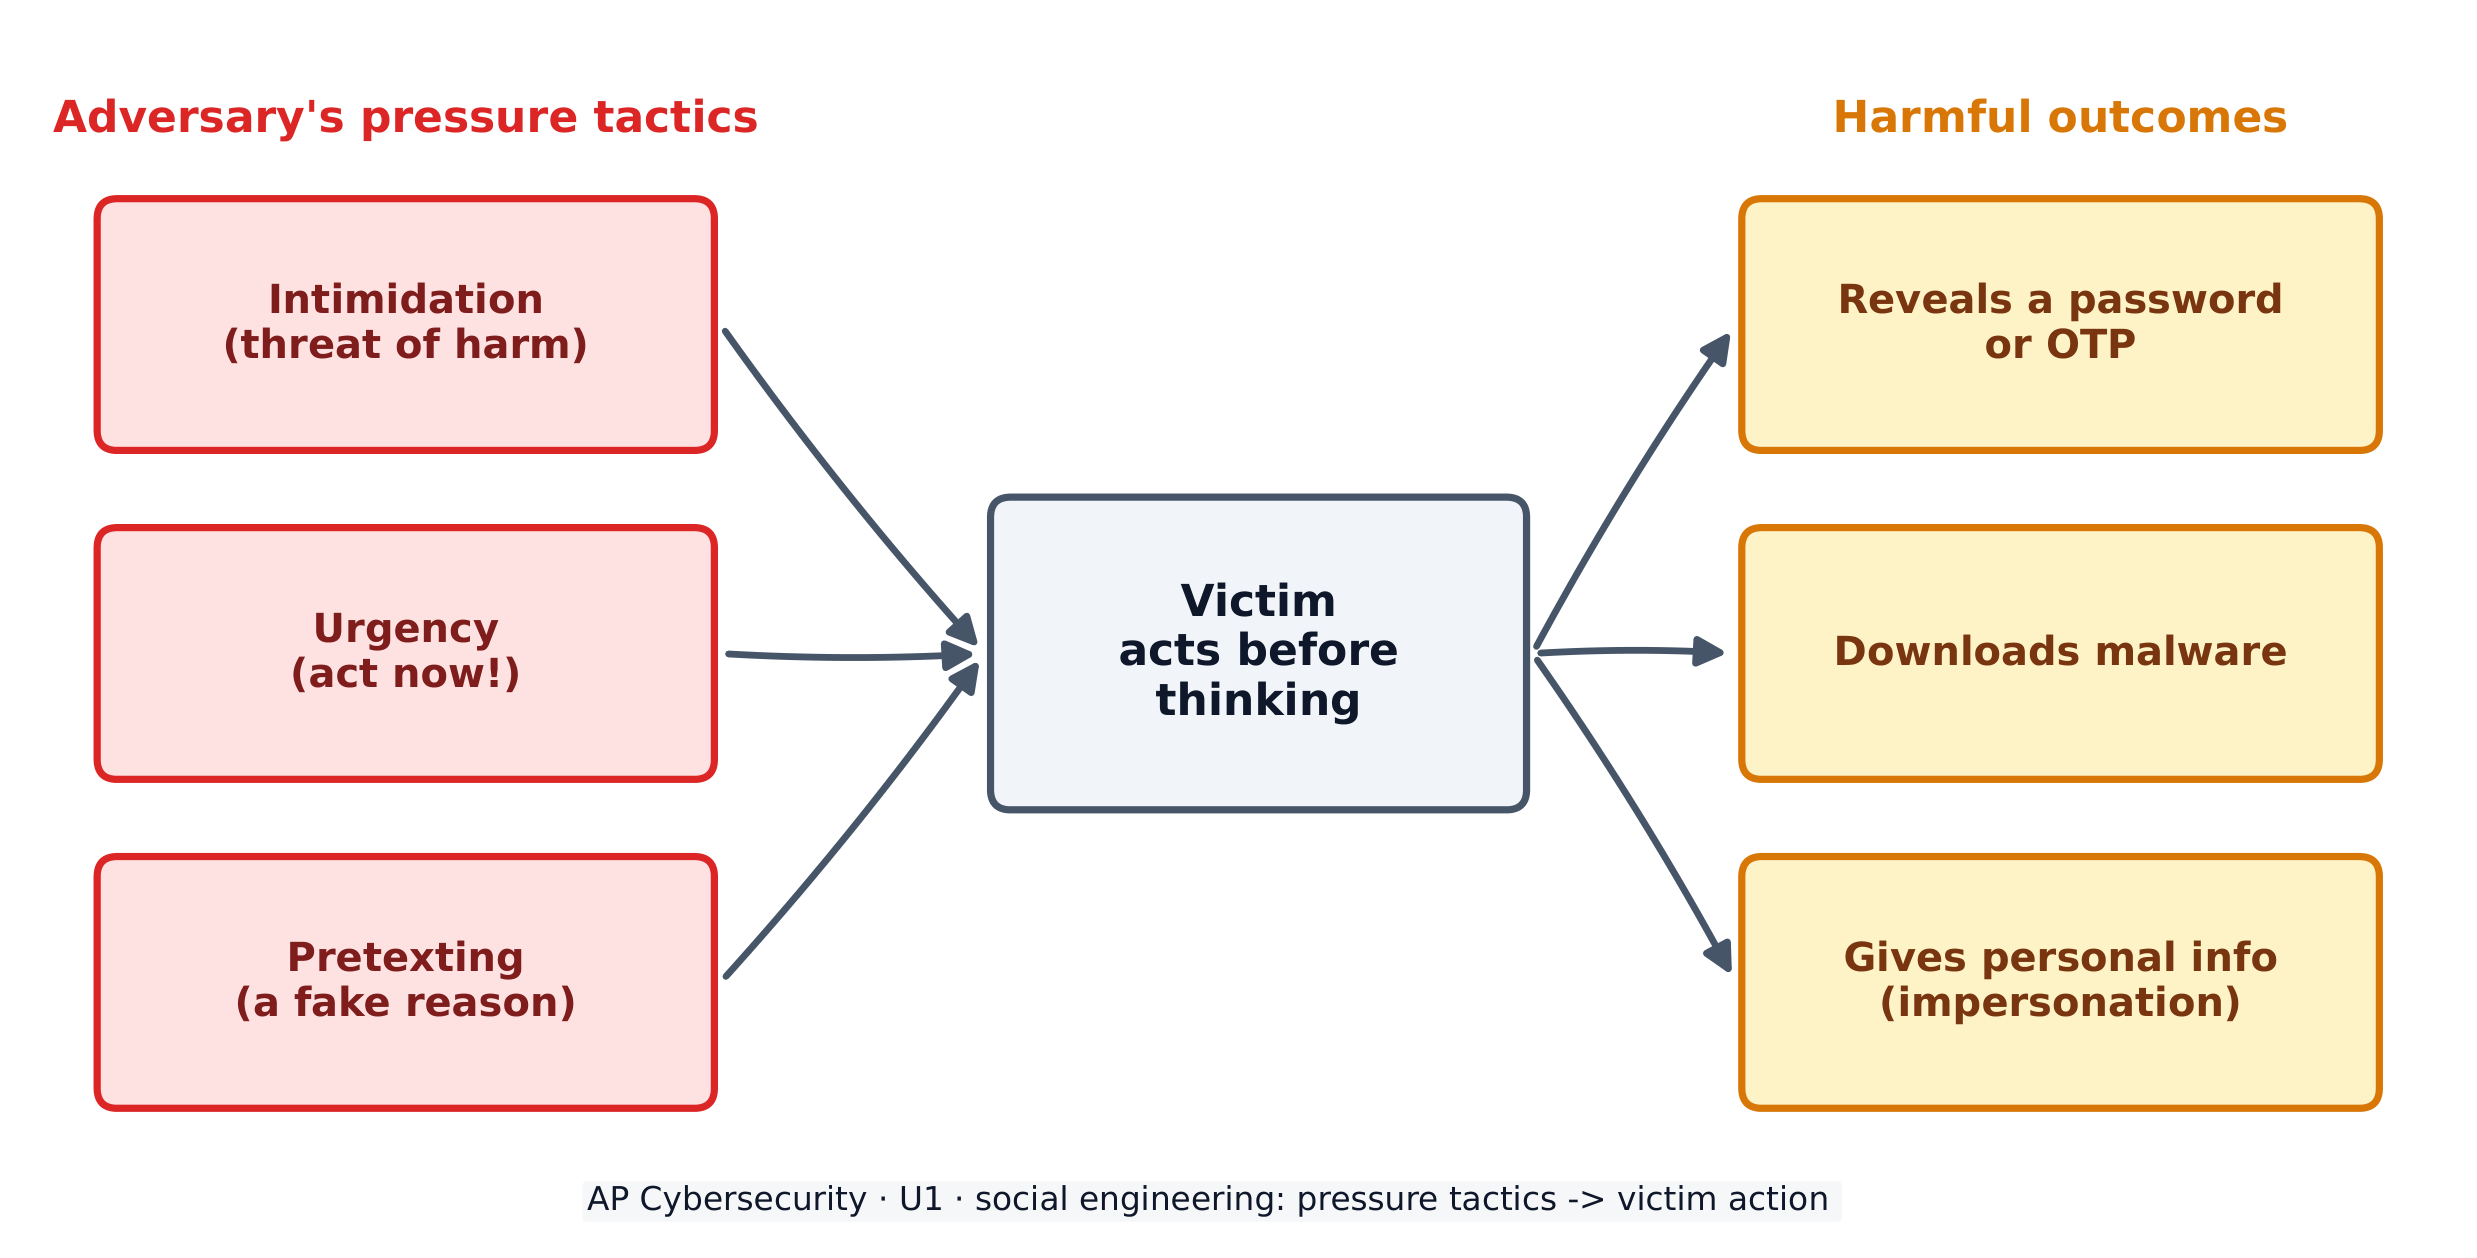
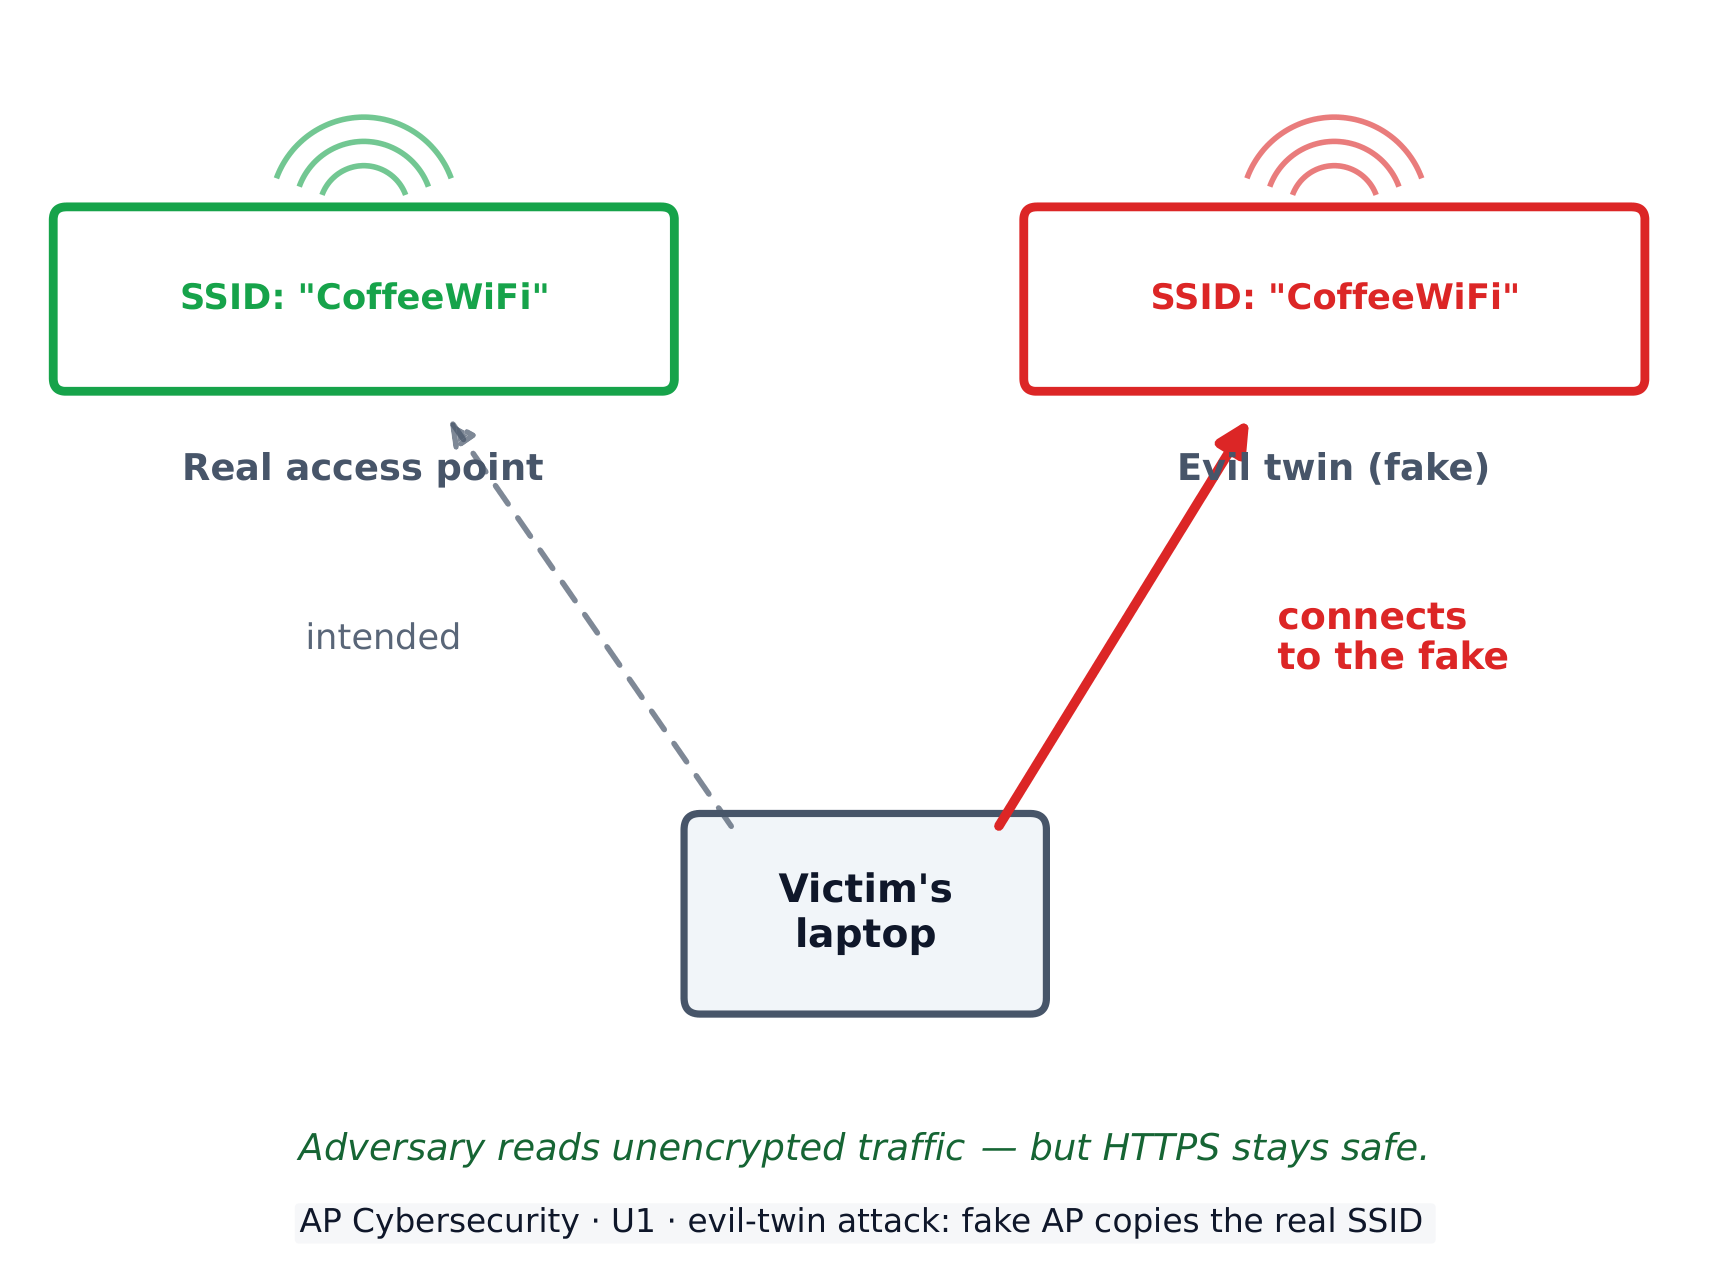
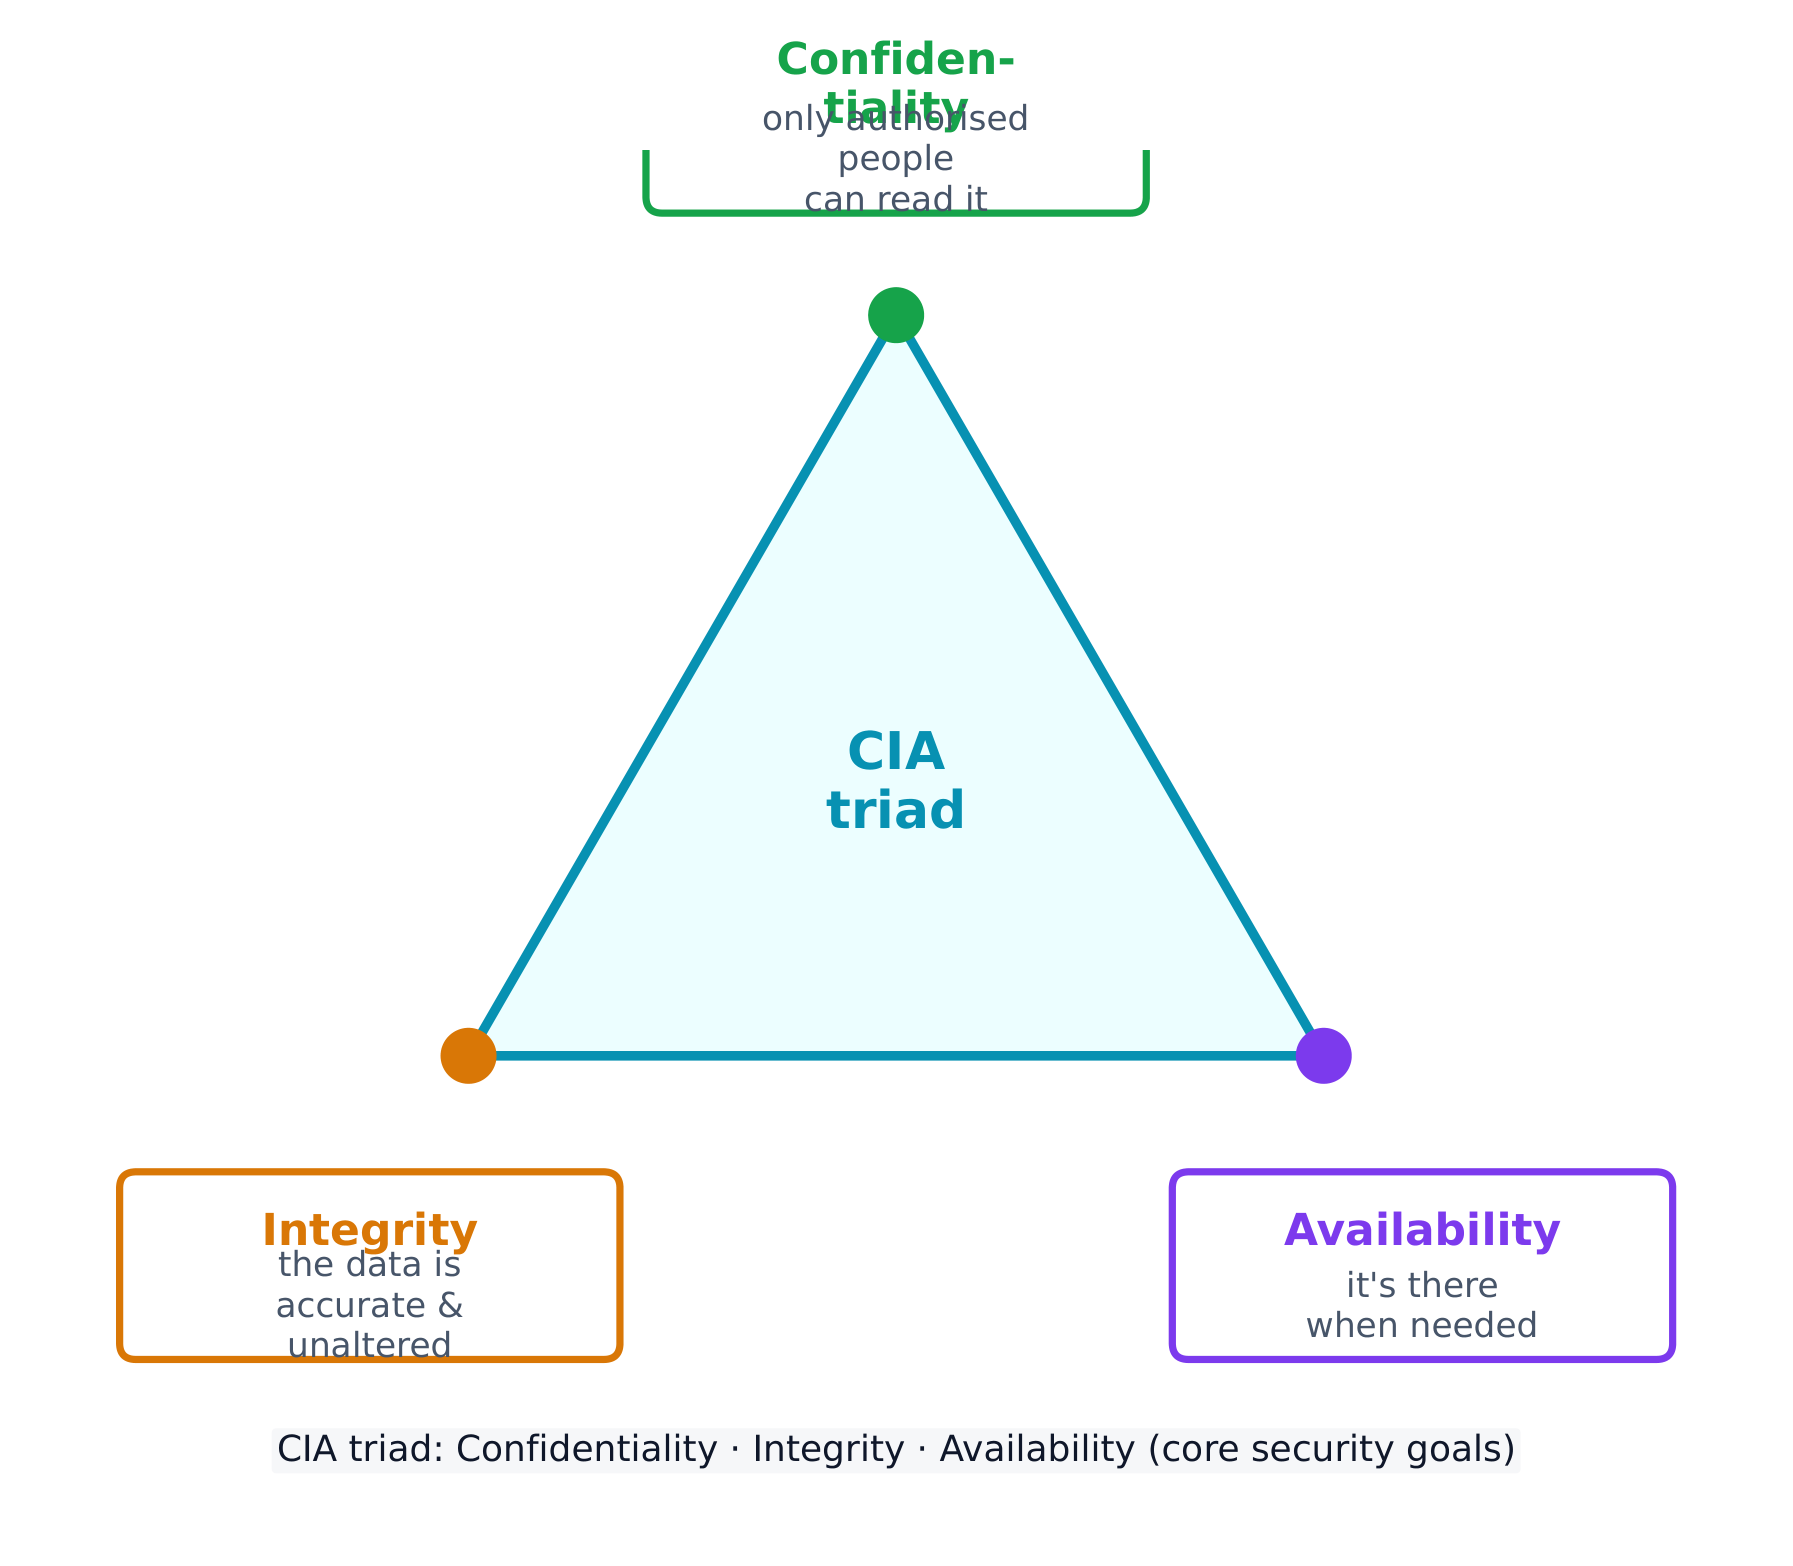
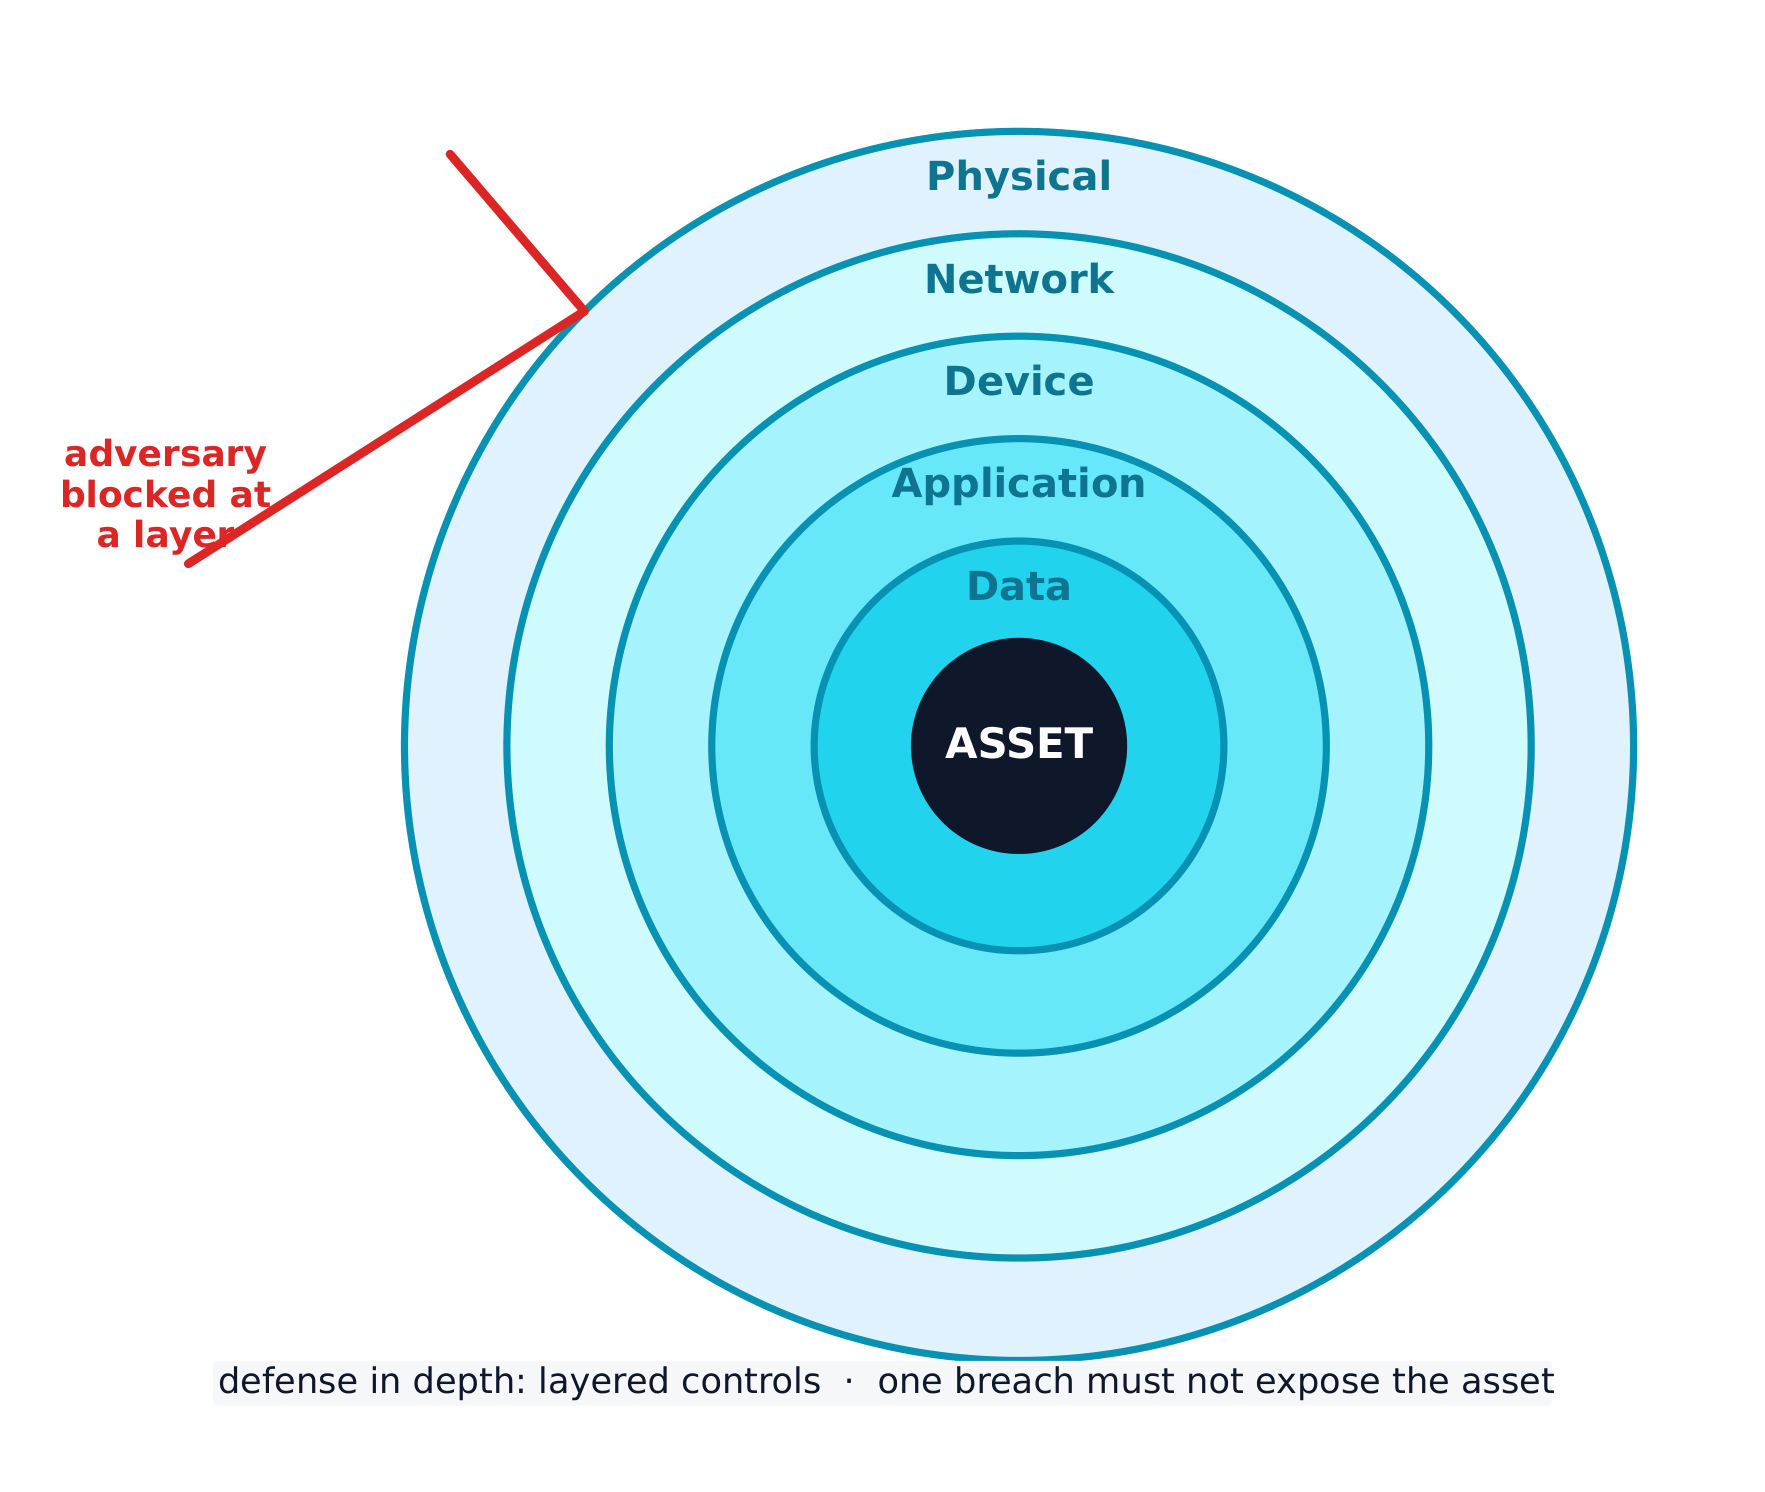
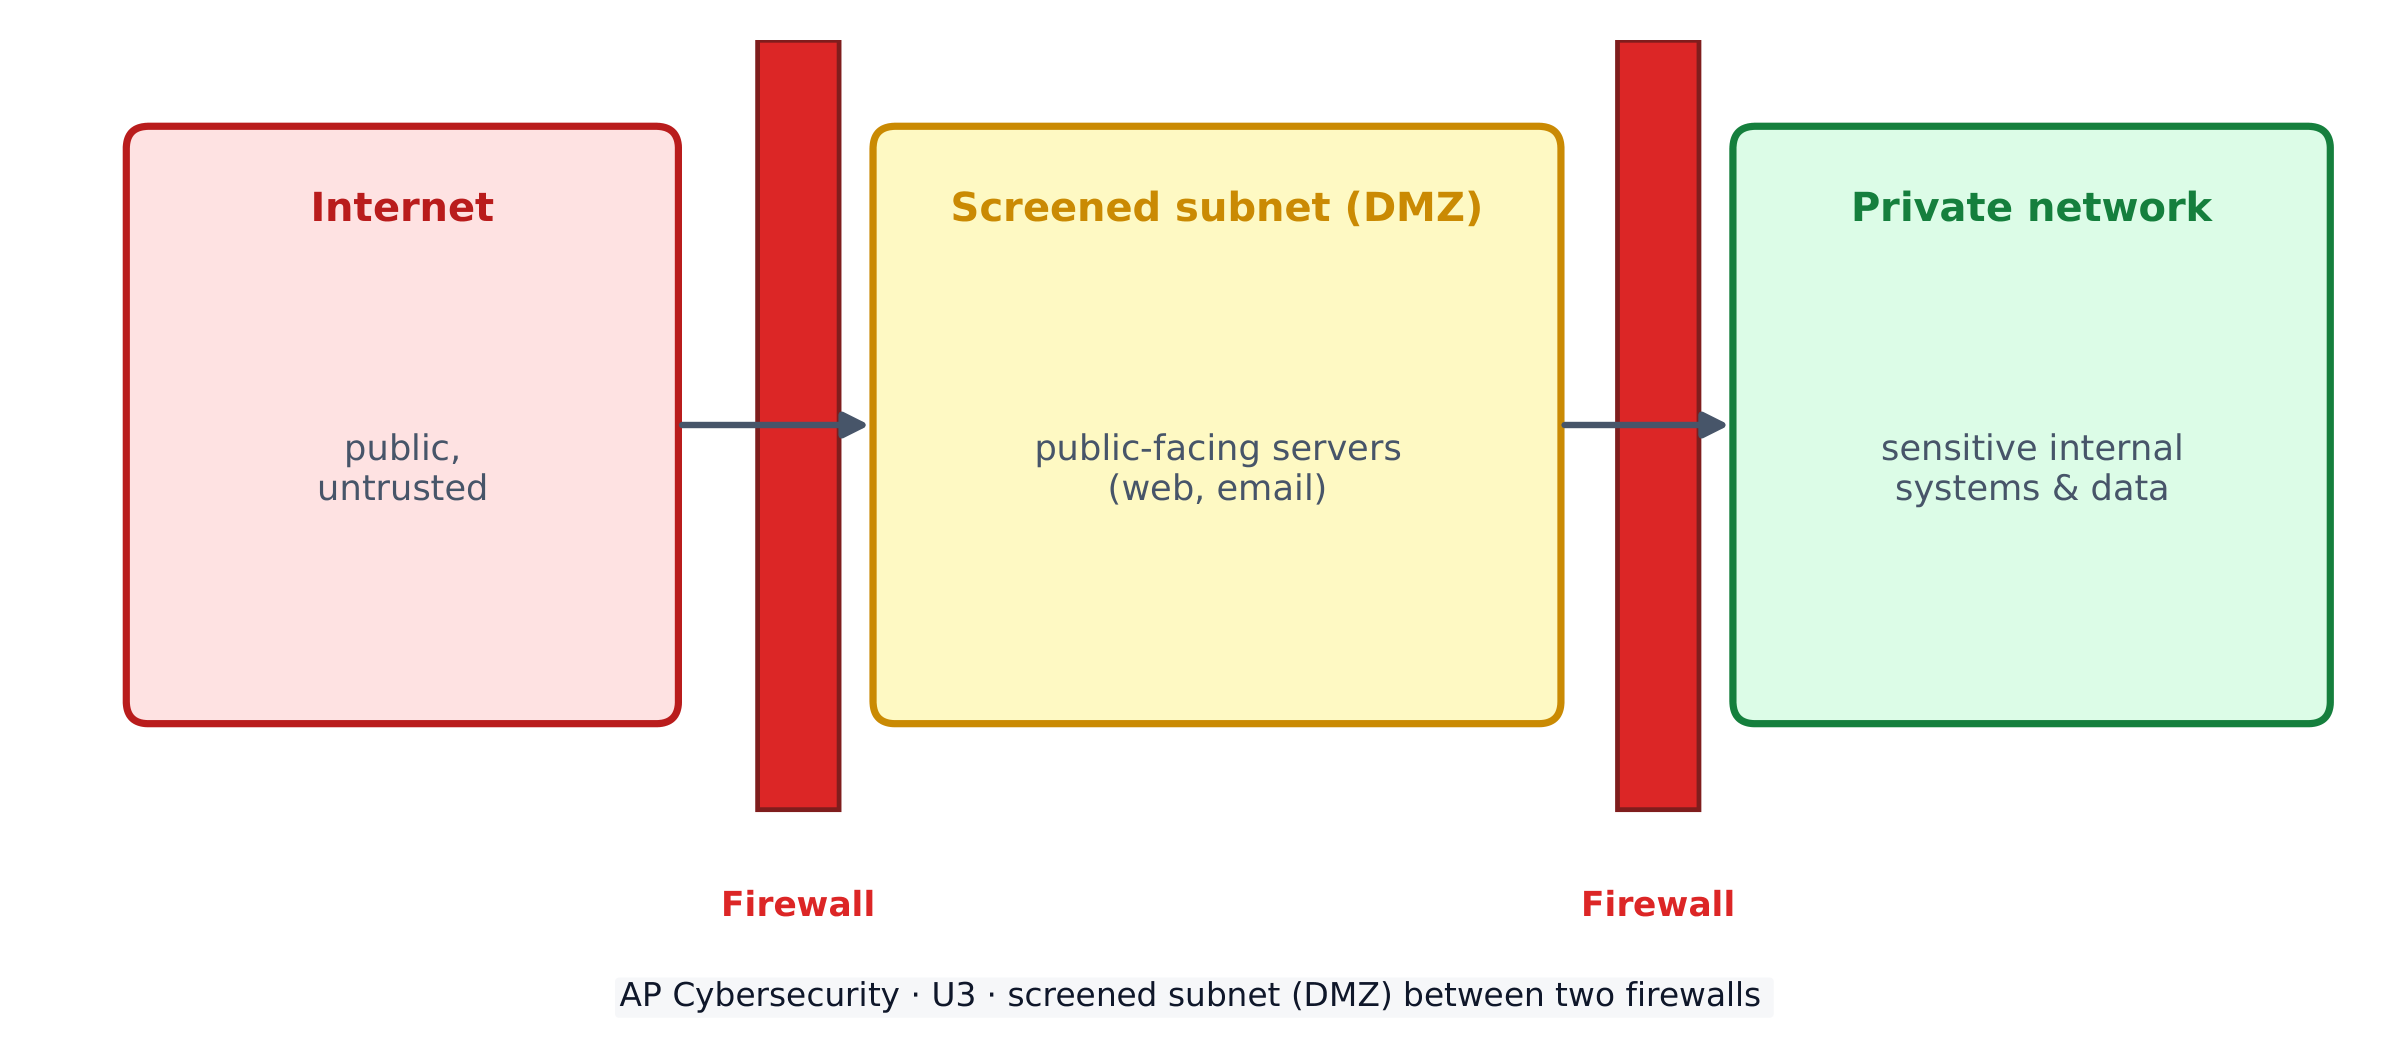
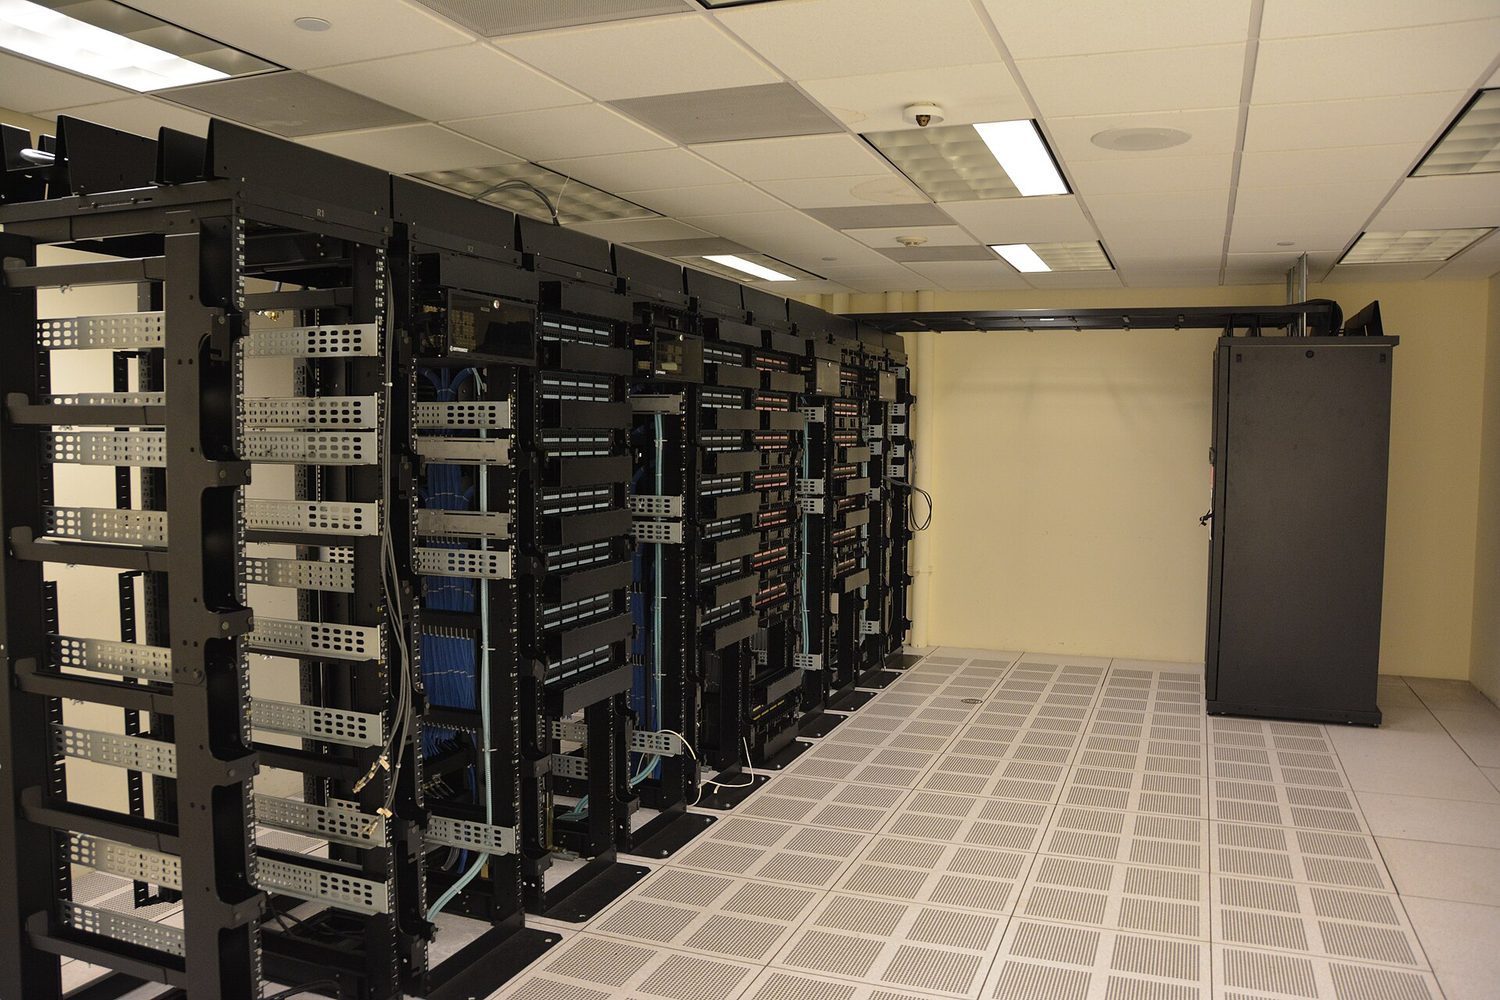
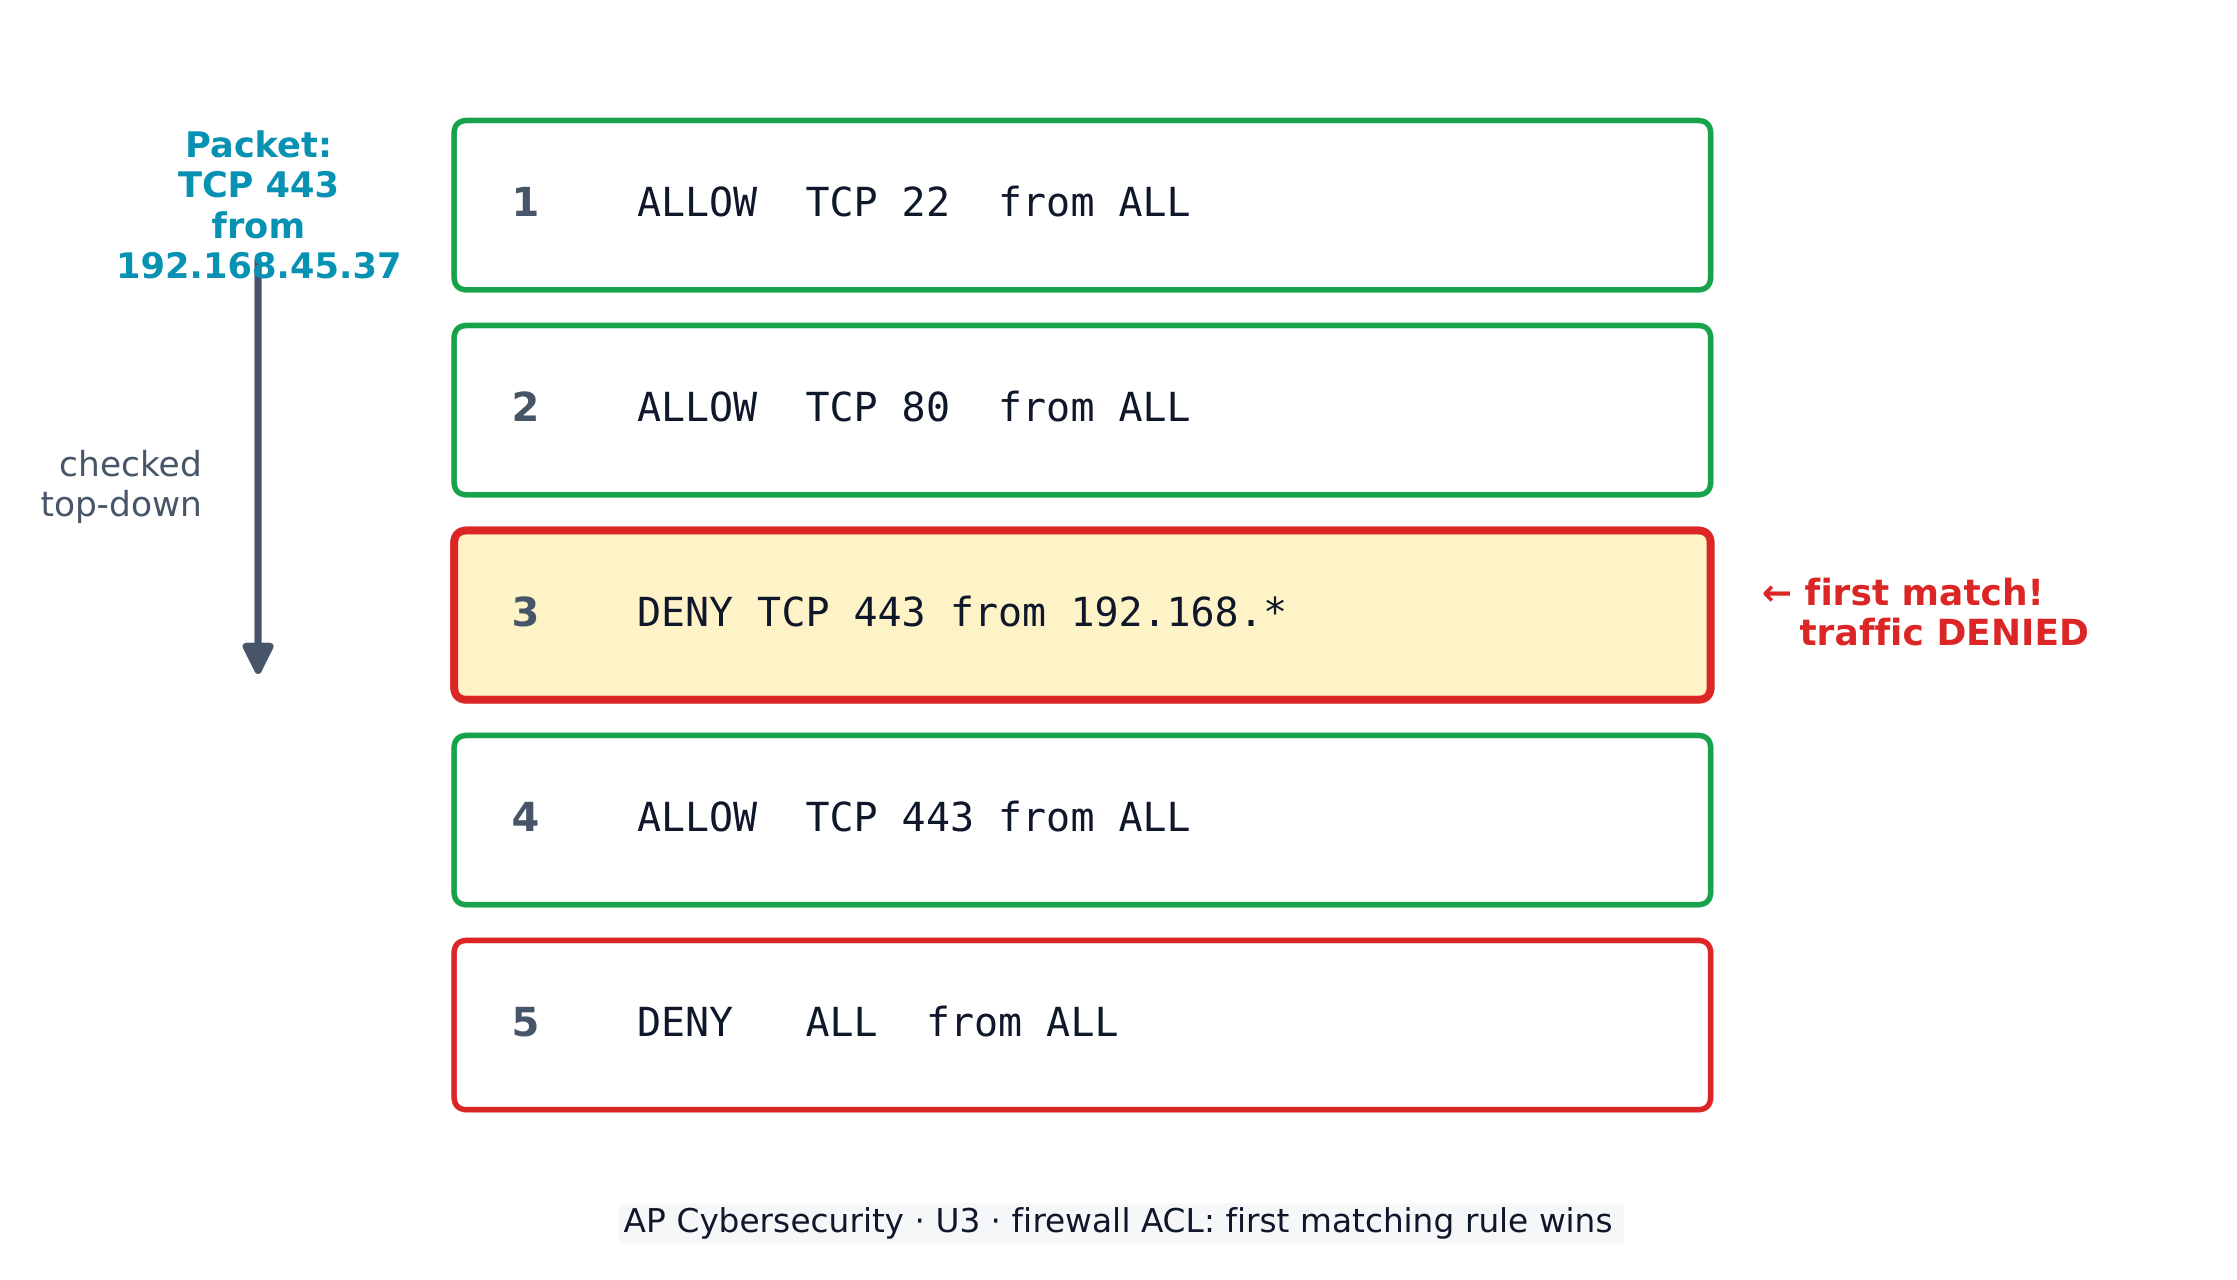
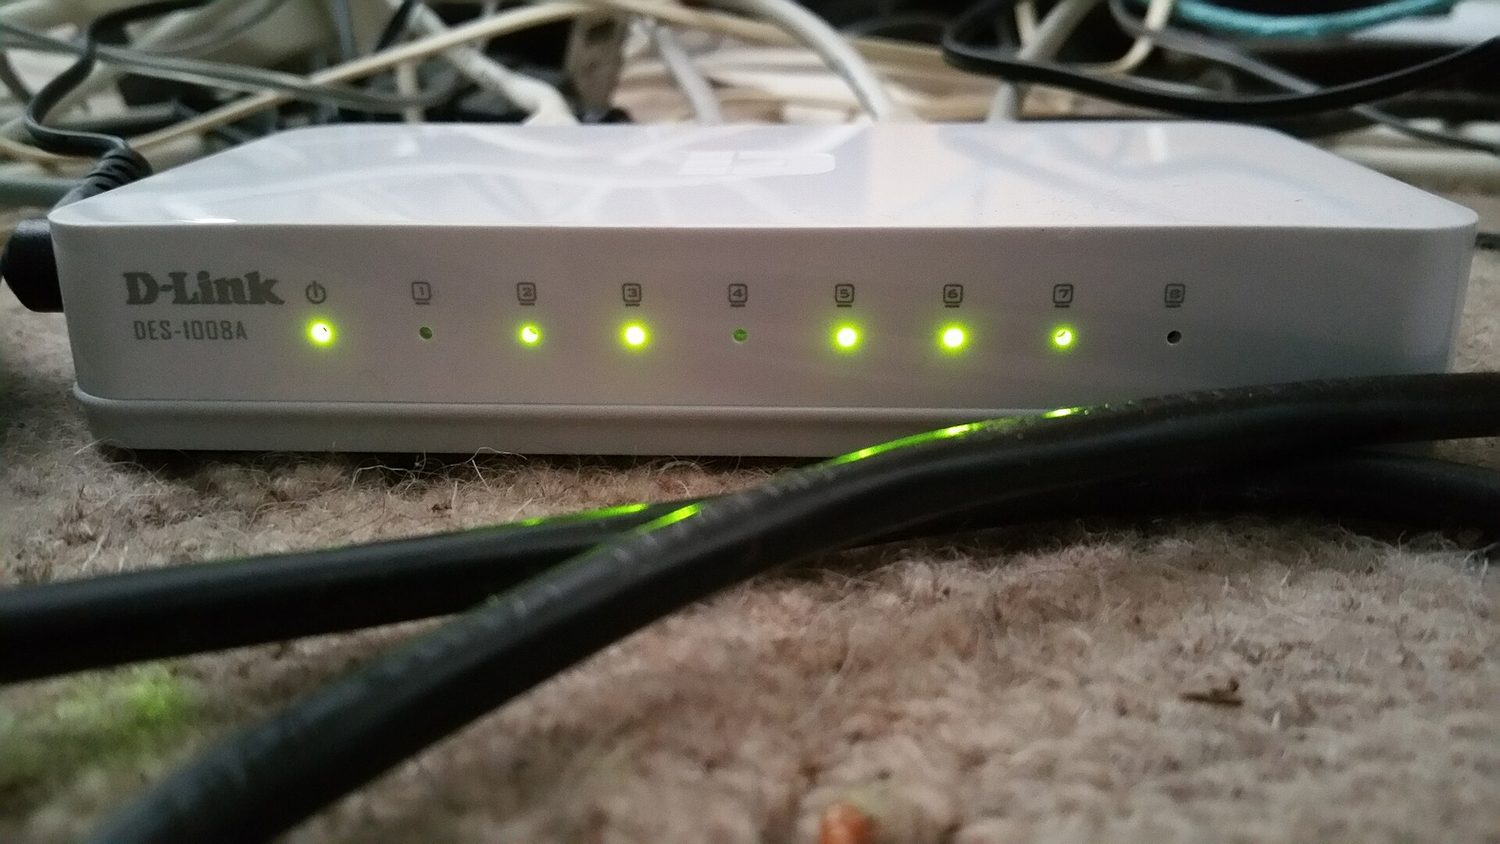 *Perangkat jaringan nyata: firewall adalah perangkat (atau perangkat lunak) yang berada di tempat kabel-kabel ini bertemu dengan dunia luar