Vous envoyez une photo à un ami à l'autre bout du monde. Elle ne voyage pas en un seul bloc. Elle est découpée en centaines de petits paquets, chacun étiqueté…
Narration en anglais · sous-titres en anglais et en 中文 au choix
2.1
Qu'est-ce que la transmission de données ?
La transmission de données consiste à déplacer des données d'un endroit à un autre, par exemple d'un ordinateur vers un site web, ou d'un téléphone vers une imprimante.
Les données circulent souvent sur un câble. Deux types courants sont illustrés ci-dessous.
Un câble Ethernet avec connecteur RJ45, souvent utilisé pour transmettre des données sur un réseau câbléUn câble à fibre optique transporte des données sous forme d'impulsions lumineuses le long de fines fibres de verre
Avant l'envoi, les données sont découpées en petits morceaux de taille égale appelés paquets. Chaque paquet voyage séparément et ils sont recomposés à l'autre extrémité.
L'utilisation de paquets présente des avantages :
si un paquet est perdu ou endommagé, seul ce paquet est renvoyé, et non tout le fichier ;
les paquets peuvent emprunter des routes différentes, évitant ainsi les routes congestionnées ou défaillantes ;
De nombreux utilisateurs peuvent partager la même connexion simultanément.
2.1
Structure d'un paquet
Programme
Les candidats doivent être capables de :
Notes et orientations
1 (a) Comprendre que les données sont découpées en paquets pour être transmises
(b) Décrire la structure d'un paquet
• Un paquet de données contient un : – en-tête de paquet – corps du paquet – fin de paquet • L'en-tête du paquet comprend les : – adresse de destination – numéro de paquet – adresse de l'expéditeur
(c) Décrire le processus de commutation de paquets
• Les données sont découpées en paquets • Chaque paquet peut prendre un itinéraire différent • Un routeur contrôle l'itinéraire d'un paquet • Les paquets peuvent arriver hors ordre • Une fois le dernier paquet arrivé, les paquets sont réordonnés
2 (a) Décrire comment les données sont transmises d'un appareil à un autre en utilisant différentes méthodes de transmission de données
(b) Expliquer l'adaptabilité de chaque méthode de transmission de données pour un scénario donné
• Incluant les avantages et inconvénients de chaque méthode
3 Comprendre l'interface bus série universel (USB) et expliquer comment elle est utilisée pour transmettre des données
• Incluant les avantages et inconvénients de l'interface
Source : Programme Cambridge International
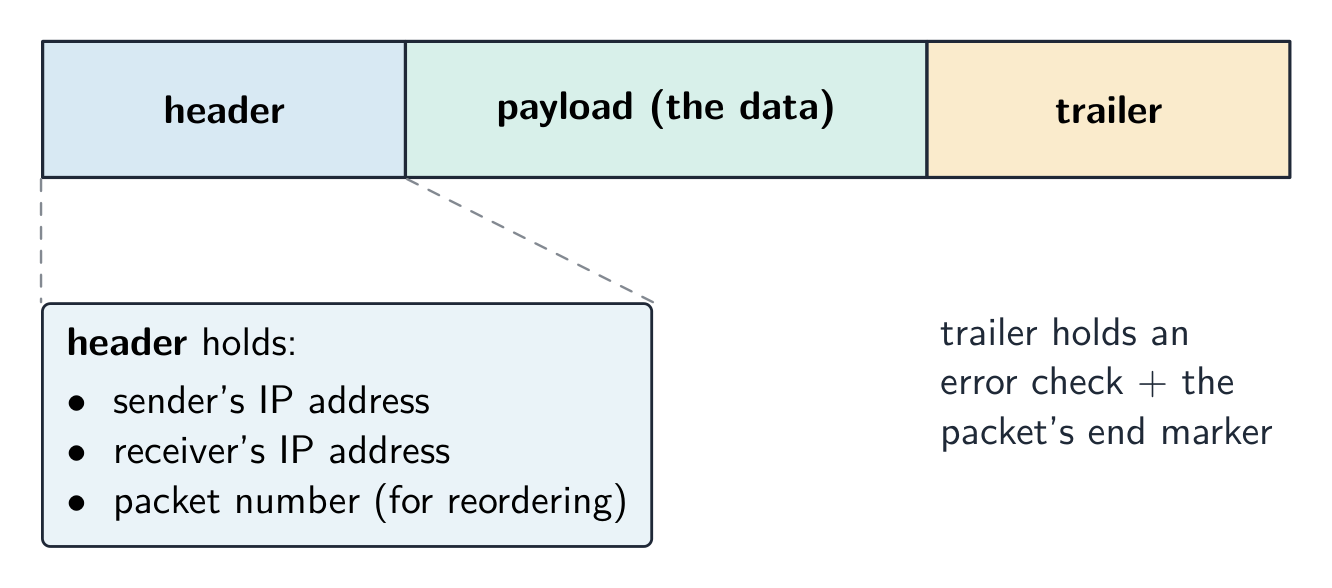
Chaque paquet comporte trois parties.
Un paquet possède un en-tête, une charge utile (les données) et une fin de trame ; l'en-tête contient les adresses et le numéro du paquet
Partie
Ce qu'il contient
en-tête de paquet
informations de contrôle (voir ci-dessous)
charge utile
les données réelles transportées
queue
indique où le paquet se termine, ainsi qu'un contrôle d'erreur
L'en-tête de paquet contient :
l'adresse IP de l'expéditeur (d'où vient le paquet),
l'adresse IP du destinataire (où il va),
le numéro de paquet (pour que les paquets puissent être remis dans le bon ordre).
2.1
Commutation par paquets
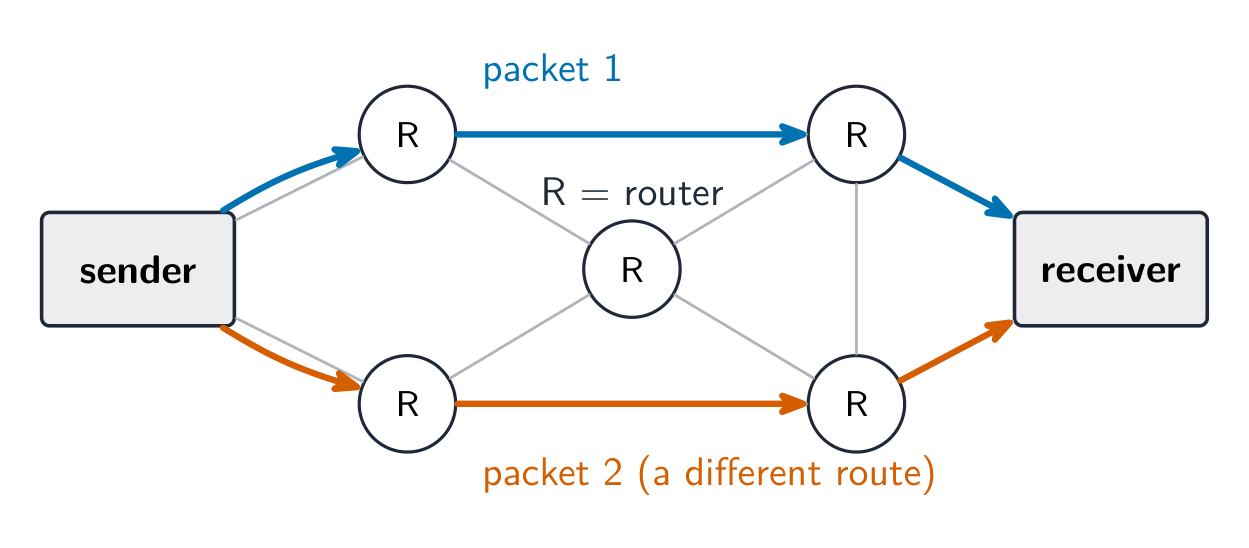
Le commutation de paquets est la manière dont les paquets sont acheminés sur un réseau.
Les routeurs transmettent les paquets, et différents paquets peuvent emprunter des chemins différents vers le même destinataire
Des appareils spécialisés appelés routeurs lisent l'en-tête de chaque paquet et choisissent le meilleur itinéraire pour celui-ci.
Chaque paquet peut suivre son propre chemin, donc les paquets peuvent voyager différemment.
Les paquets peuvent arriver hors ordre.
Une fois le dernier paquet arrivé, les paquets sont remis en ordre grâce à leurs numéros de paquet.
Explorer
Comment les données circulent sous forme de paquets
Suivez le commutation de paquets. Diviser un fichier en paquets adressés explique pourquoi la perte d'un seul paquet nécessite seulement sa retransmission, et pourquoi plusieurs utilisateurs peuvent partager la même ligne.
les bits peuvent arriver à des moments légèrement différents sur de longs fils
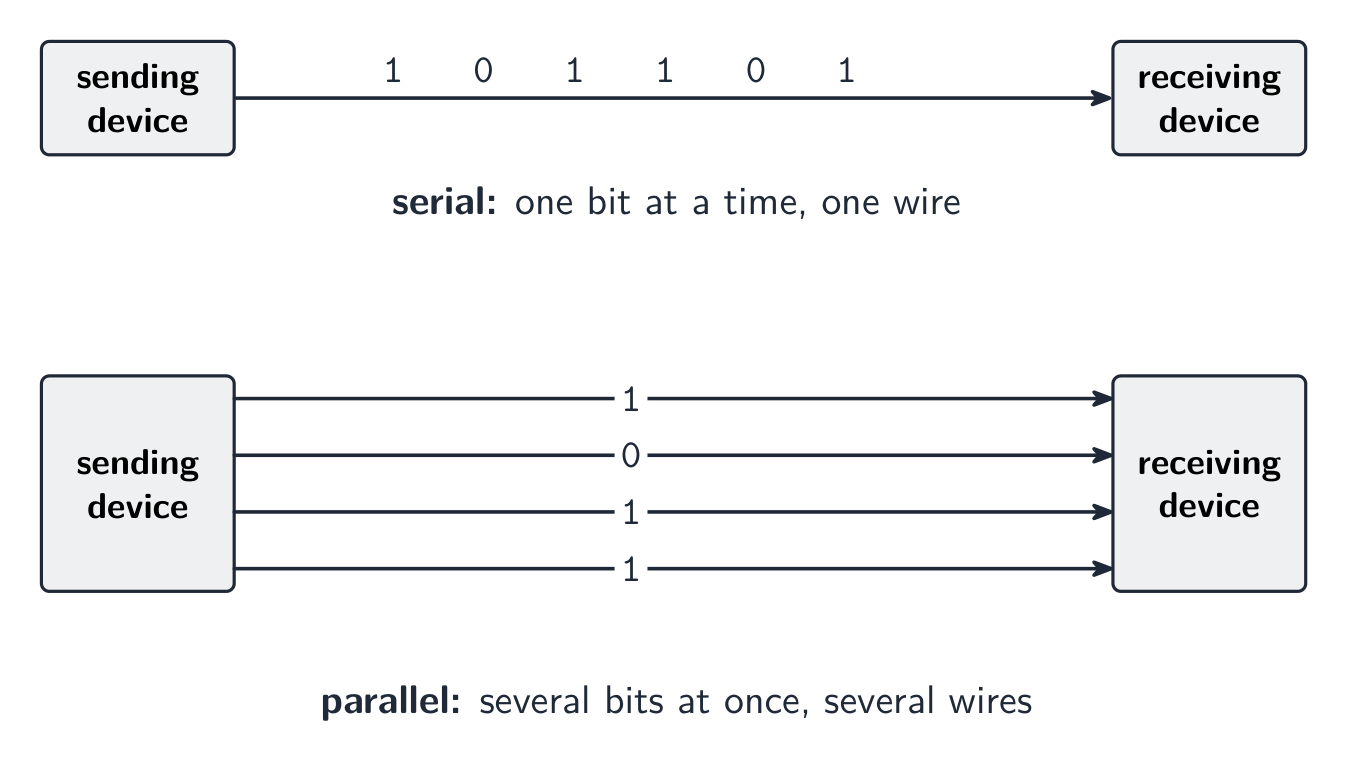
Série envoie un bit après l'autre le long d'un chemin de données. Parallèle envoie plusieurs bits simultanément le long de chemins de données distincts. Avec des délais comparables, cela permet de transférer plus de bits par cycle d'horloge, mais la transmission parallèle n'est pas toujours plus rapide qu'un lien série moderne.
Série envoie un bit à la fois sur un fil ; parallèle envoie plusieurs bits simultanément sur plusieurs fils
Simplex, demi-duplex et full-duplex
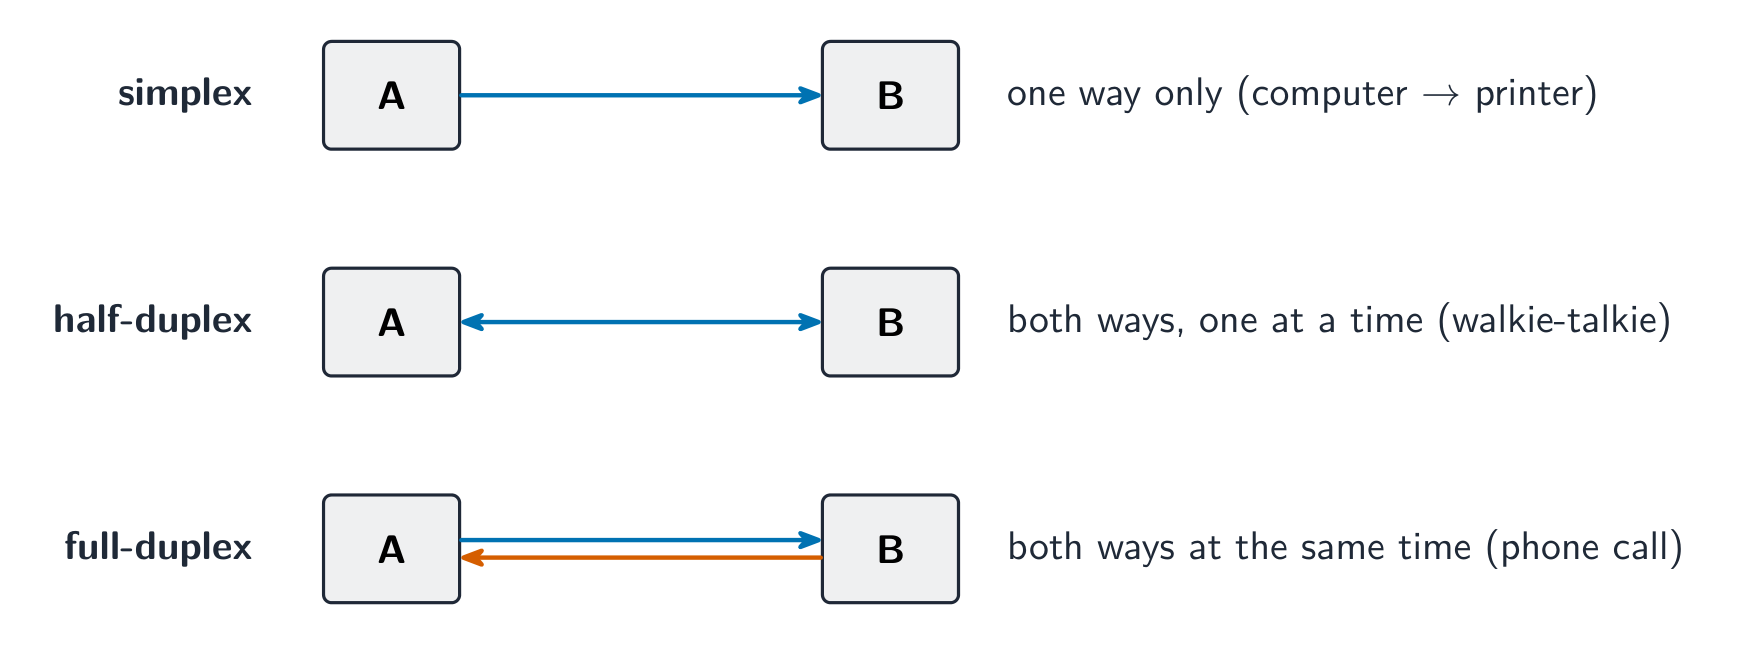
Ces termes décrivent la direction dans laquelle les données peuvent circuler.
Simplex est un sens uniquement ; demi-duplex est deux sens mais un à la fois ; full-duplex est deux sens simultanément
Méthode
Direction
simplex
dans un seul sens (ex. : ordinateur → imprimante)
demi-double
dans les deux sens, mais seulement l'un à la fois (ex. : talkie-walkie)
plein double
dans les deux sens simultanément (ex. : appel téléphonique)
Choisir une méthode
Le choix dépend de la distance, de la vitesse requise, du coût, et si les données doivent circuler dans les deux sens simultanément.
Exemple corrigé. Une école relie (a) un ordinateur à une imprimante située dans la même pièce, qui ne fait que recevoir des documents, et (b) deux bureaux distants de 200 m, qui s'envoient des fichiers toute la journée. Proposez une méthode pour chaque cas et justifiez-la.
(a) Série, simplex : les données ne doivent circuler que de l'ordinateur vers l'imprimante, et la transmission série nécessite un seul câble peu coûteux. (La transmission parallèle fonctionnerait aussi sur cette courte distance, mais le mode simplex est le point essentiel : l'imprimante ne renvoie jamais de données.)
(b) Série, duplex intégral : sur 200 m, les bits transmis sur des fils parallèles pourraient arriver à des moments différents et présenter un décalage temporel ; la transmission série est donc plus fiable et moins coûteuse. Le duplex intégral permet aux deux bureaux d'émettre simultanément sans attendre.
Reliez toujours le choix à une caractéristique de la situation : une réponse d'un seul mot ne rapporte aucun point.
1 Comprendre la nécessité de vérifier les erreurs après la transmission de données et comment ces erreurs peuvent survenir
• Des erreurs peuvent survenir lors de la transmission de données en raison d'interférences, par exemple : perte de données, gain de données et modification de données
2 Décrire les processus impliqués dans chacune des méthodes de détection d'erreurs suivantes pour détecter des erreurs dans les données après la transmission : contrôle de parité (impair et pair), somme de contrôle et contrôle par écho
• Incluant le contrôle par byte de parité et bloc de parité
3 Décrire comment un chiffre de contrôle est utilisé pour détecter des erreurs de saisie de données et identifier des exemples où un chiffre de contrôle est utilisé, y compris les numéros de livre normalisés internationaux (ISBN) et les codes-barres
4 Décrire comment une requête de répétition automatique (ARQ) peut être utilisée pour établir que les données sont reçues sans erreur
• Incluant l'utilisation de : – accusés de réception positifs/négatifs – temporisation (timeout)
Source : Programme Cambridge International
Pendant le transit des données, l'interférence peut les altérer. Trois problèmes peuvent survenir :
perte de données — certains bits n'arrivent pas;
gain de données — des bits supplémentaires sont ajoutés;
modification de données — certains bits sont inversés.
Ainsi, le destinataire vérifie si les données sont arrivées correctement.
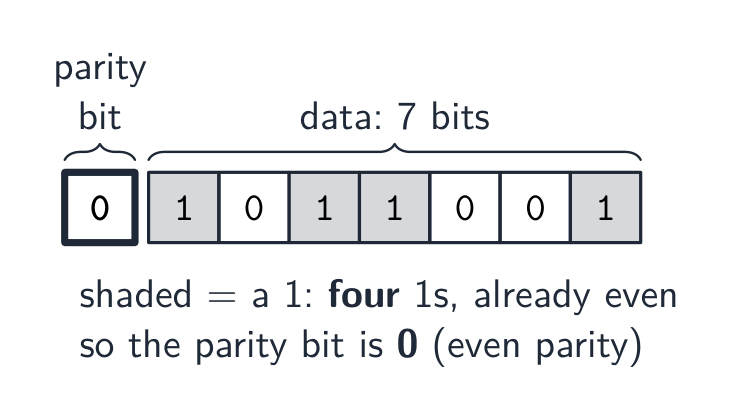
Une vérification par parité ajoute un bit supplémentaire, le bit de parité, à chaque octet. Il existe deux types :
parité paire — le nombre total de 1 dans l'octet (y compris le bit de parité) doit être paire;
parité impaire — le nombre total de 1 doit être impaire.
Exemple (parité paire) : les données 1011001 ont quatre 1, qui sont déjà pairs, donc le bit de parité est 0 :
parity bit + data
    0        1011001
Un bit de parité est ajouté pour rendre le nombre de 1 pair (ou impair)
Pour trouver une erreur : le destinataire compte les 1. Si la parité paire a été convenue mais qu'un octet arrive avec un nombre impair de 1, une erreur s'est produite lors de la transmission.
Un contrôle de parité ne peut pas détecter toutes les erreurs. Si deux bits s'inversent, le comptage peut sembler correct.
Exemple résolu. Un bit de parité unique vous indique que une erreur s'est produite, mais pas où. Un bloc de parité peut localiser le bit exact. Plusieurs octets sont envoyés ensemble, chacun avec un bit de parité de ligne, et un octet de parité supplémentaire en bas contient un bit de parité pour chaque colonne. La parité paire est utilisée ci-dessous, et un bit a été inversé lors de la transmission. Trouvez-le.
La ligne byte 3 viole la parité paire, et la colonne b3 viole la parité paire. Le bit inversé se trouve à leur intersection : byte 3, bit b3. Le ramener de 1 à 0 restaure les données. Selon l'hypothèse d'une seule erreur de bit, la ligne et la colonne défaillantes localisent le bit, permettant au récepteur de le corriger. Des erreurs multiples peuvent échapper à la détection ou donner un résultat ambigu.
Somme de contrôle
Une somme de contrôle est une valeur calculée à partir de toutes les données avant l'envoi. Le récepteur recalcule la somme de contrôle à partir des données reçues. Si les deux valeurs ne correspondent pas, une erreur s'est produite et les données sont renvoyées.
Les étapes :
l'émetteur calcule la somme de contrôle du bloc de données à l'aide d'un algorithme convenu ;
la somme de contrôle est envoyée avec les données ;
le destinataire calcule à nouveau la somme de contrôle à partir des données reçues, à l'aide du même algorithme ;
il compare les deux valeurs : si elles correspondent, les données sont acceptées ; sinon, il demande un nouvel envoi des données.
Contrôle par écho
Dans une vérification par écho, le récepteur renvoie les données à l'expéditeur. L'expéditeur les compare avec l'original. S'ils diffèrent, une erreur s'est produite. (Cela nécessite que les données soient envoyées deux fois, ce qui est lent.)
Demande de répétition automatique (ARQ)
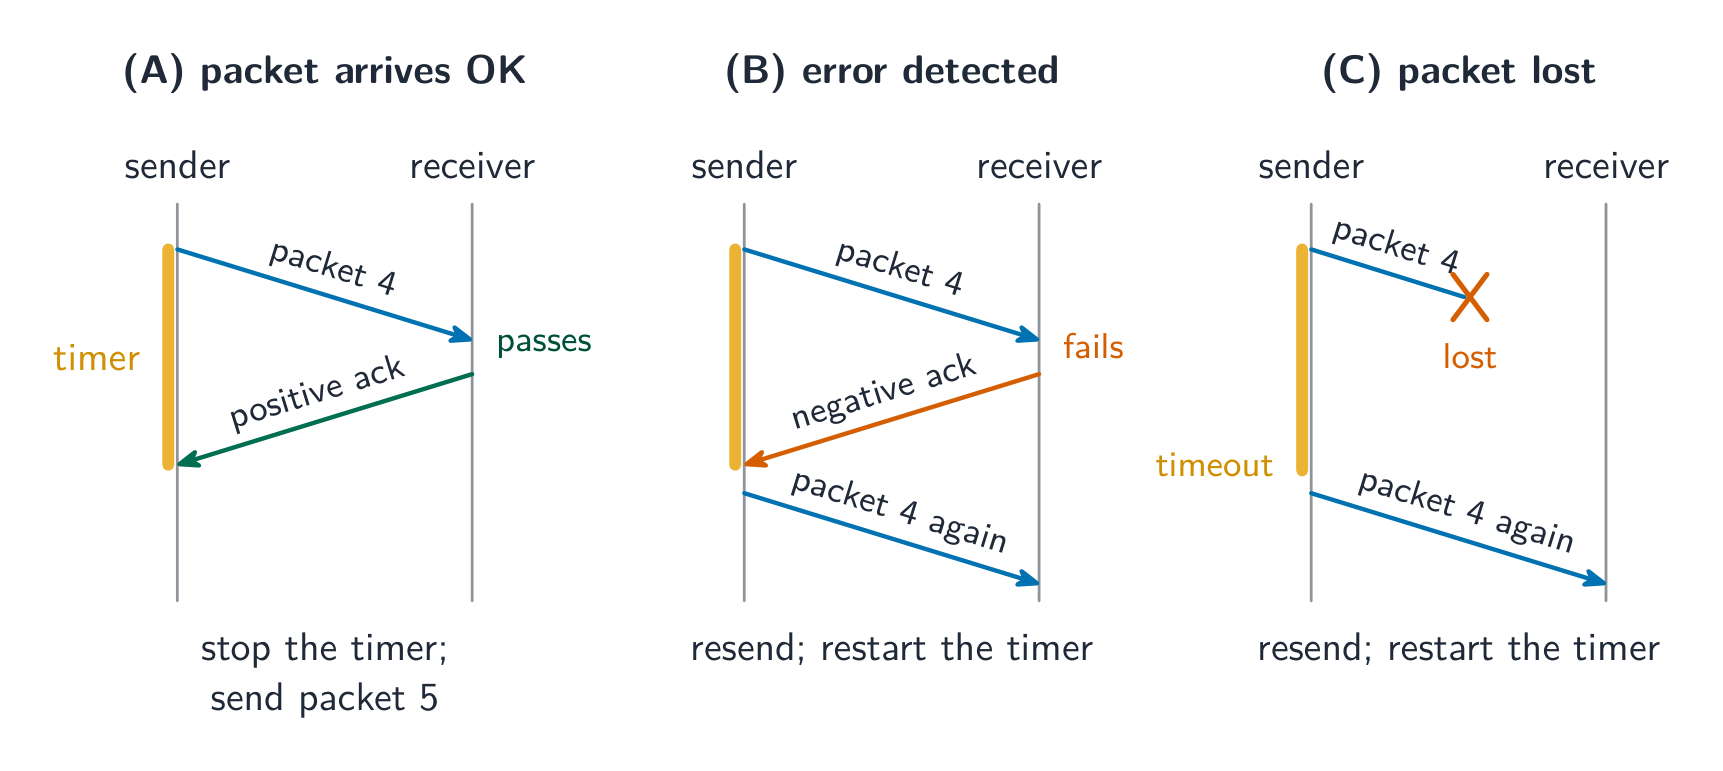
Automatic Repeat reQuest (ARQ) utilise des messages appelés acquittements.
Le programme d'études appelle cela une requête de répétition automatique ; automatic repeat request est un autre nom pour la même méthode. L'expéditeur déclenche une minuterie de délai lorsqu'il envoie un paquet. Le récepteur effectue une vérification d'erreur sur le paquet reçu. Si la vérification réussit, il envoie un acquittement positif. Si une erreur est détectée, il envoie un acquittement négatif.
ARQ : un acquittement positif fait avancer le processus ; un acquittement négatif ou une temporisation pousse l'émetteur à renvoyer
À vous — paquet 4. Dans trois cas distincts, le paquet 4 (A) passe la vérification d'erreur du récepteur, (B) échoue la vérification, ou (C) n'arrive jamais. Pour chaque cas, choisissez la réponse du récepteur et la prochaine action de l'expéditeur.
Trace résolue.
Cas
Récepteur
Expéditeur
A
Envoie une réponse positive
La reçoit ; arrête la minuterie ; peut envoyer le prochain paquet
B
Envoie une réponse négative
La reçoit ; renvoie le paquet 4 ; redémarre la minuterie
C
N'a pas de paquet à vérifier
Délai écoulé ; renvoie le paquet 4 ; redémarre la minuterie
Une réponse négative peut provoquer une répétition avant l'expiration de la minuterie. Si aucun acquittement positif n'arrive avant le délai, l'expéditeur répète la transmission. La minuterie gère le silence, y compris un paquet perdu ou une réponse perdue.
Transfert — une réponse perdue. Le paquet 4 arrive et passe sa vérification. Le récepteur envoie un acquittement positif, mais cette réponse est perdue. Que fait l'expéditeur lorsque sa minuterie expire ? Le délai prouve-t-il que le paquet 4 a été endommagé ?
Réponse. L'expéditeur renvoie le paquet 4 et redémarre sa minuterie. Le récepteur sait que le paquet est arrivé correctement, mais l'expéditeur n'a aucune confirmation. Le délai ne dit pas à l'expéditeur si le paquet ou la réponse a été perdu ou retardé. ARQ demande une autre transmission ; il ne répare pas lui-même les bits endommagés. Il utilise une vérification d'erreur pour décider s'il accepte un paquet reçu.
Chiffre de contrôle
Un chiffre de contrôle est un chiffre supplémentaire placé à la fin d'un nombre, calculé à partir des autres chiffres. Il est utilisé pour détecter les erreurs lors de la saisie d'un nombre.
Lorsque le nombre est entré, le chiffre de contrôle est recalculé et comparé. Selon la méthode, il peut détecter certaines de ces erreurs ; aucun chiffre de contrôle ne garantit que toutes les erreurs de saisie sont trouvées :
un chiffre incorrect saisi,
une erreur de transposition (deux chiffres échangés, ex. : 21 tapé comme 12),
un chiffre oublié ou un chiffre supplémentaire ajouté,
une erreur phonétique (un chiffre sonnant similaire, ex. 13 et 30).
Les chiffres de contrôle sont utilisés dans les codes-barres et les ISBN (numéros de livre).
Exemple corrigé (ISBN-13). Les 12 premiers chiffres d'un numéro de livre sont 978034083988. Calculez la clé de contrôle. La méthode ISBN-13 multiplie successivement les chiffres par 1, 3, 1, 3, …, additionne les résultats et choisit la clé de contrôle qui rend le total multiple de 10.
Chiffre
9
7
8
0
3
4
0
8
3
9
8
8
Poids
1
3
1
3
1
3
1
3
1
3
1
3
Produit
9
21
8
0
3
12
0
24
3
27
8
24
Le total est $139$. Divisez par 10 : le reste est $9$, et $10 - 9 = 1$, donc la clé de contrôle est 1 (si le reste est 0, la clé de contrôle est 0). Le numéro complet est 9780340839881.
Supposons maintenant que les chiffres de rang 9 et 10 soient intervertis lors de la saisie : ...8 9 3 8 8.... Les produits de ces deux chiffres deviennent $9 \times 1 + 3 \times 3 = 18$ au lieu de $3 + 27 = 30$ ; le total des 12 premiers chiffres est donc $127$, et $127 + 1 = 128$ n'est pas un multiple de 10 : l'erreur de transposition est détectée.
Explorer
Laboratoire de concepts informatiques
Classez les exemples concrets selon le concept informatique qu'ils illustrent.
1 Comprendre la nécessité et le but de la cryptographie lors de la transmission de données
2 Comprendre comment les données sont chiffrées en utilisant la cryptographie symétrique et asymétrique
• La cryptographie asymétrique inclut l'utilisation de clés publiques et privées
Source : Programme Cambridge International
Pourquoi nous avons besoin de cryptographie
Chiffrement brouille les données afin qu'elles ne puissent pas être comprises si elles sont interceptées (capturées) par la mauvaise personne. Les données lisibles sont appelées texte en clair ; après chiffrement, elles deviennent texte chiffré.
La cryptographie ne stoppe pas les données d'être interceptées. Elle empêche seulement leur compréhension.
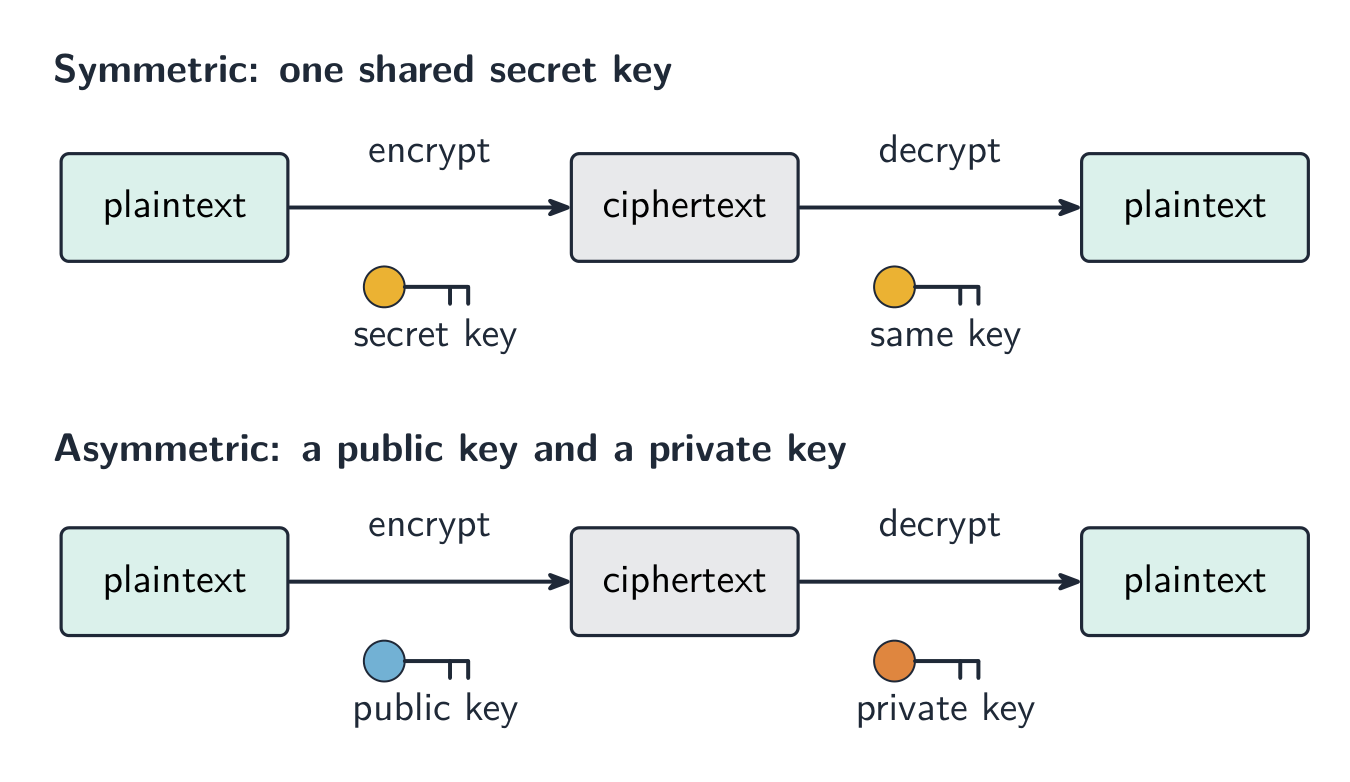
Chiffrement symétrique
Chiffrement symétrique utilise une seule clé à la fois pour chiffrer et déchiffrer les données. L'expéditeur et le récepteur doivent partager cette même clé secrète. Le risque est que la clé elle-même puisse être volée pendant son partage.
Cryptographie asymétrique
Chiffrement asymétrique utilise deux clés différentes :
une clé publique que tout le monde peut posséder, utilisée pour chiffrer ;
une clé privée qui reste confidentielle, utilisée pour déchiffrer.
Les données chiffrées avec la clé publique ne peuvent être déchiffrées qu'avec la clé privée correspondante, de sorte que la clé privée n'a jamais besoin d'être partagée. C'est plus sûr que de partager une seule clé secrète.
Le chiffrement symétrique utilise une clé partagée ; le chiffrement asymétrique utilise une clé publique pour chiffrer et une clé privée pour décrypter
Explorer
Le chiffrement de César
Décalez chaque lettre pour chiffrer un message — l'idée la plus simple d'un chiffrement et sa clé.
Les données sont envoyées sous forme de paquets (un en-tête avec les adresses et le numéro de paquet, une charge utile et une fin de trame). Les paquets peuvent emprunter des chemins différents et arriver hors ordre, puis être remis en ordre selon leurs numéros de paquet.
Associez les types de transmission : série (un bit à la fois, efficace sur de longues distances) vs parallèle (plusieurs bits simultanément, courtes distances) ; simplex / demi-duplex / full-duplex décrivent la direction.
Un bit de parité détecte un nombre impair de bits inversés. Un bloc de parité localise le mauvais bit lorsqu'un seul bit a été inversé — la ligne et la colonne défaillantes s'y croisent.
Apprenez les méthodes de détection d'erreurs et ce que chacune fait : contrôle de parité, somme de contrôle, contrôle par écho, ARQ et le chiffre de contrôle (pour les nombres saisis manuellement).
Symétrique utilise une clé partagée ; asymétrique utilise une clé publique pour chiffrer et une clé privée pour déchiffrer, donc aucune clé secrète n'est jamais partagée.
Leçons interactives sur ce sujet
Traversez-le étape par étape, avec des exercices à vérification instantanée.