Objetivo de aprendizaje 4.1.A: Identificar tipos de dispositivos informáticos.
- 4.1.A.1 Los servidores son dispositivos que proporcionan uno o más servicios a otros equipos (por ejemplo, DNS, DHCP, FTP). Cualquier computadora puede ser un servidor, y en un entorno empresarial los servidores suelen tener mayor potencia de procesamiento y almacenamiento que una computadora personal.
- 4.1.A.2 Las computadoras personales son dispositivos diseñados para ser usados por una sola persona con fines laborales o recreativos (por ejemplo, procesamiento de texto, diseño gráfico, navegación web y producción o visualización de medios). Incluyen computadoras de escritorio, portátiles y notebooks.
- 4.1.A.3 Las computadoras portátiles (también llamadas computadoras móviles o aparatos de información) son más pequeñas que las computadoras personales y funcionan con batería. Estas incluyen tabletas, teléfonos inteligentes y tecnología vestible como relojes inteligentes.
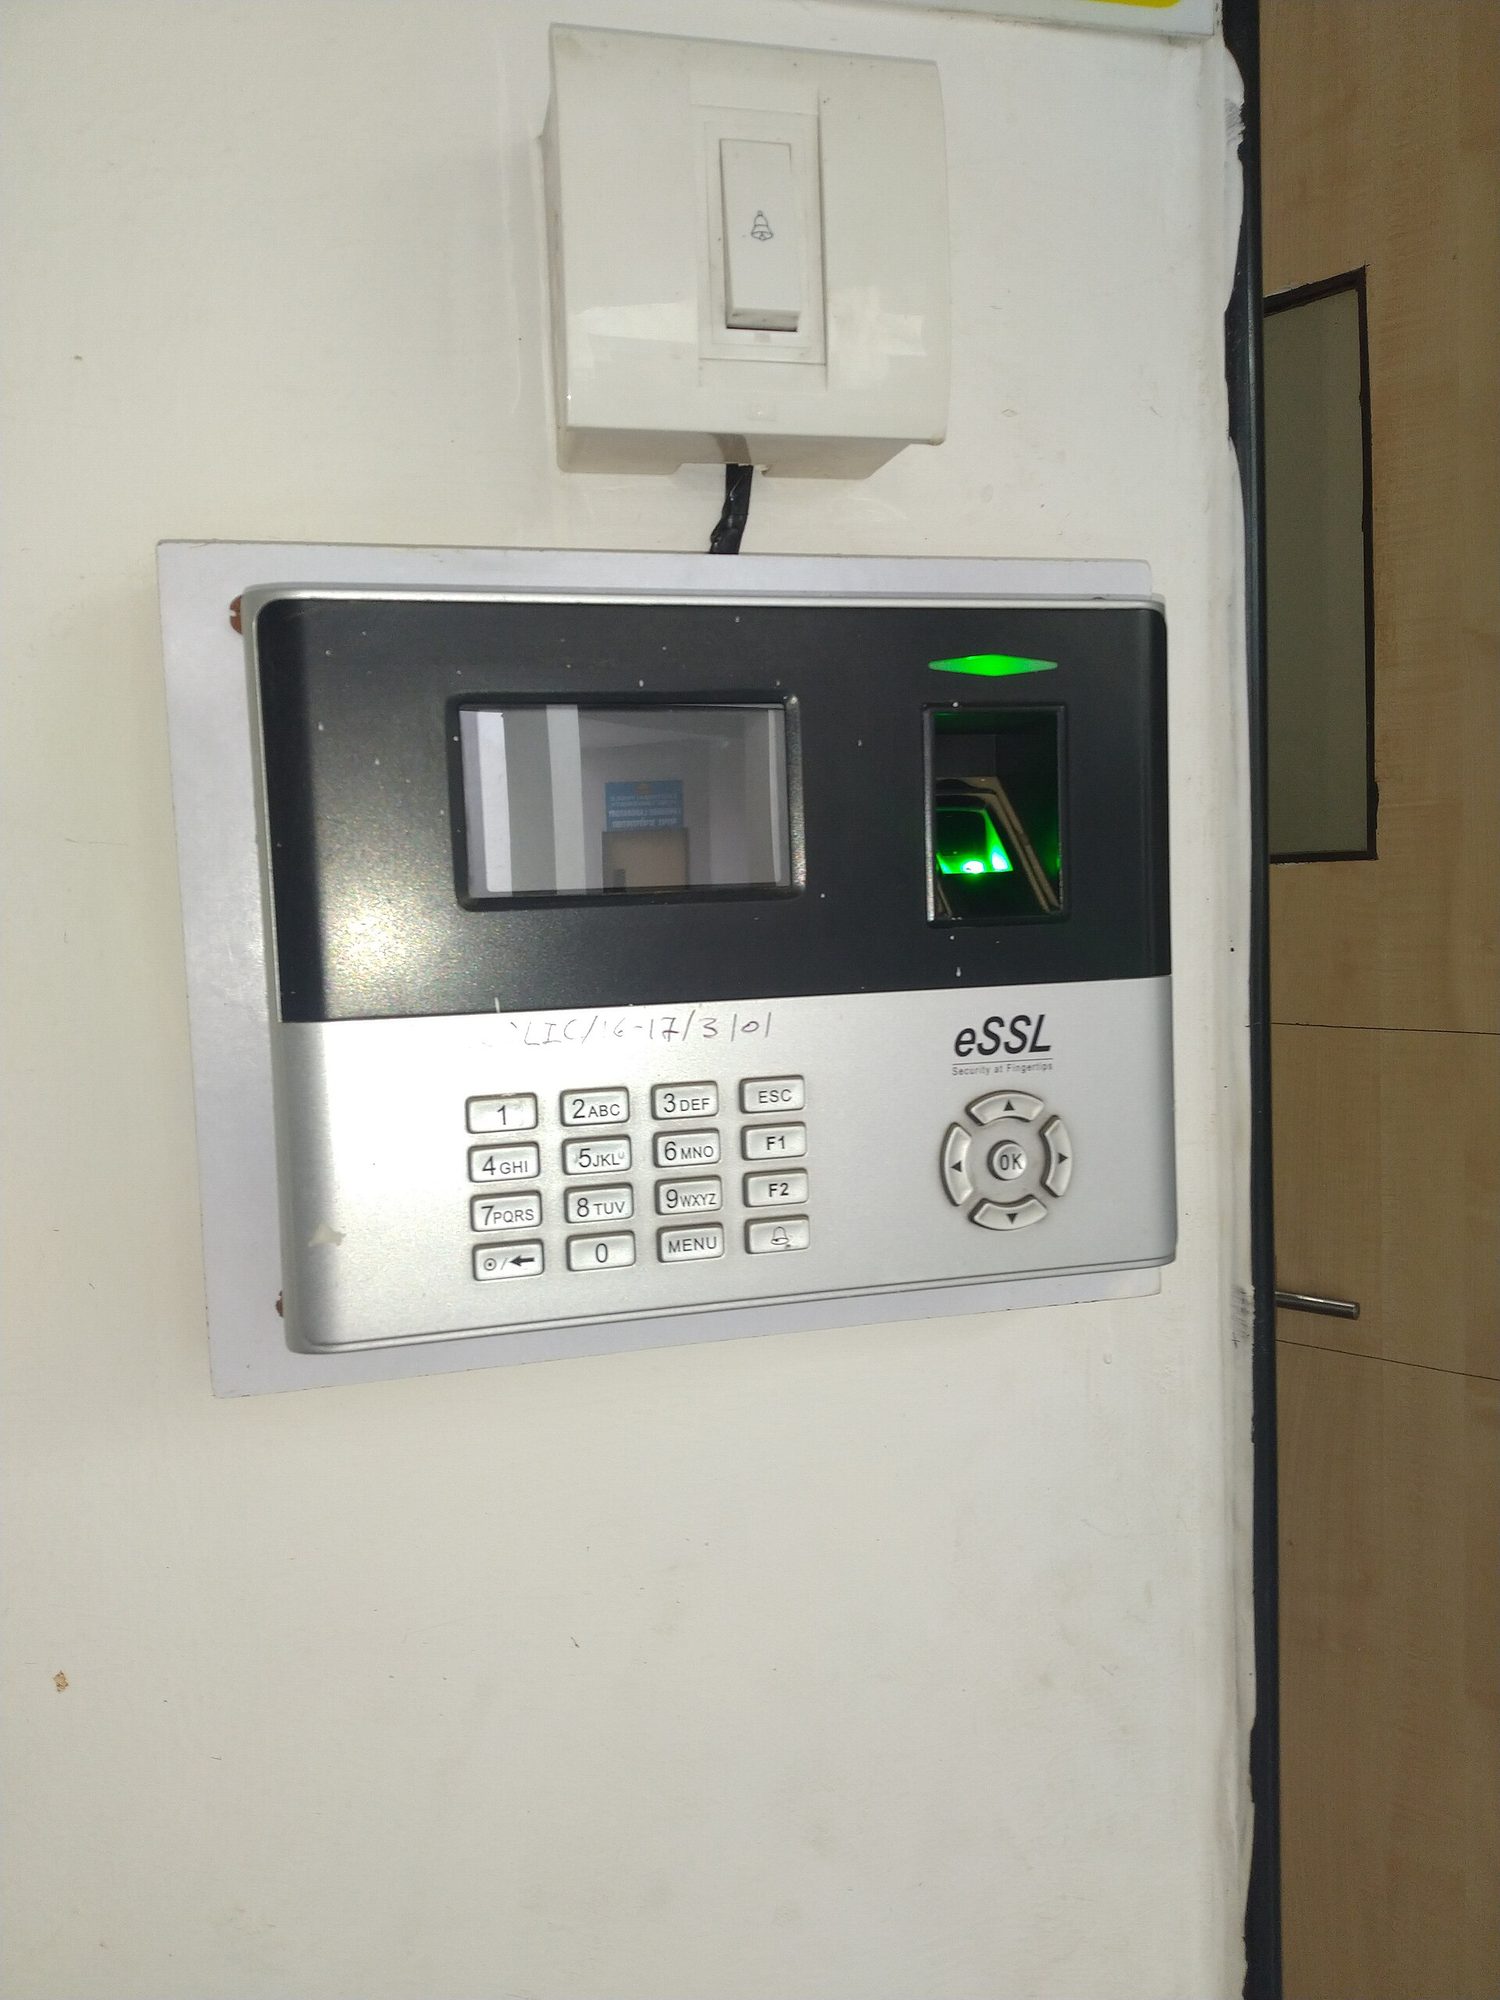
- 4.1.A.4 Las computadoras embebidas son dispositivos que forman parte de una máquina. Los dispositivos embebidos tienen conjuntos de instrucciones específicos para interactuar con los componentes especializados de la máquina en la que están integrados. Las computadoras embebidas tienden a ser más lentas y económicas que otras computadoras y tienen poco almacenamiento.
- 4.1.A.5 Los dispositivos cotidianos con computadoras embebidas se llaman frecuentemente dispositivos del Internet de las Cosas (IoT). Se encuentran computadoras embebidas en transporte (por ejemplo, autos, trenes y aviones), dispositivos que operan infraestructura crítica (por ejemplo, interruptores automáticos en subestaciones eléctricas y bombas en plantas de tratamiento de agua), equipo médico (por ejemplo, bombas de suero, escáneres de resonancia magnética, marcapasos y bombas de insulina) y dispositivos cotidianos como lavadoras, cafeteras y termostatos.
Objetivo de aprendizaje 4.1.B: Identificar el tipo de malware utilizado en un ciberataque.
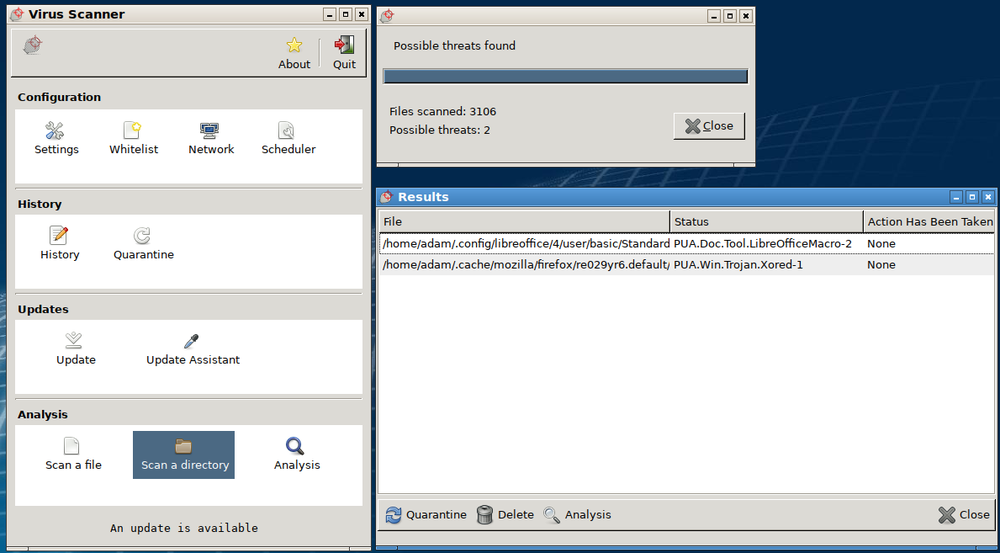
- 4.1.B.1 El malware es software malicioso que puede dañar o destruir un dispositivo o red, o permitir que un adversario acceda a un dispositivo y a los datos almacenados en él.
- 4.1.B.2 El malware se utiliza a menudo como herramienta para lograr parte del plan de un adversario con el fin de alcanzar sus objetivo(s) final(es). Existen muchos tipos de malware, tales como:
- Los virus son malware que deben ser activados por un usuario al ejecutar o abrir un archivo.
- Los gusanos se propagan de una computadora a otra sin interacción humana.
- Los troyanos son malware incrustado en otro software que parece inofensivo. Los troyanos de acceso remoto (RAT, Remote Access Trojans) proporcionan a un adversario acceso remoto al sistema objetivo.
- El ransomware cifra los archivos de un dispositivo, impidiendo que el usuario acceda a ellos. El ransomware generalmente muestra al usuario una pantalla exigiendo pago y prometiendo entregarle la clave de descifrado de sus archivos si paga dentro de un plazo determinado.
- El spyware rastrea las acciones de un usuario en una computadora y envía la información de vuelta a un adversario.
- Un keylogger (grabador de teclas) es software o hardware que registra las pulsaciones del teclado del usuario y envía esa información de vuelta al adversario. A menudo, los adversarios pueden extraer nombres de usuario y contraseñas de los datos del keylogger.
- Las bombas lógicas están programadas para activar su efecto solo cuando se cumplen condiciones específicas; estas condiciones pueden incluir fecha y hora, tipo o versión específica del sistema operativo, conjunto de caracteres que usa la computadora, etc.
- Un rootkit es malware sofisticado que se introduce en el sistema operativo de la computadora objetivo y puede controlar casi todos los aspectos del sistema, incluyendo hacer que el propio rootkit sea invisible a la detección.
- 4.1.B.3 Aunque la mayoría del malware es un archivo o una colección de archivos, el malware sin archivos (fileless malware) es código malicioso que reside en la RAM y utiliza programas legítimos ya instalados en un dispositivo para comprometerlo.
Objetivo de aprendizaje 4.1.C: Explicar cómo los adversarios pueden explotar vulnerabilidades comunes en los dispositivos para causar pérdidas, daños, interrupciones o destrucción.
- 4.1.C.1 Los adversarios pueden desarrollar exploits para vulnerabilidades conocidas en el software (incluyendo sistemas operativos). Los dispositivos con software sin parches son vulnerables a estos exploits, lo que podría permitir que un adversario colapse un sistema, observe las acciones del usuario, habilite o deshabilite diversos servicios o componentes del dispositivo (por ejemplo, activar una cámara web o micrófono), o incluso tome el control del dispositivo para emitir sus propias órdenes, incluidas órdenes para robar o destruir información en el dispositivo.
- 4.1.C.2 Los adversarios pueden aprovechar requisitos de autenticación débiles adivinando la contraseña de un usuario o utilizando ingeniería social para obtener que un usuario revele su contraseña.
- 4.1.C.3 Cuando los sistemas no tienen una contraseña en el sistema básico de entrada/salida (BIOS) o la interfaz de firmware extensible unificada (UEFI), un adversario puede arrancar una computadora en un modo especial (por ejemplo, "modo de recuperación") que le otorga privilegios de nivel superior. Sin protección BIOS o UEFI, los adversarios pueden cargar su propio sistema operativo en un dispositivo desde una unidad externa y utilizar herramientas especializadas para alterar o crear perfiles de usuario, incluyendo cambiar contraseñas de usuario.
- 4.1.C.4 Los adversarios pueden cargar malware en una unidad externa y, si el inicio automático está habilitado, el dispositivo ejecutará el malware cuando se inserte la unidad externa.
- 4.1.C.5 Los adversarios pueden aprovechar puertos abiertos para conectarse a un dispositivo.
- 4.1.C.6 Los adversarios pueden enviar datos maliciosos a los dispositivos para interrumpirlos o intentar tomar el control de ellos. Los dispositivos que no tienen firewall (o tienen un firewall mal configurado) no pueden filtrar estos datos maliciosos.
- 4.1.C.7 Los adversarios intentan a menudo instalar malware en un dispositivo para interrumpirlo o controlarlo. Los dispositivos que carecen de software anti-malware son más vulnerables a este tipo de ataque.
Objetivo de aprendizaje 4.1.D: Evaluar y documentar riesgos derivados de vulnerabilidades en los dispositivos.
- 4.1.D.1 El riesgo derivado de vulnerabilidades en dispositivos puede provenir de accesos no autorizados o malware que permiten a un adversario suplir la identidad de un usuario autorizado, controlar remotamente un dispositivo, cifrar la unidad de un dispositivo para exigir rescate de los datos, o borrar la memoria del dispositivo, destruyendo datos o haciendo que el dispositivo sea inoperable. El nivel de riesgo varía según la criticidad del dispositivo o los servicios que proporciona o los datos que almacena.
- 4.1.D.2 Los riesgos altos derivados de vulnerabilidades en dispositivos implican potencialmente comprometer datos sensibles u operaciones críticas.
- Ejemplos ilustrativos para 4.1.D.2:
- Una organización no ha instalado la actualización más reciente para su servidor de correo electrónico, la cual incluía un parche para una vulnerabilidad crítica conocida.
- Ejemplos ilustrativos para 4.1.D.2:
- 4.1.D.3 Los riesgos moderados derivados de vulnerabilidades en dispositivos pueden surgir de requisitos de autenticación débiles o de vulnerabilidades que serían menos propensas a ser explotadas.
- Ejemplos ilustrativos para 4.1.D.3:
- Una planta de tratamiento de agua tiene sistemas embebidos que controlan bombas. Las bombas pueden ser accedidas remotamente mediante nombre de usuario y contraseña para gestión remota de la planta, pero los dispositivos no requieren autenticación multifactor (MFA).
- Ejemplos ilustrativos para 4.1.D.3:
- 4.1.D.4 Los riesgos bajos derivados de vulnerabilidades en dispositivos suelen estar relacionados con vulnerabilidades que, de ser explotadas, tendrían poco impacto.
- Ejemplos ilustrativos para 4.1.D.4:
- La laptop de un empleado tiene abierto el puerto telnet 23.
- Ejemplos ilustrativos para 4.1.D.4: