Objetivo de aprendizaje 1.1.A: Identificar indicadores comunes de tácticas de ingeniería social.
- 1.1.A.1 Los ataques de ingeniería social emplean tácticas psicológicas para manipular a los usuarios con el fin de que revelen información sensible (elicitación), descarguen un archivo malicioso o hagan clic en un enlace malicioso. La ingeniería social puede realizarse presencialmente, pero a menudo se lleva a cabo por correo electrónico, mensaje de texto o a través de mensajes en redes sociales.
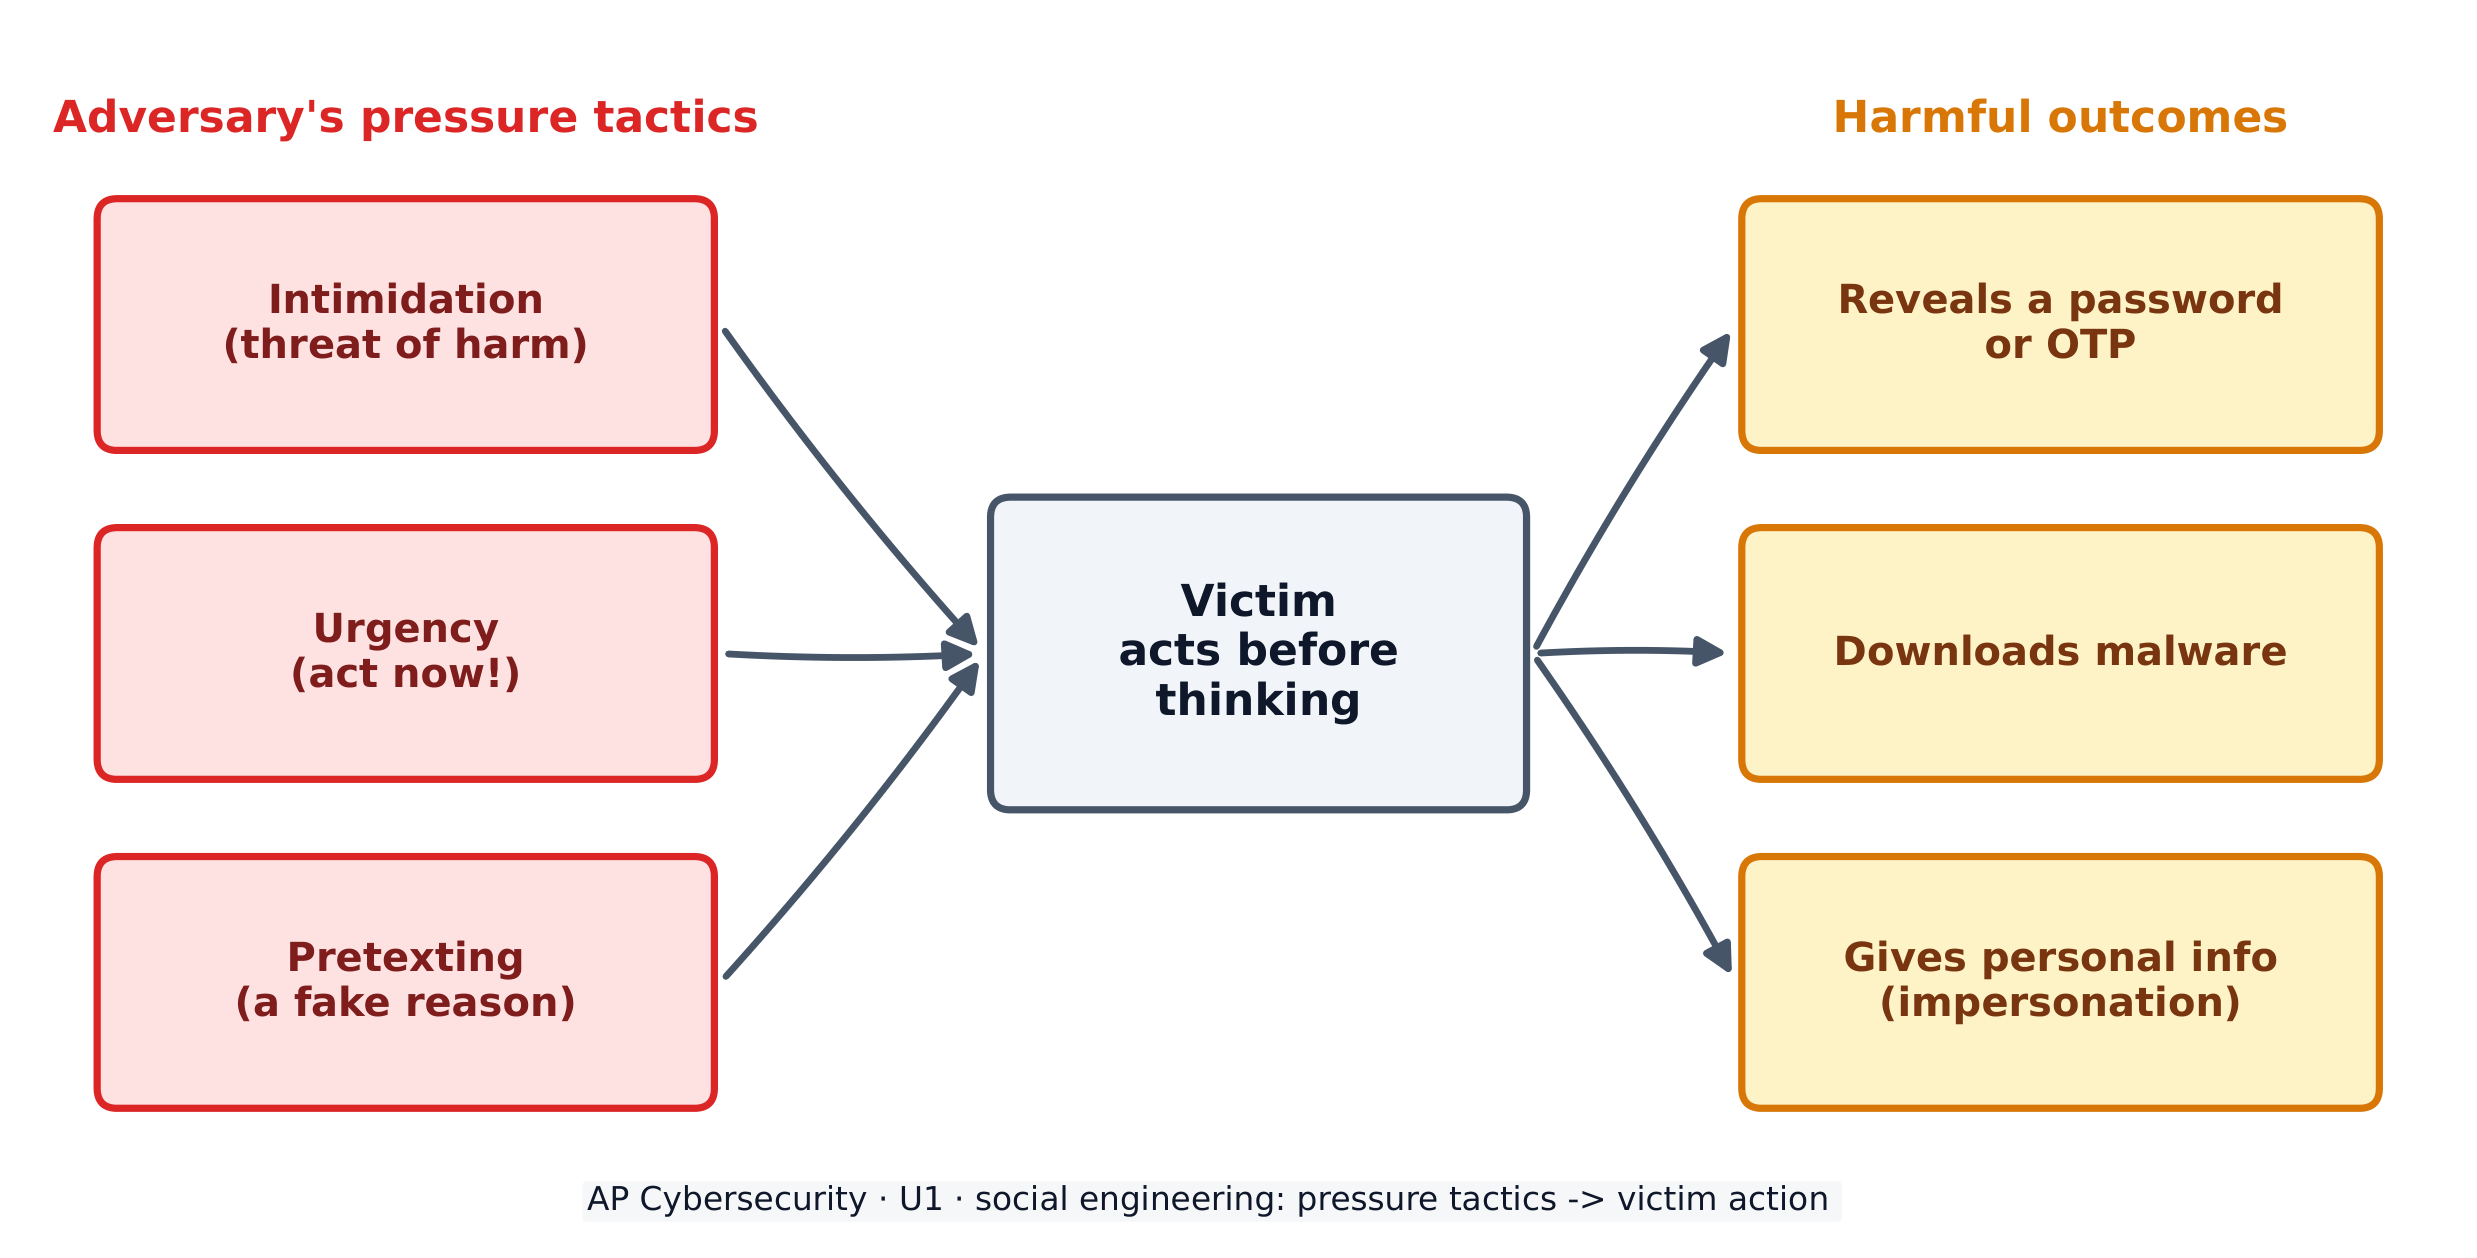
- 1.1.A.2 Los adversarios suelen utilizar tácticas psicológicas como la intimidación y la urgencia para alcanzar sus objetivos. La intimidación ocurre cuando un adversario amenaza a un objetivo con consecuencias negativas si no cumple. La urgencia se produce cuando un adversario crea razones por las cuales un objetivo debe actuar rápidamente.
Objetivo de aprendizaje 1.1.B: Explicar cómo las tácticas de ingeniería social influyen en las víctimas para que realicen una acción deseada.
- 1.1.B.1 Las tácticas de ingeniería social se basan en principios psicológicos comunes que influyen en el comportamiento humano.
- 1.1.B.2 La intimidación aprovecha la aversión natural humana hacia las consecuencias negativas. Al llamar la atención sobre posibles consecuencias negativas, los adversarios utilizan el miedo para incitar a los objetivos a actuar.
- 1.1.B.3 La urgencia explota la respuesta natural humana a reaccionar rápidamente ante necesidades con límite de tiempo. Cuando los objetivos detectan un sentido de urgencia en un mensaje, sienten presión para responder o actuar rápidamente, lo cual puede impedirles tomarse el tiempo para considerar si una acción es razonable o segura.
Objetivo de aprendizaje 1.1.C: Describir los posibles impactos para las víctimas de ataques de ingeniería social.
- 1.1.C.1 Las víctimas pueden proporcionar a un adversario información personal que podría conducir a suplantación de identidad, como nombre, número de teléfono, dirección, lugar de trabajo, nombres de mascotas o fecha de nacimiento. Este tipo de información, y similares, suele utilizarse en sitios web como preguntas de seguridad para verificar la identidad de un usuario.
- 1.1.C.2 Las víctimas pueden proporcionar a un adversario información segura, como una contraseña de un solo uso (OTP) o código de inicio de sesión de autenticación, lo que podría permitir al adversario iniciar sesión en un servicio en nombre de la víctima.
- 1.1.C.3 Las víctimas pueden descargar malware o hacer clic en un enlace que instale malware en su dispositivo, robe información de su navegador web o los redirija a un sitio web donde sus credenciales de inicio de sesión puedan ser capturadas por un adversario.