Saltar al contenido

Seguridad de Redes

AP Ciberseguridad · Tema 3

Entrenar
Lección de video para este tema Abrir la página de video
9:26

Seguridad de redes

Envías un mensaje a tu banco. Llega. La respuesta vuelve. Todo parece normal. Pero alguien está sentado tranquilamente entre tú y él, leyendo cada mensaje…

Narración en inglés · Subtítulos en inglés + 中文 quemados en pantalla

3.1

Vulnerabilidades y ataques de red

Syllabus

Objetivo de Aprendizaje 3.1.A: Identificar ataques comunes a la red.

  • 3.1.A.1 El protocolo de resolución de direcciones (ARP) es utilizado por una puerta de enlace predeterminada en una red para establecer una tabla que empareja las direcciones de Protocolo de Internet (IP) con las direcciones de control de acceso al medio (MAC). Un ataque de envenenamiento ARP ocurre cuando un adversario envía paquetes ARP falsificados a la puerta de enlace para modificar la tabla, de modo que el dispositivo del adversario reciba el tráfico destinado al objetivo al vincular la dirección IP del objetivo con la dirección MAC del adversario. Falsificar una dirección MAC se denomina suplantación de MAC (MAC spoofing). Este es un ejemplo de un ataque on-path (o ataque hombre-en-el-medio), que consiste en que un adversario interrumpe un flujo de datos entre dos partes, captura los datos de ambas partes y copia o altera los datos antes de enviarlos. Ambas partes creen que se están comunicando directamente entre sí, pero en realidad cada una se está comunicando con el adversario que intercepta secretamente sus mensajes.
  • 3.1.A.2 Un ataque de inundación de MAC (MAC flooding) ocurre cuando un adversario envía muchos fotogramas Ethernet a un conmutador objetivo, cada uno con una dirección MAC diferente. Esto puede forzar al conmutador a entrar en modo de transmisión broadcast, permitiendo al adversario recopilar todos los fotogramas de la red (ya que se están transmitiendo por broadcast), lo cual podría permitirle acceder a información sensible. Este es un ejemplo de espionaje (sniffing), que consiste en que un adversario captura datos en tránsito y puede grabar y copiar los datos.
  • 3.1.A.3 Un ataque de envenenamiento DNS (Domain Name System) ocurre cuando un adversario simula ser un servidor de nombres autoritativo (NS) e inserta un registro DNS falso en un servidor DNS para redirigir el tráfico del navegador a un sitio web malicioso diseñado para robar credenciales. Este es un ejemplo de recolección de credenciales, que consiste en que los adversarios configuran un sitio de inicio de sesión falso que parece legítimo. Los usuarios desprevenidos ingresan sus credenciales reales, que los adversarios capturan y utilizan.
  • 3.1.A.4 Un ataque Smurf intenta abrumar una red con solicitudes de Protocolo de Mensajes de Control de Internet (ICMP). Es un tipo de ataque de denegación de servicio (DoS), que hace que un sistema o recurso esté indisponible para los usuarios autorizados. Durante un ataque Smurf, un adversario envía muchas solicitudes ICMP con la dirección de la víctima a la dirección de broadcast de la red. La puerta de enlace de la red luego envía estas solicitudes a todos los dispositivos de la red. Cada dispositivo responde a la dirección de la víctima, creando una inundación de tráfico que puede bloquear mensajes legítimos. Cuando múltiples dispositivos atacan el mismo objetivo simultáneamente, se denomina ataque de denegación de servicio distribuido (DDoS).

Objetivo de Aprendizaje 3.1.B: Explicar cómo los adversarios pueden explotar vulnerabilidades de red para robar, interrumpir o destruir la comunicación de red.

  • 3.1.B.1 Los adversarios pueden enviar tráfico malicioso a una red para inundarla y crear un DoS, mapear la estructura interna de la red o suplantar un dispositivo legítimo. Las redes sin cortafuegos o con cortafuegos configurados incorrectamente son vulnerables a este tipo de ataques.
  • 3.1.B.2 Los adversarios que han comprometido un dispositivo suelen intentar aprovechar su acceso para comprometer otros dispositivos en la red de área local (LAN).
  • 3.1.B.3 Los adversarios que se conectan físicamente a un puerto de datos pueden obtener acceso a una LAN a través del puerto del conmutador, a menos que la seguridad de puertos esté habilitada. Esto permite a los adversarios lanzar ataques DoS o realizar ataques de inundación de MAC o suplantación de MAC.
  • 3.1.B.4 Los adversarios que se encuentran fuera de espacios físicamente seguros pueden captar las señales y fotogramas beacon de un punto de acceso inalámbrico que transmite hacia el exterior del espacio físico. Esto les permite recopilar información sobre la red inalámbrica e intentar espionaje y ataques criptográficos contra ella.
  • 3.1.B.5 Los adversarios pueden intentar unirse a redes para lanzar ataques desde dentro de ellas. Las redes que no autentican dispositivos y usuarios facilitan que los adversarios se unan.
  • 3.1.B.6 Si hay un puerto de red abierto, un adversario puede conectar un punto de acceso inalámbrico al puerto creando un punto de acceso fraudulento (rogue). El adversario podría utilizar este punto de acceso fraudulento para acceder a la red interna de forma inalámbrica (posiblemente incluso desde fuera del espacio físico). Esto permite al adversario tener acceso directo a la LAN, evitando cualquier cortafuego.
  • 3.1.B.7 Los adversarios pueden intentar romper el cifrado inalámbrico e interceptar, robar o comprometer datos en una red.

Objetivo de Aprendizaje 3.1.C: Evaluar y documentar riesgos derivados de vulnerabilidades de red.

  • 3.1.C.1 Las vulnerabilidades en una red pueden permitir que los adversarios intercepten y alteren datos en tránsito, lancen ataques DoS o se desplacen lateralmente en la red para acceder a sistemas más sensibles o críticos. Las vulnerabilidades de red pueden constituir un riesgo para la confidencialidad, integridad y disponibilidad.
  • 3.1.C.2 Existen escáneres automatizados de vulnerabilidades que pueden revisar redes, dispositivos y aplicaciones en busca de vulnerabilidades conocidas. Estos escáneres generan un informe que suele incluir las vulnerabilidades detectadas, su gravedad y recomendaciones de mitigación.
  • 3.1.C.3 Explotar exitosamente una vulnerabilidad de red a menudo requiere habilidades técnicas avanzadas y conocimiento específico. Esto puede afectar la probabilidad de que se lleve a cabo una explotación.
  • 3.1.C.4 Los altos riesgos derivados de vulnerabilidades de red permiten que un adversario cause fácilmente un impacto significativo capturando tráfico de red, suplantando un dispositivo legítimo en la red o lanzando un ataque DoS.
    • Ejemplos ilustrativos para 3.1.C.4:
      • Una organización tiene una única red interna no segmentada accesible mediante una red inalámbrica con cifrado débil, y en dicha red cuenta con un servidor que ejecuta su aplicación web propietaria.
  • 3.1.C.5 Los riesgos moderados derivados de vulnerabilidades de red podrían incluir vulnerabilidades que permitan a los adversarios obtener información sobre sistemas o dispositivos en una red.
    • Ejemplos ilustrativos para 3.1.C.5:
      • El cortafuegos externo de una organización no está configurado para bloquear el tráfico ICMP externo.
  • 3.1.C.6 Los bajos riesgos derivados de vulnerabilidades de red incluyen vulnerabilidades que serían difíciles de explotar y que probablemente tendrían impactos negativos mínimos en una organización.
    • Ejemplos ilustrativos para 3.1.C.6:
      • Una organización tiene puntos de acceso inalámbrico que transmiten fotogramas beacon, los cuales contienen el identificador de conjunto de servicios (SSID) de la red y los protocolos de cifrado inalámbrico.

Fuente: College Board AP Course and Exam Description

Un ataque de hombre del medio
DDoS: una botnet inunda un servidor

Una roja conecta dispositivos para que puedan compartir datos, y cada conexión es una posible vía de acceso. Debes conocer los ataques clásicos a las redes y los trucos detrás de ellos.

  • Envenenamiento ARP - El protocolo de resolución de direcciones (ARP) asocia direcciones IP con direcciones de hardware MAC. Un adversario envía mensajes ARP falsos para que el tráfico destinado al objetivo fluya hacia el adversario en su lugar. Este es un ataque on-path (también llamado hombre del medio): el adversario se sienta secretamente entre dos partes, leyendo e incluso alterando sus mensajes.
  • Inundación MAC - Inundar un switch con direcciones MAC falsas lo obliga a entrar en modo de broadcast, permitiendo que el adversario capture todo el tráfico. Esta es una forma de escucha espionaje.
  • Envenenamiento DNS - Insertar un registro falso en un servidor del sistema de nombres de dominio (DNS) redirige a los usuarios a un sitio malicioso para robar credenciales (recolección de credenciales).
  • Ataque Smurf - Inundar una red con solicitudes ICMP dirigidas a la dirección de broadcast, para que todos los dispositivos respondan a la víctima. Es un ataque de denegación de servicio (DoS); cuando muchas máquinas atacan simultáneamente, se convierte en un denegación de servicio distribuido (DDoS).

Los adversarios explotan redes débiles para inundar, mapear o suplentar dispositivos. Un puerto de datos físico sin seguridad de puertos permite que un atacante se conecte; un puerto abierto les permite instalar un punto de acceso fraudulento que ignora completamente el firewall. Evaluamos el riesgo de red por impacto y por la habilidad necesaria para explotar la vulnerabilidad.

Para encontrar debilidades antes que un adversario, las organizaciones ejecutan un escáner de vulnerabilidades automatizado: una herramienta que verifica redes, dispositivos y aplicaciones contra una base de datos de vulnerabilidades conocidas, y luego produce un informe que lista cada una encontrada, qué tan grave es y una mitigación recomendada. Corregir primero los elementos de mayor gravedad es una parte fundamental de la gestión del riesgo de red.

Explorar

Identificar el ataque de red a partir de su evidencia

Cada ataque de red deja una huella distintiva: envenenamiento ARP = una IP con dos MACs; flooding de MAC = una oleada de nuevas MACs; envenenamiento DNS = tráfico web mal dirigido; smurf/DoS = una inundación que bloquea el tráfico legítimo.

Vocabulario Entrenar
Inglés Chino Pinyin
ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ 地址解析投毒 dì zhǐ jiě xī tóu dú
address resolution protocol (ARP)/əˈdres ˌrezəˈluːʃn ˈprəʊtəkɒl/ 地址解析协议 dì zhǐ jiě xī xié yì
MAC addresses/mæk əˈdresɪz/ 物理地址 wù lǐ dì zhǐ
on-path attack/ɒn pæθ əˈtæk/ 中间人攻击 zhōng jiān rén gōng jī
MAC flooding/mæk ˈflʌdɪŋ/ 物理地址泛洪 wù lǐ dì zhǐ fàn hóng
switch/swɪtʃ/ 交换机 jiāo huàn jī
eavesdropping/ˈiːvzdrɒpɪŋ/ 窃听 qiè tīng
DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ 域名投毒 yù míng tóu dú
domain name system (DNS)/dəˈmeɪn neɪm ˈsɪstəm/ 域名系统 yù míng xì tǒng
credential harvesting/krɪˈdenʃl ˈhɑːvɪstɪŋ/ 凭据收集 píng jù shōu jí
denial of service (DoS)/dɪˈnaɪəl ɒv ˈsɜːvɪs/ 拒绝服务 jù jué fú wù
distributed denial of service (DDoS)/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ 分布式拒绝服务 fēn bù shì jù jué fú wù
rogue access point/rəʊɡ ˈækses pɔɪnt/ 非法接入点 fēi fǎ jiē rù diǎn
automated vulnerability scanner/ˈɔːtəmeɪtɪd ˌvʌlnərəˈbɪlɪti ˈskænə/ 自动漏洞扫描器 zì dòng lòu dòng sǎo miáo qì
mitigation/ˌmɪtɪˈɡeɪʃn/ 缓解措施 huǎn jiě cuò shī
split tunneling/splɪt ˈtʌnəlɪŋ/ 分离隧道 fēn lí suì dào
firewall/ˈfaɪəwɔːl/ 防火墙 fáng huǒ qiáng
Stateless/ˈsteɪtləs/ 无状态 wú zhuàng tài
Stateful/ˈsteɪtfl/ 有状态 yǒu zhuàng tài
access control list (ACL)/ˈækses kənˈtrəʊl lɪst/ 访问控制列表 fǎng wèn kòng zhì liè biǎo
log files/lɒɡ faɪlz/ 日志文件 rì zhì wén jiàn
network intrusion detection system (NIDS)/ˈnetwɜːk ɪnˈtruːʒn dɪˈtekʃn ˈsɪstəm/ 网络入侵检测系统 wǎng luò rù qīn jiǎn cè xì tǒng
network intrusion prevention system (NIPS)/ˈnetwɜːk ɪnˈtruːʒn prɪˈvenʃn ˈsɪstəm/ 网络入侵防御系统 wǎng luò rù qīn fáng yù xì tǒng
security information and event management (SIEM)/sɪˈkjʊərɪti ˌɪnfəˈmeɪʃn ænd ɪˈvent ˈmænɪdʒmənt/ 安全信息与事件管理 ān quán xìn xī yǔ shì jiàn guǎn lǐ
Signature-based/ˈsɪɡnɪtʃə beɪst/ 基于特征 jī yú tè zhēng
Anomaly-based/əˈnɒməli beɪst/ 基于异常 jī yú yì cháng
baseline/ˈbeɪslaɪn/ 基线 jī xiàn
network-based indicators of compromise/ˈnetwɜːk beɪst ˈɪndɪkeɪtəz ɒv ˈkɒmprəmaɪz/ 网络入侵指标 wǎng luò rù qīn zhǐ biāo
probabilistic/ˌprɒbəbɪˈlɪstɪk/ 概率的 gài lǜ de
threshold/ˈθreʃəʊld/ 阈值 yù zhí
alert fatigue/əˈlɜːt fəˈtiːɡ/ 警报疲劳 jǐng bào pí láo
3.2

Protegiendo las redes: Controles administrativos y seguridad inalámbrica

Syllabus

Objetivo de aprendizaje 3.2.A: Identificar controles administrativos relacionados con la seguridad de red.

  • 3.2.A.1 Una política de seguridad de enrutadores establecerá un estándar mínimo de configuración para los enrutadores en la red de una organización y puede incluir:
    • Prohibición de cuentas de usuario locales (Todos los inicios de sesión del enrutador deben utilizar un servidor de autenticación aprobado).
    • Desactivación de servicios innecesarios (p. ej., Telnet).
    • Exigencia de un firewall (Una organización puede optar por un dispositivo de firewall independiente del enrutador).
  • 3.2.A.2 Una política de seguridad de switches establecerá un estándar mínimo de configuración para los switches en la red de una organización y puede incluir:
    • Prohibición de cuentas de usuario locales (Todos los inicios de sesión del switch deben utilizar un servidor de autenticación aprobado).
    • Exigencia de que se active la seguridad de puertos.
    • Uso de filtrado MAC.
  • 3.2.A.3 Una política de red privada virtual (VPN) detallará los requisitos mínimos de seguridad para los empleados que utilizan una VPN para acceder a la red interna de una organización, y puede incluir:
    • Una lista de roles dentro de la organización autorizados a usar una VPN para acceder a la red interna.
    • Requisitos de autenticación para los empleados que usan una VPN (p. ej., sistema de claves pública/privada o MFA).
    • Prohibición del túnel dividido (también llamado doble túnel).
  • 3.2.A.4 Una política de seguridad inalámbrica establecerá los requisitos mínimos de seguridad para las redes inalámbricas dentro de una organización y puede incluir:
    • Exigencia de que los usuarios se autentifiquen en la red inalámbrica mediante un protocolo de autenticación extensible (EAP) conectado a un servidor de autenticación aprobado.
    • Exigencia de que todo el tráfico inalámtrico esté cifrado utilizando cifrado AES con una longitud mínima de clave.
    • Desactivación de tramas de beacon en los puntos de acceso inalámbricos.

Objetivo de aprendizaje 3.2.B: Configurar características de seguridad de redes inalámbricas.

  • 3.2.B.1 Las organizaciones pueden deshabilitar la transmisión de tramas de beacon en los puntos de acceso inalámbricos (WAP) para dificultar que los adversarios encuentren su red inalámbrica y aprendan sus propiedades básicas.
  • 3.2.B.2 Las organizaciones pueden controlar la dirección de broadcast y la intensidad de la señal de un WAP para que la señal no se extienda más allá del espacio físico que debe cubrir el punto de acceso.
  • 3.2.B.3 Las organizaciones deben habilitar protocolos de cifrado inalámbrico fuertes para asegurar que los frames inalámbricos no sean legibles para los adversarios que pudieran interceptarlos.
    • Los protocolos de cifrado inalámbrico WEP, WPS y WPA original tienen vulnerabilidades conocidas y son inseguros.
    • WPA3 es actualmente el algoritmo de cifrado inalámbrico más fuerte.
  • 3.2.B.4 Las organizaciones pueden habilitar el filtrado MAC para impedir que dispositivos no autorizados accedan a la red, y pueden exigir que los usuarios se autentifiquen al conectarse a una red.

Fuente: College Board AP Course and Exam Description

La buena seguridad de red comienza con políticas escritas que establecen un estándar mínimo: una política de seguridad de routers y política de seguridad de switches prohíben cuentas locales y exigen seguridad de puertos; una política de VPN establece reglas de autenticación y prohíbe el enrutamiento por túnel dividido; y una política de seguridad inalámbrica exige cifrado fuerte y acceso autenticado.

Específicamente para redes inalámbricas, las organizaciones desactivan los fotogramas de beacon para que la red sea más difícil de encontrar, controlan la intensidad de la señal para que no se filtre fuera del edificio, habilitan un cifrado fuerte - WPA3 Wi-Fi Protection Access 3rd Generation es el actual más fuerte, mientras que los antiguos WEP y el original WPA están comprometidos - y utilizan filtrado MAC para permitir solo dispositivos conocidos.

Vocabulario Entrenar
Inglés Chino Pinyin
WPA3/ˌdʌbljuː piː eɪ ˈθriː/ Wi-Fi 保护接入第三代 bǎo hù jiē rù dì sān dài
Network segmentation/ˈnetwɜːk ˌseɡmənˈteɪʃn/ 网络分段 wǎng luò fēn duàn
subnets/ˈsʌbnets/ 子网 zi wǎng
screened subnet/skriːnd ˈsʌbnet/ 屏蔽子网 píng bì zi wǎng
3.3

Protegiendo las redes: Segmentación

Syllabus

Objetivo de aprendizaje 3.3.A: Identificar técnicas para segmentar una red.

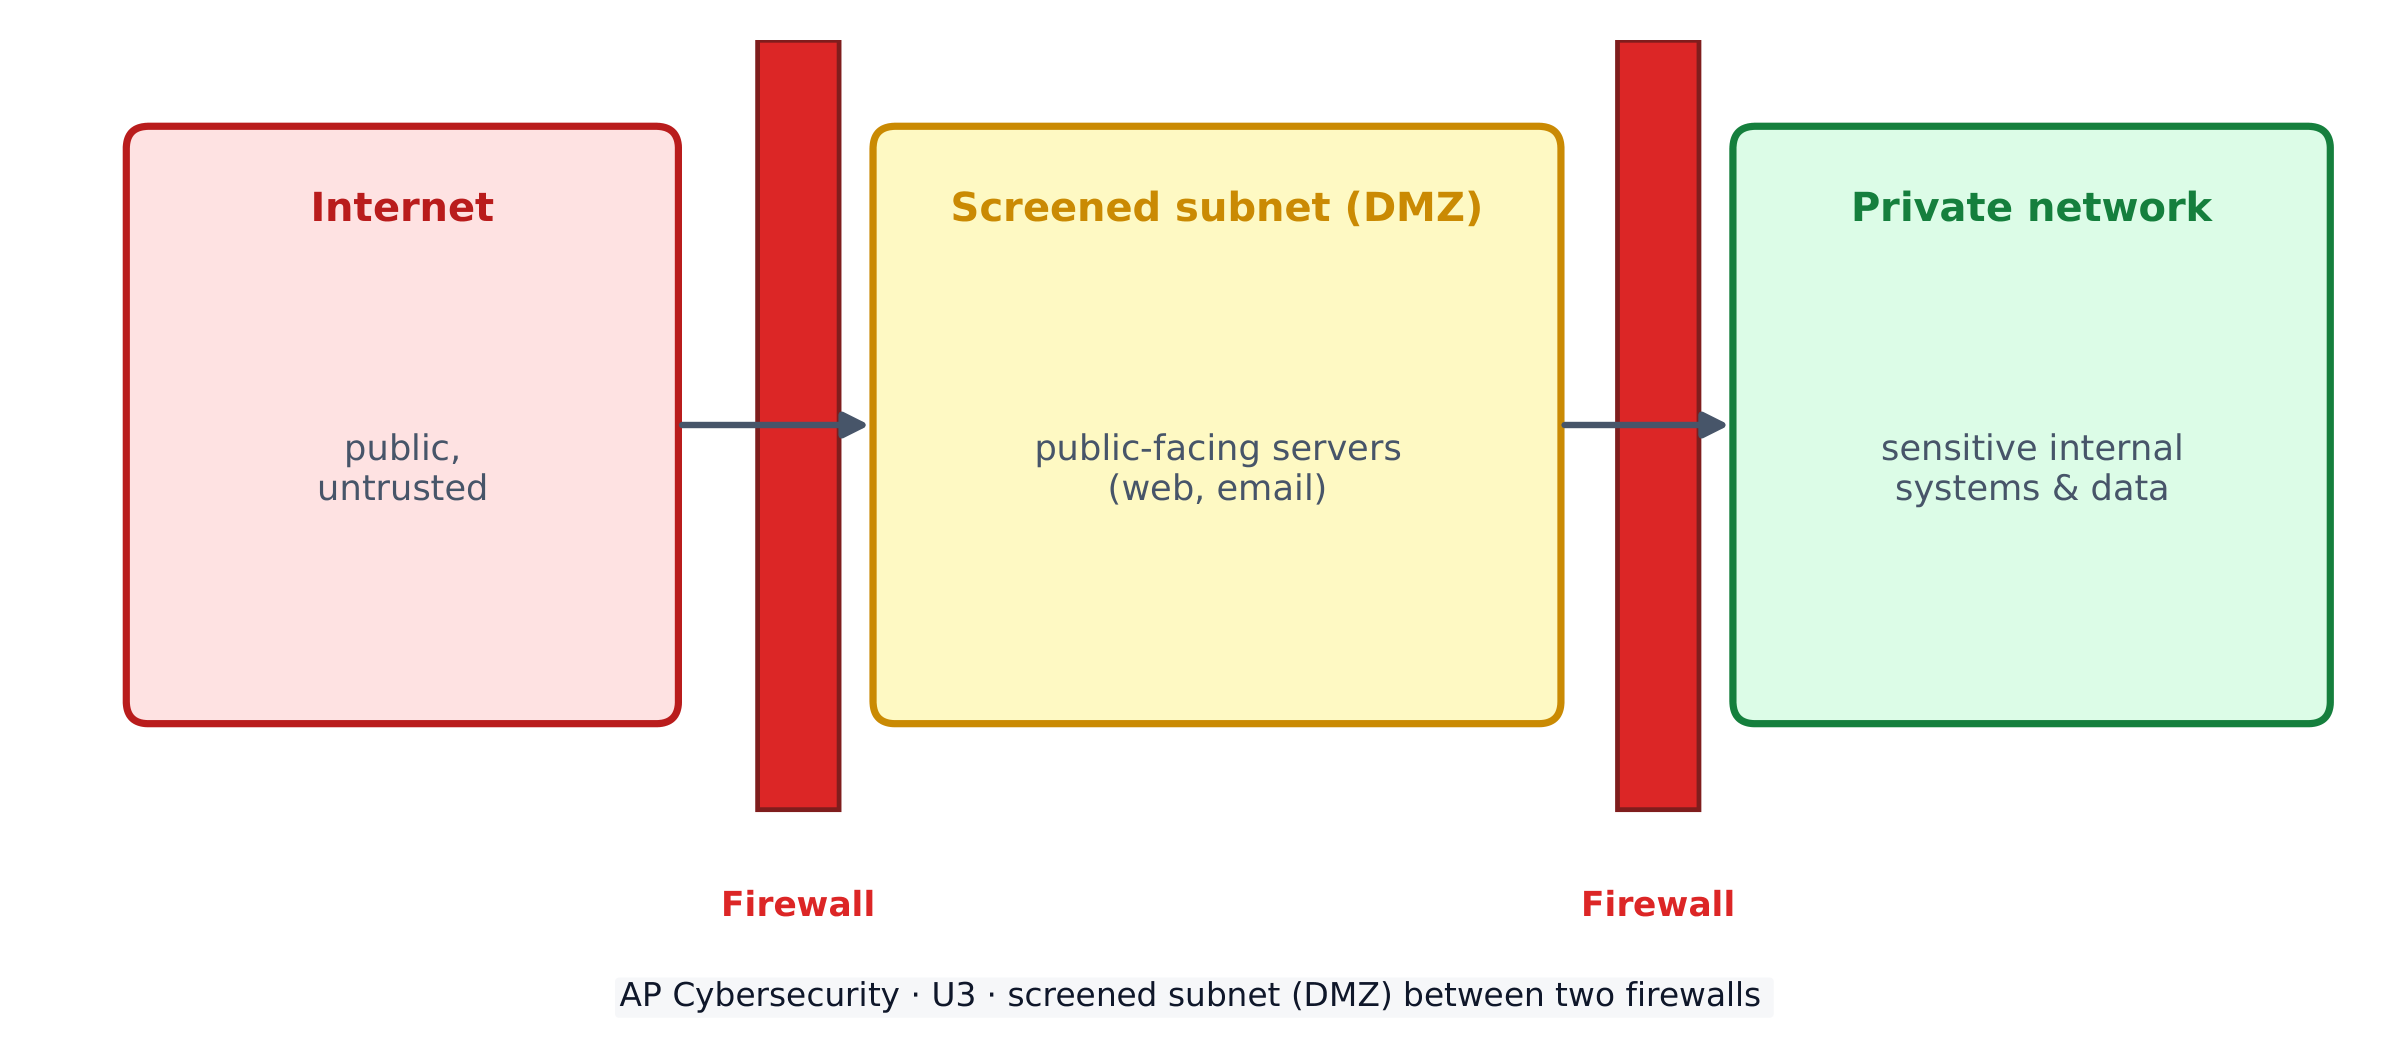
  • 3.3.A.1 Las zonas y reglas del firewall se pueden utilizar para crear una subred filtrada (también conocida como zona desmilitarizada, o DMZ): un segmento de red que se sitúa entre las redes públicas externas, como Internet, y las redes internas privadas. Una subred filtrada suele ser una zona de menor seguridad que las redes internas privadas, y típicamente aloja los recursos públicos de la organización, separándolos de la red interna.
  • 3.3.A.2 La subnetting se puede utilizar para crear diferentes subredes basándose en el direccionamiento IP. Si un dispositivo es comprometido por un atacante, las subredes pueden contener una brecha de seguridad para reducir el número de dispositivos expuestos.
  • 3.3.A.3 Los switches se pueden utilizar para crear VLANs, que separan lógicamente a los dispositivos físicamente conectados a switches centrales.

Objetivo de aprendizaje 3.3.B: Explicar por qué la segmentación de redes puede aumentar la seguridad de la red.

  • 3.3.B.1 La segmentación de redes se refiere al proceso de dividir una red en segmentos o subredes más pequeñas e aisladas (subredes).
  • 3.3.B.2 Dividir una red en subredes más pequeñas aísla el tráfico de red, lo cual puede evitar que los ataques en una subred afecten a los dispositivos de otras subredes.
  • 3.3.B.3 La segmentación de redes puede permitir aplicar diferentes políticas y controles de seguridad a distintas partes de la red, posibilitando la creación de zonas de alta seguridad y zonas de baja seguridad.
  • 3.3.B.4 La seguridad de puertos en un switch puede prevenir el inundación de MAC limitando el número de direcciones asignables a cualquier puerto individual del switch.

Fuente: College Board AP Course and Exam Description

La segmentación de red divide una red en piezas más pequeñas e aisladas (subredes). Si una subred es comprometida, el daño queda contenido y no puede propagarse.

Un patrón clave es la subred filtrada (también llamada DMZ). Se sitúa entre internet público y la red interna privada, alojando los servidores públicos de la organización en una zona de menor seguridad — separada de los sistemas internos sensibles.

Una subred filtrada (DMZ) coloca servidores públicos entre dos firewalls, lejos de la red privada

Las segmentaciones también pueden construirse mediante subredificación (por dirección IP) o VLANs (separación lógica de dispositivos en el mismo switch). Cada segmento puede recibir su propia política de seguridad - zonas de alta seguridad y baja seguridad.

Gabinetes de servidores: la segmentación de red aísla los sistemas para que un único compromiso no abra todo
Vocabulario Entrenar
Inglés Chino Pinyin
DMZ/ˌdiː em ˈzed/ 隔离区 gé lí qū
VLANs/ˈviːlænz/ 虚拟局域网 xū nǐ jú yù wǎng
3.4

Protegiendo las redes: Firewalls

Syllabus

Objetivo de aprendizaje 3.4.A: Identificar tipos de firewalls basados en red.

  • 3.4.A.1 Un firewall se utiliza para permitir o denegar el tráfico de red entrante y saliente. El propio firewall es un software que puede alojarse en un dispositivo independiente o integrarse en otro dispositivo de red, como un router.
  • 3.4.A.2 Un firewall sin estado filtra el tráfico basado en la información contenida en los encabezados de los paquetes, como direcciones IP, puertos y protocolos.
  • 3.4.A.3 Un firewall con estado (también conocido como filtrado dinámico de paquetes) rastrea el estado de las conexiones de red que pasan a través del firewall y puede filtrar según reglas relacionadas con la conexión, además del filtrado realizado por un firewall sin estado. Esto permite un mayor control sobre el contenido permitido para entrar y salir de una red.
  • 3.4.A.4 Un firewall de próxima generación (NGFW) posee tanto las capacidades de los firewalls sin estado y con estado típicos, como también funciones avanzadas adicionales, tales como prevención de intrusiones, inspección profunda de paquetes y filtrado por tipo de aplicación.

Objetivo de aprendizaje 3.4.B: Explicar cómo un firewall utiliza una lista de control de acceso para permitir o denegar el tráfico que entra o sale de una red.

  • 3.4.B.1 Los administradores de red crean un conjunto de reglas, llamado lista de control de acceso (ACL), que un firewall utiliza para permitir o denegar el tráfico de red entrante y saliente.
  • 3.4.B.2 Las reglas de la ACL se verifican en orden y la primera regla que coincida con los criterios se ejecutará para los datos especificados.
  • 3.4.B.3 Una ACL típica especificará la dirección del tráfico (entrante o saliente), el criterio para filtrar (direcciones IP, puerto lógico, servicio o aplicación) y la acción a tomar (permitir o denegar).

Objetivo de aprendizaje 3.4.C: Determinar la ubicación efectiva de los firewalls en una red.

  • 3.4.C.1 Cada segmento de una red debe tener un firewall para controlar el flujo de datos hacia y desde ese segmento.
  • 3.4.C.2 Los segmentos de red pueden tener diferentes necesidades de seguridad basadas en los datos y servicios que contienen. El nivel de seguridad para cada firewall puede configurarse de forma independiente.
  • 3.4.C.3 Cada punto de entrada y salida de datos entre la red interna e internet público debe contar con un firewall.

Objetivo de aprendizaje 3.4.D: Configurar un firewall para gestionar el flujo de tráfico de red.

  • 3.4.D.1 Los requisitos de un firewall especificarán qué tipo de tráfico procedente de qué fuentes o destinado a qué destinos debe ser permitido o denegado.
  • 3.4.D.2 Las reglas específicas de un firewall pueden permitir o denegar el tráfico entrante o saliente basándose en el puerto de origen o destino, dirección IP, servicio, protocolo o aplicación.
    • Ejemplos ilustrativos para 3.4.D.2:
      • Permitir puerto TCP entrante 22 desde TODOS; (esta regla permitirá todo el tráfico TCP entrante con puerto de destino 22, que es el puerto designado para el protocolo SSH)
      • Denegar puerto TCP entrante 80 desde 192.168.1.0/24; (esta regla denegará el tráfico TCP entrante con puerto de destino 80 procedente de direcciones IP en el rango 192.168.1.0-192.168.1.255)
  • 3.4.D.3 Las reglas se implementan en orden, y cambiar el orden de un conjunto de reglas puede alterar qué tráfico es permitido o denegado. Debe prestarse atención a la precedencia de las prioridades de filtrado al establecer el orden de las reglas.
    • Ejemplos ilustrativos para 3.4.D.3:
      • Este conjunto de reglas permitiría el tráfico SSH y denegaría otro tráfico TCP entrante
      • Regla 1: PERMITIR puerto TCP entrante 22 desde TODOS;
      • Regla 2: DENEGAR todo el TCP entrante desde TODOS;
      • Invertir el orden de esas reglas denegaría todo el tráfico TCP entrante, incluido el tráfico SSH.

Fuente: College Board AP Course and Exam Description

Cómo decide un firewall

Un firewall permite o deniega el tráfico que entra o sale de una red. Hay varios tipos:

  • Sin estado - filtra solo sobre encabezados de paquete (IP, puerto, protocolo).
  • Con estado - también rastrea el estado de cada conexión para un control más fino.
  • De próxima generación (NGFW) - agrega funciones avanzadas como prevención de intrusiones e inspección profunda de paquetes.

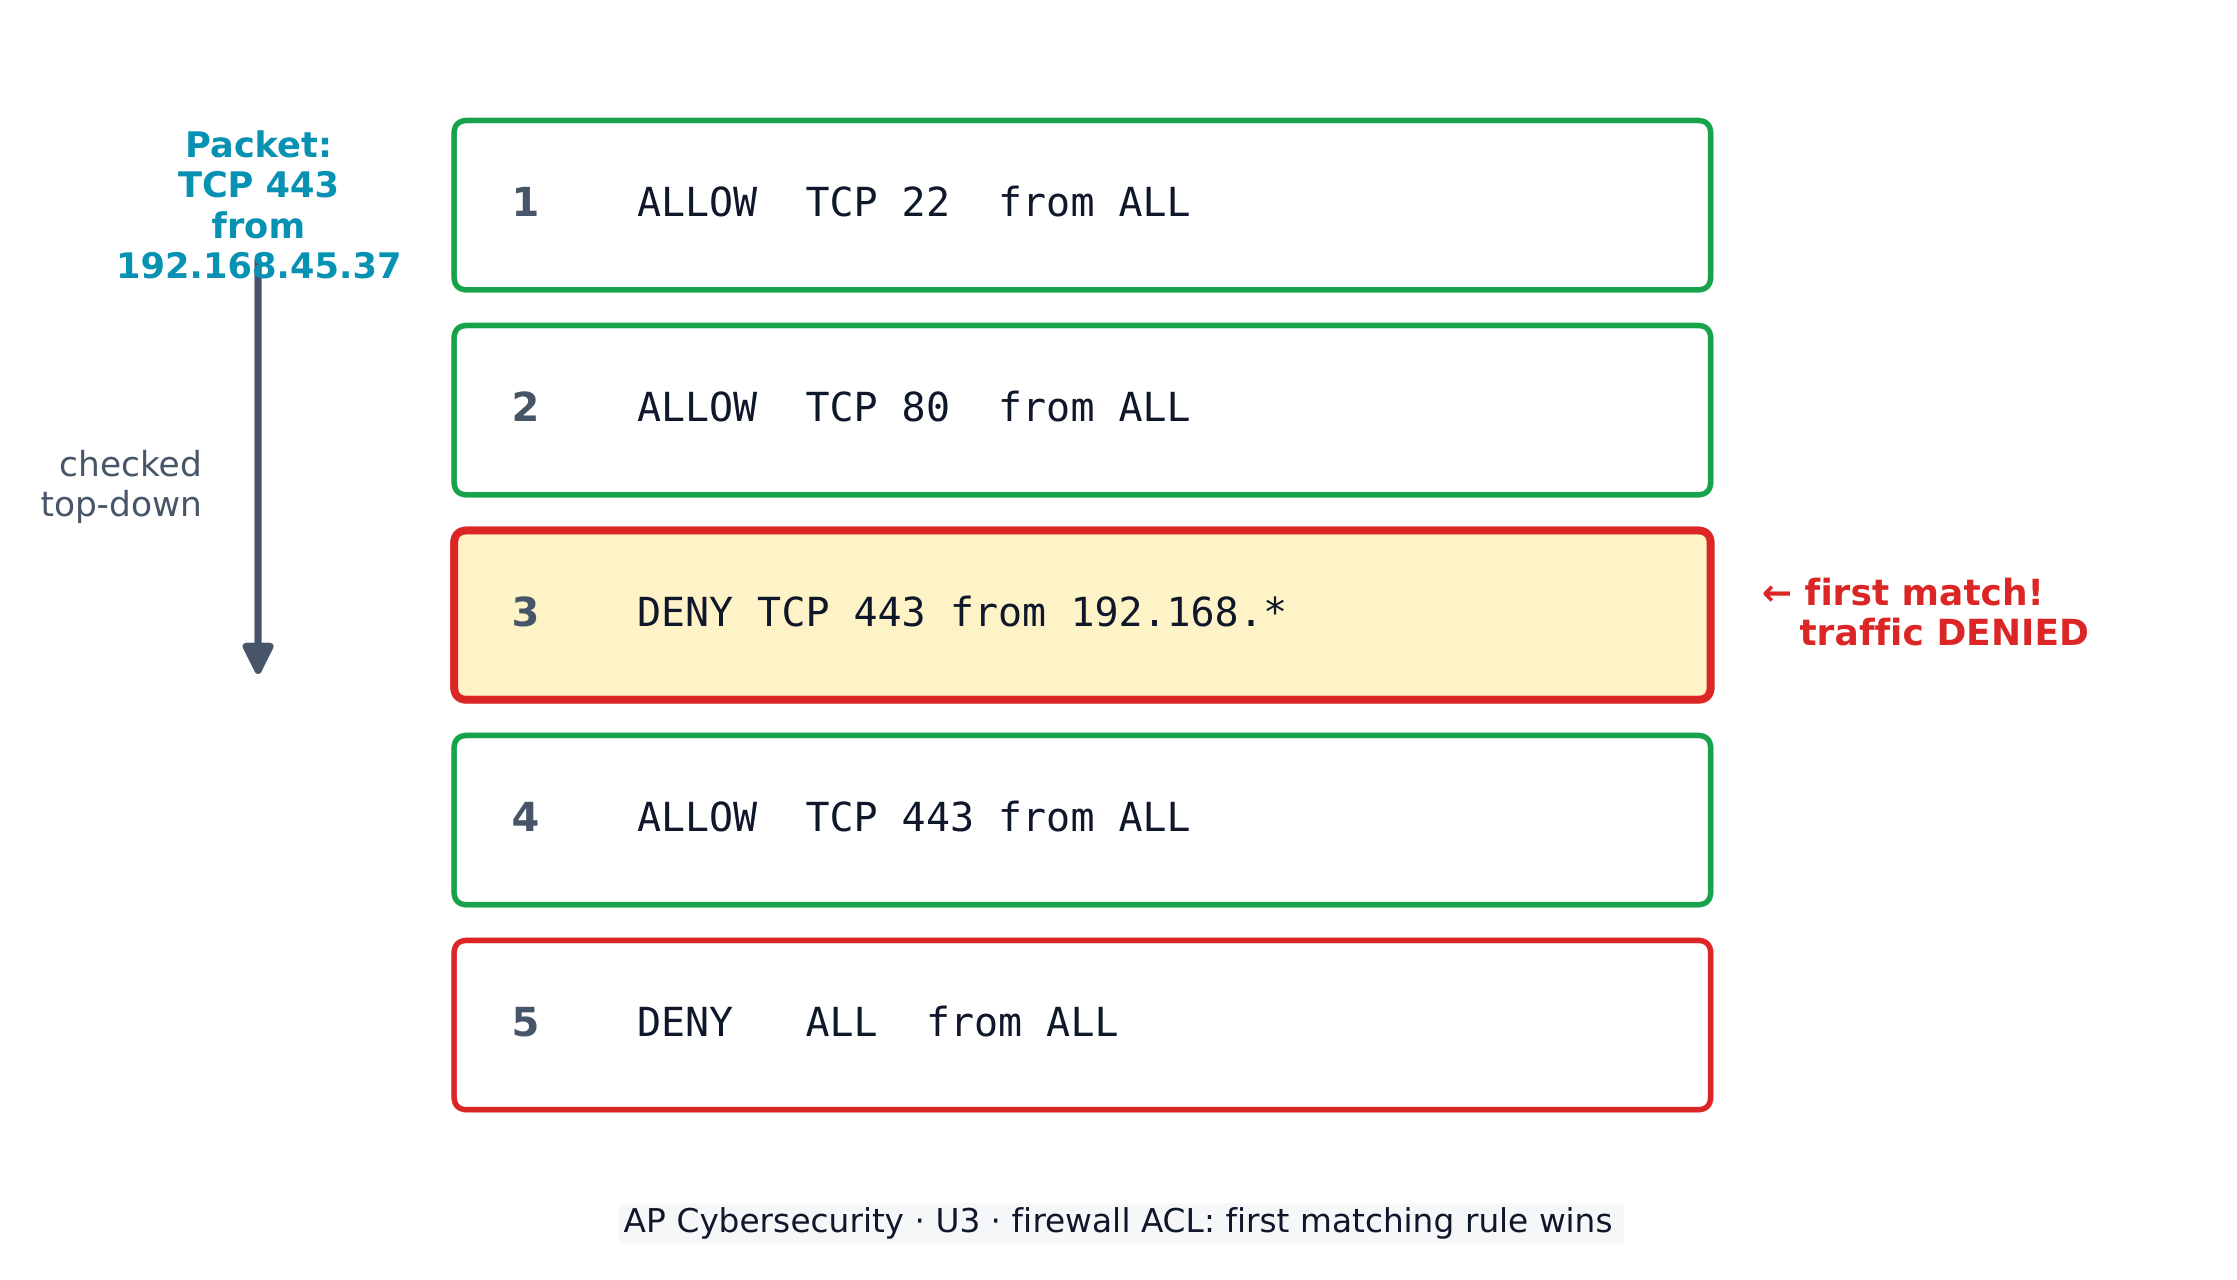
Un firewall sigue una lista de control de acceso (ACL) - un conjunto ordenado de reglas. Las reglas se verifican en orden, y el primer coincidencia gana, por lo que el orden de las reglas cambia qué tráfico pasa. Cada regla especifica una dirección, algo por lo que filtrar (IP, puerto, servicio) y una acción (permitir o denegar).

Un firewall revisa su ACL de arriba hacia abajo; la primera regla coincidente decide

Ejemplo resuelto. Un firewall tiene la Regla 3: DENY TCP 443 from 192.168.*, y más abajo la Regla 7: ALLOW TCP 443 from ALL. Un usuario en 192.168.45.37 no puede alcanzar el puerto 443 - aunque la Regla 7 le permitiría - porque la Regla 3 coincide primero, y el primero que coincide gana. La solución es mover la regla ALLOW encima de la DENY. Por eso es el orden de las reglas, no solo el contenido de las reglas, lo que decide qué tráfico pasa.

Los firewalls deben estar en cada punto donde los datos cruzan entre zonas - en cada segmento de red y en cada pasarela a internet público.

Switches de red montados en gabinete con muchos cables ethernet
Hardware de red real: un firewall es un dispositivo (o software) ubicado donde estos cables se encuentran con el mundo exterior
3.5

Detectando ataques de red

Syllabus

Objetivo de aprendizaje 3.5.A: Identificar tipos de herramientas automatizadas de seguridad utilizadas para detectar ataques de red.

  • 3.5.A.1 Las herramientas de detección automática analizan los datos recopilados de la red y los dispositivos de una organización, como switches y routers, servidores, firewalls y computadoras de usuarios. Estos datos se recopilan a menudo en un archivo de registro (log).
  • 3.5.A.2 Un sistema de detección de intrusiones de red (NIDS) es una herramienta automatizada que analiza datos para determinar si está ocurriendo actividad maliciosa en una red. Cuando se detecta un ataque, genera una alerta.
  • 3.5.A.3 Un sistema de prevención de intrusiones de red (NIPS) es una herramienta automatizada que, al igual que un IDS, analiza datos para determinar si está ocurriendo actividad maliciosa en una red. Un NIPS también puede mitigar o detener un ataque cerrando puertos, bloqueando direcciones IP o MAC específicas, o rechazando protocolos específicos.
  • 3.5.A.4 Un sistema de gestión de información y eventos de seguridad (SIEM) recopila y analiza datos de múltiples fuentes (incluyendo firewalls, NIDS/NIPS, registros de dispositivos y registros de aplicaciones) para detectar patrones que puedan indicar un ciberataque y eleva una alerta si se detecta un posible ataque. Los analistas de seguridad investigan la alerta para determinar si representa una amenaza real y siguen procedimientos operativos estándar para resolver o escalar la alerta.

Objetivo de aprendizaje 3.5.B: Explicar cómo las organizaciones pueden aprovechar la inteligencia artificial (IA) para mejorar la detección y respuesta ante amenazas.

  • 3.5.B.1 Las computadores registran cada acción que realizan los usuarios. Los firewalls, IDS, IPS y otros sensores de red registran todo el tráfico que pasa por varios puntos de la red. La red de una organización de tamaño mediano registra millones (o incluso decenas de millones) de puntos de datos por día. Incluso un equipo grande de humanos es incapaz de analizar tanta cantidad de datos.
  • 3.5.B.2 Los equipos de detección de amenazas están creando algoritmos de IA para analizar grandes cantidades de datos y clasificar los patrones de datos como maliciosos o normales.
  • 3.5.B.3 Los modelos de IA para la detección de amenazas se basan en cálculos probabilísticos; reportan un porcentaje para indicar la probabilidad de que algo sea malicioso.
  • 3.5.B.4 Las organizaciones determinan sus propios umbrales sobre qué porcentaje de probabilidad de amenaza resulta en una alerta. Si el umbral está establecido demasiado alto, los ataques reales pueden pasar desapercibidos; si el umbral es demasiado bajo, el equipo de seguridad se verá abrumado con falsas alertas.

Objetivo de aprendizaje 3.5.C: Determinar un método de detección de red.

  • 3.5.C.1 El volumen de tráfico de red es un criterio para determinar un método de detección. La detección basada en firmas es más eficiente para redes con alto volumen de tráfico. La detección basada en firmas compara los datos de detección con una base de datos de indicadores conocidos de compromiso (IoCs), llamadas firmas. Las bases de datos de firmas deben actualizarse con IoCs para los últimos ataques. La detección basada en firmas se ejecuta más rápidamente que la detección basada en anomalías.
  • 3.5.C.2 La consistencia de los patrones de tráfico de red es un criterio para determinar un método de detección. La detección basada en anomalías es más efectiva en redes con patrones de tráfico consistentes. La detección basada en anomalías compara los datos de detección con una línea base de actividad registrada. Las líneas base deben registrarse en sistemas no comprometidos para establecer los tipos y volúmenes de datos esperados. La detección basada en anomalías activa una alerta o acción cuando se registran tipos o volúmenes de datos fuera de un rango de tolerancia especificado. La detección basada en anomalías depende de patrones consistentes en el tráfico de red para detectar patrones de tráfico anómalos.
  • 3.5.C.3 El grado de sensibilidad o criticidad de una red es un criterio para determinar un método de detección. Las redes con datos o servicios más sensibles o críticos probablemente consideren un enfoque híbrido. La detección híbrida combina la detección basada en firmas y la basada en anomalías. La detección híbrida es más costosa que usar solo la detección basada en firmas o basada en anomalías, y los modelos de detección híbrida generan más alertas.
  • 3.5.C.4 La probabilidad de ataques nuevos en una red es un criterio para determinar un método de detección. La detección basada en firmas no puede detectar un nuevo ataque. Cuando una organización sospecha que es probable que los adversarios intenten un nuevo ataque en una red, la detección basada en anomalías es el método preferido cuando el costo de la detección híbrida es prohibitivamente alto.

Objetivo de aprendizaje 3.5.D: Evaluar el impacto de un método de detección de red.

  • 3.5.D.1 La velocidad de detección es un factor en la evaluación del impacto de un método de detección de red. Una detección más rápida permite una respuesta más rápida. Los métodos de detección basados en firmas son más rápidos que los métodos de detección basados en anomalías, especialmente en redes con alto volumen de tráfico.
  • 3.5.D.2 El costo es un factor en la evaluación del impacto de un método de detección de red. Las herramientas de detección y los costos continuos deben estar dentro de un presupuesto. Los sistemas de detección basados en anomalías requieren hardware más costoso para funcionar que los basados en firmas. La detección híbrida es la opción más costosa porque combina ambos métodos, basado en anomalías y basado en firmas.
  • 3.5.D.3 La tasa de falsos positivos es un factor en la evaluación del impacto de un método de detección de red. La detección basada en firmas tiene casi ningún falso positivo. La detección basada en anomalías o híbrida tendrá tasas de falsos positivos más altas. Los impactos de las altas tasas de falsos positivos incluyen:
    • El tiempo y los recursos se destinan a investigar alertas por actividad no maliciosa.
    • La fatiga de alertas es una condición que ocurre cuando los respondedores se acostumbran a los falsos positivos y toman las alertas menos en serio porque asumen que las alertas son falsos positivos antes de investigarlas.
  • 3.5.D.4 La tasa de falsos negativos es un factor en la evaluación del impacto de un método de detección de red. Un falso negativo ocurre cuando un adversario puede eludir un sistema de detección. Los sistemas de detección basados en firmas son más fáciles de eludir que los sistemas basados en anomalías o híbridos. Los falsos negativos pueden resultar en que los adversarios causen pérdidas, daños, interrupciones o destrucción de datos y sistemas.

Objetivo de aprendizaje 3.5.E: Aplicar técnicas de detección para identificar indicadores de ataques de red mediante el análisis de archivos de registro.

  • 3.5.E.1 Los ataques evil-twin se pueden detectar escaneando regularmente identificadores de conjunto de servicio (SSIDs) que parezcan sospechosos o similares a SSIDs locales legítimos. La triangulación de señal se puede utilizar para localizar y desactivar un punto de acceso que transmite una red evil-twin.
  • 3.5.E.2 Los ataques de interferencia (jamming) se pueden detectar reconociendo que ningún dispositivo inalámbrico en un espacio físico específico puede conectarse a una red inalámbrica y escaneando en busca de ruido electromagnético (EM) en el rango inalámbrico.
  • 3.5.E.3 Los ataques de envenenamiento ARP se pueden detectar monitoreando el tráfico de red en busca de mensajes ARP inusuales (particularmente paquetes ARP con direcciones MAC duplicadas) y verificando la tabla ARP en la puerta de enlace predeterminada.
  • 3.5.E.4 Los ataques de inundación MAC se pueden detectar monitoreando el tráfico de red en busca de un aumento inesperado de tramas Ethernet con diferentes direcciones MAC y verificando la tabla de direcciones MAC en un switch.
  • 3.5.E.5 Los ataques de envenenamiento DNS son difíciles de detectar. Sin embargo, si el sitio web de una organización experimenta una caída abrupta e inexplicable del tráfico, se deben examinar los registros DNS como una causa potencial.
  • 3.5.E.6 Los ataques Smurf se pueden detectar vigilando el tráfico de red en busca de un aumento repentino de solicitudes ICMP enviadas a la dirección de broadcast de la red.
  • 3.5.E.7 Los IoC basados en red se descubren al analizar el tráfico de red, a menudo en forma de archivos de captura de paquetes. Los indicadores se pueden encontrar en direcciones IP de origen y destino, puertos y protocolos. Estos pueden incluir:
    • Conexiones a direcciones IP maliciosas conocidas
    • Escaneos de red no autorizados
    • Picos inusuales o desaceleraciones en el tráfico de red
    • Tráfico de aplicación-puerto mal emparejado

Fuente: College Board AP Course and Exam Description

Cuando la prevención falla, toma el relevo la detección. Las herramientas automáticas leen los archivos de registro que registran la actividad de la red:

  • Un sistema de detección de intrusiones en red (NIDS) analiza el tráfico y genera una alerta, pero no bloquea;
  • Un sistema de prevención de intrusiones en red (NIPS) también puede detener un ataque cerrando puertos o bloqueando direcciones;
  • Un sistema de gestión de información y eventos de seguridad (SIEM) recopila datos de muchas fuentes para detectar patrones.

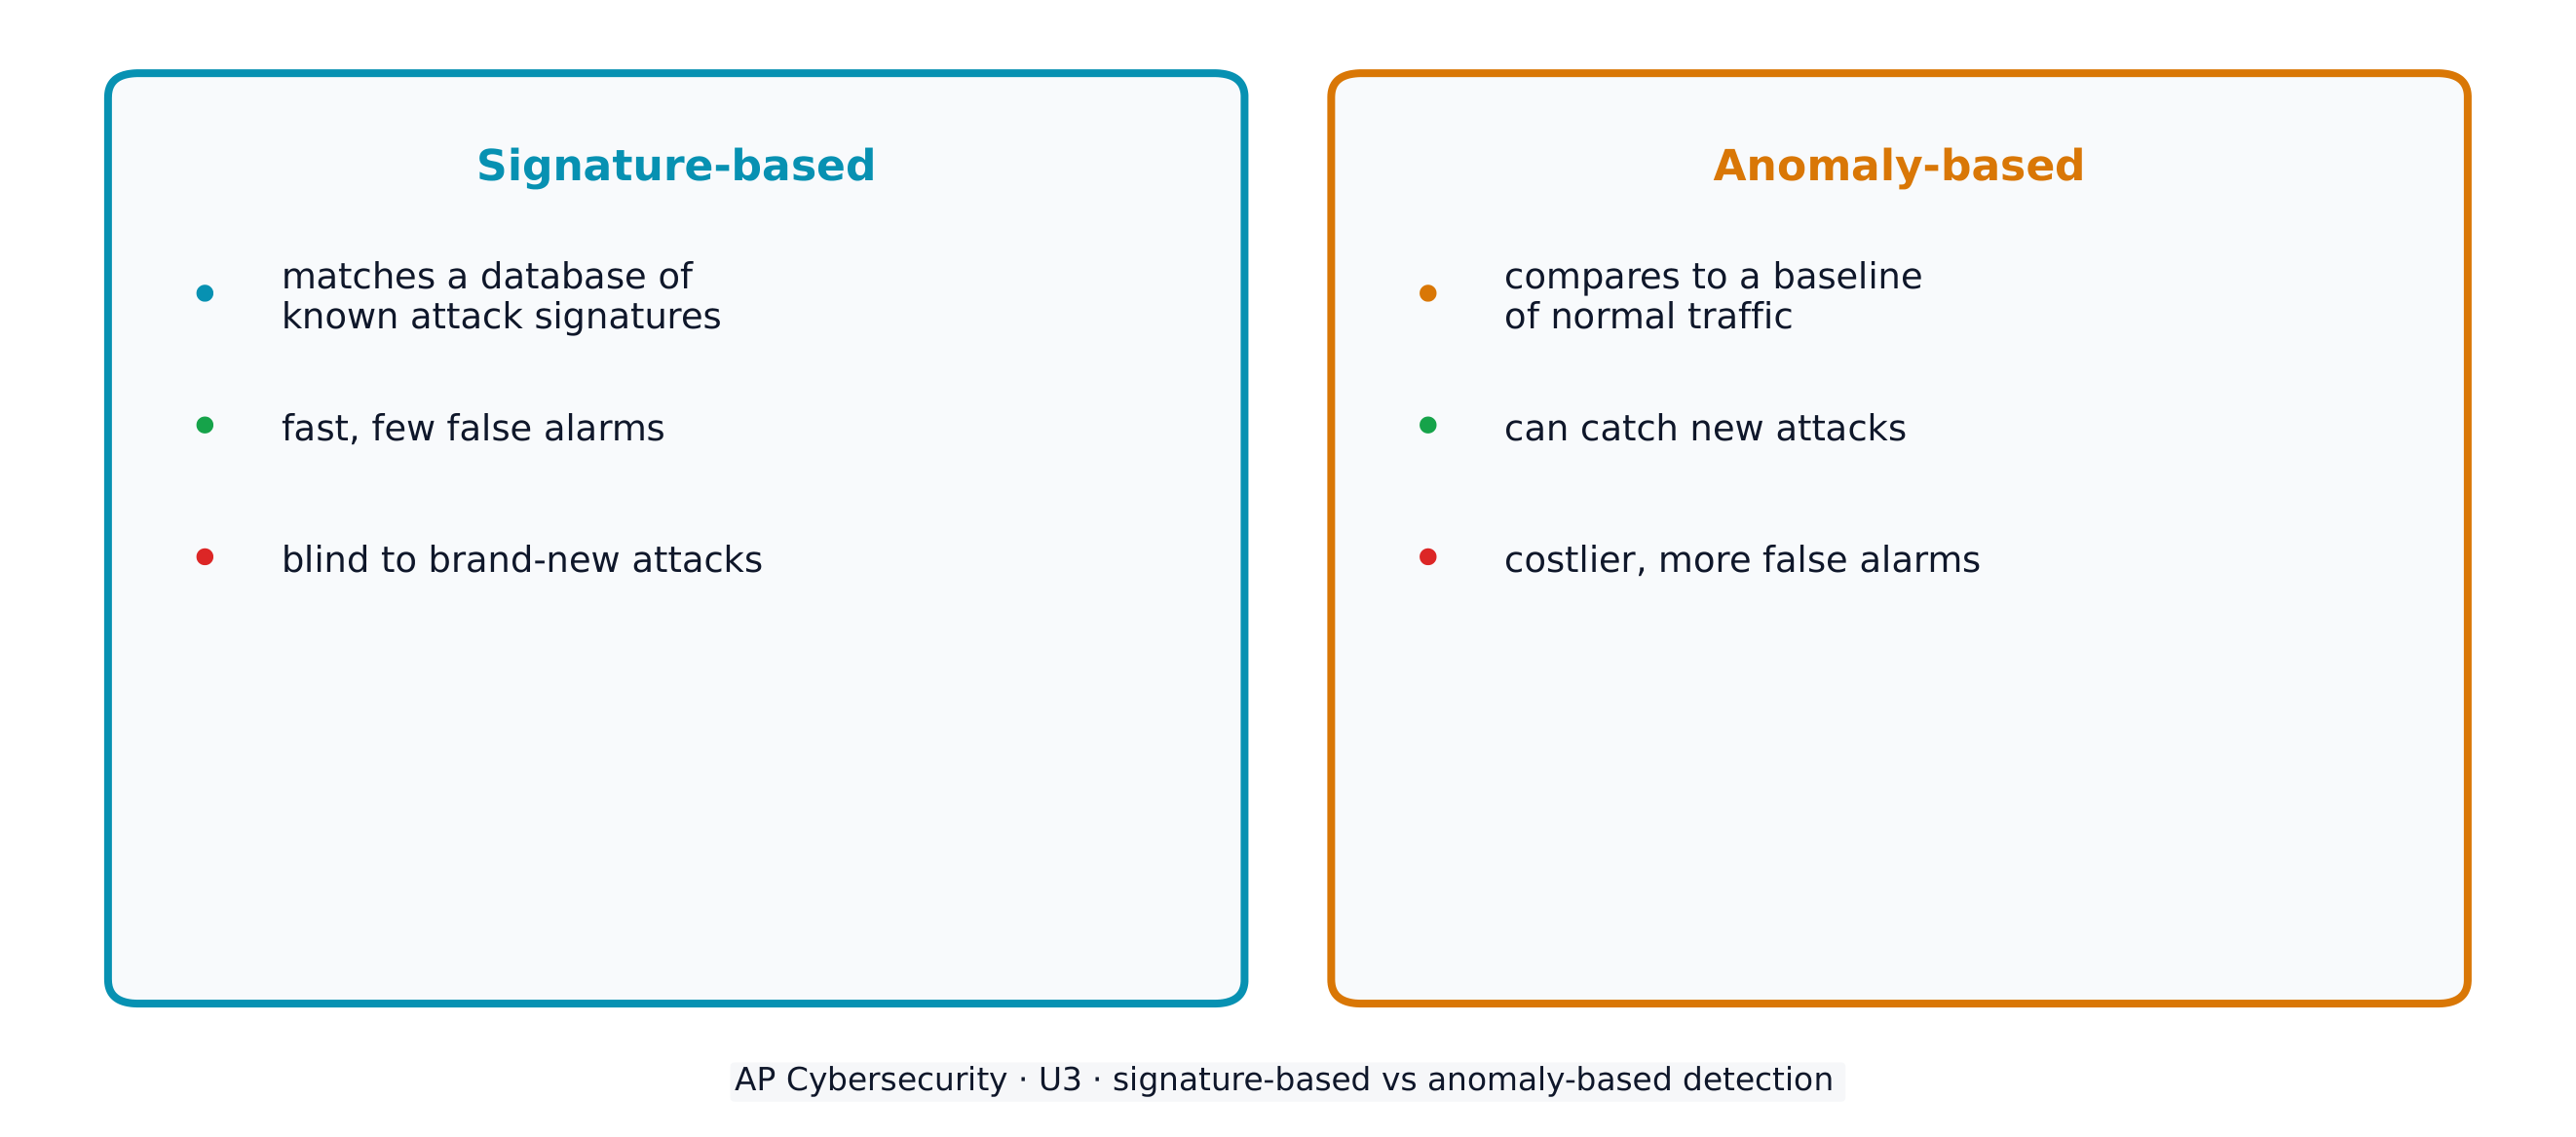
Hay dos métodos de detección. La detección basada en firmas compara el tráfico con una base de datos de firmas de ataques conocidos - rápida y con pocas falsas alarmas, pero ciega ante ataques nuevos. La detección basada en anomalías compara el tráfico con una línea base normal y señala cualquier cosa inusual - puede capturar ataques novedosos pero requiere más recursos y genera más falsas alarmas. Un enfoque híbrido combina ambos.

Al examinar el tráfico capturado (archivos de captura de paquetes), los analistas buscan indicadores de compromiso basados en red en las direcciones IP de origen y destino, puertos y protocolos. Cuatro comunes: conexiones a direcciones IP maliciosas conocidas, escaneos de red no autorizados (un externo probando tus puertos), picos o ralentizaciones inusuales en el tráfico, y tráfico de aplicación-puerto desajustado (por ejemplo, tráfico no web fluyendo por el puerto 80). Estos completan los indicadores basados en host, archivo y comportamiento que registra un solo dispositivo.

IA, umbrales y fatiga de alertas

Una red mediana registra millones de eventos al día - mucho más de lo que cualquier equipo puede leer - así que las organizaciones entrenan modelos de IA para clasificar patrones probablemente maliciosos de los normales. Estos modelos son probabilísticos: en lugar de un sí/no, cada evento recibe una probabilidad porcentual de ser malicioso.

Luego la organización establece un umbral - la probabilidad en la que se dispara una alerta - y esa elección es un真妥协 genuino:

  • establecer el umbral demasiado alto y los ataques reales pasarán sin ser detectados;
  • establecerlo demasiado bajo y el equipo estará abrumado con falsas alertas.

Demasiadas falsas alertas causan fatiga de alertas: los respondedores se acostumbran tanto a los falsos positivos que comienzan a asumir que una alerta es falsa antes de investigarla - así que un ataque real, cuando finalmente llega, es rechazado. Esto es exactamente por qué importa una baja tasa de falsos positivos: la detección basada en firmas tiene casi ninguna, mientras que la detección basada en anomalías e híbrida intercambia una tasa de falsos positivos más alta por la capacidad de capturar ataques novedosos.

La detección basada en firmas coincide con ataques conocidos; la detección basada en anomalías señala desviaciones de lo normal
3.5

Consejos para exámenes

  • Para preguntas sobre ACL de firewall, lee las reglas de arriba hacia abajo y detente en la primera coincidencia - una regla Deny encima de una Allow bloquea el tráfico aunque exista Allow más abajo.
  • Asocia cada ataque con su signo distintivo: envenenamiento ARP = una IP con dos direcciones MAC; inundación MAC = un aumento de nuevas direcciones MAC; envenenamiento DNS = una caída inexplicable en el tráfico web.
  • Lee capturas de paquetes para buscar IoCs basados en red: IPs maliciosas conocidas, escaneos no autorizados, picos/ralentizaciones de tráfico y tráfico de aplicación-puerto desajustado.
  • Ejecuta escáneres de vulnerabilidades para encontrar debilidades conocidas de manera proactiva, y corrige primero los hallazgos de mayor gravedad.
  • Basada en firmas = rápida, pocos falsos positivos, pierde ataques nuevos (más falsos negativos); basada en anomalías = captura ataques nuevos, cuesta más, más falsos positivos. Memoriza este compromiso.
  • Una subred filtrada / DMZ aloja servidores expuestos públicamente entre internet y la red privada - nómbrala siempre que una pregunta separe servicios públicos de datos internos.
  • WPA3 es el cifrado inalámbrico fuerte; WEP y el original WPA son inseguros.

Lecciones interactivas sobre este tema

Trátalo paso a paso, con ejercicios de verificación instantánea.

Exámenes Anteriores

Más temas en AP Ciberseguridad

Iniciar sesión o crear cuenta

IGCSE, A-Level & AP