Objetivo de aprendizaje 2.1.A: Identificar ataques de ingeniería social.
- 2.1.A.1 Los ingenieros sociales utilizan tácticas psicológicas para manipular a los objetivos y hacer que realicen una acción deseada.
- 2.1.A.2 El pretexting ocurre cuando los adversarios crean una razón creíble para contactar a un objetivo.
- 2.1.A.3 La autoridad implica que los adversarios se hacen pasar por alguien con poder sobre un objetivo o pretenden transmitir instrucciones de esa persona.
- 2.1.A.4 La intimidación consiste en que los adversarios anuncian consecuencias negativas si no se cumplen las demandas.
- 2.1.A.5 El consenso se produce cuando los adversarios ejercen presión social haciendo creer al objetivo que todos los demás están realizando una acción deseada.
- 2.1.A.6 La escasez implica que los adversarios generan una sensación de disponibilidad limitada.
- 2.1.A.7 La familiaridad ocurre cuando los adversarios fingen ser o conocer a alguien cercano al objetivo para establecer confianza.
- 2.1.A.8 La urgencia se presenta cuando los adversarios establecen un plazo que requiere una acción rápida del objetivo para evitar consecuencias negativas.
Objetivo de aprendizaje 2.1.B: Identificar tipos de adversarios.
- 2.1.B.1 Los script kiddies son adversarios de baja habilidad que utilizan herramientas desarrolladas por otros sin comprender cómo funcionan estas herramientas. A menudo están motivados por la codicia o el deseo de reconocimiento.
- 2.1.B.2 Los hacktivistas están motivados por causas sociales, políticas o personales. Comprometen computadoras y redes para apoyar su causa o detener un daño percibido, creyendo que sus objetivos justifican sus métodos ilegales.
- 2.1.B.3 Los adversarios internos son amenazas únicas porque tienen credenciales legítimas y acceso a sistemas y datos. Pueden ser reclutados por terceros maliciosos y pueden estar motivados por la codicia o la venganza.
- 2.1.B.4 Los ciberterroristas están motivados por la política o las creencias y buscan interrumpir comunidades, regiones o naciones enteras mediante ciberataques (por ejemplo, atacar una red eléctrica, una planta de tratamiento de agua u otra infraestructura civil). Pueden actuar de forma independiente o en nombre de gobiernos u organizaciones criminales.
- 2.1.B.5 Las organizaciones criminales transnacionales buscan obtener ganancias financieras principalmente mediante el despliegue de ransomware y el robo de propiedad intelectual (PI) corporativa para venderla en mercados ilegales.
Objetivo de aprendizaje 2.1.C: Describir las fases de un ciberataque.
- 2.1.C.1 Los ciberataques tienen como objetivo interrumpir, dañar, robar o destruir dispositivos, redes o datos. Los adversarios trabajan por fases, las cuales pueden no utilizarse todas en cada ataque. Las fases son:
- i. Reconocimiento
- ii. Acceso inicial
- iii. Persistencia
- iv. Movimiento lateral
- v. Ejecución de la acción
- vi. Evasión de la detección
- 2.1.C.2 En la fase de reconocimiento de un ataque, los adversarios recopilan tanta información como sea posible sobre su objetivo, a menudo utilizando inteligencia de fuentes abiertas (OSINT), que es información disponible gratuitamente.
- 2.1.C.3 En la fase de acceso inicial de un ataque, los adversarios establecen un punto de apoyo en la computadora del objetivo, a menudo mediante ingeniería social o credenciales comprometidas o débiles.
- 2.1.C.4 Después de obtener acceso durante un ataque, los adversarios establecen persistencia para mantener el acceso sin necesidad de recuperarlo. Pueden utilizar un protocolo de comando y control (C2) para enviar comandos al dispositivo y recibir salidas, a menudo a través de malware como un troyano de acceso remoto (RAT) o un rootkit.
- 2.1.C.5 En la fase de movimiento lateral de un ataque, los adversarios intentan elevar sus privilegios accediendo a computadoras y cuentas de usuario con permisos elevados a servicios y datos.
- 2.1.C.6 En la fase de ejecución de la acción de un ataque, los adversarios actúan según sus objetivos recopilando datos específicos, exfiltrándolos e interrumpiendo servicios o destruyendo datos.
- 2.1.C.7 En la fase final de un ataque, muchos adversarios intentan evadir la detección eliminando o editando archivos de registro y borrando otros archivos que pueden haber plantado en los dispositivos (por ejemplo, malware).
Objetivo de aprendizaje 2.1.D: Describir el proceso de evaluación de riesgos.
- 2.1.D.1 El riesgo ocurre cuando una amenaza puede explotar una vulnerabilidad para comprometer un activo.
- 2.1.D.2 Un activo es cualquier cosa valiosa. Los activos incluyen recursos financieros, propiedad intelectual, datos, infraestructura digital, propiedad física y reputación.
- 2.1.D.3 La evaluación de riesgos considera dos factores:
- La probabilidad de un ataque contra una vulnerabilidad específica
- La gravedad del daño proyectado de un ataque contra una vulnerabilidad específica
- 2.1.D.4 La probabilidad de que una vulnerabilidad sea explotada depende de muchos factores, incluidos:
- El valor del objetivo: Los adversarios son más propensos a atacar objetivos que perciben como valiosos.
- El nivel de habilidad requerido para explotar la vulnerabilidad (es decir, la dificultad): Las vulnerabilidades con exploits bien documentados a menudo requieren menos habilidad y pueden ser realizadas por más adversarios.
- La motivación y las capacidades de los adversarios probables: Los adversarios altamente motivados y cualificados tienen más probabilidades de poder realizar exploits más complejos.
- 2.1.D.5 La gravedad de un ataque a menudo se mide por el costo financiero, que también puede incluir impactos reputacionales y operativos.
- Ejemplos ilustrativos para 2.1.D.5:
- Un hacktivista está apasionado por las prácticas de pesca ilegal apoyadas por una empresa local de producción de alimentos. La página web principal de esta empresa de producción de alimentos sería un objetivo de alto valor para este hacktivista; vandalizar la página web para exponer el apoyo de la empresa a la pesca ilegal no proporcionaría ninguna ganancia financiera al adversario, pero le permitiría crear conciencia sobre un tema que lo motiva.
- Ejemplos ilustrativos para 2.1.D.5:
- 2.1.D.6 El resultado de una evaluación de riesgos puede ser cuantitativo o cualitativo.
- La evaluación de riesgos cuantitativa asigna un valor numérico a una vulnerabilidad basándose en una escala numérica (por ejemplo, 1–10) o un impacto cuantificable, que podría ser financiero (por ejemplo, un riesgo anual de $10,000).
- Ejemplos ilustrativos para 2.1.D.6:
- Bajo, medio, alto, severo
- Impacto bajo improbable, impacto bajo probable, impacto alto improbable, impacto alto probable
- 2.1.D.7 La documentación de la evaluación de riesgos debe incluir:
- Activos vulnerables y su valor
- Descripciones de las amenazas probables para los activos
- Detalles de vulnerabilidades específicas para activos específicos y cómo serían explotadas
- Una explicación de la gravedad del daño (financiero, operativo, reputacional, etc.) si se comprometiera un activo específico, y la probabilidad de que ocurra ese compromiso
- Una calificación final, cuantitativa o cualitativa, para cada riesgo identificado
- Ejemplos ilustrativos para 2.1.D.7:
- Puntuación escalada (por ejemplo, 1–10)
- Valor monetario (por ejemplo, un riesgo de $10,000 risk vs. a$100,000)
Objetivo de aprendizaje 2.1.E: Identificar estrategias para gestionar el riesgo.
- 2.1.E.1 Una vez que se ha identificado y evaluado un riesgo, una organización tiene cuatro opciones para gestionarlo:
- i. Evitar
- ii. Transferir
- iii. Mitigar
- iv. Aceptar
- 2.1.E.2 La evitación de riesgos detiene la actividad que genera el riesgo. Si la actividad es una parte crítica de la misión o el propósito de una organización, entonces la evitación no es posible.
- 2.1.E.3 La transferencia de riesgos coloca la carga del riesgo en otra entidad, como una compañía de seguros, un gobierno o los consumidores.
- 2.1.E.4 La mitigación de riesgos implementa controles de seguridad para reducir la probabilidad o el impacto de un riesgo.
- 2.1.E.5 El riesgo residual es el riesgo que permanece después de que una organización ha pasado por la evitación, la transferencia y la mitigación. El riesgo residual es el nivel de riesgo que una organización está dispuesta a aceptar. La aceptación de riesgos reconoce el hecho de que la seguridad absoluta es inalcanzable.
- 2.1.E.6 Para conservar los recursos financieros y la capacidad de los empleados, una organización a menudo favorecerá soluciones que sean rentables y fáciles de implementar y mantener. Las soluciones rentables cuestan menos instalarlas y mantenerlas que la pérdida esperada de un ataque.
Objetivo de aprendizaje 2.1.F: Identificar tipos de controles de seguridad.
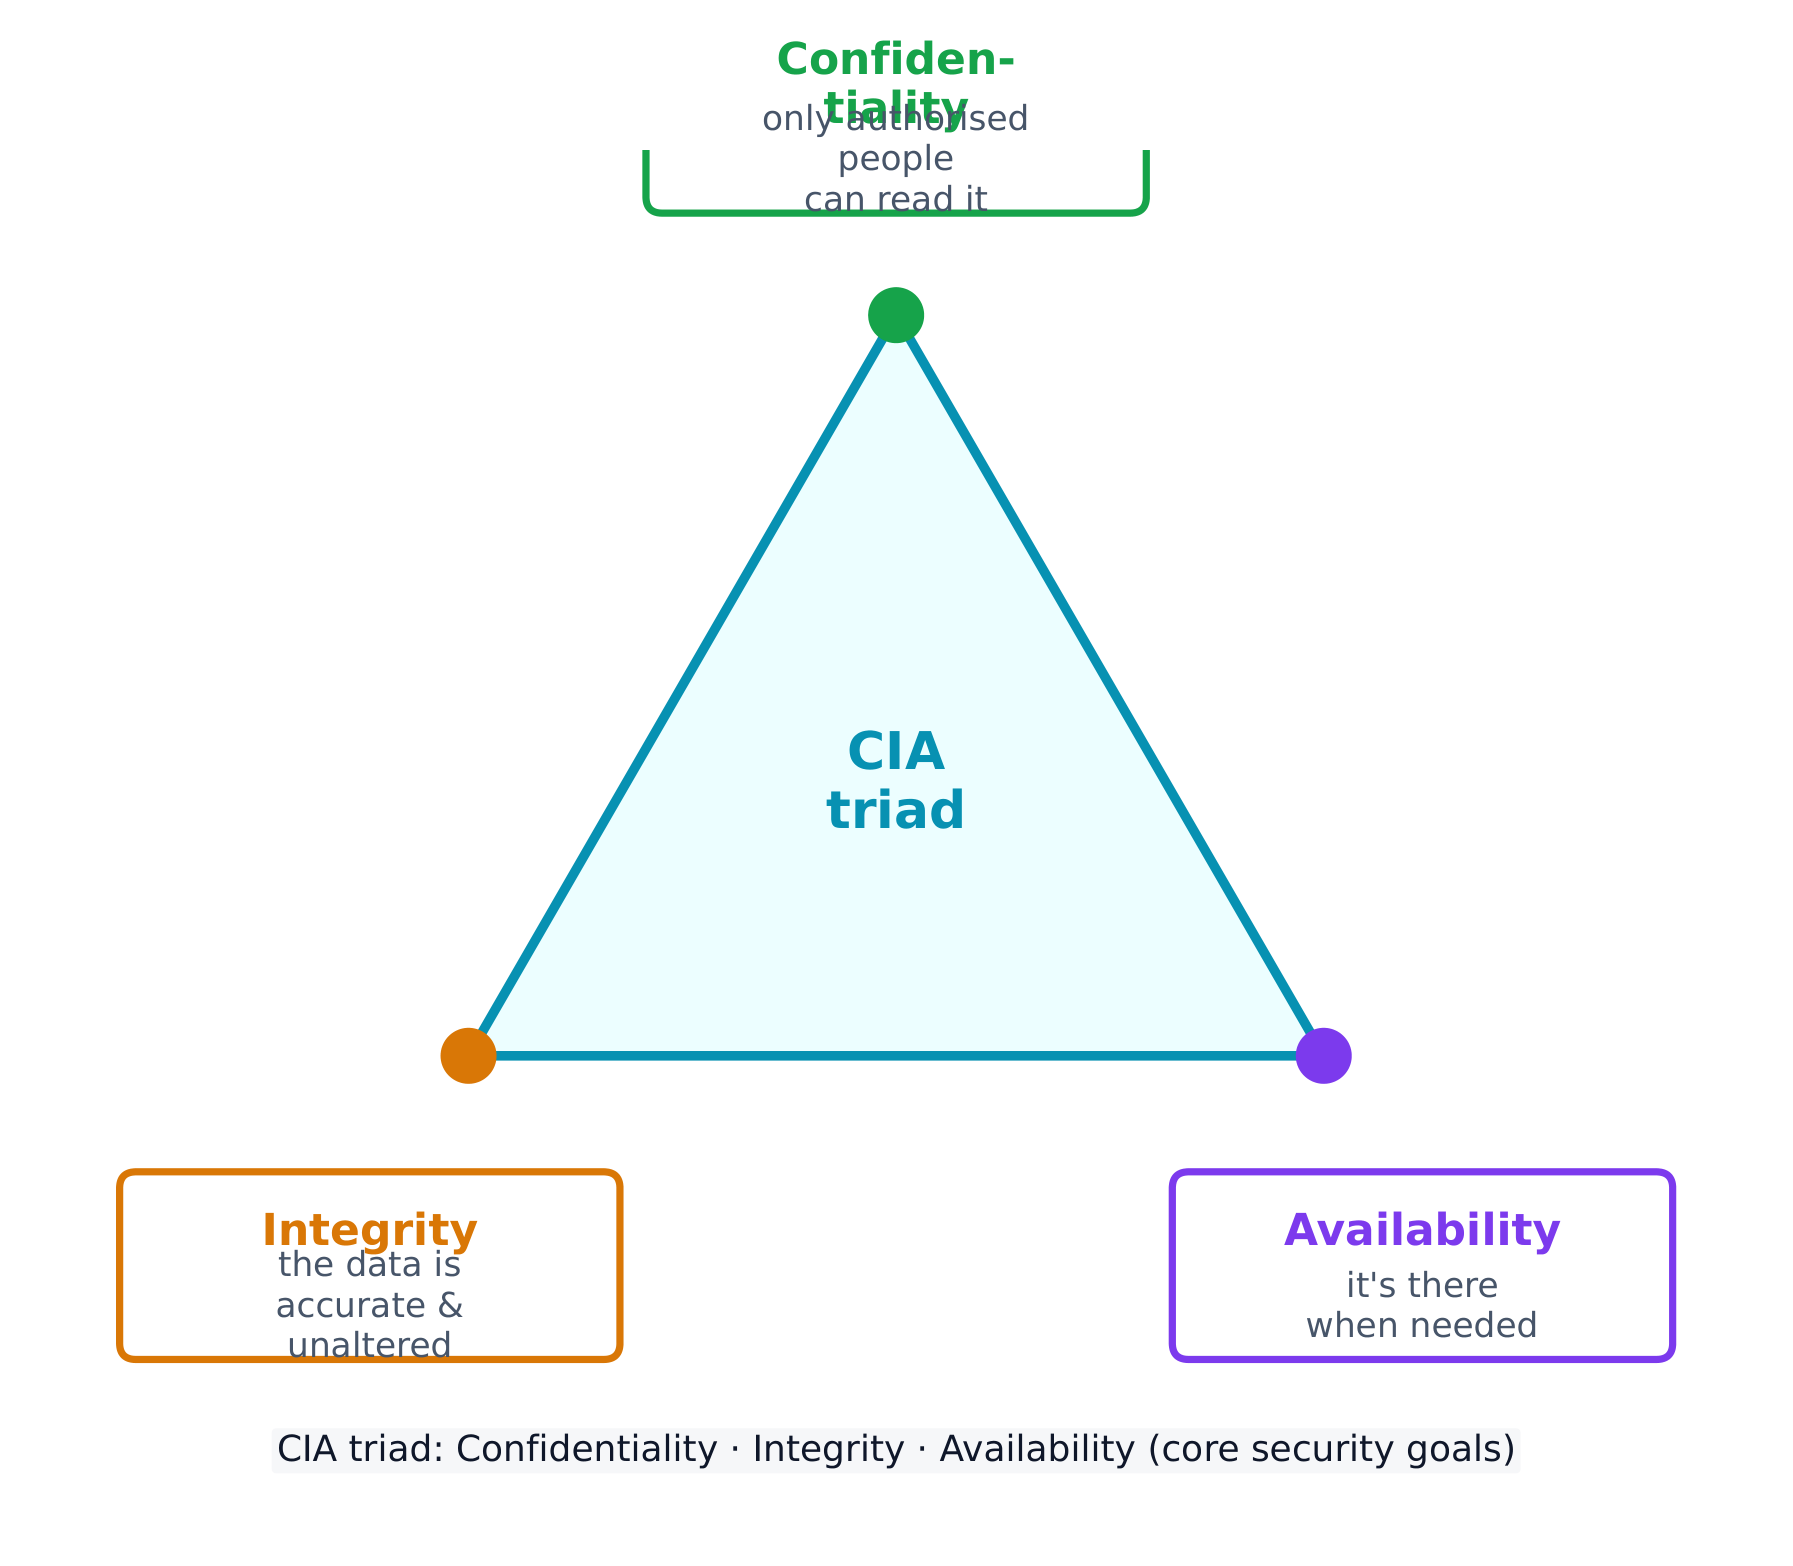
- 2.1.F.1 Los controles de seguridad abordan al menos uno de los siguientes principios:
- Confidencialidad asegura que solo individuos, sistemas o procesos autorizados puedan acceder a los datos. Los sistemas que carecen de confidencialidad son vulnerables al robo o destrucción de datos.
- Integridad asegura que los datos sean precisos y confiables. Los sistemas que carecen de integridad son vulnerables a la manipulación de datos.
- Disponibilidad asegura que los datos y servicios sean accesibles para los individuos autorizados cuando sea necesario. Los sistemas que carecen de disponibilidad pueden experimentar tiempos de inactividad inesperados.
- 2.1.F.2 Los controles de seguridad pueden clasificarse por tipo.
- Los controles físicos proporcionan seguridad en el espacio físico e incluyen cerraduras, cercas, cámaras, bolardos y guardias de seguridad.
- Los controles técnicos proporcionan seguridad en el espacio digital e incluyen firewalls, software antimalware y cifrado.
- Los controles administrativos proporcionan reglas, directrices, políticas y procedimientos que especifican qué seguridad debe estar presente e incluyen políticas de contraseñas, revisiones periódicas de acceso y planes de respuesta a incidentes (IRP).
- 2.1.F.3 Los controles de seguridad pueden clasificarse por función.
- Los controles preventivos abordan vulnerabilidades potenciales con el objetivo de detener a un adversario de atacar e incluyen cerraduras y cifrado.
- Los controles detectores ayudan a identificar ataques cuando ocurren e incluyen sistemas de detección de intrusiones (IDS), cámaras y sistemas de gestión de incidentes y eventos de seguridad (SIEM).
- Los controles correctivos solucionan problemas y ayudan a restaurar los sistemas a un estado operativo e incluyen parcheo de vulnerabilidades, reparación de un lector de tarjetas roto y sistemas de prevención de intrusiones (IPS).
Objetivo de aprendizaje 2.1.G: Explicar por qué es necesaria una estrategia de seguridad en profundidad para proteger óptimamente a una organización.
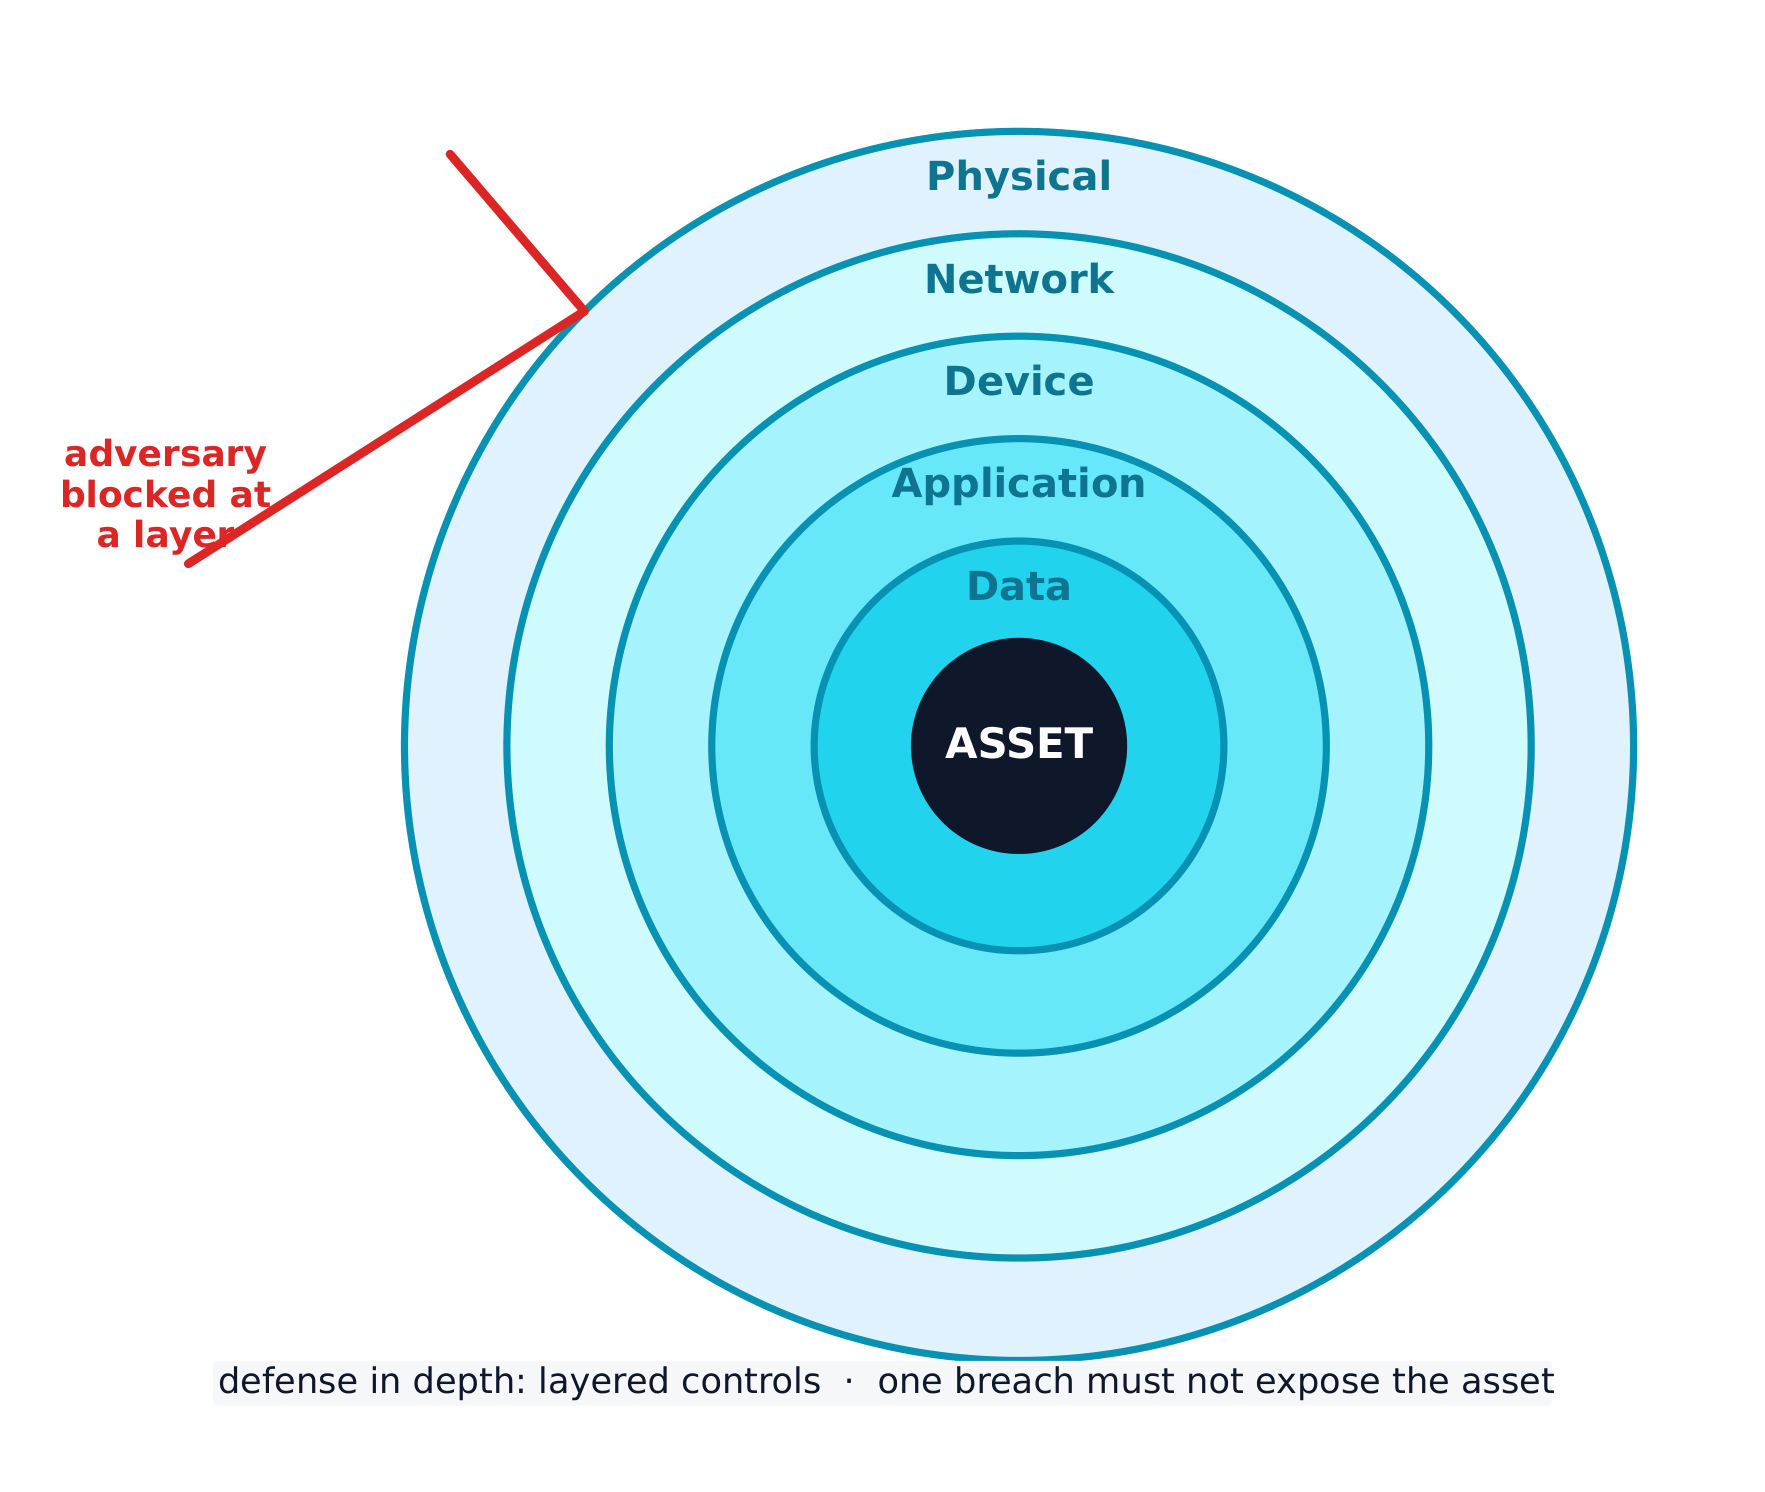
- 2.1.G.1 Una estrategia de defensa en profundidad, o defensa en capas, utiliza múltiples tipos de controles de seguridad para proteger datos y sistemas sensibles.
- 2.1.G.2 Una estrategia de defensa en profundidad permite a una organización abordar diferentes tipos de amenazas, cada una con un control de seguridad más adecuado para mitigarla.
- 2.1.G.3 Una estrategia de defensa en profundidad permite la resiliencia en la protección de datos, de modo que cuando un control de seguridad sea eludido por un adversario, otro control de seguridad aún puede prevenir el acceso a los datos o sistemas o limitar el daño realizado a los datos o sistemas.
- 2.1.G.4 Las capas en una estrategia de defensa en profundidad pueden incluir humanos, físicos, de red, de dispositivo, de aplicación y de datos.