الانتقال إلى المحتوى

تأمين المساحات

الأمن السيبراني (AP) · الموضوع 2

درس فيديو لهذا الموضوع افتح صفحة الفيديو
9:30

تأمين المساحات

قفل سلكي على سلسلة. كاميرا فوق باب. ليس حواسيب، ولا أكواد — بل أمن. لأن خصماً لا يستطيع كسر تشفيرك لديه خطة أبسط…

سرد باللغة الإنجليزية · ترجمة مدمجة بالإنجليزية + الصينية

2.1

أسس الأمن السيبراني

المنهج

هدف التعلم 2.1.A: تحديد هجمات الهندسة الاجتماعية.

  • 2.1.A.1 يستخدم مهندسو الهندسة الاجتماعية أساليب نفسية للتحايل على الأهداف ودفعهم لاتخاذ إجراء مرغوب فيه.
  • 2.1.A.2 الاحتيال الكاذب هو قيام المهاجمين بإنشاء سببٍ مقنع للتواصل مع الهدف.
  • 2.1.A.3 السلطة هي عندما يتقمص الخصم شخصاً يمتلك سلطة على الهدف أو يدعي نقل تعليمات منه.
  • 2.1.A.4 التهديد هو عندما يعلن الخصوم عواقب سلبية إذا لم يتم استيفاء مطالبهم.
  • 2.1.A.5 الإجماع هو عندما يخلق الخصوم ضغطاً اجتماعياً بجعل الهدف يعتقد أن الجميع يقومون بإجراء مرغوب فيه.
  • 2.1.A.6 الندرة هي عندما يخلق الخصوم شعوراً باقتناص الموارد أو محدوديتها.
  • 2.1.A.7 الألفة هي عندما يتقمص الخصم كونه شخصاً مقرباً من الهدف أو يعرفه لإقامة الثقة.
  • 2.1.A.8 الاستعجال هو عندما يضع الخصوم مهلة تتطلب منها الهدف اتخاذ إجراء سريع لتجنب العواقب السلبية.

هدف التعلم 2.1.B: تحديد أنواع الخصوم.

  • 2.1.B.1 القراصنة المبتدئون هم خصوم منخفضو المهارة يستخدمون أدوات طورها آخرون دون فهم كيفية عملها، وغالباً ما يحفزهم الطمع أو الرغبة في الحصول على الاعتراف.
  • 2.1.B.2 المتسللون النشطون محفزون بقضايا اجتماعية أو سياسية أو شخصية، ويقومون باختراق الحواسيب والشبكات لدعم قضيته أو إيقاف ضرر محسوس، معتقدين أن أهدافهم تبرر وسائلهم غير القانونية.
  • 2.1.B.3 الخصوم الداخليون يمثلون تهديداً فريداً لأنهم يمتلكون اعتمادات وصلاحيات شرعية للوصول إلى الأنظمة والبيانات، ويمكن تجنيدهم من قبل أطراف ثالثة ضارة، وقد يحفزهم الطمع أو الانتقام.
  • 2.1.B.4 الإرهابيون السيبرانيون محفزون بالسياسة أو المعتقدات ويسعون لإشاعة الفوضى في مجتمعات أو مناطق أو دول بأكملها من خلال الهجمات السيبرانية (مثل ضرب شبكات الكهرباء أو محطات معالجة المياه أو البنية التحتية المدنية الأخرى)، ويمكنهم العمل بشكل مستقل أو نيابة عن الحكومات أو المنظمات الإجرامية.
  • 2.1.B.5 تسعى المنظمات الإجرامية عبر الحدود إلى تحقيق المكاسب المالية بشكل أساسي من خلال نشر برمجيات الفدية وسرقة الملكية الفكرية للشركات لبيعها في الأسواق غير الشرعية.

هدف التعلم 2.1.C: وصف مراحل الهجوم السيبراني.

  • 2.1.C.1 تهدف الهجمات السيبرانية إلى تعطيل أو إلحاق الضرر أو سرقة أو تدمير الأجهزة أو الشبكات أو البيانات. يعمل الخصوم على مراحل، قد لا تُستخدم جميعها في كل هجوم. المراحل هي:
    • i. الاستطلاع
    • ii. الوصول الأولي
    • iii. الاستمرار
    • iv. الحركة الجانبية
    • v. اتخاذ إجراء
    • vi. تجنب الكشف
  • 2.1.C.2 في مرحلة الاستطلاع للهجوم، يجمع الخصوم أكبر قدر ممكن من المعلومات عن هدفهم، وغالبًا ما يستخدمون استخبارات المصادر المفتوحة (OSINT)، وهي معلومات متاحة مجانًا.
  • 2.1.C.3 في مرحلة الوصول الأولي للهجوم، يقوم المهاجمون بتثبيت قاعدة لهم على جهاز الكمبيوتر المستهدف، وغالبًا من خلال الهندسة الاجتماعية أو اعتماد كلمات مرور معيبة أو ضعيفة.
  • 2.1.C.4 بعد اكتساب الوصول أثناء الهجوم، يحدد المهاجمون استمرارية للحفاظ على الوصول دون الحاجة إلى استعادته. قد يستخدمون بروتوكول أمر وتحكم (C2) لإرسال الأوامر إلى الجهاز واستقبال المخرجات، غالبًا عبر برمجيات خبيثة مثل دجاجة وصول عن بعد (RAT) أو روت كيت.
  • 2.1.C.5 في مرحلة الحركة الجانبية للهجوم، يحاول المهاجمون ترقية صلاحياتهم من خلال الوصول إلى أجهزة وحسابات مستخدمين بصلاحيات مرتفعة لخدمات وبيانات معينة.
  • 2.1.C.6 في مرحلة اتخاذ الإجراء أثناء الهجوم، يعمل المهاجمون على تحقيق أهدافهم من خلال جمع البيانات المستهدفة، واستخراجها، وإعاقة الخدمات أو تدمير البيانات.
  • 2.1.C.7 في المرحلة النهائية من الهجوم، يسعى العديد من المهاجمين إلى تجنب الكشف عن أنفسهم عن طريق إزالة أو تعديل ملفات السجل وحذف الملفات الأخرى التي قد يكونوا زرعوها على الأجهزة (مثل البرمجيات الخبيثة).

الهدف التعليمي 2.1.D: وصف عملية تقييم المخاطر.

  • 2.1.D.1 تحدث المخاطر عندما يتمكن تهديد من استغلال ثغرة لتعريض أصل للخطر.
  • 2.1.D.2 الأصل هو أي شيء ذو قيمة. تشمل الأصول الموارد المالية والممتلكات الفكرية والبيانات والبنية التحتية الرقمية والممتلكات المادية والسمعة.
  • 2.1.D.3 يأخذ تقييم المخاطر بعين الاعتبار عاملين:
    • احتمالية وقوع هجوم ضد ثغرة محددة
    • شدة الضرر المتوقع من هجوم ضد ثغرة محددة
  • 2.1.D.4 تعتمد احتمالية استغلال الثغرة على عوامل عديدة، منها:
    • قيمة الهدف: يكون المهاجمون أكثر احتمالاً لاستهداف targets يدركونها كأهداف ذات قيمة.
    • مستوى المهارة المطلوبة لاستغلال الثغرة (أي الصعوبة): تتطلب الثغرات ذات الاستغلال المسجل جيدًا مهارة أقل ويمكن تنفيذها من قبل عدد أكبر من المهاجمين.
    • الدافع والقدرات المحتملة للمهاجمين: يكون المهاجمون المحفزون بشدة والمتقنون أكثر احتمالًا أن يتمكنوا من إجراء استغلال أكثر تعقيدًا.
  • 2.1.D.5 تُقاس شدة الهجوم غالبًا بالتكلفة المالية، والتي يمكن أن تشمل أيضًا التأثيرات السمعية والتشغيلية.
    • أمثلة توضيحية لـ 2.1.D.5:
      • ناشط إلكتروني متحمس لممارسات الصيد غير القانونية المدعومة من شركة محلية لإنتاج الغذاء. ستكون الصفحة الرئيسية لهذه الشركة هدفًا عالي القيمة لهذا الناشط الإلكتروني؛ فتعديل واجهة الموقع لعرض دعم الشركة للصيد غير القانوني لن يوفر أي مكاسب مالية للمهاجم، لكنه سيسمح له برفع الوعي بقضية تحفزه.
  • 2.1.D.6 يمكن أن تكون نتيجة تقييم المخاطر كمية أو نوعية.
    • يُخصص التقييم الكمي للمخاطر قيمة رقمية للثغور بناءً على مقياس رقمي (مثل 1–10) أو تأثير قابل للقياس، والذي قد يكون ماليًا (مثل خطر سنوي قدره $10,000).
    • أمثلة توضيحية لـ 2.1.D.6:
      • منخفض، متوسط، مرتفع، شديد
      • غير محتمل بأثر منخفض، محتمل بأثر منخفض، غير محتمل بأثر مرتفع، محتمل بأثر مرتفع
  • 2.1.D.7 يجب أن يتضمن توثيق تقييم المخاطر ما يلي:
    • الأصول المعرضة للخطر وقيمتها
    • وصف للتهديدات المحتملة للأصول
    • تفاصيل الثغرات المحددة للأصول المحددة وكيفية استغلالها
    • شرح لشدة الضرر (المالي، التشغيلي، السمعي، إلخ) إذا تعرض أصل معين للخطر، واحتمالية حدوث هذا التعرض للخطر
    • تصنيف نهائي، كمي أو نوعي، لكل خطر تم تحديده
    • أمثلة توضيحية لـ 2.1.D.7:
      • درجة مضبوطة (مثل 1-10)
      • القيمة المالية (مثل خطر قدره $10,000 مقابل خطر قدره $100,000)

الهدف التعليمي 2.1.E: تحديد استراتيجيات إدارة المخاطر.

  • 2.1.E.1 بمجرد تحديد الخطر وتقييمه، أمام المنظمة أربعة خيارات لإدارة ذلك الخطر:
    • أ. التجنب
    • ب. التحويل
    • ج. التخفيف
    • د. القبول
  • 2.1.E.2 يمنع تجنب الخطر النشاط الذي ينتج عنه الخطر. إذا كان النشاط جزءًا أساسيًا من مهمة المنظمة أو غرضها، فإن التجنب لا يكون ممكنًا.
  • 2.1.E.3 ينقل خطر التحويل عبء الخطر إلى كيان آخر، مثل شركة تأمين، أو حكومة، أو مستهلكين.
  • 2.1.E.4 يُنفذ تخفيف المخاطر ضوابط أمنية لتقليل احتمالية أو تأثير الخطر.
  • 2.1.E.5 الخطر المتبقي هو الخطر المتبقي بعد أن تمر المنظمة بمراحل التجنب والتحويل والتخفيف. الخطر المتبقي هو مستوى الخطر الذي تتقبله المنظمة. يقبل قبول الخطر حقيقة أن الأمن المطلق غير قابل للتحقيق.
  • 2.1.E.6 لحفظ الموارد المالية وطاقة الموظفين، تفضل المنظمات غالبًا الحلول الفعالة من حيث التكلفة وسهلة التنفيذ والصيانة. الحلول الفعالة من حيث التكلفة تكلف أقل في التركيب والصيانة من الخسارة المتوقعة من الهجوم.

الهدف التعليمي 2.1.F: تحديد أنواع الضوابط الأمنية.

  • 2.1.F.1 تتناول الضوابط الأمنية مبدأ واحدًا على الأقل مما يلي:
    • السرية تضمن أن الأفراد أو الأنظمة أو العمليات المصرح لها فقط هم من يمكنهم الوصول إلى البيانات. الأنظمة التي تفتقر إلى السرية عرضة لسرقة البيانات أو تدميرها.
    • النزاهة تضمن أن البيانات دقيقة وموثوقة. الأنظمة التي تفتقر إلى النزاهة عرضة لتلاعب البيانات.
    • الضمان يضمن أن تكون البيانات والخدمات متاحة للأشخاص المصرح لهم عند الحاجة. الأنظمة التي تفتقر إلى الضمان قد تواجه توقفًا غير متوقع عن العمل.
  • 2.1.F.2 يمكن تصنيف ضوابط الأمن حسب النوع.
    • الضوابط المادية توفر الأمان في الفضاء المادي وتشمل الأقفال والأسوار والكاميرات والأعمدة وحراس الأمن.
    • الضوابط التقنية توفر الأمان في الفضاء الرقمي وتشمل الجدران النارية وبرامج مكافحة البرمجيات الخبيثة والتشفير.
    • الضوابط الإدارية توفر القواعد والإرشادات والسياسات والإجراءات التي تحدد ما يجب أن يكون من تدابير أمنية وتشمل سياسات كلمات المرور والمراجعات الدورية للوصول وخطط الاستجابة للحوادث (IRPs).
  • 2.1.F.3 يمكن تصنيف ضوابط الأمن حسب الوظيفة.
    • الضوابط الوقائية تعالج الثغرات المحتملة بهدف منع الخصم من الهجوم وتشمل الأقفال والتشفير.
    • الضوابط الاكتشافية تساعد في تحديد الهجمات عند حدوثها وتشمل أنظمة كشف التسلل (IDSs) والكاميرات وأنظمة إدارة الحوادث والأحداث الأمنية (SIEM).
    • الضوابط التصحيحية تصلح المشاكل وتساعد في استعادة الأنظمة إلى حالة تشغيلية وتشمل ترقيع الثغرات وإصلاح قارئ البطاقات المعطل وأنظمة منع التسلل (IPSs).

هدف التعلم 2.1.G: اشرح لماذا يُعد استراتيجية الدفاع المتعدد الطبقات ضرورية لحماية المؤسسة بشكل أمثل.

  • 2.1.G.1 تستخدم استراتيجية الدفاع المتعدد الطبقات، أو الدفاع المتدرج، أنواعًا متعددة من ضوابط الأمن لحماية البيانات والأنظمة الحساسة.
  • 2.1.G.2 تسمح استراتيجية الدفاع المتعدد الطبقات للمؤسسة بالتعامل مع أنواع مختلفة من التهديدات، حيث يوجد لكل منها ضابط أمن الأنسب لتخفيفه.
  • 2.1.G.3 تتيح استراتيجية الدفاع المتعدد الطبقات المرونة في حماية البيانات، بحيث عندما يتم تجاوز ضابط أمني واحد من قبل مهاجم، قد لا يزال هناك ضابط أمني آخر يمنع الوصول إلى البيانات أو النظام أو يحد من الضرر الذي لحق بالبيانات أو النظام.
  • 2.1.G.4 يمكن أن تشمل طبقات استراتيجية الدفاع المتعدد الطبقات العناصر البشرية، والمادية، والشبكات، والأجهزة، والتطبيقات، والبيانات.
المصدر: وصف دورة وامتحان College Board AP

جدار شاشات: مراقبة الشبكة وتسجيل الأحداث يساعدان في اكتشاف الاختراقات

قبل الدفاع عن نظام، تحتاج إلى لغة مشتركة. يبنينا هذا القسم هذه اللغة.

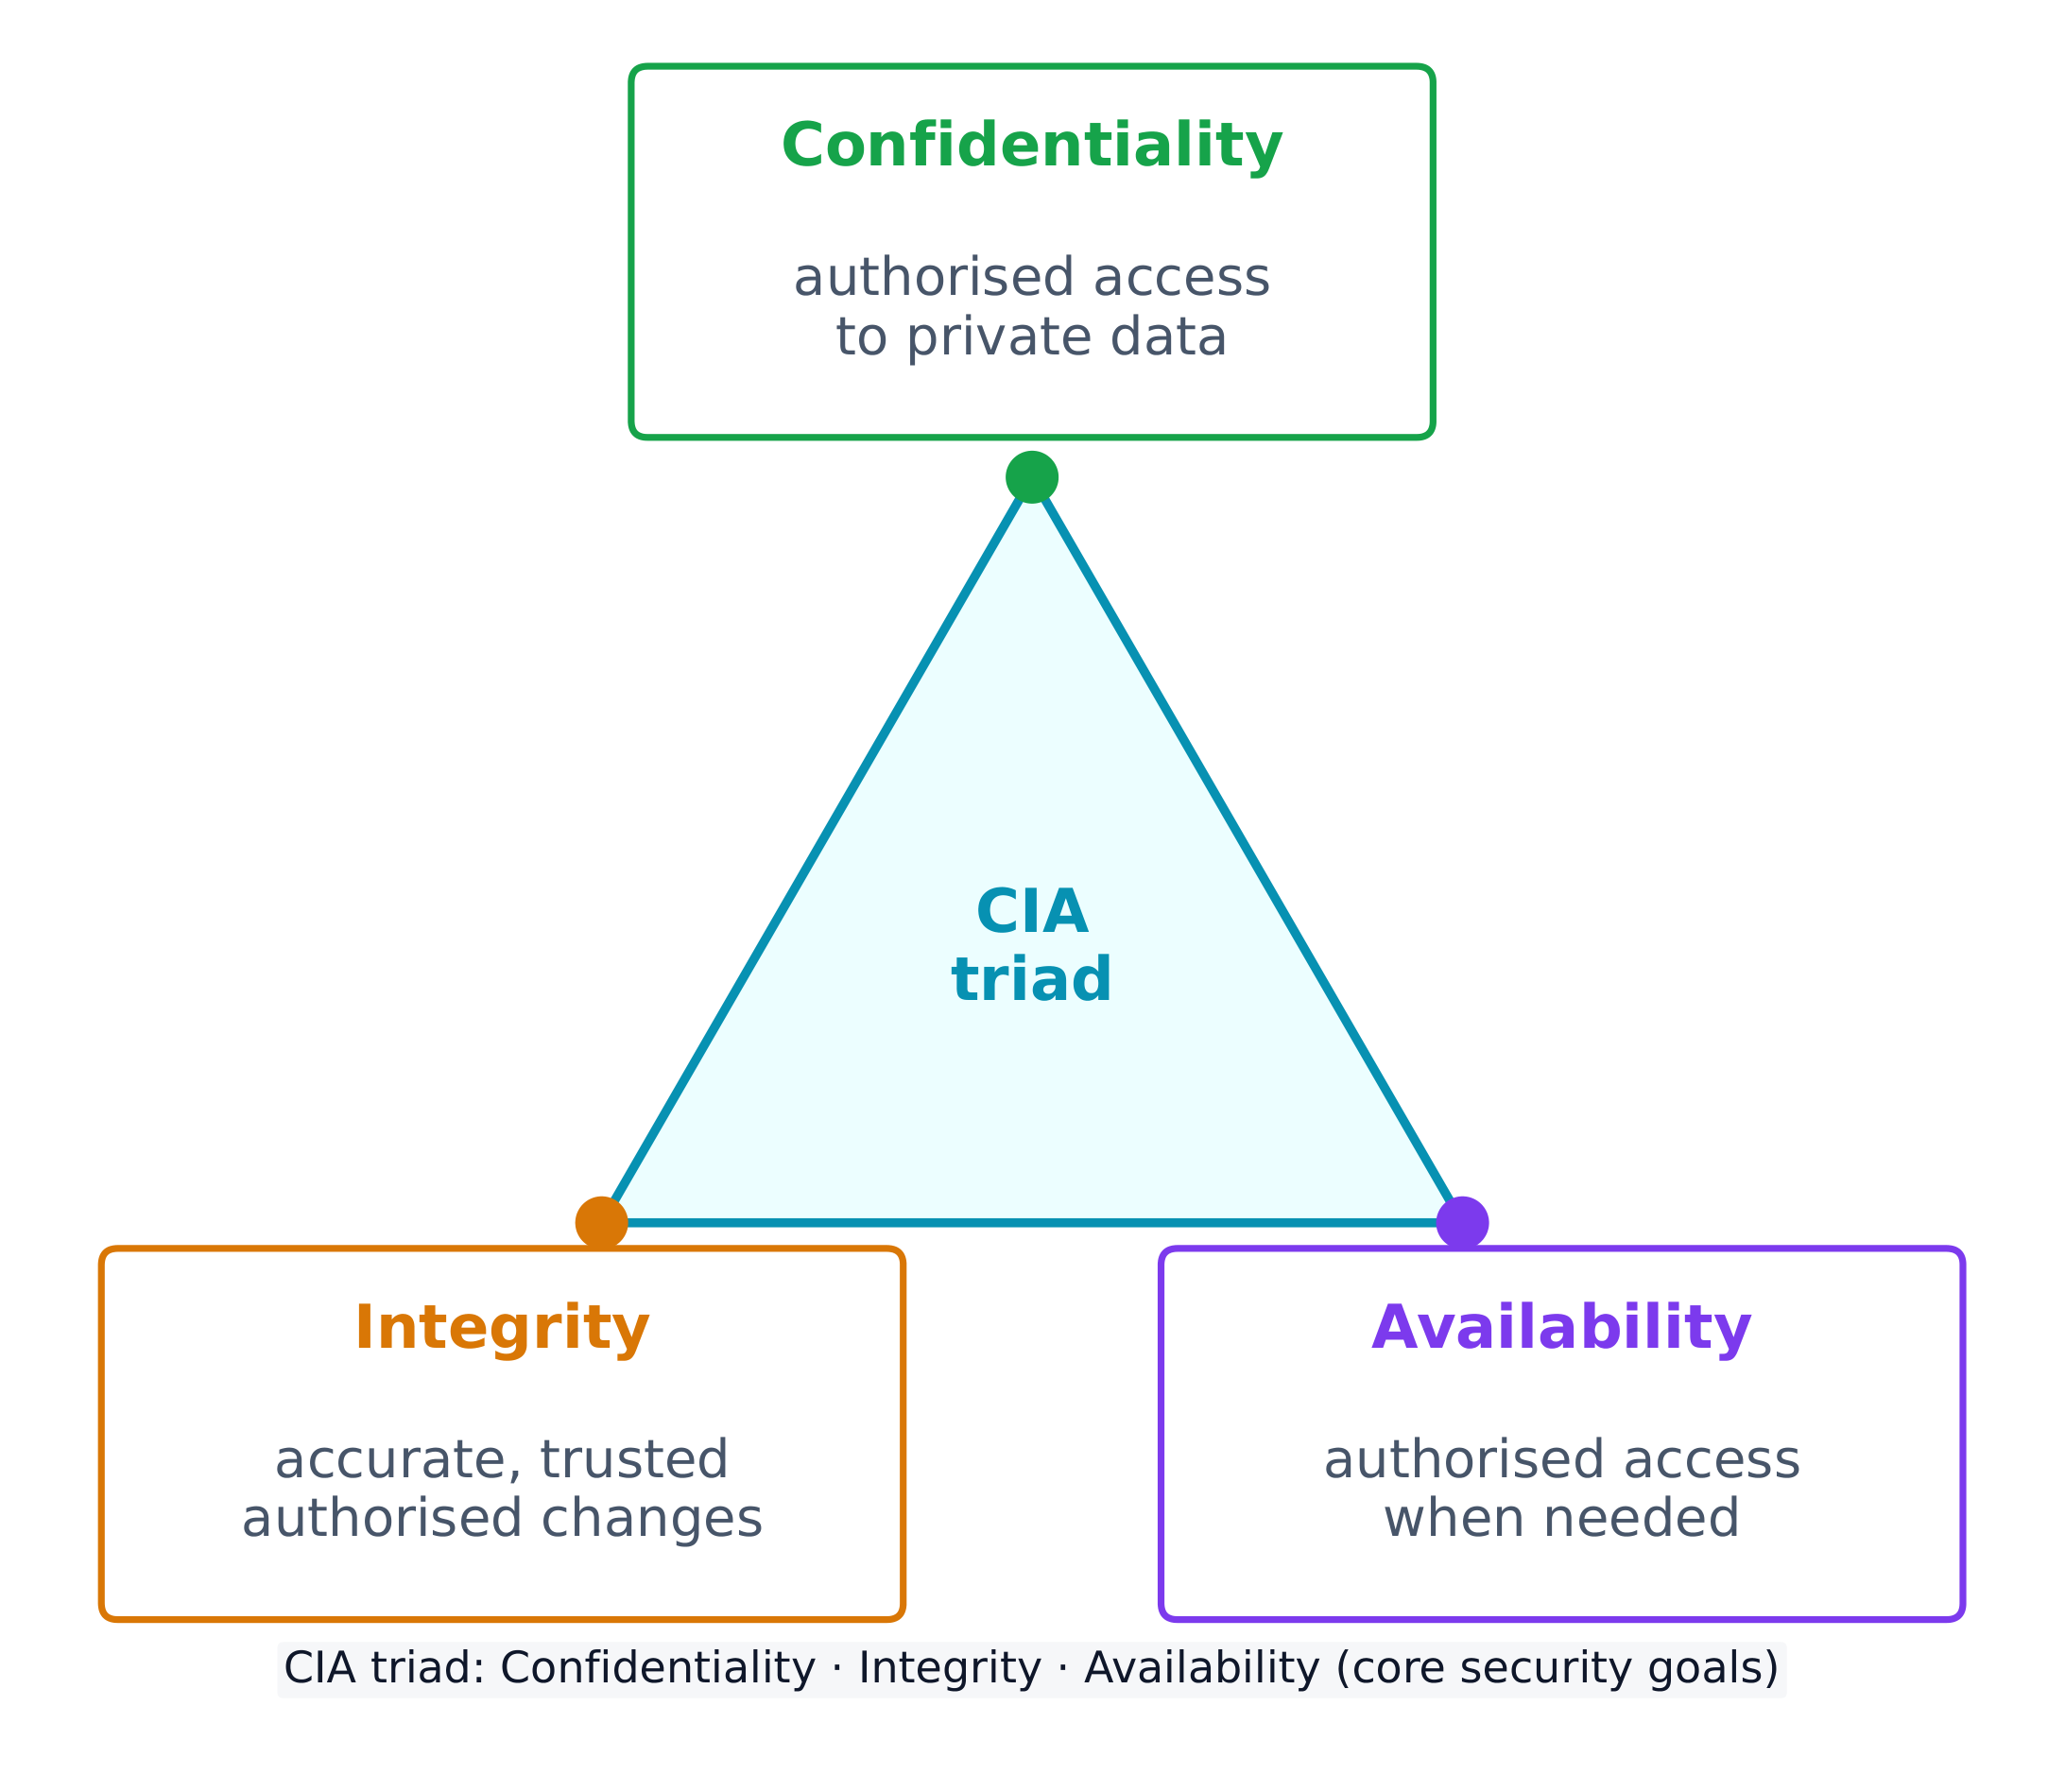
كل إجراء أمني يحمي جزءًا واحدًا على الأقل من ثلاثية CIA - وهي الأهداف الثلاثة للأمن:

  • السرية - لا يمكن إلا للأشخاص المصرح لهم قراءة البيانات.
  • النزاهة - البيانات دقيقة وموثوقة، ويتم إجراء التغييرات فقط كما هو مسموح به. التحديثات الشرعية لا تنتهك النزاهة.
  • التوافر - يمكن للمستخدمين المصرح لهم الوصول إلى البيانات والخدمات عند الحاجة.

جرب ذلك — حدد الهدف الأساسي. تملك مدرسة بوابة سجلات خاصة. في حوادث منفصلة: (A) تم نسخ سجل خاص إلى صفحة عامة، بينما بقيت النسخة الأصلية غير متغيرة وتعمل البوابة؛ (B) قام شخص غير مصرح له بتغيير درجة من 19 إلى 91، بينما بقي السجل خاصاً وقابلاً للوصول؛ (C) توقفت البوابة عن العمل عندما احتاج إليها موظفون مختصون، دون وجود أدلة على نسخ أو تغيير السجلات. سمِّ الهدف الأساسي من أهداف CIA المتضرر واذكر الدليل المذكور.

استنتاج عملي. يُلحق A الضرار بسرية المعلومات لأن أشخاصاً غير مصرح لهم يمكنهم قراءة بيانات خاصة. يُلحق B الضرار بالنزاهة لأن تغييراً غير مصرح به يجعل السجل غير موثوق. يُلحق C الضرار بالتوافر لأن الموظفين المختصين لا يستطيعون الوصول إلى الخدمة عند الحاجة. يمكن أن تدعم أذونات الوصول والتشفير سرية المعلومات؛ ويمكن أن تدعم التعديل المقيد وسجلات التغيير الموثوقة النزاهة؛ كما تدعم ترتيبات الاستعادة المختبرة التوافر. اشرح الآلية وليس مجرد اسم الضابط.

نقل المعرفة — أكثر من هدف واحد. يقوم عدو بنسخ سجلات خاصة، وتعديل بعض الدرجات، وجعل البوابة غير قابلة للاستخدام. يقترح مدير نسخة احتياطية غير متصلة بالإنترنت. حدد الأدلة لجميع أهداف CIA الثلاثة. ماذا يمكن لنسخة احتياطية نظيفة ومختبرة أن تساعد في إصلاحها؟ هل يمكن للاستعادة أن تجعل السجلات المنسوخة خاصة مرة أخرى؟

إجابة عملية. إن نسخ السجلات يُلحق الضرار بسرية المعلومات، وتعديل الدرجات يُلحق الضرار بالنزاهة، ومنع الوصول يُلحق الضرار بالتوافر. يمكن للنسخ الاحتياطي النظيف أن يساعد في استعادة السجلات الصحيحة واستعادة الخدمة، مما يدعم النزاهة والتوافر. لا تضمن النسخ المخزن وحده الوصول في الوقت المناسب: بل إن إجراءات الاستجابة الفعالة والاختبار هما المهمان. لا تُزيل الاستعادة نسخ العدو، لذا لا يزال فقدان السرية يحتاج إلى استجابة. يمكن للحادثة الواحدة أن تضر بعدة أهداف، ويمكن للضابط الواحد أن يدعم عدة أهداف.

المثلث ثلاثي CIA: استخدم الأهداف لتوضيح ما يحميه الضابط

تأتي الهجمات من مهاجمين مختلفين، مصنفين حسب أهدافهم. الـ script kiddie يعيد استخدام أدوات بناها آخرون من أجل الجشع أو الشهرة؛ والـ hacktivist يتصرف بسبب قضية سياسية أو اجتماعية أو شخصية؛ والداخل (insider) يمتلك بالفعل وصولاً شرعياً وقد يتصرف بدافع الانتقام أو الجشع؛ والمُروِّب الإلكتروني (cyberterrorist) يعطل البنية التحتية الحرجة مثل شبكة الكهرباء أو محطة المياه؛ والمنظمات الإجرامية عبر الحدود تطارد المال من خلال برمجيات الفدية والبي المسروقة.

تحدث معظم الهجمات في مراحل: الاستطلاع (جمع المعلومات، وغالباً من مصادر OSINT العامة)، الوصول الأولي، البقاء الدائم، الحركة الجانبية (توسيع الوصول إلى أنظمة أخرى، باستخدام بيانات اعتماد مسروقة أو امتيازات إضافية)، تنفيذ الهدف، وتجنب الكشف. تحديد المرحلة التي وصل إليها المهاجم يساعد المدافع على اختيار الاستجابة المناسبة.

الهندسة الاجتماعية: السبع تكتيكات

تبدأ معظم الهجمات ليس بالكود بل بـالهندسة الاجتماعية - وهي خدعات نفسية تُدير الشخص للقيام بما يريده المهاجم. يختبر الامتحان سبع تكتيكات، ويتوقع منك تحديد التكتيك الذي يظهره السيناريو:

التكتيك الخدعة
التمثيل (Pretexting) اختراع سبب مقنع للتواصل ("أنا من قسم تكنولوجيا المعلومات، أتحقق من حسابك")
السلطة (Authority) التقمص شخص قوي، أو نقل أوامر "الرئيس"
الإرهاب/التهديد (Intimidation) التهديد بعواقب سلبية إذا لم يتم استيفاء مطلب
الاتفاق العام (Consensus) الادعاء بأن الجميع يقومون بذلك بالفعل، لخلق ضغط اجتماعي
الندرة (Scarcity) اختراع محدودية في التوفر ("متبقي 2 فقط")
الألفة (Familiarity) التظاهر بأنك شخص قريب من الهدف أو تعرفه
الإلحاح (Urgency) فرض موعد نهائي ضيق حتى يتصرف الهدف دون تفكير

الخيط المشترك هو أن جميع التكتيكات السبعة تتجاوز حكمة الهدف عن طريق تحفيز رد فعل عاطفي تلقائي - الخوف، الثقة، التسرع، أو الرغبة في الانتماء. الدفاعة واحدة في كل مرة: التحقق عبر قناة منفصلة وموثوقة قبل التصرف.

المخاطرة (risk) تظهر عندما يستطيع الخطر (threat) استغلال ثغرة (vulnerability) لإضعاف أصل (asset) (أي شيء ذو قيمة - بيانات، مال، معدات، سمعة). نقوم بـتقييم (assess) المخاطر بموازنة شيئين: احتمالية (likelihood) الهجوم وشدة (severity) الضرر.

تعتمد الاحتمالية بدورها على قيمة الهدف (المهاجمون يطاردون ما يبدو أنه يستحق السرقة)، والمهارة اللازمة لاستغلال الثغرة (استغلال معتمد جيداً يتطلب مهارة قليلة، لذا يمكن للمزيد من المهاجمين استخدامه)، والدافع والقدرات للمهاجمين المحتملين. تقاس الشدة عادةً بالتكلفة المالية، لكنها تشمل أيضاً الضرر السمعي والعملياتي.

يمكن كتابة التصنيف النهائي بطريقتين، ويطلب الامتحان التمييز بينهما:

  • quantitative - a number: a score on a scale (e.g. 1-10), or a money value (e.g. "a $10,000 annual risk").
  • نوعي (qualitative) - وصف: منخفض / متوسط / مرتفع / شديد، أو مصفوفة مثل محتمل-تأثير عالي مقابل غير محتمل-تأثير منخفض.

يجب أن يسجل تقرير تقييم المخاطر المكتوب، لكل مخاطرة: الأصل المعرض للخطر وقيمته، والمخاطر المحتملة، وكيفية استغلال الثغرة المحددة، والشدة إذا تم إضعافه، وتصنيفاً نهائياً كميًا أو نوعيًا.

بمجرد قياس المخاطر، يكون لدى المنظمة أربع طرق لـإدارتها (manage):

  • تجنب (Avoid) - إيقاف النشاط الخطير (هذا ممكن فقط إذا لم يكن ضرورياً).
  • تحويل (Transfer) - نقل العبء لشخص آخر، مثل شركة التأمين.
  • تخفيف (Mitigate) - إضافة إجراءات لتقليل الاحتمالية أو التأثير.
  • قبول (Accept) - العيش مع المخاطر المتبقية (residual risk) المتبقية، لأن الأمن المثالي مستحيل.

تُصنف الضوابط الأمنية بطريقتين. حسب النوع: المادية (أقفال، أسوار، حراس)، التقنية (جدران الحماية، برامج مكافحة البرمجيات الخبيثة، التشفير)، والإدارية (السياسات والإجراءات). حسب الوظيفة: الوقائية (منع الهجوم، كالقفل)، الكاشفة (اكتشاف الهجوم، كالكاميرا)، والتصحيحية (الإصلاح والاستعادة، كتطبيق التحديثات).

مثال محلول. تخزن مستشفى سجلات المرضى على خادم غير مشفر في غرفة غير مقفلة. صنف المخاطرة: الأصل حساس للغاية (بيانات المرضى، محمية بالقانون) و الثغرة سهلة الاستغلال (لا يوجد تشفير، لا يوجد تحكم في الوصول)، لذا فهذه مخاطرة عالية. الآن صنف إصلاحاً واحداً - قفل الباب: حسب النوع هو إجراء مادي، وحسب الوظيفة هو وقائي (يمنع الدخول قبل بدء الهجوم).

أفضل استراتيجية هي طبقات متعددة من الإجراءات - نهج الدفاع في العمق (defense-in-depth). إذا تجاوزه المهاجم أحد الطبقات، ستبقى طبقة أخرى صامدة. تشمل الطبقات البشرية، المادية، الشبكية، الأجهزة، التطبيقات، والبيانات.

الدفاع المتعدد الطبقات: طبقات عديدة بحيث لا يؤدي اختراق واحد إلى كشف الأصول
Defense in depth: many layers so one breach does not expose the asset
استكشف

صنّف كل إجراء أمني حسب الوظيفة

الإجراء الوقائي يمنع الهجوم، الإجراء الكاشف يكشف عنه أثناء وقوعه، والإجراء التصحيحي يصل الضرر ويستعيد النظام.

استكشف

صنّف كل إجراء أمني حسب النوع

الإجراء المادي يحمي الفضاء المادي، الإجراء التقني يعمل في الفضاء الرقمي، والإجراء الإداري هو قاعدة أو سياسة أو إجراء.

مفردات تدريب
English العربية
CIA triad/ˌsiː aɪ ˈeɪ ˈtraɪæd/ ثلاثية الأمن السيبراني
Confidentiality/ˌkɒnfɪˌdenʃiˈæləti/ السرية
Integrity/ɪnˈteɡrɪti/ النزاهة
Availability/əˌveɪləˈbɪlɪti/ التوافر
script kiddie/skrɪpt ˈkɪdi/ مُبرمج مبتدئ
hacktivist/ˈhæktɪvɪst/ ناشط إلكتروني
insider/ɪnˈsaɪdə/ داخلية
cyberterrorist/ˈsaɪbəterərɪst/ إرهابي إلكتروني
transnational criminal organisations/trænˈsnæʃənl ˈkrɪmɪnl ˌɔːɡənaɪˈzeɪʃnz/ المنظمات الإجرامية عبر الحدود
phases/ˈfeɪzɪz/ المراحل
reconnaissance/rɪˈkɒnɪsəns/ استطلاع
OSINT/ˈəʊsɪnt/ استخبارات المصادر المفتوحة (OSINT)
lateral movement/ˈlætərəl ˈmuːvmənt/ التنقل الأفقي
social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ الهندسة الاجتماعية
Pretexting/ˈpriːtekstɪŋ/ التصنع الكاذب
Authority/əˈθɒrɪti/ السلطة
Intimidation/ɪnˌtɪmɪˈdeɪʃn/ الإرهاب
Consensus/kənˈsensəs/ الإجماع
Scarcity/ˈskeəsɪti/ الندرة
Familiarity/fəˌmɪliˈærɪti/ الألفة
Urgency/ˈɜːdʒənsi/ الإلحاح
risk/rɪsk/ المخاطر
threat/θret/ التهديد
vulnerability/ˌvʌlnərəˈbɪlɪti/ الثغرة
asset/ˈæset/ الأصل
likelihood/ˈlaɪklihʊd/ احتمالية
severity/səˈverɪti/ شدة
quantitative/ˈkwɒntɪteɪtɪv/ كمي
qualitative/ˈkwɒlɪteɪtɪv/ نوعي
risk assessment/rɪsk əˈsesmənt/ تقييم المخاطر
Avoid/əˈvɔɪd/ تجنب
Transfer/ˈtrænsfɜː/ نقل
Mitigate/ˈmɪtɪɡeɪt/ تخفيف
Accept/əkˈsept/ قبول
residual risk/rɪˈsɪdʒuːəl rɪsk/ المخاطر المتبقية
defense-in-depth/dɪˈfens ɪn depθ/ الدفاع في العمق
physical attacks/ˈfɪzɪkl əˈtæks/ الهجمات المادية
2.2

الثغرات والهجمات المادية

المنهج

هدف التعلم 2.2.A: حدد الهجمات المادية الشائعة.

  • 2.2.A.1 غالبًا ما يستخدم المهاجمون الهندسة الاجتماعية عند تنفيذ هجوم مادي.
  • 2.2.A.2 التسلق خلف شخص آخر (Piggybacking) هو اسم لهجوم يستخدم فيه المهاجم الهندسة الاجتماعية للتلاعب بشخص مصرح له لمنحه المهاجم الوصول إلى منطقة مقيدة. تشمل أساليب التسلق الشائعة حمل شيء كبير لجذب الشخص المصرح له لفتح الباب، أو التظاهر بأنه شخص مصرح له نسي رمز وصوله، أو التظاهر بأنه عامل صيانة يحتاج إلى الدخول إلى منطقة معينة لإجراء فحص أو إصلاح.
  • 2.2.A.3 التجسس الخلفي هو اسم لهجوم يكتسب فيه المهاجم وصولاً غير مصرح به إلى منطقة مقيدة من خلال-following خلف شخص مفوض دون علم ذلك الشخص أو إدراكه.
  • 2.2.A.4 تجسس الكتف هو اسم لهجوم يراقب فيه المهاجم المستخدم وهو يصل إلى معلومات حساسة حتى يتمكن المهاجم من استخدامها لاحقًا. أحيانًا يستخدم المهاجمون كاميرا لتسجيل الهدف وهو يصل إلى المعلومات الحساسة للتحليل اللاحق.
  • 2.2.A.5 حفر القمامة (Dumpster diving) هو اسم لهattack where an adversary goes through a target’s physical trash to look for information that could be used to help the adversary reach their goal.
  • 2.2.A.6 تقليد البطاقة (Card cloning) هو اسم لهattack where an adversary makes a copy of an authorized user’s access card so they can gain access to all the resources the user is authorized to access.

هدف التعلم 2.2.B: اشرح كيف يمكن للتهديدات استغلال الثغرات المادية الشائعة التسبب في خسارة، أو تلف، أو اضطراب، أو تدمير الأصول.

  • 2.2.B.1 تشمل التهديدات المهاجمين البشريين الذين يسعى إحداث ضرر أو اضطراب بالإضافة إلى الكوارث الطبيعية. يمكن للكوارث الطبيعية أن تسبب ضررًا ماديًا أو تدميرًا للحاسوب والبيانات بالإضافة إلى اضطراب الخدمات الرقمية التي يوفرها الحاسوب.
  • 2.2.B.2 الثغرات هي نقاط ضعف أو عيوب قد تسمح بخطر Asset compromise. تشمل المخاطر الشائعة ما يلي:
    • الوصول غير المصرح به إلى بيانات حساسة أو مساحات مادية مقيدة
    • اضطراب الخدمات
    • سرقة أو تدمير الموارد الرقمية أو المادية
    • تعديل البيانات بشكل غير مصرح به
  • 2.2.B.3 عندما يعطل المهازمون الطاقة عن جهاز، تصبح الجهاز وأي خدمات يقدمها غير متاحة. ولتعطيل الطاقة، قد يقوم المهاجمون بتلف الصهاريج أو المفاتيح في صندوق كهربائي، أو فصل أو قطع الأسلاك الكهربائية، أو إتلاف أنظمة توزيع الطاقة مثل محطات التحويل والمحولات.
  • 2.2.B.4 عندما يحصل المهاجمون على وصول إلى منطقة تحتوي على معلومات حساسة، يمكنهم سرقة أو نسخ المعلومات الحساسة.
  • 2.2.B.5 عندما يحصل المهاجمون على وصول مادي إلى جهاز ومنافذه، يمكنهم توصيل جهاز تسجيل مفاتيح أو قرص خارجي يحتوي على برمجيات خبيثة، مما قد يسمح لهم بجمع بيانات من المستخدم أو ربما حتى التحكم في الجهاز. ومع الوصول المادي المباشر، يمكن للمهاجمين أيضًا تدمير الجهاز جسديًا، مما يجعل الجهاز نفسه، وأي بيانات مخزنة عليه، وأي خدمات يقدمها غير متاحة.

هدف التعلم 2.2.C: قيّم وسجّل المخاطر الناجمة عن الثغرات المادية.

  • 2.2.C.1 يمكن أن يسمح الوصول المادي إلى الأجهزة للمهاجمين بتجاوز العديد من الضوابط التقنية وطبقات الأمن.
  • 2.2.C.2 تنشأ مخاطر عالية من الثغرات المادية عندما تتعرض معلومات حساسة أو أنظمة في مساحات مادية بدون وصول محدود ومتحكم فيه بشكل كافٍ.
    • أمثلة توضيحية لـ 2.2.C.2:
      • خادم يخزن بيانات العملاء موجود في غرفة بلا قفل يُفتح عبر ممر غير مراقبة.
  • 2.2.C.3 مخاطر متوسطة ناشئة عن الثغرات المادية تظهر عندما تُترك جزء غير حاسم أو غير حساس من المنظمة بدون حماية بطريقة قد تعمل كنقطة انطلاق للمهاجم لاكتساب وصول أولي إلى موارد أخرى.
    • أمثلة توضيحية لـ 2.2.C.3:
      • مكتب يحتوي على منطقة استقبال يتبعها تحكم في الوصول؛ الموظفة الاستقبال تمتلك جهاز كمبيوتر متصل بالشبكة اللاسلكية الداخلية للمكتب، وتحتوي هذه الأجهزة على منافذ USB مكشوفة.
  • 2.2.C.4 مخاطر منخفضة ناشئة عن الثغرات المادية تظهر عندما يكون الأصل المعرض للخطر ذا قيمة منخفضة وغير مرجح استغلاله.
    • أمثلة توضيحية لـ 2.2.C.4:
      • موظفون في مكتب يتطلب الدخول إليه بطاقات تعريف يتركون أجهزة محمولة على مكاتبهم دون إشراف عند ذهابهم جميعًا لتناول الغداء. لا تحتوي هذه الأجهزة على أي معلومات حساسة، لكن لا توجد كابلات لتأمين الأجهزة بالمكاتب.

المصدر: وصف دورة وامتحان College Board AP

لا قيمة للأمن الرقمي إذا كان بإمكان العدو مجرد الدخول. تبدأ الهجمات المادية الشائعة غالبًا بالهندسة الاجتماعية:

  • الاستعارة (Piggybacking)() - خداع شخص مصرح له بفتح الباب (على سبيل المثال، بحمل صندوق ثقيل).
  • التتبع (Tailgating)() - التسلل عبر باب مؤمن خلف شخص دون علمه.
  • تصفح الكتف (Shoulder surfing) - مراقبة شخص أثناء كتابة كلمة مرور أو قراءة معلومات حساسة.
  • الحفر في سلات النفايات (Dumpster diving) - البحث في نفايات الهدف للحصول على معلومات مفيدة.
  • تقليد البطاقات (Card cloning) - نسخ بطاقة وصول للدخول إلى المناطق المقيدة.

مع الوصول المادي، يمكن للعدو قطع التيار الكهربائي، أو سرقة البيانات ونسخها، أو توصيل جهاز تسجيل المفاتيح. نُصنّف خطر الوصول المادي بأنه مرتفع عندما تكون الأنظمة الحساسة في مساحة بدون تحكم في الوصول، ومتوسط عندما يمكن لموقع غير مهم أن يعمل كـ قاعدة انطلاق للوصول إلى موارد أخرى، ومنخفض عندما يكون الأصل بلا قيمة ومن المستبعد أن يُستهدف.

قفل على سلسلة: الأمن المادي هو الطبقة الأولى — الأقفال والأبواب والحواجز مهمة
مفردات تدريب
English العربية
physical/ˈfɪzɪkl/ فيزيائي
technical/ˈteknɪkl/ تقني
managerial/ˌmænəˈdʒɪərɪəl/ إداري
preventative/prɪˈventətɪv/ وقائي
detective/dɪˈtektɪv/ كشف
corrective/kəˈrektɪv/ تصحيحي
Piggybacking/ˈpɪɡɪbækɪŋ/ المرافقة (بإذن)
Tailgating/ˈteɪlɡeɪtɪŋ/ المرافقة (بدون انتباه)
Shoulder surfing/ˈʃəʊldə ˈsɜːfɪŋ/ التجسس من الكتف
Dumpster diving/ˈdʌmpstə ˈdaɪvɪŋ/ التنقيب في القمامة
Card cloning/kɑːd ˈkləʊnɪŋ/ استنساخ البطاقات
keylogger/ˈkiːlɒɡə/ مسجل المفاتيح
foothold/ˈfʊthəʊld/ منصب
clean desk policy/kliːn desk ˈpɒlɪsi/ سياسة سطح المكتب النظيف
2.3

حماية المساحات المادية

المنهج

هدف التعلم 2.3.A: تحديد ضوابط إدارية تتعلق بالأمان المادي.

  • 2.3.A.1 يجب على المنظمات إجراء تدريب على الوعي الأمني للموظفين لتثقيفهم حول كيفية مساهمتهم في أمان المنظمة من خلال:
    • اكتشاف محاولات الهندسة الاجتماعية مثل التصيد الاحتيالي
    • عدم إدخال أشخاص آخرين بمسح بطاقاتهم في المناطق المقيدة
    • منع سرقة الأجهزة
  • 2.3.A.2 يجب أن تمتلك المنظمات سياسة لأمان محطات العمل تحدد التدابير اللازمة لحماية مكان العمل المادي. قد تتضمن السياسة مستويات مختلفة لأمان محطات العمل بناءً على نوع البيانات المعالجة في محطة العمل. غالبًا ما تتطلب سياسات محطات العمل:
    • قفل الأجهزة قبل مغادرة محطات العمل دون إشراف لمنع الوصول غير المصرح به
    • إزالة المستندات الحساسة من محطات العمل قبل تركها دون إشراف (ما يُعرف أحيانًا بسياسة المكتب النظيف)
    • استخدام مرشح شاشة الخصوصية أو حاجز مادي آخر لمنع الآخرين من رؤية المعلومات المعروضة على الشاشة
    • توصيل الأجهزة بمقاومات الصدمات الكهربائية أو مصادر الطاقة غير المنقطعة (UPS)

هدف التعلم 2.3.B: تحديد استراتيجيات التخفيف من المخاطر الناشئة عن الثغرات المادية.

  • 2.3.B.1 لتحديد الضابط المناسب، يفكر المدافع السيبراني في كيفية استغلال المهاجم لثغرة للهجوم على النظام وكيفية منع هذا الهجوم أو كشفه أو إصلاحه.
  • 2.3.B.2 تركيب ضوابط مادية مثل الأسوار والأبواب والحواجز حول المبنى يمكن أن يردع المهاجمين عن محاولة الوصول المادي إلى مباني المنظمة.
  • 2.3.B.3 الأقفال على الأبواب وخزانات الخوادم والأجهزة يمكن أن تمنع الوصول إلى الأجهزة أو سرقتها.
  • 2.3.B.4 يمكن لقارئات البطاقات تسجيل بطاقات الموظفين المستخدمة للدخول إلى نقاط دخول مختلفة في أوقات محددة ورفض الوصول للبطاقات غير المصرح بها.
  • 2.3.B.5 يمكن لغرف التحكم في الوصول والدوارات منع الشخص المصرح له من إدخال شخص غير مصرح له عمداً أو عن طريق الخطأ إلى منطقة مقيدة.
  • 2.3.B.6 يمكن للمنظمات تعطيل منافذ USB لمنع المحركات الخارجية من تحميل البرمجيات الخبيثة على الكمبيوتر.
  • 2.3.B.7 توفر وحدة الطاقة غير المنقطعة (UPS) مصدر طاقة احتياطي للجهاز في حالة انقطاع التيار الكهربائي. يمكن للمنظمات أيضاً استخدام مولدات الكهرباء لتوفير الطاقة على نطاق أكبر لمبنى أو مجموعة من الأجهزة الحرجة.
  • 2.3.B.8 ت prioritizes المنظمات استراتيجيات تخفيف المخاطر بناءً على شدة المخاطر وتكلفة استراتيجيات التخفيف الموصى بها.

المصدر: وصف دورة وامتحان College Board AP

تأتي الضوابط الإدارية أولاً: تدريب الوعي الأمني يعلم الموظفين عدم إدخال الغرباء عن طريق البادج، وتفرض سياسة أمن محطات العمل قفل الأجهزة، وتنظيف المكاتب (وهي سياسة المكتب النظيف)، واستخدام شاشات الخصوصية.

ثم تعزز الضوابط المادية من بناء المبنى: الأسوار والبوابات والأعمدة الخرسانية (bollards) تردّ الوصول؛ الأقفال تحمي الأبواب والخزائن؛ قارئات البطاقات تسجل وتقيّد الدخول؛ مدرجة التحكم في الوصول (وهي صالة هوائية ذات بابين) تمنع الاستعارة؛ تعطيل منافذ USB يوقف محركات البرمجيات الخبيثة؛ ومصدر طاقة لا ينقطع (UPS) يحافظ على تشغيل الأجهزة خلال انقطاع التيار. تركز المنظمات على هذه الضوابط بمطابقة تكلفة الضابط مع شدة الخطر.

كاميرا مراقبة مقوسية: الضوابط المادية والمراقبة تحمي المساحات والشبكات على حد سواء
مفردات تدريب
English العربية
bollards/ˈbɒlɑːdz/ أعمدة الحماية
card readers/kɑːd ˈriːdəz/ قارئات البطاقات
access control vestibule/ˈækses kənˈtrəʊl ˈvestɪbjuːl/ غرفة التحكم في الوصول
uninterruptible power supply (UPS)/ˌʌˌnɪntəˈrʌptɪbl ˈpaʊə səˈplaɪ/ مصدر طاقة لا متقطع (UPS)
motion sensors/ˈməʊʃn ˈsensəz/ مستشعرات الحركة
points of ingress and egress/pɔɪnts ɒv ˈɪŋɡres ænd iːˈɡres/ نقاط الدخول والخروج
2.4

اكتشاف الهجمات المادية

المنهج

هدف التعلم 2.4.A: تحديد الطرق التي يمكن أن تكشف بها ضوابط الأمان الهجمات المادية.

  • 2.4.A.1 يمكن للكاميرات التقاط سجل بصري لنشاط المهاجم الخبيث. يجب تسجيل البث القادم من الكاميرا ومراقبته لأقصى تأثير. يمكن أن تكون التسجيلات مفيدة بشكل خاص في التحقيقات بعد الحادث.
  • 2.4.A.2 يمكن لحراس الأمن مراقبة النشاط في منطقة ما والاستجابة للنشاط المشبوه بمجرد اكتشافه.
  • 2.4.A.3 يمكن لمستشعرات الحركة تنبيه الأمن بالحركة في منطقة ما.
  • 2.4.A.4 غالباً ما يكون الموظفون الذين يعملون في مساحة مادية هم أول من يلاحظ وجود شخص غير مصرح له ويمكنهم تنبيه الأمن.

هدف التعلم 2.4.B: تحديد التوزيع الفعال لضوابط الأمان لاكتشاف الهجمات المادية.

  • 2.4.B.1 عند وضع الكاميرات، يجب مراعاة التغطية البصرية والزاوية وإمكانية التعديل عليها من قبل المهاجم. كما يجب مراعاة ما يمكن للكاميرا في منطقة معينة تصوير فعل المهاجم وكيف ستكون تلك المعلومات مفيدة. عادة ما يتم مراقبة نقاط الدخول والخروج بالكاميرات.
  • 2.4.B.2 يجب وضع مستشعرات الحركة في areas حيث حركة المرور غير متوقعة، مثل غرف الخوادم، أو areas حيث تُخزن مواد حساسة ويقل عدد الأشخاص ذوي الصلاحيات للدخول إليها. تؤدي مستشعرات الحركة في areas عالية الحركة إلى إنشاء الكثير من الإنذارات الكاذبة، مما يجعل الإنذارات أقل احتمالاً أن تُؤخذ بجدية عند وقوع حدث أمني حقيقي.
  • 2.4.B.3 يجب وضع الأقفال على جميع نقاط الدخول إلى areas تحتوي على معلومات أو أنظمة حساسة. بالنسبة لـ areas ذات معلومات أو أنظمة حساسة بشكل خاص، يمكن للمنظمة استخدام غرفة تحكم في الوصول عند نقطة الدخول لمنع الظلمة أو الازدحام خلف الشخص المصرح له.
  • 2.4.B.4 يمكن أن يكون حراس الأمن ثابتين أو متنقلين. يوفر الحراس الثابتون حماية مستمرة لمنطقة معينة، أو مدخل، أو عنصر عالي القيمة. من الصعب على الخصم التخطيط لوجود الحراس المتنقلين، ويمكنهم فرض ضغط زمني عليه. إن وضع حراس ثابتين في أماكن تتدفق منها حركة المرور (مثل بوابات الدخول، والمداخل الرئيسية أو الأروقة، ومداخل مناطق الوصول الأكثر أمانًا) يمكن أن يكون فعالًا للغاية، بينما يكون الحراس المتنقلون أكثر ملاءمة للحدود والمناطق الخارجية.

هدف التعلم 2.4.C: تطبيق تقنيات الكشف لتحديد الهجمات المادية.

  • 2.4.C.1 توفر الكاميرات مراقبة بصرية وسجلاً بصريًا للنشاط داخل مساحة محددة. يمكن ربط الكاميرات ببرامج التعرف على الوجه الذي يمكنه إصدار تنبيهات عند دخول أفراد غير مصرح لهم إلى مناطق محمية. بمجرد اكتشاف اختراق مادي، يمكن للدفاعيين استخدام البث المباشر والفيديو المسجل من الكاميرات لتتبع مسار الخصم وأفعاله.
  • 2.4.C.2 تعمل كواشف الحركة بشكل أفضل عند دمجها مع الكاميرات. عندما يتم إطلاق إنذار أمن بسبب تفعيل كاشف حركة، يمكن للدفاعيين استخدام الكاميرات لفحص المكان بصريًا والتحقق من حدوث اختراق أمني مادي.
  • 2.4.C.3 عندما يُطلب من الموظفين استخدام بطاقة إلكترونية لفتح باب منطقة مقيدة، يمكن للمستشعر تسجيل المدة التي ظل فيها الباب مفتوحًا. عند مراجعة سجلات الدخول للباب، يمكن الكشف عن احتمالية التسلل خلف شخص آخر (Piggybacking/Tailgating) إذا كان الباب مفتوحًا لفترة أطول من المدة المعتادة.

المصدر: وصف دورة وامتحان College Board AP

بعض الضوابط تكتشف الهجمات بدلاً من منعها. الكاميرات تسجل الأنشطة وتساعد في التحقيقات بعد الحادث؛ أمنو الأمن يستجرون لما يرونه؛ مستشعرات الحركة تنبه الموظفين إلى الحركة؛ وغالباً ما يلاحظ الموظفون أنفسهم المخترق أولاً.

الموقع مهم. يجب وضع الكاميرات عند نقاط الدخول والخروج (المداخل والمخارج). تعمل مستشعرات الحركة بشكل أفضل في المناطق منخفضة الازدحام مثل غرف السيرفرات - وضعها في ممر مزدحم يجعل الإنذارات الكاذبة المستمرة تجعل الجميع يتجاهلها. الحراس الثابتون يحمون نقطة عالية القيمة ثابتة، بينما الحراس المتنقلون يصعب على الخصم التخطيط ضدهم. مراجعة أوقات فتح الأبواب في سجلات الدخول يمكن أن تكشف عن استخدام الباب بمساعدة الآخرين، لأن ترك الباب مفتوحاً لفترة طويلة يعتبر مشبوهاً.

اكتشاف الهجمات المادية بمقارنة سجلات البطاقات والكاميرات والإنذارات والتفتيشات
2.4

نصائح للامتحان

  • احفظ ثلاثية CIA في الذاكرة وكن مستعداً لإخبار أي هدف يحميه الضابط - التشفير يخدم السرية، والتحقق من التجزئة يفحص النزاهة، والنسخ الاحتياطي يستعيد التوافر.
  • اعرف ردود الفعل الأربعة للمخاطر (تجنب، نقل، تخفيف، قبول) والطريقتين لـ تصنيف الضوابط (حسب النوع: مادي/تقني/إداري؛ حسب الوظيفة: وقائي/اكتشاف/تصحيحي).
  • افرق بين الاستعارة (باستشارة، مخدوع) والتتبع (بدون علم الشخص) - أسئلة الامتحانات تختبر هذا الزوج بدقة.
  • لأسئلة تصنيف المخاطر، المخاطرة العالية تتطلب قيمة عالية AND استغلالاً سهلاً؛ "القاعدة الانطلاق إلى أنظمة أخرى" هي المخاطرة المتوسطة الكلاسيكية.
  • الدفاع المتعدد الطبقات هو الإجابة النموذجية كلما سأل سؤال لماذا ضابط واحد ليس كافياً.

دروس تفاعلية حول هذا الموضوع

ا-working عليه خطوة بخطوة، مع تمارين تحقق فوري.

أوراق الامتحانات السابقة

المزيد من المواضيع في الأمن السيبراني (AP)

تسجيل الدخول أو إنشاء حساب

IGCSE, A-Level & AP