词汇
| English | 释义 | 拼音 |
|---|---|---|
| firewall/ˈfaɪəwɔːl/ | 防火墙 | fáng huǒ qiáng |
| stateless/ˈsteɪtləs/ | 无状态 | wú zhuàng tài |
| stateful/ˈsteɪtfl/ | 有状态 | yǒu zhuàng tài |
| access control list/ˈækses kənˈtrəʊl lɪst/ | 访问控制列表 | fǎng wèn kòng zhì liè biǎo |
防火墙做什么
- 防火墙(firewall)允许或拒绝进出网络的流量。
- 无状态(stateless)只按数据包头部过滤。
- 有状态(stateful)还跟踪每个连接的状态。
ACL与首次匹配
- 防火墙遵循访问控制列表(access control list)。
- 规则按顺序检查;首次匹配获胜。
- 所以规则的顺序改变哪些流量能通过。
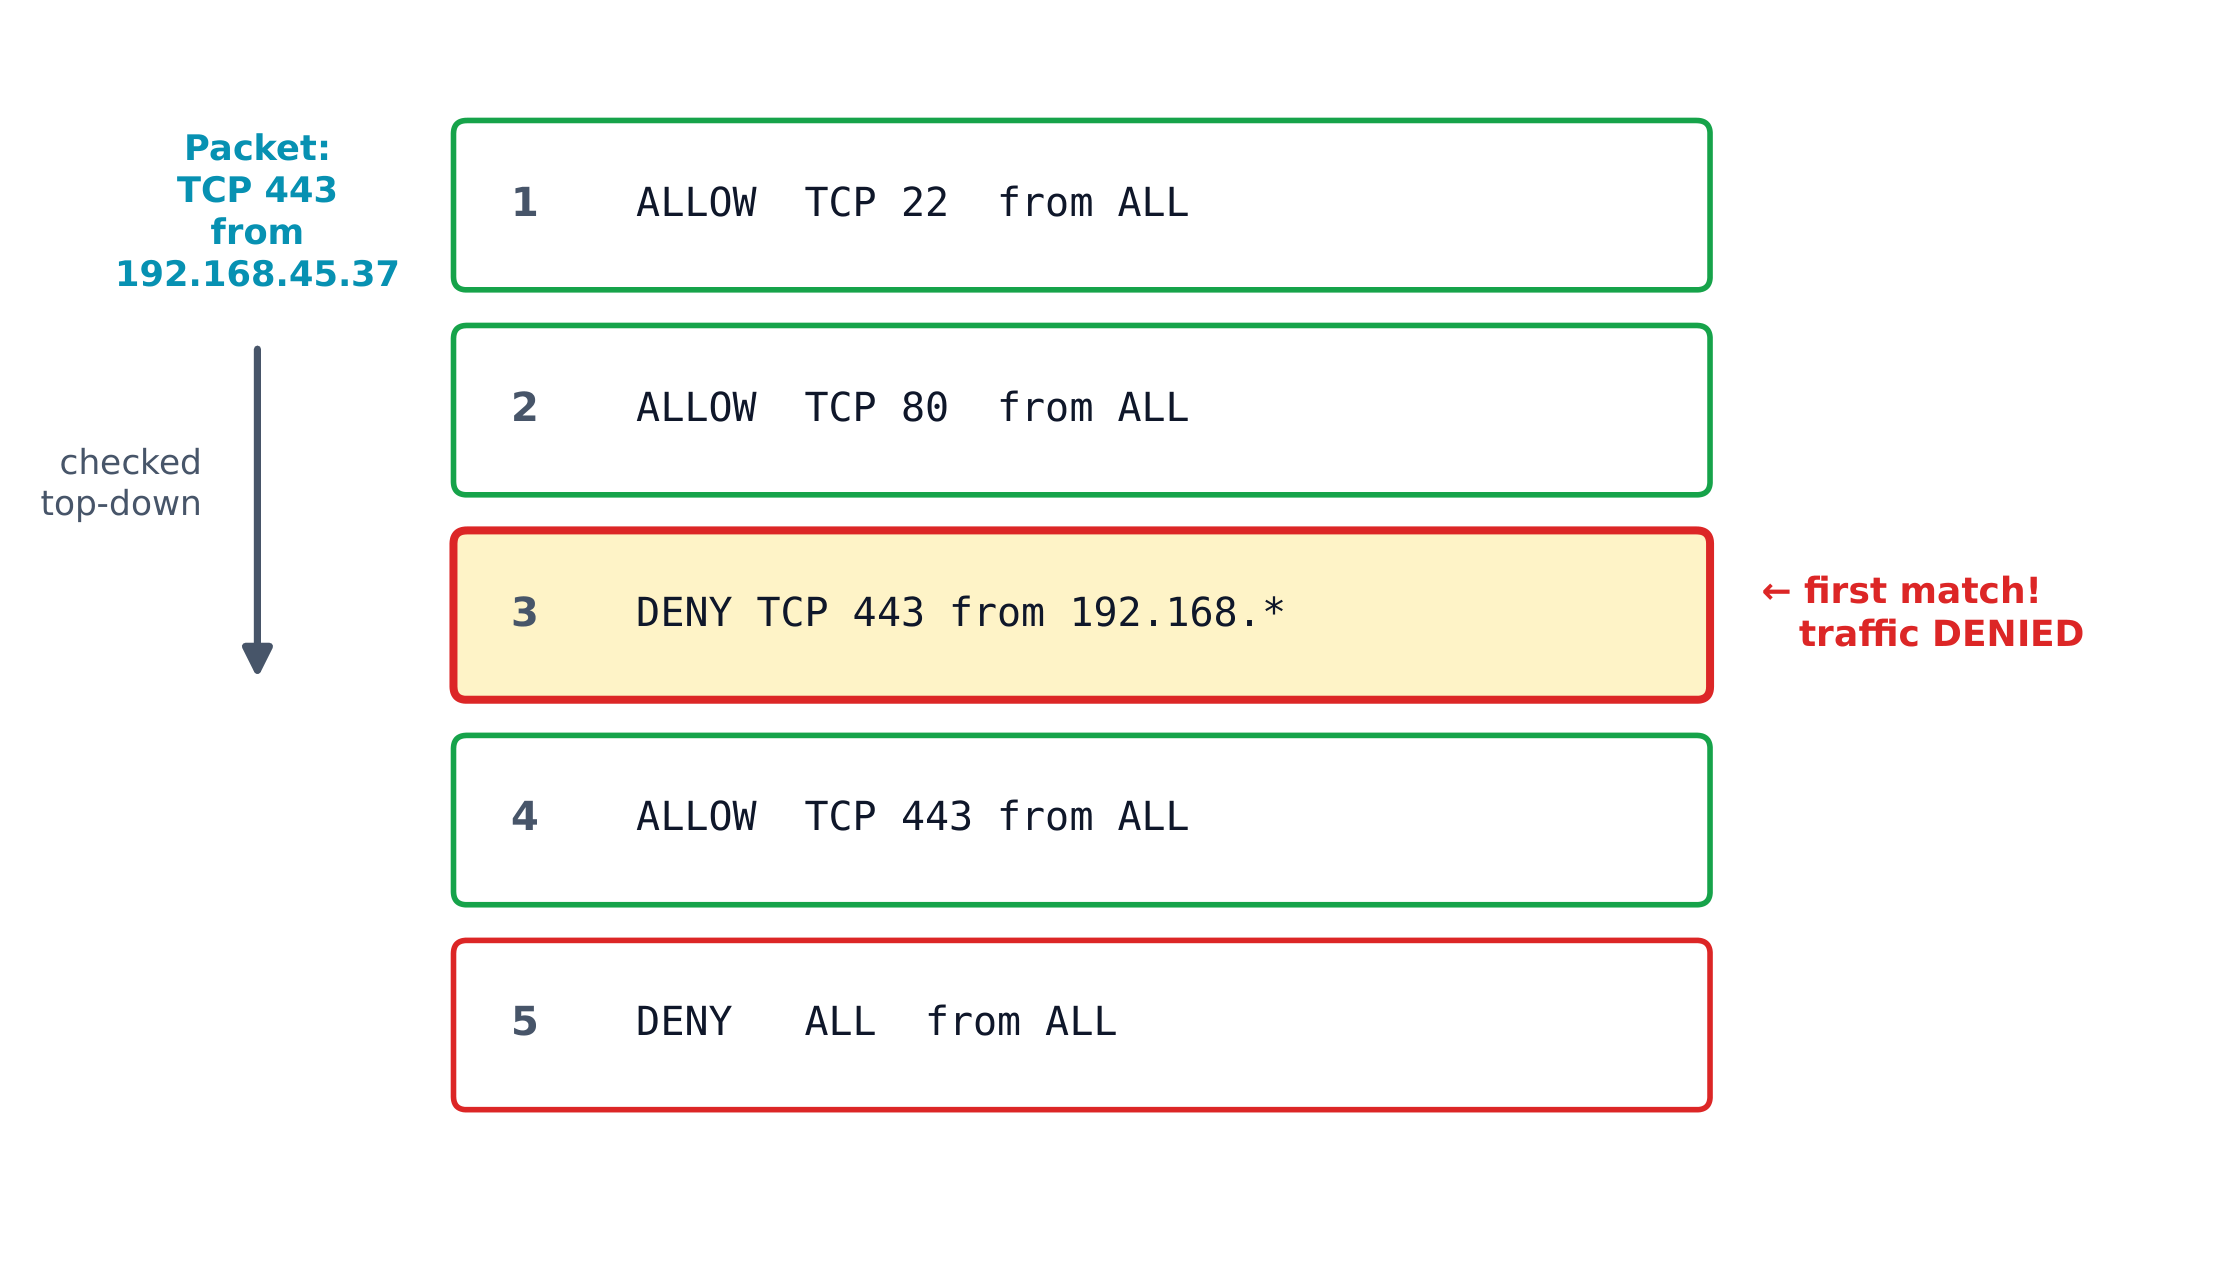
防火墙按规则从上至下检查每个数据包;首次匹配即生效
探索
哪条防火墙规则最先执行?
防火墙自上而下检查其ACL,并应用第一个匹配该数据包规则的条目。
练习
在防火墙ACL中,哪条规则应用于数据包?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
第一个匹配的规则生效。
练习
跟踪每个连接状态的防火墙是……
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
有状态防火墙跟踪连接。
练习
防火墙有序排列的允许/拒绝规则集称为____。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
ACL(访问控制列表)驱动防火墙。
防火墙应放在哪里
- 在内部网络和互联网之间的每个网关处。
- 在每个网络分段的边界处。
- 每个防火墙的安全级别可以独立设置。
注意
规则顺序至关重要。对同一流量,放在允许规则之上的拒绝规则会阻止它——即使允许规则在下方存在。从上到下读ACL,并在首次匹配处停止。
练习
如果针对同一流量的ALLOW规则出现在DENY规则下方,则该流量被允许。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
错误。防火墙规则按自上而下的顺序检查,首个匹配项生效,因此上方的DENY规则先触发,流量被阻止。
练习
一个数据包为TCP 443。按检查顺序排列规则。
难度 3/5 · 今日首次完成可获 200 金币及少量额外奖励
规则自上而下检查;数据包在规则 2 被拒绝,未到达规则 3。
例子
规则1:允许 TCP 22;规则2:拒绝 TCP 22。SSH流量先命中规则1,所以被允许。交换它们,现在规则1拒绝它——仅仅改变顺序,同样的两条规则就给出相反的结果。
关键点
防火墙用有序的ACL允许或拒绝流量,其中首次匹配的规则获胜——所以规则顺序决定结果。防火墙应放在每个互联网网关和分段边界。有状态防火墙跟踪连接;无状态的只读头部。