词汇
| English | 释义 | 拼音 |
|---|---|---|
| NIDS/nɪdz/ | 网络入侵检测系统 | wǎng luò rù qīn jiǎn cè xì tǒng |
| NIPS/nɪps/ | 网络入侵防御系统 | wǎng luò rù qīn fáng yù xì tǒng |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | 基于特征的 | jī yú tè zhēng de |
| anomaly-based/əˈnɒməli beɪst/ | 基于异常的 | jī yú yì cháng de |
| baseline/ˈbeɪslaɪn/ | 基线 | jī xiàn |
| SIEM/siːm/ | 安全信息和事件管理 | ān quán xìn xī hé shì jiàn guǎn lǐ |
75美分的误差,1986
- 1986年8月,在劳伦斯伯克利实验室管理计算机的天文学家克利福德·斯托尔发现,两个账务系统相差75美分。在追查差额时,他发现一名未知用户入侵了系统。经过十个月的监视,他追踪到一名向苏联克格勃出售信息的西德黑客。
- 斯托尔注意到了一件与正常活动不符的事情。网络检测系统会自动寻找同类信号。
练习
是什么最初让斯托尔起了疑心?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
一个小小的异常。
检测与防御
- 网络入侵检测系统监视流量并发出警报。网络入侵防御系统部署在流量路径上,可以阻止流量。
- 网络入侵检测系统本身无法阻止攻击;网络入侵防御系统可以,但错误拦截可能会切断真实用户的访问。
探索
基于特征或基于异常的检测?
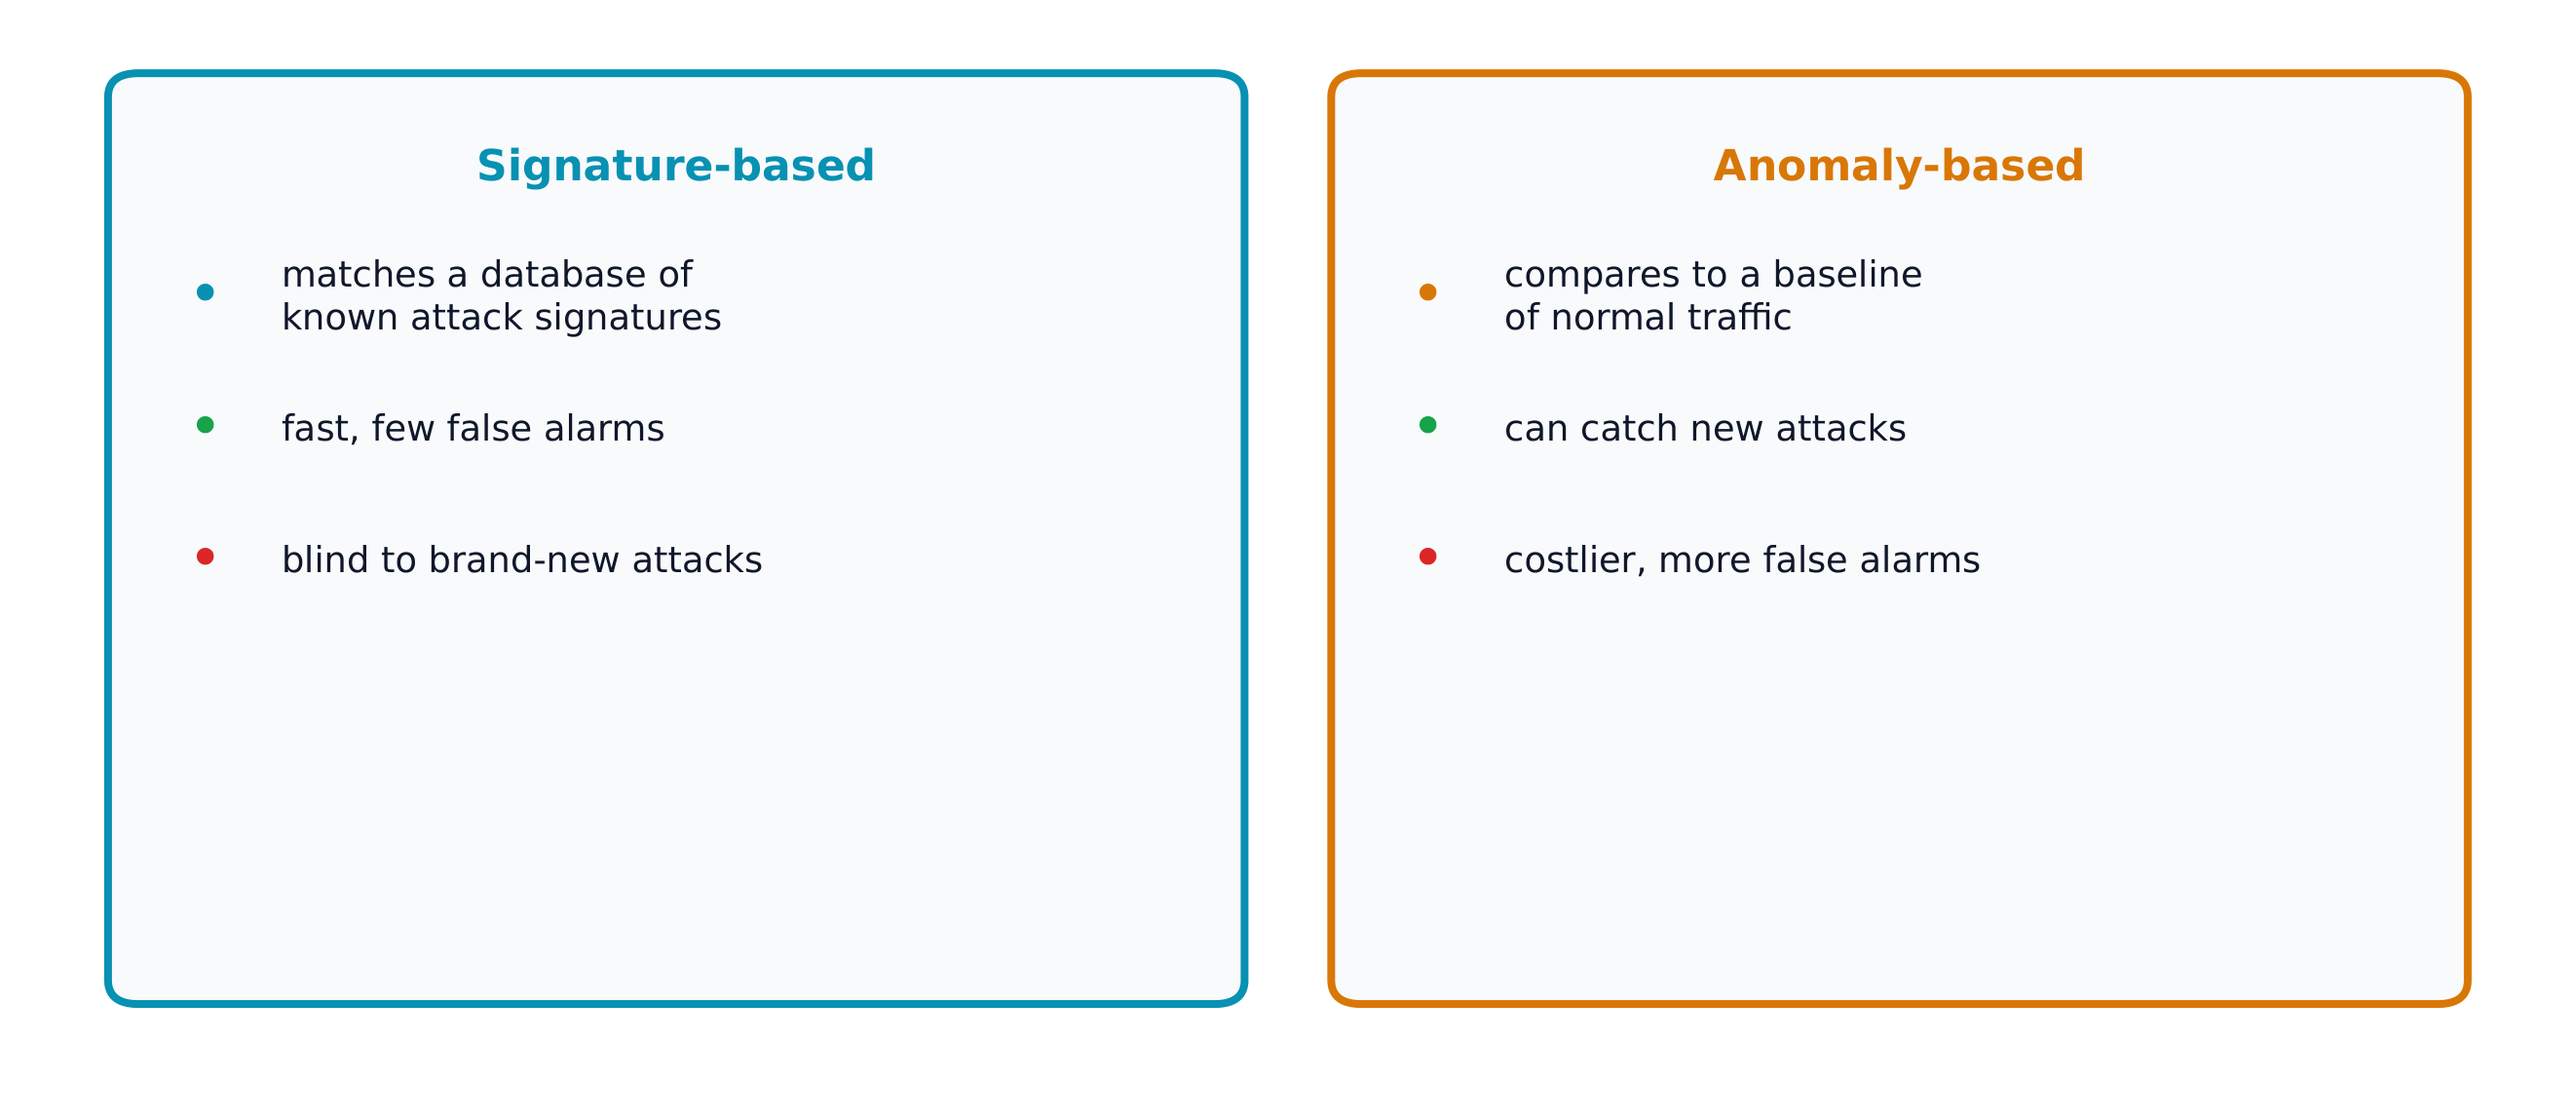
基于特征匹配已知攻击(速度快,误报少);基于异常标记偏离正常的行为(可捕获新攻击)。
练习
将每种系统与其功能配对。
难度 2/5 · 今日首次完成可获 140 金币及少量额外奖励
检测与阻止。
基于特征的检测
- 基于特征的检测将流量与已知攻击的模式进行比较,类似于指纹数据库。
- 它对已知攻击的检测准确,但在编写出相应特征之前会漏掉新攻击。
练习
基于特征的检测可能漏掉全新的攻击。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
尚不存在相应的特征。
基于异常的检测
- 基于异常的检测首先学习正常行为的基线——通常的登录时间、数据量和连接情况——然后对较大差异发出警报。
- 它可以发现新攻击,但会产生更多误报,例如真实用户工作到很晚时。
练习
基于异常的检测将活动与什么进行比较?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
较大的差异会触发警报。
例题:哪种方法会发出警报?
例子
- **已知蠕虫发送其常见的数据包模式:**基于特征的检测立即匹配到该模式。
- **一个员工账户在凌晨3点下载了40 GB数据,而基线为白天低于1 GB:**没有匹配的特征,但基于异常的检测会发出警报。
- **响应:**分析人员检查这是否是备份任务,或者是否有人使用了被盗的凭据。
练习
一种从未见过的新攻击在夜间发送了异常大量的数据。哪种方法更有可能检测到它?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
它与基线不同。
安全信息和事件管理:整合信息
- 安全信息和事件管理系统将防火墙、服务器、网络入侵检测系统和设备的日志集中收集到一处。
- 它将相关事件——一次登录失败,随后出现一个新的管理员账户,再之后发生大量下载——关联成一条警报。
练习
SIEM 的主要功能是什么?
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
集中查看事件。
注意
**如果没有人查看警报,检测就毫无用处。**斯托尔之所以成功,是因为他追查了一个微小的异常;应安排人员和时间进行调查。
练习
即使没有人审查警报,安装 NIDS 也已足够。
难度 1/5 · 今日首次完成可获 100 金币及少量额外奖励
必须调查警报。
关键点
NIDS 发出警报,NIPS 可以阻止攻击。基于特征的检测可发现已知攻击;基于异常的检测将活动与基线进行比较,可以发现新攻击,但误报更多。SIEM 收集日志并关联事件。
练习
一家公司只使用基于特征的检测。解释一种风险并建议增添一种措施。
结合多种方法。