Biện pháp bảo mật và bảo vệ dữ liệu
Đã giới thiệu| English | Ý nghĩa |
|---|---|
| public key/ˈpʌblɪk kiː/ | Khóa công khai |
| private key/ˈpraɪvət kiː/ | Khóa riêng tư |
| antivirus/ˌæntɪˈvaɪrəs/ | phần mềm diệt virus |
| backup/ˈbækʌp/ | sao lưu |
| encryption/enˈkrɪpʃn/ | mã hóa |
| firewall/ˈfaɪəwɔːl/ | tường lửa |
| user accounts/ˈjuːzə əˈkaʊnts/ | tài khoản người dùng |
| audit logs/ˈɔːdɪt lɒɡz/ | nhật ký kiểm toán |
| anti-spyware/ˈænti ˈspaɪweə/ | phần mềm chống gián điệp |
| access rights/ˈækses raɪts/ | quyền truy cập |
| authentication/ɔːˌθentɪˈkeɪʃn/ | xác thực |
| biometrics/ˌbaɪəʊˈmetrɪks/ | sinh trắc học |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | xác thực hai yếu tố |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | cấp quyền |
| VPN/ˌviː piː ˈen/ | mạng riêng ảo (VPN) |
| ciphertext/ˈsaɪfətekst/ | văn bản mã hóa |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | quyền tối thiểu |
| plaintext/ˈpleɪntekst/ | văn bản rõ |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | mã hóa đối xứng |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | mã hóa bất đối xứng |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | chữ ký số |
Một ổ khóa mà bất cứ ai cũng có thể đóng nhưng chỉ một người mới mở được
- Mỗi lần bạn thanh toán trực tuyến, số thẻ của bạn đi qua hàng chục bộ định tuyến do người lạ sở hữu. Bất kỳ ai trong số họ đều có thể sao chép các byte dữ liệu.
- Điều làm cho nó an toàn là một ý tưởng từ năm 1977: một ổ khóa mà bất cứ ai cũng có thể khóa chặt nhưng chỉ người giữ một chiếc chìa khóa cụ thể mới mở được. Bạn khóa số thẻ bằng khóa công khai của cửa hàng; chỉ khóa riêng tư của cửa hàng mới mở được.
- Đây là một trong nhiều biện pháp. Bài học này nói về các lớp phòng thủ, từ máy tính đơn lẻ đến internet mở, cách mỗi lớp hoạt động bằng ngôn ngữ mà giám khảo chấm điểm, và lớp nào phù hợp với mối đe dọa nào.
Máy tính độc lập
- Mật khẩu mạnh: dài, ký tự đa dạng, thay đổi thường xuyên, không bao giờ chia sẻ.
- Chống virus được cập nhật, cập nhật phần mềm kịp thời, và màn hình khóa khi rời khỏi.
- Backup trên phương tiện tách biệt, được lưu ở vị trí xa, để phục hồi dữ liệu bị mất hoặc hư hỏng; mã hóa toàn bộ ổ đĩa để laptop bị trộm không tiết lộ thông tin nào.
Biện pháp nào bảo vệ PC độc lập không bao giờ kết nối mạng? Chọn tất cả các đáp án đúng.
Difficulty 2/5 · 140 coins + a small bonus on first completion today
Vẫn còn malware qua USB và tải về, và đĩa vẫn hỏng, nên mật khẩu, diệt virus và sao lưu áp dụng. Audit đăng nhập mạng là biện pháp cho PC kết nối mạng.
Máy tính có kết nối mạng
- Tất cả các biện pháp trên, cộng thêm tường lửa: nó kiểm tra mọi gói tin đi vào và đi ra, so sánh với tiêu chí đã thiết lập như danh sách trắng hoặc đen các địa chỉ, cổng và giao thức, chặn những gì không đáp ứng, và có thể cảnh báo về các nỗ lực truy cập trái phép.
- Tài khoản user (người dùng) tập trung với quyền hạn theo từng user: quyền admin chỉ dành cho admin.
- Lịch sử kiểm toán (audit logs) ghi lại ai đã đăng nhập và họ đã thao tác gì.

Lưu lượng không đạt tiêu chí sẽ không bao giờ đến máy tính
Tường lửa chủ yếu:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Tường lửa kiểm soát lưu lượng mạng nào được phép vào hoặc ra, dựa trên một bộ quy tắc.
Cách các biện pháp hoạt động, theo lời của giám khảo
- Phần mềm chống virus và chống spyware quét tệp và chương trình so với cơ sở dữ liệu chữ ký malware đã biết, kiểm tra hành vi, cách ly hoặc xóa những gì tìm thấy, và phải được cập nhật để nhận diện malware mới.
- Mật khẩu và tài khoản người dùng: chỉ người biết mật khẩu mới đăng nhập được; tài khoản bị khóa sau nhiều lần thất bại; mỗi tài khoản có quyền truy cập riêng.
- Quyền truy cập: mỗi người dùng hoặc nhóm được cấp quyền cho từng tệp hoặc bảng, chẳng hạn như chỉ đọc hoặc đọc và viết, để không ai nhìn thấy hay thay đổi dữ liệu không thuộc về mình.
- Backup: bản sao trên phương tiện tách biệt, ở vị trí xa, từ đó phục hồi dữ liệu đã mất.
Xác thực
- Xác thực xác minh danh tính người dùng: thứ họ biết (mật khẩu), thứ họ có (thẻ token hoặc điện thoại), hoặc thứ họ là (sinh trắc học).
- Sinh trắc học: thiết bị thu khuôn mặt, vân tay hoặc võng mạc, chuyển đổi thành dữ liệu kỹ thuật số, so sánh với dữ liệu đã lưu cho người dùng đó và chỉ cho phép truy cập nếu khớp. Nó không thể bị quên, cho mượn hay đoán được.
- Xác thực hai yếu tố kết hợp hai yếu tố, nên mật khẩu bị trộm một mình thì chưa đủ. Sau đó Authorisation (cấp quyền) quyết định người dùng đã xác thực có thể làm gì.

Thứ bạn có
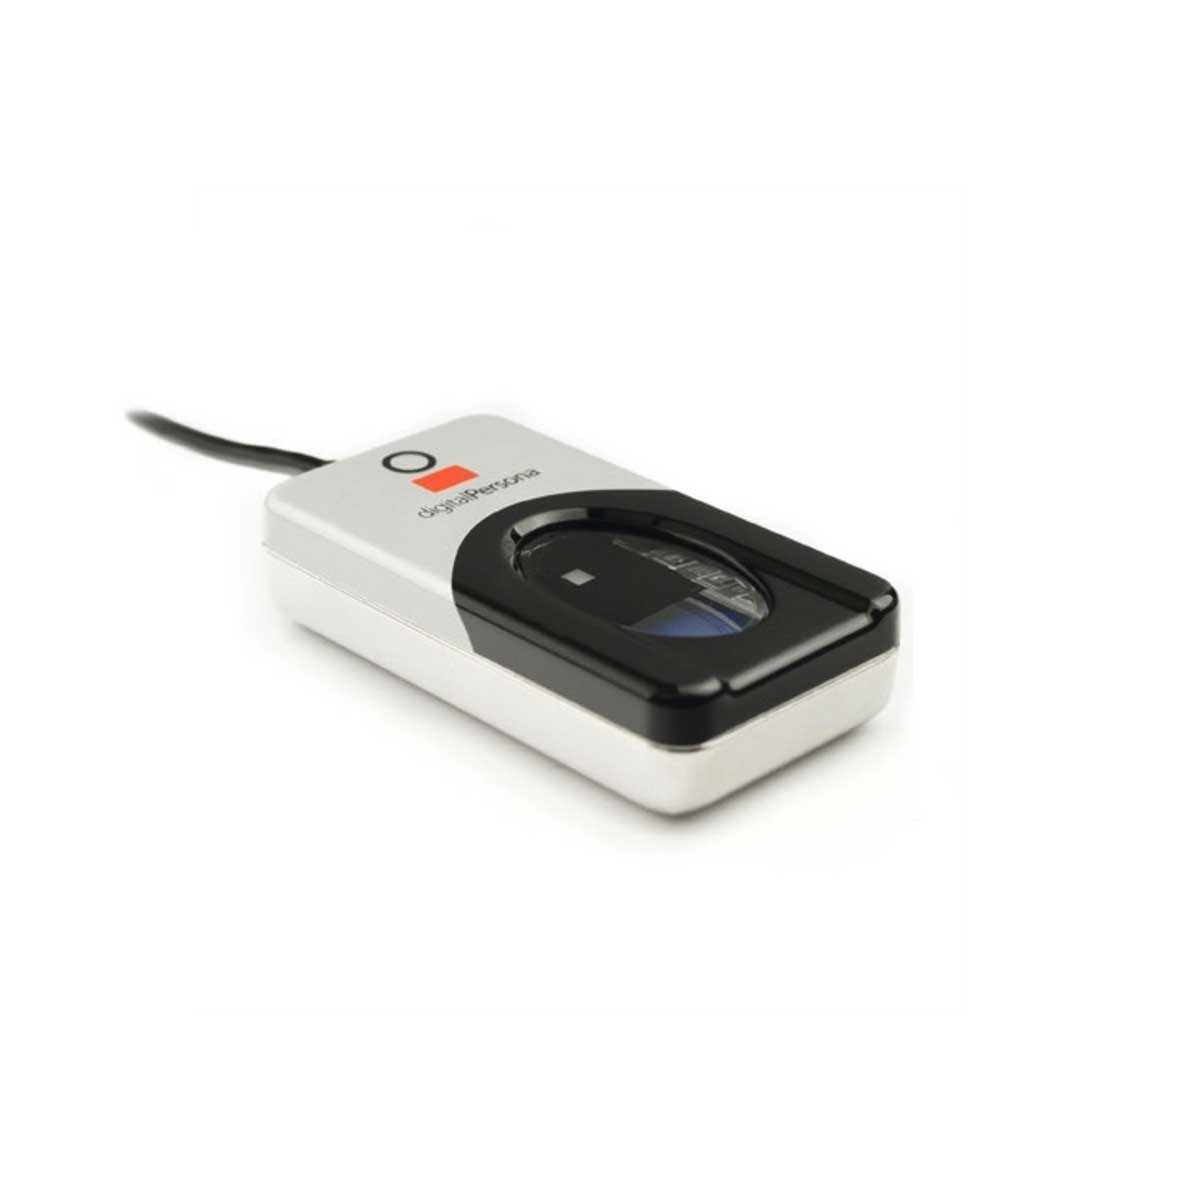
Thứ bạn là
Một mã từ ứng dụng điện thoại là ví dụ của yếu tố xác thực nào?
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Mã token/điện thoại là "something you have". Hai yếu tố kết hợp nó với mật khẩu ("know") hoặc sinh trắc học ("are").
Đầu đọc vân tay xác thực người dùng dựa trên điều họ ____.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Know (biết - mật khẩu), have (có - token), are (là - đặc điểm sinh trắc học). Sinh trắc học không thể quên, cho mượn hay đoán được.
Khớp biện pháp với mối đe dọa
- Ngắt quãng trong quá trình truyền: mã hóa dữ liệu (HTTPS, VPN). Dữ liệu mã hóa bị chặn không còn giá trị nếu không có khóa.
- Truy cập trái phép: xác thực mạnh và xác thực hai yếu tố, khóa sau khi đăng nhập thất bại. Lạm dụng nội bộ: nguyên tắc ít quyền hạn nhất (least-privilege), mỗi người dùng chỉ nhận những gì họ cần, cộng thêm việc kiểm toán.
- Malware: chống virus và chống spyware với quét thời gian thực, và vá lỗi. Phishing: đào tạo người dùng, lọc email, kiểm tra URL. DDoS: giới hạn tốc độ và lọc lưu lượng.
Ghép nối mỗi mối đe dọa với biện pháp bảo mật tốt nhất chống lại nó.
Difficulty 2/5 · 140 coins + a small bonus on first completion today
Mỗi mối đe dọa có biện pháp phòng thủ phù hợp nhất — mã hóa chống chặn, xác thực chống xâm nhập, vá lỗi chống malware, hạn chế quyền hạn chống nội bộ.
Biện pháp phòng thủ tốt nhất chống dữ liệu bị chặn giữa đường truyền là:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Dữ liệu được mã hóa bị chặn giữa đường truyền sẽ vô ích nếu không có khóa. Xác thực và phần mềm diệt virus giải quyết các mối đe dọa khác nhau.
Mã hóa
- Mã hóa xáo trộn bản rõ với một khóa thành bản mã, nên bản sao bị chặn không thể đọc được nếu không có khóa; người nhận sử dụng khóa để giải mã. Nó bảo vệ dữ liệu trong quá trình truyền tải và khi lưu trữ.
- Mã hóa đối xứng (AES) sử dụng một khóa chung để mã hóa và giải mã: nhanh, nhưng chính khóa đó phải đến tay người nhận an toàn.
- Mã hóa bất đối xứng (RSA) sử dụng khóa công khai để mã hóa và khóa riêng tư tương ứng để giải mã. Khóa công khai có thể chia sẻ cho bất kỳ ai, giúp giải quyết vấn đề chia sẻ khóa.

Một khóa chung, hoặc khóa công để khóa và khóa riêng để mở
Mã hóa bằng cipher Caesar
Thay đổi độ lệch — đó chính là khóa. Mỗi chữ cái trượt số vị trí đó dọc theo bảng chữ cái để tạo văn bản mã, và cùng khóa đó trượt ngược lại. Khóa chung này là mã hóa đối xứng thu nhỏ.
Mã hóa bất đối xứng (ví dụ: RSA) khác với mã hóa đối xứng (ví dụ: AES) vì nó:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Bất đối xứng sử dụng cặp khóa công khai/riêng tư (giải quyết vấn đề chia sẻ khóa); đối xứng sử dụng một khóa chung (nhanh).
Sắp xếp thứ tự mã hóa đối xứng, từ người gửi đến người nhận.
Difficulty 3/5 · 200 coins + a small bonus on first completion today
Mã hóa đối xứng sử dụng một khóa chung vừa để khóa (mã hóa) vừa để mở (giải mã) — bất cứ ai chặn được văn bản mã hóa đều không đọc được nếu không có khóa đó.
Mã hóa đối xứng sử dụng một khóa chung, trong khi mã hóa bất đối xứng sử dụng khóa công khai để mã hóa và khóa riêng tư để giải mã.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Sự phân tách công khai/riêng tư này chính là điều giúp mã hóa bất đối xứng giải quyết vấn đề chia sẻ khóa an toàn.
Ví dụ minh họa: chữ ký số xác thực tài liệu
- Giải thích cách sử dụng chữ ký số để xác thực một tài liệu. [5]
- Người gửi đưa tin nhắn qua hàm băm để tạo ra digest. Người gửi mã hóa digest này bằng khóa riêng tư của họ; digest đã mã hóa đó chính là chữ ký số.
- Tin nhắn và chữ ký được gửi đi cùng nhau. Người nhận giải mã chữ ký bằng khóa công khai của người gửi để thu hồi lại digest.
- Người nhận băm tin nhắn nhận được và so sánh hai digest. Sự trùng khớp chứng minh ai là người gửi (chỉ khóa riêng tư mới tạo được chữ ký này) và rằng nội dung chưa bị thay đổi (mọi thay đổi đều làm thay đổi giá trị băm).
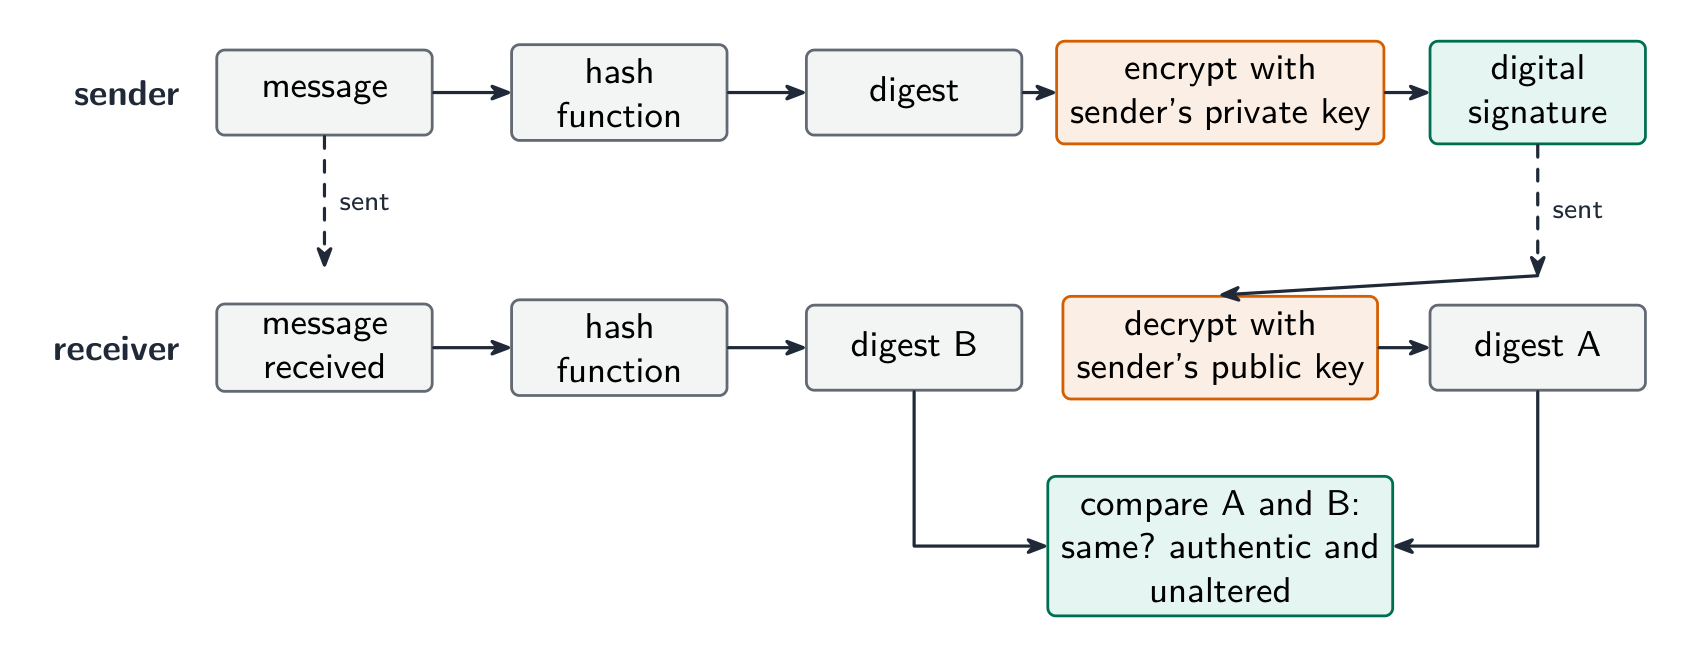
Ký vào hash, không ký vào tin nhắn
Sắp xếp thứ tự các bước gửi và kiểm tra chữ ký số.
Difficulty 3/5 · 200 coins + a small bonus on first completion today
Tạo hash, ký bằng khóa riêng tư, gửi, mở khóa bằng khóa công khai, so sánh. Kết quả khớp chứng minh người gửi và dữ liệu không bị thay đổi.
Ví dụ minh họa: dữ liệu nhạy cảm truyền qua internet
- Một công ty gửi dữ liệu nhạy cảm đến chi nhánh qua internet. Mô tả một phương pháp để đảm bảo an toàn cho dữ liệu. [3]
- Mã hóa: dữ liệu được mã hóa bằng một khóa thành văn bản mã, do đó người không có quyền truy cập khi chặn đứng nó sẽ không thể đọc được, và chỉ người nhận dự kiến, người có khóa, mới giải mã được.
- Câu trả lời tương tự áp dụng cho tập tin chương trình được gửi qua email cho người kiểm thử: mã hóa tập tin hoặc gửi qua kết nối được mã hóa, với mật khẩu được gửi riêng biệt.
- Nêu những gì mã hóa làm được và không làm được: nó ngăn dữ liệu bị đọc, chứ không phải bị chặn hoặc xóa.
Ví dụ minh họa: quyền truy cập trong cơ sở dữ liệu
- Mô tả cách quyền truy cập bảo vệ dữ liệu trong cơ sở dữ liệu. [3]
- Mỗi người dùng được cấp tài khoản với tên đăng nhập và mật khẩu. Quản trị viên cơ sở dữ liệu phân bổ quyền hạn cho từng tài khoản đối với mỗi bảng: chỉ đọc, đọc và ghi, hoặc không truy cập.
- Người dùng chỉ thấy các bảng và trường họ được phép truy cập, vì vậy khách hàng không thể mở bảng nhân viên và nhân viên hành chính có thể đọc nhưng không được thay đổi giá cả. Hệ quản trị CSDL thực thi điều này trên mọi truy vấn.
Với quyền truy cập, nhân viên có thể được cấp quyền xem bảng giá nhưng không được phép thay đổi nó.
Difficulty 1/5 · 100 coins + a small bonus on first completion today
Quyền được thiết lập theo từng tài khoản và từng bảng: chỉ xem, xem và ghi, hoặc không truy cập. Hệ quản trị cơ sở dữ liệu áp đặt chúng trên mọi truy vấn.
Điểm số dễ mất
- Mã hóa bảo vệ tính bí mật, không phải tính toàn vẹn. Sử dụng checksum, tính chẵn lẻ hoặc chữ số kiểm tra để đảm bảo tính toàn vẹn.
- Mã hóa không ngăn chặn việc chặn đứng hoặc xóa; nó ngăn bản sao bị chặn đứng được đọc.
- Chữ ký số mã hóa hash của tin nhắn bằng khóa riêng tư, chứ không phải tin nhắn tự thân.
- Tên biện pháp và cách thức hoạt động. Chỉ nói "Firewall" thì không điểm; "so sánh lưu lượng với tiêu chuẩn đã đặt và chặn lại những gì không đạt yêu cầu" thì có điểm.
Bạn đã nắm vững
- Lớp các biện pháp phòng thủ: mật khẩu, phần mềm diệt virus, bản cập nhật, sao lưu, mã hóa → cộng thêm firewall, tài khoản người dùng, quyền truy cập, nhật ký kiểm toán → cộng thêm VPN, HTTPS, chữ ký số
- xác thực là những gì bạn biết / có / là; 2FA kết hợp hai yếu tố; sinh trắc học so sánh đặc điểm thu thập được với dữ liệu đã lưu trữ
- khớp biện pháp với mối đe dọa: chặn đứng → mã hóa; truy cập trái phép → xác thực; nội bộ → quyền tối thiểu; malware → phần mềm diệt virus và vá lỗi
- đối xứng = một khóa chung; bất đối xứng = khóa công khai mã hóa, khóa riêng tư giải mã; chữ ký số là hash được mã hóa bằng khóa riêng tư