Mục tiêu Học tập 4.1.A: Xác định các loại thiết bị tính toán.
- 4.1.A.1 Máy chủ máy tính là các thiết bị cung cấp một hoặc nhiều dịch vụ cho các máy tính khác (ví dụ: DNS, DHCP, FTP). Bất kỳ máy tính nào cũng có thể là máy chủ, và trong môi trường doanh nghiệp, máy chủ thường có sức mạnh xử lý và dung lượng lưu trữ lớn hơn so với máy tính cá nhân.
- 4.1.A.2 Máy tính cá nhân là các thiết bị được thiết kế để một người sử dụng cho mục đích làm việc hoặc giải trí (ví dụ: xử lý văn bản, thiết kế đồ họa, duyệt web, và sản xuất hoặc xem phương tiện). Bao gồm máy tính bàn, laptop và notebook.
- 4.1.A.3 Máy tính cầm tay (còn gọi là máy tính di động hoặc thiết bị thông tin) nhỏ hơn máy tính cá nhân và chạy bằng pin. Bao gồm máy tính bảng, điện thoại thông minh và công nghệ đeo như đồng hồ thông minh.
- 4.1.A.4 Máy tính nhúng là các thiết bị là một phần của một cỗ máy. Các thiết bị nhúng có các bộ lệnh đặc biệt để giao tiếp với các thành phần chuyên dụng của cỗ máy mà chúng được nhúng vào. Máy tính nhúng thường chậm hơn và rẻ hơn so với các máy tính khác và có dung lượng lưu trữ tối thiểu.
- 4.1.A.5 Các thiết bị hàng ngày có máy tính nhúng thường được gọi là thiết bị Internet of Things (IoT). Máy tính nhúng được tìm thấy trong giao thông vận tải (ví dụ: ô tô, tàu hỏa và máy bay), các thiết bị vận hành cơ sở hạ tầng quan trọng (ví dụ: vận hành cầu dao tại trạm biến áp và bơm tại nhà máy xử lý nước), thiết bị y tế (ví dụ: bơm truyền dịch, máy cộng hưởng từ MRI, máy tạo nhịp tim và bơm insulin), và các thiết bị hàng ngày như máy giặt, máy pha cà phê và bộ điều nhiệt.
Mục tiêu Học tập 4.1.B: Xác định loại mã độc được sử dụng trong cuộc tấn công an ninh mạng.
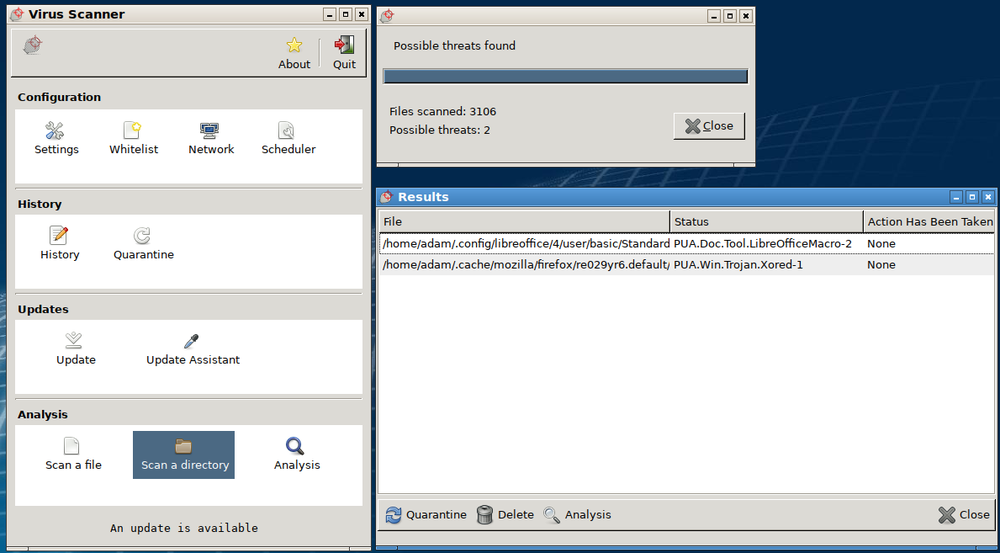
- 4.1.B.1 Mã độc (Malware) là phần mềm độc hại có thể gây hư hỏng hoặc phá hủy thiết bị hoặc mạng, hoặc cho phép kẻ thù truy cập vào thiết bị và dữ liệu trên thiết bị đó.
- 4.1.B.2 Mã độc thường được sử dụng như một công cụ để thực hiện một phần kế hoạch của kẻ thù nhằm đạt được mục tiêu cuối cùng của chúng. Có nhiều loại mã độc, chẳng hạn như:
- Virus là mã độc phải được kích hoạt bởi người dùng thực thi hoặc mở một tệp.
- Sâu (Worms) lây lan từ máy tính này sang máy tính khác mà không cần tương tác của con người.
- Trojan là mã độc được nhúng trong phần mềm khác trông có vẻ vô hại. Trojan truy cập từ xa (RATs) cung cấp quyền truy cập từ xa cho kẻ thù vào hệ thống mục tiêu.
- Ransomware mã hóa các tệp của thiết bị, ngăn người dùng truy cập vào các tệp trên thiết bị. Ransomware thường hiển thị màn hình yêu cầu tiền chuộc và hứa sẽ cung cấp khóa giải mã cho các tệp của người dùng nếu người dùng thanh toán trong một khoảng thời gian cố định.
- Spyware theo dõi các hành động của người dùng trên máy tính và gửi thông tin trở lại cho kẻ thù.
- Keylogger là phần mềm hoặc phần cứng ghi lại các phím bấm của người dùng và gửi thông tin trở lại cho kẻ thù. Kẻ thù thường có thể trích xuất tên đăng nhập và mật khẩu từ dữ liệu keylogger.
- Bomb logic (Logic bombs) được cài đặt để kích hoạt tác dụng chỉ khi một tập hợp các điều kiện cụ thể được đáp ứng; các điều kiện có thể bao gồm thời gian và ngày tháng, loại hoặc phiên bản hệ điều hành cụ thể, bộ ký tự mà máy tính đang sử dụng, v.v.
- Rootkit là mã độc tinh vi xâm nhập vào hệ điều hành của máy tính mục tiêu và có thể kiểm soát hầu hết mọi khía cạnh của hệ thống, bao gồm cả việc làm cho chính rootkit trở nên vô hình đối với việc phát hiện.
- 4.1.B.3 Mặc dù hầu hết mã độc là một tệp hoặc một tập hợp các tệp, nhưng mã độc không có tệp (fileless malware) là mã độc hại tồn tại trong RAM và sử dụng các chương trình hợp lệ đã được cài đặt sẵn trên thiết bị để làm giả mạo nó.
Mục tiêu Học tập 4.1.C: Giải thích cách kẻ thù có thể khai thác các lỗ hổng thiết bị phổ biến để gây ra thiệt hại, tổn thất, gián đoạn hoặc phá hủy.
- 4.1.C.1 Kẻ thù có thể phát triển các công cụ khai thác cho các lỗ hổng đã biết trong phần mềm (bao gồm cả hệ điều hành). Các thiết bị có phần mềm chưa được vá lỗi sẽ dễ bị tổn thương trước các công cụ này, cho phép kẻ thù làm sập hệ thống, xem xét hành vi của người dùng, bật hoặc tắt các dịch vụ hoặc thành phần khác nhau trên thiết bị (ví dụ: bật webcam hoặc micro), hoặc thậm chí chiếm quyền kiểm soát thiết bị để ra lệnh trộm cắp hoặc phá hủy thông tin trên thiết bị.
- 4.1.C.2 Kẻ thù có thể lợi dụng yêu cầu xác thực yếu bằng cách đoán mật khẩu của người dùng hoặc sử dụng kỹ thuật xã hội học để khiến người dùng tiết lộ mật khẩu của họ.
- 4.1.C.3 Khi hệ thống không có mật khẩu ở hệ thống nhập xuất cơ bản (BIOS) hoặc giao diện firmware mở rộng nhất quán (UEFI), kẻ thù có thể khởi động máy tính vào chế độ đặc biệt (ví dụ: "chế độ phục hồi") mang lại cho chúng quyền hạn cao hơn. Không có bảo vệ BIOS hay UEFI, kẻ thù có thể tải hệ điều hành riêng lên thiết bị từ ổ đĩa ngoài và sử dụng các công cụ chuyên dụng để thay đổi hoặc tạo hồ sơ người dùng, bao gồm thay đổi mật khẩu người dùng.
- 4.1.C.4 Kẻ thù có thể tải mã độc lên ổ đĩa ngoài, và nếu chức năng chạy tự động được bật, thì thiết bị sẽ chạy mã độc khi ổ đĩa ngoài được cắm vào.
- 4.1.C.5 Kẻ thù có thể tận dụng các cổng mở để kết nối với thiết bị.
- 4.1.C.6 Kẻ thù có thể gửi dữ liệu độc hại đến các thiết bị để làm gián đoạn chúng hoặc cố gắng chiếm quyền kiểm soát. Các thiết bị không có tường lửa (hoặc tường lửa được cấu hình sai) không thể lọc bỏ dữ liệu độc hại này.
- 4.1.C.7 Kẻ thù thường cố gắng cài đặt mã độc lên thiết bị để làm gián đoạn hoặc kiểm soát nó. Các thiết bị thiếu phần mềm chống mã độc sẽ dễ bị tổn thương hơn trước loại tấn công này.
Mục tiêu Học tập 4.1.D: Đánh giá và ghi chép các rủi ro từ các lỗ hổng thiết bị.
- 4.1.D.1 Rủi ro từ các lỗ hổng thiết bị có thể đến từ truy cập trái phép hoặc mã độc cho phép kẻ thù giả mạo một người dùng được ủy quyền, điều khiển từ xa một thiết bị, mã hóa ổ đĩa của thiết bị để đòi tiền chuộc dữ liệu, hoặc xóa bộ nhớ thiết bị, phá hủy dữ liệu hoặc khiến thiết bị không hoạt động. Mức độ rủi ro thay đổi tùy thuộc vào mức độ quan trọng của thiết bị, các dịch vụ mà thiết bị cung cấp hoặc dữ liệu mà nó lưu trữ.
- 4.1.D.2 Rủi ro cao từ các lỗ hổng thiết bị liên quan đến khả năng bị đánh cắp dữ liệu nhạy cảm hoặc các hoạt động then chốt.
- Ví dụ minh họa cho 4.1.D.2:
- Một tổ chức chưa cập nhật phiên bản mới nhất cho máy chủ email của mình, phiên bản đó bao gồm bản vá cho một lỗ hổng nghiêm trọng đã được biết đến.
- Ví dụ minh họa cho 4.1.D.2:
- 4.1.D.3 Rủi ro trung bình từ các lỗ hổng thiết bị có thể nảy sinh từ các yêu cầu xác thực yếu hoặc từ các lỗ hổng ít có khả năng bị khai thác hơn.
- Ví dụ minh họa cho 4.1.D.3:
- Một nhà máy xử lý nước có các hệ thống nhúng điều khiển bơm. Các bơm có thể được truy cập từ xa qua tên người dùng và mật khẩu để quản lý từ xa cho nhà máy, nhưng các thiết bị không yêu cầu xác thực đa yếu tố (MFA).
- Ví dụ minh họa cho 4.1.D.3:
- 4.1.D.4 Rủi ro thấp từ các lỗ hổng thiết bị thường liên quan đến các lỗ hổng mà nếu bị khai thác sẽ có ít tác động.
- Ví dụ minh họa cho 4.1.D.4:
- Laptop của nhân viên có cổng telnet 23 đang mở.
- Ví dụ minh họa cho 4.1.D.4: