การยืนยันตัวตน
แนะนำใหม่| English | ความหมาย |
|---|---|
| hash/hæʃ/ | ค่าแฮช |
| cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ | ฟังก์ชันแฮชแบบเข้ารหัส |
| salt/sɒlt/ | เกลือ (Salt) |
| biometric/ˌbaɪəʊˈmetrɪk/ | ชีวมาตร |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | การสเปรย์รหัสผ่าน |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | การใส่ข้อมูลประจำตัวซ้ำซ้อน |
การแฮชรหัสผ่าน
- ฟังก์ชัน cryptographic hash function เปลี่ยนอินพุตใดๆ ให้เป็น hash ที่มีความยาวคงที่
- เป็น one-way: ไม่สามารถย้อนกลับไปยังอินพุตเดิมได้
- อินพุตเดียวกันให้ผล hash เสมอ (ทำซ้ำได้)
Salt และการจัดเก็บ
- บริการจะเก็บเฉพาะ hash ไม่เก็บรหัสผ่านแบบข้อความธรรมดา
- Salt (บิตสุ่ม) ถูกเพิ่มเข้าไปเพื่อให้รหัสผ่านเหมือนกันแต่ให้ผล hash ต่างกัน
- เมื่อเข้าสู่ระบบ ระบบจะทำการ hash สิ่งที่พิมพ์แล้วนำไปเปรียบเทียบ
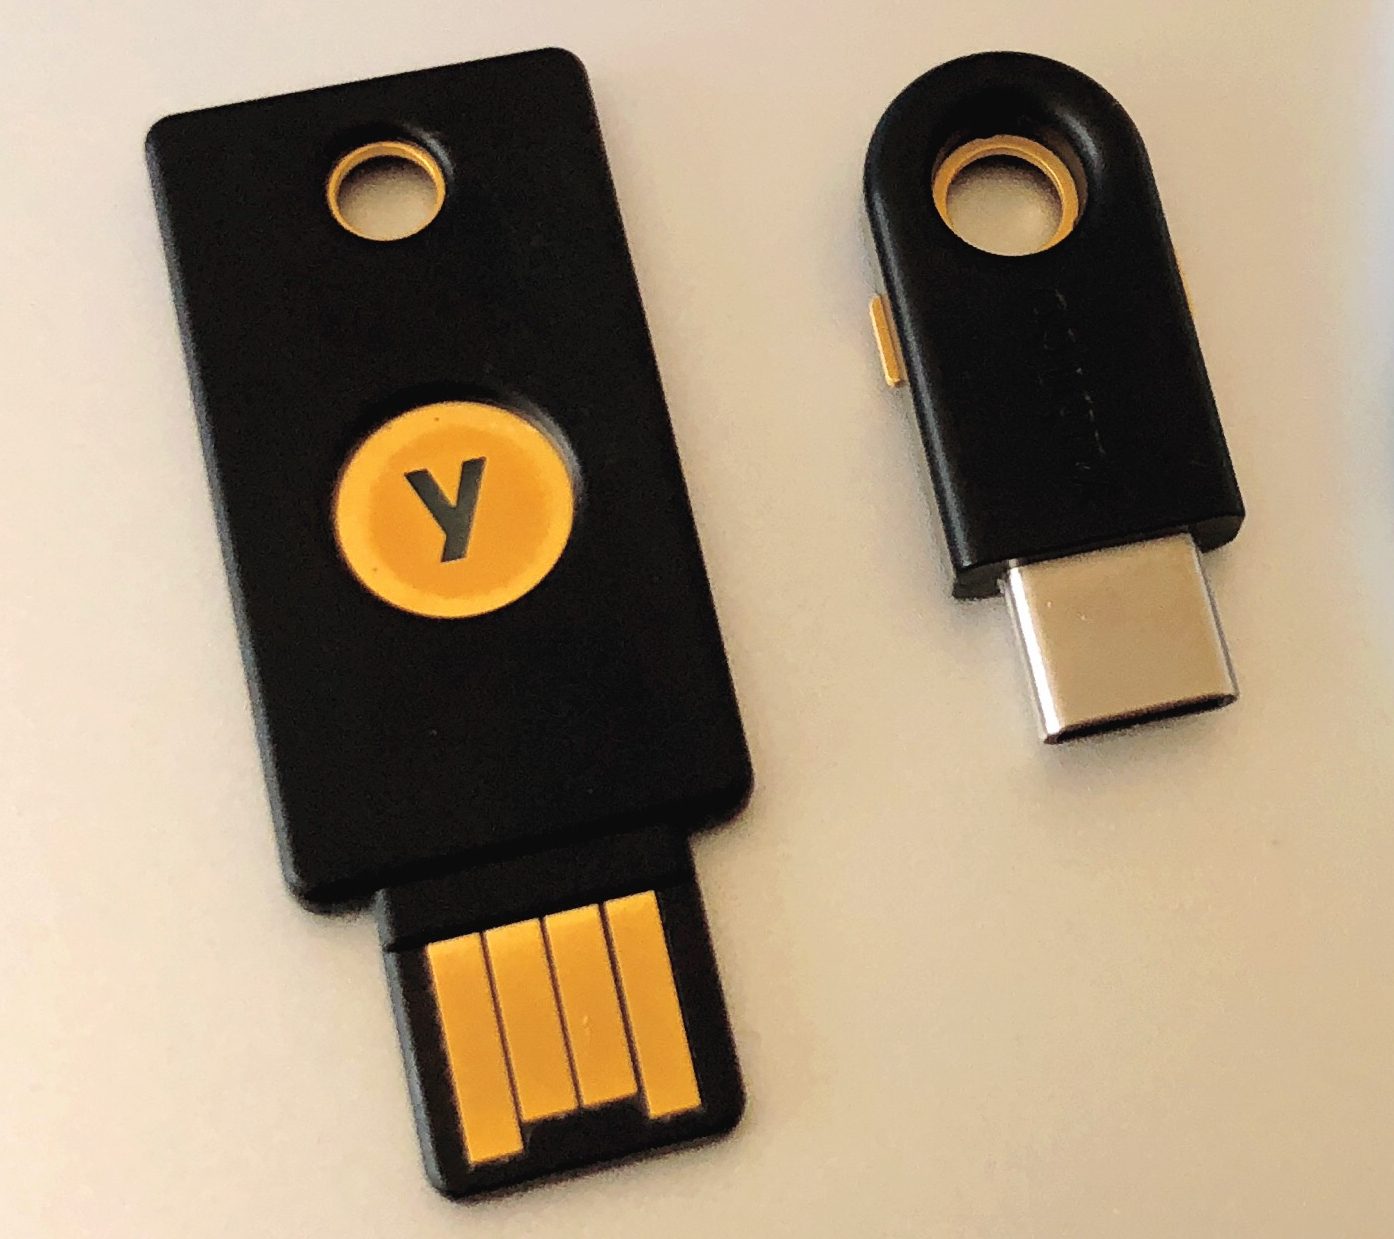
กุญแจรักษาความปลอดภัยฮาร์ดแวร์ยืนยันตัวตนของคุณด้วยสิ่งที่คุณถืออยู่ในมือจริง — เป็นปัจจัยที่สองที่แข็งแกร่ง
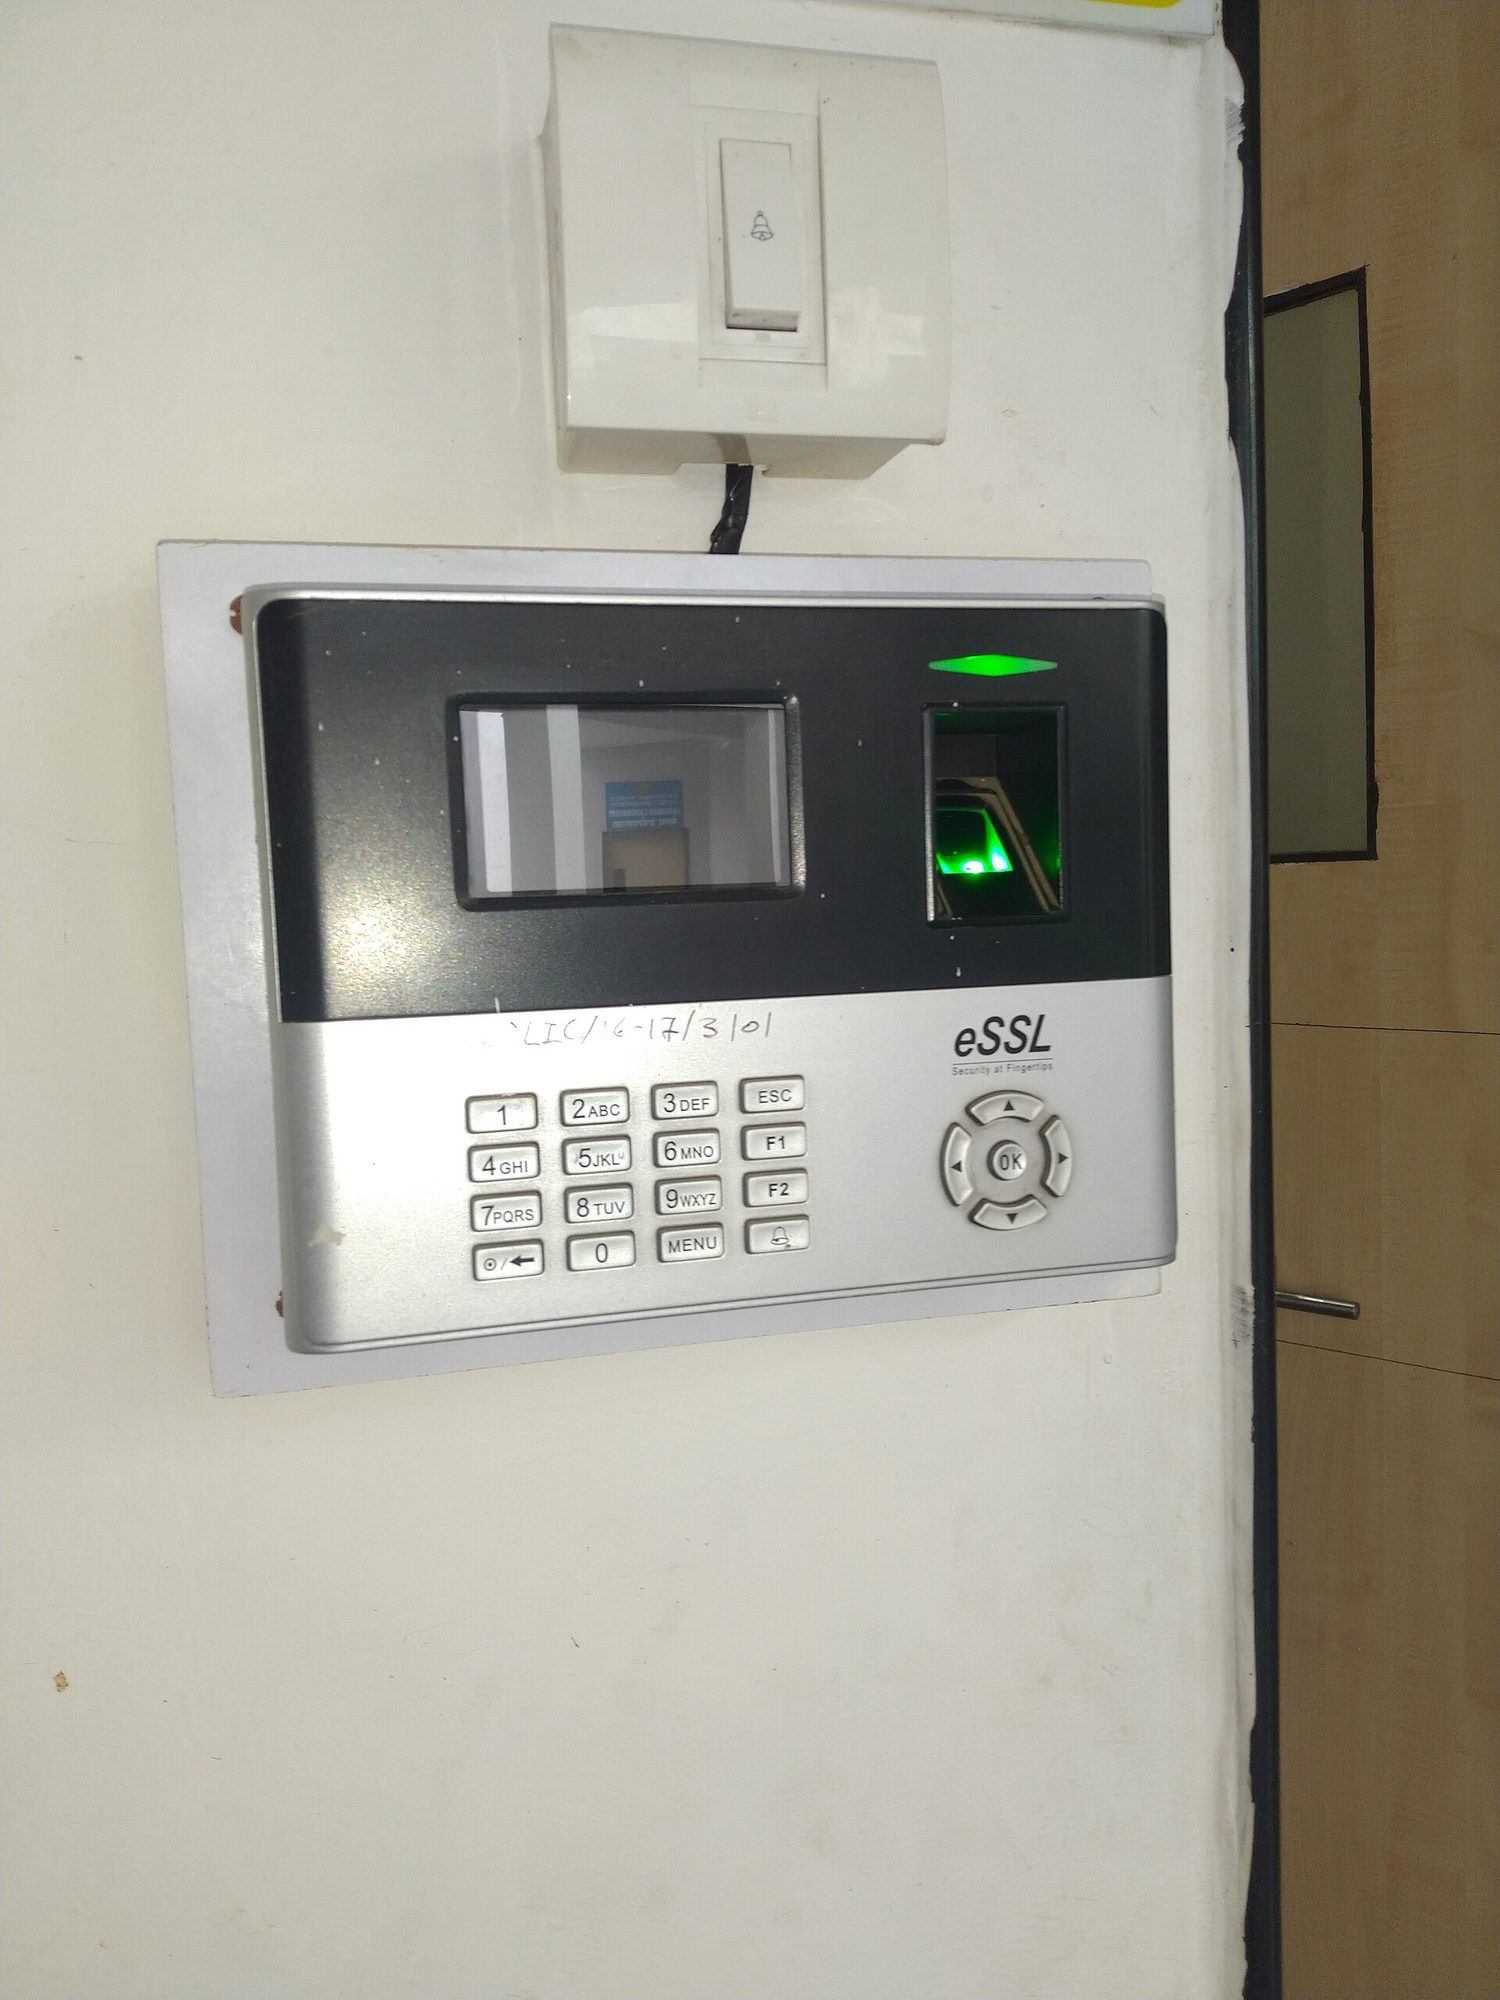
เครื่องสแกนลายนิ้วมือ: การยืนยันตัวตนทางชีวภาพตรวจสอบสิ่งที่คุณเป็น (something you ARE), ซึ่งยากต่อการโจรกรรมหรือเดาของนักโจมตีมากกว่ารหัสผ่าน
ปัจจัยการยืนยันตัวตนข้อใด?
ปัจจัยคือ: สิ่งที่Known, สิ่งที่Have, สิ่งที่เป็น (ไบโอเมตริก), สถานที่ที่คุณอยู่ใน.
เอาต์พุตคริปโตกราฟิกแฮชคือ...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
แฮชเป็น ความยาวคงที่ และเป็นทางเดียว.
การลองใช้รหัสผ่านทั่วไปหนึ่งตัวกับหลายบัญชีคือ...
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
Password spraying = รหัสผ่านหนึ่ง, ผู้ใช้หลายคน.
การโจมตีรหัสผ่าน & ปัจจัย
- Password spraying: ใช้รหัสผ่านทั่วไปหนึ่งตัวกับหลายบัญชี
- Credential stuffing: ใช้ข้อมูลยืนยันตัวตนที่ถูกขโมยหรือค่าเริ่มต้น
- Factors: สิ่งที่คุณรู้ / มี / เป็น (biometric) / ที่อยู่ — รวมกันเพื่อสร้าง MFA
บริการไม่ควรเก็บรหัสผ่านแบบข้อความธรรมดาของคุณเลย หากบริการส่งรหัสผ่าน จริง มาให้คุณเมื่อลืม แสดงว่าเก็บรหัสผ่านอย่างไม่ปลอดภัย — ซึ่งเป็นสัญญาณเตือนภัยร้ายแรง บริการที่ปลอดภัยจะเก็บเฉพาะ salted hash เท่านั้น
Salt ทำให้รหัสผ่านที่เหมือนกันสองตัวสร้าง hash ที่เก็บไว้เหมือนกัน
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
ไม่จริง Salt ที่แตกต่างกันสำหรับแต่ละผู้ใช้จะทำให้แต่ละ hash แตกต่างกัน ดังนั้นรหัสผ่านที่เหมือนกันจึงสร้าง hash ที่เก็บไว้ต่างกัน และตารางที่คำนวณล่วงหน้าไม่สามารถใช้งานได้
การใช้ปัจจัยการยืนยันตัวตนสองอย่างขึ้นไปเรียกว่า ____.
ความยาก 1/5 · 100 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
MFA รวมปัจจัยเพื่อความปลอดภัยที่แข็งแกร่งขึ้น.
จับคู่หลักฐานแต่ละตัวกับประเภทปัจจัย.
ความยาก 2/5 · 140 เหรียญ + บอนัสน้อยๆ เมื่อทำสำเร็จครั้งแรกในวันนี้
Know / Have / Are are the classic factor types.
Two users both pick the password sunshine. Without salt, both stored hashes are identical, so cracking one cracks both. With a unique salt each, the two hashes look completely different — the attacker must crack each one separately.
รหัสผ่านถูกจัดเก็บเป็น hash ที่มีความยาวคงที่และเป็น one-way พร้อม salt เพื่อให้รหัสผ่านเหมือนกันมีผลต่าง การโจมตีรวมถึง spraying (รหัสผ่านหนึ่งตัว บัญชีหลายตัว) และ stuffing (ข้อมูลยืนยันตัวตนที่ถูกขโมย/ค่าเริ่มต้น) Authentication factors — รู้ / มี / เป็น / ที่อยู่ — รวมกันเป็น MFA