มาตรการความปลอดภัยและการปกป้องข้อมูล
แนะนำใหม่| English | ความหมาย |
|---|---|
| public key/ˈpʌblɪk kiː/ | กุญแจสาธารณะ |
| private key/ˈpraɪvət kiː/ | กุญแจส่วนตัว |
| antivirus/ˌæntɪˈvaɪrəs/ | โปรแกรมป้องกันไวรัส |
| backup/ˈbækʌp/ | การสำรองข้อมูล |
| encryption/enˈkrɪpʃn/ | การเข้ารหัส |
| firewall/ˈfaɪəwɔːl/ | ไฟร์วอลล์ |
| user accounts/ˈjuːzə əˈkaʊnts/ | บัญชีผู้ใช้ |
| audit logs/ˈɔːdɪt lɒɡz/ | บันทึกการตรวจสอบ |
| anti-spyware/ˈænti ˈspaɪweə/ | โปรแกรมป้องกันสไปแวร์ |
| access rights/ˈækses raɪts/ | สิทธิ์การเข้าถึง |
| authentication/ɔːˌθentɪˈkeɪʃn/ | การยืนยันตัวตน |
| biometrics/ˌbaɪəʊˈmetrɪks/ | ชีววิทยา |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | การยืนยันตัวตนสองขั้นตอน |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | การอนุญาต |
| VPN/ˌviː piː ˈen/ | VPN |
| ciphertext/ˈsaɪfətekst/ | ciphertext |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | least-privilege |
| plaintext/ˈpleɪntekst/ | plaintext |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | symmetric encryption |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | asymmetric encryption |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | digital signature |
กุญแจที่ใครก็ล็อคได้ แต่เปิดได้เฉพาะคน擁有กุญแจเพียงคนเดียว
- ทุกครั้งที่ชำระเงินออนไลน์ หมายเลขบัตรของคุณจะผ่านเราเตอร์ของผู้อื่นหลายร้อยตัว ใครก็ตามก็สามารถคัดลอกไบต์这些数据ได้
- สิ่งที่使它ปลอดภัยคือแนวคิดตั้งแต่ปี 1977: กุญแจที่ใครก็ปิดได้ แต่มีเพียงเจ้าของกุญแจเฉพาะตัวเท่านั้นที่เปิดได้ คุณล็อคหมายเลขบัตรด้วย Public Key ของร้านค้า; มีเพียง Private Key ของร้านค้าเท่านั้นที่จะเปิดได้
- นั่นเป็นมาตรการหนึ่งในหลายอย่าง บทเรียนนี้คือการป้องกัน ตั้งแต่ PC เดียวไปจนถึงอินเทอร์เน็ตสาธารณะ วิธีทำงานของแต่ละอย่างตามคำที่ใช้ในการให้คะแนนของผู้สอบ และข้อใดตรงกับภัยคุกคามใด
PC แบบ Standalone
- รหัสผ่านที่แข็งแกร่ง: ยาว มีผสมหลายชนิด เปลี่ยนบ่อย และไม่เคยแชร์
- Antivirus ที่อัปเดตใหม่, อัปเดตซอฟต์แวร์ทันที, และล็อคหน้าจอเมื่อออกจากเครื่อง
- Backup ไปยังสื่อแยกต่างหาก เก็บไว้ภายนอกสถานที่ เพื่อกู้คืนข้อมูลที่หายหรือเสียหาย; Encryption ทั้งดิสก์เพื่อให้แล็ปท็อปที่ถูกขโมยไม่เปิดเผยข้อมูลใดๆ
มาตรการใดปกป้อง PC แบบอิสระที่ไม่เชื่อมต่อกับเครือข่ายเลย? เลือก ทุกข้อที่ถูก
Difficulty 2/5 · 140 coins + a small bonus on first completion today
มัลแวร์ยังคงเข้ามาทาง USB Stick และการดาวน์โหลด และดิสก์ยังพังได้ ดังนั้นรหัสผ่าน แอนติไวรัส และการสำรองข้อมูลจึงใช้ได้ การตรวจสอบการล็อกอินเครือข่ายเป็นมาตรการสำหรับ PC ที่เชื่อมต่อเครือข่ายเท่านั้น
คอมพิวเตอร์แบบเชื่อมต่อเครือข่าย
- ทุกอย่างข้างต้น再加上一个 ไฟร์วอลล์:它将检查每一个传入和传出传输,将其与设定的标准(如地址、端口和协议的白名单或黑名单)进行比较,阻止任何不符合标准的传输,并能警告未经授权访问的尝试。
- everything ข้างต้น plus Firewall: ตรวจสอบทุกการส่งเข้าและออก เปรียบเทียบกับเกณฑ์ที่กำหนด เช่น รายชื่อขาวหรือดำของที่อยู่ พอร์ต และโปรโตคอล ปิดกั้นส่วนที่ไม่ผ่านเกณฑ์ และสามารถเตือนเรื่องการพยายามเข้าถึงโดยไม่ได้รับอนุญาต
- บัญชีผู้ใช้แบบ Central พร้อมสิทธิ์สำหรับแต่ละผู้ใช้: สิทธิ์ Admin เฉพาะ Admin เท่านั้น

การจราจรที่ไม่ผ่านเกณฑ์จะไม่เข้าถึงคอมพิวเตอร์
ไฟร์วอลล์ทำหน้าที่หลัก:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
ไฟร์วอลล์ควบคุมว่าข้อมูล流量เครือข่ายใดที่อนุญาตให้เข้าหรือออกได้ตามชุดกฎเกณฑ์
วิธีการทำงานของมาตรการ ตามคำของกรรมการสอบ
- ซอฟต์แวร์ป้องกันไวรัสและสแปยแวร์ สแกนไฟล์และโปรแกรมเทียบกับฐานข้อมูลลายเซ็นมัลแวร์ที่รู้จัก ตรวจสอบพฤติกรรม แยกกักหรือลบสิ่งที่พบ และต้องอัปเดตเพื่อให้สามารถระบุมัลแวร์ใหม่ได้
- ซอฟต์แวร์ Anti-virus และ Anti-spyware สแกนไฟล์และโปรแกรมเทียบกับฐานข้อมูลลายเซ็น malware ที่รู้จัก ตรวจสอบพฤติกรรม แยกหรือลบสิ่งที่พบ และต้องอัปเดตเพื่อให้ระบุ malware ใหม่ได้
- Passwords และ User accounts: มีเพียงผู้ใช้ที่รู้รหัสผ่านจึงล็อกอินได้; บัญชีจะถูกล็อคหลังจากล้มเหลวหลายครั้ง; แต่ละบัญชีมีสิทธิ์เข้าถึงของตัวเอง
- Access rights: ผู้ใช้หรือกลุ่มแต่ละคนได้รับสิทธิ์สำหรับไฟล์หรือตารางแต่ละชิ้น เช่น อ่านเท่านั้น หรืออ่านและเขียน ดังนั้นไม่มีใครเห็นหรือแก้ไขข้อมูลที่ไม่ใช่ theirs
การยืนยันตัวตน
- การยืนยันตัวตน ยืนยันตัวตนผู้ใช้: สิ่งที่เขารู้ (รหัสผ่าน), สิ่งที่เขามี (token หรือโทรศัพท์), หรือสิ่งที่เขาเป็น (*ชีวภาพ)
- Authentication ยืนยันตัวตนผู้ใช้: สิ่งที่พวกเขา รู้ (รหัสผ่าน), สิ่งที่พวกเขามี (Token หรือโทรศัพท์), หรือสิ่งที่他们是 (Biometrics)
- Biometrics: อุปกรณ์จับภาพใบหน้า ลายนิ้วมือ หรือม่านตา แปลงเป็นข้อมูลดิจิทัล เปรียบเทียบกับข้อมูลที่เก็บไว้สำหรับ使用该用户และอนุญาตให้เข้าถึงเฉพาะเมื่อตรงกัน ไม่สามารถลืมfairly, lendingfairly, or guessfairly.

สิ่งที่เขามี
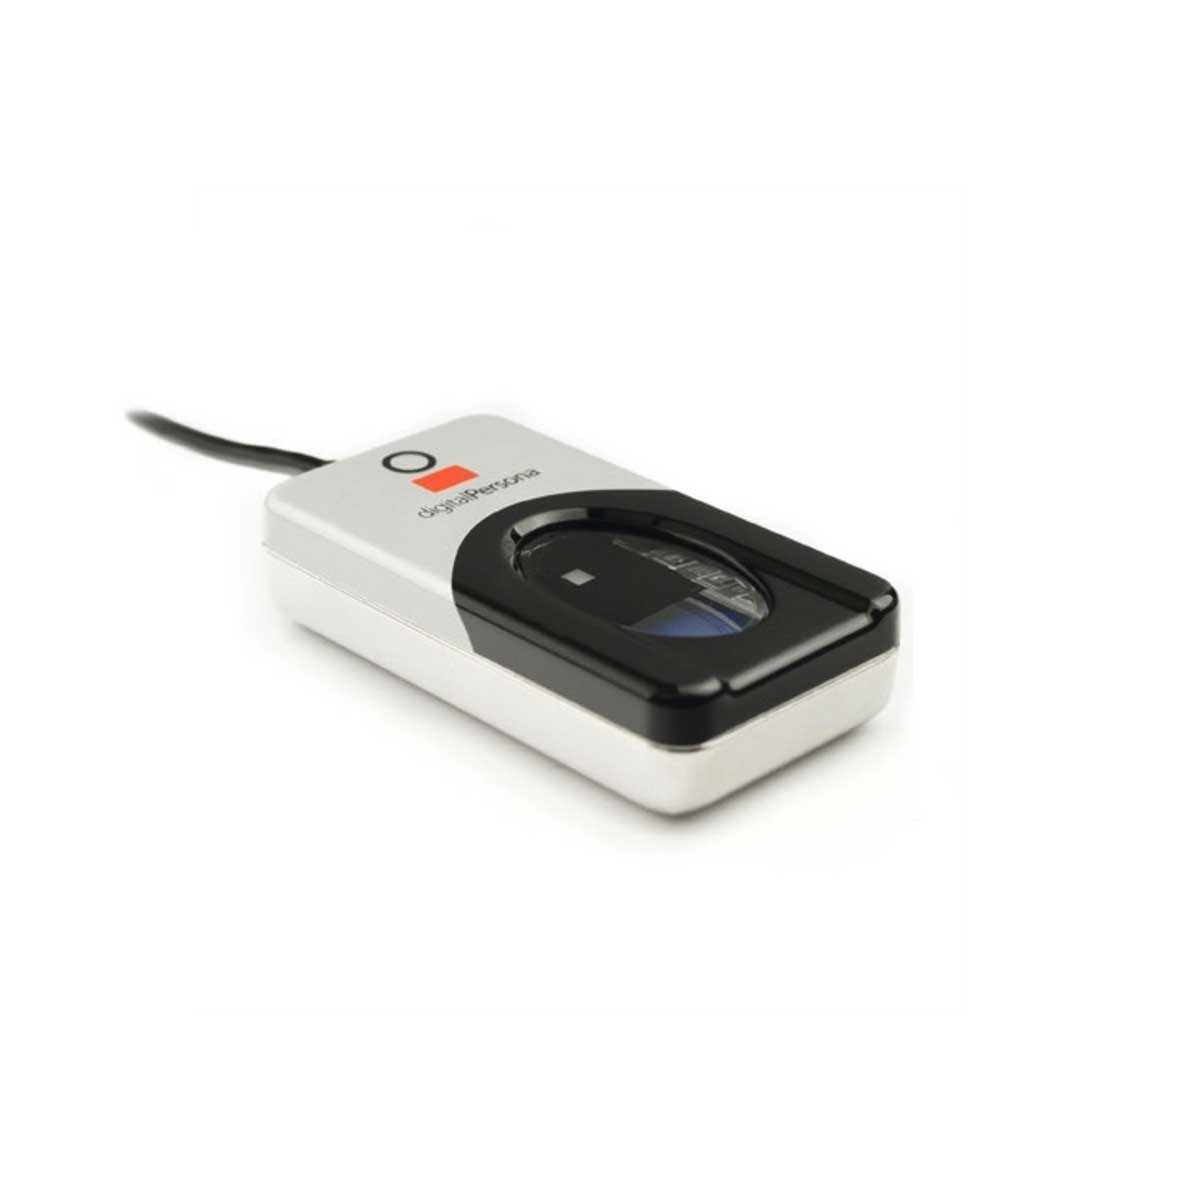
สิ่งที่เขาเป็น
โค้ดจากแอปพลิเคชันโทรศัพท์เป็นตัวอย่างของปัจจัยการยืนยันตัวตนประเภทใด?
Difficulty 1/5 · 100 coins + a small bonus on first completion today
token/ kode โทรศัพท์คือ "สิ่งที่คุณมี" การยืนยันสองขั้นตอนรวม它与รหัสผ่าน ("รู้") หรือชีวภาพ ("เป็น") เข้าด้วยกัน
เครื่องอ่านลายนิ้วมือยืนยันตัวตนผู้ใช้โดยใช้สิ่งที่พวกเขา ____
Difficulty 1/5 · 100 coins + a small bonus on first completion today
รู้ (รหัสผ่าน), มี (token), เป็น (ลักษณะทางชีวภาพ) ลักษณะทางชีวภาพไม่สามารถลืม ยืม หรือเดาได้
จับคู่มาตรการกับภัยคุกคาม
- การดักจับระหว่างส่ง: เข้ารหัส ข้อมูล (HTTPS, VPN) ข้อความรหัสที่ถูกดักจับจะไร้ประโยชน์หากไม่มีกุญแจ
- การ intercept ระหว่างทาง: Encrypt ข้อมูล (HTTPS, VPN) ข้อความเข้ารหัสที่ถูก intercept จะไร้ค่าหากไม่มีกุญแจ
- การเข้าถึงโดยไม่ได้รับอนุญาต: Authentication ที่แข็งแกร่งและ Two-factor, ล็อคหลังล็อกอินล้มเหลว การละเมิดภายใน: หลักการ Least-privilege ผู้ใช้แต่ละคนได้รับเพียงสิ่งที่จำเป็น plus การตรวจสอบ
จับคู่ภัยคุกคามแต่ละชนิดกับมาตรการความปลอดภัยที่ countered it ได้ดีที่สุด
Difficulty 2/5 · 140 coins + a small bonus on first completion today
ภัยคุกคามแต่ละชนิดมีแนวป้องกันที่เหมาะสมที่สุด: เข้ารหัสเพื่อป้องกันการดักจับ ยืนยันตัวตนเพื่อต่อต้านผู้บุกรุก อัปเดตเพื่อต่อต้านมัลแวร์ จำกัดสิทธิ์เพื่อต่อต้านเจ้าหน้าที่ภายใน
แนวป้องกันที่ดีที่สุดต่อการดักจับข้อมูลระหว่างส่งคือการ:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
ข้อมูลที่ถูกเข้ารหัสซึ่งถูกดักจับระหว่างการส่งจะไร้ประโยชน์หากไม่มีกุญแจ การยืนยันตัวตนและซอฟต์แวร์ป้องกันไวรัสจัดการกับภัยคุกคามที่แตกต่างกัน
การเข้ารหัสข้อมูล
- การเข้ารหัสข้อมูล (Encryption) ทำลายความหมายของ ข้อความต้นฉบับ (plaintext) ด้วยกุญแจเพื่อเปลี่ยนเป็น ข้อความที่เข้ารหัส (ciphertext) ทำให้ผู้ดักจับไม่สามารถอ่านได้หากไม่มีกุญแจ; ผู้รับจะใช้กุญแจในการถอดรหัส เพื่อปกป้องข้อมูลระหว่างการส่งและการจัดเก็บ
- การเข้ารหัสแบบสมมาตร (Symmetric encryption) (เช่น AES) ใช้กุญแจร่วมกันเพียงตัวเดียวทั้งในการเข้ารหัสและถอดรหัส: รวดเร็ว แต่กุญแจนั้นเองต้องส่งถึงผู้รับอย่างปลอดภัย
- การเข้ารหัสแบบอสมมาตร (Asymmetric encryption) (เช่น RSA) ใช้ กุญแจสาธารณะ (public key) ในการเข้ารหัส และใช้ กุญแจส่วนตัว (private key) ที่สอดคล้องกันในการถอดรหัส กุญแจสาธารณะสามารถแจกจ่ายให้ใครก็ได้ ซึ่งแก้ปัญหาเรื่องการแบ่งปันกุญแจ

ใช้กุญแจร่วมกันหนึ่งตัว หรือใช้กุญแจสาธารณะในการล็อกและกุญแจส่วนตัวในการปลดล็อก
เข้ารหัสด้วยรหัสซีซาร์ (Caesar cipher)
เปลี่ยนค่าการเลื่อน — นั่นคือคีย์ ตัวอักษรแต่ละตัวเลื่อนจำนวนตำแหน่งตามตัวอักษรเพื่อสร้างข้อความรหัส และใช้คีย์เดียวกันเลื่อนกลับ คีย์ร่วมกันนี้คือFORMATIONแบบสมมาตรในระดับเล็ก
การเข้ารหัสแบบอสมมาตร (เช่น RSA) แตกต่างจากการเข้ารหัสแบบสมมาตร (เช่น AES) เพราะ:
Difficulty 1/5 · 100 coins + a small bonus on first completion today
การเข้ารหัสแบบอสมมาตรใช้คู่กุญแจสาธารณะ/ส่วนตัว (แก้ปัญหาการแบ่งปันกุญแจ); แบบสมมาตรใช้กุญแจร่วมเพียงหนึ่งตัว (เร็ว)
เรียงลำดับขั้นตอนของการเข้ารหัสแบบสมมาตร จากผู้ส่งไปยังผู้รับ
Difficulty 3/5 · 200 coins + a small bonus on first completion today
การเข้ารหัสแบบสมมาตรใช้กุญแจร่วมเพียงตัวเดียวทั้งล็อก (เข้ารหัส) และปลดล็อก (ถอดรหัส) — ใครก็ตามที่ดักจับข้อความที่เข้ารหัสไปแล้วจะอ่านไม่ได้หากไม่มีกุญแจนั้น
การเข้ารหัสแบบสมมาตรใช้กุญแจร่วมเพียงตัวเดียว ในขณะที่การเข้ารหัสแบบอสมมาตรใช้กุญแจสาธารณะในการเข้ารหัสและกุญแจส่วนตัวในการถอดรหัส
Difficulty 1/5 · 100 coins + a small bonus on first completion today
การแยกส่วนสาธารณะ/ส่วนตัวนี้เองที่ทำให้การเข้ารหัสแบบอสมมาตรสามารถแก้ปัญหาการแบ่งปันกุญแจได้อย่างปลอดภัย
ตัวอย่างคำอธิบาย: วิธีที่ลายเซ็นดิจิทัลช่วยยืนยันตัวตนเอกสาร
- อธิบายการใช้ลายเซ็นดิจิทัลเพื่อยืนยันตัวตนเอกสาร [5]
- ผู้ส่งนำข้อความผ่านฟังก์ชันแฮช (hash function) เพื่อสร้างค่าสรุปผล (digest) ผู้ส่งใช้ กุญแจส่วนตัว ของตนเองเข้ารหัสค่าสรุปผลนั้น ค่าสรุปผลที่ถูกเข้ารหัสคือ ลายเซ็นดิจิทัล
- ข้อความและลายเซ็นจะถูกส่งไปพร้อมกัน ผู้รับใช้ กุญแจสาธารณะ ของผู้ส่งถอดรหัสลายเซ็นเพื่อคืนค่าสรุปผล
- ผู้รับทำแฮชข้อความที่ได้รับแล้วเปรียบเทียบค่าสรุปผลทั้งสอง หากตรงกัน จะพิสูจน์ได้ว่าใครเป็นผู้ส่ง (มีเพียงกุญแจส่วนตัวเท่านั้นที่ทำลายเซ็นนี้ได้) และว่าไม่มีการแก้ไข (การเปลี่ยนแปลงใดๆ จะทำให้ค่าแฮชเปลี่ยนไป)
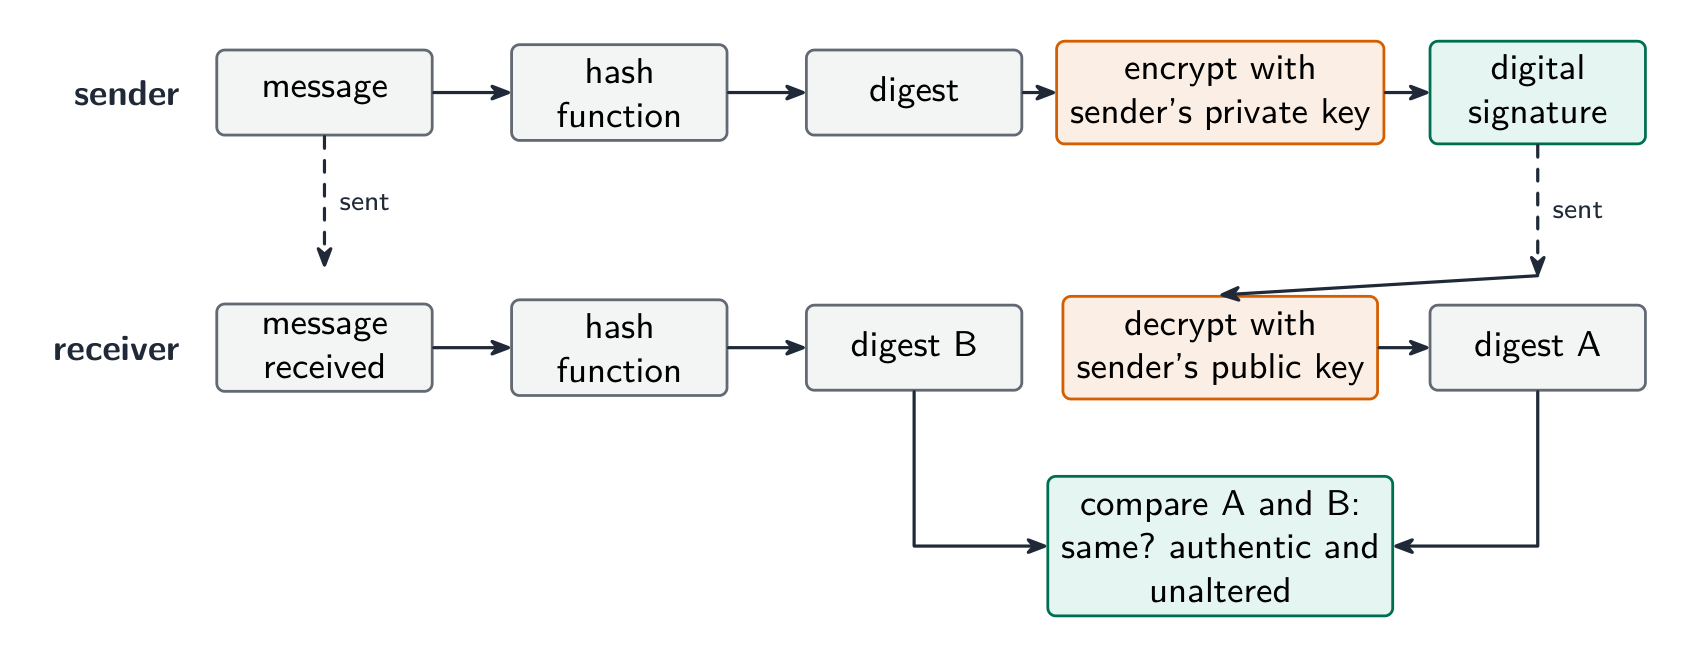
ลายเซ็นที่ค่าแฮช ไม่ใช่ลายเซ็นที่ข้อความ
เรียงลำดับขั้นตอนการส่งและตรวจสอบลายเซ็นดิจิทัล
Difficulty 3/5 · 200 coins + a small bonus on first completion today
แฮช, ลายมือชื่อด้วยกุญแจส่วนตัว, ส่ง, ปลดล็อกด้วยกุญแจสาธารณะ, เปรียบเทียบ การตรงกันพิสูจน์ว่ามาจากผู้ส่งและไม่มีการเปลี่ยนแปลง
ตัวอย่างคำอธิบาย: ข้อมูลลับข้ามอินเทอร์เน็ต
- บริษัทส่งข้อมูลลับไปยังสาขาหนึ่งผ่านอินเทอร์เน็ต อธิบายวิธีการรักษาความปลอดภัยของข้อมูล [3]
- การเข้ารหัสข้อมูล: ข้อมูลถูกแปลงรหัสด้วยกุญแจให้เป็นข้อความที่เข้ารหัส ผู้ที่ไม่ได้รับอนุญาตซึ่งดักจับไม่ได้จะอ่านไม่ได้ และมีเพียงผู้รับเป้าหมายที่มีกุญแจเท่านั้นที่จะถอดรหัสได้
- คำตอบเดียวกันนี้ครอบคลุมไฟล์โปรแกรมที่ถูกส่งทางอีเมลไปยังนักทดสอบ: เข้ารหัสไฟล์หรือส่งผ่านช่องทางการเข้ารหัส พร้อมส่งรหัสผ่านแยกต่างหาก
- ระบุสิ่งที่การเข้ารหัสทำได้และทำไม่ได้: มันป้องกันไม่ให้ข้อมูลถูก อ่าน ไม่ใช่ป้องกันไม่ให้ถูก ดักจับหรือลบ
ตัวอย่างคำอธิบาย: สิทธิ์การเข้าถึงในฐานข้อมูล
- อธิบายวิธีที่สิทธิ์การเข้าถึงปกป้องข้อมูลในฐานข้อมูล [3]
- ผู้ใช้แต่ละรายได้รับบัญชีที่มีชื่อผู้ใช้และรหัสผ่าน ผู้ดูแลระบบฐานข้อมูลกำหนดสิทธิ์สำหรับตารางแต่ละตาราง: อ่านเท่านั้น, อ่านและเขียน, หรือไม่มีการเข้าถึง
- ผู้ใช้เห็นเฉพาะตารางและฟิลด์ที่ตนมีสิทธิ์ access ดังนั้นลูกค้าไม่สามารถเปิดตารางพนักงานได้ และพนักงานขายสามารถอ่านแต่ไม่สามารถแก้ไขราคาได้ ระบบ DBMS จะบังคับใช้สิ่งนี้ในทุกคำสั่ง query
ด้วยสิทธิ์การเข้าถึง พนักงานสามารถได้รับอนุญาตให้ดูตารางราคาได้แต่ไม่เปลี่ยนมัน
Difficulty 1/5 · 100 coins + a small bonus on first completion today
สิทธิ์ถูกตั้งค่าสำหรับแต่ละบัญชีและแต่ละตาราง: อ่านเท่านั้น, อ่านและเขียน, หรือไม่มีการเข้าถึง ระบบฐานข้อมูลบังคับใช้สิ่งเหล่านี้ในทุกการเรียกใช้
คะแนนที่หลุดหายไป
- การเข้ารหัสปกป้อง ความลับ (confidentiality) ไม่ใช่ความสมบูรณ์ (integrity) ใช้checksum, parity หรือcheck digit เพื่อตรวจสอบความสมบูรณ์
- การเข้ารหัสไม่阻止การดักจับหรือการลบ; มันเพียง阻止การอ่านสำเนาที่ถูกดักจับ
- ลายเซ็นดิจิทัลเข้ารหัส ค่าแฮช ของข้อความด้วยกุญแจส่วนตัว ไม่ใช่ข้อความเอง
- ระบุมาตรการ และ วิธีการทำงาน "ไฟวอลล์" เพียงอย่างเดียวไม่ได้รับคะแนน; "เปรียบเทียบการจราจรกับเกณฑ์ที่กำหนดและบล็อกสิ่งที่ล้มเหลว" ได้รับคะแนน
คุณเข้าใจแล้ว
- สร้างชั้นการป้องกัน: รหัสผ่าน, แอนติไวรัส, อัปเดต, บักอัป, การเข้ารหัส → รวมไฟวอลล์, บัญชีผู้ใช้, สิทธิ์การเข้าถึง, บันทึกการตรวจสอบ → รวม VPN, HTTPS, ลายเซ็นดิจิทัล
- การยืนยันตัวตนคือสิ่งที่คุณ รู้ / มี / เป็น; 2FA ผสมผสานสองอย่าง; ไบโอเมตริกส์ เปรียบเทียบลักษณะที่จับได้กับข้อมูลที่จัดเก็บ
- จับคู่มาตรการกับภัยคุกคาม: การดักจับ → การเข้ารหัส; การเข้าถึงโดยไม่ได้รับอนุญาต → การยืนยันตัวตน; ภายในองค์กร → สิทธิ์น้อยที่สุด; มัลแวร์ → แอนติไวรัส และการปิดช่องโหว่
- แบบสมมาตร = กุญแจร่วมกันหนึ่งตัว; แบบอสมมาตร = กุญแจสาธารณะเข้ารหัส, กุญแจส่วนตัวถอดรหัส; ลายเซ็นดิจิทัล คือค่าแฮชที่ถูกเข้ารหัสด้วยกุญแจส่วนตัว