Security measures and protecting data
Введено 15:21
Безопасность, конфиденциальность и целостность
Прямо сейчас, в эту самую секунду, ваши устройства подвергаются атаке. Не со стороны человека, склонившегося над клавиатурой — со стороны армий автоматизированных ботов, бесконечно сканирующих…
Озвучивание на английском · переключаемые субтитры на английском и китайском языках
In this lesson
| English | Значение |
|---|---|
| public key/ˈpʌblɪk kiː/ | публичный ключ |
| private key/ˈpraɪvət kiː/ | закрытый ключ |
| antivirus/ˌæntɪˈvaɪrəs/ | антивирусное программное обеспечение |
| backup/ˈbækʌp/ | резервная копия |
| encryption/enˈkrɪpʃn/ | шифрование |
| firewall/ˈfaɪəwɔːl/ | Межсетевой экран |
| user accounts/ˈjuːzə əˈkaʊnts/ | пользовательские аккаунты |
| audit logs/ˈɔːdɪt lɒɡz/ | журналы аудита |
| anti-spyware/ˈænti ˈspaɪweə/ | антишпионское программное обеспечение |
| access rights/ˈækses raɪts/ | права доступа |
| authentication/ɔːˌθentɪˈkeɪʃn/ | аутентификация |
| biometrics/ˌbaɪəʊˈmetrɪks/ | биометрия |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | двухфакторная аутентификация |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | авторизация |
| VPN/ˌviː piː ˈen/ | |
| ciphertext/ˈsaɪfətekst/ | шифротекст |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | принцип наименьших привилегий |
| plaintext/ˈpleɪntekst/ | открытый текст |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | симметричное шифрование |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | асимметричное шифрование |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | цифровая подпись |
Замок, который может закрыть любой, но открыть только один
- Каждый раз, когда вы совершаете онлайн-покупку, номер вашей карты проходит через десятки маршрутизаторов, принадлежащих незнакомым людям. Любой из них мог скопировать байты.
- Безопасность обеспечивается идеей из 1977: замок, который можно закрыть кому угодно, но открыть может только владелец одного конкретного ключа. Вы блокируете свой номер карты публичным ключом магазина; его закрытый ключ открывает его.
- Это лишь одна из многих мер. В этом уроке рассматриваются защиты: от отдельного ПК до открытого интернета, как работает каждая из них словами экзаменатора и какая подходит для какой угрозы.
Автономный ПК
- Надежный пароль: длинный, с разными символами, регулярно меняемый, никогда не передаваемый.
- Антивирус с регулярными обновлениями, своевременные обновления программного обеспечения и заблокированный экран при уходе.
- Резервная копия на отдельном носителе, хранящаяся вне офиса, чтобы потерянные или поврежденные данные можно было восстановить; полное шифрование диска (disk encryption), чтобы украденный ноутбук ничего не дал злоумышленнику.
Which measures protect a standalone PC that is never networked? Select все that apply.
Сложность 2/5 · 140 монет + небольшой бонус за первое завершение сегодня
Malware still arrives on USB sticks and downloads, and disks still fail, so password, antivirus and backups apply. Network log-in auditing is a networked-PC measure.
Сетевой ПК
- Всё вышеперечисленное, плюс межсетевой экран (файрвол): он проверяет каждый входящий и исходящий пакет данных, сравнивает их с заданными критериями, такими как белый или черный список адресов, портов и протоколов, блокирует те, которые не соответствуют критериям, и может предупреждать о попытках несанкционированного доступа.
- Все вышеперечисленное, плюс межсетевой экран: он проверяет каждый входящий и исходящий пакет, сравнивает их с заданными критериями, такими как белый или черный список адресов, портов и протоколов, блокирует те, что не соответствуют критериям, и может предупреждать о попытках несанкционированного доступа.
- Централизованные учетные записи пользователей с правами для каждого пользователя: административные права только для администраторов.
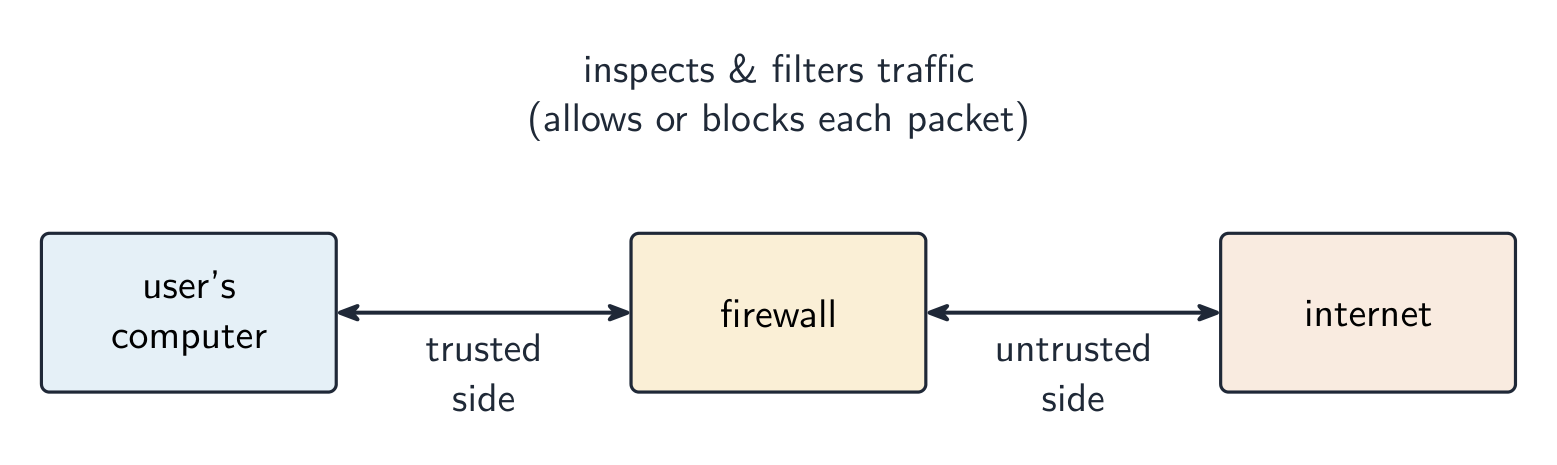
Трафик, не прошедший проверку, никогда не достигает компьютера
A firewall mainly:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
A firewall controls which network traffic is allowed in or out, by a set of rules.
Как работают меры защиты, словами экзаменатора
- Программное обеспечение для антивирусной защиты и удаления шпионского ПО сканирует файлы и программы по базе данных известных сигнатур вредоносного ПО, проверяет поведение, помещает найденные угрозы в карантин или удаляет их, и должно регулярно обновляться, чтобы распознавать новые виды вредоносного ПО.
- Антивирусное и антиспайварное программное обеспечение сканирует файлы и программы по базе известных сигнатур вредоносного ПО, проверяет поведение, помещает найденное в карантин или удаляет его, и должно обновляться, чтобы распознавать новые угрозы.
- Пароли и учетные записи: войти могут только те, кто знает пароль; учетные записи блокируются после нескольких неудачных попыток; каждая учетная запись имеет свои права доступа.
- Права доступа: каждому пользователю или группе предоставляются разрешения на каждый файл или таблицу, такие как «только чтение» или «чтение и запись», чтобы никто не видел и не изменял чужие данные.
Аутентификация
- Аутентификация подтверждает личность пользователя: что-то, что он знает (пароль), что-то, что он имеет (токен или телефон), или что-то, чем он является (биометрия).
- Аутентификация подтверждает личность пользователя: то, что он знает (пароль), то, чем он владеет (токен или телефон), или то, кем он является (биометрия).
- Биометрия: устройство захватывает лицо, отпечаток пальца или радужную оболочку, преобразует их в цифровые данные, сравнивает с сохраненными данными этого пользователя и предоставляет доступ только при совпадении. Её нельзя забыть, одолжить или подобрать.
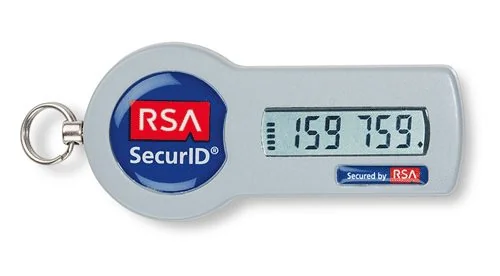
То, что вы имеете
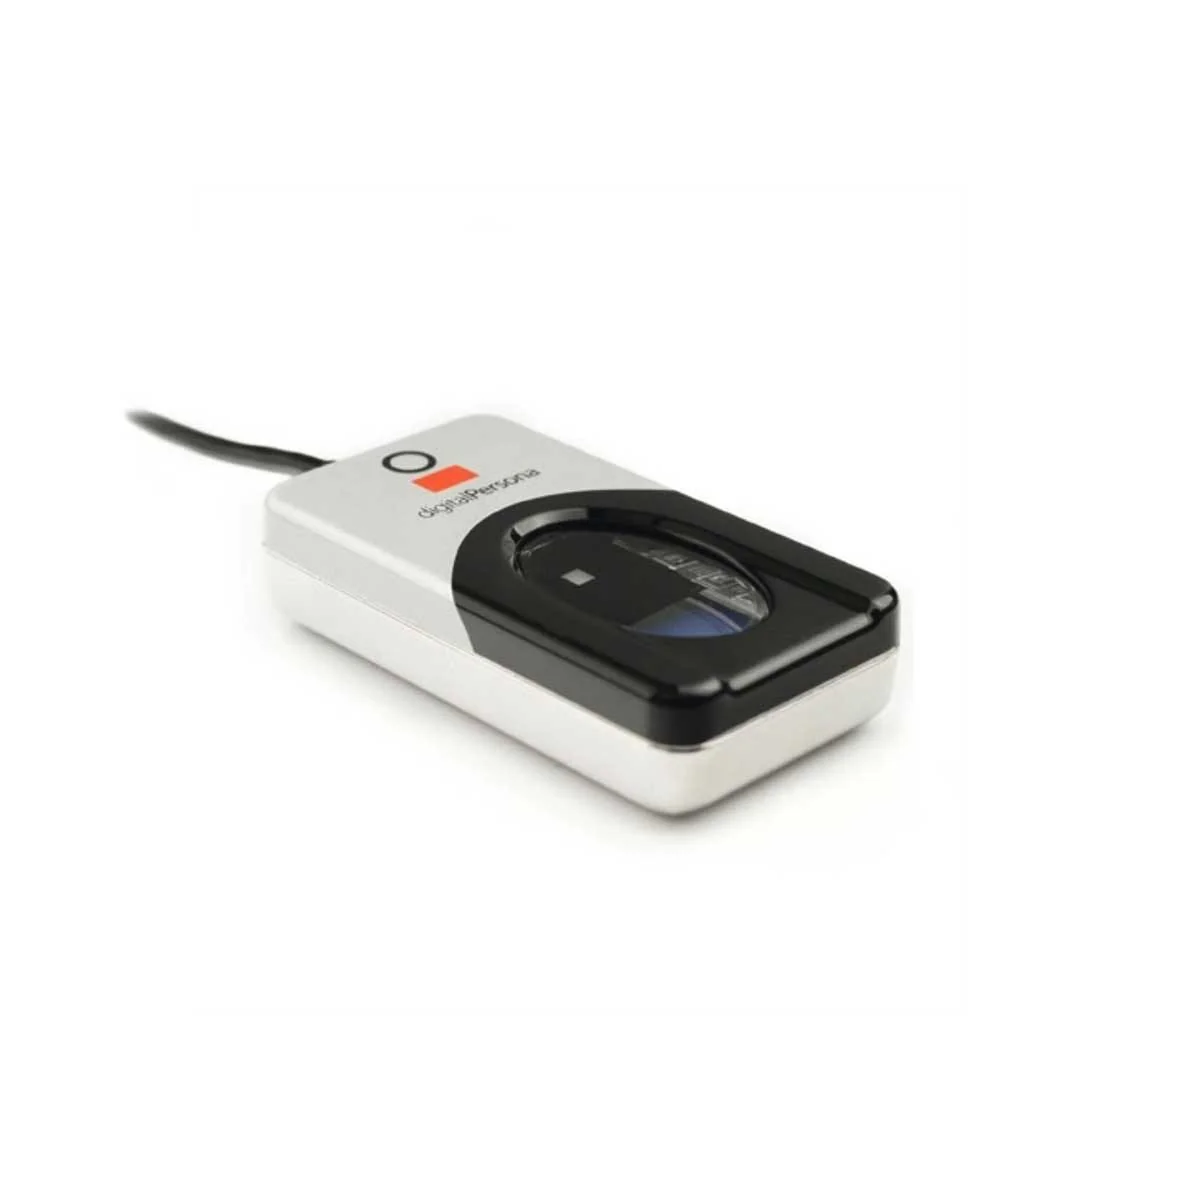
То, чем вы являетесь
A code from a phone app is an example of which authentication factor?
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
A token/phone code is "something you have". Two-factor combines it with a password ("know") or biometric ("are").
A fingerprint reader authenticates a user by something they ____.
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Know (password), have (token), are (biometric feature). A biometric cannot be forgotten, lent or guessed.
Соответствие меры угрозе
- Перехват при передаче: зашифровать данные (HTTPS, VPN). Перехваченный шифротекст бесполезен без ключа.
- Перехват в пути передачи: шифруйте данные (HTTPS, VPN). Перехваченный шифротекст бесполезен без ключа.
- Несанкционированный доступ: надежная аутентификация и двухфакторная защита, блокировка после неудачных попыток входа. Внутреннее злоупотребление: принцип минимальных привилегий, каждый пользователь получает только необходимое, плюс аудит.
Match each threat to the security measure that best counters it.
Сложность 2/5 · 140 монет + небольшой бонус за первое завершение сегодня
Each threat has a best-fit defence — encrypt against interception, authenticate against intruders, patch against malware, limit privilege against insiders.
The best defence against data being intercepted in transit is to:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Encrypted data intercepted in transit is useless without the key. Authentication and antivirus address different threats.
Шифрование
- Шифрование преобразует открытый текст с помощью ключа в шифротекст, так что перехваченная копия не может быть расшифрована без ключа; получатель использует ключ для дешифрования. Оно защищает данные при передаче и хранении.
- Симметричное шифрование (AES) использует один общий ключ для шифрования и дешифрования: быстро, но сам ключ должен безопасно добраться до получателя.
- Асимметричное шифрование (RSA) использует открытый ключ для шифрования и соответствующий закрытый ключ для дешифрования. Открытый ключ можно передать кому угодно, что решает проблему безопасной передачи ключа.
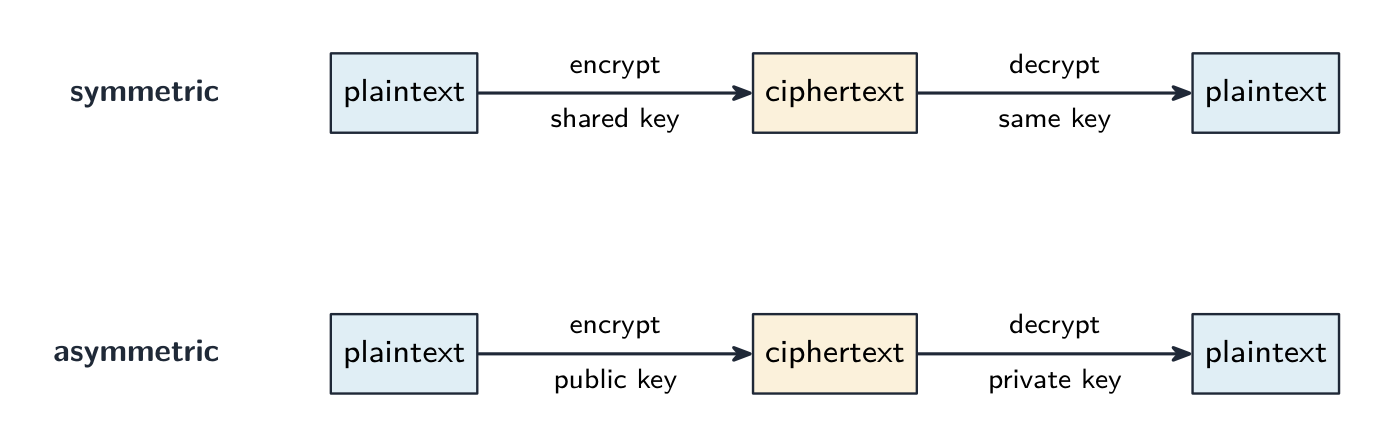
Один общий ключ или открытый ключ для блокировки и закрытый ключ для разблокировки
Encrypt with a Caesar cipher
Change the shift — that is the key. Each letter slides that many places along the alphabet to make the ciphertext, and the same key slides it back. That shared key is symmetric encryption in miniature.
Asymmetric encryption (e.g. RSA) differs from symmetric (e.g. AES) because it:
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Asymmetric uses a public/private key pair (solving key sharing); symmetric uses one shared key (fast).
Put symmetric encryption in order, from sender to receiver.
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
Symmetric encryption uses one shared key both to lock (encrypt) and unlock (decrypt) — anyone intercepting the ciphertext can't read it without that key.
Symmetric encryption uses one shared key, while asymmetric encryption uses a public key to encrypt and a private key to decrypt.
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
That public/private split is what lets asymmetric encryption solve the problem of sharing a key safely.
Разобранное решение: как цифровая подпись аутентифицирует документ
- Объясните, как используется цифровая подпись для аутентификации документа. [5]
- Отправитель пропускает сообщение через хеш-функцию для получения дайджеста. Отправитель шифрует дайджест своим закрытым ключом; этот зашифрованный дайджест является цифровой подписью.
- Сообщение и подпись отправляются вместе. Получатель расшифровывает подпись с помощью открытого ключа отправителя, чтобы восстановить дайджест.
- Получатель вычисляет хеш полученного сообщения и сравнивает два дайджеста. Совпадение доказывает отправителя (только закрытый ключ мог создать подпись) и то, что сообщение не изменялось (любое изменение изменило бы хеш).
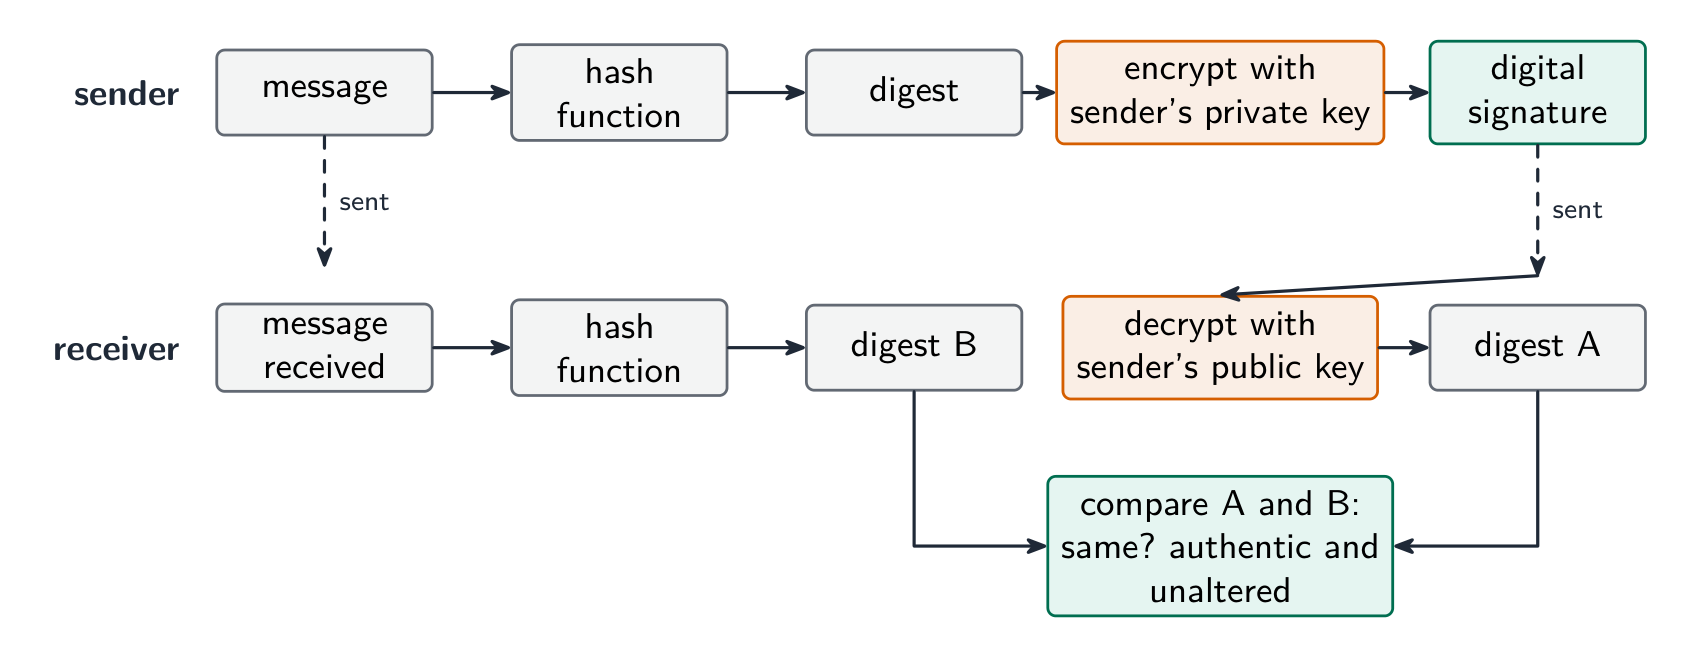
Подписывайте хеш, а не само сообщение
Put the steps of sending and checking a digital signature in order.
Сложность 3/5 · 200 монет + небольшой бонус за первое завершение сегодня
Hash, sign with the private key, send, unlock with the public key, compare. A match proves the sender and that nothing changed.
Разобранное решение: конфиденциальные данные, передаваемые по интернету
- Компания отправляет конфиденциальные данные филиалу через интернет. Опишите метод их защиты. [3]
- Шифрование: данные кодируются ключом в шифротекст, поэтому_chargeable person_l (неавторизованное лицо), перехватившее их, не сможет прочитать, и только intended receiver_l (предназначенный получатель), обладающий ключом, сможет их декодировать.
- Тот же ответ подходит для файла программы, отправленного тестеру по электронной почте: зашифруйте файл или отправьте его по защищенному каналу связи, а пароль отправьте отдельно.
- Укажите, что делает шифрование и чего оно не делает: оно предотвращает чтение данных, а не их перехват или удаление.
Разобранное решение: права доступа в базе данных
- Опишите, как права доступа защищают данные в базе данных. [3]
- Каждому пользователю выдается учетная запись с именем пользователя и паролем. Администратор базы данных назначает каждой учетной записи разрешения для каждой таблицы: только чтение, чтение и запись или отсутствие доступа.
- Пользователи видят только таблицы и поля, к которым у них есть доступ, поэтому клиент не может открыть таблицу сотрудников, а продавец может читать, но не изменять цены. СУБД обеспечивает это при каждом запросе.
With access rights, a clerk can be given permission to read the prices table but not to change it.
Сложность 1/5 · 100 монет + небольшой бонус за первое завершение сегодня
Permissions are set per account and per table: read-only, read and write, or no access. The DBMS enforces them on every query.
Потерянные баллы
- Шифрование обеспечивает конфиденциальность, а не целостность. Для обеспечения целостности используйте контрольную сумму, четность или проверочную цифру.
- Шифрование не предотвращает перехват или удаление; оно предотвращает чтение перехваченной копии.
- Цифровая подпись шифрует хеш сообщения с помощью закрытого ключа, а не само сообщение.
- Назовите меру и объясните, как она работает. Само по себе слово "Firewall" ничего не стоит; "сравнивает трафик с заданными критериями и блокирует то, что не проходит проверку" — стоит.
Вы поняли
- многоуровневая защита: пароль, антивирус, обновления, резервное копирование, шифрование → плюс файрвол, учетные записи пользователей, права доступа, журналы аудита → плюс VPN, HTTPS, цифровые подписи
- аутентификация основана на том, что вы знаете / имеете / являетесь; 2FA (двухфакторная аутентификация) сочетает два из них; биометрия сравнивает захваченную характеристику с сохраненными данными
- сопоставьте меру с угрозой: перехват → шифрование; несанкционированный доступ → аутентификация; внутренние угрозы → принцип наименьших привилегий; вредоносное ПО → антивирус и установка патчей
- симметричное = один общий ключ; асимметричное = открытый ключ шифрует, закрытый ключ расшифровывает; цифровая подпись = хеш, зашифрованный закрытым ключом