Learning Objective 2.1.A: Identify social engineering attacks.
- 2.1.A.1 Social engineers use psychological tactics to manipulate targets into taking a desired action.
- 2.1.A.2 Pretexting is when adversaries create a believable reason to contact a target.
- 2.1.A.3 Authority is when adversaries impersonate someone with power over a target or pretend to relay instructions from that person.
- 2.1.A.4 Intimidation is when adversaries state negative consequences if demands aren’t met.
- 2.1.A.5 Consensus is when adversaries create social pressure by making a target believe everyone else is doing a desired action.
- 2.1.A.6 Scarcity is when adversaries create a sense of limited availability.
- 2.1.A.7 Familiarity is when adversaries pretend to be or know someone close to a target to establish trust.
- 2.1.A.8 Urgency is when adversaries create a deadline that requires quick action by a target to avert negative consequences.
Learning Objective 2.1.B: Identify types of adversaries.
- 2.1.B.1 Script kiddies are low-skilled adversaries who use tools developed by others without understanding how the tools work. They are often motivated by greed or a desire for recognition.
- 2.1.B.2 Hacktivists are motivated by social, political, or personal causes. They compromise computers and networks to support their cause or stop perceived harm, believing their goals justify their illegal methods.
- 2.1.B.3 Insider adversaries are unique threats because they have legitimate credentials and access to systems and data. They can be recruited by malicious third parties and can be motivated by greed or revenge.
- 2.1.B.4 Cyberterrorists are motivated by politics or beliefs and seek to disrupt entire communities, regions, or nations through cyberattacks (e.g., attacking a power grid, water treatment plant, or other civil infrastructure). They can act independently or on behalf of governments or criminal organizations.
- 2.1.B.5 Transnational criminal organizations seek financial gain primarily by deploying ransomware and stealing corporate intellectual property (IP) to sell in illegal markets.
Learning Objective 2.1.C: Describe the phases of a cyberattack.
- 2.1.C.1 Cyberattacks aim to disrupt, harm, steal, or destroy devices, networks, or data. Adversaries work in phases, which may not all be used in every attack. The phases are:
- i. Reconnaissance
- ii. Initial access
- iii. Persistence
- iv. Lateral movement
- v. Taking action
- vi. Evading detection
- 2.1.C.2 In the reconnaissance phase of an attack, adversaries gather as much information as possible about their target, often using open source intelligence (OSINT), which is freely available information.
- 2.1.C.3 In the initial-access phase of an attack, adversaries establish a foothold on the target’s computer, often through social engineering or compromised or weak credentials.
- 2.1.C.4 After gaining access during an attack, adversaries establish persistence to maintain access without needing to regain it. They may use a command and control (C2) protocol to send commands to the device and receive output, often through malware like a remote access trojan (RAT) or rootkit.
- 2.1.C.5 In the lateral-movement phase of an attack, adversaries try to escalate their privileges by accessing computers and user accounts with elevated permissions to services and data.
- 2.1.C.6 In the taking-action phase of an attack, adversaries act on their objectives by collecting targeted data, exfiltrating it, and disrupting services or destroying data.
- 2.1.C.7 In the final phase of an attack, many adversaries try to evade detection by removing or editing log files and erasing other files they may have planted on devices (e.g., malware).
Learning Objective 2.1.D: Describe the risk assessment process.
- 2.1.D.1 Risk occurs when a threat can exploit a vulnerability to compromise an asset.
- 2.1.D.2 An asset is anything valuable. Assets include financial resources, intellectual property, data, digital infrastructure, physical property, and reputation.
- 2.1.D.3 Risk assessment considers two factors:
- The likelihood of an attack against a specific vulnerability
- The severity of the projected damage from an attack against a specific vulnerability
- 2.1.D.4 The likelihood of a vulnerability being exploited depends on many factors, including:
- The value of the target: Adversaries are more likely to attack targets they perceive as valuable.
- The level of skill required to exploit the vulnerability (i.e., the difficulty): Vulnerabilities with well-documented exploits often require less skill and can be carried out by more adversaries.
- The motivation and capabilities of likely adversaries: Highly motivated and skilled adversaries are more likely to be able to perform more complex exploits.
- 2.1.D.5 The severity of an attack is often measured by financial cost, which can also include reputational and operational impacts.
- Illustrative examples for 2.1.D.5:
- A hacktivist is passionate about illegal fishing practices supported by a local food production company. The main webpage of this food production company would be a high-value target for this hacktivist; defacing the webpage to expose the company’s support of illegal fishing would provide no financial gain to the adversary, but would allow them to raise awareness about an issue that motivates them.
- Illustrative examples for 2.1.D.5:
- 2.1.D.6 The result of a risk assessment can be quantitative or qualitative.
- Quantitative risk assessment assigns a numeric value to a vulnerability based on a numeric scale (e.g., 1–10) or quantifiable impact, which could be financial (e.g., a $10,000 annual risk).
- Illustrative examples for 2.1.D.6:
- Low, medium, high, severe
- Unlikely low impact, likely low impact, unlikely high impact, likely high impact
- 2.1.D.7 Risk assessment documentation should include:
- Vulnerable assets and their value
- Descriptions of likely threats to the assets
- Details of specific vulnerabilities for specific assets and how they would be exploited
- An explanation of the severity of damage (financial, operational, reputational, etc.) if a specific asset were compromised, and the likelihood of that compromise occurring
- A final rating, quantitative or qualitative, for each risk identified
- Illustrative examples for 2.1.D.7:
- Scaled score (e.g., 1–10)
- Monetary value (e.g., a $10,000 risk vs. a$100,000 risk)
Learning Objective 2.1.E: Identify strategies for managing risk.
- 2.1.E.1 Once a risk has been identified and assessed, an organization has four options for managing that risk:
- i. Avoid
- ii. Transfer
- iii. Mitigate
- iv. Accept
- 2.1.E.2 Risk avoidance stops the activity that is generating the risk. If the activity is a critical part of an organization’s mission or purpose, then avoidance is not possible.
- 2.1.E.3 Risk transference places the burden of the risk on another entity, such as an insurance company, a government, or consumers.
- 2.1.E.4 Risk mitigation implements security controls to reduce the likelihood or impact of a risk.
- 2.1.E.5 Residual risk is the risk that remains after an organization has gone through avoidance, transference, and mitigation. The residual risk is the level of risk that an organization is willing to accept. Risk acceptance acknowledges the fact that absolute security is unattainable.
- 2.1.E.6 To conserve financial resources and employee capacity, an organization will often favor solutions that are cost effective and easy to implement and maintain. Cost-effective solutions cost less to install and maintain than the expected loss from an attack.
Learning Objective 2.1.F: Identify types of security controls.
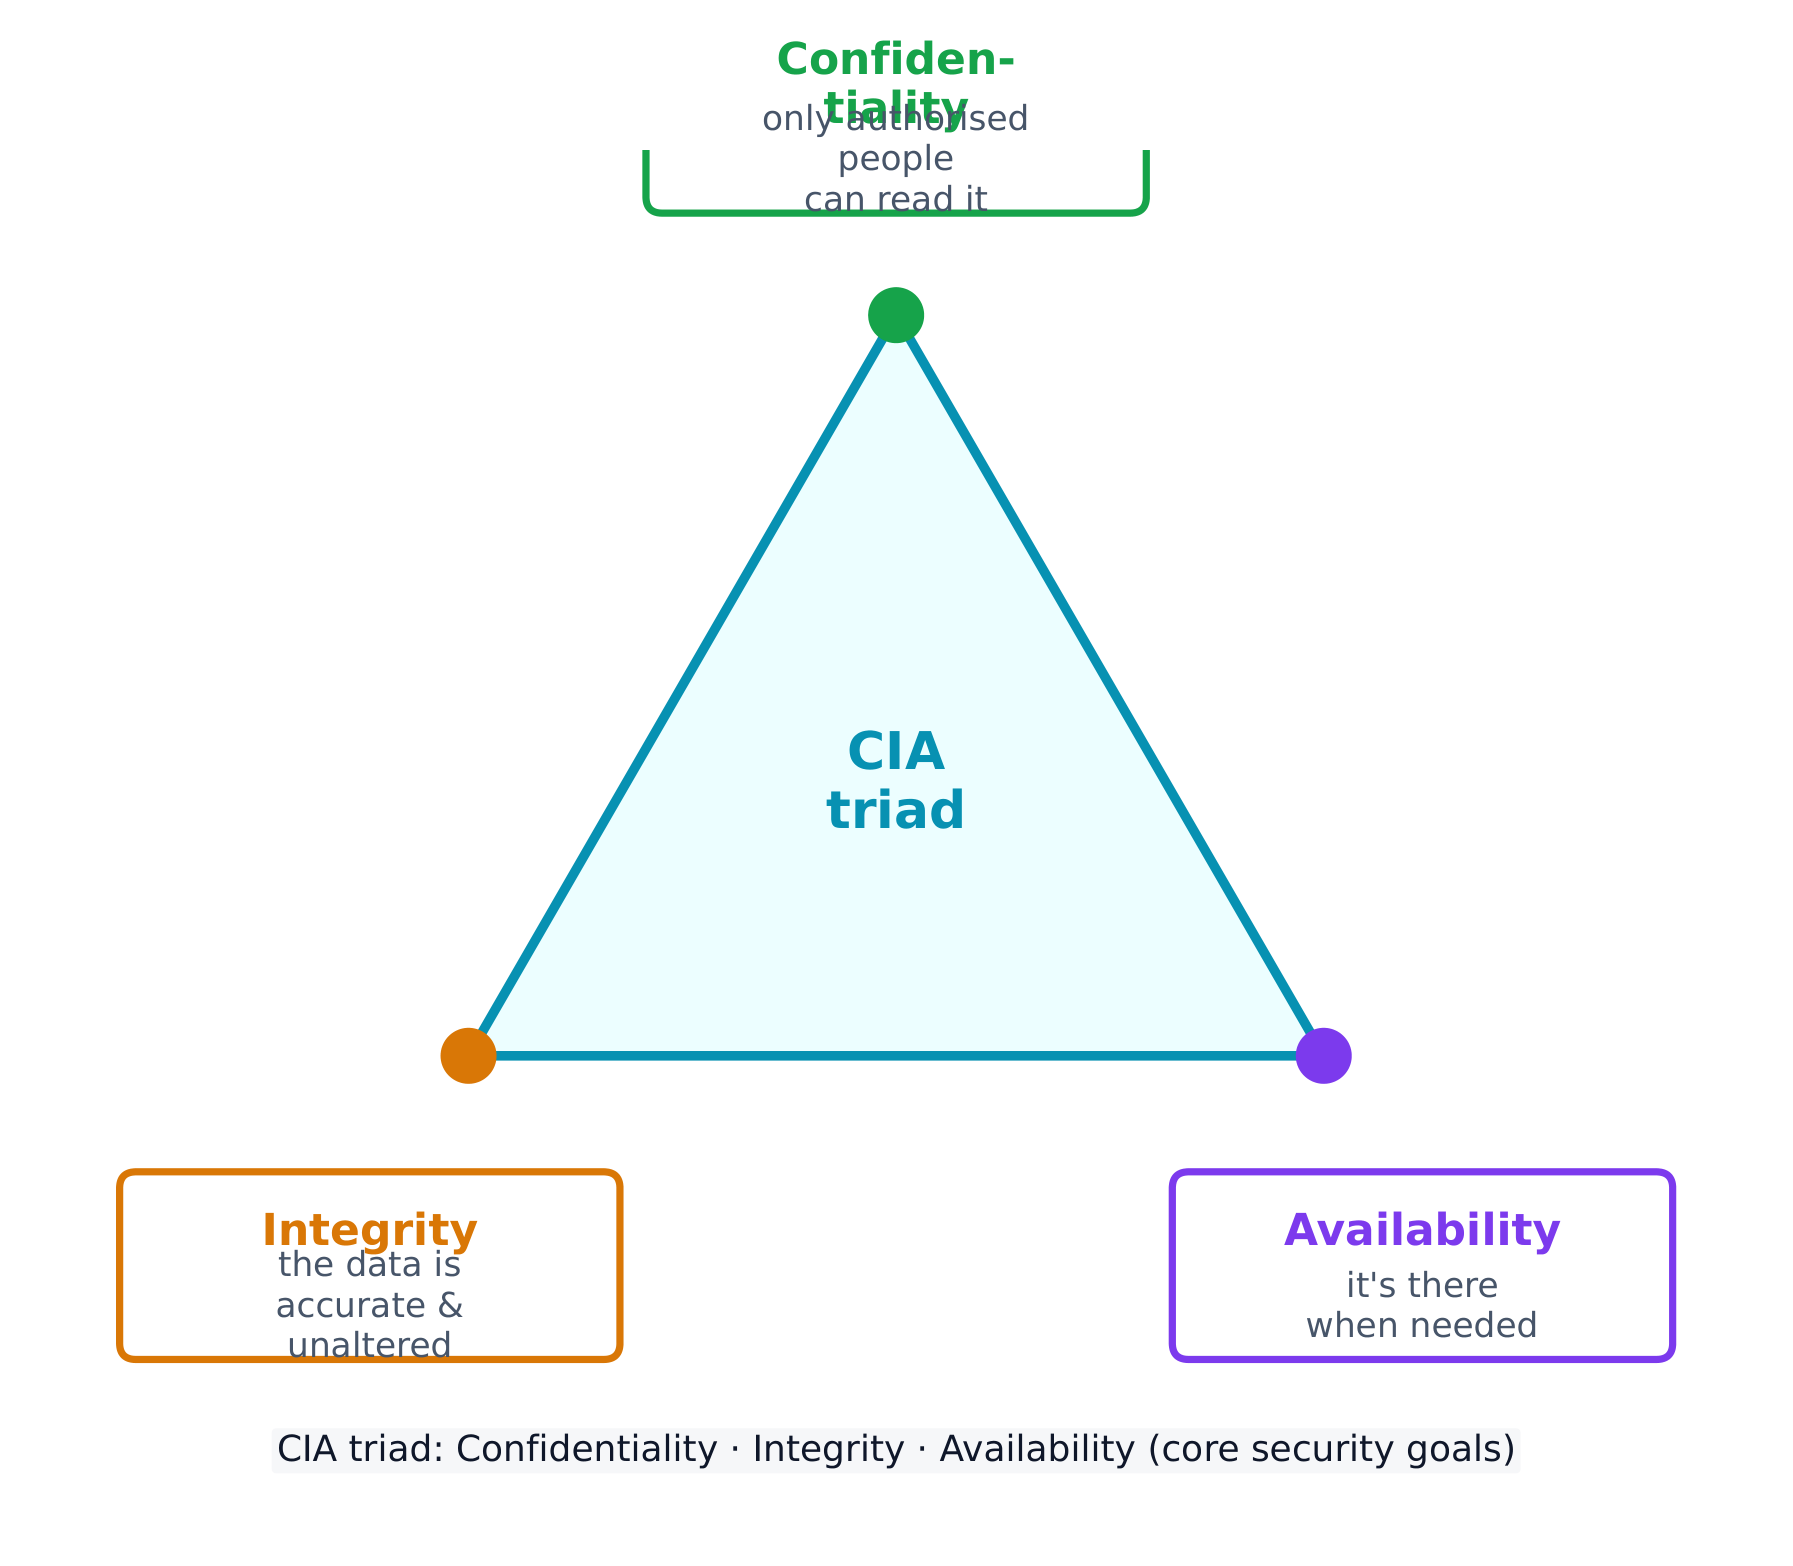
- 2.1.F.1 Security controls address at least one of the following principles:
- Confidentiality ensures that only authorized individuals, systems, or processes can access data. Systems lacking confidentiality are vulnerable to data theft or destruction.
- Integrity ensures data are accurate and trustworthy. Systems lacking integrity are vulnerable to data manipulation.
- Availability ensures data and services are accessible to authorized individuals when needed. Systems lacking availability may experience unexpected downtime.
- 2.1.F.2 Security controls can be classified by type.
- Physical controls provide security in the physical space and include locks, fences, and cameras, bollards, and security guards.
- Technical controls provide security in the digital space and include firewalls, anti-malware software, and encryption.
- Managerial controls provide rules, guidelines, policies, and procedures that specify what security should be in place and include password policies, regular access reviews, and incident response plans (IRPs).
- 2.1.F.3 Security controls can be classified by function.
- Preventative controls address potential vulnerabilities with the goal of stopping an adversary from attacking and include locks and encryption.
- Detective controls help identify attacks when they occur and include intrusion detection systems (IDSs), cameras, and security incident and event management (SIEM) systems.
- Corrective controls fix problems and help restore systems to an operational state and include vulnerability patching, repairing a broken card reader, and intrusion prevention systems (IPSs).
Learning Objective 2.1.G: Explain why a defense-in-depth security strategy is necessary to optimally protect an organization.
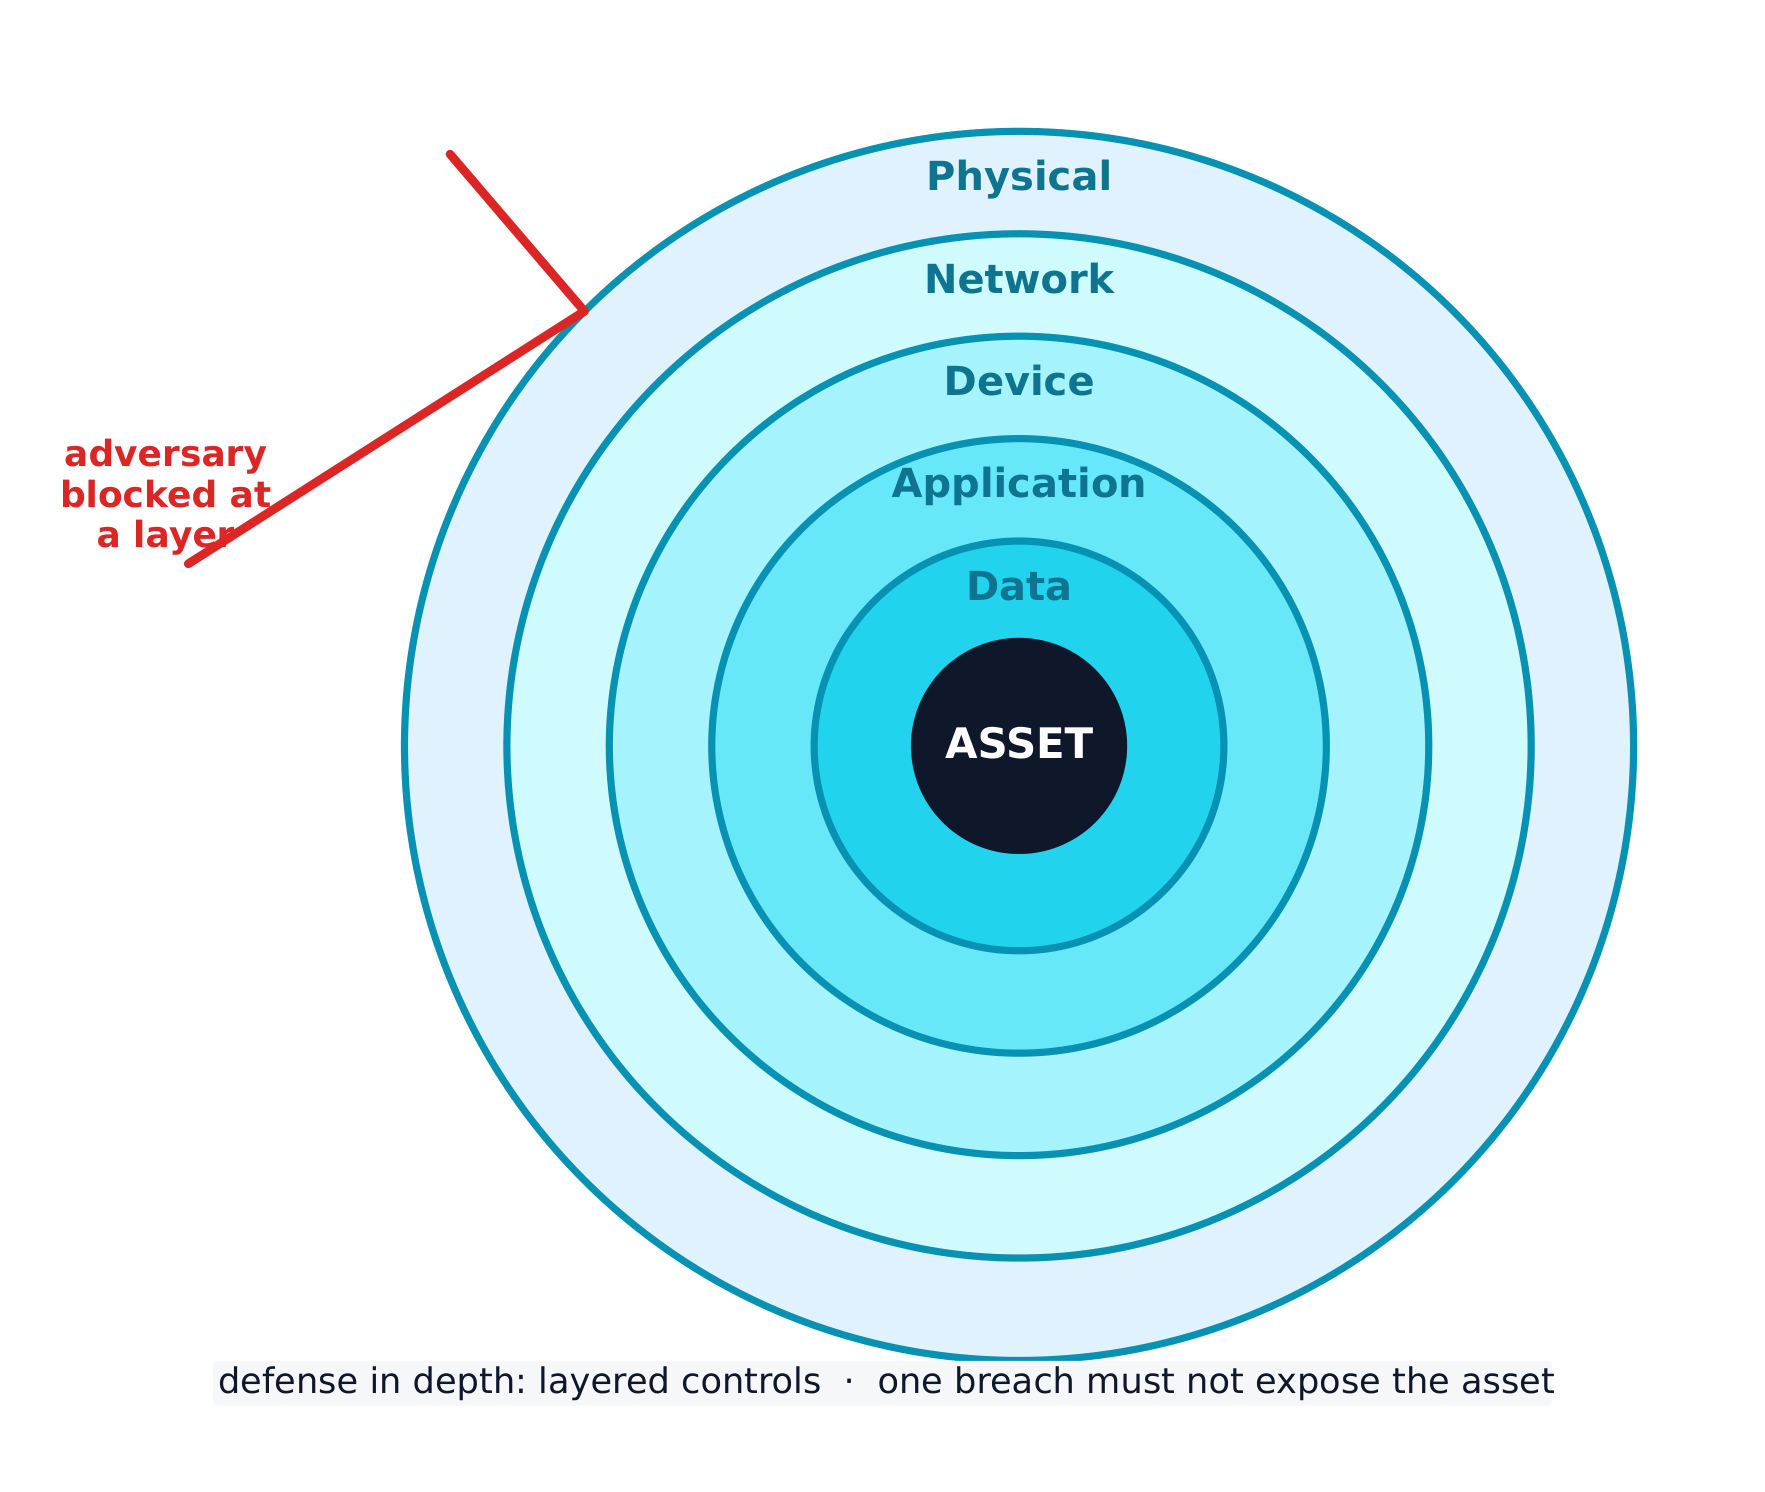
- 2.1.G.1 A defense-in-depth strategy, or layered defense, uses multiple types of security controls to protect sensitive data and systems.
- 2.1.G.2 A defense-in-depth strategy allows an organization to address different types of threats, each with a security control most suited to mitigate it.
- 2.1.G.3 A defense-in-depth strategy allows for resilience in data protection so when one security control is bypassed by an adversary, another security control may still prevent access to the data or system or limit the damage done to the data or system.
- 2.1.G.4 Layers in a defense-in-depth strategy can include human, physical, network, device, application, and data.
Цель обучения 2.1.A: Определить атаки социального инжиниринга.
- 2.1.A.1 Социальные инженеры используют психологические методы для манипулирования жертвами с целью побудить их к желаемым действиям.
- 2.1.A.2 Претекст — это когда злоумышленники создают убедительную причину для связи с жертвой.
- 2.1.A.3 Авторитет — это когда злоумышленники выдают себя за лицо, обладающее властью над жертвой, или притворяются, что передают указания от этого лица.
- 2.1.A.4 Запугивание — это когда злоумышленники заявляют о негативных последствиях, если требования не будут выполнены.
- 2.1.A.5 Консенсус — это когда злоумышленники создают социальное давление, убеждая жертву в том, что все остальные совершают желаемое действие.
- 2.1.A.6 Дефицит — это когда злоумышленники создают ощущение ограниченной доступности.
- 2.1.A.7 Знакомство — это когда злоумышленники притворяются кем-то, кто знаком с жертвой или является близким ей человеком, чтобы установить доверие.
- 2.1.A.8 Срочность — это когда злоумышленники устанавливают дедлайн, требующий от жертвы быстрых действий во избежание негативных последствий.
Цель обучения 2.1.B: Определить типы злоумышленников.
- 2.1.B.1 Скрипт-кидди — это малоопытные злоумышленники, использующие инструменты, разработанные другими, не понимая, как они работают. Обычно ими движет жадность или желание получить признание.
- 2.1.B.2 Хактивисты движутся социальными, политическими или личными мотивами. Они взламывают компьютеры и сети для поддержки своей цели или предотвращения воспринимаемого вреда, считая, что их цели оправдывают незаконные методы.
- 2.1.B.3 Инсайдеры-злоумышленники представляют уникальную угрозу, поскольку у них есть легитимные учетные данные и доступ к системам и данным. Их могут вербовать зловредные третьи стороны, и они могут быть мотивированы жадностью или местью.
- 2.1.B.4 Кибертеррористы движутся политикой или убеждениями и стремятся нарушить работу целых сообществ, регионов или стран с помощью кибератак (например, атака на энергосеть, водоочистные сооружения или другую гражданскую инфраструктуру). Они могут действовать независимо или от имени правительств или преступных организаций.
- 2.1.B.5 Транснациональные преступные организации стремятся к финансовой выгоде прежде всего путем развертывания программ-вымогателей и кражи корпоративной интеллектуальной собственности (IP) для продажи на нелегальных рынках.
Цель обучения 2.1.C: Описать фазы кибератаки.
- 2.1.C.1 Кибератаки направлены на нарушение работы, причинение вреда, кражу или уничтожение устройств, сетей или данных. Злоумышленники действуют поэтапно, и не все этапы могут присутствовать в каждой атаке. Фазы следующие:
- i. Разведка
- ii. Первоначальный доступ
- iii. Устойчивость
- iv. Боковое перемещение
- v. Выполнение действий
- vi. Обход обнаружения
- 2.1.C.2 На этапе разведки атаки злоумышленники собирают максимально возможную информацию о своей цели, часто используя открытую разведку (OSINT), которая является свободно доступной информацией.
- 2.1.C.3 На этапе первичного доступа злоумышленники закрепляются на компьютере цели, часто используя социальную инженерию или скомпрометированные/слабые учетные данные.
- 2.1.C.4 После получения доступа во время атаки злоумышленники обеспечивают постоянство, чтобы поддерживать доступ без необходимости его повторного восстановления. Они могут использовать протокол управления и контроля (C2) для отправки команд устройству и получения вывода, часто через вредоносное ПО, такое как троян удаленного доступа (RAT) или rootkit.
- 2.1.C.5 На этапе горизонтального перемещения злоумышленники пытаются повысить свои привилегии, получая доступ к компьютерам и учетным записям пользователей с повышенными правами доступа к сервисам и данным.
- 2.1.C.6 На этапе выполнения действий злоумышленники действуют в соответствии со своими целями: собирают целевые данные, выводят их из системы и нарушают работу сервисов или уничтожают данные.
- 2.1.C.7 На заключительном этапе атаки многие злоумышленники пытаются избежать обнаружения, удаляя или редактируя журналы событий и стирая другие файлы, которые они могли разместить на устройствах (например, вредоносное ПО).
Цель обучения 2.1.D: Описать процесс оценки рисков.
- 2.1.D.1 Риск возникает, когда угроза может использовать уязвимость для компрометации актива.
- 2.1.D.2 Актив — это все, что имеет ценность. К активам относятся финансовые ресурсы, интеллектуальная собственность, данные, цифровая инфраструктура, физическое имущество и репутация.
- 2.1.D.3 Оценка рисков учитывает два фактора:
- Вероятность атаки на конкретную уязвимость
- Тяжесть предполагаемого ущерба от атаки на конкретную уязвимость
- 2.1.D.4 Вероятность эксплуатации уязвимости зависит от множества факторов, включая:
- Ценность цели: Злоумышленники чаще атакуют цели, которые воспринимают как ценные.
- Уровень навыков, необходимых для эксплуатации уязвимости (т.е. сложность): Уязвимости с хорошо документированными эксплойтами часто требуют меньших навыков и могут быть использованы большим числом злоумышленников.
- Мотивация и возможности вероятных злоумышленников: Высокомотивированные и квалифицированные злоумышленники более склонны к выполнению сложных эксплойтов.
- 2.1.D.5 Тяжесть атаки часто оценивается по финансовым затратам, которые также могут включать репутационный и операционный ущерб.
- Примеры иллюстрации для 2.1.D.5:
- Хактивист страстно выступает против незаконной рыбалки, поддерживаемой местной производственной компанией пищевых продуктов. Главная веб-страница этой компании является целью высокой ценности для данного хактивиста; осквернение веб-страницы для разоблачения поддержки компании незаконной рыбалки не принесет злоумышленнику финансового дохода, но позволит ему привлечь внимание к проблеме, которая им мотивирует.
- Примеры иллюстрации для 2.1.D.5:
- 2.1.D.6 Результатом оценки рисков может быть количественная или качественная оценка.
- Количественная оценка риска присваивает числовое значение уязвимости на основе числовой шкалы (например, 1–10) или количественного ущерба, который может быть финансовым (например, годовой риск в $10,000).
- Примеры иллюстрации для 2.1.D.6:
- Низкий, средний, высокий, серьезный
- Маловероятный низкий ущерб, вероятный низкий ущерб, маловероятный высокий ущерб, вероятный высокий ущерб
- 2.1.D.7 Документация оценки рисков должна включать:
- Уязвимые активы и их стоимость
- Описания возможных угроз для активов
- Детали конкретных уязвимостей для конкретных активов и способы их эксплуатации
- Объяснение тяжести ущерба (финансового, операционного, репутационного и т. д.), если конкретный актив будет скомпрометирован, и вероятности такой компрометации
- Итоговый рейтинг, количественный или качественный, для каждого выявленного риска
- Примеры иллюстрации для 2.1.D.7:
- Шкалированная оценка (например, 1–10)
- Денежная ценность (например, риск в размер $10,000 risk vs. a$100,000)
Цель обучения 2.1.E: Определить стратегии управления рисками.
- 2.1.E.1 После выявления и оценки риска организация имеет четыре варианта управления этим риском:
- i. Избегание
- ii. Передача
- iii. Снижение
- iv. Принятие
- 2.1.E.2 Избежание риска прекращает деятельность, порождающую этот риск. Если деятельность является критически важной частью миссии или целей организации, то избежание невозможно.
- 2.1.E.3 Передача риска возлагает бремя риска на другую сторону, такую как страховая компания, правительство или потребители.
- 2.1.E.4 Снижение риска реализует меры безопасности для уменьшения вероятности или последствий риска.
- 2.1.E.5 Остаточный риск — это риск, который остается после того, как организация применила избегание, передачу и снижение. Остаточный риск представляет собой уровень риска, который организация готова принять. Принятие риска признает факт недостижимости абсолютной безопасности.
- 2.1.E.6 Для экономии финансовых ресурсов и человеческого капитала организация обычно отдает предпочтение решениям, которые являются рентабельными и простыми в реализации и обслуживании. Рентабельные решения обходятся дешевле в установке и поддержке, чем ожидаемые потери от атаки.
Цель обучения 2.1.F: Определить типы мер защиты.
- 2.1.F.1 Меры безопасности addressed at least one of the following principles:
- Конфиденциальность обеспечивает, что только авторизованные лица, системы или процессы могут получить доступ к данным. Системы, лишенные конфиденциальности, уязвимы для кражи или уничтожения данных.
- Целостность обеспечивает точность и достоверность данных. Системы, лишенные целостности, уязвимы для манипулирования данными.
- Доступность обеспечивает возможность получения данных и услуг авторизованными лицами по мере необходимости. Системы, не обеспечивающие доступность, могут столкнуться с неожиданным простоем.
- 2.1.F.2 Средства защиты можно классифицировать по типу.
- Физические средства обеспечивают безопасность в физической среде и включают замки, заборы, камеры, барьеры и охранников.
- Технические средства обеспечивают безопасность в цифровой среде и включают межсетевые экраны, антивирусное программное обеспечение и шифрование.
- Управленческие средства представляют собой правила, руководства, политики и процедуры, определяющие необходимые меры безопасности, и включают политики паролей, регулярные проверки доступа и планы реагирования на инциденты (IRP).
- 2.1.F.3 Средства защиты можно классифицировать по функции.
- Предотвращающие средства устраняют потенциальные уязвимости с целью предотвращения атак со стороны злоумышленника и включают замки и шифрование.
- Обнаруживающие средства помогают выявить атаки в момент их совершения и включают системы обнаружения вторжений (IDS), камеры и системы управления событиями и инцидентами безопасности (SIEM).
- Исправляющие средства устраняют проблемы и помогают вернуть системы в рабочее состояние; к ним относятся устранение уязвимостей (патчи), ремонт сломанного считывателя карт и системы предотвращения вторжений (IPS).
Учебная цель 2.1.G: Объяснить, почему для оптимальной защиты организации необходима стратегия многослойной безопасности (defense-in-depth).
- 2.1.G.1 Стратегия многослойной защиты (layered defense) использует несколько типов средств защиты для обеспечения безопасности чувствительных данных и систем.
- 2.1.G.2 Стратегия многослойной защиты позволяет организации противостоять различным типам угроз, каждая из которых имеет наиболее подходящее средство защиты для ее нейтрализации.
- 2.1.G.3 Стратегия многослойной защиты обеспечивает устойчивость защиты данных: если злоумышленник обходит одно средство защиты, другое может предотвратить доступ к данным или системе или ограничить нанесенный ущерб.
- 2.1.G.4 Слои в стратегии многослойной защиты могут включать человеческий фактор, физическую среду, сеть, устройства, приложения и данные.