English
Learning Objective 1.1.A: Identify common indicators of social engineering tactics.
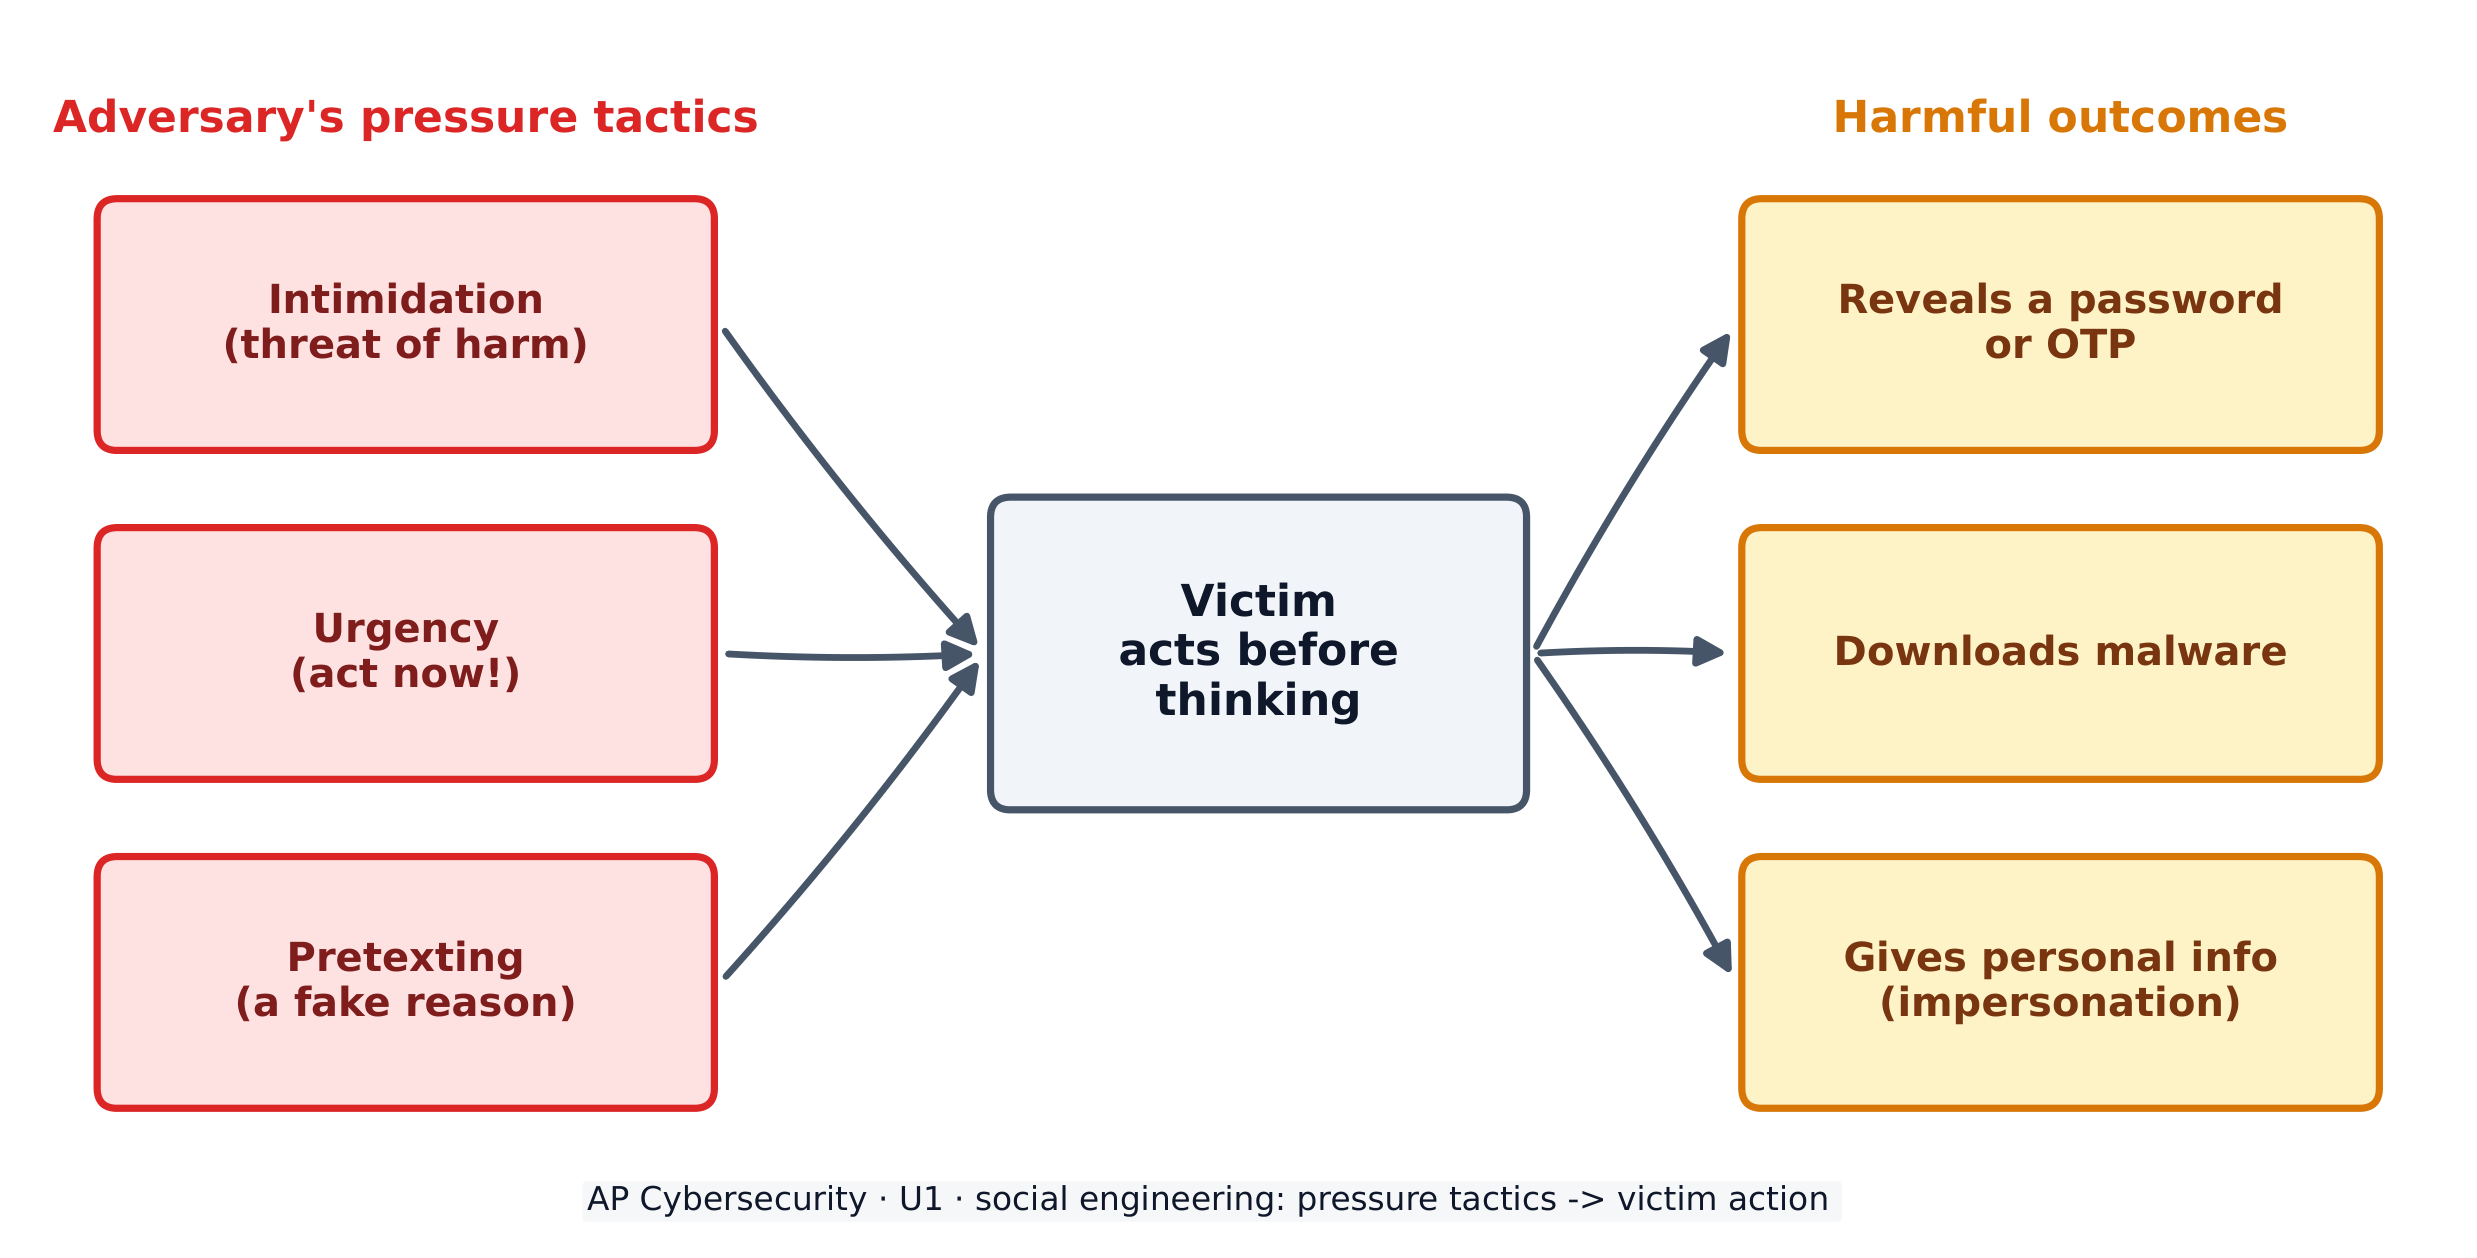
- 1.1.A.1 Social engineering attacks employ psychological tactics to manipulate users into revealing sensitive information (elicitation), downloading a malicious file, or clicking on a malicious link. Social engineering can be performed in person but is often done by email, by text message, or through social media messages.
- 1.1.A.2 Adversaries often use psychological tactics like intimidation and urgency to achieve their goals. Intimidation is when an adversary threatens a target with negative consequences if they don’t comply. Urgency is when an adversary creates reasons why a target should act quickly.
Learning Objective 1.1.B: Explain how social engineering tactics influence victims to perform a desired action.
- 1.1.B.1 Social engineering tactics rely on common psychological principles that influence human behavior.
- 1.1.B.2 Intimidation leverages a natural human aversion to negative consequences. By drawing attention to possible negative consequences, adversaries use fear to incite targets to act.
- 1.1.B.3 Urgency leverages a natural human response to react quickly to time-sensitive needs. When targets detect a sense of urgency in a message, they feel pressured to respond or act quickly, which can prevent them from taking the time to consider whether an action is reasonable or safe.
Learning Objective 1.1.C: Describe possible impacts for victims of social engineering attacks.
- 1.1.C.1 Victims may give an adversary personal information that could lead to impersonation, such as name, phone number, address, workplace, pets’ names, or birthdate. These types of information, and information like them, are often used on websites as challenge questions to verify a user’s identity.
- 1.1.C.2 Victims may give an adversary secure information like a one-time password (OTP) or authentication login code, which could allow an adversary to log in to a service as the victim.
- 1.1.C.3 Victims may download malware or click a link that installs malware on their device, steals information from their web browser, or directs them to a website where their login credentials can be captured by an adversary.
Русский
Цель обучения 1.1.A: Определять распространенные признаки тактик социальной инженерии.
- 1.1.A.1 Атаки социальной инженерии используют психологические тактики для манипулирования пользователями с целью раскрытия ими конфиденциальной информации (информирования), загрузки вредоносного файла или клика по вредоносной ссылке. Социальная инженерия может проводиться лично, но чаще всего осуществляется по электронной почте, через текстовые сообщения или сообщения в социальных сетях.
- 1.1.A.2 Злоумышленники часто используют психологические тактики, такие как запугивание и создание срочности, для достижения своих целей. Запугивание — это когда злоумышленник угрожает цели негативными последствиями, если она не выполнит требования. Срочность — это когда злоумышленник создает причины, по которым цель должна действовать быстро.
Цель обучения 1.1.B: Объяснить, как тактики социальной инженерии влияют на жертв, побуждая их совершить желаемое действие.
- 1.1.B.1 Тактики социальной инженерии опираются на общие психологические принципы, влияющие на человеческое поведение.
- 1.1.B.2 Запугивание использует естественное отвращение человека к негативным последствиям. Привлекая внимание к возможным негативным последствиям, злоумышленники используют страх, чтобы подтолкнуть цели к действию.
- 1.1.B.3 Срочность использует естественную человеческую реакцию на необходимость быстрого реагирования на ситуации, требующие немедленных действий. Когда цели感觉到 sense of urgency в сообщении, они чувствуют давление и стремятся ответить или действовать быстро, что может помешать им взять паузу для размышлений о том, является ли действие разумным или безопасным.
Цель обучения 1.1.C: Описать возможные последствия для жертв атак социальной инженерии.
- 1.1.C.1 Жертвы могут предоставить злоумышленнику персональные данные, которые могут привести к подделке личности, такие как имя, номер телефона, адрес, место работы, имена домашних животных или дата рождения. Этот тип информации и аналогичная информация часто используются на веб-сайтах в качестве контрольных вопросов для подтверждения личности пользователя.
- 1.1.C.2 Жертвы могут предоставить злоумышленнику надежную информацию, такую как одноразовый пароль (OTP) или код аутентификации входа, что может позволить злоумышленнику войти в сервис от имени жертвы.
- 1.1.C.3 Жертвы могут загрузить вредоносное программное обеспечение или кликнуть по ссылке, которая устанавливает вредоносное ПО на их устройство, крадет информацию из их веб-браузера или направляет их на веб-сайт, где их учетные данные для входа могут быть перехвачены злоумышленником.