Detecting Attacks on Devices
Introduzido| English | Significado |
|---|---|
| indicator of compromise/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ | indicador de comprometimento |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | Spray de Senhas |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | Injeção de Credenciais |
| endpoint detection and response/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ | detecção e resposta de endpoint |
Indicadores de comprometimento
- Registros revelam um indicador de comprometimento (IoC) — evidência de que um inimigo entrou.
- IoCs baseados em host: processos inesperados ou configurações alteradas.
- IoCs baseados em arquivo: um arquivo cujo hash corresponde a malware conhecido.
Lendo logs de autenticação
- Muitas senhas erradas para um usuário = ataque de adivinhação.
- Muitos usuários falharem de um IP = spraying de senhas.
- Uma onda de credenciais padrão = reaproveitamento de credenciais.
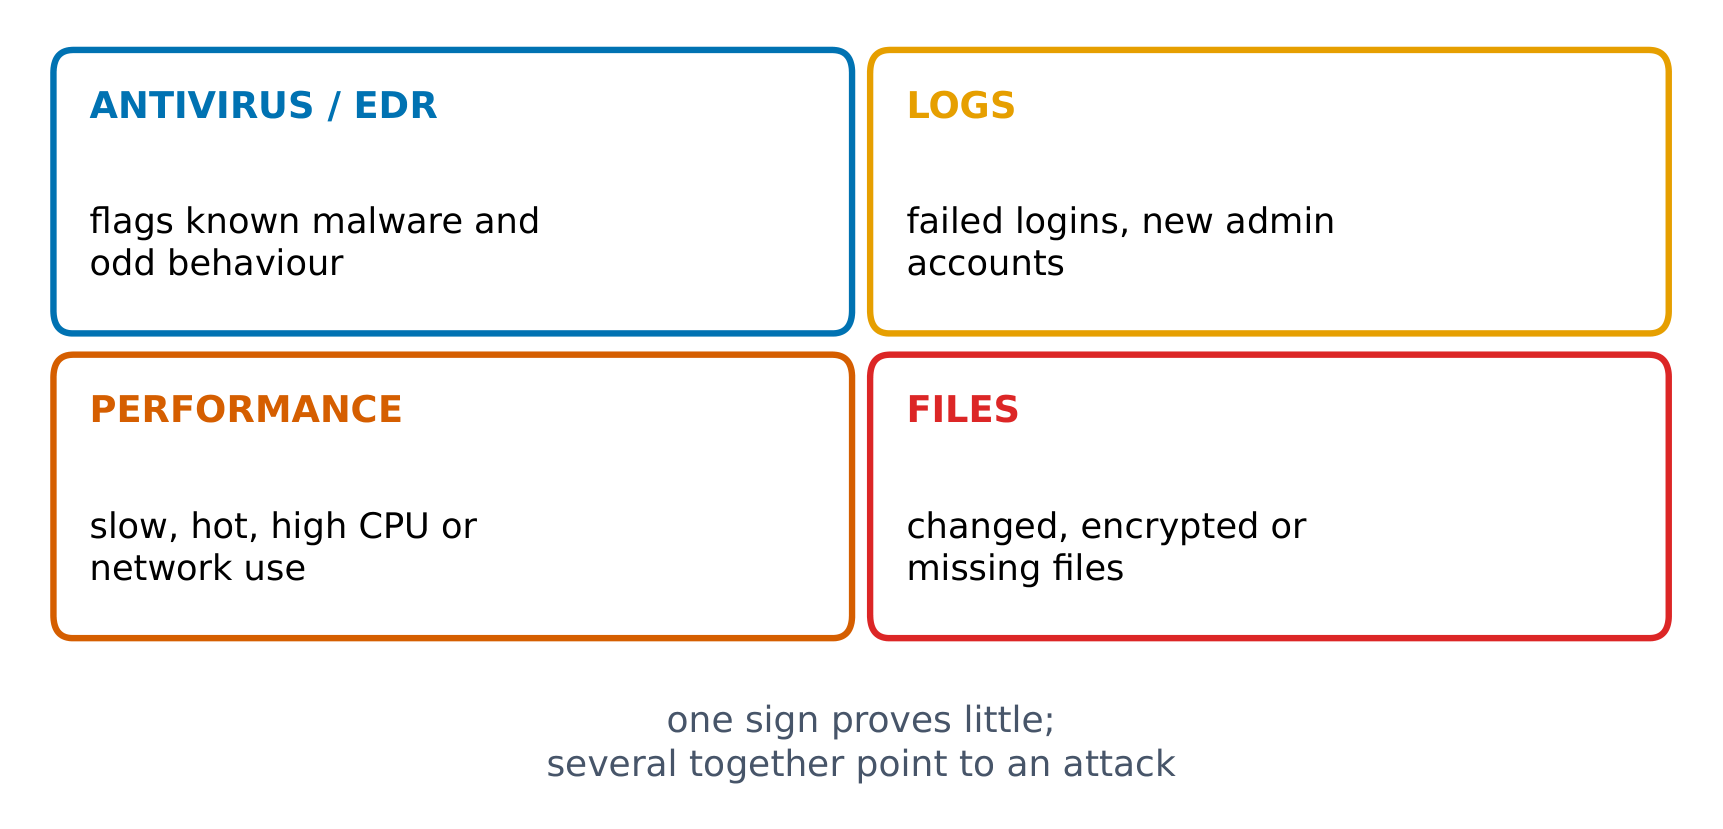
Sinais de um dispositivo comprometido
Read the log: which password attack?
One user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
Evidence in a log that an adversary has compromised a device is an...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
An IoC is an indicator of compromise.
Many different users failing to log in from ONE IP address suggests...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
One IP, many users = password spraying.
A powerful third-party device-detection service is called ____ (endpoint detection and response).
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
EDR is powerful but expensive.
Which are kinds of indicators of compromise? (Choose all)
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
There is no weather-based IoC.
Escolhendo detecção
- Baseado em assinatura é mais leve — melhor para dispositivos fracos.
- Um serviço de detecção e resposta em endpoint (EDR) é poderoso, mas caro.
- Alguns ataques não podem ser detectados no dispositivo.
Ataques de senha offline não podem ser detectados. O adversário já roubou o banco de hashes e está quebrando-os em seu próprio computador, longe dos seus logs. Esta é uma 'pegadinha' clássica de exame — a única defesa é hash forte e com sal.
Offline password attacks set off lockout alarms on your login server.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
False. Offline cracking happens on the adversary's own machine against a stolen hash file, so your systems see no failed logins to detect.
Um log de autenticação mostra 50 tentativas de login falhadas para o usuário admin em 30 segundos, todas vindas de um único IP. Esse padrão — uma conta, muitas senhas erradas, rápido — é a assinatura de um ataque online de adivinhação de senha que pode ser bloqueado com uma política de bloqueio.
Ataques a dispositivos deixam um IoC nos logs (baseado em host, baseado em arquivo, baseado em comportamento). Logs de autenticação distinguem adivinhação (um usuário), spraying (muitos usuários, um IP) e stuffing (credenciais padrão). Escolha detecção pela potência do dispositivo (EDR é poderoso, mas caro). Ataques offline não podem ser detectados.