Vulnerabilidades e Ataques de Aplicativos e Dados
Introduzido
Vocabulário
| English | Significado |
|---|---|
| injection attack/ɪnˈdʒekʃn əˈtæk/ | ataque de injeção |
| data validation/ˈdeɪtə ˌvælɪˈdeɪʃn/ | validação de dados |
| SQL injection/ˌes kjuː ˈel ɪnˈdʒekʃn/ | injeção SQL |
| cross-site scripting/krɒs saɪt ˈskrɪptɪŋ/ | scripting cross-site |
| buffer overflow/ˈbʌfə ˌəʊvəˈfləʊ/ | estouro de buffer |
| buffer/ˈbʌfə/ | buffer |
| directory traversal/daɪˈrektəri træˈvɜːsl/ | travessia de diretório |
Entrada má é o perigo
- Quando um programa não verifica a entrada, um adversário insere comandos — um ataque de injeção.
- A validação de dados (verificar se a entrada atende às regras) é a defesa.
- Arquivos não criptografados e permissões de administrador excessivas aumentam o risco.
Injeção SQL e XSS
- Injeção SQL: comandos SQL inseridos em um campo de entrada leem ou alteram um banco de dados.
- Cross-site scripting (XSS): script injetado é executado no navegador de outro usuário.
- Ambos originam-se da confiança em entradas de usuário não validadas.
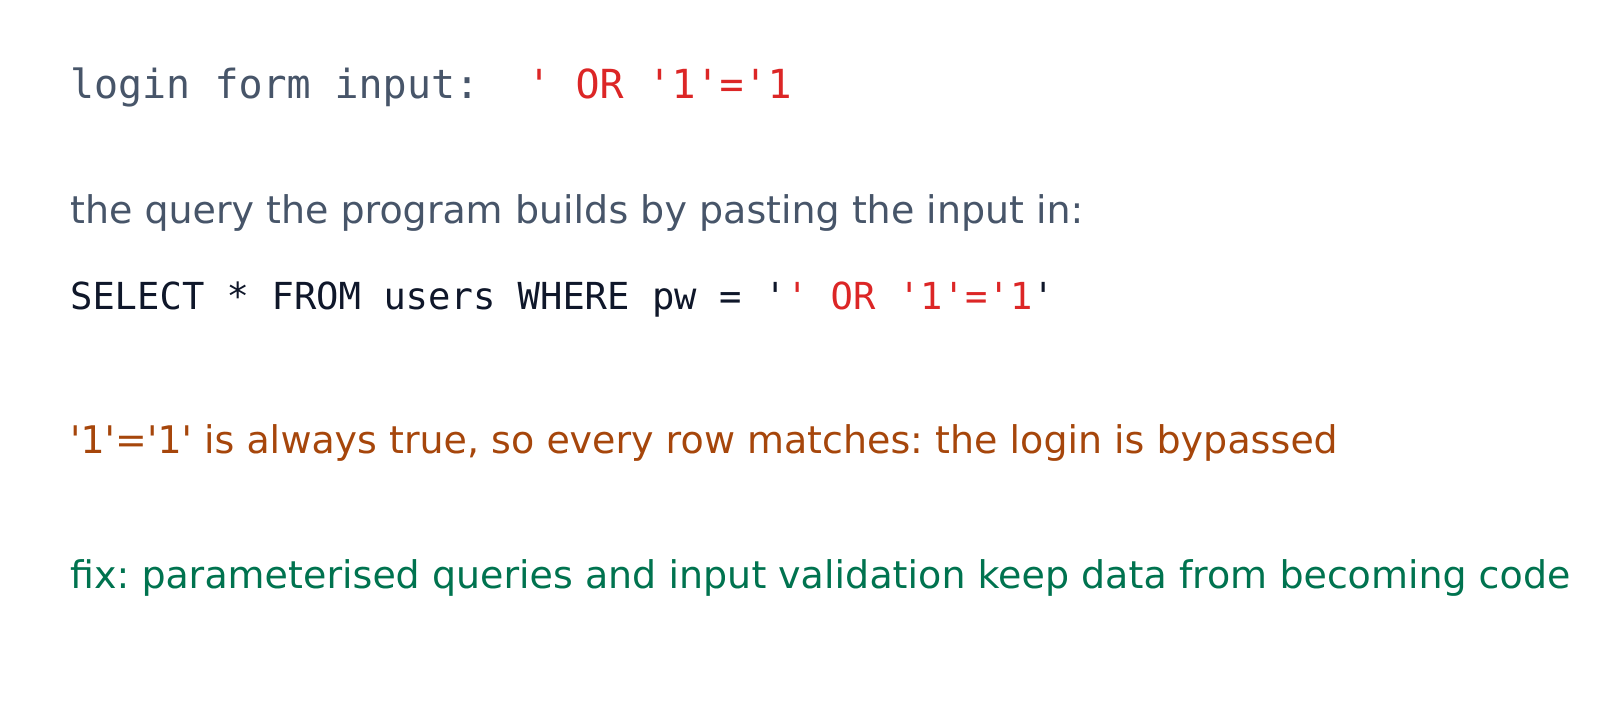
Injeção SQL: entrada colada em uma consulta altera a própria consulta
Explorar
Identifique o ataque de aplicativo a partir das evidências
SQL injection mostra OR 1=1; XSS mostra
Sua matéria
Carregando matérias…
Datas de exames
Escolha uma e o site te seguirá — notas, provas, vídeos e prática abrirão nela.
Todas as seções
- Aprender
- Vocabulário
- Código
- Inglês Diário
- Gerar
- IELTS
- TOEFL
- Datas de exames
- Estudar no exterior
- Sobre
- Supervisionar
- Autocorreção
Tema
Tamanho do texto
100%