Autenticação
Introduzido| English | Significado |
|---|---|
| hash/hæʃ/ | Hash |
| cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ | Função Hash Criptográfica |
| salt/sɒlt/ | Sal |
| biometric/ˌbaɪəʊˈmetrɪk/ | Biométrico |
| password spraying/ˈpæswɜːd ˈspreɪɪŋ/ | Spray de Senhas |
| credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ | Injeção de Credenciais |
Criptografando senhas
- Uma função de hash criptográfica converte qualquer entrada em um hash de comprimento fixo.
- É unidirecional: você não pode reverter para a entrada original.
- A mesma entrada sempre produz o mesmo hash (repetível).
Sal e armazenamento
- Um serviço armazena o hash, nunca a senha em texto claro.
- Sal (bits aleatórios) é adicionado para que senhas idênticas gerem hashes diferentes.
- No login, o sistema criptografa o que você digitou e compara.
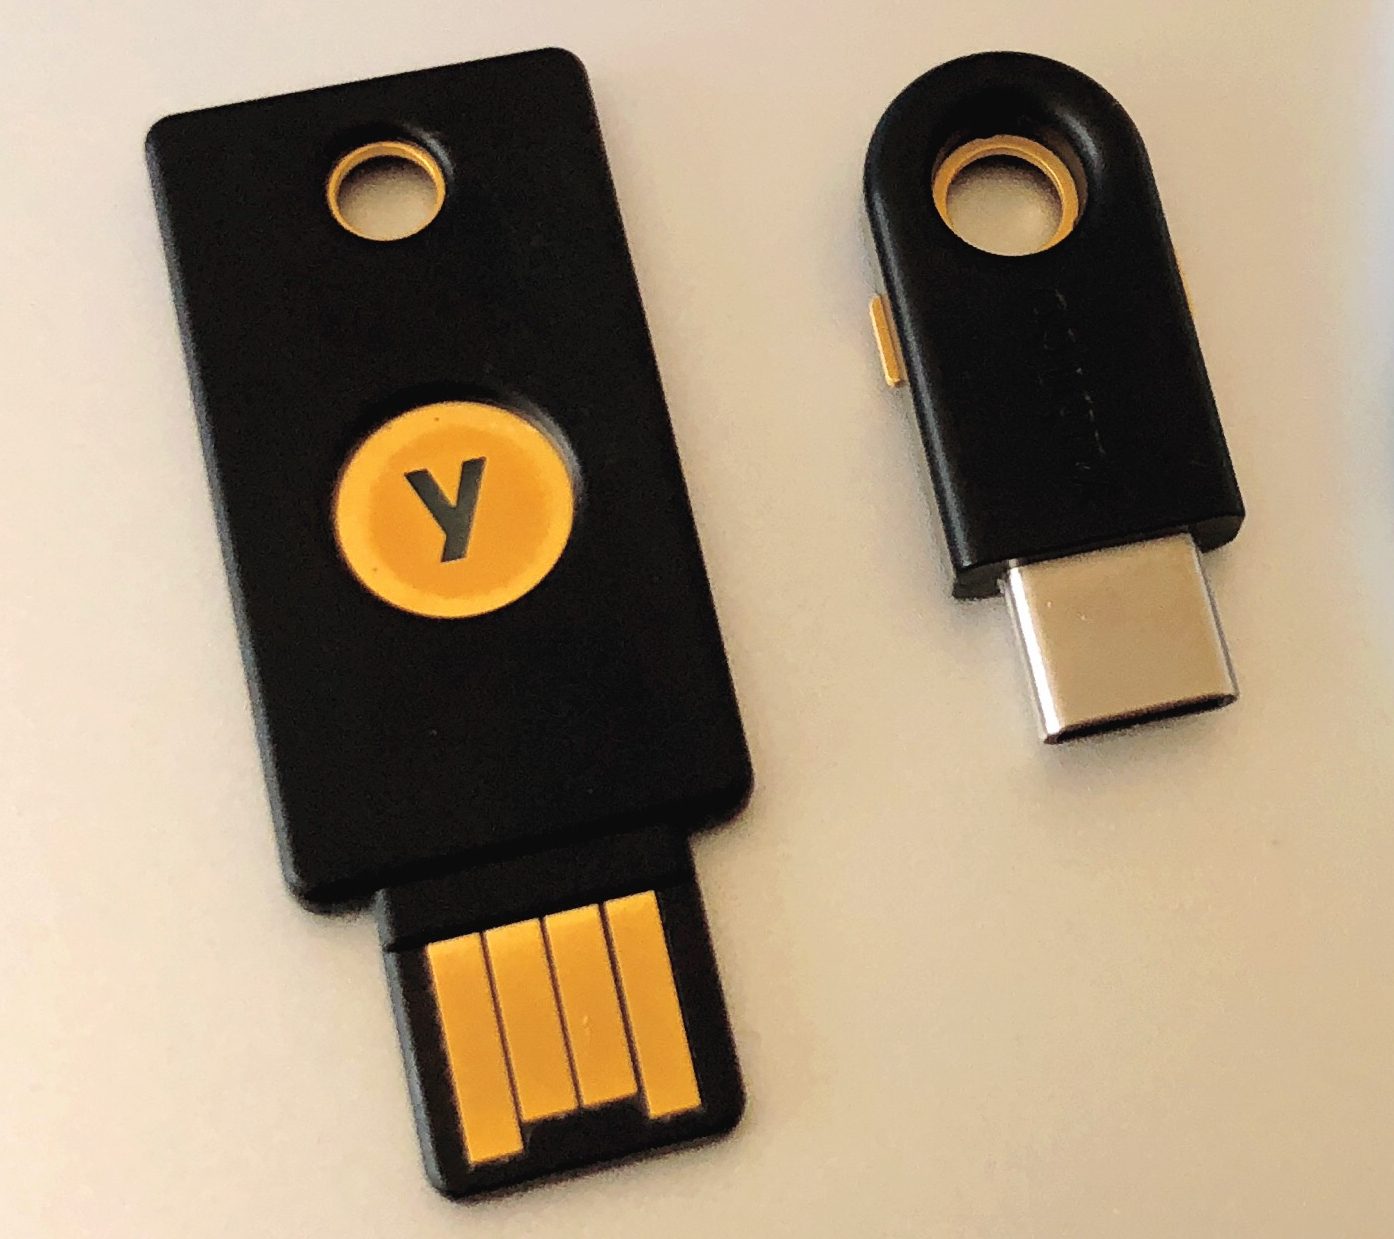
Uma chave de segurança de hardware comprova sua identidade por algo que você segura fisicamente — um forte segundo fator
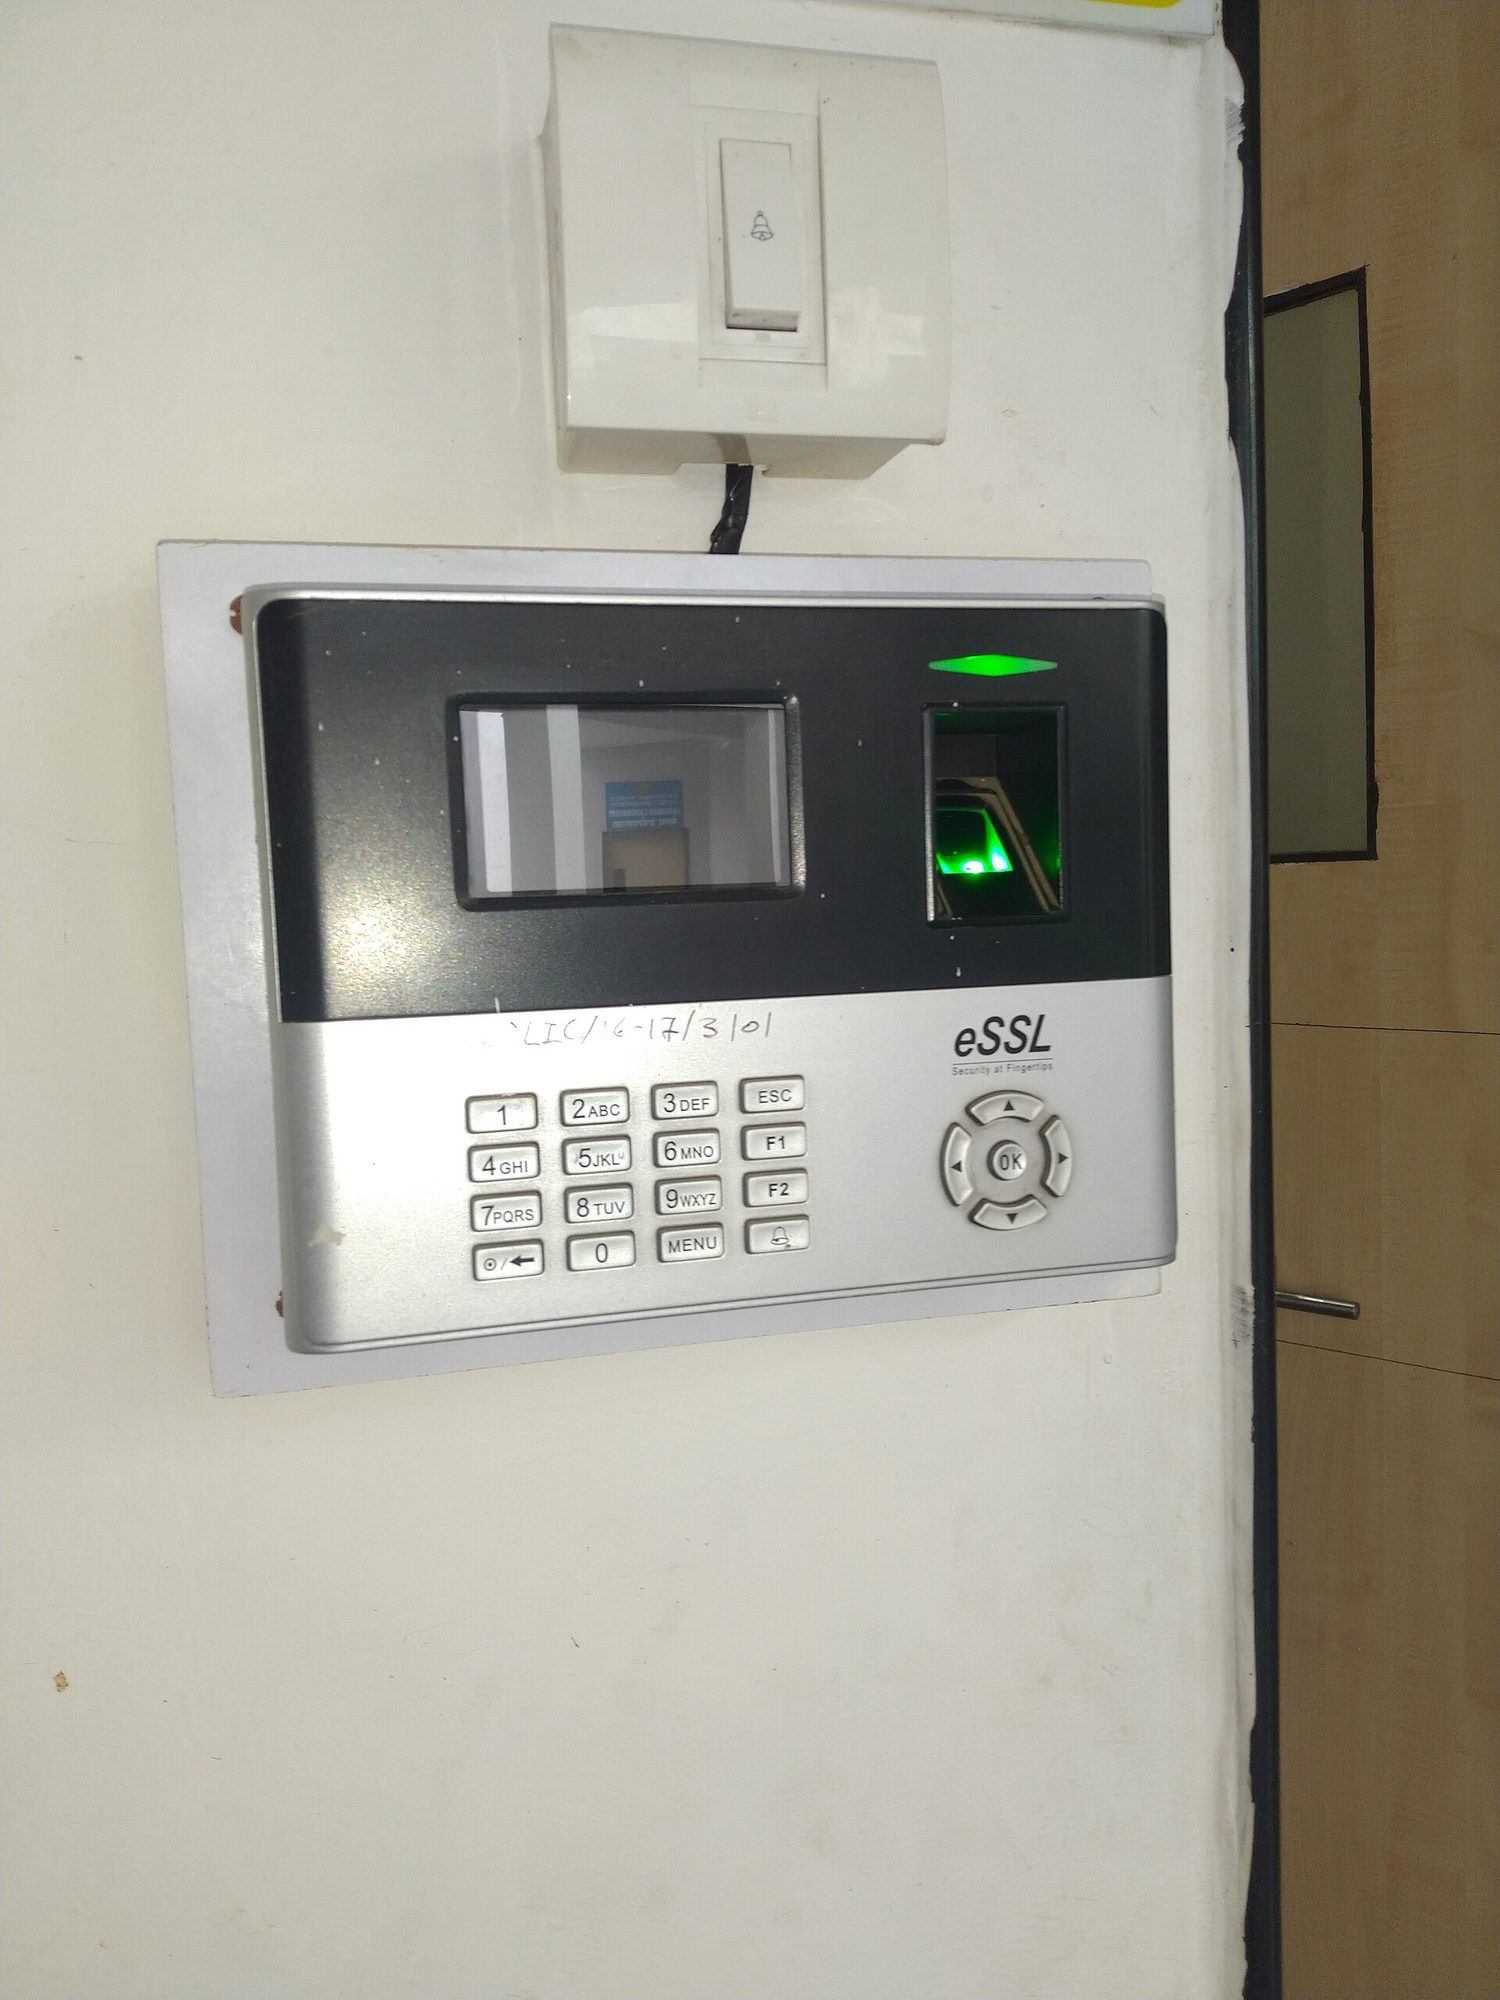
Um scanner de impressão digital: a autenticação biométrica verifica algo que você É, o que é muito mais difícil para um atacante roubar ou adivinhar do que uma senha
Qual fator de autenticação?
Os fatores são: algo que você sabe, algo que você tem, algo que você é (biométrico), onde você está.
Uma saída de hash criptográfico é...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Um hash é comprimento fixo e unidirecional.
Tentar uma senha comum em muitas contas é...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Pulverização de senhas = uma senha, muitos usuários.
Ataques de senha e fatores
- Spray de senha: uma senha comum contra muitas contas.
- Credential stuffing: credenciais roubadas ou padrão.
- Fatores: algo que você sabe / tem / é (biométrico) / onde — combine para MFA.
Um serviço nunca deve armazenar sua senha em texto claro. Se ele te enviar sua senha real quando você esquecê-la, está armazenando senhas de forma insegura — um forte indício de problema. Serviços seguros armazenam apenas o hash com sal.
Sal faz duas senhas idênticas produzirem o mesmo hash armazenado.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Falso. Um sal único por usuário altera cada hash; assim, senhas idênticas produzem hashes armazenados diferentes e tabelas pré-computadas não funcionam.
Usar dois ou mais fatores de autenticação é chamado ____.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
MFA combina fatores para segurança mais forte.
Combine cada prova com seu tipo de fator.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
Saber / Ter / Ser são os tipos clássicos de fatores.
Dois usuários escolhem a senha sunshine. Sem sal, ambos os hashes armazenados são idênticos, então quebrar um quebra os dois. Com um sal único para cada, os dois hashes parecem completamente diferentes — o atacante deve quebrar cada um separadamente.
Senhas são armazenadas como um hash unidirecional e de comprimento fixo, com sal para que senhas idênticas diferam. Ataques incluem spraying (uma senha, muitas contas) e stuffing (credenciais roubadas/padrão). Fatores de autenticação — saber / ter / ser / onde — combinam em MFA.