Protegendo Redes: Firewalls
Introduzido| English | Significado |
|---|---|
| firewall/ˈfaɪəwɔːl/ | firewall |
| stateless/ˈsteɪtləs/ | sem estado |
| stateful/ˈsteɪtfl/ | com estado |
| access control list/ˈækses kənˈtrəʊl lɪst/ | lista de controle de acesso |
O que um firewall faz
- Um firewall permite ou bloqueia tráfego de entrada e saída da rede.
- Filtros sem estado analisam apenas os cabeçalhos dos pacotes.
- Filtros com estado também rastreiam o status de cada conexão.
A ACL e a primeira correspondência
- O firewall segue uma lista de controle de acesso (ACL).
- As regras são verificadas na ordem; a primeira correspondência vence.
- Portanto, a ordem das regras altera qual tráfego passa.
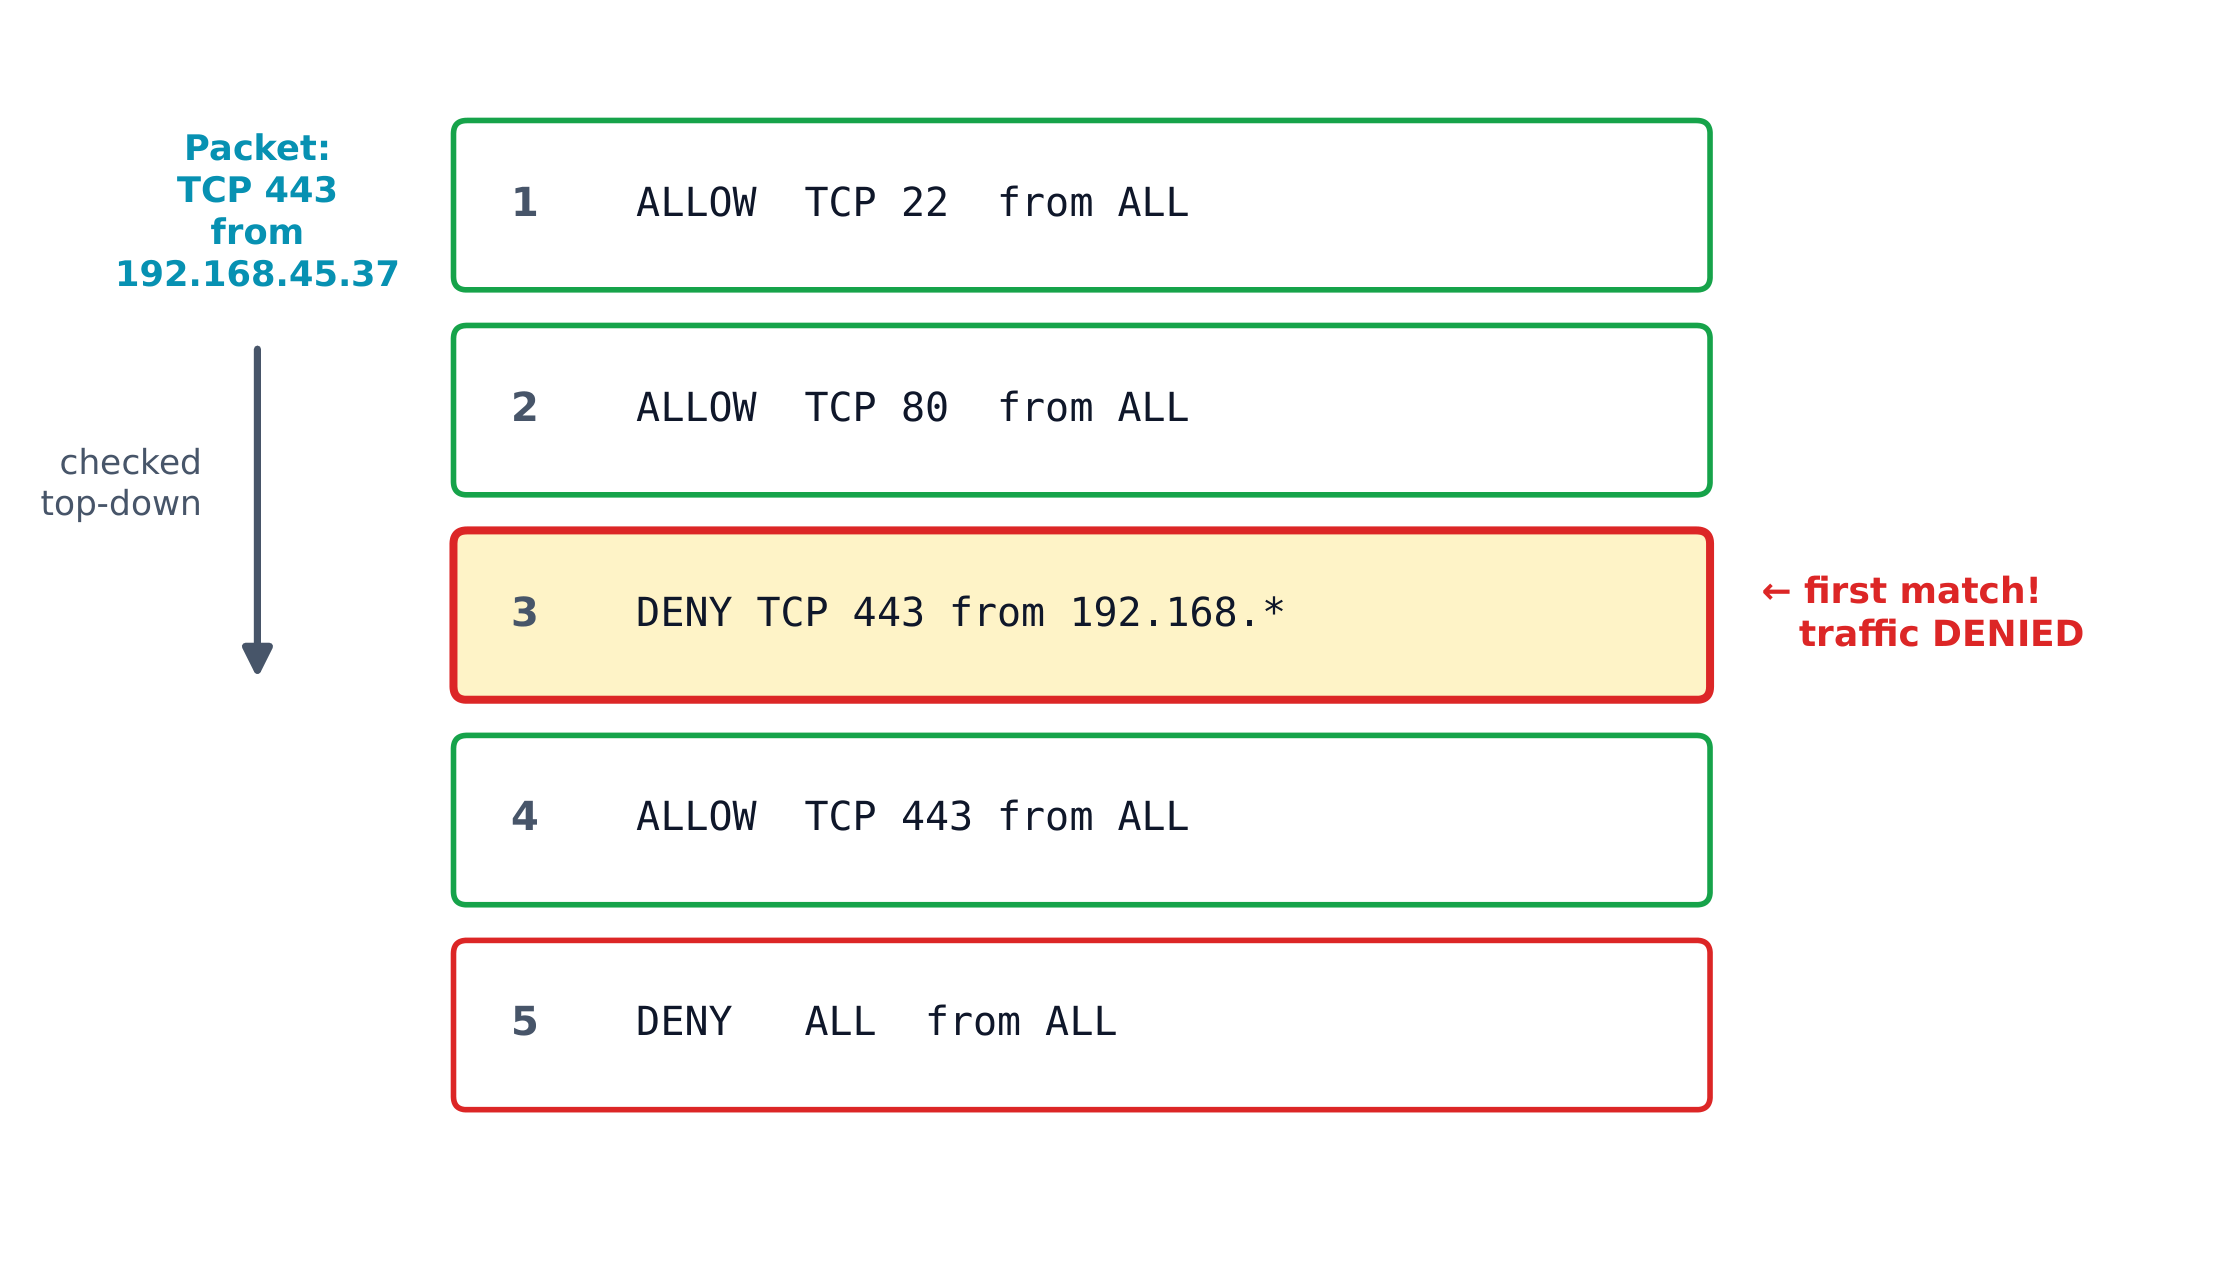
O firewall verifica cada pacote contra suas regras de cima para baixo; a primeira correspondência vence
Qual regra de firewall dispara primeiro?
Um firewall verifica sua ACL de cima para baixo e aplica a primeira regra que corresponde ao pacote.
Em uma ACL de firewall, qual regra é aplicada a um pacote?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
A regra primeira correspondência vence.
Um firewall que rastreia o estado de cada conexão é...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Firewalls stateful rastreiam conexões.
O conjunto ordenado de regras de permissão/bloqueio de um firewall é chamado de ____.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
A ACL (lista de controle de acesso) direciona o firewall.
Onde os firewalls pertencem
- Em toda gateway entre a rede interna e a internet.
- Na fronteira de cada segmento de rede.
- O nível de segurança de cada firewall pode ser definido independentemente.
A ordem das regras é tudo. Uma regra Deny colocada acima de uma regra Allow para o mesmo tráfego bloqueia-o — mesmo que a Allow exista mais abaixo. Leia uma ACL de cima para baixo e pare na primeira correspondência.
Se uma regra ALLOW aparecer abaixo de uma regra DENY para o mesmo tráfego, o tráfego é permitido.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Falso. As regras do firewall são verificadas de cima para baixo e a primeira correspondência vence; logo, a DENY acima dispara primeiro e o tráfego é bloqueado.
Um pacote é TCP 443. Ordene as regras pela ordem em que são verificadas.
Dificuldade 3/5 · Moedas 200 + pequeno bônus na primeira conclusão hoje
As regras são verificadas de cima para baixo; o pacote é negado na Regra 2 antes de alcançar a Regra 3.
Regra 1: ALLOW TCP 22; Regra 2: DENY TCP 22. O tráfego SSH atinge a Regra 1 primeiro, então é permitido. Inverta-as, e agora a Regra 1 o nega — as mesmas duas regras dão resultados opostos apenas trocando a ordem.
Um firewall permite ou nega tráfego usando uma ACL ordenada, onde a regra de correspondência inicial vence — portanto, a ordem das regras decide o resultado. Firewalls pertencem a todas as gateways da internet e fronteiras de segmento. Firewalls stateful rastream conexões; os stateless apenas leem cabeçalhos.