Detectando Ataques de Rede
Introduzido| English | Significado |
|---|---|
| NIDS/nɪdz/ | NIDS |
| NIPS/nɪps/ | NIPS |
| signature-based/ˈsɪɡnɪtʃə beɪst/ | baseado em assinaturas |
| anomaly-based/əˈnɒməli beɪst/ | baseado em anomalias |
| baseline/ˈbeɪslaɪn/ | Linha de Base |
| SIEM/siːm/ | gerenciamento de informações e eventos de segurança |
Um erro de 75 centavos, 1986
- Em agosto de 1986, Clifford Stoll, um astrônomo responsável por computadores no Laboratório Lawrence Berkeley, descobriu que dois sistemas contábeis apresentavam uma diferença de 75 centavos. Ao rastrear a diferença, ele encontrou um usuário desconhecido que havia invadido o sistema. Ao observar a atividade do invasor durante dez meses, ele o identificou como um hacker na Alemanha Ocidental que vendia informações à KGB soviética.
- Stoll percebeu algo que não correspondia à atividade normal. Os sistemas de detecção de rede procuram automaticamente o mesmo tipo de sinal.
O que primeiro deixou Stoll desconfiado?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Uma pequena anomalia.
Detecção e prevenção
- Um NIDS (sistema de detecção de intrusão em rede) monitora o tráfego e emite alertas. Um NIPS (sistema de prevenção de intrusão em rede) fica no caminho do tráfego e pode bloqueá-lo.
- Um NIDS não consegue interromper um ataque por conta própria; um NIPS consegue, mas um bloqueio incorreto pode impedir o acesso de usuários legítimos.
Detecção baseada em assinatura ou anomalia?
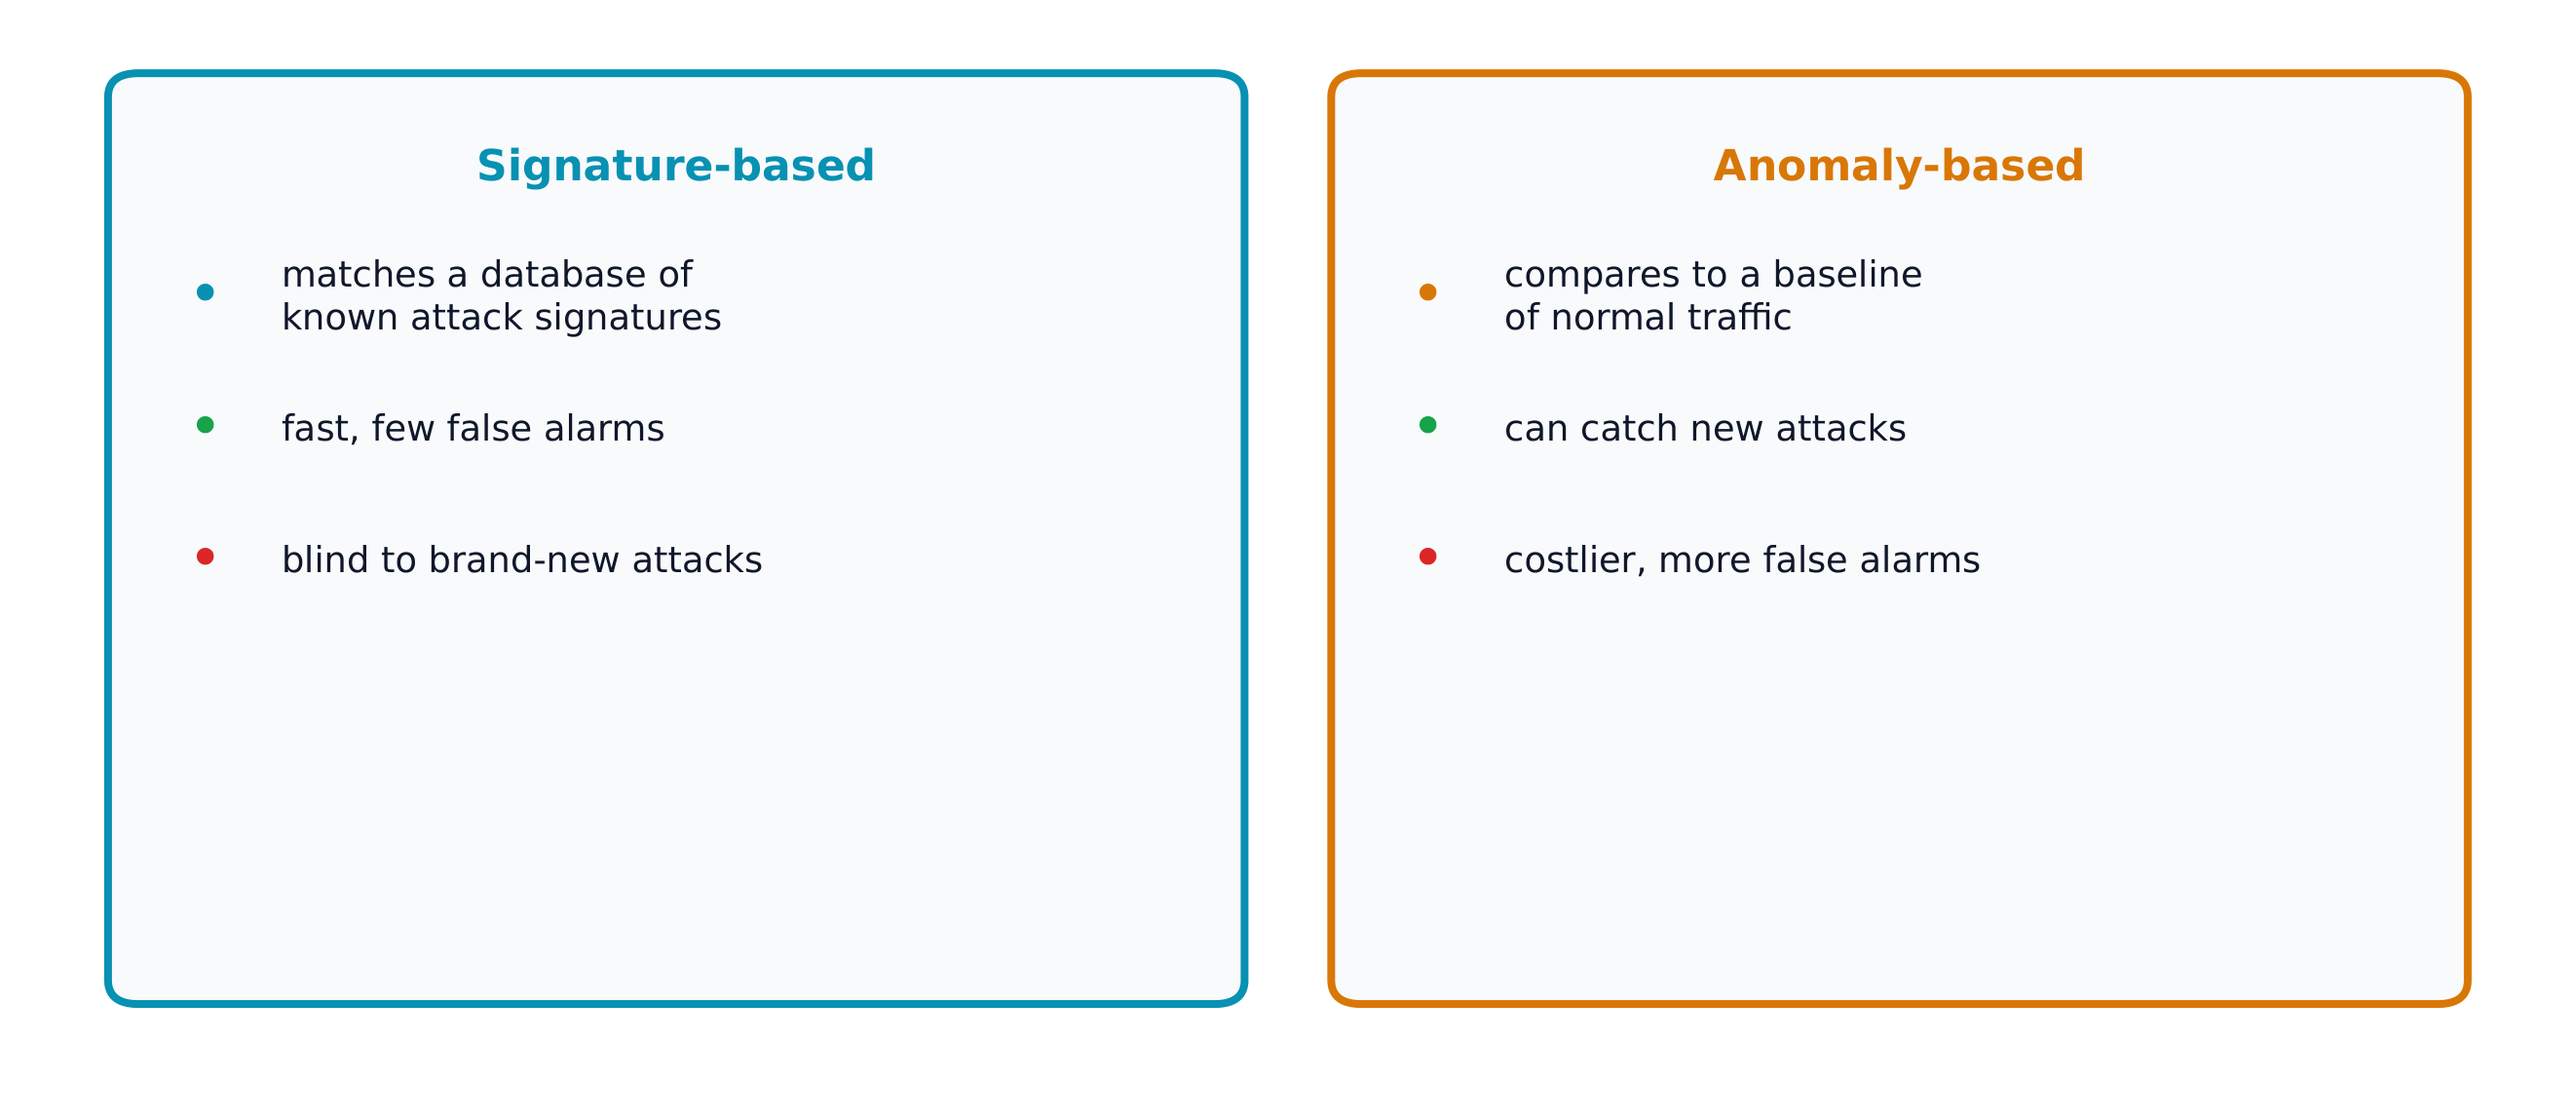
Baseada em assinatura corresponde a ataques conhecidos (rápido, poucos falsos positivos); baseada em anomalia sinaliza desvios do normal (captura novos ataques).
Associe cada sistema à sua função.
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
Detectar versus prevenir.
Detecção baseada em assinaturas
- A detecção baseada em assinaturas compara o tráfego com padrões de ataques conhecidos, como em um banco de dados de impressões digitais.
- Ela é precisa para ataques conhecidos, mas deixa passar novos ataques até que uma assinatura seja criada.
A detecção baseada em assinaturas pode não identificar ataques totalmente novos.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Ainda não existe uma assinatura.
Detecção baseada em anomalias
- A detecção baseada em anomalias primeiro aprende uma linha de base do comportamento normal — horários habituais de acesso, volumes de dados, conexões — e depois emite alertas para grandes diferenças.
- Ela pode detectar novos ataques, mas produz mais falsos positivos, por exemplo, quando um usuário legítimo trabalha até tarde.
Com o que a detecção baseada em anomalias compara a atividade?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Grandes diferenças geram alertas.
Exemplo resolvido: qual método emite um alerta?
- Um worm conhecido envia seu padrão habitual de pacotes: a detecção baseada em assinaturas identifica a correspondência imediatamente.
- Uma conta de funcionário baixa 40 GB às 3 da manhã, quando a linha de base é inferior a 1 GB durante o dia: nenhuma assinatura corresponde, mas a detecção baseada em anomalias emite um alerta.
- Resposta: um analista verifica se foi uma tarefa de backup ou se foram usadas credenciais roubadas.
Um ataque novo, nunca visto, envia quantidades incomuns de dados à noite. Qual método tem maior probabilidade de detectá-lo?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Isso difere da linha de base.
SIEM: reunindo as informações
- Um sistema SIEM (gerenciamento de informações e eventos de segurança) reúne em um só lugar registros de firewalls, servidores, sistemas NIDS e dispositivos.
- Ele relaciona eventos associados — uma tentativa de acesso malsucedida, seguida de uma nova conta de administrador e depois de um grande download — em um único alerta.
Qual é a principal função de um SIEM?
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Um só lugar para os eventos.
A detecção é inútil se ninguém lê os alertas. Stoll teve sucesso porque investigou uma pequena anomalia; reserve pessoas e tempo para investigar.
Instalar um NIDS é suficiente mesmo que ninguém examine seus alertas.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Os alertas devem ser investigados.
Um NIDS emite alertas e um NIPS pode bloquear. A detecção baseada em assinaturas identifica ataques conhecidos; a detecção baseada em anomalias compara a atividade com uma linha de base e identifica novos ataques, com mais falsos positivos. Um SIEM reúne registros e relaciona eventos.
Uma empresa usa apenas detecção baseada em assinaturas. Explique um risco e recomende um recurso adicional.
Combinação de métodos.