Network Vulnerabilities and Attacks
Introduzido| English | Significado |
|---|---|
| ARP poisoning/ɑːp ˈpɔɪzənɪŋ/ | envenenamento ARP |
| on-path attack/ɒn pæθ əˈtæk/ | ataque intermediário |
| MAC flooding/mæk ˈflʌdɪŋ/ | flooding de MAC |
| switch/swɪtʃ/ | interruptor |
| eavesdropping/ˈiːvzdrɒpɪŋ/ | escuta furtiva |
| DNS poisoning/ˌdiː en ˈes ˈpɔɪzənɪŋ/ | envenenamento de DNS |
| denial of service/dɪˈnaɪəl ɒv ˈsɜːvɪs/ | negação de serviço |
| distributed denial of service/ˈdɪstrɪbjuːtɪd dɪˈnaɪəl ɒv ˈsɜːvɪs/ | negativa de serviço distribuída |
| rogue access point/rəʊɡ ˈækses pɔɪnt/ | ponto de acesso malicioso |
Ataques on-path e flooding
- Envenenamento ARP: mensagens ARP falsas redirecionam tráfego para o atacante — um ataque on-path.
- Inundação MAC: sobrecarregar um switch para que ele transmita todo o tráfego (escuta furtiva).
- O adversário lê ou altera mensagens entre duas partes.
Redirecionamento e negação
- Envenenamento DNS: um registro falso redireciona usuários para um site malicioso.
- Ataque Smurf: uma inundação ICMP — um denegação de serviço (DoS).
- Múltiplos computadores simultaneamente = denegação de serviço distribuída (DDoS).
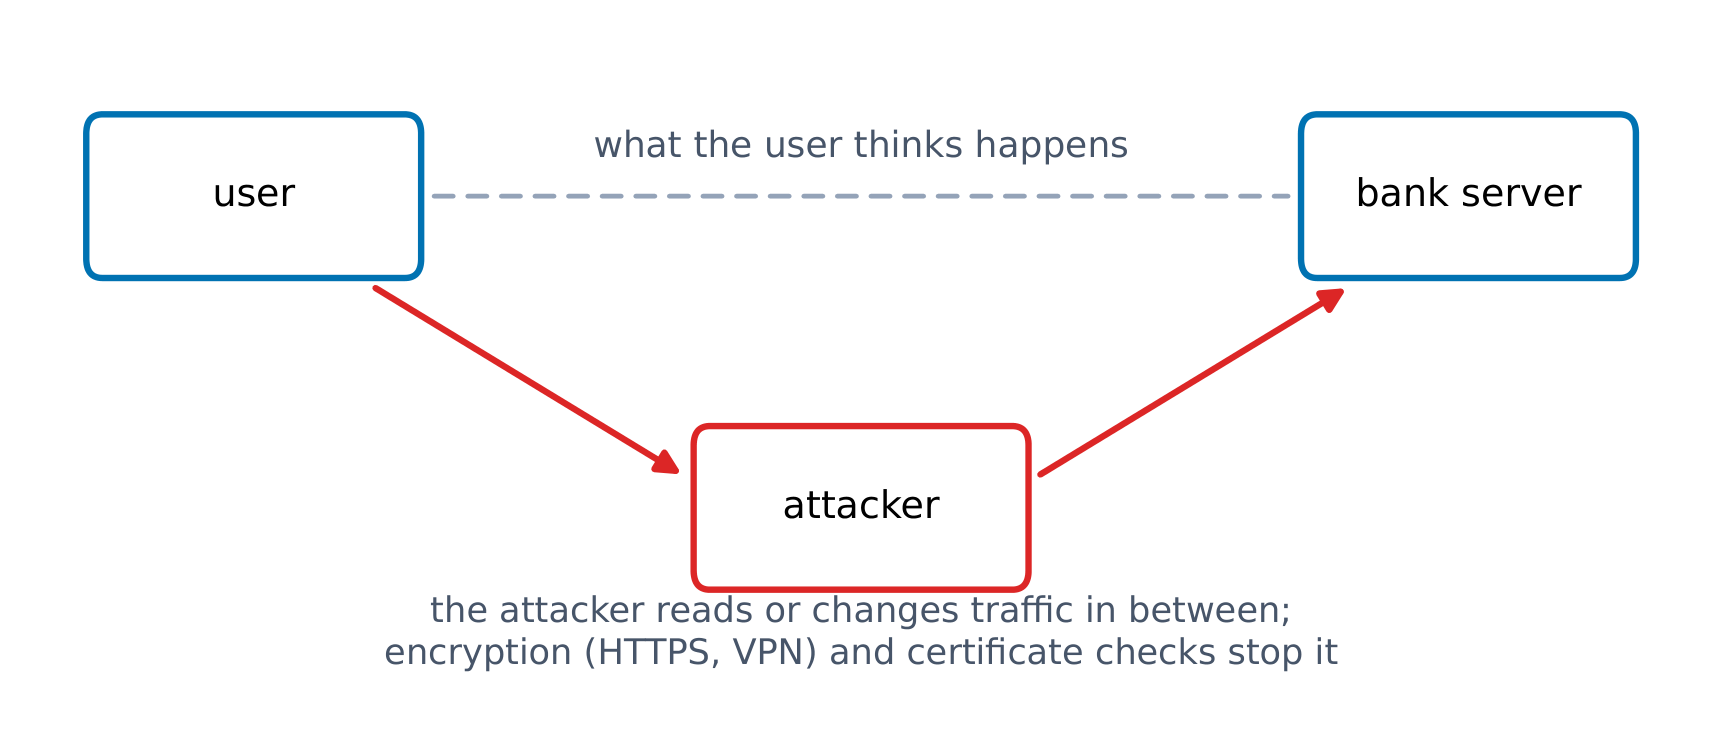
Um ataque homem-no-meio posiciona-se entre um usuário e um servidor
Identify the network attack
Each attack has a distinct trace: ARP=two MACs for one IP; MAC flooding=switch overload; DNS=redirect; smurf=ICMP flood.
An adversary secretly sitting between two parties, reading their traffic, performs a(n)...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
This is an on-path / man-in-the-middle attack.
One IP address shown with two different MAC addresses in a log suggests...
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Duplicate MAC for one IP = ARP poisoning.
An unauthorised access point plugged into an open port is a ____ access point.
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
A rogue access point bypasses the firewall.
Which attacks let an adversary eavesdrop on traffic? (Choose all)
Dificuldade 2/5 · Moedas 140 + pequeno bônus na primeira conclusão hoje
A UPS failure is not an eavesdropping attack.
Como as redes são exploradas
- Uma porta aberta permite ao atacante instalar um ponto de acesso ilegítimo.
- Um rogue AP contorna completamente o firewall.
- Avaliamos o risco pelo impacto e pela habilidade necessária para explorar.
Em um ataque on-path (man-in-the-middle), ambas as partes acham que estão falando diretamente uma com a outra. Na verdade, cada uma está falando com o adversário, que silenciosamente lê ou altera cada mensagem.
When many machines flood a target at once, it is a distributed denial of service (DDoS).
Dificuldade 1/5 · Moedas 100 + pequeno bônus na primeira conclusão hoje
Many attackers at once = DDoS.
No ARP poisoning, o adversário diz à rede "o IP-alvo pertence AO MEU endereço de hardware." O tráfego destinado ao alvo agora flui primeiro pelo adversário. O sinal revelador em um log: um IP mostrado com dois endereços MAC diferentes.
Principais ataques de rede: ARP poisoning (eavesdrop de uma posição on-path / man-in-the-middle), MAC flooding (eavesdrop forçando o switch a transmitir cada quadro), DNS poisoning (redirecionamento) e smurf/DoS/DDoS (inundação). Portas fracas ou abertas permitem que um adversário adicione um rogue access point que contorna o firewall.