| Learning Objective | Essential Knowledge |
|---|---|
2.1.A |
|
2.1.B |
|
2.1.C |
|
2.1.D |
|
2.1.E |
|
2.1.F |
|
2.1.G |
|
공간 보안
AP 사이버보안 · 주제 2
 9:30
공간 보안
체인에 걸린 자물쇠. 문 위에 있는 카메라. 컴퓨터나 코드가 아닙니다— 그것은 보안입니다. 왜냐하면 당신의 암호화를 깰 수 없는 적대자는 더 간단한 계획을 가지고 있기 때문입니다…
영어 내레이션 · 영어 + 중국어 자막 burned-in
2.1
사이버 기초
Syllabus
출처: College Board AP Course and Exam Description
시스템을 방어하기 위해서는 공유된 언어가 필요합니다. 이 섹션에서 이를 구축합니다.
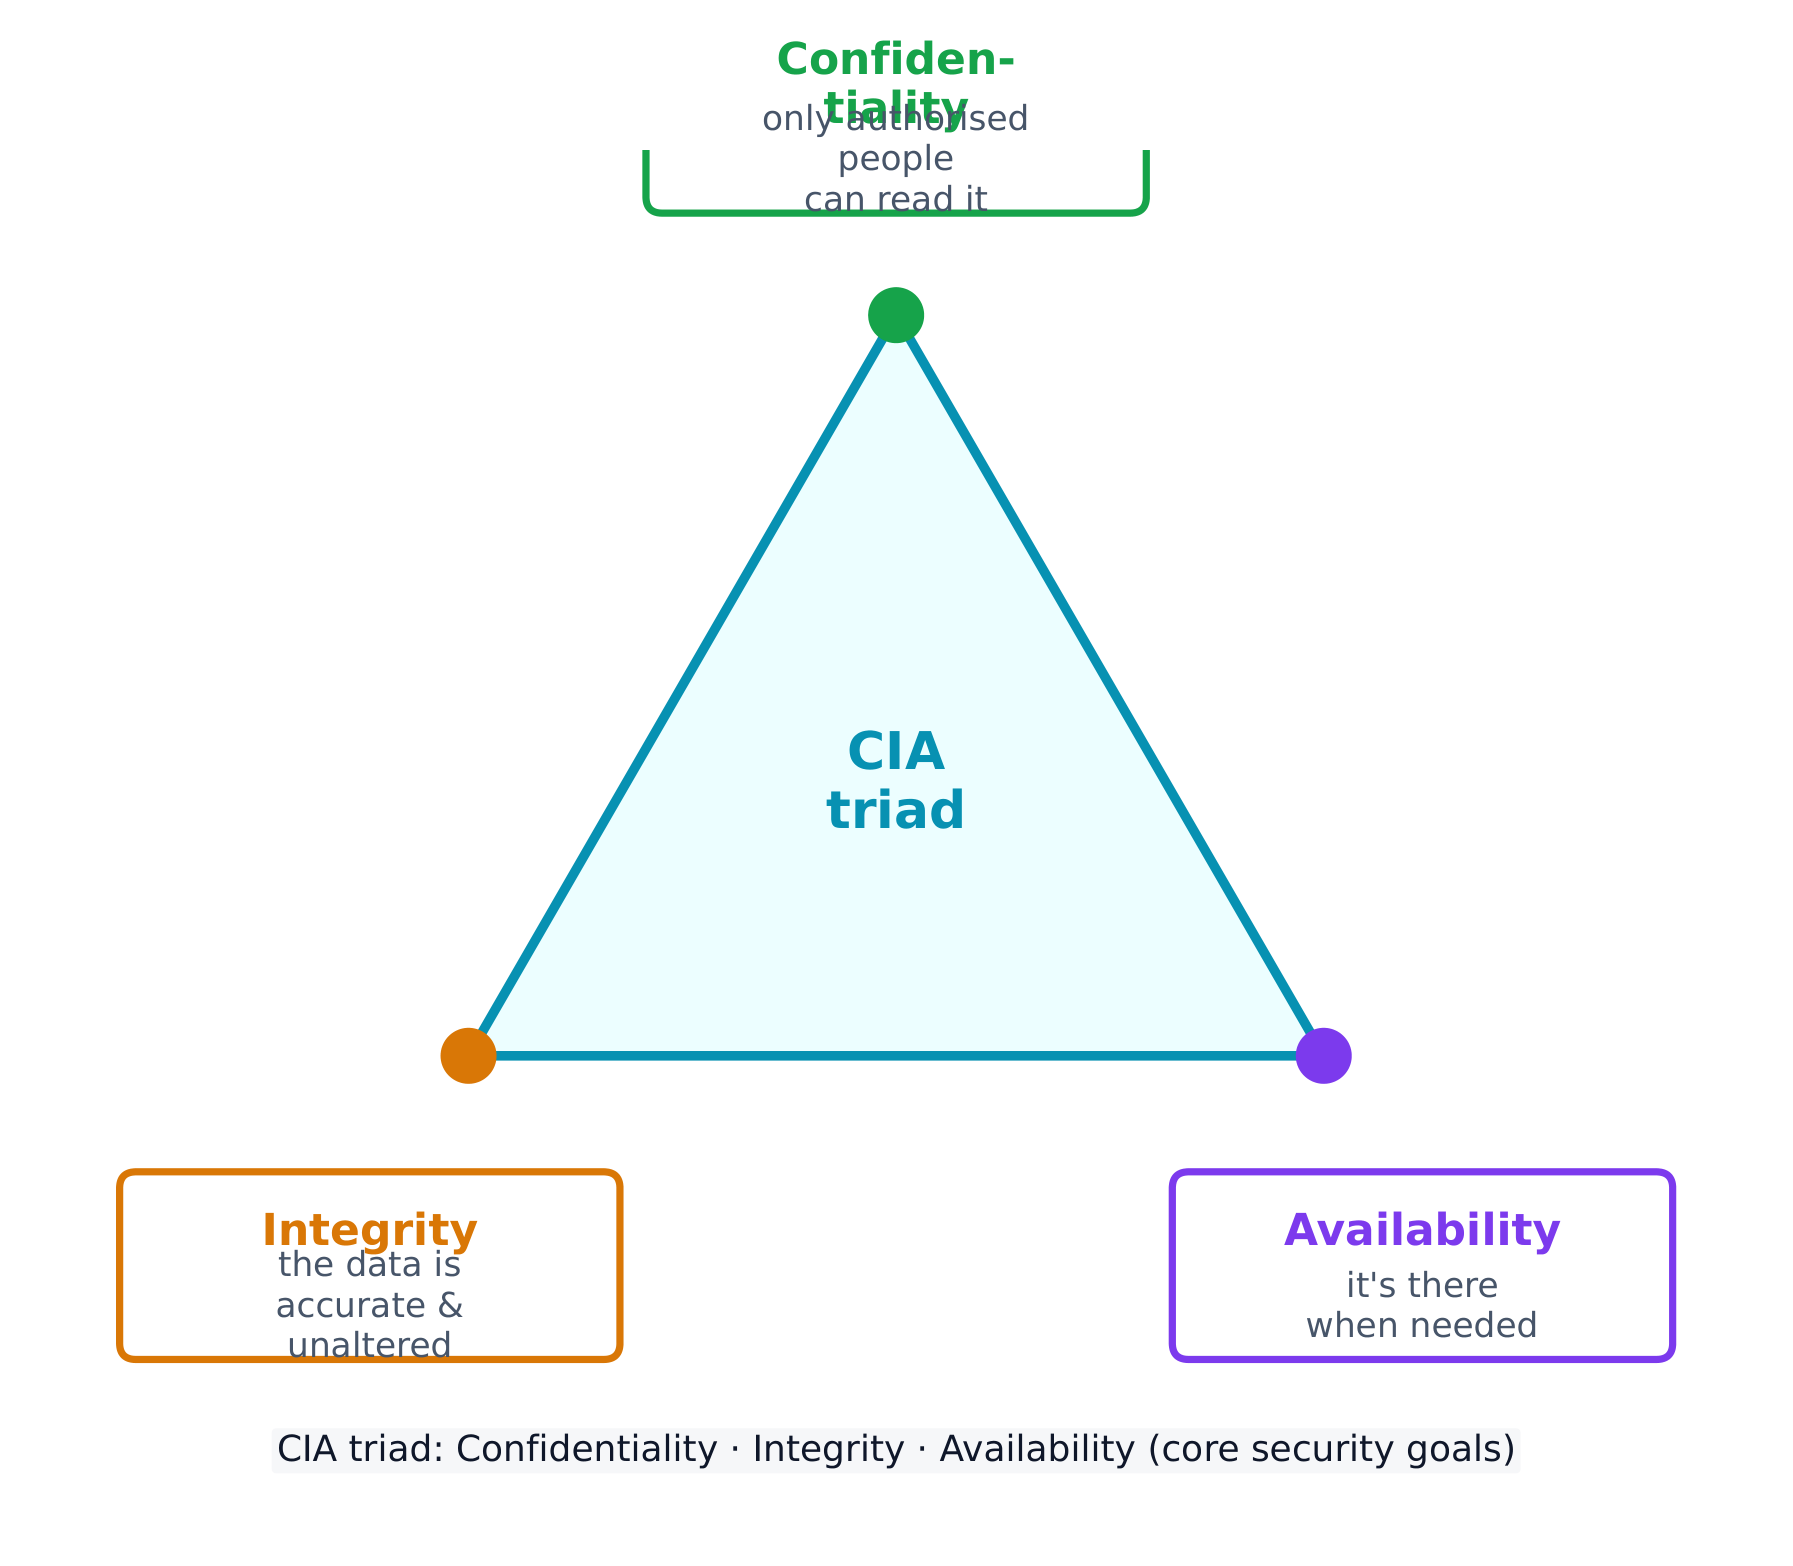
모든 보안 통제 수단은 CIA 3원칙의 최소 한 부분을 보호하며, 이는 보안의 세 가지 목표입니다:
- 비밀유지(Confidentiality) - 오직AUTHORIZED된 사람만 데이터를 읽을 수 있습니다.
- 무결성(Integrity) - 데이터가 정확하고 변조되지 않았습니다.
- 가용성(Availability) - 필요한 시점에 데이터와 서비스가 존재합니다.
공격은 다양한 적대세력으로부터 이루어지며, 그들의 목표에 따라 분류됩니다. 스크립트 키디는 greedy 또는 인정 받기를 위해 타인이 만든 도구를 재사용하며, 해커티비스트는 정치적, 사회적 또는 개인적 사명을 위해 행동하고, 내부자는 이미 합법적인 접근 권한을 가지고 있어 복수나 greedy를 위해 행동할 수 있으며, 사이버 테러리스트는 전력망이나 수처리 시설과 같은 핵심 인프라를 마비시킵니다. 그리고 초국적 범죄 조직은 랜섬웨어와 도난당한 데이터를 통해 금전을 추구합니다.
대부분의 공격은 단계로 진행됩니다: 정찰 (정보 수집, 주로 공개 OSINT 소스로부터), 초기 접근, 영구화, 측방 이동 (권한 상승을 통해 더 많은 시스템으로 확장), 목표 달성, 그리고 탐지 회피. 공격자가 도달한 단계를 명명하면 방어자가 적절한 대응을 선택하는 데 도움이 됩니다.
사회 공학: 7가지 전술
대부분의 공격은 코드가 아닌 사회 공학으로 시작됩니다. 이는 상대방이 적대세력이 원하는 행동을 하도록 조종하는 심리적 트릭입니다. 시험에서는 7가지 전술을 명시하며, 특정 시나리오가 어느 전술을 나타내는지를 식별할 것을 요구합니다:
| 전술 | 트릭 |
|---|---|
| 프레텍팅 | 신뢰할 수 있는 이유를 만들어 연락하는 것 ("IT팀입니다. 계정을 확인하고 있습니다") |
| 권위 | 강력한 권력을 가진 사람인 척하거나, "상사"의 지시를 전달하는 것 |
| 협박 | 요구사항을 불이행할 경우 부정적인 결과를 경고하는 것 |
| 동조 | 남들도 이미这样做하고 있다고 주장하여 사회적 압력을 조성하는 것 |
| 희소성 | 재고가 제한됨을 허위로宣称 ("남은 것이 2개 뿐입니다") |
| 친밀함 | 타겟과 친밀한 사람인 척하거나, 그 사람을 알고 있다고 위장하는 것 |
| 시급성 | 타겟이 생각하기 전에 행동하도록 엄격한 데드라인을 부과하는 것 |
공통된 핵심은 이 일곱 가지 기법이 모두 타겟의 판단을 우회하여 공포, 신뢰, 서두름 또는 소속감을 원하는 등 자동적인 감정 반응을 유발한다는 점입니다. 방어 방법은 매번 동일합니다: 행동하기 전에 별도의 신뢰할 수 있는 채널을 통해 검증하십시오.
리스크는 위협이 취약점을并利用하여 자산(데이터, 자금, 하드웨어, 평판 등 가치 있는 모든 것)을 해칠 수 있을 때 발생합니다. 우리는 공격 가능성과 피해严重程度 두 가지 요인을 비교权衡하여 리스크를 평가합니다.
가능성은 자체적으로 타겟의 가치(적대세력은 훔칠 가치가 있어 보이는 것을 쫓습니다), 취약점을利用하기 위해 필요한 기술 수준(자세히 문서화된 exploits는 기술이 거의 필요하므로 더 많은 적대세력이 사용할 수 있음), 그리고 예상되는 적대세력의 동기 및 능력에 따라 달라집니다. severity는 일반적으로 재정 비용으로 측정되지만 평판 및 운영 피해도 포함됩니다.
최종 등급은 두 가지 방식으로 표기할 수 있으며, 시험에서는 이를 구별할 것을 요구합니다:
- 정량적 - 숫자: 척도에서의 점수 (예: 1-10), 또는 금액 (예: "연간 $10,000 리스크").
- 정성적 - 라벨: 낮음 / 중간 / 높음 / 심함, 또는 likely-high-impact vs unlikely-low-impact와 같은 격자 형태.
문서화된 리스크 평가에는 각 리스크에 대해 다음 사항을 기록해야 합니다: 취약한 자산과 그 가치, 예상되는 위협, 특정 취약점이 어떻게利用될 것인지, 해킹 시 severity, 그리고 최종 정량적 또는 정성적 등급.
리스크를 측정한 후, 조직은 이를 관리할 네 가지 방법이 있습니다:
- 회피 - 위험한 활동을 중단함 (필수적이지 않을 경우에만 가능).
- 전환 - 보험사와 같이 책임을 다른 사람에게 넘기세요.
- 완화 - 가능성을 낮추거나 영향을 줄이기 위한 통제를 추가함.
- 수용 - 완벽한 보안은 불가능하므로 남은 잔여 리스크를 수용하며 운영함.
보안 통제는 두 가지 방식으로 분류됩니다. 유형별: 물리적 (잠금장치, 울타리, 경비원), 기술적 (방화벽, 악성코드 방지 프로그램, 암호화), 관리적 (정책 및 절차). 기능별: 예방적 (攻击을 차단, 자물쇠 예시), 탐지적 (attack 탐지, 카메라 예시), 교정적 (복구 및 복원, 패치 적용 예시).
해설 예제. 병원이 잠근 방에 있는 암호화되지 않은 서버에 환자 기록을 보관하고 있습니다. 위험도를 평가해 보십시오: 자산은 법적 보호 대상인 매우 민감한 정보(환자 데이터)이며, 취약점도 활용하기 쉽습니다(암호화 없음, 접근 제어 없음). 따라서 이는 높은 위험입니다. 이제 한 가지 해결책—문 자물쇠—를 분류해 봅시다. 유형으로는 물리적 통제수단이 되고, 기능적으로는 예방적입니다(공격이 시작되기 전에 진입을 차단합니다).
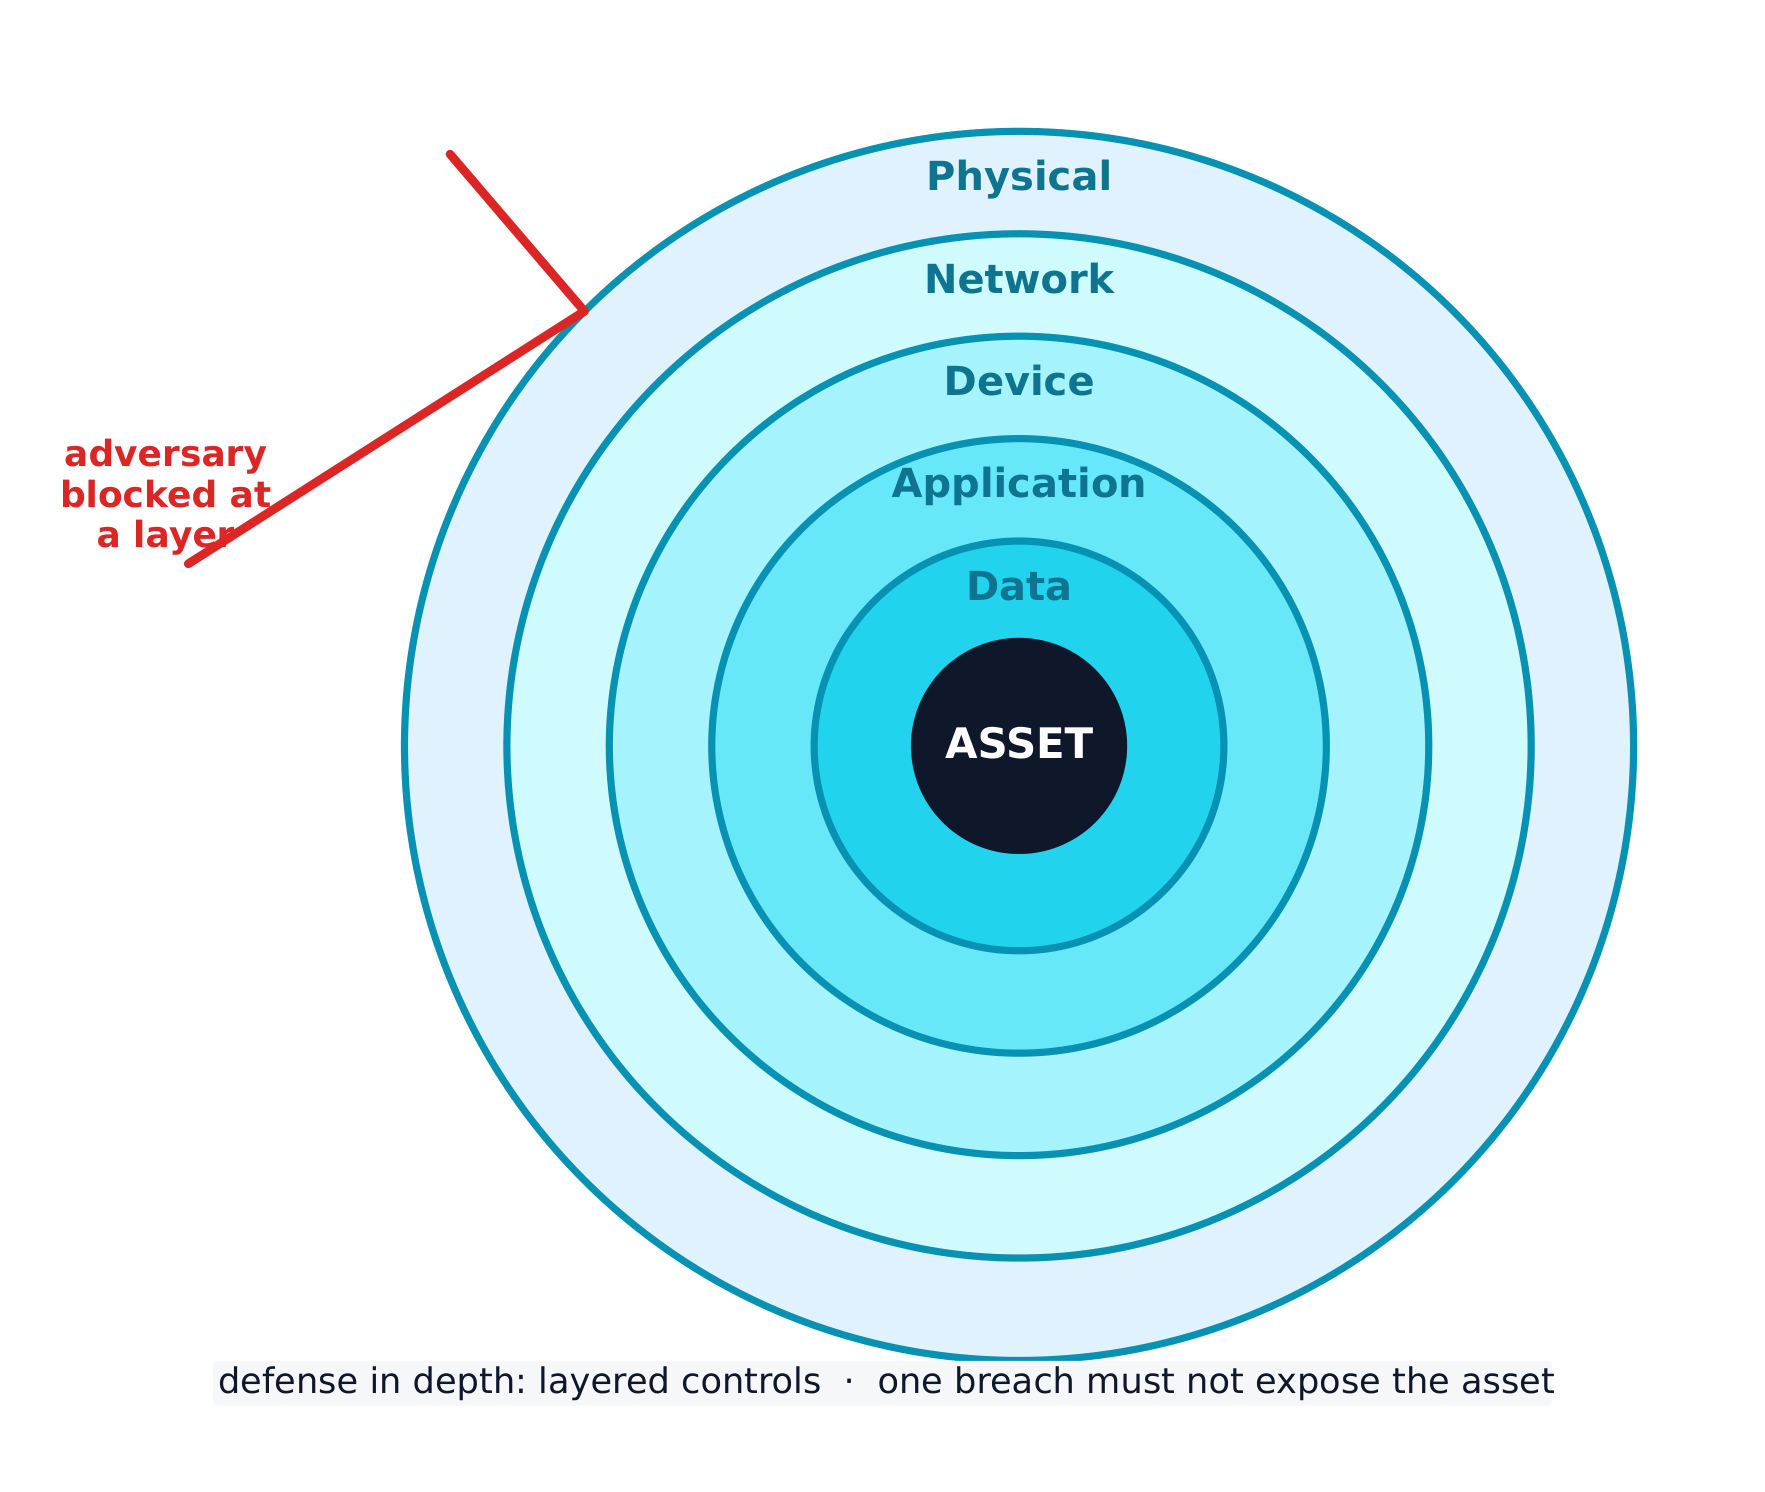
가장 좋은 전략은 여러层次的 통제를 중첩하는 것입니다. 이는 방어 심층(Depth of Defense) 방식입니다. 적의 공격자가 한层次的 통제를 우회하더라도 다른层次的 통제가 여전히 유효하게 남습니다. 이러한层次的 통제에는 인간, 물리적, 네트워크, 기기, 애플리케이션, 데이터가 포함됩니다.
탐색하기
기능에 따른 보안 통제 분류하기
예방(preventative) 통제는 공격을 차단하고, 탐지(detective) 통제는 진행 중인 공격을 발견하며, 정정(corrective) 통제는 피해를 복구하고 시스템을 복구합니다.
탐색하기
유형에 따른 보안 통제 분류하기
물리적(physical) 통제는 물리적 공간을 보호하고, 기술적(technical) 통제는 디지털 공간에서 작동하며, 관리적(managerial) 통제는 규칙, 정책 또는 절차입니다.
어휘
연습하기
| English | 한국어 |
|---|---|
| CIA triad/ˌsiː aɪ ˈeɪ ˈtraɪæd/ | CIA 삼각구형 |
| Confidentiality/ˌkɒnfɪˌdenʃiˈæləti/ | 비밀 유지 |
| Integrity/ɪnˈteɡrɪti/ | 진정성 |
| Availability/əˌveɪləˈbɪlɪti/ | 가용성 |
| script kiddie/skrɪpt ˈkɪdi/ | 스크립트 키디 |
| hacktivist/ˈhæktɪvɪst/ | 해커 활동가 |
| insider/ɪnˈsaɪdə/ | 내부자 |
| cyberterrorist/ˈsaɪbəterərɪst/ | 사이버 테러리스트 |
| transnational criminal organisations/trænˈsnæʃənl ˈkrɪmɪnl ˌɔːɡənaɪˈzeɪʃnz/ | 초국적 범죄 조직 |
| phases/ˈfeɪzɪz/ | 위상(phases) |
| reconnaissance/rɪˈkɒnɪsəns/ | 탐사 |
| OSINT/ˈəʊsɪnt/ | OSINT |
| lateral movement/ˈlætərəl ˈmuːvmənt/ | 측방 이동 |
| social engineering/ˈsəʊʃl ˌendʒɪˈnɪərɪŋ/ | 사회 공학 |
| Pretexting/ˈpriːtekstɪŋ/ | 전제 설정 |
| Authority/əˈθɒrɪti/ | 권위(Authority) |
| Intimidation/ɪnˌtɪmɪˈdeɪʃn/ | 협박(Intimidation) |
| Consensus/kənˈsensəs/ | 일관성(Consensus) |
| Scarcity/ˈskeəsɪti/ | 희소성(Scarcity) |
| Familiarity/fəˌmɪliˈærɪti/ | 친밀감(Familiarity) |
| Urgency/ˈɜːdʒənsi/ | Urgency(시급성) |
| asset/ˈæset/ | 자산(asset) |
| likelihood/ˈlaɪklihʊd/ | 발생 가능성(likelihood) |
| severity/səˈverɪti/ | 심각도(severity) |
| quantitative/ˈkwɒntɪteɪtɪv/ | 정량적 |
| qualitative/ˈkwɒlɪteɪtɪv/ | 정성적 |
| risk assessment/rɪsk əˈsesmənt/ | 위험 평가 |
| defense-in-depth/dɪˈfens ɪn depθ/ | 방어 심층화 |
| physical attacks/ˈfɪzɪkl əˈtæks/ | 물리적 공격 |
2.2
물리적 취약점 및 공격
Syllabus
학습 목표 2.2.A: 일반적인 물리적 공격을 식별하십시오.
- 2.2.A.1 적대자는 물리적 공격을 수행할 때 사회공학을 자주 사용합니다.
- 2.2.A.2 피거백킹(piggybacking)은 적대자가 사회공학을 사용하여 권한 있는 개인을 조작해 제한된 구역으로의 접근을 허용하게 만드는 공격의 이름입니다. 일반적인 피거백킹 전술로는 큰 물건을 들고 있어 권한 있는 사람이 문이 열려 있기를 기다리게 하는 것, 접근 토큰을 분실했다고 위장한 권한 있는 사람인 척, 특정 구역을 점검이나 수리를 위해 들어갈maintenance personnel인 척 하는 것입니다.
- 2.2.A.3 테일게이팅(tailgating)은 적대자가 권한 있는 개인의 뒤를 따르면서 해당 개인의 의식이나 인지 없이 제한된 구역에 무단으로 진입하는 공격의 이름입니다.
- 2.2.A.4 숄더 서핑(Shoulder surfing)은 적대자가 사용자가 민감한 정보에 접근하는 것을 감시하여 나중에 이를 악용하려는 공격을 말한다. 때로는 적대자가 카메라를 사용하여 타겟이 민감한 정보에 접근하는 과정을 녹화하고, 이를 나중에 분석하기 위해 사용하기도 한다.
- 2.2.A.5 덤프스터 다이빙(Dumpster diving)은 적대자가 타겟의 물리적 쓰레기를 뒤져서, 자신의 목표를 달성하는 데 도움이 될 수 있는 정보를 찾아내는 공격을 말한다.
- 2.2.A.6 카드 클로닝(Card cloning)은 적대자가授权된 사용자(access card)의 접근 카드를 복제하여, 해당 사용자가 권한을 가진 모든 자원에 접근할 수 있게 되는 공격을 말한다.
학습 목표 2.2.B: 위협이 일반적인 물리적 취약점을如何利用하여 자산에 손실, 손상, 장애 또는 파손을 야기하는지 설명하십시오.
- 2.2.B.1 위협에는 해를 끼치거나 장애를 일으키려는 인적 적대자뿐만 아니라 자연재해도 포함됩니다. 자연재해는 컴퓨터와 데이터에 물리적 손상 또는 파괴를 초래할 뿐만 아니라 컴퓨터가 제공하는 디지털 서비스의 장애를 유발할 수 있습니다.
- 2.2.B.2 취약점은 자산을 침해할 수 있는 약점 또는 결함을 의미합니다. 일반적인 침해 사례는 다음과 같습니다:
- 민감한 데이터 또는 제한된 물리적 공간에 대한 무단 접근
- 서비스 장애
- 디지털 또는 물리적 리소스의 도난 또는 파괴
- 데이터의 무단 수정
- 2.2.B.3 적대자가 기기에 전원을 차단하면, 기기와 그 기기가 제공하는 모든 서비스가 이용 가능하지 않게 됩니다. 전원을 차단하기 위해 적대자는 전기 박스 내의 퓨즈나 브레이커를 손상시키거나, 전원 배선을抜거나 절단하거나, 변전소 및 트랜스포머와 같은 전력 배분 시스템을 손상시킬 수 있습니다.
- 2.2.B.4 적대자가 민감한 정보가 포함된 구역에 접근하면, 민감한 정보를 도난하거나 복사할 수 있습니다.
- 2.2.B.5 적대자가 기기에 물리적으로 접근하고 포트에 접근할 경우, 키로거(keylogger) 또는 악성코드가 포함된 외부 드라이브를 연결하여 사용자로부터 데이터를 수집하거나 기기를 제어할 수 있습니다. 직접적인 물리적 접근을 통해 적대자는 기기를 물리적으로 파괴할 수도 있으며, 이로 인해 기기 자체, 기기에 저장된 데이터, 그리고 기기가 제공하는 모든 서비스가 이용 불가능해집니다.
학습 목표 2.2.C: 물리적 취약점으로 인한 위험을 평가하고 문서화하십시오.
- 2.2.C.1 기기에 대한 물리적 접근은 많은 기술적 통제와 보안 계층을 우회할 수 있게 합니다.
- 2.2.C.2 민감한 정보나 시스템이 물리적 공간에 노출되어 충분히 제한되고 통제된 접근이 이루어지지 않을 때 물리적 취약점으로 인한 높은 위험이 발생합니다.
- 2.2.C.2에 대한 예시:
- 고객 데이터를 저장하는 서버가 잠금이 없는 방에 있으며, 이는 모니터링되지 않는 복도를 통해 접근됩니다.
- 2.2.C.2에 대한 예시:
- 2.2.C.3 조직의 비중요하거나 민감하지 않은 부분이 보호되지 않아 적대자가 다른 자원에 초기 접근할 수 있는 발판이 되는 경우, 물리적 취약성으로 인한 중위 위험이 발생합니다.
- 2.2.C.3에 대한 예시:
- 사무실에는 리셉션 구역 이후로 접근이 통제되는 공간이 있으며, 리셉션 담당자는 사무실 내부 무선 네트워크에 연결된 컴퓨터를 사용하고 있습니다. 이 컴퓨터는 USB 포트가 노출되어 있습니다.
- 2.2.C.3에 대한 예시:
- 2.2.C.4 취약한 자산의 가치가 낮고 그 취약점이 악용될 가능성이 적을 때, 물리적 취약성으로 인한 저위 위험이 발생합니다.
- 2.2.C.4에 대한 예시:
- 배지 접근이 필요한 사무실에 근무하는 직원들이 모두 점심을 먹기 위해 잠시 자리를 비운 사이에 데스크탑에 노트북을 남겨두었습니다. 이 컴퓨터에는 민감한 정보가 포함되어 있지 않지만, 기기를 책상에 고정하는 케이블도 없습니다.
- 2.2.C.4에 대한 예시:
출처: College Board AP Course and Exam Description
적대자가 단순히 건물에 들어올 수 있다면 디지털 보안은 무의미합니다. 일반적인 물리적 공격은 주로 사회공학적 기법으로 시작됩니다:
- 피기백(Piggybacking)() - 무거운 상자를 들고 있는 등AUTHORIZED 한 사람을 속여 문이 열려 있도록 해주는 행위.
- 테일게이팅(Tailgating)() - 본인의 알지 못하게 보안된 문을 따라 들어가는 행위.
- 숄더 서핑(Shoulder surfing) - 타인이 비밀번호를 입력하거나 민감한 정보를 읽는 것을 몰래 관찰하는 행위.
- 덤스터 다이빙(Dumpster diving) - 표적의 쓰레기를 뒤져 유용한 정보를 찾는 행위.
- 카드 클로닝(Card cloning) - 제한 구역 진입을 위해 접근 카드의 내용을 복제하는 행위.
물리적 접근 권한을 얻은 적대자는 전원을 차단하거나, 데이터를 도난·복제하거나, **키로거(Keylogger)**를 연결할 수 있습니다. 민감한 시스템이 접근 통제가 없는 공간에 위치할 경우 물리적 위험도를 높음(High), 중요하지 않은 구역이 다른 자원에 대한 교두보(Foothold) 역할을 할 수 있을 경우 중간(Moderate), 자산 가치가 없거나 공격 대상이 될 가능성이 낮을 경우 **낮음(Low)**으로 평가합니다.
어휘
연습하기
| English | 한국어 |
|---|---|
| physical/ˈfɪzɪkl/ | 물리적 |
| technical/ˈteknɪkl/ | 기술적인 |
| managerial/ˌmænəˈdʒɪərɪəl/ | 관리적(managerial) |
| preventative/prɪˈventətɪv/ | 예방적 |
| detective/dɪˈtektɪv/ | 탐지적 |
| corrective/kəˈrektɪv/ | 수정 |
| Piggybacking/ˈpɪɡɪbækɪŋ/ | 피그비킹 |
| Tailgating/ˈteɪlɡeɪtɪŋ/ | 테일게이팅 |
| Shoulder surfing/ˈʃəʊldə ˈsɜːfɪŋ/ | 숄더서핑 |
| Dumpster diving/ˈdʌmpstə ˈdaɪvɪŋ/ | 덤프스터 다이빙 |
| Card cloning/kɑːd ˈkləʊnɪŋ/ | 카드 복제 |
| keylogger/ˈkiːlɒɡə/ | 키로거 (keylogger) |
| foothold/ˈfʊthəʊld/ | 거점(foothold) |
2.3
물리적 공간 보호
Syllabus
학습 목표 2.3.A: 물리적 보안과 관련된 관리 통제를 식별하십시오.
- 2.3.A.1 조직은 직원이 다음을 통해 조직의 보안을 지원할 수 있도록 교육하기 위해 보안 인식 훈련을 수행해야 합니다:
- 피싱과 같은 사회공학적 공격 탐지
- 제한 구역에 다른 사람을 배지(badge)로 출입하게 하지 않기
- 기기 도난 방지
- 2.3.A.2 조직은 물리적 업무 환경을 보호하기 위한 조항을 명시한 워크스테이션 보안 정책을 가져야 합니다. 이 정책은 워크스테이션에서 처리되는 데이터 유형에 따라 보안 등급을 구분할 수 있습니다. 워크스테이션 정책은 일반적으로 다음을 요구합니다:
- 무단 접근을 방지하기 위해/workstation을 비워둔 전에 기기를 잠그기
- workstation을 비워두기 전에 민감한 문서를 정리하기 (청소된 책상(clean desk) 정책이라고도 함)
- 타인이 화면의 정보를 볼 수 없도록 프라이버시 스크린 필터 또는 기타 물리적 장벽 사용
- 서지 보호기(surge protectors) 또는 무정전 전원 공급장치(UPS)에 기기 연결
학습 목표 2.3.B: 물리적 취약성으로 인한 위험에 대한 완화 전략을 결정하십시오.
- 2.3.B.1 적절한 통제를 결정하기 위해 사이버 방어자는 적대자가 취약점을如何利用하여 시스템을 공격할 수 있는지, 그리고 어떻게 하여 공격을 예방, 탐지 또는 수정할 수 있는지를 고려합니다.
- 2.3.B.2 건물 주변에 울타리, 게이트, 볼라드(bollards) 등의 물리적 통제를 설치하면 적대자가 물리적으로 조직의 건물에 접근하려는 시도를 저지할 수 있습니다.
- 2.3.B.3 문, 서버 캐비닛, 컴퓨터에 걸쇠를 붙이면 기기에 대한 무단 접근이나 도난을 방지할 수 있습니다.
- 2.3.B.4 카드 리더기는 특정 시간에 어떤 직원의 배지가 어떤 출입구를 사용하는지 기록하며, 허가되지 않은 배지는 출입을 차단합니다.
- 2.3.B.5 접근 통제 버티블(access control vestibules)과 턴stile(twiststiles)은AUTHORIZED 인물이 고의로든 실수로든 허가를 받지 않은 사람을 제한 구역에 들이는 것을 방지할 수 있습니다.
- 2.3.B.6 조직은 외부 드라이브를 통한 악성코드 설치를 방지하기 위해 USB 포트를 비활성화할 수 있습니다.
- 2.3.B.7 무정전 전원 공급장치(UPS)는 정전 발생 시 기기의 백업 전원을 제공합니다. 조직은 건물 전체나 일련의 중요한 장치에 더 큰 규모로 전력을 공급하기 위해 발전기를 사용할 수도 있습니다.
- 2.3.B.8 조직은 위험의 심각성과 권장 mitigation 비용에 기반하여 위험 완화를 우선순위화합니다.
출처: College Board AP Course and Exam Description
관리적 통제가 우선합니다. 보안 인식 교육(Security-awareness training) 은 직원이 불특정자에게 카드 태그를 허용하지 않도록 가르치며, 워크스테이션 보안 정책(Workstation security policy) 은 기기 잠금, 책상 정리 (청소 책상 정책(Clean desk policy)), 그리고 프라이버시 스크린 사용을 요구합니다.
물리적 통제는 이후로 건물을 강화합니다. 울타리, 게이트, 볼라드(Bollards) 는 접근을 방지하며, 잠금장치는 문과 캐비넷을 보호하고, 카드 리더(Card readers) 는 출입 기록을 남기고 제한하며, 접근 제어 베스티블(Access control vestibule, 양문식 에어락) 은 피기백을 방지합니다. USB 포트 비활성화는 악성 소프트웨어 드라이브 차단에 기여하며, 무정전 전원 공급装置(Uninterruptible power supply, UPS) 는 정전 시에도 기기가 작동하도록 유지합니다. 조직은 통제의 비용과 위험의 심각성을 맞추어 이러한 요소를 우선순위를 매깁니다.
어휘
연습하기
| English | 한국어 |
|---|---|
| clean desk policy/kliːn desk ˈpɒlɪsi/ | 청소 책 정책(clean desk policy) |
| bollards/ˈbɒlɑːdz/ | 보울더드(bollards) |
| card readers/kɑːd ˈriːdəz/ | 카드 리더(card readers) |
| access control vestibule/ˈækses kənˈtrəʊl ˈvestɪbjuːl/ | 접근 통제 베스티블(access control vestibule) |
| uninterruptible power supply (UPS)/ˌʌˌnɪntəˈrʌptɪbl ˈpaʊə səˈplaɪ/ | 무정전 전원 공급 장치 (UPS) |
2.4
물리적 공격 탐지
Syllabus
학습 목표 2.4.A: 보안 통제가 물리적 공격을 탐지하는 방법을 식별하십시오.
- 2.4.A.1 카메라는 적대자의 악의적 활동을 시각적으로 기록할 수 있습니다. 최대 효과를 위해 카메라의 영상은 녹화되고 모니터링되어야 하며, 녹화 자료는 사후 조사 시 특히 유용합니다.
- 2.4.A.2 보안 요원은 특정 지역의 활동을 모니터링하고, 의심스러운 활동이 감지되면 대응할 수 있습니다.
- 2.4.A.3 모션 센서는 특정 구역에서의 이동을 감지하여 보안 당국에 경보를 알립니다.
- 2.4.A.4 물리적 공간에서 근무하는 직원은 종종 허가를 받지 않은 사람의 존재를 가장 먼저 인지하여 보안 당국에 경보를 알릴 수 있습니다.
학습 목표 2.4.B: 물리적 공격을 탐지하기 위한 보안 통제의 효과적인 배치 방법을 결정하십시오.
- 2.4.B.1 카메라를 설치할 때는 시각적 커버리지, 각도, 그리고 적대자에 의한 변조 가능성 등을 고려해야 합니다. 또한 특정 구역의 카메라가 적대자의 어떤 행위를 포착할 수 있는지, 그리고 그러한 정보가 어떻게 도움이 될지도 고려해야 합니다. 침입 및 탈출 지점은 주로 카메라로 모니터링됩니다.
- 2.4.B.2 모션 센서는 서버 룸이나 민감한 자료가 보관되며 접근 권한이 제한된 구역 등 예상치 못한 통행이 있는 곳에 배치해야 합니다. 높은 통행량 지역에는 많은 오경보(false alarms)가 발생하므로 실제 보안 사건 시 경보를 진지하게 받아들이지 않게 됩니다.
- 2.4.B.3 민감한 정보나 시스템이 포함된 모든 출입구에는 잠금 장치가 있어야 합니다. 특히 민감한 정보나 시스템이 있는 구역의 경우, 조직은ENTRY 포인트에 접근 통제 버티블(access control vestibule)을 사용하여 피깅백(piggybacking)이나 테일게이팅(tailgating)을 방지할 수 있습니다.
- 2.4.B.4 보안 요원은 정지형 또는 순찰형일 수 있습니다. 정지형 요원은 특정 구역, 출입구 또는 고가치 물품에 대해 상시 보호를 제공할 수 있습니다. 순찰형 요인은 적대자가 계획하기 어렵고 적대자에게 시간적 압박을 가할 수 있습니다. 정지형 요인을 교통이 집중되는 곳(예: 진입문, 메인 로비 및 더 안전한 접근 구역의 출입구)에 배치하면 매우 효과적일 수 있으며, 순찰형 요인은 경계선 및 외부 구역에 더 적합합니다.
학습 목표 2.4.C: 탐지 기법을 적용하여 물리적 공격을 식별하십시오.
- 2.4.C.1 카메라는 지정된 공간 내 활동에 대한 시각적 모니터링과 기록을 제공합니다. 카메라는 비인가 사용자가 통제된 영역에 진입했을 때 경보를发出할 수 있는 얼굴 인식 소프트웨어와 결합될 수 있습니다. 물리적 침투가 탐지되면 방어자는 실시간 및 녹화된 카메라 영상을 사용하여 적대자의 이동 경로와 행동을 추적할 수 있습니다.
- 2.4.C.2 동작 감지기는 카메라와 결합되었을 때 가장 잘 작동합니다. 동작 감지기가 활성화되어 보안 경보가 발생하면 방어자는 카메라를 사용하여 공간을 시각적으로 확인하고 물리적 보안 침투 여부를 검증할 수 있습니다.
- 2.4.C.3 직원이 제한 구역으로 들어가는 문 열쇠로 전자 배지를 사용하도록 요구할 때, 센서는 문이 열려 있던 시간을 기록할 수 있습니다. 문의 입장 로그를 검토할 때 문이 정상적인 시간보다 더 오래 열려 있다면,potential한 피그백(piggybacking)이나 테일게이팅(tailgating)을 탐지할 수 있습니다.
출처: College Board AP Course and Exam Description
일부 통제는 예방하기보다 탐지(Detect) 에 중점을 둡니다. 카메라는 활동을 녹화하여 사후 조사를 돕고, 보안 요원은 목격한情况进行 대응하며, 모션 센서(Motion sensors) 는 움직임을 감지해 직원을 경보합니다. 또한 직원 본인이 침입자를 가장 먼저 발견하기도 합니다.
설치 위치가 중요합니다. 카메라는 출입 지점(Points of ingress and egress, 출입구) 에 설치해야 합니다. 모션 센서는 서버실과 같은 저교통 지역에서 가장 잘 작동하므로, 붐비는 복도에 설치하면 지속적인 오경보로 인해 모두가 무시하게 됩니다. 고정 경계 요원은 특정 고가치 지점을 수시로 보호하지만, 순찰 요원은 적대자가 계획하기 어렵습니다. 문 개방 시간을 재검토하면 접근 로그에서 피기백을 발견할 수도 있는데, 문이 너무 오래 열려 있는 것은 의심스러운 징후이기 때문입니다.
어휘
연습하기
| English | 한국어 |
|---|---|
| motion sensors/ˈməʊʃn ˈsensəz/ | 움직임 센서(motion sensors) |
| points of ingress and egress/pɔɪnts ɒv ˈɪŋɡres ænd iːˈɡres/ | 입출력 지점(points of ingress and egress) |
2.4
시험 팁
- CIA 삼위일체(CIA triad) 를 암기하고 통제가 어떤 목표를 보호하는지 설명할 수 있어야 합니다. 암호화는 기밀성(Confidentiality), 해시는 무결성(Integrity), 백업은 가용성(Availability) 을 제공합니다.
- 네 가지 위험 대응策略(Avoid, Transfer, Mitigate, Accept) 과 통제를 분류(Classify) 하는 두 가지 방법(유형별: 물리적/기술적/관리적; 기능별: 예방/탐지/수정)을 알아야 합니다.
- 피기백(Piggybacking, 동의하되 속임수) 과 테일게이팅(Tailgating, 본인不知情) 을 구분하십시오 — 시험 문제는 이 정확한 쌍을 테스트합니다.
- 위험 등급 관련 문제에서는 높은 위험(High risk)은 높은 가치 AND 쉬운 활용 가능성 BOTH을 필요로 합니다. "다른 시스템에 대한 교두보"는 전형적인 중간(Moderate) 위험 사례입니다.
- 질문이 "왜 하나의 통제만으로는 충분하지 않는가"라고 묻는다면 다층 방어(Defense in depth) 가 표준 답안입니다.
어휘
연습하기
| English | 한국어 |
|---|---|
| risk/rɪsk/ | 위험(risk) |
| threat/θret/ | 위협 |
| vulnerability/ˌvʌlnərəˈbɪlɪti/ | 취약점 |
| Avoid/əˈvɔɪd/ | 회피 |
| Transfer/ˈtrænsfɜː/ | 전자 전달 |
| Mitigate/ˈmɪtɪɡeɪt/ | 완화 |
| Accept/əkˈsept/ | 수락 |
| residual risk/rɪˈsɪdʒuːəl rɪsk/ | 잔존 위험 |
이 주제에 대한 인터랙티브 수업
즉시 체크 기능 exercises를 통해 단계별로 진행하세요.