| English | 意味 |
|---|---|
| public key/ˈpʌblɪk kiː/ | 公開鍵 |
| private key/ˈpraɪvət kiː/ | 秘密鍵 |
| antivirus/ˌæntɪˈvaɪrəs/ | アンチウイルスソフト |
| backup/ˈbækʌp/ | バックアップ |
| encryption/enˈkrɪpʃn/ | 暗号化 |
| firewall/ˈfaɪəwɔːl/ | ファイアウォール |
| user accounts/ˈjuːzə əˈkaʊnts/ | ユーザーアカウント |
| audit logs/ˈɔːdɪt lɒɡz/ | 監査ログ |
| anti-spyware/ˈænti ˈspaɪweə/ | アンチスパイウェア |
| access rights/ˈækses raɪts/ | アクセス権限 |
| authentication/ɔːˌθentɪˈkeɪʃn/ | 認証 |
| biometrics/ˌbaɪəʊˈmetrɪks/ | 生体認証 |
| two-factor authentication/tuː ˈfæktə ɔːˌθentɪˈkeɪʃn/ | 二要素認証 |
| authorisation/ˌɔːθəraɪˈzeɪʃn/ | 権限付与 |
| VPN/ˌviː piː ˈen/ | VPN(仮想専用ネットワーク) |
| ciphertext/ˈsaɪfətekst/ | 暗号文 |
| least-privilege/liːst ˈprɪvɪlɪdʒ/ | 最小権限 |
| plaintext/ˈpleɪntekst/ | 平文 |
| symmetric encryption/sɪˈmetrɪk enˈkrɪpʃn/ | 対称暗号化 |
| asymmetric encryption/ˌeɪsɪˈmetrɪk enˈkrɪpʃn/ | 非対称暗号化 |
| digital signature/ˈdɪdʒɪtl ˈsɪɡnɪtʃə/ | デジタルサイン |
誰もが閉められ、一人だけが開ける錠前
- オンライン決済を行うたびに、カード番号は多数の他人が所有するルーターを通過します。その任何一个がバイトをコピーする可能性があります。
- 安全さを担保しているのは1977年のアイデアです:誰もが閉められるが、特定の鍵の所有者のみが開けることができる錠前です。店の公開鍵を使ってカード番号をロックし、店の秘密鍵のみで解けます。
- これは多くの対策の一つに過ぎません。このレッスンは、単一のPCからオープンインターネットまでの防衛手段、 examiner が認める言葉で各々がどのように機能するか、そしてどの対策がどの脅威に適しているかです。
単独のPC
- 強力なパスワード:長く、文字種を混ぜ、定期的に更新し、決して共有しない。
- 常に最新状態に保った Antivirus、迅速なソフトウェアアップデート、離席時のスクリーンロック。
- 分離したメディアへのバックアップをオフサイト保管し、紛失または破損したデータを復元可能にします;盗難されたラップトップから何も得られないよう、フルディスク暗号化を行います。
ネットワークに接続 never な独立PCを守るための対策はどれか?すべて該当するものを選択せよ。
難易度 2/5 · 140 コイン + 今日初回完了時に小ボーナス付与
マルウェアはUSBメモリやダウンロード経由で侵入し、ディスク故障も起こるため、パスワード、アンチウイルス、バックアップが適用される。ネットワークログインの監査はネットワーク接続PC向けの対策である。
ネットワーク接続PC
- 上記すべてに加え、ファイアウォール:入出力のすべてのトランスミッションを検査し、ホワイトリストやブラックリストなどの設定された基準と比較し、基準を満たさないものをブロックし、不正アクセス試行を警告できる。
- 中央管理されたユーザーアカウントとユーザーごとの権限:管理者権限は管理者のみ。
- 監査ログが誰がログインし、何に触れたかを記録します。

基準を満たさないトラフィックはコンピューターに到達しない
ファイアウォールは主に:
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
ファイアウォールはルールセットに基づいて、入出力可能なネットワークトラフィックを制御する。
対策の仕組み(examiner の言葉で)
- AntivirusおよびAnti-spywareソフトは、既知のマルウェアシグネチャデータベースに対してファイルやプログラムをスキャンし、動作をチェックし、発見したものを隔離または削除し、新しいマルウェアを認識できるよう更新する必要があります。
- パスワードとユーザーアカウント:パスワードを知るユーザーのみログイン可能;失敗が繰り返されるとアカウントがロックされます;各アカウントには独自のアクセス権があります。
- アクセス権:各ユーザーまたはグループに対し、ファイルやテーブルごとに読み取り専用または読み書きなどの権限が割り当てられ、自分以外のデータを見たり変更したりできないようにします。
- バックアップ:分離したメディア上的のコピーをオフサイトに保管し、そこから紛失したデータを復元します。
認証
- 認証はユーザーの身元を確認します:知っているもの(パスワード)、持っているもの(トークンや電話)、あるいは自身のものであること(生体情報)。
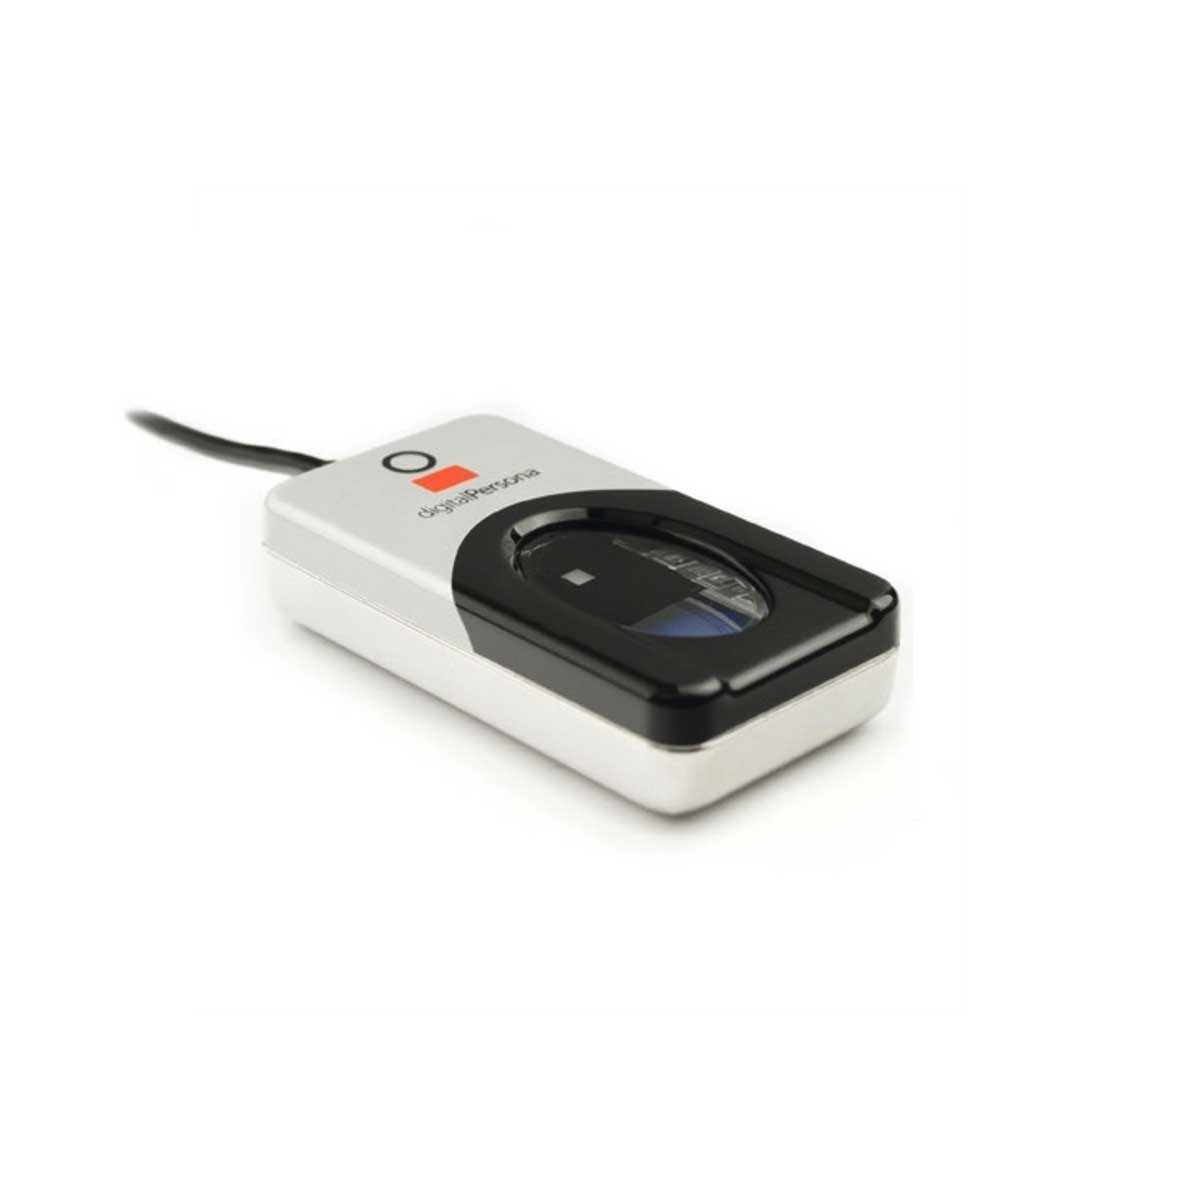
- 生体情報:デバイスは顔、指紋、網膜をキャプチャし、デジタルデータに変換し、そのユーザーの保存データと比較して一致した場合にのみアクセスを許可します。忘れたり、貸したり、推測されたりすることはできません。
- 2要素認証は2つの因子を組み合わせるため、盗まれたパスワードだけでは不十分です。承認はその後、検証済みユーザーが何を行うことを許すかを決定します。

持っているもの
自身のものであること
アプリから生成されるコードは、どの認証要因の例か?
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
トークン/スマホコードは「持物」である。二要素認証ではこれをパスワード(「記憶しているもの」)または生体認証(「生体特徴」)と組み合わせる。
指紋リーダーはユーザーの______によって認証を行う。
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
記憶しているもの(パスワード)、持物(トークン)、生体特徴(生体認証)。生体認証は忘れたり貸されたり、推測されたりしない。
対策と脅威の対応付け
- 転送中の傍受:データを暗号化する(HTTPS、VPN)。鍵がない限り傍受された暗号文は無意味です。
- 不正アクセス:強力な認証と2要素認証、ログイン失敗後のロックアウト。内部悪用:最小権限原則、各ユーザーに必要なものだけを与え、監査も行う。
- マルウェア:リアルタイムスキャン付きの Antivirus および Anti-spyware、およびパッチング。フィッシング:ユーザー教育、メールフィルタ、URLの確認。DDoS:レート制限とトラフィックフィルタリング。
各脅威に対し、最も効果的なセキュリティ対策を対応させよ。
難易度 2/5 · 140 コイン + 今日初回完了時に小ボーナス付与
各脅威には最適な防御がある:傍受には暗号化、侵入者には認証、マルウェアにはパッチ、社内者には権限制限。
送信中にデータが傍受されるのを防ぐ最善の対策は:
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
通信中に傍受された暗号化データは、鍵がなければ意味がありません。認証とウイルス対策は異なる脅威に対応します。
暗号化
- 暗号化は、鍵を使って明語を密語に書き換えることで、盗聴されたコピーが鍵なしには解読できないようにします。受信者は鍵を使って復号します。これは、転送中および保存中のデータを保護します。
- 対称暗号化(AES)は、共通の1つの鍵を使用して暗号化と復号を行います:高速ですが、鍵自体が受信者に安全に届く必要があります。
- 非対称暗号化(RSA)は、公開鍵を使って暗号化し、対応する秘密鍵を使って復号します。公開鍵は誰でも渡すことができ、これにより鍵共有の問題が解決されます。

1つの共通鍵、またはロック用公開鍵とアンロック用秘密鍵
ケイザー暗号で暗号化する
シフト(偏移量)を変える——これが鍵である。アルファベットの順序に従ってこの数だけ文字をずらすことで暗号文を作り、同じ鍵で逆方向にずらして復号する。この共有された鍵は対称暗号のミニチュラ版である。
非対称暗号(例:RSA)と対称暗号(例:AES)の違いは次のように説明できます:
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
非対称暗号は公開鍵/秘密鍵のペアを使用(鍵の共有問題を解決);対称暗号は1つの共有鍵を使用(高速)。
対称暗号の処理手順を、送信者から受信者まで順に並べ替えてください。
難易度 3/5 · 200 コイン + 今日初回完了時に小ボーナス付与
対称暗号では、施錠(暗号化)も解錠(復号)も1つの共有鍵を使用するため、誰かが暗号文を傍受してもその鍵がない限り読むことはできません。
対称暗号は1つの共有鍵を使用しますが、非対称暗号は公開鍵で暗号化し、秘密鍵で復号します。
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
この公開鍵/秘密鍵の分離こそが、非対称暗号に鍵を安全に共有できる能力をもたらしています。
実例:デジタル署名が文書如何証するかの説明
- デジタル署名が文書如何証するためにどのように使われるかを説明しなさい。 [5]
- 送信者はメッセージをハッシュ関数に通してダイジェストを作成します。送信者はこのダイジェストを自身の秘密鍵で暗号化します;この暗号化されたダイジェストがデジタル署名です。
- メッセージと署名は一緒に送られます。受信者は送信者の公開鍵を使って署名を復号し、ダイジェストを取り出します。
- 受信者は受け取ったメッセージをハッシュ処理し、2つのダイジェストを比較します。一致すれば、誰が送ったか(署名を作れるのは秘密鍵のみ)と、改ざされていないこと(いかなる変更もハッシュを変えてしまうため)が証明されます。
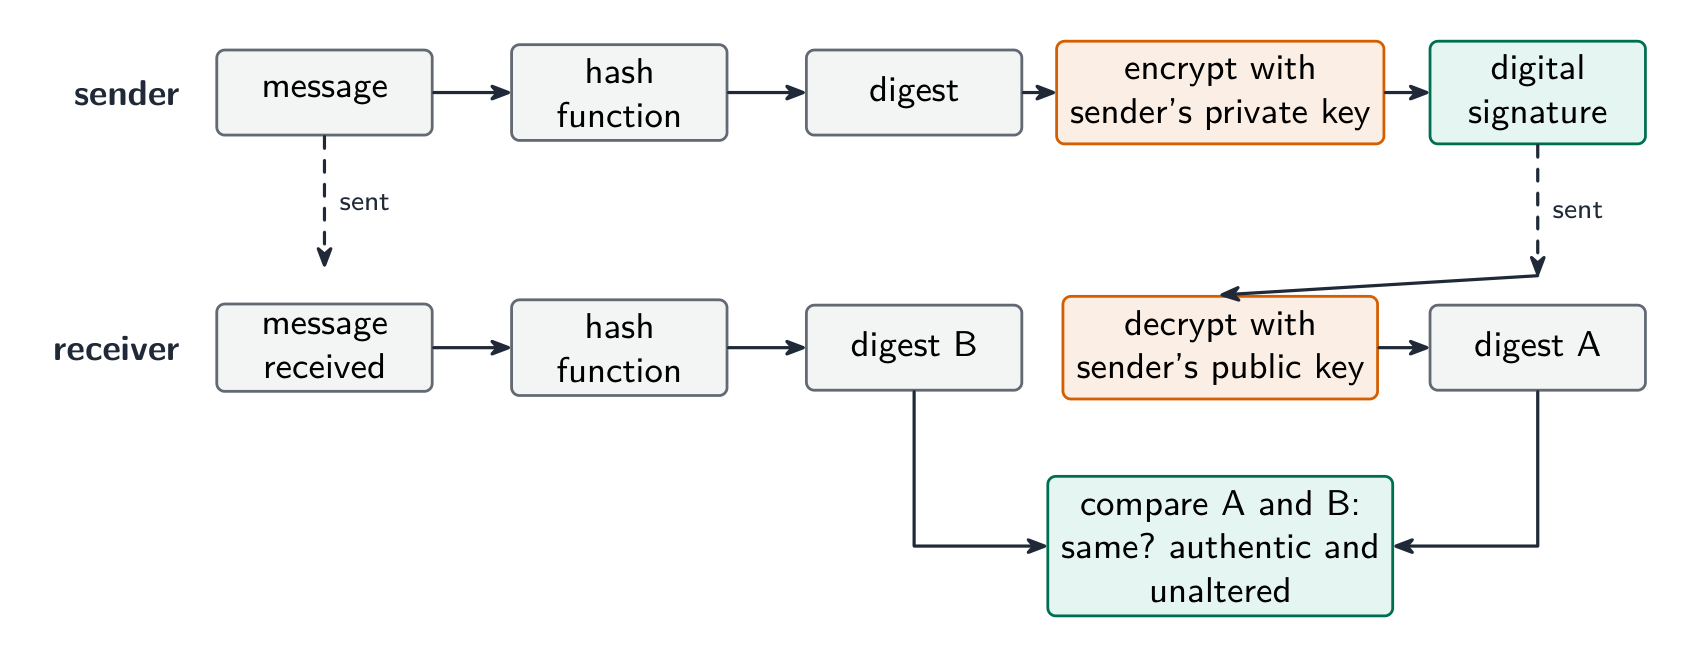
メッセージそのものではなく、ハッシュ値に署名をする
デジタルサインを送信・検証する手順を正しい順序で並べ替えてください。
難易度 3/5 · 200 コイン + 今日初回完了時に小ボーナス付与
ハッシュ、秘密鍵で署名、送信、公開鍵で解錠、比較。一致すれば送信者が正しく、かつ内容が変更されていないことを証明します。
実例:インターネットを越えた機密データ
- ある会社がインターネットを通じて支社へ機密データを送信します。これを安全に保つ方法を記述しなさい。 [3]
- 暗号化:データは鍵を使って密語にエンコードされるため、不正にアクセスした者は読み取ることができず、鍵を持つ intended receiver のみがデコードできます。
- テスターにメールでプログラムファイルを送る場合にも同様の答えが適用されます:ファイルを暗号化するか、暗号化された接続経由で送信し、パスワードは別送します。
- 暗号化が何をし、何をしないかを述べる:データを読み取られることを防ぐだけであり、盗聴や削除を防ぐものではありません。
実例:データベースにおけるアクセス権限
- アクセス権限がデータベース内のデータをどのように保護するかを記述しなさい。 [3]
- 各ユーザーにはユーザー名とパスワードを持つアカウントが割り当てられます。データベース管理者は各テーブルに対して、各アカウントに読み取り専用、読み書き、またはアクセス禁止などの権限を割り当てます。
- ユーザーは許可されたテーブルとフィールドしか見ることができないため、顧客が社員表を開けることはできず、店員は価格を見ることができますが変更することはできません。DBMSはすべてのクエリに対してこれを強制します。
アクセス権限において、社員には価格表の読み取りは許可されますが、変更は許可されません。
難易度 1/5 · 100 コイン + 今日初回完了時に小ボーナス付与
権限はアカウントごとおよびテーブルごとに設定され、読み取り専用、読み書き、またはアクセス禁止となります。DBMSはすべてのクエリ对于这些権限を強制します。
見落としやすいポイント
- 暗号化は機密性を守り、完全性を守るものではありません。完全性にはチェックサム、パリティ、またはチェックディジットを使用します。
- 暗号化は盗聴や削除を防げません。盗聴されたコピーが読み取られることを防ぐだけです。
- デジタル署名は、メッセージそのものではなく、メッセージのハッシュ値を秘密鍵で暗号化します。
- 対策を名前で答えると同時に、それがどう機能するかも述べなさい。「ファイアウォール」だけでは点数は得られませんが、「トラフィックを設定された基準と比較し、条件を満たさないものをブロックする」という説明なら得点対象です。
理解できましたか
- 防御を多重化します:パスワード、ウイルス対策ソフト、アップデート、バックアップ、暗号化 → さらにファイアウォール、ユーザーアカウント、アクセス権限、監査ログ → さらにVPN、HTTPS、デジタル署名
- 認証とはあなたが知っている/持っている/自身であるものです;2FA は2つを組み合わせます;バイオメトリクスは取得した特徴と保存されたデータを比較します
- 対策と脅威を一致させます:盗聴 → 暗号化;不正アクセス → 認証;内部からの攻撃 → 最小権限;マルウェア → ウイルス対策ソフトとパッチング
- 対称 = 共通の1つの鍵;非対称 = 公開鍵で暗号化、秘密鍵で復号;デジタル署名 = 秘密鍵で暗号化されたハッシュ値