学習目標 4.1.A: コンピューティングデバイスの種類を特定する。
- 4.1.A.1 サーバーコンピュータは、他のコンピュータに対して1つ以上のサービス(例:DNS、DHCP、FTP)を提供するデバイスです。すべてのコンピュータがサーバーになることができ、企業環境ではサーバーは通常、パーソナルコンピュータよりも高い処理能力とストレージを持ちます。
- 4.1.A.2 パーソナルコンピュータは、一人の人が業務や娯楽目的で使用するよう設計されたデバイスです(例:ワード処理、グラフィックデザイン、ウェブブラウジング、メディア制作または視聴)。これにはデスクトップ、ラップトップ、ノートパソコンが含まれます。
- 4.1.A.3 ハンドヘルドコンピュータ(モバイルコンピュータや情報家電とも呼ばれる)は、パーソナルコンピュータより小さく、バッテリーで動作します。これにはタブレット、スマートフォン、スマートウォッチのようなウェアラブルテクノロジーが含まれます。
- 4.1.A.4 エンベッドドコンピュータは、機械の一部であるデバイスです。エンベッドドデバイスは、組み込まれている機械の専用コンポーネントとのインターフェース用に特定の命令セットを持っています。エンベッドドコンピュータは他のコンピュータより遅く、安価であり、ストレージ容量も最小限です。
- 4.1.A.5 エンベッドドコンピュータを搭載した日常的なデバイスは、Often Internet of Things (IoT) デバイスと呼ばれます。エンベッドドコンピュータは、輸送機器(例:自動車、鉄道、航空機)、重要インフラを稼働させるデバイス(例:変電所の遮断器操作、浄水場のポンプ)、医療機器(例:点滴ポンプ、MRIスキャナー、ペースメーカー、インスリンポンプ)、そして洗濯機、コーヒーメーカー、サーモスタットなどの日常品に見られます。
学習目標 4.1.B: サイバー攻撃で使用されるマルウェアの種類を特定する。
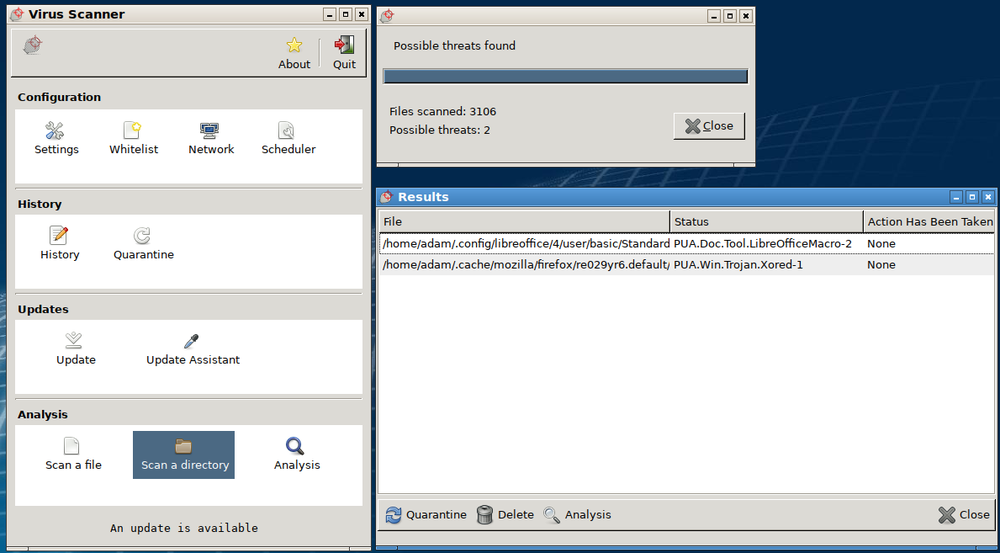
- 4.1.B.1 マルウェアは、デバイスやネットワークを損傷または破壊したり、攻撃者にデバイスへのアクセスやデバイス上のデータへのアクセスを許容する悪意あるソフトウェアです。
- 4.1.B.2 マルウェアは、攻撃者の最終的な目標達成のための計画の一部を遂行するためのツールとしてよく使用されます。マルウェアには多くの種類があります。例えば:
- ユーザーがファイルを実行または開くことで起動されなければならないマルウェアであるウイルス。
- 人間の介在なく、一台のコンピュータから別のコンピュータへ拡散するワーム。
- 無害そうに見える他のソフトウェアに埋め込まれたマルウェアであるトロイの木馬。リモートアクセストロイ(RATs)は、攻撃者に対して標的システムへのリモートアクセスを提供します。
- デバイスのファイルを暗号化し、ユーザーがデバイス上のファイルにアクセスできなくするランサムウェア。通常、ランサムウェアはユーザーに対し、画面を表示して支払いを要求し、一定期間内に支払えばファイルの復号鍵を提供すると約束します。
- ユーザーのコンピュータ上での行動を追跡し、情報を攻撃者に送信するスパイウェア。
- ユーザーのキー入力をログ記録し、情報を攻撃者に送信するソフトウェアまたはハードウェアであるキーロガー。攻撃者はキーロガーのデータからユーザー名やパスワードを抽出できることが多いです。
- 特定の条件が満たされた場合にのみ効果を発動するよう設定されたロジックボム;条件には日付と時間、特定のOSタイプやバージョン、コンピュータが使用している文字集合などが含まれます。
- ターゲットコンピュータのオペレーティングシステムに侵入し、システムのほぼあらゆる側面を制御できる高度なマルウェアであるルートキット。ルートキット自体を検知不可にすることも可能です。
- 4.1.B.3 ほとんどのマルウェアはファイルまたはファイルの集まりですが、ファイルレスマルウェアはRAM上に存在し、デバイスに既にインストールされている正規のプログラムを利用してそれを侵害する悪意あるコードです。
学習目標 4.1.C: 攻撃者が一般的なデバイスの脆弱性をどのように利用して、損失、損傷、妨害、または破壊を引き起こすかを説明する。
- 4.1.C.1 攻撃者は、ソフトウェア(オペレーティングシステムを含む)の既知の脆弱性に対するエクスプロイトを開発できる。パッチ未適用のソフトウェアを搭載したデバイスはこれらのエクスプロイトに対して脆弱であり、システムをクラッシュさせたり、ユーザーの操作を監視したり、デバイス上のさまざまなサービスやコンポーネントを有効化または無効化したり(例:Webカメラやマイクのオン/オフ)、さらにはデバイスを掌握して自らの命令を発令し、デバイス上の情報を盗取または破壊する命令を含めることができる。
- 4.1.C.2 攻撃者は、認証要件が緩弱な点を利用し、ユーザーのパスワードを推測したり、ソーシャルエンジニアリングによってユーザーにパスワードを洩れ出させたりすることができる。
- 4.1.C.3 システムに基本入出力システム(BIOS)または統合拡張ファームウェアインターフェース(UEFI)にパスワードがない場合、攻撃者はより高い権限を与える特別なモード(例:「回復モード」)でコンピューターをブートさせることができる。BIOSやUEFIによる保護がない場合、攻撃者は外部ドライブから独自のオペレーティングシステムをデバイスに読み込み、専門的なツールを使用してユーザープロフィールを変更または作成することができ、ユーザーパスワードの変更も含まれる。
- 4.1.C.4 攻撃者は外部ドライブにマルウェアを読み込むことができ、 autorun が有効化されている場合、外部ドライブを挿入するとデバイスがそのマルウェアを実行する。
- 4.1.C.5 攻撃者は開放されたポートを利用してデバイスに接続することができる。
- 4.1.C.6 攻撃者は悪意のあるデータを送信してデバイスを妨害したり、それらを掌握しようと試みることがある。ファイアウォールがない(または誤設定のファイアウォールを持つ)デバイスは、この悪意のあるデータをフィルタリングできない。
- 4.1.C.7 攻撃者はoften、デバイスを妨害または制御するためにマルウェアのインストールを試みる。アンチマルウェアソフトウェアー缺失するデバイスは、この種のアタックに対してより脆弱である。
学習目標 4.1.D: デバイスの脆弱性からのリスクを評価し、記録する。
- 4.1.D.1 デバイスの脆弱性からのリスクは、不正アクセスやマルウェアにより、攻撃者が authorized user を騙り、デバイスに遠隔でアクセスし、デバイスのドライブを暗号化してデータを拉致したり、デバイスのメモリを消去してデータを破棄したり、デバイスを機能不全に陥らせたりすることを可能にする。リスクの程度は、デバイスの重要性や、デバイスが提供するサービスや保持するデータの重さに応じて異なる。
- 4.1.D.2 デバイスの脆弱性による高リスクは、機密情報の漏洩や重要な運用への潜在的な侵害を伴う。
- 4.1.D.2 の例:
- 組織がメールサーバーの最新アップデート(既知の重大な脆弱性を修正するパッチが含まれている)を未導入の状態にある。
- 4.1.D.2 の例:
- 4.1.D.3 デバイスの脆弱性による中程度のリスクは、弱い認証要件や、エクスプロイトされる可能性が低い脆弱性から生じることがある。
- 4.1.D.3 の例:
- 水処理プラントにはポンプを制御する組み込みシステムがある。プラントの遠隔管理のために、ユーザー名とパスワードでポンプに遠隔アクセスできるが、デバイスにはマルチファクタ認証(MFA)が要求されていない。
- 4.1.D.3 の例:
- 4.1.D.4 デバイスの脆弱性による低リスクは、通常、エクスプロイトされたとしても影響が小さい脆弱性に関連している。
- 4.1.D.4 の例:
- 社員のラップトップに telnet ポート 23 が開放されている。
- 4.1.D.4 の例: