Skip to content · ⁨Lompat ke konten⁩

Securing Devices · ⁨Melindungi Perangkat⁩

AP Cybersecurity · ⁨AP Keamanan Siber⁩ · Topic 4 · ⁨Topik 4⁩

Video lesson for this topic · ⁨Pelajaran video untuk topik ini⁩ Open the video page · ⁨Buka halaman video⁩
9:32

Melindungi Perangkat

Ini adalah hari Senin pagi di sebuah rumah sakit yang sibuk. Dalam waktu kurang dari satu menit, layar di ruang rawat, apotek, dan kantor rekam medis semuanya berubah. Setiap file di atasnya…

English narration · English + 中文 subtitles burned in · ⁨Narasi bahasa Inggris · Subtitle bahasa Inggris + 中文 disematkan langsung⁩

4.1

Device Vulnerabilities and Attacks · ⁨Kerentanan dan Serangan Perangkat⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 4.1.A: Identify types of computing devices.

  • 4.1.A.1 Server computers are devices that provide one or more services to other computers (e.g., DNS, DHCP, FTP). Any computer can be a server, and in an enterprise environment servers typically have more processing power and storage than a personal computer.
  • 4.1.A.2 Personal computers are devices that are designed to be used by one person for work or recreational purposes (e.g., word processing, graphic design, web browsing, and media production or viewing). These include desktop, laptop, and notebook computers.
  • 4.1.A.3 Handheld computers (also called mobile computers or information appliances) are smaller than personal computers and run on battery power. These include tablets, smartphones, and wearable technology like smart watches.
  • 4.1.A.4 Embedded computers are devices that are part of a machine. Embedded devices have specific instruction sets for interfacing with the specialized components of the machine they’re embedded in. Embedded computers tend to be slower and cheaper than other computers and have minimal storage.
  • 4.1.A.5 Everyday devices with embedded computers are often called Internet of Things (IoT) devices. Embedded computers are found in transportation (e.g., cars, trains, and airplanes), devices that operate critical infrastructure (e.g., operating circuit breakers at electrical substations and pumps at water treatment plants), medical equipment (e.g., IV pumps, MRI scanners, pacemakers, and insulin pumps), and everyday devices like washing machines, coffee makers, and thermostats.

Learning Objective 4.1.B: Identify the type of malware used in a cyberattack.

  • 4.1.B.1 Malware is malicious software that can damage or destroy a device or network, or allow an adversary access to a device and the data on the device.
  • 4.1.B.2 Malware is often used as a tool to accomplish part of an adversary’s plan to achieve their ultimate goal(s). There are many types of malware, such as:
    • Viruses are malware that must be activated by a user executing or opening a file.
    • Worms spread from one computer to another without human interaction.
    • Trojans are malware embedded in other software that seems harmless. Remote access trojans (RATs) provide an adversary with remote access to the target system.
    • Ransomware encrypts a device’s files, preventing the user from accessing files on the device. The ransomware typically presents the user with a screen demanding payment and promising to give the user a decryption key for their files if the user pays within a fixed amount of time.
    • Spyware tracks a user’s actions on a computer and sends information back to an adversary.
    • A keylogger is software or hardware that logs the users keystrokes and sends the information back to the adversary. Adversaries can often extract usernames and passwords from keylogger data.
    • Logic bombs are set to trigger their effect only when a specific set of conditions are met; the conditions can include time and date, specific type or version of the operating system, character set the computer is using, etc.
    • A rootkit is sophisticated malware that gets into the target computer’s operating system and can control nearly every aspect of the system, including making the rootkit itself invisible to detection.
  • 4.1.B.3 While most malware is a file or a collection of files, fileless malware is malicious code that lives in RAM and uses legitimate programs already installed on a device to compromise it.

Learning Objective 4.1.C: Explain how adversaries can exploit common device vulnerabilities to cause loss, damage, disruption, or destruction.

  • 4.1.C.1 Adversaries can develop exploits for known vulnerabilities in software (including operating systems). Devices with unpatched software are vulnerable to these exploits, which could allow an adversary to crash a system, view user actions, enable or disable various services or components on the device (e.g., turning on a webcam or microphone), or even take control of the device to issue their own commands including commands to steal or destroy information on the device.
  • 4.1.C.2 Adversaries can take advantage of weak authentication requirements by guessing a user’s password or using social engineering to get a user to divulge their password.
  • 4.1.C.3 When systems don’t have a password on the basic input output system (BIOS) or unified extensible firmware interface (UEFI), an adversary can boot a computer into a special mode (e.g., “recovery mode”) that gives them higher-level privileges. Without BIOS or UEFI protection, adversaries can load their own operating system onto a device from an external drive and use specialized tools to alter or create user profiles, including changing user passwords.
  • 4.1.C.4 Adversaries can load malware onto an external drive, and if autorun is enabled, then a device will run the malware when the external drive is inserted.
  • 4.1.C.5 Adversaries can leverage open ports to connect to a device.
  • 4.1.C.6 Adversaries can send malicious data to devices to disrupt them or attempt to take control of them. Devices that have no firewall (or a misconfigured firewall) cannot filter out this malicious data.
  • 4.1.C.7 Adversaries often attempt to install malware on a device to disrupt or control it. Devices lacking anti-malware software are more vulnerable to this type of attack.

Learning Objective 4.1.D: Assess and document risks from device vulnerabilities.

  • 4.1.D.1 Risk from device vulnerabilities can come from unauthorized access or malware that allow an adversary to impersonate an authorized user, remotely control a device, encrypt a device’s drive to ransom the data, or wipe a device’s memory, destroying data or rendering the device inoperable. The level of risk varies depending on the criticality of the device or the services the device provides or data it stores.
  • 4.1.D.2 High risks from device vulnerabilities involve potentially compromising sensitive data or critical operations.
    • Illustrative examples for 4.1.D.2:
      • An organization has not installed the most recent update for their email server which included a patch for a known critical vulnerability.
  • 4.1.D.3 Moderate risks from device vulnerabilities can arise from weak authentication requirements or from vulnerabilities that would be less likely to be exploited.
    • Illustrative examples for 4.1.D.3:
      • A water treatment plant has embedded systems controlling pumps. The pumps can be remotely accessed via username and password for remote management for the plant, but the devices do not require multi-factor authentication (MFA).
  • 4.1.D.4 Low risks from device vulnerabilities are typically related to vulnerabilities that, if exploited, would have little impact.
    • Illustrative examples for 4.1.D.4:
      • An employee’s laptop has telnet port 23 open.
Bahasa Indonesia

Tujuan Pembelajaran 4.1.A: Identifikasi jenis-jenis perangkat komputasi.

  • 4.1.A.1 Komputer server adalah perangkat yang menyediakan satu atau lebih layanan kepada komputer lain (misalnya, DNS, DHCP, FTP). Anya komputer dapat menjadi server, dan dalam lingkungan perusahaan server biasanya memiliki daya pemrosesan dan penyimpanan lebih besar daripada komputer pribadi.
  • 4.1.A.2 Komputer pribadi adalah perangkat yang dirancang untuk digunakan oleh satu orang untuk keperluan kerja atau rekreasi (misalnya, pengolah kata, desain grafis, menjelajah web, dan produksi atau penayangan media). Ini termasuk komputer desktop, laptop, dan notebook.
  • 4.1.A.3 Komputer genggam (juga disebut komputer mobile atau appliance informasi) lebih kecil dari komputer pribadi dan beroperasi menggunakan daya baterai. Ini termasuk tablet, smartphone, dan teknologi wearables seperti jam tangan pintar.
  • 4.1.A.4 Komputer tertanam adalah perangkat yang merupakan bagian dari mesin. Perangkat tertanam memiliki set instruksi khusus untuk berinteraksi dengan komponen khusus mesin tempat mereka tertanam. Komputer tertendam cenderung lebih lambat dan lebih murah daripada komputer lainnya dan memiliki penyimpanan minimal.
  • 4.1.A.5 Perangkat sehari-hari dengan komputer tertanam sering disebut perangkat Internet of Things (IoT). Komputer tertanam ditemukan dalam transportasi (misalnya, mobil, kereta, dan pesawat), perangkat yang mengoperasikan infrastruktur kritis (misalnya, mengoperasikan sakelar sirkuit di gardu listrik dan pompa di pabrik pengolahan air), peralatan medis (misalnya, pompa infus, scanner MRI, pacemaker, dan pompa insulin), serta perangkat sehari-hari seperti mesin cuci, pembuat kopi, dan termostat.

Tujuan Pembelajaran 4.1.B: Identifikasi jenis malware yang digunakan dalam serangan siber.

  • 4.1.B.1 Malware adalah perangkat lunak berbahaya yang dapat merusak atau menghancurkan sebuah perangkat atau jaringan, atau memungkinkan penjahat mengakses perangkat dan data di dalamnya.
  • 4.1.B.2 Malware sering digunakan sebagai alat untuk menyelesaikan sebagian rencana penjahat untuk mencapai tujuan akhir mereka. Ada banyak jenis malware, seperti:
    • Virus adalah malware yang harus diaktifkan oleh pengguna yang menjalankan atau membuka sebuah file.
    • Cacing menyebar dari satu komputer ke komputer lain tanpa interaksi manusia.
    • Trojan adalah malware yang tertanam dalam perangkat lunak lain yang tampak tidak berbahaya. Remote access trojans (RATs) memberikan akses jarak jauh kepada penjahat ke sistem target.
    • Ransomware mengenkripsi file perangkat, mencegah pengguna mengakses file di perangkat tersebut. Ransomware biasanya menampilkan layar kepada pengguna yang menuntut pembayaran dan menjanjikan untuk memberikan kunci dekripsi untuk file mereka jika pengguna membayar dalam jangka waktu tetap.
    • Spyware melacak tindakan pengguna di komputer dan mengirim informasi kembali kepada penjahat.
    • Keylogger adalah perangkat lunak atau perangkat keras yang mencatat ketikan pengguna dan mengirim informasi kembali kepada penjahat. Penjahat sering kali dapat mengekstrak nama pengguna dan kata sandi dari data keylogger.
    • Logic bomb diatur untuk memicu efeknya hanya ketika serangkaian kondisi tertentu terpenuhi; kondisinya dapat mencakup waktu dan tanggal, jenis atau versi sistem operasi tertentu, karakter set yang digunakan komputer, dll.
    • Rootkit adalah malware canggih yang masuk ke sistem operasi komputer target dan dapat mengendalikan hampir setiap aspek sistem, termasuk membuat rootkit itu sendiri tidak terlihat untuk deteksi.
  • 4.1.B.3 Meskipun sebagian besar malware berupa file atau kumpulan file, malware tanpa file adalah kode berbahaya yang hidup di RAM dan menggunakan program sah yang sudah terinstal di perangkat untuk meretasnya.

Tujuan Pembelajaran 4.1.C: Jelaskan bagaimana penjahat dapat mengeksploitasi kerentanan perangkat umum untuk menyebabkan kerugian, kerusakan, gangguan, atau kehancuran.

  • 4.1.C.1 Penyerang dapat membuat eksploitasi untuk kerentanan yang diketahui dalam perangkat lunak (termasuk sistem operasi). Perangkat dengan perangkat lunak yang belum diperbaiki rentan terhadap eksploitasi ini, yang dapat memungkinkan penyerang untuk mematikan sistem, melihat tindakan pengguna, mengaktifkan atau menonaktifkan berbagai layanan atau komponen pada perangkat (misalnya, mengaktifkan webcam atau mikrofon), atau bahkan mengambil alih kendali atas perangkat untuk issued perintah mereka sendiri termasuk perintah untuk mencuri atau menghancurkan informasi pada perangkat.
  • 4.1.C.2 Penyerang dapat memanfaatkan persyaratan autentikasi yang lemah dengan menebak kata sandi pengguna atau menggunakan rekayasa sosial untuk mendapatkan pengguna agar mengungkapkan kata sandi mereka.
  • 4.1.C.3 Ketika sistem tidak memiliki kata sandi pada basic input output system (BIOS) atau unified extensible firmware interface (UEFI), seorang penyerang dapat memb boot komputer ke mode khusus (misalnya, "recovery mode") yang memberikan mereka tingkat hak akses yang lebih tinggi. Tanpa perlindungan BIOS atau UEFI, penyerang dapat memuat sistem operasi mereka sendiri ke perangkat dari drive eksternal dan menggunakan alat khusus untuk mengubah atau membuat profil pengguna, termasuk mengubah kata sandi pengguna.
  • 4.1.C.4 Penyerang dapat memuat malware ke dalam drive eksternal, dan jika autorun diaktifkan, maka perangkat akan menjalankan malware saat drive eksternal disambungkan.
  • 4.1.C.5 Penyerang dapat memanfaatkan port terbuka untuk terhubung ke sebuah perangkat.
  • 4.1.C.6 Penyerang dapat mengirimkan data berbahaya ke perangkat untuk mengganggu atau mencoba mengambil alih kendali atasnya. Perangkat yang tidak memiliki firewall (atau firewall yang dikonfigurasi secara salah) tidak dapat menyaring data berbahaya ini.
  • 4.1.C.7 Penyerang sering kali mencoba memasang malware pada perangkat untuk mengganggu atau mengendalikannya. Perangkat yang kekurangan perangkat lunak anti-malware lebih rentan terhadap jenis serangan ini.

Tujuan Pembelajaran 4.1.D: Menilai dan mendokumentasikan risiko dari kerentanan perangkat.

  • 4.1.D.1 Risiko dari kerentanan perangkat dapat berasal dari akses tidak sah atau malware yang memungkinkan penyerang untuk menyamar sebagai pengguna berwenang, mengendalikan perangkat secara jarak jauh, mengenkripsi drive perangkat untuk meminta tebusan data, atau menghapus memori perangkat, menghancurkan data atau membuat perangkat tidak dapat berfungsi. Tingkat risiko bervariasi tergantung pada tingkat kritikalitas perangkat, layanan yang disediakan perangkat, atau data yang disimpan.
  • 4.1.D.2 Risiko tinggi dari kerentanan perangkat melibatkan potensi kompromi data sensitif atau operasi kritis.
    • Contoh ilustratif untuk 4.1.D.2:
      • Sebuah organisasi belum menginstal pembaruan terbaru untuk server email mereka yang mencakup perbaikan untuk kerentanan kritis yang diketahui.
  • 4.1.D.3 Risiko sedang dari kerentanan perangkat dapat timbul dari persyaratan autentikasi yang lemah atau dari kerentanan yang kurang mungkin dieksploitasi.
    • Contoh ilustratif untuk 4.1.D.3:
      • Sebuah instalasi pengolahan air memiliki sistem tertanam yang mengontrol pompa. Pompa dapat diakses dari jarak jauh melalui nama pengguna dan kata sandi untuk manajemen jarak jauh bagi instalasi tersebut, tetapi perangkat tidak memerlukan autentikasi multi-faktor (MFA).
  • 4.1.D.4 Risiko rendah dari kerentanan perangkat biasanya terkait dengan kerentanan yang, jika dieksploitasi, akan memiliki dampak kecil.
    • Contoh ilustratif untuk 4.1.D.4:
      • Laptop seorang karyawan memiliki port telnet 23 terbuka.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

A device is any computer - a server, a personal laptop, a smartphone, or an embedded computer 嵌入式计算机 built into a machine. Everyday devices with embedded computers are called Internet of Things (IoT) 物联网 devices, and they run everything from water pumps to washing machines.

The four classes of device, and why the class matters

Class What it is Security consequence
servers shared machines running services for many users the highest-value target; one compromise reaches everyone
personal computers desktops and laptops general purpose, so they run anything the user installs
handheld computers 手持计算机 (also called mobile computers or information appliances) smaller than a PC and running on battery power — smartphones, tablets, smart watches and other wearable technology easily lost or stolen, and often carried across untrusted networks
embedded computers a computer that is part of a machine — a car's engine controller, a thermostat, a medical pump has a specialised instruction set for interfacing with its components, and tends to be slower, cheaper and to have minimal storage, so security features are often left out and updates are rare

That last row is the reason embedded and IoT devices appear so often in attack scenarios: the constraints that make them cheap are the same constraints that make them hard to defend.

The main threat to a device is malware 恶意软件 - malicious software. Learn the types:

  • Virus 病毒 - must be activated by a user opening a file.
  • Worm 蠕虫 - spreads by itself, with no human action.
  • Trojan 木马 - hides inside software that looks safe; a remote access trojan (RAT) 远程访问木马 gives the adversary remote control.
  • Ransomware 勒索软件 - encrypts your files and demands payment for the key.
  • Spyware 间谍软件 - secretly tracks what you do.
  • Keylogger 键盘记录器 - records every keystroke to steal passwords.
  • Logic bomb 逻辑炸弹 - triggers only when a condition is met (a date, a version).
  • Rootkit - deeply hides in the operating system and can even make itself invisible.

Most malware is a file, but fileless malware 无文件恶意软件 is different: it lives only in RAM 内存 and abuses legitimate programs already on the device, leaving no file for a scanner to find.

Adversaries exploit unpatched software 未打补丁的软件, weak passwords, unprotected BIOS/UEFI startup settings, and open ports. We rate device risk by the value and criticality of the device - a hospital's unpatched email server is high risk, while an employee's laptop with one unused open port is low.

Bahasa Indonesia

Perangkat adalah komputer apa pun - server, laptop pribadi, ponsel pintar, atau komputer tertanam yang dibangun di dalam mesin. Perangkat sehari-hari dengan komputer tertanam disebut perangkat Internet of Things (IoT), dan mereka menjalankan segala sesuatu mulai dari pompa air hingga mesin cuci.

Empat kelas perangkat, dan mengapa kelas itu penting

Kelas Apa itu Konsekuensi keamanan
server mesin bersama yang menjalankan layanan untuk banyak pengguna target bernilai tertinggi; satu kompromi mencapai semua orang
komputer pribadi desktop dan laptop serbaguna, jadi mereka menjalankan apa pun yang diinstal pengguna
komputer genggam (juga disebut komputer mobile atau aplikasi informasi) lebih kecil dari PC dan berjalan pada daya baterai — smartphone, tablet, jam tangan pintar dan teknologi dapat dipakai lainnya mudah hilang atau dicuri, dan sering dibawa melintasi jaringan yang tidak tepercaya
komputer tertanam komputer yang merupakan bagian dari mesin — pengontrol mesin mobil, termostat, pompa medis memiliki set instruksi khusus untuk berinteraksi dengan komponennya, dan cenderung lebih lambat, murah, dan memiliki penyimpanan minimal, sehingga fitur keamanan sering ditinggalkan dan pembaruan jarang terjadi

Baris terakhir adalah alasan mengapa perangkat tertanam dan IoT muncul begitu sering dalam skenario serangan: batasan yang membuatnya murah adalah batasan yang sama yang membuatnya sulit untuk dibela.

Ancaman utama bagi sebuah perangkat adalah malware - perangkat lunak jahat. Pelajari jenis-jenisnya:

  • Virus - harus diaktifkan oleh pengguna yang membuka file.
  • Cacing - menyebar sendiri, tanpa tindakan manusia.
  • Trojan - bersembunyi di dalam perangkat lunak yang terlihat aman; trojan akses jarak jauh (RAT) memberikan kontrol jarak jauh kepada lawan.
  • Ransomware - mengenkripsi file Anda dan menuntut pembayaran untuk kuncinya.
  • Spyware - diam-diam melacak apa yang Anda lakukan.
  • Keylogger - merekam setiap ketikan untuk mencuri kata sandi.
  • Bom logika - hanya memicu ketika kondisi terpenuhi (tanggal, versi).
  • Rootkit - bersembunyi mendalam di sistem operasi dan bahkan dapat membuat dirinya tak terlihat.

Sebagian besar malware adalah file, tetapi malware tanpa file berbeda: ia hidup hanya di RAM dan menyalahgunakan program sah yang sudah ada di perangkat, meninggalkan tidak ada file untuk pemindai temukan.

Lawan mengeksploitasi perangkat lunak yang belum diperbarui, kata sandi lemah, pengaturan awal BIOS/UEFI yang tidak terlindungi, dan port terbuka. Kami menilai risiko perangkat berdasarkan nilai dan kritikalitas perangkat - server email rumah sakit yang belum diperbarui berisiko tinggi, sementara laptop karyawan dengan satu port terbuka yang tidak digunakan berisiko rendah.

Explore · ⁨Jelajahi⁩

Name the malware from its behaviour · ⁨Sebutkan malware dari perilakunya⁩

Each kind of malware has one defining trait: a worm self-spreads, a virus needs a user to run it, ransomware encrypts for money, and a rootkit hides deep in the OS. · ⁨Setiap jenis malware memiliki satu ciri khas: worm menyebar sendiri, virus membutuhkan pengguna untuk menjalankannya, ransomware mengenkripsi demi uang, dan rootkit bersembunyi dalam sistem operasi.⁩

Vocabulary · ⁨Kosa kata⁩ Train · ⁨Latih⁩
English Bahasa Indonesia
embedded computer/emˈbedɪd kəmˈpjuːtə/ komputer tertanam
Internet of Things (IoT)/ˈɪntənet ɒv θɪŋz/ Internet of Things (IoT)
handheld computers/ˈhændheld kəmˈpjuːtəz/ komputer genggam
malware/ˈmælweə/ malware
Virus/ˈvaɪrəs/ Virus
Worm/wɜːm/ Worm
Trojan/ˈtrəʊdʒn/ Trojan
remote access trojan (RAT)/rɪˈməʊt ˈækses ˈtrəʊdʒn/ trojan akses jarak jauh (RAT)
Ransomware/ˈrænsəmweə/ Ransomware
Spyware/ˈspaɪweə/ Spyware
Keylogger/ˈkiːlɒɡə/ Keylogger
Logic bomb/ˈlɒdʒɪk bɒm/ Bom logika
fileless malware/ˈfaɪlləs ˈmælweə/ malware tanpa file
RAM/ræm/ RAM
unpatched software/ʌnˈpætʃt ˈsɒftweə/ perangkat lunak tidak terpatch
cryptographic hash function/ˌkrɪptəˈɡræfɪk hæʃ ˈfʌŋkʃn/ fungsi hash kripto
4.2

Authentication · ⁨Autentikasi⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 4.2.A: Explain why hashes (also called hash outputs, checksums, message digests, or digests) are used to store passwords.

  • 4.2.A.1 A cryptographic hash function (also called a message digest function) is a mathematical algorithm that takes binary data of an arbitrary length, processes it according to a set of instructions, and outputs a fixed-length binary string called the hash (or checksum or message digest). Well known cryptographic hashes include:
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA stands for Secure Hash Algorithm)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 An n-bit hash has $2^n$ possible outputs. The number of inputs is infinite, and so inevitably two different inputs will produce the same hash. This is called a collision.
  • 4.2.A.3 Cryptographic hash functions have the following properties:
    • Hashes are collision resistant; it is difficult to find two different inputs to the same hash function that produce the same output.
    • Hashes have pre-image resistance; given a hash, it is infeasible to figure out the input that generated the hash.
    • Hashes are repeatable; the same input will always produce the same hash.
    • Hashes have a fixed length; the length in bits of the hash for a specific hash function is constant regardless of the size of the input.
  • 4.2.A.4 Adversaries try to compromise hashing functions by forcing collisions in their output. If an efficient algorithm exists to force a collision for a specific hash function, then that hash function will be deprecated (no longer used in secure settings). MD5 and SHA1 are examples of deprecated hash functions.
  • 4.2.A.5 Password-based authentication services shouldn’t store passwords in plaintext, so that if an adversary gains access to the user:password directory they won’t immediately know the passwords for all users. Instead, user passwords should be hashed and the hash stored in a database. When a user enters their password, it is hashed, and the hash is compared to the hash stored on file. If the hashes match, then the user is authenticated.
  • 4.2.A.6 If two users had the same password, then their passwords would have identical hashes in the user:password directory. To prevent this, a few random bits (called salt) are hashed with a user’s password to generate the hash. Each user’s salt is unique, so even if two users have the same password they will have a different password hash because they have different salt.

Learning Objective 4.2.B: Explain how password attacks exploit vulnerabilities.

  • 4.2.B.1 If an adversary can compromise the password of a legitimate user, and that user’s organization has not enabled MFA or other authentication protections, then the adversary can act within that organization with all the access and rights available to the user.
  • 4.2.B.2 Password attacks can be classified as online or offline.
    • Online password attacks attempt user:password combinations in an active authentication portal.
    • Offline password attacks have captured a user:password database and can run password attacks against the database on their own computer. This method bypasses any account lock out protections that may be in place.
  • 4.2.B.3 Many users reuse the same passwords (or variations of the same password) for all the services and accounts they have, despite warnings not to. When an organization’s user database is stolen, the usernames, emails, and passwords are sold to adversaries or posted online. Adversaries often begin an attempt to compromise an account by trying stolen or leaked credentials for a target individual.
  • 4.2.B.4 Many users set passwords that are easy to guess, and adversaries will attempt to guess common passwords for a user’s account. Password spraying is an attack where an adversary attempts a common password against many different user accounts.
  • 4.2.B.5 Some services and devices (e.g., switches, routers, and IoT devices) are preconfigured with a default administrative user and password. Credential stuffing is an attack where an adversary attempts to gain access to these services or devices using common default credentials or account credentials that have been stolen.
  • 4.2.B.6 Offline password attacks use automated hash-cracking tools to hash possible passwords and compare them against a captured hash. Although hashes can’t be reversed, an adversary can use these tools to hash many potential passwords and compare them to the target hash. If an adversary finds a hash that matches, they can use the password that generated the hash to login to the user’s account. Offline attacks include:
    • Brute force attacks, where an adversary uses an automated tool to test all the potential passwords that a user could have
    • Dictionary attacks, where an adversary uses an automated tool to test a list of common passwords
  • 4.2.B.7 A rainbow table attack uses a list of common passwords to generate a rainbow table. A rainbow table is a table that contains each potential password and its hash. The table is then sorted by the hashes, and the adversary uses an automated tool to search the list of hashes for the captured hash. If the hashes match, then the adversary has found a password that generates the same hash, and the password will allow the adversary to login to the user’s account.

Learning Objective 4.2.C: Determine the type of authentication used to verify the identity of a user.

  • 4.2.C.1 Authentication mechanisms are technical controls that verify the identity of a user to ensure that only authorized users access a system. The proof the user provides to identify themselves is called a factor. Common authentication factors include:
    • Something the user knows (knowledge factor)
    • Something the user has (possession factor)
    • Something the user is (biometric factor)
    • Somewhere the user is (location factor)
  • 4.2.C.2 Knowledge factors can be passwords, PINs, or answers to preselected challenge questions. For a knowledge factor to be effective it needs to be something an adversary can’t easily guess; however, knowledge factors that are difficult for an adversary to figure out can also be harder for a user to remember.
  • 4.2.C.3 A possession factor is an object a user has that is unique to them, such as an access card, a bank card, a cell phone, or an authentication token. The more difficult it is for an adversary to obtain the object (or a copy of it), the more secure the possession factor is.
  • 4.2.C.4 Biometric factors measure features of the human body and can include fingerprints, palm prints, facial recognition, iris or retina scans, or voice identification. Biometric factors are difficult for an adversary to duplicate because they are unique to an individual.
  • 4.2.C.5 Location factors use information about Wi-Fi signals, GPS data, time zone settings, and even IP address information to make determinations about location. Rules can be established for allowing or denying access based on a location factor.
  • 4.2.C.6 Multifactor authentication (MFA) is when a system uses more than one factor to authenticate a user. MFA is more secure than single-factor authentication because it requires the user to provide at least two separate factors of authentication.

Learning Objective 4.2.D: Configure login settings to make a device more secure.

  • 4.2.D.1 Requiring complexity in passwords is a login setting that can be configured. When enabled, users setting a new password must include at least one character from each character set. Passwords with characters from each character set are significantly harder for an adversary to crack than passwords that use characters from only one or two character sets. The main character sets often required are:
    • Uppercase letters (A–Z)
    • Lowercase letters (a–z)
    • Numeric digits (0–9)
    • Special characters (!”#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 Requiring a minimum password length is a login setting that can be configured. This means that users must have at least a certain number of characters in their password. The longer and more complex a password is, the longer it will take a digital tool to crack the password.
  • 4.2.D.3 Requiring a maximum password age is a login setting that can be configured. When configured, users will receive a prompt to change their password a certain number of days after their last password change, usually every 90 or 120 days. If a user’s password has been compromised, changing it could prevent an adversary from gaining access to the user’s account. However, some national standards recommend that organizations not require users to change their passwords on predefined intervals to discourage users from developing password patterns (e.g., PasswordFall2028).
  • 4.2.D.4 Requiring the system to store a certain number of previous user passwords is a login setting that can be configured. This prevents a user from reusing a password. Many organizations store users’ previous 5–10 password hashes to prevent reuse.
  • 4.2.D.5 Requiring a lockout period after a certain number of invalid login attempts is a login setting that can be configured. This prevents an adversary from continuously randomly attempting wrong passwords. Many organizations lock a user’s account after 3–5 invalid login attempts. The period of the lockout varies.
Bahasa Indonesia

Tujuan Pembelajaran 4.2.A: Jelaskan mengapa hash (juga disebut output hash, checksum, message digest, atau digest) digunakan untuk menyimpan kata sandi.

  • 4.2.A.1 Fungsi hash kriptografi (juga disebut fungsi message digest) adalah algoritma matematika yang mengambil data biner dengan panjang sembarang, memprosesnya sesuai dengan serangkaian instruksi, dan menghasilkan string biner dengan panjang tetap yang disebut hash (atau checksum atau message digest). Hash kriptografi yang dikenal meliputi:
    • MD5
    • SHA-1, SHA-256, SHA-512 (SHA singkatan dari Secure Hash Algorithm)
    • NTHash
    • RIPEMD-160
  • 4.2.A.2 Hash n-bit memiliki $2^n$ kemungkinan output. Jumlah input adalah tak terhingga, sehingga pasti dua input yang berbeda akan menghasilkan hash yang sama. Ini disebut tabrakan (collision).
  • 4.2.A.3 Fungsi hash kriptografi memiliki sifat-sifat berikut:
    • Hash tahan terhadap tabrakan; sulit untuk menemukan dua input yang berbeda ke fungsi hash yang sama yang menghasilkan output yang sama.
    • Hash memiliki ketahanan pragambar (pre-image resistance); diberikan sebuah hash, mustahil untuk mengetahui input yang menghasilkan hash tersebut.
    • Hash dapat diulang; input yang sama akan selalu menghasilkan hash yang sama.
    • Hash memiliki panjang tetap; panjang dalam bit dari hash untuk fungsi hash tertentu adalah konstan terlepas dari ukuran input.
  • 4.2.A.4 Penyerang mencoba meretas fungsi hashing dengan memaksakan tabrakan pada outputnya. Jika algoritma yang efisien ada untuk memaksakan tabrakan untuk fungsi hash tertentu, maka fungsi hash tersebut akan ditinggalkan (tidak lagi digunakan dalam pengaturan aman). MD5 dan SHA1 adalah contoh fungsi hash yang telah ditinggalkan.
  • 4.2.A.5 Layanan autentikasi berbasis kata sandi tidak boleh menyimpan kata sandi dalam bentuk teks biasa, sehingga jika penyerang mendapatkan akses ke direktori pengguna:kata sandi, mereka tidak akan langsung tahu kata sandi semua pengguna. Sebaliknya, kata sandi pengguna harus di-hash dan hash disimpan dalam basis data. Ketika pengguna memasukkan kata sandi mereka, itu di-hash, dan hash dibandingkan dengan hash yang tersimpan di file. Jika hash cocok, maka pengguna terautentikasi.
  • 4.2.A.6 Jika dua pengguna memiliki kata sandi yang sama, maka hash mereka akan identik di direktori user:password. Untuk mencegahnya, beberapa bit acak (disebut salt) di-hash bersama dengan kata sandi pengguna untuk menghasilkan hash. Setiap salt pengguna unik, sehingga meskipun dua pengguna memiliki kata sandi yang sama, mereka akan memiliki hash kata sandi yang berbeda karena memiliki salt yang berbeda.

Tujuan Pembelajaran 4.2.B: Jelaskan bagaimana serangan kata sandi mengeksploitasi kerentanan.

  • 4.2.B.1 Jika seorang penjahat dapat meretas kata sandi pengguna sah, dan organisasi pengguna tersebut tidak mengaktifkan MFA atau perlindungan autentikasi lainnya, maka penjahat dapat bertindak dalam organisasi tersebut dengan semua akses dan hak yang tersedia bagi pengguna.
  • 4.2.B.2 Serangan kata sandi dapat diklasifikasikan sebagai daring (online) atau luring (offline).
    • Serangan kata sandi daring mencoba kombinasi user:password di portal autentikasi aktif.
    • Serangan kata sandi luring telah menangkap basis data user:password dan dapat menjalankan serangan kata sandi terhadap basis data tersebut di komputer mereka sendiri. Metode ini melewati perlindungan penguncian akun apa pun yang mungkin diterapkan.
  • 4.2.B.3 Banyak pengguna menggunakan kembali kata sandi yang sama (atau variasi dari kata sandi yang sama) untuk semua layanan dan akun mereka, trotz peringatan untuk tidak melakukannya. Ketika basis data pengguna organisasi dicuri, nama pengguna, email, dan kata sandi dijual kepada penjahat atau dipublikasikan secara online. Penjahat sering kali memulai upaya peretasan akun dengan mencoba kredensial yang dicuri atau bocor untuk individu target.
  • 4.2.B.4 Banyak pengguna menetapkan kata sandi yang mudah ditebak, dan penjahat akan mencoba menebak kata sandi umum untuk akun pengguna. Password spraying adalah serangan di mana penjahat mencoba satu kata sandi umum terhadap banyak akun pengguna yang berbeda.
  • 4.2.B.5 Beberapa layanan dan perangkat (misalnya, switch, router, dan perangkat IoT) dikonfigurasi sebelumnya dengan pengguna dan kata sandi administratif default. Credential stuffing adalah serangan di mana penjahat mencoba mendapatkan akses ke layanan atau perangkat ini menggunakan kredensial default umum atau kredensial akun yang telah dicuri.
  • 4.2.B.6 Serangan kata sandi luring menggunakan alat hash-cracking otomatis untuk meng-hash kemungkinan kata sandi dan membandingkannya dengan hash yang ditangkap. Meskipun hash tidak dapat dibalik, penjahat dapat menggunakan alat ini untuk meng-hash banyak kata sandi potensial dan membandingkannya dengan hash target. Jika penjahat menemukan hash yang cocok, mereka dapat menggunakan kata sandi yang menghasilkan hash tersebut untuk masuk ke akun pengguna. Serangan luring mencakup:
    • Serangan brute force, di mana penjahat menggunakan alat otomatis untuk menguji semua kata sandi potensial yang bisa dimiliki pengguna
    • Serangan dictionary, di mana penjahat menggunakan alat otomatis untuk menguji daftar kata sandi umum
  • 4.2.B.7 Serangan rainbow table menggunakan daftar kata sandi umum untuk menghasilkan tabel rainbow. Tabel rainbow adalah tabel yang berisi setiap kata sandi potensial dan hash-nya. Tabel kemudian diurutkan berdasarkan hash, dan penjahat menggunakan alat otomatis untuk mencari daftar hash untuk hash yang ditangkap. Jika hash cocok, maka penjahat telah menemukan kata sandi yang menghasilkan hash yang sama, dan kata sandi tersebut akan memungkinkan penjahat masuk ke akun pengguna.

Tujuan Pembelajaran 4.2.C: Tentukan jenis autentikasi yang digunakan untuk memverifikasi identitas pengguna.

  • 4.2.C.1 Mekanisme autentikasi adalah kontrol teknis yang memverifikasi identitas pengguna untuk memastikan hanya pengguna berwenang yang mengakses sistem. Bukti yang diberikan pengguna untuk mengidentifikasi diri mereka disebut faktor. Faktor autentikasi umum meliputi:
    • Sesuatu yang diketahui pengguna (faktor pengetahuan)
    • Sesuatu yang dimiliki pengguna (faktor kepemilikan)
    • Sesuatu yang melekat pada pengguna (faktor biometrik)
    • Di mana pengguna berada (faktor lokasi)
  • 4.2.C.2 Faktor pengetahuan dapat berupa kata sandi, PIN, atau jawaban atas pertanyaan tantangan yang dipilih sebelumnya. Agar faktor pengetahuan efektif, hal itu harus sesuatu yang sulit ditebak oleh penjahat; namun, faktor pengetahuan yang sulit ditebak oleh penjahat juga bisa lebih sulit diingat oleh pengguna.
  • 4.2.C.3 Faktor kepemilikan adalah objek yang dimiliki pengguna yang unik baginya, seperti kartu akses, kartu bank, ponsel, atau token autentikasi. Semakin sulit bagi penjahat untuk mendapatkan objek tersebut (atau salinannya), semakin aman faktor kepemilikan tersebut.
  • 4.2.C.4 Faktor biometrik mengukur fitur tubuh manusia dan dapat mencakup sidik jari, cetakan telapak tangan, pengenalan wajah, pemindaian iris atau retina, atau identifikasi suara. Faktor biometrik sulit direplikasi oleh penjahat karena bersifat unik pada individu.
  • 4.2.C.5 Faktor lokasi menggunakan informasi tentang sinyal Wi-Fi, data GPS, pengaturan zona waktu, dan bahkan informasi alamat IP untuk membuat penentuan mengenai lokasi. Aturan dapat ditetapkan untuk mengizinkan atau menolak akses berdasarkan faktor lokasi.
  • 4.2.C.6 Autentikasi multifaktor (MFA) adalah ketika sistem menggunakan lebih dari satu faktor untuk mengautentikasi pengguna. MFA lebih aman daripada autentikasi satu faktor karena memerlukan pengguna untuk menyediakan setidaknya dua faktor autentikasi yang terpisah.

Tujuan Pembelajaran 4.2.D: Konfigurasi pengaturan login untuk membuat perangkat lebih aman.

  • 4.2.D.1 Memerlukan kompleksitas dalam kata sandi adalah pengaturan login yang dapat dikonfigurasi. Saat diaktifkan, pengguna yang menetapkan kata sandi baru harus memasukkan setidaknya satu karakter dari setiap himpunan karakter. Kata sandi dengan karakter dari setiap himpunan karakter jauh lebih sulit ditembus oleh penjahat dibandingkan kata sandi yang menggunakan karakter dari hanya satu atau dua himpunan karakter. Himpunan karakter utama yang sering diminta adalah:
    • Huruf kapital (A–Z)
    • Huruf kecil (a–z)
    • Angka numerik (0–9)
    • Karakter khusus (!"#$%&’()*+,-./:;<=>?@ [ \ ] ^_`{|}~)
  • 4.2.D.2 Memerlukan panjang minimum kata sandi adalah pengaturan masuk yang dapat dikonfigurasi. Hal ini berarti pengguna harus memiliki setidaknya sejumlah karakter tertentu dalam kata sandi mereka. Semakin panjang dan kompleks sebuah kata sandi, semakin lama waktu yang dibutuhkan alat digital untuk meretas kata sandi tersebut.
  • 4.2.D.3 Memerlukan usia maksimum kata sandi adalah pengaturan masuk yang dapat dikonfigurasi. Saat dikonfigurasi, pengguna akan menerima prompt untuk mengganti kata sandi mereka sejumlah hari setelah penggantian kata sandi terakhir, biasanya setiap 90 atau 120 hari. Jika kata sandi pengguna telah diretas, menggantinya dapat mencegah penjahat mendapatkan akses ke akun pengguna. Namun, beberapa standar nasional merekomendasikan agar organisasi tidak mewajibkan pengguna mengubah kata sandi mereka pada interval yang telah ditentukan sebelumnya untuk mencegah pengguna mengembangkan pola kata sandi (misalnya, PasswordFall2028).
  • 4.2.D.4 Memerlukan sistem untuk menyimpan sejumlah kata sandi pengguna sebelumnya adalah pengaturan masuk yang dapat dikonfigurasi. Ini mencegah pengguna menggunakan kembali kata sandi yang sama. Banyak organisasi menyimpan hash kata sandi pengguna sebelumnya sebanyak 5–10 kali untuk mencegah penggunaan kembali.
  • 4.2.D.5 Memerlukan periode penguncian setelah sejumlah percobaan masuk yang tidak valid adalah pengaturan masuk yang dapat dikonfigurasi. Ini mencegah penjahat secara terus-menerus mencoba password yang salah secara acak. Banyak organisasi mengunci akun pengguna setelah 3–5 percobaan masuk yang tidak valid. Durasi periode penguncian bervariasi.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English
Multi-factor authentication

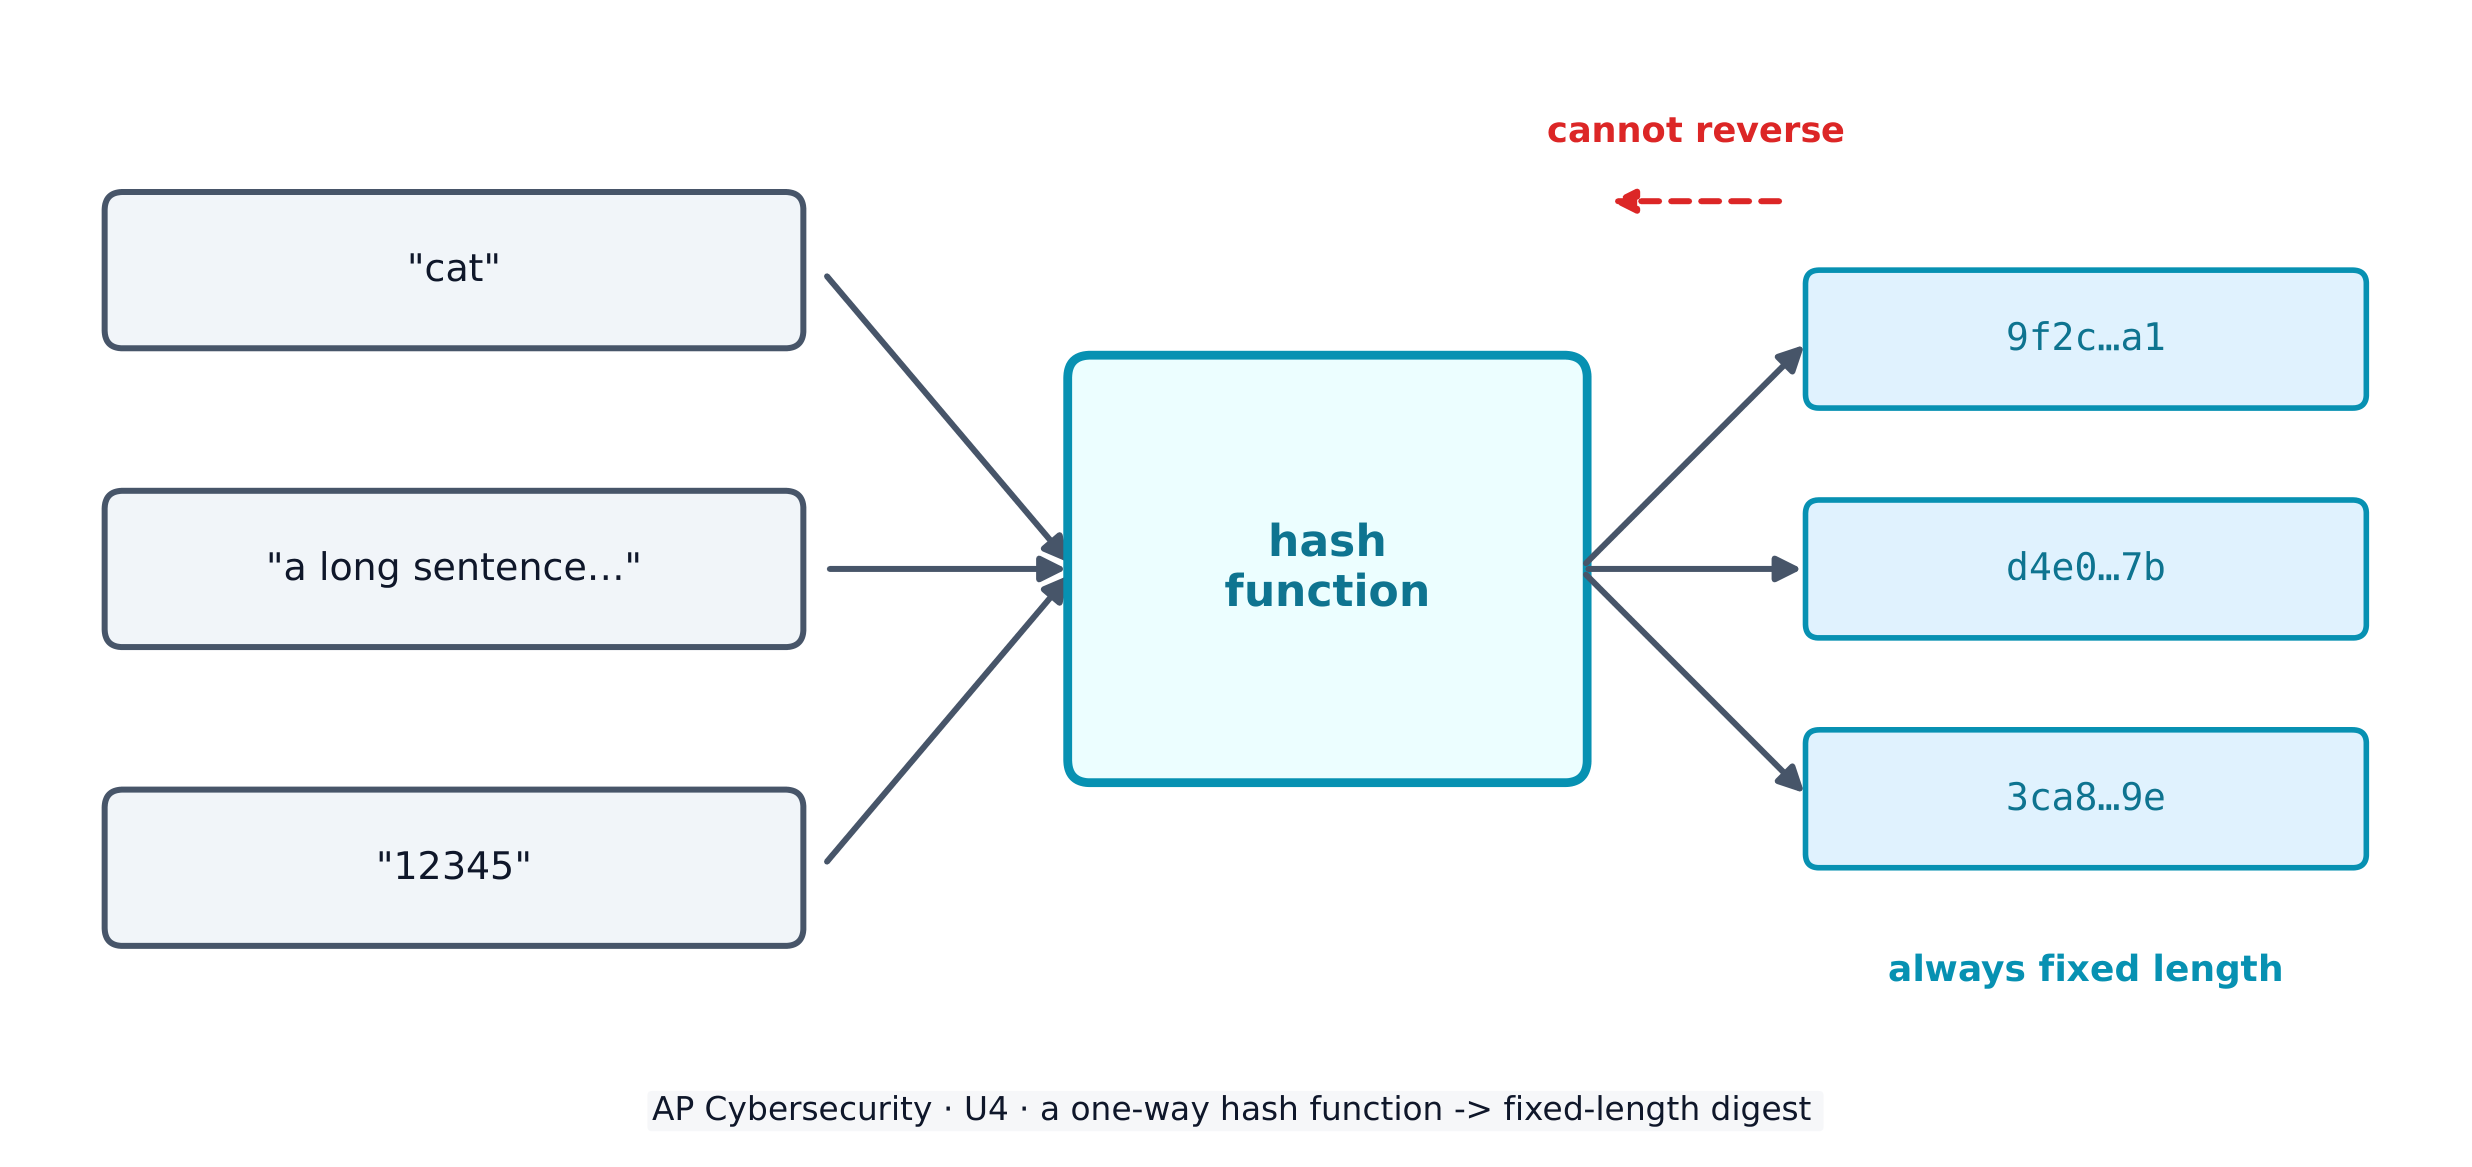
To store passwords safely, systems use a cryptographic hash function 密码散列函数 - a one-way maths algorithm that turns any input into a fixed-length string called a hash 散列值 (or digest). Hashes have three vital properties: they are collision resistant 抗碰撞 (hard to find two inputs with the same output), have pre-image resistance 抗原像 (you cannot work backwards to the input), and are repeatable (the same input always gives the same hash).

Real hash functions have names. The Secure Hash Algorithm (SHA) family – SHA-256 and SHA-512 – is today's standard. Adversaries attack a hash function by trying to force a collision (two different inputs with the same hash); once an efficient collision attack exists, that function is deprecated 弃用 (retired from secure use). MD5 and SHA-1 are the classic deprecated examples – never rely on them to protect data today.

A service never stores your plaintext password. It stores the hash; when you log in, it hashes what you typed and compares. To stop two identical passwords producing identical hashes, a few random bits called salt 盐值 are added before hashing, so every stored hash is unique.

Worked example. Two users both choose the password sunshine. Without salt, both stored hashes would be identical, so cracking one instantly cracks the other. Give each user a unique salt - say x7 and q2 - and the service hashes sunshinex7 and sunshineq2 instead. The two stored hashes now look completely different, so the adversary must attack each account separately. This is why a stolen hash database is far less dangerous when the hashes are salted.

Adversaries fight back with password attacks. Online attacks guess against a live login; offline attacks steal the hash database and crack it on their own machine (which bypasses any account-lockout protection). Techniques include:

  • brute force 暴力破解 - an automated tool tries every possible password in turn; guaranteed to work eventually, but slow, and it grows explosively with password length.
  • a dictionary attack 字典攻击 - the tool tries a list of common words and known passwords first, because most people pick guessable ones.
  • password spraying 密码喷洒 - one common password against many accounts (this dodges lockout, which counts failures per account).
  • credential stuffing 撞库 - reusing stolen or default credentials, exploiting that people reuse passwords across sites.
  • a rainbow table 彩虹表 - a precomputed table of passwords and their hashes, sorted by hash, so a captured hash can be looked up instead of recomputed.

Password policy settings

An administrator hardens accounts by configuring login settings - and the exam expects you to name them and say what each defends against:

Setting What it does The attack it slows
complexity 复杂度 require a character from each set (upper, lower, digit, special) brute force / dictionary
minimum length 最小长度 require N characters - length matters more than anything brute force (grows exponentially)
maximum age 最长有效期 force a change every ~90-120 days limits how long a stolen password is useful
password history 密码历史 store the last 5-10 hashes, block reuse stops recycling an old (possibly leaked) password
lockout 锁定 lock the account after 3-5 wrong tries brute force / online guessing

One subtlety worth a mark: some national standards now advise against forced expiry, because regular changes push users into predictable patterns like PasswordFall2028. A password manager 密码管理器 solves the real problem - it generates and stores a long, unique password per site, so none is ever reused or guessable.

Authentication factors prove who you are, and fall into categories: something you know (a password), something you have (a token or phone), something you are (a biometric 生物特征 like a fingerprint or retina scan), and somewhere you are (a location factor). Using two or more is multifactor authentication (MFA) 多因素身份验证 - far stronger than a password alone.

Removable media, and the autorun problem

An adversary can load malware onto an external drive — a USB stick, a portable disc — and leave it where someone will pick it up. If autorun 自动运行 is enabled, the device runs a program from that drive the moment it is inserted, with no click required, so the malware executes before the user has decided to trust anything.

Two controls answer this, and the exam wants both named:

  • Disable autorun, so inserting a drive never runs anything by itself.
  • Prohibit users from connecting external drives or media at all — enforced by policy and by a technical control that blocks the USB ports — which is why so many secure environments physically or logically disable them.
Bahasa Indonesia
Autentikasi multi-faktor
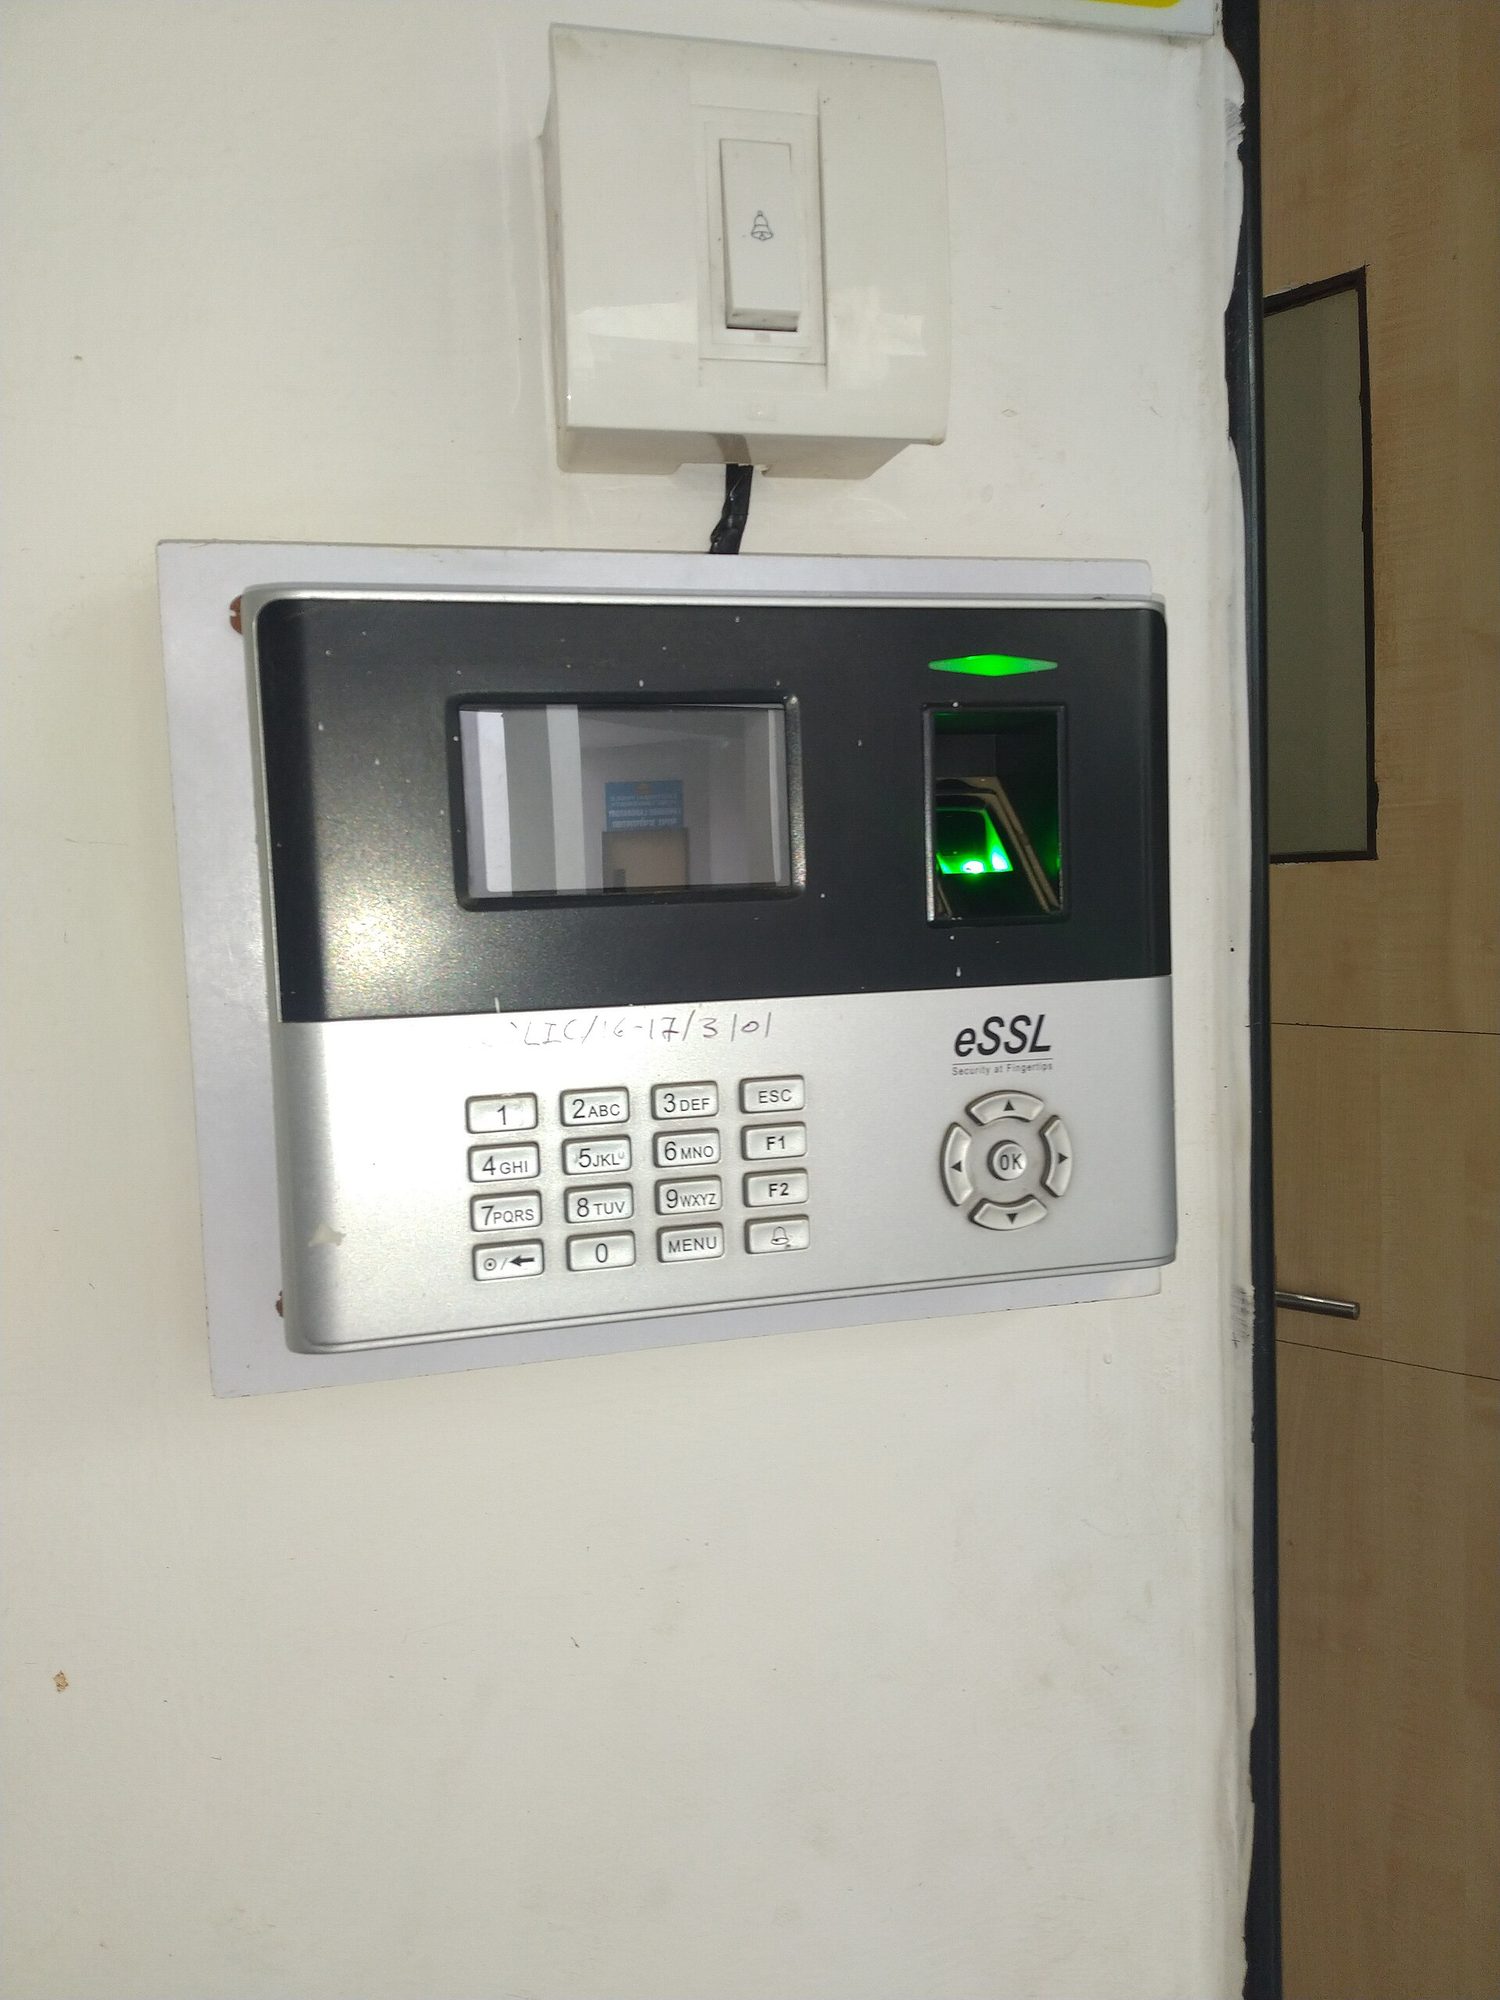
Seseorang menekan ujung jari ke pemindai sidik jari optik kecil
Pemindai sidik jari: autentikasi biometris memeriksa sesuatu YANG ANDA ADALAH, yang jauh lebih sulit bagi penyerang untuk dicuri atau ditebak daripada kata sandi

Untuk menyimpan kata sandi dengan aman, sistem menggunakan fungsi hash kriptografi - algoritma matematika satu arah yang mengubah input apa pun menjadi string panjang tetap yang disebut hash (atau digest). Hash memiliki tiga sifat vital: mereka tahan tabrakan (sulit menemukan dua input dengan output yang sama), memiliki ketahanan gambar pra-gambar (Anda tidak dapat bekerja mundur menuju input), dan dapat diulang (input yang sama selalu menghasilkan hash yang sama).

Fungsi hash mengubah input apa pun menjadi ringkasan panjang tetap, dan tidak dapat dibalik
Fungsi hash mengubah input apa pun menjadi digest panjang tetap, dan tidak dapat dibalik

Fungsi hash yang sebenarnya memiliki nama. Keluarga Secure Hash Algorithm (SHA) – SHA-256 dan SHA-512 – merupakan standar saat ini. Penyerang menyerang fungsi hash dengan mencoba memaksa tabrakan (dua input berbeda dengan hash yang sama); sekali serangan tabrakan yang efisien ada, fungsi tersebut ditinggalkan (ditarik dari penggunaan aman). MD5 dan SHA-1 adalah contoh klasik yang ditinggalkan – jangan pernah mengandalkan mereka untuk melindungi data hari ini.

Sebuah layanan tidak pernah menyimpan kata sandi teks biasa Anda. Layanan menyimpan hash; saat Anda masuk, layanan meng-hash apa yang Anda ketik dan membandingkannya. Untuk mencegah dua kata sandi identik menghasilkan hash yang identik, beberapa bit acak yang disebut garam ditambahkan sebelum peng-hash-an, sehingga setiap hash yang tersimpan menjadi unik.

Contoh terpecahkan. Dua pengguna memilih kata sandi sunshine. Tanpa garam, kedua hash yang tersimpan akan identik, sehingga membobol satu akun secara instan akan membobol akun lainnya. Berikan setiap pengguna garam yang unik - katakanlah x7 dan q2 - dan layanan akan meng-hash sunshinex7 dan sunshineq2 sebagai gantinya. Kedua hash yang tersimpan kini terlihat sangat berbeda, sehingga penyerang harus menyerang setiap akun secara terpisah. Inilah mengapa database hash yang dicuri jauh lebih berbahaya jika hash tersebut tidak diberi garam.

Penyerang membalas dengan serangan kata sandi. Serangan online menebak berdasarkan login langsung; serangan offline mencuri database hash dan membobolnya di mesin mereka sendiri (yang melewati perlindungan penguncian akun apa pun). Teknik-tekniknya meliputi:

  • brute force - alat otomatis mencoba setiap kemungkinan kata sandi satu per satu; pasti berhasil pada akhirnya, tetapi lambat, dan pertumbuhannya meningkat secara eksponensial seiring bertambahnya panjang kata sandi.
  • serangan kamus - alat mencoba daftar kata umum dan kata sandi yang diketahui terlebih dahulu, karena sebagian besar orang memilih kata sandi yang mudah ditebak.
  • penyemprotan kata sandi - menggunakan satu kata sandi umum terhadap banyak akun (ini menghindari penguncian, karena penghitungan kegagalan dilakukan per akun).
  • penyalahgunaan kredensial - menggunakan kembali kredensial yang dicuri atau bawaan, memanfaatkan fakta bahwa orang sering menggunakan kata sandi yang sama di berbagai situs.
  • tabel pelangi - tabel pra-hitungan berisi kata sandi dan hash-nya, diurutkan berdasarkan hash, sehingga hash yang direkam dapat dicari alih-alih dihitung ulang.

Pengaturan kebijakan kata sandi

Seorang administrator memperkuat akun dengan mengkonfigurasi pengaturan login - dan ujian mengharapkan Anda untuk menyebutkan namanya serta menjelaskan apa yang dilawan oleh masing-masing:

Pengaturan Apa yang dilakukan Serangan yang diperlambat
kompleksitas mewajibkan karakter dari setiap set (huruf kapital, huruf kecil, digit, khusus) brute force / kamus
panjang minimum mewajibkan N karakter - panjang lebih penting daripada apa pun brute force (bertumbuh secara eksponensial)
umur maksimum memaksa perubahan setiap ~90-120 hari membatasi berapa lama kata sandi yang dicuri tetap berguna
riwayat kata sandi menyimpan 5-10 hash terakhir, mencegah penggunaan ulang menghentikan pengulangan kata sandi lama (yang mungkin bocor)
penguncian mengunci akun setelah 3-5 percobaan salah brute force / tebakan online

Satu nuansa yang layak mendapat nilai: beberapa standar nasional sekarang menyarankan melarang kedaluwarsa paksa, karena perubahan reguler mendorong pengguna ke pola yang dapat diprediksi seperti PasswordFall2028. Manajer kata sandi memecahkan masalah yang sebenarnya - ia membuat dan menyimpan kata sandi panjang dan unik per situs, sehingga tidak ada yang pernah digunakan kembali atau ditebak.

Faktor autentikasi membuktikan siapa Anda, dan masuk ke dalam kategori: sesuatu yang Anda ketahui (kata sandi), sesuatu yang Anda punyai (token atau ponsel), sesuatu yang Anda jaga (biometrik seperti sidik jari atau pemindaian retina), dan tempat Anda berada (faktor lokasi). Menggunakan dua atau lebih faktor adalah autentikasi multifaktor (MFA) - jauh lebih kuat daripada kata sandi saja.

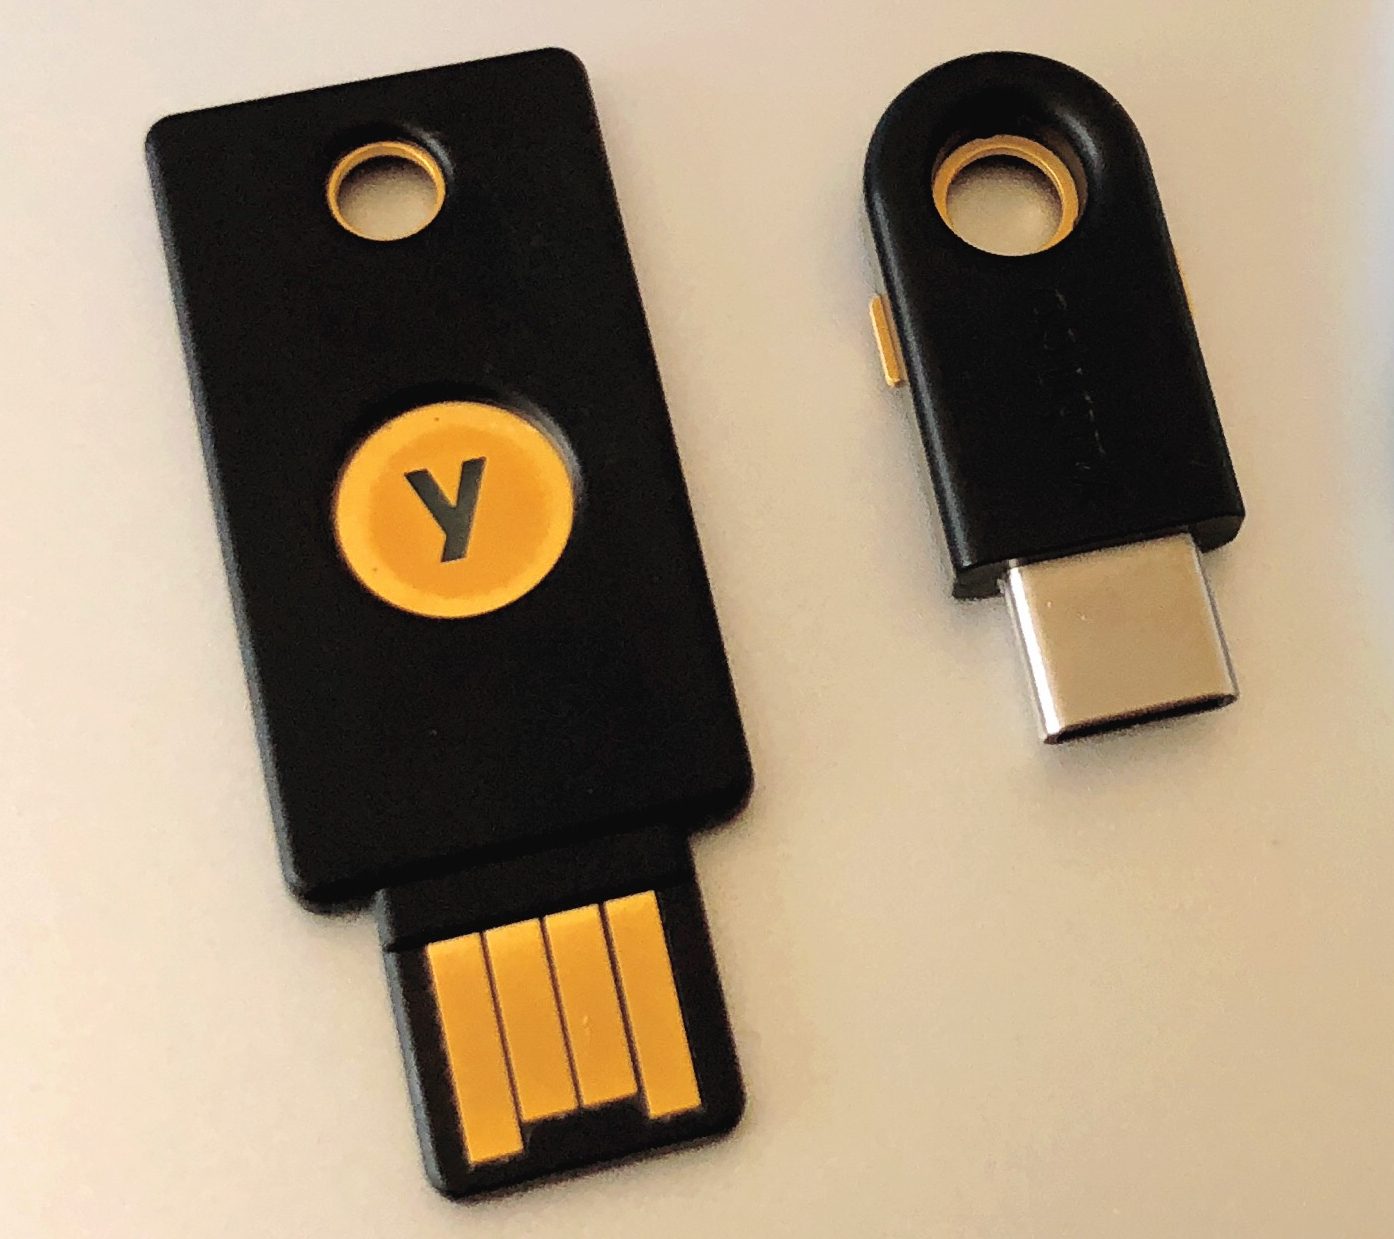
Dua kunci keamanan perangkat keras USB kecil
Kunci keamanan perangkat keras membuktikan siapa Anda dengan sesuatu yang secara fisik Anda pegang — faktor kedua yang kuat

Media yang dapat dilepas, dan masalah autorun

Seorang penyerang dapat memuat malware ke dalam drives eksternal - stik USB, piringan portabel - dan meninggalkannya di tempat seseorang akan mengambilnya. Jika autorun diaktifkan, perangkat menjalankan program dari drive tersebut saat dimasukkan, tanpa perlu diklik, sehingga malware dieksekusi sebelum pengguna memutuskan untuk mempercayai apa pun.

Dua kontrol menjawab hal ini, dan ujian menginginkan keduanya disebutkan:

  • Nonaktifkan autorun, agar memasukkan drive tidak pernah menjalankan apa pun secara otomatis.
  • Larangan pengguna menghubungkan drives eksternal atau media sama sekali — ditegakkan oleh kebijakan dan melalui kontrol teknis yang memblokir port USB — itulah sebabnya begitu banyak lingkungan yang aman secara fisik atau logis menonaktifkannya.
Explore · ⁨Jelajahi⁩

How a hash maps any input to a fixed slot · ⁨Bagaimana hash memetakan input apa pun ke slot tetap⁩

A hash function sends every input to a fixed-length output. The same input always lands in the same place (repeatable), and you cannot work backwards from the slot to the input. · ⁨Fungsi hash mengirim setiap input ke output dengan panjang tetap. Input yang sama selalu berakhir di tempat yang sama (dapat diulang), dan Anda tidak dapat bekerja mundur dari slot kembali ke input.⁩

Vocabulary · ⁨Kosa kata⁩ Train · ⁨Latih⁩
English Bahasa Indonesia
hash/hæʃ/ hash
collision resistant/kəˈlɪʒn rɪˈzɪstənt/ resisten tabrakan
pre-image resistance/priː ˈɪmɪdʒ rɪˈzɪstəns/ resistensi gambar awal
deprecated/ˈdeprɪkeɪtɪd/ ditandai usang
salt/sɒlt/ garam
brute force/bruːt fɔːs/ brute force
dictionary attack/ˈdɪkʃənəri əˈtæk/ serangan kamus
password spraying/ˈpæswɜːd ˈspreɪɪŋ/ penyemprotan kata sandi
credential stuffing/krɪˈdenʃl ˈstʌfɪŋ/ penumpukan kredensial
rainbow table/ˈreɪnbəʊ ˈteɪbl/ tabel pelangi
complexity/kəmˈpleksɪti/ kompleksitas
minimum length/ˈmɪnɪməm leŋθ/ panjang minimum
maximum age/ˈmæksɪməm eɪdʒ/ usia maksimum
password history/ˈpæswɜːd ˈhɪstəri/ riwayat kata sandi
lockout/ˈlɒkaʊt/ penutupan
password manager/ˈpæswɜːd ˈmænɪdʒə/ pengelola kata sandi
biometric/ˌbaɪəʊˈmetrɪk/ biometrik
multifactor authentication (MFA)/ˌmʌltɪˈfæktə ɔːˌθentɪˈkeɪʃn/ autentikasi multifaktor (MFA)
autorun/ˌɔːtəʊˈrʌn/ autorun
acceptable use policy/əkˈseptəbl juːs ˈpɒlɪsi/ kebijakan penggunaan yang dapat diterima
Anti-malware software/ˈænti ˈmælweə ˈsɒftweə/ Perangkat lunak anti-malware
patch/pætʃ/ patch
host-based firewall/həʊst beɪst ˈfaɪəwɔːl/ firewall berbasis host
indicator of compromise (IoC)/ˈɪndɪkeɪtə ɒv ˈkɒmprəmaɪz/ indikator kompromi (IoC)
endpoint detection and response (EDR)/endˈpɔɪnt dɪˈtekʃn ænd rɪˈspɒns/ deteksi dan respons ujung (EDR)
Watch lesson · ⁨Tonton pelajaran⁩
4.3

Protecting Devices · ⁨Melindungi Perangkat⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 4.3.A: Identify managerial controls related to device security.

  • 4.3.A.1 An acceptable use policy will describe the range of activities that are permissible, prohibited, or required by users on devices owned by an organization and may include:
    • Prohibiting users from accessing specific websites or types of websites (e.g., social media or gaming)
    • Requiring users to keep software updated
    • Allowing users to connect peripheral devices
    • Prohibiting users from connecting external drives or media
  • 4.3.A.2 A password policy will detail the requirements for user passwords within an organization and may include:
    • A minimum or maximum password length
    • A minimum or maximum amount of time a user may keep the same password
    • A prohibition of password reuse
    • Rules for password construction (e.g., no dictionary words and character set requirements)
    • A suggestion to use secure password management tools instead of writing passwords down
  • 4.3.A.3 A software installation policy will describe what (if any) software users are allowed to install on their devices and usually also a process for users to request specialized software they may need to perform their role, and it may include:
    • A prohibition against users installing software on their devices
    • A process for users to request new software needed for their role
    • A list of approved software for users

Learning Objective 4.3.B: Explain how anti-malware software can make a device more secure.

  • 4.3.B.1 Anti-malware software (sometimes called antivirus software) has tools to quarantine and remove malware that can corrupt, spy on, or destroy a system. Malware contains indicators that make it detectable; these indicators are called signatures.
  • 4.3.B.2 Anti-malware software has a database of malware signatures. It periodically scans the files on a device and checks to see if any of the files match any of the signatures in its database. If there is a match, the software quarantines and removes the malicious files.

Learning Objective 4.3.C: Explain why keeping a device’s operating system and software updated makes it more secure.

  • 4.3.C.1 When vulnerabilities in operating systems and software are found, the vendor or organization that maintains the operating system software will fix it and send an update. A small update is called a patch.
  • 4.3.C.2 Ensuring that a computer’s operating system and software applications are updated to the most recent version prevents adversaries from taking advantage of a known vulnerability.

Learning Objective 4.3.D: Configure a host-based firewall.

  • 4.3.D.1 Host-based firewalls allow or deny traffic into or out of a single device. This provides an extra layer of security in case a host is connected to a compromised network.
  • 4.3.D.2 A host-based firewall is software that runs on a device and follows a set of rules (an ACL) like a network-based firewall. Firewall rules are implemented in order, applying the first rule that matches.
  • 4.3.D.3 A host-based firewall can also block specified types of outbound traffic. Host-based firewalls should always block ports or services not needed for a given device.
    • Illustrative examples for 4.3.D.3:
      • A host-based firewall is configured to block outbound FTP traffic. This prevents an adversary with remote access to the host from using FTP to exfiltrate a file to the adversary’s server.
  • 4.3.D.4 The rules for a host-based firewall can allow or deny traffic based on source or destination port or IP address, service, protocol, or application.
Bahasa Indonesia

Tujuan Pembelajaran 4.3.A: Identifikasi kontrol manajerial terkait keamanan perangkat.

  • 4.3.A.1 Kebijakan penggunaan yang dapat diterima akan menggambarkan rentang aktivitas yang diperbolehkan, dilarang, atau diwajibkan oleh pengguna pada perangkat yang dimiliki organisasi dan mungkin mencakup:
    • Melarang pengguna mengakses situs web tertentu atau jenis situs web (misalnya media sosial atau permainan)
    • Mewajibkan pengguna menjaga perangkat lunak tetap diperbarui
    • Mengizinkan pengguna menghubungkan perangkat periferal
    • Melarang pengguna menghubungkan drive eksternal atau media
  • 4.3.A.2 Kebijakan kata sandi akan merinci persyaratan untuk kata sandi pengguna dalam organisasi dan mungkin mencakup:
    • Panjang minimum atau maksimum kata sandi
    • Jumlah waktu minimum atau maksimum yang mungkin digunakan pengguna untuk mempertahankan kata sandi yang sama
    • Larangan penggunaan kembali kata sandi
    • Aturan untuk penyusunan kata sandi (misalnya, tidak ada kata kamus dan persyaratan set karakter)
    • Saran untuk menggunakan alat manajemen kata sandi yang aman daripada menulis kata sandi
  • 4.3.A.3 Kebijakan instalasi perangkat lunak akan menjelaskan apa (jika ada) perangkat lunak yang diizinkan pengguna instalasikan pada perangkat mereka dan biasanya juga proses bagi pengguna untuk meminta perangkat lunak khusus yang mungkin mereka butuhkan untuk menjalankan peran mereka, dan dapat mencakup:
    • Larangan bagi pengguna menginstal perangkat lunak pada perangkat mereka
    • Proses bagi pengguna untuk meminta perangkat lunak baru yang diperlukan untuk peran mereka
    • Daftar perangkat lunak yang disetujui untuk pengguna

Tujuan Pembelajaran 4.3.B: Jelaskan bagaimana perangkat lunak anti-malware dapat membuat perangkat lebih aman.

  • 4.3.B.1 Perangkat lunak anti-malware (terkadang disebut perangkat lunak antivirus) memiliki alat untuk karantina dan menghapus malware yang dapat merusak, mengintai, atau menghancurkan sistem. Malware berisi indikator yang membuatnya terdeteksi; indikator-indikator ini disebut tanda tangan.
  • 4.3.B.2 Perangkat lunak anti-malware memiliki database tanda tangan malware. Secara berkala memindai file-file pada perangkat dan memeriksa apakah ada file yang cocok dengan salah satu tanda tangan di databasenya. Jika ada kecocokan, perangkat lunak akan mengkarantina dan menghapus file-file berbahaya tersebut.

Tujuan Pembelajaran 4.3.C: Jelaskan mengapa menjaga pembaruan sistem operasi dan perangkat lunak perangkat membuat perangkat lebih aman.

  • 4.3.C.1 Ketika kerentanan dalam sistem operasi dan perangkat lunak ditemukan, vendor atau organisasi yang mempertahankan perangkat lunak sistem operasi akan memperbaikinya dan mengirimkan pembaruan. Pembaruan kecil disebut patch (penambalan).
  • 4.3.C.2 Memastikan bahwa sistem operasi dan aplikasi perangkat lunak komputer diperbarui ke versi terbaru mencegah penjahat memanfaatkan kerentanan yang diketahui.

Tujuan Pembelajaran 4.3.D: Konfigurasi firewall berbasis host.

  • 4.3.D.1 Firewall berbasis host mengizinkan atau menolak lalu lintas masuk atau keluar dari satu perangkat tunggal. Ini memberikan lapisan keamanan tambahan jika host terhubung ke jaringan yang telah diretas.
  • 4.3.D.2 Firewall berbasis host adalah perangkat lunak yang berjalan pada perangkat dan mengikuti serangkaian aturan (ACL) seperti firewall berbasis jaringan. Aturan firewall diterapkan secara berurutan, menerapkan aturan pertama yang cocok.
  • 4.3.D.3 Firewall berbasis host juga dapat memblokir jenis lalu lintas keluar yang ditentukan. Firewall berbasis host harus selalu memblokir port atau layanan yang tidak diperlukan untuk perangkat tertentu.
    • Contoh ilustratif untuk 4.3.D.3:
      • Firewall berbasis host dikonfigurasi untuk memblokir lalu lintas FTP keluar. Ini mencegah penjahat dengan akses jarak jauh ke host menggunakan FTP untuk mengekstraksi file ke server penjahat.
  • 4.3.D.4 Aturan untuk firewall berbasis host dapat mengizinkan atau menolak lalu lintas berdasarkan port sumber atau tujuan, alamat IP, layanan, protokol, atau aplikasi.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

Managerial controls set the rules: an acceptable use policy 可接受使用政策 lists what users may and may not do, a password policy sets length and reuse rules, and a software installation policy controls what can be installed.

Technical controls do the work. Anti-malware software 反恶意软件 keeps a database of malware signatures and quarantines any file that matches. Keeping the operating system and applications updated - installing each patch 补丁 - closes known holes before adversaries can use them. A host-based firewall 主机防火墙 controls traffic in and out of one single device, blocking ports and services it does not need.

Bahasa Indonesia

Kontrol manajerial menetapkan aturan: kebijakan penggunaan yang dapat diterima mencantumkan apa yang boleh dan tidak boleh dilakukan pengguna, kebijakan kata sandi menetapkan aturan panjang dan penggunaan ulang, dan kebijakan instalasi perangkat lunak mengontrol apa yang dapat diinstal.

Kontrol teknis melakukan pekerjaan. Perangkat lunak anti-malware menjaga database tanda tangan malware dan mengkarantina file apa pun yang cocok. Menjaga sistem operasi dan aplikasi diperbarui - menginstal setiap pembetulan bug - menutup celah yang diketahui sebelum penyerang dapat menggunakannya. Firewall berbasis host mengontrol lalu lintas masuk dan keluar dari satu perangkat tunggal, memblokir port dan layanan yang tidak diperlukan.

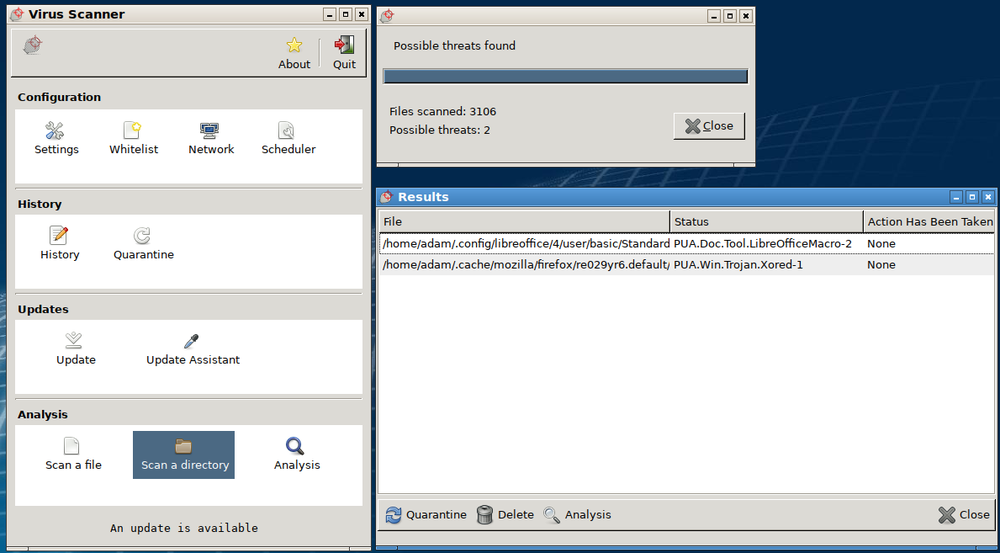
Jendela pemindai anti-malware: 3106 file diskan, dua ancaman ditemukan, dengan kontrol karantina dan pembaruan
Perangkat lunak anti-malware memindai file melawan database tanda tangan dan mengkarantina kecocokan apa pun — pemindaian ini telah menandai dua ancaman
4.4

Detecting Attacks on Devices · ⁨Mendeteksi Serangan pada Perangkat⁩

Syllabus · ⁨Silabus⁩
English

Learning Objective 4.4.A: Explain how to detect attacks against devices.

  • 4.4.A.1 System processes and settings, login attempts, file download attempts, and user actions are logged by computing systems. These logs can be used to reconstruct circumstances leading up to and during a cyber incident.
  • 4.4.A.2 An indicator of compromise (IoC) is evidence that an adversary has compromised a device or network.
  • 4.4.A.3 Authentication logs (or auth logs) record every attempted login on a system. Analysis of authentication logs can reveal attempted attacks.
  • 4.4.A.4 Host-based IoCs are discovered when analyzing logs and configuration settings. Indicators, such as the following, can be found in authentication logs, user activity logs, and system configuration files:
    • Unusual files being created or modified
    • Unexpected processes or services
    • Unauthorized changes to system configuration settings
    • Unauthorized software installation or update
  • 4.4.A.5 File-based IoCs are discovered when analyzing files on a device. Indicators are usually found in executable files and can include:
    • Files whose hash matches known malware
    • File names that are known to be created by a certain piece of malware
    • File paths that are associated with malicious activity
  • 4.4.A.6 Behavior-based IoCs are discovered when analyzing logs. Indicators can be found in authentication logs and access logs and can include:
    • Multiple failed login attempts
    • Unusual login times or locations
    • Unauthorized attempts to access sensitive data
    • Attempts to elevate user privileges on a system

Learning Objective 4.4.B: Determine controls for detecting attacks against a device.

  • 4.4.B.1 Performance is a criterion for determining a detection method. Detection tools use system memory and processing power and can impact the performance of a device. Anomaly-based detection tools use more system resources than signature-based tools. Signature-based detection is a better option for devices with less powerful system resources. Many embedded devices do not have enough system resources to run any detection tools on the device.
  • 4.4.B.2 Cost is a criterion for determining a detection method. Organizations that purchase detection software need to consider the cost of purchasing enough software licenses for the number of devices they need to monitor. Some organizations purchase an endpoint detection and response (EDR) service from a third-party vendor. Although these services are expensive, they provide a holistic, unified approach to threat detection for an organization’s devices; they typically include a centralized alert platform for monitoring possible attacks on devices.
  • 4.4.B.3 Sensitivity or criticality of the device is a criterion for determining a detection method. Devices that store or process sensitive information or provide critical services are more likely to be targeted by adversaries and benefit from a hybrid-detection model to offer maximum protection, when possible.

Learning Objective 4.4.C: Evaluate the impact of a device detection method.

  • 4.4.C.1 Speed and performance are factors in evaluating the impact of a detection method. Signature-based detection is faster than anomaly-based detection in general, and that effect is compounded on devices, which often lack the processing power to effectively run anomaly-based detection tools. Implementing resource-intensive detection tools on devices can degrade device performance.
  • 4.4.C.2 Phase of the attack is a factor in evaluating the impact of a detection method. To carry out actions on a device, adversaries must first bypass a combination of physical- or network-layer protective, deterrent, and detective security controls. Detecting and stopping an attack at the device level can prevent adversaries from accessing sensitive data or disrupting critical services.
  • 4.4.C.3 False positives versus ease of bypassing detection is a factor in evaluating the impact of a detection method. Most device-level detection tools are signature-based, and signature-based detection has a low rate of false positives. However, signature-based detection is easier for adversaries to bypass.

Learning Objective 4.4.D: Apply detection techniques to identify indicators of password attacks by analyzing log files.

  • 4.4.D.1 Online password attacks can be detected in authentication logs. A single user attempting many wrong passwords is an indicator of an online password attack. If a user:password hash database has been compromised, all the user passwords in the database should be considered insecure and all users should be forced to reset their passwords.
  • 4.4.D.2 If an authorized user is logging in from a different location or IP address than expected, or at a different time than normal, this can be an indicator that the user’s password has been compromised.
  • 4.4.D.3 An indicator of password spraying is many users trying to log in within seconds of each other from one IP address or from unusual IP addresses.
  • 4.4.D.4 An indicator of credential stuffing is a series of default user:password combinations being attempted on a device in quick succession, often from the same IP address.
  • 4.4.D.5 Offline password attacks can’t be detected, because the attack takes place on the adversary’s computer.
Bahasa Indonesia

Tujuan Pembelajaran 4.4.A: Jelaskan cara mendeteksi serangan terhadap perangkat.

  • 4.4.A.1 Proses dan pengaturan sistem, percobaan masuk, percobaan unduhan file, dan tindakan pengguna dicatat oleh sistem komputasi. Catatan-catatan ini dapat digunakan untuk merekonstruksi keadaan yang mengarah pada dan selama insiden siber.
  • 4.4.A.2 Indikator kompromi (IoC) adalah bukti bahwa seorang penyerang telah merebut kendali perangkat atau jaringan.
  • 4.4.A.3 Log autentikasi (atau log auth) mencatat setiap upaya masuk ke dalam sistem. Analisis terhadap log autentikasi dapat mengungkap serangan yang dicoba.
  • 4.4.A.4 IoC berbasis host ditemukan saat menganalisis log dan pengaturan konfigurasi. Indikator, seperti berikut ini, dapat ditemukan di log autentikasi, log aktivitas pengguna, dan file konfigurasi sistem:
    • File tidak biasa yang dibuat atau dimodifikasi
    • Proses atau layanan yang tidak terduga
    • Perubahan pada pengaturan konfigurasi sistem tanpa otorisasi
    • Instalasi atau pembaruan perangkat lunak tanpa otorisasi
  • 4.4.A.5 IoC berbasis file ditemukan saat menganalisis file pada sebuah perangkat. Indikator biasanya ditemukan pada file eksekutabel dan dapat mencakup:
    • File yang hash-nya cocok dengan malware yang diketahui
    • Nama file yang diketahui dibuat oleh program malware tertentu
    • Jalur file yang dikaitkan dengan aktivitas berbahaya
  • 4.4.A.6 IoC berbasis perilaku ditemukan saat menganalisis log. Indikator dapat ditemukan di log autentikasi dan log akses dan dapat mencakup:
    • Banyak upaya masuk yang gagal
    • Waktu atau lokasi masuk yang tidak biasa
    • Upaya untuk mengakses data sensitif tanpa otorisasi
    • Upaya untuk meningkatkan hak istimewa pengguna pada sistem

Tujuan Pembelajaran 4.4.B: Tentukan kontrol untuk mendeteksi serangan terhadap sebuah perangkat.

  • 4.4.B.1 Performa merupakan kriteria untuk menentukan metode deteksi. Alat deteksi menggunakan memori sistem dan daya pemrosesan dan dapat memengaruhi performa perangkat. Alat deteksi berbasis anomali menggunakan lebih banyak sumber daya sistem dibandingkan alat berbasis tanda tangan. Deteksi berbasis tanda tangan merupakan pilihan yang lebih baik untuk perangkat dengan sumber daya sistem yang kurang kuat. Banyak perangkat tertanam tidak memiliki cukup sumber daya sistem untuk menjalankan alat deteksi apa pun pada perangkat tersebut.
  • 4.4.B.2 Biaya merupakan kriteria untuk menentukan metode deteksi. Organisasi yang membeli perangkat lunak deteksi perlu mempertimbangkan biaya pembelian lisensi perangkat lunak yang cukup untuk jumlah perangkat yang perlu mereka pantau. Beberapa organisasi berlangganan layanan deteksi dan respons titik akhir (EDR) dari penyedia pihak ketiga. Meskipun layanan ini mahal, layanan ini menyediakan pendekatan holistik dan terpadu untuk deteksi ancaman bagi perangkat organisasi; layanan ini biasanya mencakup platform peringatan terpusat untuk memantau kemungkinan serangan pada perangkat.
  • 4.4.B.3 Sensitivitas atau tingkat kritisitas perangkat merupakan kriteria untuk menentukan metode deteksi. Perangkat yang menyimpan atau memproses informasi sensitif atau menyediakan layanan kritis lebih mungkin menjadi sasaran penyerang dan mendapat manfaat dari model deteksi hibrida untuk menawarkan perlindungan maksimal, jika memungkinkan.

Tujuan Pembelajaran 4.4.C: Evaluasikan dampak dari metode deteksi perangkat.

  • 4.4.C.1 Kecepatan dan performa merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Secara umum, deteksi berbasis tanda tangan lebih cepat daripada deteksi berbasis anomali, dan efek tersebut semakin terasa pada perangkat, yang sering kali tidak memiliki daya pemrosesan yang cukup untuk menjalankan alat deteksi berbasis anomali secara efektif. Menerapkan alat deteksi yang membutuhkan sumber daya besar pada perangkat dapat menurunkan performa perangkat.
  • 4.4.C.2 Fase serangan merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Untuk melakukan tindakan pada sebuah perangkat, penyerang harus terlebih dahulu melewati kombinasi kontrol keamanan fisik- atau jaring-lapisan protektif, deterrent, dan detective. Mendeteksi dan menghentikan serangan pada level perangkat dapat mencegah penyerang mengakses data sensitif atau mengganggu layanan kritis.
  • 4.4.C.3 Positif palsu versus kemudahan melompati deteksi merupakan faktor dalam mengevaluasi dampak dari metode deteksi. Sebagian besar alat deteksi pada level perangkat berbasis tanda tangan, dan deteksi berbasis tanda tangan memiliki tingkat positif palsu yang rendah. Namun, deteksi berbasis tanda tangan lebih mudah dilompati oleh penyerang.

Tujuan Pembelajaran 4.4.D: Terapkan teknik deteksi untuk mengidentifikasi indikator serangan kata sandi dengan menganalisis file log.

  • 4.4.D.1 Serangan kata sandi online dapat dideteksi dalam log autentikasi. Satu pengguna yang mencoba banyak kata sandi yang salah merupakan indikator serangan kata sandi online. Jika basis data hash kata sandi:user telah diretas, semua kata sandi pengguna dalam basis data tersebut harus dianggap tidak aman dan semua pengguna harus dipaksa untuk mengatur ulang kata sandi mereka.
  • 4.4.D.2 Jika seorang pengguna yang berwenang masuk dari lokasi atau alamat IP yang berbeda dari yang diharapkan, atau pada waktu yang berbeda dari normal, hal ini dapat menjadi indikator bahwa kata sandi pengguna telah diretas.
  • 4.4.D.3 Indikator dari penyemprotan kata sandi adalah banyak pengguna yang mencoba masuk dalam hitungan detik satu sama lain dari satu alamat IP atau dari alamat IP yang tidak biasa.
  • 4.4.D.4 Indikator dari pengisian kredensial adalah serangkaian kombinasi default user:password yang dicoba pada sebuah perangkat secara berurutan dengan cepat, seringkali dari alamat IP yang sama.
  • 4.4.D.5 Serangan kata sandi offline tidak dapat dideteksi, karena serangan terjadi di komputer penyerang.

Source: College Board AP Course and Exam Description · ⁨Sumber: Deskripsi Kursus dan Ujian College Board AP⁩

English

Devices log logins, file changes, and processes, and these logs reveal an indicator of compromise (IoC) 入侵指标 - evidence that an adversary got in. Host-based IoCs show up as unexpected processes or changed settings; file-based IoCs are files whose hash matches known malware; behaviour-based IoCs are things like many failed logins or unusual login times.

Choosing a detection method means weighing performance (signature-based is lighter, better for weak devices), cost (an endpoint detection and response (EDR) 端点检测与响应 service is powerful but expensive), and how sensitive the device is. Reading authentication logs exposes password attacks: many wrong passwords for one user signals a guessing attack; many users failing from one IP signals password spraying; a burst of default credentials signals credential stuffing. Offline attacks, though, cannot be detected - they happen on the adversary's own computer.

Speed is itself a security factor. Signature-based detection compares what it sees against a list of known-bad patterns, so it is faster than anomaly-based detection, which must first learn what normal looks like and then measure every event against that model. Anomaly-based detection catches attacks that have no signature yet, but it costs far more processing power — and on a device that lacks it, the effect compounds: the detection runs slowly, the device degrades, and the method ends up not being implemented effectively at all.

Bahasa Indonesia

Perangkat mencatat login, perubahan file, dan proses, dan log-log ini mengungkap indikasi kompromi (IoC) - bukti bahwa penjahat berhasil masuk. IoC berbasis host muncul sebagai proses tidak terduga atau pengaturan yang berubah; IoC berbasis file adalah file whose hash cocok dengan malware yang diketahui; IoC berbasis perilaku adalah hal-hal seperti banyak kali login gagal atau waktu login yang tidak biasa.

Memilih metode deteksi berarti menimbang kinerja (berbasis tanda tangan lebih ringan, baik untuk perangkat lemah), biaya (layanan deteksi dan respons endpoint (EDR) sangat kuat tetapi mahal), dan tingkat sensitivitas perangkat. Membaca log autentikasi membongkar serangan kata sandi: banyak kata sandi salah untuk satu pengguna menandakan serangan tebakan; banyak pengguna gagal dari satu IP menandakan penyemprotan kata sandi; lonjakan kredensial default menandakan penumpukan kredensial. Serangan offline, bagaimanapun, tidak dapat dideteksi - mereka terjadi di komputer milik penjahat.

Kecepatan itu sendiri adalah faktor keamanan. Deteksi berbasis tanda banding membandingkan apa yang dilihatnya terhadap daftar pola buruk yang已知, sehingga ia lebih cepat daripada deteksi berbasis anomali, yang harus terlebih dahulu mempelajari bagaimana tampilan normal dan kemudian mengukur setiap peristiwa terhadap model tersebut. Deteksi berbasis anomali menangkap serangan yang belum memiliki tanda banding, tetapi biayanya jauh lebih besar dalam daya pemrosesan - dan pada perangkat yang tidak memilikinya, efeknya menjadi berlipat ganda: deteksi berjalan lambat, perangkat melambat, dan metode akhirnya tidak diimplementasikan dengan efektif sama sekali.

4.4

Exam tips · ⁨Tips ujian⁩

English
  • Know each malware type by its defining trait: a worm self-spreads, a virus needs a user, ransomware encrypts for money, a RAT gives remote control, a rootkit hides.
  • A hash is one-way and fixed-length; salt makes identical passwords hash differently. Never say a service "stores the password" - it stores the salted hash.
  • Name real algorithms: SHA-256/SHA-512 are current; MD5 and SHA-1 are deprecated because efficient collision attacks exist.
  • Match the password attack to its log signature: one user + many wrong passwords = guessing; many users + one IP = spraying; default credentials = stuffing.
  • Sort authentication factors into know / have / are / where, and remember MFA combines two or more - a fingerprint plus a password, not two passwords.
  • Offline password attacks cannot be detected because the cracking happens on the adversary's machine - a favourite exam "gotcha".
Bahasa Indonesia
  • Kenali setiap jenis malware berdasarkan ciri khasnya: cacing menyebarkan diri sendiri, virus memerlukan pengguna, ransomware mengenkripsi demi uang, RAT memberikan kendali jarak jauh, rootkit menyembunyikan diri.
  • Hash adalah satu arah dan panjang tetap; garam membuat password identik menghasilkan hash berbeda. Jangan pernah mengatakan layanan "menyimpan password" - ia menyimpan hash bergyam.
  • Sebutkan algoritma nyata: SHA-256/SHA-512 adalah yang berlaku saat ini; MD5 dan SHA-1 sudah ditinggalkan karena adanya serangan tabrakan yang efisien.
  • Cocokkan serangan password dengan tanda banding log-nya: satu pengguna + banyak password salah = tebakan; banyak pengguna + satu IP = penyemprotan; kredensial default = penumpukan.
  • Urutkan faktor autentikasi ke dalam kategori tahu / punya / merupakan / di mana, dan ingatlah bahwa MFA menggabungkan dua atau lebih - sidik jari ditambah password, bukan dua password.
  • Serangan password offline tidak dapat dideteksi karena peretasan terjadi di mesin penjahat - sebuah jebakan ujian favorit.

Interactive lessons on this topic · ⁨Pelajaran interaktif untuk topik ini⁩

Work through it step by step, with instant-check exercises. · ⁨Kerjakan langkah demi langkah, dengan latihan pengecekan instan.⁩

Past Papers · ⁨Soal-Soil Masa Lalu⁩

More topics in AP Cybersecurity · ⁨AP Keamanan Siber⁩ · ⁨Topik lain dalam AP Cybersecurity · ⁨AP Keamanan Siber⁩⁩

Log in or create account · ⁨Masuk atau buat akun⁩

IGCSE, A-Level & AP